सामान्य सलाह यह होती है कि एक चेतावनी पोस्ट करें, एक लंबा पासवर्ड सेट करें, और एक विजिटर SSID जोड़ें। वह सलाह सजावट को नियंत्रण समझ लेती है। एक पोस्टर यह साबित नहीं कर सकता कि नेटवर्क असली है, एक साझा पासवर्ड किसी एक व्यक्ति से वापस नहीं लिया जा सकता, और एक SSID नाम विश्वास साबित नहीं कर सकता। WiFi एक्सेस प्रबंधन केवल तभी काम करता है जब पहचान, एन्क्रिप्शन और निरसन को नेटवर्क से जुड़ने की प्रक्रिया में ही शामिल किया जाता है।
WiFi एक्सेस मैनेजमेंट वास्तव में क्या नियंत्रित करता है
मान लीजिए कि एक होटल हर अतिथि और सफाईकर्मी को मुख्य द्वार की एक ही चाबी देता है। चाबी से शयनकक्ष, कार्यालय और प्लांट रूम खुलते हैं, और कोई नहीं बता सकता कि पिछले मंगलवार को इसका उपयोग किसने किया था। यह एक साझा पासफ़्रेज़ है। पहचान-आधारित पहुंच (Identity-based access) इसे एक नामित चाबी से बदल देती है जो केवल सहमत कमरों को खोलती है और इसे अपने आप रद्द किया जा सकता है।
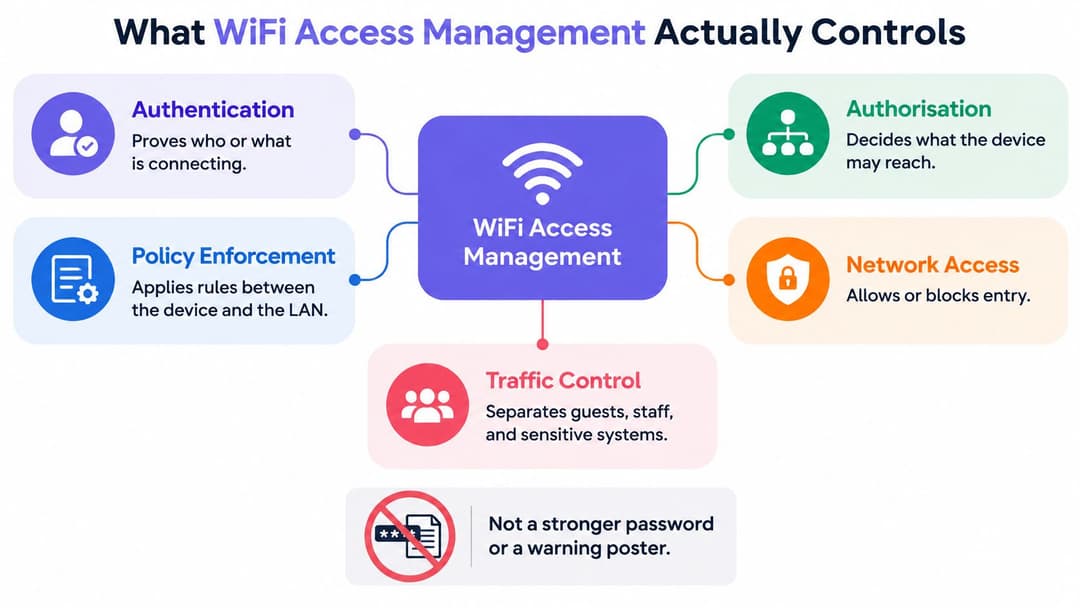
WiFi एक्सेस प्रबंधन वह पॉलिसी और प्रवर्तन है जो किसी डिवाइस और आपके लोकल एरिया नेटवर्क के बीच स्थित होता है। यह सिर्फ एक सिग्नल प्रदान नहीं करता है। यह तय करता है कि क्या कनेक्शन स्थापित होता है, वह कनेक्शन कहां तक पहुंच सकता है, और उसके बाद क्या रिकॉर्ड बचता है।
क्रम में तीन नियंत्रण
- प्रमाणीकरण पहचान साबित करता है: नेटवर्क यह जांचता है कि कौन या क्या कनेक्ट हो रहा है, उस उपयोगकर्ता या डिवाइस से जुड़े क्रेडेंशियल, प्रमाणपत्र, प्रोफ़ाइल या विशिष्ट कुंजी का उपयोग करके।
- प्राधिकरण पहुंच निर्दिष्ट करता है: एक बार पहचान साबित हो जाने पर, नीति डिवाइस को VLAN, भूमिका या फ़ायरवॉल समूह में रखती है जो केवल अनुमत प्रणालियों तक पहुँच सकता है।
- लेखांकन (Accounting) रिकॉर्ड बनाता है: सिस्टम उपयोगकर्ता, डिवाइस, समय और स्थान को लॉग करता है, ताकि आप किसी घटना की जांच कर सकें और यह साबित कर सकें कि किसी दिए गए दिनांक पर किसके पास पहुंच थी।
एक भी नियंत्रण छूट जाने पर बाकी कमजोर पड़ जाते हैं। बिना Authorisation के Authentication किसी वास्तविक अतिथि को भी कर्मचारियों के सिस्टम की ओर जाने की अनुमति दे देता है। बिना Accounting के Authorisation आपको किसी शिकायत के बाद केवल अनुमान लगाने की स्थिति में छोड़ देता है। एक स्प्लैश पेज जो ईमेल पता एकत्र करता है लेकिन सभी को एक फ्लैट नेटवर्क पर रखता है, Access Management नहीं है। यह एक खुले दरवाजे के सामने रखा हुआ फॉर्म मात्र है।
इन निर्णयों के पीछे का भार बदल गया है। Ofcom के Connected Nations 2025 के आंकड़ों का उपयोग करने वाले यूके सरकार के स्टेट ऑफ द नेशन डेटा के अनुसार, 2025 में, यूके के 86% घरों और व्यवसायों की पहुंच गीगाबिट-सक्षम ब्रॉडबैंड कनेक्शन तक थी। होटल, अस्पताल, दुकानें और मल्टी-टेनेंट इमारतें अब एक बुनियादी स्प्लैश पेज की तुलना में बहुत अधिक एक साथ होने वाले सत्रों, क्लाउड प्रमाणीकरण और डिवाइस ट्रैफ़िक को बैकहॉल करती हैं।
अपनी सोच में तीन श्रेणियों को अलग रखें। अतिथियों को एक तेज़, एन्क्रिप्टेड जुड़ाव की आवश्यकता होती है जिसे वे बिना किसी परेशानी के पूरा कर सकें। कर्मचारियों और ठेकेदारों को ऐसे अधिकारों की आवश्यकता होती है जो नए जुड़ने वाले, स्थान बदलने वाले और छोड़ने वाले कर्मचारियों के अनुसार अपडेट हों। निवासियों और IoT उपकरणों को ऐसे अलगाव (isolation) की आवश्यकता होती है जो हर बार किसी व्यक्ति द्वारा टेलीविज़न जोड़ने पर हेल्पडेस्क कॉल किए बिना काम करे।
200 लोगों द्वारा साझा किए गए पासवर्ड के 200 मालिक होते हैं और कोई भी जवाबदेह मालिक नहीं होता है।
अगले अनुभाग में दर्शक तालिका उन समूहों को ठोस नियंत्रणों में बदल देती है। प्रत्येक पंक्ति को एक पूर्ण पथ के रूप में पढ़ें, जिसमें किसी के शामिल होने से लेकर उनकी पहुंच समाप्त होने तक का विवरण हो।
गेस्ट, स्टाफ और किरायेदार कैसे कनेक्ट होते हैं
| श्रोता/उपयोगकर्ता | जुड़ने का तरीका | विश्वास प्रमाण | नेटवर्क पहुंच | पहुंच कैसे समाप्त होती है |
|---|---|---|---|---|
| गेस्ट | कैप्टिव पोर्टल, Passpoint या वेन्यू ऐप | ईमेल, एक बार का प्रोफ़ाइल या फ़ेडरेटेड क्रेडेंशियल | केवल पृथक (Isolated) गेस्ट VLAN | सेशन टाइमआउट या पोर्टल नीति |
| कर्मचारी | 802.1X EAP-TLS के साथ या डायरेक्टरी एंटरप्राइज WiFi | सर्टिफिकेट या पहचान-प्रदाता खाता | भूमिका-आधारित VLAN और ऐप्स | डायरेक्टरी निष्क्रियता, कोई साझा-गुप्त रोटेशन नहीं |
| ठेकेदार (Contractor) | समय-सीमित 802.1X या प्रायोजित खाता | प्रायोजक-अनुमोदित पहचान | केवल न्यूनतम-अधिकार (Least-privilege) VLAN | समाप्ति तिथि या प्रायोजक को हटाना |
| निवासी या किरायेदार | प्रति किरायेदारी विशिष्ट PSK या निजी नेटवर्क | प्रति-किरायेदार कुंजी | केवल स्वयं के फोन, कंसोल और टीवी | बाहर जाने पर कुंजी हटा दी जाती है |
| IoT और पुराने उपकरण | उपकरण-विशिष्ट PSK, उपयोगकर्ता पासवर्ड नहीं | उपकरण की पहचान | समर्पित IoT खंड | प्रति उपकरण रद्द की गई कुंजी |
अतिथि और कर्मचारी
एक गेस्ट बहुत कम जानकारी देता है, इसलिए नेटवर्क को बहुत कम एक्सेस देना चाहिए। पोर्टल, Passpoint प्रोफ़ाइल, या ऐप उन्हें ऑनलाइन लाता है, और आइसोलेटेड VLAN उन्हें टिल, प्रिंटर और क्लिनिकल सिस्टम से दूर रखता है। एक्सेस ऑटोमैटिक रूप से समाप्त हो जाता है क्योंकि कल के विज़िटर्स को हटाना किसी को याद नहीं रहेगा।
परिचालन कारणों से लोगों को पंजीकृत करने वाले स्थान दूसरे रूप में उसी अनुशासन का सामना करते हैं। रिकॉर्ड क्यों मायने रखता है, इसके लिए मेहमानों को पंजीकृत करने के लिए Global की गाइड उपयोगी संदर्भ है, लेकिन पंजीकरण डेटा से नेटवर्क अधिकारों का विस्तार नहीं होना चाहिए। भरा हुआ फॉर्म यह साबित करता है कि कोई आया था। यह किसी फोन को भरोसेमंद नहीं बनाता है। हमारी गेस्ट WiFi गाइड ऑनबोर्डिंग पक्ष को कवर करती है, जबकि नेटवर्क नियम सरल रहता है। मेहमानों को इंटरनेट एक्सेस मिलता है, आपका LAN नहीं।
स्टाफ दूसरे छोर पर बैठता है। एक प्रमाणपत्र या डायरेक्टरी-समर्थित खाता किसी व्यक्ति और, आदर्श रूप से, एक मैनेज्ड डिवाइस को प्रमाणित करता है। पहुँच भूमिका के अनुसार तय होती है, इसलिए एक रिसेप्शन लैपटॉप और एक फाइनेंस लैपटॉप केवल इसलिए एक ही स्थान पर नहीं पहुँचते क्योंकि दोनों ने एक ही दरवाज़े को पार किया है। जब कोई व्यक्ति छोड़ता है, तो डायरेक्टरी खाता अक्षम करने से प्रत्येक शेष डिवाइस पर सीक्रेट को रोटेट किए बिना WiFi पहुँच समाप्त हो जाती है।
ठेकेदार, निवासी और उपकरण
ठेकेदारों (contractors) को कर्मचारियों जैसा प्रमाण और अतिथियों जैसा नियंत्रण चाहिए। उन्हें एक नामित, प्रायोजित पहचान, काम करने के लिए आवश्यक सबसे छोटा VLAN, और काम शुरू होने से पहले निर्धारित एक समाप्ति तिथि दें। यदि प्रायोजक समाप्ति तिथि का नाम नहीं बता सकता है, तो खाता अभी तैयार नहीं है।
बिल्ड-टू-रेंट, स्टूडेंट हाउसिंग, या अपार्टमेंट के निवासियों को फिर से कुछ अलग चाहिए। प्रति किरायेदारी एक विशिष्ट कुंजी (unique key) या प्राइवेट नेटवर्क फोन, कंसोल और टीवी को बगल वाले फ्लैट को देखे बिना एक-दूसरे से कनेक्ट होने देता है। मूव-आउट के समय, आप एक कुंजी को रिटायर करते हैं। आप पूरी इमारत की कुंजी नहीं बदलते हैं।
IoT और ब्राउज़र-रहित किट पासवर्ड टाइप नहीं कर सकते या पोर्टल पूरे नहीं कर सकते। प्रत्येक डिवाइस को एक समर्पित सेगमेंट पर अपनी कुंजी मिलती है, न कि स्टाफ पासफ़्रेज़। यदि कोई कैमरा या सेंसर बदला जाता है, तो आप केवल उसी एक कुंजी को निरस्त (revoke) करते हैं।
अपवाद इस बात का परीक्षण करते हैं कि क्या आपने टेबल को समझा है। कैफे में निजी फोन का उपयोग करने वाला क्लिनिशियन उस डिवाइस पर एक गेस्ट होता है, भले ही वह अस्पताल की साइट पर ही क्यों न हो। मैनेज्ड टैबलेट वाला रिटेलर स्टाफ होता है। डिवाइस की पहचान पॉलिसी तय करती है, न कि SSID नाम या इमारत।
एक अलग विज़िटर नेटवर्क केवल कंटेनर है। पंक्ति नियंत्रण है।
सुरक्षा नियम जो यूके नेटवर्क को पूरे करने होंगे
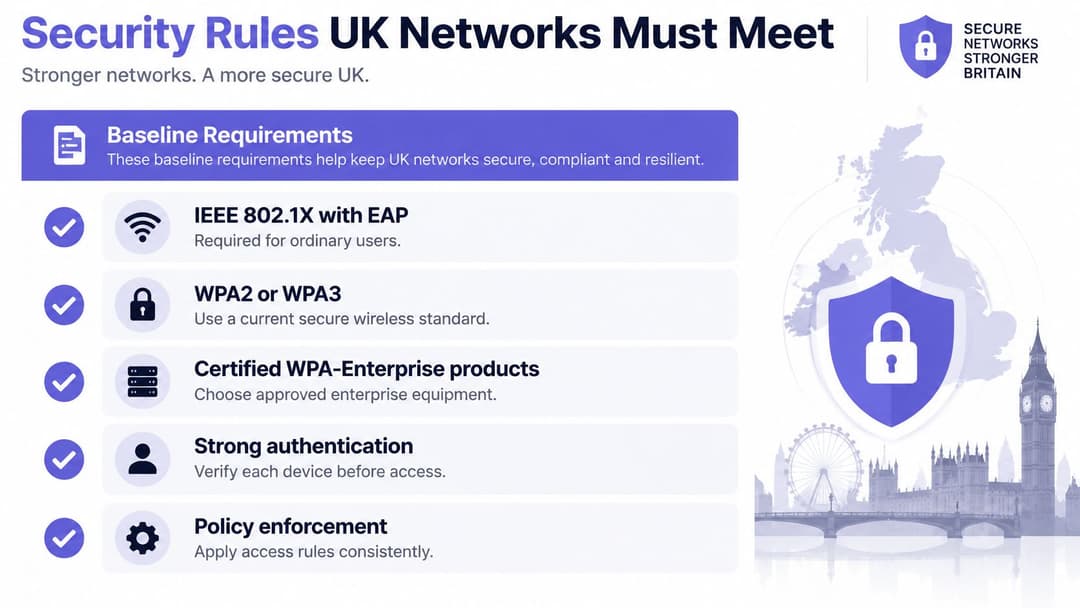
बेसलाइन से शुरू करें, फिर अपवादों को संभालें। साधारण उपयोगकर्ताओं के लिए, यूके सरकार का वायरलेस नेटवर्क सुरक्षा मानक EAP प्रमाणीकरण के साथ IEEE 802.1X की आवश्यकता रखता है और पूर्व-साझा कुंजियों (pre-shared keys) को प्रतिबंधित करता है, केवल IoT उपकरणों के लिए डिवाइस-विशिष्ट PSK की अनुमति देता है। यही मानक गोपनीयता और अखंडता की रक्षा के लिए WPA2 या उत्तरवर्ती मानकों जैसे कि WPA3, प्रमाणित WPA-Enterprise उत्पादों और AES का उपयोग करने वाले CCMP की आवश्यकता रखता है।
बेसलाइन चेकलिस्ट
- WPA2/3-Enterprise: एंटरप्राइज विधि के माध्यम से कर्मचारियों को प्रमाणित करें। एंटरप्राइज लेबल वाला शेयर किया गया पासफ्रेज अभी भी एक शेयर किया गया पासफ्रेज ही होता है।
- 802.1X with EAP: आंतरिक सिस्टम तक पहुँचने से पहले, कनेक्शन के समय प्रत्येक उपयोगकर्ता या डिवाइस को प्रमाणित करें।
- केंद्रीय AP प्रबंधन: एक्सेस पॉइंट्स का केंद्रीय रूप से प्रबंधन करें ताकि इमारतों, मंजिलों या साइटों के बीच नीति में अंतर न आए।
- डायरेक्टरी या प्रमाण पत्र पहचान: एक्सेस को एक ऐसी पहचान से बांधें जिसे आप किसी एक व्यक्ति या डिवाइस के लिए अक्षम या रद्द कर सकते हैं।
- अलग अतिथि सेवा: अतिथियों को एक नियंत्रित, पृथक सेवा पर रखें। अतिथि SSID पर कभी भी शेयर किया गया कॉर्पोरेट पासवर्ड न डालें।
उस सूची की प्रत्येक वस्तु एक विशिष्ट विफलता को ठीक करने के लिए मौजूद है। प्रति-उपयोगकर्ता प्रमाणीकरण का अर्थ है कि एक नीति किसी व्यक्ति पर लागू होती है, इसलिए किसी एक जाने वाले व्यक्ति को हटाने का कार्य कभी भी पूरी साइट के रखरखाव का काम नहीं बनता है। केंद्रीय प्रबंधन का अर्थ है कि एक सुधार केवल उन एक्सेस पॉइंट्स के बजाय, जहाँ कोई इंजीनियर गया था, एक साथ हर एक्सेस पॉइंट तक पहुँचता है। हमारी एंटरप्राइज़ WiFi सुरक्षा गाइड कार्यान्वयन को अधिक गहराई से कवर करती है, हालांकि मानक स्वयं साझा कर्मचारी पासवर्ड के लिए बहुत कम जगह छोड़ता है।
प्रमाणपत्र MAC सूचियों से बेहतर क्यों हैं
सर्टिफिकेट किसी भी हार्डवेयर एड्रेस की सूची की तुलना में किसी डिवाइस को अधिक मजबूत पहचान प्रदान करते हैं। एक X.509 सर्टिफिकेट एक पब्लिक की (public key) को किसी अधिकृत उपयोगकर्ता, कंप्यूटर या सेवा पहचान के साथ बांधता है। नेटवर्क हर बार कनेक्ट होने पर क्रिप्टोग्राफिक रूप से इसे मान्य करता है और लैपटॉप के गुम होने, सेवानिवृत्त होने या प्रबंधन से हटाए जाने के क्षण ही इसे रद्द कर सकता है।
MAC अनुमत सूची (allowlist) ऐसा नहीं कर सकती। MAC पतों को खोजना और स्पूफ़ करना अपेक्षाकृत आसान है, इसलिए यह सूची केवल यह साबित करती है कि किसी ने एक पते की प्रतिलिपि बनाई है, न कि यह कि वह डिवाइस आपका है। यदि आप MAC फ़िल्टरिंग का उपयोग करते भी हैं, तो इसे केवल अव्यवस्था दूर करने की प्रक्रिया (housekeeping) के रूप में देखें। इसे पहचान न मानें।
प्रमाणपत्रों में प्रयास लगता है। किसी को डिवाइस हैंडओवर के समय नामांकन, समाप्ति से पहले नवीनीकरण, निरसन और शिफ्ट से पहले लॉक आउट हुए उपयोगकर्ता के लिए रिकवरी पाथ को संभालना होता है। छोटी टीमें इस काम के दबाव को महसूस करती हैं। आप इसे इन-हाउस संभाल सकते हैं, या किसी ऐसी सेवा को सौंप सकते हैं जो आपके पास पहले से मौजूद एक्सेस प्वाइंट्स पर बिना किसी PKI का निर्माण किए प्रमाणपत्र प्रमाणीकरण चलाती है: उदाहरण के लिए Purple का Staff WiFi, प्रबंधित EAP-TLS प्रमाणपत्रों के साथ कर्मचारी उपकरणों को ऑनबोर्ड करता है, इसलिए रोटेट करने के लिए कोई साझा पासफ़्रेज़ नहीं है।
व्यावहारिक नियम: यदि किसी एक व्यक्ति की पहुंच निरस्त करने का अर्थ अन्य सभी के डिवाइस को बदलना है, तो आपके पास एक्सेस निरस्तीकरण (revocation) की सुविधा नहीं है। आपके पास पासवर्ड बदलने की एक परियोजना है।
ऑटोमैटिक रूप से कनेक्ट होने वाले विश्वसनीय डिवाइस को एक अलग, लॉग की गई और पृथक्कृत गेस्ट सेवा के साथ जोड़ें। प्रबंधित स्टाफ किट के लिए कम घर्षण और बाकी सभी चीजों के लिए सख्त पृथक्करण, प्रमाण के विभिन्न स्तरों पर लागू की जाने वाली एक ही नीति हैं।
एक्सेस पॉलिसी कहां लागू करें
सर्वर का स्वामित्व केवल तभी रखें यदि आप पहले से ही नेटवर्क एक्सेस कंट्रोल को अच्छी तरह से संचालित करते हैं। अन्यथा, नीति को क्लाउड में रखें और प्रत्येक भूमिका या किरायेदारी (tenancy) के अनुसार पृथक्करण बनाए रखें। चयन इस बात का है कि निर्णय कहाँ लिया जा रहा है, न कि इस बात का कि छत पर किस रेडियो विक्रेता का उपकरण लगा है।
| मॉडल | नीति कहां रहती है | सबसे उपयुक्त | आवश्यक विशेषज्ञता | पृथक्करण (Isolation) |
|---|---|---|---|---|
| ऑन-प्रेम RADIUS | स्थानीय सर्वर और PKI | मौजूदा NAC टीम के साथ एकल परिसर | उच्च, अपटाइम, प्रमाण पत्र और इन-हाउस फ़ेलओवर | VLAN जो टीम डिज़ाइन करती है |
| क्लाउड RADIUS या पहचान प्लेटफ़ॉर्म | प्रदाता क्लाउड, मौजूदा एक्सेस पॉइंट | बहु-साइट आतिथ्य, खुदरा, स्वास्थ्य सेवा, परिवहन | कम, निर्माण करने के लिए कोई PKI नहीं | प्रति-साइट VLAN के साथ केंद्रीय नीति |
| बहु-किरायेदार निजी नेटवर्क | क्लाउड और प्रति किरायेदारी एक विशिष्ट कुंजी | BTR, छात्र आवास, अपार्टमेंट | निवासियों के लिए कम | किरायेदार अन्य किरायेदारों से अलग है |
| साझा पासफ्रेज SSID | स्वयं पासवर्ड | लक्ष्य स्थिति नहीं | पासवर्ड लीक होने तक कम | कोई नहीं |
ऑन-प्रीमिसिस नियंत्रण और उसकी लागत
On-premises RADIUS किसी एकल परिसर के लिए उपयुक्त है जो पहले से ही NAC चलाता है और PKI, अपटाइम, पैचिंग और फेलओवर को संभाल सकता है। आप प्रमाणीकरण निर्णयों और लॉग्स पर पूरा नियंत्रण रखते हैं। आप पेजर को भी अपने पास रखते हैं। जब साइटें बढ़ती हैं, तो कॉन्फ़िगरेशन में भिन्नता एक छिपी हुई विफलता बन जाती है, क्योंकि प्रत्येक साइट को अलग-अलग समय पर किसी अलग व्यक्ति द्वारा ठीक किया जाता है।
Cloud RADIUS, या मौजूदा एक्सेस पॉइंट्स के सामने एक आइडेंटिटी प्लेटफॉर्म, आतिथ्य (hospitality) समूहों, खुदरा संपत्तियों (retail estates), स्वास्थ्य सेवा स्थलों और परिवहन ऑपरेटरों के लिए उपयुक्त है। वही नियम मध्य लंदन में भी लागू होता है और किसी ग्रामीण संपत्ति में भी। आपकी टीम को PKI बनाने की आवश्यकता नहीं होती है, और एक डायरेक्टरी परिवर्तन किसी साइट विजिट का इंतजार करने के बजाय केंद्रीय रूप से उपयोगकर्ता की पहुंच रद्द कर सकता है।
भौगोलिक स्थिति निर्णय को कैसे बदलती है
पूरे यूके (UK) में बैकहॉल एक समान नहीं है। Ofcom की कनेक्टेड नेशंस 2024 राष्ट्र रिपोर्टों के अनुसार, जुलाई 2024 तक फुल-फाइबर की उपलब्धता इंग्लैंड में 69% आवासीय परिसरों और स्कॉटलैंड में 62% तक पहुँच गई, जिसमें उत्तरी आयरलैंड में लगभग 760,000 घर शामिल थे। सुपरफास्ट फिक्स्ड-लाइन ब्रॉडबैंड उत्तरी आयरलैंड में 98% आवासीय परिसरों में उपलब्ध था, और इंग्लैंड में गिगाबिट-सक्षम कवरेज 84% था, जो 2.11 करोड़ (21.1 मिलियन) परिसरों के बराबर है।
उन आंकड़ों को गवर्नेंस चेतावनी के रूप में पढ़ें, न कि किसी लीग तालिका के रूप में। किसी भी संपत्ति में साइट बैंडविड्थ और घनत्व अलग-अलग हो सकते हैं। फिर भी प्रमाणीकरण, भूमिका पृथक्करण और केंद्रीय दृश्यता को सुसंगत रहना होगा।
मल्टी-टेनेंट प्राइवेट नेटवर्क एक संकीर्ण समस्या का समाधान करते हैं। प्रत्येक निवासी को पड़ोसी को देखे बिना, ब्राउज़र-रहित डिवाइस सहित अपने स्वयं के डिवाइस में एक आइसोलेटेड नेटवर्क मिलता है। यह बिल्ड-टू-रेंट और स्टूडेंट हाउसिंग के लिए सही मॉडल है, और स्टाफ सिस्टम के लिए गलत मॉडल है।
साझा पासफ़्रेज़ पंक्ति ही वह पंक्ति है जिसे बंद कर दिया जाना चाहिए। जब तक पासवर्ड लीक नहीं होता तब तक इसमें बहुत कम विशेषज्ञता की आवश्यकता होती है, लेकिन लीक होने के बाद हर डिवाइस पर ध्यान देने की आवश्यकता होती है और आप फिर भी यह नहीं बता पाते कि इसका उपयोग किसने किया था।
तीन UK स्थलों में एक्सेस प्रबंधन
अस्पताल का प्रतीक्षालय
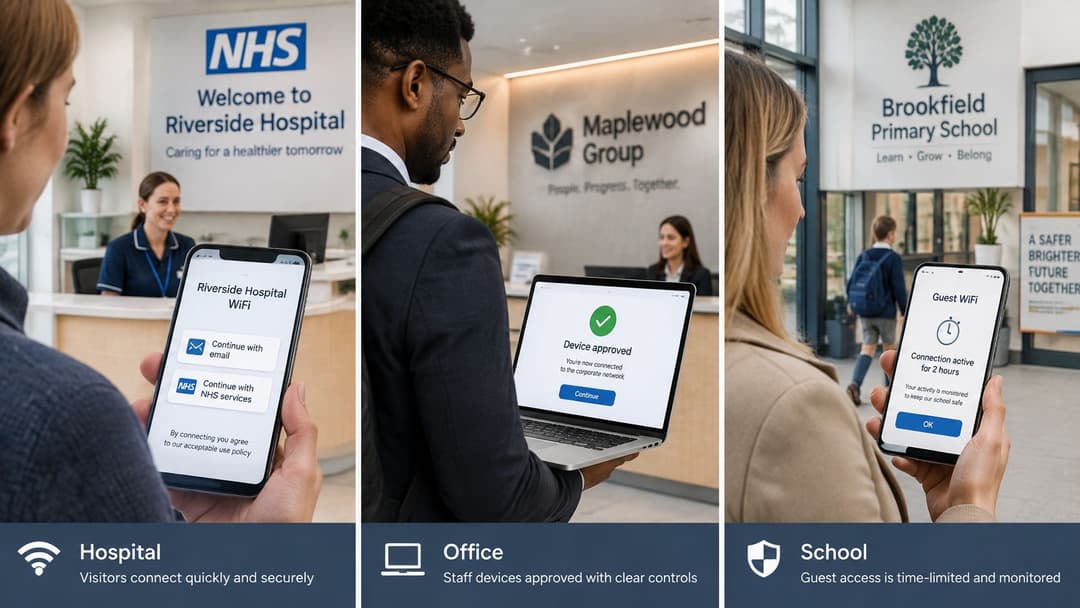
एक आगंतुक चिंतित अवस्था में आता है, उसे देर हो रही है, और उसे अपने परिवार को संदेश भेजना है या अपॉइंटमेंट ईमेल खोलना है। वे दो समान नाम वाले नेटवर्क देखते हैं और एक पर टैप कर देते हैं। उस व्यक्ति से उस समय प्रमाणपत्रों, SSID और एन्क्रिप्शन का मूल्यांकन करने की अपेक्षा करना विफलता को आमंत्रण देना है।
ISPreview द्वारा रिपोर्ट किए गए 3,000 यूके वयस्कों के 2026 के सर्वेक्षण में पाया गया कि 32% आश्वस्त नहीं थे कि वे एक जाली नेटवर्क से सुरक्षित सार्वजनिक WiFi में अंतर कर सकते हैं, 20% ने कनेक्ट होने से पहले कोई सावधानी नहीं बरती, और 16% को नहीं पता था कि कौन से संकेत संदिग्ध नेटवर्क की ओर इशारा करते हैं।
एक और पोस्टर उस अंतर को पूरा नहीं करेगा। प्रामाणिक नेटवर्क को एक सत्यापन योग्य पहचान प्रस्तुत करनी चाहिए और पहले पैकेट से ही एन्क्रिप्ट करना चाहिए, जबकि क्लिनिकल सिस्टम गेस्ट पाथ से पूरी तरह से बाहर रहते हैं। Passpoint-स्टाइल ऑनबोर्डिंग यहाँ उपयुक्त बैठती है क्योंकि सेटअप के बाद डिवाइस किसी तनावग्रस्त आगंतुक को सुरक्षित विकल्प ढूंढने के लिए कहने के बजाय किसी भरोसेमंद नेटवर्क को पहचान सकता है। सुरक्षित विकल्प को इस तरह डिज़ाइन करें कि वह एक आसान विकल्प बने।
एक होटल या शॉपिंग सेंटर
एक गेस्ट जो एक लंबा फ़ॉर्म पूरा नहीं करना चाहता, वह हार मान लेता है या मोबाइल डेटा का उपयोग करता है। एक छोटा कैप्टिव पोर्टल पहली विज़िट के लिए काम करता है, लेकिन Passpoint-स्टाइल ऑनबोर्डिंग, एक बार प्रोविज़न हो जाने पर, बार-बार आने वाले विज़िटर्स को बिना दूसरे स्प्लैश पेज के वापस लाती है। यह अनुभव पंजीकरण नहीं, बल्कि रोमिंग जैसा महसूस होता है।
एक बार नेटवर्क पाथ पृथक्कृत हो जाने के बाद, सहमति प्राप्त फ़र्स्ट-पार्टी डेटा विज़िट को समझने और फ़ॉलो-अप का समर्थन कर सकता है। क्रम को सही रखें। मार्केटिंग मान गेस्ट VLAN, सेशन नीति और लॉगिंग पहले से सही होने के बाद आता है।
स्टूडेंट और बिल्ड-टू-रेंट आवास
एक छात्र फोन, लैपटॉप, कंसोल और स्मार्ट टीवी के साथ आता है। उस किट में से आधे में पोर्टल के लिए कोई ब्राउज़र नहीं है। प्रत्येक फ्लैट को एक प्राइवेट नेटवर्क की आवश्यकता होती है जहाँ वे डिवाइस एक साथ काम करें, जो अन्य फ्लैटों से अदृश्य हों, और किरायेदारी समाप्त होने पर कुंजी निष्क्रिय हो जाए। Purple की मल्टी-टेनेंट WiFi गाइड में उस आवासीय पैटर्न को अधिक गहराई से कवर किया गया है।
वही बिल्डिंग लॉजिक कर्मचारियों के लिए विफल हो जाता है। नर्स, होटल मैनेजर और हाउसिंग ऑफिसर उनकी कार्य पहचान से जुड़े एंटरप्राइज प्रमाणीकरण के हकदार हैं, जिसमें भूमिका बदलने पर डायरेक्टरी-लिंक्ड निरसन शामिल है, भले ही उस इमारत में वे आगंतुकों से घिरे हों।
अलग SSIDs पर्याप्त क्यों नहीं हैं
किसी साइट को "स्टाफ" और "गेस्ट" नेटवर्क में विभाजित करना एक्सेस कंट्रोल जैसा लगता है। यह सॉर्टिंग के अधिक निकट है। ब्रॉडकास्ट नाम यह तय करता है कि डिवाइस किस दरवाज़े से अंदर आता है, फिर सवाल पूछना बंद कर देता है। जिस किसी के पास भी स्टाफ पासफ़्रेज़ है, वह छोड़ने वाले दिन भी इसे अपने पास रखता है, और सही SSID पर आने वाला डिवाइस अभी भी इमारत के बहुत बड़े हिस्से तक पहुँच सकता है, जितना कि उसकी भूमिका अनुमति देती है।
साल-दर-साल, यूके सरकार का साइबर सुरक्षा उल्लंघनों का सर्वेक्षण पाता है कि यूके के व्यवसायों के एक बड़े हिस्से को उल्लंघन या हमले का सामना करना पड़ता है, जबकि अलग स्टाफ और विज़िटर नेटवर्क UK नेटवर्क की सर्वोत्तम प्रथाओं में मानक सलाह बने हुए हैं। सेग्मेंटेशन स्वच्छता है। यह पहचान नहीं है।
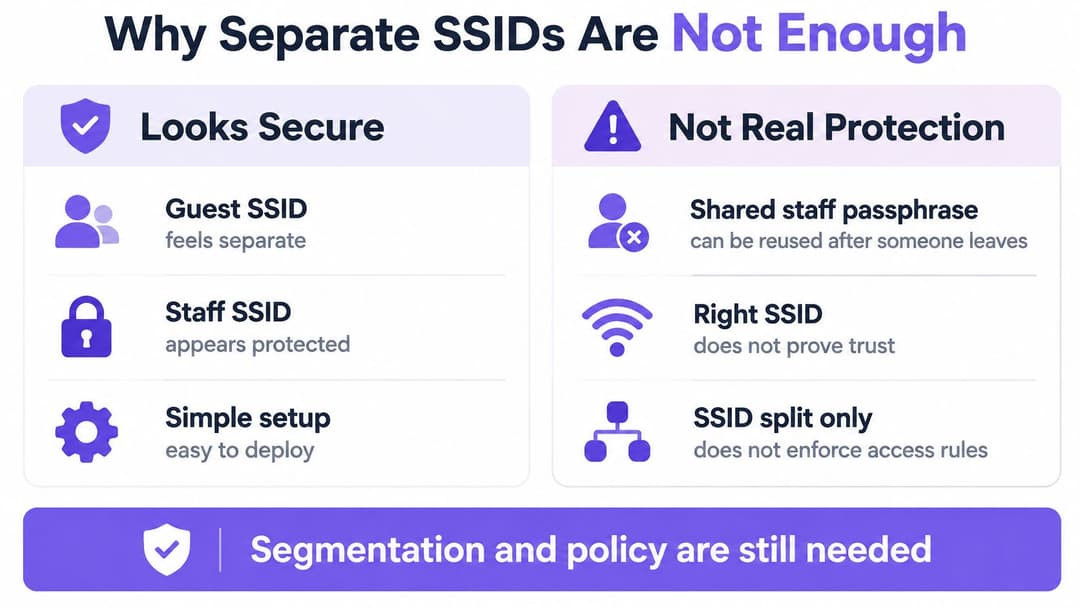
चार प्रमुख समस्याएं और उनके समाधान
- एक शेयर की गई कुंजी जिसे किसी एक व्यक्ति के लिए रद्द नहीं किया जा सकता: इसे डायरेक्टरी-लिंक्ड 802.1X से ठीक करें, ताकि नौकरी छोड़ने वाले का खाता अक्षम करने पर उसी दिन उसकी WiFi पहुंच समाप्त हो जाए।
- कर्मचारी VLAN पर मौजूद ठेकेदार: इसे न्यूनतम-विशिष्ट पहुंच (least-privilege access), एक नामित प्रायोजक और समाप्ति तिथि के साथ ठीक करें, ताकि अस्थायी काम स्थायी पहुंच न बन जाए।
- MAC की सूचियों को पहचान के रूप में मानना: इसे प्रमाण पत्रों (certificates) के साथ ठीक करें, क्योंकि एक MAC पते को कॉपी किया जा सकता है जबकि एक प्रमाण पत्र को सत्यापित और रद्द किया जा सकता है।
- प्रति डिवाइस प्रकार केवल एक SSID: बीकन, पासवर्ड और सहायता कॉल बढ़ने से पहले, इसे एक एंटरप्राइज SSID और IoT के लिए प्रति-डिवाइस कुंजियों के साथ ठीक करें।
ध्यान दें कि प्रत्येक समाधान क्या बदलता है। ब्रॉडकास्ट नाम वही रहता है। जो बदलता है वह यह है कि कौन पहचान साबित कर सकता है, वह प्रमाण क्या खोलता है, और प्रमाण कितनी तेज़ी से काम करना बंद कर देता है।
एक SSID दरवाजे पर लगा एक लेबल है। यह आपको इस बारे में कुछ नहीं बताता कि चाबी किसके पास है या वह चाबी किन कमरों को खोलती है।
साझा कुंजी का उपयोग जारी रखने की सबसे अधिक संभावना उन साइटों की होती है जिनके पास ऑन-प्रेमाइसेस RADIUS कौशल नहीं है: आवास प्रदाता, छोटे स्वास्थ्य सेवा केंद्र, और हॉस्पिटैलिटी समूह जहाँ WiFi नेटवर्क विशेषज्ञों के बजाय संचालन कर्मचारियों द्वारा चलाया जाता है। उनकी बाधा शायद ही कभी जोखिम को समझना होती है। यह अकेले सर्वर, प्रमाणपत्र और फेलओवर चलाने की काल्पनिक लागत है।
वह लागत अब कम हो गई है। एक मैनेज्ड RADIUS सर्विस अब उन एक्सेस पॉइंट्स पर चल सकती है जो किसी स्थान के पास पहले से मौजूद हैं, जिसके लिए कोई PKI बनाने की और कोई साझा पासफ़्रेज़ रोटेट करने की आवश्यकता नहीं होती। पहचान-आधारित पहुंच अब कोई विशेषज्ञ प्रोजेक्ट नहीं रह गई है, और नोटिसबोर्ड पासवर्ड के पास अपना अंतिम बहाना भी खत्म हो जाता है। यह केवल इसलिए सस्ता लगता था क्योंकि बिल बाद में, किसी घटना, ऑडिट निष्कर्ष, या एक अकुशल रीकीिंग अभ्यास के रूप में आता था।
समय के साथ एक्सेस चलाने के लिए सर्वोत्तम अभ्यास
अच्छा एक्सेस मैनेजमेंट मुख्य रूप से एक दिनचर्या का हिस्सा है। डिज़ाइन पर तो ध्यान दिया जाता है, लेकिन काम छोड़कर जाने वाले कर्मचारी, समाप्त हो चुके प्रमाणपत्र और भूले हुए ठेकेदार खाते विफलताओं का कारण बनते हैं।
| अभ्यास | कार्रवाई | ट्रिगर |
|---|---|---|
| छोड़ने वाले को हटाना | डायरेक्टरी खाता निष्क्रिय करें | अंतिम कार्य दिवस |
| ठेकेदार पहुंच | समाप्ति तिथि और प्रायोजक सेट करें | ऑनबोर्डिंग के समय |
| सर्टिफिकेट जीवनचक्र | नामांकन, नवीनीकरण, रद्द करना | समाप्ति से पहले या खोने पर |
| निवासी कुंजियाँ | प्रति किरायेदारी जारी करें, बाहर जाने पर सेवानिवृत्त करें | किरायेदारी में बदलाव |
| IoT कुंजियाँ | अपने स्वयं के खंड पर प्रति उपकरण एक कुंजी | डीकमीशन |
| गेस्ट पृथक्करण | परीक्षण करें कि गेस्ट VLAN कर्मचारियों के सिस्टम तक नहीं पहुंच सकता | प्रत्येक परिवर्तन के बाद |
| पहुंच समीक्षा | SSID और कुंजी सूची की समीक्षा करें | त्रैमासिक |
WiFi identity को अपने नए जुड़ने वाले (joiner), स्थान बदलने वाले (mover) और संस्थान छोड़ने वाले (leaver) फ़ीड से कनेक्ट करें। संस्थान छोड़ने वाले व्यक्ति का खाता अंतिम कार्य दिवस पर बंद हो जाना चाहिए, न कि अगले ऑडिट के समय। यदि HR, IT और नेटवर्क टीम अलग-अलग सूचियों का उपयोग करते हैं, तो जब तक एक ऐसा ट्रिगर न बन जाए जिस पर सभी भरोसा करते हों, तब तक उनका मिलान (reconcile) करें।
वे जांच जिन्हें लोग अनदेखा कर देते हैं
- बदलावों के बाद अतिथि अलगाव (guest isolation) का परीक्षण करें: किसी भी VLAN, फ़ायरवॉल, या एक्सेस पॉइंट में बदलाव के बाद, अतिथि के रूप में कनेक्ट करें और पुष्टि करें कि आप कर्मचारी सिस्टम, प्रिंटर या नैदानिक सेवाओं तक नहीं पहुँच सकते हैं।
- रजिस्टर से कुंजियों का मिलान करें: प्रत्येक तिमाही में, किरायेदारी रजिस्टर से निवासी कुंजियों की और संपत्ति सूची से IoT कुंजियों की तुलना करें। जिस किसी भी चीज़ का स्पष्टीकरण न हो, उसे हटा दें।
- अपवादों को सही ढंग से रिकॉर्ड करें: प्रत्येक अपवाद के लिए एक मालिक और एक समाप्ति तिथि की आवश्यकता होती है। बिना समाप्ति तिथि वाला अपवाद केवल एक गैर-दस्तावेज़ी नीति है।
- लॉग को उपयोग योग्य रखें: उपयोगकर्ता, डिवाइस, समय और स्थान के साथ प्रत्येक प्रमाणीकरण को लॉग करें, और अपने अनुपालन अधिकारी को रिटेंशन सेट करने दें।
विभिन्न साइटों के प्रत्येक एक्सेस पॉइंट पर एक केंद्रीय कॉन्फ़िगरेशन पुश करें। आउटेज के दौरान स्थानीय बदलाव मददगार महसूस होते हैं और बाद में अदृश्य जोखिम बन जाते हैं। तिमाही आधार पर SSID सूची की भी समीक्षा करें। SSIDs अनजाने में एकत्र होते जाते हैं, और प्रत्येक एक ऐसी पॉलिसी है जिसका स्वामित्व किसी न किसी को लेना पड़ता है।
आगे पहचान-आधारित एक्सेस चुनें
उन दर्शकों को चुनें जो अभी भी साझा सीक्रेट का उपयोग कर रहे हैं और सबसे पहले उस पथ को बदलें। अधिकांश स्थानों के लिए, वे कर्मचारी हैं। WiFi को Entra ID, Google Workspace, या Okta से बांधें, प्रबंधित सर्टिफिकेट जारी करें ताकि रोटेट करने के लिए कोई पासफ़्रेज़ न हो, और उपयोगकर्ता, डिवाइस, समय और स्थान के साथ प्रत्येक प्रमाणीकरण को लॉग करें।
इस लेख में दी गई श्रेणियों को कवर करने के लिए आपको तीन असंबंधित टूल की आवश्यकता नहीं है। Purple एक WiFi प्लेटफॉर्म है जिसमें Guest WiFi, Staff WiFi, और Multi-Tenant WiFi शामिल हैं, जो एक ही क्लाउड प्लेटफॉर्म पर अतिथि एक्सेस, स्टाफ 802.1X, और xPSK प्राइवेट एरिया नेटवर्क प्रदान करता है। कर्मचारियों के उपकरण आपके यहां पहले से इंस्टॉल एक्सेस प्वाइंट्स पर प्रबंधित EAP-TLS प्रमाणपत्रों के साथ ऑनबोर्ड होते हैं, जिससे आपकी टीम को कोई PKI बनाने की आवश्यकता नहीं होती है।
प्रतिस्थापन का बजट बनाने से पहले उस हार्डवेयर की जांच करें जो आपके पास पहले से मौजूद है। समर्थित विक्रेताओं में Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, और Fortinet शामिल हैं। मौजूदा एक्सेस पॉइंट्स को बनाए रखने से पूरे परिसर में रिप-एंड-रिप्लेस की प्रक्रिया नीति माइग्रेशन में बदल जाती है।
एक बार नेटवर्क पाथ आइसोलेट हो जाने पर, सहमति प्राप्त गेस्ट डेटा का उपयोग एनालिटिक्स और CRM के लिए किया जा सकता है। एनालिटिक्स कभी भी एक्सेस रिवोकेशन का विकल्प नहीं हो सकता, इसलिए कार्य को सही क्रम में पूरा करें।
30-दिन की शुरुआती योजना
- प्रत्येक SSID की सूची बनाएं: प्रत्येक साझा किए गए स्टाफ या निवासी की को चिह्नित करें और इसके लिए एक मालिक का नाम तय करें।
- छोड़कर जाने वाले कर्मचारियों का डायरेक्टरी डिसेबल से मिलान करें: उस सटीक ट्रिगर की पुष्टि करें जो रोजगार समाप्त होने पर WiFi एक्सेस को समाप्त करता है।
- एक साइट पर पायलट करें: एक छोटे समूह के साथ प्रमाणपत्र या अद्वितीय कुंजी एक्सेस चलाएं और रोलआउट से पहले निरसन (revocation) का परीक्षण करें।
- वेंडर उपयुक्तता की जांच करें: पुष्टि करें कि आपके एक्सेस प्वाइंट मॉडल का समर्थन करते हैं, फिर पूरे नेटवर्क के कटओवर की योजना बनाएं।
उन दर्शकों से शुरुआत करें जिनके साझा रहस्य (shared secret) से आप सबसे अधिक चिंतित हैं। एक बार जब एक पथ यह साबित कर देता है कि निरस्तीकरण (revocation) सप्ताहांतों में नहीं, बल्कि मिनटों में काम करता है, तो बाकी सब आसान हो जाता है।
Purple साझा किए गए पासवर्ड को आपके पास पहले से मौजूद एक्सेस प्वाइंट्स पर मेहमानों, कर्मचारियों और निवासियों के लिए पहचान आधारित एक्सेस से बदल देता है, जिसमें केंद्रीय नीति, प्रति उपयोगकर्ता निरसन और जहां आपको आवश्यकता हो वहां पृथक निजी नेटवर्क शामिल हैं। यदि आप साझा स्टाफ पासफ़्रेज़ को हटाने और प्रत्येक श्रेणी को सही स्तर का विश्वास देने के लिए तैयार हैं, तो वेंडर की उपयुक्तता की जांच करने और अपनी पहली साइट की योजना बनाने के लिए Purple पर जाएं।