साधारणपणे चेतावणी देणे, मोठा पासवर्ड सेट करणे आणि व्हिजिटर SSID जोडणे असा सल्ला दिला जातो. तो सल्ला नियंत्रणाऐवजी केवळ दिखाव्याला महत्त्व देतो. एखादे पोस्टर नेटवर्क खरे असल्याचे सिद्ध करू शकत नाही, सामायिक पासवर्ड एका व्यक्तीकडून परत घेतला जाऊ शकत नाही आणि SSID नाव विश्वासाची खात्री देऊ शकत नाही. WiFi ॲक्सेस मॅनेजमेंट तेव्हाच कार्य करते जेव्हा ओळख, एन्क्रिप्शन आणि रिव्होकेशन हे नेटवर्कशी जोडणी प्रक्रियेचाच भाग असतात.
WiFi ॲक्सेस मॅनेजमेंट प्रत्यक्षात काय नियंत्रित करते
समजा एका हॉटेलने प्रत्येक पाहुण्याला आणि सफाई कर्मचाऱ्याला मुख्य दरवाजाची तीच एकच कल्ली दिली. ती कल्ली बेडरूम, ऑफिस आणि प्लांट रूम उघडते आणि गेल्या मंगळवारी ती कोणी वापरली हे कोणालाही सांगता येत नाही. तो एक सामायिक (shared) पासफ्रेज आहे. आयडेंटिटी-आधारित ॲक्सेस त्याची जागा एका नामांकित कल्लीने घेते जी केवळ मान्य केलेल्या खोल्या उघडते आणि ती स्वतंत्रपणे रद्द केली जाऊ शकते.
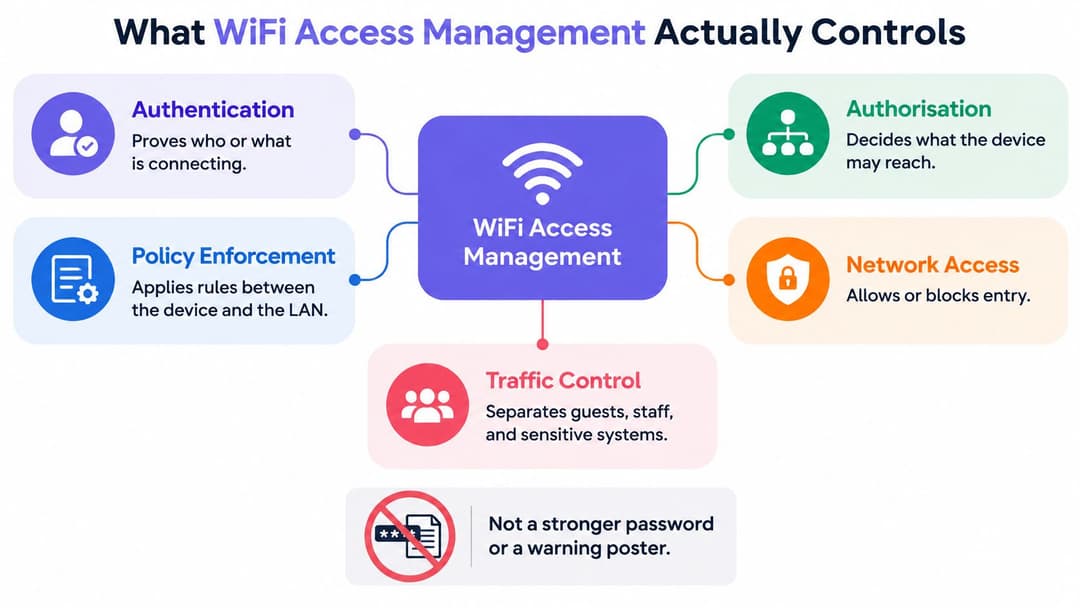
WiFi ॲक्सेस मॅनेजमेंट हे डिव्हाइस आणि तुमच्या लोकल एरिया नेटवर्कच्या दरम्यान असणारी पॉलिसी आणि तिची अंमलबजावणी आहे. ते फक्त सिग्नल प्रदान करत नाही. ते कनेक्शन होणार की नाही, ते कनेक्शन कुठे पोहोचू शकते आणि त्यानंतर कोणती नोंद उरते हे ठरवते.
क्रमाने तीन नियंत्रणे
- ऑथेंटिकेशन ओळख सिद्ध करते: नेटवर्क तपासते की कोण किंवा काय कनेक्ट होत आहे, त्यासाठी त्या वापरकर्त्याशी किंवा डिव्हाइसशी जोडलेले क्रेडेंशियल, प्रमाणपत्र, प्रोफाइल किंवा अनन्य की (unique key) वापरली जाते.
- ऑथोरायझेशन पोहोच नियुक्त करते: एकदा ओळख सिद्ध झाल्यावर, पॉलिसी त्या डिव्हाइसला VLAN, रोल किंवा फायरवॉल ग्रुपमध्ये ठेवते जो केवळ परवानगी असलेल्या प्रणालींपर्यंत पोहोचू शकतो.
- अकाउंटिंग नोंद तयार करते: सिस्टीम वापरकर्ता, डिव्हाइस, वेळ आणि ठिकाण यांची नोंद ठेवते, जेणेकरून तुम्ही एखाद्या घटनेची चौकशी करू शकता आणि विशिष्ट तारखेला कोणाकडे ॲक्सेस होता हे सिद्ध करू शकता.
एका नियंत्रणाकडे दुर्लक्ष झाले तरी इतर नियंत्रणे कमकुवत होतात. अधिकृततेशिवाय (authorisation) प्रमाणीकरण (authentication) केल्यास खरा पाहुणा कर्मचाऱ्यांच्या सिस्टीमकडे जाऊ शकतो. हिशेब ठेवणारी प्रणाली (accounting) नसलेली अधिकृतता तुम्हाला तक्रारीनंतर केवळ अंदाज लावत ठेवते. ईमेल पत्ता गोळा करणारे परंतु सर्वांना एकाच फ्लॅट नेटवर्कवर ठेवणारे स्प्लॅश पेज हे ॲक्सेस मॅनेजमेंट नाही. ते उघड्या दरवाजासमोरील एक फॉर्म आहे.
त्या निर्णयांमागील भार आता बदलला आहे. Ofcom च्या कनेक्टेड नेशन्स 2025 च्या आकडेवारीचा वापर करणाऱ्या यूके सरकारच्या स्टेट ऑफ द नेशन डेटानुसार, 2025 मध्ये यूके मधील 86% घरे आणि व्यवसायांपर्यंत गीगाबिट-क्षमतेचे ब्रॉडबँड कनेक्शन उपलब्ध होते. हॉटेल्स, हॉस्पिटल्स, दुकाने आणि बहु-भाडेकरू इमारती आता एकाच वेळी चालणारे अनेक सेशन्स, क्लाउड ऑथेंटिकेशन आणि डिव्हाइस ट्रॅफिक बॅकहॉल करतात, जे एका मूलभूत स्प्लॅश पेजच्या नियमांपेक्षा खूप जास्त आहे.
तुमच्या विचारात तीन गट वेगळे ठेवा. पाहुण्यांना जलद, एनक्रिप्टेड जॉइन आवश्यक आहे जे ते दबावाखाली पूर्ण करू शकतात. कर्मचारी आणि कंत्राटदारांना अशा हक्कांची आवश्यकता असते जे जॉइनर्स, मूव्हर्स आणि लीव्हर्सच्या मागे राहतात. रहिवासी आणि IoT डिव्हाइसेसना अशा आयसोलेशनची गरज असते जी जेव्हा कोणी नवीन टेलिव्हिजन जोडते तेव्हा दरवेळी हेल्पडेस्क कॉल न करता कार्य करते.
२०० लोकांमध्ये शेअर केलेल्या पासवर्डचे २०० मालक असतात आणि कोणताही जबाबदार मालक नसतो.
पुढील विभागातील श्रोते तक्ता त्या गटांना कंक्रीट कंट्रोल्समध्ये रूपांतरित करतो. एखादी व्यक्ती कशी जोडली जाते तिथून त्याचा ॲक्सेस कसा संपतो या संपूर्ण पाथच्या दृष्टीने प्रत्येक रो वाचा.
अतिथी, कर्मचारी आणि भाडेकरू कसे जोडले जातात
| श्रोते/वापरकर्ते | जोडण्याची पद्धत | विश्वासार्हता प्रमाण | नेटवर्क पोहोच | ॲक्सेस कसा समाप्त होतो |
|---|---|---|---|---|
| गेस्ट | कॅप्टिव्ह पोर्टल, Passpoint किंवा वेन्यू ॲप | ईमेल, वन-टाईम प्रोफाईल किंवा फेडरेटेड क्रेडेंशियल | फक्त आयसोलेटेड गेस्ट VLAN | सेशन टाईमआऊट किंवा पोर्टल पॉलिसी |
| कर्मचारी | EAP-TLS किंवा डिरेक्टरी एंटरप्राइझ WiFi सह 802.1X | प्रमाणपत्र (Certificate) किंवा ओळख-प्रदाता (Identity-provider) खाते | भूमिका-आधारित (Role-based) VLANs आणि ॲप्स | डिरेक्टरी अक्षम करणे, शेअर्ड-सिक्रेट रोटेशन नाही |
| कंत्राटदार (Contractor) | वेळ-मर्यादित 802.1X किंवा प्रायोजित खाते | प्रायोजक-मान्य ओळख | फक्त किमान-अधिकार (Least-privilege) VLAN | समाप्ती तारीख किंवा प्रायोजक हटवणे |
| रहिवासी किंवा भाडेकरू | प्रत्येक भाडेकरूसाठी युनिक PSK किंवा खाजगी नेटवर्क | प्रति-भाडेकरू की (Key) | फक्त स्वतःचे फोन, कन्सोल आणि टीव्ही | बाहेर पडताना (move-out) की निवृत्त केली जाते |
| IoT आणि जुनी उपकरणे (Legacy devices) | उपकरण-विशिष्ट PSK, युझर पासवर्ड नाही | उपकरणाची ओळख | समर्पित IoT सेगमेंट | प्रत्येक उपकरणासाठी की रद्द केली जाते |
पाहुणे आणि कर्मचारी
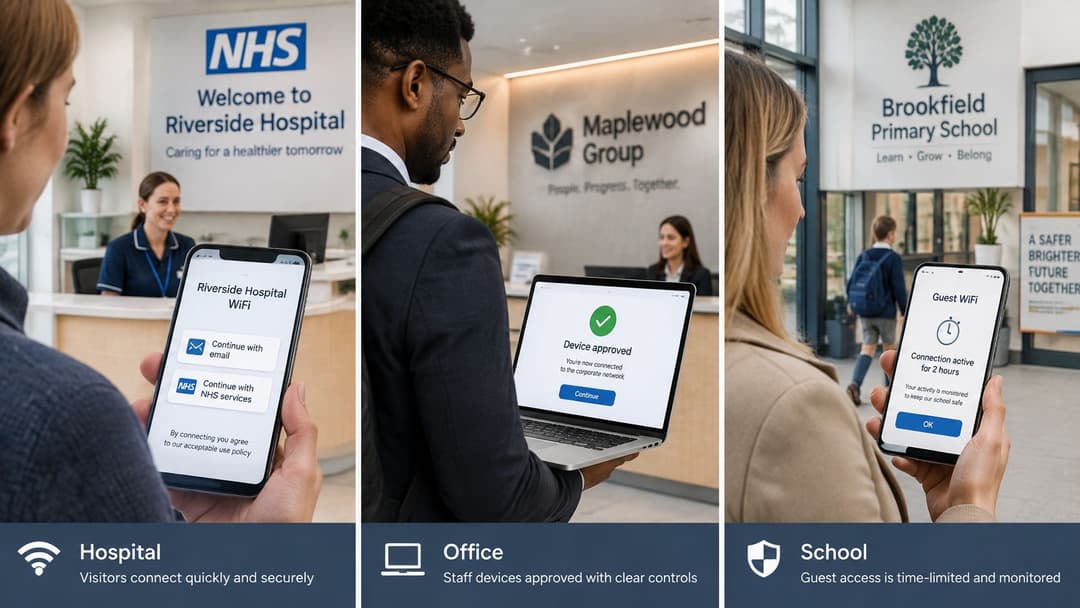
पाहुणे अगदी कमी ओळख देतात, त्यामुळे नेटवर्कनेही त्यांना अत्यंत मर्यादित प्रवेश दिला पाहिजे. पोर्टल, Passpoint प्रोफाइल किंवा अॅप त्यांना ऑनलाइन आणते, आणि अलगीकृत VLAN त्यांना टिल्स, प्रिंटर्स आणि क्लिनिकल सिस्टीमपासून दूर ठेवते. कालच्या भेट देणाऱ्यांना हटवण्याचे कोणाच्याही लक्षात राहणार नसल्यामुळे प्रवेश आपोआप समाप्त होतो.
कार्यचालन कारणांमुळे लोकांची नोंदणी करणाऱ्या ठिकाणांना दुसऱ्या स्वरूपात अशाच शिस्तीचा सामना करावा लागतो. ही नोंद का महत्त्वाची आहे याचा उपयुक्त संदर्भ ग्लोबलच्या पाहुण्यांची नोंदणी करण्याच्या मार्गदर्शिकेत दिला आहे, परंतु नोंदणी डेटाने नेटवर्क अधिकार वाढवले नाही पाहिजेत. भरलेला फॉर्म हा भेट दिल्याचा पुरावा आहे. तो फोन विश्वासार्ह बनवत नाही. आमची गेस्ट WiFi मार्गदर्शिका ऑनबोर्डिंग कव्हर करते, तर नेटवर्क नियम सोपा राहतो. पाहुण्यांना इंटरनेट ॲक्सेस मिळतो, तुमचा LAN नाही.
कर्मचारी अगदी विरुद्ध टोकाला असतात. एखादे प्रमाणपत्र किंवा डिरेक्टरी-बॅक्ड खाते एखाद्या व्यक्तीला आणि आदर्शपणे मॅनेज केलेल्या डिव्हाइसला प्रमाणित करते. ॲक्सेस हा भूमिकेनुसार मिळतो, त्यामुळे दोन्ही एकाच दारातून आत आल्यामुळे रिसेप्शन लॅपटॉप आणि फायनान्स लॅपटॉप एकाच ठिकाणी पोहोचत नाहीत. जेव्हा कोणी सोडून जाते, तेव्हा डिरेक्टरी खाते निष्क्रिय केल्याने उर्वरित प्रत्येक डिव्हाइसवर सीक्रेट रोटेट न करता WiFi ॲक्सेस संपतो.
कंत्राटदार, रहिवासी आणि डिव्हाइसेस
कॉन्ट्रॅक्टर्सना कर्मचाऱ्यांप्रमाणे ओळख पुरावा आणि गेस्टप्रमाणे मर्यादित ॲक्सेस आवश्यक असतो. त्यांना नावासह, स्पॉन्सर्ड ओळख, काम करण्यासाठी आवश्यक असलेले सर्वात लहान VLAN आणि काम सुरू होण्यापूर्वी ठरवलेली मुदत समाप्ती तारीख (expiry date) द्या. स्पॉन्सर शेवटची तारीख सांगू शकत नसेल, तर खाते अजून तयार नाही.
बिल्ड-टू-रेंट, विद्यार्थ्यांचे गृहनिर्माण किंवा अपार्टमेंटमधील रहिवाशांना पुन्हा काहीतरी वेगळे हवे असते. प्रति भाडेकरूचे युनिक की किंवा प्रायव्हेट नेटवर्क फोन, कन्सोल आणि टीव्ही यांना शेजारचा फ्लॅट न दिसता एकमेकांशी कनेक्ट होण्याची अनुमती देते. भाडेकरू बाहेर पडताना, तुम्ही एक की निवृत्त करता. तुम्ही संपूर्ण इमारतीची की बदलत नाही.
IoT आणि ब्राउझर नसलेले किट पासवर्ड टाइप करू शकत नाहीत किंवा पोर्टल पूर्ण करू शकत नाहीत. समर्पित सेगमेंटवर प्रत्येक डिव्हाइसला स्वतःची की (key) मिळते, कर्मचाऱ्यांचा पासफ्रेज कधीही नाही. कॅमेरा किंवा सेन्सर बदलल्यास, तुम्ही फक्त ती एक की रद्द करता.
अपवाद प्रसंगांवरून (एज केसेस) तुम्हाला तक्ता समजला आहे की नाही हे तपासले जाते. कॅफेमध्ये वैयक्तिक फोन वापरणारे क्लिनिशियन हे हॉस्पिटलच्या ठिकाणी असले तरीही त्या डिव्हाइसवर पाहुणेच असतात. मॅनेज्ड टॅब्लेट असलेला किरकोळ विक्रेता (रिटेलर) हा कर्मचारी असतो. डिव्हाइसची ओळख पॉलिसी ठरवते, SSID नाव किंवा इमारत नाही.
एक स्वतंत्र भेट देणारा नेटवर्क हा केवळ एक कंटेनर आहे. ती रांग (row) हे नियंत्रण आहे.
सुरक्षा नियम जे UK नेटवर्कने पूर्ण केले पाहिजेत
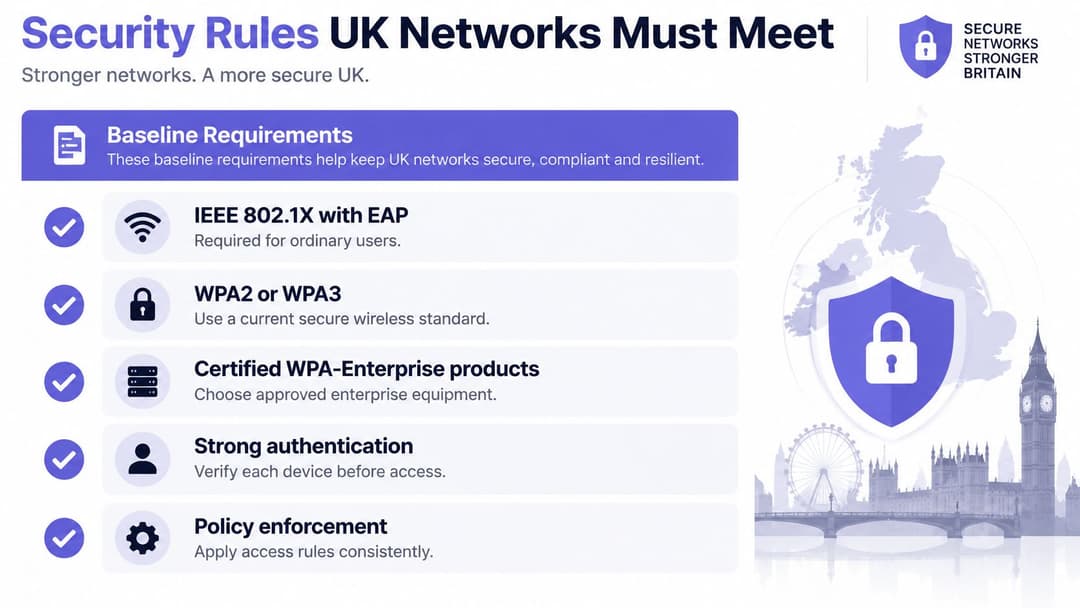
मूलभूत नियमांपासून सुरुवात करा, नंतर अपवाद हाताळा. सामान्य वापरकर्त्यांसाठी, यूके सरकारचे वायरलेस नेटवर्क सिक्युरिटी मानके EAP ऑथेंटिकेशनसह IEEE 802.1X ची आवश्यकता दर्शवतात आणि पूर्व-सामायिक की (pre-shared keys) वापरण्यास प्रतिबंध करतात, केवळ IoT उपकरणांसाठी डिव्हाइस-विशिष्ट PSK ला परवानगी देतात. हेच मानक गोपनीयता आणि अखंडतेचे रक्षण करण्यासाठी WPA2 किंवा WPA3 सारख्या पुढील मानकांची, प्रमाणित WPA-Enterprise उत्पादनांची आणि AES वापरणाऱ्या CCMP ची आवश्यकता दर्शवते.
बेसलाइन चेकलिस्ट
- WPA2/3-Enterprise: कर्मचाऱ्यांचे प्रमाणीकरण एंटरप्राइज पद्धतीद्वारे करा. एंटरप्राइज लेबल असलेला शेअर केलेला पासफ्रेज हा तरीही शेअर केलेला पासफ्रेजच असतो.
- EAP सह 802.1X: प्रत्येक वापरकर्ता किंवा डिव्हाइसचे अंतर्गत सिस्टीमपर्यंत पोहोचण्यापूर्वी, कनेक्शनच्या वेळीच प्रमाणीकरण करा.
- केंद्रीय AP व्यवस्थापन: ॲक्सेस पॉइंट्सचे केंद्रीय स्तरावर व्यवस्थापन करा जेणेकरून धोरण (policy) इमारती, मजले किंवा साइट्सदरम्यान बदलणार नाही.
- डिरेक्टरी किंवा सर्टिफिकेट ओळख: ॲक्सेस अशा ओळखीशी (identity) बांधील ठेवा जी तुम्ही एका व्यक्तीसाठी किंवा डिव्हाइससाठी अक्षम (disable) किंवा रद्द (revoke) करू शकता.
- स्वतंत्र अतिथी सेवा: अतिथींना नियंत्रित, वेगळ्या (isolated) सेवेवर ठेवा. अतिथी SSID वर कधीही शेअर केलेला कॉर्पोरेट पासवर्ड ठेवू नका.
त्या सूचीतील प्रत्येक घटक विशिष्ट त्रुटीचे निवारण करण्यासाठी अस्तित्वात आहे. प्रति-वापरकर्ता ऑथेंटिकेशनचा अर्थ असा की पॉलिसी एखाद्या व्यक्तीला लागू होते, त्यामुळे सोडून जाणाऱ्या एका व्यक्तीला हटवणे हे संपूर्ण साइटच्या देखभालीचे काम बनत नाही. केंद्रित व्यवस्थापनाचा (Central management) अर्थ असा आहे की एखादी सुधारणा एकाच वेळी प्रत्येक ॲक्सेस पॉइंटपर्यंत पोहोचते, केवळ अभियंता भेट दिलेल्या ॲक्सेस पॉइंट्सपुरती मर्यादित राहत नाही. आमची एंटरप्राइज WiFi सुरक्षा मार्गदर्शिका अंमलबजावणी अधिक सखोलपणे कव्हर करते, जरी हे मानक स्वतः सामायिक कर्मचाऱ्यांच्या पासवर्डसाठी फारशी जागा सोडत नाही.
प्रमाणपत्रे MAC सूचींपेक्षा का सरस आहेत
सर्टिफिकेट्स डिव्हाइसला हार्डवेअर ॲड्रेसच्या कोणत्याही सूचीपेक्षा अधिक मजबूत ओळख देतात. X.509 सर्टिफिकेट अधिकृत वापरकर्ता, संगणक किंवा सेवा ओळखीशी पब्लिक की जोडते. नेटवर्क प्रत्येक जॉइनवर ते क्रिप्टोग्राफिक पद्धतीने सत्यापित करते आणि लॅपटॉप गमावल्यास, निवृत्त झाल्यास किंवा व्यवस्थापनातून काढून टाकल्यास ते तात्काळ रद्द करू शकते.
MAC अनुमती सूची (allowlist) हे कार्य करू शकत नाही. MAC पत्त्यांचा शोध घेणे आणि स्फूफ (spoof) करणे तुलनेने सोपे आहे, त्यामुळे ही सूची एखाद्याने पत्ता कॉपी केला आहे हे सिद्ध करते, ते डिव्हाइस तुमचे आहे हे नाही. तुम्ही MAC फिल्टरिंग वापरत असल्यास, ते केवळ व्यवस्थेचा भाग म्हणून वापरा. त्याला ओळख मानू नका.
प्रमाणपत्रांसाठी नक्कीच प्रयत्न करावे लागतात. डिव्हाइस हँडओव्हर वेळी नोंदणी करणे, मुदत संपण्यापूर्वी नूतनीकरण करणे, रद्द करणे (रिव्होकेशन), आणि शिफ्टपूर्वी लॉक आउट झालेल्या वापरकर्त्यासाठी रिकव्हरी पाथ सांभाळणे हे काम कोणालातरी करावेच लागते. लहान टीम्सवर या कामाचा ताण येतो. तुम्ही हे स्वतः करू शकता किंवा PKI तयार न करता, तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉईंट्सवर सर्टिफिकेट प्रमाणीकरण चालवणाऱ्या सेवेकडे सोपवू शकता: उदाहरणार्थ, Purple चे Staff WiFi मॅनेज केलेल्या EAP-TLS प्रमाणपत्रांसह कर्मचाऱ्यांच्या डिव्हाइसेसना ऑनबोर्ड करते, ज्यामुळे रोटेट करण्यासाठी कोणताही सामायिक पासफ्रेज उरत नाही.
व्यावहारिक नियम: एका व्यक्तीचा ॲक्सेस रद्द करण्यासाठी प्रत्येकाच्या डिव्हाइसला स्पर्श करावा लागत असेल, तर तुमच्याकडे रिव्होकेशन सुविधा नाही. तुमच्याकडे पासवर्ड बदलण्याचा प्रकल्प आहे.
आपोआप कनेक्ट होणाऱ्या विश्वसनीय डिव्हाइसेसना स्वतंत्र, लॉग केलेल्या आणि आयसोलेट केलेल्या अतिथी सेवेशी जोडा. व्यवस्थापित कर्मचारी किटसाठी कमी अडथळा आणि बाकी सर्व गोष्टींसाठी कडक आयसोलेशन, हे वेगवेगळ्या प्रमाणीकरण स्तरांवर लागू केलेले समान धोरण आहे.
ॲक्सेस पॉलिसी कोठे चालवावी
तुम्ही आधीच नेटवर्क ॲक्सेस कंट्रोल उत्तम प्रकारे चालवत असाल तरच सर्व्हर्सचे मालक बना. अन्यथा, क्लाउडमध्ये धोरण ठेवा आणि प्रत्येक भूमिका किंवा भाडेकरूनुसार (tenancy) आयसोलेशन ठेवा. निर्णय कुठे घेतला जातो ही निवड आहे, छतावर कोणत्या रेडिओ व्हेंडरचे उपकरण आहे हे नाही.
| मॉडेल | पॉलिसी कुठे राहते | सर्वात योग्य (Best fit) | आवश्यक कौशल्य (Expertise required) | आयसोलेशन (Isolation) |
|---|---|---|---|---|
| ऑन-प्रेमिस (On-prem) RADIUS | स्थानिक सर्व्हर्स आणि PKI | सध्याच्या NAC टीमसह एकल कॅम्पस | उच्च, अपटाईम, प्रमाणपत्रे आणि फेलओव्हर इन-हाउस | टीमने डिझाइन केलेले VLANs |
| क्लाउड RADIUS किंवा आयडेंटिटी प्लॅटफॉर्म | प्रदाता क्लाउड, सध्याचे ॲक्सेस पॉइंट्स | बहु-साइट हॉस्पिटॅलिटी, रिटेल, आरोग्यसेवा, वाहतूक | कमी, तयार करण्यासाठी PKI नाही | साइट-निहाय VLANs सह मध्यवर्ती पॉलिसी |
| मल्टी-टेनंट खाजगी नेटवर्क | क्लाउड अधिक प्रत्येक भाडेकरूसाठी युनिक की | BTR, विद्यार्थी गृहनिर्माण, अपार्टमेंट्स | रहिवाशांसाठी कमी | भाडेकरू इतर भाडेकरूंपासून अलिप्त (isolated) |
| शेअर्ड पासफ्रेज SSID | पासवर्ड स्वतःच | लक्ष्य स्थिती नाही | पासवर्ड लीक होईपर्यंत कमी | काहीही नाही |
ऑन-प्रीमिसस नियंत्रण आणि त्याचा खर्च
ऑन-प्रिमाइसेस RADIUS हे एकाच कॅम्पससाठी योग्य आहे जे आधीपासूनच NAC चालवते आणि PKI, अपटाइम, पॅचिंग आणि फेलोव्हर स्वतः सांभाळू शकते. तुम्ही प्रमाणीकरण निर्णय आणि लॉगचे पूर्ण नियंत्रण स्वतःकडे ठेवता. तुम्ही पेजर देखील स्वतःकडे ठेवता. जेव्हा साइट्स वाढतात, तेव्हा कॉन्फिगरेशनमधील बदल हे शांतपणे अपयशी ठरतात, कारण प्रत्येक साइट वेगवेगळ्या व्यक्तीद्वारे वेगवेगळ्या वेळी दुरुस्त केली जाते.
क्लाउड RADIUS, किंवा विद्यमान ॲक्सेस पॉइंट्स समोरील आयडेंटिटी प्लॅटफॉर्म, हॉस्पिटॅलिटी ग्रुप्स, रिटेल इस्टेट्स, हेल्थकेअर साइट्स आणि ट्रान्सपोर्ट ऑपरेटर्सना सूट होतो. तोच नियम सेंट्रल लंडन आणि ग्रामीण मालमत्तेला लागू होतो. तुमच्या टीमला PKI तयार करण्याची गरज पडत नाही, आणि डायरेक्टरीमधील बदलामुळे साइटला भेट देण्याची वाट पाहण्याऐवजी वापरकर्त्याला मध्यवर्तीपणे रद्द केले जाऊ शकते.
भौगोलिकतेमुळे उत्तर का बदलते
बॅकहॉल संपूर्ण UK मध्ये एकसमान नाही. Ofcom च्या Connected Nations 2024 राष्ट्रांच्या अहवालांनुसार जुलै 2024 पर्यंत फुल-फायबरची उपलब्धता इंग्लंडमधील 69% निवासी जागेत आणि स्कॉटलंडमध्ये 62% पर्यंत पोहोचली आहे, ज्यामध्ये नॉर्दर्न आयर्लंडमधील सुमारे 760,000 घरे समाविष्ट आहेत. सुपरफास्ट फिक्स्ड-लाइन ब्रॉडबँड नॉर्दर्न आयर्लंडमधील 98% निवासी जागेत उपलब्ध होता, आणि इंग्लंडमध्ये गिगाबिट-सक्षम कव्हरेज 84% होते, जे 21.1 दशलक्ष जागेच्या समान आहे.
त्या आकडेवारीकडे प्रशासकीय चेतावणी म्हणून पहा, लीग टेबल म्हणून नाही. संपूर्ण मालमत्तेत साइट बँडविड्थ आणि घनता भिन्न असेल. असे असले तरी, ऑथेंटिकेशन, भूमिकांचे पृथक्करण आणि मध्यवर्ती दृश्यमानता सुसंगतच राहिली पाहिजे.
मल्टी-टेनंट प्रायव्हेट नेटवर्क एका मर्यादित समस्येचे निराकरण करतात. प्रत्येक रहिवाशाला शेजारी न दिसता त्यांच्या स्वतःच्या डिव्हाइसेसवर (ब्राउझर नसलेल्या डिव्हाइसेससह) अलगीकृत नेटवर्क मिळते. बिल्ड-टू-रेंट आणि विद्यार्थ्यांच्या गृहनिर्माणासाठी ते योग्य मॉडेल आहे, तर कर्मचारी सिस्टीमसाठी ते चुकीचे मॉडेल आहे.
शेअर केलेला पासफ्रेज पर्याय रद्द करणेच योग्य ठरेल. पासवर्ड लीक होईपर्यंत यासाठी अल्प कौशल्याची गरज असते, परंतु पासवर्ड लीक झाल्यावर प्रत्येक डिव्हाइसकडे लक्ष द्यावे लागते आणि तरीही तो कोणी वापरला हे तुम्ही सांगू शकत नाही.
तीन यूके स्थानांमधील ॲक्सेस व्यवस्थापन
हॉस्पिटलचा प्रतीक्षा विभाग
एखादी भेट देणारी व्यक्ती चिंतेत येते, तिला उशीर होत असतो आणि तिला कुटुंबाला संदेश पाठवणे किंवा अपॉइंटमेंट ईमेल उघडणे आवश्यक असते. त्यांना एकाच नावाचे दोन नेटवर्क दिसतात आणि त्यातील एकावर ते टॅप करतात. अशा प्रसंगी त्या व्यक्तीने प्रमाणपत्रे, SSIDs आणि एनक्रिप्शनचे मूल्यांकन करावे अशी अपेक्षा करणे म्हणजेच अपयशाला आमंत्रण देणे आहे.
दुसरे पोस्टरने ते अंतर भरून निघणार नाही. अस्सल नेटवर्कने पडताळणीयोग्य ओळख सादर केली पाहिजे आणि पहिल्या पॅकेटपासून एनक्रिप्ट केले पाहिजे, तर क्लिनिकल सिस्टम्स अतिथींच्या मार्गापासून पूर्णपणे दूर राहिल्या पाहिजेत. Passpoint-शैलीतील ऑनबोर्डिंग येथे योग्य ठरते कारण सेटअपनंतर डिव्हाइस एखाद्या ताणतणावात असलेल्या अभ्यागताला सुरक्षित पर्याय शोधण्यास सांगण्याऐवजी विश्वसनीय नेटवर्क ओळखू शकते. सुरक्षित पर्याय सोपा पर्याय असेल अशा प्रकारे डिझाइन करा.
हॉटेल किंवा शॉपिंग सेंटर
दीर्घ फॉर्म पूर्ण न करू इच्छिणारा पाहुणा प्रयत्न सोडून देतो किंवा मोबाइल डेटा वापरतो. लहान कॅप्टिव्ह पोर्टल पहिल्या भेटीसाठी कार्य करते, परंतु Passpoint-शैलीतील ऑनबोर्डिंग, एकदा प्रॉव्हिजन केल्यावर, दुसऱ्या स्प्लॅश पेजशिवाय वारंवार भेट देणाऱ्यांना परत आणते. हा प्रवास नोंदणीसारखा न वाटता रोमिंगसारखा वाटतो.
नेटवर्क पाथ आयसोलेट झाल्यावर, संमती असलेला फर्स्ट-पार्टी डेटा भेटींची माहिती समजून घेण्यास आणि फॉलो-अप घेण्यास मदत करू शकतो. क्रम अचूक ठेवा. अतिथी VLAN, सत्र धोरण (session policy) आणि लॉगिंग योग्य रीतीने सेट केल्यावरच मार्केटिंगचे मूल्य मिळते.
विद्यार्थी आणि बिल्ड-टू-रेंट हाऊसिंग
एक विद्यार्थी फोन, लॅपटॉप, कन्सोल आणि स्मार्ट टीव्हीसह येतो. त्यातील अर्ध्या उपकरणांमध्ये पोर्टलसाठी ब्राउझर नसतो. प्रत्येक फ्लॅटला एका प्रायव्हेट नेटवर्कची आवश्यकता असते जिथे ही उपकरणे इतर फ्लॅटला न दिसता एकत्र काम करू शकतील, तसेच भाडेकराराचा कालावधी संपल्यावर त्यांची की निष्क्रिय होईल. Purple ची मल्टी-टेनंट WiFi मार्गदर्शिका त्या निवासी पॅटर्नचा अधिक सखोलतेने समावेश करते.
अशाच प्रकारचे बिल्डिंग लॉजिक कर्मचाऱ्यांसाठी अपयशी ठरते. परिचारिका, हॉटेल व्यवस्थापक आणि गृहनिर्माण अधिकारी हे त्यांच्या कार्य ओळखीशी जोडलेल्या एंटरप्राइझ प्रमाणीकरणाशी संबंधित आहेत, ज्यामध्ये भूमिका बदलल्यावर डिरेक्टरी-लिंक केलेले रिव्होकेशन असते, अगदी अशा इमारतीमध्येही जिथे ते अभ्यागतांनी वेढलेले असतात.
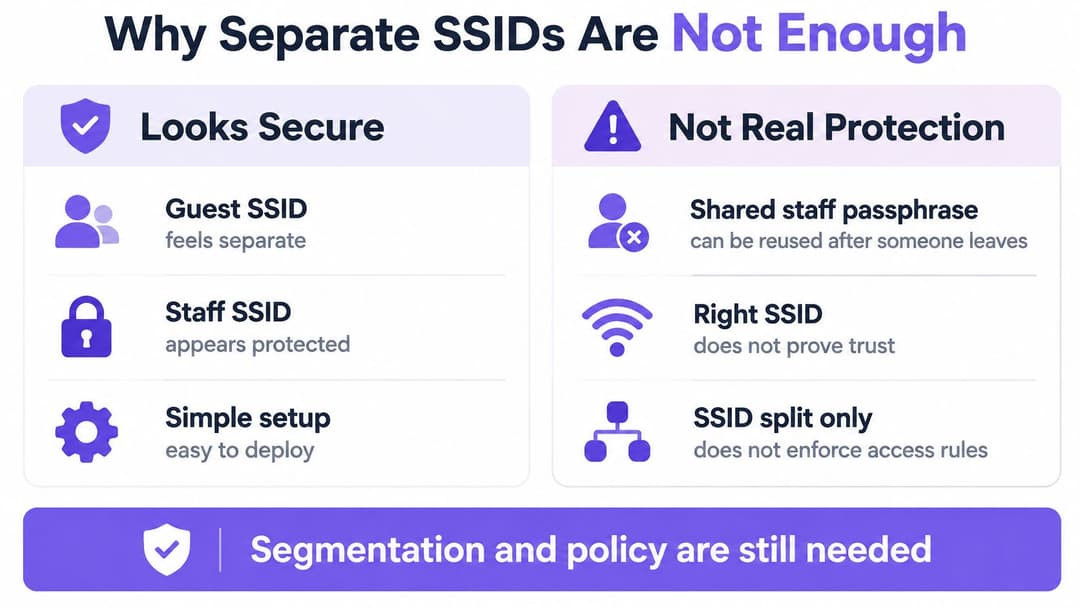
वेगळे SSIDs का पुरेसे नाहीत
एखाद्या साइटचे "स्टाफ" आणि "गेस्ट" नेटवर्कमध्ये विभाजन करणे हे ॲक्सेस कंट्रोलसारखे वाटते. पण हे वर्गीकरणाच्या अधिक जवळ आहे. ब्रॉडकास्ट नाव हे ठरवते की डिव्हाइस कोणत्या दरवाजातून जाते, आणि नंतर प्रश्न विचारणे थांबवते. ज्यांच्याकडे कर्मचाऱ्यांचा पासफ्रेज आहे ते तो सोडण्याच्या दिवशीही स्वतःकडे ठेवतात, आणि योग्य SSID वर येणारे डिव्हाइस अजूनही त्याच्या भूमिकेला पात्रतेपेक्षा इमारतीच्या खूप मोठ्या भागापर्यंत पोहोचू शकते.
वर्षानुवर्षे, UK सरकारच्या सायबर सिक्युरिटी ब्रीचेस सर्वेक्षणात असे दिसून आले आहे की UK मधील मोठ्या प्रमाणातील व्यवसायांना उल्लंघन किंवा हल्ल्याचा सामना करावा लागतो, तर स्वतंत्र कर्मचारी आणि अभ्यागत नेटवर्क हे अजूनही UK नेटवर्क सर्वोत्तम पद्धतींमध्ये मानक सल्ला मानले जातात. सेगमेंटेशन हे स्वच्छता आहे. ती ओळख नाही.
चार अडचणी आणि त्यांच्यावरील उपाय
- एका व्यक्तीसाठी रद्द न करता येणारी शेअर केलेली की: हे डिरेक्टरी-लिंक केलेल्या 802.1X द्वारे दुरुस्त करा, जेणेकरून कंपनी सोडणाऱ्या व्यक्तीचे खाते अक्षम केल्यास त्यांचा WiFi ॲक्सेस त्याच दिवशी समाप्त होईल.
- कर्मचाऱ्यांच्या VLAN वर पार्क केलेले कंत्राटदार: हे किमान-अधिकार ॲक्सेस (least-privilege access), नामांकित प्रायोजक आणि मुदत समाप्ती तारखेसह दुरुस्त करा, जेणेकरून तात्पुरते काम ही कायमस्वरूपी पोहोच बनणार नाही.
- MAC अलावलिस्टकडे ओळख म्हणून पाहिले जाणे: हे सर्टिफिकेट्सद्वारे दुरुस्त करा, कारण MAC ॲड्रेसची कॉपी केली जाऊ शकते, तर सर्टिफिकेटचे सत्यापन आणि ते रद्द केले जाऊ शकते.
- प्रत्येक डिव्हाइस प्रकारासाठी एक SSID: बीकॉन्स, पासवर्ड्स आणि सपोर्ट कॉल्स वाढण्यापूर्वी, IoT साठी प्रति-डिव्हाइस की सोबत एका एंटरप्राइज SSID द्वारे हे दुरुस्त करा.
प्रत्येक निराकरण काय बदलते ते लक्षात घ्या. ब्रॉडकास्ट नाव तेच राहते. ओळख कोण सिद्ध करू शकते, तो पुरावा कशासाठी उपयुक्त ठरतो आणि पुरावा काम करणे किती वेगाने थांबवतो, यामध्ये बदल होतो.
SSID हे दरवाजावरील लेबलसारखे आहे. चावी कोणाकडे आहे किंवा ती चावी कोणती खोली उघडते याबद्दल ते तुम्हाला काहीही सांगत नाही.
शेअर केलेल्या की वर राहण्याची शक्यता सर्वाधिक असलेल्या साइट्स अशा असतात ज्यांच्याकडे ऑन-प्रीमिसिस RADIUS कौशल्ये नसतात: गृहनिर्माण पुरवठादार, लहान आरोग्यसेवा साइट्स आणि हॉस्पिटॅलिटी गट जिथे WiFi नेटवर्क तज्ज्ञांऐवजी ऑपरेशन्स कर्मचाऱ्यांद्वारे चालवले जाते. त्यांची अडचण जोखीम समजून घेणे ही क्वचितच असते. ती फक्त सर्व्हर्स, सर्टिफिकेट्स आणि फेलओव्हर चालवण्याचा कल्पित खर्च ही असते.
तो खर्च आता कमी झाला आहे. मॅनेज केलेली RADIUS सेवा आता व्हेन्यूच्या आधीपासूनच मालकीच्या असलेल्या ॲक्सेस पॉईंट्सवर चालू शकते, ज्यासाठी कोणताही PKI तयार करावा लागत नाही आणि कोणताही शेअर केलेला पासफ्रेज रोटेट करावा लागत नाही. आयडेंटिटी-आधारित ॲक्सेस हा आता तज्ज्ञांचा प्रकल्प राहत नाही, आणि नोटीसबोर्ड पासवर्डसाठीचे शेवटचे कारणही संपते. ते फक्त स्वस्त वाटत होते कारण बिल नंतर, एखादी घटना, ऑडिट निष्पन्नता किंवा घाईघाईने री-कीइंग प्रक्रियेच्या रूपात येत असे.
वेळेनुसार ॲक्सेस चालवण्यासाठी सर्वोत्तम पद्धती
चांगले ॲक्सेस व्यवस्थापन हे मुख्यतः रूटीन असते. डिझाइनकडे लक्ष दिले जाते, परंतु सोडून गेलेले कर्मचारी, मुदत संपलेली प्रमाणपत्रे आणि विसरलेली कंत्राटदार खाती यांमुळे अपयश येते.
| पद्धत (Practice) | कृती (Action) | ट्रिगर (Trigger) |
|---|---|---|
| सोडणाऱ्यास हटवणे | डिरेक्टरी खाते अक्षम करा | शेवटचा कामकाजाचा दिवस |
| कंत्राटदार ॲक्सेस | समाप्ती तारीख आणि प्रायोजक सेट करा | ऑनबोर्डिंग दरम्यान |
| सर्टिफिकेट जीवनचक्र | नोंदणी करा, नूतनीकरण करा, रद्द करा | समाप्तीपूर्वी किंवा हरवल्यावर |
| रहिवासी की (Keys) | प्रति भाडेकरू जारी करा, बाहेर पडताना निवृत्त करा | भाडेकरू बदलणे |
| IoT की (Keys) | स्वतःच्या सेगमेंटवर प्रति उपकरण एक की | डीकमिशन करणे (Decommission) |
| गेस्ट आयसोलेशन | गेस्ट VLAN कर्मचाऱ्यांच्या सिस्टीमपर्यंत पोहोचू शकत नाही याची चाचणी करा | प्रत्येक बदलानंतर |
| ॲक्सेस पुनरावलोकन | SSIDs आणि की इन्व्हेंटरीचे पुनरावलोकन करा | त्रैमासिक |
तुमच्या जॉइनर, मूव्हर आणि लीव्हर फीडशी WiFi ओळख जोडून घ्या. संस्था सोडणाऱ्या व्यक्तीचे खाते शेवटच्या कामाच्या दिवशी बंद झाले पाहिजे, पुढील ऑडिटच्या वेळी नाही. जर HR, IT आणि नेटवर्क टीम वेगवेगळ्या सूची वापरत असतील, तर प्रत्येकाला विश्वास वाटणारा एकच ट्रिगर मिळेपर्यंत त्यांचा मेळ घाला.
लोक ज्या तपासण्यांकडे दुर्लक्ष करतात
- बदलांनंतर अतिथी आयसोलेशनची चाचणी करा: कोणत्याही VLAN, फायरवॉल किंवा ॲक्सेस पॉइंटच्या बदलानंतर, अतिथी म्हणून कनेक्ट व्हा आणि तुम्ही कर्मचाऱ्यांच्या सिस्टीम, प्रिंटर्स किंवा क्लिनिकल सेवांपर्यंत पोहोचू शकत नसल्याची खात्री करा.
- रजिस्टर्सशी की जुळवा: प्रत्येक तिमाहीत, रहिवाशांच्या कीची भाडेकरू रजिस्टरशी आणि IoT कीची ॲसेट लिस्टशी तुलना करा. ज्याचे स्पष्टीकरण कोणीही देऊ शकत नाही ते हटवा.
- अपवाद योग्यरित्या नोंदवा: प्रत्येक अपवादासाठी एक मालक आणि मुदत समाप्ती तारीख असणे आवश्यक आहे. समाप्तीची तारीख नसलेला अपवाद हे फक्त दस्तऐवजीकरण न केलेले धोरण असते.
- लॉग्स वापरण्यायोग्य ठेवा: वापरकर्ता, डिव्हाइस, वेळ आणि स्थान यासह प्रत्येक प्रमाणीकरणाची नोंद करा आणि तुमच्या अनुपालन मालकाला (compliance owner) ते जतन करण्याचा कालावधी ठरवू द्या.
सर्व साइट्सवरील प्रत्येक ॲक्सेस पॉइंटवर एक केंद्रीय कॉन्फिगरेशन पुश करा. आऊटिज दरम्यान स्थानिक पातळीवरील तडजोड उपयुक्त वाटते आणि त्यानंतर ती अदृश्य धोका बनते. दर तिमाहीला SSID सूचीचे पुनरावलोकन देखील करा. SSIDs नकळत साचतात आणि प्रत्येक SSID ही एक पॉलिसी असते ज्याची मालकी कोणालातरी घ्यावी लागते.
पुढे ओळख-आधारित ॲक्सेस निवडा
अद्याप सामायिक सीक्रेट वापरणाऱ्या प्रेक्षकांची निवड करा आणि प्रथम तो मार्ग बदला. बहुतांश ठिकाणांसाठी, ते कर्मचारी आहेत. WiFi ला Entra ID, Google Workspace, किंवा Okta शी जोडा, मॅनेज्ड सर्टिफिकेट्स जारी करा जेणेकरून रोटेट करण्यासाठी कोणताही पासफ्रेज असणार नाही, आणि वापरकर्ता, डिव्हाइस, वेळ आणि स्थानासह प्रत्येक प्रमाणीकरणाची नोंद ठेवा.
या लेखातील सर्व प्रकारच्या वापरकर्त्यांसाठी तुम्हाला तीन वेगवेगळ्या टूल्सची गरज नाही. Purple हे एक WiFi प्लॅटफॉर्म आहे ज्यामध्ये Guest WiFi, Staff WiFi, आणि Multi-Tenant WiFi समाविष्ट आहेत, जे एकाच क्लाउड प्लॅटफॉर्मवर गेस्ट ॲक्सेस, स्टाफ 802.1X आणि xPSK प्रायव्हेट एरिया नेटवर्क प्रदान करते. तुमच्या टीमला PKI तयार न करता, आधीच इंस्टॉल केलेल्या ॲक्सेस पॉईंट्सवर मॅनेज केलेल्या EAP-TLS प्रमाणपत्रांसह कर्मचाऱ्यांचे डिव्हाइसेस ऑनबोर्ड होतात.
बदलण्याचे बजेट ठरवण्यापूर्वी तुमच्याकडे आधीपासून असलेल्या हार्डवेअरची तपासणी करा. समर्थित विक्रेत्यांमध्ये Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, आणि Fortinet समाविष्ट आहेत. विद्यमान ॲक्सेस पॉइंट्स ठेवल्याने संपूर्ण इस्टेटमधील रिप-ॲंड-रिप्लेसचे पॉलिसी मायग्रेशनमध्ये रूपांतर होते.
नेटवर्क पाथ वेगळा केल्यावर संमती दिलेला गेस्ट डेटा ॲनालिटिक्स आणि CRM ला फीड केला जाऊ शकतो. ॲनालिटिक्स हे कधीही रिव्होकेशनला पर्याय ठरू शकत नाहीत, त्यामुळे कामाचा क्रम योग्य ठेवा.
३०-दिवसांची सुरुवातीची योजना
- प्रत्येक SSID सूचीबद्ध करा: प्रत्येक सामायिक कर्मचारी किंवा रहिवासी की ची नोंद ठेवा आणि त्यासाठी मालकाचे नाव निश्चित करा.
- नोकरी सोडणाऱ्यांची डिरेक्टरी निष्क्रियतेशी मॅपिंग करा: नोकरी संपल्यावर WiFi ॲक्सेस संपवणारे अचूक ट्रिगर निश्चित करा.
- एका साइटवर पायलट करा: एका लहान गटासह प्रमाणपत्र किंवा युनिक-की ॲक्सेस चालवा आणि रोलआउटपूर्वी रिव्होकेशन तपासा.
- व्हेंडरची सुसज्जता तपासा: तुमचे ॲक्सेस पॉईंट्स या मॉडेलला सपोर्ट करतात याची खात्री करा, नंतर इस्टेट कटओव्हरचे नियोजन करा.
ज्यांच्या शेअर केलेल्या सीक्रेटमुळे तुम्हाला सर्वात जास्त चिंता वाटते अशा प्रेक्षकांपासून सुरुवात करा. एका पाथवरून रिव्होकेशन वीकेंड्सऐवजी मिनिटांत काम करते हे सिद्ध झाल्यावर बाकी सर्व काही सोपे होते.
Purple तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉईंट्सवर पाहुणे, कर्मचारी आणि रहिवाशांसाठी सामायिक पासवर्डऐवजी ओळख-आधारित (identity-based) ॲक्सेस प्रदान करते. यामध्ये केंद्रीय पॉलिसी, प्रति-वापरकर्ता रिव्होकेशन आणि आवश्यक तेथे आयसोलेट केलेले प्रायव्हेट नेटवर्क उपलब्ध आहेत. तुम्ही सामायिक कर्मचारी पासफ्रेज बंद करण्यास आणि प्रत्येक वापरकर्त्याला योग्य स्तराचा विश्वास देण्यास तयार असल्यास, व्हेंडरची सुसज्जता तपासण्यासाठी आणि तुमच्या पहिल्या साइटचे नियोजन करण्यासाठी Purple ला भेट द्या.