
Legacy NAC থেকে Cloud-Native NAC-এ স্থানান্তরের চেকলিস্ট
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স নির্দেশিকাটি লেগ্যাসি Network Access Control (NAC) থেকে একটি cloud-native আর্কিটেকচারে স্থানান্তরের জন্য একটি কাঠামোগত, তিন-ধাপের চেকলিস্ট প্রদান করে। এটি IT ম্যানেজার এবং নেটওয়ার্ক স্থপতিদের ভেন্যু পরিচালনা ব্যাহত না করে আইডেন্টিটি ইন্টিগ্রেশন, পলিসি প্যারিটি এবং কমপ্লায়েন্স পরিচালনা করার জন্য কার্যকরী কৌশল সরবরাহ করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi Security Guide →
কার্যনির্বাহী সারসংক্ষেপ
লিগ্যাসি Network Access Control (NAC) থেকে ক্লাউড-নেটিভ আর্কিটেকচারে স্থানান্তরিত হওয়া এখন আর কোনো ঐচ্ছিক আপগ্রেড নয়; এটি আধুনিক এন্টারপ্রাইজ পরিবেশে নিরাপত্তা, স্কেলেবিলিটি এবং কমপ্লায়েন্স বজায় রাখার জন্য একটি অত্যন্ত গুরুত্বপূর্ণ প্রয়োজনীয়তা। লিগ্যাসি সিস্টেমগুলো, যা প্রায়শই পুরানো অন-প্রেমিস হার্ডওয়্যার এবং অনমনীয় ডিরেক্টরি কাঠামোর ওপর নির্ভর করে, তা IoT ডিভাইসের বিস্ফোরক বৃদ্ধি, গতিশীল কর্মীদের গতিশীলতা এবং আধুনিক গেস্ট অ্যাক্সেসের কঠোর চাহিদাগুলোকে সমর্থন করতে হিমশিম খায়। হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টরের ভেন্যু অপারেশনস ডিরেক্টর ও আইটি ম্যানেজারদের জন্য, ক্লাউড-নেটিভ NAC-তে রূপান্তর হার্ডওয়্যার ব্যর্থতা এবং পলিসি ফ্র্যাগমেন্টেশনের ঝুঁকি হ্রাস করে, যেখানে API-চালিত অটোমেশন সক্ষম করে।
এই প্রযুক্তিগত রেফারেন্স গাইডটি এই মাইগ্রেশন বা স্থানান্তরের জন্য একটি বিস্তৃত চেকলিস্ট প্রদান করে। এটি একটি কাঠামোগত তিন-ধাপের পদ্ধতির রূপরেখা দেয়: প্রি-মাইগ্রেশন অ্যাসেসমেন্ট, প্যারালাল রান ও ভ্যালিডেশন এবং সম্পূর্ণ কাটওভার ও অপ্টিমাইজেশন। হার্ডওয়্যার থেকে পলিসি এনফোর্সমেন্টকে ডিকাপল করে এবং আইডেন্টিটি স্টোরগুলোকে ফেডারেট করে, সংস্থাগুলো জিরো-টাচ প্রোভিশনিং, শক্তিশালী IEEE 802.1X এনফোর্সমেন্ট এবং ইকোসিস্টেম টুলগুলোর সাথে নিরবচ্ছিন্ন ইন্টিগ্রেশন অর্জন করতে পারে। গুরুত্বপূর্ণ বিষয় হলো, এই নির্দেশিকাটি বিস্তারিতভাবে বর্ণনা করে যে কীভাবে Purple-এর মতো প্ল্যাটফর্মগুলোকে কাজে লাগিয়ে গেস্ট আইডেন্টিটি এবং নেটওয়ার্ক পলিসি সংহত করা যায়, যা নিশ্চিত করে যে মাইগ্রেশনটি তাৎক্ষণিক অপারেশনাল ROI এবং একটি উন্নত সিকিউরিটি পোস্টার প্রদান করে।
প্রযুক্তিগত গভীরে বিশ্লেষণ
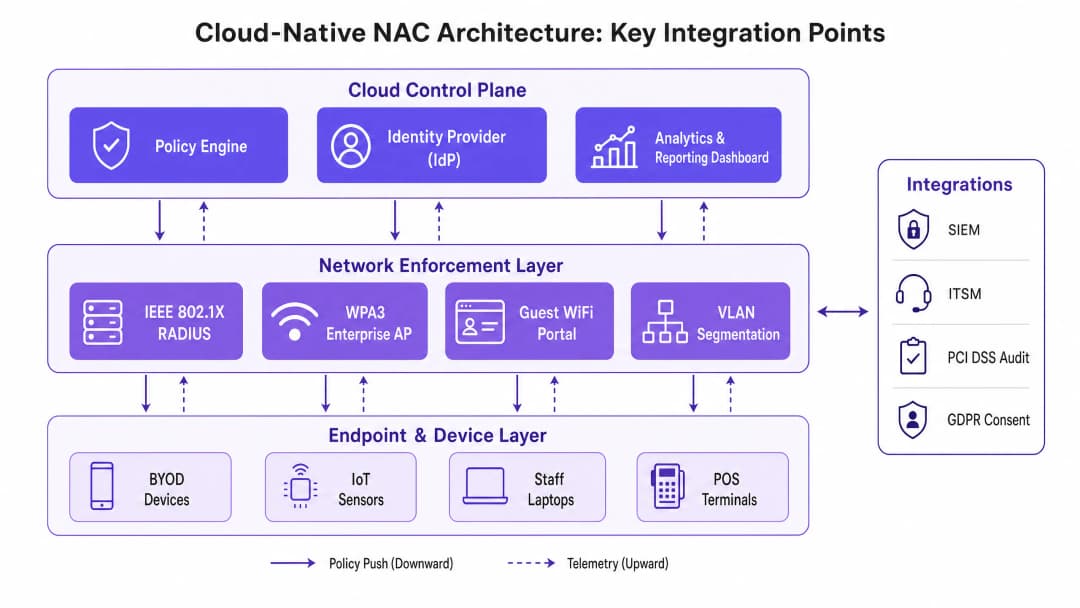
লিগ্যাসি থেকে ক্লাউড-নেটিভ NAC-তে স্থানান্তরিত হওয়ার মৌলিক পরিবর্তন হলো ডেটা প্লেন থেকে কন্ট্রোল প্লেনকে আলাদা করা। লিগ্যাসি আর্কিটেকচারগুলো সাধারণত একশিলা RADIUS সার্ভার এবং এজ-এ মোতায়েন করা বা কোনো কোর ডেটা সেন্টারে সেন্ট্রালাইজড ফিজিক্যাল অ্যাপ্লায়েন্সের ওপর নির্ভর করে। এই মডেলটি বাধা সৃষ্টি করে, বিতরণ করা সাইটগুলোর জন্য লেটেন্সি বাড়ায় এবং পলিসির ধারাবাহিকতা বজায় রাখতে ধ্রুবক ম্যানুয়াল হস্তক্ষেপের দাবি করে।
ক্লাউড-নেটিভ NAC পলিসি ইঞ্জিন এবং আইডেন্টিটি প্রোভাইডার (IdP)-কে একটি স্কেলেবল ক্লাউড পরিবেশে রূপান্তর করে। লাইটওয়েট সফটওয়্যার এজেন্ট বা আধুনিক অ্যাক্সেস পয়েন্ট এবং সুইচের সাথে সরাসরি API ইন্টিগ্রেশনের মাধ্যমে এনফোর্সমেন্টকে এজ-এ নিয়ে যাওয়া হয়। এই আর্কিটেকচারটি কীভাবে প্রমাণীকরণ (Authentication) এবং অনুমোদন (Authorisation) প্রক্রিয়াকরণ করা হয় তা মৌলিকভাবে পরিবর্তন করে।
আইডেন্টিটি ফেডারেশন এবং RADIUS
এই মাইগ্রেশনের মূলে রয়েছে আইডেন্টিটি ম্যানেজমেন্টের রূপান্তর। লিগ্যাসি NAC প্রায়শই অন-প্রেমিস Active Directory-তে সরাসরি LDAP বাইন্ডের ওপর নির্ভর করে। ক্লাউড-নেটিভ সমাধানগুলো Azure AD বা Okta-র মতো ক্লাউড আইডেন্টিটি প্রোভাইডারদের সাথে SAML বা OIDC ইন্টিগ্রেশনকে প্রাধান্য দেয়। মাইগ্রেট করার সময়, RADIUS অবকাঠামো আধুনিকীকরণ করা আবশ্যক। ক্লাউড RADIUS পরিষেবাগুলো বিশ্বব্যাপী IEEE 802.1X প্রমাণীকরণ পরিচালনা করে (যেমন EAP-TLS, PEAP-MSCHAPv2), যা নিকটতম ভৌগোলিক পয়েন্ট অফ প্রেজেন্সে অনুরোধগুলো রাউটিং করার মাধ্যমে লেটেন্সি হ্রাস করে।বর্তমানে ব্যবহৃত প্রতিটি Extensible Authentication Protocol (EAP) পদ্ধতি নথিবদ্ধ করা অত্যন্ত গুরুত্বপূর্ণ। নতুন এনভায়রনমেন্টে বিদ্যমান EAP টাইপগুলি সমর্থন করতে ব্যর্থ হলে তা এন্ডপয়েন্টগুলির জন্য তাৎক্ষণিক অথেন্টিকেশন ব্যর্থতার কারণ হবে। তদুপরি, গেস্ট অ্যাক্সেসের জন্য, Purple-এর মতো একটি শক্তিশালী Guest WiFi প্ল্যাটফর্ম সংহত করা ক্লাউড-ভিত্তিক পলিসি প্রয়োগের সুবিধা দেয়, যা স্থানীয় হার্ডওয়্যার থেকে RADIUS Change of Authorisation (CoA) এবং VLAN অ্যাসাইনমেন্টের জটিলতা দূর করে।
নেটওয়ার্ক সেগমেন্টেশন এবং কমপ্লায়েন্স
আধুনিক NAC শুধুমাত্র অ্যাক্সেসের বিষয় নয়; এটি ডাইনামিক সেগমেন্টেশনের বিষয়। PCI DSS বা GDPR এর আওতাধীন এনভায়রনমেন্টে, ব্যবহারকারীর ভূমিকা, ডিভাইসের অবস্থা এবং অবস্থানের উপর ভিত্তি করে ডাইনামিকালি VLAN অ্যাসাইন বা মাইক্রো-সেগমেন্টেশন পলিসি প্রয়োগ করার ক্ষমতা অত্যন্ত গুরুত্বপূর্ণ। ক্লাউড-নেটিভ NAC অ্যাক্সেস মঞ্জুর করার আগে কনটেক্সট মূল্যায়ন করে - কে, কী, কোথায় এবং কখন।
মাইগ্রেশনের সময়, বিদ্যমান স্ট্যাটিক VLAN অ্যাসাইনমেন্টগুলিকে ডাইনামিক পলিসিতে ম্যাপ করতে হবে। উদাহরণস্বরূপ, একটি POS টার্মিনালকে অবশ্যই গেস্ট নেটওয়ার্ক এবং সাধারণ স্টাফ নেটওয়ার্ক থেকে আলাদা রাখতে হবে। ক্লাউড পলিসি ইঞ্জিন ডিভাইসের MAC অ্যাড্রেস (অথবা আদর্শভাবে, একটি ডিভাইস সার্টিফিকেট) মূল্যায়ন করে এবং নেটওয়ার্ক ইনফ্রাস্ট্রাকচারকে এটিকে একটি সুরক্ষিত PCI-কমপ্লায়েন্ট জোনে রাখার নির্দেশ দেয়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড
সক্রিয় ভেন্যু এবং গুরুত্বপূর্ণ ব্যবসায়িক ক্রিয়াকলাপে ব্যাঘাত কমাতে মাইগ্রেশন সম্পন্ন করার জন্য একটি সুশৃঙ্খল, পর্যায়ক্রমিক পদ্ধতি প্রয়োজন।
ধাপ ১: প্রি-মাইগ্রেশন অ্যাসেসমেন্ট
যেকোনো কনফিগারেশন পরিবর্তন করার আগে, বিদ্যমান NAC ইকোসিস্টেমের একটি সম্পূর্ণ ইনভেন্টরি করা বাধ্যতামূলক। এর মধ্যে সমস্ত RADIUS সার্ভার, সাপ্লিক্যান্ট কনফিগারেশন, VLAN স্কিমা এবং থার্ড-পার্টি ইন্টিগ্রেশন (যেমন SIEM বা ITSM প্ল্যাটফর্ম) ম্যাপ করা অন্তর্ভুক্ত।
১. আইডেন্টিটি সোর্স অডিট করুন: অথেন্টিকেশনের জন্য ব্যবহৃত সমস্ত ডিরেক্টরি এবং ডাটাবেস সনাক্ত করুন। লেগ্যাসি অ্যাকাউন্টগুলি পরিষ্কার করুন এবং প্রিভিলেজড আইডেন্টিটিগুলিতে MFA প্রয়োগ করুন। ২. EAP পদ্ধতিগুলি ম্যাপ করুন: ওয়্যার্ড এবং ওয়্যারলেস নেটওয়ার্ক জুড়ে ব্যবহৃত সমস্ত IEEE 802.1X পদ্ধতি নথিবদ্ধ করুন। ৩. গেস্ট ফ্লো বিশ্লেষণ করুন: বর্তমান Captive Portal ইন্টিগ্রেশনগুলি নথিবদ্ধ করুন। একটি আধুনিক Guest WiFi সমাধান কীভাবে এই প্রক্রিয়াটিকে সহজতর করতে পারে তা মূল্যায়ন করুন। ৪. IoT ডিভাইসগুলি পর্যালোচনা করুন: MAC Authentication Bypass (MAB) এর উপর নির্ভরশীল ডিভাইসগুলি সনাক্ত করুন এবং যেখানে সম্ভব সার্টিফিকেট-ভিত্তিক অথেন্টিকেশনের পরিকল্পনা করুন।
ধাপ ২: প্যারালাল রান এবং ভ্যালিডেশন
সবচেয়ে কার্যকর কৌশল হলো লেগ্যাসি সিস্টেমের পাশাপাশি শ্যাডো মোডে ক্লাউড-নেটিভ NAC স্থাপন করা। এটি প্রোডাকশন ট্র্যাফিককে প্রভাবিত না করে পলিসি ভ্যালিডেশনের সুযোগ দেয়।
১. ক্লাউড RADIUS স্থাপন করুন: লেগ্যাসি সিস্টেমের সাথে সমান্তরালভাবে অথেন্টিকেশন রিকোয়েস্ট পাওয়ার জন্য ক্লাউড NAC কনফিগার করুন। ২. পলিসি প্যারিটি যাচাই করুন: উভয় সিস্টেম দ্বারা নেওয়া অ্যাক্সেস সিদ্ধান্তগুলি (ভূমিকা, VLAN, ACL) তুলনা করুন। যেকোনো অসঙ্গতি তদন্ত এবং সমাধান করতে হবে।3. ল্যাটেন্সি পরীক্ষা করুন: ক্লাউড অথেন্টিকেশন অনুরোধগুলো গ্রহণযোগ্য সীমার মধ্যে (সাধারণত ১০০ মিলি-সেকেন্ডের নিচে) সম্পন্ন হচ্ছে কিনা তা নিশ্চিত করুন। 4. পাইলট গ্রুপ: এন্ড-টু-এন্ড কার্যকারিতা যাচাই করতে একটি ছোট ইউজার গ্রুপ (যেমন আইটি স্টাফ) বা একটি নির্দিষ্ট নন-ক্রিটিক্যাল SSID নতুন সিস্টেমে স্থানান্তর করুন।
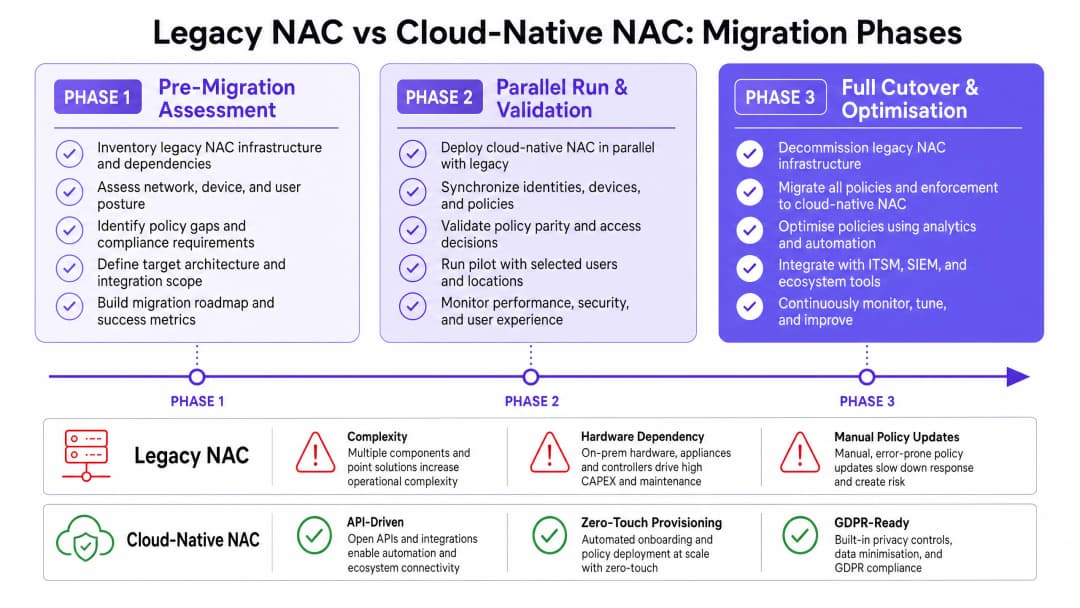
ধাপ ৩: সম্পূর্ণ রূপান্তর এবং অপ্টিমাইজেশন
সামঞ্জস্যতা নিশ্চিত হয়ে গেলে, একটি নির্ধারিত রক্ষণাবেক্ষণ উইন্ডোর সময় রূপান্তর প্রক্রিয়াটি সম্পন্ন করুন।
- রূপান্তরের ধারাবাহিকতা বজায় রাখুন: সবচেয়ে কম ঝুঁকিপূর্ণ নেটওয়ার্ক দিয়ে শুরু করুন। প্রথমে গেস্ট নেটওয়ার্ক স্থানান্তর করুন, এরপর স্টাফদের ওয়্যারলেস, ওয়্যারড 802.1X এবং সবশেষে IoT/OT নেটওয়ার্কগুলো স্থানান্তর করুন।
- টেলিমეტ্রি মনিটর করুন: অথেন্টিকেশন সফলতার হার ট্র্যাক করতে এবং কোনো অস্বাভাবিক আচরণ সনাক্ত করতে ক্লাউড প্ল্যাটফর্মের উন্নত ভিজিবিলিটি ব্যবহার করুন।
- অ্যানালিটিক্স ইন্টিগ্রেট করুন: ডিভাইসের অবস্থানকাল, সংযোগের ধরণ এবং স্পেশাল ইউটিলাইজেশন সম্পর্কে বিস্তারিত জানতে একটি WiFi Analytics প্ল্যাটফর্মে টেলিমেট্রি ডেটা যুক্ত করুন।
- লেগেসি হার্ডওয়্যার নিষ্ক্রিয় করুন: স্থায়িত্ব নিশ্চিত হওয়ার পরে, নিরাপদে ডেটা মুছে ফেলে লেগেসি NAC অ্যাপ্লায়েন্সগুলো নিষ্ক্রিয় করুন।
সর্বোত্তম অনুশীলনসমূহ
একটি স্থিতিস্থাপক এবং পরিমাপযোগ্য ডেপ্লয়মেন্ট নিশ্চিত করতে এই ইন্ডাস্ট্রি স্ট্যান্ডার্ড পদ্ধতিগুলো অনুসরণ করুন:
- WPA3-Enterprise গ্রহণ করুন: হার্ডওয়্যার সমর্থন করলে, অত্যন্ত সুরক্ষিত নেটওয়ার্কের (যেমন ফাইন্যান্স, এইচআর) জন্য ১৯২-বিট মোড সহ WPA3-Enterprise বাধ্যতামূলক করুন। এটি সর্বশেষ Wi-Fi Alliance সিকিউরিটি স্ট্যান্ডার্ডের সাথে সামঞ্জস্যপূর্ণ। আধুনিক ওয়্যারলেস স্ট্যান্ডার্ড সম্পর্কে আরও বিস্তারিত জানতে, আমাদের WiFi Frequencies: A Guide to WiFi Frequencies in 2026 নির্দেশিকাটি দেখুন।
- গেস্ট আইডেন্টিটি ফেডারেট করুন: করপোরেট ডিরেক্টরিতে গেস্ট অ্যাকাউন্টগুলো পরিচালনা করবেন না। গেস্ট অনবোর্ডিং, সম্মতি ব্যবস্থাপনা এবং ডেটা রেসিডেন্সি পরিচালনা করার জন্য Purple-এর মতো একটি নির্দিষ্ট উদ্দেশ্যে তৈরি প্ল্যাটফর্ম ব্যবহার করুন, যা GDPR কমপ্লায়েন্স নিশ্চিত করে।
- জিরো ট্রাস্ট নীতি বাস্তবায়ন করুন: নেটওয়ার্ক লোকেশনের ওপর ভিত্তি করে করা অনুমানমূলক বিশ্বাস বা ট্রাস্ট থেকে বেরিয়ে আসুন। অ্যাক্সেস দেওয়ার আগে সমস্ত এন্ডপয়েন্টের জন্য ক্রমাগত পোশ্চার অ্যাসেসমেন্ট বাস্তবায়ন করুন।
- IoT অনবোর্ডিং স্বয়ংক্রিয় করুন: হেডলেস ডিভাইসগুলোর জন্য অটোমেটেড সার্টিফিকেট প্রভিশনিং ব্যবহারের মাধ্যমে MAB থেকে বেরিয়ে আসুন।
নেটওয়ার্ক সুরক্ষার বিবর্তন সম্পর্কে আরও জানতে, The Future of WiFi Security: AI-Driven NAC and Threat Detection এবং এর স্প্যানিশ সংস্করণ, El Futuro de la Seguridad WiFi: NAC Impulsado por IA y Detección de Amenazas দেখুন।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাসকরণ
স্থানান্তর প্রক্রিয়ায় স্বাভাবিকভাবেই ঝুঁকি থাকে। একটি মসৃণ রূপান্তরের জন্য সাধারণ ত্রুটিগুলো আগে থেকে অনুমান করা অত্যন্ত গুরুত্বপূর্ণ।
ত্রুটির ধরণ: আইডেন্টিটি সিনক্রোনাইজেশন সমস্যা যদি ক্লাউড IdP অন-প্রিমিসেস ডিরেক্টরির সাথে সিনক্রোনাইজ করতে ব্যর্থ হয়, তবে অথেন্টিকেশন ব্যর্থ হবে। শমন: ডিরেক্টরি সিঙ্ক এজেন্টদের উপর শক্তিশালী মনিটরিং প্রয়োগ করুন। বিভিন্ন ফিজিক্যাল সাইট জুড়ে রিডান্ড্যান্ট সিঙ্ক কানেক্টর কনফিগার করুন।
ব্যর্থতার মোড: হাই অথেন্টিকেশন লেটেন্সি একটি রিমোট ক্লাউড রিজিয়নে RADIUS ট্রাফিক রাউট করার ফলে এন্ডপয়েন্ট সাপ্লিক্যান্টে টাইমআউট হতে পারে। শমন: ভেন্যুগুলির ভৌগোলিকভাবে কাছাকাছি একটি ক্লাউড রিজিয়ন নির্বাচন করুন। গুরুত্বপূর্ণ সাইট যেমন বড় রিয়েল এস্টেট এবং রিটেইল স্টোর বা হেলথকেয়ার সুবিধার জন্য লোকাল RADIUS প্রক্সি বা সারভাইভেবল ব্রাঞ্চ অ্যাপ্লায়েন্স প্রয়োগ করুন।
ব্যর্থতার মোড: IoT কানেক্টিভিটি হ্রাস লেগেসি IoT ডিভাইসগুলিতে প্রায়শই হার্ডকোডেড নেটওয়ার্ক কনফিগারেশন থাকে বা আধুনিক EAP পদ্ধতির জন্য সমর্থনের অভাব থাকে। শমন: লেগেসি IoT ডিভাইসগুলি প্রতিস্থাপন না করা পর্যন্ত বিশেষভাবে সেগুলির জন্য MAB ফলব্যাক সহ একটি ডেডিকেটেড, আইসোলেটেড SSID বজায় রাখুন। নিশ্চিত করুন যে এই VLAN-এ কঠোর ACL রয়েছে যা ল্যাটারাল মুভমেন্ট সীমিত করে।
ROI এবং ব্যবসায়িক প্রভাব
ক্লাউড-নেটিভ NAC-তে রূপান্তর উন্নত নিরাপত্তার বাইরেও পরিমাপযোগ্য ব্যবসায়িক মূল্য প্রদান করে।
- অপারেশনাল দক্ষতা: জিরো-টাচ প্রভিশনিং এবং সেন্ট্রালাইজড পলিসি ম্যানেজমেন্ট মুভস, অ্যাডস এবং চেঞ্জেস (MACs) এর জন্য প্রয়োজনীয় ইঞ্জিনিয়ারিং সময় উল্লেখযোগ্যভাবে হ্রাস করে।
- হার্ডওয়্যার সাশ্রয়: অন-প্রিমিসেস অ্যাপ্লায়েন্সগুলি ডিকমিশন করার ফলে সংশ্লিষ্ট পাওয়ার, কুলিং এবং রক্ষণাবেক্ষণ চুক্তির খরচ দূর হয়।
- উন্নত গেস্ট অভিজ্ঞতা: একটি আধুনিক Guest WiFi প্ল্যাটফর্মের সাথে NAC একীভূত করার ফলে অনবোর্ডিং জটিলতা হ্রাস পায়, যা উচ্চতর অপ্ট-ইন হার এবং হসপিটালিটি ও পরিবহন খাতের বিপণন দলগুলির জন্য আরও সমৃদ্ধ ডেটা সংগ্রহের দিকে পরিচালিত করে।
- ঝুঁকি হ্রাস: স্বয়ংক্রিয় কমপ্লায়েন্স রিপোর্টিং এবং ডায়নামিক সেগমেন্টেশন ডেটা লঙ্ঘনের সম্ভাবনা এবং সম্ভাব্য প্রভাব হ্রাস করে, সাইবার ইন্সুরেন্স প্রিমিয়াম কমায় এবং ব্র্যান্ডের সুনাম রক্ষা করে।
মূল সংজ্ঞাসমূহ
Network Access Control (NAC)
একটি সিকিউরিটি সমাধান যা নেটওয়ার্ক অ্যাক্সেস করার চেষ্টা করা ডিভাইস এবং ব্যবহারকারীদের উপর পলিসি প্রয়োগ করে।
শুধুমাত্র অনুমোদিত, কমপ্লায়েন্ট ডিভাইসগুলো যাতে কর্পোরেট বা অতিথি নেটওয়ার্কের সাথে সংযুক্ত হয় তা নিশ্চিত করার জন্য অপরিহার্য।
Cloud-Native Architecture
সাধারণত মাইক্রোসার্ভিস এবং API ব্যবহার করে বিশেষভাবে ক্লাউড কম্পিউটিং মডেলের সুবিধা নেওয়ার জন্য অ্যাপ্লিকেশন ডিজাইন করা।
NAC-কে অসীমভাবে স্কেল করতে এবং স্থানীয় হার্ডওয়্যার সীমাবদ্ধতা থেকে পলিসি ম্যানেজমেন্টকে মুক্ত করতে সাহায্য করে।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা সেন্ট্রালাইজড Authentication, Authorisation, এবং Accounting (AAA) ম্যানেজমেন্ট প্রদান করে।
NAC পলিসি ইঞ্জিনের সাথে যোগাযোগ করার জন্য নেটওয়ার্ক সুইচ এবং AP দ্বারা ব্যবহৃত মূল প্রোটোকল।
IEEE 802.1X
পোর্ট-ভিত্তিক Network Access Control-এর জন্য একটি IEEE স্ট্যান্ডার্ড, যা LAN বা WLAN-এ যুক্ত হতে চাওয়া ডিভাইসগুলোর জন্য একটি প্রমাণীকরণ ব্যবস্থা প্রদান করে।
কর্মীদের ডিভাইসের জন্য নিরাপদ, এন্টারপ্রাইজ-গ্রেড নেটওয়ার্ক প্রমাণীকরণের স্বর্ণমান।
MAC Authentication Bypass (MAB)
ইউজারনেম/পাসওয়ার্ড বা সার্টিফিকেটের পরিবর্তে ডিভাইসের MAC অ্যাড্রেসের উপর ভিত্তি করে নেটওয়ার্ক অ্যাক্সেস মঞ্জুর করার একটি পদ্ধতি।
সাধারণত হেডলেস IoT ডিভাইসগুলোর (প্রিন্টার, ক্যামেরা) জন্য ব্যবহৃত হয় যা 802.1X সমর্থন করতে পারে না, যদিও এটি স্বভাবগতভাবে কম নিরাপদ।
Dynamic Segmentation
ব্যবহারকারীর পরিচয়, ডিভাইসের ধরন বা প্রাসঙ্গিকতার উপর ভিত্তি করে ডাইনামিকালি নেটওয়ার্ক অ্যাক্সেস পলিসি (যেমন VLANs বা ACLs) নির্ধারণ করার ক্ষমতা।
বিভিন্ন ধরণের ট্রাফিক আলাদা করার জন্য অত্যন্ত গুরুত্বপূর্ণ (যেমন, POS টার্মিনালগুলোকে গেস্ট WiFi থেকে আলাদা রাখা)।
Identity Provider (IdP)
একটি সিস্টেম এনটিটি যা প্রিন্সিপালদের জন্য আইডেন্টিটি ইনফরমেশন তৈরি, রক্ষণাবেক্ষণ এবং পরিচালনা করে এবং অথেন্টিকেশন পরিষেবা প্রদান করে।
ক্লাউড-নেটিভ NAC লেগ্যাসি অন-প্রেমিস LDAP সার্ভারের পরিবর্তে আধুনিক IdPs (Azure AD, Okta) এর উপর নির্ভর করে।
Change of Authorisation (CoA)
একটি RADIUS এক্সটেনশন যা NAC সার্ভারকে একটি সক্রিয় সেশনের অ্যাক্সেস পারমিশন ডাইনামিকালি পরিবর্তন করতে দেয়।
গেস্ট WiFi পোর্টালে ব্যবহারকারীকে শর্তাবলী মেনে নেওয়ার পর একটি সীমাবদ্ধ প্রি-অথেন্টিকেশন VLAN থেকে সম্পূর্ণ অ্যাক্সেস VLAN-এ স্থানান্তর করতে এটি ব্যাপকভাবে ব্যবহৃত হয়।
সমাধানকৃত উদাহরণসমূহ
একটি ৫০০ কক্ষের হোটেল cloud-native NAC-এ স্থানান্তরিত হচ্ছে। তারা বর্তমানে কর্মীদের 802.1X (PEAP) এর জন্য একটি লেগ্যাসি অন-প্রেমিসেস RADIUS সার্ভার এবং অতিথিদের জন্য একটি বেসিক captive portal ব্যবহার করে। MAB-এর মাধ্যমে প্রমাণীকরণ করা ২০০টি IoT ডিভাইস (স্মার্ট টিভি, দরজার লক) তাদের রয়েছে। অতিথিদের পরিষেবা ব্যাহত না করে কীভাবে তাদের স্থানান্তরের ধাপগুলো সাজানো উচিত?
১. ক্লাউড NAC স্থাপন করুন এবং কর্মীদের জন্য বিদ্যমান IdP-এর সাথে এটি ইন্টিগ্রেট করুন। ২. অতিথি অ্যাক্সেসের জন্য ক্লাউড NAC-এর সাথে Purple Guest WiFi ইন্টিগ্রেট করুন। ৩. ফেজ ১ কাটওভার: Guest SSID-টিকে নতুন captive portal ফ্লোতে স্থানান্তরিত করুন। এটি কম ঝুঁকিপূর্ণ এবং তাৎক্ষণিক মার্কেটিং ROI প্রদান করে। ৪. ফেজ ২ কাটওভার: কর্মীদের 802.1X স্থানান্তরিত করুন। সতর্কতা এড়াতে নতুন RADIUS সার্ভার সার্টিফিকেটটি যাতে কর্মীদের এন্ডপয়েন্ট দ্বারা বিশ্বস্ত হয় তা নিশ্চিত করুন। ৫. ফেজ ৩ কাটওভার: IoT ডিভাইসগুলো স্থানান্তরিত করুন। MAB-এর জন্য ক্লাউড NAC-এ একটি নির্দিষ্ট পলিসি তৈরি করুন, যাতে এই ডিভাইসগুলো একটি আইসোলেটেড VLAN-এ রাখা নিশ্চিত করা যায়।
১৫০টি স্টোর সহ একটি বড় রিটেইল চেইন তাদের ক্লাউড NAC স্থানান্তরের সমান্তরাল রান ফেজ চলাকালীন উচ্চ লেটেন্সি (৫০০ms-এর বেশি) অনুভব করছে, যার ফলে প্রমাণীকরণের সময় POS টার্মিনালগুলোর টাইমআউট হচ্ছে।
এই লেটেন্সি সম্ভবত স্টোর এবং ক্লাউড RADIUS অঞ্চলের মধ্যকার ভৌগোলিক দূরত্ব অথবা অদক্ষ ডিরেক্টরি অনুসন্ধানের কারণে হচ্ছে। সমাধানটি হলো: ১. ক্লাউড NAC টেন্যান্টটি সর্বোত্তম ভৌগোলিক অঞ্চলে হোস্ট করা হয়েছে কিনা তা যাচাই করুন। ২. প্রমাণীকরণ ক্যাশ করতে এবং স্থানীয় EAP টার্মিনেশন পরিচালনা করতে আঞ্চলিক হাবগুলোতে একটি লাইটওয়েট RADIUS প্রক্সি বা সারভাইবিলিটি এজ অ্যাপ্লায়েন্স স্থাপন করুন। ৩. নিশ্চিত করুন যে IdP ইন্টিগ্রেশন দ্রুত, ইনডেক্সড অনুসন্ধান ব্যবহার করছে (যেমন, VPN-এর মাধ্যমে অন-প্রেমিস LDAP সার্ভারে কোয়েরি করার পরিবর্তে নেটিভ Azure AD ইন্টিগ্রেশন)।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার প্রতিষ্ঠান Cisco ISE থেকে একটি ক্লাউড-নেটিভ NAC-তে মাইগ্রেট করছে। প্যারালাল রান করার সময়, আপনি লক্ষ্য করলেন যে আপনার গুদামের কিছু পুরানো বারকোড স্ক্যানার ক্লাউড NAC-তে অথেন্টিকেশনে ব্যর্থ হচ্ছে, কিন্তু ISE-তে সফল হচ্ছে। এর সম্ভাব্য কারণ কী এবং কীভাবে আপনি এটি সমাধান করবেন?
ইঙ্গিত: পুরানো ডিভাইসগুলি কীভাবে এনক্রিপশন এবং প্রোটোকল নেগোশিয়েশন পরিচালনা করে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য কারণ হলো সমর্থিত EAP মেথড বা সাইফার সুইটের অমিল। ক্লাউড NAC হয়তো পুরানো, কম সুরক্ষিত প্রোটোকলগুলি (যেমন TLS 1.0 বা নির্দিষ্ট দুর্বল সাইফার) বাদ দিয়েছে যা লেগ্যাসি ISE সার্ভার তখনও অনুমোদন করত। এটি সমাধান করতে, আপনাকে হয় বারকোড স্ক্যানারগুলির ফার্মওয়্যার/সাপ্লিক্যান্ট আপডেট করতে হবে যাতে সেগুলি আধুনিক প্রোটোকল সমর্থন করে, অথবা, যদি তা সম্ভব না হয়, ক্লাউড NAC-তে একটি নির্দিষ্ট, আইসোলেটেড পলিসি কনফিগার করতে হবে যা সাময়িকভাবে কঠোরভাবে সেই ডিভাইস গ্রুপের জন্য পুরানো প্রোটোকল অনুমোদন করে, এবং কঠোর নেটওয়ার্ক সেগমেন্টেশনের মাধ্যমে সুরক্ষার ঝুঁকি কমায়।
Q2. একটি বিশ্ববিদ্যালয় ক্যাম্পাস NAC মাইগ্রেশনের পাশাপাশি তার কর্মীদের নেটওয়ার্কের জন্য WPA3-Enterprise প্রয়োগ করতে চায়। তবে, ১৫% কর্মীর ল্যাপটপে পুরানো ওয়্যারলেস NIC রয়েছে যা WPA3 সমর্থন করে না। নেটওয়ার্ক আর্কিটেক্টের কীভাবে SSIDs ডিজাইন করা উচিত?
ইঙ্গিত: ট্রানজিশন মোড এবং সুরক্ষার কাঠামোর উপর এর প্রভাব বিবেচনা করুন।
মডেল উত্তর দেখুন
আর্কিটেক্টের উচিত কর্মীদের SSID-কে WPA3-Enterprise Transition Mode ব্যবহার করার জন্য কনফিগার করা। এটি সক্ষম ডিভাইসগুলিকে WPA3-Enterprise ব্যবহার করে সংযোগ করতে দেয়, যখন পুরানো ডিভাইসগুলি WPA2-Enterprise-এ ফিরে আসে। বিকল্পভাবে, যদি নির্দিষ্ট বিভাগের জন্য কঠোর সুরক্ষা কমপ্লায়েন্সের প্রয়োজন হয়, তবে কমপ্লায়েন্ট ডিভাইসগুলির জন্য একটি ডেডিকেটেড শুধুমাত্র-WPA3 SSID তৈরি করা যেতে পারে, এবং বাকি হার্ডওয়্যারগুলি প্রতিস্থাপিত না হওয়া পর্যন্ত লেগ্যাসি SSID সক্রিয় রাখা যেতে পারে।
Q3. ফেজ ১ (প্রি-মাইগ্রেশন অ্যাসেসমেন্ট) চলাকালীন, আপনি জানতে পারলেন যে বর্তমান গেস্ট WiFi ব্যবহারকারীদের একটি ওয়াল্ড-গার্ডেন VLAN থেকে একটি ইন্টারনেট-অ্যাক্সেস VLAN-এ স্থানান্তর করতে RADIUS CoA-এর উপর অনেক বেশি নির্ভর করে। নতুন ক্লাউড AP গুলি WAN-এর মাধ্যমে নির্ভরযোগ্যভাবে CoA সমর্থন করে না। এর জন্য প্রস্তাবিত আর্কিটেকচারাল পরিবর্তন কী?
ইঙ্গিত: জটিল লোকাল VLAN সুইচিংয়ের উপর নির্ভর না করে কীভাবে আধুনিক গেস্ট প্ল্যাটফর্মগুলি পলিসি কার্যকর করে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
প্রস্তাবিত পদ্ধতি হলো লোকাল VLAN সুইচিং থেকে সরে এসে একটি ক্লাউড-ম্যানেজড গেস্ট WiFi প্ল্যাটফর্ম (যেমন Purple) ব্যবহার করা। এই মডেলে, AP সমস্ত গেস্ট ট্রাফিককে একটি একক গেস্ট VLAN-এ পাঠায়। ক্যাপটিভ পোর্টাল এবং পলিসি কার্যকর করার কাজ (ব্যান্ডউইথ লিমিটিং, কনটেন্ট ফিল্টারিং, সেশন টাইম) হয় AP-এর বিল্ট-ইন ফায়ারওয়াল বা একটি ক্লাউড গেটওয়ে দ্বারা পরিচালিত হয়, যা RADIUS CoA-এর প্রয়োজনীয়তা সম্পূর্ণরূপে দূর করে এবং এজ কনফিগারেশনকে সহজ করে।
এই সিরিজে পড়া চালিয়ে যান
PPSK WPA3: বৈশিষ্ট্য এবং ডেপ্লয়মেন্ট মডেলের তুলনা
এই টেকনিক্যাল রেফারেন্স গাইডটি PPSK এবং WPA3-SAE-এর তুলনা করে, মাল্টি-টেন্যান্ট পরিবেশের জন্য তাদের আর্কিটেকচারাল পার্থক্য এবং ডেপ্লয়মেন্ট মডেলগুলো ব্যাখ্যা করে। এটি IT ম্যানেজার এবং প্রোপার্টি ডেভেলপারদের Purple-এর আইডেন্টিটি-ভিত্তিক সリューション ব্যবহার করে সুরক্ষিত, আইসোলেটেড WiFi নেটওয়ার্ক গড়ে তোলার বিষয়ে কার্যকর নির্দেশনা প্রদান করে।
কর্মকর্তাদের WiFi-এর জন্য ব্যান্ডউইথ পরিচালনা: শেপিং, QoS এবং ট্রাফিক হ্রাস করা
এই নির্দেশিকাটি এন্টারপ্রাইজ ভেন্যুগুলোতে কর্মকর্তাদের WiFi-এর জন্য ব্যান্ডউইথ পরিচালনার ব্যবহারিক পদ্ধতিগুলো বিস্তারিতভাবে বর্ণনা করে। এটি ট্রাফিক শেপিং, QoS বাস্তবায়ন এবং কীভাবে Purple Shield স্থাপন করে কোনো অবকাঠামো আপগ্রেড ছাড়াই নেটওয়ার্ক লোড কমানো যায় তা কভার করে।
প্রতি-ডিভাইস PSK (iPSK, DPSK, MPSK) ব্যবহার করে WiFi SSID-এর সংখ্যা কীভাবে কমানো যায়
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি ব্যাখ্যা করে যে কীভাবে IT টিমগুলো প্রতি-ডিভাইস PSK (xPSK) ব্যবহার করে একাধিক নির্দিষ্ট উদ্দেশ্যে তৈরি নেটওয়ার্ককে একটি একক SSID-এ নিয়ে এসে SSID বিকন ওভারহেডের কারণে সৃষ্ট WiFi পারফরম্যান্সের অবনতি দূর করতে পারে। এটি Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK এবং Ubiquiti UniFi PPSK জুড়ে ভেন্ডর ল্যান্ডস্কেপ কভার করে, যার সাথে ডাইনামিক VLAN অ্যাসাইনমেন্ট, IoT অনবোর্ডিং এবং PCI DSS কমপ্লায়েন্সের ব্যবহারিক ইমপ্লিমেন্টেশন গাইডলাইন রয়েছে। হসপিটালিটি, রিটেইল, স্টেডিয়াম এবং সরকারি খাতের ভেন্যু অপারেটররা এখানে কার্যকর আর্কিটেকচার গাইডেন্স এবং বাস্তব জীবনের কাজের উদাহরণ পাবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।