
PPSK WiFi: বৈশিষ্ট্য এবং ডিপ্লয়মেন্ট মডেলের তুলনা
Private Pre-Shared Key (PPSK) এবং iPSK আর্কিটেকচারের টেকনিক্যাল গাইড: ডায়নামিক VLAN সেগমেন্টেশন, mDNS আইসোলেশন এবং ওয়াইফাই এয়ারটাইম রিকভারি।
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi Security Guide →
PPSK WiFi Deployment Architect & Airtime Recovery Planner
Model enterprise Private Pre-Shared Key (PPSK/iPSK/DPSK/MPSK) deployments across major wireless hardware vendors. Calculate airtime savings by replacing dozens of competing residential SSIDs with a single consolidated multi-tenant network.
Multi-Dwelling Units (MDU) & Build-to-Rent
Isolation: Private Personal Area Network (mDNS Isolated per Apartment)Replaces dozens of competing residential routers with a centrally managed enterprise WiFi infrastructure. Residents connect all phones, smart TVs, and IoT devices to a single building-wide SSID using their unique PPSK, seamlessly roaming across amenities while staying isolated from neighbours.
| Architecture Model | Headless IoT Support (TVs/Chromecasts) | Airtime Efficiency | Individual Key Revocation | Purple Multi-Tenant Fit |
|---|---|---|---|---|
| PPSK / iPSK (Recommended) | 100% Native (WPA2/WPA3 PSK) | Optimal (1 Property SSID) | Instant per Tenant / Device | Native Cloud Integration |
| 802.1X WPA3-Enterprise | Poor (Smart TVs & IoT fail EAP) | High (1 SSID) | Per-User Certificate Revoke | Staff / Corporate Only |
| Dozens of Per-Apartment SSIDs | Supported | Severe Beacon Congestion (-40%) | Manual Router Reset | Unmanageable at Scale |
Get a Customized PPSK Multi-Tenant Architecture Blueprint
Speak with Purple's enterprise network architects to design a zero-friction PPSK solution tailored to your property portfolio, Ubiquiti UniFi hardware, and PMS integration requirements.
এক্সিকিউটিভ সামারি
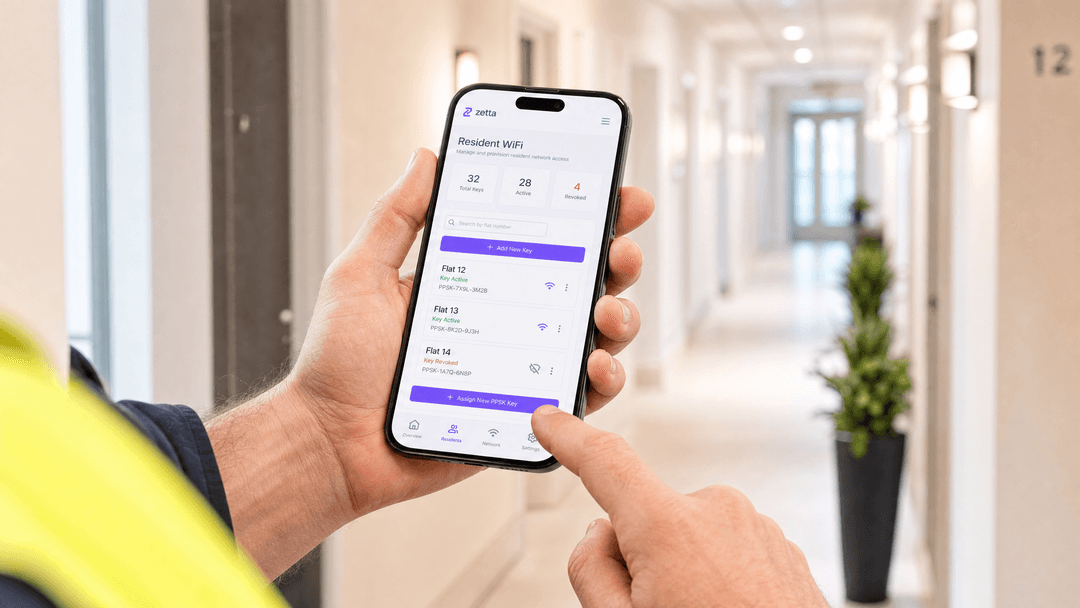
মাল্টি-টেন্যান্ট ভবনের নেটওয়ার্ক আর্কিটেকচারের জন্য আইসোলেশন, স্কেল এবং ডিভাইসের সামঞ্জস্যতার একটি নির্দিষ্ট ভারসাম্যের প্রয়োজন হয়। প্রচলিত WPA2-Personal নেটওয়ার্কগুলি স্কেলের ক্ষেত্রে ব্যর্থ হয় কারণ শেয়ার্ড পাসওয়ার্ডগুলি বাসিন্দাদের গোপনীয়তা নষ্ট করে এবং রোটেট করার সময় সমস্ত ডিভাইস ডিসকানেক্ট করে দেয়। অন্যদিকে, 802.1X চমৎকার নিরাপত্তা প্রদান করে কিন্তু আবাসিক পরিবেশে ব্যর্থ হয় কারণ IoT ডিভাইস, স্মার্ট স্পিকার এবং গেম কনসোলগুলিতে RADIUS অথেন্টিকেশনের জন্য প্রয়োজনীয় সাপ্লিক্যান্ট থাকে না।
PPSK WiFi এই কাঠামোগত সমস্যার সমাধান করে। প্রতিটি বাসিন্দাকে একটি ইউনিক প্রি-শেয়ার্ড কী ইস্যু করে এবং সেই কীটিকে একটি আইসোলেটেড VLAN-এ ম্যাপ করার মাধ্যমে, অপারেটররা শেয়ার্ড এন্টারপ্রাইজ হার্ডওয়্যার জুড়ে একটি নিরাপদ, ঘরের মতো WiFi অভিজ্ঞতা প্রদান করতে পারে। এই নির্দেশিকাটি Cisco Meraki, HPE Aruba, Ruckus এবং অন্যান্য নেতৃস্থানীয় ভেন্ডরদের মধ্যে PPSK স্থাপনের আর্কিটেকচার, ইমপ্লিমেন্টেশন মডেল এবং ব্যবসায়িক প্রভাব বিস্তারিতভাবে বর্ণনা করে, যা বিশেষভাবে বিল্ড টু রেন্ট (BTR), ছাত্রাবাস এবং মাল্টি-ডুয়েলিং ইউনিট (MDU) পরিবেশকে লক্ষ্য করে তৈরি।
টেকনিক্যাল ডিপ-ডাইভ
PPSK-এর আর্কিটেকচার
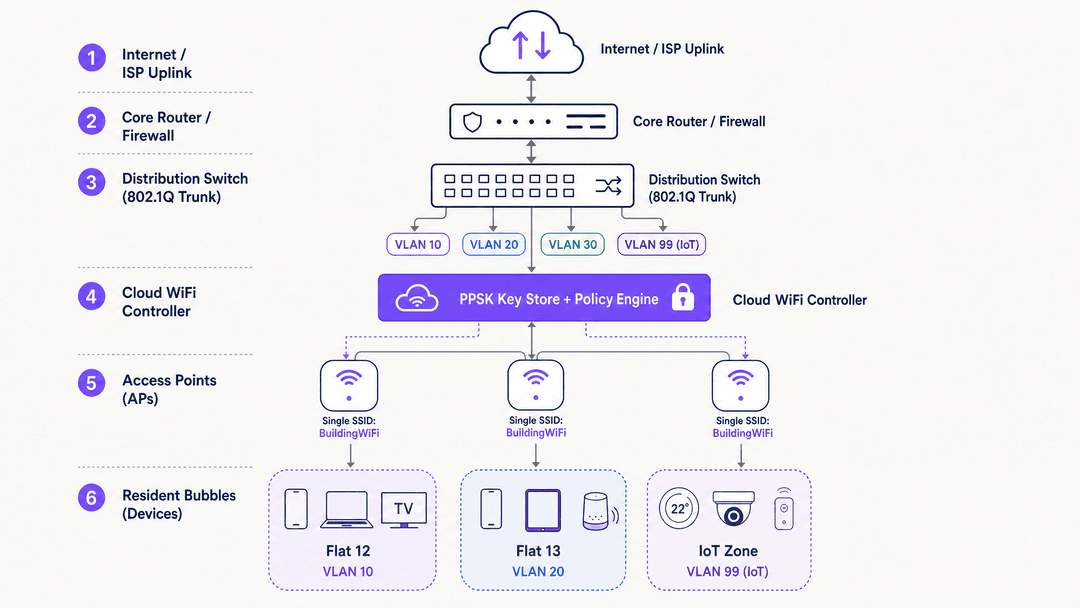
Private Pre-Shared Key (PPSK) কাজ করে WPA-Personal লেয়ারে। এর মৌলিক উদ্ভাবন হলো SSID-কে একক পাসওয়ার্ড থেকে আলাদা করা। পুরো নেটওয়ার্কের জন্য একটি পাসওয়ার্ডের পরিবর্তে, অ্যাক্সেস পয়েন্ট বা ক্লাউড কন্ট্রোলার হাজার হাজার ইউনিক কী-এর একটি ডাটাবেস বজায় রাখে।
যখন একটি ডিভাইস কানেক্ট হয়, এটি স্ট্যান্ডার্ড WPA2 বা WPA3 ফোর-ওয়ে হ্যান্ডশেকের সময় তার কী উপস্থাপন করে। নেটওয়ার্কটি কী যাচাই করে এবং এর সাথে সম্পর্কিত পলিসি চেক করে। অত্যন্ত গুরুত্বপূর্ণ বিষয় হলো, এই পলিসির মধ্যে একটি VLAN অ্যাসাইনমেন্ট অন্তর্ভুক্ত থাকে। অ্যাক্সেস পয়েন্ট তখন ডিস্ট্রিবিউশন সুইচে পাঠানোর আগে সেই ডিভাইস থেকে আসা সমস্ত ট্রাফিককে নির্ধারিত VLAN ID দিয়ে ট্যাগ করে।
এটি প্রতিটি বাসিন্দার জন্য একটি "WiFi বাবল" তৈরি করে। একই কী ব্যবহার করে ডিভাইস A এবং ডিভাইস B কে VLAN 10-এ রাখা হয় এবং তারা mDNS-এর মাধ্যমে একে অপরকে আবিষ্কার করতে পারে। ভিন্ন একটি কী ব্যবহার করা ডিভাইস C-কে VLAN 20-এ রাখা হয়। ডিভাইস C কোনোভাবেই ডিভাইস A বা B-কে দেখতে বা তাদের সাথে যোগাযোগ করতে পারে না, এমনকি তিনটি ডিভাইসই যদি হুবহু এক ফিজিক্যাল অ্যাক্সেস পয়েন্টের সাথে কানেক্টেড থাকে তবুও।
PPSK বনাম 802.1X
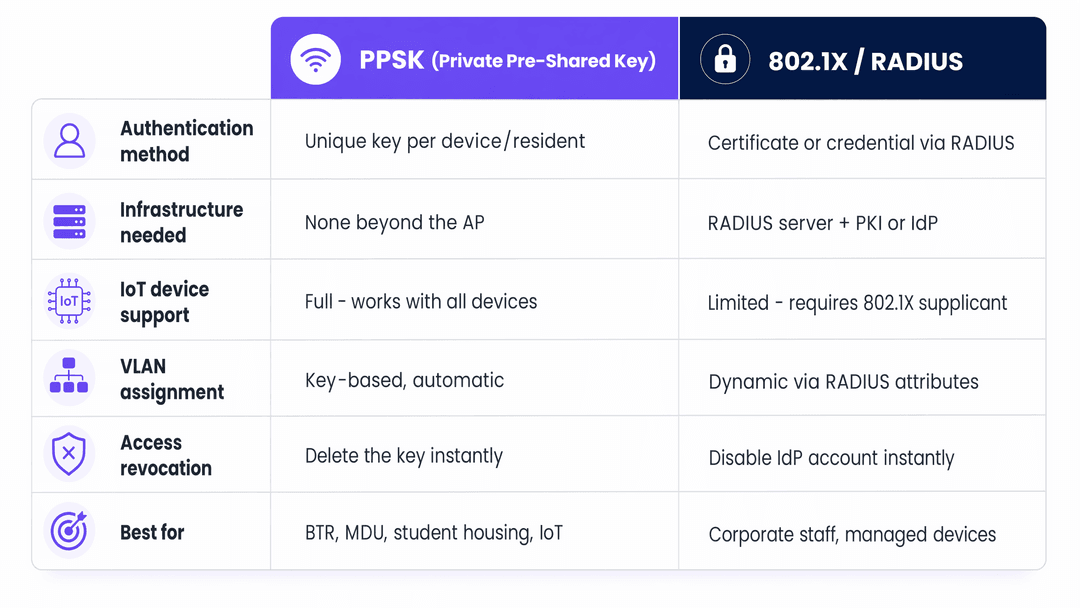
PPSK-কে 802.1X-এর সরাসরি প্রতিস্থাপন হিসেবে দেখা একটি ভুল ধারণা। এগুলি ভিন্ন ভিন্ন থ্রেট মডেলের জন্য কাজ করে।
EAP-TLS সহ 802.1X মিউচুয়াল অথেন্টিকেশন প্রদান করে। ক্লায়েন্ট একটি সার্ভার সার্টিফিকেটের মাধ্যমে নেটওয়ার্ক যাচাই করে, যা রোগ অ্যাক্সেস পয়েন্ট অ্যাটাক প্রতিরোধ করে এবং নেটওয়ার্ক ক্লায়েন্ট সার্টিফিকেটের মাধ্যমে ক্লায়েন্ট যাচাই করে। কর্পোরেট স্টাফ নেটওয়ার্কের জন্য এটি একটি বাধ্যতামূলক স্ট্যান্ডার্ড যেখানে ডেটা এক্সফিল্ট্রেশন হলো প্রধান ঝুঁকি।PPSK প্রতিটি বাসিন্দার মধ্যে আইসোলেশন প্রদান করে। এটি মিউচুয়াল অথেন্টিকেশন প্রদান করে না। তবে, এটি headless IoT হার্ডওয়্যার সহ WiFi-সমর্থিত ডিভাইসের 100% সমর্থন করে। একটি BTR অপারেটরের জন্য, প্রাথমিক ঝুঁকি হলো Resident A-এর Resident B-এর স্মার্ট TV অ্যাক্সেস করা বা তাদের লোকাল নেটওয়ার্ক ট্রাফিক দেখা। PPSK একটি Public Key Infrastructure (PKI) এর প্রশাসনিক ওভারহেড ছাড়াই এই ঝুঁকিটি কার্যকরভাবে কমিয়ে দেয়।
WPA3 এবং Forward Secrecy
WPA3-এ রূপান্তর PPSK ডিপ্লয়মেন্টকে উল্লেখযোগ্যভাবে শক্তিশালী করে। WPA3-Personal, PSK হ্যান্ডশেককে Simultaneous Authentication of Equals (SAE) দ্বারা প্রতিস্থাপন করে। SAE, Dragonfly কী এক্সচেঞ্জ প্রোটোকল ব্যবহার করে, যা forward secrecy প্রদান করে।
একটি WPA2-PSK নেটওয়ার্কে, একজন আক্রমণকারী যিনি প্রাথমিক হ্যান্ডশেক ক্যাপচার করেন এবং পরে পাসওয়ার্ডটি পেয়ে যান, তিনি ক্যাপচার করা ট্রাফিক ডিক্রিপ্ট করতে পারেন। একটি WPA3-SAE নেটওয়ার্কে, এটি ক্রিপ্টোগ্রাফিকভাবে অসম্ভব। যদি আপনার হার্ডওয়্যার এটি সমর্থন করে, তবে নতুন PPSK ডিপ্লয়মেন্টের জন্য WPA3-SAE ডিফল্ট কনফিগারেশন হওয়া উচিত।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
Implementation Guide
একটি মাল্টি-টেন্যান্ট WiFi আর্কিটেকচার ডিপ্লয় করার জন্য লেয়ার 2 সেগমেন্টেশন নীতি কঠোরভাবে মেনে চলা প্রয়োজন।
1. Logical Segmentation Strategy
অ্যাক্সেস পয়েন্ট কনফিগার করার আগে, VLAN ট্যাক্সোনমি নির্ধারণ করুন। একটি স্ট্যান্ডার্ড BTR ডিপ্লয়মেন্টের জন্য প্রয়োজন:
- Resident VLANs: ইউনিট প্রতি একটি VLAN (যেমন, ২০০-ইউনিটের ভবনের জন্য VLANs 10-210)।
- IoT VLAN: বিল্ডিং ম্যানেজমেন্ট সিস্টেম, HVAC এবং অ্যাক্সেস কন্ট্রোলের জন্য একটি ডেডিকেটেড সেগমেন্ট (যেমন, VLAN 99)।
- Management VLAN: AP এবং সুইচ ম্যানেজমেন্ট ট্রাফিকের জন্য একটি কঠোরভাবে আইসোলেটেড সেগমেন্ট।
- Guest VLAN: কমন এরিয়ার জন্য একটি রাউটেড-টু-ইন্টারনেট সেগমেন্ট।
2. Hardware and Vendor Selection
PPSK একটি সফটওয়্যার ফিচার, কোনো IEEE স্ট্যান্ডার্ড নয়, যার মানে হলো ভেন্ডর ভেদে এর ইমপ্লিমেন্টেশন ভিন্ন হয়:
- Cisco Meraki: একে iPSK (Identity PSK) বলা হয়। প্রতি-SSID পলিসির মাধ্যমে Meraki ড্যাশবোর্ড থেকে ম্যানেজ করা হয়। অত্যন্ত স্কেলযোগ্য।
- HPE Aruba: একে PPSK বা MPSK (Multiple PSK) বলা হয়। ArubaOS এবং Aruba Central-এ নেটিভভাবে সমর্থিত।
- Ruckus: একে DPSK (Dynamic PSK) বলা হয়। SmartZone বা Ruckus Cloud-এর মাধ্যমে ম্যানেজ করা হয়।
- Juniper Mist: একে ePSK বলা হয়। Mist-এর AI-চালিত RF ম্যানেজমেন্টের সাথে শক্তভাবে সংহত।
- Ubiquiti UniFi: একে PPSK বলা হয়। ২০২৩ সালে যুক্ত করা হয়েছে। দ্রষ্টব্য: বর্তমানে WPA2-তে সীমাবদ্ধ; 6GHz ব্যান্ডের সাথে বেমানান।
3. Key Lifecycle Management
একটি PPSK ডিপ্লয়মেন্টের অপারেশনাল সাফল্য সম্পূর্ণভাবে কী (key) ডিস্ট্রিবিউশনের ওপর নির্ভর করে। কী জেনারেট করা সহজ; তবে বাসিন্দাদের কাছে সেগুলি নিরাপদে পৌঁছে দেওয়া জটিল।
API-এর মাধ্যমে প্রপার্টি ম্যানেজমেন্ট সিস্টেমের সাথে কী জেনারেশন সংযুক্ত করুন। যখন একটি লিজ সই করা হয়, তখন সিস্টেমটির উচিত WiFi কন্ট্রোলার API (যেমন, Aruba Central বা Meraki ড্যাশবোর্ড) কল করে একটি কী জেনারেট করা এবং সেটি সঠিক VLAN-এ অ্যাসাইন করা। এরপর কী-টি ইমেল বা একটি সুরক্ষিত রেসিডেন্ট অ্যাপের মাধ্যমে বাসিন্দার কাছে পৌঁছে দেওয়া হয়। লিজ শেষ হলে, API কলটি তাৎক্ষণিকভাবে কী-টি রিভোক (বাতিল) করে দেয়।
সর্বোত্তম অনুশীলনসমূহ
RF প্ল্যানিং এবং SSID একত্রীকরণ
উচ্চ-ঘনত্বের পরিবেশে, SSID বৃদ্ধি নেটওয়ার্ক পারফরম্যান্স নষ্ট করে। অ্যাক্সেস পয়েন্ট দ্বারা প্রচারিত প্রতিটি SSID ম্যানেজমেন্ট ফ্রেমের জন্য এয়ারটাইম গ্রাস করে। একটি ঘন করিডোরে আটটি SSID প্রচার করা হলে কোনো ব্যবহারকারীর ডেটার একটি সিঙ্গেল বাইট প্রেরণের আগেই তা উপলব্ধ এয়ারটাইমের ২৫% গ্রাস করতে পারে।
PPSK শত শত বাসিন্দাকে একটি একক SSID শেয়ার করার অনুমতি দিয়ে এর সমাধান করে। সর্বোত্তম অনুশীলন অনুযায়ী প্রতি রেডিওতে তিনটির বেশি SSID প্রচার না করার পরামর্শ দেওয়া হয়:
১. Building_Resident (ভাড়াটেদের জন্য PPSK)
২. Building_Guest (দর্শনার্থীদের জন্য Captive Portal সহ উন্মুক্ত)
৩. Building_IoT (পরিকাঠামোর জন্য PPSK)
CGNAT এবং IP নিঃশেষকরণ পরিচালনা
একটি ২০০-ইউনিটের BTR সম্পত্তিতে ৩,০০০ থেকে ৫,০০০টি সমবর্তী ডিভাইস থাকবে। স্ট্যান্ডার্ড /২৪ সাবনেটগুলো দ্রুত নিঃশেষ হয়ে যাবে। আবাসিক VLAN-এর জন্য /২৩ বা /২২ সাবনেট স্থাপন করুন।
যেহেতু IPv4 অ্যাড্রেস সীমিত, তাই অপারেটরদের অবশ্যই Carrier-Grade NAT (CGNAT) স্থাপন করতে হবে। NAT ট্রান্সলেশন পরিচালনাকারী ফায়ারওয়াল বা কোর রাউটারের হাজার হাজার সমবর্তী সংযোগ ট্র্যাক করার জন্য পর্যাপ্ত স্টেট টেবিল ক্ষমতা রয়েছে তা নিশ্চিত করুন। গেম কনসোলের জন্য "Type 2" বা "Moderate" NAT অনুমোদনের জন্য NAT নীতি কনফিগার করুন, কারণ কঠোর NAT অনলাইন মাল্টিপ্লেয়ার কার্যকারিতা ব্যাহত করবে।
সমস্যা সমাধান এবং ঝুঁকি প্রশমন
ট্রাঙ্ক পোর্ট ফেইলিওর মোড
সবচেয়ে সাধারণ স্থাপনার ব্যর্থতা ঘটে সুইচ স্তরে। একটি AP একটি PPSK কী-কে VLAN 50-এ ম্যাপ করার জন্য কনফিগার করা হয়েছে, কিন্তু ডিস্ট্রিবিউশন লেয়ারের সাথে AP-কে সংযুক্তকারী সুইচ পোর্টটি 802.1Q ট্রাঙ্কে VLAN 50 অনুমতি দেওয়ার জন্য কনফিগার করা নেই। AP ট্রাফিকটিকে ট্যাগ করে, সুইচ এটি ড্রপ করে এবং বাসিন্দার কোনো ইন্টারনেট অ্যাক্সেস থাকে না। কমিশন করার সময় সমস্ত ট্রাঙ্ক পোর্ট অনুমোদিত-VLAN তালিকা সাবধানে নথিভুক্ত এবং অডিট করুন।
IoT ডিভাইস আইসোলেশন
বাসিন্দারা অনিবার্যভাবে তাদের ব্যক্তিগত VLAN-এর সাথে ঝুঁকিপূর্ণ, স্বল্পমূল্যের IoT ডিভাইসগুলো সংযুক্ত করবেন। যদিও PPSK বাসিন্দা A-কে বাসিন্দা B থেকে বিচ্ছিন্ন করে, এটি বাসিন্দা A-এর ল্যাপটপকে বাসিন্দা A-এর ক্ষতিগ্রস্থ স্মার্ট বাল্ব থেকে বিচ্ছিন্ন করে না।
যেখানে সম্ভব আবাসিক VLAN-এর মধ্যে লেয়ার ২ ক্লায়েন্ট আইসোলেশন প্রয়োগ করুন, তবে সতর্ক থাকুন: কঠোর ক্লায়েন্ট আইসোলেশন Chromecast এবং স্মার্ট স্পিকার পেয়ারিং ব্যাহত করে। সর্বোত্তম প্রশমন হলো বিল্ডিং পরিকাঠামোর জন্য একটি ডেডিকেটেড IoT VLAN স্থাপন করা, পাশাপাশি ব্যক্তিগত আবাসিক VLAN-এর মধ্যে স্থানীয় ঝুঁকি মেনে নেওয়া।
ROI এবং ব্যবসায়িক প্রভাব
WiFi-কে ভাড়াটেদের দায়িত্ব হিসেবে না দেখে একটি পরিচালিত সুযোগ-সুবিধা হিসেবে বিবেচনা করা BTR এবং শিক্ষার্থীদের আবাসন অপারেটরদের জন্য পরিমাপযোগ্য বাণিজ্যিক রিটার্ন প্রদান করে।
ভাড়া প্রিমিয়াম: পরিচালিত, প্রথম দিন থেকেই সহজলভ্য WiFi সহ সম্পত্তিগুলো প্রতি মাসে ইউনিট প্রতি £১৫ থেকে £৩০ ভাড়ার প্রিমিয়াম দাবি করে। একটি ২০০-ইউনিটের বিল্ডিংয়ের জন্য, এটি বার্ষিক অতিরিক্ত £৩৬,০০০ থেকে £৭২,০০০ NOI তৈরি করে।অপারেশনাল দক্ষতা: শেয়ার্ড-পাসওয়ার্ড নেটওয়ার্কগুলি ডিভাইস পেয়ারিং এবং চলে যাওয়ার সময় পাসওয়ার্ড পরিবর্তনের বিষয়ে ক্রমাগত সাপোর্ট টিকিট তৈরি করে। PPSK ডিপ্লয়মেন্ট সাধারণত একটি সাধারণ হোম নেটওয়ার্ক পরিবেশের অনুকরণ করে WiFi সংক্রান্ত সাপোর্টের পরিমাণ ৩০% হ্রাস করে।
রিটেনশন: নতুন আসার সময়ের ঝামেলা হলো ভাড়াটিয়াদের প্রাথমিক অসন্তুষ্টির একটি প্রধান কারণ। ব্রডব্যান্ড ইঞ্জিনিয়ারের জন্য ৭ থেকে ১৪ দিনের অপেক্ষা দূর করে এবং তাৎক্ষণিক কানেক্টিভিটি প্রদান করে, অপারেটররা বাসিন্দাদের প্রাথমিক অভিজ্ঞতা উন্নত করে, যা সরাসরি দীর্ঘমেয়াদী রিটেনশন মেট্রিক্সকে প্রভাবিত করে।
ইন্টারনাল লিঙ্কিং
সম্পর্কিত আর্কিটেকচার সম্পর্কে আরও পড়ার জন্য, আমাদের নির্দেশিকাগুলি দেখুন: Managed WiFi প্রোভাইডার: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা এবং সবকিছু নিয়ন্ত্রণ করতে তিনটি SSIDs: গেস্ট, Passpoint, এবং IoT WiFi। সেক্টর-নির্দিষ্ট বাস্তবায়নের জন্য, আমাদের হসপিটালিটি এবং রিটেল ডিপ্লয়মেন্ট মডেলগুলি পর্যালোচনা করুন, অথবা WiFi Analytics-এর অ্যানালিটিক্স ক্ষমতাগুলি অন্বেষণ করুন।
মূল সংজ্ঞাসমূহ
PPSK (Private Pre-Shared Key)
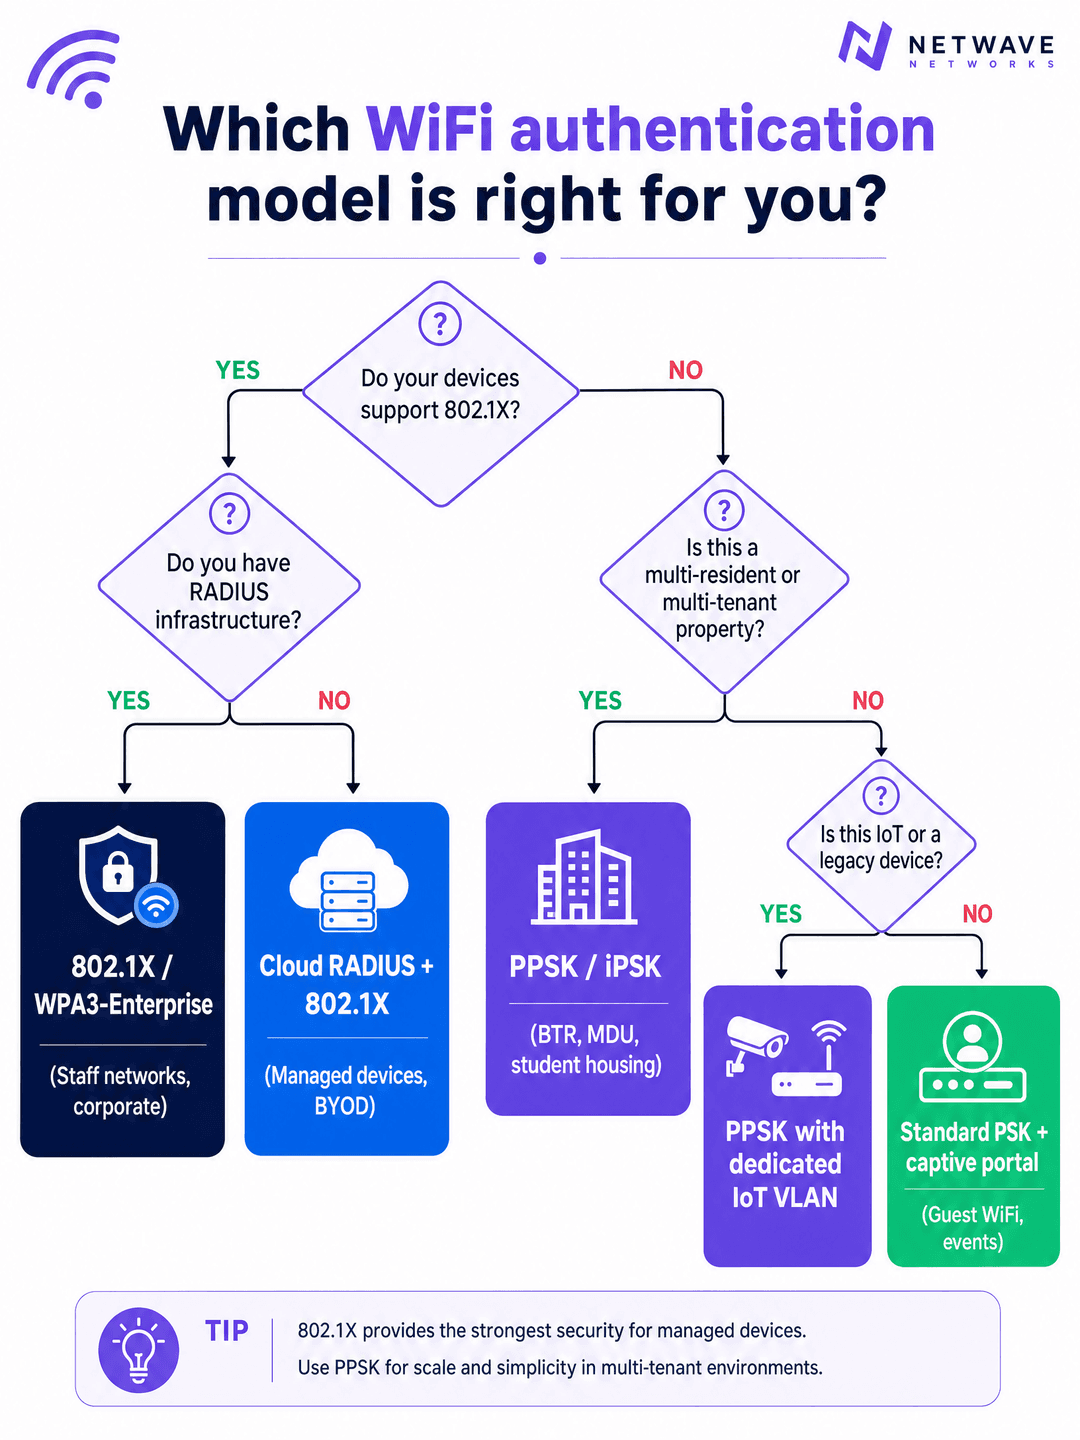
একটি WiFi অথেন্টিকেশন পদ্ধতি যেখানে একটি একক SSID-তে একাধিক ইউনিক পাসওয়ার্ড ব্যবহার করা যেতে পারে, যেখানে প্রতিটি পাসওয়ার্ড ব্যবহারকারীকে একটি নির্দিষ্ট VLAN বা পলিসিতে অ্যাসাইন করে।
802.1X এর জটিলতা ছাড়াই প্রতি-পরিবারের নেটওয়ার্ক আইসোলেশন প্রদান করতে মাল্টি-টেন্যান্ট পরিবেশে ব্যবহৃত হয়।
802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য একটি IEEE স্ট্যান্ডার্ড যা একটি RADIUS সার্ভার এবং একটি আইডেন্টিটি প্রোভাইডার ব্যবহার করে ক্লায়েন্ট এবং নেটওয়ার্কের মধ্যে পারস্পরিক অথেন্টিকেশন প্রদান করে।
কর্পোরেট স্টাফ নেটওয়ার্কের জন্য বাধ্যতামূলক নিরাপত্তা স্ট্যান্ডার্ড, কিন্তু আবাসিক IoT ডিভাইসের জন্য অনুপযুক্ত।
VLAN (Virtual Local Area Network)
একটি লজিক্যাল সাবনেটওয়ার্ক যা বিভিন্ন ফিজিক্যাল LAN থেকে ডিভাইসের একটি সংগ্রহকে গ্রুপ করে, লেয়ার ২-এ তাদের ট্রাফিককে আলাদা করে।
শেয়ার্ড হার্ডওয়্যারে বাসিন্দা A এর ট্রাফিক বাসিন্দা B এর ট্রাফিক থেকে আলাদা রাখতে PPSK যে মেকানিজম ব্যবহার করে।
WPA3-SAE
Simultaneous Authentication of Equals। WPA3-Personal-এ ব্যবহৃত কী এক্সচেঞ্জ প্রোটোকল যা WPA2 ফোর-ওয়ে হ্যান্ডশেককে প্রতিস্থাপন করে।
PPSK ডেপ্লয়মেন্টের জন্য ফরোয়ার্ড সিক্রেসি প্রদান করে, যা নিশ্চিত করে যে কি (key) আপোস বা হ্যাক হলেও পরবর্তীতে ক্যাপচার করা ট্রাফিক ডিক্রিপ্ট করা যাবে না।
CGNAT (Carrier-Grade NAT)
একটি বৃহৎ-স্কেলের নেটওয়ার্ক অ্যাড্রেস ট্রান্সলেশন মেকানিজম যা হাজার হাজার অভ্যন্তরীণ প্রাইভেট IP অ্যাড্রেসের মধ্যে পাবলিক IPv4 অ্যাড্রেসের একটি ছোট পুল শেয়ার করতে ব্যবহৃত হয়।
বৃহৎ BTR ডেপ্লয়মেন্টের ক্ষেত্রে এটি প্রয়োজন যেখানে আবাসিক ডিভাইসের বিশাল সংখ্যা উপলব্ধ পাবলিক IP স্পেসের চেয়ে বেশি হয়ে যায়।
mDNS (Multicast DNS)
একটি প্রোটোকল যা ছোট নেটওয়ার্কের মধ্যে হোস্টনেমকে IP অ্যাড্রেসে রেজলভ করে যাতে কোনো লোকাল নেম সার্ভার অন্তর্ভুক্ত থাকে না।
যে প্রোটোকলটি একটি স্মার্টফোনকে একটি Chromecast সনাক্ত করতে দেয়। এটি কেবল তখনই কাজ করে যদি উভয় ডিভাইস একই VLAN-এ থাকে, যা PPSK সহজতর করে।
RADIUS
Remote Authentication Dial-In User Service। একটি নেটওয়ার্কিং প্রোটোকল যা সেন্ট্রালাইজড অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং ম্যানেজমেন্ট প্রদান করে।
802.1X ডেপ্লয়মেন্টের জন্য প্রয়োজন, কিন্তু স্ট্যান্ডার্ড ক্লাউড-ম্যানেজড PPSK ডেপ্লয়মেন্টে সম্পূর্ণরূপে বাইপাস করা হয়।
Supplicant
একটি এন্ডপয়েন্ট ডিভাইসের সফ্টওয়্যার ক্লায়েন্ট যা 802.1X অথেন্টিকেশন এক্সচেঞ্জ পরিচালনা করে।
ল্যাপটপ এবং ফোনে supplicant থাকে; স্মার্ট টিভি এবং গেমস কনসোলে থাকে না, যার কারণে আবাসিক WiFi-এর জন্য PPSK প্রয়োজন হয়।
সমাধানকৃত উদাহরণসমূহ
একটি ২৫০-ইউনিটের Build to Rent অপারেটর বর্তমানে একটি একক শেয়ার্ড পাসওয়ার্ডের মাধ্যমে WiFi প্রদান করছে। বাসিন্দারা অনবরত অভিযোগ করছেন যে তারা তাদের প্রতিবেশীদের স্মার্ট টিভি দেখতে পাচ্ছেন, এবং যখন কোনো বাসিন্দা চলে যান, তখন পাসওয়ার্ড পরিবর্তন করতে হয়, যা পুরো বিল্ডিংয়ের কানেক্টিভিটি ব্যাহত করে। অপারেটর তাদের বিদ্যমান Cisco Meraki অ্যাক্সেস পয়েন্টগুলো প্রতিস্থাপন না করেই এটি সমাধান করতে চায়।
অপারেটরের উচিত একটি স্ট্যান্ডার্ড WPA2-PSK কনফিগারেশন থেকে Meraki iPSK (Identity PSK) এ স্থানান্তরিত হওয়া।
১. 'Resident_WiFi' নামে একটি একক নতুন SSID কনফিগার করুন। ২. Meraki ড্যাশবোর্ডে, 'Identity PSK without RADIUS' এর জন্য SSID কনফিগার করুন। ৩. কোর সুইচে ২৫০টি ইউনিক VLAN তৈরি করুন (যেমন, VLANs ১০০-৩৫০)। ৪. ২৫০টি ইউনিক iPSK পাসফ্রেজ তৈরি করুন। ৫. Meraki ড্যাশবোর্ডে প্রতিটি পাসফ্রেজ একটি নির্দিষ্ট VLAN ID এর সাথে ম্যাপ করুন। ৬. প্রতিটি বাসিন্দার কাছে ইউনিক পাসফ্রেজগুলো বিতরণ করুন।
যখন কোনো বাসিন্দা সংযোগ স্থাপন করবেন, তখন Meraki তাদের ট্রাফিকের সাথে তাদের নির্দিষ্ট VLAN ট্যাগ করবে, যা তাদের প্রতিবেশীদের থেকে আলাদা রাখবে। যখন কোনো বাসিন্দা চলে যান, তখন ড্যাশবোর্ড থেকে তাদের নির্দিষ্ট iPSK মুছে ফেলা হয়, যা অন্য কোনো বাসিন্দাকে প্রভাবিত না করেই তাদের অ্যাক্সেস বাতিল করে দেয়।
একটি বিশ্ববিদ্যালয়ের IT টিম একটি নতুন ৪০০ শয্যা বিশিষ্ট শিক্ষার্থী আবাসন ব্লকে WiFi ডেপ্লয় করছে। শিক্ষার্থীদের ল্যাপটপ এবং ফোনের জন্য তাদের 802.1X (eduroam) প্রয়োজন, কিন্তু শিক্ষার্থীরা গেম কনসোল এবং স্মার্ট স্পিকারও নিয়ে আসে যা 802.1X সমর্থন করে না। আর্কিটেকচার কীভাবে এটি পরিচালনা করবে?
IT টিমকে অবশ্যই একটি হাইব্রিড অথেন্টিকেশন আর্কিটেকচার ডেপ্লয় করতে হবে যা দুটি SSID ব্রডকাস্ট করবে।
১. SSID ১ (eduroam): বিশ্ববিদ্যালয়ের আইডেন্টিটি প্রোভাইডারের বিরুদ্ধে RADIUS অথেন্টিকেশন সহ 802.1X এর জন্য কনফিগার করা হয়েছে। এটি সমস্ত ল্যাপটপ, ট্যাবলেট এবং স্মার্টফোন পরিচালনা করে। ২. SSID ২ (Student_Devices): PPSK এর জন্য কনফিগার করা হয়েছে। প্রতিটি শিক্ষার্থীর রুমের জন্য একটি ইউনিক কি (key) তৈরি করা হয় এবং সেই রুমের জন্য একটি ডেডিকেটেড VLAN এ ম্যাপ করা হয়।
শিক্ষার্থীরা তাদের প্রাথমিক ডিভাইসের জন্য eduroam ব্যবহার করবে। হেডলেস ডিভাইসের (কনসোল, স্মার্ট স্পিকার) জন্য, তারা দ্বিতীয় SSID-তে তাদের রুমের ইউনিক PPSK ব্যবহার করবে। কোর নেটওয়ার্ক 802.1X VLANs এবং PPSK VLANs উভয় থেকে ট্রাফিককে ইন্টারনেটে রাউট করে, কিন্তু নিরাপত্তা বজায় রাখতে ইন্টার-VLAN রাউটিং প্রতিরোধ করে।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি Build to Rent অপারেটর Ubiquiti UniFi অ্যাক্সেস পয়েন্ট ব্যবহার করে ১৫০টি অ্যাপার্টমেন্টে WiFi ডেপ্লয় করতে চায়। তারা বাসিন্দাদের জন্য সর্বোচ্চ থ্রুপুট নিশ্চিত করতে 6GHz ব্যান্ড (WiFi 6E) ব্যবহার করতে চায়, এবং প্রতিটি অ্যাপার্টমেন্টকে আইসোলেট করতে PPSK ব্যবহার করতে চায়। এই পরিকল্পনার আর্কিটেকচারাল ত্রুটি কী?
ইঙ্গিত: 6GHz ব্যান্ডের জন্য নির্দিষ্ট এনক্রিপশন প্রয়োজনীয়তা এবং UniFi-এর বর্তমান PPSK ইমপ্লিমেন্টেশন বিবেচনা করুন।
মডেল উত্তর দেখুন
আর্কিটেকচারাল ত্রুটিটি হলো 6GHz ব্যান্ডের জন্য WPA3 সিকিউরিটি বাধ্যতামূলক, কিন্তু Ubiquiti UniFi-এর বর্তমান PPSK ইমপ্লিমেন্টেশন কেবল WPA2 সমর্থন করে। অতএব, UniFi হার্ডওয়্যার ব্যবহার করে 6GHz ব্যান্ডের ওপর PPSK ডেপ্লয় করা যাবে না। অপারেটরকে হয় PPSK SSID-টিকে 2.4GHz এবং 5GHz ব্যান্ডের মধ্যে সীমাবদ্ধ করতে হবে, অথবা অন্য কোনো হার্ডওয়্যার ভেন্ডর (যেমন Aruba বা Meraki) নির্বাচন করতে হবে যা WPA3-SAE সহ PPSK সমর্থন করে।
Q2. একটি হোটেলের IT ম্যানেজার তাদের অ্যাক্সেস পয়েন্টগুলোতে PPSK কনফিগার করেন, Room 101-কে VLAN 101-এ এবং Room 102-কে VLAN 102-এ অ্যাসাইন করেন। রুমের ডিভাইসগুলো সফলভাবে WiFi-এর সাথে কানেক্ট হয় এবং একটি IP অ্যাড্রেস পায়, কিন্তু তারা ইন্টারনেট অ্যাক্সেস করতে পারে না। সবচেয়ে সম্ভাব্য কনফিগারেশন ত্রুটি কোনটি?
ইঙ্গিত: অ্যাক্সেস পয়েন্টটি তার কাজ করছে, কিন্তু ট্রাফিক রাউটার পর্যন্ত পৌঁছাচ্ছে না।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য ত্রুটিটি হলো সুইচ পোর্টগুলোতে একটি অনুপস্থিত 802.1Q ট্রাঙ্ক কনফিগারেশন যা অ্যাক্সেস পয়েন্টগুলোকে নেটওয়ার্কের সাথে সংযুক্ত করছে। AP সঠিকভাবে ট্রাফিককে VLAN 101 বা 102 দিয়ে ট্যাগ করছে, কিন্তু যদি সেই VLAN গুলো সুইচের ট্রাঙ্ক পোর্টে স্পষ্টভাবে অনুমোদিত না হয়, তবে সুইচটি ট্যাগ করা ফ্রেমগুলো ড্রপ করে দেবে। IT ম্যানেজারকে অবশ্যই সংশ্লিষ্ট ট্রাঙ্ক লিঙ্কগুলোতে সমস্ত রুমের VLAN অনুমোদন করার জন্য সুইচের কনফিগারেশন আপডেট করতে হবে।
Q3. একটি কর্পোরেট অফিস তাদের কর্মচারীদের ল্যাপটপের জন্য 802.1X-এর পরিবর্তে PPSK ব্যবহার করতে চায় কারণ তারা একটি RADIUS সার্ভার মেইনটেইন করতে চায় না। তারা প্রতিটি কর্মচারীকে একটি অনন্য PPSK ইস্যু করার পরিকল্পনা করছে। কর্পোরেট এনভায়রনমেন্টের জন্য এটি কেন একটি সিকিউরিটি রিস্ক?
ইঙ্গিত: যদি কোনো কর্মচারী কর্পোরেট SSID ব্রডকাস্ট করা একটি ক্ষতিকারক অ্যাক্সেস পয়েন্টের সাথে কানেক্ট হয় তবে কী ঘটবে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
এটি একটি সিকিউরিটি রিস্ক কারণ PPSK মিউচুয়াল অথেন্টিকেশন প্রদান করে না। একজন অ্যাটাকার কর্পোরেট SSID ব্রডকাস্টকারী একটি ফেক অ্যাক্সেস পয়েন্ট সেট আপ করতে পারে। যেহেতু PPSK একটি প্রি-শেয়ার্ড সিক্রেটের ওপর নির্ভর করে, কর্মচারীর ল্যাপটপটি সেই ফেক AP-এর সাথে কানেক্ট করার চেষ্টা করবে, যা কী-টি প্রকাশ করে দিতে পারে বা ম্যান-ইন-দ্য-মিডল অ্যাটাকের সুযোগ তৈরি করতে পারে। EAP-TLS সহ 802.1X ক্লায়েন্ট কানেক্ট হওয়ার আগে নেটওয়ার্ককে ক্লায়েন্টের কাছে একটি বিশ্বস্ত সার্টিফিকেট উপস্থাপন করতে বাধ্য করে এটি প্রতিরোধ করে।
এই সিরিজে পড়া চালিয়ে যান
Cisco Meraki, HPE Aruba এবং Ruckus-এ কীভাবে iPSK ডেপ্লয় করবেন
এই হ্যান্ডস-অন রেফারেন্স গাইডটি দেখায় কীভাবে Cisco Meraki-তে iPSK, HPE Aruba Central-এ MPSK এবং Ruckus SmartZone-এ DPSK ডেপ্লয় করবেন, সাথে একটি সংক্ষিপ্ত UniFi PPSK পরিশিষ্ট রয়েছে। এটি কী ইস্যুয়েন্স, VLAN বা পলিসি প্লেসমেন্ট, RADIUS ডিসিশন ফ্লো এবং রিভোকেশন টেস্টের ওপর ফোকাস করে যা প্রমাণ করে যে একটি লাইভ ভেন্যুতে ডেপ্লয়মেন্ট সঠিকভাবে কাজ করছে।
Bulk internet agreement বনাম managed WiFi: আপনার ভবনের জন্য কোন মডেলটি উপযুক্ত
প্রোপার্টি, IT এবং অপারেশনাল লিডারদের জন্য একটি ব্যবহারিক প্রকিউরমেন্ট নির্দেশিকা যা বাসিন্দাদের দ্বারা পরিশোধিত রিটেইল ব্রডব্যান্ড, একটি bulk internet agreement এবং managed WiFi-এর তুলনা করে। এটি মার্কিন যুক্তরাষ্ট্রের bulk-internet ফ্রেমওয়ার্ক এবং যুক্তরাজ্যের সমতুল্য পদ্ধতি ব্যবহার করে মালিকানা, বাসিন্দাদের স্থানান্তর, নিরাপত্তা, খরচের পরিধি এবং চুক্তিভিত্তিক প্রস্থান স্পষ্ট করে।
Apartment WiFi সমাধান: ব্যবসার জন্য একটি ব্যাপক নির্দেশিকা
এই নির্দেশিকাটিতে Build to Rent এবং multi-dwelling unit প্রপার্টিগুলোতে অ্যাপার্টমেন্ট WiFi সমাধানের আর্কিটেকচার, ডেপ্লয়মেন্ট এবং ব্যবসায়িক কেস কভার করা হয়েছে। এটি ব্যাখ্যা করে যে কীভাবে Identity Pre-Shared Key (iPSK) প্রযুক্তি স্মার্ট ডিভাইস এবং IoT সমর্থন করার পাশাপাশি প্রতিটি বাসিন্দার জন্য সুরক্ষিত, বিচ্ছিন্ন নেটওয়ার্ক বাবল তৈরি করে। প্রপার্টি ডেভেলপার, ল্যান্ডলর্ড এবং BTR অপারেটররা এখানে কার্যকর ডেপ্লয়মেন্ট গাইডেন্স, ROI ডেটা এবং বাস্তব ইমপ্লিমেন্টেশন পরিস্থিতি খুঁজে পাবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।