
Cisco Meraki, HPE Aruba এবং Ruckus-এ কীভাবে iPSK ডেপ্লয় করবেন
এই হ্যান্ডস-অন রেফারেন্স গাইডটি দেখায় কীভাবে Cisco Meraki-তে iPSK, HPE Aruba Central-এ MPSK এবং Ruckus SmartZone-এ DPSK ডেপ্লয় করবেন, সাথে একটি সংক্ষিপ্ত UniFi PPSK পরিশিষ্ট রয়েছে। এটি কী ইস্যুয়েন্স, VLAN বা পলিসি প্লেসমেন্ট, RADIUS ডিসিশন ফ্লো এবং রিভোকেশন টেস্টের ওপর ফোকাস করে যা প্রমাণ করে যে একটি লাইভ ভেন্যুতে ডেপ্লয়মেন্ট সঠিকভাবে কাজ করছে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Multi-Tenant WiFi গাইড →
Cisco Meraki, HPE Aruba এবং Ruckus-এর প্রত্যেকটিই আপনাকে প্রতিটি গ্রুপের জন্য আলাদা SSID তৈরি না করেই বিভিন্ন ডিভাইস বা গ্রুপকে বিভিন্ন পলিসিতে রাখার সুবিধা দেয়। একটি WPA2 Personal SSID কনফিগার করুন, একটি ব্যক্তিগত কী তৈরি করুন বা সংগ্রহ করুন, এটিকে একটি VLAN বা রোলের সাথে যুক্ত করুন এবং তারপরে প্রমাণ করুন যে মুছে ফেলার ফলে নতুন অ্যাসোসিয়েশন ব্লক হয়ে যায়। 1 2 3
একটি iPSK ডেপ্লয়মেন্ট আসলে কী করে?
একটি Identity Pre-Shared Key বা iPSK একটি শেয়ার্ড SSID বজায় রেখে একটি ডিভাইস বা গ্রুপকে একটি অনন্য পাসওয়ার্ড প্রদান করে। ভেন্ডররা এর জন্য বিভিন্ন নাম ব্যবহার করে। Cisco Meraki এর RADIUS-backed বিকল্পটিকে iPSK বলে। HPE Aruba এটিকে Multi Pre-Shared Key বা MPSK বলে। Ruckus এটিকে Dynamic PSK বা DPSK বলে। Ubiquiti UniFi এর স্থানীয় বিকল্পটিকে Private Pre-Shared Key বা PPSK বলে।
এর ব্যবহারিক ফলাফল হলো একটি একক ব্যক্তিগত WiFi নেটওয়ার্কে নিয়ন্ত্রিত অ্যাক্সেস। আপনি প্রতিটি ব্যবহারের ক্ষেত্রের জন্য আলাদা SSID ব্রডকাস্ট না করেই একটি রুমের ডিভাইস, আবাসিক ডিভাইস বা অপারেশনাল ডিভাইসকে আলাদা করতে পারেন। প্ল্যাটফর্ম অনুযায়ী কন্ট্রোল পয়েন্ট পরিবর্তিত হয়। Cisco Meraki RADIUS-এর মাধ্যমে কী এবং VLAN ওভাররাইড পেতে পারে। HPE Aruba ClearPass থেকে এনক্রিপ্ট করা পাসফ্রেজ এবং অথরাইজেশন তথ্য পুনরুদ্ধার করে। Ruckus সরাসরি একটি ইউজার রোল বা VLAN-এ একটি DPSK স্থাপন করতে পারে। UniFi PPSK স্থানীয়ভাবে VLAN-এর সাথে পাসওয়ার্ড ম্যাপ করে। 1 2 3 4
এটি 802.1X-এর বিকল্প নয়। IEEE 802.1X পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল প্রদান করে, যেখানে iPSK এমন ডিভাইসগুলোর জন্য উপযুক্ত যেগুলোর একটি শেয়ার্ড SSID এবং পার্সোনাল-কী অ্যাক্সেসের প্রয়োজন হয়। 5
| প্ল্যাটফর্ম | ক্রেডেনশিয়াল কন্ট্রোল প্লেন | উল্লেখিত ওয়ার্কফ্লোর মাধ্যমে সমর্থিত পলিসি বা VLAN অ্যাসোসিয়েশন | মূল ডিজাইন সীমাবদ্ধতা |
|---|---|---|---|
| Cisco Meraki | External RADIUS | RADIUS VLAN ওভাররাইড সহ ব্রিজ-মোড SSID, প্লাস ড্যাশবোর্ড গ্রুপ পলিসি | RADIUS সহ iPSK WPA3 সমর্থন করে না এবং এটি MX কনসেন্ট্রেটরে টানেল করা SSID-এ কাজ করতে পারে না। 1 |
| HPE Aruba | ClearPass পলিসি ম্যানেজার | ClearPass অ্যাক্সেস-অ্যাকসেপ্টের মধ্যে অথরাইজেশন তথ্য এবং Aruba MPSK পাসফ্রেজ অ্যাট্রিবিউট অন্তর্ভুক্ত থাকে | MPSK WPA2-PSK-AES ব্যবহার করে এবং এটি ম্যানুয়াল MAC অথেন্টিকেশনের সাথে পারস্পরিকভাবে এক্সক্লুসিভ। 2 |
| Ruckus SmartZone | SmartZone Dynamic PSK স্টোর | DPSK তৈরির সময় নির্বাচিত ইউজার রোল এবং VLAN ID | বাউন্ড, আনবাউন্ড এবং গ্রুপ কীগুলোর অপারেশনাল মালিকানা পরিবর্তিত হয়। 3 |
| Ubiquiti UniFi | UniFi নেটওয়ার্ক কনফিগারেশন | প্রতিটি কনফিগার করা VLAN-এর জন্য একটি PPSK পাসওয়ার্ড | PPSK শুধুমাত্র WPA2 সমর্থন করে এবং এটি 6 GHz ব্যান্ডে কাজ করে না। 4 |
শুরু করার আগে আপনার কী প্রয়োজন?
ড্যাশবোর্ডের পরিবর্তে একটি ফরওয়ার্ডিং ডিজাইন দিয়ে শুরু করুন। টার্গেট VLANs তৈরি করুন এবং নিশ্চিত করুন যে কোনো VLAN যা একটি SSID ফেরত দিতে পারে তা প্রতিটি AP আপলিঙ্কে সক্রিয় আছে। এমন পলিসি ফলাফল বেছে নিন যা অপারেটররা ব্যাখ্যা করতে পারেন, যেমন resident, building operations, room device এবং test। কীগুলি ডিভাইস প্রতি নাকি নিয়ন্ত্রিত গ্রুপ দ্বারা হবে তা সিদ্ধান্ত নিন। ডিভাইস প্রতি কী সুনির্দিষ্টভাবে বাতিল করার অনুমতি দেয়, যখন গ্রুপ কীগুলি ট্রাবলশুটিংয়ের প্রচেষ্টা কমায় কিন্তু লিক হওয়ার প্রভাব বাড়িয়ে দেয়। 3 একটি RADIUS-backed ডিজাইনের জন্য, অ্যাক্সেস পয়েন্ট বা তাদের ম্যানেজমেন্ট সাবনেটকে RADIUS ক্লায়েন্ট হিসেবে রেজিস্টার করুন। অ্যাক্সেস পয়েন্ট এবং RADIUS সার্ভারে একই শেয়ার্ড সিক্রেট ব্যবহার করুন। Cisco Meraki এই সম্পর্কটি তাদের RADIUS সার্ভার কনফিগারেশনে নথিভুক্ত করেছে। আপনার অনুমোদিত সিক্রেট স্টোরে গোপন কোডটি রাখুন এবং প্রতিটি কী পপুলেশনের জন্য একজন নির্দিষ্ট মালিক নির্ধারণ করুন। 1
প্রযোজ্য ক্ষেত্রে SSID, পলিসি ফলাফল, কী সোর্স, টেস্ট ডিভাইস MAC অ্যাড্রেস এবং বাতিলকরণের ফলাফল রেকর্ড করুন। MAC র্যান্ডমাইজেশন MAC-bound ওয়ার্কফ্লোকে জটিল করে তুলতে পারে, যা Cisco Meraki দ্বারা Easy PSK এর একটি কারণ হিসেবে উল্লেখ করা হয়েছে। 1
আপনি কিভাবে RADIUS সহ Cisco Meraki iPSK কনফিগার করবেন?
যখন আপনার সেন্ট্রালাইজড কন্ট্রোল প্রয়োজন হয় তখন RADIUS সহ Cisco Meraki iPSK ব্যবহার করুন। ড্যাশবোর্ডে, Wireless > Configure > Access control ওপেন করুন, টার্গেট SSID নির্বাচন করুন এবং Identity PSK with RADIUS বেছে নিন। স্প্ল্যাশ পেজটি None (Direct access) এ সেট করুন, তারপর RADIUS সার্ভারের বিবরণ যোগ করুন। Cisco Meraki-এর গাইডে বর্তমান স্ক্রিন এবং উদাহরণ অন্তর্ভুক্ত রয়েছে। 1
MAC-ভিত্তিক ওয়ার্কফ্লোর জন্য, আপনার RADIUS রেকর্ড Tunnel-Password এর মাধ্যমে ক্লায়েন্ট MAC অ্যাড্রেস এবং PSK বাইন্ড করে। Easy PSK-এ, AP Meraki ভেন্ডর-নির্দিষ্ট হ্যান্ডশেক অ্যাট্রিবিউট প্রদান করে; RADIUS iPSK খুঁজে পায় এবং একটি Access-Accept পাঠায়, যার পরে AP কী হ্যান্ডশেক পুনরায় শুরু করে। 1
যেখানে আপনার ডিভাইস প্রতি VLAN প্লেসমেন্ট প্রয়োজন সেখানে ব্রিজ মোড কনফিগার করুন। Client IP and VLAN এর অধীনে ডিফল্ট SSID VLAN সেট করুন, তারপর নথিভুক্ত RADIUS ওভাররাইড সক্ষম করুন যাতে একটি Access-Accept সেই ডিফল্ট VLAN ট্যাগটিকে প্রতিস্থাপন করতে পারে। আপনার যদি ফায়ারওয়াল, ট্রাফিক-শেপিং বা অন্যান্য ড্যাশবোর্ড পলিসির প্রয়োজন হয়, তবে Network-wide > Configure > Group Policies এর অধীনে একটি মানানসই ড্যাশবোর্ড গ্রুপ পলিসি তৈরি করুন। Cisco Meraki-এর যাচাইকরণ সিকোয়েন্স হলো একটি টেস্ট ডিভাইস সংযুক্ত করা, RADIUS লাইভ লগ চেক করা এবং ড্যাশবোর্ডে ক্লায়েন্টকে পরীক্ষা করা। 1
Cisco Meraki এই iPSK with RADIUS কার্যকারিতা WPA3-এ বা MX কনসেনট্রেটরে টানেল করা SSID-এ সমর্থন করে না। একটি পাইলট প্রজেক্ট শুরু করার আগে উভয়ই নিশ্চিত করুন। 1
আপনি কিভাবে Aruba Central-এ HPE Aruba MPSK কনফিগার করবেন?
ডিভাইস-নির্দিষ্ট বা গ্রুপ-নির্দিষ্ট পাসফ্রেজ এবং অথোরাইজেশন সিদ্ধান্ত ইস্যু করার জন্য যখন আপনার ClearPass প্রয়োজন হয়, তখন ClearPass সহ HPE Aruba MPSK ব্যবহার করুন। Aruba Central-এ নথিভুক্ত পাথটি হলো Manage > Devices > Access Points > Config > WLANs। একটি SSID যোগ করুন বা একটি বিদ্যমান SSID এডিট করুন, Security ওপেন করুন, Personal নির্বাচন করুন, কী ম্যানেজমেন্টের অধীনে MPSK-AES নির্বাচন করুন, প্রাথমিক সার্ভার হিসেবে ClearPass পলিসি ম্যানেজার নির্বাচন করুন এবং সেভ করুন। 2 নথিভুক্ত প্রবাহটি অত্যন্ত সহজ। একটি ডিভাইস রেজিস্টার করে এবং একটি পাসফ্রেজ পায়। এটি WPA2-PSK-AES-এর মাধ্যমে কানেক্ট হয়। AP তখন ClearPass-এর বিরুদ্ধে MAC অথেন্টিকেশন সম্পন্ন করে। ClearPass অথরাইজেশন তথ্য এবং Aruba-MPSK-Passphrase ভেন্ডর-নির্দিষ্ট অ্যাট্রিবিউটসহ একটি Access-Accept রিটার্ন করে। AP তখন PSK জেনারেট করে এবং ফোর-ওয়ে কি এক্সচেঞ্জ সম্পন্ন করে। ভুল পাসফ্রেজ বা Access-Reject কানেকশন প্রতিরোধ করে। 2
ফ্লো-তে MAC লুকআপ অন্তর্ভুক্ত রয়েছে বলেই ভুল করে WLAN-এ ম্যানুয়ালি MAC অথেন্টিকেশন এনাবল করবেন না। Aruba উল্লেখ করেছে যে MPSK এবং ম্যানুয়াল MAC অথেন্টিকেশন একে অপরকে বর্জন করে। এটি আরও উল্লেখ করে যে MPSK মূলত ডিনাইলিস্টিং এবং ইন্টারনাল RADIUS সার্ভারের সাথেও একচেটিয়া। প্রোডাকশন প্রোফাইল পরিবর্তন করার আগে এই সীমাবদ্ধতাগুলোকে ডিজাইন রিভিউ চেকপয়েন্ট হিসেবে বিবেচনা করুন। 2
ক্যাশের ওপর ভিত্তি করে রিভোকেশন প্ল্যান করুন। Aruba-এর ডকুমেন্টেশন অনুযায়ী, AP রোমিং-এর জন্য একটি লোকাল ক্যাশে MPSK পাসফ্রেজ জমা রাখে এবং কোনো ম্যাচিং এন্ট্রি খুঁজে পেলে MAC অথেন্টিকেশন বাইপাস করতে পারে। তাই, শুধুমাত্র একটি রেজিস্ট্রেশন মুছে ফেলা বা পলিসি পরিবর্তন করাই পর্যাপ্ত প্রমাণ নয়। ক্যাশে থাকা স্টেটটি পুরানো ক্রেডেনশিয়াল ব্যবহারের অনুমতি বন্ধ করার পর আপনার অ্যাকসেপ্টেন্স টেস্টে অবশ্যই একটি নতুন অ্যাসোসিয়েশন অন্তর্ভুক্ত থাকতে হবে। আপনার রিলিজের জন্য ক্যাশ-ক্লিয়ারিং বা এক্সপায়ারি প্রক্রিয়া সংজ্ঞায়িত করতে বর্তমান Aruba এবং ClearPass অপারেটিং ডকুমেন্টগুলো ব্যবহার করুন। 2
SmartZone-এ আপনি কীভাবে Ruckus DPSK কি জেনারেট করবেন?
যখন SmartZone আপনার অপারেশনাল কন্ট্রোল পয়েন্ট হয় এবং আপনি চান যে কন্ট্রোলার কি জেনারেট ও রিভোক করুক, তখন Ruckus DPSK ব্যবহার করুন। প্রথমে, নিশ্চিত করুন যে WLAN-টি DPSK-এনাবলড। তারপর Security > Access Control > Dynamic PSK-এ যান এবং Generate DPSKs সিলেক্ট করুন। WLAN-টি সিলেক্ট করুন, কি-র সংখ্যা বেছে নিন, তারপর একটি ইউজারনেম এবং পাসফ্রেজ এন্টার করুন বা জেনারেট করুন। একটি ইউজার রোল সিলেক্ট করুন, VLAN ID সেট করুন এবং কি-টি একটি গ্রুপ DPSK কি না তা বেছে নিন। 3
DPSK-এর ধরন সাবধানে বেছে নিন। একটি আনবাউন্ড কি প্রথম ব্যবহারের সময় বাউন্ড হয়, একটি গ্রুপ কি একাধিক ডিভাইসে কাজ করতে পারে, এবং একটি বাউন্ড কি একটি CSV ব্যবহার করে MAC অ্যাড্রেস দ্বারা ইম্পোর্ট করা যেতে পারে। 3
Ruckus সিলেক্ট করা ইউজার রোলটিকে সেই রোলের অ্যাট্রিবিউট এবং পারমিশনের সাথে লিঙ্ক করে, যার মধ্যে VLAN, UTP এবং সময়ের সীমাবদ্ধতা অন্তর্ভুক্ত রয়েছে। কি তৈরি করার সময়ও আপনি VLAN ID সেট করতে পারেন। এটি আপনাকে DPSK রেকর্ড বা এর রোলের সাথে অ্যাকসেস কন্ট্রোলের সিদ্ধান্ত যুক্ত রেখেও একটি সামঞ্জস্যপূর্ণ SSID ব্যবহার করার সুবিধা দেয়। 3
রিভোকেশনের জন্য, Dynamic PSK লিস্ট থেকে DPSK-টি সিলেক্ট করুন এবং Delete ব্যবহার করুন। কি ইস্যু করার জন্য ব্যবহৃত একই ডিভাইস দিয়ে ডিলিট করার বিষয়টি টেস্ট করুন। SSID-টি ফরগেট করুন বা কানেকশন বিচ্ছিন্ন করুন, তারপর রিমুভ করা কি-টি ব্যবহার করে একটি নতুন কানেকশনের চেষ্টা করুন। কানেকশন ডিনাইড হওয়াকে পাস কন্ডিশন হিসেবে রেকর্ড করুন। শুধুমাত্র কন্ট্রোলার লিস্ট থেকে কি-টি অনুপস্থিত থাকার ওপর ভিত্তি করে এটিকে সফল বলে ঘোষণা করবেন না। 3
RADIUS কীভাবে একটি কি-কে একটি VLAN বা পলিসির সাথে ম্যাপ করে?
RADIUS প্রতিটি ভেন্ডরকে একইভাবে কাজ করায় না। এটি authentication এবং authorisation-এর সিদ্ধান্ত বহন করে। AP বা কন্ট্রোলার নির্ধারণ করে যে তারা কোন কোন রিটার্নড অ্যাট্রিবিউট সমর্থন করে। RFC 4675-এ IEEE 802 নেটওয়ার্কগুলিতে ডাইনামিক VLAN অ্যাসাইনমেন্টের জন্য RADIUS অ্যাট্রিবিউটগুলি বর্ণনা করা হয়েছে এবং উল্লেখ করা হয়েছে যে একটি ওয়্যারলেস নেটওয়ার্ক ডিভাইস একটি সিকিউরিটি অ্যাসোসিয়েশনকে একটি ভার্চুয়াল পোর্ট হিসাবে বিবেচনা করতে পারে। 6
| ধাপ | RADIUS সহ Cisco Meraki iPSK | HPE Aruba MPSK | Ruckus DPSK | আপনার যা অবশ্যই যাচাই করা উচিত |
|---|---|---|---|---|
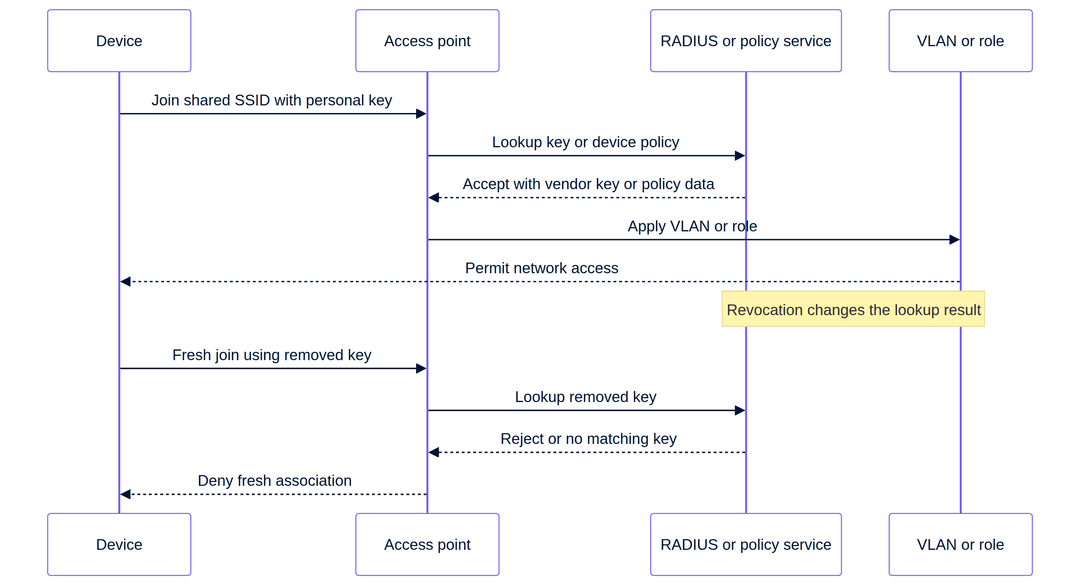
| ডিভাইস অ্যাসোসিয়েশন শুরু করে | ক্লায়েন্ট তার কনফিগার করা PSK উপস্থাপন করে; AP ডকুমেন্টেড iPSK উপাদান RADIUS-এ ফরোয়ার্ড করে। 1 | ক্লায়েন্ট MPSK পাসফ্রেজের সাথে অ্যাসোসিয়েট করে। 2 | ক্লায়েন্ট DPSK-সক্ষম WLAN-এর সাথে অ্যাসোসিয়েট করে। 3 | সঠিক SSID এবং বর্তমান কী ব্যবহার করা হয়েছে। |
| Authorisation লুকআপ | RADIUS কী ফ্লো মেল করায় এবং কী ইনফরমেশন সহ Access-Accept রিটার্ন করে। 1 | ClearPass অথরাইজেশন ইনফরমেশন এবং MPSK পাসফ্রেজ VSA সহ Access-Accept রিটার্ন করে। 2 | SmartZone, DPSK রেকর্ড এবং নির্বাচিত রোল বা VLAN রিড করে। 3 | লুকআপ সোর্স ডিভাইস বা কী গ্রুপ শনাক্ত করে। |
| অ্যাক্সেসের ফলাফল | RADIUS ওভাররাইড SSID ডিফল্ট VLAN ট্যাগ প্রতিস্থাপন করতে পারে; ড্যাশবোর্ড গ্রুপ পলিসি অতিরিক্ত নিয়ন্ত্রণ প্রয়োগ করতে পারে। 1 | Aruba, ClearPass থেকে অথরাইজেশন ইনফরমেশন ডকূমেন্ট করে। স্বাধীনভাবে আপনার ClearPass পলিসি তৈরি এবং যাচাই করুন। 2 | ব্যবহারকারীর রোল তার পারমিশনগুলি ট্রান্সফার করে, যার মধ্যে VLAN অন্তর্ভুক্ত রয়েছে; কী জেনারেশনের সময়ও VLAN নির্বাচন করা যেতে পারে। 3 | ডিভাইসটি প্রত্যাশিত সাবনেট এবং পলিসি গ্রহণ করে। |
| নেতিবাচক ফলাফল | বৈধ RADIUS গ্রহণের অনুপস্থিতি মানে কোনো সফল iPSK অ্যাসোসিয়েশন নেই। 1 | ভুল পাসফ্রেজ বা Access-Reject অথেন্টিকেশন ব্যর্থ করে। 2 | DPSK মুছে ফেলুন, তারপর নতুন অ্যাসোসিয়েশন পরীক্ষা করুন। 3 | লগগুলি ডিনায়াল প্রদর্শন করে, শুধু ক্লায়েন্ট-সাইড ত্রুটি নয়। |
Cisco Meraki-এর জন্য, ডিফল্ট VLAN এবং RADIUS-ওভাররাইড উভয় ফলাফল পরীক্ষা করুন, তারপর একটি চেঞ্জ রেকর্ডে রিটার্নড VLAN এবং AP ট্রাঙ্ক কনফিগারেশন রাখুন। Aruba-এর জন্য, আপনার নিজস্ব এনভায়রনমেন্টে ClearPass পলিসির ফলাফল প্রমাণ করুন। Ruckus-এর জন্য, DPSK জেনারেশনের সময় নির্বাচিত রোল বা VLAN-কে সুইচ এবং গেটওয়ে ডিজাইনের সাথে সামঞ্জস্যপূর্ণ রাখুন। 1 2 3
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
কী রিভোকেশন বা প্রত্যাহার কাজ করছে কিনা তা আপনি কীভাবে পরীক্ষা করবেন?
একেবারে প্রথম ডেপ্লয়মেন্টেই রিভোকেশন অন্তর্ভুক্ত করুন। আপনি হারিয়ে যাওয়া কোনো স্থানীয় ডিভাইস, অফবোর্ড করা ঠিকাদার বা ভুলভাবে ইস্যু করা কী-এর অপারেশনাল রেসপন্স পরীক্ষা করছেন। সফলতার শর্ত "আমরা রেকর্ডটি মুছে ফেলেছি" তা নয়। সফলতার শর্ত হলো "ডিভাইসটি সরানো কী দিয়ে নতুন কোনো অ্যাসোসিয়েশন সম্পন্ন করতে পারবে না এবং লগগুলি এর কারণ চিহ্নিত করবে"।
একটি পজিটিভ পরীক্ষা দিয়ে শুরু করুন। ইস্যু করা কী ব্যবহার করে একটি পরীক্ষামূলক ডিভাইস সংযুক্ত করুন। কন্ট্রোলার বা RADIUS গ্রহণের ইভেন্ট, অ্যাসাইন করা ক্লায়েন্ট পলিসি এবং ডিভাইস দ্বারা পরিলক্ষিত নেটওয়ার্ক সেগমেন্ট ক্যাপচার করুন। Cisco Meraki-এর জন্য, ড্যাশবোর্ড ক্লায়েন্ট ডিটেইলস এবং আপনার RADIUS লগগুলি পরীক্ষা করুন। Ruckus-এর জন্য, DPSK রেকর্ড, রোল বা VLAN এবং অ্যাসোসিয়েশনের ফলাফল ক্যাপচার করুন। Aruba-এর জন্য, ClearPass ফলাফলের পাশাপাশি AP ফলাফলও ক্যাপচার করুন। 1 2 3 তারপর এটির ট্রুথ সোর্স থেকে কী-টি বাতিল করুন। সংশ্লিষ্ট Cisco Meraki RADIUS ম্যাপিং মুছে ফেলুন বা অস্বীকার করুন। Aruba MPSK সিদ্ধান্ত প্রদানকারী ClearPass রেজিস্ট্রেশন বা অনুমোদনটি সরিয়ে ফেলুন। Ruckus DPSK-টি মুছে দিন। UniFi PPSK-এর জন্য, বর্তমান UniFi কনফিগারেশন থেকে পাসওয়ার্ড-টু-VLAN ম্যাপিংটি সরিয়ে দিন এবং একটি প্রোডাকশন এনভায়রনমেন্টে ওয়ার্কফ্লোটি ব্যবহার করার আগে বর্তমান UniFi ডকুমেন্টেশন অনুযায়ী এটি যাচাই করুন। 1 2 3 4 একটি নতুন অ্যাসোসিয়েশন করতে বাধ্য করুন। WiFi নিষ্ক্রিয় এবং পুনরায় সক্রিয় করুন বা SSID-টি ফরগেট করুন, তারপর পুরানো কী দিয়ে পুনরায় যোগদানের চেষ্টা করুন। সঠিক লগগুলো পরীক্ষা করুন। Aruba-এর জন্য, অতিরিক্ত ক্যাশিং বিবেচনা করা উচিত কারণ একটি ক্যাশড MPSK একটি নতুন MAC অথেন্টিকেশন লুকআপকে বাইপাস করতে পারে। ক্যাশড স্টেট ব্যবহার করে এমন একটি নতুন পরীক্ষা দ্রুত বাতিলের প্রমাণ দেয় না। 2
অবশেষে, একই SSID-তে কাছাকাছি থাকা একটি অপ্রভাবিত কী পরীক্ষা করুন। এটি এখনও যোগদান করতে এবং এটির উদ্দিষ্ট পলিসি পেতে সক্ষম হওয়া উচিত। এটি WLAN, RADIUS ক্লায়েন্ট রেজিস্ট্রেশন বা সুইচ ট্রাঙ্কগুলোতে অতিরিক্ত-বিস্তৃত পরিবর্তনগুলো শনাক্ত করে। বাতিল করার পর থেকে নতুন অ্যাসোসিয়েশন ব্যর্থ হওয়া পর্যন্ত সময় রেকর্ড করুন। সেই পরিমাপটি ভেন্যু অপারেশনকে বলে যে যোগদানকারী, স্থানান্তরকারী এবং প্রস্থানকারীদের প্রক্রিয়াটি আসলে কী প্রতিশ্রুতি দিতে পারে।
কী ভুল হতে পারে, এবং কীভাবে আপনি তা সমাধান করবেন?
| লক্ষণ | সম্ভাব্য কনফিগারেশন ক্ষেত্র | প্রথম পরীক্ষা |
|---|---|---|
| ক্লায়েন্ট কখনই Cisco Meraki কী দিয়ে যোগদান করে না | SSID মোড বা RADIUS রিটার্ন | Identity PSK with RADIUS, ডিরেক্ট অ্যাক্সেস, RADIUS রিচিবিলিটি এবং প্রত্যাশিত RADIUS ফলাফল নিশ্চিত করুন। 1 |
| ক্লায়েন্ট যোগদান করে কিন্তু ভুল Cisco Meraki সাবনেটে চলে যায় | VLAN ওভাররাইড বা AP আপলিঙ্ক | ডিফল্ট SSID VLAN, RADIUS ওভাররাইড ফলাফল এবং AP ট্রাঙ্ক অ্যালাউন্স তুলনা করুন। 1 |
| প্রোফাইল এডিটের পর Aruba MPSK যোগদান ব্যর্থ হয় | অসমর্থিত কম্বিনেশন | WPA2-PSK-AES, প্রাইমারি সার্ভার হিসেবে ClearPass এবং কোনো ম্যানুয়াল MAC অথেন্টিকেশন, ডিনাইলিস্টিং বা ইন্টারনাল RADIUS কম্বিনেশন না থাকা নিশ্চিত করুন। 2 |
| Aruba বাতিলকরণ ধীর বলে মনে হচ্ছে | রোমিং ক্যাশ | ডিজাইনটি ত্রুটিপূর্ণ ঘোষণা করার আগে AP ডকুমেন্টেড লোকাল MPSK ক্যাশ ব্যবহার করেছে কিনা তা নিশ্চিত করুন। 2 |
| Ruckus কী অপ্রত্যাশিতভাবে শেয়ার করা হয়েছে | DPSK টাইপ | বাউন্ড করার জন্য উদ্দিষ্ট কী-এর পরিবর্তে একটি গ্রুপ DPSK নির্বাচন করা হয়েছে কিনা তা পর্যালোচনা করুন। 3 |
| 6 GHz ডিজাইনে UniFi PPSK অনুপস্থিত | সিকিউরিটি মোড এবং ব্যান্ড | PPSK শুধুমাত্র WPA2-এর জন্য এবং 6 GHz-এ কাজ করে না। অ্যাক্সেস পদ্ধতিটি পুনরায় ডিজাইন করতে উল্লেখিত UniFi নির্দেশনা ব্যবহার করুন। 4 |
Multi-Tenant WiFi ডিজাইনে iPSK কোথায় খাপ খায়?
iPSK একটি অ্যাক্সেস-কন্ট্রোল প্যাটার্ন, সম্পূর্ণ WiFi অপারেটিং মডেল নয়। এটি Multi-Tenant WiFi-তে খাপ খায় যেখানে বাসিন্দা, বিল্ডিং সিস্টেম এবং স্টাফ ডিভাইসগুলোর জন্য বিভিন্ন অ্যাক্সেস সিদ্ধান্তের প্রয়োজন হয়। দর্শনার্থীদের জন্য এটিকে Guest WiFi-এর সাথে যুক্ত করুন। বিল্ডিং চুক্তির সিদ্ধান্তের জন্য, Bulk internet agreement vs managed WiFi: which model fits your building দেখুন। এই প্যাটার্নটি Hospitality, Retail, Transport, এবং Healthcare-এর ক্ষেত্রে প্রযোজ্য। Purple তার হার্ডওয়্যার-নিরপেক্ষ ক্লাউড ওভারলে Cisco Meraki, HPE Aruba, Ruckus, অথবা Ubiquiti UniFi অবকাঠামোর ওপর প্রদান করতে পারে। আরও বিশদ প্রসঙ্গের জন্য Guest WiFi Management: Smart Authentication & Segmentation এবং Cloud Wifi Management: Secure Enterprise Connectivity 2026 দেখুন।
বিস্তারিত উদাহরণ: হোটেলের রুমের ভেতরের ডিভাইস এবং বিল্ডিং অপারেশন
একটি ২০০ রুমের হোটেলের জন্য রুমের ভেতরের ডিভাইসগুলোর জন্য একটি অপারেশনাল SSID এবং একটি পৃথক বিল্ডিং অপারেশনস সেগমেন্টের প্রয়োজন, প্রতিটি ডিভাইস ক্যাটাগরির জন্য পৃথক SSID তৈরি না করেই। নেটওয়ার্ক আর্কিটেক্টরা ব্রিজ মোডে RADIUS সহ Cisco Meraki iPSK নির্বাচন করেন। RADIUS ডিজাইনে প্রতিটি ডিভাইস ক্যাটাগরির জন্য একটি কী (key) রেকর্ড এবং পছন্দসই VLAN সিদ্ধান্তের তথ্য থাকে। SSID-এর একটি ডিফল্ট VLAN থাকে এবং শুধুমাত্র নির্ধারিত RADIUS রেসপন্সই এটিকে ওভাররাইড করতে পারে। 1
পরিমাপযোগ্য গ্রহণযোগ্যতার সেটটি সুনির্দিষ্ট। একটি পরীক্ষামূলক রুমের ডিভাইসকে অবশ্যই তার জন্য বরাদ্দকৃত কী দিয়ে যুক্ত হতে হবে এবং রুম-ডিভাইস সেগমেন্টটি গ্রহণ করতে হবে। একটি বিল্ডিং অপারেশনস ডিভাইসকে অবশ্যই অপারেশনস সেগমেন্টটি গ্রহণ করতে হবে। RADIUS স্টোর থেকে কোনো কী সরিয়ে ফেলা হলে তা নতুন অ্যাসোসিয়েশন তৈরিতে ব্যর্থ হতে হবে। অন্য একটি বৈধ কী অবশ্যই কানেক্ট হতে সক্ষম হতে হবে। এটি প্রমাণ করে যে অ্যাক্সেস, সেগমেন্টেশন এবং রিভোকেশন প্রক্রিয়াগুলো বিচ্ছিন্ন প্রদর্শনের পরিবর্তে একসাথে কাজ করে।
বিস্তারিত উদাহরণ: স্টেডিয়াম অপারেশন এবং অস্থায়ী ইভেন্ট ডিভাইস
একটি স্টেডিয়াম অস্থায়ী ইভেন্ট টিমগুলোর জন্য Ruckus SmartZone ব্যবহার করে যাদের সেটআপের সময় নিয়ন্ত্রিত অ্যাক্সেসের প্রয়োজন হয়। ইঞ্জিনিয়াররা একক-ডিভাইস হস্তান্তরের জন্য আনবাউন্ড DPSK এবং শেয়ার করা যন্ত্রপাতির জন্য স্বাধীনভাবে নিয়ন্ত্রিত গ্রুপ DPSK তৈরি করেন। SmartZone-এ প্রতিটি কী-এর জন্য স্পষ্ট রোল বা VLAN অপশন থাকে। 3
পরিমাপযোগ্য ফলাফল হলো জয়েন ম্যাট্রিক্স। প্রথম ব্যবহারের পর যুক্ত হওয়া একটি কী কোনো অপরিকল্পিত দ্বিতীয় ডিভাইসে অ্যাক্সেস মঞ্জুর করবে না। একটি গ্রুপ কী প্রতিটি অনুমোদিত ডিভাইসকে তার নির্ধারিত VLAN-এ পৌঁছে দেবে। ইভেন্ট শেষ হয়ে যাওয়ার পর, কী-টি সরিয়ে ফেললে তা আসল পরীক্ষামূলক ডিভাইস দ্বারা নতুন কোনো অ্যাসোসিয়েশন তৈরি হওয়া প্রতিরোধ করবে। এটি ভেন্যু অপারেশনকে SSID-এর সংখ্যা বৃদ্ধি না করেই পুনরাবৃত্তিযোগ্য ইস্যু-অ্যান্ড-রিভোক নিয়ন্ত্রণ ক্ষমতা প্রদান করে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
আমি কি বিদ্যমান Cisco Meraki অ্যাক্সেস পয়েন্টগুলোতে iPSK ডেপ্লয় করতে পারি?
হ্যাঁ, Cisco Meraki তার ওয়্যারলেস অ্যাক্সেস-কন্ট্রোল কনফিগারেশনে RADIUS সহ iPSK ব্যবহারের বিষয়টি নথিভুক্ত করেছে, যা এর উল্লেখিত ফিচার লিমিটের ওপর নির্ভরশীল। আপনি ড্যাশবোর্ডে প্রয়োজনীয় জায়গায় SSID, RADIUS সার্ভার এবং ব্রিজ-মোড VLAN ওভাররাইড কনফিগার করতে পারেন। নিশ্চিত করুন যে SSID-টি কোনো MX কনসেন্ট্রেটরের সাথে টানেল করা নেই, এবং নথিভুক্ত RADIUS সহ iPSK ওয়ার্কফ্লোর সাথে WPA3-এর পরিকল্পনা করবেন না। 1
HPE Aruba Central MPSK-এর জন্য কি ClearPass প্রয়োজন?
হ্যাঁ, উল্লেখিত HPE Aruba Central MPSK ওয়ার্কফ্লো ClearPass Policy Manager কে প্রাথমিক সার্ভার হিসেবে নির্বাচন করে। ClearPass ডিভাইস-নির্দিষ্ট বা গ্রুপ-নির্দিষ্ট পাসফ্রেজ প্রদান করে এবং ডকুমেন্টেড Access-Accept অথরাইজেশন তথ্য ফেরত পাঠায়। রোলআউটের আগে Aruba দ্বারা বাদ দেওয়া কম্বিনেশনগুলো যাচাই করুন, বিশেষ করে ম্যানুয়াল MAC অথেন্টিকেশন, ডিনাইলিস্টিং এবং ইন্টারনাল RADIUS সার্ভার। 2
Ruckus DPSK কি একটি ডিভাইসকে আলাদা VLAN এ রাখতে পারে?
হ্যাঁ, Ruckus SmartZone একটি DPSK তৈরি করার সময় আপনাকে একটি VLAN ID নির্বাচন করার অনুমতি দেয় এবং এমন একটি ইউজার রোল অ্যাসাইন করার সুবিধা দেয় যার পারমিশনে একটি VLAN অন্তর্ভুক্ত থাকে। আপনাকে অবশ্যই নিশ্চিত করতে হবে যে WLAN, AP আপলিংক, সুইচ এবং গেটওয়েগুলো সেই সেগমেন্টটি বহন করছে। ভেন্যু স্কেলে কী ইস্যু করার আগে প্রতিটি কাঙ্ক্ষিত পলিসি আউটকামের জন্য একটি করে কী তৈরি এবং পরীক্ষা করুন। 3
Ubiquiti UniFi Private PSK এবং RADIUS-assigned VLAN কি একই?
না, UniFi PPSK এবং RADIUS-assigned VLAN কে পৃথক বিকল্প হিসেবে বর্ণনা করে। PPSK একটি শেয়ার্ড SSID-এ থাকা পাসওয়ার্ডগুলোকে একটি VLAN-এর সাথে ম্যাপ করে। RADIUS-assigned VLAN-এর ক্ষেত্রে ইউনিক প্রোফাইল ব্যবহৃত হয় এবং WPA2 Enterprise বা WPA3 Enterprise এর প্রয়োজন হয়। UniFi PPSK শুধুমাত্র WPA2 সাপোর্ট করে এবং এটি 6 GHz ব্যান্ডে কাজ করে না। 4
একটি iPSK ডিপ্লয়মেন্টের জন্য কতটা পরিশ্রমের প্রয়োজন?
একটি পাইলট প্রজেক্টের জন্য একটি নির্দিষ্ট SSID, টার্গেট VLAN, একটি অ্যাক্সেস কন্ট্রোল সোর্স, প্রাসঙ্গিক লোকেশনগুলোতে AP-থেকে-RADIUS কানেক্টিভিটি এবং একটি রেভোকেশন টেস্টের প্রয়োজন হয়। কাজের পরিধি কী-এর মালিক এবং পলিসি আউটকামের সংখ্যার সাথে বৃদ্ধি পায়, SSID-এর সংখ্যার সাথে নয়। প্রথমে দুটি পলিসি এবং কয়েকটি ডিভাইস দিয়ে শুরু করুন, তারপর একটি বৃহত্তর রোলআউটের আগে ইস্যু করা, সাপোর্ট এবং অফবোর্ডিংয়ের ধাপগুলো ডকুমেন্ট করুন।
iPSK কি GDPR বা PCI-DSS কমপ্লায়েন্সে সাহায্য করতে পারে?
iPSK সেগমেন্টেশন এবং অ্যাক্সেস কন্ট্রোল ডিজাইনকে সহায়তা করতে পারে, তবে এটি কমপ্লায়েন্স সার্টিফাই করে না। GDPR Article 32-এর জন্য উপযুক্ত টেকনিক্যাল এবং অর্গানাইজেশনাল সিকিউরিটি ব্যবস্থার প্রয়োজন হয়। PCI-DSS অ্যাকাউন্ট ডেটা সুরক্ষিত রাখার জন্য টেকনিক্যাল এবং অপারেশনাল প্রয়োজনীয়তা প্রদান করে। আপনার প্রাসঙ্গিক কমপ্লায়েন্স ওনারের সাথে আপনার আসল ডেটা ফ্লো, লগিং, রিটেনশন, অ্যাক্সেস রাইটস এবং পেমেন্ট এনভায়রনমেন্ট মূল্যায়ন করুন। 7 8
বাসিন্দা বা কর্মীদের কাছে কী ইস্যু করার আগে আমার কী পরীক্ষা করা উচিত?
অনুমতিপ্রাপ্ত একটি জয়েন, প্রত্যাশিত VLAN বা পলিসি আউটকাম, একটি রিমুভ করা কী দিয়ে রিজেক্টেড জয়েন এবং একই SSID-এ থাকা একটি অপ্রভাবিত কী পরীক্ষা করুন। প্রতিটি টেস্টের জন্য কন্ট্রোলার এবং RADIUS বা ClearPass এর প্রমাণ সংগ্রহ করুন। Aruba ডিপ্লয়মেন্টের ক্ষেত্রে ডকুমেন্টেড MPSK ক্যাশও বিবেচনা করতে হবে, কারণ একটি ক্যাশড পাসফ্রেজ তাৎক্ষণিক রিট্রাইয়ের মাধ্যমে যা প্রমাণিত হয় তা পরিবর্তন করে দিতে পারে। 1 2 3
তথ্যসূত্র
মূল সংজ্ঞাসমূহ
iPSK
একটি শেয়ার্ড SSID-তে ব্যবহৃত একটি স্বতন্ত্র প্রি-শেয়ার্ড কী, যা প্রতি ডিভাইস বা গ্রুপ অনুযায়ী একটি অ্যাক্সেস সিদ্ধান্ত সক্ষম করে।
ডিভাইসগুলির যখন এন্টারপ্রাইজ ক্রেডেনশিয়ালের চেয়ে সহজ অনবোর্ডিং প্রয়োজন কিন্তু তবুও আপনার ট্রেসযোগ্য ইস্যু এবং রিভোকেশন প্রয়োজন, তখন এটি ব্যবহার করুন।
MPSK
HPE Aruba-র Multi Pre-Shared Key ক্ষমতা, যা ClearPass-ইস্যুকৃত ডিভাইস-নির্দিষ্ট বা গ্রুপ-নির্দিষ্ট পাসফ্রেজ সহ ডকুমেন্টেড।
একটি Aruba Central এবং ClearPass ডিজাইনে এটি ব্যবহার করুন যেখানে পার্সোনাল-কী অ্যাক্সেস কন্ট্রোল প্রয়োজন।
DPSK
Ruckus Dynamic PSK, যা একটি DPSK-সক্ষম WLAN-এর জন্য SmartZone-এ তৈরি এবং পরিচালনা করা হয়।
কী ইস্যু, বাইন্ড এবং ডিলিট করার জন্য যখন SmartZone কন্ট্রোল পয়েন্ট হয়, তখন এটি ব্যবহার করুন।
PPSK
Ubiquiti UniFi Private Pre-Shared Keys, যা একটি শেয়ার্ড SSID-তে একটি পাসওয়ার্ডকে একটি VLAN-এর সাথে ম্যাপ করে।
ডকুমেন্টেড WPA2 এবং ব্যান্ড সীমাবদ্ধতার মধ্যে UniFi লোকাল VLAN সেগমেন্টেশনের জন্য এটি ব্যবহার করুন।
RADIUS
একটি অ্যাক্সেস পয়েন্ট এবং একটি পলিসি সার্ভিসের মধ্যে অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং সিদ্ধান্তের জন্য একটি প্রোটোকল এবং সার্ভিস মডেল।
যেখানে প্ল্যাটফর্মটি একটি RADIUS-ব্যাকড iPSK বা MPSK ওয়ার্কফ্লো ডকুমেন্ট করে এবং আপনার সেন্ট্রাল কন্ট্রোল প্রয়োজন, সেখানে এটি ব্যবহার করুন।
VLAN
একটি লজিক্যাল নেটওয়ার্ক সেগমেন্ট যা ব্রডকাস্ট ডোমেনগুলিকে পৃথক করে এবং একটি অ্যাক্সেস সিদ্ধান্তের অংশ হিসেবে অ্যাসাইন করা যেতে পারে।
রেসিডেন্ট, গেস্ট, অপারেশনাল এবং ডিভাইস ট্রাফিককে আলাদা পলিসি পাথে রাখার জন্য এটি ব্যবহার করুন।
RADIUS Access-Accept
একটি RADIUS সার্ভার থেকে সফলতার রেসপন্স, যার মধ্যে ভেন্ডর-নির্দিষ্ট কী বা অথরাইজেশন তথ্য অন্তর্ভুক্ত থাকতে পারে।
একটি ডিভাইস কেন জয়েন করেছে, এটি কোন পলিসি পেয়েছে বা কেন একটি VLAN ফলাফল পরিবর্তিত হয়েছে তা ট্রাবলশুট করার সময় এটি পরীক্ষা করুন।
RADIUS override
একটি প্ল্যাটফর্ম ক্ষমতা যা একটি সফল RADIUS রেসপন্সকে একটি SSID-এর ডিফল্ট VLAN ট্যাগ প্রতিস্থাপন করতে দেয়।
সাপোর্টেড Cisco Meraki ব্রিজ-মোড ডিজাইনে এটি ব্যবহার করুন যখন সেন্ট্রাল পলিসির ক্লায়েন্ট VLAN নিয়ন্ত্রণ করা উচিত।
Four-way key handshake
অ্যাসোসিয়েশনের পরে ট্রাফিক প্রোটেকশন কী স্থাপন করতে ব্যবহৃত WPA কী-এস্টাবলিশমেন্ট এক্সচেঞ্জ।
কোনো ক্লায়েন্ট নেটওয়ার্ক ব্যবহার করার আগে কেন একটি সঠিক পার্সোনাল কী এবং অ্যাক্সেপ্টেড পলিসি রেজাল্ট উভয়েরই প্রয়োজন হয়, তা এটি ব্যাখ্যা করে।
Revocation test
একটি নিয়ন্ত্রিত ফ্রেশ-অ্যাসোসিয়েশন টেস্ট যা দেখায় যে একটি রিমুভড বা ডিনায়েড কী আর নেটওয়ার্ক অ্যাক্সেসের অনুমতি দেয় না।
বৃহত্তর রোলআউটের আগে এবং যেকোনো অ্যাক্সেস-কন্ট্রোল পরিবর্তনের পরে জয়েনার, মুভার এবং লিভারদের প্রক্রিয়া প্রমাণ করতে এটি রান করুন।
সমাধানকৃত উদাহরণসমূহ
একটি ২০০ কক্ষের হোটেলে রুমের ডিভাইস এবং বিল্ডিং অপারেশনস একটি মাত্র SSID-তে পৃথক নেটওয়ার্ক সেগমেন্ট সহ রাখা প্রয়োজন।
ব্রিজ মোডে RADIUS সহ Cisco Meraki iPSK কনফিগার করুন। প্রতিটি ডিভাইস ক্যাটাগরির জন্য একটি RADIUS রেকর্ড এবং অভিপ্রেত VLAN সিদ্ধান্ত বজায় রাখুন, একটি ডিফল্ট SSID VLAN সেট করুন এবং ডকুমেন্টেড RADIUS ওভাররাইড সক্ষম করুন। একটি রুম-ডিভাইস জয়েন, একটি অপারেশনস-ডিভাইস জয়েন, একটি রিভোকড-কী ডিনায়াল এবং একটি আনঅ্যাফেক্টেড-কী কানেকশন যাচাই করুন। [1]
একটি স্টেডিয়ামে একাধিক অপারেশনাল SSID তৈরি না করেই অস্থায়ী ইভেন্ট ডিভাইসগুলির জন্য নিয়ন্ত্রিত অ্যাক্সেস প্রয়োজন।
Ruckus SmartZone-এ, নিয়ন্ত্রিত একক-ডিভাইস হ্যান্ডওভারের জন্য আনবাউন্ড DPSK এবং শেয়ার্ড ইকুইপমেন্টের জন্য একটি গভর্ন্ড গ্রুপ DPSK তৈরি করুন। জেনারেশনের সময় অভিপ্রেত রোল বা VLAN অ্যাসাইন করুন। যাচাই করুন যে একটি নতুন বাউন্ড কী একটি অনাকাঙ্ক্ষিত দ্বিতীয় ডিভাইসকে রিজেক্ট করে, গ্রুপ কী তার পলিসি পায় এবং টিয়ারডাউনের পর ডিলেশন একটি নতুন জয়েন ব্লক করে। [3]
সূত্রসমূহ
- Cisco Meraki: iPSK with RADIUS authentication
- HPE Aruba: Support for MPSK in WLAN SSID
- Ruckus SmartZone: Generating Dynamic PSKs
- Ubiquiti UniFi: PPSK and RADIUS for multiple VLANs
- RFC 3580: IEEE 802.1X RADIUS usage guidelines
- RFC 4675: RADIUS attributes for VLAN and priority support
- EUR-Lex: General Data Protection Regulation
- PCI Security Standards Council: PCI Data Security Standard
এই সিরিজে পড়া চালিয়ে যান
Bulk internet agreement বনাম managed WiFi: আপনার ভবনের জন্য কোন মডেলটি উপযুক্ত
প্রোপার্টি, IT এবং অপারেশনাল লিডারদের জন্য একটি ব্যবহারিক প্রকিউরমেন্ট নির্দেশিকা যা বাসিন্দাদের দ্বারা পরিশোধিত রিটেইল ব্রডব্যান্ড, একটি bulk internet agreement এবং managed WiFi-এর তুলনা করে। এটি মার্কিন যুক্তরাষ্ট্রের bulk-internet ফ্রেমওয়ার্ক এবং যুক্তরাজ্যের সমতুল্য পদ্ধতি ব্যবহার করে মালিকানা, বাসিন্দাদের স্থানান্তর, নিরাপত্তা, খরচের পরিধি এবং চুক্তিভিত্তিক প্রস্থান স্পষ্ট করে।
Apartment WiFi সমাধান: ব্যবসার জন্য একটি ব্যাপক নির্দেশিকা
এই নির্দেশিকাটিতে Build to Rent এবং multi-dwelling unit প্রপার্টিগুলোতে অ্যাপার্টমেন্ট WiFi সমাধানের আর্কিটেকচার, ডেপ্লয়মেন্ট এবং ব্যবসায়িক কেস কভার করা হয়েছে। এটি ব্যাখ্যা করে যে কীভাবে Identity Pre-Shared Key (iPSK) প্রযুক্তি স্মার্ট ডিভাইস এবং IoT সমর্থন করার পাশাপাশি প্রতিটি বাসিন্দার জন্য সুরক্ষিত, বিচ্ছিন্ন নেটওয়ার্ক বাবল তৈরি করে। প্রপার্টি ডেভেলপার, ল্যান্ডলর্ড এবং BTR অপারেটররা এখানে কার্যকর ডেপ্লয়মেন্ট গাইডেন্স, ROI ডেটা এবং বাস্তব ইমপ্লিমেন্টেশন পরিস্থিতি খুঁজে পাবেন।
Cox Business ম্যানেজড WiFi: ব্যবসায়িক প্রতিষ্ঠানের জন্য একটি বিস্তৃত নির্দেশিকা
এই নির্দেশিকাটিতে বিস্তারিত আলোচনা করা হয়েছে কীভাবে প্রপার্টি ডেভেলপার এবং BTR অপারেটররা Cox Business ম্যানেজড WiFi ব্যবহার করে স্কেলযোগ্য, নিরাপদ নেটওয়ার্ক ডেপ্লয় করতে পারেন। এটি নেটওয়ার্ক আর্কিটেকচার, ভেন্ডর-নিরপেক্ষ হার্ডওয়্যার ডেপ্লয়মেন্ট এবং কানেক্টিভিটিকে একটি অপারেশনাল মাথাব্যথা থেকে নির্ভরযোগ্য অবকাঠামোতে রূপান্তর করার ব্যবসায়িক প্রভাব কভার করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।