
如何在 Cisco Meraki、HPE Aruba 與 Ruckus 上部署 iPSK
本實用參考指南展示了如何在 Cisco Meraki 上部署 iPSK、在 HPE Aruba Central 上部署 MPSK 以及在 Ruckus SmartZone 上部署 DPSK,並附帶簡短的 UniFi PPSK 附錄。內容重點在於金鑰核發、VLAN 或策略配置、RADIUS 決策流程,以及證明部署能在實際場域正常運作的撤銷測試。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:多租戶 WiFi 指南 →
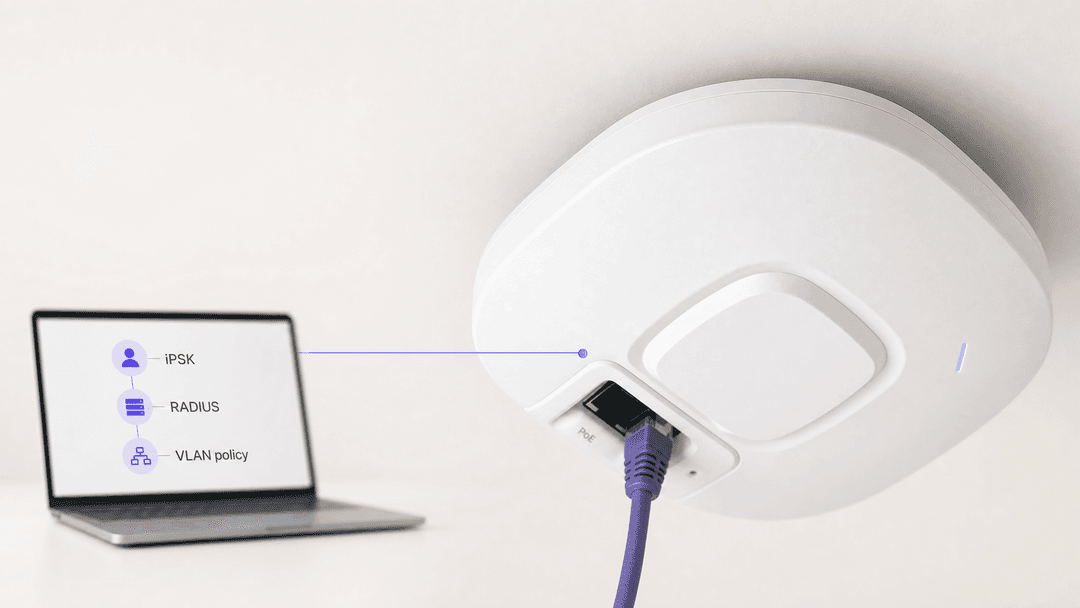
Cisco Meraki、HPE Aruba 與 Ruckus 皆可讓您將不同的裝置或群組放入不同的策略中,而無需為每個群組建立個別的 SSID。設定 WPA2 個人版 SSID、建立或取得個人金鑰、將其與 VLAN 或角色建立關聯,然後證明刪除操作會阻止新的關聯。1 2 [3]
什麼是 iPSK 部署?它的實際作用是什麼?
身分預先共用金鑰 (Identity Pre-Shared Key, 簡稱 iPSK) 為裝置或群組提供唯一的密碼,同時維持共用的 SSID。不同廠商對此功能有不同的稱呼。Cisco Meraki 將其基於 RADIUS 的方案稱為 iPSK。HPE Aruba 稱此為多重預先共用金鑰 (Multi Pre-Shared Key, 簡稱 MPSK)。Ruckus 稱此為動態 PSK (Dynamic PSK, 簡稱 DPSK)。Ubiquiti UniFi 則將其本地方案稱為私有預先共用金鑰 (Private Pre-Shared Key, 簡稱 PPSK)。
其實際效果是在單一個人 WiFi 網路中進行受控存取。您可以隔離客房裝置、住戶裝置或營運裝置,而無需為每個使用案例廣播個別的 SSID。控制點因平台而異。Cisco Meraki 可以透過 RADIUS 取得金鑰與 VLAN 覆寫。HPE Aruba 從 ClearPass 檢索加密的密碼與授權資訊。Ruckus 可以直接將 DPSK 放入使用者角色或 VLAN 中。UniFi PPSK 則在本地將密碼對應到 VLAN。1 2 [3] [4]
這並非 802.1X 的替代方案。IEEE 802.1X 提供基於連接埠的網路存取控制,而 iPSK 則適用於需要共用 SSID 與個人金鑰存取的裝置。[5]
| 平台 | 憑證控制平面 | 透過所述工作流程支援的策略或 VLAN 關聯 | 關鍵設計限制 |
|---|---|---|---|
| Cisco Meraki | 外部 RADIUS | 具有 RADIUS VLAN 覆寫功能的橋接模式 SSID,以及 Dashboard 群組策略 | 結合 RADIUS 的 iPSK 不支援 WPA3,且無法在通道傳輸至 MX 集中器的 SSID 上運作。1 |
| HPE Aruba | ClearPass Policy Manager | ClearPass Access-Accept 包含授權資訊與 Aruba MPSK 密碼屬性 | MPSK 使用 WPA2-PSK-AES,且與手動 MAC 驗證互斥。2 |
| Ruckus SmartZone | SmartZone 動態 PSK 儲存庫 | 在建立 DPSK 期間選擇的使用者角色與 VLAN ID | 已繫結、未繫結及群組金鑰的營運所有權各有不同。[3] |
| Ubiquiti UniFi | UniFi 網路設定 | 每個已設定 VLAN 對應一個 PPSK 密碼 | PPSK 僅支援 WPA2,且無法在 6 GHz 頻段上運作。[4] |
在開始之前您需要準備什麼?
首先從轉發設計開始,而非儀表板。建立目標 VLAN,並確保任何可返回 SSID 的 VLAN 在每個 AP 上行鏈路上皆處於作用中狀態。選擇營運商易於解釋的策略結果,例如住戶、建築營運、房間裝置和測試。決定金鑰是要針對每個裝置還是由受控群組來進行管理。單一裝置金鑰可實現精確的撤銷,而群組金鑰可減少疑難排解的工作量,但會增加洩漏的影響範圍。[3] 對於基於 RADIUS 的設計,請將存取點或其管理子網路註冊為 RADIUS 用戶端。在存取點和 RADIUS 伺服器上使用相同的共用金鑰。Cisco Meraki 在其 RADIUS 伺服器設定中說明了此關聯。將機密程式碼儲存在您核准的機密存放區中,並為每個金鑰群組設定指定的擁有者。1
記錄 SSID、策略結果、金鑰來源、測試裝置 MAC 位址,以及適用的撤銷結果(若適用)。MAC 隨機化可能會使受 MAC 限制的工作流程變得複雜,這被 Cisco Meraki 列為採用 Easy PSK 的原因之一。1
如何設定具有 RADIUS 的 Cisco Meraki iPSK?
當您需要集中式控制時,請使用具有 RADIUS 的 Cisco Meraki iPSK。在儀表板中,開啟 Wireless > Configure > Access control,選擇目標 SSID,然後選擇 Identity PSK with RADIUS。將 Splash 頁面設定為 None (Direct access),然後新增 RADIUS 伺服器詳細資料。Cisco Meraki 的指南包含目前的畫面和範例。1
對於基於 MAC 的工作流程,您的 RADIUS 記錄會透過 Tunnel-Password 綁定用戶端 MAC 位址和 PSK。在 Easy PSK 中,AP 提供 Meraki 廠商特有的交握屬性;RADIUS 找到 iPSK 並傳送 Access-Accept,之後 AP 會重新啟動金鑰交握。1
在您需要針對每個裝置進行 VLAN 放置的位置設定橋接模式。在 Client IP and VLAN 下設定預設 SSID VLAN,然後啟用已說明的 RADIUS 覆寫,以便 Access-Accept 可以取代該預設 VLAN 標記。如果您還需要防火牆、流量塑形或其他儀表板策略,請在 Network-wide > Configure > Group Policies 下建立相符的儀表板群組策略。Cisco Meraki 的驗證順序是連接測試裝置、檢查 RADIUS 即時記錄,以及在儀表板中檢查用戶端。1
Cisco Meraki 在 WPA3 或通道傳輸至 MX Concentrator 的 SSID 上不支援此具有 RADIUS 功能的 iPSK。在開始試點專案之前,請先確認這兩點。1
如何在 Aruba Central 中設定 HPE Aruba MPSK?
當您需要 ClearPass 發佈裝置專用或群組專用的密碼和授權決策時,請使用具有 ClearPass 的 HPE Aruba MPSK。Aruba Central 中說明的路徑為 Manage > Devices > Access Points > Config > WLANs。新增 SSID 或編輯現有 SSID,開啟 Security,選擇 Personal,在金鑰管理下選擇 MPSK-AES,選擇 ClearPass Policy Manager 作為主伺服器,然後儲存。2
記載的流程非常簡單明瞭。裝置進行註冊並取得通行碼。它會使用 WPA2-PSK-AES 進行連線。AP 會針對 ClearPass 進行 MAC 驗證。ClearPass 會傳回包含授權資訊與 Aruba-MPSK-Passphrase 廠商特定屬性的 Access-Accept。AP 會產生 PSK 並完成四向金鑰交換。不正確的通行碼或 Access-Reject 會阻止連線。2
請勿僅因為流程中包含 MAC 查詢而手動在 WLAN 上啟用 MAC 驗證。Aruba 指出 MPSK 與手動 MAC 驗證是互斥的。它還指出 MPSK 與拒絕清單和內部 RADIUS 伺服器互斥。在變更生產設定檔之前,請將這些限制視為設計審查的檢查點。2
依據快取規劃撤銷。Aruba 的說明文件指出,AP 會將 MPSK 通行碼儲存在本機快取中以便漫遊,且當找到相符的項目時可以繞過 MAC 驗證。因此,單純刪除註冊或變更原則並非充分的證明。您的驗收測試必須包含在快取狀態停止允許舊憑證後進行的新關聯。請使用目前的 Aruba 與 ClearPass 作業文件,為您的版本定義快取清除或過期程序。2
如何在 SmartZone 上產生 Ruckus DPSK 金鑰?
當 SmartZone 是您的營運控制點,且您希望控制器產生與撤銷金鑰時,請使用 Ruckus DPSK。首先,確保 WLAN 已啟用 DPSK。然後前往 Security > Access Control > Dynamic PSK 並選取 Generate DPSKs。選取 WLAN、選擇金鑰數量,然後輸入或產生使用者名稱與通行碼。選取使用者角色、設定 VLAN ID,並選擇該金鑰是否為群組 DPSK。[3]
請仔細選擇 DPSK 類型。未綁定的金鑰會在首次使用時綁定,群組金鑰可為多個裝置提供服務,而綁定的金鑰可以使用 CSV 檔案依 MAC 位址匯入。[3]
Ruckus 會將選取的使用者角色連結到該角色的屬性與權限,其中包括 VLAN、UTP 與時間限制。您也可以在建立金鑰期間設定 VLAN ID。這讓您可以使用一致的 SSID,同時將存取控制決策與 DPSK 記錄或其角色保持綁定。[3]
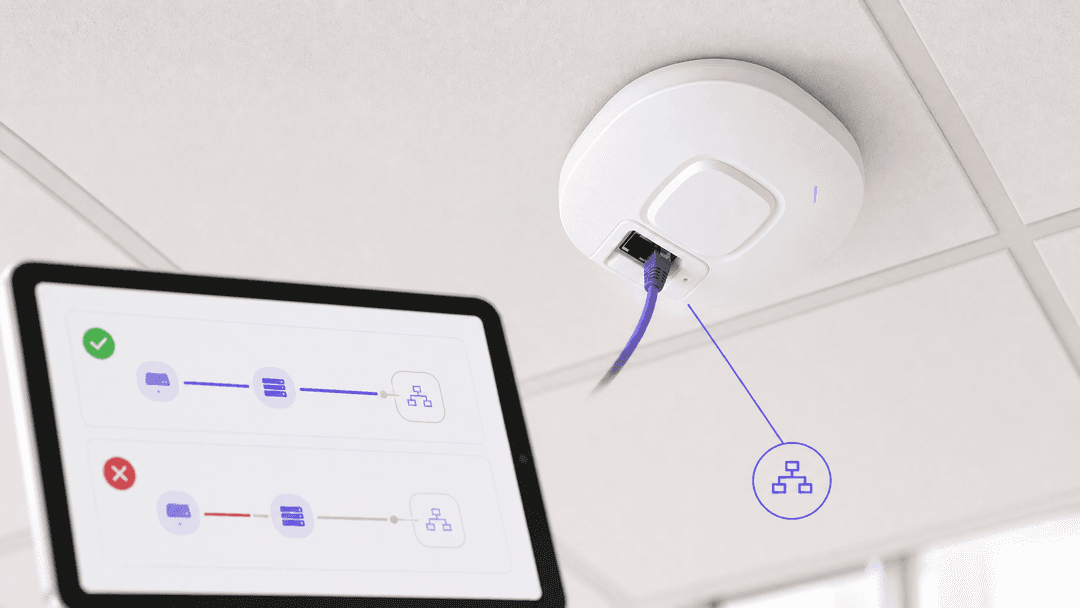
若要撤銷,請在 Dynamic PSK 清單中選取 DPSK 並使用 Delete。使用發行該金鑰的相同裝置測試刪除。清除該 SSID 或中斷其連線,然後嘗試使用已移除的金鑰進行新連線。將拒絕加入記錄為通過條件。請勿僅憑金鑰從控制器清單中消失就宣告成功。[3]
RADIUS 如何將金鑰對應到 VLAN 或原則?
RADIUS 並不會讓每個硬體廠商的運作方式完全相同。它只負責傳遞驗證與授權決定。AP 或控制器決定其支援哪些傳回的屬性。RFC 4675 描述了 IEEE 802 網路中用於動態 VLAN 分配的 RADIUS 屬性,並指出無線網路裝置可以將安全性關聯視為虛擬連接埠。[6]
| 階段 | 搭配 RADIUS 的 Cisco Meraki iPSK | HPE Aruba MPSK | Ruckus DPSK | 您必須驗證的事項 |
|---|---|---|---|---|
| 裝置啟動關聯 | 用戶端提供其設定的 PSK;AP 將記錄的 iPSK 資料轉發至 RADIUS。1 | 用戶端使用 MPSK 金鑰進行關聯。2 | 用戶端與已啟用 DPSK 的 WLAN 進行關聯。[3] | 使用了正確的 SSID 和目前金鑰。 |
| 授權查閱 | RADIUS 比對金鑰流,並傳回含有金鑰資訊的 Access-Accept。1 | ClearPass 傳回含有授權資訊與 MPSK 金鑰 VSA 的 Access-Accept。2 | SmartZone 讀取 DPSK 記錄與選取的角色或 VLAN。[3] | 查閱來源識別出裝置或金鑰群組。 |
| 存取結果 | RADIUS 覆寫可取代 SSID 預設 VLAN 標記;Dashboard 群組原則可套用額外控制。1 | Aruba 記錄來自 ClearPass 的授權資訊。請獨立建立並驗證您的 ClearPass 原則。2 | 使用者角色會傳遞其權限(包括 VLAN);VLAN 也可以在產生金鑰時選取。[3] | 裝置接收到預期的子網路與原則。 |
| 否定結果 | 缺少有效的 RADIUS 接受代表無法成功進行 iPSK 關聯。1 | 金鑰不正確或 Access-Reject 會導致驗證失敗。2 | 刪除 DPSK,然後測試新的關聯。[3] | 記錄顯示遭拒,而不僅是用戶端錯誤。 |
針對 Cisco Meraki,請測試預設 VLAN 和 RADIUS 覆寫結果,然後將傳回的 VLAN 和 AP 幹線設定記錄在變更記錄中。針對 Aruba,請在您自己的環境中證明 ClearPass 原則的結果。針對 Ruckus,請保持在 DPSK 產生期間選取的角色或 VLAN 與交換器及閘道設計相容。1 2 [3]
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
您該如何測試金鑰撤銷是否有效?
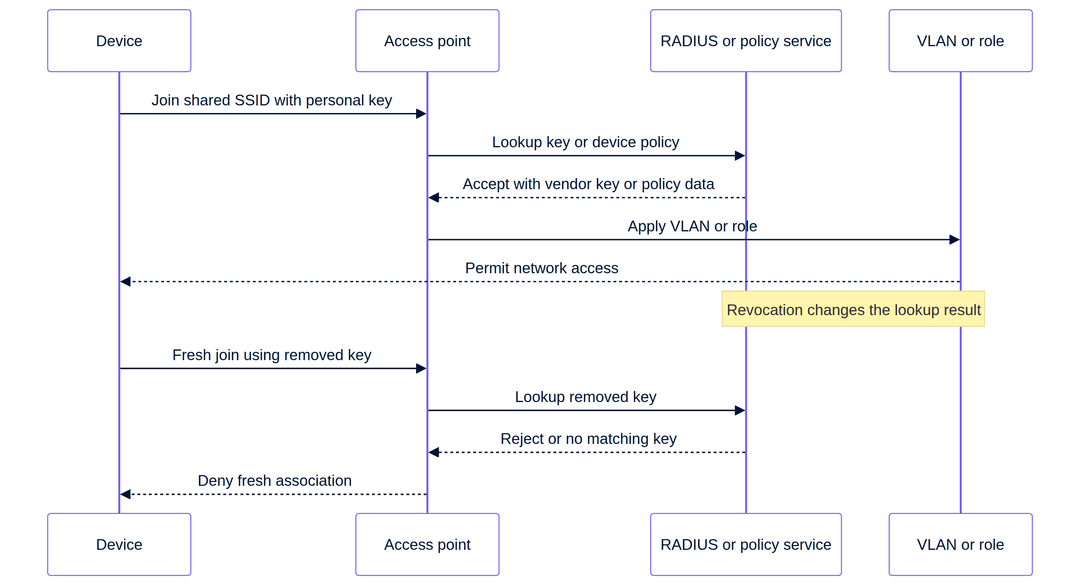
請在最首次部署中納入撤銷測試。您正在測試對於遺失本機裝置、已離職的承包商或錯誤發放金鑰的營運回應。成功的條件並不是「我們刪除了該記錄」。成功的條件是「裝置無法使用已移除的金鑰完成新的關聯,且記錄能識別出原因」。
請從正向測試開始。使用發放的金鑰連接測試裝置。擷取控制器或 RADIUS 接受事件、指派的用戶端原則,以及裝置觀察到的網路區段。針對 Cisco Meraki,請檢查 Dashboard 用戶端詳細資料與您的 RADIUS 記錄。針對 Ruckus,請擷取 DPSK 記錄、角色或 VLAN,以及關聯結果。針對 Aruba,請擷取 ClearPass 結果以及 AP 結果。1 2 [3] 然後從其真實來源撤銷金鑰。刪除或拒絕對應的 Cisco Meraki RADIUS 對應。刪除提供 Aruba MPSK 決策的 ClearPass 註冊或授權。刪除 Ruckus DPSK。對於 UniFi PPSK,請在目前的 UniFi 設定中刪除密碼到 VLAN 的對應,並在生產環境中使用該工作流程前,根據現有的 UniFi 文件對其進行驗證。1 2 [3] [4] 強制重新進行關聯。停用並重新啟用 WiFi,或清除該 SSID,然後嘗試使用舊金鑰重新加入。檢查詳細的記錄檔。對於 Aruba,必須考慮額外的快取,因為快取的 MPSK 可能會繞過新的 MAC 驗證查詢。使用快取狀態進行的新測試無法證明及時撤銷。2
最後,在同一個 SSID 上測試附近未受影響的金鑰。它應該仍能加入並取得其預期的原則。這可以擷取出在 WLAN、RADIUS 用戶端註冊或交換器主幹(switch trunk)中過於寬泛的變更。記錄從撤銷到新的關聯失敗所經歷的時間。該測量值可告知場域營運人員,加入、移動與離開流程實際上能保證什麼。
哪裡會出錯,以及如何修正?
| 症狀 | 潛在設定區域 | 優先檢查項目 |
|---|---|---|
| 用戶端一直接不通 Cisco Meraki 金鑰 | SSID 模式或 RADIUS 傳回值 | 確認 Identity PSK with RADIUS、直接存取、RADIUS 可達性,以及預期的 RADIUS 結果。1 |
| 用戶端已加入但進入了錯誤的 Cisco Meraki 子網路 | VLAN 覆寫或 AP 上行鏈路 | 比較預設 SSID VLAN、RADIUS 覆寫結果,以及 AP 主幹(trunk)允許值。1 |
| 變更設定檔後,Aruba MPSK 加入失敗 | 不支援的組合 | 確認 WPA2-PSK-AES、ClearPass 為主要伺服器,且沒有手動 MAC 驗證、黑名單或內部 RADIUS 組合。2 |
| Aruba 撤銷作業看起來很慢 | 漫遊快取 | 在判定設計有誤之前,先確定 AP 是否使用了已記錄的本地 MPSK 快取。2 |
| Ruckus 金鑰被意外共用 | DPSK 類型 | 檢視是否選擇了群組 DPSK,而非旨在進行綁定的金鑰。[3] |
| 6 GHz 設計中缺少 UniFi PPSK | 安全安全性模式與頻段 | PPSK 僅限 WPA2,且不適用於 6 GHz。請使用引用的 UniFi 指南重新設計存取方法。[4] |
iPSK 在多租戶 WiFi 設計中的定位為何?
iPSK 是一種存取控制模式,而非完整的 WiFi 運作模型。它適用於住戶、大樓系統和員工裝置需要不同存取決策的多租戶 WiFi。將其與專為訪客設計的 Guest WiFi 搭配使用。如需了解大樓合約決策,請參閱 整批網路協議 vs 託管 WiFi:哪種模式適合您的大樓。 此模式適用於 餐旅業、零售業、交通運輸 和 醫療保健。Purple 可以在 Cisco Meraki、HPE Aruba、Ruckus 或 Ubiquiti UniFi 基礎架構上,提供其與硬體無關的雲端重疊網路。有關更廣泛的背景資訊,請參閱 客用 WiFi 管理:智慧驗證與分段 以及 雲端 WiFi 管理:2026 年安全企業連線。
詳細範例:客房飯店設備與大樓營運
一間擁有 200 間客房的飯店需要為客房內設備提供一個營運 SSID,以及一個獨立的大樓營運分段,而無需為每個設備類別建立單獨的 SSID。網路架構師在橋接模式下選擇搭配 RADIUS 的 Cisco Meraki iPSK。RADIUS 設計包含每個設備類別的金鑰記錄和所需的 VLAN 決定。該 SSID 具有預設 VLAN,且只有定義的 RADIUS 回應才能覆寫它。1
可衡量的驗收組合是離散的。測試客房設備必須使用其核發的金鑰進行連線,並接收客房設備分段。大樓營運設備必須接收營運分段。從 RADIUS 儲存庫中移除的金鑰必須在新的關聯中失敗。另一個有效的金鑰必須仍能連線。這證明了存取、分段和撤銷流程是協同工作的,而不是孤立的示範。
詳細範例:體育場營運和臨時活動設備
體育場使用 Ruckus SmartZone 提供給在佈署期間需要受控存取的臨時活動團隊。工程師會產生未綁定的 DPSK 用於單一設備交付,並產生獨立控制的群組 DPSK 用於共享設備。SmartZone 包含每個金鑰的明確角色或 VLAN 選項。[3]
可衡量的結果是加入矩陣。在首次使用後綁定的金鑰,不得授予未計劃的第二台設備存取權限。群組金鑰必須將每台授權的設備引導至其預期的 VLAN。活動結束後,移除金鑰必須阻止原始測試設備進行新的關聯。這為場館營運提供了可重複的發放與撤銷控制,而不會造成 SSID 蔓延。
常見問題
我可以在現有的 Cisco Meraki 存取點上部署 iPSK 嗎?
可以,Cisco Meraki 的無線存取控制設定中記載了搭配 RADIUS 的 iPSK,惟須符合其規定的功能限制。您可以在 Dashboard 中設定 SSID、RADIUS 伺服器以及所需的橋接模式 VLAN 覆寫。請確保 SSID 未建立通道至 MX Concentrator,且不要計劃將 WPA3 用於已記載的搭配 RADIUS 的 iPSK 工作流程。1
HPE Aruba Central MPSK 是否需要 ClearPass?
是的,所述的 HPE Aruba Central MPSK 工作流程選擇 ClearPass Policy Manager 作為主要伺服器。ClearPass 提供特定裝置或特定群組的複雜密碼,並傳回已記錄的 Access-Accept 授權資訊。在部署前,請檢查 Aruba 排除的組合,特別是手動 MAC 驗證、黑名單和內部 RADIUS 伺服器。2
Ruckus DPSK 可以將裝置分配到獨立的 VLAN 嗎?
是的,Ruckus SmartZone 允許您在產生 DPSK 時選擇 VLAN ID,並允許您指派權限包含 VLAN 的使用者角色。您仍必須確保 WLAN、AP 上行鏈路、交換器和閘道傳輸該區段。在場地規模發放金鑰之前,請先為每個期望的原則結果建立並測試金鑰。[3]
Ubiquiti UniFi Private PSK 與 RADIUS 指派的 VLAN 是一樣的嗎?
不,UniFi 將 PPSK 和 RADIUS 指派的 VLAN 描述為不同的選項。PPSK 將共享 SSID 上的密碼對應到 VLAN。RADIUS 指派的 VLAN 使用唯一的設定檔,且需要 WPA2 Enterprise 或 WPA3 Enterprise。UniFi PPSK 僅支援 WPA2,且不適用於 6 GHz 頻段。[4]
部署 iPSK 需要多少工作量?
試行需要定義的 SSID、目標 VLAN、存取控制來源、相關位置的 AP 到 RADIUS 連線,以及撤銷測試。工作量會隨著金鑰擁有者和原則結果的數量而增加,而不是 SSID 的數量。建議先從兩個原則和少數裝置開始,並在廣泛部署之前,記錄發放、支援和離線步驟。
iPSK 是否有助於符合 GDPR 或 PCI-DSS 規範?
iPSK 可以支援區段劃分和存取控制設計,但它本身並不證明合規。GDPR 第 32 條要求採取適當的技術和組織安全措施。PCI-DSS 則提供保護帳戶資料的技術和營運要求。請與您的相關合規負責人一起評估您實際的資料流、記錄、保留、存取權限和支付環境。[7] [8]
在向住戶或員工發放金鑰之前,我應該測試什麼?
測試一次允許的加入、預期的 VLAN 或原則結果、使用已移除金鑰的遭拒加入,以及同一 SSID 上一個不受影響的金鑰。擷取每個測試的控制器和 RADIUS 或 ClearPass 辨識資料。Aruba 部署還必須考慮已記錄的 MPSK 快取,因為快取的複雜密碼可能會改變立即重試所證實的結果。1 2 [3]
參考資料
[3]: https://docs.commscope.com/bundle/sz-700-wlanmanagementguide-sz300vszh/page/GUID-1A5752B1-CAEC-467B-8BE8-F058DA93EE4A.html "Ruckus SmartZone generating Dynamic PSKs"[4]: https://help.ui.com/hc/en-us/articles/29887064407319-Using-PPSK-RADIUS-for-Multiple-VLANs-On-an-SSID-in-UniFi-Network "Ubiquiti UniFi PPSK 與 RADIUS VLAN" [5]: https://www.rfc-editor.org/info/rfc3580 "RFC 3580: IEEE 802.1X RADIUS 使用指南" [6]: https://datatracker.ietf.org/doc/html/rfc4675 "RFC 4675: 支援 VLAN 和優先權的 RADIUS 屬性" [7]: https://eur-lex.europa.eu/eli/reg/2016/679/oj/eng "GDPR 第 32 條" [8]: https://blog.pcisecuritystandards.org/pci-dss-v4-0-resource-hub "PCI-DSS v4.x 資源中心"
關鍵定義
iPSK
在共享 SSID 上使用的獨特預先共用金鑰,可針對每個設備或群組進行存取決策。
當設備需要比企業級認證更簡單的註冊方式,但您仍需要可追溯的金鑰核發與撤銷時,請使用此功能。
MPSK
HPE Aruba 的多預先共用金鑰功能,透過 ClearPass 核發的設備特定或群組特定複雜密碼進行記錄。
在需要個人金鑰存取控制的 Aruba Central 與 ClearPass 設計中使用。
DPSK
Ruckus 動態 PSK,在啟用 DPSK 的 WLAN 中,於 SmartZone 內建立與管理。
當 SmartZone 作為核發、繫結與刪除金鑰的控制點時,請使用此功能。
PPSK
Ubiquiti UniFi 私人預先共用金鑰,將密碼對應到共享 SSID 上的 VLAN。
在說明的 WPA2 和頻段限制內,用於 UniFi 本地 VLAN 區段劃分。
RADIUS
一種協定與服務模型,用於存取點與策略服務之間的驗證、授權與計量決策。
在平台有說明支援 RADIUS 的 iPSK 或 MPSK 工作流程且您需要集中控制時使用。
VLAN
一種邏輯網路區段,可隔離廣播網域,並可作為存取決策的一部分進行分配。
用於將住戶、訪客、營運和設備流量保持在不同的策略路徑上。
RADIUS Access-Accept
來自 RADIUS 伺服器的成功回應,其中可能包含特定廠商的金鑰或授權資訊。
在排查設備加入原因、接收的策略或 VLAN 結果變更時,請檢查此項目。
RADIUS override
一種平台功能,允許成功的 RADIUS 回應替換 SSID 的預設 VLAN 標記。
在支援的 Cisco Meraki 橋接模式設計中使用,此時集中策略應控制用戶端 VLAN。
Four-way key handshake
關聯後用於建立流量保護金鑰的 WPA 金鑰建立交換。
這解釋了為什麼在用戶端使用網路之前,需要正確的個人金鑰與接受的策略結果。
Revocation test
一種受控的新關聯測試,顯示已移除或遭拒絕的金鑰不再允許存取網路。
在廣泛推廣之前以及進行任何存取控制變更後執行此測試,以驗證加入者、移動者與離開者的處理流程。
範例
一家擁有 200 間客房的飯店需要將客房設備與大樓營運設備置於同一個 SSID 上,但需採用不同的網路區段。
將 Cisco Meraki iPSK 與 RADIUS 設定為橋接模式(bridge mode)。為每個設備類別維護 RADIUS 記錄與預期的 VLAN 決策,設定預設的 SSID VLAN,並啟用說明的 RADIUS 覆蓋。驗證客房設備加入、營運設備加入、已撤銷金鑰遭拒絕以及未受影響金鑰的正常連線。 [1]
體育場需要為臨時活動設備提供受控存取,而不需要建立多個營運用的 SSID。
在 Ruckus SmartZone 中,生成未繫結的 DPSK 以便進行受控的單一設備交付,並生成受控的群組 DPSK 用於共享設備。在生成時分配預期的角色或 VLAN。驗證新繫結的金鑰拒絕非預期的第二台設備、群組金鑰接收其策略,且在拆除後進行刪除能阻止新的加入。 [3]
參考來源
- Cisco Meraki: iPSK with RADIUS authentication
- HPE Aruba: Support for MPSK in WLAN SSID
- Ruckus SmartZone: Generating Dynamic PSKs
- Ubiquiti UniFi: PPSK and RADIUS for multiple VLANs
- RFC 3580: IEEE 802.1X RADIUS usage guidelines
- RFC 4675: RADIUS attributes for VLAN and priority support
- EUR-Lex: General Data Protection Regulation
- PCI Security Standards Council: PCI Data Security Standard
繼續閱讀本系列
整建網際網路協議與託管 WiFi:哪種模式適合您的建築
這是一份針對物業、IT 和營運負責人的實用採購參考,比較了住戶自付的零售寬頻、整建網際網路協議以及託管 WiFi。其中釐清了所有權、住戶入住、安全、成本範圍和合約退場機制,並採用了美國整建網際網路框架和英國的對等概念。
Apartment WiFi 解決方案:企業完整指南
本指南涵蓋了 Build to Rent(BTR)和多住戶住宅(MDU)物業中 Apartment WiFi 解決方案的架構、部署和商業案例。它解釋了 Identity Pre-Shared Key (iPSK) 技術如何為每位住戶建立安全、隔離的網路泡泡,同時支援智慧裝置和物聯網。物業開發商、房東和 BTR 營運商將能在此獲得具體的部署指引、ROI 數據和實際執行情境。
Cox business managed WiFi:企業必備的完整指南
本指南詳細介紹建商與 BTR(建屋出租)營運商如何利用 Cox Business 的託管型 WiFi 部署具備擴充性且安全的網路。內容涵蓋網路架構、中立品牌硬體部署,以及將網路連接從營運痛點轉化為可靠基礎設施後對業務帶來的實質影響。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。