
如何在 Cisco Meraki、HPE Aruba 和 Ruckus 上部署 iPSK
本实用参考指南演示了如何在 Cisco Meraki 上部署 iPSK、在 HPE Aruba Central 上部署 MPSK 以及在 Ruckus SmartZone 上部署 DPSK,并附带简短的 UniFi PPSK 附录。重点介绍密钥分发、VLAN 或策略分配、RADIUS 决策流以及证明部署在实际场所中正常工作的撤销测试。
Video overview
收听本指南
查看播客转录
核心系列的一部分:多租户 WiFi 指南 →
Cisco Meraki、HPE Aruba 和 Ruckus 均允许您在不为每个组创建单独 SSID 的情况下,将不同的设备或组置于不同的策略下。配置一个 WPA2 个人 SSID,创建或获取个人密钥,将其与 VLAN 或角色相关联,然后验证删除该密钥可阻止新的关联。1 2 [3]
iPSK 部署实际能做什么?
身份预共享密钥(即 iPSK)在保持共享 SSID 的同时,为设备或组提供唯一的密码。不同厂商对此有不同的称呼。Cisco Meraki 将其基于 RADIUS 的方案称为 iPSK。HPE Aruba 将其称为多预共享密钥(即 MPSK)。Ruckus 将其称为动态 PSK(即 DPSK)。Ubiquiti UniFi 将其本地方案称为私有预共享密钥(即 PPSK)。
其实际效果是在单个个人 WiFi 网络上实现受控访问。您可以隔离会议室设备、住户设备或运营设备,而无需为每个使用场景广播单独的 SSID。控制点因平台而异。Cisco Meraki 可以通过 RADIUS 获取密钥和 VLAN 覆盖。HPE Aruba 从 ClearPass 检索加密的密码和授权信息。Ruckus 可以直接将 DPSK 放入用户角色或 VLAN 中。UniFi PPSK 则在本地将密码映射到 VLAN。1 2 [3] [4]
这并非 802.1X 的替代方案。IEEE 802.1X 提供基于端口的网络访问控制,而 iPSK 则适用于需要共享 SSID 和个人密钥访问的设备。[5]
| 平台 | 凭据控制平面 | 通过所述工作流支持的策略或 VLAN 关联 | 关键设计限制 |
|---|---|---|---|
| Cisco Meraki | 外部 RADIUS | 带有 RADIUS VLAN 覆盖的桥接模式 SSID,以及仪表板组策略 | 结合 RADIUS 的 iPSK 不支持 WPA3,且无法在通过隧道连接到 MX 集中器的 SSID 上运行。1 |
| HPE Aruba | ClearPass 策略管理器 | ClearPass 访问接受(Access-Accept)包含授权信息和 Aruba MPSK 密码属性 | MPSK 使用 WPA2-PSK-AES,并且与手动 MAC 认证互斥。2 |
| Ruckus SmartZone | SmartZone 动态 PSK 存储 | 在创建 DPSK 期间选择的用户角色和 VLAN ID | 绑定、未绑定和组密钥的运营所有权各有不同。[3] |
| Ubiquiti UniFi | UniFi 网络配置 | 每个已配置 VLAN 对应一个 PPSK 密码 | PPSK 仅支持 WPA2,且无法在 6 GHz 频段上工作。[4] |
在开始之前,您需要准备什么?
首先进行转发设计,而不是直接进入仪表板。创建目标 VLAN,并确保每个 AP 上行链路上都能激活可返回 SSID 的任意 VLAN。选择运营商易于解释的策略结果,例如居民、大楼运营、房间设备和测试。决定密钥是按设备分配还是按受控组分配。按设备分配的密钥允许精准撤销,而组密钥虽然能减少排障工作量,但会增加泄漏的影响。 [3] 对于基于 RADIUS 的设计,请将接入点或其管理子网注册为 RADIUS 客户端。在接入点和 RADIUS 服务器上使用相同的共享密钥。Cisco Meraki 在其 RADIUS 服务器配置中记录了这一关系。请将密钥代码保存在经批准的密钥库中,并为每个密钥群设置指定的所有者。 1
记录 SSID、策略结果、密钥来源、测试设备 MAC 地址以及适用的撤销结果。MAC 随机化可能会使绑定 MAC 的工作流变得复杂,这也是 Cisco Meraki 推荐使用 Easy PSK 的原因。 1
如何配置带有 RADIUS 的 Cisco Meraki iPSK?
当您需要集中控制时,请使用带有 RADIUS 的 Cisco Meraki iPSK。在仪表板中,打开 Wireless > Configure > Access control,选择目标 SSID,然后选择 Identity PSK with RADIUS。将 Splash 页面设置为 None (Direct access),然后添加 RADIUS 服务器详细信息。Cisco Meraki 的指南中包含了最新的屏幕截图和示例。 1
对于基于 MAC 的工作流,您的 RADIUS 记录通过 Tunnel-Password 绑定客户端 MAC 地址和 PSK。在 Easy PSK 中,AP 提供 Meraki 厂商特定的握手属性;RADIUS 找到 iPSK 并发送 Access-Accept,之后 AP 重新启动密钥握手。 1
在需要按设备分配 VLAN 的情况下,请配置桥接模式。在 Client IP and VLAN 下设置默认的 SSID VLAN,然后启用文档中记录的 RADIUS 覆盖功能,以便 Access-Accept 可以替换该默认 VLAN 标签。如果您还需要防火墙、流量整形或其他仪表板策略,请在 Network-wide > Configure > Group Policies 下创建一个匹配的仪表板组策略。Cisco Meraki 的验证顺序是连接测试设备、检查 RADIUS 实时日志并在仪表板中检查客户端。 1
Cisco Meraki 在 WPA3 或隧道连接到 MX Concentrator 的 SSID 上不支持此带有 RADIUS 的 iPSK 功能。在启动试点项目之前,请务必确认这两点。 1
如何在 Aruba Central 中配置 HPE Aruba MPSK?
当您需要 ClearPass 来发布特定于设备或特定于组的密码及授权决定时,请使用带有 ClearPass 的 HPE Aruba MPSK。Aruba Central 中记录的路径为 Manage > Devices > Access Points > Config > WLANs。添加 SSID 或编辑现有 SSID,打开 Security,选择 Personal,在密钥管理下选择 MPSK-AES,选择 ClearPass Policy Manager 作为主服务器并保存。 2
记录的流程非常简单。设备进行注册并接收一个密码。它通过 WPA2-PSK-AES 进行连接。AP 针对 ClearPass 执行 MAC 认证。ClearPass 返回包含授权信息和 Aruba-MPSK-Passphrase 厂商特定属性的 Access-Accept。AP 生成 PSK 并完成四次握手。密码错误或收到 Access-Reject 将导致连接失败。2
请勿仅因为流程中包含 MAC 查询而手动在 WLAN 上启用 MAC 认证。Aruba 明确指出 MPSK 与手动 MAC 认证是互斥的。它还指出 MPSK 与黑名单和内部 RADIUS 服务器也是互斥的。在更改生产配置文件之前,请将这些限制作为设计审查的检查点。2
基于缓存规划撤销。Aruba 的文档指出,AP 将 MPSK 密码存储在本地缓存中以用于漫游,并在找到匹配条目时可绕过 MAC 认证。因此,仅删除注册或更改策略并不能保证撤销生效。您的验收测试必须包含在缓存状态停止允许旧凭据之后的全新关联。请使用当前的 Aruba 和 ClearPass 操作文档来为您发布的版本定义缓存清除或过期流程。2
如何在 SmartZone 上生成 Ruckus DPSK 密钥?
当 SmartZone 是您的运行控制点,且您希望由控制器生成和撤销密钥时,请使用 Ruckus DPSK。首先,确保 WLAN 已启用 DPSK。然后转到 Security > Access Control > Dynamic PSK 并选择 Generate DPSKs。选择 WLAN,选择密钥数量,然后输入或生成用户名和密码。选择用户角色,设置 VLAN ID,并选择该密钥是否为组 DPSK。[3]
请仔细选择 DPSK 类型。未绑定密钥在首次使用时绑定,组密钥可为多个设备服务,而绑定密钥可通过 CSV 文件按 MAC 地址进行导入。[3]
Ruckus 将所选的用户角色链接到该角色的属性和权限(包括 VLAN、UTP 和时间限制)。您还可以在创建密钥期间设置 VLAN ID。这使您能够在保持一致的 SSID 的同时,让访问控制决策与 DPSK 记录或其角色相关联。[3]
若要进行撤销,请在 Dynamic PSK 列表中选择该 DPSK 并使用 Delete。使用签发密钥时所用的同一台设备测试删除情况。忽略该 SSID 或断开连接,然后尝试使用已移除的密钥进行新连接。将拒绝加入记录为通过条件。请勿仅凭控制器列表中不存在该密钥就判定成功。[3]
RADIUS 如何将密钥映射到 VLAN 或策略?
RADIUS 并不能让所有厂商以完全相同的方式工作。它负责传递认证和授权决定。AP 或控制器决定其支持哪些返回的属性。RFC 4675 描述了在 IEEE 802 网络中用于动态 VLAN 分配的 RADIUS 属性,并指出无线网络设备可以将安全关联视为虚拟端口。[6]
| 阶段 | 带有 RADIUS 的 Cisco Meraki iPSK | HPE Aruba MPSK | Ruckus DPSK | 您必须验证的内容 |
|---|---|---|---|---|
| 设备发起关联 | 客户端提供其配置的 PSK;AP 将记录的 iPSK 资料转发给 RADIUS。1 | 客户端使用 MPSK 密码进行关联。2 | 客户端与启用了 DPSK 的 WLAN 关联。[3] | 使用了正确的 SSID 和当前密钥。 |
| 授权查找 | RADIUS 匹配密钥流并返回带有密钥信息的 Access-Accept。1 | ClearPass 返回带有授权信息和 MPSK 密码 VSA 的 Access-Accept。2 | SmartZone 读取 DPSK 记录以及选定的角色或 VLAN。[3] | 查找源识别出设备或密钥组。 |
| 访问结果 | RADIUS 覆盖可以替换 SSID 默认 VLAN 标签;Dashboard 组策略可以应用额外的控制。1 | Aruba 记录来自 ClearPass 的授权信息。请独立创建并验证您的 ClearPass 策略。2 | 用户角色会传输其权限(包括 VLAN);在生成密钥时也可以选择 VLAN。[3] | 设备接收到预期的子网和策略。 |
| 否定结果 | 缺乏有效的 RADIUS 接受意味着 iPSK 关联失败。1 | 错误的密码或 Access-Reject 会导致认证失败。2 | 删除 DPSK,然后测试新的关联。[3] | 日志显示拒绝,而不仅是客户端错误。 |
对于 Cisco Meraki,请测试默认 VLAN 和 RADIUS 覆盖结果,然后将返回的 VLAN 和 AP 中继配置记录在变更记录中。对于 Aruba,请在您自己的环境中证实 ClearPass 策略结果。对于 Ruckus,请保持在 DPSK 生成期间选择的角色或 VLAN 与交换机及网关设计兼容。1 2 [3]
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
您如何测试密钥撤销是否有效?
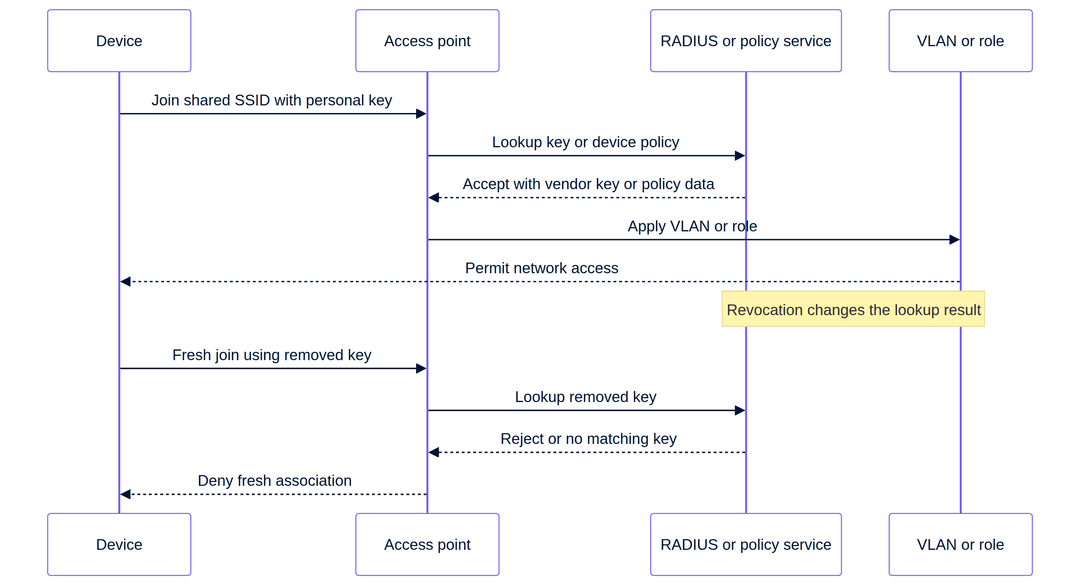
请在首次部署中就包含撤销测试。您正在测试针对本地设备丢失、离职承包商或错误分发密钥的运营响应。成功条件绝不是“我们删除了记录”,而是“设备无法使用已移除的密钥完成新的关联,并且日志能够识别原因”。
从正面测试开始。使用分发的密钥连接测试设备。捕获控制器或 RADIUS 接受事件、分配的客户端策略以及设备观察到的网络分段。对于 Cisco Meraki,请检查 Dashboard 客户端详情和您的 RADIUS 日志。对于 Ruckus,请捕获 DPSK 记录、角色或 VLAN 以及关联结果。对于 Aruba,请捕获 ClearPass 结果以及 AP 结果。1 2 [3] 然后从其信任源中撤销密钥。删除或拒绝相应的 Cisco Meraki RADIUS 映射。删除提供 Aruba MPSK 决策的 ClearPass 注册或授权。删除 Ruckus DPSK。对于 UniFi PPSK,在当前 UniFi 配置中删除密码到 VLAN 映射,并在生产环境中使用该工作流之前,根据当前 UniFi 文档进行验证。1 2 [3] [4] 强制进行新的关联。禁用并重新启用 WiFi,或忽略该 SSID,然后尝试使用旧密钥重新加入。检查确切的日志。对于 Aruba,必须考虑额外的缓存,因为缓存的 MPSK 可以绕过新的 MAC 身份验证查找。使用缓存状态的新测试无法证明能及时撤销。2
最后,在同一个 SSID 上测试附近一个未受影响的密钥。它应该仍能加入并获得其预期的策略。这可以捕获 WLAN、RADIUS 客户端注册或交换机中继中过于宽泛的更改。记录从撤销到新关联失败的时间。该测量结果可以告诉场所运营部门,加入、移动和离开流程实际可以做出什么保证。
常见故障及解决方法
| 现象 | 潜在配置区域 | 首要检查项 |
|---|---|---|
| 客户端无法使用 Cisco Meraki 密钥加入 | SSID 模式或 RADIUS 返回 | 确认 Identity PSK with RADIUS、直接访问、RADIUS 可达性以及预期的 RADIUS 结果。1 |
| 客户端已加入但落入错误的 Cisco Meraki 子网 | VLAN 覆盖或 AP 上行链路 | 对比默认 SSID VLAN、RADIUS 覆盖结果和 AP 中继允许通过的 VLAN。1 |
| 修改配置文件后 Aruba MPSK 加入失败 | 不支持的组合 | 确认使用 WPA2-PSK-AES、ClearPass 作为主服务器,且没有手动进行 MAC 身份验证、黑名单或内部 RADIUS 组合。2 |
| Aruba 撤销显得缓慢 | 漫游缓存 | 在判定设计缺陷之前,先确认 AP 是否使用了文档中记录的本地 MPSK 缓存。2 |
| Ruckus 密钥被意外共享 | DPSK 类型 | 检查是否选择了组 DPSK,而不是预期用于绑定的密钥。[3] |
| 6 GHz 设计中缺失 UniFi PPSK | 安全模式和频段 | PPSK 仅支持 WPA2,无法在 6 GHz 上运行。参考引用的 UniFi 指南重新设计接入方式。[4] |
iPSK 在多租户 WiFi 设计中的定位
iPSK 是一种准入控制模式,而不是整个 WiFi 运营模型。它适用于居民、楼宇系统和员工设备需要不同准入决策的多租户 WiFi。为访客将其与 Guest WiFi 结合使用。有关楼宇合同决策,请参阅 宽带包楼协议 vs 托管 WiFi:哪种模式适合您的楼宇。 此模式适用于 酒店餐饮、零售、交通运输 和 医疗保健 行业。Purple 可以在 Cisco Meraki、HPE Aruba、Ruckus 或 Ubiquiti UniFi 基础设施上提供其与硬件无关的云端覆盖。有关更广泛的背景信息,请参阅 Guest WiFi Management: Smart Authentication & Segmentation 和 Cloud Wifi Management: Secure Enterprise Connectivity 2026。
详细示例:酒店客房内设备与建筑运营
一家拥有 200 间客房的酒店需要一个用于客房内设备的运营 SSID 和一个独立的建筑运营细分网络,而无需为每个设备类别创建单独的 SSID。网络架构师选择在网桥模式下使用带有 RADIUS 的 Cisco Meraki iPSK。RADIUS 设计包含每个设备类别的密钥记录和所需的 VLAN 决策。该 SSID 具有默认 VLAN,且只有定义的 RADIUS 响应才能覆盖它。 1
可衡量的验收集合是离散的。测试客房设备必须使用其发放的密钥进行连接并接收客房设备细分网络。建筑运营设备必须接收运营细分网络。从 RADIUS 存储中删除的密钥必须导致新关联失败。另一个有效的密钥必须仍能连接。这证明了访问、细分和撤销流程是协同工作,而不是孤立的演示。
详细示例:体育场运营和临时活动设备
某体育场使用 Ruckus SmartZone 为在搭建期间需要受控访问的临时活动团队提供服务。工程师生成用于单设备交接的未绑定 DPSK,以及用于共享设备的独立受控组 DPSK。SmartZone 包含针对每个密钥的明确角色或 VLAN 选项。 [3]
可衡量的结果是加入矩阵。在首次使用后绑定的密钥不得授予计划外的第二台设备访问权限。组密钥必须将每台授权设备引导至其预期的 VLAN。活动结束后,删除该密钥必须阻止原始测试设备进行新的关联。这使场馆运营拥有可重复的发放和撤销控制,而不会导致 SSID 泛滥。
常见问题解答
我可以在现有的 Cisco Meraki 接入点上部署 iPSK 吗?
可以,Cisco Meraki 在其无线访问控制配置中记录了带有 RADIUS 的 iPSK,但受其声明的功能限制约束。您可以在 Dashboard 中根据需要配置 SSID、RADIUS 服务器和网桥模式 VLAN 覆盖。确保 SSID 没有建立隧道连接到 MX Concentrator,并且不要在使用已记录的带有 RADIUS 的 iPSK 工作流中计划使用 WPA3。 1
HPE Aruba Central MPSK 是否需要 ClearPass?
是的,所述的 HPE Aruba Central MPSK 工作流选择 ClearPass Policy Manager 作为主服务器。ClearPass 提供针对特定设备或特定组的密码,并返回记录的 Access-Accept 授权信息。在部署前,请检查 Aruba 排除的组合,特别是手动 MAC 认证、黑名单和内部 RADIUS 服务器。2
Ruckus DPSK 可以将设备划分到独立的 VLAN 吗?
可以,Ruckus SmartZone 允许您在生成 DPSK 时选择 VLAN ID,并允许您分配其权限中包含 VLAN 的用户角色。您仍必须确保 WLAN、AP 上行链路、交换机和网关承载该网段。在场所规模发布密钥之前,请为每个期望的策略结果创建并测试一个密钥。[3]
Ubiquiti UniFi Private PSK 和 RADIUS 分配的 VLAN 是一样的吗?
不一样,UniFi 将 PPSK 和 RADIUS 分配的 VLAN 描述为不同的选项。PPSK 将共享 SSID 上的密码映射到 VLAN。RADIUS 分配的 VLAN 使用独特的配置文件,并且需要 WPA2 企业版或 WPA3 企业版。UniFi PPSK 仅支持 WPA2,并且无法在 6 GHz 频段上工作。[4]
部署 iPSK 需要多少工作量?
试点项目需要确定 SSID、目标 VLAN、访问控制源、相关位置的 AP 到 RADIUS 连接以及撤销测试。工作量随着密钥所有者和策略结果的数量而增加,而不是 SSID 的数量。从两个策略和几台设备开始,然后在更广泛的推广之前记录颁发、支持和注销步骤。
iPSK 能否帮助符合 GDPR 或 PCI-DSS 合规性?
iPSK 可以支持细分和访问控制设计,但它并不证明合规性。GDPR 第 32 条要求采取适当的技术和组织安全措施。PCI-DSS 提供了保护账户数据的技术和运营要求。请与您的相关合规负责人一起评估您的实际数据流、日志记录、保留、访问权限和支付环境。[7] [8]
在向居民或员工发放密钥之前,我应该测试什么?
测试一次允许的接入、预期的 VLAN 或策略结果、使用已删除密钥的拒绝接入,以及同一 SSID 上未受影响的密钥。捕获每个测试的控制器和 RADIUS 或 ClearPass 证据。Aruba 部署还必须考虑记录的 MPSK 缓存,因为缓存的密码可能会改变立即重试所证明的结果。1 2 [3]
参考文献
[3]: https://docs.commscope.com/bundle/sz-700-wlanmanagementguide-sz300vszh/page/GUID-1A5752B1-CAEC-467B-8BE8-F058DA93EE4A.html "Ruckus SmartZone generating Dynamic PSKs"[4]: https://help.ui.com/hc/en-us/articles/29887064407319-Using-PPSK-RADIUS-for-Multiple-VLANs-On-an-SSID-in-UniFi-Network "Ubiquiti UniFi PPSK 与 RADIUS VLAN" [5]: https://www.rfc-editor.org/info/rfc3580 "RFC 3580: IEEE 802.1X RADIUS 使用指南" [6]: https://datatracker.ietf.org/doc/html/rfc4675 "RFC 4675: 用于 VLAN 和优先级支持的 RADIUS 属性" [7]: https://eur-lex.europa.eu/eli/reg/2016/679/oj/eng "GDPR 第 32 条" [8]: https://blog.pcisecuritystandards.org/pci-dss-v4-0-resource-hub "PCI-DSS v4.x 资源中心"
关键定义
iPSK
在共享 SSID 上使用的独特预共享密钥,可实现针对每个设备或组的访问决策。
当设备需要比企业凭证更简单的配置,但您仍需要可追溯的分发和撤销时,请使用此功能。
MPSK
HPE Aruba 的多预共享密钥功能,配有 ClearPass 分发的设备专属或组专属密码。
在需要个人密钥访问控制的 Aruba Central 和 ClearPass 设计中使用它。
DPSK
Ruckus 动态 PSK,在 SmartZone 中为启用了 DPSK 的 WLAN 创建和管理。
当 SmartZone 作为分发、绑定和删除密钥的控制点时,请使用它。
PPSK
Ubiquiti UniFi 私有预共享密钥,将密码映射到共享 SSID 上的 VLAN。
在已记录的 WPA2 和频段限制内,将其用于 UniFi 本地 VLAN 分段。
RADIUS
接入点与策略服务之间进行认证、授权和计费决策的协议与服务模型。
在平台支持基于 RADIUS 的 iPSK 或 MPSK 工作流且您需要集中控制的地方使用它。
VLAN
隔离广播域的逻辑网络网段,可作为访问决策的一部分进行分配。
使用它将居民、访客、运营和设备流量保持在不同的策略路径上。
RADIUS Access-Accept
来自 RADIUS 服务器的成功响应,可能包含特定于厂商的密钥或授权信息。
在排查设备为何加入、收到何种策略或 VLAN 结果为何改变时检查此项。
RADIUS override
一种平台功能,允许成功的 RADIUS 响应替换 SSID 的默认 VLAN 标记。
当集中策略需要控制客户端 VLAN 时,在受支持的 Cisco Meraki 桥接模式设计上使用它。
Four-way key handshake
在关联后使用的 WPA 密钥建立交换,用于建立流量保护密钥。
它解释了为什么客户端在能够使用网络之前,需要正确的个人密钥和被接受的策略结果。
Revocation test
一种受控的新关联测试,显示已删除或被拒绝的密钥不再允许网络访问。
在更广泛的推广之前以及任何访问控制变更之后运行此测试,以证明加入、移动和离开的流程正常。
应用实例
一个拥有 200 间客房的酒店需要将客房设备和建筑运营置于同一个 SSID 上,但需要划分不同的网络网段。
在桥接模式下配置支持 RADIUS 的 Cisco Meraki iPSK。为每个设备类别维护一个 RADIUS 记录和预期的 VLAN 决策,设置一个默认 SSID VLAN 并启用已记录的 RADIUS 覆盖。验证客房设备加入、运营设备加入、已撤销密钥的拒绝以及未受影响密钥的连接。[1]
体育场需要为临时活动设备提供受控访问,而无需创建多个运营 SSID。
在 Ruckus SmartZone 中,生成用于受控单设备交付的未绑定 DPSK,以及用于共享设备的受控组 DPSK。在生成时分配预期的角色或 VLAN。验证新绑定的密钥是否拒绝计划外的第二台设备、组密钥是否收到其策略,以及在拆除后删除该密钥是否会阻止新的加入。[3]
来源
- Cisco Meraki: iPSK with RADIUS authentication
- HPE Aruba: Support for MPSK in WLAN SSID
- Ruckus SmartZone: Generating Dynamic PSKs
- Ubiquiti UniFi: PPSK and RADIUS for multiple VLANs
- RFC 3580: IEEE 802.1X RADIUS usage guidelines
- RFC 4675: RADIUS attributes for VLAN and priority support
- EUR-Lex: General Data Protection Regulation
- PCI Security Standards Council: PCI Data Security Standard
继续阅读本系列
大宗互联网协议与托管 WiFi:哪种模式适合您的建筑
一份面向物业、IT 和运营负责人的实用采购参考,对比了住户自付的零售宽带、大宗互联网协议和托管 WiFi。它明确了所有权、住户入住、安全、成本范围和合同退出的界限,并参考了美国大宗互联网框架及英国的对应概念。
公寓 WiFi 解决方案:面向企业的全面指南
本指南涵盖了 BTR(建设出租)和多户住宅物业中公寓 WiFi 解决方案的架构、部署和商业案例。它解释了 Identity Pre-Shared Key (iPSK) 技术如何为每位住户创建安全、隔离的网络气泡,同时支持智能设备和物联网。物业开发商、房东和 BTR 运营商将在此找到具有可行性的部署指导、投资回报率 (ROI) 数据以及实际实施场景。
Cox business managed WiFi:企业综合指南
本指南详细介绍了房地产开发商和 BTR 运营商如何利用 Cox Business 托管 WiFi 部署可扩展且安全的网络。它涵盖了网络架构、独立于厂商的硬件部署,以及将网络连接从运营烦恼转变为可靠基础设施对业务产生的影响。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。