
Cisco Meraki, HPE Aruba आणि Ruckus वर iPSK कसे उपयोजित करावे
हे प्रत्यक्ष संदर्भ मार्गदर्शक Cisco Meraki वर iPSK, HPE Aruba Central वर MPSK आणि Ruckus SmartZone वर DPSK कसे उपयोजित करावे हे दर्शवते, सोबत एक लहान UniFi PPSK परिशिष्ट समाविष्ट आहे. हे मुख्यत्वे की जारी करणे, VLAN किंवा पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह आणि रिव्होकेशन चाचण्यांवर लक्ष केंद्रित करते जे थेट ठिकाणी उपयोजन कार्य करत असल्याचे सिद्ध करतात.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Multi-Tenant WiFi मार्गदर्शक →
Cisco Meraki, HPE Aruba, आणि Ruckus यापैकी प्रत्येक तुम्हाला प्रत्येक ग्रुपसाठी स्वतंत्र SSID तयार न करता वेगवेगळ्या उपकरणांना किंवा ग्रुप्सना वेगवेगळ्या पॉलिसींवर ठेवण्याची परवानगी देतात. एक WPA2 Personal SSID कॉन्फिगर करा, वैयक्तिक की तयार करा किंवा मिळवा, तिला VLAN किंवा रोलशी जोडणी करा, आणि नंतर हे सिद्ध करा की डिलीट केल्याने नवीन जोडण्या ब्लॉक होतात. 1 2 3
iPSK डिप्लॉयमेंट प्रत्यक्षात काय करते?
एक Identity Pre-Shared Key, किंवा iPSK, सामायिक SSID राखत असतानाच डिव्हाइस किंवा ग्रुपला एक युनिक पासवर्ड प्रदान करते. व्हेंडर्स यासाठी वेगवेगळी नावे वापरतात. Cisco Meraki याच्या RADIUS-बॅक्ड पर्यायाला iPSK म्हणते. HPE Aruba याला Multi Pre-Shared Key, किंवा MPSK म्हणते. Ruckus याला Dynamic PSK, किंवा DPSK म्हणते. Ubiquiti UniFi याच्या स्थानिक पर्यायाला Private Pre-Shared Key, किंवा PPSK म्हणते.
याचा व्यावहारिक परिणाम म्हणजे एकाच पर्सनल WiFi नेटवर्कवर नियंत्रित ॲक्सेस मिळणे. तुम्ही प्रत्येक वापराच्या केससाठी स्वतंत्र SSID ब्रॉडकास्ट न करता रूम डिव्हाइस, रेसिडेंट डिव्हाइस किंवा ऑपरेशनल डिव्हाइस वेगळे करू शकता. नियंत्रण बिंदू प्लॅटफॉर्मनुसार बदलतो. Cisco Meraki RADIUS द्वारे की आणि VLAN ओव्हरराइड्स मिळवू शकते. HPE Aruba ClearPass कडून एन्क्रिप्टेड पासफ्रेजेस आणि ऑथरायझेशन माहिती मिळवते. Ruckus थेट युझर रोल किंवा VLAN मध्ये DPSK ठेवू शकते. UniFi PPSK पासवर्ड्सना स्थानिक पातळीवर VLANs शी मॅप करते. 1 2 3 4
हा 802.1X चा पर्याय नाही. IEEE 802.1X पोर्ट-आधारित नेटवर्क ॲक्सेस नियंत्रण प्रदान करते, तर iPSK अशा उपकरणांसाठी योग्य आहे ज्यांना सामायिक SSID आणि पर्सनल-की ॲक्सेसची आवश्यकता असते. 5
| प्लॅटफॉर्म | क्रेडेंशियल कंट्रोल प्लेन | नमूद केलेल्या वर्कफ्लोद्वारे सपोर्टेड पॉलिसी किंवा VLAN असोसिएशन | मुख्य डिझाइन मर्यादा |
|---|---|---|---|
| Cisco Meraki | बाह्य RADIUS | RADIUS VLAN ओव्हरराइडसह ब्रिज-मोड SSID, तसेच डॅशबोर्ड ग्रुप पॉलिसी | RADIUS सह iPSK हे WPA3 ला सपोर्ट करत नाही, आणि ते MX Concentrator वर टनेल केलेल्या SSID वर ऑपरेट करू शकत नाही. 1 |
| HPE Aruba | ClearPass पॉलिसी मॅनेजर | ClearPass Access-Accept मध्ये ऑथरायझेशन माहिती आणि Aruba MPSK पासफ्रेज ॲट्रिब्यूट समाविष्ट असते | MPSK हे WPA2-PSK-AES वापरते आणि मॅन्युअल MAC ऑथेंटिकेशनसह परस्पर अनन्य असते. 2 |
| Ruckus SmartZone | SmartZone Dynamic PSK स्टोअर | DPSK तयार करताना निवडलेला युझर रोल आणि VLAN ID | बाउंड, अनबाउंड आणि ग्रुप कीजची ऑपरेशनल मालकी बदलते. 3 |
| Ubiquiti UniFi | UniFi नेटवर्क कॉन्फिगरेशन | प्रत्येक कॉन्फिगर केलेल्या VLAN साठी एक PPSK पासवर्ड | PPSK केवळ WPA2 आहे आणि ते 6 GHz बँडवर काम करत नाही. 4 |
सुरू करण्यापूर्वी तुम्हाला कशाची आवश्यकता आहे?
डॅशबोर्डऐवजी फॉरवर्डिंग डिझाइनने सुरुवात करा. टार्गेट VLANs तयार करा आणि SSID परत करू शकणारा कोणताही VLAN प्रत्येक AP अपलिंकवर सक्रिय असल्याची खात्री करा. ऑपरेटर स्पष्ट करू शकतील अशा पॉलिसीचे परिणाम निवडा, जसे की रहिवासी, बिल्डिंग ऑपरेशन्स, रूम डिव्हाइस आणि चाचणी. कीज प्रति-डिव्हाइस असतील की नियंत्रित ग्रुपद्वारे असतील हे ठरवा. प्रति-डिव्हाइस कीज अचूकपणे रद्द करण्याची परवानगी देतात, तर ग्रुप कीज ट्रबलशूटिंगचे प्रयत्न कमी करतात परंतु लीक झाल्यास त्याचा प्रभाव वाढवतात. 3 RADIUS समर्थित डिझाइनसाठी, ॲक्सेस पॉइंट्स किंवा त्यांचे मॅनेजमेंट सबनेट RADIUS क्लायंट म्हणून नोंदणीकृत करा. ॲक्सेस पॉइंट्स आणि RADIUS सर्व्हरवर तोच सामायिक केलेला गुप्त कोड वापरा. Cisco Meraki त्यांच्या RADIUS सर्व्हर कॉन्फिगरेशनमध्ये या संबंधाचे दस्तऐवजीकरण करते. तुमच्या मंजूर गुप्त स्टोअरमध्ये गुप्त कोड सुरक्षित ठेवा आणि प्रत्येक की पॉप्युलेशनसाठी नियुक्त मालक सेट करा. 1
लागू असेल तिथे SSID, पॉलिसीचे परिणाम, की सोर्स, चाचणी डिव्हाइसचा MAC ॲड्रेस आणि रद्द केल्याचे निकाल नोंदवून ठेवा. MAC रँडमायझेशनमुळे MAC शी संबंधित वर्कफ्लो गुंतागुंतीचे होऊ शकतात, ज्याचा Cisco Meraki द्वारे Easy PSK वापरण्याचे एक कारण म्हणून उल्लेख केला जातो. 1
तुम्ही RADIUS सह Cisco Meraki iPSK कसे कॉन्फिगर करता?
जेव्हा तुम्हाला केंद्रीकृत नियंत्रणाची आवश्यकता असेल तेव्हा RADIUS सह Cisco Meraki iPSK वापरा. डॅशबोर्डमध्ये, Wireless > Configure > Access control उघडा, टार्गेट SSID निवडा आणि Identity PSK with RADIUS निवडा. स्प्लॅश पेज None (Direct access) वर सेट करा, नंतर RADIUS सर्व्हरचे तपशील जोडा. Cisco Meraki च्या मार्गदर्शकामध्ये सध्याचे स्क्रीन्स आणि उदाहरणे समाविष्ट आहेत. 1
MAC-आधारित वर्कफ्लोसाठी, तुमचे RADIUS रेकॉर्ड क्लायंट MAC ॲड्रेस आणि PSK यांना Tunnel-Password द्वारे जोडते. Easy PSK मध्ये, AP Meraki विक्रेता विशिष्ट हँडशेक गुणधर्म प्रदान करतो; RADIUS iPSK शोधतो आणि Access-Accept पाठवतो, ज्यानंतर AP की हँडशेक रीस्टार्ट करतो. 1
जिथे तुम्हाला प्रति-डिव्हाइस VLAN प्लेसमेंटची आवश्यकता असेल तिथे ब्रिज मोड कॉन्फिगर करा. Client IP and VLAN अंतर्गत डीफॉल्ट SSID VLAN सेट करा, नंतर दस्तऐवजीकरण केलेले RADIUS ओव्हरराइड सक्षम करा जेणेकरून Access-Accept त्या डीफॉल्ट VLAN टॅगला बदलू शकेल. जर तुम्हाला फायरवॉल, ट्रॅफिक-शेपिंग किंवा इतर डॅशबोर्ड पॉलिसीची देखील आवश्यकता असेल, तर Network-wide > Configure > Group Policies अंतर्गत जुळणारी डॅशबोर्ड ग्रुप पॉलिसी तयार करा. Cisco Meraki चा प्रमाणीकरण क्रम म्हणजे चाचणी डिव्हाइस कनेक्ट करणे, RADIUS लाइव्ह लॉग तपासणे आणि डॅशबोर्डमधील क्लायंटचे निरीक्षण करणे हा आहे. 1
Cisco Meraki या iPSK सह RADIUS क्षमतेला WPA3 वर किंवा MX कन्सेंट्रेटरवर टनेल केलेल्या SSIDs वर सपोर्ट करत नाही. पायलट प्रोजेक्ट सुरू करण्यापूर्वी या दोन्ही गोष्टींची पुष्टी करा. 1
तुम्ही Aruba Central मध्ये HPE Aruba MPSK कसे कॉन्फिगर करता?
जेव्हा तुम्हाला ClearPass द्वारे डिव्हाइस विशिष्ट किंवा ग्रुप विशिष्ट पासफ्रेजेस आणि अधिकृतता निर्णय जारी करण्याची आवश्यकता असेल तेव्हा ClearPass सह HPE Aruba MPSK वापरा. Aruba Central मधील दस्तऐवजीकरण केलेला मार्ग Manage > Devices > Access Points > Config > WLANs असा आहे. एक SSID जोडा किंवा सध्याच्या SSID मध्ये बदल करा, Security उघडा, Personal निवडा, की मॅनेजमेंट अंतर्गत MPSK-AES निवडा, प्रायमरी सर्व्हर म्हणून ClearPass Policy Manager निवडा आणि सेव्ह करा. 2
दस्तऐवजीकरण केलेला फ्लो सोपा आहे. डिव्हाइस नोंदणी करते आणि पासफ्रेज प्राप्त करते. ते WPA2-PSK-AES सह कनेक्ट होते. AP हे ClearPass विरुद्ध MAC ऑथेंटिकेशन करते. ClearPass ऑथरायझेशन माहिती आणि Aruba-MPSK-Passphrase विक्रेता-विशिष्ट ॲट्रिब्युटसह Access-Accept परत करते. AP हे PSK जनरेट करते आणि फोर-वे की एक्सचेंज पूर्ण करते. चुकीचा पासफ्रेज किंवा Access-Reject कनेक्शन प्रतिबंधित करते. 2
केवळ फ्लोमध्ये MAC लुकअप समाविष्ट आहे म्हणून WLAN वर मॅन्युअली MAC ऑथेंटिकेशन सक्षम करू नका. Aruba असे नमूद करते की MPSK आणि मॅन्युअल MAC ऑथेंटिकेशन हे परस्पर अनन्य आहेत. हे असेही नमूद करते की MPSK हे डिनायलिस्टिंग आणि अंतर्गत RADIUS सर्व्हर्ससह परस्पर अनन्य आहे. प्रॉडक्शन प्रोफाइल्स बदलण्यापूर्वी त्या निर्बंधांना डिझाइन रिव्ह्यू चेकपॉइंट्स म्हणून विचारात घ्या. 2
कॅशेवर आधारित रिव्होकेशनचे नियोजन करा. Aruba चे दस्तऐवज असे नमूद करते की AP हा रोमिंगसाठी स्थानिक कॅशेमध्ये MPSK पासफ्रेज स्टोअर करतो आणि मॅचिंग एन्ट्री आढळल्यावर MAC ऑथेंटिकेशन बायपास करू शकतो. त्यामुळे, केवळ नोंदणी डिलीट करणे किंवा पॉलिसी बदलणे हा पुरेसा पुरावा नाही. कॅशे केलेल्या स्टेटने जुने क्रेडेंशियल वापरण्याची परवानगी देणे थांबवल्यानंतर तुमच्या ॲक्सेप्टन्स टेस्टमध्ये नवीन असोसिएशनचा समावेश असणे आवश्यक आहे. तुमच्या रिलीजसाठी कॅशे-क्लिअरिंग किंवा एक्स्पायरी प्रोसेस परिभाषित करण्यासाठी सध्याचे Aruba आणि ClearPass ऑपरेटिंग दस्तऐवज वापरा. 2
SmartZone वर तुम्ही Ruckus DPSK की कशा जनरेट करता?
जेव्हा SmartZone हा तुमचा ऑपरेशनल कंट्रोल पॉईंट असेल आणि तुम्हाला कंट्रोलरने की जनरेट आणि रिव्होक कराव्यात असे वाटत असेल तेव्हा Ruckus DPSK वापरा. प्रथम, WLAN हे DPSK-सक्षम असल्याची खात्री करा. त्यानंतर Security > Access Control > Dynamic PSK वर जा आणि Generate DPSKs निवडा. WLAN निवडा, की ची संख्या निवडा, नंतर युझरनेम आणि पासफ्रेज एंटर करा किंवा जनरेट करा. युझर रोल निवडा, VLAN आयडी सेट करा, आणि ती की ग्रुप DPSK आहे की नाही ते निवडा. 3
DPSK प्रकार काळजीपूर्वक निवडा. अनबाउंड की पहिल्या वापराच्या वेळी बाउंड केली जाते, ग्रुप की अनेक डिव्हाइसेसना सेवा देऊ शकते आणि बाउंड की CSV वापरून MAC ॲड्रेसद्वारे इंपोर्ट केली जाऊ शकते. 3
Ruckus निवडलेला युझर रोल हा रोलच्या ॲट्रिब्युट्स आणि परमिशन्सशी लिंक करते, ज्यामध्ये VLAN, UTP आणि वेळेचे निर्बंध समाविष्ट असतात. तुम्ही की क्रिएशन दरम्यान देखील VLAN आयडी सेट करू शकता. हे तुम्हाला ॲक्सेस कंट्रोलचा निर्णय DPSK रेकॉर्ड किंवा त्याच्या रोलशी संबंधित ठेवून सुसंगत SSID वापरण्याची परवानगी देते. 3
रिव्होकेशनसाठी, Dynamic PSK लिस्टमध्ये DPSK निवडा आणि Delete वापरा. की इश्यू करण्यासाठी वापरलेल्या त्याच डिव्हाइससह डिलीशनची टेस्ट करा. SSID विसरून जा (forget) किंवा डिस्कनेक्ट करा, त्यानंतर काढून टाकलेली की वापरून नवीन कनेक्शनचा प्रयत्न करा. नाकारले गेलेले जॉइन हे पास कंडिशन म्हणून रेकॉर्ड करा. कंट्रोलर लिस्टमध्ये केवळ की नसल्याच्या आधारावर यश घोषित करू नका. 3
RADIUS की ला VLAN किंवा पॉलिसीमध्ये कसे मॅप करते?
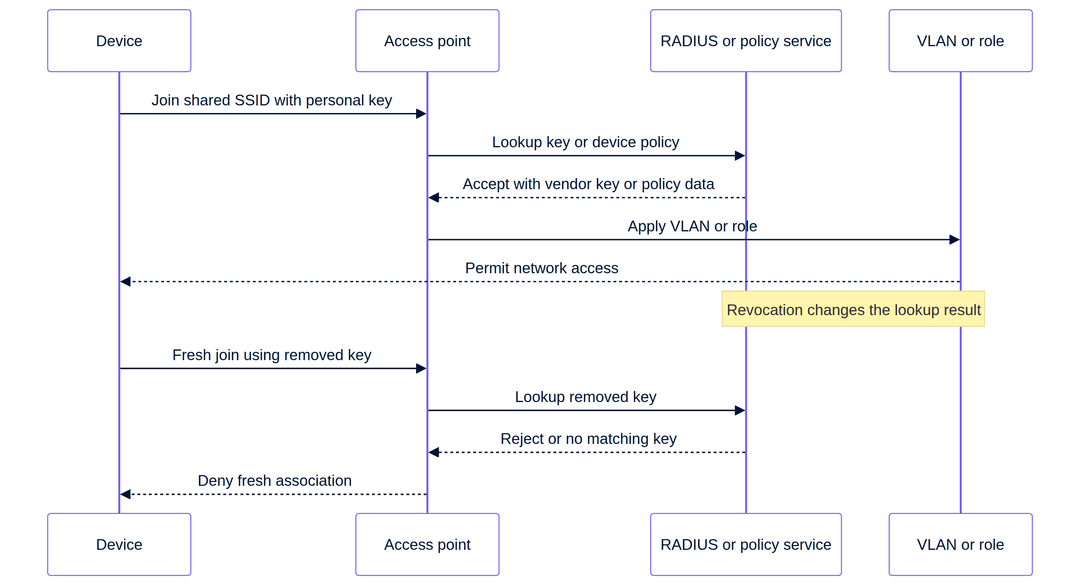
RADIUS प्रत्येक विक्रेता समान पद्धतीने कार्य करेल याची खात्री करत नाही. हे ऑथेंटिकेशन आणि ऑथरायझेशनचा निर्णय वाहून नेते. AP किंवा कंट्रोलर ते कोणत्या रिटर्न केलेल्या ॲट्रिब्युट्सना सपोर्ट करतात हे निर्धारित करतात. RFC 4675 हे IEEE 802 नेटवर्क्समधील डायनॅमिक VLAN असाइनमेंटसाठी RADIUS ॲट्रिब्युट्सचे वर्णन करते आणि असे नमूद करते की वायरलेस नेटवर्क डिव्हाइस सुरक्षा असोसिएशनला व्हर्च्युअल पोर्ट म्हणून मानू शकते. 6
| टप्पा | Cisco Meraki iPSK सह RADIUS | HPE Aruba MPSK | Ruckus DPSK | आपण काय पडताळून पाहिले पाहिजे |
|---|---|---|---|---|
| डिव्हाइस असोसिएशन सुरू करते | क्लायंट त्याचा कॉन्फिगर केलेला PSK सादर करतो; AP दस्तऐवजीकरण केलेले iPSK मटेरियल RADIUS कडे फॉरवर्ड करतो. 1 | क्लायंट MPSK पासफ्रेजसह असोसिएट होतो. 2 | क्लायंट DPSK-सक्षम WLAN सह असोसिएट होतो. 3 | योग्य SSID आणि वर्तमान की वापरली गेली आहे. |
| ऑथरायझेशन लुकअप | RADIUS की फ्लो जुळवतो आणि की माहितीसह Access-Accept रिटर्न करतो. 1 | ClearPass ऑथरायझेशन माहिती आणि MPSK पासफ्रेज VSA सह Access-Accept रिटर्न करतो. 2 | SmartZone हे DPSK रेकॉर्ड आणि निवडलेली भूमिका किंवा VLAN वाचते. 3 | लुकअप सोर्स डिव्हाइस किंवा की ग्रुप ओळखतो. |
| प्रवेशाचा परिणाम | RADIUS ओव्हरराइड हे SSID डिफॉल्ट VLAN टॅग बदलू शकते; डॅशबोर्ड ग्रुप पॉलिसी अतिरिक्त नियंत्रणे लागू करू शकते. 1 | Aruba हे ClearPass मधील ऑथरायझेशन माहिती दस्तऐवजीकरण करते. तुमची ClearPass पॉलिसी स्वतंत्रपणे तयार करा आणि सत्यापित करा. 2 | युझरची भूमिका तिची परवानगी हस्तांतरित करते, ज्यामध्ये VLAN समाविष्ट आहे; की जनरेशन दरम्यान देखील VLAN निवडले जाऊ शकते. 3 | डिव्हाइसला अपेक्षित सबनेट आणि पॉलिसी मिळते. |
| नकारात्मक परिणाम | वैध RADIUS स्वीकृतीचा अभाव म्हणजे यशस्वी iPSK असोसिएशन नाही. 1 | चुकीचा पासफ्रेज किंवा Access-Reject ऑथेंटिकेशन अयशस्वी करते. 2 | DPSK डिलीट करा, नंतर नवीन असोसिएशनची चाचणी घ्या. 3 | लॉग्स नकार दर्शवतात, केवळ क्लायंट-साइड एरर नाही. |
Cisco Meraki साठी, डिफॉल्ट VLAN आणि RADIUS-override अशा दोन्ही परिणामांची चाचणी घ्या, त्यानंतर बदल रेकॉर्डमध्ये रिटर्न केलेले VLAN आणि AP ट्रंक कॉन्फिगरेशन ठेवा. Aruba साठी, तुमच्या स्वतःच्या वातावरणात ClearPass पॉलिसीचा परिणाम सिद्ध करा. Ruckus साठी, DPSK जनरेशन दरम्यान निवडलेली भूमिका किंवा VLAN हे स्विच आणि गेटवे डिझाइनशी सुसंगत ठेवा. 1 2 3
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
की रिव्होकेशन (की रद्द करणे) कार्य करते की नाही हे तुम्ही कसे तपासता?
अगदी पहिल्या डिप्लॉयमेंटमध्ये रिव्होकेशनचा समावेश करा. तुम्ही हरवलेले स्थानिक डिव्हाइस, ऑफबोर्ड केलेला कंत्राटदार किंवा चुकीच्या पद्धतीने जारी केलेल्या की ला मिळणाऱ्या ऑपरेशनल प्रतिसादाची चाचणी घेत आहात. यशाची अट "आम्ही रेकॉर्ड डिलीट केले" ही नाही. यशाची अट "डिव्हाइस काढून टाकलेल्या की सह नवीन असोसिएशन पूर्ण करू शकत नाही आणि लॉग्स त्याचे कारण ओळखतात" ही आहे.
सकारात्मक चाचणीने सुरुवात करा. जारी केलेली की वापरून चाचणी डिव्हाइस कनेक्ट करा. कंट्रोलर किंवा RADIUS स्वीकृती इव्हेंट, नियुक्त केलेली क्लायंट पॉलिसी आणि डिव्हाइसद्वारे निरीक्षण केलेले नेटवर्क सेगमेंट कॅप्चर करा. Cisco Meraki साठी, डॅशबोर्ड क्लायंट तपशील आणि तुमचे RADIUS लॉग्स तपासा. Ruckus साठी, DPSK रेकॉर्ड, भूमिका किंवा VLAN आणि असोसिएशनचा परिणाम कॅप्चर करा. Aruba साठी, ClearPass परिणामासोबतच AP परिणाम देखील कॅप्चर करा. 1 2 3 त्यानंतर की (key) त्याच्या सोर्स ऑफ ट्रूथवरून रद्द करा. संबंधित Cisco Meraki RADIUS मॅपिंग काढून टाका किंवा नाकारा. Aruba MPSK निर्णय देणारे ClearPass रजिस्ट्रेशन किंवा ऑथरायझेशन काढून टाका. Ruckus DPSK डिलीट करा. UniFi PPSK साठी, सध्याच्या UniFi कॉन्फिगरेशनमधील पासवर्ड-टू-VLAN मॅपिंग काढून टाका आणि प्रॉडक्शन एनव्हायर्नमेंटमध्ये वर्कफ्लो वापरण्यापूर्वी सध्याच्या UniFi डॉक्युमेंटेशननुसार ते व्हॅलिडेट करा. 1 2 3 4 नवीन असोसिएशन सक्तीने लागू करा. WiFi डिसेबल आणि री-इनेबल करा किंवा SSID फॉरगेट करा, नंतर जुन्या कीसह पुन्हा जॉइन करण्याचा प्रयत्न करा. अचूक लॉग्स तपासा. Aruba साठी, अतिरिक्त कॅशिंगचा विचार करणे आवश्यक आहे कारण कॅश केलेले MPSK नवीन MAC ऑथेंटिकेशन लुकअपला बायपास करू शकते. कॅश केलेली स्थिती वापरणारी नवीन चाचणी वेळेवर रद्द केल्याचे दर्शवत नाही. 2
शेवटी, त्याच SSID वरील जवळच्या अप्रभावित कीची चाचणी घ्या. ती तरीही जॉइन झाली पाहिजे आणि तिचे नियोजित पॉलिसी मिळाली पाहिजे. हे WLAN, RADIUS क्लायंट रजिस्ट्रेशन किंवा स्विच ट्रंक्समधील अति-विस्तृत बदल शोधून काढते. रद्द केल्यापासून ते अयशस्वी नवीन असोसिएशनपर्यंतचा वेळ रेकॉर्ड करा. ते मोजमाप व्हेन्यू ऑपरेशन्सना सांगते की जॉइनर्स, मूव्हर्स आणि लीव्हर्स प्रक्रिया प्रत्यक्षात काय देऊ शकते.
काय चुकते, आणि तुम्ही ते कसे दुरुस्त करता?
| लक्षण | संभाव्य कॉन्फिगरेशन क्षेत्र | पहिली तपासणी |
|---|---|---|
| क्लायंट Cisco Meraki की सह कधीही जॉइन होत नाही | SSID मोड किंवा RADIUS रिटर्न | Identity PSK with RADIUS, थेट ॲक्सेस, RADIUS पोहोच आणि अपेक्षित RADIUS परिणाम यांची पुष्टी करा. 1 |
| क्लायंट जॉइन होतो परंतु चुकीच्या Cisco Meraki सबनेटवर पोहोचतो | VLAN ओव्हरराइड किंवा AP अपलिंक | डीफॉल्ट SSID VLAN, RADIUS ओव्हरराइड परिणाम आणि AP ट्रंक अलाउन्स यांची तुलना करा. 1 |
| प्रोफाइल एडिट केल्यानंतर Aruba MPSK जॉइन अयशस्वी होतो | असमर्थित कॉम्बिनेशन | WPA2-PSK-AES, प्राथमिक सर्व्हर म्हणून ClearPass आणि कोणतेही मॅन्युअल MAC ऑथेंटिकेशन, डिनायलिसकटिंग किंवा अंतर्गत RADIUS कॉम्बिनेशन नसल्याची पुष्टी करा. 2 |
| Aruba रद्द करण्याची प्रक्रिया संथ दिसते | रोमिंग कॅश | डिझाइन सदोष घोषित करण्यापूर्वी AP ने डॉक्युमेंटेड स्थानिक MPSK कॅश वापरली होती का ते निश्चित करा. 2 |
| Ruckus की अनपेक्षितपणे शेअर केली जाते | DPSK प्रकार | बाइंड करण्यासाठी नियोजित की ऐवजी ग्रुप DPSK निवडली गेली होती का याचे पुनरावलोकन करा. 3 |
| 6 GHz डिझाइनमधून UniFi PPSK गहाळ आहे | सिक्युरिटी मोड आणि बँड | PPSK केवळ WPA2 आहे आणि 6 GHz वर काम करत नाही. ॲक्सेस पद्धतीचे पुन्हा डिझाइन करण्यासाठी नमूद केलेल्या UniFi मार्गदर्शनाचा वापर करा. 4 |
Multi-Tenant WiFi डिझाइनमध्ये iPSK कुठे बसते?
iPSK हा एक ॲक्सेस-कंट्रोल पॅटर्न आहे, संपूर्ण WiFi ऑपरेटिंग मॉडेल नाही. हे Multi-Tenant WiFi मध्ये बसते जिथे रहिवासी, बिल्डिंग सिस्टीम आणि स्टाफ डिव्हाइसेसना वेगवेगळ्या ॲक्सेस निर्णयांची आवश्यकता असते. अभ्यागतांसाठी Guest WiFi सह ते जोडा. बिल्डिंग कॉन्ट्रॅक्ट निर्णयांसाठी, Bulk internet agreement vs managed WiFi: which model fits your building पहा.
हा पॅटर्न Hospitality, Retail, Transport, आणि Healthcare मध्ये लागू होतो. Purple त्याचे हार्डवेअर-अज्ञेयवादी क्लाउड ओव्हरले Cisco Meraki, HPE Aruba, Ruckus, किंवा Ubiquiti UniFi इन्फ्रास्ट्रक्चरवर देऊ शकते. अधिक व्यापक संदर्भासाठी Guest WiFi Management: Smart Authentication & Segmentation आणि Cloud Wifi Management: Secure Enterprise Connectivity 2026 पहा.
तपशीलवार उदाहरण: हॉटेलमधील इन-रूम डिव्हाइसेस आणि बिल्डिंग ऑपरेशन्स
एका २०० खोल्यांच्या हॉटेलला इन-रूम डिव्हाइसेससाठी एक ऑपरेशनल SSID आणि स्वतंत्र बिल्डिंग ऑपरेशन्स सेगमेंट आवश्यक आहे, तेही प्रत्येक डिव्हाइस कॅटेगरीसाठी स्वतंत्र SSID न बनवता. नेटवर्क आर्किटेक्ट्स ब्रिज मोडमध्ये RADIUS सह Cisco Meraki iPSK निवडतात. RADIUS डिझाइनमध्ये प्रत्येक डिव्हाइस कॅटेगरीसाठी एक की रेकॉर्ड आणि इच्छित VLAN निर्णय असतो. SSID कडे एक डिफॉल्ट VLAN असतो आणि केवळ परिभाषित RADIUS प्रतिसादच त्यावर ओव्हरराइड करू शकतात. 1
मोजता येण्याजोगा स्वीकृती संच सुस्पष्ट आहे. चाचणी खोलीतील डिव्हाइस त्याच्या जारी केलेल्या की सह कनेक्ट झाले पाहिजे आणि त्याला रूम-डिव्हाइस सेगमेंट मिळाले पाहिजे. बिल्डिंग ऑपरेशन्स डिव्हाइसला ऑपरेशन्स सेगमेंट मिळाले पाहिजे. RADIUS स्टोअरमधून काढून टाकलेली की नवीन असोसिएशनमध्ये अयशस्वी ठरली पाहिजे. दुसरी वैध की तरीही कनेक्ट होण्यास सक्षम असली पाहिजे. हे सिद्ध करते की प्रवेश, सेगमेंटेशन आणि निरसन प्रक्रिया स्वतंत्र प्रात्यक्षिकांऐवजी एकत्रितपणे काम करतात.
तपशीलवार उदाहरण: स्टेडियम ऑपरेशन्स आणि तात्पुरते इव्हेंट डिव्हाइसेस
एक स्टेडियम तात्पुरत्या इव्हेंट टीम्ससाठी Ruckus SmartZone वापरते ज्यांना सेटअप दरम्यान नियंत्रित प्रवेश आवश्यक असतो. इंजिनिअर्स सिंगल-डिव्हाइस हँडओव्हरसाठी अनबाउंड DPSK आणि सामायिक उपकरणांसाठी स्वतंत्रपणे नियंत्रित ग्रुप DPSK तयार करतात. SmartZone मध्ये प्रत्येक की साठी स्पष्ट रोल किंवा VLAN पर्याय असतात. 3
मोजता येणारा परिणाम म्हणजे जॉइन मॅट्रिक्स. पहिल्या वापरानंतर बाइंड होणारी की अनपेक्षित दुसऱ्या डिव्हाइसला प्रवेश देऊ नये. ग्रुप की ने प्रत्येक अधिकृत डिव्हाइसला त्याच्या इच्छित VLAN वर पोहोचवले पाहिजे. इव्हेंट संपल्यानंतर, की काढून टाकल्याने मूळ चाचणी डिव्हाइसद्वारे नवीन असोसिएशन रोखली पाहिजे. हे वेन्यू ऑपरेशन्सना SSID वाढीशिवाय पुनरावृत्ती करण्यायोग्य इश्यू-अँड-रिव्होक नियंत्रण देते.
वारंवार विचारले जाणारे प्रश्न
मी सध्याच्या Cisco Meraki ॲक्सेस पॉइंट्सवर iPSK तैनात करू शकतो का?
होय, Cisco Meraki त्याच्या वायरलेस ॲक्सेस-कंट्रोल कॉन्फिगरेशनवर RADIUS सह iPSK चे दस्तऐवजीकरण करते, जे त्याच्या नमूद केलेल्या वैशिष्ट्य मर्यादांच्या अधीन आहे. तुम्ही डॅशबोर्डमध्ये आवश्यकतेनुसार SSID, RADIUS सर्व्हर्स आणि ब्रिज-मोड VLAN ओव्हरराइड्स कॉन्फिगर करा. SSID चा MX Concentrator शी टनेल केलेला नाही याची खात्री करा, आणि RADIUS वर्कफ्लोसह दस्तऐवजीकरण केलेल्या iPSK सह WPA3 चे नियोजन करू नका. 1
HPE Aruba Central MPSK साठी ClearPass आवश्यक आहे का?
होय, नमूद केलेला HPE Aruba Central MPSK वर्कफ्लो ClearPass Policy Manager ला प्राथमिक सर्व्हर म्हणून निवडतो. ClearPass डिव्हाइस-विशिष्ट किंवा गट-विशिष्ट पासफ्रेजेस प्रदान करतो आणि दस्तऐवजीकरण केलेली Access-Accept ऑथरायझेशन माहिती परत करतो. रोलआउट करण्यापूर्वी Aruba द्वारे वगळलेले कॉम्बिनेशन्स तपासा, विशेषतः मॅन्युअल MAC ऑथेंटिकेशन, डिनायलिस्टिंग आणि अंतर्गत RADIUS सर्व्हर. 2
Ruckus DPSK डिव्हाइसला वेगळ्या VLAN वर ठेवू शकते का?
होय, Ruckus SmartZone तुम्हाला DPSK जनरेट करताना VLAN ID निवडण्याची परवानगी देते आणि तुम्हाला एक युझर रोल असाइन करण्याची परवानगी देते ज्याच्या परवानग्यांमध्ये VLAN समाविष्ट आहे. तरीही तुम्ही WLAN, AP अपलिंक्स, स्विचेस आणि गेटवे हे सेगमेंट वाहून नेतात याची खात्री केली पाहिजे. मोठ्या प्रमाणावर की जारी करण्यापूर्वी प्रत्येक इच्छित पॉलिसी परिणामासाठी की तयार करा आणि त्याची चाचणी घ्या. 3
Ubiquiti UniFi Private PSK आणि RADIUS-असाइन केलेले VLANs एकच आहेत का?
नाही, UniFi PPSK आणि RADIUS-असाइन केलेले VLANs हे स्वतंत्र पर्याय म्हणून स्पष्ट करते. PPSK शेअर केलेल्या SSID वरील पासवर्ड्स एका VLAN वर मॅप करते. RADIUS-असाइन केलेले VLANs युनिक प्रोफाइल्स वापरतात आणि त्यासाठी WPA2 Enterprise किंवा WPA3 Enterprise आवश्यक असते. UniFi PPSK केवळ WPA2 आहे आणि ते 6 GHz बँडवर काम करत नाही. 4
iPSK डिप्लोयमेंटसाठी किती प्रयत्नांची आवश्यकता असते?
पायलटसाठी परिभाषित SSID, लक्ष्य VLANs, ॲक्सेस कंट्रोल सोर्स, संबंधित ठिकाणी AP-to-RADIUS कनेक्टिव्हिटी आणि रिव्होकेशन चाचणी आवश्यक असते. प्रयत्न की मालक आणि पॉलिसी परिणामांच्या संख्येनुसार वाढतात, SSIDs च्या संख्येनुसार नाही. दोन पॉलिसी आणि काही डिव्हाइसेससह सुरुवात करा, त्यानंतर मोठ्या प्रमाणावर रोलआउट करण्यापूर्वी जारी करणे, सपोर्ट आणि ऑफबोर्डिंग पायऱ्यांचे दस्तऐवजीकरण करा.
iPSK हे GDPR किंवा PCI-DSS कंप्लायन्समध्ये मदत करू शकते का?
iPSK सेगमेंटेशन आणि ॲक्सेस कंट्रोल डिझाइनला सपोर्ट करू शकते, परंतु ते कंप्लायन्स प्रमाणित करत नाही. GDPR Article 32 ला योग्य तांत्रिक आणि संस्थात्मक सुरक्षा उपायांची आवश्यकता असते. PCI-DSS खाते डेटा सुरक्षित करण्यासाठी तांत्रिक आणि कार्यात्मक आवश्यकता प्रदान करते. तुमच्या संबंधित कंप्लायन्स मालकासोबत तुमचे वास्तविक डेटा प्रवाह, लॉगिंग, धारणा, ॲक्सेस अधिकार आणि पेमेंट वातावरणाचे मूल्यांकन करा. 7 8
रहिवासी किंवा कर्मचाऱ्यांना की जारी करण्यापूर्वी मी काय चाचणी घेतली पाहिजे?
एक परवानगी दिलेला जॉइन, अपेक्षित VLAN किंवा पॉलिसी परिणाम, की काढून टाकलेला नाकारलेला जॉइन आणि त्याच SSID वरील एका अप्रभावित कीची चाचणी घ्या. प्रत्येक चाचणीसाठी कंट्रोलर आणि RADIUS किंवा ClearPass पुरावे मिळवा. Aruba डिप्लोयमेंटमध्ये दस्तऐवजीकरण केलेल्या MPSK कॅशेचा देखील विचार केला पाहिजे, कारण कॅश केलेला पासफ्रेज तात्काळ पुन्हा केलेल्या प्रयत्नाद्वारे जे सिद्ध होते त्यात बदल करू शकतो. 1 2 3
संदर्भ
महत्वाच्या व्याख्या
iPSK
सामायिक केलेल्या SSID वर वापरली जाणारी एक विशिष्ट प्री-शेअर्ड की, जी प्रति उपकरण किंवा ग्रुपनुसार प्रवेशाचा निर्णय घेण्यास सक्षम करते.
जेव्हा उपकरणांना एंटरप्राइझ क्रेडेंशियल्सपेक्षा सोप्या ऑनबोर्डिंगची आवश्यकता असते परंतु तरीही आपल्याला ट्रॅक करण्यायोग्य इश्यू आणि रिव्होकेशनची आवश्यकता असते तेव्हा याचा वापर करा.
MPSK
HPE Aruba ची Multi Pre-Shared Key क्षमता, जी ClearPass द्वारे जारी केलेल्या उपकरण-विशिष्ट किंवा ग्रुप-विशिष्ट पासफ्रेजेससह दस्तऐवजीकरण केली आहे.
वैयक्तिक की प्रवेश नियंत्रणाची आवश्यकता असलेल्या Aruba Central आणि ClearPass डिझाइनमध्ये याचा वापर करा.
DPSK
Ruckus Dynamic PSK, जे DPSK सक्षम केलेल्या WLAN साठी SmartZone मध्ये तयार आणि व्यवस्थापित केले जाते.
जेव्हा SmartZone हे की जारी करणे, बाइंड करणे आणि डिलीट करणे यासाठीचे नियंत्रण बिंदू असते तेव्हा याचा वापर करा.
PPSK
Ubiquiti UniFi Private Pre-Shared Keys, जे एका सामायिक SSID वर पासवर्डला VLAN सह मॅप करतात.
दस्तऐवजीकरण केलेल्या WPA2 आणि बँड मर्यादांच्या अंतर्गत UniFi स्थानिक VLAN सेगमेंटेशनसाठी याचा वापर करा.
RADIUS
एक्सेस पॉइंट आणि पॉलिसी सर्व्हिस दरम्यान प्रमाणीकरण, अधिकृतता आणि अकाउन्टिंग निर्णयांसाठी प्रोटोकॉल आणि सर्व्हिस मॉडेल.
जिथे प्लॅटफॉर्म RADIUS-बॅक्ड iPSK किंवा MPSK वर्कफ्लोचे दस्तऐवजीकरण करतो आणि आपल्याला केंद्रीय नियंत्रणाची आवश्यकता असते तिथे याचा वापर करा.
VLAN
एक लॉजिकल नेटवर्क सेगमेंट जे ब्रॉडकास्ट डोमेन्स वेगळे करते आणि प्रवेश निर्णयाचा भाग म्हणून नियुक्त केले जाऊ शकते.
रहिवासी, अतिथी, ऑपरेशनल आणि डिव्हाइस ट्रॅफिक स्वतंत्र पॉलिसी पाथवर ठेवण्यासाठी याचा वापर करा.
RADIUS Access-Accept
RADIUS सर्व्हरकडून मिळालेला यशस्वी प्रतिसाद, ज्यामध्ये विक्रेता-विशिष्ट की किंवा अधिकृतता माहिती समाविष्ट असू शकते.
एखादे उपकरण का जोडले गेले, त्याला कोणती पॉलिसी मिळाली किंवा VLAN परिणाम का बदलला याच्या ट्रबलशूटिंग दरम्यान याची तपासणी करा.
RADIUS override
एक प्लॅटफॉर्म क्षमता जी यशस्वी RADIUS प्रतिसादाला SSID च्या डीफॉल्ट VLAN टॅगची जागा घेण्याची अनुमती देते.
जेव्हा केंद्रीय पॉलिसीने क्लायंट VLAN नियंत्रित करणे आवश्यक असते, तेव्हा समर्थित Cisco Meraki ब्रिज-मोड डिझाइनवर याचा वापर करा.
Four-way key handshake
ट्रॅफिक संरक्षण की स्थापित करण्यासाठी असोसिएशननंतर वापरली जाणारी WPA की-एस्टॅब्लिशमेंट एक्सचेंज पद्धत.
क्लायंट नेटवर्क वापरण्यापूर्वी अचूक वैयक्तिक की आणि स्वीकारलेला पॉलिसी निकाल दोन्ही का आवश्यक आहेत हे हे स्पष्ट करते.
Revocation test
एक नियंत्रित नवीन-असोसिएशन चाचणी जी हे दर्शवते की काढून टाकलेली किंवा नाकारलेली की आता नेटवर्क प्रवेशास अनुमती देत नाही.
नवीन लोकांना जोडणे, बदलणे आणि काढून टाकण्याची प्रक्रिया सिद्ध करण्यासाठी व्यापक रोलआउटपूर्वी आणि कोणत्याही प्रवेश-नियंत्रण बदलानंतर ही चाचणी चालवा.
सोडवलेली उदाहरणे
एक २०० खोल्यांच्या हॉटेलला स्वतंत्र नेटवर्क विभागांसह एकाच SSID वर खोलीतील उपकरणांची आणि इमारत ऑपरेशन्सची आवश्यकता आहे.
ब्रिज मोडमध्ये RADIUS सह Cisco Meraki iPSK कॉन्फिगर करा. प्रत्येक उपकरण श्रेणीसाठी RADIUS रेकॉर्ड आणि इच्छित VLAN निर्णय राखा, डीफॉल्ट SSID VLAN सेट करा आणि दस्तऐवजीकरण केलेले RADIUS ओव्हरराइड सक्षम करा. खोलीतील उपकरणाची जोडणी, ऑपरेशन्स उपकरणाची जोडणी, रद्द केलेल्या की चे नाकारणे आणि अप्रभावित की चे कनेक्शन प्रमाणित करा. [1]
एका स्टेडियमला एकाधिक ऑपरेशनल SSIDs न तयार करता तात्पुरत्या इव्हेंट उपकरणांसाठी नियंत्रित प्रवेशाची आवश्यकता आहे.
Ruckus SmartZone मध्ये, नियंत्रित सिंगल-डिव्हाइस हँडओव्हरसाठी अनबाउंड DPSK आणि सामायिक उपकरणांसाठी गव्हर्नड ग्रुप DPSK जनरेट करा. जनरेशनच्या वेळी इच्छित भूमिका किंवा VLAN नियुक्त करा. प्रमाणित करा की नवीन बाउंड की अनियोजित दुसऱ्या उपकरणाला नकार देते, ग्रुप की ला तिची पॉलिसी मिळते आणि डिलीशनमुळे नवीन जोडणी ब्लॉक होते. [3]
स्रोत
- Cisco Meraki: iPSK with RADIUS authentication
- HPE Aruba: Support for MPSK in WLAN SSID
- Ruckus SmartZone: Generating Dynamic PSKs
- Ubiquiti UniFi: PPSK and RADIUS for multiple VLANs
- RFC 3580: IEEE 802.1X RADIUS usage guidelines
- RFC 4675: RADIUS attributes for VLAN and priority support
- EUR-Lex: General Data Protection Regulation
- PCI Security Standards Council: PCI Data Security Standard
या मालिकेमध्ये पुढे वाचा
Bulk internet agreement विरुद्ध managed WiFi: तुमच्या इमारतीसाठी कोणते मॉडेल योग्य आहे
मालमत्ता, IT आणि ऑपरेशन्स लीडर्ससाठी एक व्यावहारिक खरेदी संदर्भ जो रहिवासी-सशुल्क रिटेल ब्रॉडबँड, bulk internet agreement आणि managed WiFi यांची तुलना करतो. हे US bulk-internet फ्रेमिंग आणि UK समतुल्य वापरून मालकी हक्क, रहिवाशांचे स्थलांतर (move-in), सुरक्षा, खर्चाची व्याप्ती आणि करारातून बाहेर पडणे स्पष्ट करते.
अपार्टमेंट WiFi सोल्यूशन्स: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे मार्गदर्शक Build to Rent आणि multi-dwelling unit प्रॉपर्टीजमधील अपार्टमेंट WiFi सोल्यूशन्ससाठी आर्किटेक्चर, डिप्लॉयमेंट आणि बिझनेस केस कव्हर करते. हे स्पष्ट करते की कशा प्रकारे Identity Pre-Shared Key (iPSK) तंत्रज्ञान स्मार्ट डिव्हाइसेस आणि IoT ला सपोर्ट करत प्रत्येक रहिवाशासाठी सुरक्षित, वेगळे नेटवर्क बबल्स तयार करते. प्रॉपर्टी डेव्हलपर्स, घरमालक आणि BTR ऑपरेटर्सना यामध्ये प्रत्यक्ष अंमलबजावणीसाठी डिप्लॉयमेंट मार्गदर्शन, ROI डेटा आणि सविस्तर अंमलबजावणीच्या परिस्थिती मिळतील.
Cox business managed WiFi: व्यवसायांसाठी एक सर्वसमावेशक मार्गदर्शिका
हे मार्गदर्शक मालमत्ता विकासक आणि BTR ऑपरेटर Cox Business व्यवस्थापित WiFi चा वापर करून स्केलेबल, सुरक्षित नेटवर्क कसे उपयोजित करू शकतात याचा तपशील देते. यामध्ये नेटवर्क आर्किटेक्चर, वेंडर-तटस्थ हार्डवेअर उपयोजन आणि कनेक्टिव्हिटीला एका ऑपरेशनल डोकेदुखीवरून विश्वसनीय पायाभूत सुविधांमध्ये रूपांतरित करण्याचा व्यावसायिक प्रभाव समाविष्ट आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.