मुख्य मजकुराकडे जा

PPSK WiFi: वैशिष्ट्ये आणि डिप्लॉयमेंट मॉडेल्सची तुलना

Private Pre-Shared Key (PPSK) आणि Identity PSK (iPSK) आर्किटेक्चरसाठीचे तांत्रिक मार्गदर्शक: dynamic VLAN steering, mDNS आयसोलेशन, IoT ऑनबोर्डिंग आणि MDUs व विद्यार्थी वसतिगृहांमधील एअरटाईम रिकव्हरी.

Iain Jewitt द्वारेप्रकाशित अद्ययावत केले
📖 11 मिनिट वाचन1,274 शब्द2 सोडवलेली उदाहरणे3 सराव प्रश्न6 महत्वाच्या व्याख्या

Video overview

हे मार्गदर्शक ऐका

पॉडकास्ट ट्रान्सक्रिप्ट पहा
Purple Technical Briefing मध्ये आपले स्वागत आहे. आज आपण PPSK WiFi - Private Pre-Shared Key - बद्दल जाणून घेणार आहोत - ते नक्की काय आहे, इतर पर्यायांच्या तुलनेत ते कसे आहे आणि प्रत्यक्षात त्याचा वापर कोठे फायदेशीर ठरतो. [medium pause] याने सुटणाऱ्या समस्येपासून सुरुवात करूया. पारंपारिक WPA2 Personal नेटवर्कमध्ये, नेटवर्कवरील प्रत्येक डिव्हाइस समान पासवर्ड शेअर करते. घरासाठी हे ठीक आहे. पण २०० युनिट्सच्या बिल्ड टू रेंट (Build to Rent) इमारतीसाठी, विद्यार्थ्यांच्या हॉस्टेल ब्लॉकसाठी किंवा ३०० खोल्यांच्या हॉटेलसाठी हा एक मोठा धोका आहे. जेव्हा एखादा रहिवासी तिथून बाहेर पडतो, तेव्हा तुम्हाला एकतर सर्वांसाठी पासवर्ड बदलावा लागतो - ज्यामुळे इतर प्रत्येक रहिवाशाचा स्मार्ट टीव्ही, थर्मोस्टॅट आणि गेमिंग कन्सोल बंद पडतो - किंवा जुन्या रहिवाशाला नेटवर्कचा ॲक्सेस तसाच ठेवावा लागतो. यातील कोणताही पर्याय स्वीकारण्याजोगा नाही. [short pause] PPSK प्रत्येक रहिवाशाला, प्रत्येक फ्लॅटला किंवा प्रत्येक डिव्हाइस ग्रुपला स्वतःची युनिक WiFi की देऊन ही समस्या सोडवते. ते सर्व एकाच SSID ला - म्हणजेच एकाच नेटवर्कच्या नावाला - कनेक्ट होतात, परंतु प्रत्येक की वेगळ्या VLAN ला जोडली जाते. फ्लॅट १२ हा VLAN १० वर आहे. फ्लॅट १३ हा VLAN २० वर आहे. IoT डिव्हाइसेस VLAN ९९ वर आहेत. एक्सेस पॉइंट ही की-टू-VLAN मॅपिंग आपोआप हाताळतो. यासाठी कोणतीही RADIUS सर्व्हरची आवश्यकता नसते. कोणतीही सर्टिफिकेट इन्फ्रास्ट्रक्चर लागत नाही. डिव्हाइसवर कोणत्याही 802.1X सप्लिकंटची गरज नसते. [medium pause] आता टर्मिनॉलॉजीबद्दल बोलूया, कारण वेगवेगळ्या व्हेंडरनुसार यामध्ये फरक असतो आणि त्यामुळे मार्केटमध्ये मोठा गोंधळ उडतो. Aruba याला PPSK - Private Pre-Shared Key - म्हणते. Cisco Meraki याला iPSK - Identity PSK किंवा Personal Private Network - म्हणते. Juniper Mist ePSK वापरते. एरोहाइव्ह ब्रँड अंतर्गत मूळ संकल्पना विकसित करणाऱ्या Extreme Networks ने याला Private PSK असे नाव दिले आहे. Ubiquiti UniFi याला सहजपणे PPSK म्हणते. Cambium देखील ePSK वापरते. या सर्वांच्या मागे काम करणारी मूळ सिस्टीम अगदी सारखीच आहे: एक SSID, अनेक युनिक की, आणि प्रत्येक की एका VLAN किंवा पॉलिसी ग्रुपशी जोडलेली असते. [short pause] तांत्रिकदृष्ट्या, असोसिएशन लेयरवर काय होते ते पाहूया. जेव्हा एखादे डिव्हाइस कनेक्ट होते, तेव्हा ते WPA2 फोर-वे हँडशेक दरम्यान आपली प्री-शेअर्ड की सादर करते. एक्सेस पॉइंट - किंवा त्यामागील क्लाउड कंट्रोलर - PPSK स्टोअरमध्ये ती की शोधतो, ती कोणत्या VLAN ला जोडलेली आहे ते ओळखतो आणि तिथून पुढे त्या डिव्हाइसच्या ट्रॅफिकला त्यानुसार टॅग करतो. डिव्हाइसला सामान्य WiFi कनेक्शन दिसते. त्याला हे अजिबात कळत नाही की त्याला एका आयसोलेटेड सेगमेंटमध्ये ठेवले गेले आहे. त्याचे Chromecast चालते. त्याचा स्मार्ट स्पीकर पेअर होतो. त्याच्या कन्सोलला योग्य NAT प्रकार मिळतो. सर्व काही अगदी घरच्या नेटवर्कसारखेच काम करते - कारण डिव्हाइसच्या दृष्टीकोनातून ते घरचेच नेटवर्क असते. [medium pause] हा 802.1X मधील मुख्य फरक आहे, जे कर्मचारी नेटवर्क आणि कॉर्पोरेट वातावरणासाठीचे एंटरप्राइझ मानक आहे. 802.1X साठी एक RADIUS सर्व्हर, एक आयडेंटिटी प्रोव्हायडर - Microsoft Entra ID, Okta किंवा Google Workspace - आणि प्रत्येक डिव्हाइसवर एक सप्लिकंट असणे आवश्यक आहे. हा सप्लिकंट म्हणजे EAP ऑथेंटिकेशन एक्सचेंज हाताळणारा सॉफ्टवेअर घटक आहे. प्रत्येक मॅनेज्ड लॅपटॉप आणि कॉर्पोरेट फोनवर तो असतो. पण तुमच्या रहिवाशाच्या स्मार्ट फ्रिजमध्ये तो नसतो. तुमच्या बिल्डिंगच्या HVAC कंट्रोलरमध्ये तो नसतो. तुमच्या IoT सेन्सर्समध्ये तो नसतो. PPSK या सर्वांसोबत काम करते कारण ते WPA Enterprise लेयरवर नाही, तर WPA Personal लेयरवर चालते. [short pause] तसे पाहता, PPSK हे कॉर्पोरेट वातावरणात 802.1X साठी पर्याय नाही. हे एका वेगळ्या समस्येसाठी एक वेगळे साधन आहे. जर तुम्ही कर्मचारी नेटवर्क चालवत असाल जेथे वैयक्तिक जबाबदारी महत्त्वाची असते - जेथे तुम्हाला हे माहित असणे आवश्यक असते की एखाद्या विशिष्ट व्यक्तीने विशिष्ट वेळी ऑथेंटिकेट केले आहे आणि ते संस्था सोडतात त्या क्षणी तुम्हाला त्यांचा प्रवेश रद्द करणे आवश्यक असते - तर 802.1X हे योग्य उत्तर आहे. जर तुम्ही निवासी नेटवर्क चालवत असाल जेथे तुम्हाला प्रति-कुटुंब विलगीकरण, IoT सपोर्ट आणि मोठ्या प्रमाणावर ऑपरेशन्सची सुलभता हवी असेल, तर PPSK हे योग्य उत्तर आहे. [medium pause] चला डिप्लॉयमेंट मॉडेल्स पाहूयात. आज प्रॉडक्शनमध्ये तीन प्राथमिक पॅटर्न आहेत. [short pause] पहिला क्लाउड - कंट्रोलर मॉडेल आहे, जो नवीन डिप्लॉयमेंटसाठी सर्वात सामान्य आहे. तुमचे ॲक्सेस पॉइंट्स - मग ते Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks किंवा Fortinet असोत - एका क्लाउड मॅनेजमेंट प्लॅटफॉर्मशी कनेक्ट होतात. PPSK की स्टोअर क्लाउड कंट्रोलरमध्ये असते. जेव्हा तुम्ही एखाद्या नवीन रहिवाशाची तरतूद करता, तेव्हा तुम्ही पोर्टलमध्ये एक की तयार करता, ती VLAN ला असाइन करता आणि कंट्रोलर ही पॉलिसी इमारतीतील प्रत्येक ॲक्सेस पॉइंटवर पाठवतो. रहिवाशाला त्यांची की - ईमेल, SMS किंवा स्वागत पॅकमधील QR कोडद्वारे - मिळते आणि ते कनेक्ट होतात. जेव्हा ते तेथून जातात, तेव्हा तुम्ही ती की डिलीट करता. त्यांचे डिव्हाइसेस कनेक्ट होणे बंद होते. इतर कोणावरही परिणाम होत नाही. [short pause] दुसरे मॉडेल स्थानिक RADIUS बॅकएंडसह PPSK आहे. काही एंटरप्राइझ डिप्लॉयमेंट्स PPSK क्रेडेंशियल्स स्टोअर करण्यासाठी आणि व्हॅलिडेट करण्यासाठी RADIUS सर्व्हर वापरतात, जे तुम्हाला सेंट्रलाइज्ड लॉगिंग, ऑडिट ट्रेल्स आणि तुमच्या आयडेंटिटी मॅनेजमेंट प्लॅटफॉर्मसह इंटिग्रेशन देते. यामुळे इन्फ्रास्ट्रक्चर ओव्हरहेड वाढते परंतु PPSK च्या डिव्हाइस सुसंगततेसह तुम्हाला 802.1X ची जबाबदारी मिळते. मिश्र वातावरणासाठी हे योग्य मॉडेल आहे - समजा, एक को-वर्किंग स्पेस जेथे तुमच्याकडे मॅनेज्ड कॉर्पोरेट डिव्हाइसेस आणि सदस्यांच्या मालकीची IoT उपकरणे दोन्ही आहेत. [short pause] तिसरे मॉडेल हायब्रिड आहे: रहिवासी आणि IoT साठी PPSK, कर्मचारी आणि व्यवस्थापन प्रणालींसाठी 802.1X. Purple ने बिल्ड टू रेंट आणि मल्टी - ड्वेलिंग युनिट डिप्लॉयमेंट्ससाठी शिफारस केलेले हे आर्किटेक्चर आहे. रहिवाशांना PPSK मिळते. बिल्डिंग मॅनेजमेंट सिस्टम, CCTV आणि ॲक्सेस कंट्रोलला PPSK सह त्यांचे स्वतःचे IoT VLAN मिळते. प्रॉपर्टी मॅनेजमेंट टीमचे डिव्हाइसेस Microsoft Entra ID किंवा Okta च्या विरूद्ध 802.1X वापरतात. तीन स्वतंत्र ऑथेंटिकेशन मॉडेल्स, तीन स्वतंत्र VLANs, एक फिजिकल इन्फ्रास्ट्रक्चर. आता इम्प्लीमेंटेशनकडे वळूया. जर तुम्ही बिल्ड टू रेंट डेव्हलपमेंट किंवा मल्टी - ड्वेलिंग युनिट प्रॉपर्टीसाठी PPSK डिप्लॉय करत असाल, तर कार्य करणारा क्रम खालीलप्रमाणे आहे. [short pause] हार्डवेअरला स्पर्श करण्यापूर्वी तुमच्या लॉजिकल डिझाइनपासून सुरुवात करा. तुमच्या रहिवाशांची संख्या, तुमच्या IoT डिव्हाइस कॅटेगरी आणि कोणतीही कर्मचारी किंवा व्यवस्थापन प्रणाली यांचा नकाशा तयार करा. VLANs असाइन करा. एक सामान्य BTR डिप्लॉयमेंट यासारखे दिसते: VLAN 10 पासून तुमच्या रहिवाशांसाठी आवश्यक असलेल्या युनिट्सच्या संख्येपर्यंत, तुमच्या डेन्सिटीवर अवलंबून प्रति फ्लॅट एक VLAN किंवा प्रति मजला एक VLAN. IoT साठी VLAN 99. बिल्डिंग मॅनेजमेंटसाठी VLAN 100. कॉमन एरियामध्ये गेस्ट WiFi साठी VLAN 200. [short pause] " त्यानंतर तुमच्या IP ऍड्रेसिंग योजनेचे दस्तऐवजीकरण (document) करा. २०० युनिट्सच्या इमारतीमध्ये, कोणत्याही विशिष्ट वेळी नेटवर्कवर ३,००० ते ५,००० डिव्हाइसेस असण्याची शक्यता असते. ब्रिटिश प्रॉपर्टी फेडरेशनच्या संशोधनानुसार हे प्रति घर १५ ते २५ डिव्हाइसेसचे प्रमाण आहे. तुमच्या DHCP व्याप्तीने (scopes) त्यानुसार जागा उपलब्ध करून देणे आवश्यक आहे. प्रत्येक VLAN नुसार पुरेशा सबनेट आकारांसह RFC 1918 प्रायव्हेट ऍड्रेसिंग वापरा. स्लॅश २४ (slash 24) तुम्हाला २५४ वापरण्यायोग्य ऍड्रेसेस देते. स्लॅश २३ (slash 23) तुम्हाला ५१० देते. त्यानुसार आकार ठरवा. [medium pause] हार्डवेअर निवडीबद्दल: PPSK ला सर्व प्रमुख एंटरप्राइझ ऍक्सेस पॉइंट प्लॅटफॉर्मवर सपोर्ट केला जातो. Cisco Meraki याला iPSK म्हणते आणि प्रति-SSID की पॉलिसीसह Meraki डॅशबोर्डद्वारे ते व्यवस्थापित करते. HPE Aruba हे ArubaOS आणि Aruba Central मध्ये मूळ स्वरूपात लागू करते. Ruckus याला SmartZone आणि Ruckus Cloud प्लॅटफॉर्मद्वारे सपोर्ट करते. Juniper Mist हे AI-संचालित RF व्यवस्थापनासह ePSK वापरते. Ubiquiti UniFi कडे २०२३ पासून PPSK आहे, तरी हे लक्षात घ्या की हे सध्या केवळ WPA2 पुरते मर्यादित आहे आणि ६ गिगाहर्ट्झ बँडवर कार्य करणार नाही. Cambium आणि Extreme हे दोघेही त्यांच्या संबंधित क्लाउड प्लॅटफॉर्मद्वारे याला सपोर्ट करतात. [short pause] एक महत्त्वाची मर्यादा लक्षात घेण्यासारखी आहे: UniFi ची PPSK अंमलबजावणी केवळ WPA2 पुरती मर्यादित आहे. जर तुम्ही WiFi 6E ऍक्सेस पॉइंट्स निर्दिष्ट करत असाल आणि PPSK क्लायंटसाठी ६ गिगाहर्ट्झ बँड वापरू इच्छित असाल, तर तुम्हाला PPSK सह WPA3-SAE ला सपोर्ट करणाऱ्या प्लॅटफॉर्मची आवश्यकता असेल, किंवा तुम्हाला PPSK क्लायंटना केवळ २.४ आणि ५ गिगाहर्ट्झ बँडपुरते मर्यादित ठेवावे लागेल. Aruba, Ruckus आणि Meraki हे सर्व WPA3 कॉन्फिगरेशनवर PPSK ला सपोर्ट करतात. [medium pause] आता संभाव्य अडचणींबद्दल बोलूया. प्रत्यक्ष वापराच्या सेटअप्समध्ये मला वारंवार दिसणाऱ्या चुकांच्या पद्धती या आहेत. [short pause] पहिली अडचण म्हणजे SSID चा अतिरेक (SSID proliferation). तुम्ही ब्रॉडकास्ट करत असलेला प्रत्येक SSID हा बीकन फ्रेम्ससाठी एअरटाइम वापरतो. दाट लोकवस्तीच्या निवासी इमारतीमध्ये, जर तुम्ही प्रति ऍक्सेस पॉइंट सहा किंवा आठ SSID ब्रॉडकास्ट करत असाल, तर तुम्ही प्रत्येकाची कार्यक्षमता कमी करत आहात. प्रति रेडिओ कमाल चार SSID ठेवा. प्रत्येक फ्लॅटसाठी किंवा प्रत्येक मजल्यासाठी स्वतंत्र SSID तयार करण्याऐवजी, एकाच SSID मधून अनेक निवासी घटकांना सेवा देण्यासाठी PPSK चा वापर करा. [short pause] दुसरी अडचण म्हणजे अपुरे ट्रंक पोर्ट कॉन्फिगरेशन. तुम्ही एक सुस्पष्ट VLAN योजना डिझाइन करता, ऍक्सेस पॉइंट्स तैनात करता आणि नंतर ट्रॅफिक अचानक बंद होते कारण कोणीतरी डिस्ट्रिब्युशन स्विच आणि ऍक्सेस लेअरमधील ट्रंक लिंकवर संबंधित VLANs ला परवानगी देण्यास विसरलेले असते. कमिशनिंग दरम्यान प्रत्येक ट्रंक पोर्ट सत्यापित करा. त्याचे दस्तऐवजीकरण करा. रहिवासी राहण्यास येण्यापूर्वी प्रत्येक VLAN वरील डिव्हाइससह त्याची चाचणी घ्या. [short pause] तिसरी अडचण म्हणजे की (key) वितरण. की जनरेट करणे सोपे आहे. परंतु रहिवाशांपर्यंत त्या सुरक्षित आणि सुलभ पद्धतीने पोहोचवणे कठीण आहे. रहिवासी येण्याच्या पहिल्या दिवशी वेलकम पॅकमध्ये QR कोड देणे चांगले काम करते. रहिवाशांसाठी एक पोर्टल असणे जिथून ते त्यांची की मिळवू शकतात आणि नवीन डिव्हाइसेस जोडू शकतात, हे पुढील चालू कामांसाठी अधिक चांगले आहे. की वितरणाचा फ्लो सिस्टीम तैनात करण्यापूर्वीच तयार करा, नंतर नाही. [short pause] चौथी अडचण, जी विशेषतः IoT साठी आहे, ती म्हणजे परिणामांचा विचार न करता रहिवाशांच्या PPSK विभागावर स्मार्ट होम डिव्हाइसेस ठेवणे. रहिवाशांच्या VLAN वरील तडजोड केलेले IoT डिव्हाइस त्याच VLAN वरील इतर डिव्हाइसेसवर हल्ला करू शकते. उच्च-जोखमीच्या IoT श्रेणींसाठी, एग्रेस फिल्टरिंगसह स्वतंत्र IoT VLAN चा विचार करा, जरी याचा अर्थ रहिवाशांना त्यांचे स्मार्ट होम ॲप्स वेगळे नेटवर्क वापरण्यासाठी कॉन्फिगर करावे लागतील. [medium pause] चला दोन वास्तविक-जगातील परिस्थिती पाहूया. [short pause] परिस्थिती एक: शहराच्या मध्यभागी असणारे १८०-युनिटचे बिल्ड टू रेंट (Build to Rent) गृहनिर्माण संकुल. ऑपरेटरला भाड्यामध्ये एक सुविधा म्हणून WiFi समाविष्ट करायचे होते, ज्यामध्ये प्रवेशाच्या दिवशीच सक्रियकरण आणि पूर्ण स्मार्ट होम सपोर्ट असावा. त्यांनी Aruba Central द्वारे व्यवस्थापित केलेले HPE Aruba ऍक्सेस पॉइंट्स तैनात केले. प्रत्येक फ्लॅटला भाडेकरू नोंदणीच्या वेळी एक युनिक PPSK की जनरेट करून दिली जाते. ही की रहिवाशाला QR कोडसह ईमेल केली जाते. ते तो स्कॅन करतात, त्यांचे सर्व डिव्हाइसेस कनेक्ट होतात आणि त्यांचे Chromecast, स्मार्ट स्पीकर आणि कन्सोल त्वरित काम करू लागतात. जेव्हा एखादा रहिवासी घर सोडतो, तेव्हा प्रॉपर्टी मॅनेजर पोर्टलमध्ये ती की डिलीट करतो. नवीन रहिवाशाला प्रवेश करताना नवीन की मिळते. पासवर्ड बदलण्याची कोणतीही कटकट नाही. ऑपरेटरने नोंदवले की त्यांच्या मागील सामायिक-पासवर्ड (shared-password) तैनाती (deployment) च्या तुलनेत WiFi संबंधित सपोर्ट तिकिटांमध्ये ३०% घट झाली आहे. [short pause] परिस्थिती दोन: ४०० खाटांचे खास विद्यार्थ्यांसाठी बनवलेले वसतिगृह. येथील आव्हान म्हणजे नवीन बॅचच्या प्रवेशाचा आठवडा, जिथे शेकडो विद्यार्थी एकाच वेळी येतात आणि डझनभर डिव्हाइसेस एकाच वेळी कनेक्ट करण्याचा प्रयत्न करतात. ऑपरेटरने SmartZone सह Ruckus ऍक्सेस पॉइंट्स वापरले, ज्यामध्ये प्रति खोली एक की याप्रमाणे PPSK तैनात केले. की आधीच जनरेट केल्या होत्या आणि आगमनापूर्वी पाठवलेल्या वेलकम पॅकमध्ये समाविष्ट केल्या होत्या. विद्यार्थ्यांनी आल्यावर QR कोड स्कॅन केला आणि काही सेकंदात ते कनेक्ट झाले. नेटवर्कने कोणतीही अडचण न येता प्रवेशाच्या वेळेचा हा भार यशस्वीपणे सांभाळला कारण प्रत्येक विद्यार्थ्याचा ट्रॅफिक त्यांच्या स्वतःच्या VLAN विभागापुरता मर्यादित होता. [medium pause] आता वारंवार विचारल्या जाणाऱ्या प्रश्नांवर एक जलद प्रश्नोत्तरी पाहूया. [short pause] एक सिंगल ऍक्सेस पॉइंट किती PPSK की हाताळू शकतो? बहुतेक एंटरप्राइझ प्लॅटफॉर्म प्रति SSID हजारो कीला सपोर्ट करतात. Cisco Meraki प्रति नेटवर्क ५,००० पर्यंत iPSK नोंदींना सपोर्ट करते. Aruba देखील अशाच स्केलला सपोर्ट करते. Ubiquiti UniFi प्रति नेटवर्क १,००० पर्यंत PPSK नोंदींना सपोर्ट करते. २००-युनिटच्या इमारतीसाठी, आपण कोणत्याही प्लॅटफॉर्मवरील मर्यादेच्या आत आहात. [short pause] PPSK हे WPA3 सोबत काम करते का? होय, बहुतेक एंटरप्राइझ प्लॅटफॉर्मवर हे काम करते. WPA3-SAE हे WPA2-PSK च्या तुलनेत ऑफलाइन डिक्शनरी हल्ल्यांपासून अधिक मजबूत संरक्षण प्रदान करते, त्यामुळे तुमचे क्लायंट डिव्हाइसेस सपोर्ट करत असल्यास WPA3 वर PPSK तैनात करणे हा योग्य मार्ग आहे. याला अपवाद UniFi चा आहे, जे सध्या PPSK साठी फक्त WPA2 ला सपोर्ट करते. [short pause] मी माझ्या प्रॉपर्टी मॅनेजमेंट सिस्टमसह PPSK समाकलित (integrate) करू शकतो का? होय, व्हेंडरच्या API द्वारे. Aruba Central, Meraki, Ruckus, आणि Mist हे सर्व PPSK की व्यवस्थापनासाठी REST APIs उपलब्ध करून देतात. आपण आपल्या भाडेकरू व्यवस्थापन प्रक्रियेचा भाग म्हणून की तयार करणे आणि रद्द करणे स्वयंचलित करू शकता. [short pause] PPSK आणि 802.1X मधील सुरक्षेतील फरक काय आहे? मूलभूत फरक असा आहे की PPSK हे एक शेअर्ड-सिक्रेट मॉडेल आहे. ही की अशा कॅरेक्टर्सची एक स्ट्रिंग असते जी शेअर केली जाऊ शकते किंवा इंटरसेप्ट केली जाऊ शकते. EAP-TLS सह 802.1X डिजिटल सर्टिफिकेट्स वापरते, जे अशा प्रकारे शेअर केले जाऊ शकत नाही आणि परस्पर ऑथेंटिकेशन प्रदान करते. निवासी वातावरणासाठी जेथे प्रामुख्याने रहिवाशांमधील आयसोलेशन ही गरज असते, तेथे PPSK पुरेशी सुरक्षा प्रदान करते. कॉर्पोरेट कर्मचारी नेटवर्कसाठी, 802.1X हा योग्य पर्याय आहे. [medium pause] हे सर्व एकत्र समजून घेण्यासाठी: बहु-भाडेकरू निवासी उपयोजन (multi-tenant residential deployments), IoT-heavy वातावरण आणि अशा कोणत्याही परिस्थितीसाठी जिथे तुम्हाला 802.1X च्या पायाभूत सुविधांच्या खर्चाशिवाय प्रति-वापरकर्ता किंवा प्रति-घरगुती आयसोलेशनची आवश्यकता आहे, तिथे PPSK WiFi हे योग्य ऑथेंटिकेशन मॉडेल आहे. हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर चालते. हे API द्वारे प्रॉपर्टी मॅनेजमेंट सिस्टीमसह समाकलित होते. आणि हे अशा तीन मुख्य ऑपरेशनल समस्या सोडवते ज्या शेअर्ड-पासवर्ड नेटवर्क सोडवू शकत नाहीत: इतरांना त्रास न देता मूव्ह-आउट करणे, स्मार्ट होम डिव्हाइस सपोर्ट आणि प्रति-रहिवासी जबाबदारी. [short pause] याचा निर्णय घेण्याची रचना अगदी सोपी आहे. तुमचे डिव्हाइसेस 802.1X ला सपोर्ट करत असल्यास आणि तुमच्याकडे RADIUS इन्फ्रास्ट्रक्चर असल्यास, कर्मचारी आणि व्यवस्थापित डिव्हाइसेससाठी 802.1X वापरा. तुम्ही बहु-भाडेकरू निवासी मालमत्ता चालवत असल्यास, PPSK वापरा. तुमच्याकडे IoT डिव्हाइसेस असल्यास जे 802.1X करू शकत नाहीत, तर समर्पित IoT VLAN सह PPSK वापरा. तुम्हाला सामायिक क्षेत्रांमध्ये अतिथी WiFi हवे असल्यास, वर कॅप्टिव्ह पोर्टल (captive portal) असलेले मानक PSK किंवा ओपन नेटवर्क वापरा. [short pause] पुढील चरणांसाठी: मार्गदर्शिकेतील आर्किटेक्चर ओव्हरव्ह्यू डायग्रामचे पुनरावलोकन करा, जे ISP अपलिंकपासून रहिवासी डिव्हाइसपर्यंत संपूर्ण PPSK उपयोजन स्टॅक दाखवते. तुमच्या विशिष्ट वातावरणाला योग्य ऑथेंटिकेशन मॉडेलशी जोडण्यासाठी निर्णय फ्लोचार्टचा वापर करा. आणि जर तुम्ही BTR किंवा MDU उपयोजनाचे नियोजन करत असाल आणि की मॅनेजमेंट, रेसिडेंट पोर्टल आणि ॲनालिटिक्स लेयर प्रदान करण्यासाठी Purple चे मल्टि-टेनंट WiFi प्लॅटफॉर्म तुमच्या अस्तित्त्वात असलेल्या हार्डवेअरवर कसे काम करते हे समजून घ्यायचे असल्यास, त्याची लिंक मार्गदर्शिकेमध्ये आहे. [medium pause] आजच्या ब्रीफिंगसाठी एवढेच. ऐकल्याबद्दल धन्यवाद. मला सुरक्षा मॉडेलवर अधिक तपशीलात सांगू द्या, कारण याच ठिकाणी मला बाजारात सर्वात जास्त संभ्रम दिसतो. [short pause] PPSK हे WPA पर्सनल लेयरवर कार्य करते. प्रत्येक की हे एक प्री-शेअर्ड सिक्रेट असते. PPSK द्वारे दिली जाणारी सुरक्षेची हमी म्हणजे रहिवाशांमधील आयसोलेशन - की A वरील डिव्हाइस A हे की B वरील डिव्हाइस B शी संवाद साधू शकत नाही, जरी ते एकाच भौतिक ॲक्सेस पॉइंटशी जोडलेले असले तरीही. हे आयसोलेशन एन्क्रिप्शन लेयरवर नसून VLAN लेयरवर लागू केले जाते. प्रत्येक डिव्हाइस आणि ॲक्सेस पॉइंटमधील एन्क्रिप्शनसाठी डिव्हाइसने ऑथेंटिकेट करण्यासाठी कोणतीही PPSK की वापरली असली, तरीही तीच WPA2 किंवा WPA3 सायफर सूट वापरली जाते. [short pause] PPSK जे प्रदान करत नाही ते म्हणजे 802.1X द्वारे दिले जाणारे परस्पर प्रमाणीकरण (mutual authentication). EAP-TLS सह 802.1X उपयोजनामध्ये, क्लायंट नेटवर्कवर प्रमाणित होतो आणि नेटवर्क क्लायंटवर प्रमाणित होते. दोन्ही बाजू प्रमाणपत्रे सादर करतात. हे नकली ॲक्सेस पॉइंटच्या हल्ल्यांना प्रतिबंध करते. PPSK सह, क्लायंटकडे तो वैध नेटवर्कशी जोडला गेला आहे की त्याच SSID चे प्रसारण करणाऱ्या नकली AP शी जोडला गेला आहे हे सत्यापित करण्याचा कोणताही मार्ग नसतो. ज्या निवासी इमारतीमध्ये मुख्यत्वे रहिवाशांना एकमेकांपासून विलग ठेवणे हे उद्दिष्ट असते, तिथे हा एक स्वीकारार्ह तडजोड आहे. संवेदनशील डेटा हाताळणाऱ्या कॉर्पोरेट वातावरणासाठी, हे चालणार नाही. [medium pause] आता WPA3 अपग्रेड पाथबद्दल बोलूया. WPA3-SAE, ज्याचा अर्थ Simultaneous Authentication of Equals आहे, हे WPA2 फोर-वे हँडशेकला ड्रॅगनफ्लाय (Dragonfly) नावाच्या अधिक सुरक्षित की एक्सचेंज प्रोटोकॉलने बदलून टाकते. PPSK उपयोजनांसाठी सर्वात महत्त्वाचा बदल म्हणजे फॉरवर्ड सिक्रेसी (forward secrecy): जरी एखाद्या हल्लेखोराने WiFi ट्रॅफिक कॅप्चर केले आणि नंतर प्री-शेअर्ड की मिळवली, तरीही ते कॅप्चर केलेले ट्रॅफिक डिक्रिप्ट करू शकत नाहीत. WPA2-PSK फॉरवर्ड सिक्रेसी प्रदान करत नाही. WPA3-SAE ते प्रदान करते. आपण आज नवीन हार्डवेअर तैनात करत असल्यास, WPA3-SAE सपोर्ट निश्चित करा आणि आपल्या PPSK SSID साठी ते सक्षम करा. WPA3 ला सपोर्ट न करणारे क्लायंट ट्रान्झिशन मोडमध्ये WPA2 वर परत जातील, त्यामुळे तुम्हाला सक्तीने बदल करण्याची आवश्यकता नाही. [short pause] GDPR च्या दृष्टिकोनावर थेट बोलणे गरजेचे आहे. एका मल्टी-टेनंट निवासी उपयोजनात, तुम्ही वैयक्तिक डेटावर प्रक्रिया करत असता - विशेषतः, एका WiFi की आणि नामनिर्देशित रहिवासी यामधील संबंध. तो संबंध UK GDPR आणि EU GDPR अंतर्गत वैयक्तिक डेटा आहे. त्यावर प्रक्रिया करण्यासाठी तुम्हाला कायदेशीर आधाराची आवश्यकता आहे. BTR च्या संदर्भात, कायदेशीर आधार सामान्यतः कराराची अंमलबजावणी - भाडेकरार - किंवा कायदेशीर हितसंबंध असतो. तुम्हाला WiFi डेटा प्रक्रियेचा समावेश करणारी गोपनीयता नोटीस आवश्यक आहे. कनेक्शन लॉगसाठी तुम्हाला डेटा धारणा धोरण आवश्यक आहे. आणि तुम्हाला विषयाशी संबंधित प्रवेश विनंत्यांना (subject access requests) प्रतिसाद देण्यास सक्षम असणे आवश्यक आहे, ज्याचा अर्थ असा आहे की तुमच्या PPSK व्यवस्थापन प्लॅटफॉर्ममध्ये विशिष्ट रहिवाशाच्या की शी संबंधित सर्व डेटा निर्यात करण्याची क्षमता असणे आवश्यक आहे. [short pause] Purple चे मल्टी-टेनंट WiFi प्लॅटफॉर्म हेच लक्षात ठेवून तयार केले गेले आहे. डेटा ISO 27001 प्रमाणित पायाभूत सुविधांमध्ये साठवला जातो. आम्ही GDPR आणि CCPA चे पालन करतो. डेटा रेसिडेन्सी निवडण्यायोग्य आहे - UK, EU, किंवा US - जेणेकरून आपल्या मालमत्ता कोठेही असल्या तरी आपण आपल्या नियामक दायित्वांची पूर्तता करू शकता. आणि आमचे प्लॅटफॉर्म आपल्याला अनुपालनासाठी आवश्यक असणारे ऑडिट ट्रेल आणि डेटा निर्यात क्षमता प्रदान करते. आता मी ROI च्या प्रश्नावर बोलतो, कारण हा विषय प्रत्येक BTR खरेदीच्या चर्चेत येतोच. [short pause] ब्रिटिश प्रॉपर्टी फेडरेशनचे संशोधन सातत्याने दाखवते की बिल्ड टू रेंट भाडेपट्टीच्या निर्णयांमध्ये WiFi गुणवत्ता हा पहिल्या पाच सुविधा घटकांपैकी एक आहे. जे ऑपरेटर्स मॅनेज्ड WiFi सुविधा म्हणून समाविष्ट करतात, ते समाविष्ट कनेक्टिव्हिटी नसलेल्या समतुल्य मालमत्तांच्या तुलनेत प्रति युनिट प्रति महिना पंधरा ते तीस पौंड जास्त भाडे मिळत असल्याचे सांगतात. 200 युनिट्सच्या इमारतीवर, अतिरिक्त भाडे उत्पन्नात वर्षाला छत्तीस हजार ते बहात्तर हजार पौंड मिळतात. सामान्य PPSK उपयोजन खर्चाच्या तुलनेत - पाच वर्षांत अमॉर्टाइज्ड केलेले हार्डवेअर अधिक सॉफ्टवेअर ओव्हरले लायसन्स - पेबॅक कालावधी साधारणपणे 18 महिन्यांपेक्षा कमी असतो. [short pause] ऑपरेशनल बचत देखील तितकीच महत्त्वपूर्ण आहे. 200 युनिट्सच्या इमारतीमधील सामायिक-पासवर्ड असलेले नेटवर्क सपोर्ट तिकिटांची एक अंदाज लावता येण्याजोगी संख्या निर्माण करते: रहिवासी जे त्यांचे Chromecast कनेक्ट करू शकत नाहीत, रहिवासी ज्यांचे स्मार्ट स्पीकर पेअर होत नाहीत, रहिवासी ज्यांच्या कन्सोलवर NAT प्रकार स्ट्रिक्ट दिसतो. ही तिकिटे सोडवण्यासाठी वेळ आणि पैसा खर्च होतो. योग्यरित्या उपयोजित केलेले PPSK नेटवर्क यातील बहुतांश समस्या दूर करते. आम्ही ज्या ऑपरेटरसोबत काम करतो त्यापैकी एकाने सामायिक-पासवर्डवरून PPSK उपयोजनावर स्थलांतरित झाल्यानंतर पहिल्या सहा महिन्यांत WiFi संबंधित सपोर्ट संपर्कांमध्ये 30% घट झाल्याची नोंद केली आहे. [short pause] रिक्त कालावधी (Void periods) हा दुसरा महत्त्वाचा घटक आहे. अशी इमारत जिथे शिफ्ट होण्याच्या दिवशी WiFi सक्रिय आणि कार्यरत असते, तिथे नवीन रहिवाशांसाठी अडचणी कमी होतात. अशी इमारत जिथे नवीन रहिवाशाला ब्रॉडबँड इंजिनिअरच्या भेटीची वाट पाहावी लागते - सामान्यतः युकेमध्ये सात ते चौदा दिवस - तिथे एक नकारात्मक पहिली छाप पडते जी ग्राहकांच्या टिकून राहण्यावर परिणाम करते. शिफ्ट होण्याच्या दिवशी ॲक्टिव्हेशनसह PPSK ही अडचण पूर्णपणे दूर करते. [medium pause] आणखी एका क्षेत्राचा समावेश करायचा आहे: कोवर्किंग आणि मिश्र-वापर ॲप्लिकेशन. PPSK केवळ निवासी वापरासाठी नाही. हे कोवर्किंग स्पेससाठी देखील योग्य मॉडेल आहे जिथे तुम्हाला 802.1X च्या ओव्हरहेडशिवाय प्रति-सदस्य किंवा प्रति-कंपनी आयसोलेशन हवे आहे. 200 सदस्य असलेला कोवर्किंग ऑपरेटर प्रत्येक सदस्याला त्यांची स्वतःची PPSK की देऊ शकतो, ती एका समर्पित VLAN वर मॅप करू शकतो आणि सदस्य A ची डिव्हाइसेस सदस्य B ला दिसणार नाहीत याची खात्री करू शकतो. जेव्हा सदस्यता संपते, तेव्हा की रद्द केली जाते. जेव्हा एखादा नवीन सदस्य सामील होतो, तेव्हा नवीन की तयार केली जाते. सदस्याचा अनुभव अगदी घरच्या नेटवर्कसारखाच असतो. [short pause] कोवर्किंगसाठी, हायब्रिड मॉडेल विशेषतः चांगले काम करते. सदस्यांना PPSK मिळते. सदस्यांचे अभ्यागत - उदाहरणार्थ, बैठकीला उपस्थित राहणारे क्लायंट्स - यांना कॅप्टिव्ह पोर्टल (captive portal) असलेले स्वतंत्र अतिथी WiFi SSID मिळते. इमारतीच्या कर्मचाऱ्यांना ऑपरेटरच्या ओळख प्रदात्याच्या (identity provider) विरुद्ध 802.1X मिळते. तीन ऑथेंटिकेशन मॉडेल, एक फिजिकल इन्फ्रास्ट्रक्चर, तिन्ही वापरकर्ता गटांमध्ये स्पष्ट वेगळेपण. [medium pause] यावरून संपूर्ण चित्र स्पष्ट होते. PPSK WiFi हे एक प्रगत, उत्तम प्रकारे सहाय्यित असलेले तंत्रज्ञान आहे जे एका विशिष्ट आणि महत्त्वाच्या समस्येचे निराकरण करते: 802.1X च्या पायाभूत सुविधांच्या अतिरिक्त खर्चाशिवाय, मल्टी-टेनंट वातावरणात प्रत्येक वापरकर्ता किंवा प्रत्येक कुटुंबाचे अलगीकरण करणे. हे हार्डवेअर-मुक्त, API-संचलित आहे आणि आपण आधीपासून मालकी हक्क असलेल्या ॲक्सेस पॉइंट्सवर आजच तैनात केले जाऊ शकते. निर्णयाचे निकष स्पष्ट आहेत. उपयोजन पद्धती सिद्ध झालेल्या आहेत. आणि व्यावसायिक उद्दिष्टे, विशेषत: बिल्ड टू रेंट आणि विशिष्ट हेतूने बांधलेल्या विद्यार्थी निवासस्थानांमध्ये (purpose-built student accommodation), चांगल्या पुराव्यांसह सिद्ध झालेली आहेत.

आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक

Interactive Technical ToolPPSK / IPSK Architecture, Vendor Matrix & Airtime Recovery Calculator

PPSK WiFi Deployment Architect & Airtime Recovery Planner

Model enterprise Private Pre-Shared Key (PPSK/iPSK/DPSK/MPSK) deployments across major wireless hardware vendors. Calculate airtime savings by replacing dozens of competing residential SSIDs with a single consolidated multi-tenant network.

Single Property SSID & Airtime Reclamation
Protocol Term: PPSK (Private Pre-Shared Keys)
3. Property Sizing & Environment Parameters
Total Units / Rooms:120 Units
Est. 840 client endpoints (7 devices/unit)
Competing SSIDs Before PPSK:8 SSIDs per channel
PPSK replaces all 8 SSIDs with 1 single building SSID

Multi-Dwelling Units (MDU) & Build-to-Rent

Isolation: Private Personal Area Network (mDNS Isolated per Apartment)

Replaces dozens of competing residential routers with a centrally managed enterprise WiFi infrastructure. Residents connect all phones, smart TVs, and IoT devices to a single building-wide SSID using their unique PPSK, seamlessly roaming across amenities while staying isolated from neighbours.

Subnet Sizing/22 (1024 IPs) with /29 per-apartment subnet slicing or Dynamic VLANs 100-350
Vendor ProtocolPPSK (Private Pre-Shared Keys) (Ubiquiti UniFi)
mDNS & Casting GatewayUniFi Multicast DNS Proxy per VLAN / Virtual Network
Architecture ModelHeadless IoT Support (TVs/Chromecasts)Airtime EfficiencyIndividual Key RevocationPurple Multi-Tenant Fit
PPSK / iPSK (Recommended)100% Native (WPA2/WPA3 PSK)Optimal (1 Property SSID)Instant per Tenant / DeviceNative Cloud Integration
802.1X WPA3-EnterprisePoor (Smart TVs & IoT fail EAP)High (1 SSID)Per-User Certificate RevokeStaff / Corporate Only
Dozens of Per-Apartment SSIDsSupportedSevere Beacon Congestion (-40%)Manual Router ResetUnmanageable at Scale
Purple Multi-Tenant WiFi Architecture

Get a Customized PPSK Multi-Tenant Architecture Blueprint

Speak with Purple's enterprise network architects to design a zero-friction PPSK solution tailored to your property portfolio, Ubiquiti UniFi hardware, and PMS integration requirements.
PPSK WiFi: वैशिष्ट्ये आणि डिप्लॉयमेंट मॉडेल्सची तुलना

मुख्य सारांश (Executive Summary)

मल्टी-टेनंट इमारतींसाठीच्या नेटवर्क आर्किटेक्चरला विलगीकरण (isolation), स्केल आणि डिव्हाइस सुसंगततेचे एक विशिष्ट संतुलन राखणे आवश्यक असते. पारंपारिक WPA2-Personal नेटवर्क्स मोठ्या प्रमाणावर अयशस्वी ठरतात कारण शेअर केलेले पासवर्ड्स रहिवाशांच्या गोपनीयतेशी तडजोड करतात आणि पासवर्ड बदलल्यावर सर्व डिव्हाइसेस डिस्कनेक्ट होतात. याउलट, 802.1X उत्कृष्ट सुरक्षा प्रदान करते परंतु निवासी वातावरणात अयशस्वी ठरते कारण IoT डिव्हाइसेस, स्मार्ट स्पीकर्स आणि गेम्स कन्सोलमध्ये RADIUS प्रमाणीकरणासाठी (authentication) आवश्यक असणारे सप्लिकंट्स (supplicants) नसतात.

PPSK WiFi या स्ट्रक्चरल समस्येचे निराकरण करते. प्रत्येक रहिवाशाला एक युनिक प्री-शेअर्ड की (key) देऊन आणि ती की एका वेगळ्या VLAN शी मॅप करून, ऑपरेटर्स सामायिक केलेल्या एंटरप्राइझ हार्डवेअरवर सुरक्षित, घरासारखा WiFi अनुभव देऊ शकतात. हे मार्गदर्शक विशेषतः बिल्ड टू रेंट (BTR), विद्यार्थी निवास आणि मल्टी-ड्वेलिंग युनिट (MDU) वातावरणावर लक्ष केंद्रित करून Cisco Meraki, HPE Aruba, Ruckus आणि इतर आघाडीच्या व्हेंडर्सवर PPSK तैनात करण्याचे आर्किटेक्चर, अंमलबजावणी मॉडेल्स आणि व्यावसायिक प्रभावाचे तपशील सांगते.

तांत्रिक सखोल विश्लेषण

PPSK चे आर्किटेक्चर

Private Pre-Shared Key (PPSK) हे WPA-Personal लेयरवर कार्य करते. याचा मूलभूत नाविन्यपूर्ण बदल म्हणजे SSID ला एकाच पासवर्डपासून वेगळे करणे. संपूर्ण नेटवर्कसाठी एकाच पासवर्ड ऐवजी, ॲक्सेस पॉइंट किंवा क्लाउड कंट्रोलर हजारो युनिक कीज (keys) चा डेटाबेस राखतो.

जेव्हा एखादे डिव्हाइस कनेक्ट होते, तेव्हा ते मानक WPA2 किंवा WPA3 फोर-वे हँडशेक दरम्यान त्याची की सादर करते. नेटवर्क कीची पडताळणी करते आणि त्याच्याशी संबंधित पॉलिसी तपासते. सर्वात महत्त्वाचे म्हणजे, या पॉलिसीमध्ये VLAN असाइनमेंट समाविष्ट असते. त्यानंतर ॲक्सेस पॉइंट त्या डिव्हाइसवरील सर्व ट्रॅफिकला डिस्ट्रीब्युशन स्विचकडे पाठवण्यापूर्वी असाइन केलेल्या VLAN ID सह टॅग करतो.

हे प्रत्येक रहिवाशासाठी एक "WiFi बबल" तयार करते. डिव्हाइस A आणि डिव्हाइस B, एकाच की चा वापर करून, VLAN 10 वर ठेवले जातात आणि mDNS द्वारे एकमेकांचा शोध घेऊ शकतात. भिन्न की वापरणारे डिव्हाइस C, VLAN 20 वर ठेवले जाते. डिव्हाइस C हे डिव्हाइस A किंवा B ला पाहू शकत नाही किंवा त्यांच्याशी संवाद साधू शकत नाही, जरी हे तिन्ही एकाच फिजिकल ॲक्सेस पॉइंटशी कनेक्ट केलेले असले तरीही.
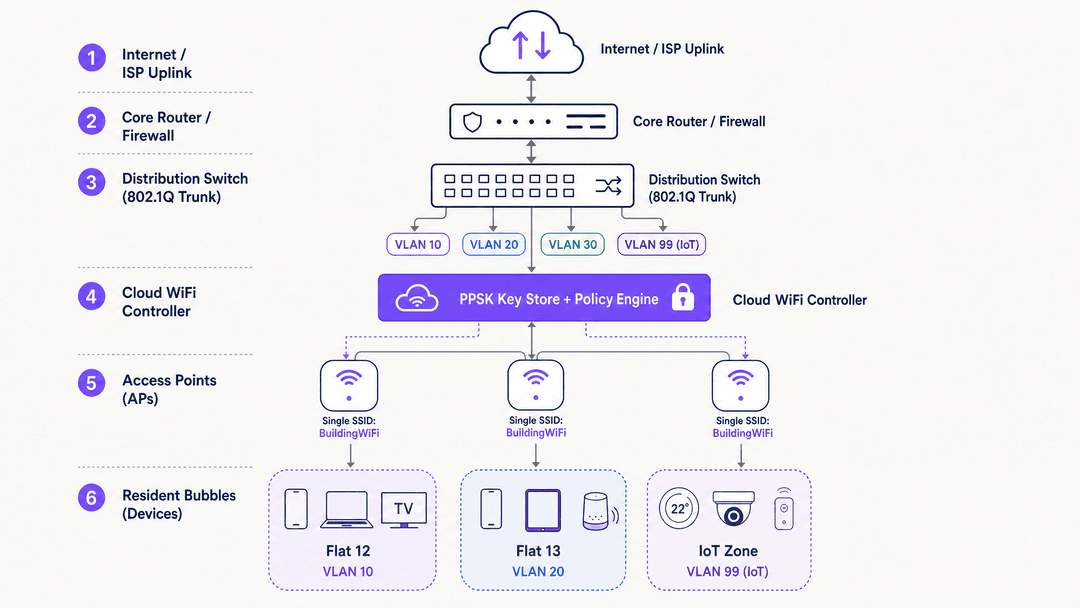
PPSK WiFi: वैशिष्ट्ये आणि डिप्लॉयमेंट मॉडेल्सची तुलना - architecture overview

PPSK विरुद्ध 802.1X

PPSK कडे 802.1X ची थेट रिप्लेसमेंट म्हणून पाहणे चुकीचे ठरेल. ते वेगवेगळ्या थ्रेट मॉडेल्ससाठी कार्य करतात.

EAP-TLS सह 802.1X हे परस्पर ऑथेंटिकेशन प्रदान करते. क्लायंट सर्व्हर सर्टिफिकेटद्वारे नेटवर्कची पडताळणी करतो, ज्यामुळे अनधिकृत ॲक्सेस पॉइंट हल्ल्यांना प्रतिबंध होतो, आणि नेटवर्क क्लायंट सर्टिफिकेटद्वारे क्लायंटची पडताळणी करते. कॉर्पोरेट कर्मचारी नेटवर्क्ससाठी हा अनिवार्य मानक आहे जिथे डेटा चोरी जाणे हा मुख्य धोका असतो.

PPSK रहिवाशांमधील परस्पर अलगाव (isolation) प्रदान करते. हे परस्पर ऑथेंटिकेशन प्रदान करत नाही. तथापि, हे हेडलेस IoT हार्डवेअरसह 100% WiFi सक्षम डिव्हाइसेसना सपोर्ट करते. एका BTR ऑपरेटरसाठी, मुख्य धोका हा रहिवासी A ने रहिवासी B च्या स्मार्ट टीव्हीवर प्रवेश मिळवणे किंवा त्यांचे स्थानिक नेटवर्क ट्रॅफिक पाहणे हा असतो. Public Key Infrastructure (PKI) च्या प्रशासकीय ओझ्याशिवाय PPSK या धोक्याचे प्रभावीपणे निवारण करते.
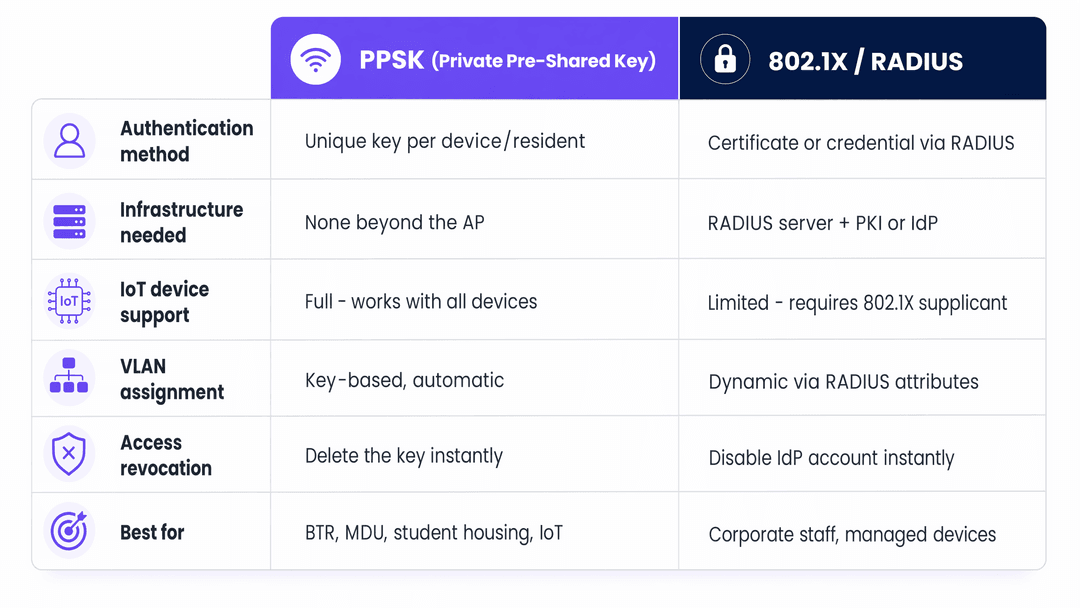
PPSK WiFi: वैशिष्ट्ये आणि डिप्लॉयमेंट मॉडेल्सची तुलना - comparison chart

WPA3 आणि फॉर्वर्ड सिक्रसी

WPA3 मधील संक्रमण PPSK डिप्लॉयमेंटला लक्षणीयरीत्या मजबूत करते. WPA3-Personal हे PSK हँडशेकला Simultaneous Authentication of Equals (SAE) ने बदलते. SAE हे Dragonfly की एक्सचेंज प्रोटोकॉलचा वापर करते, जे फॉर्वर्ड सिक्रसी प्रदान करते.

WPA2-PSK नेटवर्कमध्ये, एखादा हल्लेखोर जो सुरुवातीचा हँडशेक कॅप्चर करतो आणि नंतर पासवर्ड मिळवतो, तो कॅप्चर केलेले ट्रॅफिक डिक्रिप्ट करू शकतो. WPA3-SAE नेटवर्कमध्ये, हे क्रिप्टोग्राफिकली अशक्य आहे. तुमचे हार्डवेअर सपोर्ट करत असल्यास, नवीन PPSK डिप्लॉयमेंट्ससाठी WPA3-SAE हे डीफॉल्ट कॉन्फिगरेशन असावे.

तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?

आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.

अंमलबजावणी मार्गदर्शक

मल्टी-टेनंट WiFi आर्किटेक्चर लागू करण्यासाठी लेयर 2 सेगमेंटेशन नियमांचे काटेकोरपणे पालन करणे आवश्यक आहे.

1. लॉजिकल सेगमेंटेशन स्ट्रॅटेजी

ॲक्सेस पॉइंट्स कॉन्फिगर करण्यापूर्वी, VLAN टॅक्सोनॉमी परिभाषित करा. एका मानक BTR डिप्लॉयमेंटसाठी खालील गोष्टींची आवश्यकता असते:

  • Resident VLANs: प्रति युनिट एक VLAN (उदा. २००-युनिट इमारतीसाठी VLANs १० - २१०).
  • IoT VLAN: इमारत व्यवस्थापन प्रणाली, HVAC आणि प्रवेश नियंत्रणासाठी एक समर्पित विभाग (उदा. VLAN ९९).
  • Management VLAN: AP आणि स्विच व्यवस्थापन ट्रॅफिकसाठी पूर्णपणे स्वतंत्र केलेला विभाग.
  • Guest VLAN: सामायिक क्षेत्रांसाठी इंटरनेटवर राउट केलेला विभाग.

2. हार्डवेअर आणि विक्रेता निवड

PPSK हे सॉफ्टवेअरचे वैशिष्ट्य आहे, IEEE मानक नाही, ज्याचा अर्थ असा की याची अंमलबजावणी विक्रेत्यानुसार भिन्न असते:

  • Cisco Meraki: याला iPSK (Identity PSK) म्हटले जाते. Meraki डॅशबोर्डद्वारे प्रति-SSID पॉलिसीसह व्यवस्थापित केले जाते. अत्यंत स्केलेबल.
  • HPE Aruba: याला PPSK किंवा MPSK (Multiple PSK) म्हटले जाते. ArubaOS आणि Aruba Central मध्ये मूळतः समर्थित.
  • Ruckus: याला DPSK (Dynamic PSK) म्हटले जाते. SmartZone किंवा Ruckus Cloud द्वारे व्यवस्थापित केले जाते.
  • Juniper Mist: याला ePSK म्हटले जाते. Mist च्या AI-चालित RF व्यवस्थापनासह घट्टपणे समाकलित होते.
  • Ubiquiti UniFi: याला PPSK म्हटले जाते. २०२३ मध्ये जोडले गेले. टीप: सध्या WPA2 पुरते मर्यादित; 6GHz बँडशी विसंगत.

3. मुख्य जीवनचक्र व्यवस्थापन

PPSK उपयोजनाचे कार्यात्मक यश पूर्णपणे की वितरणावर अवलंबून असते. की जनरेट करणे सोपे आहे; रहिवाशांपर्यंत त्या सुरक्षितपणे पोहोचवणे कठीण आहे.

API द्वारे प्रॉपर्टी व्यवस्थापन प्रणालीसह की जनरेशन समाकलित करा. जेव्हा भाडेकरार स्वाक्षरी केला जातो, तेव्हा प्रणालीने की जनरेट करण्यासाठी आणि ती योग्य VLAN वर नियुक्त करण्यासाठी WiFi कंट्रोलर API ला (उदा. Aruba Central किंवा Meraki डॅशबोर्ड) कॉल केला पाहिजे. त्यानंतर की रहिवाशांना ईमेल किंवा सुरक्षित रेसिडेंट ॲपद्वारे पाठवली जाते. भाडेकरार संपल्यावर, API कॉल की त्वरित रद्द करतो.
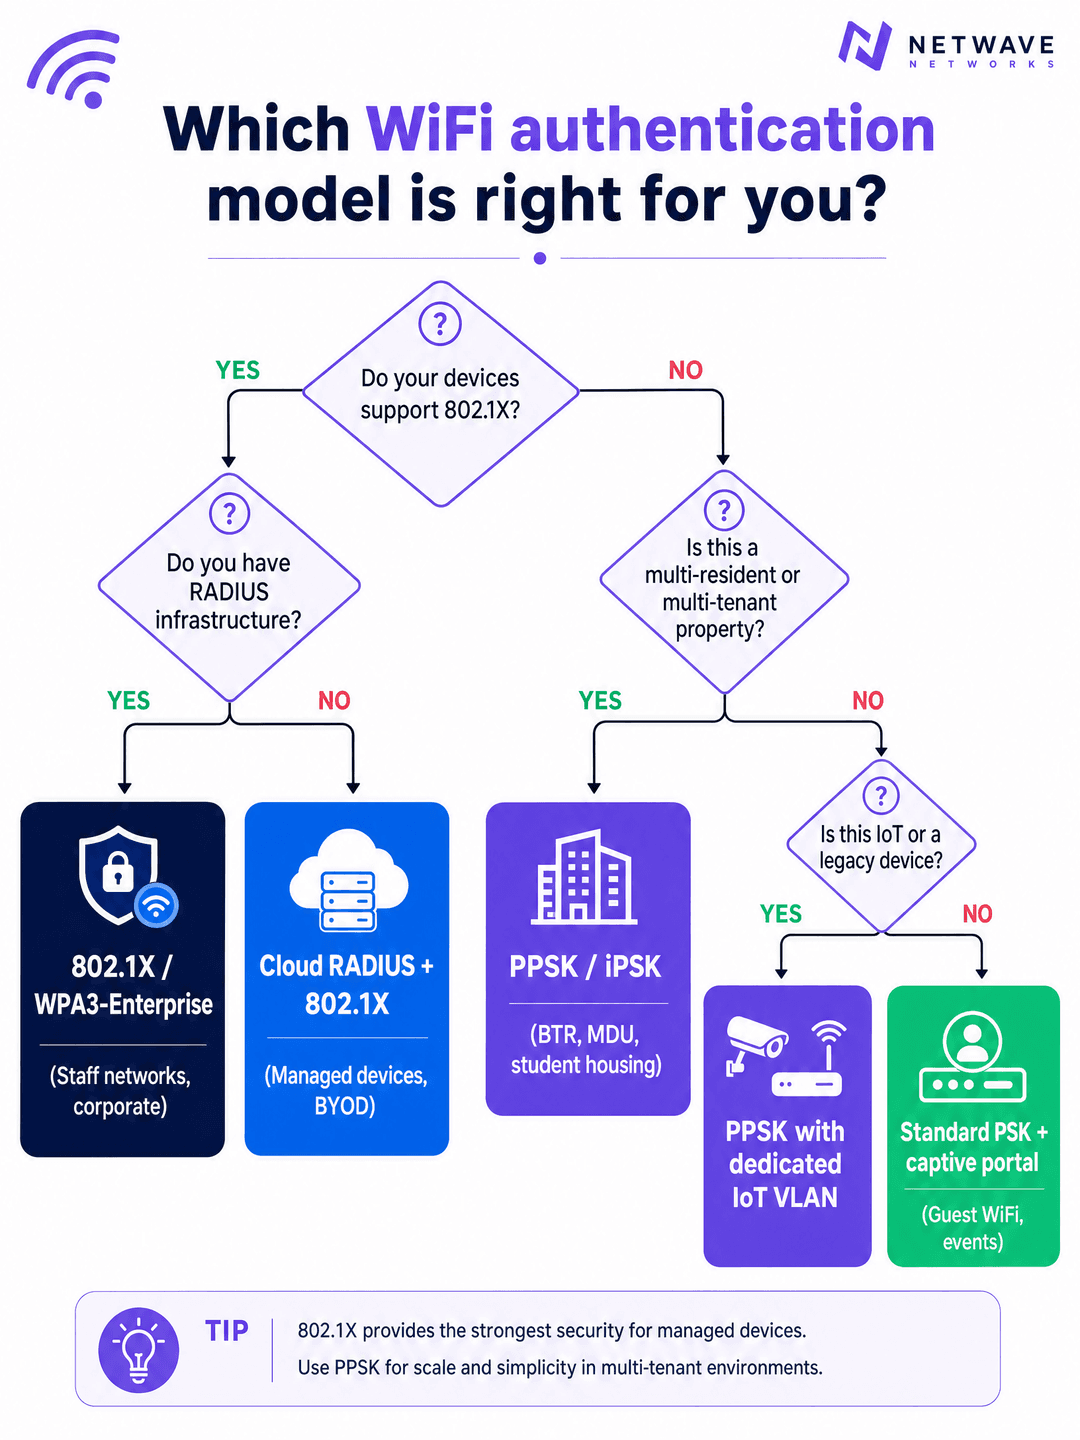
PPSK WiFi: वैशिष्ट्ये आणि डिप्लॉयमेंट मॉडेल्सची तुलना - deployment decision guide

सर्वोत्तम पद्धती

RF नियोजन आणि SSID एकत्रीकरण

उच्च-घनता असलेल्या वातावरणात, SSID च्या वाढीमुळे नेटवर्क कामगिरी खराब होते. ॲक्सेस पॉइंटद्वारे प्रसारित केले जाणारे प्रत्येक SSID व्यवस्थापन फ्रेम्ससाठी एअरटाइम वापरते. दाट कॉरिडोअरमध्ये आठ SSIDs प्रसारित केल्याने वापरकर्त्याचा एकही बाइट डेटा प्रसारित होण्यापूर्वी उपलब्ध एअरटाइमचा २५% भाग खर्च होऊ शकतो.

PPSK शेकडो रहिवाशांना एकच SSID सामायिक करण्याची परवानगी देऊन हे सोडवते. सर्वोत्तम पद्धतीनुसार प्रति रेडिओ तीनपेक्षा जास्त SSIDs प्रसारित न करण्याचा सल्ला दिला जातो:

  1. Building_Resident (भाडेकरूंसाठी PPSK)
  2. Building_Guest (अभ्यागतांसाठी Captive Portal सह खुले)
  3. Building_IoT (पायाभूत सुविधांसाठी PPSK)

CGNAT आणि IP समाप्ती व्यवस्थापित करणे

२००-युनिटच्या एका BTR मालमत्तेमध्ये ३,००० ते ५,००० एकाच वेळी कार्यरत असणारी डिव्हाइसेस असतील. मानक /२४ सबनेट्स वेगाने संपतील. रहिवासी VLANs साठी /२३ किंवा /२२ सबनेट्स उपयोजित करा.

IPv4 पत्ते मर्यादित असल्याने, ऑपरेटरनी Carrier-Grade NAT (CGNAT) उपयोजित केले पाहिजे. NAT ट्रान्सलेशन हाताळणाऱ्या फायरवॉल किंवा कोर राउटरमध्ये हजारो एकाच वेळी असणाऱ्या कनेक्शन्सचा मागोवा घेण्यासाठी पुरेशी स्टेट टेबल क्षमता असल्याची खात्री करा. गेम कन्सोलसाठी "Type २" किंवा "Moderate" NAT ला परवानगी देण्यासाठी NAT पॉलिसी कॉन्फिगर करा, कारण कठोर NAT मुळे ऑनलाइन मल्टीप्लेअर कार्यक्षमता विस्कळीत होईल.

त्रुटी निवारण आणि जोखीम कमी करणे

Trunk Port बिघाड मोड

सर्वात सामान्य अंमलबजावणी बिघाड स्विच लेयरवर होतो. AP ला PPSK की VLAN 50 ला मॅप करण्यासाठी कॉन्फिगर केले जाते, परंतु AP ला डिस्ट्रिब्युशन लेयरशी जोडणारे स्विच पोर्ट 802.1Q ट्रंकवर VLAN 50 ला परवानगी देण्यासाठी कॉन्फिगर केलेले नसते. AP ट्रॅफिक टॅग करतो, स्विच ते ड्रॉप करतो आणि रहिवाशांना इंटरनेट ॲक्सेस मिळत नाही. कमिशनिंग दरम्यान सर्व ट्रंक पोर्ट अलाऊड-VLAN लिस्टचे काळजीपूर्वक दस्तऐवजीकरण आणि ऑडिट करा.

IoT डिव्हाइसचे अलगीकरण

रहिवासी अनिवार्यपणे असुरक्षित, कमी किमतीचे IoT डिव्हाइसेस त्यांच्या वैयक्तिक VLAN शी जोडतील. PPSK रहिवासी A ला रहिवासी B पासून वेगळे करत असले, तरी ते रहिवासी A च्या लॅपटॉपला रहिवासी A च्या तडजोड झालेल्या (compromised) स्मार्ट बल्बपासून वेगळे करत नाही.

शक्य असेल तिथे रहिवासी VLAN मध्ये लेयर २ क्लायंट अलगीकरण (client isolation) लागू करा, परंतु सावधगिरी बाळगा: कडक क्लायंट अलगीकरणामुळे Chromecast आणि स्मार्ट स्पीकर पेअरिंग खंडित होते. यासाठी सर्वोत्तम उपाय म्हणजे बिल्डिंग इन्फ्रास्ट्रक्चरसाठी समर्पित IoT VLAN उपयोजित करणे, आणि त्याच वेळी वैयक्तिक रहिवासी VLAN मधील स्थानिक जोखीम स्वीकारणे.

ROI आणि व्यावसायिक प्रभाव

WiFi कडे भाडेकरूची जबाबदारी म्हणून पाहण्याऐवजी एक व्यवस्थापित सुविधा (managed amenity) म्हणून पाहिल्यास BTR आणि विद्यार्थ्यांच्या निवासाच्या ऑपरेटरसाठी मोजता येण्याजोगा व्यावसायिक परतावा मिळतो.

भाड्यातील प्रीमियम: व्यवस्थापित, पहिल्या दिवसापासून सुरू असणारे WiFi असलेल्या मालमत्ता प्रति युनिट प्रति महिना £१५ ते £३० चा अतिरिक्त भाडे प्रीमियम मिळवतात. २००-युनिटच्या इमारतीसाठी, यामुळे वार्षिक NOI मध्ये £३६,००० ते £७२,००० चे अतिरिक्त उत्पन्न मिळते.

कार्यक्षम कार्यपद्धती: शेअर्ड-पासवर्ड नेटवर्क्समुळे डिव्हाइस पेअरिंग आणि घर बदलताना पासवर्ड बदलण्याबाबत सतत सपोर्ट तिकिटे तयार होतात. PPSK उपयोजन हे प्रमाणित होम नेटवर्क वातावरणाचे अनुकरण करून सामान्यतः WiFi शी संबंधित सपोर्टचे प्रमाण ३०% ने कमी करते.

रहिवासी टिकवून ठेवणे: घर शिफ्ट करताना येणाऱ्या अडचणी हे भाडेकरूंच्या सुरुवातीच्या असंतोषाचे मुख्य कारण आहे. ब्रॉडबँड इंजिनिअरसाठी ७ ते १४ दिवसांची प्रतीक्षा संपवून आणि त्वरित कनेक्टिव्हिटी प्रदान करून, ऑपरेटर सुरुवातीचा रहिवासी अनुभव सुधारतात, ज्याचा थेट परिणाम दीर्घकालीन रहिवासी टिकवून ठेवण्याच्या मेट्रिक्सवर होतो.

अंतर्गत लिंकिंग

संबंधित आर्किटेक्चरबद्दल अधिक वाचण्यासाठी, आमचे मार्गदर्शक Managed WiFi provider: a comprehensive guide for businesses आणि Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi पहा. क्षेत्र-विशिष्ट उपयोजनांसाठी, आमचे Hospitality आणि Retail उपयोजन मॉडेल्सचे पुनरावलोकन करा, किंवा WiFi Analytics च्या विश्लेषण क्षमतेचा शोध घ्या.

महत्वाच्या व्याख्या

PPSK (Private Pre-Shared Key)

एक वायरलेस ऑथेंटिकेशन मेकॅनिझम जे एकाच SSID अंतर्गत एकाधिक स्वतंत्र प्री-शेअर पासफ्रेजेस एकाच वेळी ऑपरेट करण्यास अनुमती देते, तसेच प्रत्येक की ला विशिष्ट युझर, डिव्हाइस ग्रुप किंवा डायनॅमिक VLAN वर मॅप करते.

एंटरप्राइझ वायरलेस ॲक्सेस कंट्रोल आणि मल्टि-टेनंट सेगमेंटेशन.

iPSK / DPSK / MPSK

प्रमुख वेंडर्समधील समतुल्य मल्टि-की टेक्नॉलॉजीज: Cisco Meraki आणि Catalyst Identity PSK (iPSK), Ruckus Dynamic PSK (DPSK), HPE Aruba Multi-PSK (MPSK), आणि Extreme Networks PPSK.

Private Pre-Shared Keys ची वेंडर-विशिष्ट अंमलबजावणी.

RFC 2868 Tunnel-Private-Group-ID

क्लायंट सेशनला एका आयसोलेटेड 802.1Q VLAN टॅगशी बाइंड करण्यासाठी वायरलेस ॲक्सेस पॉईंट किंवा कंट्रोलरला निर्देश देण्यासाठी Access-Accept पॅकेटमध्ये परत पाठवलेले एक मानक RADIUS ॲट्रिब्यूट (ॲट्रिब्यूट ८१).

डायनॅमिक VLAN असाइनमेंटसाठी IETF RADIUS ॲट्रिब्यूट.

Beacon Frame Airtime Overhead

कमी अनिवार्य डेटा दरांवर (१ किंवा ६ Mbps) मॅनेजमेंट बिकन फ्रेम्स ब्रॉडकास्ट करणाऱ्या APs द्वारे वापरल्या जाणाऱ्या वायरलेस चॅनेल क्षमतेचे प्रमाण, जे जाहिरात केलेल्या SSIDs च्या संख्येसह रेषीय पद्धतीने स्केल होते.

802.11 RF स्पेक्ट्रल कार्यक्षमता.

mDNS Gateway / Bonjour Proxy

वायरलेस कंट्रोलर्स आणि गेटवेवरील एक नेटवर्क सर्व्हिस जी केवळ एकाच PPSK किंवा अपार्टमेंट VLAN शेअर करणाऱ्या डिव्हाइसेस दरम्यान मल्टिकास्ट DNS (mDNS) सर्व्हिस जाहिराती फिल्टर आणि रिफ्लेक्ट करते.

सेगमेंटेड मायक्रो-नेटवर्क्समधील लोकल मल्टिकास्ट डिस्कव्हरी.

RADIUS Change of Authorization (CoA)

Purple सारख्या सेंट्रलाइज्ड आयडेंटिटी प्लॅटफॉर्मवरून वायरलेस ॲक्सेस पॉइंटवर UDP पोर्ट 3799 वर पाठवला जाणारा एक असिंक्रोनस मेसेज, जो रद्द केलेल्या यूजरचे सेशन त्वरित डिस्कनेक्ट किंवा पुन्हा ऑथेंटिकेट करण्यासाठी वापरला जातो.

RFC 3576 / RFC 5176 डायनॅमिक सेशन मॅनेजमेंट.

सोडवलेली उदाहरणे

एक २००-युनिटची बिल्ड-टू-रेंट (BTR) निवासी सोसायटी सध्या प्रत्येक अपार्टमेंटसाठी स्वतंत्र SSIDs ब्रॉडकास्ट करून WiFi प्रदान करते. रहिवासी व्हिडिओ कॉल दरम्यान हाय लेटन्सीची तक्रार करत आहेत आणि गेमिंग कन्सोल कनेक्ट राहण्यास अपयशी ठरत आहेत. नेटवर्क इंजिनिअरिंग टीमने या वास्तूचे PPSK वर स्थलांतर कसे करावे?

१. २०० वैयक्तिक अपार्टमेंट SSIDs च्या जागी WPA2/WPA3 Personal PPSK वर चालणारा एकच हाय-परफॉर्मन्स SSID (उदा. Property-Resident-WiFi) सुरू करा. २. UDP ३७९९ वर CoA सक्षम करून Purple RADIUS (पोर्ट्स १८१२/१८१३) कडे निर्देशित करणाऱ्या RADIUS ऑथेंटिकेशनसह वायरलेस कंट्रोलर किंवा क्लाउड APs कॉन्फिगर करा. ३. अपस्ट्रीम कोअर स्विचेसवर डायनॅमिक VLAN पूल्स (VLANs १००-३००) परिभाषित करा. ४. सर्व रहिवासी फोन, स्मार्ट टीव्ही आणि IoT एंडपॉइंट्सना त्यांच्या नियुक्त अपार्टमेंट VLAN वर मॅप करून PMS API इंटिग्रेशनद्वारे प्रत्येक अपार्टमेंटसाठी युनिक PPSK क्रेडेंशियल्स प्रोव्हिजन करा. ५. अपार्टमेंट्स दरम्यानची विझिबिलिटी ब्लॉक करताना क्रोमकास्ट आणि AirPlay स्ट्रीमिंगला अनुमती देण्यासाठी प्रत्येक आयसोलेटेड VLAN मध्ये mDNS रिफ्लेक्शन सक्षम करा.

परीक्षकाचे भाष्य: २०० SSIDs एकाच एका PPSK SSID मध्ये एकत्रित केल्याने बिकन फ्रेम कोलिझन्स नाहीसे होतात, ज्यामुळे कडक Layer २ टेनंट आयसोलेशन राखून ३५% पेक्षा जास्त RF एअरटाईम परत मिळतो.

४०० रहिवासी असलेल्या एका विद्यार्थी वसतिगृह ऑपरेटरने (PBSA) कळवले आहे की स्मार्ट टीव्ही, क्रोमकास्ट्स आणि Nintendo Switch कन्सोल त्यांच्या 802.1X WPA3-Enterprise SSID शी कनेक्ट होऊ शकत नाहीत कारण या उपकरणांमध्ये युझरनेम/पासवर्ड 802.1X सप्लिकंट्स नसतात. PPSK याचे निराकरण कसे करते?

१. इन्स्टिट्यूशनल 802.1X नेटवर्कच्या सोबतीने PPSK-सक्षम रहिवासी SSID डिप्लॉय करा. २. चेक-इन करताना Purple रेसिडेंट ऑनबोर्डिंग पोर्टलद्वारे प्रत्येक विद्यार्थ्यासाठी एक युनिक PPSK जनरेट करा. ३. जेव्हा विद्यार्थी त्यांच्या गेमिंग कन्सोल किंवा स्मार्ट टीव्हीवर PPSK प्रविष्ट करतो, तेव्हा AP RADIUS कडे चौकशी करते, Tunnel-Private-Group-ID द्वारे विद्यार्थी VLAN टॅग प्राप्त करते आणि डिव्हाइसला विद्यार्थ्याच्या वैयक्तिक नेटवर्कमध्ये ठेवते. ४. विद्यार्थ्याचा लॅपटॉप आणि फोन त्याच PPSK किंवा 802.1X नेटवर्कशी कनेक्ट होऊ शकतात आणि त्यांचा स्मार्ट टीव्ही अखंडपणे शोधू शकतात.

परीक्षकाचे भाष्य: PPSK वापरकर्त्यांना असुरक्षित अनएनक्रिप्टेड ओपन नेटवर्कवर जाण्यास भाग न पाडता हेडलेस ग्राहक IoT इलेक्ट्रॉनिक्स आणि एंटरप्राइझ नेटवर्क सेगमेंटेशनमधील अंतर भरून काढते.

सराव प्रश्न

Q1. वायरलेस ॲक्सेस पॉइंट्सद्वारे PPSK च्या मदतीने ऑथेंटिकेट झालेल्या क्लायंटला त्याच्या विशिष्ट टेनंट VLAN मध्ये निर्देशित करण्यासाठी मुख्यत्वे कोणते RADIUS ॲट्रिब्यूट वापरले जाते?

नमुना उत्तर पहा

Q2. ॲक्सेस पॉइंटवर 1 एकत्रित PPSK SSID वापरण्याच्या तुलनेत 12 वैयक्तिक निवासी SSIDs ब्रॉडकास्ट केल्याने वायरलेस नेटवर्कची क्षमता का कमी होते?

नमुना उत्तर पहा

Q3. जेव्हा Layer 2 क्लायंट आयसोलेशन सक्रिय असते, तेव्हा रहिवाशाच्या स्मार्टफोनला त्याच PPSK VLAN वर असलेल्या स्मार्ट टीव्हीवर कास्ट करण्याची अनुमती देण्यासाठी एंटरप्राइझ वायरलेस इन्फ्रास्ट्रक्चरवर कोणते तंत्रज्ञान सक्षम केले पाहिजे?

नमुना उत्तर पहा

या मालिकेमध्ये पुढे वाचा

Cisco Meraki, HPE Aruba आणि Ruckus वर iPSK कसे उपयोजित करावे

हे प्रत्यक्ष संदर्भ मार्गदर्शक Cisco Meraki वर iPSK, HPE Aruba Central वर MPSK आणि Ruckus SmartZone वर DPSK कसे उपयोजित करावे हे दर्शवते, सोबत एक लहान UniFi PPSK परिशिष्ट समाविष्ट आहे. हे मुख्यत्वे की जारी करणे, VLAN किंवा पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह आणि रिव्होकेशन चाचण्यांवर लक्ष केंद्रित करते जे थेट ठिकाणी उपयोजन कार्य करत असल्याचे सिद्ध करतात.

मार्गदर्शिका वाचा →

Bulk internet agreement विरुद्ध managed WiFi: तुमच्या इमारतीसाठी कोणते मॉडेल योग्य आहे

मालमत्ता, IT आणि ऑपरेशन्स लीडर्ससाठी एक व्यावहारिक खरेदी संदर्भ जो रहिवासी-सशुल्क रिटेल ब्रॉडबँड, bulk internet agreement आणि managed WiFi यांची तुलना करतो. हे US bulk-internet फ्रेमिंग आणि UK समतुल्य वापरून मालकी हक्क, रहिवाशांचे स्थलांतर (move-in), सुरक्षा, खर्चाची व्याप्ती आणि करारातून बाहेर पडणे स्पष्ट करते.

मार्गदर्शिका वाचा →

अपार्टमेंट WiFi सोल्यूशन्स: व्यवसायांसाठी एक व्यापक मार्गदर्शक

हे मार्गदर्शक Build to Rent आणि multi-dwelling unit प्रॉपर्टीजमधील अपार्टमेंट WiFi सोल्यूशन्ससाठी आर्किटेक्चर, डिप्लॉयमेंट आणि बिझनेस केस कव्हर करते. हे स्पष्ट करते की कशा प्रकारे Identity Pre-Shared Key (iPSK) तंत्रज्ञान स्मार्ट डिव्हाइसेस आणि IoT ला सपोर्ट करत प्रत्येक रहिवाशासाठी सुरक्षित, वेगळे नेटवर्क बबल्स तयार करते. प्रॉपर्टी डेव्हलपर्स, घरमालक आणि BTR ऑपरेटर्सना यामध्ये प्रत्यक्ष अंमलबजावणीसाठी डिप्लॉयमेंट मार्गदर्शन, ROI डेटा आणि सविस्तर अंमलबजावणीच्या परिस्थिती मिळतील.

मार्गदर्शिका वाचा →

तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?

आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.