跳至主要內容

PPSK WiFi: 比較功能與部署模型

Private Pre-Shared Key (PPSK) 與 Identity PSK (iPSK) 架構的技術指南:涵蓋多住戶單元 (MDU) 與學生宿舍的動態 VLAN 導向、mDNS 隔離、IoT 裝置上網引導以及空口時間回收。

作者:Iain Jewitt發佈於 更新於
📖 11 分鐘閱讀363 字數2 範例3 練習題6 關鍵定義

Video overview

收聽此指南

查看播客逐字稿
歡迎閱讀 Purple 技術簡報。今天我們要探討的是 PPSK WiFi - 私人預共用金鑰 (Private Pre-Shared Key) - 什麼是 PPSK、它與其他替代方案的比較,以及在何處實際部署它最合理。 [medium pause] 讓我們從它解決的問題開始。在傳統的 WPA2 個人網路上,網路上的每個裝置都共用同一個密碼。這對家庭來說沒問題。但對於擁有 200 個單元的出租公寓開發項目、學生宿舍區或擁有 300 間客房的飯店來說,這是一種安全隱患。當一位住戶搬走時,您要麼為每個人更改密碼 - 在此過程中中斷所有其他住戶的智慧電視、恆溫器和遊戲機的連線 - 要麼讓搬走的住戶繼續擁有存取權限。這兩種選擇都無法令人接受。 [short pause] PPSK 透過為每個住戶、每個公寓或每個裝置群組提供其專屬的唯一 WiFi 金鑰來解決此問題。他們都連接到同一個 SSID - 相同的網路名稱 - 但每個金鑰都對應到一個獨立的 VLAN。12 號公寓在 VLAN 10 上。13 號公寓在 VLAN 20 上。IoT 裝置在 VLAN 99 上。無線基地台會自動處理金鑰到 VLAN 的對應。不需要 RADIUS 伺服器。不需要憑證基礎架構。裝置上不需要 802.1X 請求方 (supplicant)。 [medium pause] 現在我們來談談術語,因為不同廠商的稱呼有所不同,這在市場上造成了真正的混淆。Aruba 稱之為 PPSK - Private Pre-Shared Key。Cisco Meraki 稱之為 iPSK - Identity PSK,或個人私人網路。Juniper Mist 使用 ePSK。最初在 Aerohive 品牌下開發此概念的 Extreme Networks 稱之為 Private PSK。Ubiquiti UniFi 則簡稱為 PPSK。Cambium 也使用 ePSK。所有這些的底層機制都是完全相同的:一個 SSID、多個唯一金鑰,每個金鑰都綁定到一個 VLAN 或一個策略群組。 [short pause] 從技術上講,以下是關聯層發生的情況。當裝置連線時,它會在 WPA2 四向交握期間提供其預共用金鑰。無線基地台 - 或其背後的雲端控制器 - 會在 PPSK 儲存庫中查找該金鑰,識別其對應的 VLAN,並從此時開始相應地標記該裝置的流量。裝置端看到的是普通的 WiFi 連線。它完全不知道自己已被放入一個隔離的網路區段中。其 Chromecast 可以運作。其智慧喇叭可以配對。其遊戲機可以獲得正確的 NAT 類型。一切運作起來都像家用網路一樣 - 因為從裝置的角度來看,它就是家用網路。 [medium pause] 這是與 802.1X 的關鍵區別,後者是員工網路和企業環境的企業標準。802.1X 需要 RADIUS 伺服器、身分識別提供者 - Microsoft Entra ID、Okta 或 Google Workspace - 以及每個裝置上的請求方。該請求方是處理 EAP 驗證交換的軟體元件。每台受管轄的筆記型電腦、每部公司手機都配有一個。但您住戶的智慧冰箱沒有。您大樓的 HVAC 控制器沒有。您的 IoT 感測器也沒有。PPSK 適用於所有這些裝置,因為它運作在 WPA 個人層,而不是 WPA 企業層。 [short pause] 話雖如此,在企業環境中 PPSK 並不是 802.1X 的替代方案。它是針對不同問題的不同工具。如果您正在運行一個重視個人責任的員工網路 - 您需要知道特定人員在特定時間進行了驗證,並且在他們離開組織時需要立即撤銷其存取權限 - 802.1X 是正確的答案。如果您正在運行一個需要每戶隔離、IoT 支援以及大規模操作簡化性的住宅網路,PPSK 則是正確的答案。 [medium pause] 讓我們來看看部署模式。目前在實際運作中有三種主要的模式。 [short pause] 第一種是雲端控制器模式,這是新部署中最常見的。您的無線基地台 - 無論是 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 還是 Fortinet - 都會連接到一個雲端管理平台。PPSK 金鑰庫存在於雲端控制器中。當您配置新住戶時,您在入口網站中建立一個金鑰,將其分配給一個 VLAN,控制器就會將該策略推送到大樓中的每個無線基地台。住戶透過電子郵件、簡訊或歡迎禮包中的 QR code 取得金鑰並進行連接。當他們搬出時,您刪除該金鑰。他們的裝置就會停止連接。其他人都毫無影響。 [short pause] 第二種模式是搭配本地 RADIUS 後端的 PPSK。一些企業部署使用 RADIUS 伺服器來儲存和驗證 PPSK 憑證,這為您提供了集中式記錄、稽核追蹤以及與身分管理平台的整合。這增加了基礎設施的開銷,但為您提供了 802.1X 的責任追究性,同時保有 PPSK 的裝置相容性。這是混合環境的正確模式 - 例如,共同工作空間中同時擁有受管企業裝置和會員擁有的 IoT 設備。 [short pause] 第三種模式是混合型:針對住戶和 IoT 採用 PPSK,針對員工和管理系統採用 802.1X。這是 Purple 針對「建屋出租(Build to Rent)」和多住戶單元部署所推薦的架構。住戶使用 PPSK。大樓管理系統、CCTV 和門禁控制擁有自己專屬、採用 PPSK 的 IoT VLAN。物業管理團隊的裝置則對 Microsoft Entra ID 或 Okta 使用 802.1X。三種不同的驗證模式,三個不同的 VLAN,單一實體基礎設施。 現在讓我們進入實作階段。如果您正在為「建屋出租」建案或多住戶單元物業部署 PPSK,以下是行之有效的步驟順序。 [short pause] 在接觸硬體之前,先從您的邏輯設計開始。規劃出您的住戶數量、您的 IoT 裝置類別,以及任何員工或管理系統。分配 VLAN。典型的 BTR 部署如下所示:從 VLAN 10 開始一直到您的單元數量所需的住戶 VLAN,每個公寓一個 VLAN,或根據您的密度每個樓層一個 VLAN。VLAN 99 用於 IoT。VLAN 100 用於大樓管理。VLAN 200 用於公共區域的訪客 WiFi。 [short pause] 接下來請記錄您的 IP 定址配置方案。在一個擁有 200 戶的建築中,您隨時都必須面對網路上有 3,000 到 5,000 台裝置的情況。這是根據 British Property Federation 的研究,每戶家庭擁有 15 到 25 台裝置所估算出來的數據。您的 DHCP 範圍必須能容納這樣的需求。請使用 RFC 1918 私有定址,並為每個 VLAN 配置足夠的子網域大小。/24 子網路提供 254 個可用位址,/23 子網路則提供 510 個。請依需求調整大小。 [medium pause] 在硬體選擇方面:所有主要的企業級存取點平台皆支援 PPSK。Cisco Meraki 稱其為 iPSK,並透過 Meraki 儀表板搭配各 SSID 金鑰原則進行管理。HPE Aruba 在 ArubaOS 與 Aruba Central 中提供原生支援。Ruckus 透過 SmartZone 與 Ruckus Cloud 平台提供支援。Juniper Mist 使用 ePSK 搭配 AI 驅動的 RF 管理。Ubiquiti UniFi 自 2023 年起即提供 PPSK 支援,但請注意目前僅支援 WPA2,且不支援 6 GHz 頻段。Cambium 與 Extreme 則皆透過其各自的雲端平台提供支援。 [short pause] 一個需要注意的重要限制:UniFi 的 PPSK 實作僅支援 WPA2。如果您正在規劃 WiFi 6E 存取點,且希望在 6 GHz 頻段上為 PPSK 用戶端服務,您會需要一個支援 WPA3-SAE 搭配 PPSK 的平台,或者您必須將 PPSK 用戶端限制在 2.4 與 5 GHz 頻段。Aruba、Ruckus 與 Meraki 皆在 WPA3 設定中支援 PPSK。 [medium pause] 現在我們來談談常見的陷阱。這些是在實際部署中屢見不鮮的失敗模式。 [short pause] 第一個是 SSID 激增。您廣播的每個 SSID 都會消耗信標訊框的無線電通訊時間。在密集的住宅大樓中,如果您在每個存取點廣播 6 到 8 個 SSID,將會降低所有人的網路效能。請將每個射頻頻段的 SSID 控制在最多 4 個。利用 PPSK 從單一 SSID 服務多個住戶群組,而不是為每個公寓或每個樓層建立獨立的 SSID。 [short pause] 第二個陷阱是中繼埠(Trunk Port)設定不足。您設計了一個乾淨的 VLAN 方案、部署了存取點,但隨後流量卻無聲無息地中斷,這是因為有人忘記在分發交換器與存取層之間的中繼連結上允許相關的 VLAN。在啟用偵錯時,請驗證每個中繼埠。記錄下來,並在住戶搬入之前,在每個 VLAN 上使用裝置進行測試。 [short pause] 第三個陷阱是金鑰分發。產生金鑰很簡單,但要以安全且便於營運管理的方式將其提供給住戶就比較困難。在迎新資料包中提供 QR code 非常適合入住當天使用。而提供一個可讓住戶查詢其金鑰並新增裝置的住戶入口網站,對於持續營運而言則是更好的方案。請在部署之前,而不是部署之後,建立好金鑰分發的工作流程。 [short pause] 第四個陷阱是針對 IoT 的,就是不加思索地將智慧家居設備放在住戶的 PPSK 區段中。住戶 VLAN 上被入侵的 IoT 設備可能會攻擊該同一個 VLAN 上的其他設備。對於高風險的 IoT 類別,請考慮使用具有出口過濾功能的分離 IoT VLAN,即使這意味著住戶需要配置其智慧家居應用程式以使用不同的網路。 [medium pause] 讓我們來看看兩個真實世界的場景。 [short pause] 場景一:位於市中心的 180 戶建屋出租(Build to Rent)開發項目。營運商希望將 WiFi 作為一項便利設施包含在租金中,並在入住當天啟用並提供完整的智慧家居支援。他們部署了透過 Aruba Central 管理的 HPE Aruba 存取點。每個公寓在簽訂租約時都會產生一個唯一的 PPSK 金鑰。該金鑰會透過電子郵件發送給住戶,並附帶一個 QR code。他們掃描後,所有設備都會連線,其 Chromecast、智慧喇叭和遊戲機都能立即正常運作。當住戶搬出時,物業經理會在入口網站中刪除該金鑰。新住戶在入住時會獲得一個全新的金鑰。完全沒有密碼輪替的困擾。營運商表示,與先前部署的共享密碼相比,與 WiFi 相關的支援工單減少了 30%。 [short pause] 場景二:一個擁有 400 個床位的專門建造學生宿舍大樓。這裡的挑戰是新生入學週,數百名學生同時抵達,所有人都試圖同時連線數十台設備。營運商使用配備 SmartZone 的 Ruckus 存取點,為每間套房部署一個 PPSK 金鑰。金鑰已預先產生,並包含在抵達前寄出的歡迎套包中。學生在抵達時掃描 QR code,並在幾秒鐘內連線。網路在沒有效能降低的情況下處理了入住高峰,因為每個學生的流量都被隔離在各自的 VLAN 區段。 [medium pause] 現在針對最常出現的問題進行快速問答。 [short pause] 單一存取點可以處理多少個 PPSK 金鑰?大多數企業級平台每個 SSID 支援數千個金鑰。Cisco Meraki 每個網路支援多達 5,000 個 iPSK 項目。Aruba 也支援類似的規模。Ubiquiti UniFi 每個網路支援高達 1,000 個 PPSK 項目。對於一棟擁有 200 戶的建築物,您在任何平台上都完全在限制範圍之內。 [short pause] PPSK 是否支援 WPA3?是的,在大多數企業級平台上皆支援。與 WPA2-PSK 相比,WPA3-SAE 提供了更強的防禦離線字典攻擊保護,因此在用戶端設備支援的情況下,在 WPA3 上部署 PPSK 是正確的做法。唯一的例外是 UniFi,其目前對 PPSK 僅支援 WPA2。 [short pause] 我是否可以將 PPSK 與我的物業管理系統整合?可以,透過廠商的 API。Aruba Central、Meraki、Ruckus 和 Mist 都為 PPSK 金鑰管理提供了 REST API。您可以將金鑰的建立和撤銷自動化,作為您租賃管理工作流程的一部分。 [short pause] PPSK 與 802.1X 在安全防護上到底有何不同?最根本的差異在於 PPSK 是一種共享金鑰模型。其金鑰是一串可被分享或攔截的字元。而採用 EAP-TLS 的 802.1X 則是使用數位憑證,憑證無法以同樣的方式分享,並能提供雙向身分驗證。對於主要威脅模型在於住戶間相互隔離的住宅環境,PPSK 能提供足夠的安全性。而對於企業員工網路,802.1X 才是正確的選擇。 [medium pause] 總結來說:對於多租戶住宅部署、高度依賴 IoT 的環境,以及任何在不需要 802.1X 基礎設施開銷的情況下需要單一使用者或單一家庭隔離的場景,PPSK WiFi 都是正確的身分驗證模型。它可運行於 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 與 Fortinet。它能透過 API 與物業管理系統整合,並解決了共享密碼網路無法解決的三大核心營運問題:在不影響其他人的情況下讓住戶遷出、智慧家庭裝置支援,以及單一住戶的可歸責性。 [short pause] 決策架構非常簡單直接。如果您的裝置支援 802.1X 且您擁有 RADIUS 基礎設施,請針對員工和託管裝置使用 802.1X。如果您營運的是多租戶住宅物業,請使用 PPSK。如果您的 IoT 裝置不支援 802.1X,請將 PPSK 搭配專用的 IoT VLAN 使用。如果您需要在公共區域提供訪客 WiFi,請使用標準 PSK 或在其上建構 Captive Portal 的開放網路。 [short pause] 接下來的步驟:請檢視指南中的架構概覽圖,其中展示了從 ISP 上行鏈路到住戶裝置的完整 PPSK 部署架構。使用決策流程圖將您的具體環境對應至正確的身分驗證模型。如果您正計劃進行 BTR 或 MDU 部署,並希望瞭解 Purple 的多租戶 WiFi 平台如何與您現有的硬體結合,以提供金鑰管理、住戶入口網站和分析層,相關連結已提供於指南中。 [medium pause] 今天的簡報就到這裡。感謝您的收聽。 讓我進一步深入探討安全模型,因為這是我在市場上看到最容易產生混淆的地方。 [short pause] PPSK 運作於 WPA 個人安全層級。每個金鑰都是一個預先共享的金鑰。PPSK 提供的安全保障是住戶間的相互隔離 - 使用金鑰 A 的裝置 A 無法與使用金鑰 B 的裝置 B 進行通訊,即使它們與同一個實體存取點建立關聯也是如此。這種隔離是在 VLAN 層級強制執行的,而不是在加密層級。不論裝置使用哪一個 PPSK 金鑰進行身分驗證,裝置與存取點之間的加密都會使用相同的 WPA2 或 WPA3 加密演算法。 [short pause] PPSK 所無法提供的是 802.1X 所具備的雙向驗證。在採用 EAP-TLS 的 802.1X 部署中,用戶端會向網路進行驗證,而網路也會向用戶端進行驗證。雙方都會出示憑證。這可以防止惡意存取點攻擊。而使用 PPSK,用戶端則無法驗證其連線的是合法網路,還是廣播相同 SSID 的惡意 AP。對於主要威脅模型在於隔離住戶彼此的住宅大樓而言,這是可以接受的折衷方案。但對於處理敏感資料的企業環境來說,這並不適用。 [medium pause] 現在我們來談談 WPA3 升級路徑。WPA3-SAE(即同時等同驗證)以稱為 Dragonfly 的更安全金鑰交換協定,取代了 WPA2 的四向交握。對 PPSK 部署而言,關鍵的改進是前向安全性:即使攻擊者擷取了 WiFi 流量並在稍後取得了預先共用金鑰,他們也無法解密已擷取的流量。WPA2-PSK 不提供前向安全性。WPA3-SAE 則有。如果您目前正在部署新硬體,請指定支援 WPA3-SAE 並為您的 PPSK SSID 啟用它。不支援 WPA3 的用戶端將在過渡模式下退回到 WPA2,因此您不需要進行強制性的硬性切換。 [short pause] GDPR 的角度值得直接探討。在多租戶住宅部署中,您正在處理個人資料 - 具體而言,就是 WiFi 金鑰與具名住戶之間的關聯。根據 UK GDPR 和歐盟 GDPR,該關聯屬於個人資料。您需要有處理該資料的合法依據。在 BTR 的情境中,合法依據通常是履行合約(租賃合約)或合法利益。您需要一份涵蓋 WiFi 資料處理的隱私權聲明。您需要一份針對連線記錄的資料保留政策。而且您必須能夠回應當事人存取請求,這意味著您的 PPSK 管理平台需要能夠匯出與特定住戶金鑰相關聯的所有資料。 [short pause] Purple 的多租戶 WiFi 平台在建置時就考慮到了這一點。資料儲存在通過 ISO 27001 認證的基礎架構中。我們符合 GDPR 和 CCPA 規範。資料落地位置是可選擇的 - 英國、歐盟或美國 - 因此無論您的物業位於何處,您都能滿足法規義務。而且我們的平台提供了合規所需的稽核軌跡和資料匯出功能。 讓我來談談投資報酬率(ROI)的問題,因為這在每一次的 BTR 採購對話中都會被提起。 [short pause] 英國房地產聯合會(British Property Federation)的調查一致指出,在選擇「建設定租」(Build to Rent)租賃決策中,WiFi 品質是前五大必備便利設施之一。與未提供連線服務的同等物業相比,將託管 WiFi 作為便利設施提供的營運商報告指出,每戶每月可增加十五至三十英鎊的租金溢價。以一棟擁有 200 個單位的建築計算,每年可增加三萬六千至七萬二千英鎊的額外租金收入。相較於典型的 PPSK 部署成本(硬體折舊分五年分攤,加上軟體重疊授權),回收期通常在 18 個月以內。 [short pause] 營運上的成本節省同樣顯著。在擁有 200 個單位的建築中,使用共享密碼的網路會產生可預測的支援工單量:無法連線 Chromecast 的住戶、智慧喇叭無法配對的住戶、遊戲主機顯示 NAT 類型嚴格的住戶。解決這些工單需要花費時間與資金成本。而正確部署的 PPSK 網路可消除其中絕大多數的問題。我們合作的一家營運商報告指出,在從共享密碼遷移到 PPSK 部署後的前六個月內,與 WiFi 相關的支援聯絡減少了 30%。 [short pause] 空置期是另一個影響關鍵。在搬入當天 WiFi 已啟用且正常運作的建築,能減少新住戶的摩擦。相反地,如果新住戶必須等待寬頻工程師上門預約(在英國通常需要七到十四天),則會產生負面的第一印象,進而影響留存率。支援入住當天啟用的 PPSK 能完全消除這種摩擦。 [medium pause] 還有一個領域需要說明:共享工作空間與混合用途的應用。PPSK 不僅適用於住宅,對於希望在不增加 802.1X 開銷的情況下,為每個成員或每家公司進行隔離的共享工作空間而言,這也是最合適的模型。擁有 200 名成員的共享工作空間營運商可以為每位成員提供專屬的 PPSK 金鑰,將其對應至專用的 VLAN,並確保成員 A 的裝置對成員 B 而言是不可見的。當會員資格失效時,金鑰即被撤銷。當新成員加入時,則會產生新的金鑰。成員的使用體驗與家用網路完全相同。 [short pause] 對於共享工作空間,混合模型的效果特別出色。成員使用 PPSK。成員的訪客(例如前來參加會議的客戶)則使用帶有 captive portal 的獨立訪客 WiFi SSID。建築工作人員則透過營運商的身分識別提供者進行 802.1X 驗證。三種驗證模型,單一實體基礎架構,在所有三種使用者群組之間實現乾淨俐落的隔離。 [medium pause] 以上就是完整的全貌。PPSK WiFi 是一項成熟、支援完善的技術,解決了一個特定且重要的問題:在多租戶環境中實現每位使用者或每個住戶的隔離,且無需負擔 802.1X 的基礎設施開銷。它不受硬體限制,由 API 驅動,且目前即可部署在您現有的基地台。決策準則非常明確,部署模式也已獲得驗證。而在「新建待租」(Build to Rent)和專用學生公寓中,其商業效益更是有目共睹。

核心系列的一部分:Enterprise WiFi 安全指南

Interactive Technical ToolPPSK / IPSK Architecture, Vendor Matrix & Airtime Recovery Calculator

PPSK WiFi Deployment Architect & Airtime Recovery Planner

Model enterprise Private Pre-Shared Key (PPSK/iPSK/DPSK/MPSK) deployments across major wireless hardware vendors. Calculate airtime savings by replacing dozens of competing residential SSIDs with a single consolidated multi-tenant network.

Single Property SSID & Airtime Reclamation
Protocol Term: PPSK (Private Pre-Shared Keys)
3. Property Sizing & Environment Parameters
Total Units / Rooms:120 Units
Est. 840 client endpoints (7 devices/unit)
Competing SSIDs Before PPSK:8 SSIDs per channel
PPSK replaces all 8 SSIDs with 1 single building SSID

Multi-Dwelling Units (MDU) & Build-to-Rent

Isolation: Private Personal Area Network (mDNS Isolated per Apartment)

Replaces dozens of competing residential routers with a centrally managed enterprise WiFi infrastructure. Residents connect all phones, smart TVs, and IoT devices to a single building-wide SSID using their unique PPSK, seamlessly roaming across amenities while staying isolated from neighbours.

Subnet Sizing/22 (1024 IPs) with /29 per-apartment subnet slicing or Dynamic VLANs 100-350
Vendor ProtocolPPSK (Private Pre-Shared Keys) (Ubiquiti UniFi)
mDNS & Casting GatewayUniFi Multicast DNS Proxy per VLAN / Virtual Network
Architecture ModelHeadless IoT Support (TVs/Chromecasts)Airtime EfficiencyIndividual Key RevocationPurple Multi-Tenant Fit
PPSK / iPSK (Recommended)100% Native (WPA2/WPA3 PSK)Optimal (1 Property SSID)Instant per Tenant / DeviceNative Cloud Integration
802.1X WPA3-EnterprisePoor (Smart TVs & IoT fail EAP)High (1 SSID)Per-User Certificate RevokeStaff / Corporate Only
Dozens of Per-Apartment SSIDsSupportedSevere Beacon Congestion (-40%)Manual Router ResetUnmanageable at Scale
Purple Multi-Tenant WiFi Architecture

Get a Customized PPSK Multi-Tenant Architecture Blueprint

Speak with Purple's enterprise network architects to design a zero-friction PPSK solution tailored to your property portfolio, Ubiquiti UniFi hardware, and PMS integration requirements.
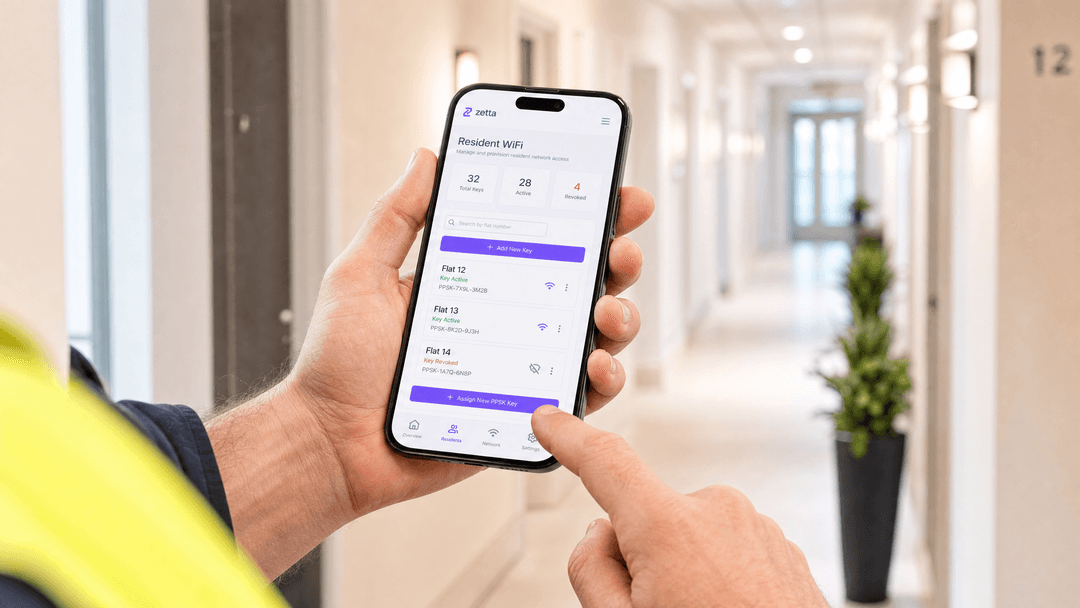
PPSK WiFi: 比較功能與部署模型

執行摘要

多租戶大樓的網路架構需要特定平衡隔離、規模與裝置相容性。傳統的 WPA2-Personal 網路在具備規模的環境中往往宣告失敗,因為共用密碼會損及住戶隱私,且更換密碼時會導致所有裝置斷線。相反地,802.1X 雖提供了極佳的安全防護,卻不適用於住宅環境,因為物聯網裝置、智慧喇叭和遊戲主機缺少 RADIUS 驗證所需的用戶端軟體。

PPSK WiFi 解決了這個結構性問題。藉由為每位住戶發行專屬的預共用金鑰,並將該金鑰對應到隔離的 VLAN,營運商便能在共用的企業級硬體上,提供安全、如家一般流暢的 WiFi 體驗。本指南詳細說明了在 Cisco Meraki、HPE Aruba、Ruckus 以及其他領先廠商的設備上部署 PPSK 的架構、實作模型和業務影響,特別針對集合住宅(BTR)、學生宿舍和多單元住宅(MDU)環境。

技術深度解析

PPSK 的架構

Private Pre-Shared Key (PPSK) 運作於 WPA-Personal 層。其最根本的創新在於將 SSID 與單一密碼進行解耦。與整個網路共用一個密碼不同,無線基地台或雲端控制器維護著一個包含數千個唯一金鑰的資料庫。

當裝置連線時,它會在標準的 WPA2 或 WPA3 四向握手期間提供其金鑰。網路會驗證該金鑰並檢查其關聯的策略。至關重要的是,此策略包含 VLAN 分配。然後,無線基地台會在將該裝置的所有流量傳遞到分配交換機之前,為其標記上分配的 VLAN ID。

這為每位住戶建立了一個「WiFi 泡泡」。使用相同金鑰的裝置 A 和裝置 B 被分配到 VLAN 10,並可以透過 mDNS 互相探索。使用不同金鑰的裝置 C 則被分配到 VLAN 20。即使這三部裝置都連線到完全相同的實體無線基地台,裝置 C 也無法看到裝置 A 或 B,更無法與其進行通訊。
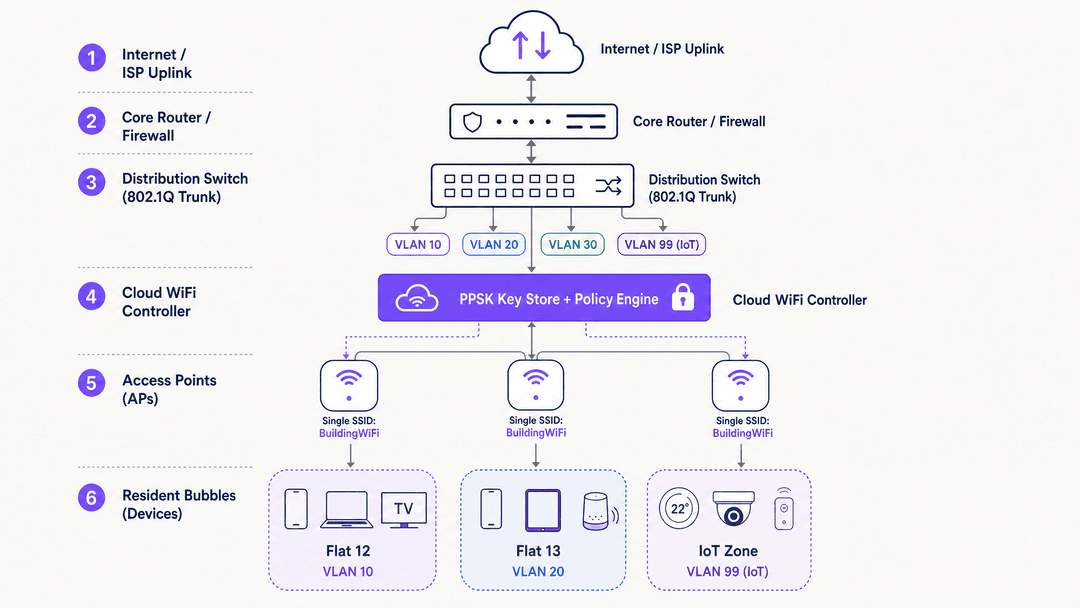
PPSK WiFi: 比較功能與部署模型 - architecture overview

PPSK 對比 802.1X

將 PPSK 視為 802.1X 的直接替代方案是一個誤解。它們服務於不同的威脅模型。

採用 EAP-TLS 的 802.1X 提供雙向驗證。用戶端透過伺服器憑證驗證網路,以防止惡意無線基地台攻擊,而網路則透過用戶端憑證驗證用戶端。對於以防止資料外洩為主要風險的企業員工網路而言,這是強制性的標準。

PPSK 提供住戶之間的隔離。它不提供雙向驗證。然而,它支援 100% 的 WiFi 裝置,包括無螢幕的 IoT 硬體。對於 BTR 營運商而言,主要的風險是住戶 A 存取住戶 B 的智慧電視或查看其區域網路流量。PPSK 能夠有效緩解這一風險,且無需承擔公開金鑰基礎建設 (PKI) 的管理開銷。
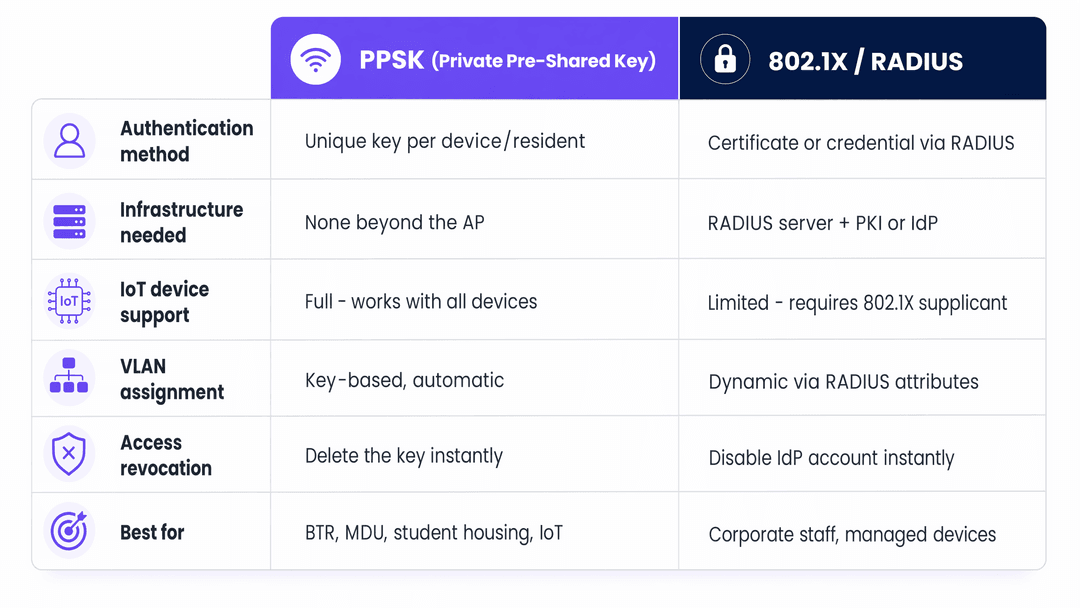
PPSK WiFi: 比較功能與部署模型 - comparison chart

WPA3 與正向保密

向 WPA3 的過渡顯著增強了 PPSK 部署的安全性。WPA3-Personal 以等同密碼同時驗證 (SAE) 取代了 PSK 握手。SAE 採用了 Dragonfly 金鑰交換協定,該協定提供正向保密。

在 WPA2-PSK 網路中,攻擊者如果擷取了初始握手並在隨後取得密碼,即可解密擷取到的流量。而在 WPA3-SAE 網路中,這在密碼學上是不可能的。如果您的硬體支援,WPA3-SAE 應作為新 PPSK 部署的預設設定。

對於您的特定設置有任何疑問嗎?

我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。

實作指南

部署多租戶 WiFi 架構需要嚴格遵守第 2 層分割原則。

1. 邏輯分割策略

在設定無線基地台之前,請先定義 VLAN 分類。標準的 BTR 部署需要:

  • 住戶 VLAN:每戶一個 VLAN(例如,擁有 200 個單元的建築物使用 VLAN 10 - 210)。
  • IoT VLAN:專用於建築物管理系統、空調(HVAC)和門禁控制的專用區段(例如 VLAN 99)。
  • 管理 VLAN:用於 AP 和交換器管理流量的嚴格隔離區段。
  • 訪客 VLAN:用於公共區域、直接路由至網際網路的區段。

2. 硬體與廠商選擇

PPSK 是一項軟體功能,而非 IEEE 標準,這意味著各廠商的實作方式有所不同:

  • Cisco Meraki:稱為 iPSK (Identity PSK)。透過 Meraki 儀表板進行管理,具備每 SSID 策略。具備高度擴充性。
  • HPE Aruba:稱為 PPSK 或 MPSK (Multiple PSK)。在 ArubaOS 和 Aruba Central 中提供原生支援。
  • Ruckus:稱為 DPSK (Dynamic PSK)。透過 SmartZone 或 Ruckus Cloud 進行管理。
  • Juniper Mist:稱為 ePSK。與 Mist 的 AI 驅動射頻(RF)管理緊密整合。
  • Ubiquiti UniFi:稱為 PPSK。於 2023 年新增。注意:目前僅限於 WPA2;與 6GHz 頻段不相容。

3. 金鑰生命週期管理

PPSK 部署在營運上的成功完全取決於金鑰分發。生成金鑰非常簡單;但將金鑰安全地傳送給住戶卻很複雜。

透過 API 將金鑰生成與物業管理系統進行整合。簽署租約時,系統應呼叫 WiFi 控制器 API(例如 Aruba Central 或 Meraki 儀表板)來生成金鑰並將其分配給正確的 VLAN。然後,透過電子郵件或安全的住戶應用程式將金鑰傳送給住戶。當租約終止時,API 呼叫會立即撤銷該金鑰。
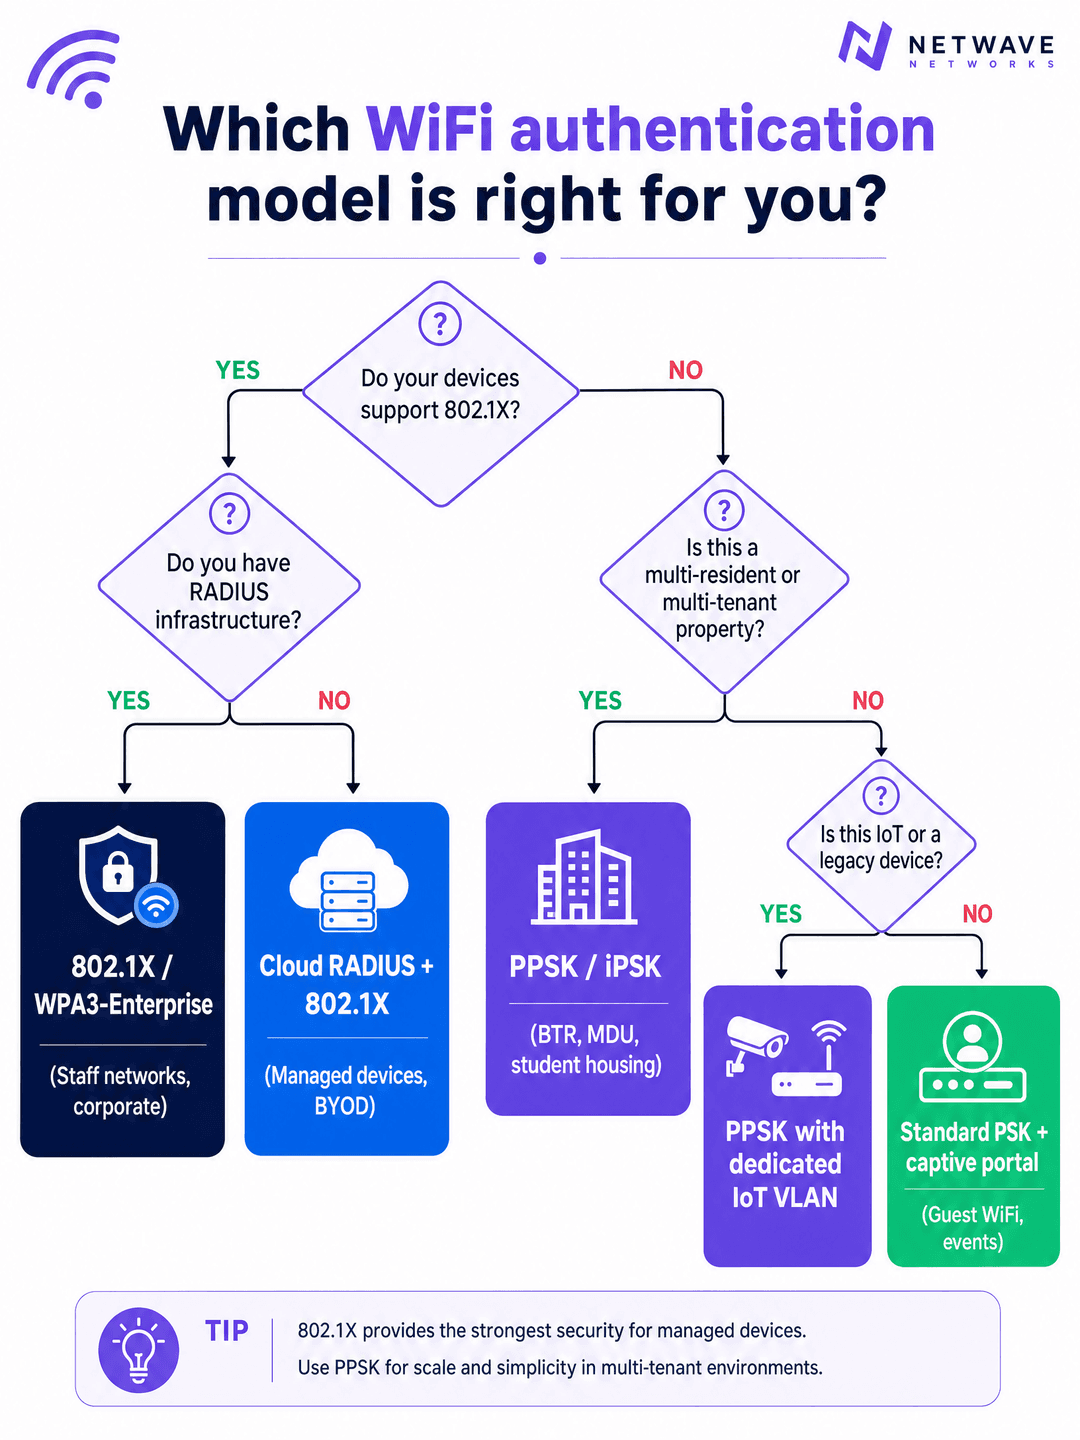
PPSK WiFi: 比較功能與部署模型 - deployment decision guide

最佳實踐

射頻(RF)規劃與 SSID 整合

在高密度環境中,SSID 的激增會摧毀網路效能。存取點廣播的每個 SSID 都會消耗管理訊框的空中的傳輸時間。在密集的走廊中廣播八個 SSID,可能會在傳輸任何一個位元組的使用者資料之前,就消耗掉 25% 的可用空中傳輸時間。

PPSK 解決了這個問題,它允許數百名住戶共享單個 SSID。最佳實踐建議每個無線電廣播不超過三個 SSID:

  1. Building_Resident(用於租戶的 PPSK)
  2. Building_Guest(開放式,附帶用於訪客的 Captive Portal
  3. Building_IoT(用於基礎設施的 PPSK)

管理 CGNAT 與 IP 耗盡

一個擁有 200 個單元的 BTR 物業將託管 3,000 到 5,000 台並行裝置。標準的 /24 子網路將迅速耗盡。請為住戶 VLAN 部署 /23 或 /22 子網路。

由於 IPv4 位址有限,營運商必須部署電信級 NAT (CGNAT)。確保處理 NAT 轉換的防火牆或核心路由器具有足夠的狀態表容量,以追蹤數萬個並行連線。將 NAT 策略配置為允許遊戲機使用「Type 2」或「中等」NAT,因為嚴格的 NAT 會破壞線上多人遊戲功能。

疑難排解與風險緩釋

Trunk Port 故障模式

最常見的部署失敗發生在交換器層。當 AP 被設定為將 PPSK 金鑰對應至 VLAN 50,但將 AP 連接至分佈層的交換器連接埠卻未設定為允許 VLAN 50 在 802.1Q trunk 上通過時。AP 會為流量加上標記,但交換器會將其丟棄,導致住戶無法存取網際網路。在調試期間,請務必仔細記錄並審計所有 trunk port 的允許 VLAN 清單。

IoT 裝置隔離

住戶不可避免地會將易受攻擊且低成本的 IoT 裝置連接到他們的個人 VLAN。雖然 PPSK 可以將住戶 A 與住戶 B 隔離,但它無法將住戶 A 的筆記型電腦與住戶 A 已受侵害的智慧燈泡隔離。

在可能的情況下,請在住戶 VLAN 內實施 layer 2 用戶端隔離,但請謹慎使用:嚴格的用戶端隔離會破壞 Chromecast 和智慧喇叭的配對。最佳的緩解措施是為大樓基礎設施部署專用的 IoT VLAN,同時接受個別住戶 VLAN 內的局部風險。

投資報酬率與商業影響

將 WiFi 視為託管便利設施而非租戶的責任,能為 BTR(建屋出租)和學生住宿營運商帶來可衡量的商業回報。

租金溢價:提供託管、入住即用 WiFi 的物業,每戶每月可獲得 15 至 30 英鎊的租金溢價。對於一棟擁有 200 個單元的建築,這每年可產生 36,000 至 72,000 英鎊的額外年度營運淨收入(NOI)。

營運效率:共享密碼的網路會針對裝置配對和搬離時的密碼變更產生源源不絕的支援工單。PPSK 部署透過模擬標準的家用網路環境,通常可減少 30% 與 WiFi 相關的支援案件量。

留存率:入住時的不便之處是導致租戶早期不滿的主要原因。透過消除對寬頻工程師 7 到 14 天的等待並提供即時連線,營運商可提升初始住戶體驗,直接影響長期留存率指標。

內部連結

若要深入閱讀相關架構,請參閱我們的 Managed WiFi provider: a comprehensive guide for businessesThree SSIDs to rule them all: guest, Passpoint, and IoT WiFi 指南。若要瞭解特定產業的實施方式,請審閱我們的 HospitalityRetail 部署模型,或探索 WiFi Analytics 的分析功能。

關鍵定義

PPSK (Private Pre-Shared Key)

一種無線認證機制,允許在單一 SSID 下同時運作多個不同的預先共用金鑰,並將每個金鑰對應到特定的使用者、裝置群組或動態 VLAN。

企業級無線存取控制與多租戶分割。

iPSK / DPSK / MPSK

各大廠商等效的多金鑰技術:Cisco Meraki 與 Catalyst 的 Identity PSK (iPSK)、Ruckus 的 Dynamic PSK (DPSK)、HPE Aruba 的 Multi-PSK (MPSK) 以及 Extreme Networks 的 PPSK。

各廠商專屬的 Private Pre-Shared Key 實現方式。

RFC 2868 Tunnel-Private-Group-ID

在 Access-Accept 封包中傳回的標準 RADIUS 屬性 (屬性 81),用以指示無線存取點或控制器將用戶端工作階段綁定到隔離的 802.1Q VLAN 標籤。

用於動態 VLAN 分配的 IETF RADIUS 屬性。

信標訊框空口時間開銷

AP 以低強制資料速率 (1 或 6 Mbps) 廣播管理信標訊框所消耗的無線通道容量比例,此比例與宣告的 SSID 數量呈線性正相關。

802.11 射頻頻譜效率。

mDNS 閘道器 / Bonjour 代理

無線控制器和閘道器上的網路服務,專門在共用相同 PPSK 或公寓 VLAN 的裝置之間過濾並反射多點傳送 DNS (mDNS) 服務宣告。

跨分割微型網路的本地多點傳送搜尋。

RADIUS 授權變更 (CoA)

一種非同步訊息,由集中式身分驗證平台(例如 Purple)在 UDP 連接埠 3799 上發送至無線存取點,以便立即中斷已撤銷的使用者工作階段或使其重新進行身分驗證。

RFC 3576 / RFC 5176 動態工作階段管理。

範例

一個擁有 200 個單元的出租專用 (BTR) 住宅社區,目前透過為每間公寓廣播獨立的 SSID 來提供 WiFi。住戶抱怨視訊通話時延遲很高,且遊戲主機無法保持連線。網路工程團隊該如何將此場域遷移至 PPSK?

  1. 將 200 個獨立的公寓 SSID 替換為單一高效能的 SSID (例如 Property-Resident-WiFi),並運作於 WPA2/WPA3 Personal PPSK。 2. 配置無線控制器或雲端 AP,使其 RADIUS 認證指向 Purple RADIUS (連接埠 1812/1813) 並在 UDP 3799 上啟用 CoA。 3. 在上行核心交換器上定義動態 VLAN 池 (VLAN 100-300)。 4. 透過 PMS API 整合,為每間公寓佈署專屬的 PPSK 憑證,將所有住戶的手機、智慧電視和 IoT 終端對應到其指定的公寓 VLAN。 5. 在每個隔離的 VLAN 內啟用 mDNS 反射,以允許 Chromecast 和 AirPlay 串流,同時阻斷跨公寓的互見性。
考官評語: 將 200 個 SSID 合併為 1 個單一的 PPSK SSID 可消除信標訊框 (beacon frame) 碰撞,回收超過 35% 的射頻空口時間,同時保留嚴格的 Layer 2 租戶隔離。

一家擁有 400 名住戶的學生宿舍營運商 (PBSA) 反映,智慧電視、Chromecasts 和 Nintendo Switch 主機無法連線到其 802.1X WPA3-Enterprise SSID,因為這些裝置缺少使用者名稱/密碼的 802.1X 用戶端代理。PPSK 如何解決此問題?

  1. 在機構的 802.1X 網路旁部署一個啟用 PPSK 的住戶 SSID。 2. 在入住時透過 Purple 住戶上網引導入口網站為每位學生產生專屬的 PPSK。 3. 當學生在其遊戲主機或智慧電視上輸入 PPSK 時,AP 會查詢 RADIUS,透過 Tunnel-Private-Group-ID 接收學生的 VLAN 標籤,並將裝置歸入學生的個人網路中。 4. 學生的筆記型電腦和手機可以連線到同一個 PPSK 或 802.1X 網路,並無縫發現其智慧電視。
考官評語: PPSK 彌補了無螢幕或無輸入介面的消費型 IoT 電子產品與企業網路分割之間的差距,而無需強迫使用者使用不安全、未加密的開放網路。

練習題

Q1. 無線存取點主要使用哪一個 RADIUS 屬性,將透過 PPSK 進行身分驗證的用戶端導向其特定的租戶 VLAN?

查看標準答案

Q2. 與使用 1 個整合式 PPSK SSID 相比,為什麼在存取點上廣播 12 個獨立的住宅 SSID 會降低無線網路容量?

查看標準答案

Q3. 當第 2 層用戶端隔離(Layer 2 Client Isolation)啟用時,企業無線基礎架構必須啟用什麼技術,才能允許住戶的智慧型手機投影至位於同一個 PPSK VLAN 的智慧電視?

查看標準答案

對於您的特定設置有任何疑問嗎?

我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。