
802.1X Supplicant কী? ক্লায়েন্টের ধরন এবং ডিভাইস কনফিগারেশন
এই গাইডটি এন্টারপ্রাইজ WiFi অথেন্টিকেশনে 802.1X Supplicant এর ভূমিকা ব্যাখ্যা করে। এটি প্রযুক্তিগত আর্কিটেকচার কভার করে, থার্ড-পার্টি ক্লায়েন্টদের সাথে নেটিভ OS supplicants এর তুলনা করে এবং EAP-TLS ও PEAP মোতায়েনকারী IT টিমের জন্য ব্যবহারিক কনফিগারেশন নির্দেশনা প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi Security Guide →
802.1X supplicant configuration and security advisor
Select your endpoint client operating system, authentication method, and deployment mechanism to evaluate security compliance, diagnose OS-specific connection traps, and generate validated profile code.
Supplicant security & protocol evaluation
EAP-TLS delivers gold-standard mutual authentication. Both client supplicant and RADIUS server validate each other via X.509 digital certificates, eliminating passwords, credential harvesting, and man-in-the-middle rogue AP attacks.
⚠ Platform-specific supplicant traps (Windows 11 / 10 Enterprise)
- Windows supplicant requires the RADIUS Server Certificate Subject Alternative Name (SAN) or Common Name (CN) to match the server name specified in the profile.
- Enable "Validate server certificate" and explicitly select the enterprise Root CA in the WLAN AutoConfig profile.
802.1X supplicant implementation checklist
Eliminate manual supplicant setup with automated zero trust onboarding
Manually provisioning 802.1X profiles leads to broken authentication, expired certificates, and helpdesk tickets. Purple Cloud RADIUS automates certificate distribution and supplicant configuration across Windows, macOS, iOS, and Android.

Executive Summary
যখন কোনও ডিভাইস কোনও এন্টারপ্রাইজ নেটওয়ার্কের সাথে সংযুক্ত হয়, তখন 802.1X supplicant হল সেই সফ্টওয়্যার উপাদান যা এর পরিচয় প্রমাণ করার জন্য দায়ী। বড় ভেন্যুগুলোর IT ম্যানেজার এবং নেটওয়ার্ক স্থপতিদের জন্য, কোনও হেল্পডেস্ক টিকিট তৈরি না করে নেটওয়ার্ক অ্যাক্সেস সুরক্ষিত রাখতে supplicant কীভাবে কাজ করে তা বোঝা অত্যন্ত গুরুত্বপূর্ণ। এই নির্দেশিকাটি IEEE 802.1X প্রমাণীকরণে ডিভাইস-সাইড এজেন্টকে সহজভাবে ব্যাখ্যা করে, যা নেটিভ OS ক্ষমতার সাথে থার্ড-পার্টি supplicant সফ্টওয়্যারের তুলনা করে। আমরা পরীক্ষা করব কীভাবে EAP-TLS এবং PEAP-MSCHAPv2 এর জন্য supplicant কনফিগার করতে হয়, হসপিটালিটি এবং রিটেল জুড়ে বাস্তব-জগতের স্থাপনার পরিস্থিতি অন্বেষণ করব এবং কীভাবে সঠিক supplicant কনফিগারেশন অ্যাক্সেস অপ্টিমাইজ করতে Identity-Based Networks এর সাথে একীভূত হয় তা বিস্তারিত আলোচনা করব। আপনি ২০০-রুমের একটি হোটেল পরিচালনা করুন বা ৮০,০০০-এর বেশি আসন বিশিষ্ট একটি সক্রিয় ভেন্যু, সঠিক supplicant কনফিগারেশন হল নিরাপদ, নির্ভরযোগ্য WiFi তৈরির অন্যতম প্রধান ভিত্তি।
Deep Tech Dive
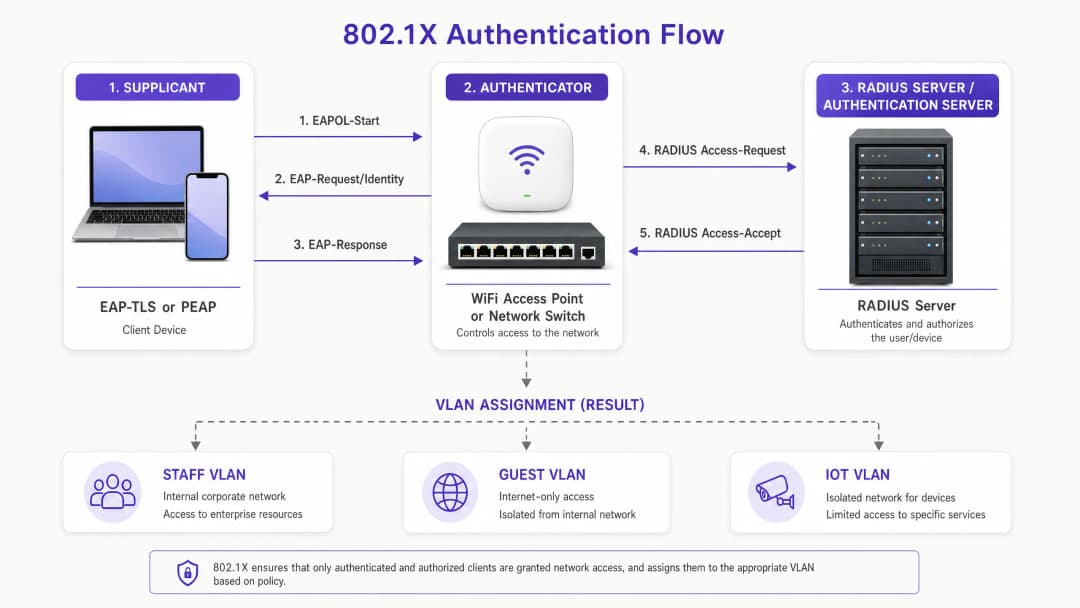
IEEE 802.1X স্ট্যান্ডার্ড পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণকে সংজ্ঞায়িত করে। এটি একটি সাধারণ ধারণার উপর কাজ করে: কোনও ডিভাইস তার পরিচয় প্রমাণ না করা পর্যন্ত নেটওয়ার্কের প্রান্তে সমস্ত ট্রাফিক ব্লক করা। supplicant হল এই প্রক্রিয়ায় ক্লায়েন্ট-সাইড অংশগ্রহণকারী।
802.1X এর তিনটি উপাদান
প্রমাণীকরণের জন্য তিনটি পৃথক সত্তার প্রয়োজন:
- Supplicant: ক্লায়েন্ট ডিভাইস (ল্যাপটপ, স্মার্টফোন বা ট্যাবলেট) যা নেটওয়ার্ক অ্যাক্সেসের জন্য অনুরোধ করছে।
- Authenticator: নেটওয়ার্ক অ্যাক্সেস ডিভাইস, যেমন একটি Cisco Meraki, HPE Aruba, Ruckus, বা Juniper Mist অ্যাক্সেস পয়েন্ট।
- Authentication Server: RADIUS সার্ভার যা Microsoft Entra ID বা Okta এর মতো একটি পরিচয় প্রদানকারীর বিপরীতে শংসাপত্র যাচাই করে।
প্রমাণীকরণের আগে, authenticator এর পোর্টটি একটি অননুমোদিত অবস্থায় থাকে, যা শুধুমাত্র Extensible Authentication Protocol over LAN (EAPOL) ট্রাফিকের অনুমতি দেয়। supplicant একটি EAPOL-Start ফ্রেমের সাথে প্রক্রিয়াটি শুরু করে। authenticator পরিচয়ের জন্য অনুরোধ করে এবং supplicant সাড়া দেয়। এই পরিচয়টি RADIUS সার্ভারে ফরোয়ার্ড করা হয়, যা ব্যবহার করার জন্য EAP পদ্ধতি নির্ধারণ করে। সফল যাচাইকরণের পর, RADIUS সার্ভার একটি Access-Accept বার্তা পাঠায়, পোর্টটি একটি অনুমোদিত অবস্থায় রূপান্তরিত হয় এবং ডিভাইসটি সাধারণত একটি নির্দিষ্ট VLAN এ বরাদ্দ করা হয়।
EAP পদ্ধতিসমূহ: Supplicant এর ভাষা
supplicant এবং RADIUS সার্ভারকে অবশ্যই একটি Extensible Authentication Protocol (EAP) পদ্ধতিতে সম্মত হতে হবে। EAP পদ্ধতির পছন্দ নিরাপত্তার অবস্থান এবং supplicant এর উপর কনফিগারেশন লোড নির্ধারণ করে।
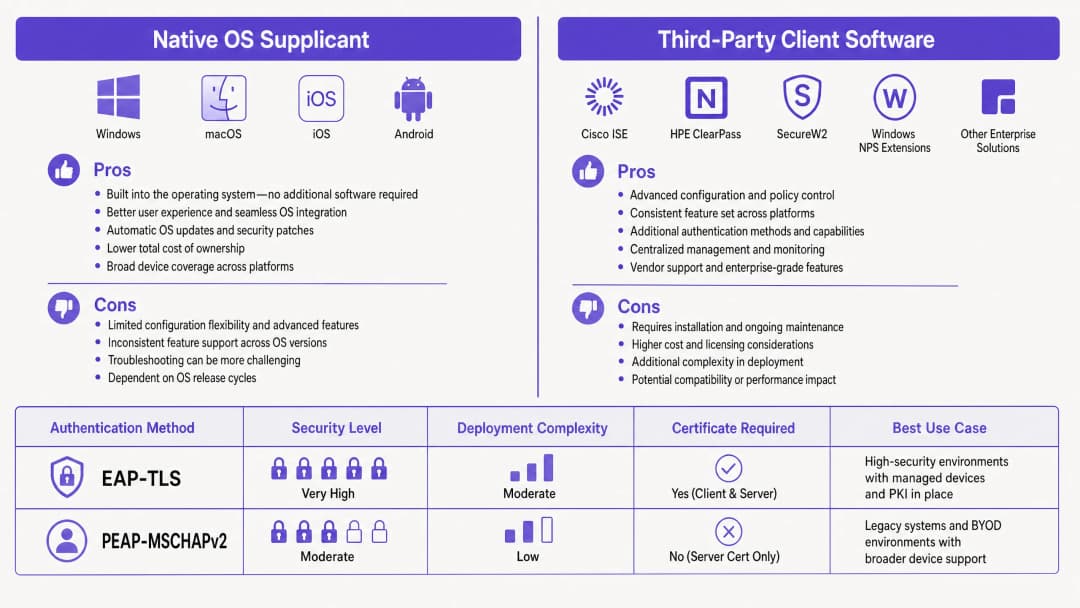
EAP-TLS (Transport Layer Security) EAP-TLS এর জন্য সার্টিফিকেট-ভিত্তিক পারস্পরিক প্রমাণীকরণ প্রয়োজন। সাপ্লীক্যান্ট তার পরিচয় প্রমাণ করতে একটি ক্লায়েন্ট সার্টিফিকেট প্রদান করে, এবং RADIUS সার্ভার নেটওয়ার্কের বৈধতা প্রমাণ করতে একটি সার্ভার সার্টিফিকেট প্রদান করে। এই পাসওয়ার্ডহীন পদ্ধতিটি ক্রেডেনশিয়াল চুরি দূর করে এবং NIST SP 800-171 এর মতো কঠোর নিরাপত্তা কাঠামোর দ্বারা এটি অত্যন্ত প্রয়োজনীয়। সাপ্লীক্যান্টকে অবশ্যই ইস্যুকারী সার্টিফিকেট অথরিটি (CA) কে বিশ্বাস করার জন্য কনফিগার করতে হবে এবং একটি বৈধ ক্লায়েন্ট সার্টিফিকেট থাকতে হবে।
PEAP (Protected EAP) যেসব ক্ষেত্রে একটি সম্পূর্ণ পাবলিক কি ইনফ্রাস্ট্রাকচার (PKI) ব্যবহার করা সম্ভব নয়, সেখানে PEAP ব্যাপকভাবে ব্যবহৃত হয়। এটি একটি সুরক্ষিত TLS টানেলের মধ্যে একটি অভ্যন্তরীণ প্রমাণীকরণ পদ্ধতি (সাধারণত MSCHAPv2) এনক্যাপসুলেট করে। RADIUS সার্ভার একটি সার্টিফিকেট প্রদান করে, কিন্তু সাপ্লীক্যান্টকে শুধুমাত্র একটি ইউজারনেম এবং পাসওয়ার্ড প্রদান করতে হয়। যদিও PEAP প্রয়োগ করা সহজ, তবে সাপ্লীক্যান্টকে সার্ভার সার্টিফিকেট যাচাই করার জন্য কঠোরভাবে কনফিগার করা না হলে এটি ক্রেডেনশিয়াল চুরির জন্য অত্যন্ত ঝুঁকিপূর্ণ।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
Implementation Guide
802.1X প্রয়োগ করার সময়, IT টিমকে অপারেটিং সিস্টেমে বিল্ট-ইন নেটিভ সাপ্লীক্যান্ট ব্যবহার করা বা থার্ড-পার্টি সাপ্লীক্যান্ট সফ্টওয়্যার প্রয়োগ করার মধ্যে সিদ্ধান্ত নিতে হবে।
Native OS Supplicants
প্রতিটি আধুনিক অপারেটিং সিস্টেমে একটি নেটিভ 802.1X সাপ্লীক্যান্ট অন্তর্ভুক্ত থাকে। Windows মূলত Wired AutoConfig এবং WLAN AutoConfig পরিষেবাগুলি ব্যবহার করে। Apple ডিভাইসগুলি Network Profiles ব্যবহার করে। Android এটিকে তার WiFi সেটিংসের মধ্যে একীভূত করে।
নেটিভ সাপ্লীক্যান্টগুলি পরিচালিত ডিভাইসগুলির জন্য আদর্শ। Microsoft Intune বা Jamf এর মতো Mobile Device Management (MDM) প্ল্যাটফর্মগুলি ব্যবহার করে, IT অ্যাডমিনরা নীরবে কনফিগারেশন প্রোফাইলগুলি পুশ করতে পারেন যা SSID, EAP পদ্ধতি, বিশ্বস্ত রুট CA এবং SCEP এর মাধ্যমে সার্টিফিকেট তালিকাভুক্তি প্রক্রিয়া সংজ্ঞায়িত করে। ব্যবহারকারীর অভিজ্ঞতা নির্বিঘ্ন হয়; ডিভাইসটি ব্যাকগ্রাউন্ডে প্রমাণীকরণ সম্পন্ন করে।
Third-Party Supplicant Software
থার্ড-পার্টি সাপ্লীক্যান্ট, যেমন Cisco AnyConnect Network Access Manager বা SecureW2 JoinNow, নির্দিষ্ট কিছু ক্ষেত্রে প্রয়োজনীয়:
- মালিকানাধীন প্রোটোকল: Cisco EAP-FAST ব্যবহারের জন্য একটি Cisco সাপ্লীক্যান্টের প্রয়োজন।
- BYOD অনবোর্ডিং: থার্ড-পার্টি টুলগুলি প্রায়শই অনবোর্ডিং উইজার্ড হিসাবে কাজ করে, যা ব্যবহারকারীদের অনিয়ন্ত্রিত ডিভাইসগুলিতে সার্টিফিকেট ইনস্টল করতে গাইড করে যেখানে নেটিভ কনফিগারেশন করা বেশ জটিল (বিশেষ করে বিভক্ত Android পরিবেশের ক্ষেত্রে)।
- কঠোর কনফিগারেশন নিয়ন্ত্রণ: থার্ড-পার্টি সাপ্লীক্যান্টগুলি সেটিংস লক ডাউন করতে পারে, যা ব্যবহারকারীদের সার্ভার সার্টিফিকেট যাচাইকরণ নিষ্ক্রিয় করা থেকে বিরত রাখে।
Configuring Server Certificate Validation
নির্বাচিত সাপ্লীক্যান্ট যাই হোক না কেন, সার্ভার সার্টিফিকেট যাচাইকরণ কনফিগার করা অত্যন্ত গুরুত্বপূর্ণ, বিশেষ করে PEAP এর জন্য। সাপ্লীক্যান্ট যদি RADIUS সার্ভারের সার্টিফিকেট যাচাই না করে, তবে এটি আপনার SSID এর অনুকরণকারী একটি জাল অ্যাক্সেস পয়েন্টে অন্ধভাবে ক্রেডেনশিয়াল প্রেরণ করবে।Windows-এ, এর অর্থ হল PEAP প্রোপার্টিজে "Verify the server's identity by validating the certificate"-এ টিক দেওয়া, Trusted Root Certification Authority (Root CA) নির্বাচন করা, এবং ক্লায়েন্টের প্রত্যাশা করা সঠিক সার্ভারের নামগুলো নির্দিষ্ট করা। Apple ডিভাইসে, কনফিগারেশন প্রোফাইলে অবশ্যই বিশ্বস্ত সার্টিফিকেটগুলোর তালিকা স্পষ্টভাবে থাকতে হবে।
সর্বোত্তম অনুশীলন (Best Practices)
১. সার্ভার ভ্যালিডেশন বাধ্যতামূলক করুন: PEAP ডিপ্লয় করার সময়, RADIUS সার্ভার সার্টিফিকেট ভ্যালিডেট করার জন্য সাপ্লিক্যান্ট কনফিগার না করে কখনই তা করবেন না। এটি "evil twin" আক্রমণের বিরুদ্ধে প্রতিরক্ষার প্রধান স্তর। ২. সার্টিফিকেট লাইফসাইকেল স্বয়ংক্রিয় করুন: EAP-TLS ব্যবহার করার সময়, SCEP বা NDES ব্যবহার করে MDM-এর মাধ্যমে ক্লায়েন্ট সার্টিফিকেট তালিকাভুক্তি এবং পুনর্নবীকরণ স্বয়ংক্রিয় করুন। ম্যানুয়াল সার্টিফিকেট ম্যানেজমেন্ট স্কেল করা যায় না এবং এর ফলে হঠাৎ অথেন্টিকেশন ব্যর্থ হতে পারে। ৩. আইডেন্টিটি দ্বারা পৃথকীকরণ: ভ্যালিডেট হওয়া আইডেন্টিটির উপর ভিত্তি করে VLAN অ্যাসাইন করতে RADIUS অ্যাট্রিবিউট ব্যবহার করুন। কর্মীদের ডিভাইস এবং POS টার্মিনালগুলো একই SSID-এ অথেন্টিকেট হওয়া উচিত কিন্তু সম্পূর্ণ ভিন্ন VLAN-এ থাকা উচিত। ৪. IoT-এর জন্য পরিকল্পনা: বেশিরভাগ IoT ডিভাইসে 802.1X সাপ্লিক্যান্ট থাকে না। এই ডিভাইসগুলোর জন্য MAC Address Bypass (MAB) ব্যবহার করুন, তবে নিশ্চিত করুন যে সেগুলো একটি ডেডিকেটেড IoT VLAN-এ কঠোরভাবে আইসোলেটেড অবস্থায় রয়েছে।
সমস্যা সমাধান এবং ঝুঁকি হ্রাস
যখন একটি ডিভাইস সংযোগ করতে ব্যর্থ হয়, তখন সমস্যাটি প্রায় সব সময়ই ক্লায়েন্ট কনফিগারেশন বা সার্টিফিকেট চেইনের মধ্যে থাকে।
- "Connected, No Internet": এটি সাধারণত একটি VLAN অ্যাসাইনমেন্ট ব্যর্থতা বা অথেন্টিকেশন-পরবর্তী DHCP সমস্যার দিকে নির্দেশ করে। Access-Accept মেসেজে সঠিক Tunnel-Private-Group-Id রয়েছে কিনা তা যাচাই করতে RADIUS লগ পরীক্ষা করুন।
- Windows 11-এ নীরব ব্যর্থতা (Silent Failures): সাম্প্রতিক Windows 11 ফিচার আপডেটগুলো (যেমন 24H2) নেটিভ সাপ্লিক্যান্ট কীভাবে EAP-TLS ফলব্যাক হ্যান্ডেল করে তা পরিবর্তন করেছে। ব্যাপকভাবে ডিপ্লয় করার আগে সর্বদা নতুন OS বিল্ডের বিপরীতে প্রোফাইলগুলো পরীক্ষা করুন।
- সার্টিফিকেটের মেয়াদ শেষ হওয়া: যদি একদল ডিভাইস হঠাৎ অফলাইন হয়ে যায়, তবে ক্লায়েন্ট সার্টিফিকেটের মেয়াদের সময়সীমা পরীক্ষা করুন। আপনার MDM যাতে সেগুলোর মেয়াদ শেষ হওয়ার আগেই সফলভাবে পুনর্নবীকরণ করে তা নিশ্চিত করুন।
ROI এবং ব্যবসায়িক প্রভাব
সঠিকভাবে কনফিগার করা সাপ্লিক্যান্ট সহ 802.1X-এ মাইগ্রেট করা পরিমাপযোগ্য ব্যবসায়িক মূল্য প্রদান করে। শেয়ার্ড পাসওয়ার্ড (Pre-Shared Keys/PSK) বাদ দিয়ে, আপনি কর্মচারীরা চলে যাওয়ার সময় পাসওয়ার্ড পরিবর্তন করার অপারেশনাল ঝামেলা সম্পূর্ণভাবে দূর করতে পারেন। EAP-TLS-এ স্থানান্তরিত হওয়া পাসওয়ার্ড-রিসেট সংক্রান্ত টিকিটগুলো সম্পূর্ণভাবে দূর করতে পারে, যা সার্ভিস ডেস্কের জন্য উল্লেখযোগ্য উৎপাদনশীলতার সময় বাঁচিয়ে দেয়।
তাছাড়া, 802.1X একটি একক SSID-এ আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক আইসোলেশন সক্ষম করে। Guest WiFi, স্টাফ এবং অপারেশনের জন্য আলাদা নেটওয়ার্ক ব্রডকাস্ট করার পরিবর্তে, একটি একক SSID ক্লায়েন্ট ক্রেডেনশিয়ালের উপর ভিত্তি করে নিরাপদে ট্রাফিক রুট করতে পারে। এটি চ্যানেলের হস্তক্ষেপ হ্রাস করে এবং সামগ্রিক নেটওয়ার্ক পারফরম্যান্স উন্নত করে, যা সরাসরি হার্ডওয়্যার-অজ্ঞাত নেটওয়ার্ক ম্যানেজমেন্টে Purple-এর ক্লাউড ওভারলে পদ্ধতির সাথে সামঞ্জস্যপূর্ণ। আরও গভীর বিশ্লেষণাত্মক অন্তর্দৃষ্টির জন্য, আমাদের WiFi Analytics ফিচারটি এক্সপ্লোর করুন।
মূল সংজ্ঞাসমূহ
802.1X Supplicant
একটি ক্লায়েন্ট ডিভাইসের সফটওয়্যার উপাদান যা একটি IEEE 802.1X সুরক্ষিত নেটওয়ার্কে যোগদানের জন্য প্রয়োজনীয় অথেন্টিকেশন প্রক্রিয়া পরিচালনা করে।
একটি ডিভাইস কীভাবে নেটওয়ার্কের কাছে তার পরিচয় প্রমাণ করবে তা নির্ধারণ করতে IT টিমগুলি supplicant কনফিগার করে।
Authenticator
নেটওয়ার্ক ডিভাইস (সুইচ বা অ্যাক্সেস পয়েন্ট) যা supplicant সফলভাবে অথেন্টিকেট না করা পর্যন্ত ট্রাফিক ব্লক করে রাখে।
Cisco Meraki বা HPE Aruba এর মতো ভেন্ডরদের হার্ডওয়্যার authenticator হিসেবে কাজ করে, যা ডিভাইস এবং সার্ভারের মধ্যে বার্তা আদান-প্রদান করে।
RADIUS
Remote Authentication Dial-In User Service। সার্ভার যা supplicant দ্বারা প্রদত্ত ক্রেডেনশিয়াল যাচাই করে।
RADIUS সার্ভার অ্যাক্সেস দেওয়ার আগে Okta বা Microsoft Entra ID এর মতো ডিরেক্টরির বিপরীতে পরিচয় যাচাই করে।
EAP-TLS
Extensible Authentication Protocol with Transport Layer Security। একটি অথেন্টিকেশন পদ্ধতি যার জন্য ক্লায়েন্ট এবং সার্ভার উভয়েরই ডিজিটাল সার্টিফিকেট প্রয়োজন হয়।
এন্টারপ্রাইজ নেটওয়ার্কের জন্য সবচেয়ে নিরাপদ পদ্ধতি হিসেবে বিবেচিত, যা পাসওয়ার্ডের প্রয়োজনীয়তা দূর করে।
PEAP
Protected Extensible Authentication Protocol। একটি অথেন্টিকেশন পদ্ধতি যা পাসওয়ার্ড-ভিত্তিক অথেন্টিকেশন সুরক্ষিত করতে একটি নিরাপদ TLS টানেল তৈরি করে।
সাধারণত BYOD পরিবেশে ব্যবহৃত হয় যেখানে আনম্যানেজড ডিভাইসে ক্লায়েন্ট সার্টিফিকেট মোতায়েন করা অত্যন্ত জটিল।
EAPOL
Extensible Authentication Protocol over LAN. এটি সাপ্লিক্যান্ট এবং প্রমাণীকরণকারীর (authenticator) মধ্যে EAP বার্তাগুলিকে এনক্যাপসুলেট করতে ব্যবহৃত প্রোটোকল।
অথেন্টিকেশনের আগে, EAPOL হল একমাত্র ধরনের ট্রাফিক যা authenticator পোর্টের মধ্য দিয়ে যাওয়ার অনুমতি দেয়।
MAC Authentication Bypass (MAB)
একটি ফলব্যাক প্রমাণীকরণ পদ্ধতি যেখানে নেটওয়ার্কটি ডিভাইসের MAC অ্যাড্রেসকে তার পরিচয় হিসেবে ব্যবহার করে।
প্রিন্টার, ক্যামেরা এবং IoT ডিভাইসের জন্য ব্যবহৃত হয় যেগুলোতে কোনো 802.1X সাপ্লিক্যান্ট নেই।
VLAN Assignment
একটি নির্দিষ্ট ভার্চুয়াল নেটওয়ার্ক সেগমেন্টে একটি প্রমাণিত ডিভাইসকে গতিশীলভাবে স্থাপন করার প্রক্রিয়া।
সাপ্লিক্যান্টের পরিচয়ের উপর ভিত্তি করে RADIUS সার্ভার প্রমাণীকরণকারীকে (authenticator) বলে দেয় কোন VLAN বরাদ্দ করতে হবে।
সমাধানকৃত উদাহরণসমূহ
একটি ২০০ রুমের হোটেলের তাদের স্টাফ নেটওয়ার্ক সুরক্ষিত করা প্রয়োজন। বর্তমানে একটি শেয়ার্ড পাসওয়ার্ড সহ WPA2-Personal ব্যবহার করা হচ্ছে, তারা এখন 802.1X এ স্থানান্তরিত হতে চায়। স্টাফরা শিডিউলিংয়ের জন্য কোম্পানির মালিকানাধীন Windows ল্যাপটপ এবং ব্যক্তিগত Android ফোনের মিশ্রণ ব্যবহার করে। তাদের কীভাবে supplicants কনফিগার করা উচিত?
হোটেলটির একটি হাইব্রিড পদ্ধতি প্রয়োগ করা উচিত। কর্পোরেট Windows ল্যাপটপগুলির জন্য, তাদের Microsoft Intune এর মাধ্যমে কনফিগার করা নেটিভ Windows supplicant ব্যবহার করা উচিত। MDM প্রোফাইলের EAP-TLS সেটিংস পুশ করা, Root CA ইনস্টল করা এবং SCEP এর মাধ্যমে ক্লায়েন্ট সার্টিফিকেট এনরোলমেন্ট স্বয়ংক্রিয় করা উচিত। ব্যক্তিগত Android ফোনগুলির জন্য, তাদের একটি সেলফ-সার্ভিস পোর্টালের মাধ্যমে একটি থার্ড-পার্টি অনবোর্ডিং এজেন্ট (যেমন SecureW2) মোতায়েন করা উচিত। স্টাফ সদস্য তাদের Microsoft Entra ID ক্রেডেনশিয়াল ব্যবহার করে পোর্টালে লগ ইন করবেন এবং এজেন্টটি স্বয়ংক্রিয়ভাবে PEAP-MSCHAPv2 এর জন্য নেটিভ Android supplicant কনফিগার করবে, যা সার্ভার সার্টিফিকেট ভ্যালিডেশন লকড ইন থাকা নিশ্চিত করে।
৫০টি স্টোর সহ একটি বড় রিটেল চেইন নতুন মোবাইল পয়েন্ট-অফ-সেল (POS) ট্যাবলেট চালু করছে। PCI DSS এর জন্য কঠোর নেটওয়ার্ক আইসোলেশন প্রয়োজন। কীভাবে supplicant কনফিগারেশন কমপ্লায়েন্স নিশ্চিত করবে?
ট্যাবলেটগুলি MDM এর মাধ্যমে পরিচালনা করা উচিত। MDM একটি নেটিভ supplicant কনফিগারেশন প্রোফাইল পুশ করে যা EAP-TLS প্রয়োগ করে। প্রতিটি ট্যাবলেট একটি অনন্য ক্লায়েন্ট সার্টিফিকেট পায় যাতে এটি একটি POS ডিভাইস হিসেবে চিহ্নিত করার মতো একটি অ্যাট্রিবিউট থাকে। যখন ট্যাবলেটের supplicant অথেন্টিকেট করে, তখন RADIUS সার্ভার এই অ্যাট্রিবিউটটি পড়ে এবং বিশেষভাবে PCI-কমপ্লায়েন্ট নেটওয়ার্ক সেগমেন্টের জন্য একটি VLAN অ্যাসাইনমেন্ট ফেরত দেয়। supplicant কনফিগারেশন অবশ্যই লক ডাউন রাখতে হবে যাতে স্টোর কর্মীরা নেটওয়ার্ক সেটিংস পরিবর্তন করতে না পারে।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার প্রতিষ্ঠান একটি নতুন কর্মীদের BYOD নেটওয়ার্কের জন্য PEAP-MSCHAPv2 স্থাপন করছে। পরীক্ষার সময়, আপনি লক্ষ্য করেছেন যে ডিভাইসগুলো একই SSID সম্প্রচারকারী একটি পরীক্ষামূলক অ্যাক্সেস পয়েন্টের সাথে সংযোগ করতে পারছে, যদিও এটি আপনার RADIUS সার্ভারের সাথে সংযুক্ত নয়। কোন সাপ্লিক্যান্ট কনফিগারেশন ধাপটি মিস হয়েছে?
ইঙ্গিত: সাপ্লিক্যান্ট কীভাবে MSCHAPv2 ক্রেডেনশিয়াল পাঠানোর আগে নেটওয়ার্কের পরিচয় যাচাই করে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
সাপ্লিক্যান্টটিকে সার্ভার সার্টিফিকেট যাচাই করার জন্য কনফিগার করা হয়নি। PEAP-এ, সাপ্লিক্যান্টকে স্পষ্টভাবে কনফিগার করতে হবে যাতে এটি RADIUS সার্ভারের সার্টিফিকেট ইস্যুকারী নির্দিষ্ট Root CA-কে বিশ্বাস করে এবং সার্ভারের ডোমেন নাম যাচাই করে। এটি ছাড়া, সাপ্লিক্যান্ট যেকোনো সার্টিফিকেট উপস্থাপনকারী সার্ভারের সাথে একটি TLS টানেল স্থাপন করবে, যা ব্যবহারকারীর ক্রেডেনশিয়াল একটি ক্ষতিকারক অ্যাক্সেস পয়েন্টের কাছে উন্মুক্ত করে দেয়।
Q2. একটি বিশ্ববিদ্যালয় তার পরিচালিত Windows ল্যাপটপ বহরকে PEAP থেকে EAP-TLS-এ স্থানান্তরিত করছে। তারা MDM-এর মাধ্যমে নতুন কনফিগারেশন প্রোফাইল পুশ করে, কিন্তু সমস্ত ডিভাইসের প্রমাণীকরণ ব্যর্থ হয়। RADIUS লগগুলোতে 'EAP-TLS failed SSL/TLS handshake' দেখাচ্ছে। এর সবচেয়ে সম্ভাব্য কারণ কী?
ইঙ্গিত: EAP-TLS-এর জন্য পারস্পরিক প্রমাণীকরণ প্রয়োজন। ক্লায়েন্টের কী প্রয়োজন যা PEAP-এর জন্য প্রয়োজন ছিল না?
মডেল উত্তর দেখুন
ক্লায়েন্ট ডিভাইসগুলোতে একটি বৈধ ক্লায়েন্ট সার্টিফিকেট নেই। EAP-TLS-এর জন্য সাপ্লিক্যান্টকে RADIUS সার্ভারে একটি সার্টিফিকেট উপস্থাপন করতে হয়। MDM প্রোফাইলটি শুধুমাত্র EAP পদ্ধতিকে TLS-এ সেট করার জন্যই নয়, বরং প্রমাণীকরণের চেষ্টা করার আগে প্রতিষ্ঠানের PKI থেকে একটি ক্লায়েন্ট সার্টিফিকেট অনুরোধ এবং ইনস্টল করার জন্য SCEP-এর মতো একটি প্রোটোকল ট্রিগার করার জন্যও কনফিগার করা আবশ্যক।
Q3. আপনাকে একটি [Healthcare](/industries/healthcare) পরিবেশে নেটওয়ার্কের সাথে ৫০টি স্মার্ট টিভি সংযুক্ত করতে হবে। টিভিগুলো শুধুমাত্র WPA2-Personal (Pre-Shared Key) সমর্থন করে এবং এগুলোতে কোনো 802.1X সাপ্লিক্যান্ট নেই। কর্মীদের ডিভাইসের জন্য 802.1X বজায় রাখার পাশাপাশি আপনি কীভাবে তাদের অ্যাক্সেস সুরক্ষিত করবেন?
ইঙ্গিত: ডিভাইসটি যদি EAP-তে কথা বলতে না পারে, তবে প্রমাণীকরণকারীকে অবশ্যই অন্য উপায়ে এটি সনাক্ত করতে হবে।
মডেল উত্তর দেখুন
আপনার MAC Authentication Bypass (MAB) ব্যবহার করা উচিত। প্রমাণীকরণকারী স্মার্ট টিভির MAC অ্যাড্রেসটিকে ইউজারনেম এবং পাসওয়ার্ড হিসেবে ব্যবহার করবে যা RADIUS সার্ভারে পাঠানো হয়। যেহেতু MAC অ্যাড্রেস স্পুফ (spoof) করা যেতে পারে, তাই RADIUS সার্ভারটিকে অবশ্যই এই ডিভাইসগুলোকে একটি অত্যন্ত সীমাবদ্ধ, বিচ্ছিন্ন IoT VLAN-এ বরাদ্দ করার জন্য কনফিগার করতে হবে যা শুধুমাত্র প্রয়োজনীয় ট্রাফিকের অনুমতি দেয়।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
802.1X supplicant কী?
একটি 802.1X supplicant হলো একটি এন্ডপয়েন্ট ডিভাইসে (যেমন ল্যাপটপ, স্মার্টফোন বা ট্যাবলেট) চলমান ক্লায়েন্ট সফ্টওয়্যার এজেন্ট যা একটি অথেনটিকেশন সার্ভারের সাথে নেটওয়ার্ক অ্যাক্সেস নিয়ে আলোচনা করতে ল্যানের মাধ্যমে এক্সটেনসিবল অথেনটিকেশন প্রোটোকল (EAPOL) ব্যবহার করে একটি অথেনটিকেটরের (যেমন একটি এন্টারপ্রাইজ WiFi অ্যাক্সেস পয়েন্ট বা নেটওয়ার্ক সুইচ) সাথে যোগাযোগ করে।
802.1X supplicant, অথেনটিকেটর এবং অথেনটিকেশন সার্ভারের মধ্যে পার্থক্য কী?
supplicant হলো ক্লায়েন্ট ডিভাইস যা নেটওয়ার্কে প্রবেশের জন্য অনুরোধ করছে। অথেনটিকেটর হলো মধ্যস্থতাকারী নেটওয়ার্ক হার্ডওয়্যার (অ্যাক্সেস পয়েন্ট বা সুইচ) যা পোর্ট অ্যাক্সেস নিয়ন্ত্রণ করে এবং অথেনটিকেশন ট্রাফিক রিলে করে। অথেনটিকেশন সার্ভার (সাধারণত একটি RADIUS বা ক্লাউড RADIUS সার্ভার) একটি আইডেন্টিটি প্রোভাইডারের বিপরীতে ক্রেডেনশিয়াল বা ডিজিটাল সার্টিফিকেট যাচাই করে এবং অ্যাক্সেস মঞ্জুর বা প্রত্যাখ্যান করে।
Windows 11-এ আপনি কীভাবে একটি 802.1X supplicant কনফিগার করবেন?
Windows 11 নেটিভ WLAN AutoConfig পরিষেবা ব্যবহার করে। এন্টারপ্রাইজ এনভায়রনমেন্টে, ব্যবহারকারীর ম্যানুয়াল এন্ট্রি ছাড়াই ক্লায়েন্ট সার্টিফিকেট সরবরাহ করতে এবং সার্ভার সার্টিফিকেট পিনিং, রুট CA ট্রাস্ট এবং WPA3-Enterprise প্যারামিটারগুলি আগে থেকে কনফিগার করতে SCEP/PKCS প্রোফাইল ব্যবহার করে MDM (যেমন Microsoft Intune) এর মাধ্যমে supplicant প্রোফাইলগুলি স্বয়ংক্রিয়ভাবে পুশ করা হয়।
Android 11+ ডিভাইসগুলি কেন 802.1X এন্টারপ্রাইজ নেটওয়ার্কের সাথে সংযোগ করতে ব্যর্থ হয়?
Android 11 থেকে শুরু করে, Google নেটিভ supplicant-এ CA সার্টিফিকেটের জন্য 'Do Not Validate' অপশনটি সরিয়ে দিয়েছে। Android এন্ডপয়েন্টগুলি কঠোরভাবে একটি বিশ্বস্ত Root CA সার্টিফিকেট বাধ্যতামূলক করে এবং Domain ফিল্ডে কনফিগার করার জন্য RADIUS সার্ভারের সঠিক FQDN প্রয়োজন হয় যা সার্ভার সার্টিফিকেটের Subject Alternative Name (SAN) এর সাথে মেলে।
PEAP-MSCHAPv2 এর তুলনায় EAP-TLS কীভাবে supplicant পাসওয়ার্ডের দুর্বলতা দূর করে?
EAP-TLS ক্লায়েন্ট এবং RADIUS সার্ভার উভয়ের ক্ষেত্রেই X.509 সার্টিফিকেটের মাধ্যমে পারস্পরিক ক্রিপ্টোগ্রাফিক অথেনটিকেশন ব্যবহার করে। PEAP-MSCHAPv2 এর বিপরীতে, নেটওয়ার্কের মাধ্যমে কোনো পাসওয়ার্ড বা MSCHAPv2 হ্যাশ স্থানান্তরিত হয় না, যা Evil Twin ছদ্মবেশী অ্যাক্সেস পয়েন্ট, পাসওয়ার্ড স্প্রেয়িং এবং অফলাইন হ্যাশ ক্র্যাকিংয়ের মাধ্যমে ক্রেডেনশিয়াল চুরি সম্পূর্ণভাবে প্রতিরোধ করে।
এই সিরিজে পড়া চালিয়ে যান
Portnox-এর বিকল্পসমূহ: সম্পূর্ণ NAC ছাড়াই Cloud RADIUS
একটি তিন প্রশ্নের পরীক্ষার মাধ্যমে আপনি সিদ্ধান্ত নিতে পারবেন যে আপনার এস্টেটের জন্য সম্পূর্ণ NAC প্রয়োজন নাকি শুধুমাত্র WiFi-এর জন্য cloud RADIUS প্রয়োজন। এরপর আপনি তারযুক্ত এনফোর্সমেন্ট, পশ্চার চেক, সার্টিফিকেট, গেস্ট অ্যাক্সেস এবং তিন বছরের রানিং কস্টের ভিত্তিতে Portnox, Purple, SecureW2 এবং JumpCloud-এর মধ্যে তুলনা করতে পারবেন এবং সাইট-বাই-সাইট পাইলট প্ল্যান করতে পারবেন।
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।