
RADIUS সার্ভার হাই অ্যাভেইলেবিলিটি: অ্যাক্টিভ-অ্যাক্টিভ বনাম অ্যাক্টিভ-প্যাসিভ
RADIUS হাই অ্যাভেইলেবিলিটি আর্কিটেকচার মূল্যায়নকারী আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য একটি চূড়ান্ত টেকনিক্যাল রেফারেন্স গাইড। এটি অ্যাক্টিভ-অ্যাক্টিভ এবং অ্যাক্টিভ-প্যাসিভ ডিপ্লয়মেন্টের তুলনা করে, ডেটাবেস রেপ্লিকেশনের প্রয়োজনীয়তা বিস্তারিতভাবে বর্ণনা করে এবং ব্যাখ্যা করে যে কীভাবে ক্লাউড RADIUS এন্টারপ্রাইজ ভেন্যুগুলোর জন্য ফেইলওভার ল্যাটেন্সি কমায়।
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi Security Guide →
RADIUS high availability architecture and failover calculator
Model failover latency, accounting state integrity, and administrative overhead across Active-Passive, Active-Active on-premises clusters, and Cloud RADIUS architectures.
Active directory and MDM deployments benefit from automated certificate authentication. Active-Active or Cloud RADIUS prevents Monday morning authentication storms when hundreds of devices re-authenticate simultaneously.
Traffic is distributed across operational nodes. If one node fails, the load balancer removes it immediately from the active pool.
Need to eliminate RADIUS single points of failure across enterprise venues?
Purple Cloud RADIUS delivers native Active-Active multi-region resilience, zero-touch certificate lifecycle management, and 99.99% SLA over encrypted RadSec. Speak with our network architecture team.

এক্সিকিউটিভ সামারি
এন্টারপ্রাইজ নেটওয়ার্কের ক্ষেত্রে, অথেনটিকেশন হলো বাইনারি: এটি হয় নিখুঁতভাবে কাজ করে, অথবা ব্যবসায়িক কার্যক্রম সম্পূর্ণ বন্ধ হয়ে যায়। আধুনিক ভেন্যুগুলোতে IEEE 802.1X, WPA3 এন্টারপ্রাইজ এবং Guest WiFi ডিপ্লয়মেন্টের জন্য RADIUS (রিমোট অথেনটিকেশন ডায়াল-ইন ইউজার সার্ভিস) একটি গুরুত্বপূর্ণ গেটকিপার হিসেবে কাজ করে। লোডের কারণে ধীরে ধীরে দুর্বল হয়ে পড়া অ্যাপ্লিকেশন পরিষেবাগুলোর বিপরীতে, একটি RADIUS ফেইলিওর তাৎক্ষণিকভাবে ব্যবহারকারী, পয়েন্ট-অফ-সেল টার্মিনাল এবং অপারেশনাল ডিভাইসগুলোকে নেটওয়ার্ক অ্যাক্সেস থেকে ব্লক করে দেয়。
এই টেকনিক্যাল রেফারেন্স গাইডটি হাইলি অ্যাভেইলেবল RADIUS ইনফ্রাস্ট্রাকচার ডিপ্লয় করার আর্কিটেকচারাল মডেলগুলোর মূল্যায়ন করে। বিশেষ করে, এটি আধুনিক অ্যাক্টিভ-অ্যাক্টিভ ক্লাস্টারের সাথে ঐতিহ্যবাহী অ্যাক্টিভ-প্যাসিভ কনফিগারেশনের তুলনা করে। Retail, Hospitality এবং স্টেডিয়ামের মতো হাই-ডেনসিটি পরিবেশ পরিচালনাকারী আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের জন্য এই ফেইলওভার স্ট্র্যাটেজি, লোড ব্যালেন্সিং মেকানিক্স এবং ডেটাবেস রেপ্লিকেশন রিকোয়ারমেন্টগুলো বোঝা অপরিহার্য।
এছাড়াও, এই গাইডটি পরীক্ষা করে দেখে যে কীভাবে ক্লাউড RADIUS প্ল্যাটফর্মগুলো হাই অ্যাভেইলেবিলিটির জটিলতা দূর করে এবং রিডান্ড্যান্ট অন-প্রিমিস ইনফ্রাস্ট্রাকচার রক্ষণাবেক্ষণের অপারেশনাল বোঝা ছাড়াই স্বয়ংক্রিয় ফেইলওভার ও ইলাস্টিক স্কেলেবিলিটি প্রদান করে। এই ভেন্ডর-নিউট্রাল বেস্ট প্র্যাকটিসগুলো প্রয়োগ করে, ইঞ্জিনিয়ারিং টিমগুলো এমন অথেনটিকেশন আর্কিটেকচার ডিজাইন করতে পারে যা সিঙ্গেল পয়েন্ট অফ ফেইলিওর দূর করে এবং কঠোর আপটাইম সার্ভিস লেভেল এগ্রিমেন্ট (SLA) পূরণ করে।
টেকনিক্যাল ডিপ-ডাইভ: RADIUS আর্কিটেকচার বোঝা
RADIUS সাধারণত UDP-এর উপর একটি ক্লায়েন্ট-সার্ভার প্রোটোকল হিসেবে কাজ করে, যা RFC 2865 এবং RFC 2866-এ সংজ্ঞায়িত নিয়ম অনুযায়ী অথেনটিকেশনের জন্য পোর্ট 1812 এবং অ্যাকাউন্টিংয়ের জন্য পোর্ট 1813 ব্যবহার করে। UDP অথেনটিকেশন রিকোয়েস্টের স্টেটলেস প্রকৃতি হাই অ্যাভেইলেবিলিটি ডিজাইনের জন্য একটি কাঠামোগত সুবিধা। যেহেতু প্রতিটি Access-Request প্যাকেটে সমস্ত প্রয়োজনীয় ক্রেডেনশিয়াল এবং প্যারামিটার থাকে, তাই ক্লাস্টারের যেকোনো RADIUS সার্ভার অথেনটিকেশন পর্বের জন্য জটিল স্টেট সিঙ্ক্রোনাইজেশনের প্রয়োজন ছাড়াই স্বাধীনভাবে যেকোনো রিকোয়েস্ট প্রসেস করতে পারে।
অ্যাক্টিভ-প্যাসিভ আর্কিটেকচার
একটি অ্যাক্টিভ-প্যাসিভ (বা প্রাইমারি-স্ট্যান্ডবাই) ডিপ্লয়মেন্টে, একটি একক RADIUS সার্ভার সমস্ত ইনকামিং অথেনটিকেশন এবং অ্যাকাউন্টিং ট্রাফিক প্রসেস করে। একটি সেকেন্ডারি সার্ভার অনলাইনে থাকলেও অলস (idle) অবস্থায় থাকে, যা ডেটাবেস রেপ্লিকেশন আপডেট গ্রহণ করে কিন্তু অ্যাক্সেস পয়েন্ট, সুইচ বা ভিপিএন গেটওয়ের মতো নেটওয়ার্ক অ্যাক্সেস ডিভাইসগুলোতে (NADs) সক্রিয়ভাবে রেসপন্স করে না।
যখন প্রাইমারি সার্ভার ফেইল করে, তখন NAD টাইমআউট শনাক্ত করে এবং পরবর্তী রিকোয়েস্টগুলো সেকেন্ডারি সার্ভারে রিডাইরেক্ট করে। ফেইলওভার শনাক্তকরণের সময় সম্পূর্ণভাবে NAD-এর কনফিগারেশন টাইমারের উপর নির্ভর করে। একটি সাধারণ NAD একটি RADIUS রিকোয়েস্ট পাঠায় এবং ডিফল্ট প্যাকেট টাইমআউটের (প্রায়শই দুই সেকেন্ড) জন্য অপেক্ষা করে। যদি কোনো রেসপন্স না পাওয়া যায়, তবে এটি পুনরায় চেষ্টা করে। প্রতি সার্ভারে তিনটি প্রচেষ্টার স্ট্যান্ডার্ড কনফিগারেশনের সাথে, প্রাইমারি সার্ভারকে ডেড ঘোষণা করতে এবং সেকেন্ডারিতে ফেইলওভার করার আগে NAD ছয় সেকেন্ড পর্যন্ত অপেক্ষা করতে পারে। তিনটি কনফিগার করা সার্ভার সহ পরিবেশে, এই ফেইলওভার উইন্ডোটি আঠারো সেকেন্ড পর্যন্ত প্রসারিত হতে পারে। একটি ব্যস্ত Hospitality ভেন্যু বা ট্রানজ্যাকশন প্রসেস করা Retail পরিবেশের জন্য, এই বিলম্ব সার্ভিসে একটি লক্ষণীয় ব্যাঘাত ঘটায়।
অ্যাক্টিভ-অ্যাক্টিভ আর্কিটেকচার
অন্যদিকে, একটি অ্যাক্টিভ-অ্যাক্টিভ আর্কিটেকচার একই সাথে একাধিক অপারেশনাল RADIUS সার্ভার জুড়ে অথেনটিকেশন লোড ডিস্ট্রিবিউট করে। NAD-গুলোতে রাউন্ড-রবিন কনফিগারেশনের মাধ্যমে অথবা একটি ডেডিকেটেড লোড ব্যালেন্সারের মাধ্যমে ক্লাস্টারে ট্রাফিক রাউট করা হয়।
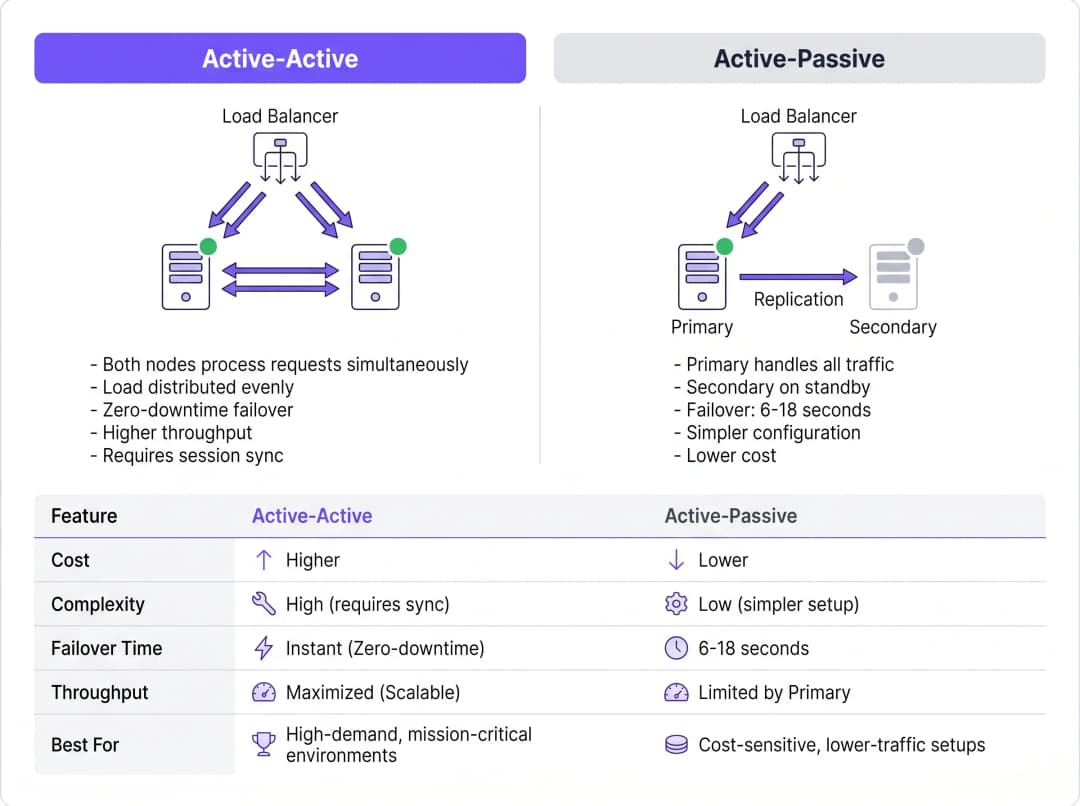
এই মডেলটি অ্যাক্টিভ-প্যাসিভ সেটআপের অন্তর্নিহিত ফেইলওভার শনাক্তকরণের বিলম্ব দূর করে। যদি কোনো নোড ফেইল করে, তবে লোড ব্যালেন্সার (বা রাউন্ড-রবিন ব্যবহার করা NAD-গুলো) আনরেসপন্সিভ সার্ভারে ট্রাফিক রাউট করা বন্ধ করে দেয়, যা সাধারণত হেলথ-চেক ইন্টারভ্যালের উপর ভিত্তি করে এক থেকে দুই সেকেন্ডের মধ্যে হয়। বাকি অ্যাক্টিভ নোডগুলো তাৎক্ষণিকভাবে ট্রাফিক গ্রহণ করে। এছাড়া, অ্যাক্টিভ-অ্যাক্টিভ ক্লাস্টারগুলো অনুভূমিকভাবে স্কেল করে; হাই-ডেনসিটি ইভেন্টগুলোর জন্য ক্যাপাসিটি যোগ করতে ক্লাস্টারে কেবল অতিরিক্ত নোড প্রোভিশন করার প্রয়োজন হয়।
ডেটাবেস রেপ্লিকেশন চ্যালেঞ্জ
যদিও RADIUS অথেনটিকেশন স্টেটলেস, RADIUS অ্যাকাউন্টিং স্বভাবতই স্টেটফুল। এটি সেশন ইনিশিয়েশন (Start), চলমান ব্যবহার (Interim-Update) এবং টার্মিনেশন (Stop) ট্র্যাক করে। WiFi Analytics বা বিলিং সিস্টেম ব্যবহার করা ভেন্যুগুলোর জন্য, এই অ্যাকাউন্টিং ডেটা সমস্ত নোড জুড়ে সামঞ্জস্যপূর্ণ থাকতে হবে।
শক্তিশালী হাই অ্যাভেইলেবিলিটির জন্য একটি রেপ্লিকেটেড ডেটাবেস (যেমন FreeRADIUS-এর সাথে ইন্টিগ্রেট করা MySQL বা MariaDB) দিয়ে RADIUS ক্লাস্টার ব্যাকআপ করা বাধ্যতামূলক। অ্যাক্টিভ-অ্যাক্টিভ ডিপ্লয়মেন্টের জন্য, সিঙ্ক্রোনাস মাল্টি-মাস্টার রেপ্লিকেশন - যেমন Galera Cluster বা MySQL NDB Cluster - প্রয়োজন। সিঙ্ক্রোনাস রেপ্লিকেশন নিশ্চিত করে যে একটি অ্যাকাউন্টিং রেকর্ড একই সাথে সমস্ত নোডে কমিট করা হয়েছে, যা কোনো নোড ফেইল করলে ডেটা লস প্রতিরোধ করে। অ্যাক্টিভ-প্যাসিভ সেটআপে প্রায়শই ব্যবহৃত ঐতিহ্যবাহী অ্যাসিনক্রোনাস রেপ্লিকেশন, রেপ্লিকেশন ল্যাগ তৈরি করে। সেকেন্ডারি নোড আপডেট পাওয়ার আগে যদি প্রাইমারি নোড ফেইল করে, তবে অ্যাক্টিভ সেশন ডেটা স্থায়ীভাবে হারিয়ে যায়, যা PCI DSS-এর মতো কমপ্লায়েন্স ফ্রেমওয়ার্ক লঙ্ঘন করতে পারে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড: ক্লাউড বনাম অন-প্রিমিস
আর্কিটেকচারাল সিদ্ধান্তটি সার্ভারগুলোকে কীভাবে ক্লাস্টার করা হবে তার বাইরেও প্রসারিত; সার্ভারগুলো কোথায় থাকবে সেটিও এর অন্তর্ভুক্ত। মাল্টি-সাইট অপারেটরদের জন্য, একটি সেন্ট্রালাইজড অন-প্রিমিস ডেটা সেন্টারে অথেনটিকেশন ট্রাফিক ব্যাকহল করা WAN ল্যাটেন্সি তৈরি করে এবং WAN লিঙ্কে একটি সিঙ্গেল পয়েন্ট অফ ফেইলিওর তৈরি করে。
ক্লাউড RADIUS প্ল্যাটফর্ম
ক্লাউড RADIUS পরিষেবাগুলো একাধিক গ্লোবাল অ্যাভেইলেবিলিটি জোন জুড়ে অথেনটিকেশন ইনফ্রাস্ট্রাকচার হোস্ট করার মাধ্যমে ভৌগলিক ডিস্ট্রিবিউশন চ্যালেঞ্জগুলোর সমাধান করে। যখন কোনো ব্যবহারকারী একটি ব্রাঞ্চ লোকেশনে কানেক্ট করে, তখন রিকোয়েস্টটি নিকটতম ক্লাউড এজ নোডে রাউট করা হয়, যা ল্যাটেন্সি কমিয়ে দেয়।
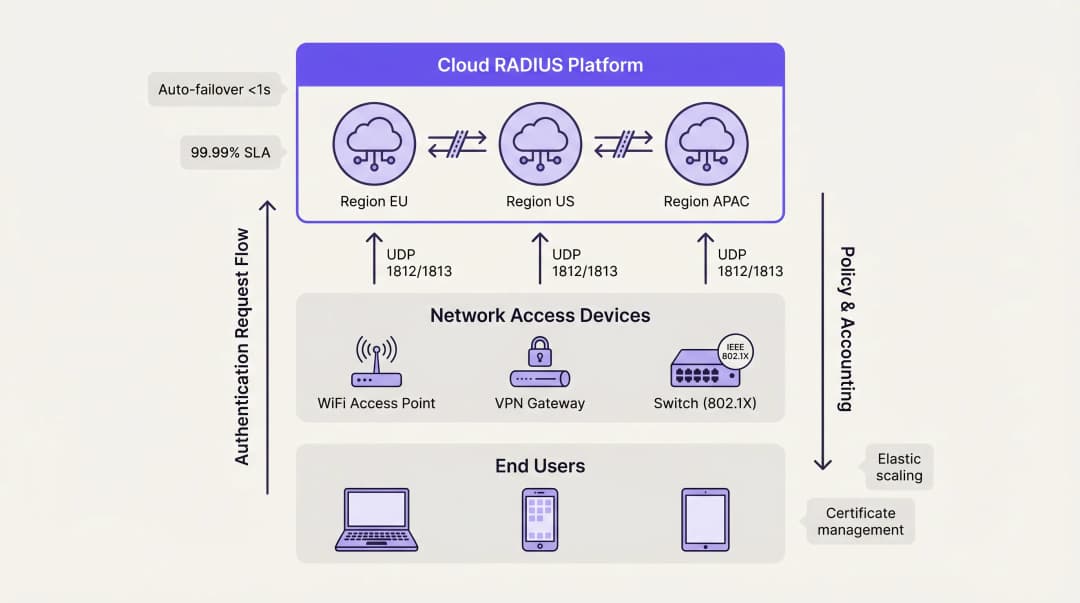
ক্লাউড প্ল্যাটফর্মগুলো স্বভাবতই অ্যাক্টিভ-অ্যাক্টিভ আর্কিটেকচার ব্যবহার করে। অ্যাভেইলেবিলিটি জোনগুলোর মধ্যে ফেইলওভার প্রোভাইডারের অভ্যন্তরীণ লোড ব্যালেন্সিং দ্বারা স্বয়ংক্রিয়ভাবে পরিচালিত হয়, যা গ্রাহকের ইঞ্জিনিয়ারিং টিমের জটিলতা সম্পূর্ণভাবে দূর করে। এই মডেলটি সাধারণত 99.99% আপটাইম SLA প্রদান করে এবং ম্যানুয়াল সার্টিফিকেট ম্যানেজমেন্ট, অপারেটিং সিস্টেম প্যাচিং এবং ডেটাবেস রেপ্লিকেশন টিউনিংয়ের প্রয়োজনীয়তা দূর করে। ডিস্ট্রিবিউটেড ক্যাম্পাস জুড়ে Wayfinding বা Sensors ডিপ্লয় করা সংস্থাগুলোর জন্য, ক্লাউড-হোস্টেড অথেনটিকেশন লোকাল হার্ডওয়্যার নির্ভরতা ছাড়াই সামঞ্জস্যপূর্ণ পলিসি এনফোর্সমেন্ট নিশ্চিত করে।
অন-প্রিমিস ডিপ্লয়মেন্ট বিবেচনা
অত্যন্ত নিয়ন্ত্রিত সেক্টরে কাজ করা সংস্থাগুলোর - যেমন নির্দিষ্ট Healthcare বা সরকারি পরিবেশে - কঠোর ডেটা সার্বভৌমত্ব ম্যান্ডেটের কারণে অন-প্রিমিস ডিপ্লয়মেন্টের প্রয়োজন হতে পারে। এই পরিস্থিতিতে, Galera সিঙ্ক্রোনাস রেপ্লিকেশনের সাথে একটি অ্যাক্টিভ-অ্যাক্টিভ FreeRADIUS ক্লাস্টার ডিপ্লয় করা সর্বোচ্চ স্তরের রেজিলিয়েন্স প্রদান করে।
তবে, ইঞ্জিনিয়ারিং টিমগুলোকে অপারেশনাল ওভারহেডের হিসাব রাখতে হবে। একাধিক নোড জুড়ে TLS সার্টিফিকেট পরিচালনা করা, কনফিগারেশনের সামঞ্জস্যতা নিশ্চিত করা এবং ডেটাবেস রেপ্লিকেশনের স্বাস্থ্য সক্রিয়ভাবে মনিটর করার জন্য ডেডিকেটেড অ্যাডমিনিস্ট্রেটিভ রিসোর্স প্রয়োজন। উপযুক্ত RADIUS হেলথ চেকের সাথে UDP ট্রাফিক সাপোর্ট করার জন্য হার্ডওয়্যার লোড ব্যালেন্সারগুলোকে বিশেষভাবে কনফিগার করতে হবে, কারণ অনেক স্ট্যান্ডার্ড লোড ব্যালেন্সার শুধুমাত্র TCP HTTP/HTTPS ট্রাফিকের জন্য অপ্টিমাইজ করা থাকে।
RADIUS হাই অ্যাভেইলেবিলিটির জন্য বেস্ট প্র্যাকটিস
১. ডুপ্লিকেট করার চেয়ে ডিস্ট্রিবিউশন করুন: ৫০০ জনের বেশি কনকারেন্ট ব্যবহারকারীর ডিপ্লয়মেন্টের ক্ষেত্রে, থ্রুপুট সর্বোচ্চ করতে এবং ফেইলওভার ল্যাটেন্সি কমানোর জন্য অ্যাক্টিভ-প্যাসিভ সেটআপের চেয়ে অ্যাক্টিভ-অ্যাক্টিভ আর্কিটেকচারকে অগ্রাধিকার দিন। ২. সিঙ্ক্রোনাস রেপ্লিকেশন ইমপ্লিমেন্ট করুন: অ্যাসিনক্রোনাস প্রাইমারি-রেপ্লিকা মডেলের পরিবর্তে সিঙ্ক্রোনাস মাল্টি-মাস্টার ডেটাবেস রেপ্লিকেশন (যেমন, Galera Cluster) ব্যবহার করে স্টেটফুল অ্যাকাউন্টিং ডেটা সুরক্ষিত করুন। ৩. সার্টিফিকেট ট্রাস্ট স্ট্যান্ডার্ডাইজ করুন: একটি অ্যাক্টিভ-অ্যাক্টিভ ক্লাস্টারে, নিশ্চিত করুন যে সমস্ত নোড অভিন্ন সার্ভার সার্টিফিকেট বা ঠিক একই সার্টিফিকেট অথরিটি (CA) চেইন থেকে সার্টিফিকেট উপস্থাপন করে। অমিল থাকলে নোড রোটেশনের সময় EAP-TLS এবং PEAP হ্যান্ডশেক ফেইল করবে。 ৪. NAD টাইমার টিউন করুন: আপনার নেটওয়ার্ক অ্যাক্সেস ডিভাইসগুলোতে RADIUS রিট্রাই এবং টাইমআউট টাইমারগুলো অপ্টিমাইজ করুন। দুটি রিট্রাই সহ দুই-সেকেন্ডের টাইমআউট দ্রুত ফেইলওভার শনাক্তকরণ এবং ছোটখাটো নেটওয়ার্ক কনজেশনের সময় অকাল ফেইলওভার প্রতিরোধের মধ্যে ভারসাম্য প্রদান করে। ৫. ফেইলিওর সিনারিও পরীক্ষা করুন: সেকেন্ডারি নোডগুলোকে প্রোডাকশন সিস্টেম হিসেবে বিবেচনা করুন। অটোমেটেড ফেইলওভার মেকানিজমগুলো ডিজাইন অনুযায়ী কাজ করছে কিনা তা যাচাই করতে নিয়মিতভাবে নোড ফেইলিওর, ডেটাবেস ডিসিঙ্ক্রোনাইজেশন এবং WAN লিঙ্ক ড্রপ সিমুলেট করুন।
ট্রাবলশুটিং এবং রিস্ক মিটিগেশন
RADIUS হাই অ্যাভেইলেবিলিটিতে সবচেয়ে প্রচলিত ফেইলিওর মোড হলো কনফিগারেশন ড্রিফট। অ্যাক্টিভ-প্যাসিভ সেটআপে, অ্যাডমিনিস্ট্রেটররা প্রায়শই প্রাইমারি নোডে পলিসি আপডেট করেন বা সার্টিফিকেট রিনিউ করেন কিন্তু সেকেন্ডারিতে তা করতে ভুলে যান। যখন কোনো ফেইলওভার ইভেন্ট ঘটে, তখন মেয়াদোত্তীর্ণ ক্রেডেনশিয়াল বা পুরানো পলিসির কারণে সেকেন্ডারি নোড বৈধ ট্রাফিক রিজেক্ট করে।
এই ঝুঁকি কমানোর জন্য, সমস্ত নোড জুড়ে সিমেট্রিক্যালি পরিবর্তনগুলো ডিপ্লয় করতে কনফিগারেশন ম্যানেজমেন্ট টুল (যেমন Ansible বা Terraform) ইমপ্লিমেন্ট করুন। সার্টিফিকেট ম্যানেজমেন্টের জন্য, আপডেট করা সার্টিফিকেট ক্লাস্টার-ব্যাপী একই সাথে ডিস্ট্রিবিউট করার জন্য কনফিগার করা অটোমেটেড রিনিউয়াল প্রোটোকল (যেমন ACME) ব্যবহার করুন।
আরেকটি উল্লেখযোগ্য ঝুঁকি হলো লোড ব্যালেন্সার মিসকনফিগারেশন। যদি কোনো লোড ব্যালেন্সার অ্যাপ্লিকেশন-লেয়ার হেলথ চেক (বিশেষ করে UDP পোর্ট 1812 রেসপন্সিভনেস যাচাই করা) না করে, তবে এটি এমন একটি নোডে ট্রাফিক রাউট করা চালিয়ে যেতে পারে যেখানে অপারেটিং সিস্টেম চলছে কিন্তু RADIUS ডেমন ক্র্যাশ করেছে। নিশ্চিত করুন যে হেলথ চেকগুলো স্পষ্টভাবে RADIUS সার্ভিসের অ্যাভেইলেবিলিটি যাচাই করে।
ROI এবং বিজনেস ইমপ্যাক্ট
শক্তিশালী RADIUS হাই অ্যাভেইলেবিলিটির রিটার্ন অন ইনভেস্টমেন্ট প্রাথমিকভাবে রিস্ক মিটিগেশন এবং অপারেশনাল এফিশিয়েন্সির মাধ্যমে পরিমাপ করা হয়। অথেনটিকেশন আউটেজের ফলে কর্মীদের তাৎক্ষণিক প্রোডাক্টিভিটি লস হয় এবং পাবলিক-ফেসিং ভেন্যুগুলোর জন্য মারাত্মক রেপুটেশনাল ড্যামেজ হয়।
ম্যানুয়াল, সিঙ্গেল-সার্ভার ডিপ্লয়মেন্ট থেকে অটোমেটেড, অ্যাক্টিভ-অ্যাক্টিভ আর্কিটেকচারে (বিশেষ করে ক্লাউড RADIUS-এর মাধ্যমে) ট্রানজিশন করার মাধ্যমে, সংস্থাগুলো রুটিন রক্ষণাবেক্ষণে পূর্বে ব্যয় করা উল্লেখযোগ্য ইঞ্জিনিয়ারিং সময় পুনরুদ্ধার করে। এই অপারেশনাল এফিশিয়েন্সি নেটওয়ার্ক টিমগুলোকে অথেনটিকেশন ফেইলিওর সামলানোর পরিবর্তে The Core SD WAN Benefits for Modern Businesses ডিপ্লয় করা বা হাই-ডেনসিটি কভারেজ অপ্টিমাইজ করার মতো স্ট্র্যাটেজিক উদ্যোগগুলোতে ফোকাস করার সুযোগ দেয়। পরিশেষে, নির্ভরযোগ্য অথেনটিকেশন হলো সেই ভিত্তি স্তর যার উপর পরবর্তী সমস্ত নেটওয়ার্ক পরিষেবা নির্ভর করে।
মূল সংজ্ঞাসমূহ
অ্যাক্টিভ-অ্যাক্টিভ আর্কিটেকচার
একটি হাই অ্যাভেইলেবিলিটি ডিজাইন যেখানে একাধিক RADIUS সার্ভার একই সাথে অথেনটিকেশন রিকোয়েস্ট প্রসেস করে, লোড ডিস্ট্রিবিউট করে এবং শনাক্তকরণের বিলম্ব ছাড়াই তাৎক্ষণিক ফেইলওভার প্রদান করে।
হাই-ডেনসিটি ভেন্যুগুলোর (স্টেডিয়াম, বড় রিটেইল) জন্য অপরিহার্য যেখানে একটি একক সার্ভার পিক অথেনটিকেশন সার্জ সামলাতে পারে না।
অ্যাক্টিভ-প্যাসিভ আর্কিটেকচার
একটি রিডান্ডেন্সি মডেল যেখানে একটি প্রাইমারি সার্ভার সমস্ত ট্রাফিক পরিচালনা করে এবং প্রাইমারি সার্ভার ফেইল না করা পর্যন্ত একটি সেকেন্ডারি সার্ভার স্ট্যান্ডবাই হিসেবে অলস অবস্থায় থাকে।
ছোট, ব্যয়-সংবেদনশীল ডিপ্লয়মেন্টের জন্য উপযুক্ত, তবে নেটওয়ার্ক অ্যাক্সেস ডিভাইস ফেইলিওর শনাক্ত করার সময় ৬-১৮ সেকেন্ডের ফেইলওভার বিলম্ব তৈরি করে।
সিঙ্ক্রোনাস রেপ্লিকেশন
একটি ডেটাবেস রেপ্লিকেশন পদ্ধতি যেখানে ট্রানজ্যাকশন সম্পূর্ণ বলে বিবেচিত হওয়ার আগে ক্লাস্টারের সমস্ত নোডে একই সাথে ডেটা লেখা হয়।
ডেটা লস প্রতিরোধ করতে এবং কমপ্লায়েন্স নিশ্চিত করতে অ্যাক্টিভ-অ্যাক্টিভ RADIUS অ্যাকাউন্টিং ডেটাবেসের (যেমন Galera Cluster) জন্য বাধ্যতামূলক।
অ্যাসিনক্রোনাস রেপ্লিকেশন
একটি ডেটাবেস রেপ্লিকেশন পদ্ধতি যেখানে প্রাইমারি নোড ডেটা রেকর্ড করে এবং পরে এটি সেকেন্ডারি নোডগুলোতে কপি করে, যা সামান্য বিলম্ব (ল্যাগ) তৈরি করে।
প্রায়শই অ্যাক্টিভ-প্যাসিভ সেটআপে ব্যবহৃত হয় তবে প্রাইমারি নোড হঠাৎ ফেইল করলে সাম্প্রতিক অ্যাকাউন্টিং রেকর্ড হারানোর ঝুঁকি থাকে।
নেটওয়ার্ক অ্যাক্সেস ডিভাইস (NAD)
হার্ডওয়্যার কম্পোনেন্ট (যেমন একটি WiFi অ্যাক্সেস পয়েন্ট, সুইচ বা ভিপিএন গেটওয়ে) যা ব্যবহারকারীর পক্ষে RADIUS সার্ভার থেকে অথেনটিকেশনের রিকোয়েস্ট করে।
NAD-এর অভ্যন্তরীণ রিট্রাই এবং টাইমআউট টাইমারগুলো নির্দেশ করে যে কত দ্রুত একটি অ্যাক্টিভ-প্যাসিভ ফেইলওভার ঘটে।
স্টেটলেস প্রোটোকল
একটি কমিউনিকেশন প্রোটোকল যা প্রতিটি রিকোয়েস্টকে একটি স্বাধীন ট্রানজ্যাকশন হিসেবে বিবেচনা করে, যা পূর্ববর্তী কোনো রিকোয়েস্টের সাথে সম্পর্কিত নয়।
UDP-এর উপর RADIUS অথেনটিকেশন স্টেটলেস, যা লোড ব্যালেন্সারগুলোকে যেকোনো রিকোয়েস্ট নির্বিঘ্নে যেকোনো অ্যাক্টিভ সার্ভারে রাউট করার অনুমতি দেয়।
কনফিগারেশন ড্রিফট
এমন একটি ঘটনা যেখানে সময়ের সাথে সাথে পলিসি, আপডেট বা সার্টিফিকেটের ক্ষেত্রে সেকেন্ডারি বা ব্যাকআপ সার্ভারগুলো প্রাইমারি সার্ভারের সাথে সিঙ্ক হারিয়ে ফেলে।
অ্যাক্টিভ-প্যাসিভ RADIUS ডিপ্লয়মেন্টে ফেইলিওরের প্রধান কারণ যখন সেকেন্ডারি নোডকে দায়িত্ব নিতে বাধ্য করা হয়।
ক্লাউড RADIUS
বিশ্বব্যাপী ডিস্ট্রিবিউটেড ক্লাউড ইনফ্রাস্ট্রাকচার জুড়ে হোস্ট করা একটি ম্যানেজড অথেনটিকেশন সার্ভিস, যা বিল্ট-ইন অ্যাক্টিভ-অ্যাক্টিভ রিডান্ডেন্সি এবং অটোমেটিক স্কেলিং প্রদান করে।
আইটি টিমগুলোর ম্যানুয়ালি রিডান্ড্যান্ট অন-প্রিমিস RADIUS সার্ভার তৈরি, প্যাচ এবং মনিটর করার প্রয়োজনীয়তা প্রতিস্থাপন করে।
সমাধানকৃত উদাহরণসমূহ
একটি ইউরোপীয় হোটেল গ্রুপ ছয়টি দেশে ৪৫টি প্রপার্টি পরিচালনা করে। তারা বর্তমানে প্রতিটি প্রপার্টিতে স্বাধীন FreeRADIUS ভার্চুয়াল মেশিন চালায়। সম্প্রতি একটি লোকেশনে মেয়াদোত্তীর্ণ TLS সার্টিফিকেটের কারণে একটি বড় কনফারেন্সের সময় সম্পূর্ণ গেস্ট WiFi আউটেজ ঘটে। লোকালাইজড আউটেজ প্রতিরোধ করতে এবং রক্ষণাবেক্ষণের ওভারহেড কমাতে তাদের কীভাবে তাদের অথেনটিকেশন আর্কিটেকচার রিডিজাইন করা উচিত?
হোটেল গ্রুপের উচিত লোকালাইজড, সিঙ্গেল-নোড FreeRADIUS ইনস্ট্যান্স থেকে অ্যাক্টিভ-অ্যাক্টিভ আর্কিটেকচার ব্যবহার করে একটি সেন্ট্রালাইজড ক্লাউড RADIUS প্ল্যাটফর্মে মাইগ্রেট করা। ভৌগলিকভাবে ডিস্ট্রিবিউটেড এজ নোডসহ একটি ক্লাউড প্রোভাইডার ব্যবহার করার মাধ্যমে, প্রতিটি প্রপার্টি থেকে অথেনটিকেশন রিকোয়েস্ট নিকটতম রিজিওনাল নোডে রাউট করা হয়, যা ল্যাটেন্সি কমায়। সেন্ট্রালাইজড পলিসি ম্যানেজমেন্ট আইটি টিমকে একবার অথেনটিকেশন রুল সংজ্ঞায়িত করতে এবং বিশ্বব্যাপী তা প্রয়োগ করতে দেয়। ক্লাউড প্রোভাইডার স্বয়ংক্রিয়ভাবে TLS সার্টিফিকেট রোটেশন, অপারেটিং সিস্টেম প্যাচিং এবং ডেটাবেস রেপ্লিকেশন পরিচালনা করে।
একটি জাতীয় স্পোর্টস স্টেডিয়াম ৬০,০০০ অংশগ্রহণকারীর একটি ইভেন্টের জন্য প্রস্তুতি নিচ্ছে। তাদের বর্তমান RADIUS সেটআপ হলো একটি অ্যাক্টিভ-প্যাসিভ কনফিগারেশন। লোড টেস্টিংয়ের সময়, গেট খোলার পর প্রতি মিনিটে ৮,০০০ অথেনটিকেশন রিকোয়েস্ট প্রসেস করতে গিয়ে প্রাইমারি সার্ভার স্যাচুরেটেড হয়ে যায়, যার ফলে মারাত্মক কানেকশন বিলম্ব ঘটে, যেখানে সেকেন্ডারি সার্ভারটি সম্পূর্ণ অলস অবস্থায় থাকে। তারা কীভাবে এই ডিপ্লয়মেন্ট অপ্টিমাইজ করতে পারে?
নেটওয়ার্ক ইঞ্জিনিয়ারিং টিমকে অবশ্যই ডিপ্লয়মেন্টটি অ্যাক্টিভ-প্যাসিভ থেকে অ্যাক্টিভ-অ্যাক্টিভ-এ রূপান্তর করতে হবে। প্রথমত, তাদের স্টেডিয়ামের নেটওয়ার্ক অ্যাক্সেস ডিভাইসগুলোকে (NADs) উভয় RADIUS সার্ভার জুড়ে রাউন্ড-রবিন লোড ব্যালেন্সিং ব্যবহার করার জন্য রিকনফিগার করা উচিত, যা তাৎক্ষণিকভাবে তাদের অথেনটিকেশন থ্রুপুট দ্বিগুণ করবে। দ্বিতীয়ত, পিক সার্জের জন্য প্রয়োজনীয় হেডরুম প্রদান করতে তাদের একটি তৃতীয় RADIUS নোড প্রোভিশন করা উচিত। সবশেষে, তিনটি অ্যাক্টিভ নোড জুড়েই অ্যাকাউন্টিং ডেটা সামঞ্জস্যপূর্ণ থাকে তা নিশ্চিত করতে, তাদের অবশ্যই একটি সিঙ্ক্রোনাস মাল্টি-মাস্টার ডেটাবেস রেপ্লিকেশন সলিউশন ইমপ্লিমেন্ট করতে হবে, যেমন Galera Cluster।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার এন্টারপ্রাইজ রিটেইল ক্লায়েন্টের তাদের পয়েন্ট-অফ-সেল টার্মিনালগুলোর জন্য একটি হাইলি অ্যাভেইলেবল RADIUS সলিউশন প্রয়োজন। তাদের কঠোর PCI DSS কমপ্লায়েন্স রিকোয়ারমেন্ট রয়েছে যা নির্দেশ করে যে সার্ভার ফেইলওভারের সময় কোনোভাবেই অ্যাকাউন্টিং সেশন ডেটা হারানো যাবে না। RADIUS ব্যাকএন্ডের জন্য আপনাকে কোন ডেটাবেস রেপ্লিকেশন স্ট্র্যাটেজি ইমপ্লিমেন্ট করতে হবে?
ইঙ্গিত: ডেটা একই সাথে লেখা বনাম ঘটনার পরে কপি হওয়ার মধ্যে পার্থক্য বিবেচনা করুন।
মডেল উত্তর দেখুন
আপনাকে অবশ্যই সিঙ্ক্রোনাস রেপ্লিকেশন (যেমন একটি Galera Cluster বা MySQL NDB Cluster) ইমপ্লিমেন্ট করতে হবে। সিঙ্ক্রোনাস রেপ্লিকেশন নিশ্চিত করে যে ট্রানজ্যাকশন অ্যাকনলেজ করার আগে অ্যাকাউন্টিং রেকর্ডটি একই সাথে সমস্ত নোডে কমিট করা হয়েছে। আপনি যদি অ্যাসিনক্রোনাস রেপ্লিকেশন ব্যবহার করেন, তবে নোড ফেইলিওরের ফলে সাম্প্রতিক ট্রানজ্যাকশনগুলো হারিয়ে যেতে পারে যা এখনও সেকেন্ডারি ডেটাবেসে কপি করা হয়নি, যা কঠোর কমপ্লায়েন্স রিকোয়ারমেন্ট লঙ্ঘন করে।
Q2. একটি বিশ্ববিদ্যালয়ের ক্যাম্পাস নেটওয়ার্ক একটি অ্যাক্টিভ-প্যাসিভ RADIUS সেটআপ ব্যবহার করে। শিক্ষার্থীরা অভিযোগ করে যে যখন প্রাইমারি সার্ভারে রক্ষণাবেক্ষণ চলে, তখন তাদের ল্যাপটপগুলো WiFi-এ কানেক্ট হতে প্রায় ২০ সেকেন্ড সময় নেয়। অ্যাক্সেস পয়েন্টগুলো ৩-সেকেন্ডের RADIUS টাইমআউট এবং ৫টি রিট্রাই দিয়ে কনফিগার করা আছে। সার্ভার আর্কিটেকচার পরিবর্তন না করে আপনি কীভাবে ফেইলওভার বিলম্ব কমাতে পারেন?
ইঙ্গিত: সেকেন্ডারি সার্ভারে চেষ্টা করার আগে NAD টাইমারগুলোর উপর ভিত্তি করে সর্বোচ্চ অপেক্ষার সময় গণনা করুন।
মডেল উত্তর দেখুন
আপনার নেটওয়ার্ক অ্যাক্সেস ডিভাইসগুলোর (অ্যাক্সেস পয়েন্ট) টাইমারগুলো টিউন করা উচিত। বর্তমানে, AP ৩ সেকেন্ড অপেক্ষা করে এবং ৫ বার রিট্রাই করে, যার ফলে প্যাসিভ সার্ভারে ফেইলওভার করার আগে ১৮-সেকেন্ডের বিলম্ব (৩ সেকেন্ড × মোট ৬টি প্রচেষ্টা) হয়। কনফিগারেশনটি ২-সেকেন্ডের টাইমআউট এবং ২টি রিট্রাই-এ কমিয়ে আনলে, ফেইলওভার শনাক্তকরণের সময় ৬ সেকেন্ডে নেমে আসে, যা রক্ষণাবেক্ষণ উইন্ডোগুলোর সময় ব্যবহারকারীর অভিজ্ঞতা উল্লেখযোগ্যভাবে উন্নত করে।
Q3. আপনি একটি মাল্টি-সাইট কর্পোরেট নেটওয়ার্ককে একটি অ্যাক্টিভ-প্যাসিভ অন-প্রিমিস RADIUS সার্ভার থেকে একটি অ্যাক্টিভ-অ্যাক্টিভ ক্লাউড RADIUS প্ল্যাটফর্মে মাইগ্রেট করছেন। পাইলট ফেজ চলাকালীন, ডিভাইসগুলো ক্লাউড নোড A-এর বিপরীতে সফলভাবে অথেনটিকেট করে, কিন্তু যখন লোড ব্যালেন্সার তাদের ক্লাউড নোড B-তে রাউট করে, তখন EAP-TLS হ্যান্ডশেক ফেইল করে। সবচেয়ে সম্ভাব্য কনফিগারেশন ত্রুটি কী?
ইঙ্গিত: একটি নতুন সার্ভারের সাথে একটি সুরক্ষিত EAP টানেল স্থাপন করার সময় ক্লায়েন্ট ডিভাইস কী যাচাই করে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য সমস্যা হলো একটি সার্টিফিকেট ট্রাস্ট মিসম্যাচ। একটি অ্যাক্টিভ-অ্যাক্টিভ ক্লাস্টারে, সমস্ত RADIUS নোডকে অবশ্যই ঠিক একই সার্ভার সার্টিফিকেট (বা ঠিক একই ট্রাস্টেড CA চেইন দ্বারা ইস্যু করা সার্টিফিকেট) উপস্থাপন করতে হবে। যদি ক্লাউড নোড B এমন একটি ভিন্ন সার্টিফিকেট উপস্থাপন করে যা ক্লায়েন্ট ডিভাইসগুলো ট্রাস্ট করে না, তবে EAP-TLS হ্যান্ডশেক ক্লায়েন্ট দ্বারা রিজেক্ট করা হবে, যার ফলে সার্ভার সঠিকভাবে কাজ করা সত্ত্বেও অথেনটিকেশন ফেইল করবে।
এই সিরিজে পড়া চালিয়ে যান
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
Android 802.1X এবং EAP-TLS ট্রাবলশুটিং: Intune এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
আপনি সহজেই সনাক্ত করতে পারবেন কেন ম্যানেজড Android ফোনগুলো আপনার স্টাফ SSID-এ EAP-TLS সংযোগ করতে ব্যর্থ হচ্ছে এবং তা Intune-এ ঠিক করতে পারবেন। প্রতিটি লক্ষণকে চারটি সাধারণ কারণের সাথে মেলান - অনুপস্থিত CA বা ডোমেন, ভুল প্রোফাইলে থাকা ক্লায়েন্ট সার্টিফিকেট, একটি অমিল RADIUS সার্ভার নামের মান, অথবা একটি অপৌঁছানো ট্রাস্টেড রুট। তারপর একটি রোলআউট চেকলিস্ট প্রয়োগ করুন যা বারবার বিভ্রাট হওয়া বন্ধ করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।