
WPA2 Personal বনাম Enterprise: পার্থক্য কী এবং আপনার কোনটি ব্যবহার করা উচিত?
এই টেকনিক্যাল রেফারেন্স গাইডটি এন্টারপ্রাইজ WiFi পরিবেশে WPA2 Personal এবং WPA2 Enterprise সিকিউরিটি প্রোটোকলের একটি ব্যাপক তুলনা প্রদান করে। এটি নেটওয়ার্ক আর্কিটেক্ট এবং IT লিডারদের সঠিক সিদ্ধান্ত নিতে সাহায্য করার জন্য প্রতিটি স্ট্যান্ডার্ডের আর্কিটেকচারাল পার্থক্য, ডিপ্লয়মেন্ট পদ্ধতি এবং সুরক্ষার প্রভাবগুলি রূপরেখা দেয়।
Video overview
আমাদের মূল সিরিজের অংশ: Enterprise WiFi সিকিউরিটি গাইড →
WPA2 Personal vs Enterprise security & TCO evaluator
Evaluate your wireless authentication posture, measure shared pre-shared key (PSK) credential leakage, audit regulatory compliance gaps, and calculate the operational cost of manual key rotations.
Network parameters
Security posture & credential exposure
- PCI-DSS 4.0 (Req 8.2 / 8.3: Shared passphrases violate unique authentication)
- SOC 2 Type II (Immediate cryptographic revocation on staff exit not achievable)
- ISO/IEC 27001:2022 (Annex A 5.17 Authentication information; A.9 in the 2013 edition)
WPA2/WPA3-Enterprise with EAP-TLS
Deploy certificate-based 802.1X authentication integrated with your identity provider (Azure AD / Google Workspace). Every device receives a unique cryptographic certificate via MDM/SCEP, completely eliminating passwords, shared key leakage, and manual rotations.
Eliminate shared PSK vulnerabilities & automate enterprise 802.1X
Purple integrates with Cisco, Aruba, Ruckus, Meraki, and UniFi access points to deliver automated RADIUS authentication, compliant guest onboarding, and dynamic VLAN segmentation without manual key management.
এক্সিকিউটিভ সামারি
ওয়ার্যারলেস নিরাপত্তা হলো আধুনিক এন্টারপ্রাইজ অবকাঠামোর একটি মৌলিক ভিত্তি। IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের জন্য, উপযুক্ত ওয়ার্যারলেস সিকিউরিটি প্রোটোকল নির্বাচন করা কেবল একটি প্রযুক্তিগত পছন্দ নয়, বরং একটি গুরুত্বপূর্ণ ঝুঁকি ব্যবস্থাপনা সিদ্ধান্ত। এই নির্দেশিকাটি WPA2 Personal (WPA2-PSK) এবং WPA2 Enterprise (WPA2-802.1X)-এর মধ্যে মৌলিক পার্থক্যগুলো পরীক্ষা করে, এবং কেন পূর্বেরটি বাণিজ্যিক পরিবেশে অগ্রহণযোগ্য দুর্বলতা তৈরি করে তা বিস্তারিতভাবে আলোচনা করে।
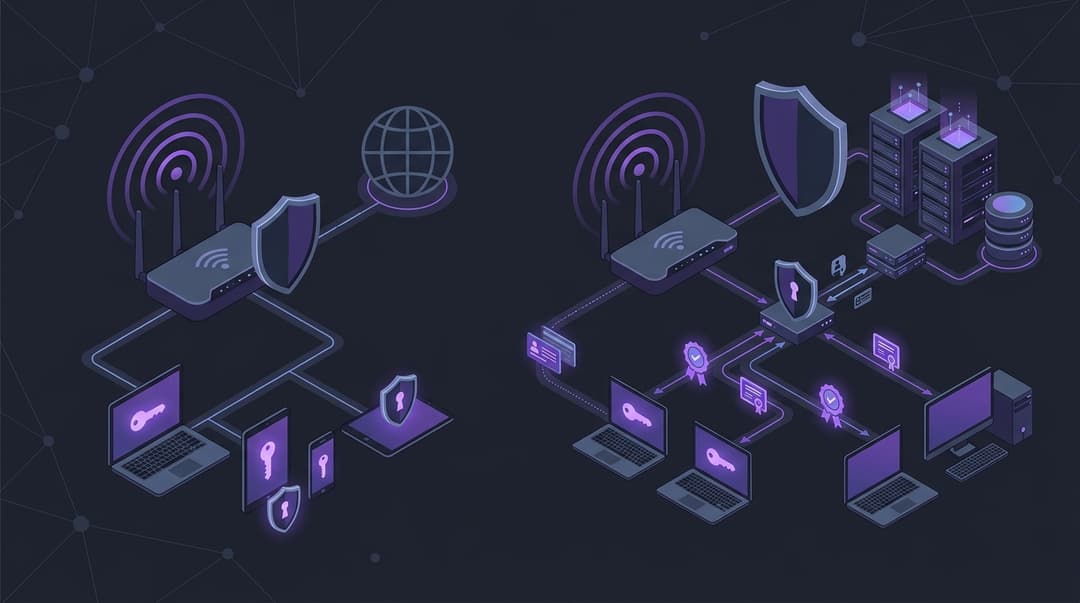
WPA2 Personal যেখানে সমস্ত ব্যবহারকারীর মধ্যে শেয়ার করা একটি একক Pre-Shared Key (PSK)-এর ওপর নির্ভর করে, সেখানে WPA2 Enterprise একটি কেন্দ্রীয় সার্ভারের মাধ্যমে যাচাইকৃত ব্যক্তিগত ক্রেডেনশিয়াল ব্যবহার করে। এই আর্কিটেকচারাল পার্থক্যটি শেয়ার করা কী (key) আপস করার ঝুঁকি দূর করে, সুনির্দিষ্ট অ্যাক্সেস কন্ট্রোল সক্ষম করে এবং ব্যাপক অডিট ট্রেইল প্রদান করে। হোটেল, রিটেল চেইন, স্টেডিয়াম বা কর্পোরেট অফিস পরিচালনাকারী সংস্থাগুলোর জন্য, সংবেদনশীল ডেটা সুরক্ষিত করতে, নিয়ন্ত্রক সম্মতি বজায় রাখতে এবং ব্র্যান্ডের সুনাম রক্ষা করতে WPA2 Enterprise-এ রূপান্তর করা অপরিহার্য। এই ডকুমেন্টটি এই রূপান্তরটি সফলভাবে সম্পন্ন করার জন্য প্রয়োজনীয় প্রযুক্তিগত গভীরতা এবং ব্যবহারিক ব্লুপ্রিন্ট প্রদান করে।
টেকনিক্যাল ডিপ-ডাইভ
WPA2 Personal এবং WPA2 Enterprise-এর মধ্যে নিরাপত্তার ব্যবধান বোঝার জন্য, এর অন্তর্নিহিত প্রমাণীকরণ মেকানিক্স এবং ক্রিপ্টোগ্রাফিক কী (key) তৈরির প্রক্রিয়া বিশ্লেষণ করতে হবে।
WPA2 Personal (WPA2-PSK) আর্কিটেকচার
WPA2 Personal একটি Pre-Shared Key (PSK)-এর ওপর নির্ভর করে - যা ৮ থেকে ৬৩ অক্ষরের একটি পাসফ্রেজ। এই পদ্ধতির নিরাপত্তা 4-Way Handshake-এর ওপর নির্ভর করে, যা বাতাসে আসল PSK প্রেরণ না করেই সেশনের জন্য এনক্রিপশন কী (key) স্থাপন করে।
১. PMK ডেরিভেশন: অ্যাক্সেস পয়েন্ট (AP) এবং ক্লায়েন্ট স্টেশন (STA) স্বাধীনভাবে Pairwise Master Key (PMK) তৈরি করে। এটি PBKDF2 (Password-Based Key Derivation Function 2) অ্যালগরিদম ব্যবহার করে, পাসফ্রেজ, SSID (Service Set Identifier) এবং SSID-এর দৈর্ঘ্য হ্যাশ করে এবং প্রক্রিয়াটি ৪০৯৬ বার পুনরাবৃত্তি করে সম্পন্ন করা হয়। যেহেতু SSID-কে হ্যাশের অন্তর্ভুক্ত করা হয়, তাই বিভিন্ন SSID-তে একই পাসফ্রেজ ভিন্ন PMK তৈরি করে। ২. The 4-Way Handshake: একবার PMK তৈরি হয়ে গেলে, AP এবং STA ইউনিকাস্ট ট্রাফিক এনক্রিপ্ট করার জন্য Pairwise Transient Key (PTK) এবং মাল্টিকাস্ট ও ব্রডকাস্ট ট্রাফিক এনক্রিপ্ট করার জন্য Group Temporal Key (GTK) তৈরি করতে হ্যান্ডশেক সম্পাদন করে।
- মেসেজ ১: AP ক্লায়েন্টকে (STA) একটি র্যান্ডম ভ্যালু (ANonce) পাঠায়।
- মেসেজ ২: STA তার নিজস্ব একটি র্যান্ডম ভ্যালু (SNonce) তৈরি করে এবং PMK, ANonce, SNonce এবং উভয় ডিভাইসের MAC অ্যাড্রেস ব্যবহার করে PTK গণনা করে। STA তার PMK জানার প্রমাণ হিসেবে একটি Message Integrity Code (MIC) সহ AP-কে SNonce পাঠায়।
- মেসেজ ৩: AP উক্ত MIC যাচাই করে, PTK তৈরি করে এবং STA-কে GTK ও একটি MIC পাঠায়। - বার্তা ৪: STA প্রাপ্তি নিশ্চিত করে এবং সংকেত দেয় যে কি (key) গুলো ব্যবহারের জন্য প্রস্তুত।
দুর্বলতা: WPA2 Personal-এর মৌলিক ত্রুটি হলো নেটওয়ার্কের প্রতিটি ডিভাইসের জন্য PMK স্ট্যাটিক এবং অভিন্ন। যদি একজন আক্রমণকারী ৪-ওয়ে হ্যান্ডশেক ক্যাপচার করে (যা কোনো সংযুক্ত ক্লায়েন্টে ডি-অথেনটিকেশন ফ্রেম পাঠিয়ে বাধ্য করা যেতে পারে), তবে তারা অফলাইন ডিকশনারি অ্যাটাক করতে পারে। যেহেতু SSID এবং MAC অ্যাড্রেসগুলো স্পষ্টভাবে প্রেরণ করা হয়, তাই আক্রমণকারী নেটওয়ার্কের সাথে কোনো যোগাযোগ না করেই হ্যাশগুলো আগে থেকে গণনা করতে পারে বা পাসফ্রেজটি ক্র্যাক করার জন্য GPU-অ্যাক্সিলারেটেড টুলস ব্যবহার করতে পারে। একবার পাসফ্রেজটি উদ্ধার করা হয়ে গেলে, আক্রমণকারী বাতাসে ক্যাপচার করা সমস্ত ঐতিহাসিক এবং ভবিষ্যতের ট্রাফিক ডিক্রিপ্ট করতে পারে।
WPA2 Enterprise (WPA2-802.1X) আর্কিটেকচার
WPA2 Enterprise এনক্রিপশন থেকে প্রমাণীকরণকে আলাদা করার মাধ্যমে শেয়ার্ড কি (key) সংক্রান্ত দুর্বলতা দূর করে। এটি IEEE 802.1X স্ট্যান্ডার্ড প্রয়োগ করে, যা একটি তিন-পক্ষীয় মডেল প্রবর্তন করে: সাপ্লিক্যান্ট (ক্লায়েন্ট ডিভাইস), অথেনটিকেটর (অ্যাক্সেস পয়েন্ট বা ওয়্যারলেস ল্যান কন্ট্রোলার) এবং অথেনটিকেশন সার্ভার (সাধারণত একটি RADIUS সার্ভার)।
একটি স্ট্যাটিক PMK-এর পরিবর্তে, WPA2 Enterprise প্রতিটি একক সেশনের জন্য গতিশীলভাবে একটি অনন্য PMK তৈরি করে। প্রমাণীকরণ প্রক্রিয়াটি এক্সটেনসিবল অথেনটিকেশন প্রোটোকল (EAP) দ্বারা পরিচালিত হয়। এন্টারপ্রাইজ পরিবেশে ব্যবহৃত সবচেয়ে সাধারণ EAP পদ্ধতিগুলোর মধ্যে রয়েছে:
- EAP-TLS (ট্রান্সপোর্ট লেয়ার সিকিউরিটি): সবচেয়ে নিরাপদ পদ্ধতি। এর জন্য পারস্পরিক সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ প্রয়োজন। সার্ভার এবং ক্লায়েন্ট উভয়কেই একটি বিশ্বস্ত সার্টিফিকেট অথরিটি (CA) দ্বারা জারি করা বৈধ ডিজিটাল সার্টিফিকেট উপস্থাপন করতে হবে। এটি পাসওয়ার্ড-ভিত্তিক দুর্বলতাগুলোকে সম্পূর্ণরূপে দূর করে।
- PEAP-MSCHAPv2 (প্রোটেক্টেড EAP): একটি দুই-পর্যায়ের প্রোটোকল। প্রথম পর্যায়ে, RADIUS সার্ভার ক্লায়েন্টের কাছে তার সার্টিফিকেট উপস্থাপন করে একটি এনক্রিপ্টেড TLS টানেল স্থাপন করে। দ্বিতীয় পর্যায়ে, ক্লায়েন্ট এই নিরাপদ টানেলের ভিতরে MSCHAPv2 প্রোটোকলের মাধ্যমে একটি ব্যবহারকারীর নাম এবং পাসওয়ার্ড ব্যবহার করে প্রমাণীকরণ করে। EAP-TLS-এর চেয়ে এটি স্থাপন করা সহজ হলেও, ক্লায়েন্টরা যদি সার্ভারের সার্টিফিকেট যাচাই করার জন্য কনফিগার করা না থাকে তবে এটি শংসাপত্র চুরির (credential harvesting) ঝুঁকিতে থাকে।
- EAP-TTLS (টানেলড TLS): PEAP-এর মতো, এটি সার্ভারের সার্টিফিকেট ব্যবহার করে একটি নিরাপদ TLS টানেল স্থাপন করে। তবে, অভ্যন্তরীণ প্রমাণীকরণ সরাসরি লেগ্যাসি প্রোটোকল, ক্লায়েন্ট সার্টিফিকেট বা ডিরেক্টরি পরিষেবাগুলোকে সমর্থন করতে পারে।
একবার EAP প্রমাণীকরণ সফলভাবে সম্পন্ন হলে, RADIUS সার্ভার একটি মাস্টার সেশন কি (MSK) তৈরি করে। সার্ভারটি একটি নিরাপদ তারযুক্ত সংযোগের মাধ্যমে (AP এবং RADIUS সার্ভারের মধ্যে একটি শেয়ার্ড সিক্রেট ব্যবহার করে) এই MSK-টি অথেনটিকেটর (AP)-এ প্রেরণ করে। ক্লায়েন্ট এবং AP তখন স্ট্যান্ডার্ড ৪-ওয়ে হ্যান্ডশেক শুরু করতে PMK হিসেবে MSK ব্যবহার করে। যেহেতু PMK-টি সেই সেশনের জন্য অনন্য এবং কখনই পুনরায় ব্যবহার করা হয় না, তাই হ্যান্ডশেক ক্যাপচার করে আক্রমণকারীর কোনো লাভ হয় না; ক্র্যাক করার মতো কোনো শেয়ার্ড পাসফ্রেজ থাকে না এবং অন্য ব্যবহারকারীদের ট্রাফিক সম্পূর্ণ নিরাপদ থাকে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
বাস্তবায়ন নির্দেশিকা
WPA2 Personal থেকে WPA2 Enterprise-এ স্থানান্তরের জন্য পদ্ধতিগত পরিকল্পনা প্রয়োজন। PEAP-MSCHAPv2 (প্রাথমিক পদক্ষেপ হিসেবে) এবং EAP-TLS (পরিচালিত কর্পোরেট সম্পদের জন্য) ব্যবহার করে একটি স্থিতিস্থাপক WPA2 Enterprise নেটওয়ার্কের জন্য ডেপ্লয়মেন্ট ব্লুপ্রিন্ট নিচে দেওয়া হলো।
পদক্ষেপ ১: আইডেন্টিটি সোর্স এবং PKI স্থাপন করুন
ওয়্যারলেস হার্ডওয়্যার কনফিগার করার আগে, আপনাকে অবশ্যই একটি বিশ্বস্ত আইডেন্টিটি সোর্স এবং একটি Public Key Infrastructure (PKI) স্থাপন করতে হবে। ১. ডিরেক্টরি পরিষেবা: নিশ্চিত করুন যে আপনার ইউজার ডিরেক্টরি (Active Directory, LDAP, বা Okta বা Azure AD-এর মতো ক্লাউড আইডেন্টিটি প্রদানকারী) উপযুক্ত সিকিউরিটি গ্রুপ সহ পপুলেট এবং স্ট্রাকচার করা হয়েছে। ২. সার্টিফিকেট অথরিটি (CA): EAP-TLS-এর জন্য, মেশিন এবং ইউজার সার্টিফিকেট ইস্যু করতে একটি ইন্টারনাল CA (যেমন Active Directory Certificate Services) ডেপ্লয় করুন। PEAP-এর জন্য, RADIUS সার্ভারের জন্য একটি বিশ্বস্ত পাবলিক CA (যেমন DigiCert, Sectigo) থেকে একটি পাবলিক SSL/TLS সার্টিফিকেট সংগ্রহ করুন। প্রোডাকশনের জন্য সেলফ-সাইনড সার্টিফিকেট এড়িয়ে চলুন, কারণ এগুলো ক্লায়েন্ট প্রভিশনিং জটিল করে তোলে এবং ম্যান-ইন-দ্য-মিডল অ্যাটাকের ঝুঁকি বাড়ায়।
পদক্ষেপ ২: RADIUS সার্ভার ডেপ্লয় এবং কনফিগার করুন
RADIUS সার্ভার পলিসি ডিসিশন পয়েন্ট হিসেবে কাজ করে। সাধারণ এন্টারপ্রাইজ বিকল্পগুলোর মধ্যে রয়েছে Cisco ISE, FreeRADIUS, এবং Microsoft Network Policy Server (NPS)।
১. RADIUS ক্লায়েন্ট সংজ্ঞায়িত করুন: আপনার ওয়্যারলেস ল্যান কন্ট্রোলার (WLCs) বা স্ট্যান্ডঅ্যালোন অ্যাক্সেস পয়েন্টগুলোকে RADIUS ক্লায়েন্ট হিসেবে রেজিস্টার করুন। AP/WLC এবং RADIUS সার্ভারের মধ্যে যোগাযোগের জন্য একটি শক্তিশালী, এলোমেলোভাবে জেনারেট করা শেয়ার্ড সিক্রেট (নূন্যতম ২৪টি ক্যারেক্টার) অ্যাসাইন করুন।
২. অথেনটিকেশন পলিসি কনফিগার করুন: কোন EAP পদ্ধতিগুলো অনুমোদিত তা সংজ্ঞায়িত করুন। PAP, CHAP, এবং EAP-MD5-এর মতো দুর্বল প্রোটোকলগুলো নিষ্ক্রিয় করুন। অনুমোদিত প্রোটোকলগুলো EAP-TLS এবং PEAP-MSCHAPv2-এ সীমাবদ্ধ করুন।
৩. অথরাইজেশন পলিসি কনফিগার করুন: ডিরেক্টরি গ্রুপগুলোকে নেটওয়ার্ক অ্যাক্সেস লেভেলের সাথে ম্যাপ করুন। উদাহরণস্বরূপ, 'Finance-Dept' গ্রুপের সদস্যদের VLAN ১০-এ অ্যাসাইন করা উচিত, এবং 'Marketing-Dept'-কে VLAN ২০-এ অ্যাসাইন করা উচিত। এটি Access-Accept মেসেজে নির্দিষ্ট RADIUS অ্যাট্রিবিউট ফেরত দেওয়ার মাধ্যমে অর্জন করা হয় (যেমন, Tunnel-Type = VLAN, Tunnel-Medium-Type = 802, Tunnel-Private-Group-ID = [VLAN ID])।
পদক্ষেপ ৩: ওয়্যারলেস ইনফ্রাস্ট্রাকচার কনফিগার করুন
আপনার WLC বা AP ম্যানেজমেন্ট প্ল্যাটফর্মের (যেমন Purple-এর ইন্টিগ্রেটেড ড্যাশবোর্ড বা আপনার হার্ডওয়্যার কন্ট্রোলার) ম্যানেজমেন্ট ইন্টারফেস অ্যাক্সেস করুন। ১. একটি নতুন SSID তৈরি করুন: একটি নতুন SSID সংজ্ঞায়িত করুন (যেমন, 'Corporate-Secure')। ২. সিকিউরিটি টাইপ সেট করুন: WPA2 Enterprise নির্বাচন করুন (অথবা হার্ডওয়্যার সাপোর্ট করলে WPA3 Enterprise, ব্যাকওয়ার্ড সামঞ্জস্যতা নিশ্চিত করে)। ৩. RADIUS সার্ভার কনফিগার করুন: আপনার প্রাইমারি এবং সেকেন্ডারি RADIUS সার্ভারের IP অ্যাড্রেসগুলো ইনপুট করুন। পদক্ষেপ ২-এ কনফিগার করা ম্যাচিং শেয়ার্ড সিক্রেটগুলো লিখুন। অথেনটিকেশন পোর্ট UDP ১৮১২ এবং অ্যাকাউন্টিং পোর্ট UDP ১৮১৩-এ সেট করুন। ৪. 802.11r (ফাস্ট ট্রানজিশন) সক্রিয় করুন: ক্লায়েন্টরা AP-এর মধ্যে চলাফেরা করার সময় রোমিং বিলম্ব রোধ করতে 802.11r সক্রিয় করুন। এটি ক্লায়েন্ট এবং AP-কে প্রি-অ্যাসোসিয়েট করার অনুমতি দেয়, যা রোমিংয়ের সময় সম্পূর্ণ 802.1X রি-অথেনটিকেশনের ওভারহেড কমিয়ে দেয়।
পদক্ষেপ ৪: ক্লায়েন্ট প্রভিশনিং এবং অনবোর্ডিং
কনফিগার না করা ক্লায়েন্ট ডিভাইসগুলি 802.1X কানেকশন প্রত্যাখ্যান করবে যদি তারা RADIUS সার্ভারের সার্টিফিকেটকে বিশ্বাস না করে।
- ম্যানেজড ডিভাইস: কর্পোরেট ল্যাপটপ এবং স্মার্টফোনে ওয়্যারলেস প্রোফাইলগুলি পুশ করার জন্য মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) বা গ্রুপ পলিসি অবজেক্টস (GPO) ব্যবহার করুন। এই প্রোফাইলগুলিতে অবশ্যই বিশ্বস্ত রুট CA, RADIUS সার্ভারের সঠিক হোস্টনাম এবং অথেন্টিকেশন পদ্ধতি (যেমন, মেশিন সার্টিফিকেট সহ EAP-TLS) নির্দিষ্ট থাকতে হবে।
- আনম্যানেজড/BYOD ডিভাইস: একটি অনবোর্ডিং পোর্টাল (যেমন Purple-এর গেস্ট এবং BYOD অনবোর্ডিং ওয়ার্কফ্লো) প্রয়োগ করুন যা ব্যবহারকারীদের একটি অস্থায়ী প্রোফাইল বা সার্টিফিকেট ইনস্টল করার মাধ্যমে নির্দেশিকা প্রদান করে, যা সাপ্লিক্যান্ট কনফিগারেশনকে স্বয়ংক্রিয় করে তোলে।
সর্বোত্তম অনুশীলনসমূহ
একটি নিরাপদ এবং পারফরম্যান্স-সমৃদ্ধ WPA2 এন্টারপ্রাইজ এনভায়রনমেন্ট বজায় রাখতে, নিম্নলিখিত ইন্ডাস্ট্রি স্ট্যান্ডার্ডগুলি মেনে চলুন:
- কঠোর সার্টিফিকেট ভ্যালিডেশন প্রয়োগ করুন: RADIUS সার্ভারের সার্টিফিকেট যাচাই না করে ক্লায়েন্টদের কানেক্ট করার অনুমতি কখনই দেবেন না। ক্লায়েন্ট ডিভাইসে যদি 'ভ্যালিডেট সার্ভার সার্টিফিকেট' নিষ্ক্রিয় থাকে, তবে তারা অন্ধভাবে একই SSID নাম প্রচারকারী যেকোনো রোগ AP-এর কাছে ক্রেডেনশিয়াল উপস্থাপন করবে, যা তাদের ক্রেডেনশিয়াল হারভেস্টিং-এর ঝুঁকিতে ফেলবে।
- ডায়নামিক VLAN অ্যাসাইনমেন্ট প্রয়োগ করুন: সমস্ত অথেনটিকেটেড ব্যবহারকারীকে একটি একক ফ্ল্যাট নেটওয়ার্কে রাখবেন না। ব্যবহারকারীদের তাদের রোলের উপর ভিত্তি করে আইসোলেটেড VLAN-এ ডায়নামিকভাবে অ্যাসাইন করতে RADIUS অ্যাট্রিবিউট ব্যবহার করুন, যা যেকোনো কম্প্রোমাইজড ডিভাইসের ল্যাটারাল মুভমেন্টের ক্ষমতাকে কমিয়ে দেয়।
- গেস্ট ট্রাফিক আইসোলেট করুন: গেস্ট নেটওয়ার্কের জন্য কখনই শেয়ার্ড কী সহ WPA2 এন্টারপ্রাইজ বা WPA2 পার্সোনাল ব্যবহার করা উচিত নয়। এর পরিবর্তে, AP লেভেলে ক্লায়েন্ট আইসোলেশন সক্ষম সহ একটি captive portal ব্যবহার করে একটি আইসোলেটেড গেস্ট SSID ডেপ্লয় করুন। এটি গেস্ট ডিভাইসগুলিকে একে অপরের সাথে যোগাযোগ করতে বা কর্পোরেট রিসোর্স অ্যাক্সেস করতে বাধা দেয়।
- RADIUS লগ মনিটর করুন: একটি SIEM (সিকিউরিটি ইনফরমেশন অ্যান্ড ইভেন্ট ম্যানেজমেন্ট) সিস্টেমে RADIUS অথেন্টিকেশন লগগুলিকে সেন্ট্রালাইজ করুন। উচ্চ হারের অথেন্টিকেশন ব্যর্থতা, অস্বাভাবিক লোকেশন থেকে লগইন বা ক্রেডেনশিয়াল শেয়ারিংয়ের মতো অসঙ্গতিগুলির জন্য মনিটর করুন।
- লিগ্যাসি প্রোটোকল বাতিল করুন: নিশ্চিত করুন যে TKIP (টেম্পোরাল কী ইন্টিগ্রিটি প্রোটোকল) সম্পূর্ণরূপে নিষ্ক্রিয় করা হয়েছে। শুধুমাত্র AES-CCMP এনক্রিপশনের অনুমতি দিতে হবে।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাস
802.1X ডেপ্লয় করার ফলে জটিলতা তৈরি হয় যা নির্দিষ্ট ফেইলর মোডের দিকে নিয়ে যেতে পারে। এই সমস্যাগুলি বোঝা দ্রুত সমাধানের পথ তৈরি করে।
১. ক্লায়েন্ট কানেকশন ব্যর্থতা (সার্টিফিকেট বিশ্বাসযোগ্য নয়)
- লক্ষণ: ক্লায়েন্ট ডিভাইসগুলি কানেক্ট হতে ব্যর্থ হয়, 'অথেন্টিকেশন ব্যর্থ হয়েছে' বা 'অবিশ্বস্ত সার্টিফিকেট' সতর্কবার্তা দেখায়।
- মূল কারণ: ক্লায়েন্টের কাছে রুট CA সার্টিফিকেট নেই যা RADIUS সার্ভারের সার্টিফিকেটে স্বাক্ষর করেছে, অথবা ক্লায়েন্টের সিস্টেম ক্লকটি ভুল (যা বৈধ সার্টিফিকেট ভ্যালিডেশনে বাধা দেয়)।
- ঝুঁকি হ্রাস: SSID ডেপ্লয় করার আগে MDM-এর মাধ্যমে সমস্ত ম্যানেজড ডিভাইসে রুট CA সার্টিফিকেট বিতরণ করা নিশ্চিত করুন। BYOD-এর জন্য, সার্টিফিকেট চেইন ইনস্টল করতে একটি অনবোর্ডিং পোর্টাল ব্যবহার করুন।
২. RADIUS সার্ভার টাইমআউট
- লক্ষণ: ক্লায়েন্টরা দীর্ঘ বিলম্বের সম্মুখীন হন বা সংযোগ করতে সম্পূর্ণরূপে ব্যর্থ হন, এবং AP লগগুলিতে 'RADIUS server unreachable' নির্দেশ করে।
- মূল কারণ: AP এবং RADIUS সার্ভারের মধ্যে নেটওয়ার্ক লেটেন্সি AP-এর টাইমআউট সীমা অতিক্রম করে, অথবা ফায়ারওয়ালগুলি UDP পোর্ট 1812 এবং 1813 ব্লক করছে।
- প্রতিকার: RADIUS সার্ভারগুলিকে ভৌগোলিকভাবে ওয়্যারলেস পরিকাঠামোর কাছাকাছি রাখুন। ক্লাউড-হোস্টেড RADIUS সার্ভারে প্রমাণীকরণ করার সময় WAN লেটেন্সি সামঞ্জস্য করতে AP টাইমআউট সেটিংস ডিফল্ট (সাধারণত 3 সেকেন্ড) থেকে বাড়িয়ে 5 বা 7 সেকেন্ড করুন।
৩. রোমিং ড্রপ এবং লেটেন্সি
- লক্ষণ: কোনো প্রতিষ্ঠানের মধ্যে হাঁটার সময় ব্যবহারকারীরা ড্রপ হওয়া VoIP কল বা সেশন বিচ্ছিন্নতার সম্মুখীন হন।
- মূল কারণ: ক্লায়েন্ট প্রতিটি AP পরিবর্তনের সময় একটি সম্পূর্ণ 802.1X প্রমাণীকরণ বিনিময় (যা 1000ms পর্যন্ত সময় নিতে পারে) সম্পাদন করছে।
- প্রতিকার: ওয়্যারলেস কন্ট্রোলারে 802.11r (Fast Transition) বা Opportunistic Key Caching (OKC) সক্ষম করুন। এটি ক্যাশড কী পুনরায় ব্যবহার করে রোমিং হ্যান্ডঅফ সময়কে 50ms-এর নিচে নামিয়ে আনে।
ROI এবং ব্যবসায়িক প্রভাব
WPA2 এন্টারপ্রাইজে রূপান্তর করা অপারেশনাল সুরক্ষায় এমন একটি বিনিয়োগকে প্রতিনিধিত্ব করে যা পরিমাপযোগ্য ব্যবসায়িক রিটার্ন প্রদান করে।
ঝুঁকি হ্রাস এবং আর্থিক সুরক্ষা
ডাটা ব্রিচ বা তথ্য ফাঁসের আর্থিক প্রভাব অত্যন্ত মারাত্মক। WPA2 পার্সোনাল নেটওয়ার্কগুলি আক্রমণের একটি বিশাল সুযোগ তৈরি করে; শেয়ার্ড পাসফ্রেজ সহ কোনো অসন্তুষ্ট কর্মচারী প্রতিষ্ঠান ছেড়ে চলে গেলে প্রতিটি ডিভাইসে কী পরিবর্তন করার প্রয়োজন হয় - এটি একটি অপারেশনাল দুঃস্বপ্ন যা খুব কমই বাস্তবায়িত হয়। ফলস্বরূপ, প্রাক্তন কর্মীরা প্রায়শই কর্পোরেট নেটওয়ার্কে অ্যাক্সেস বজায় রাখেন। WPA2 এন্টারপ্রাইজ এই ঝুঁকি সম্পূর্ণরূপে দূর করে। যখন একজন কর্মচারী চলে যান, তখন কেন্দ্রীয় ডিরেক্টরিতে তাদের অ্যাকাউন্ট নিষ্ক্রিয় করার সাথে সাথে সমস্ত ডিভাইস জুড়ে তাদের ওয়্যারলেস অ্যাক্সেস বাতিল হয়ে যায়, যা অননুমোদিত অ্যাক্সেস এবং সম্ভাব্য ডেটা এক্সফিল্ট্রেশন প্রতিরোধ করে।
অপারেশনাল দক্ষতা
শত শত ডিভাইস জুড়ে প্রি-শেয়ার্ড কী পরিচালনা করা অত্যন্ত অদক্ষ। IT কর্মীরা নতুন ডিভাইসে ম্যানুয়ালি কী কনফিগার করতে, নিরাপত্তা লঙ্ঘনের ক্ষেত্রে কী আপডেট করতে এবং কানেক্টিভিটি সংক্রান্ত সমস্যার সমাধান করতে উল্লেখযোগ্য সময় ব্যয় করেন। WPA2 এন্টারপ্রাইজ, একটি স্বয়ংক্রিয় অনবোর্ডিং প্ল্যাটফর্মের সাথে সংহত হয়ে ম্যানুয়াল কী বিতরণ দূর করে। ব্যবহারকারীরা বিদ্যমান কর্পোরেট ক্রেডেনশিয়াল ব্যবহার করে স্ব-প্রমাণীকরণ করেন, যা ওয়্যারলেস-সম্পর্কিত হেল্পডেস্ক টিকিট 40% পর্যন্ত হ্রাস করে।
নিয়ন্ত্রক সম্মতি
নিয়ন্ত্রিত সেক্টরে পরিচালিত সংস্থাগুলির জন্য (যেমন ক্রেডিট কার্ড প্রসেসকারী রিটেল বা রোগীর ডেটা পরিচালনাকারী হেলথকেয়ার), WPA2 এন্টারপ্রাইজ প্রায়শই একটি বাধ্যতামূলক প্রয়োজনীয়তা। PCI-DSS (প্রয়োজনীয়তা 8) এবং HIPAA এর মতো মানদণ্ডগুলি অনন্য ব্যবহারকারী সনাক্তকরণ এবং সুরক্ষিত অ্যাক্সেস নিয়ন্ত্রণের নির্দেশ দেয়। WPA2 এন্টারপ্রাইজ বাস্তবায়ন করা সম্মতি নিশ্চিত করে, ব্যয়বহুল জরিমানা এড়ায় এবং সংস্থার ব্র্যান্ডের সুনাম রক্ষা করে।
মূল সংজ্ঞাসমূহ
WPA2 Personal (WPA2-PSK)
একটি ওয়্যারলেস সিকিউরিটি স্ট্যান্ডার্ড যা হোম এবং ছোট অফিসের নেটওয়ার্কের জন্য ডিজাইন করা হয়েছে যা অথেন্টিকেশন এবং এনক্রিপশন কি (key) তৈরির জন্য একটি একক Pre-Shared Key (PSK) ব্যবহার করে।
এন্টারপ্রাইজ পরিবেশে এটি অত্যন্ত ঝুঁকিপূর্ণ কারণ একটি ডিভাইসের নিরাপত্তা বিঘ্নিত হলে সম্পূর্ণ নেটওয়ার্কের নিরাপত্তা বিঘ্নিত হয়।
WPA2 Enterprise (WPA2-802.1X)
একটি এন্টারপ্রাইজ-গ্রেড ওয়্যারলেস সিকিউরিটি স্ট্যান্ডার্ড যার জন্য 802.1X প্রোটোকল ব্যবহার করে একটি এক্সটার্নাল অথেন্টিকেশন সার্ভারের (RADIUS) মাধ্যমে ব্যবহারকারী বা ডিভাইসের ব্যক্তিগত অথেন্টিকেশন প্রয়োজন হয়।
এটি প্রতি সেশনে ডাইনামিক কি (key) জেনারেশন প্রদান করে, যা শেয়ার্ড-কি-এর দুর্বলতা দূর করে।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা একটি নেটওয়ার্ক সার্ভিস কানেক্ট এবং ব্যবহারকারী ব্যবহারকারীদের জন্য সেন্ট্রালাইজড Authentication, Authorization, এবং Accounting (AAA) ম্যানেজমেন্ট প্রদান করে।
এটি একটি WPA2 Enterprise নেটওয়ার্কে সেন্ট্রাল ডিসিশন ইঞ্জিন হিসেবে কাজ করে।
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
একটি অত্যন্ত সুরক্ষিত EAP পদ্ধতি যা ক্লায়েন্ট এবং অথেন্টিকেশন সার্ভারের মধ্যে মিউচুয়াল অথেন্টিকেশনের জন্য ডিজিটাল সার্টিফিকেট ব্যবহার করে, যার ফলে পাসওয়ার্ডের প্রয়োজনীয়তা দূর হয়।
এটি ম্যানেজড কর্পোরেট ডিভাইসগুলিকে সুরক্ষিত করার জন্য ইন্ডাস্ট্রির স্ট্যান্ডার্ড।
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
একটি বহুল ব্যবহৃত EAP পদ্ধতি যা RADIUS সার্ভারের সার্টিফিকেটের মাধ্যমে প্রতিষ্ঠিত একটি সুরক্ষিত TLS টানেলের ভিতরে MSCHAPv2 পাসওয়ার্ড-ভিত্তিক অথেন্টিকেশন প্রোটোকলকে আবৃত করে।
এটি EAP-TLS এর চেয়ে ডেপ্লয় করা সহজ তবে ম্যান-ইন-দ্য-মিডল অ্যাটাক প্রতিরোধ করার জন্য ক্লায়েন্ট-সাইড সার্টিফিকেটের কঠোর ভ্যালিডেশন প্রয়োজন।
Supplicant
ব্যবহারকারীর ডিভাইসে (যেমন- ল্যাপটপ, স্মার্টফোন) চলমান একটি সফটওয়্যার ক্লায়েন্ট যা 802.1X ফ্রেমওয়ার্কের অধীনে অথেন্টিকেশন নেগোশিয়েট করে।
সফল 802.1X ডেপ্লয়মেন্টের জন্য supplicant-এর সঠিক কনফিগারেশন অত্যন্ত গুরুত্বপূর্ণ।
Authenticator
নেটওয়ার্ক ডিভাইস (সাধারণত একটি ওয়্যারলেস অ্যাক্সেস পয়েন্ট বা ওয়্যারলেস ল্যান কন্ট্রোলার) যা supplicant এবং অথেন্টিকেশন সার্ভারের মধ্যে ক্রেডেনশিয়াল পাস করে অথেন্টিকেশন প্রক্রিয়াকে সহজতর করে।
অথেন্টিকেশন সার্ভার ক্লায়েন্টকে অনুমোদন না করা পর্যন্ত authenticator সমস্ত নন-EAP ট্রাফিক ব্লক করে।
Dynamic VLAN Assignment
একটি সিকিউরিটি টেকনিক যেখানে একটি RADIUS সার্ভার স্ট্যাটিক SSID-to-VLAN ম্যাপিংয়ের পরিবর্তে ব্যবহারকারীর আইডেন্টিটি বা গ্রুপ মেম্বারশিপের উপর ভিত্তি করে একটি অ্যাক্সেস পয়েন্টকে একটি কানেক্টিং ক্লায়েন্টকে একটি নির্দিষ্ট VLAN-এ রাখার নির্দেশ দেয়।
এটি সংস্থাগুলিকে SSID সংখ্যা বৃদ্ধি না করেই ডাইনামিকভাবে তাদের নেটওয়ার্ক সেগমেন্ট করতে দেয়।
সমাধানকৃত উদাহরণসমূহ
১৫০টি স্টোর সহ একটি জাতীয় রিটেল চেইনে বর্তমানে সমস্ত পয়েন্ট-অফ-সেল (POS) টার্মিনাল এবং ব্যাক-অফিস কম্পিউটারের জন্য একটি একক পাসফ্রেজ সহ WPA2 Personal ব্যবহার করা হয়। তাদের PCI-DSS কমপ্লায়েন্স অর্জন করতে হবে, যা নেটওয়ার্ক অ্যাক্সেসের জন্য শেয়ার্ড ক্রেডেনশিয়াল নিষিদ্ধ করে। তাদের কীভাবে WPA2 Enterprise-এ ট্রানজিশন ডিজাইন এবং কার্যকর করা উচিত?
১. তাদের প্রাথমিক ডেটা সেন্টারে একটি ব্যাকআপ ডেটা সেন্টারে সেকেন্ডারি নোড সহ একটি সেন্ট্রালাইজড RADIUS ক্লাস্টার (যেমন FreeRADIUS বা Cisco ISE) ডিপ্লয় করুন। ২. RADIUS ক্লাস্টারটিকে তাদের Active Directory ডোমেনের সাথে ইন্টিগ্রেট করুন। ৩. POS টার্মিনালের জন্য AD-তে একটি ডেডিকেটেড সিকিউরিটি গ্রুপ ('POS-Devices') এবং অ্যাডমিনিস্ট্রেটিভ ল্যাপটপের জন্য আরেকটি ('Admin-Staff') তৈরি করুন। ৪. স্ট্যান্ডার্ড RADIUS অ্যাট্রিবিউট (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) ব্যবহার করে 'POS-Devices'-এর মেম্বারদের জন্য VLAN 100 (আলাদা করা POS নেটওয়ার্ক) এবং 'Admin-Staff'-এর জন্য VLAN 200 রিটার্ন করতে RADIUS সার্ভার কনফিগার করুন। ৫. ট্রাফিক আলাদা করতে প্রতি স্টোর লোকেশনে একটি ইউনিক শেয়ার্ড সিক্রেট ব্যবহার করে সেন্ট্রাল RADIUS ক্লাস্টারকে পয়েন্ট করতে স্টোরের AP গুলি কনফিগার করুন। ৬. Active Directory Certificate Services (AD CS) এর মাধ্যমে এনরোল করা মেশিন সার্টিফিকেট ব্যবহার করে POS টার্মিনালগুলির জন্য EAP-TLS ডিপ্লয় করুন যাতে কোনও ব্যবহারকারীর ইন্টারঅ্যাকশনের প্রয়োজন না হয় এবং ক্রেডেনশিয়াল চুরি না হতে পারে।
একটি লাক্সারি হোটেল এবং কনফারেন্স সেন্টারের প্রশাসনিক নেটওয়ার্ক (রিসেপশন, ম্যানেজমেন্ট এবং ব্যাক-অফ-হাউস স্টাফদের দ্বারা ব্যবহৃত) সুরক্ষিত করা প্রয়োজন এবং একই সাথে একটি পৃথক, উচ্চ-ক্ষমতা সম্পন্ন গেস্ট নেটওয়ার্ক বজায় রাখা দরকার। স্টাফদের জন্য বর্তমান সেটআপে একটি একক WPA2 Personal নেটওয়ার্ক ব্যবহার করা হয়, যার ফলে ঘন ঘন ক্রেডেনশিয়াল লিক হয়। তারা কীভাবে একটি নিরাপদ, স্কেলেবল সমাধান বাস্তবায়ন করতে পারে?
১. দুটি পৃথক SSID তৈরি করে ফিজিক্যাল/লজিক্যাল নেটওয়ার্ক আলাদা করুন: 'Hotel-Staff' (WPA2 Enterprise) এবং 'Hotel-Guest' (Captive Portal সহ ওপেন)। ২. 'Hotel-Staff'-এর জন্য, হোটেলের প্রপার্টি ম্যানেজমেন্ট সিস্টেম (PMS) বা লোকাল ডিরেক্টরির সাথে ইন্টিগ্রেটেড PEAP-MSCHAPv2 কনফিগার করুন। এটি স্টাফদের তাদের ব্যক্তিগত ডিরেক্টরি ক্রেডেনশিয়াল ব্যবহার করে লগ ইন করতে দেয়। ৩. গেস্টদের মধ্যে যোগাযোগ রোধ করতে 'Hotel-Guest' নেটওয়ার্কে ক্লায়েন্ট আইসোলেশন বাস্তবায়ন করুন। ৪. গেস্ট নেটওয়ার্কে অ্যানালিটিক্স ক্যাপচার করতে এবং একটি captive portal-এর মাধ্যমে নিরাপদে গেস্ট অনবোর্ডিং পরিচালনা করতে Purple-এর WiFi ইন্টেলিজেন্স প্ল্যাটফর্ম ইন্টিগ্রেট করুন, যাতে গেস্ট ট্রাফিক প্রশাসনিক VLAN থেকে সম্পূর্ণ আলাদা থাকে তা নিশ্চিত করা যায়। ৫. ব্যান্ডউইথ শেষ হয়ে যাওয়া প্রতিরোধ করতে গেস্ট নেটওয়ার্কে রেট লিমিটিং প্রয়োগ করুন, এবং পাশাপাশি প্রশাসনিক ট্রাফিককে অগ্রাধিকার দিন।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি বড় কনফারেন্স ভেন্যু তার ইন্টারনাল অপারেশনাল স্টাফদের (টিকিট, সিকিউরিটি এবং ফ্যাসিলিটিজ) জন্য একটি সুরক্ষিত ওয়্যারলেস নেটওয়ার্ক ডেপ্লয় করতে চায়। ভেন্যু অপারেশনস ডিরেক্টর ডেপ্লয়মেন্ট খরচ বাঁচাতে একটি শক্তিশালী, 63-অক্ষরের পাসফ্রেজ সহ WPA2 Personal ব্যবহার করার পরামর্শ দেন। একজন নেটওয়ার্ক আর্কিটেক্ট হিসেবে, আপনি কীভাবে এই প্রস্তাবটি মূল্যায়ন করবেন এবং কোন ঝুঁকিগুলি হাইলাইট করবেন?
ইঙ্গিত: স্টাফ মেম্বাররা চলে গেলে বা ডিভাইস হারিয়ে গেলে একটি শেয়ার্ড কী-এর অপারেশনাল লাইফসাইকেল বিবেচনা করুন।
মডেল উত্তর দেখুন
উল্লেখযোগ্য অপারেশনাল এবং সিকিউরিটি ঝুঁকির কারণে এই প্রস্তাবটি প্রত্যাখ্যান করা উচিত। যদিও একটি 63-অক্ষরের পাসফ্রেজ ব্রুট-ফোর্স অ্যাটাকের অত্যন্ত প্রতিরোধী, তবুও এটি একটি Pre-Shared Key (PSK) হিসেবেই রয়ে যায়। কনফারেন্স ভেন্যুর মতো উচ্চ-টার্নওভারের পরিবেশে, পাসফ্রেজটি অনিবার্যভাবে শেয়ার করা, লিক হওয়া বা চলে যাওয়া স্টাফদের কাছে থেকে যাবে। কোনো একজন একক ব্যক্তির অ্যাক্সেস বাতিল করতে, আইটি টিমকে প্রতিটি অপারেশনাল ডিভাইসে (টিকিট স্ক্যানার, সিকিউরিটি ট্যাবলেট, ফ্যাসিলিটিজ ল্যাপটপ) পাসফ্রেজ পরিবর্তন করতে হবে, যা ব্যাপক অপারেশনাল ব্যাঘাত ঘটাবে। তদুপরি, WPA2 Personal ব্যক্তিগত জবাবদিহিতা প্রদান করে না; নেটওয়ার্কের সমস্ত অ্যাকশন একটি একক শেয়ার্ড আইডেন্টিটির অধীনে উপস্থিত হয়, যা একটি ইন্টারনাল ব্রিচের ক্ষেত্রে ফরেনসিক বিশ্লেষণ অসম্ভব করে তোলে। প্রস্তাবিত পদ্ধতিটি হলো ভেন্যুর সেন্ট্রাল ডিরেক্টরির সাথে ইন্টিগ্রেটেড WPA2 Enterprise (802.1X) ডেপ্লয় করা, যা অন্য ব্যবহারকারীদের প্রভাবিত না করেই একক অ্যাকাউন্টগুলি তাৎক্ষণিকভাবে বাতিল করার সুবিধা দেয়।
Q2. PEAP-MSCHAPv2 ডেপ্লয়মেন্টের সময়, বেশ কয়েকটি Android এবং iOS ডিভাইস কর্পোরেট SSID-এ কানেক্ট হতে ব্যর্থ হয়। অনুসন্ধানে দেখা গেছে যে ক্লায়েন্টরা ব্যবহারকারীদের একটি অজানা সার্টিফিকেটকে "Trust" করার জন্য অনুরোধ করছে, অথবা কোনো বিজ্ঞপ্তি ছাড়াই ব্যর্থ হচ্ছে। এই আচরণের মূল কারণ কী, এবং নেটওয়ার্ক টিমের কীভাবে এটি সমাধান করা উচিত?
ইঙ্গিত: আধুনিক মোবাইল অপারেটিং সিস্টেমগুলি ডিফল্টরূপে কীভাবে সার্ভার সার্টিফিকেট ভ্যালিডেশন পরিচালনা করে তা দেখুন।
মডেল উত্তর দেখুন
মূল কারণটি হলো আধুনিক মোবাইল অপারেটিং সিস্টেমগুলো (বিশেষ করে Android 11+ এবং iOS 14+) ডিফল্টভাবে কঠোর সার্ভার সার্টিফিকেট ভ্যালিডেশন বাধ্যতামূলক করে এবং ব্যবহারকারীদের সহজেই সার্টিফিকেট সতর্কতা এড়িয়ে যাওয়ার অনুমতি দেয় না। যদি RADIUS সার্ভারটি কোনো সেলফ-সাইন্ড সার্টিফিকেট বা কোনো অভ্যন্তরীণ CA দ্বারা ইস্যু করা সার্টিফিকেট ব্যবহার করে যার রুট সার্টিফিকেটটি মোবাইল ডিভাইসে ইনস্টল করা নেই, তবে সংযোগটি ব্যর্থ হবে। এটি সমাধান করতে নেটওয়ার্ক টিমের উচিত: ১. একটি সর্বজনীনভাবে বিশ্বস্ত Certificate Authority (CA) থেকে RADIUS সার্ভারের জন্য একটি সার্টিফিকেট নেওয়া যা iOS এবং Android-এর ট্রাস্ট স্টোরে আগে থেকেই ইনস্টল করা থাকে। ২. সার্টিফিকেটের ডোমেন নামটি যেন ওয়্যারলেস প্রোফাইলে কনফিগার করা ডোমেনের সাথে মেলে তা নিশ্চিত করা। ৩. ম্যানেজড কর্পোরেট ডিভাইসের জন্য, ট্রাস্টেড রুট CA সার্টিফিকেট সহ ওয়্যারলেস প্রোফাইল পুশ করতে একটি MDM ব্যবহার করা। BYOD ডিভাইসের জন্য, প্রয়োজনীয় সার্টিফিকেট চেইনের নিরাপদ ইনস্টলেশন স্বয়ংক্রিয় করতে একটি অনবোর্ডিং সমাধান (যেমন Purple-এর অনবোর্ডিং পোর্টাল) প্রয়োগ করা।
Q3. একজন আক্রমণকারী একটি কর্পোরেট অফিসের বাইরে অবস্থান নিয়ে WPA2 Personal নেটওয়ার্কের সাথে সংযোগকারী একজন ক্লায়েন্টের 4-way handshake ক্যাপচার করে। ব্যাখ্যা করুন কেন এই ক্যাপচার আক্রমণকারীকে একই নেটওয়ার্কের অন্যান্য ব্যবহারকারীদের ট্রাফিক ডিক্রিপ্ট করার সুযোগ দেয় এবং কেন এই আক্রমণটি WPA2 Enterprise-এর বিরুদ্ধে অকার্যকর।
ইঙ্গিত: উভয় প্রোটোকলে কীভাবে Pairwise Master Key (PMK) তৈরি করা হয় তা বিশ্লেষণ করুন।
মডেল উত্তর দেখুন
WPA2 Personal-এ, Pairwise Master Key (PMK) শেয়ার করা পাসফ্রেজ এবং SSID থেকে স্ট্যাটিকভাবে তৈরি করা হয়। যেহেতু পাসফ্রেজ এবং SSID সব ব্যবহারকারীর জন্য অভিন্ন, তাই নেটওয়ার্কের প্রতিটি ডিভাইস ঠিক একই PMK শেয়ার করে। যখন একজন আক্রমণকারী যেকোনো ক্লায়েন্টের 4-way handshake ক্যাপচার করে, তখন তারা শেয়ার করা PMK-এর সাথে জনসমক্ষে স্থানান্তরিত ননস (ANonce, SNonce) এবং MAC অ্যাড্রেস ব্যবহার করে সেই নির্দিষ্ট ক্লায়েন্টের Pairwise Transient Key (PTK) তৈরি করতে পারে। এটি আক্রমণকারীকে সেই ক্লায়েন্টের ট্রাফিক ডিক্রিপ্ট করার অনুমতি দেয়। তদুপরি, যেহেতু PMK সবার জন্য একই, তাই আক্রমণকারী কেবল তাদের নিজ নিজ 4-way handshake ক্যাপচার করে নেটওয়ার্কের অন্য যেকোনো ব্যবহারকারীর ট্রাফিক ডিক্রিপ্ট করতে পারে। অন্যদিকে, WPA2 Enterprise প্রতিটি একক অথেন্টিকেশন সেশনের জন্য 802.1X-এর মাধ্যমে ডায়নামিকভাবে একটি অনন্য Master Session Key (MSK) তৈরি করে। এই MSK শুধুমাত্র সেই সেশনের জন্য একটি অনন্য PMK হিসেবে কাজ করে। এমনকি আক্রমণকারী যদি একজন ক্লায়েন্টের 4-way handshake ক্যাপচারও করে, তবুও তারা অন্য ব্যবহারকারীদের ট্রাফিক ডিক্রিপ্ট করতে পারে না কারণ প্রতিটি ব্যবহারকারীর একটি সম্পূর্ণ অনন্য PMK থাকে যা কোনো শেয়ার করা সিক্রেট থেকে তৈরি করা যায় না।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
WPA2 Personal এবং WPA2 Enterprise-এর মধ্যে মৌলিক পার্থক্য কী?
WPA2 Personal-এ একটি মাত্র Pre-Shared Key (PSK) ব্যবহার করা হয় যা সমস্ত কানেক্ট করা ক্লায়েন্ট ডিভাইসের মধ্যে শেয়ার করা থাকে, যা একটি সহজাত একক ব্যর্থতার বিন্দু (single point of failure) তৈরি করে। অন্যদিকে, WPA2 Enterprise প্রতিটি ব্যবহারকারী বা ডিভাইসকে ইউনিক ডাইনামিক সেশন কি-এর সাহায্যে আলাদাভাবে প্রমাণীকৃত করার জন্য IEEE 802.1X অথেন্টিকেশন ফ্রেমওয়ার্ক এবং একটি এক্সটার্নাল RADIUS সার্ভার ব্যবহার করে।
ব্যবসা এবং এন্টারপ্রাইজ নেটওয়ার্কের জন্য WPA2 Personal কেন অনিরাপদ?
WPA2 Personal-এর ক্ষেত্রে, যে কেউ শেয়ারড পাসফ্রেজটি জানলে সে ফোর-ওয়ে হ্যান্ডশেক ক্যাপচার করতে পারে এবং অন্যান্য ব্যবহারকারীদের ওভার-দ্য-এয়ার ওয়্যারলেস ট্রাফিক ডিক্রিপ্ট করতে পারে। তদুপরি, কোনো কর্মচারী বা ঠিকাদার চলে গেলে, আইটি বিভাগ যদি ম্যানুয়ালি পুরো এস্টেটের প্রতিটি অ্যাক্সেস পয়েন্ট এবং ক্লায়েন্ট পুনরায় কনফিগার না করে, তবে নেটওয়ার্ক পাসফ্রেজটি তাদের ব্যক্তিগত ডিভাইসে থেকে যায়।
WPA2 Personal কি PCI-DSS এবং HIPAA-এর মতো রেগুলেটরি স্ট্যান্ডার্ডগুলো মেনে চলে?
না। PCI-DSS 4.0-এর Requirement 8 এবং HIPAA সিকিউরিটি রুল § 164.312 কঠোরভাবে ইউনিক ইউজার অথেন্টিকেশন এবং অডিট লগিং-এর নির্দেশ দেয়, যা কার্ডহোল্ডার ডেটা বা ইলেকট্রনিক প্রটেক্টেড হেলথ ইনফরমেশন (ePHI) হ্যান্ডেল করা এনভায়রনমেন্টগুলোতে শেয়ারড ক্রেডেনশিয়াল ব্যবহার নিষিদ্ধ করে। কমপ্লায়েন্সের জন্য WPA2 Enterprise বা সার্টিফিকেট-ভিত্তিক 802.1X প্রয়োজন।
WPA2 Enterprise-এ PEAP-MSCHAPv2 এবং EAP-TLS-এর মধ্যে পার্থক্য কী?
PEAP-MSCHAPv2 RADIUS সার্ভার সার্টিফিকেট দ্বারা প্রতিষ্ঠিত একটি TLS টানেলের মধ্যে এনক্যাপসুলেটেড কর্পোরেট ডিরেক্টরি ইউজারনেম এবং পাসওয়ার্ড ক্রেডেনশিয়াল ব্যবহার করে ব্যবহারকারীদের প্রমাণীকৃত করে। EAP-TLS ক্লায়েন্ট এবং সার্ভার উভয়ের উপর পারস্পরিক ক্রিপ্টোগ্রাফিক X.509 ডিজিটাল সার্টিফিকেট ব্যবহার করে, যা পাসওয়ার্ডের প্রয়োজনীয়তা সম্পূর্ণরূপে দূর করে এবং ক্রেডেনশিয়াল চুরি বা রোগ অ্যাক্সেস পয়েন্ট আক্রমণ প্রতিরোধ করে।
একটি এন্টারপ্রাইজ কি একই সাথে WPA2 Personal এবং WPA2 Enterprise উভয়ই চালাতে পারে?
হ্যাঁ। এন্টারপ্রাইজগুলো সাধারণত একই ফিজিক্যাল অ্যাক্সেস পয়েন্টে আলাদা আলাদা SSID ব্রডকাস্ট করে, যেখানে কর্পোরেট ল্যাপটপগুলোকে একটি WPA2/WPA3 Enterprise 802.1X নেটওয়ার্কে রাউট করা হয় এবং একই সাথে লিগ্যাসি বা হেডলেস IoT ডিভাইসগুলোকে রেস্ট্রিক্টেড VLAN-এ ম্যাপ করা Identity Pre-Shared Keys (iPSK) বা MPSK ব্যবহার করে একটি আইসোলেটেড SSID-তে কানেক্ট করা হয়।
এই সিরিজে পড়া চালিয়ে যান
কোনো কর্মী চাকরি ছেড়ে চলে গেলে কীভাবে তার WiFi অ্যাক্সেস বাতিল করবেন
এই নির্দেশিকাটি IT এবং ভেন্যু অপারেশনস টিমকে দেখায় যে কীভাবে অন্যান্য কর্মীদের কোনো ব্যাঘাত না ঘটিয়ে একজন কর্মী চলে যাওয়ার পর তার Staff WiFi অ্যাক্সেস বন্ধ করতে হয়। এটি সার্টিফিকেট-ভিত্তিক 802.1X, আইডি-নির্দিষ্ট iPSK এবং SCIM-চালিত ডিপ্রোভিশনিংয়ের তুলনা করে, তারপর একই দিনের একটি রানবুক, পরীক্ষার পদ্ধতি এবং অডিট প্রমাণ মডেল প্রদান করে।
নিরাপদ BYOD WiFi: Passpoint সার্টিফিকেট অনবোর্ডিং বনাম xPSK (iPSK)
জিরো-টাচ Passpoint EAP-TLS সার্টিফিকেট বনাম ভেন্ডর-নির্দিষ্ট xPSK (iPSK/easyPSK, DPSK, PPSK, MPSK) ব্যবহার করে অনিয়ন্ত্রিত কর্মী এবং শিক্ষার্থীদের ডিভাইস (BYOD) সুরক্ষিত করার বিষয়ে IT টিমগুলির জন্য একটি ব্যাপক প্রযুক্তিগত নির্দেশিকা।
সবকিছুর জন্য তিনটি SSID: guest, Passpoint, এবং IoT WiFi সেটআপ গাইড
এই প্রযুক্তিগত গাইডটি এন্টারপ্রাইজ ভেন্যু জুড়ে থ্রি-SSID WiFi ডিজাইন বাস্তবায়নের জন্য একটি নির্দিষ্ট ব্লুপ্রিন্ট প্রদান করে। এটি সম্পূর্ণ VLAN সেগমেন্টেশন এবং জিরো-ট্রাস্ট নেটওয়ার্ক অ্যাক্সেস অর্জনের জন্য একটি ওপেন Guest WiFi পোর্টাল কনফিগারেশন, স্বয়ংক্রিয় Passpoint অনবোর্ডিং এবং প্রতি ডিভাইসে xPSK প্রমাণীকরণ বিস্তারিতভাবে আলোচনা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।