Okta WiFi authentication and 802.1x architecture planner
Model cloud RADIUS integration, certificate-based EAP-TLS authentication, dynamic VLAN steering, and zero-trust identity policies for enterprise wireless networks.
Identity Concurrency & Trust Controls
Authentication Sizing Analysis
Looking to deploy enterprise 802.1x authentication with Okta?
Purple integrates directly with Okta Universal Directory and your existing wireless controllers to deliver branded captive portals, Passpoint onboarding, and compliance-ready analytics.
Der Montagmorgen beginnt mit einem vertrauten Support-Ticket. Mitarbeiter sehen die Unternehmens-SSID, aber die Authentifizierung schlägt nach einer Passwortänderung fehl. Ein externer Dienstleister hat den gemeinsamen WiFi-Schlüssel erhalten, ein Drucker ist immer noch von denselben Anmeldedaten abhängig, und niemand kann mit Sicherheit sagen, welche Geräte verbunden bleiben sollten. Das drahtlose Netzwerk funktioniert, aber die Zugriffskontrolle ist zu einer Ansammlung von Ausnahmen geworden.
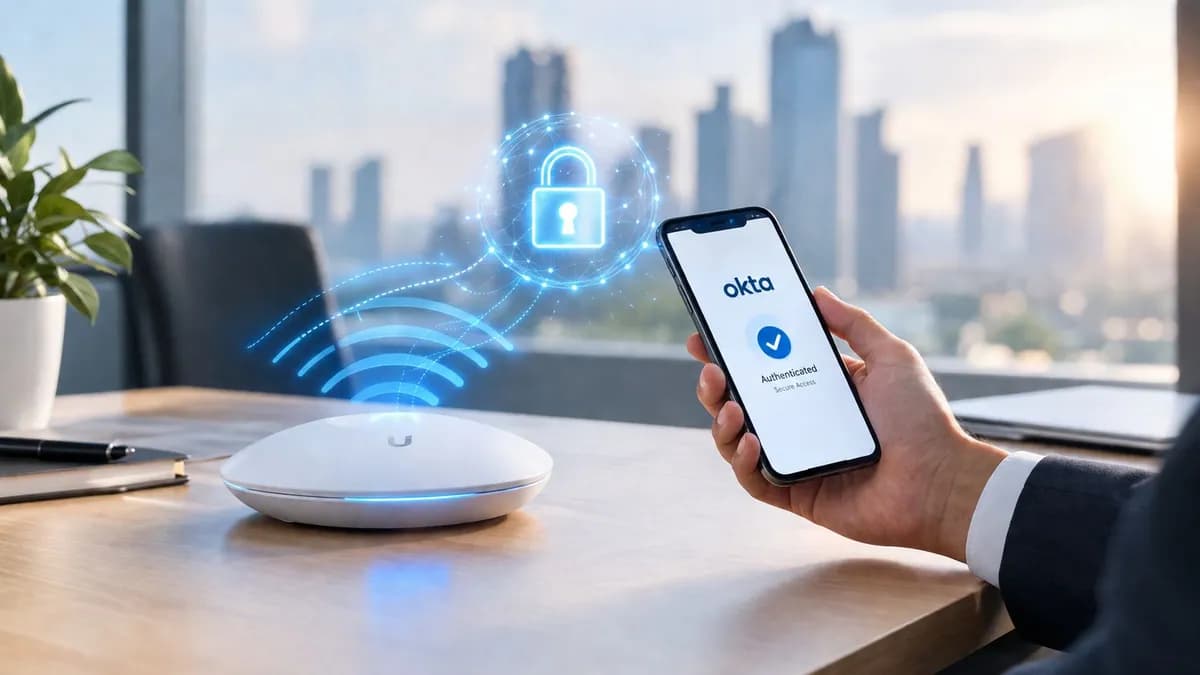
Die Okta WiFi-Authentifizierung kann dieses gemeinsame Geheimnis durch eine Identitätsentscheidung ersetzen. Die wichtige Einschränkung ist architektonischer Natur: Okta ist für sich genommen kein vollständiger WiFi-Authenticator. Ihr WLAN-Controller oder Ihre Access Points benötigen weiterhin eine standardkonforme RADIUS-Ebene, und ältere Geräte sowie Gäste erfordern ein eigenes Zugriffsmodell.
Dieser Leitfaden beschreibt den operativen Weg von einer Okta-Identität zu einer autorisierten Netzwerkverbindung. Er behandelt RADIUS-Weiterleitung, SAML- und Captive Portal-Designs, zertifikatsbasierten Zugriff, Passpoint, OpenRoaming und die praktischen Kompromisse, die in gemischten britischen Standorten erforderlich sind.
Warum die Okta WiFi-Authentifizierung jetzt wichtig ist
Das gemeinsame WiFi-Passwort wirkt so lange effizient, bis jemand das Unternehmen verlässt, ein Lieferant den Zugriff verliert oder ein Gerät ohne eindeutigen Eigentümer im Netzwerk auftaucht. Den Schlüssel zu ändern bedeutet, jedes verwaltete Gerät anzupassen und das neue Geheimnis neu zu verteilen. Es unverändert zu lassen bedeutet, einen Zugriff zu akzeptieren, der sich nicht eindeutig einer Person, einem Gerät oder einem geschäftlichen Zweck zuordnen lässt.
Identitätsbasierter Zugriff verlagert den Kontrollpunkt. Anstatt zu fragen, ob ein Gerät das Netzwerkpasswort kennt, prüft das WLAN, ob ein namentlich bekannter Benutzer oder ein registriertes Gerät die Zugriffsrichtlinien des Unternehmens erfüllt. Okta bleibt das System, das die Identität und die Anmeldebedingungen bewertet, während das Netzwerk die resultierende Autorisierung über RADIUS-Attribute, VLAN-Zuweisung oder eine separate Policy Engine durchsetzt.
Großbritannien ist für dieses Modell gut aufgestellt. Der 2023 UK Secure Sign-in Trends Report von Okta verzeichnete eine MFA-Einführungsrate von 75 % unter britischen Nutzern, womit das Vereinigte Königreich im Vergleich vor Frankreich (55 %), den Niederlanden (62 %), Schweden (64 %) und Australien (65 %) liegt. Derselbe Bericht verzeichnete einen Anstieg der allgemeinen MFA-Einführung bei Okta-Kunden um 6 % im Jahresvergleich auf 64 % im Jahr 2023.
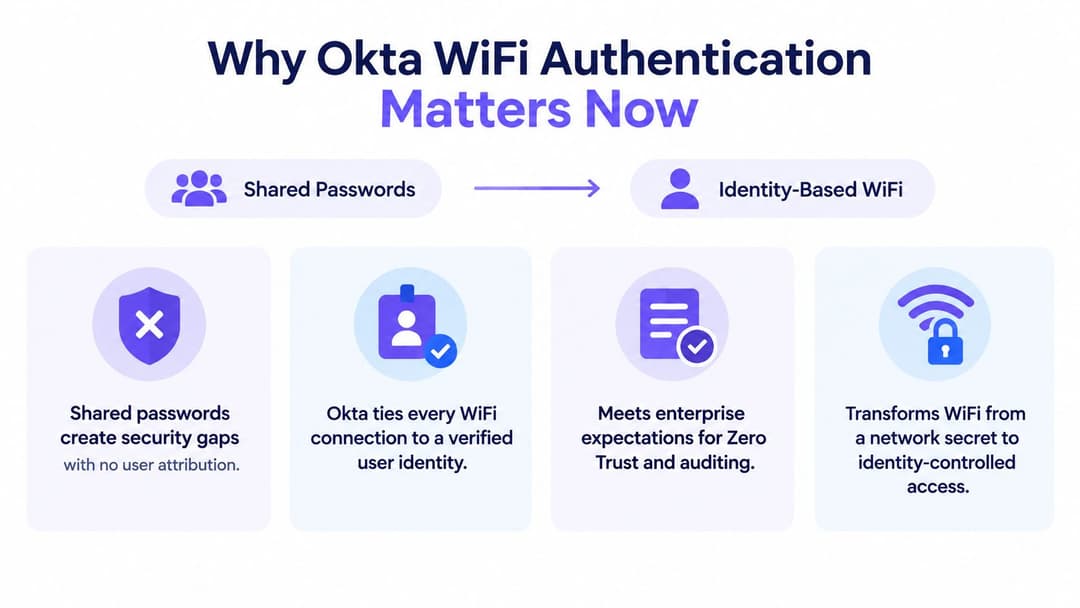
Das Netzwerk wird Teil des Identitäts-Lebenszyklus
Diese Reife ist wichtig, da dieselben Verzeichnisereignisse, die den Anwendungszugriff steuern, auch den drahtlosen Zugriff regeln können. Ein Benutzer, der seine Okta-Zuweisung verliert, sollte nicht weiterhin Zugriff auf das Mitarbeiter-WiFi haben, nur weil er einmal einen PSK erhalten hat. Ein externer Dienstleister kann einer eingeschränkten Gruppe angehören, eine andere Netzwerkrichtlinie erhalten und entfernt werden, ohne dass die von allen anderen verwendeten Anmeldedaten geändert werden müssen.
Die Dokumentation zum 2024 Secure Sign-in Trends Report von Okta verzeichnete eine MFA-Einführungsrate von 66 % unter Okta-Workforce-Nutzern (Stand Januar 2024), wobei 91 % der Administratoren MFA nutzen. Passwortlose Methoden wuchsen von einer geringen Ausgangsbasis: FastPass stieg von 2 % auf 6 %, FIDO2 WebAuthn von 2 % auf 3 % und die passwortlose Nutzung von weniger als 2 % im Januar 2023 auf fast 5 % im Januar 2024.
Diese Zahlen bedeuten nicht, dass jeder Access Point plötzlich eine passwortlose Authentifizierung durchführen kann. Sie zeigen jedoch, warum Netzwerkteams über gemeinsame Schlüssel und Passwortabfragen hinausblicken. Ein ausgereiftes Identitätsprogramm liefert dem Wireless-Team Gruppen, Sicherheitsdaten, Widerrufsereignisse und Audit-Protokolle, auf denen es aufbauen kann.
Praxisregel: Betrachten Sie den WiFi-Zugriff als eine Erweiterung der Identity Governance und nicht als eine separate Verteilung von Passwörtern.
Sicherheit ist nicht der einzige Treiber. Der benutzerbezogene Zugriff erleichtert Audits und Analysen, da Protokolle eine Verbindung direkt mit einem Konto oder Gerät verknüpfen können. Zudem ermöglicht er eine sauberere Trennung von Mitarbeitern und Gästen, insbesondere wenn an einem Standort Mitarbeiterzugriff, Dienstleisterzugriff, verwaltetes IoT und öffentliche Konnektivität auf derselben physischen Infrastruktur benötigt werden.
Betreiber, die das Gesamtkonzept planen, können diesen Leitfaden für WiFi-Sicherheit in Unternehmen nutzen, um Segmentierung, Authentifizierung und Lebenszyklus-Anforderungen aufeinander abzustimmen. Die entscheidende Frage ist nicht, ob Okta in der WLAN-Konfiguration hinterlegt werden kann. Es geht darum, ob die umgebende RADIUS-, Zertifikats-, Gäste- und Legacy-Geräte-Architektur die Identitätsentscheidung konsistent durchsetzen kann.
Ihre Optionen für die Okta WiFi-Authentifizierung verstehen
Es gibt drei praktische Ansätze, die jeweils unterschiedliche Probleme lösen. RADIUS-Weiterleitung eignet sich für herkömmliche 802.1X-Bereitstellungen in Unternehmen. SAML oder SSO über ein Captive Portal eignet sich für browserbasierte Gäste- und Benutzerprozesse. Zertifikatsbasiertes WPA2-Enterprise oder WPA3-Enterprise, erweitert durch Passpoint und OpenRoaming, bietet die nahtloseste passwortlose Erfahrung für registrierte Geräte und wiederkehrende Gäste.
Der häufigste Designfehler besteht darin, das erste Muster zu wählen, weil es am ehesten nach WiFi klingt. Die Dokumentation zur RADIUS-Integration von Okta besagt, dass die Integration Passwort + MFA, nur MFA und Passwort + Passcode unterstützt, aber der Okta RADIUS-Agent unterstützt ausschließlich PAP-basierte Authentifizierung und schließt die Unterstützung von WiFi-Infrastrukturen explizit aus. Dadurch wird der Agent Teil einer Authentifizierungskette und ist kein Ersatz für den RADIUS-Dienst des WLANs.
| Methode | Ideal für | Sicherheitsstufe | Benutzererfahrung |
|---|---|---|---|
| RADIUS-Weiterleitung an Okta | Bestehende Unternehmens-WLANs, die einen Controller, NAC oder einen Cloud-RADIUS-Dienst nutzen | Stark, wenn die RADIUS-Ebene geeignete EAP- und Richtlinienkontrollen unterstützt. Okta übernimmt die Identitätsprüfung, während der umgebende Dienst die WLAN-Protokollanforderungen verarbeitet | Mitarbeitern vertraut, obwohl Passwort- und MFA-Abfragen die erste Verbindung unterbrechen können |
| SAML oder SSO über ein Captive Portal | Gäste, externe Dienstleister und browserbasierter Zugriff, bei dem ein Identitätsanbieter vor dem Internetzugriff erreicht werden kann | Nützlich für Identitäts- und Sitzungsrichtlinien, aber abhängig von Portal-Kontrollen, Geräteverhalten und Netzwerkisholierung | Einfach auf Geräten mit Browser, weniger konsistent bei gerätelosen Systemen (headless) und Roaming |
| Zertifikatsbasiertes WPA2-Enterprise oder WPA3-Enterprise mit Passpoint oder OpenRoaming | Verwaltete Mitarbeitergeräte, wiederkehrende Gäste und Standorte, die eine automatische, sichere Verbindung wünschen | Hoch, wenn Zertifikate, Vertrauensketten, Richtlinien und Geräteregistrierung korrekt verwaltet werden | Nahezu passwortlos. Das Gerät verbindet sich, ohne wiederholt einen gemeinsamen Schlüssel oder ein Portal-Formular auszufüllen |
RADIUS ist eine Netzwerkprotokoll-Ebene
Bei einer herkömmlichen Bereitstellung für Mitarbeiter sendet der Access Point oder Wireless-Controller einen 802.1X-Austausch an einen RADIUS-Dienst. Dieser Dienst validiert den Benutzer oder das Zertifikat anhand einer Identitätsquelle und gibt dann eine Annahme- oder Ablehnungsentscheidung sowie eventuell Autorisierungsattribute zurück. Okta kann die Identitäts- und Richtlinienentscheidung liefern, ersetzt jedoch nicht die Notwendigkeit der dem WLAN zugewandten RADIUS-Funktion.
SAML und SSO gehen einen anderen Weg. Ein Gast oder externer Dienstleister wird zu einem Portal weitergeleitet, durchläuft einen Identitätsprozess und erhält eine Sitzungsentscheidung vom Gateway. Dies ist für Standorte praktisch, entspricht jedoch nicht einem verschlüsselten Netzwerkzugriff ab dem ersten Paket. Browser-Weiterleitungen, Walled-Garden-Regeln, Captive Portal-Erkennung und Clients ohne Browser müssen alle getestet werden.
Zertifikate und Passpoint erfordern mehr Vorbereitung, insbesondere in Bezug auf MDM, Vertrauensanker, Registrierung, Erneuerung und Widerruf. Im Gegenzug vermeiden sie die betrieblichen Schwachstellen von Passwörtern und machen die wiederkehrende Verbindung wesentlich reibungsloser. Für ein cloudbasiertes WLAN mit verwalteten Endgeräten ist dies in der Regel der zukunftssicherste Weg. Für Drucker, Scanner, POS-Geräte und unverwaltete Geräte von Dienstleistern muss dies mit einer gerätespezifischen Ausnahme kombiniert werden, anstatt sie in ein Benutzerzertifikats-Design zu zwingen.
So konfigurieren Sie Okta für sicheren WiFi-Zugriff
Beginnen Sie mit dem WLAN, nicht mit der Okta-Anwendungskachel. Identifizieren Sie die Controller- oder NAC-Plattform, die SSIDs, die eine Identitätskontrolle erfordern, die Gerätetypen, die kein 802.1X unterstützen, und die Netzwerkrichtlinien, die nach einer erfolgreichen Authentifizierung angewendet werden sollen. Meraki, Aruba, Ruckus, Mist und UniFi können alle in diesem Modell verwendet werden, aber ihre Terminologie und Attributverarbeitung unterscheiden sich.
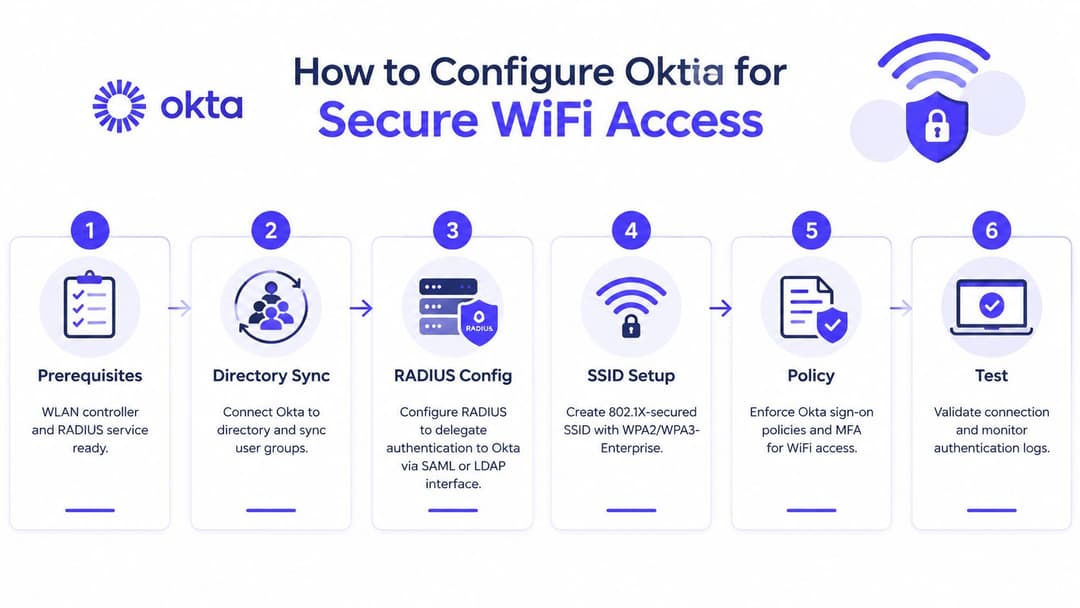
Richten Sie zuerst den Authentifizierungspfad ein
Die richtige Reihenfolge lautet:
Bereiten Sie das WLAN und den RADIUS-Dienst vor. Stellen Sie sicher, dass der Controller oder die NAC als RADIUS-Client fungieren kann, dass Zertifikate bei Bedarf präsentiert werden können und dass der gewählte Dienst die EAP-Methode unterstützt, die Ihre Endgeräte verwenden werden. Ein Cloud-RADIUS-Anbieter kann den Betrieb eines lokalen RADIUS-Servers überflüssig machen, muss sich jedoch weiterhin zwischen dem WLAN und Okta befinden.
Verbinden Sie Okta mit dem autoritativen Verzeichnis. Synchronisieren Sie die Gruppen, die Mitarbeiter, externe Dienstleister, Administratoren und alle eingeschränkten Benutzergruppen darstellen. Halten Sie Gruppennamen und Zugriffszwecke einfach. Eine Gruppe namens
Staff-WiFiist einfacher zu prüfen als eine Richtlinie, die aus undokumentierten Ausnahmen besteht.Konfigurieren Sie die Delegierung über die RADIUS-Ebene. Der Controller sollte Anfragen an den RADIUS-Endpunkt senden. Dieser Endpunkt ruft dann die entsprechende Okta-Integration auf, anstatt dass der Access Point eine WiFi-EAP-Kommunikation direkt an den Okta RADIUS-Agenten sendet. Die Übersicht der Cloud-RADIUS-Anbieter ist nützlich, um einen verwalteten Vermittler mit einer selbst gehosteten Infrastruktur zu vergleichen.
Erstellen Sie die geschützte SSID. Verwenden Sie WPA2-Enterprise oder WPA3-Enterprise mit 802.1X für den Mitarbeiterzugriff. Definieren Sie die Vertrauensanforderungen für Serverzertifikate auf den Clients, bevor Sie die Durchsetzung aktivieren. Implementieren Sie keine zertifikatsbasierte SSID, solange die Endgeräteverwaltung noch keine zuverlässige Methode zum Ausstellen oder Erneuern von Client-Zertifikaten bietet.
Wenden Sie die Autorisierungsrichtlinie an. Die Authentifizierung beantwortet die Frage, wer der Benutzer oder das Gerät ist. Die Autorisierung bestimmt, wohin sie gehen dürfen. Ordnen Sie Okta-Gruppen oder Zertifikatsattribute VLANs, herunterladbaren ACLs, Rollenrichtlinien oder entsprechenden Kontrollen auf der WLAN-Plattform zu. Mitarbeiter, externe Dienstleister und privilegierte Administratoren sollten standardmäßig nicht dieselbe Netzwerkbehandlung erhalten.
Testen und beobachten Sie. Testen Sie einen berechtigten Benutzer, einen nicht zugewiesenen Benutzer, einen deaktivierten Benutzer, ein verlorenes Zertifikat und ein Gerät außerhalb der erwarteten Gruppe. Erfassen Sie Controller-Protokolle, RADIUS-Anfrage- und Antwortdetails, Okta-Systemprotokolle und Supplicant-Meldungen der Endgeräte. Ein erfolgreicher Login allein beweist nicht, dass Segmentierung oder Widerruf funktionieren.
Behandeln Sie Authentifizierungsmodi als separate Tests
Die dokumentierten Modi von Okta verhalten sich unterschiedlich. Passwort plus MFA kann eine Passwortabfrage gefolgt von einem Push oder einem anderen Faktor erzeugen. Reine MFA- und Passcode-Flows können davon abhängen, wie der RADIUS-Dienst die Anfrage verpackt und wie der Client-Supplicant die Antwort verarbeitet. Ändern Sie nicht drei Variablen während eines einzigen Tests, um das Ergebnis dann anhand einer einzigen „Zugriff verweigert“-Meldung zu diagnostizieren.
Die PAP-Kompatibilität ist ebenso wichtig. Die Einschränkung des Okta-Agenten bedeutet, dass eine Bereitstellung, die EAP-TLS, PEAP oder TTLS erfordert, ihre 802.1X-Infrastruktur nicht auf diesen Agenten ausrichten kann, um einen funktionierenden Handshake zu erwarten. Wählen Sie einen Vermittler, der die erforderliche EAP-Methode terminiert, und integrieren Sie diesen Dienst dann über den unterstützten Identitätspfad mit Okta.
Verwenden Sie eine Pilot-SSID oder einen begrenzten Controller-Bereich. Halten Sie während des Änderungsfensters einen administrativen Notfallpfad bereit und dokumentieren Sie, wie Sie einen Benutzer sperren, ein Zertifikat ersetzen, ein Gerät entfernen und die Verbindung bei einem Ausfall des Identitätsdienstes wiederherstellen. Das Erfolgskriterium ist ein kontrollierter Ausfall, nicht nur ein grünes Verbindungssymbol.
Vereinfachung des passwortlosen Zugriffs mit Purple und Okta
Passwortloses WiFi funktioniert am besten, wenn der Benutzer die Authentifizierungsmechanismen nicht verstehen muss. Ein verwaltetes Mitarbeitergerät kann seine Vertrauenskonfiguration über die Endgeräteverwaltung erhalten, sich mit einem zertifikatsbasierten Netzwerk verbinden und den Zugriff verlieren, wenn sich seine Identitätszuweisung oder sein Gerätestatus ändert. Ein Gast kann einmalig einen anerkannten Identitätsprozess durchlaufen und sich dann über Passpoint oder OpenRoaming erneut verbinden, ohne auf ein gemeinsames Passwort des Standorts zurückgreifen zu müssen.
Die sinnvollste Architektur behält Okta als Source of Truth bei, während die WLAN-Bereitstellung in einen Dienst verlagert wird, der für Wireless-Richtlinien entwickelt wurde. Purple kann Mitarbeiter-WiFi über Identitätsverbindungen wie SAML und SCIM in Okta integrieren, die automatische Bereitstellung und den Widerruf unterstützen sowie cloudbasierte Kontrollen für Mitarbeiter-, Gäste- und Multi-Tenant WiFi-Netzwerke bereitstellen. Dadurch wird vermieden, dass der Okta RADIUS-Agent als nativer WiFi-Authenticator des Access Points behandelt wird.
Ein Identitätsmodell, verschiedene Geräterealitäten
Eine gemischte Infrastruktur erfordert mehr als einen Anmeldedatentyp. Verwaltete Laptops und Telefone können zertifikatsbasierten Zugriff nutzen. Gäste können einen passwortlosen Identitätsprozess über Passpoint oder OpenRoaming nutzen. Drucker, Scanner, POS-Terminals und IoT-Geräte benötigen möglicherweise iPSK oder eine andere gerätespezifische Methode, da sie keinen benutzergesteuerten 802.1X-Austausch durchführen können.
Der betriebliche Vorteil ist die Eingrenzung. Ein älteres Gerät muss nicht die gesamte SSID auf ein gemeinsames Passwort zurückwerfen. Sein individueller Schlüssel oder seine Geräteidentität kann einer eingeschränkten Richtlinie zugeordnet werden, während Mitarbeiter- und Gäste-Identitäten weiterhin stärkere Kontrollen nutzen. Dadurch bleibt die Ausnahme sichtbar und ihre Reichweite wird begrenzt.
Die Akzeptanzsignale aus Großbritannien zeigen, warum dies eher zu einer praktischen Designfrage als zu einem theoretischen Thema wird. Ein Purple-Bericht über WiFi-Sicherheit in Unternehmen ergab, dass 81 % der WBA-Umfrageteilnehmer OpenRoaming-Bereitstellungen für 2025 planen, während Berichte aus Großbritannien zeigten, dass 38 % bereits OpenRoaming- oder Passpoint-konforme Netzwerke implementiert hatten. Diese Zahlen belegen eine Dynamik, nehmen jedoch nicht die technische Arbeit rund um Geräteunterstützung, Roaming-Profile, Identitätssicherung und Richtliniengrenzen ab.
Gästezugriff erfordert Lebenszyklus-Kontrolle
Gäste-WiFi wird oft als Portal-Problem behandelt. In der Praxis liegt die wertvolle Kontrolle darin, was nach der ersten Verbindung geschieht. Kann der Betreiber eine wiederkehrende autorisierte Identität von einem unverwalteten Gerät unterscheiden? Kann der Zugriff entzogen werden, ohne alle Gäste-Anmeldedaten zu ändern? Können Mitarbeiter, Bewohner, Besucher und externe Dienstleister unterschiedliche Netzwerkberechtigungen erhalten, während sie dieselbe physische WLAN-Infrastruktur nutzen?
Passpoint und OpenRoaming können eine verschlüsselte Verbindung ab dem ersten Paket bereitstellen, wenn das Gerät und der Dienst korrekt konfiguriert sind. Eine Plattform wie Purple kann diese Prozesse mit Standortanalysen und Identitäts-Workflows verknüpfen, während Okta für Mitarbeiter und Unternehmensnutzer relevant bleibt. Das Ergebnis ist nicht nur eine schnellere Anmeldung. Es ist eine transparentere und prüfbarere Beziehung zwischen Identität, Gerät, Standort und Netzwerkrichtlinie.
Für Betreiber, die dieses Modell evaluieren, beschreibt passwortloses WiFi mit Purple den Service-Ansatz. Die Entscheidung sollte dennoch im Hinblick auf Datenschutzanforderungen, Aufbewahrungsrichtlinien, Standort-Onboarding, Roaming-Partner und Geräte, die keine moderne Registrierung unterstützen, geprüft werden.
Fehlerbehebung bei häufigen Okta WiFi-Problemen
Die meisten fehlgeschlagenen Bereitstellungen sind nicht auf einen mysteriösen Okta-Fehler zurückzuführen. Sie resultieren daraus, dass eine Identitätsintegration so genutzt wird, als handele es sich um einen vollständigen 802.1X-Dienst, oder dass nur der Idealfall getestet wird, während Zertifikate, Gruppenzuordnungen und ältere Clients ignoriert werden.
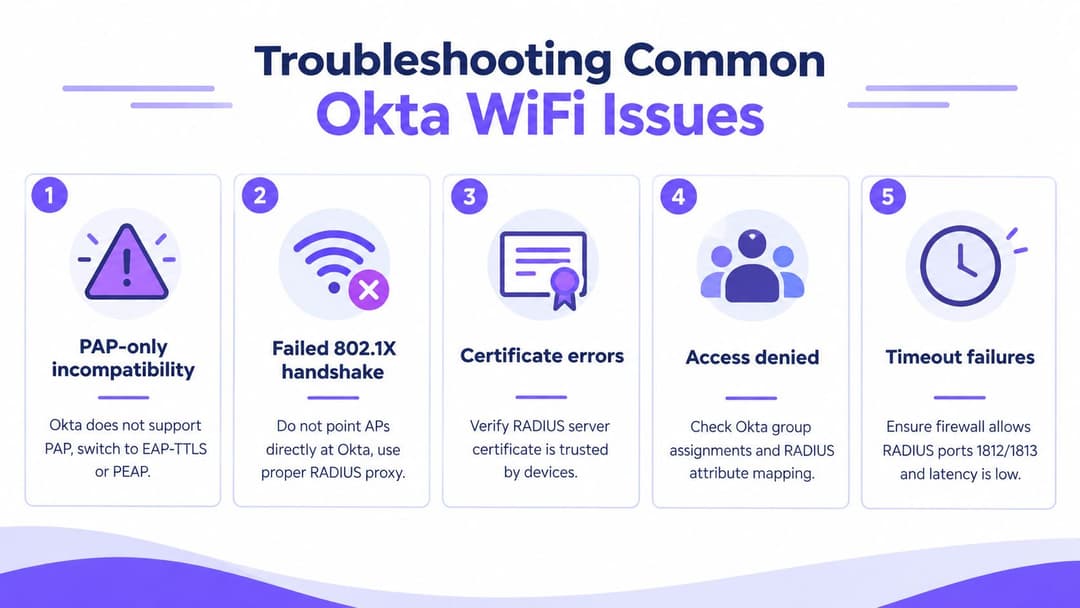
Die am häufigsten auftretenden Fehler
Reine PAP-Inkompatibilität: Der Okta RADIUS-Agent unterstützt PAP, während viele 802.1X-Designs in Unternehmen auf EAP-Methoden angewiesen sind, die vom dem WLAN zugewandten RADIUS-Dienst verarbeitet werden. Verwenden Sie einen RADIUS-Vermittler, der die erforderliche EAP-Methode unterstützt und sich in Okta integriert, anstatt den Agenten in eine Rolle zu zwingen, die er nicht unterstützt.
Fehlgeschlagener 802.1X-Handshake: Wenn ein Access Point oder Controller direkt auf den Okta-Agenten verweist, führt dies häufig zu Timeouts oder abgelehnten Verhandlungen. Senden Sie die Anfrage zuerst an eine standardkonforme RADIUS-Ebene und prüfen Sie dann den EAP-Austausch und die nachgelagerte Identitätsantwort separat.
Zertifikatsfehler: Ein Client vertraut möglicherweise dem falschen Serverzertifikat, lehnt die ausstellende CA ab oder legt ein abgelaufenes Client-Zertifikat vor. Überprüfen Sie die gesamte Vertrauenskette auf dem Endgerät und dem RADIUS-Dienst und testen Sie die Erneuerung, bevor das Zertifikat sein Lebensende erreicht.
Zugriff verweigert nach erfolgreicher Identitätsprüfung: Okta authentifiziert möglicherweise den Benutzer, während das WLAN die Anfrage dennoch ablehnt, weil Gruppenzuweisungen oder zurückgegebene RADIUS-Attribute keiner zulässigen Rolle zugeordnet sind. Vergleichen Sie die Okta-Gruppe, die RADIUS-Antwort und die Controller-Richtlinie in einer einzigen Transaktion.
Timeout-Fehler: Firewalls, Routing oder übermäßige Latenz können den Abschluss des RADIUS-Austauschs verhindern. Stellen Sie sicher, dass der erforderliche Authentifizierungs- und Accounting-Datenverkehr gemäß dem gewählten Dienst zulässig ist, und bestätigen Sie, dass der Controller sowohl primäre als auch sekundäre Endpunkte erreichen kann.
Trennen Sie die Ebenen, bevor Sie Einstellungen ändern
Beginnen Sie beim Endgerät und arbeiten Sie sich rückwärts vor. Vertraut das Gerät dem Serverzertifikat? Hat es die erwartete EAP-Methode gesendet? Hat der Controller die Anfrage weitergeleitet? Hat der RADIUS-Dienst sie empfangen? Hat Okta die vorgesehene Richtlinie bewertet? Hat der Controller die zurückgegebene Autorisierung angewendet?
Passcode- und Push-Flows verdienen eigene Testfälle. Eine Push-Aufforderung kann von einer Benutzerinteraktion abhängen, die ein WiFi-Supplicant nicht sauber darstellt, während sich ein Passcode anders verhalten kann als ein herkömmliches Passwort. Testen Sie jeden Modus isoliert, protokollieren Sie das genaue Ergebnis und vermeiden Sie es, eine Captive Portal-ähnliche Erfahrung auf einer 802.1X-SSID zu entwerfen. Die Plattformdokumentation unterscheidet explizit zwischen der RADIUS-Integration und der direkten Unterstützung von WiFi-Infrastrukturen.
Nächste Schritte für Zero-Trust-WiFi mit Okta
Wählen Sie die Architektur passend zum Gerät und zum Zugriffsprozess, nicht nach dem Namen des Identitätsprodukts. Verwenden Sie die RADIUS-Weiterleitung, wenn Sie ein etabliertes Unternehmens-WLAN haben und von Okta unterstützte Identitätsentscheidungen benötigen. Verwenden Sie zertifikatsbasiertes WPA2-Enterprise oder WPA3-Enterprise mit Passpoint oder OpenRoaming, wenn verwaltete Geräte oder wiederkehrende Gäste eine automatische, passwortlose Verbindung benötigen. Nutzen Sie ein Portal-Modell, wenn ein browserbasiertes Onboarding für Gäste oder externe Dienstleister sinnvoll ist.
Der effektivste Rollout-Plan ist bewusst pragmatisch gehalten:
- Validieren Sie die Identitätsrichtlinie: Bestätigen Sie, welche Okta-Gruppen, Faktoren und Lebenszyklus-Ereignisse den drahtlosen Zugriff gewähren oder entziehen können.
- Schützen Sie das Mitarbeiter-Netzwerk: Nutzen Sie benutzer- oder gerätebezogene Authentifizierung und wenden Sie dann eine rollenbasierte Segmentierung an, anstatt ein einziges, breites Mitarbeiter-VLAN zu verwenden.
- Isolieren Sie Ausnahmen: Bieten Sie Druckern, Scannern, POS-Systemen und IoT-Geräten einen kontrollierten, gerätespezifischen Pfad wie iPSK anstelle von gemeinsamen Mitarbeiter-Anmeldedaten.
- Testen Sie das Roaming-Erlebnis in einem Pilotprojekt: Testen Sie Passpoint oder OpenRoaming mit unterstützten Geräten, wiederkehrenden Besuchen, Zertifikatsvertrauen und Widerruf.
- Messen Sie die Kontrolle, nicht nur die Verbindungsgeschwindigkeit: Verfolgen Sie den Bedarf an Passwort-Resets, fehlgeschlagenes Onboarding, veraltete Zugriffe, die Genauigkeit von Widerrufen und die Qualität der Authentifizierungsprotokolle.
Eine von Networking Plus veröffentlichte britische Branchenumfrage ergab, dass 47 % der Befragten planten, OpenRoaming oder Passpoint in ihre Netzwerke zu integrieren, zusätzlich zu der im gleichen Branchenkontext gemeldeten breiteren Bereitstellungsquote von 81 %. Der geschäftliche Nutzen für Standorte geht daher über eine reibungslosere Anmeldung hinaus. Identitätsverknüpftes WiFi kann eine bessere Lebenszyklus-Kontrolle, eindeutigere Compliance-Nachweise und ein nützlicheres First-Party-Engagement unterstützen, vorausgesetzt, die Betreiber gestalten Einwilligung, Aufbewahrung und Segmentierung korrekt.
Die Entscheidungs-Checkliste ist einfach. Behalten Sie Okta als autoritative Quelle für Identitäten bei. Schalten Sie eine geeignete RADIUS- oder Wireless-Richtlinienebene zwischen Okta und das WLAN, wo 802.1X dies erfordert. Verwenden Sie Zertifikate für verwaltete Geräte, isolieren Sie ältere Systeme und behandeln Sie Gäste als separaten Lebenszyklus. Validieren Sie anschließend die Fehlerfälle, bevor Sie die Lösung auf weitere Standorte ausweiten.
Purple verbindet die Okta-Identität mit Mitarbeiter-, Gäste- und Multi-Tenant WiFi-Workflows, einschließlich passwortlosem Zugriff, Passpoint und OpenRoaming, Cloud-RADIUS-Funktionen und iPSK-Unterstützung für ältere Geräte. Besuchen Sie Purple, um ein identitätsbasiertes WiFi-Design für Ihre britischen Standorte zu evaluieren und ein kontrolliertes Pilotprojekt mit Ihren WLAN-Anbietern zu planen.