Okta WiFi authentication and 802.1x architecture planner
Model cloud RADIUS integration, certificate-based EAP-TLS authentication, dynamic VLAN steering, and zero-trust identity policies for enterprise wireless networks.
Identity Concurrency & Trust Controls
Authentication Sizing Analysis
Looking to deploy enterprise 802.1x authentication with Okta?
Purple integrates directly with Okta Universal Directory and your existing wireless controllers to deliver branded captive portals, Passpoint onboarding, and compliance-ready analytics.
सोमवारच्या सकाळची सुरुवात एका नेहमीच्या सपोर्ट तिकिटाने होते. कर्मचाऱ्यांना कॉर्पोरेट SSID दिसत आहे, परंतु पासवर्ड बदलल्यानंतर ऑथेंटिकेशन अयशस्वी होत आहे. एका कंत्राटदाराला शेअर्ड WiFi की दिली गेली आहे, एक प्रिंटर अजूनही त्याच क्रेडेंशियलवर अवलंबून आहे, आणि कोणते उपकरणे कनेक्टेड राहिली पाहिजेत हे कोणीही खात्रीने सांगू शकत नाही. वायरलेस नेटवर्क काम करत आहे, परंतु ॲक्सेस कंट्रोल हा केवळ अपवादांचा संग्रह बनला आहे.
Okta WiFi authentication हे त्या शेअर्ड पासवर्डच्या जागी एक ओळख-आधारित निर्णय आणू शकते. महत्त्वाची तांत्रिक अट ही आहे की: Okta हे स्वतःहून संपूर्ण WiFi ऑथेंटिकेटर नाही. तुमच्या WLAN कंट्रोलर किंवा ॲक्सेस पॉइंट्सना अजूनही मानकांशी सुसंगत असलेल्या RADIUS लेअरची आवश्यकता असते, आणि जुन्या उपकरणांना तसेच पाहुण्यांना स्वतःच्या स्वतंत्र ॲक्सेस मॉडेलची आवश्यकता असते.
हे मार्गदर्शक Okta आयडेंटिटीपासून ते परवानगी मिळालेल्या नेटवर्क कनेक्शनपर्यंतच्या ऑपरेशनल मार्गाचा मागोवा घेते. यामध्ये RADIUS फॉरवर्डिंग, SAML आणि captive portal डिझाइन्स, सर्टिफिकेट-आधारित ऍक्सेस, Passpoint, OpenRoaming आणि मिश्र UK इस्टेट्समध्ये आवश्यक असलेल्या व्यावहारिक तडजोडींचा समावेश आहे.
Okta WiFi ऑथेंटिकेशन आता का महत्त्वाचे आहे
शेअर्ड WiFi पासवर्ड हा जोपर्यंत एखादी व्यक्ती संस्था सोडत नाही, पुरवठादाराचा ॲक्सेस जात नाही किंवा स्पष्ट मालक नसलेले एखादे उपकरण नेटवर्कवर दिसत नाही, तोपर्यंत कार्यक्षम वाटतो. की बदलणे म्हणजे प्रत्येक मॅनेज्ड उपकरणाला स्पर्श करणे आणि नवीन गुप्त पासवर्ड पुन्हा वितरित करणे. तो न बदलता ठेवणे म्हणजे अशा ॲक्सेसचा स्वीकार करणे जो कोणत्याही व्यक्ती, उपकरण किंवा व्यावसायिक उद्देशाशी स्पष्टपणे जोडला जाऊ शकत नाही.
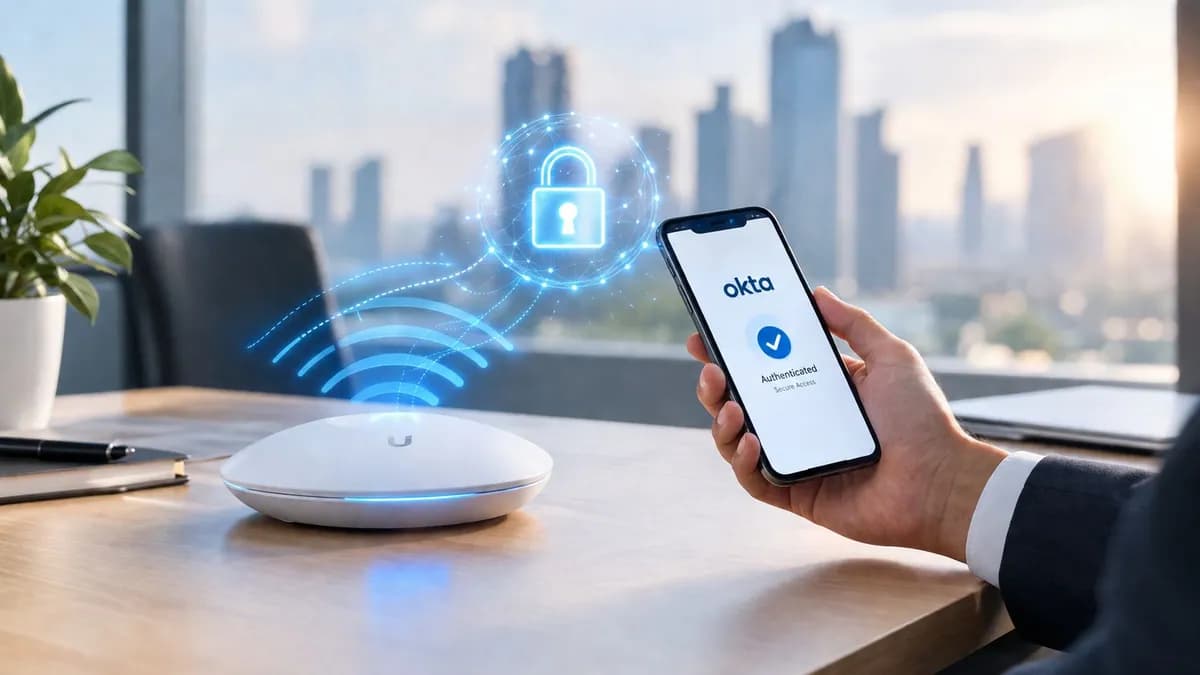
ओळख आधारित प्रवेश कंट्रोल पॉईंट बदलतो. एखाद्या डिव्हाइसला नेटवर्कचा पासवर्ड माहित आहे का, असे विचारण्याऐवजी WLAN हे विचारते की नाव असलेला वापरकर्ता किंवा नोंदणीकृत डिव्हाइस संस्थेच्या प्रवेश पॉलिसीची पूर्तता करते का. Okta ही ओळख आणि साइन इन अटींचे मूल्यांकन करणारी प्रणाली म्हणून कार्यरत राहू शकते, तर नेटवर्क RADIUS ॲट्रिब्युट्स, VLAN प्लेसमेंट किंवा स्वतंत्र पॉलिसी इंजिनद्वारे परिणामी ऑथरायझेशन लागू करते.
या मॉडेलसाठी UK उत्तम स्थितीत आहे. Okta च्या 2023 UK Secure Sign-in Trends Report नुसार UK युजर्समध्ये 75% MFA दत्तक घेण्याचे प्रमाण नोंदवले गेले आहे, जे तुलनेत UK ला फ्रान्स (55%), नेदरलँड्स (62%), स्वीडन (64%), आणि ऑस्ट्रेलिया (65%) च्या वर ठेवते. त्याच रिपोर्टनुसार Okta ग्राहकांमध्ये एकूण MFA चा वापर वार्षिक 6% ने वाढून 2023 मध्ये 64% झाला आहे.
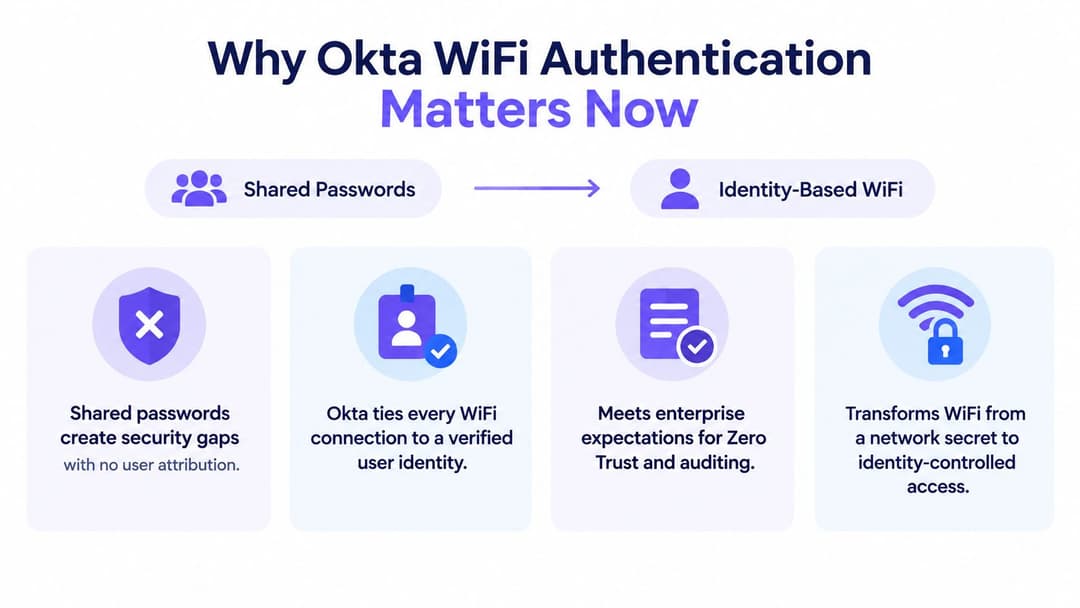
नेटवर्क हे आयडेंटिटी लाइफसायकलचा भाग बनते
ती मॅच्युरिटी महत्त्वाची आहे कारण जे डिरेक्टरी इव्हेंट्स ॲप्लिकेशन ॲक्सेस नियंत्रित करतात, तेच वायरलेस ॲक्सेस देखील नियंत्रित करू शकतात. ज्या वापरकर्त्याचे Okta असाइनमेंट रद्द झाले आहे, त्याला केवळ पूर्वी PSK मिळाला होता म्हणून स्टाफ नेटवर्कचा ॲक्सेस मिळणे सुरू राहू नये. कंत्राटदार प्रतिबंधित गटाचा असू शकतो, त्याला वेगळी नेटवर्क पॉलिसी मिळू शकते, आणि इतरांनी वापरलेली क्रेडेन्शियल्स न बदलता त्याला काढून टाकले जाऊ शकते.
Okta च्या 2024 सिक्युर साइन-इन ट्रेंड्स रिपोर्ट दस्तऐवजीकरणामध्ये जानेवारी 2024 पर्यंत Okta वर्कफोर्स वापरकर्त्यांमध्ये MFA चा अवलंब 66% नोंदवला गेला, तर 91% प्रशासक MFA वापरत होते. पासवर्डलेस पद्धती सुरुवातीच्या बेसवरून वाढत होत्या, ज्यामध्ये FastPass 2% वरून 6% वर, FIDO2 WebAuthn 2% वरून 3% वर आणि पासवर्डलेस अनुभव जानेवारी 2023 मधील 2% पेक्षा कमी वरून जानेवारी 2024 मध्ये जवळजवळ 5% वर पोहोचला आहे.
या आकडेवारीचा असा अर्थ नाही की प्रत्येक ॲक्सेस पॉइंट अचानक पासवर्डशिवाय ऑथेंटिकेशन करू शकतो. परंतु हे स्पष्ट करते की नेटवर्क टीम्स का शेअर्ड की आणि पासवर्ड प्रॉम्प्ट्सच्या पलीकडे विचार करत आहेत. एक परिपक्व आयडेंटिटी प्रोग्राम वायरलेस टीमला अधिक मजबूत बनवण्यासाठी ग्रुप्स, अॅश्युरन्स सिग्नल्स, रिव्होकेशन इव्हेंट्स आणि ऑडिट रेकॉर्ड्स प्रदान करतो.
व्यावहारिक नियम: WiFi ॲक्सेसकडे आयडेंटिटी गव्हर्नन्सचा विस्तार म्हणून पहा, केवळ एक स्वतंत्र पासवर्ड वाटप करण्याची प्रक्रिया म्हणून नाही.
फक्त सुरक्षितता हाच एकमेव घटक नाही. प्रति-वापरकर्ता अॅक्सेसमुळे तपासणी सुलभ होते कारण लॉग्सद्वारे एखाद्या खात्याशी किंवा डिव्हाइसशी कनेक्शन जोडता येते. हे कर्मचारी आणि पाहुणे यांच्यात स्पष्ट फरक राखण्यास देखील मदत करते, विशेषतः अशा वेन्यूमध्ये जेथे एकाच फिजिकल इन्फ्रास्ट्रक्चरवर कर्मचाऱ्यांचा अॅक्सेस, कंत्राटदारांचा अॅक्सेस, मॅनेज्ड IoT आणि पब्लिक कनेक्टिव्हिटी आवश्यक असते.
व्यापक डिझाइनचा विचार करणारे ऑपरेटर विभाजन, प्रमाणीकरण आणि जीवनचक्र आवश्यकता एकत्र समजून घेण्यासाठी या enterprise WiFi security guide चा वापर करू शकतात. मुख्य निर्णय हा नाही की WLAN कॉन्फिगरेशनमध्ये Okta चा उल्लेख केला जाऊ शकतो की नाही. तर तो हा आहे की आसपासचे RADIUS, प्रमाणपत्र, अतिथी आणि जुने-डिव्हाइस आर्किटेक्चर ओळखीच्या निर्णयाची सातत्याने अंमलबजावणी करू शकतात की नाही.
तुमचे Okta WiFi ऑथेंटिकेशन पर्याय समजून घेणे
यामध्ये तीन व्यावहारिक पॅटर्न आहेत आणि ते वेगवेगळ्या समस्या सोडवतात. RADIUS फॉरवर्डिंग पारंपारिक एंटरप्राइझ 802.1X डिप्लॉयमेंटसाठी योग्य आहे. कॅप्टिव्ह पोर्टलद्वारे SAML किंवा SSO हे ब्राउझर आधारित गेस्ट आणि वापरकर्त्यांच्या प्रवासासाठी योग्य आहे. Passpoint आणि OpenRoaming द्वारे विस्तारित केलेले सर्टिफिकेट आधारित WPA2-Enterprise किंवा WPA3-Enterprise, नोंदणीकृत डिव्हाइसेस आणि वारंवार येणाऱ्या पाहुण्यांसाठी सर्वात सुटसुटीत पासवर्डशिवायचा अनुभव देते.
सर्वात सामान्य डिझाइन चूक म्हणजे पहिल्या पॅटर्नची निवड करणे कारण ते WiFi च्या सर्वात जवळचे वाटते. Okta च्या RADIUS एकत्रीकरण दस्तऐवजीकरणामध्ये असे नमूद केले आहे की हे एकत्रीकरण Password + MFA, MFA Only, आणि Password + passcode ला समर्थन देते, परंतु Okta RADIUS एजंट केवळ PAP-आधारित प्रमाणीकरणालाच समर्थन देतो आणि WiFi इन्फ्रास्ट्रक्चर समर्थित नसल्याचे स्पष्टपणे सांगतो. हे एजंटला प्रमाणीकरण साखळीचा एक भाग बनवते, WLAN च्या RADIUS सेवेला पर्याय नाही.
| पद्धत | यासाठी सर्वोत्तम | सुरक्षा पातळी | वापरकर्ता अनुभव |
|---|---|---|---|
| RADIUS forwarding to Okta | कंट्रोलर, NAC किंवा क्लाउड RADIUS सेवा वापरणारे सध्याचे एंटरप्राइझ WLANs | जेव्हा RADIUS लेयर योग्य EAP आणि पॉलिसी नियंत्रणांना सपोर्ट करतो तेव्हा मजबूत असते. Okta ओळख पडताळणी प्रदान करते, परंतु आजूबाजूची सेवा WLAN प्रोटोकॉल आवश्यकता हाताळते | कर्मचाऱ्यांसाठी परिचित, तरीही पासवर्ड आणि MFA प्रॉम्प्ट्स पहिल्या कनेक्शनमध्ये व्यत्यय आणू शकतात |
| SAML or SSO through a captive portal | पाहुणे, कंत्राटदार आणि ब्राउझर-आधारित ॲक्सेस जिथे इंटरनेट ॲक्सेस मिळण्यापूर्वी आयडेंटिटी प्रोव्हायडरपर्यंत पोहोचता येते | ओळख आणि सेशन पॉलिसीसाठी उपयुक्त, परंतु पोर्टल नियंत्रणे, डिव्हाइसचे वर्तन आणि नेटवर्क आयसोलेशनवर अवलंबून असते | ब्राउझर असलेल्या डिव्हाइसेसवर सोपे, परंतु हेडलेस उपकरणे आणि रोमिंगसाठी कमी सुसंगत |
| Certificate-based WPA2-Enterprise or WPA3-Enterprise with Passpoint or OpenRoaming | व्यवस्थापित कर्मचारी डिव्हाइसेस, वारंवार येणारे पाहुणे आणि स्वयंचलित सुरक्षित कनेक्शन शोधणारी ठिकाणे | प्रमाणपत्रे, ट्रस्ट चेन, पॉलिसी आणि डिव्हाइस एनरोलमेंट योग्यरित्या व्यवस्थापित केल्यावर उच्च सुरक्षा | जवळपास पासवर्डमुक्त. सामायिक की किंवा पोर्टल फॉर्म वारंवार सादर न करता डिव्हाइस कनेक्ट होते |
RADIUS हा एक नेटवर्क प्रोटोकॉल स्तर आहे
पारंपारिक स्टाफ डिप्लॉयमेंटमध्ये, ॲक्सेस पॉईंट किंवा वायरलेस कंट्रोलर RADIUS सेवेकडे 802.1X एक्सचेंज पाठवतो. ती सेवा ओळखीच्या स्रोतावर वापरकर्त्याची किंवा सर्टिफिकेटची पडताळणी करते, आणि नंतर स्वीकृती किंवा नकाराचा निर्णय आणि शक्यतो ऑथरायझेशन ॲट्रिब्युट्स परत पाठवते. Okta ओळख आणि पॉलिसीचा निर्णय देऊ शकते, परंतु ते WLAN कडील RADIUS कार्याची गरज पूर्णपणे दूर करत नाही.
SAML आणि SSO चा मार्ग वेगळा असतो. पाहुणे किंवा कंत्राटदाराला पोर्टलवर रीडिरेक्ट केले जाते, ते ओळख पडताळणी पूर्ण करतात आणि गेटवे कडून त्यांना सेशनचा निर्णय मिळतो. हे ठिकाणांसाठी व्यावहारिक आहे, परंतु हे एन्क्रिप्टेड पहिल्या-पॅकेट नेटवर्क प्रवेशासारखे नाही. ब्राउझर रीडिरेक्ट्स, वॉल्ड गार्डन नियम, कॅप्टिव्ह पोर्टल शोधणे आणि ब्राउझर नसलेले क्लायंट या सर्वांची चाचणी करणे आवश्यक आहे.
प्रमाणपत्रे (Certificates) आणि Passpoint साठी अधिक तयारीची आवश्यकता असते, विशेषतः MDM, ट्रस्ट अँकर्स, नोंदणी, नूतनीकरण आणि रद्दबातल प्रक्रियांच्या बाबतीत. बदल्यात, ते पासवर्डच्या ऑपरेशनल उणिवा टाळतात आणि परत येणाऱ्या युजर्सची कनेक्टिव्हिटी अधिक सुलभ करतात. व्यवस्थापित एंडपॉइंट्ससह क्लाउड-व्यवस्थापित WLAN साठी, ही सहसा दीर्घकालीन सर्वात मजबूत दिशा असते. प्रिंटर, स्कॅनर, POS उपकरणे आणि अनाव्यवस्थित कंत्राटदार उपकरणांसाठी, ते युजर प्रमाणपत्र डिझाइनवर सक्तीने लागू करण्याऐवजी डिव्हाइस-विशिष्ट अपवादासह जोडले जाणे आवश्यक आहे.
सुरक्षित WiFi अॅक्सेससाठी Okta कसे कॉन्फिगर करावे
सुरवात Okta ॲप्लिकेशन टाइलने नाही, तर WLAN ने करा. कंट्रोलर किंवा NAC प्लॅटफॉर्म, ओळख नियंत्रणाची आवश्यकता असलेले SSIDs, 802.1X करू न शकणारे डिव्हाइस प्रकार आणि यशस्वी ऑथेंटिकेशननंतर लागू होणारी नेटवर्क पॉलिसी ओळखा. Meraki, Aruba, Ruckus, Mist आणि UniFi हे सर्व या पॅटर्नमध्ये सहभागी होऊ शकतात, परंतु त्यांची संज्ञा आणि ॲट्रिब्यूट हाताळणी वेगळी असते.
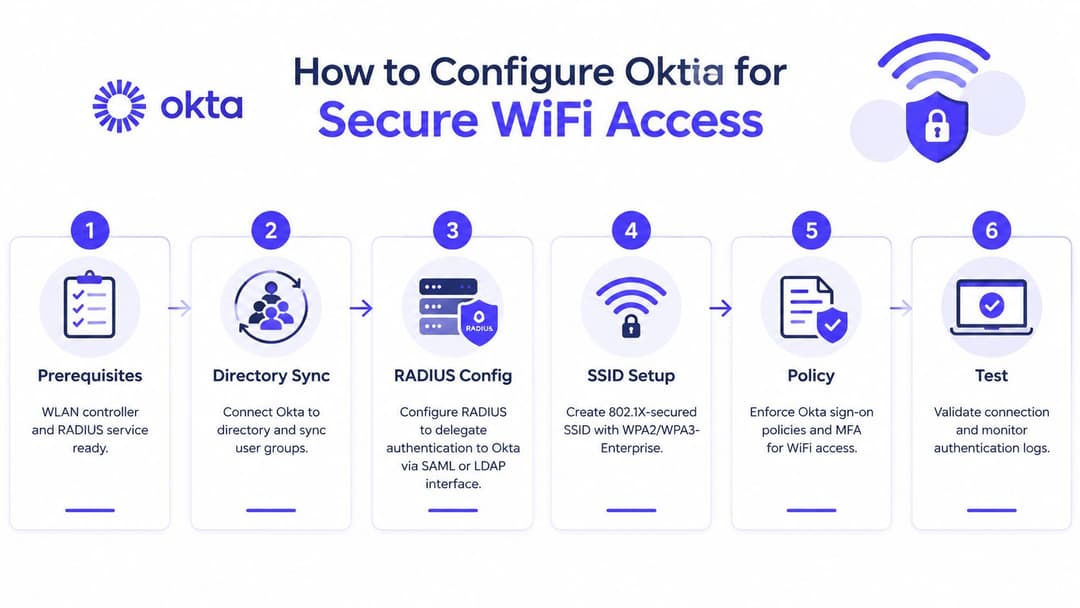
आधी ऑथेंटिकेशन मार्ग निश्चित करा
योग्य क्रम असा आहे:
WLAN आणि RADIUS सेवा तयार करा. कंट्रोलर किंवा NAC हे RADIUS क्लायंट म्हणून काम करू शकते, जिथे आवश्यक असेल तिथे प्रमाणपत्रे सादर केली जाऊ शकतात आणि निवडलेली सेवा तुमचे एंडपॉइंट्स वापरत असलेल्या EAP पद्धतीला सपोर्ट करते याची खात्री करा. क्लाउड RADIUS प्रदाता ऑन-प्रिमाइसेस RADIUS सर्व्हर ऑपरेट करण्याची आवश्यकता दूर करू शकतो, परंतु तरीही तो WLAN आणि Okta च्या दरम्यान असणे आवश्यक आहे.
Okta ला अधिकृत डिरेक्टरीशी कनेक्ट करा. कर्मचारी, कंत्राटदार, प्रशासक आणि कोणत्याही प्रतिबंधित लोकसंख्येचे प्रतिनिधित्व करणारे गट सिंक्रोनाइझ करा. गटाची नावे आणि प्रवेशाचा हेतू सोपा ठेवा.
Staff-WiFiनावाच्या गटाचे ऑडिट करणे दस्तऐवजीकरण न केलेल्या अपवादांमधून तयार केलेल्या पॉलिसीपेक्षा सोपे आहे.RADIUS लेयरद्वारे डेलिगेशन कॉन्फिगर करा. कंट्रोलरने RADIUS एंडपॉइंटला विनंत्या पाठवल्या पाहिजेत. तो एंडपॉइंट थेट Okta RADIUS एजंटकडे WiFi EAP संभाषण पाठवण्याऐवजी योग्य Okta इंटिग्रेशन सुरू करतो. स्व-होस्ट केलेल्या इन्फ्रास्ट्रक्चरसह व्यवस्थापित मध्यस्थांची तुलना करताना cloud RADIUS प्रदाता विहंगावलोकन उपयुक्त ठरते.
सुरक्षित SSID तयार करा. कर्मचाऱ्यांच्या प्रवेशासाठी 802.1X सह WPA2-Enterprise किंवा WPA3-Enterprise वापरा. अंमलबजावणी सक्षम करण्यापूर्वी क्लायंटवर सर्व्हर प्रमाणपत्र ट्रस्ट आवश्यकता परिभाषित करा. एंडपॉइंट मॅनेजमेंटकडे क्लायंट प्रमाणपत्रे जारी करण्याचा किंवा रिन्यू करण्याचा कोणताही विश्वसनीय मार्ग नसताना प्रमाणपत्र-समर्थित SSID तैनात करू नका.
ऑथोरायझेशन पॉलिसी लागू करा. ऑथेंटिकेशन हे वापरकर्ता किंवा डिव्हाइस कोण आहे याचे उत्तर देते. ऑथोरायझेशन ते कुठे जाऊ शकते हे ठरवते. Okta गट किंवा प्रमाणपत्र वैशिष्ट्ये VLANs, डाउनलोड करण्यायोग्य ACLs, रोल पॉलिसी किंवा WLAN प्लॅटफॉर्मवरील समतुल्य नियंत्रणांशी मॅप करा. कर्मचारी, कंत्राटदार आणि विशेषाधिकार प्राप्त प्रशासकांना डीफॉल्टनुसार समान नेटवर्क वागणूक मिळू नये.
चाचणी करा आणि निरीक्षण करा. परवानगी असलेला वापरकर्ता, नियुक्त न केलेला वापरकर्ता, अक्षम केलेला वापरकर्ता, हरवलेले प्रमाणपत्र आणि अपेक्षित गटाबाहेरील डिव्हाइस यांची चाचणी घ्या. कंट्रोलर लॉग, RADIUS विनंती आणि प्रतिसाद तपशील, Okta सिस्टम लॉग आणि एंडपॉईंट सप्लिकंट संदेश कॅप्चर करा. केवळ यशस्वी लॉगिन हे सेगमेंटेशन किंवा रिव्होकेशन कार्य करते हे सिद्ध करत नाही.
ऑथेंटिकेशन मोड्स वेगवेगळ्या चाचण्या म्हणून हाताळा
Okta चे दस्तऐवजीकरण केलेले मोड्स वेगळ्या पद्धतीने कार्य करतात. पासवर्ड आणि MFA मुळे पासवर्ड प्रॉम्ट आणि त्यानंतर पुश किंवा इतर फॅक्टर येऊ शकतो. फक्त MFA आणि पासकोड फ्लो हे RADIUS सेवा विनंती कशा प्रकारे पॅकेज करते आणि क्लायंट सप्लिकंट प्रतिसादाला कसे हाताळतो यावर अवलंबून असू शकतात. एकाच चाचणी दरम्यान तीन व्हेरिएबल्स बदलू नका आणि नंतर एकाच "access denied" मेसेजवरून परिणामाचे निदान करू नका.
PAP सुसंगतता देखील तितकीच महत्त्वाची आहे. Okta च्या एजंट मर्यादेचा अर्थ असा आहे की ज्या उपयोजनाला EAP-TLS, PEAP किंवा TTLS ची आवश्यकता आहे, ते त्याचे 802.1X इन्फ्रास्ट्रक्चर त्या एजंटकडे निर्देशित करू शकत नाही आणि हँडशेक यशस्वी होण्याची अपेक्षा करू शकत नाही. असा मध्यस्थ निवडा जो आवश्यक EAP पद्धत समाप्त करतो, आणि नंतर समर्थित ओळख मार्गाचा वापर करून त्या सेवेला Okta सह समाकलित करा.
पायलट SSID किंवा मर्यादित कंट्रोलर व्याप्ती वापरा. बदल करण्याच्या कालावधीत आपत्कालीन ॲडमिनिस्ट्रेटिव्ह मार्ग उपलब्ध ठेवा आणि एखाद्या वापरकर्त्याचा अॅक्सेस कसा रद्द करायचा, सर्टिफिकेट कसे बदलायचे, डिव्हाइस कसे काढायचे आणि आयडेंटिटी सर्व्हिस अनुपलब्ध असल्यास कशी रिकव्हरी करायची याचे दस्तऐवजीकरण करा. यशाचा निकष केवळ हिरवे कनेक्शन आयकॉन असणे हा नसून, नियंत्रित पद्धतीने अपयशाचे व्यवस्थापन करणे हा आहे.
Purple आणि Okta सह पासवर्डशिवाय प्रवेश सुलभ करणे
पासवर्डशिवाय चालणारे WiFi तेव्हाच उत्तम काम करते जेव्हा युझरला प्रमाणीकरण यंत्रणा समजून घेण्याची गरज नसते. व्यवस्थापित केलेले कर्मचारी डिव्हाइस एंडपॉईंट व्यवस्थापनाद्वारे त्याचे ट्रस्ट कॉन्फिगरेशन प्राप्त करू शकते, प्रमाणपत्र-समर्थित नेटवर्कशी कनेक्ट होऊ शकते आणि त्याची ओळख असाइनमेंट किंवा डिव्हाइस पोस्चर बदलल्यावर प्रवेश गमावू शकते. एखादा अतिथी एकदा मान्यताप्राप्त ओळख प्रवाहाचा वापर करू शकतो आणि नंतर सामायिक स्थळाच्या पासवर्डवर न जाता Passpoint किंवा OpenRoaming द्वारे पुन्हा कनेक्ट होऊ शकतो.
हे उपयुक्त आर्किटेक्चर Okta ला सत्याचा मुख्य स्त्रोत म्हणून ठेवते आणि WLAN डिलिव्हरीला वायरलेस पॉलिसीसाठी डिझाइन केलेल्या सेवेमध्ये हलवते. Purple कर्मचाऱ्यांच्या WiFi ला Okta सोबत SAML आणि SCIM सारख्या ओळख कनेक्शन्सद्वारे समाकलित करू शकते, स्वयंचलित प्रोव्हिजनिंग आणि रिव्होकेशनला समर्थन देऊ शकते आणि कर्मचारी, अतिथी आणि मल्टि-टेनंट नेटवर्कसाठी क्लाउड-आधारित नियंत्रणे प्रदान करू शकते. यामुळे Okta RADIUS एजंटला ॲक्सेस पॉइंटचे मूळ WiFi प्रमाणीकरणकर्ता मानणे टाळता येते.
एक आयडेंटिटी मॉडेल, अनेक डिव्हाइस वास्तव
मिश्र मालमत्तेसाठी एकापेक्षा जास्त क्रेडेंशियल प्रकारांची आवश्यकता असते. व्यवस्थापित लॅपटॉप आणि फोन्स प्रमाणपत्र-श्रेणीचा प्रवेश वापरू शकतात. पाहुणे Passpoint किंवा OpenRoaming द्वारे पासवर्डशिवाय ओळख पडताळणी प्रवास वापरू शकतात. प्रिंटर, स्कॅनर, POS टर्मिनल्स आणि IoT डिव्हाइसेसना iPSK किंवा इतर डिव्हाइस-विशिष्ट पद्धतीची आवश्यकता असू शकते कारण ते वापरकर्त्याद्वारे चालवले जाणारे 802.1X एक्सचेंज पूर्ण करू शकत नाहीत.
ऑपरेशनल फायदा म्हणजे नियंत्रण मिळवणे. एखाद्या जुन्या डिव्हाइसमुळे संपूर्ण SSID ला पुन्हा शेअर्ड पासवर्ड वापरण्याची सक्ती करावी लागत नाही. त्याची स्वतंत्र की किंवा डिव्हाइस ओळख एका मर्यादित पॉलिसीमध्ये मॅप केली जाऊ शकते, तर कर्मचारी आणि पाहुण्यांच्या ओळखीसाठी मजबूत नियंत्रणे वापरणे सुरू राहते. यामुळे तो अपवाद स्पष्ट दिसतो आणि त्याची व्याप्ती मर्यादित होते.
UK मधील अवलंबण्याचे संकेत दर्शवतात की ही एक सैद्धांतिक समस्या नसून व्यावहारिक डिझाइन समस्या का बनत आहे. एंटरप्राइझ WiFi सुरक्षेच्या एका Purple पुनरावलोकनाने नोंदवले आहे की WBA सर्वेक्षणातील 81% प्रतिसादकर्त्यांनी 2025 मध्ये OpenRoaming तैनात करण्याची योजना आखली आहे, तर UK कव्हरेजने नोंदवले आहे की 38% लोकांनी आधीच OpenRoaming किंवा Passpoint-सुसंगत नेटवर्क तैनात केले आहेत. हे आकडे गती दर्शवतात, परंतु ते डिव्हाइस सपोर्ट, रोमिंग प्रोफाइल, ओळख हमी आणि पॉलिसीच्या सीमांच्या सभोवतालचे अभियांत्रिकी काम दूर करत नाहीत.
गेस्ट ऍक्सेससाठी लाइफसायकल कंट्रोल आवश्यक आहे
Guest WiFi कडे सहसा केवळ एक पोर्टलची समस्या म्हणून पाहिले जाते. प्रत्यक्षात, खरी मौल्यवान नियंत्रण क्षमता ही पहिल्या कनेक्श नंतर काय घडते यामध्ये असते. ऑपरेटर एखाद्या परत आलेल्या अधिकृत ओळखीला अनमॅनेज्ड उपकरणापेक्षा वेगळे ओळखू शकतो का? प्रत्येक गेस्ट क्रेडेंशियल न बदलता प्रवेश रद्द केला जाऊ शकतो का? एकच प्रत्यक्ष WLAN मालमत्ता वापरत असताना कर्मचारी, रहिवासी, अभ्यागत आणि कंत्राटदार यांना वेगवेगळ्या नेटवर्क परवानग्या मिळू शकतात का?
जेव्हा डिव्हाइस आणि सेवा योग्यरित्या प्रोव्हिजन केल्या जातात, तेव्हा Passpoint आणि OpenRoaming पहिल्या पॅकेटपासूनच एनक्रिप्टेड कनेक्टिव्हिटी प्रदान करू शकतात. Okta हे कर्मचारी आणि एंटरप्राइझ वापरकर्त्यांसाठी संबंधित ठेवत असताना, Purple सारखा प्लॅटफॉर्म त्या प्रवासांना व्हेन्यू ॲनालिटिक्स आणि ओळख वर्कफ्लोशी जोडू शकतो. याचा परिणाम केवळ जलद साइन इन होण्यातच होत नाही, तर ओळख, डिव्हाइस, व्हेन्यू आणि नेटवर्क पॉलिसी यांच्यात अधिक ऑडिडेबल संबंध देखील प्रस्थापित होतो.
या मॉडेलचे मूल्यांकन करणाऱ्या ऑपरेटरसाठी, passwordless WiFi with Purple हे सेवा दृष्टिकोनाचे वर्णन करते. तरीही गोपनीयतेच्या आवश्यकता, डेटा साठवणूक पॉलिसी, ठिकाणाचे ऑनबोर्डिंग, रोमिंग भागीदार आणि आधुनिक नोंदणीला सपोर्ट न करणाऱ्या उपकरणांच्या आधारे या निर्णयाची चाचणी घेतली पाहिजे.
सामान्य Okta WiFi समस्यांचे निवारण करणे
बहुतेक अयशस्वी डिप्लॉयमेंट्स कोणत्याही रहस्यमय Okta दोषांमुळे होत नाहीत. त्या आयडेंटिटी इंटिग्रेशनचा वापर संपूर्ण 802.1X सेवा असल्यासारखा केल्यामुळे, किंवा सर्टिफिकेट्स, ग्रुप मॅपिंग आणि लेगसी क्लायंट्सकडे दुर्लक्ष करून केवळ सुरळीत मार्गाची चाचणी घेतल्यामुळे होतात.
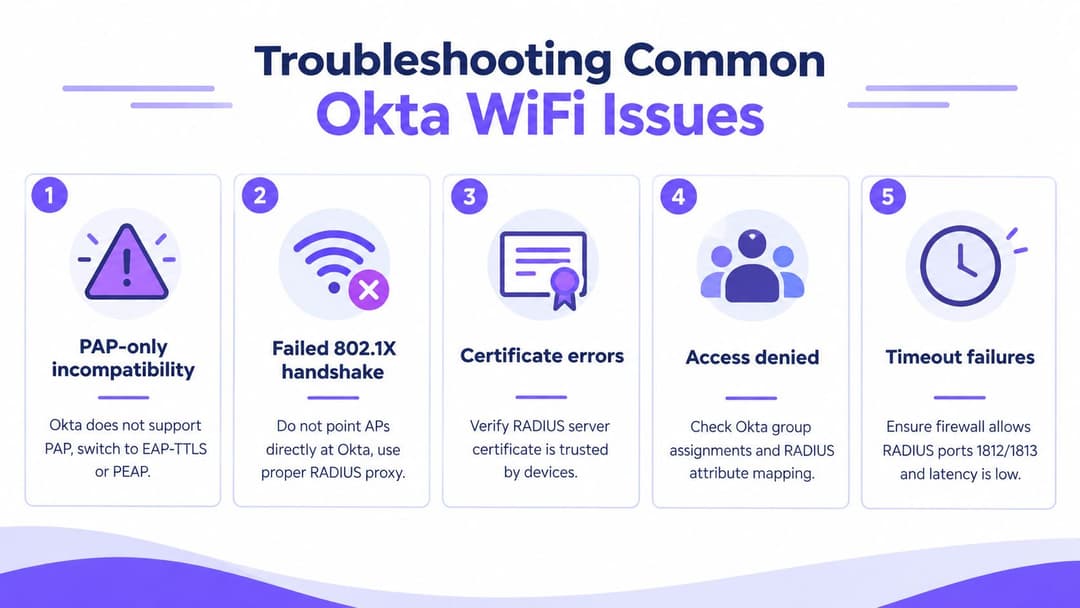
सर्वात जास्त वेळा समोर येणारे बिघाड
फक्त PAP ची असमर्थता: Okta RADIUS एजंट PAP ला सपोर्ट करतो, तर अनेक एंटरप्राइझ 802.1X डिझाइन WLAN कडील RADIUS सेवेद्वारे हाताळल्या जाणाऱ्या EAP पद्धतींवर अवलंबून असतात. एजंटला तो सपोर्ट करत नसलेल्या भूमिकेत ढकलण्याऐवजी, आवश्यक EAP पद्धतीला सपोर्ट करणाऱ्या आणि Okta सोबत समाकलित होणाऱ्या RADIUS मध्यस्थाचा वापर करा.
अयशस्वी 802.1X हँडशेक: ॲक्सेस पॉइंट किंवा कंट्रोलर थेट Okta एजंटकडे निर्देशित केल्याने सहसा टाईमआउट किंवा नाकारलेली बोलणी होतात. विनंती आधी मानकांशी सुसंगत अशा RADIUS लेयरकडे पाठवा, नंतर EAP एक्सचेंज आणि डाउनस्ट्रीम आयडेंटिटी रिस्पॉन्स स्वतंत्रपणे तपासा.
प्रमाणपत्र (Certificate) त्रुटी: एखादा क्लायंट चुकीच्या सर्व्हर प्रमाणपत्रावर विश्वास ठेवू शकतो, जारी करणाऱ्या CA ला नाकारू शकतो किंवा कालबाह्य झालेले क्लायंट प्रमाणपत्र सादर करू शकतो. एंडपॉइंट आणि RADIUS सेवेवरील संपूर्ण ट्रस्ट चेन तपासा, नंतर प्रमाणपत्र संपण्यापूर्वी त्याच्या नूतनीकरणाची चाचणी घ्या.
यशस्वी ओळख पडताळणीनंतर प्रवेश नाकारला: Okta वापरकर्त्याचे प्रमाणीकरण करू शकते परंतु तरीही WLAN विनंती नाकारू शकते कारण ग्रुप असाइनमेंट्स किंवा मिळालेले RADIUS ॲट्रिब्युट्स परवानगी असलेल्या रोलशी मॅप होत नाहीत. एकाच ट्रान्झॅक्शनमध्ये Okta ग्रुप, RADIUS रिस्पॉन्स आणि कंट्रोलर पॉलिसी यांची तुलना करा.
टाईमआउट त्रुटी: फायरवॉल, राउटिंग किंवा जास्त लेटन्सीमुळे RADIUS एक्सचेंज पूर्ण होण्यास अडथळा येऊ शकतो. निवडलेल्या सेवेनुसार आवश्यक ऑथेंटिकेशन आणि अकाउंटिंग ट्रॅफिकला परवानगी असल्याचे तपासा आणि कंट्रोलर प्रायमरी आणि सेकंडरी दोन्ही एंडपॉइंट्सपर्यंत पोहोचू शकत असल्याची खात्री करा.
सेटिंग्ज बदलण्यापूर्वी स्तर वेगळे करा
एंडपॉइंटपासून सुरुवात करा आणि उलट दिशेने काम करा. डिव्हाइस सर्व्हर सर्टिफिकेटवर विश्वास ठेवते का? त्याने अपेक्षित EAP पद्धत पाठवली का? कंट्रोलरने ती विनंती पुढे पाठवली का? RADIUS सर्व्हिसला ती प्राप्त झाली का? Okta ने इच्छित पॉलिसीचे मूल्यांकन केले का? कंट्रोलरने मिळालेले ऑथोरायझेशन लागू केले का?
पासकोड आणि पुश प्रवाहांचे स्वतःचे वेगळे चाचणी प्रसंग (test cases) असणे आवश्यक आहे. पुश प्रॉम्ट युझरच्या अशा परस्परसंवादावर अवलंबून असू शकतो जो WiFi सप्लिकंट स्पष्टपणे सादर करत नाही, तर पासकोड पारंपारिक पासवर्डपेक्षा वेगळ्या प्रकारे काम करू शकतो. प्रत्येक मोडची स्वतंत्रपणे चाचणी घ्या, अचूक निकालाची नोंद करा आणि 802.1X SSID वर Captive Portal सारखा अनुभव डिझाइन करणे टाळा. प्लॅटफॉर्म दस्तऐवजीकरणामध्ये RADIUS एकत्रीकरण आणि थेट WiFi इन्फ्रास्ट्रक्चर समर्थन यामधील फरक स्पष्टपणे दर्शवला आहे.
Okta सह Zero Trust WiFi साठी पुढील पावले
आर्किटेक्चरची निवड उपकरणाच्या आणि प्रवेशाच्या प्रवासाच्या आधारे करा, ओळखीच्या (identity) प्रॉडक्टच्या नावावर नाही. जेव्हा तुमच्याकडे स्थापित एंटरप्राइझ WLAN असेल आणि तुम्हाला Okta-समर्थित ओळखीच्या निर्णयांची आवश्यकता असेल तेव्हा RADIUS फॉरवर्डिंग वापरा. जेव्हा व्यवस्थापित उपकरणांना किंवा वारंवार येणाऱ्या पाहुण्यांना स्वयंचलित, पासवर्डशिवाय कनेक्टिव्हिटीची आवश्यकता असते, तेव्हा Passpoint किंवा OpenRoaming सह प्रमाणपत्र-आधारित WPA2-Enterprise किंवा WPA3-Enterprise वापरा. जेथे ब्राउझर-आधारित पाहुणे किंवा कंत्राटदारांचे ऑनबोर्डिंग योग्य असेल तेथे पोर्टल मॉडेल वापरा.
सर्वात मजबूत रोलआउट योजना मुद्दाम साधी आणि सोपी ठेवली आहे:
- ओळख धोरण प्रमाणित करा: कोणते Okta गट, घटक आणि लाइफसायकल इव्हेंट वायरलेस प्रवेश मंजूर किंवा काढून टाकू शकतात याची पुष्टी करा.
- कर्मचारी नेटवर्क सुरक्षित करा: प्रति-वापरकर्ता किंवा प्रति-डिव्हाइस प्रमाणीकरण वापरा, नंतर एका मोठ्या कर्मचारी VLAN ऐवजी भूमिका-आधारित विभाजन लागू करा.
- अपवाद वेगळे करा: प्रिंटर, स्कॅनर, POS सिस्टम आणि IoT उपकरणांना सामायिक कर्मचारी क्रेडेन्शियल्सऐवजी iPSK सारखा नियंत्रित डिव्हाइस-विशिष्ट मार्ग द्या.
- रोमिंग अनुभवाचे प्रायोगिक परीक्षण करा: समर्थित डिव्हाइस, पुन्हा येणाऱ्या भेटी, प्रमाणपत्र विश्वास आणि निरस्तीकरण यासह Passpoint किंवा OpenRoaming ची चाचणी घ्या.
- फक्त कनेक्शन गती नव्हे, तर नियंत्रणाचे मोजमाप करा: पासवर्ड-रीसेट मागणी, अयशस्वी ऑनबोर्डिंग, शिळा प्रवेश, निरस्तीकरण अचूकता आणि प्रमाणीकरण लॉगच्या गुणवत्तेचा मागोवा घ्या.
Networking Plus द्वारे नोंदवलेल्या UK च्या एका उद्योग सर्वेक्षणात असे आढळून आले की ४७% प्रतिसादकर्त्यांनी त्यांच्या नेटवर्कमध्ये OpenRoaming किंवा Passpoint जोडण्याची योजना आखली आहे, तसेच याच उद्योग संदर्भात ८१% च्या व्यापक उपयोजनाची आकडेवारी नोंदवली गेली आहे. त्यामुळे व्यावसायिक दृष्ट्या विचार करता, स्थळांसाठी हा फायदा केवळ सोप्या लॉगिनपेक्षा अधिक व्यापक आहे. ओळख-लिंक केलेले WiFi उत्तम जीवनचक्र नियंत्रण, स्पष्ट अनुपालन पुरावे आणि अधिक उपयुक्त फर्स्ट-पार्टी एंगेजमेंटला समर्थन देऊ शकते, बशर्ते ऑपरेटर संमती, धारणा आणि विभाजनाची रचना योग्यरित्या करतील.
निर्णयाची चेकलिस्ट सोपी आहे. ओळखीसाठी Okta ला अधिकृत ठेवा. जेथे 802.1X ची आवश्यकता आहे अशा Okta आणि WLAN च्या दरम्यान एक योग्य RADIUS किंवा वायरलेस पॉलिसी लेयर ठेवा. मॅनेज्ड डिव्हाइसेससाठी सर्टिफिकेट्स वापरा, जुनी उपकरणे वेगळी करा आणि पाहुण्यांना (गेस्ट्स) एक वेगळी लाइफसायकल म्हणून समजा. नंतर संपूर्ण साइट्सवर विस्तार करण्यापूर्वी अपयशी ठरणाऱ्या केसेस तपासून घ्या.
Purple हे Okta आयडेंटिटीला कर्मचारी, गेस्ट आणि मल्टि - टेनंट WiFi वर्कफ्लोशी जोडते, ज्यामध्ये पासवर्डशिवाय ॲक्सेस, Passpoint आणि OpenRoaming, क्लाउड RADIUS क्षमता आणि जुन्या उपकरणांसाठी iPSK सपोर्ट समाविष्ट आहे. तुमच्या UK मधील मालमत्तेसाठी आयडेंटिटी - आधारित WiFi डिझाइनचे मूल्यांकन करण्यासाठी आणि तुमच्या WLAN वेंडरवर नियंत्रित पायलटची योजना आखण्यासाठी Purple ला भेट द्या.