Okta WiFi authentication and 802.1x architecture planner
Model cloud RADIUS integration, certificate-based EAP-TLS authentication, dynamic VLAN steering, and zero-trust identity policies for enterprise wireless networks.
Identity Concurrency & Trust Controls
Authentication Sizing Analysis
Looking to deploy enterprise 802.1x authentication with Okta?
Purple integrates directly with Okta Universal Directory and your existing wireless controllers to deliver branded captive portals, Passpoint onboarding, and compliance-ready analytics.
Der Montagmorgen beginnt mit einem vertrauten Support-Ticket. Mitarbeiter können die Unternehmens-SSID sehen, aber die Authentifizierung schlägt nach einer Passwortänderung fehl. Einem Auftragnehmer wurde der gemeinsame WiFi-Schlüssel gegeben, ein Drucker hängt immer noch von derselben Anmeldeinformation ab, und niemand kann mit Sicherheit sagen, welche Geräte verbunden bleiben sollten. Das drahtlose Netzwerk funktioniert, aber die Zugriffskontrolle ist zu einer Sammlung von Ausnahmen geworden.
Die Okta-WiFi-Authentifizierung kann dieses gemeinsame Geheimnis durch eine Identitätsentscheidung ersetzen. Die wichtige architektonische Einschränkung lautet: Okta ist für sich genommen kein vollständiger WiFi-Authentifikator. Ihr WLAN-Controller oder Ihre Access Points benötigen weiterhin eine standardkonforme RADIUS-Schicht, und Altgeräte sowie Gäste benötigen ihr eigenes Zugriffsmodell.
Dieser Leitfaden beschreibt den operativen Pfad von einer Okta-Identität bis zu einer autorisierten Netzwerkverbindung. Er umfasst RADIUS-Weiterleitung, SAML- und Captive Portal-Designs, zertifikatsbasierten Zugriff, Passpoint, OpenRoaming sowie die praktischen Kompromisse, die in gemischten Infrastrukturen erforderlich sind.
Warum Okta WiFi Authentifizierung jetzt wichtig ist
Das gemeinsame WiFi-Passwort wirkt so lange effizient, bis jemand das Unternehmen verlässt, ein Lieferant den Zugriff verliert oder ein Gerät ohne eindeutigen Besitzer im Netzwerk auftaucht. Den Schlüssel zu ändern bedeutet, jedes verwaltete Gerät anzupassen und das neue Geheimnis erneut zu verteilen. Ihn unverändert zu lassen bedeutet, Zugriffe zu akzeptieren, die einer Person, einem Gerät oder einem Geschäftszweck nicht sauber zugeordnet werden können.
Der identitätsbasierte Zugriff verändert den Kontrollpunkt. Anstatt zu fragen, ob ein Gerät das Passwort für das Netzwerk kennt, fragt das WLAN, ob ein namentlich bekannter Benutzer oder ein registriertes Gerät die Zugriffsrichtlinien der Organisation erfüllt. Okta kann das System bleiben, das Identitäts- und Anmeldebedingungen bewertet, während das Netzwerk die resultierende Autorisierung über RADIUS-Attribute, VLAN-Zuweisung oder eine separate Richtlinien-Engine anwendet.
Großbritannien ist für dieses Modell gut aufgestellt. Oktas 2023 UK Secure Sign-in Trends Report verzeichnete eine MFA-Einführungsrate von 75 % unter den britischen Nutzern, womit Großbritannien im Vergleich vor Frankreich mit 55 %, den Niederlanden mit 62 %, Schweden mit 64 % und Australien mit 65 % liegt. Derselbe Bericht verzeichnete einen Anstieg der gesamten MFA-Einführung unter Okta-Kunden um 6 % gegenüber dem Vorjahr auf 64 % im Jahr 2023.
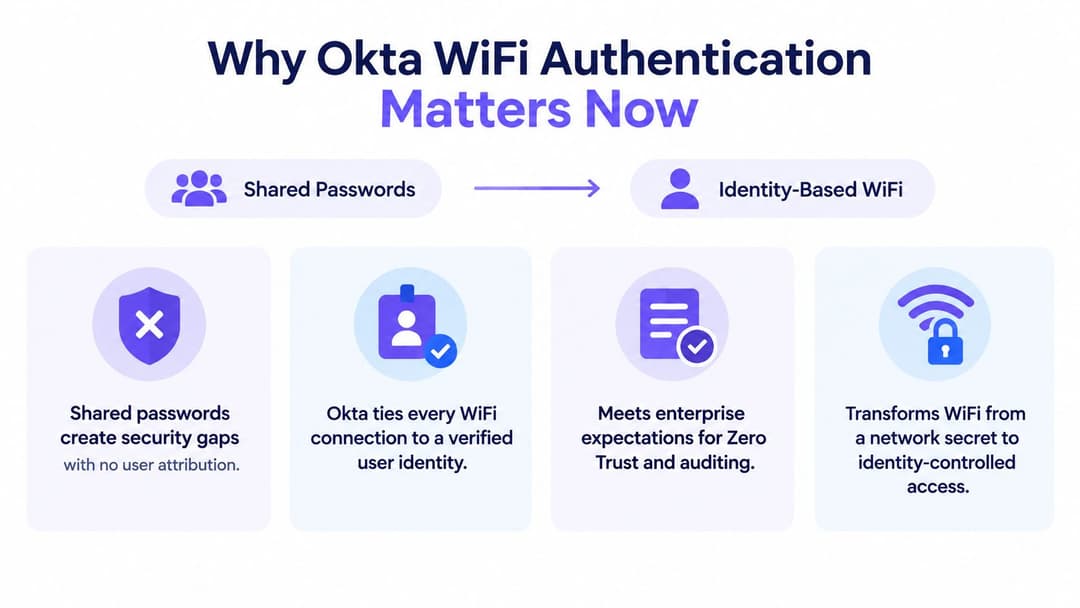
Das Netzwerk wird Teil des Identitätslebenszyklus
Diese Reife ist wichtig, da dieselben Verzeichnisereignisse, die den Anwendungszugriff steuern, auch den drahtlosen Zugriff regeln können. Ein Benutzer, der seine Okta-Zuweisung verliert, sollte nicht den Zugriff auf das Mitarbeiternetzwerk behalten, nur weil er einmal einen PSK erhalten hat. Ein Auftragnehmer kann einer eingeschränkten Gruppe angehören, eine andere Netzwerkrichtlinie erhalten und entfernt werden, ohne die von allen anderen verwendeten Anmeldedaten zu ändern.
Oktas 2024 Secure Sign-in Trends Report Dokumentation verzeichnete eine MFA-Einführungsrate von 66 % unter den Okta-Workforce-Nutzern im Januar 2024, wobei 91 % der Administratoren MFA nutzten. Passwortlose Methoden wuchsen von einer frühen Basis aus, wobei FastPass von 2 % auf 6 % stieg, FIDO2 WebAuthn von 2 % auf 3 % und passwortlose Erlebnisse von weniger als 2 % im Januar 2023 auf fast 5 % im Januar 2024 stiegen.
Diese Zahlen bedeuten nicht, dass jeder Access Point plötzlich eine passwortlose Authentifizierung durchführen kann. Sie zeigen jedoch, warum Netzwerkteams über gemeinsame Schlüssel und Passworteingaben hinausblicken. Ein ausgereiftes Identitätsprogramm liefert dem Wireless-Team Gruppen, Sicherheitssignale, Widerrufsereignisse und Audit-Protokolle, auf denen es aufbauen kann.
Praktische Regel: Betrachten Sie den WiFi-Zugriff als eine Erweiterung der Identitätsverwaltung und nicht als eine separate Übung zur Passwortverteilung.
Sicherheit ist nicht der einzige Treiber. Der benutzerspezifische Zugriff verbessert die Untersuchung, da Protokolle eine Verbindung mit einem Konto oder Gerät verknüpfen können. Er unterstützt auch eine sauberere Trennung von Mitarbeitern und Gästen, insbesondere dort, wo ein Standort Mitarbeiterzugang, Auftragnehmerzugang, verwaltetes IoT und öffentliche Konnektivität auf derselben physischen Infrastruktur benötigt.
Betreiber, die das Gesamtdesign planen, können diesen Leitfaden für Enterprise WiFi Security nutzen, um Anforderungen an Segmentierung, Authentifizierung und Lebenszyklus gemeinsam zu definieren. Die entscheidende Frage ist nicht, ob Okta in der WLAN-Konfiguration erwähnt werden kann. Sie lautet, ob die umliegende Architektur aus RADIUS, Zertifikaten, Gästen und Altgeräten die Identitätsentscheidung konsistent durchsetzen kann.
Verständnis Ihrer Okta WiFi Authentifizierungsoptionen
Es gibt drei praktische Muster, die unterschiedliche Probleme lösen. RADIUS-Weiterleitung eignet sich für herkömmliche 802.1X-Unternehmensbereitstellungen. SAML oder SSO über ein Captive Portal eignet sich für browserbasierte Gast- und Benutzer-Journeys. Zertifikatsbasiertes WPA2-Enterprise oder WPA3-Enterprise, erweitert durch Passpoint und OpenRoaming, bietet die nahtloseste passwortlose Erfahrung für registrierte Geräte und wiederkehrende Gäste.
Der häufigste Designfehler besteht darin, das erste Muster zu wählen, weil es am ehesten nach WiFi klingt. Die RADIUS-Integrationsdokumentation von Okta gibt an, dass die Integration Passwort + MFA, nur MFA sowie Passwort + Passcode unterstützt, aber der Okta RADIUS Agent unterstützt ausschließlich PAP-basierte Authentifizierung und weist ausdrücklich darauf hin, dass WiFi-Infrastruktur nicht unterstützt wird. Das macht den Agenten zu einem Teil einer Authentifizierungskette, nicht zu einem Ersatz für den RADIUS-Dienst des WLANs.
| Methode | Optimal geeignet für | Sicherheitsstufe | Benutzererfahrung |
|---|---|---|---|
| RADIUS Weiterleitung an Okta | Bestehende Enterprise WLANs, die einen Controller, NAC oder Cloud-RADIUS Service nutzen | Stark, wenn die RADIUS-Ebene geeignete EAP- und Richtlinienkontrollen unterstützt. Okta übernimmt die Identitätsprüfung, während der umgebende Dienst die Anforderungen des WLAN-Protokolls verwaltet | Für Mitarbeiter vertraut, obwohl Passwort- und MFA-Aufforderungen die erste Verbindung unterbrechen können |
| SAML oder SSO über ein Captive Portal | Gäste, Auftragnehmer und browsergestützter Zugriff, bei dem ein Identitätsanbieter vor dem Internetzugriff erreicht werden kann | Nützlich für Identitäts- und Sitzungsrichtlinien, hängt jedoch von Portal-Kontrollen, dem Geräteverhalten und der Netzwerktrennung ab | Einfach auf Geräten mit einem Browser, weniger einheitlich für bildschirmlose Geräte und Roaming |
| Zertifikatsbasiertes WPA2-Enterprise oder WPA3-Enterprise mit Passpoint oder OpenRoaming | Verwaltete Mitarbeitergeräte, wiederkehrende Gäste und Standorte, die eine automatische, sichere Verbindung wünschen | Hoch, wenn Zertifikate, Vertrauensketten, Richtlinien und die Geräteregistrierung korrekt verwaltet werden | Nahezu passwortlos. Das Gerät verbindet sich, ohne wiederholt einen gemeinsamen Schlüssel oder ein Portal-Formular präsentieren zu müssen |
RADIUS ist eine Netzwerkprotokollebene
In einer herkömmlichen Mitarbeiterbereitstellung sendet der Access Point oder Wireless Controller einen 802.1X-Austausch an einen RADIUS-Dienst. Dieser Dienst validiert den Benutzer oder das Zertifikat anhand einer Identitätsquelle und gibt dann eine Annahme- oder Ablehnungsentscheidung sowie eventuell Autorisierungsattribute zurück. Okta kann die Identität und die Richtlinienentscheidung liefern, ersetzt jedoch nicht die Notwendigkeit der RADIUS-Funktion auf WLAN-Seite.
SAML und SSO nehmen einen anderen Weg. Ein Gast oder Auftragnehmer wird zu einem Portal weitergeleitet, durchläuft einen Identitäts-Flow und erhält eine Sitzungsentscheidung vom Gateway. Das ist für Veranstaltungsorte praktisch, aber es ist nicht dasselbe wie ein verschlüsselter Netzwerkzugriff ab dem ersten Paket. Browser-Weiterleitungen, Walled-Garden-Regeln, die Erkennung von Captive Portals und Clients ohne Browser müssen alle getestet werden.
Zertifikate und Passpoint erfordern mehr Vorbereitung, insbesondere in den Bereichen MDM, Vertrauensanker, Registrierung, Erneuerung und Widerruf. Im Gegenzug vermeiden sie die betrieblichen Schwachstellen von Passwörtern und machen die erneute Verbindungsherstellung wesentlich reibungsloser. Für ein Cloud-gesteuertes WLAN mit verwalteten Endpunkten ist dies in der Regel die beste langfristige Ausrichtung. Für Drucker, Scanner, Kassensysteme und nicht verwaltete Geräte von Drittanbietern muss dies mit einer gerätespezifischen Ausnahme kombiniert werden, anstatt ein Benutzerzertifikat-Design zu erzwingen.
So konfigurieren Sie Okta für sicheren WiFi Zugriff
Beginnen Sie mit dem WLAN, nicht mit dem Okta-Anwendungstiefe. Identifizieren Sie den Controller oder die NAC-Plattform, die SSIDs, die eine Identitätskontrolle benötigen, die Gerätetypen, die kein 802.1X ausführen können, und die Netzwerkrichtlinien, die auf eine erfolgreiche Authentifizierung folgen sollen. Meraki, Aruba, Ruckus, Mist und UniFi können alle an diesem Muster teilnehmen, aber ihre Terminologie und Attributbehandlung unterscheiden sich.
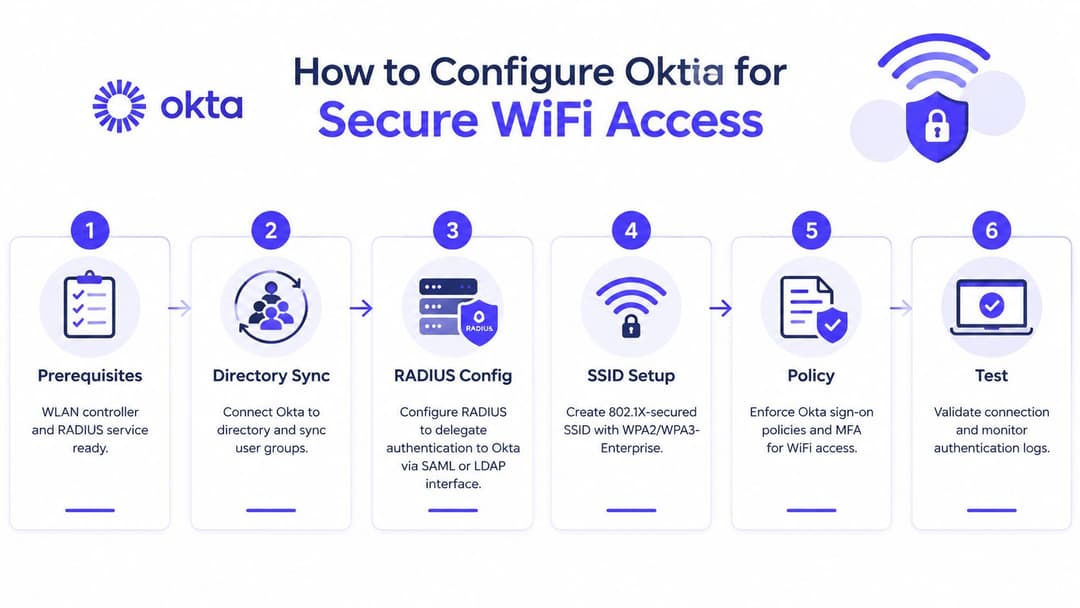
Zuerst den Authentifizierungspfad etablieren
Die korrekte Abfolge lautet:
Bereiten Sie den WLAN- und RADIUS-Dienst vor. Bestätigen Sie, dass der Controller oder NAC als RADIUS-Client agieren kann, dass Zertifikate bei Bedarf bereitgestellt werden können und dass der gewählte Dienst die EAP-Methode unterstützt, die Ihre Endgeräte verwenden werden. Ein Cloud-RADIUS-Anbieter kann die Notwendigkeit beseitigen, einen lokalen RADIUS-Server zu betreiben, muss jedoch weiterhin zwischen dem WLAN und Okta angesiedelt sein.
Verbinden Sie Okta mit dem maßgeblichen Verzeichnis. Synchronisieren Sie die Gruppen, die Mitarbeiter, externe Auftragnehmer, Administratoren und alle eingeschränkten Personengruppen repräsentieren. Halten Sie Gruppennamen und Zugriffsabsichten einfach. Eine Gruppe namens
Staff-WiFilässt sich leichter überprüfen als eine Richtlinie, die aus Undokumentierten Ausnahmen zusammengestellt wurde.Konfigurieren Sie die Delegation über die RADIUS-Schicht. Der Controller sollte Anfragen an den RADIUS-Endpunkt senden. Dieser Endpunkt ruft dann die entsprechende Okta-Integration auf, anstatt dass der Access Point eine WiFi EAP-Konversation direkt an den Okta RADIUS-Agenten sendet. Die Übersicht zu Cloud-RADIUS-Anbietern ist nützlich, wenn Sie einen verwalteten Intermediär mit einer selbst gehosteten Infrastruktur vergleichen.
Erstellen Sie die geschützte SSID. Verwenden Sie WPA2-Enterprise oder WPA3-Enterprise mit 802.1X für den Mitarbeiterzugriff. Definieren Sie die Vertrauensanforderungen für Serverzertifikate auf den Clients, bevor Sie die Durchsetzung aktivieren. Bereitstellen Sie keine zertifikatsbasierte SSID, solange die Endgeräteverwaltung noch keine zuverlässige Möglichkeit bietet, die Clientzertifikate auszustellen oder zu erneuern.
Wenden Sie die Autorisierungsrichtlinie an. Die Authentifizierung beantwortet, wer der Benutzer oder das Gerät ist. Die Autorisierung bestimmt, wohin der Zugriff erfolgen darf. Weisen Sie Okta-Gruppen oder Zertifikatsattribute bestimmten VLANs, herunterladbaren ACLs, Rollenrichtlinien oder entsprechenden Kontrollen auf der WLAN-Plattform zu. Mitarbeiter, externe Auftragnehmer und privilegierte Administratoren sollten standardmäßig nicht dieselbe Netzwerkbehandlung erhalten.
Testen und beobachten Sie. Testen Sie einen berechtigten Benutzer, einen nicht zugewiesenen Benutzer, einen deaktivierten Benutzer, ein verlorenes Zertifikat und ein Gerät außerhalb der erwarteten Gruppe. Erfassen Sie Controller-Protokolle, RADIUS-Anfrage- und Antwortdetails, Okta-Systemprotokolle sowie Supplicant-Meldungen der Endgeräte. Ein erfolgreicher Login allein beweist noch nicht, dass die Segmentierung oder der Widerruf funktioniert.
Authentifizierungsmodi als separate Tests behandeln
Die dokumentierten Modi von Okta verhalten sich unterschiedlich. Passwort plus MFA kann eine Passwortaufforderung gefolgt von einem Push oder einem anderen Faktor erzeugen. Nur-MFA- und Passcode-Flows können davon abhängen, wie der RADIUS-Dienst die Anfrage verpackt und wie der Client-Supplicant die Antwort verarbeitet. Ändern Sie nicht drei Variablen während eines Tests, um das Ergebnis dann anhand einer einzigen "Zugriff verweigert"-Meldung zu diagnostizieren.
Die PAP-Kompatibilität ist ebenso wichtig. Die Agenten-Einschränkung von Okta bedeutet, dass eine Bereitstellung, die EAP-TLS, PEAP oder TTLS erfordert, ihre 802.1X-Infrastruktur nicht auf diesen Agenten richten und erwarten kann, dass der Handshake funktioniert. Wählen Sie einen Vermittler, der die erforderliche EAP-Methode terminiert, und integrieren Sie diesen Dienst dann über den unterstützten Identitätspfad in Okta.
Nutzen Sie eine Pilot-SSID oder einen begrenzten Controller-Bereich. Halten Sie während des Änderungsfensters einen administrativen Notfallpfad bereit und dokumentieren Sie, wie ein Benutzer widerrufen, ein Zertifikat ersetzt, ein Gerät entfernt und die Wiederherstellung nach einem nicht verfügbaren Identitätsdienst durchgeführt wird. Das Erfolgskriterium ist ein kontrollierter Ausfall, nicht nur ein grünes Verbindungssymbol.
Passwortlosen Zugriff mit Purple und Okta vereinfachen
Passwortloses WiFi funktioniert am besten, wenn der Benutzer die Authentifizierungsmechanik nicht verstehen muss. Ein verwaltetes Mitarbeitergerät kann seine Vertrauenskonfiguration über die Endgeräteverwaltung erhalten, sich mit einem zertifikatsbasierten Netzwerk verbinden und den Zugriff verlieren, wenn sich seine Identitätszuweisung oder der Gerätestatus ändert. Ein Gast kann einmalig einen anerkannten Identitätsablauf nutzen und sich dann über Passpoint oder OpenRoaming erneut verbinden, ohne zu einem gemeinsam genutzten Passwort des Veranstaltungsorts zurückzukehren.
Eine sinnvolle Architektur behält Okta als Quelle der Wahrheit bei und verlagert die WLAN-Bereitstellung in einen Dienst, der für Drahtlos-Richtlinien entwickelt wurde. Purple kann Mitarbeiter-WiFi über Identitätsverbindungen wie SAML und SCIM mit Okta integrieren, automatische Bereitstellung und Aufhebung unterstützen sowie cloudbasierte Steuerungen für Mitarbeiter-, Gäste- und mandantenfähige Netzwerke bereitstellen. Dadurch wird vermieden, dass der Okta RADIUS Agent als nativer WiFi-Authentifikator des Access Points behandelt wird.
Ein Identitätsmodell, verschiedene Geräterealitäten
Eine gemischte Infrastruktur benötigt mehr als einen Anmeldeinformationstyp. Verwaltete Laptops und Telefone können zertifikatsbasierten Zugriff nutzen. Gäste können eine passwortlose Identitätsreise über Passpoint oder OpenRoaming nutzen. Drucker, Scanner, POS-Terminals und IoT-Geräte benötigen möglicherweise iPSK oder eine andere gerätespezifische Methode, da sie keinen benutzergesteuerten 802.1X-Austausch durchführen können.
Der betriebliche Vorteil liegt in der Eingrenzung. Ein älteres Gerät muss nicht dazu führen, dass die gesamte SSID wieder auf ein gemeinsames Passwort umgestellt wird. Sein individueller Schlüssel oder seine Geräteidentität kann einer eingeschränkten Richtlinie zugeordnet werden, während Mitarbeiter- und Gästebedienungen weiterhin stärkere Kontrollen nutzen. Dadurch bleibt die Ausnahme sichtbar und ihre Reichweite wird begrenzt.
Signale zur Akzeptanz im Vereinigten Königreich zeigen, warum dies zunehmend zu einer praktischen Designfrage und nicht nur zu einem theoretischen Thema wird. Eine Purple-Studie zur Enterprise-WiFi-Sicherheit ergab, dass 81 % der WBA-Umfrageteilnehmer OpenRoaming-Bereitstellungen für 2025 planten, während Berichte aus dem Vereinigten Königreich zeigten, dass 38 % bereits OpenRoaming- oder Passpoint-konforme Netzwerke bereitgestellt hatten. Diese Zahlen zeigen eine klare Dynamik, nehmen Ihnen jedoch nicht die technische Arbeit rund um Geräteunterstützung, Roaming-Profile, Identitätssicherung und Richtliniengrenzen ab.
Gastzugang erfordert Lifecycle-Steuerung
Gäste-WiFi wird oft als reines Portal-Problem betrachtet. In der Praxis liegt die wertvolle Steuerung jedoch darin, was nach der ersten Verbindung geschieht. Kann der Betreiber eine wiederkehrende autorisierte Identität von einem nicht verwalteten Gerät unterscheiden? Kann der Zugriff widerrufen werden, ohne alle Anmeldeinformationen für Gäste zu ändern? Können Mitarbeiter, Anwohner, Besucher und Auftragnehmer unterschiedliche Netzwerktrechter erhalten, obwohl sie dieselbe physische WLAN-Infrastruktur nutzen?
Passpoint und OpenRoaming können eine verschlüsselte Verbindung ab dem ersten Paket bereitstellen, wenn Gerät und Dienst korrekt konfiguriert sind. Eine Plattform wie Purple kann diese Customer Journeys mit Standortanalysen und Identitäts-Workflows verknüpfen, während Okta für Mitarbeiter und Unternehmensnutzer relevant bleibt. Das Ergebnis ist nicht nur eine schnellere Anmeldung. Es ist eine besser überprüfbare Beziehung zwischen Identität, Gerät, Standort und Netzwerkrichtlinie.
Für Betreiber, die dieses Modell evaluieren, beschreibt passwortloses WiFi mit Purple den Serviceansatz. Die Entscheidung sollte dennoch an Datenschutzanforderungen, Aufbewahrungsrichtlinien, Onboarding am Veranstaltungsort, Roaming-Partnern und Geräten gemessen werden, die keine moderne Registrierung unterstützen.
Fehlerbehebung bei häufigen Okta-WiFi-Problemen
Die meisten fehlgeschlagenen Implementierungen sind nicht auf einen mysteriösen Okta-Fehler zurückzuführen. Sie entstehen, wenn eine Identitätsintegration so genutzt wird, als wäre sie ein vollwertiger 802.1X-Dienst, oder wenn nur der Idealfall getestet wird, während Zertifikate, Gruppenzuordnungen und ältere Clients ignoriert werden.
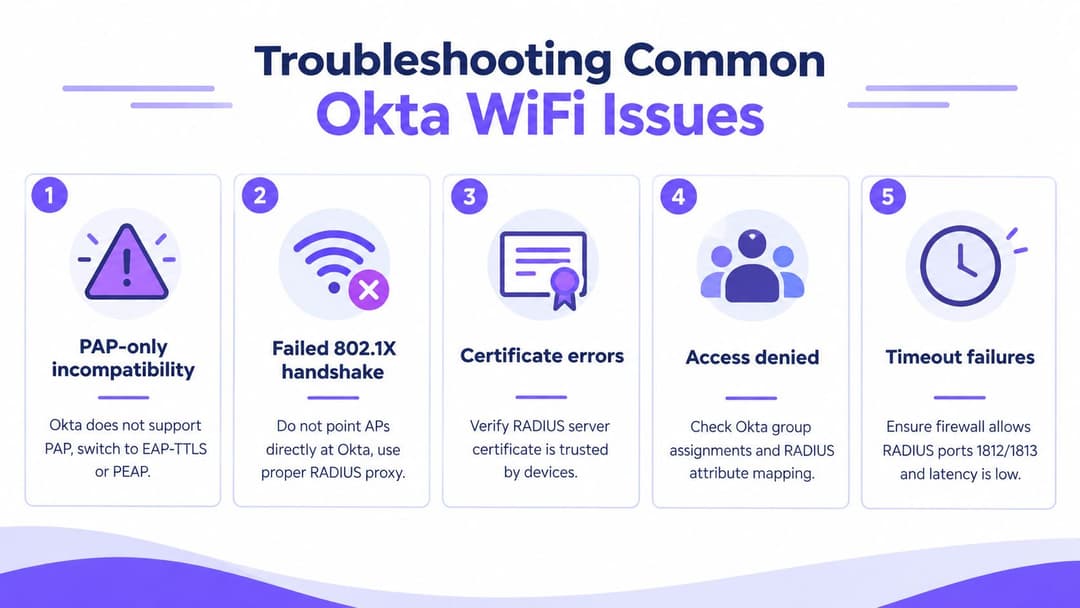
Die am häufigsten auftretenden Fehler
Inkompatibilität durch reine PAP-Nutzung: Der Okta RADIUS agent unterstützt PAP, während viele Enterprise 802.1X Designs auf EAP-Methoden angewiesen sind, die von dem dem WLAN zugewandten RADIUS Service verarbeitet werden. Nutzen Sie einen RADIUS-Vermittler, der die erforderliche EAP-Methode unterstützt und sich in Okta integrieren lässt, anstatt den Agenten in eine Rolle zu drängen, die er nicht unterstützt.
Fehlgeschlagener 802.1X Handshake: Wenn ein Access Point oder Controller direkt auf den Okta-Agenten verweist, führt dies häufig zu Timeouts oder abgelehnten Verhandlungen. Senden Sie die Anfrage zuerst an eine standardkonforme RADIUS-Ebene, und prüfen Sie dann den EAP-Austausch und die nachgelagerte Identitätsantwort separat.
Zertifikatsfehler: Ein Client vertraut möglicherweise dem falschen Serverzertifikat, lehnt die ausstellende CA ab oder legt ein abgelaufenes Client-Zertifikat vor. Überprüfen Sie die vollständige Vertrauenskette auf dem Endpunkt und dem RADIUS Service, und testen Sie die Erneuerung, bevor das Zertifikat das Ende seiner Gültigkeit erreicht.
Zugriff verweigert nach erfolgreicher Identitätsprüfung: Okta authentifiziert den Benutzer zwar, aber das WLAN lehnt die Anfrage dennoch ab, weil Gruppenzuweisungen oder zurückgegebene RADIUS Attribute nicht einer zulässigen Rolle zugeordnet sind. Vergleichen Sie die Okta-Gruppe, die RADIUS-Antwort und die Controller-Richtlinie in einer einzigen Transaktion.
Timeout-Fehler: Firewalls, Routing oder übermäßige Latenzzeiten können den Abschluss des RADIUS-Austauschs verhindern. Stellen Sie sicher, dass der erforderliche Authentifizierungs- und Accounting-Datenverkehr gemäß dem gewählten Dienst zugelassen ist, und bestätigen Sie, dass der Controller sowohl primäre als auch sekundäre Endpunkte erreichen kann.
Die Ebenen vor dem Ändern von Einstellungen trennen
Beginnen Sie am Endpunkt und arbeiten Sie sich rückwärts vor. Vertraut das Gerät dem Serverzertifikat? Hat es die erwartete EAP-Methode gesendet? Hat der Controller die Anfrage weitergeleitet? Hat der RADIUS-Dienst sie empfangen? Hat Okta die vorgesehene Richtlinie ausgewertet? Hat der Controller die zurückgegebene Autorisierung angewendet?
Passcode- und Push-Abläufe verdienen eigene Testfälle. Eine Push-Aufforderung kann von einer Benutzerinteraktion abhängen, die ein WiFi-Supplicant nicht sauber darstellt, während sich ein Passcode anders verhalten kann als ein herkömmliches Passwort. Testen Sie jeden Modus isoliert, zeichnen Sie das genaue Ergebnis auf und vermeiden Sie es, eine Captive Portal-ähnliche Erfahrung auf einer 802.1X SSID zu gestalten. Die Plattformdokumentation unterscheidet ausdrücklich zwischen der RADIUS-Integration und der direkten Unterstützung von WiFi-Infrastruktur.
Nächste Schritte für Zero Trust WiFi mit Okta
Wählen Sie die Architektur passend zum Gerät und dem Ablauf des Zugriffs, nicht nach dem Namen des Identitätsprodukts. Nutzen Sie RADIUS-Weiterleitung, wenn Sie über ein etabliertes Enterprise-WLAN verfügen und Okta-gestützte Identitätsentscheidungen benötigen. Verwenden Sie zertifikatsbasiertes WPA2-Enterprise oder WPA3-Enterprise mit Passpoint oder OpenRoaming, wenn verwaltete Geräte oder wiederkehrende Gäste eine automatische, passwortlose Verbindung benötigen. Nutzen Sie ein Portal-Modell, wenn ein browserbasiertes Onboarding für Gäste oder externe Dienstleister sinnvoll ist.
Der effektivste Einführungsplan ist bewusst unspektakulär:
- Identitätsrichtlinie validieren: Bestätigen Sie, welche Okta-Gruppen, Faktoren und Lifecycle-Ereignisse den drahtlosen Zugriff gewähren oder entziehen können.
- Mitarbeiternetzwerk schützen: Nutzen Sie eine Authentifizierung pro Benutzer oder Gerät und wenden Sie dann eine rollenbasierte Segmentierung anstelle eines einzigen, breiten Mitarbeiter-VLAN an.
- Ausnahmen isolieren: Geben Sie Druckern, Scannern, POS-Systemen und IoT-Geräten einen kontrollierten, gerätespezifischen Pfad wie iPSK anstelle von gemeinsam genutzten Mitarbeiter-Anmeldedaten.
- Roaming-Erlebnis testen: Testen Sie Passpoint oder OpenRoaming mit unterstützten Geräten, wiederkehrenden Besuchen, Zertifikatsvertrauen und Sperrungen.
- Kontrolle messen, nicht nur Verbindungsgeschwindigkeit: Verfolgen Sie den Bedarf an Passwortrücksetzungen, fehlgeschlagene Onboardings, veraltete Zugriffe, die Genauigkeit von Sperrungen und die Qualität der Authentifizierungsprotokolle.
Eine britische Branchenumfrage, über die Networking Plus berichtete, ergab, dass 47 % der Befragten planten, OpenRoaming oder Passpoint zu ihren Netzwerken hinzuzufügen, neben der breiteren Bereitstellungszahl von 81 %, die im selben Branchenkontext gemeldet wurde. Der geschäftliche Nutzen für Veranstaltungsorte geht daher über eine reibungslosere Anmeldung hinaus. Identitätsbasiertes WiFi kann eine bessere Steuerung des Lebenszyklus, klarere Nachweise zur Einhaltung von Vorschriften und ein nützlicheres Erstanbieter-Engagement unterstützen - vorausgesetzt, die Betreiber gestalten Einwilligung, Datenspeicherung und Segmentierung korrekt.
Die Entscheidungs-Checkliste ist einfach. Behalten Sie Okta als autoritative Quelle für Identitäten bei. Platzieren Sie eine geeignete RADIUS- oder Wireless-Richtlinienschicht zwischen Okta und dem WLAN, wo 802.1X dies erfordert. Verwenden Sie Zertifikate für verwaltete Geräte, isolieren Sie Altsysteme und behandeln Sie Gäste als separaten Lebenszyklus. Validieren Sie dann die Ausfallszenarien, bevor Sie die Lösung auf weitere Standorte ausweiten.
Purple verbindet die Okta-Identität mit WiFi-Workflows für Mitarbeiter, Gäste und Mandanten, einschließlich passwortlosem Zugriff, Passpoint und OpenRoaming, Cloud-RADIUS-Funktionen und iPSK-Unterstützung für Altgeräte. Besuchen Sie Purple, um ein identitätsbasiertes WiFi-Design für Ihren Standort zu bewerten und einen gesteuerten Pilotversuch über Ihre WLAN-Anbieter hinweg zu planen.