Okta WiFi authentication and 802.1x architecture planner
Model cloud RADIUS integration, certificate-based EAP-TLS authentication, dynamic VLAN steering, and zero-trust identity policies for enterprise wireless networks.
Identity Concurrency & Trust Controls
Authentication Sizing Analysis
Looking to deploy enterprise 802.1x authentication with Okta?
Purple integrates directly with Okta Universal Directory and your existing wireless controllers to deliver branded captive portals, Passpoint onboarding, and compliance-ready analytics.
सोमवार सुबह की शुरुआत एक जाने-पहचाने सपोर्ट टिकट के साथ होती है। स्टाफ को कॉर्पोरेट SSID दिखाई दे रहा है, लेकिन पासवर्ड बदलने के बाद ऑथेंटिकेशन विफल हो जाता है। एक ठेकेदार को शेयर्ड WiFi की दी गई है, एक प्रिंटर अभी भी उसी क्रेडेंशियल पर निर्भर है, और कोई भी विश्वास के साथ यह नहीं कह सकता कि किन डिवाइसेस को कनेक्टेड रहना चाहिए। वायरलेस नेटवर्क काम करता है, लेकिन एक्सेस कंट्रोल केवल अपवादों का एक संग्रह बनकर रह गया है।
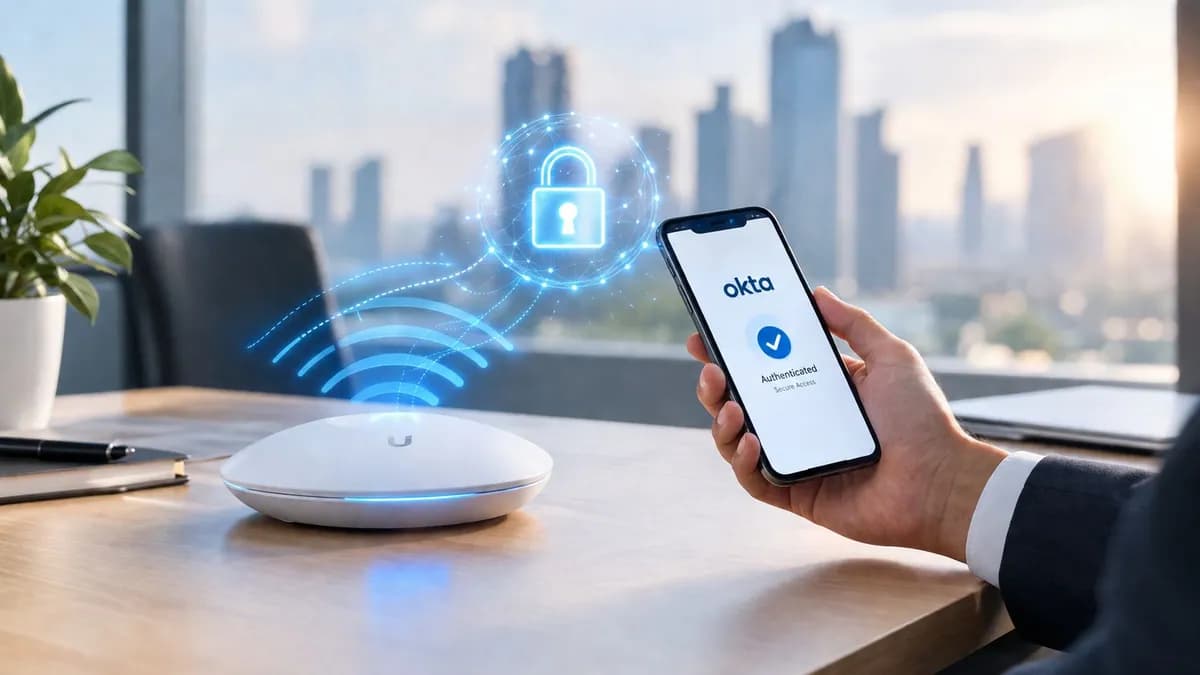
Okta WiFi authentication उस शेयर्ड सीक्रेट को एक आइडेंटिटी निर्णय से बदल सकता है। महत्वपूर्ण योग्यता आर्किटेक्चरल है: Okta अपने आप में एक संपूर्ण WiFi ऑथेंटिकेटर नहीं है। आपके WLAN कंट्रोलर या एक्सेस पॉइंट्स को अभी भी मानकों के अनुरूप RADIUS लेयर की आवश्यकता होती है, और लीगेसी डिवाइसेस और मेहमानों को अपने स्वयं के एक्सेस मॉडल की आवश्यकता होती है।
यह गाइड Okta पहचान से लेकर स्वीकृत नेटवर्क कनेक्शन तक के परिचालन मार्ग का अनुसरण करती है। इसमें RADIUS फ़ॉरवर्डिंग, SAML और Captive Portal डिज़ाइन, प्रमाणपत्र-आधारित एक्सेस, Passpoint, OpenRoaming, और मिश्रित UK परिसंपत्तियों में आवश्यक व्यावहारिक समझौतों को शामिल किया गया है।
Okta WiFi ऑथेंटिकेशन अब क्यों महत्वपूर्ण है
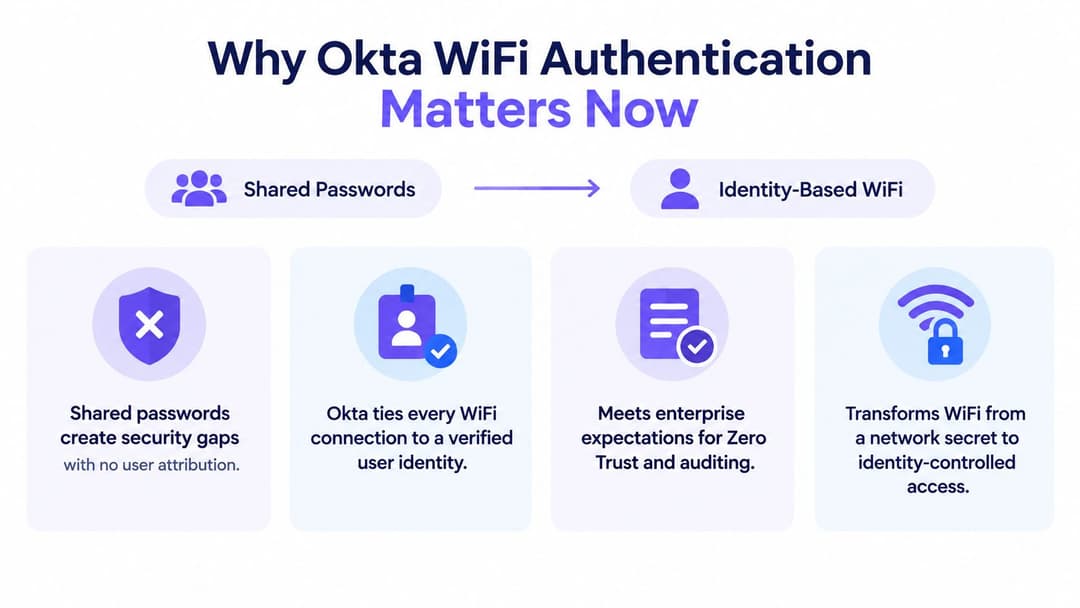
शेयर्ड WiFi पासवर्ड तब तक कुशल लगता है जब तक कि कोई संगठन नहीं छोड़ता, कोई सप्लायर एक्सेस नहीं खो देता, या कोई डिवाइस बिना किसी स्पष्ट ओनर के नेटवर्क पर दिखाई नहीं देता। की बदलने का मतलब है हर मैनेज्ड डिवाइस को छूना और नए सीक्रेट को फिर से वितरित करना। इसे अपरिवर्तित छोड़ने का मतलब है ऐसी एक्सेस को स्वीकार करना जिसे किसी व्यक्ति, डिवाइस या व्यावसायिक उद्देश्य से स्पष्ट रूप से नहीं जोड़ा जा सकता।
आइडेंटिटी-आधारित एक्सेस कंट्रोल पॉइंट को बदल देता है। यह पूछने के बजाय कि क्या कोई डिवाइस नेटवर्क पासवर्ड जानता है, WLAN यह पूछता है कि क्या कोई नामित उपयोगकर्ता या नामांकित डिवाइस संगठन की एक्सेस पॉलिसी को पूरा करता है। Okta वह सिस्टम बना रह सकता है जो आइडेंटिटी और साइन-इन स्थितियों का मूल्यांकन करता है, जबकि नेटवर्क RADIUS एट्रिब्यूट्स, VLAN प्लेसमेंट, या एक अलग पॉलिसी इंजन के माध्यम से परिणामी ऑथराइजेशन लागू करता है।
यूके इस मॉडल के लिए अच्छी स्थिति में है। Okta की 2023 यूके सिक्योर साइन-इन ट्रेंड्स रिपोर्ट में यूके के उपयोगकर्ताओं के बीच 75% MFA अपनाने की दर दर्ज की गई, जो तुलनात्मक समूह में यूके को फ्रांस (55%), नीदरलैंड (62%), स्वीडन (64%), और ऑस्ट्रेलिया (65%) से ऊपर रखता है। इसी रिपोर्ट में Okta ग्राहकों के बीच समग्र MFA अपनाने की दर 2023 में साल-दर-साल 6% बढ़कर 64% होने की बात दर्ज की गई।
नेटवर्क पहचान लाइफसाइकिल का हिस्सा बन जाता है
यह मैच्योरिटी इसलिए मायने रखती है क्योंकि वही डायरेक्टरी इवेंट्स जो एप्लिकेशन एक्सेस को नियंत्रित करते हैं, वे वायरलेस एक्सेस को भी नियंत्रित कर सकते हैं। एक उपयोगकर्ता जो अपना Okta असाइनमेंट खो देता है, उसे सिर्फ इसलिए स्टाफ नेटवर्क एक्सेस नहीं मिलना चाहिए क्योंकि उसे कभी PSK मिला था। एक कॉन्ट्रैक्टर एक प्रतिबंधित समूह का हिस्सा हो सकता है, एक अलग नेटवर्क पॉलिसी प्राप्त कर सकता है, और बाकी सभी के द्वारा उपयोग किए जाने वाले क्रेडेंशियल को बदले बिना हटाया जा सकता है।
Okta के 2024 सिक्योर साइन-इन ट्रेंड्स रिपोर्ट दस्तावेज़ ने जनवरी 2024 तक Okta कार्यबल उपयोगकर्ताओं के बीच 66% MFA अपनाने को दर्ज किया, जिसमें 91% प्रशासक MFA का उपयोग कर रहे थे। पासवर्ड रहित तरीके शुरुआती आधार से बढ़ रहे थे, जिसमें FastPass 2% से बढ़कर 6%, FIDO2 WebAuthn 2% से 3% और पासवर्ड रहित अनुभव जनवरी 2023 में 2% से कम से बढ़कर जनवरी 2024 में लगभग 5% हो गया।
उन आंकड़ों का मतलब यह नहीं है कि हर एक्सेस पॉइंट अचानक पासवर्ड रहित प्रमाणीकरण कर सकता है। वे यह दिखाते हैं कि नेटवर्क टीमें साझा कुंजियों और पासवर्ड संकेतों से आगे क्यों देख रही हैं। एक परिपक्व पहचान कार्यक्रम वायरलेस टीम को निर्माण करने के लिए समूह, आश्वासन संकेत, निरस्तीकरण कार्यक्रम और ऑडिट रिकॉर्ड प्रदान करता है।
व्यावहारिक नियम: WiFi एक्सेस को एक अलग पासवर्ड वितरण अभ्यास के रूप में नहीं, बल्कि आइडेंटिटी गवर्नेंस के विस्तार के रूप में देखें।
सुरक्षा ही एकमात्र कारण नहीं है। प्रति-उपयोगकर्ता एक्सेस से जांच में सुधार होता है क्योंकि लॉग किसी कनेक्शन को किसी अकाउंट या डिवाइस के साथ जोड़ सकते हैं। यह कर्मचारियों और मेहमानों को अधिक स्पष्टता से अलग करने का भी समर्थन करता है, विशेष रूप से वहाँ जहाँ एक वेन्यू को एक ही भौतिक बुनियादी ढांचे पर कर्मचारी एक्सेस, ठेकेदार एक्सेस, प्रबंधित IoT, और सार्वजनिक कनेक्टिविटी की आवश्यकता होती है।
व्यापक डिज़ाइन पर विचार करने वाले ऑपरेटर विभाजन, प्रमाणीकरण और जीवनचक्र आवश्यकताओं को एक साथ तैयार करने के लिए इस enterprise WiFi सुरक्षा गाइड का उपयोग कर सकते हैं। मुख्य निर्णय यह नहीं है कि WLAN कॉन्फ़िगरेशन में Okta का उल्लेख किया जा सकता है या नहीं। यह यह है कि क्या आसपास का RADIUS, प्रमाणपत्र, अतिथि और विरासत-उपकरण आर्किटेक्चर लगातार पहचान के निर्णय को लागू कर सकता है या नहीं।
अपने Okta WiFi ऑथेंटिकेशन विकल्पों को समझना
इसके तीन व्यावहारिक पैटर्न हैं, और वे अलग-अलग समस्याओं का समाधान करते हैं। RADIUS फ़ॉरवर्डिंग पारंपरिक एंटरप्राइज 802.1X डिप्लॉयमेंट के लिए उपयुक्त है। Captive Portal के माध्यम से SAML या SSO ब्राउज़र-आधारित गैस्ट और उपयोगकर्ता यात्राओं के लिए उपयुक्त है। सर्टिफिकेट-आधारित WPA2-Enterprise या WPA3-Enterprise, जिसे Passpoint और OpenRoaming के माध्यम से बढ़ाया गया है, नामांकित डिवाइसों और बार-बार आने वाले मेहमानों के लिए सबसे साफ पासवर्डलेस अनुभव देता है।
सबसे आम डिज़ाइन गलती पहले पैटर्न को चुनना है क्योंकि यह WiFi के सबसे करीब लगता है। Okta के RADIUS एकीकरण दस्तावेज़ में कहा गया है कि यह एकीकरण पासवर्ड + MFA, केवल MFA, और पासवर्ड + पासकोड का समर्थन करता है, लेकिन Okta RADIUS एजेंट केवल PAP-आधारित प्रमाणीकरण का समर्थन करता है और स्पष्ट रूप से कहता है कि WiFi इन्फ्रास्ट्रक्चर समर्थित नहीं है। यह एजेंट को प्रमाणीकरण श्रृंखला का हिस्सा बनाता है, न कि WLAN की RADIUS सेवा का विकल्प।
| विधि | इसके लिए सर्वोत्तम | सुरक्षा स्तर | उपयोगकर्ता अनुभव |
|---|---|---|---|
| Okta को RADIUS अग्रेषण | एक कंट्रोलर, NAC, या क्लाउड RADIUS सेवा का उपयोग करने वाले मौजूदा एंटरप्राइज़ WLANs | मजबूत जब RADIUS परत उपयुक्त EAP और नीति नियंत्रणों का समर्थन करती है। Okta पहचान सत्यापन प्रदान करता है, लेकिन आसपास की सेवा WLAN प्रोटोकॉल आवश्यकताओं को संभालती है | कर्मचारियों के लिए परिचित, हालांकि पासवर्ड और MFA संकेत पहले कनेक्शन को बाधित कर सकते हैं |
| Captive Portal के माध्यम से SAML या SSO | अतिथि, ठेकेदार, और ब्राउज़र-आधारित पहुंच जहां इंटरनेट एक्सेस से पहले पहचान प्रदाता तक पहुंचा जा सकता है | पहचान और सत्र नीति के लिए उपयोगी, लेकिन पोर्टल नियंत्रण, डिवाइस व्यवहार और नेटवर्क अलगाव पर निर्भर | ब्राउज़र वाले डिवाइसों पर सरल, हेडलेस उपकरणों और रोमिंग के लिए कम सुसंगत |
| प्रमाणपत्र-आधारित WPA2-Enterprise या WPA3-Enterprise के साथ Passpoint या OpenRoaming | प्रबंधित कर्मचारी डिवाइस, बार-बार आने वाले अतिथि, और स्वचालित सुरक्षित कनेक्शन चाहने वाले स्थान | उच्च जब प्रमाणपत्र, ट्रस्ट चेन, नीति, और डिवाइस नामांकन को सही ढंग से प्रबंधित किया जाता है | लगभग पासवर्ड-रहित। डिवाइस बार-बार एक साझा कुंजी या पोर्टल फॉर्म प्रस्तुत किए बिना कनेक्ट होता है |
RADIUS एक नेटवर्क प्रोटोकॉल परत है
एक पारंपरिक स्टाफ डिप्लॉयमेंट में, एक्सेस पॉइंट या वायरलेस कंट्रोलर RADIUS सर्विस को एक 802.1X एक्सचेंज भेजता है। वह सर्विस आइडेंटिटी सोर्स के खिलाफ उपयोगकर्ता या सर्टिफिकेट को वैलिडेट करती है, फिर एक एक्सेप्ट या रिजेक्ट का निर्णय और संभवतः ऑथराइजेशन एट्रिब्यूट्स वापस करती है। Okta आइडेंटिटी और पॉलिसी निर्णय की आपूर्ति कर सकता है, लेकिन यह WLAN-फेसिंग RADIUS फ़ंक्शन की आवश्यकता को समाप्त नहीं करता है।
SAML और SSO एक अलग रास्ता अपनाते हैं। एक अतिथि या ठेकेदार को एक पोर्टल पर रीडायरेक्ट किया जाता है, वह एक पहचान फ़्लो पूरा करता है, और गेटवे से एक सेशन निर्णय प्राप्त करता है। यह वेन्यू के लिए व्यावहारिक है, लेकिन यह एन्क्रिप्टेड फर्स्ट-पैकेट नेटवर्क एक्सेस के समान नहीं है। ब्राउज़र रीडायरेक्ट, वॉल्ड-गार्डन नियम, Captive Portal डिटेक्शन, और नॉन-ब्राउज़र क्लाइंट्स सभी के लिए परीक्षण की आवश्यकता होती है।
प्रमाणपत्रों और Passpoint के लिए अधिक तैयारी की आवश्यकता होती है, विशेष रूप से MDM, ट्रस्ट एंकर, नामांकन, नवीनीकरण और रद्दीकरण के संबंध में। बदले में, ये पासवर्ड की परिचालन संबंधी कमजोरी से बचते हैं और वापसी कनेक्टिविटी को बहुत आसान बनाते हैं। प्रबंधित एंडपॉइंट्स वाले क्लाउड-प्रबंधित WLAN के लिए, यह आमतौर पर सबसे मजबूत दीर्घकालिक दिशा है। प्रिंटर, स्कैनर, POS उपकरण और अप्रबंधित ठेकेदार उपकरणों के लिए, इसे उपयोगकर्ता प्रमाणपत्र डिज़ाइन पर बाध्य करने के बजाय डिवाइस-विशिष्ट अपवाद के साथ जोड़ा जाना चाहिए।
सुरक्षित WiFi एक्सेस के लिए Okta को कैसे कॉन्फ़िगर करें
WLAN से शुरुआत करें, न कि Okta एप्लिकेशन टाइल से। उस कंट्रोलर या NAC प्लेटफ़ॉर्म, उन SSIDs जिन्हें पहचान नियंत्रण की आवश्यकता है, वे डिवाइस प्रकार जो 802.1X नहीं कर सकते, और उन नेटवर्क पॉलिसियों की पहचान करें जिन्हें एक सफल प्रमाणीकरण के बाद लागू होना चाहिए। Meraki, Aruba, Ruckus, Mist, और UniFi सभी इस पैटर्न में भाग ले सकते हैं, लेकिन उनकी शब्दावली और एट्रिब्यूट हैंडलिंग भिन्न होती हैं।
पहले प्रमाणीकरण मार्ग स्थापित करें
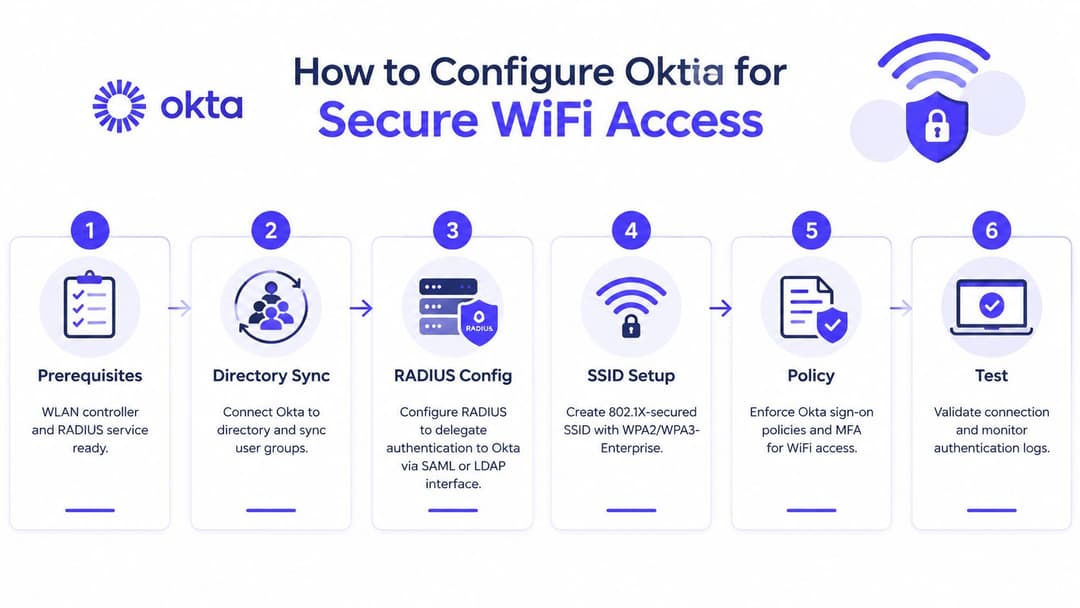
सही क्रम है:
WLAN और RADIUS सेवा तैयार करें। पुष्टि करें कि कंट्रोलर या NAC एक RADIUS क्लाइंट के रूप में कार्य कर सकता है, जहां आवश्यकता हो वहां प्रमाणपत्र प्रस्तुत किए जा सकते हैं, और चुनी गई सेवा उस EAP विधि का समर्थन करती है जिसका उपयोग आपके एंडपॉइंट करेंगे। एक क्लाउड RADIUS प्रदाता ऑन-प्रिमाइसेस RADIUS सर्वर संचालित करने की आवश्यकता को समाप्त कर सकता है, लेकिन फिर भी इसे WLAN और Okta के बीच होना चाहिए।
Okta को आधिकारिक डायरेक्टरी से कनेक्ट करें। उन समूहों को सिंक्रोनाइज़ करें जो कर्मचारियों, ठेकेदारों, प्रशासकों और किसी भी प्रतिबंधित आबादी का प्रतिनिधित्व करते हैं। समूह के नाम और एक्सेस के उद्देश्य को सरल रखें।
Staff-WiFiनामक समूह का ऑडिट करना बिना दस्तावेज़ वाले अपवादों से तैयार की गई नीति की तुलना में आसान है।RADIUS लेयर के माध्यम से डेलिगेशन कॉन्फ़िगर करें। कंट्रोलर को RADIUS एंडपॉइंट पर अनुरोध भेजने चाहिए। इसके बाद वह एंडपॉइंट उपयुक्त Okta इंटीग्रेशन को कॉल करता है, न कि एक्सेस पॉइंट सीधे Okta RADIUS एजेंट को WiFi EAP बातचीत भेजता है। स्व-होस्टेड इंफ्रास्ट्रक्चर के साथ प्रबंधित मध्यस्थ की तुलना करते समय cloud RADIUS provider overview उपयोगी होता है।
सुरक्षित SSID बनाएं। स्टाफ एक्सेस के लिए 802.1X के साथ WPA2-Enterprise या WPA3-Enterprise का उपयोग करें। प्रवर्तन सक्षम करने से पहले क्लाइंट पर सर्वर प्रमाणपत्र ट्रस्ट आवश्यकताओं को परिभाषित करें। एक प्रमाणपत्र-समर्थित SSID को तब तक तैनात न करें जब तक कि एंडपॉइंट प्रबंधन के पास क्लाइंट प्रमाणपत्र जारी करने या नवीनीकृत करने का कोई विश्वसनीय तरीका न हो।
ऑथराइजेशन नीति लागू करें। ऑथेंटिकेशन इस बात का उत्तर देता है कि उपयोगकर्ता या डिवाइस कौन है। ऑथराइजेशन यह निर्धारित करता है कि वह कहां जा सकता है। Okta समूहों या प्रमाणपत्र विशेषताओं को VLANs, डाउनलोड करने योग्य ACLs, रोल पॉलिसियों, या WLAN प्लेटफॉर्म पर समकक्ष नियंत्रणों से मैप करें। कर्मचारियों, ठेकेदारों और विशेषाधिकार प्राप्त प्रशासकों को डिफ़ॉल्ट रूप से समान नेटवर्क व्यवहार नहीं मिलना चाहिए।
परीक्षण और निरीक्षण करें। एक स्वीकृत उपयोगकर्ता, एक असाइन न किए गए उपयोगकर्ता, एक अक्षम उपयोगकर्ता, एक खोए हुए प्रमाणपत्र और अपेक्षित समूह से बाहर के डिवाइस का परीक्षण करें। कंट्रोलर लॉग्स, RADIUS अनुरोध और प्रतिक्रिया विवरण, Okta सिस्टम लॉग्स, और एंडपॉइंट सप्लीकेंट संदेशों को कैप्चर करें। केवल एक सफल लॉगिन यह साबित नहीं करता है कि सेगमेंटेशन या निरसन काम करता है।
प्रमाणीकरण मोड को अलग परीक्षणों के रूप में मानें
Okta के दस्तावेजीकृत मोड अलग तरह से व्यवहार करते हैं। पासवर्ड प्लस MFA एक पासवर्ड प्रॉम्प्ट और उसके बाद एक पुश या अन्य फ़ैक्टर उत्पन्न कर सकता है। केवल-MFA और पासकोड फ़्लो इस बात पर निर्भर कर सकते हैं कि RADIUS सेवा अनुरोध को कैसे पैकेज करती है और क्लाइंट सप्लीकेंट रिस्पॉन्स को कैसे संभालता है। एक ही परीक्षण के दौरान तीन वेरिएबल्स को न बदलें और फिर एक ही "access denied" संदेश से परिणाम का विश्लेषण न करें।
PAP अनुकूलता भी उतनी ही महत्वपूर्ण है। Okta की एजेंट सीमा का अर्थ है कि एक ऐसा परिनियोजन जिसके लिए EAP-TLS, PEAP, या TTLS की आवश्यकता होती है, वह अपने 802.1X इंफ्रास्ट्रक्चर को उस एजेंट की ओर इंगित नहीं कर सकता है और यह उम्मीद नहीं कर सकता है कि हैंडशेक काम करेगा। एक ऐसा मध्यस्थ चुनें जो आवश्यक EAP विधि को समाप्त करता हो, फिर समर्थित पहचान पथ का उपयोग करके उस सेवा को Okta के साथ एकीकृत करें।
एक पायलट SSID या सीमित कंट्रोलर स्कोप का उपयोग करें। परिवर्तन विंडो के दौरान एक आपातकालीन प्रशासनिक मार्ग रखें, और यह दस्तावेज़ करें कि किसी उपयोगकर्ता को कैसे निरस्त करना है, प्रमाणपत्र को कैसे बदलना है, किसी डिवाइस को कैसे हटाना है, और अनुपलब्ध पहचान सेवा से कैसे उबरना है। सफलता की कसौटी नियंत्रित विफलता है, न कि केवल एक हरा कनेक्शन आइकन।
Purple और Okta के साथ पासवर्ड रहित एक्सेस को सरल बनाना
बिना पासवर्ड वाला WiFi सबसे अच्छा तब काम करता है जब उपयोगकर्ता को प्रमाणीकरण तंत्र को समझने की आवश्यकता नहीं होती है। एक प्रबंधित कर्मचारी डिवाइस एंडपॉइंट प्रबंधन के माध्यम से अपना ट्रस्ट कॉन्फ़िगरेशन प्राप्त कर सकता है, प्रमाणपत्र-समर्थित नेटवर्क से जुड़ सकता है, और इसकी पहचान असाइनमेंट या डिवाइस की स्थिति बदलने पर पहुंच खो सकता है। एक अतिथि एक बार मान्यता प्राप्त पहचान फ़्लो का उपयोग कर सकता है, फिर साझा स्थान पासवर्ड पर वापस आए बिना Passpoint या OpenRoaming के माध्यम से फिर से जुड़ सकता है।
उपयोगी आर्किटेक्चर Okta को सत्य के स्रोत के रूप में रखता है और WLAN वितरण को वायरलेस नीति के लिए डिज़ाइन की गई सेवा में ले जाता है। Purple SAML और SCIM जैसे पहचान कनेक्शन के माध्यम से कर्मचारी WiFi को Okta के साथ एकीकृत कर सकता है, स्वचालित प्रावधान और निरसन का समर्थन कर सकता है, और कर्मचारियों, मेहमानों और बहु-किराएदार नेटवर्क के लिए क्लाउड-आधारित नियंत्रण प्रदान कर सकता है। यह Okta RADIUS एजेंट को एक्सेस पॉइंट के मूल WiFi प्रमाणीकरणकर्ता के रूप में मानने से बचाता है।
एक पहचान मॉडल, कई डिवाइस वास्तविकताएं
एक मिश्रित एस्टेट को एक से अधिक क्रेडेंशियल प्रकार की आवश्यकता होती है। प्रबंधित लैपटॉप और फोन सर्टिफ़िकेट-ग्रेड एक्सेस का उपयोग कर सकते हैं। अतिथि Passpoint या OpenRoaming के माध्यम से पासवर्डलेस पहचान यात्रा का उपयोग कर सकते हैं। प्रिंटर, स्कैनर, POS टर्मिनल और IoT उपकरणों को iPSK या किसी अन्य डिवाइस-विशिष्ट विधि की आवश्यकता हो सकती है क्योंकि वे उपयोगकर्ता-संचालित 802.1X एक्सचेंज को पूरा नहीं कर सकते हैं।
परिचालन का लाभ नियंत्रण (containment) है। एक पुराने उपकरण को पूरे SSID को वापस एक साझा पासवर्ड पर मजबूर नहीं करना पड़ता है। इसकी व्यक्तिगत कुंजी या डिवाइस पहचान को एक सीमित नीति से मैप किया जा सकता है, जबकि कर्मचारी और अतिथि पहचान मजबूत नियंत्रणों का उपयोग करना जारी रखते हैं। इससे अपवाद दिखाई देता है और इसकी पहुंच सीमित रहती है।
UK अपनाने के संकेत बताते हैं कि यह एक सैद्धांतिक मुद्दा होने के बजाय एक व्यावहारिक डिज़ाइन मुद्दा क्यों बनता जा रहा है। Enterprise WiFi security की Purple समीक्षा में बताया गया है कि 81% WBA सर्वेक्षण उत्तरदाताओं ने 2025 में OpenRoaming तैनाती की योजना बनाई थी, जबकि UK कवरेज में बताया गया है कि 38% ने पहले ही OpenRoaming या Passpoint-अनुपालन नेटवर्क तैनात कर दिए थे। ये आंकड़े गति का संकेत देते हैं, लेकिन वे डिवाइस समर्थन, रोमिंग प्रोफाइल, पहचान आश्वासन और नीति सीमाओं से जुड़े इंजीनियरिंग कार्य को समाप्त नहीं करते हैं।
अतिथि एक्सेस को लाइफसाइकिल नियंत्रण की आवश्यकता है
गैस्ट WiFi को अक्सर केवल एक पोर्टल की समस्या माना जाता है। व्यावहारिक रूप से, मूल्यवान नियंत्रण वह है जो पहले कनेक्शन के बाद होता है। क्या ऑपरेटर एक अनमैनेज्ड डिवाइस से लौटती हुई प्रमाणित पहचान में अंतर कर सकता है? क्या हर गैस्ट क्रेडेंशियल को बदले बिना एक्सेस को रद्द किया जा सकता है? क्या एक ही फिजिकल WLAN एस्टेट का उपयोग करते समय स्टाफ, निवासियों, आगंतुकों और ठेकेदारों को अलग-अलग नेटवर्क अनुमतियां मिल सकती हैं?
जब डिवाइस और सर्विस को सही तरीके से प्रोविशन किया जाता है, तो Passpoint और OpenRoaming पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी प्रदान कर सकते हैं। Purple जैसा प्लेटफॉर्म उन यात्राओं को वेन्यू एनालिटिक्स और आइडेंटिटी वर्कफ़्लो से जोड़ सकता है, जबकि स्टाफ और एंटरप्राइज उपयोगकर्ताओं के लिए Okta को प्रासंगिक बनाए रख सकता है। इसका परिणाम केवल एक तेज़ साइन-इन नहीं है। यह आइडेंटिटी, डिवाइस, वेन्यू और नेटवर्क पॉलिसी के बीच अधिक ऑडिट करने योग्य संबंध है।
इस मॉडल का मूल्यांकन करने वाले ऑपरेटरों के लिए, passwordless WiFi with Purple सर्विस दृष्टिकोण का वर्णन करता है। फिर भी गोपनीयता आवश्यकताओं, प्रतिधारण नीतियों, वेन्यू ऑनबोर्डिंग, रोमिंग पार्टनर्स और उन डिवाइसेस के खिलाफ निर्णय का परीक्षण किया जाना चाहिए जो आधुनिक नामांकन का समर्थन नहीं करते हैं।
सामान्य Okta WiFi समस्याओं का निवारण
अधिकांश विफल परिनियोजन किसी रहस्यमयी Okta दोष के कारण नहीं होते हैं। वे पहचान एकीकरण का इस तरह उपयोग करने से होते हैं मानो यह एक पूर्ण 802.1X सेवा हो, या प्रमाणपत्रों, समूह मैपिंग और पुराने क्लाइंट्स की अनदेखी करते हुए केवल सुगम मार्ग का परीक्षण करने से होते हैं।
वे विफलताएं जो सबसे अधिक दिखाई देती हैं
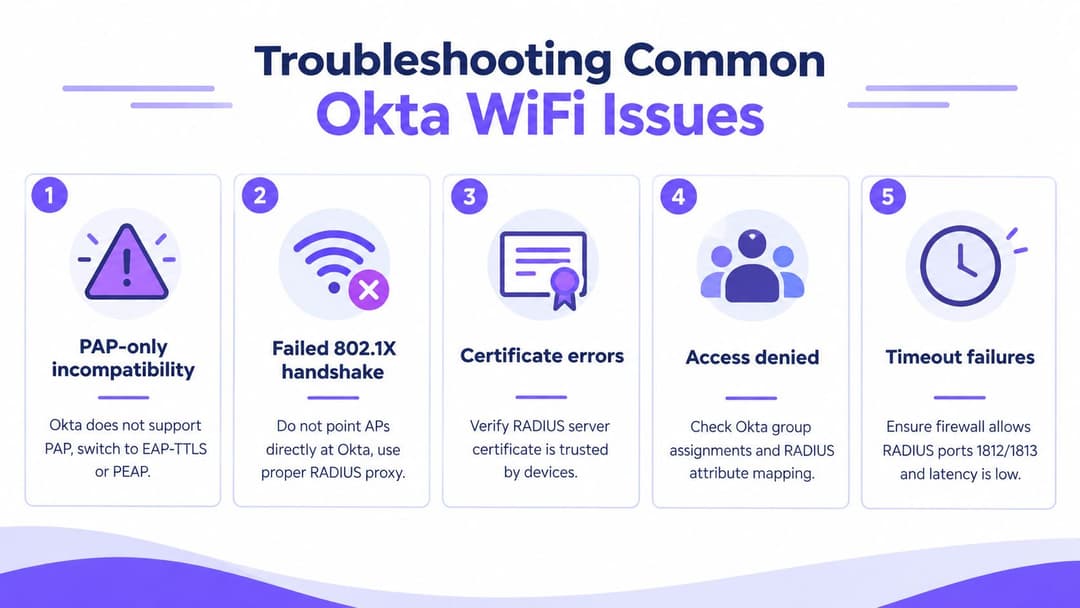
केवल-PAP असंगतता: Okta RADIUS एजेंट PAP का समर्थन करता है, जबकि कई एंटरप्राइज़ 802.1X डिज़ाइन WLAN-सामना करने वाले RADIUS सेवा द्वारा प्रबंधित EAP विधियों पर निर्भर करते हैं। एक ऐसे RADIUS मध्यस्थ का उपयोग करें जो आवश्यक EAP विधि का समर्थन करता हो और Okta के साथ एकीकृत हो, बजाय इसके कि एजेंट को ऐसी भूमिका में धकेला जाए जिसका वह समर्थन नहीं करता है।
विफल 802.1X हैंडशेक: एक एक्सेस पॉइंट या कंट्रोलर को सीधे Okta एजेंट की ओर निर्देशित करने से आमतौर पर टाइमआउट होता है या बातचीत अस्वीकार हो जाती है। अनुरोध को पहले मानकों के अनुरूप RADIUS परत पर भेजें, फिर EAP एक्सचेंज और डाउनस्ट्रीम पहचान प्रतिक्रिया का अलग से निरीक्षण करें।
प्रमाणपत्र त्रुटियां: एक क्लाइंट गलत सर्वर प्रमाणपत्र पर भरोसा कर सकता है, जारीकर्ता CA को अस्वीकार कर सकता है, या एक समाप्त हो चुका क्लाइंट प्रमाणपत्र प्रस्तुत कर सकता है। एंडपॉइंट और RADIUS सेवा पर पूरी ट्रस्ट चेन की जांच करें, फिर प्रमाणपत्र के जीवनकाल के समाप्त होने से पहले नवीनीकरण का परीक्षण करें।
सफल पहचान सत्यापन के बाद एक्सेस अस्वीकृत: Okta उपयोगकर्ता को प्रमाणित कर सकता है जबकि WLAN अभी भी अनुरोध को अस्वीकार करता है क्योंकि समूह असाइनमेंट या लौटाए गए RADIUS विशेषताएँ एक अनुमत भूमिका से मेल नहीं खाती हैं। एक ही लेनदेन में Okta समूह, RADIUS प्रतिक्रिया और कंट्रोलर नीति की तुलना करें।
टाइमआउट विफलताएं: फ़ायरवॉल, राउटिंग, या अत्यधिक विलंबता RADIUS एक्सचेंज को पूरा होने से रोक सकती है। जांचें कि चुनी गई सेवा के अनुसार आवश्यक प्रमाणीकरण और अकाउंटिंग ट्रैफ़िक की अनुमति है, और पुष्टि करें कि कंट्रोलर प्राथमिक और माध्यमिक दोनों एंडपॉइंट तक पहुंच सकता है।
सेटिंग्स बदलने से पहले परतों को अलग करें
एंडपॉइंट से शुरू करें और पीछे की ओर काम करें। क्या डिवाइस सर्वर प्रमाणपत्र पर भरोसा करता है? क्या इसने अपेक्षित EAP विधि भेजी है? क्या कंट्रोलर ने अनुरोध को आगे बढ़ाया है? क्या RADIUS सेवा को यह प्राप्त हुआ? क्या Okta ने इच्छित नीति का मूल्यांकन किया? क्या कंट्रोलर ने लौटाई गई ऑथराइजेशन को लागू किया?
पासकोड और पुश फ़्लो अपने स्वयं के परीक्षण मामलों के हकदार हैं। एक पुश प्रॉम्प्ट उपयोगकर्ता के उस इंटरैक्शन पर निर्भर हो सकता है जिसे एक WiFi सप्लिकेंट स्पष्ट रूप से प्रस्तुत नहीं करता है, जबकि एक पासकोड पारंपरिक पासवर्ड से अलग व्यवहार कर सकता है। प्रत्येक मोड का अलग से परीक्षण करें, सटीक परिणाम रिकॉर्ड करें, और 802.1X SSID पर कैप्टिव-पोर्टल जैसे अनुभव को डिज़ाइन करने से बचें। प्लेटफ़ॉर्म दस्तावेज़ स्पष्ट रूप से RADIUS एकीकरण को प्रत्यक्ष WiFi इन्फ्रास्ट्रक्चर समर्थन से अलग करता है।
Okta के साथ Zero Trust WiFi के लिए अगले कदम
वास्तुकला का चयन डिवाइस और एक्सेस यात्रा के अनुसार करें, न कि पहचान उत्पाद के नाम के अनुसार। जब आपके पास एक स्थापित एंटरप्राइज WLAN हो और आपको Okta-समर्थित पहचान निर्णयों की आवश्यकता हो, तो RADIUS फ़ॉरवर्डिंग का उपयोग करें। जब प्रबंधित उपकरणों या बार-बार आने वाले मेहमानों को स्वचालित, पासवर्ड रहित कनेक्टिविटी की आवश्यकता हो, तो Passpoint या OpenRoaming के साथ प्रमाणपत्र-आधारित WPA2-Enterprise या WPA3-Enterprise का उपयोग करें। जहां ब्राउज़र-आधारित अतिथि या ठेकेदार ऑनबोर्डिंग उपयुक्त हो, वहां पोर्टल मॉडल का उपयोग करें।
सबसे मजबूत रोलआउट योजना जानबूझकर सरल और व्यावहारिक है:
- पहचान नीति को मान्य करें: पुष्टि करें कि कौन से Okta समूह, कारक और जीवनचक्र इवेंट वायरलेस एक्सेस प्रदान कर सकते हैं या हटा सकते हैं।
- स्टाफ नेटवर्क को सुरक्षित करें: प्रति-उपयोगकर्ता या प्रति-डिवाइस प्रमाणीकरण का उपयोग करें, फिर एक विस्तृत स्टाफ VLAN के बजाय भूमिका-आधारित विभाजन लागू करें।
- अपवादों को अलग करें: प्रिंटर, स्कैनर, POS सिस्टम और IoT उपकरणों को साझा स्टाफ क्रेडेंशियल के बजाय iPSK जैसा नियंत्रित डिवाइस-विशिष्ट पथ दें।
- रोमिंग अनुभव का पायलट करें: समर्थित उपकरणों, बार-बार आने वाले विजिटर्स, प्रमाणपत्र ट्रस्ट और निरस्तीकरण के साथ Passpoint या OpenRoaming का परीक्षण करें।
- केवल कनेक्शन की गति नहीं, नियंत्रण को मापें: पासवर्ड-रीसेट मांग, असफल ऑनबोर्डिंग, पुराने एक्सेस, निरस्तीकरण सटीकता और प्रमाणीकरण लॉग की गुणवत्ता को ट्रैक करें।
नेटवर्किंग प्लस द्वारा रिपोर्ट किए गए एक यूके उद्योग सर्वेक्षण में पाया गया कि 47% उत्तरदाताओं ने अपने नेटवर्क में OpenRoaming या Passpoint जोड़ने की योजना बनाई है, साथ ही उसी उद्योग संदर्भ में रिपोर्ट की गई 81% की व्यापक तैनाती का आंकड़ा भी शामिल है। इसलिए स्थानों के लिए व्यावसायिक लाभ केवल एक आसान लॉगिन से कहीं अधिक व्यापक है। पहचान-लिंक किया गया WiFi बेहतर जीवनचक्र नियंत्रण, स्पष्ट अनुपालन साक्ष्य और अधिक उपयोगी प्रथम-पक्ष जुड़ाव का समर्थन कर सकता है, बशर्ते कि ऑपरेटर सहमति, डेटा प्रतिधारण और विभाजन को सही ढंग से डिज़ाइन करें।
निर्णय लेने की चेकलिस्ट सरल है। पहचान के लिए Okta को आधिकारिक रखें। Okta और WLAN के बीच एक उचित RADIUS या वायरलेस पॉलिसी लेयर रखें जहाँ 802.1X को इसकी आवश्यकता होती है। प्रबंधित उपकरणों के लिए प्रमाणपत्रों का उपयोग करें, पुराने उपकरणों को अलग करें, और मेहमानों को एक अलग लाइफसाइकिल के रूप में मानें। फिर अन्य साइटों पर विस्तार करने से पहले विफलता के मामलों को मान्य करें।
Purple स्टाफ, गैस्ट और मल्टी-टेनेंट WiFi वर्कफ़्लो से Okta आइडेंटिटी को जोड़ता है, जिसमें पासवर्डलेस एक्सेस, Passpoint और OpenRoaming, क्लाउड RADIUS क्षमताएं और लीगेसी डिवाइसेस के लिए iPSK सपोर्ट शामिल हैं। अपने UK एस्टेट के लिए एक आइडेंटिटी-आधारित WiFi डिज़ाइन का मूल्यांकन करने और अपने WLAN वेंडर्स के बीच एक नियंत्रित पायलट की योजना बनाने के लिए Purple पर जाएं।