

Enterprise in-car and fleet WiFi architecture advisor
Model in-vehicle cellular routing architectures, estimate data consumption, project marketing opt-in lead capture, and calculate multi-vehicle operational ROI for transportation fleets.
Vehicle fleet operating parameters
Operational metrics and financial projections
Discover how Purple powers passenger WiFi, telemetry segmentation, and CRM analytics across vehicle fleets globally.
Lange Zeit bedeutete mobiles Internet im Auto, ein Telefon als Hotspot zu nutzen oder einen einfachen Consumer-Hotspot zu verwenden. Für den Unternehmenseinsatz ist dieses Modell ungeeignet. Es ist an der Zeit, in-car WiFi weniger als bloßes Feature, sondern vielmehr als strategisches Asset zu betrachten - eine Möglichkeit, Ihre gesamte Fahrzeugflotte in sichere, mobile Erweiterungen Ihres Büronetzwerks zu verwandeln.
Es geht darum, eine verwaltete, zuverlässige Konnektivität sowohl für Ihre Mitarbeiter als auch für Ihre Gäste bereitzustellen - wo auch immer diese sich befinden.
Die Zukunft der Flottenkonnektivität ist da
Stellen Sie sich vor, Ihre Flotte agiert als nahtloser Teil Ihrer Unternehmensinfrastruktur. Die Fahrer eines Logistikunternehmens könnten den Lieferstatus sofort aktualisieren und auf Routenoptimierungssoftware zugreifen, ohne eine einzige Verbindungsunterbrechung. Ein Premium-Transportdienst könnte seinen Gästen ab dem Moment des Einstiegs ein erstklassiges, sicheres WiFi Erlebnis bieten.
Dies ist das Versprechen von in-car WiFi auf Enterprise-Niveau. Es geht nicht nur darum, eine Internetverbindung bereitzustellen; es geht darum, eine produktive, sichere und datenreiche mobile Umgebung aufzubauen. Dieser Leitfaden richtet sich an Unternehmensleiter und IT-Spezialisten, die wissen müssen, wie diese Technologie effektiv bereitgestellt und verwaltet wird.
Mehr als nur einfache Konnektivität
Verbraucherlösungen wie das Tethering über Smartphones oder Plug-and-Play-Mobil-Hotspots sind oft der erste Schritt, stoßen aber bei echten geschäftlichen Anforderungen schnell an ihre Grenzen. Ihnen fehlen die zentrale Verwaltung, die robuste Sicherheit und die Skalierbarkeit, die für die Unterstützung einer gesamten Fahrzeugflotte erforderlich sind.
Ein Enterprise-Ansatz bietet im Gegensatz dazu eine leistungsstarke, zentral verwaltete Lösung, die wichtige geschäftliche Herausforderungen löst. Dieser Wechsel ist aus einigen wesentlichen Gründen entscheidend:
- Höhere Produktivität: Ihre mobilen Mitarbeiter, vom Außendiensttechniker bis zum Vertriebsteam, erhalten zuverlässigen Zugriff auf Unternehmensressourcen, Cloud-Anwendungen und Kommunikationstools. Keine Funklöcher mehr.
- Besseres Gästeerlebnis: Für Transport-, Hotel- und Reiseunternehmen ist das Anbieten von sicherem, qualitativ hochwertigem WiFi ein wichtiges Unterscheidungsmerkmal, das die Kundenzufriedenheit steigert.
- Betriebliche Effizienz: Die Datenübertragung in Echtzeit von Fahrzeugen ermöglicht ein besseres Flottenmanagement, vorausschauende Wartungsmeldungen und eine weitaus schlankere Logistik.
Das Fundament für Wachstum schaffen
Große Automobilmarken wie Mercedes-Benz und Stellantis (Hersteller von Fiat, Jeep und Peugeot) integrieren bereits fortschrittliches WiFi in ihre Fahrzeuge, weil sie dessen Wert erkennen. Diese Systeme unterstützen alles von Over-the-Air-Software-Updates bis hin zu abonnementbasiertem Infotainment, was neue Einnahmequellen und ein besseres Besitzererlebnis schafft.
Für Unternehmen ist das Ziel dasselbe: messbaren Mehrwert aus der Konnektivität zu schöpfen. Eine professionelle in-car WiFi Lösung bildet das Fundament. Sie ermöglicht es Ihnen zu kontrollieren, wer Zugriff erhält, wie die Verbindung hergestellt wird und welche Daten Sie erfassen können, um intelligentere Entscheidungen zu treffen.
Dieser Leitfaden führt Sie durch die Grundlagen des Aufbaus dieses Netzwerks. Wir behandeln Bereitstellungsmodelle, Sicherheitsarchitektur und Authentifizierungsmethoden für Mitarbeiter und Gäste. Sie werden sehen, wie Plattformen wie Purple all dies mit sicherem, passwortlosem Zugriff ermöglichen, jedes Fahrzeug in eine produktive Umgebung verwandeln und neue Möglichkeiten für datengestützte Erkenntnisse eröffnen.
Am Ende werden Sie über das nötige Verständnis verfügen, um eine Konnektivitätsstrategie zu entwickeln, die einen klaren Return on Investment liefert.
Wählen Sie Ihr Bereitstellungsmodell für WiFi im Auto
Eine Flotte mit in-car WiFi auszustatten, ist keine Einheitslösung. Der richtige Weg für Ihr Unternehmen hängt ganz davon ab, was Sie in Bezug auf Sicherheit, Skalierbarkeit und Kontrolle benötigen. Das Verständnis der drei Hauptbereitstellungsmodelle ist der erste echte Schritt zum Aufbau eines mobilen Netzwerks, auf das Sie sich verlassen können.
Stellen Sie sich das so vor, als würden Sie ein Audiosystem für einen neuen Raum auswählen. Sie könnten einfach die leisen, integrierten Lautsprecher Ihres Telefons nutzen, einen tragbaren Lautsprecher mitbringen oder sich für ein professionell installiertes Multiroom-Soundsystem entscheiden. Jede Option liefert Ihnen Ton, aber sie bieten völlig unterschiedliche Qualitätsstufen, Steuerungsmöglichkeiten und ein ganz anderes Gesamterlebnis.
Lassen Sie uns die drei Hauptansätze für die Fahrzeugkonnektivität aufschlüsseln und diese Analogie nutzen, um die Vor- und Nachteile für jedes Unternehmen mit einer Fahrzeugflotte zu beleuchten.
Smartphone-Tethering: Das einzelne Paar Kopfhörer
Die einfachste Methode ist das Smartphone-Tethering, bei dem ein Mitarbeiter einfach den Datentarif seines Mobiltelefons nutzt, um eine kleine, persönliche WiFi-Blase zu erstellen. Das ist so, als würde eine Person ihre Kopfhörer mit einem Kollegen teilen - es funktioniert im Notfall für einen vorübergehenden Bedarf, ist aber unglaublich eingeschränkt.
Für ein Unternehmen ist dieses Modell mit zahlreichen Problemen behaftet:
- Keine zentrale Kontrolle: Ihr IT-Team hat weder Einblick noch Kontrolle über die Verbindung. Sie können keine Sicherheitsrichtlinien durchsetzen, die Datennutzung nicht überwachen und nicht verwalten, wer Zugriff erhält.
- Erhebliche Sicherheitsrisiken: Tethering stellt eine direkte, oft ungesicherte Verbindung zu einem persönlichen Gerät her. Dies kann sensible Unternehmensdaten gefährden, wenn das Smartphone des Mitarbeiters kompromittiert wird oder sich mit einem nicht vertrauenswürdigen öffentlichen Netzwerk verbindet.
- Extrem unbeständige Leistung: Die Verbindungsqualität hängt vollständig vom Smartphone des Mitarbeiters, den Datenlimits seines Mobilfunktarifs und seinem genauen Standort ab. Für kritische Geschäftsprozesse ist das schlichtweg nicht zuverlässig genug.
- Unmöglich zu skalieren: Der Versuch, diesen Ansatz für eine Flotte von mehr als ein oder zwei Fahrzeugen zu verwalten, ist von vornherein zum Scheitern verurteilt. Es gibt keine Möglichkeit, einen konsistenten Service zu garantieren oder unternehmensweite Richtlinien durchzusetzen.
Letztendlich ist Tethering eine Notlösung für Endverbraucher, die den Enterprise-Standards für Sicherheit und Verwaltung in keiner Weise gerecht wird. Sich bei geschäftskritischen Aufgaben darauf zu verlassen, ist ein erhebliches betriebliches Risiko.
Mobile Hotspots: Der tragbare Bluetooth-Lautsprecher
Eine deutliche Steigerung gegenüber dem Tethering ist der dedizierte mobile Hotspot, oft auch als MiFi-Gerät bezeichnet. Dabei handelt es sich um kleine, tragbare Geräte, die eine SIM-Karte aufnehmen und ein WiFi Netzwerk ausstrahlen. Dies entspricht Ihrem tragbaren Bluetooth-Lautsprecher - leistungsstärker als Kopfhörer, aber immer noch ein eigenständiges, auf Endverbraucher ausgerichtetes Gerät.
Obwohl mobile Hotspots besser sind als Tethering, reichen sie für die meisten Enterprise Flottenbereitstellungen nicht aus. Sie bieten zwar eine stabilere Verbindung, bringen aber eigene Einschränkungen mit sich.
Mobile Hotspots sind ein Mittelweg - sie bieten zwar mehr Leistung als Tethering, vermissen jedoch die robuste Integration und die zentrale Verwaltung, die für den echten Enterprise-Einsatz erforderlich sind. Sie lösen zwar das unmittelbare Problem, eine Verbindung herzustellen, verursachen aber mit zunehmendem Wachstum neue administrative Probleme.
Jedes dieser Geräte muss in der Regel einzeln verwaltet werden. Dies zwingt die IT-Abteilung dazu, jeden einzelnen Hotspot separat zu überwachen, zu konfigurieren und zu sichern, was mit wachsender Flotte schnell zu einem logistischen Albtraum wird. Die Sicherheit ist ein weiterer großer Schwachpunkt, da diese Geräte oft auf einfachen, gemeinsam genutzten Passwörtern basieren, die leicht kompromittiert oder weitergegeben werden können. Für sehr kleine Teams können sie eine brauchbare Option sein, aber sie bieten nicht das Fundament für ein skalierbares und wirklich sicheres in-car WiFi Netzwerk.
Hier ist ein kurzer Überblick darüber, wie sich diese drei Hauptansätze für eine Unternehmensflotte schlagen.
Ein Vergleich der Bereitstellungsmodelle für WiFi im Auto
Diese Tabelle fasst die drei Hauptansätze für die Bereitstellung von WiFi im Fahrzeug zusammen, bewertet nach den Kriterien, die für die Bereitstellung in einer Enterprise-Flotte am wichtigsten sind.
| Ansatz | Ideal für | Sicherheitsstufe | Verwaltungsaufwand | Skalierbarkeit |
|---|---|---|---|---|
| Smartphone-Tethering | Notfälle, Einzelnutzer-Zugang. Nicht für geschäftliche Nutzung geeignet. | Sehr niedrig | Keiner (nicht verwaltbar) | Keine |
| Mobile Hotspots | Kleine Teams (1 - 5 Fahrzeuge) mit grundlegenden Anforderungen. | Niedrig | Hoch (Verwaltung einzelner Geräte) | Niedrig |
| Integrierte Router | Jede Flotte, die sichere, skalierbare und verwaltbare Konnektivität benötigt. | Hoch (Enterprise-Klasse) | Niedrig (Zentralisiert) | Hoch |
Wie Sie sehen können, gibt es zwar einfachere Optionen, aber nur eine ist für die Anforderungen einer modernen kommerziellen Flotte ausgelegt.
OEM- und Aftermarket-Router: Das integrierte Soundsystem
Der Goldstandard für Enterprise in-car WiFi ist die Verwendung von dedizierten, robusten Routern, die in jedem Fahrzeug installiert sind. Dies kann Hardware sein, die vom Fahrzeughersteller (OEM) integriert wurde, oder professionelle Nachrüstrouter. Dies entspricht einem voll integrierten, zentral gesteuerten Soundsystem - eine dauerhafte, leistungsstarke Lösung, die speziell für diese Aufgabe entwickelt wurde.
Dieser Ansatz wurde von Grund auf für die gewerbliche Nutzung entwickelt und bietet enorme Vorteile:
- Zentralisierte Verwaltung: Ihr IT-Team kann die Konnektivität der gesamten Flotte über ein einziges, einheitliches Dashboard überwachen, konfigurieren und aktualisieren.
- Sicherheit auf Enterprise-Niveau: Diese Router sind darauf ausgelegt, fortschrittliche Sicherheitsprotokolle, Netzwerksegmentierung und eine tiefe Integration in Ihre Sicherheitsplattformen für Unternehmen zu unterstützen.
- Überragende Leistung: Sie nutzen leistungsstarke, externe Antennen, um eine weitaus stärkere und zuverlässigere Mobilfunkverbindung zu erreichen, als es ein Telefon oder ein tragbarer Hotspot jemals könnte.
- Skalierbarkeit: Die gesamte Architektur ist auf Wachstum ausgelegt, sodass Sie problemlos weitere Fahrzeuge in das Netzwerk integrieren können, während die Richtlinien und die Leistung perfekt einheitlich bleiben.
Durch die Wahl eines dedizierten Hardware-Modells schaffen Sie ein solides Fundament. Diese Hardware wird zur Plattform für die erweiterten Authentifizierungs- und Sicherheitsfunktionen, die wir als Nächstes untersuchen. Sie können mehr darüber erfahren, wie diese Teile zusammenpassen, indem Sie über die Kernkomponenten von WiFi für Fahrzeuge lesen. Dies ist das einzige Modell, das Ihre Fahrzeugflotte wirklich in eine sichere und verwaltete Erweiterung Ihres Unternehmensnetzwerks verwandelt.
So bauen Sie ein sicheres und skalierbares mobiles Netzwerk auf
Die Wahl der richtigen Hardware, wie z. B. eines integrierten Routers, bietet Ihnen ein solides Fundament. Aber die wahre Stärke eines Enterprise in-car WiFi Netzwerks liegt in der Softwarearchitektur, die Sie darüber legen. Erst sie verwandelt eine einfache Internetverbindung in ein sicheres, verwaltetes und intelligentes Geschäftsinstrument.
Stellen Sie sich Ihren Router wie den Motor eines Autos vor. Er liefert die reine Leistung, aber Sie benötigen ein hochentwickeltes Steuerungssystem, um diese Leistung effektiv zu verwalten. Technologien wie Passpoint und zertifikatsbasierter Zugriff fungieren als dieses Steuerungssystem und sorgen für ein sicheres und nahtloses Erlebnis ohne ständige manuelle Eingriffe.
Gehen wir ins Detail - zu den spezifischen Technologien, die ein wirklich sicheres und skalierbares mobiles Netzwerk ermöglichen.
Das Problem mit herkömmlicher WiFi-Sicherheit
Seit Jahren basiert die Netzwerksicherheit auf Pre-Shared Keys (PSKs), was letztendlich nur ein schicker Begriff für ein Standard-WiFi-Passwort ist. Während das für Ihr Heimnetzwerk völlig ausreicht, stellt dieser Ansatz für eine Geschäftsflotte ein erhebliches Risiko dar. Passwörter können weitergegeben, gestohlen oder vergessen werden, was sowohl ein Sicherheitsrisiko als auch einen enormen Verwaltungsaufwand bedeutet.
Ein einziges gestohlenes Passwort von einem Fahrzeug könnte das gesamte Netzwerk Ihrer Flotte gefährden. Jedes Mal, wenn ein Mitarbeiter ausscheidet, stehen Sie vor der mühsamen Aufgabe, das Passwort auf jedem einzelnen Router zu ändern und es allen verbleibenden Mitarbeitern mitzuteilen. Dieses Modell ist schlichtweg nicht skalierbar und erfüllt die modernen Zero-Trust-Sicherheitsprinzipien nicht.
Ein Passwort ist wie ein physischer Schlüssel zu einem Gebäude. Wenn einer verloren geht oder kopiert wird, ist Ihre gesamte Sicherheit gefährdet, bis Sie alle Schlösser austauschen. In einer mobilen Flotte ist das ein unvertretbares Risiko.
Die Lösung besteht darin, sich von diesen gemeinsam genutzten Geheimnissen zu verabschieden und einen identitätsbasierten Ansatz zu wählen, bei dem der Zugriff an das Gerät oder den Benutzer gebunden ist - und nicht an ein Passwort, das jeder kennt.
Die folgende Infografik schlüsselt die wichtigsten Konnektivitätsmodelle auf und zeigt den klaren Übergang von unmanaged, unsicheren Methoden wie Tethering hin zu dem zentral gesteuerten, hochsicheren Modell, das für die Zukunft erforderlich ist.
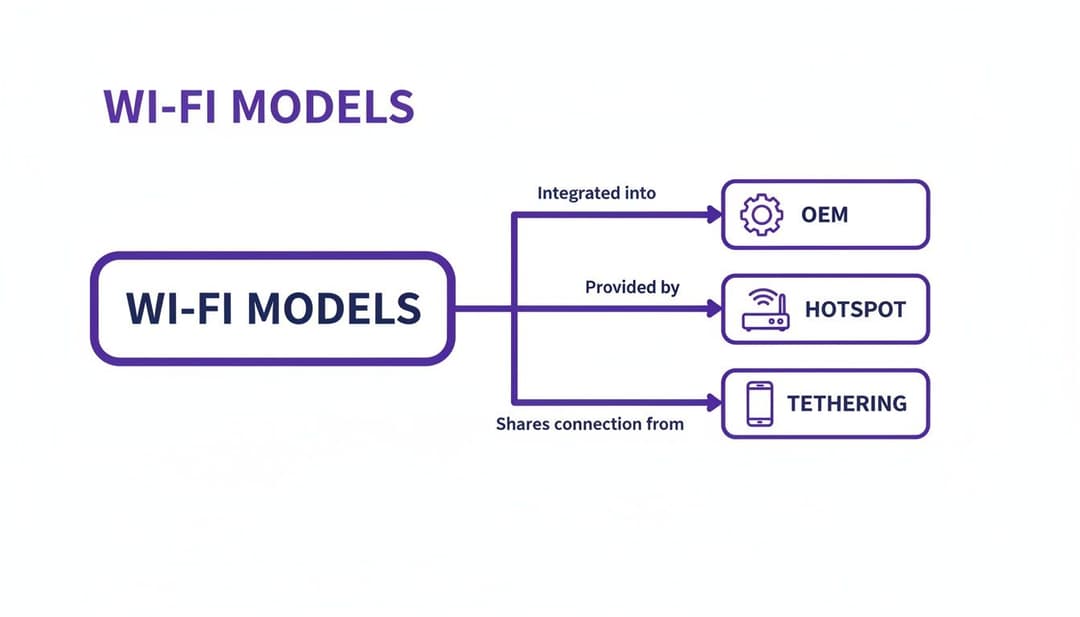
Wie Sie sehen, sind Enterprise-Router das notwendige Fundament für die fortschrittlichen Authentifizierungsmethoden, auf die wir gleich noch näher eingehen werden.
Erstellung eines digitalen Passes mit Passpoint und OpenRoaming
Was wäre, wenn sich Ihre Flottenfahrzeuge automatisch mit sicheren WiFi Netzwerken verbinden könnten, ohne dass jemals ein Passwort eingegeben oder eine Login-Seite angeklickt werden muss? Genau das bieten Passpoint (auch bekannt als Hotspot 2.0) und OpenRoaming.
Stellen Sie es sich wie einen digitalen Reisepass für Ihre Geräte vor. Sobald ein Gerät mit einem Passpoint Profil konfiguriert ist, kann es sich automatisch und sicher mit jedem teilnehmenden WiFi Netzwerk verbinden, auf das es trifft. Die Authentifizierung erfolgt geräuschlos und sicher im Hintergrund, ohne dass eine Benutzereingabe erforderlich ist.
- Passpoint: Dies ist der zugrunde liegende Standard der Wi-Fi Alliance, der es Geräten ermöglicht, sich automatisch mit WiFi Netzwerken zu verbinden und zu authentifizieren.
- OpenRoaming: Dies ist ein Verbunddienst, der die Reichweite von Passpoint erweitert und ein globales Netzwerk vertrauenswürdiger WiFi Access Points schafft.
Für eine Flotte bedeutet dies, dass sich ein Fahrzeug nahtlos zwischen einem Depot, einem Kundenstandort oder einer öffentlichen Ladestation bewegen kann und sich ohne Eingreifen des Fahrers automatisch wieder mit dem sicheren WiFi verbindet. Die Verbindung ist vom ersten Paket an verschlüsselt, wodurch sichergestellt wird, dass Daten stets geschützt sind. Dies ist ein Grundpfeiler für den Aufbau einer wirklich mühelosen und secure wireless networking Umgebung.
Der Goldstandard: Zertifikatsbasierte Authentifizierung
Der sicherste Weg zur Implementierung dieses "digitalen Passes" ist die zertifikatsbasierte Authentifizierung. Anstelle eines Passworts erhält jedes autorisierte Gerät ein eindeutiges digitales Zertifikat. Dieses Zertifikat fungiert als fälschungssichere digitale ID, mit der das Netzwerk die Identität des Geräts überprüft, bevor es Zugriff gewährt.
Diese Methode passt perfekt zu einem Zero-Trust-Sicherheitsmodell. Der Zugriff wird niemals auf der Grundlage eines gemeinsam genutzten Geheimnisses gewährt, sondern erst, nachdem das Netzwerk ein legitimes, nicht widerrufenes Zertifikat von einem vertrauenswürdigen Gerät überprüft hat.
Plattformen wie Purple machen diesen Prozess unglaublich einfach. Durch die Integration in Ihren bestehenden Identitätsanbieter (wie Entra ID oder Google Workspace) können Zertifikate automatisch an Mitarbeitergeräte ausgestellt werden. Ebenso wichtig ist, dass sie sofort widerrufen werden können, wenn ein Mitarbeiter das Unternehmen verlässt oder ein Gerät verloren geht. Dadurch wird die IT-Abteilung vollständig von der manuellen Arbeit entlastet und das Sicherheitsrisiko durch verbleibende Zugriffsrechte eliminiert.
Dieser zertifikatsbasierte Ansatz ermöglicht es Ihnen, ein leistungsstarkes und sicheres mobiles Netzwerk aufzubauen, ohne Ihre vorhandene Hardware der Enterprise-Klasse austauschen zu müssen. Plattformen wie Purple integrieren sich direkt mit Geräten führender Hersteller wie Cisco Meraki, Aruba und Ruckus und fügen eine starke Identitätsebene über der Hardware hinzu, der Sie bereits vertrauen. Dies schafft eine skalierbare, sichere und zukunftssichere Architektur für Ihre in-car WiFi Bereitstellung.
Nahtlose Authentifizierung für Mitarbeiter und Gäste
Sobald die Grundlage für Ihr sicheres Netzwerk steht, besteht der nächste Schritt darin, zu verwalten, wer wie darauf zugreift. Ein professionelles in car wi fi System muss mit verschiedenen Benutzertypen jonglieren - von vertrauenswürdigen Mitarbeitern, die vollen Zugriff benötigen, bis hin zu Gästen, die nur eine einfache, einmalige Verbindung brauchen. Der eigentliche Clou besteht darin, die Authentifizierung für die richtigen Personen unsichtbar zu machen, während im Hintergrund lautlos strenge Sicherheitsvorkehrungen laufen.
Das bedeutet, sich von unhandlichen, gemeinsam genutzten Passwörtern zu verabschieden und hin zu einem identitätsbasierten Zugriff zu wechseln. Für Ihr Unternehmen bedeutet dies die Einrichtung separater, automatisierter Pfade für Ihre Mitarbeiter im Vergleich zu Gästen oder Kunden, die sich in Ihren Fahrzeugen befinden. Die richtige Plattform macht diesen gesamten Prozess unkompliziert, sicher und über eine gesamte Flotte hinweg einfach zu verwalten.
Automatisierter Mitarbeiterzugriff mit Directory SSO
Für Ihre Mitarbeiter besteht die sauberste und sicherste Methode darin, den WiFi-Zugang direkt mit ihrer Unternehmensidentität zu verknüpfen. Durch die Integration mit dem Identitätsanbieter Ihres Unternehmens - wie Microsoft Entra ID (ehemals Azure AD), Google Workspace oder Okta - können Sie Single Sign-On (SSO) für das Netzwerk einrichten.
Dieser Ansatz ist unglaublich effizient, da er vollständig automatisiert ist. Wenn ein neuer Mitarbeiter in das Unternehmen eintritt und im Unternehmensverzeichnis erfasst wird, erhält er sofort die Zugangsdaten, die für den Zugriff auf das in-car Netzwerk erforderlich sind. Keine Support-Tickets, keine manuelle Einrichtung durch die IT.
Der eigentliche Game-Changer zeigt sich, wenn ein Mitarbeiter das Unternehmen verlässt. In der Sekunde, in der sein Konto im Hauptverzeichnis deaktiviert wird, wird sein WiFi Zugriff überall sofort und automatisch entzogen. Dieser einfache Schritt schließt eine riesige und sehr häufige Sicherheitslücke, während er gleichzeitig Ihr IT-Team von einer erheblichen administrativen Last befreit.
Dieser Zero-Touch-Prozess stellt sicher, dass sich nur aktuelle, autorisierte Mitarbeiter verbinden können. Er fügt sich perfekt in moderne Zero-Trust-Sicherheitskonzepte ein und bietet ein nahtloses Erlebnis für das Personal sowie einen enormen Gewinn an Effizienz und Sorgenfreiheit für die IT.
Einfache, sichere Konnektivität für Gäste
Für alle, die keine Mitarbeiter sind - wie Kunden in einem Shuttle oder Partner, die mit Ihrem Team reisen - muss der Anmeldevorgang ebenso einfach, aber genauso sicher sein. Wenn ein Gast nach einem komplizierten WPA2 Schlüssel fragen muss, hinterlässt das einen schlechten ersten Eindruck und erzeugt unnötigen Aufwand. Ein weitaus besserer Weg ist die Nutzung einer einfachen, einmaligen Authentifizierung.
Ein Captive Portal, das lediglich nach einer E-Mail-Adresse fragt, ist die ideale Lösung. Der Gast gibt seine E-Mail-Adresse ein, wird verbunden und das war's. Von da an können Plattformen wie Purple diesen Gast wiedererkennen, sodass er sich bei zukünftigen Fahrten oder sogar an Ihren anderen Bürostandorten automatisch wieder verbinden kann. Dies schafft ein absolut reibungsloses Erlebnis. Da 70 % der Erwachsenen im Vereinigten Königreich ein Smartphone besitzen und ständige Konnektivität erwarten, wird ein solcher nahtloser Zugang schnell zu einer grundlegenden Erwartungshaltung.
iPSK: Die intelligente Lösung für gemeinsam genutzte und ältere Geräte
Was ist also mit all den anderen Geräten, die nicht einer bestimmten Person gehören? Denken Sie an montierte Tablets, IoT-Sensoren oder Zahlungsterminals. Diese können sich nicht über ein Captive Portal anmelden oder die SSO-Anmeldedaten eines Mitarbeiters verwenden. Hier kommt der Identity Pre-Shared Key (iPSK) als hervorragende Lösung ins Spiel.
iPSK schließt die Lücke zwischen der Einfachheit eines einzelnen Passworts und der Sicherheit einer echten Enterprise-Authentifizierung. Damit können Sie eindeutige, individuelle Passwörter für jedes einzelne Gerät oder jede Gerätegruppe erstellen.
Stellen Sie es sich so vor:
- Zahlungsterminals: Alle Zahlungsgeräte in Ihrer gesamten Flotte können eine einzige, eindeutige iPSK nutzen. Dies isoliert sie in ihrem eigenen sicheren virtuellen Netzwerk, geschützt vor jeglichem Gast-Traffic.
- Navigations-Tablets: Ihre Navigationssysteme können eine eigene, separate iPSK erhalten, um sicherzustellen, dass sie nur mit den benötigten Kartendiensten kommunizieren können.
- Gastgeräte: Selbst der Gastzugang kann mit iPSK verwaltet werden, falls ein Captive Portal nicht die richtige Lösung ist, indem ein zeitlich begrenzter Schlüssel für eine bestimmte Veranstaltung oder Gruppe ausgestellt wird.
Dieser Ansatz bietet Ihnen eine granulare Kontrolle und Netzwerksegmentierung ohne den Aufwand einer vollständigen 802.1X-Zertifikatsauthentifizierung, die viele ältere oder einfache IoT-Geräte schlichtweg nicht unterstützen. Jedes Key kann über ein zentrales Dashboard erstellt, nachverfolgt und widerrufen werden, was Ihnen die absolute Kontrolle gibt. Durch die Nutzung einer RADIUS-Server-Infrastruktur - worüber Sie in unserem Leitfaden zum Thema Was ist ein RADIUS-Server mehr erfahren können - bietet Ihnen iPSK die Einfachheit eines Passworts kombiniert mit der Sicherheit eines Enterprise-Systems. So stellen Sie sicher, dass jedes Gerät in Ihrem mobilen Netzwerk ordnungsgemäß geschützt und erfasst ist.
Flottenkonnektivität in Business Intelligence verwandeln
Bisher haben wir uns darauf konzentriert, eine sichere und zuverlässige Verbindung einzurichten. Aber eine hervorragende Konnektivität ist erst der Anfang. Der tatsächliche, dauerhafte Wert von Enterprise in-car WiFi ergibt sich aus den First-Party-Daten, die dadurch freigesetzt werden und rohe Nutzungsmuster in genau die Art von Business Intelligence verwandeln, die Ihre Abläufe nachhaltig verändern kann.
Betrachten Sie das WiFi Netzwerk Ihrer Flotte nicht nur als Verbindung, sondern als ein Nervensystem, das ständig Informationen sammelt. Eine Analyse-Plattform ist das Gehirn, das all dies verarbeitet. Es ist der Unterschied zwischen dem einfachen Bereitstellen eines Dienstes und dem aktiven Lernen daraus, um intelligentere, datengesteuerte Entscheidungen zu treffen, die eine klare Rendite liefern.
Diese Entwicklung vollzieht sich in einem rasanten Tempo. Der Markt für in-car WiFi verzeichnet ein explosives Wachstum, wobei Europa einen dominierenden Anteil von 49 % in einem globalen Sektor hält, der zwischen 2025 und 2029 voraussichtlich um unglaubliche 1,79 Billionen USD wachsen wird. Mit einer prognostizierten jährlichen Wachstumsrate (CAGR) von 96,4 % ist die Nachfrage unbestreitbar. Dieser Aufschwung ist im Vereinigten Königreich besonders ausgeprägt, angetrieben durch eine hohe Pkw-Dichte und eine Pendlerkultur, die ständige Konnektivität erfordert.
Von Rohdaten zu handlungsrelevanten Erkenntnissen
Ohne ein Analyse-Tool ist Ihr WiFi Netzwerk nur ein Strom anonymer Daten - Verbindungszeiten, Datennutzung und Anzahl der Geräte. Das ist zwar interessant, liefert Ihnen aber nicht den Kontext, um echte geschäftliche Verbesserungen voranzutreiben. Eine Plattform wie Purple setzt genau hier an, um diese Daten anzureichern, indem sie diese mit Benutzeridentitäten und Standorten verknüpft, um ein klares, aussagekräftiges Bild der Aktivitäten Ihrer Flotte zu zeichnen.
Plötzlich können Sie die entscheidenden Fragen beantworten:
- Welche Routen sind am beliebtesten und zu welchen Tageszeiten?
- Was sind die Hauptnutzungszeiten für das Gäste-WiFi auf unseren Shuttle-Diensten?
- Gibt es betriebliche Funklöcher, an denen die Verbindung regelmäßig abbricht?
- Wie lange verbringen unsere mobilen Teams in der Regel an den einzelnen Kundenstandorten?
Die Beantwortung dieser Fragen führt Sie von der reaktiven Brandbekämpfung zur proaktiven Optimierung. Sie erhalten die Möglichkeit, Anforderungen vorherzusehen, Ressourcen effektiver zuzuweisen und Ihren gesamten Service basierend auf realem Nutzerverhalten abzustimmen.
Das Ziel ist es, den Kreis zwischen der Bereitstellung einer Verbindung und dem Verständnis ihrer Auswirkungen zu schließen. Indem Sie analysieren, wer sich wo und wie lange verbindet, können Sie den Wert, den Ihr mobiles Netzwerk dem Unternehmen bringt, direkt messen und neue Wege zu seiner Verbesserung finden.
Dieser Prozess verwandelt das, was als einfache Betriebskosten angesehen werden könnte - Internet für Ihre Fahrzeuge - in eine leistungsstarke Quelle für Business Intelligence, die sich direkt auf Ihr Geschäftsergebnis auswirkt.
Praxisanwendungen und spürbarer ROI
Der theoretische Wert von Daten ist eine Sache; zu sehen, wie sie konkrete Ergebnisse liefern, eine andere. Schauen wir uns an, wie verschiedene Branchen Analysen aus ihrem in-car WiFi nutzen können, um spürbare Erfolge zu erzielen.
Beispiel 1: Der Hotel-Shuttleservice Eine Hotelkette nutzt ihr Analyse-Dashboard zur Überwachung ihrer Flughafen-Shuttlebusse. Sie stellen fest, dass die Nutzung des Gast-WiFi zwischen 7:00 und 9:00 Uhr sowie zwischen 16:00 und 18:00 Uhr sprunghaft ansteigt, die Busse in der Mittagszeit jedoch oft halbleer fahren. Sie erkennen anhand der Verbindungsdaten auch, dass die durchschnittliche Wartezeit an einem bestimmten Terminal 25 Minuten beträgt.
Mit dieser Erkenntnis passen sie den Fahrplan an - sie setzen in den Stoßzeiten mehr Busse ein und reduzieren sie am Mittag, um Kraftstoffkosten zu sparen. Zudem leiten sie einen dedizierten Bus zum Terminal mit den längsten Wartezeiten um, wodurch die durchschnittlichen Wartezeiten drastisch sinken und die Zufriedenheitswerte der Gäste direkt steigen.
Beispiel 2: Das Logistikunternehmen Ein Logistikunternehmen stellt fest, dass sich Fahrer auf bestimmten Langstrecken routinemäßig für längere, ungeplante Zeiträume vom Netzwerk abmelden. Durch den Abgleich dieser WiFi Daten mit GPS-Protokollen identifizieren sie unbefugte Stopps, die sich negativ auf die Lieferzeiten und die Kraftstoffeffizienz auswirken.
Dies ermöglicht es ihnen, direkt auf das Fahrerverhalten einzugehen und die Routenplanung so zu optimieren, dass geplante, autorisierte Pausenorte einbezogen werden. Das Ergebnis sind eine bessere Compliance und ein verbessertes Wohlbefinden der Fahrer. Für einen tieferen Einblick in die Optimierung Ihrer vernetzten Flotte ist dieser Experten-Leitfaden zum Thema Electric Vehicle Fleet Management eine hervorragende Ressource.
Beispiel 3: Der mobile Gesundheitsdienstleister Ein mobiler Pflegedienst verfolgt die Krankentransporte seiner Patienten. Die WiFi-Analysen zeigen, dass Fahrzeuge vor bestimmten Kliniken häufig über längere Zeiträume ungenutzt stehen. Diese Daten weisen sofort auf einen Engpass bei der Terminplanung an diesen Standorten hin.
Sie nutzen diese Informationen, um gemeinsam mit den Kliniken die Prozesse bei der Patientenübergabe zu optimieren. Diese einfache Änderung verkürzt die Standzeiten der Fahrzeuge, wodurch sie mit exakt derselben Anzahl an Fahrzeugen mehr Krankentransporte pro Tag durchführen können.
In jedem dieser Fälle waren Konnektivitätsdaten nicht nur ein Hintergrunddienst, sondern der Schlüssel zu betrieblicher Effizienz, personalisierten Services und intelligenteren Geschäftsentscheidungen.
Haben Sie Fragen zu Enterprise-WiFi im Auto? Wir haben die Antworten.
Wenn IT-Leiter und Betriebsleiter über eine echte Enterprise-Lösung für WiFi im Fahrzeug nachdenken, tauchen immer ein paar Kernfragen auf. Das ist auch verständlich. Der Wechsel von improvisierten Lösungen für Endverbraucher hin zu einem vollständig verwalteten mobilen Netzwerk ist ein großer strategischer Schritt, und Sie benötigen klare Antworten, bevor Sie einsteigen.
Wir erhalten diese Fragen ständig von Unternehmen, die ihre Optionen abwägen. Gehen wir die häufigsten Fragen durch und liefern Ihnen die klaren Antworten, die Sie zu Sicherheit, Hardware und Verwaltung benötigen.
Ist passwortloses WiFi tatsächlich sicherer?
Dies ist die mit Abstand am häufigsten gestellte Frage, und die Antwort lautet ganz klar: Ja. Der Grund dafür ist einfach: Sie verlagern die Sicherheit von einem unsicheren, gemeinsam genutzten Geheimnis hin zu einer soliden, individuellen Identität.
Denken Sie an ein traditionelles Passwort. Es ist ein Single Point of Failure. Wenn dieses eine Passwort per Phishing gestohlen, auf einen Haftnotizzettel geschrieben oder mit einer unbefugten Person geteilt wird, steht Ihr gesamtes Netzwerk weit offen. Die passwortlose Authentifizierung - insbesondere durch digitale Zertifikate, die an einen bestimmten Benutzer oder ein bestimmtes Gerät gebunden sind - eliminiert dieses Risiko vollständig.
- Keine gemeinsam genutzten Passwörter: Jede Verbindung wird mit einem eindeutigen, fälschungssicheren Zertifikat verifiziert. Es gibt schlichtweg kein Passwort, das gestohlen, weitergegeben oder geleakt werden kann.
- Automatische Sperrung: Wenn ein Mitarbeiter das Unternehmen verlässt, wird sein Zugriff sofort und automatisch gesperrt. Durch die Synchronisierung mit Ihrem Unternehmensverzeichnis (wie Entra ID oder Google Workspace) wird das Zertifikat im Moment des Offboardings widerrufen. Dies schließt Sicherheitslücken, die bei manuellen Passwortänderungen oft wochenlang bestehen bleiben.
- Von Anfang an verschlüsselt: Technologien wie Passpoint stellen sicher, dass die Verbindung vom allerersten Datenpaket an verschlüsselt ist, wodurch Informationen geschützt werden, noch bevor das Gerät vollständig authentifiziert ist.
Kurz gesagt: Passwortfreie Methoden verlagern die Sicherheit von einem schwachen, geteilten "Was man weiß"-Modell hin zu einem robusten "Wer man ist"- oder "Was man hat"-Modell. Dies ist ein fundamentaler Fortschritt beim Schutz Ihres mobilen Netzwerks und Ihrer Unternehmensdaten.
Indem Sie den menschlichen Faktor bei der Passwortverwaltung ausschließen und den Zugriff basierend auf der Identität automatisieren, schaffen Sie eine weitaus sicherere und widerstandsfähigere Umgebung. Dies ist das Kernprinzip moderner Zero-Trust-Netzwerkansätze.
Welche Hardware benötige ich für den Einstieg?
Die gute Nachricht ist, dass Sie wahrscheinlich nicht alles austauschen müssen. Eine echte Enterprise Plattform für in-car WiFi ist so konzipiert, dass sie mit der professionellen Hardware funktioniert, der Sie bereits vertrauen. Der entscheidende Punkt ist die Verwendung von robusten, im Fahrzeug montierten Mobilfunk-Routern und nicht von instabilen mobilen Hotspots, die man im Einzelhandel kauft.
Die wesentliche Hardware beschränkt sich auf zwei Dinge:
- Ein Mobilfunk-Router: Dies ist das Herzstück Ihres Fahrzeugnetzwerks. Geräte von Herstellern wie Cisco Meraki, Cradlepoint oder Teltonika sind genau für diesen Zweck gebaut und bieten eine starke Leistung sowie externe Antennen für einen deutlich besseren Signalempfang.
- Eine SIM-Karte: Jeder Router benötigt einen Datentarif eines Mobilfunkanbieters, um online zu gehen. Viele dieser professionellen Router unterstützen sogar Dual-SIMs für ein automatisches Failover zwischen Netzwerken, was entscheidend für eine dauerhafte Konnektivität ist.
Die Management-Plattform, wie Purple, ist die cloudbasierte Intelligenzschicht, die sich in diese Hardware integriert. Sie wertet Ihre Router von einfachen Verbindungspunkten zu einem zentral verwalteten, sicheren System auf, ohne dass ein massiver Hardware-Umbau erforderlich ist.
Wie verhält sich dies beim Wechsel zwischen Mobilfunknetzen?
Dies ist ein entscheidendes Kriterium für jede Flotte, die tatsächlich unterwegs ist. Ein Fahrzeug könnte den Tag mit der Verbindung zu einem Anbieter beginnen und in ein Gebiet fahren, das nur von einem anderen abgedeckt wird. Enterprise-Router sind speziell dafür ausgelegt, dies reibungslos zu bewältigen.
Die meisten professionellen Router verfügen über Dual-SIM-Funktionen. Das bedeutet, dass der Router SIM-Karten von zwei verschiedenen Mobilfunknetzen aufnehmen kann. Wenn das Signal des primären Netzwerks schwach wird oder ausfällt, wechselt der Router in Sekundenschnelle automatisch auf das sekundäre Netzwerk. Der gesamte Prozess ist für den Benutzer unsichtbar und stellt sicher, dass sein Videoanruf, die Datensynchronisierung oder die Anwendung ohne Unterbrechung weiterläuft.
Kann ich meine gesamte Flotte über ein einziges Dashboard verwalten?
Absolut. Tatsächlich ist die zentrale Verwaltung einer der größten Vorteile, die Sie mit einem Enterprise-System erzielen. Vergessen Sie das Anmelden auf Hunderten von einzelnen Geräten oder das Jonglieren mit einem Flickenteppich aus verschiedenen Tools. Eine Cloud-basierte Plattform bietet Ihnen eine einzige Benutzeroberfläche (Single Pane of Glass), über die Sie die Konnektivität Ihrer gesamten Flotte einsehen und steuern können.
Über ein zentrales Dashboard kann Ihr IT-Team:
- Überwachen Sie den Verbindungsstatus jedes einzelnen Fahrzeugs in Echtzeit.
- Übertragen Sie Konfigurationsänderungen oder Sicherheitsupdates an die gesamte Flotte auf einmal.
- Richten Sie neue Fahrzeuge und Geräte mithilfe einheitlicher, vordefinierter Richtlinien ein.
- Sehen Sie Analysen zu Datennutzung, Benutzeraktivität und allgemeiner Netzwerkleistung ein.
- Verwalten Sie spezifische Zugriffsrechte für Mitarbeiter, Gäste und betriebliche Geräte (mithilfe von Funktionen wie iPSK).
Diese zentrale Steuerung und Kontrolle erleichtert nicht nur das Leben Ihres IT-Teams; sie reduziert auch die Admin-Zeit drastisch, stärkt die Sicherheit und garantiert ein konsistentes, zuverlässiges Erlebnis für jeden Nutzer in jedem Fahrzeug.
Sind Sie bereit, die Konnektivität Ihrer Flotte zu transformieren? Purple bietet die Plattform für sichere, passwortlose Authentifizierung und identitätsbasiertes Networking, um dies zu realisieren. Erfahren Sie, wie Purple Ihre in-car WiFi Strategie modernisieren kann.



