
El 43 % de las empresas del Reino Unido notificó al menos una brecha o ataque de ciberseguridad en los 12 meses anteriores, según el estudio del gobierno británico Cyber Security Breaches Survey 2025. Esto representa aproximadamente a 612.000 organizaciones, desde tiendas de barrio y clínicas dentales hasta grupos hoteleros y proveedores de viviendas.
Muy pocas sufrirán brechas de seguridad mediante métodos sofisticados. La mayoría las sufrirá a través de un dispositivo que nadie inventarió, una cuenta que nadie deshabilitó o una red de invitados que parecía independiente y no lo era. Establecer la secuencia adecuada elimina más riesgos que adquirir cualquier solución.
Los controles que detienen la mayoría de los ataques, en el orden correcto
El mismo informe deja claro que no se trata de un problema exclusivo de las grandes empresas. Las pymes aparecen continuamente en los registros y los incidentes suelen ser comunes: accesos no autorizados, malware y ataques a sistemas expuestos a internet, con el ransomware representando una cuota reducida pero constante.
El objetivo reside en esa diversificación. Ningún producto asume toda la carga por sí solo, y el orden en el que se aplican los controles importa más que la marca de la caja.
| Prioridad | Control | Qué detiene | Completado cuando |
|---|---|---|---|
| 1 | Separar el tráfico del personal, invitados, IoT e inquilinos | El movimiento lateral desde un dispositivo comprometido hacia el resto | Cada grupo solo accede a su propio segmento y la prueba de aislamiento queda registrada con fecha |
| 2 | Identidades individuales con MFA | La reutilización de contraseñas compartidas y credenciales robadas | Cada cuenta dispone de su propia identidad y se exige MFA al iniciar sesión |
| 3 | Permisos de administrador con privilegios mínimos | El uso de accesos administrativos amplios por parte de atacantes y empleados descuidados | Las cuentas de administrador permanentes se eliminan o se revisan mensualmente |
| 4 | Cifrado en enlaces inalámbricos y remotos | La interceptación de comunicaciones en redes compartidas o abiertas | El tráfico del personal y de los invitados se cifra de forma inalámbrica y mediante VPN |
| 5 | Registro centralizado y alertas | Inicios de sesión inusuales y movimientos de este a oeste que pasan desapercibidos | Los registros de los puntos de acceso, cortafuegos y directorios se concentran en un único lugar |
| 6 | Revocación probada y restauración sin conexión | El acceso continuado de exempleados y el bloqueo de copias de seguridad por ransomware | Se comprueba la baja de usuarios y se ha demostrado la eficacia de una restauración |
Cada criterio de «completado» define una prueba en lugar de una compra. Un cortafuegos que simplemente existe no demuestra nada. Un conjunto de reglas que un compañero pueda demostrar que bloquea el tráfico desde la red VLAN para invitados a la impresora de nóminas sí lo hace. Trate una red para invitados separada como el primer límite que debe comprobar: desde un dispositivo conectado a la WiFi para invitados, intente acceder a un equipo del personal, a una impresora y a la página de administración del punto de acceso; luego, repita las mismas comprobaciones desde los segmentos de IoT e inquilinos. Registre cada resultado con una fecha y vuelva a realizar las pruebas tras cualquier cambio en el conjunto de reglas. Un aislamiento que no puede demostrar cuando se le solicita es solo configuración, no control.
La regla que marca el orden: si no puede revocar el acceso a un empleado que se marcha en el mismo día laborable, resuelva la identidad antes que cualquier otra cosa.
Existe un control que se encuentra totalmente fuera de la red. La segmentación y el principio de privilegios mínimos mantienen a los usuarios alejados de los sistemas a los que no deberían acceder, pero aun así dejan un resquicio: se puede convencer a una persona autorizada para que transfiera fondos. Combine las medidas de red con controles a nivel de la junta directiva contra transferencias fraudulentas, lo que implica un segundo aprobador para los cambios de pago y una llamada de confirmación a un número del que ya disponga antes de utilizar nuevos datos bancarios.
Ninguno de los seis puntos se puede verificar en equipos que no consten en la lista, y los dispositivos desconocidos suspenden todas las columnas a la vez.
Mapee su red antes de bloquear nada
Una regla de cortafuegos que parece impecable en la pizarra falla porque una impresora de etiquetas conservó una dirección estática en la VLAN del personal, o porque un contratista instaló los controladores de las puertas en 2019 y nunca más se volvió a hablar de ellos. El mapa de red debe detectar estos elementos residuales antes de que redacte las directivas.
Considere la red WiFi de invitados SSID como el primer límite que documentar y la primera prueba de aislamiento. Registre dónde van a parar las conexiones de las visitas, los dispositivos del personal, el equipamiento heredado y los equipos de otros inquilinos; a continuación, compruebe que cada grupo solo pueda acceder a lo que le corresponde.
El mapeo debería llevar días, no meses. Seis fases, en este orden.
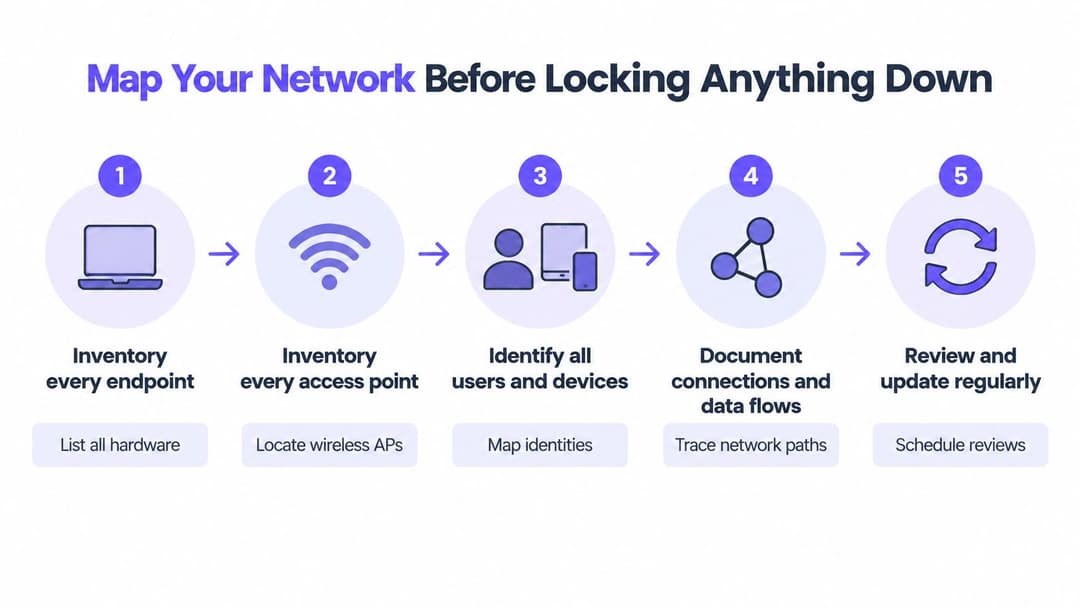
1. Inventaríe cada terminal. Puntos de acceso, conmutadores, impresoras, cámaras, cajas registradoras, controladores de gestión de edificios, sistemas de control de accesos, ascensores y cualquier aplicación que interactúe con la red. Los dispositivos olvidados suelen ser la vía de entrada habitual, porque nadie aplica parches a lo que nadie recuerda.
2. Registre quién se conecta a qué. A continuación, marque los sistemas que no admiten autenticación multifactor o cifrado moderno, como un reloj de fichar antiguo o un analizador de laboratorio. Conviene disponer de esta lista cuanto antes, ya que condicionará todas las decisiones posteriores.
3. Clasifique los datos de cada sistema. Los registros de clientes, nóminas, datos de tarjetas bancarias, sistemas clínicos y sistemas de control del edificio no requieren la misma protección; tratarlos de forma idéntica solo le hará perder las tres primeras semanas.
4. Trace los flujos de datos y los recorridos de los usuarios. Marque por dónde acceden invitados, contratistas y proveedores, y con qué interactúan durante el proceso. Incluya dispositivos sin navegador, como televisores o videoconsolas, ya que suelen quedar al margen del plan de gestión de identidades.
5. Realice un modelado de amenazas del uso indebido más probable por cada grupo. Supongamos que el portátil de un invitado logra acceder a una impresora que almacena nóminas escaneadas en su memoria. Esa constatación por sí sola justifica una VLAN con mayor contundencia que cualquier documento de políticas.
6. Acuerde la línea base y asigne un responsable. Cada entrada debe tener un responsable y una fecha de revisión asignados; de lo contrario, el mapa quedará desfasado en un trimestre.
Antes de anotar los rangos de subred en el inventario, una calculadora de subredes que muestre los rangos útiles de hosts zanja discusiones sobre si una /22 tiene espacio para el bloque de cámaras sin necesidad de reasignar direcciones IP en el centro.
La comprobación final es sencilla. Entregue el mapa a un compañero que no haya participado en su creación y pídale que localice todos los dispositivos de uno de los edificios. Si no puede, no está terminado.
Sustituya las contraseñas compartidas por identidades individuales
La resiliencia en el Reino Unido es desigual, y las deficiencias se aprecian en la forma en que se gestionan las redes más que en lo que está instalado. En el resumen visual del análisis sectorial y del mercado laboral de 2025 del gobierno, solo en torno al 27 % de las empresas la responsabilidad de la ciberseguridad recaía en la junta directiva, por debajo del 38 % registrado en 2021, aunque en las grandes empresas se situó en el 66 %. Otra evaluación estimó que 699 000 empresas, o el 49 %, presentaban carencias en competencias técnicas básicas de ciberseguridad, frente al 18 % en 2021. Y el 32 % de las empresas que no habían externalizado la ciberseguridad carecía de confianza para gestionar una brecha de seguridad.
Si se leen conjuntamente, el principio de diseño queda claro. Los controles deben ser exigibles y gestionarse de forma centralizada, ya que no pueden depender de que cada responsable de sede tome una decisión perfecta un martes ajetreado.
De frase de contraseña a certificado en seis pasos
- Vincule el inicio de sesión a su directorio. Entra ID, Google Workspace o Okta. Una vez que las cuentas residan allí, las altas y bajas se procesarán automáticamente en lugar de gestionarse por correo electrónico.
- Aplique MFA en todas partes y utilice un método resistente al phishing, como llaves de acceso o claves FIDO2 para administradores.
- Migre los portátiles y teléfonos gestionados a certificados de dispositivo. Con EAP-TLS, nadie custodia un secreto que deba cambiarse tras cada baja de personal.
- Separe las cuentas de administrador de las cuentas de uso diario. Eleve los privilegios solo para una tarea y durante un intervalo de tiempo concreto, y deje que la elevación caduque automáticamente.
- Elimine las contraseñas del acceso remoto. El inicio de sesión basado en la identidad en la VPN o en la pasarela Zero Trust es muy superior a una clave PSK compartida que media empresa tiene apuntada en una nota adhesiva.
- Pruebe la revocación trimestralmente. Desactive una cuenta de prueba y mida cuánto tiempo siguen permitiéndole el acceso WiFi, el correo electrónico y las carpetas compartidas.
Hay dos factores que garantizan el éxito de esta medida. El primero es el alcance: las redes basadas en la identidad asocian las políticas a la persona y no al puerto o al SSID a través del cual se ha conectado, que es lo que significan en la práctica las redes basadas en la identidad. El segundo es el hábito. El personal que utiliza a diario un segundo factor de autenticación para trabajar tiende a mantenerlo activado allí donde protege su propio dinero, y el argumento de proteger los inicios de sesión bancarios frente al fraude abarca la justificación que puede compartir en una circular interna.
Los equipos antiguos presentarán resistencia. Puede que una impresora de etiquetas o un controlador de accesos antiguo no admitan certificados en absoluto. No los devuelva a la red del personal. Asígneles un segmento filtrado y una fecha de sustitución, y deje constancia de ambos aspectos por escrito.
Segmente el tráfico por grupos y ponga a prueba los límites
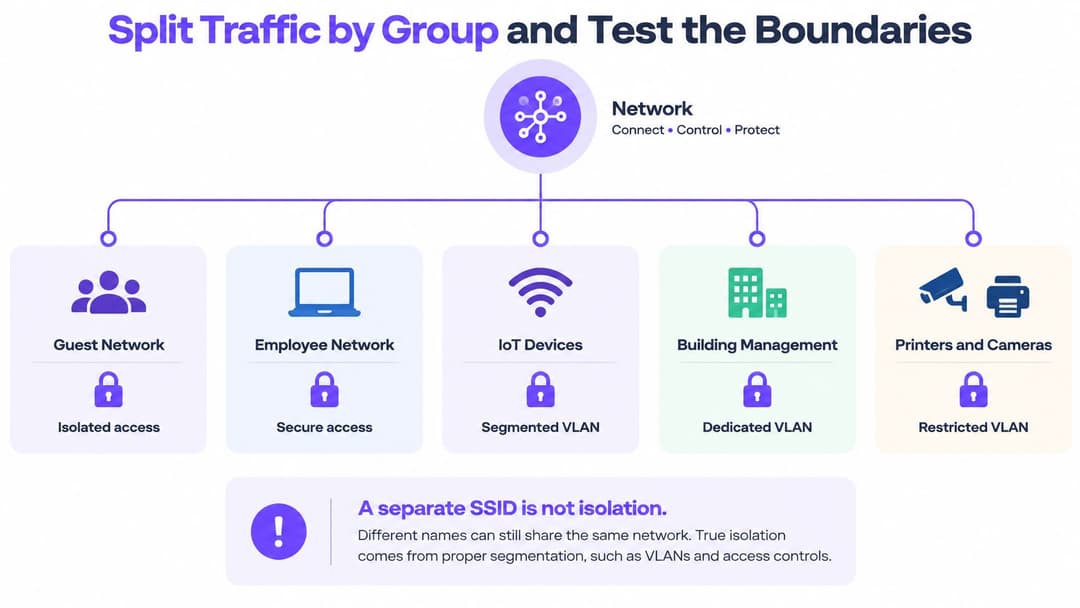
Disponer de una SSID independiente para invitados no equivale a un aislamiento. Es solo el primer paso hacia él.
El informe técnico de 2025/2026 incluye la separación del WiFi para el personal y para los visitantes entre los controles arquitectónicos fundamentales, junto con los cortafuegos, los derechos de administración restringidos y los controles de dispositivos. Este enfoque es útil pero incompleto, ya que las VLAN mal configuradas, las rutas de conmutación planas, las impresoras, los sistemas de gestión de edificios, las cámaras y los dispositivos IoT económicos crean vías que eluden un SSID bienintencionado. La postura del NCSC es aún más tajante: asuma que la red es hostil, verifique cada solicitud y proteja el tráfico criptográficamente incluso en los enlaces internos.
| Grupo | Cómo se conecta | No debe acceder a |
|---|---|---|
| Portátiles y teléfonos del personal | Inicio de sesión en el directorio con certificados de dispositivos gestionados | Segmento de invitados, IoT y controles del edificio |
| Invitados y visitantes | Acceso aislado para invitados con portal cautivo o Passpoint | Cualquier dirección del personal, de administración o de IoT |
| Contratistas y proveedores | Cuentas nominales con acceso de duración limitada | Segmento de administración y datos de nóminas o clientes |
| IoT, cámaras y sistemas del edificio | Segmento exclusivo con una lista de dispositivos permitidos | Recursos compartidos del personal y paneles de administración expuestos a Internet |
| Administradores | Cuentas de administrador independientes con MFA y registro de sesiones | Segmentos de invitados y del personal en general sin un motivo justificado |
| Residentes o inquilinos | Red privada por inquilino con dispositivos aislados | Cualquier otro inquilino y sistemas compartidos del edificio |
Seis comprobaciones que confirman la solidez del perímetro
- De invitado a invitado. Dos dispositivos en la misma ubicación, misma SSID. Confirme que ninguno de los dos puede ver al otro.
- De invitado a todo lo demás. Intente acceder a la subred del personal, a la página web de una impresora y a la dirección de una cámara. Los tres intentos deben fallar.
- Reglas este-oeste. Revise la directiva del cortafuegos entre segmentos en lugar de fiarse del diagrama. Busque cualquier regla con un origen «cualquiera».
- Límites entre inquilinos. En ubicaciones con varios inquilinos, confirme que una vivienda no pueda ver los dispositivos de otra, incluidas las videoconsolas y los televisores que emiten señales para vincularse.
- Pruebas documentales. Registre la fecha, la regla comprobada, el resultado y la persona que dio la aprobación. Una VLAN no probada no es más que una suposición.
- Reversión. Elimine una regla de prueba y confirme que el acceso vuelve al estado anterior, de modo que sepa con seguridad que un cambio erróneo se puede deshacer a las 2:00 de la madrugada.
Si su equipo aún debate sobre puertos etiquetados y no etiquetados, empiece con una explicación clara de qué es una VLAN antes de que alguien abra la configuración de un conmutador.
Los dispositivos que no puedan integrarse en el segmento adecuado deben ubicarse en su propio segmento estrictamente filtrado, acompañados de una orden de compra para su reemplazo.
Cifre, registre y compruebe si los controles se mantienen
El informe Cyber Security Breaches Survey de 2025 refleja lo desigual que es la cobertura en el Reino Unido. El 72 % de las empresas utilizaba cortafuegos en toda la red de TI y en los dispositivos individuales, el 68 % restringía los derechos de administrador de TI y el 71 % realizaba copias de seguridad seguras mediante servicios en la nube. Sin embargo, solo el 40 % exigía la autenticación de dos factores, el 31 % utilizaba una VPN para el personal remoto y el 30 % monitorizaba a los usuarios. Menos de cuatro de cada diez empresas del sector privado disponían de redes WiFi independientes para el personal y las visitas, y solo el 33 % monitorizaba la actividad de los usuarios.
Así pues, los cimientos están consolidados, pero falta la capa de evidencias. Esa es la brecha que hay que cerrar.
El cifrado es lo primero, porque es asequible y rotundo. Utilice WPA3-Enterprise (o WPA2-Enterprise donde el hardware obligue a ello) en cada SSID que requiera inicio de sesión, TLS en cada ruta remota y cifrado para el tráfico del personal también en la LAN de la oficina, no solo en la red WiFi pública. Considere que cualquier persona que se conecte por cable puede leer la red cableada.
Después, el registro. Envíe los registros de puntos de acceso, cortafuegos, VPN y directorios a un único lugar, y configure alertas solo para tres eventos para empezar: inicios de sesión fuera del horario habitual, un nuevo dispositivo que se une a un segmento del personal y tráfico que cruza entre segmentos que no deberían comunicarse. Ante tres buenas alertas se actúa. Con cuarenta, se silencian.
Notifique métricas que un responsable pueda verificar
| Métrica | Objetivo | Frecuencia |
|---|---|---|
| Activos inventariados | Todos los dispositivos y aplicaciones registrados | Mensual |
| Cuentas con privilegios revisadas | Todas las cuentas de administrador | Mensual |
| Cuentas del personal con MFA | Todas las cuentas del personal | Trimestral |
| Tiempo medio para revocar el acceso a empleados salientes | El mismo día laborable | Cada empleado saliente |
| Pruebas superadas de aislamiento de segmentos | Todos los segmentos | Trimestral |
| Restauraciones de copias de seguridad probadas | Dentro de su objetivo de recuperación | Trimestral |
Afirmar que existe un cortafuegos es una línea de inventario. Un porcentaje comprobado es un control.
Programe una revisión mensual con un responsable asignado y ponga las seis cifras ante sus ojos. Las cifras que nadie consulta se convierten en ficción en menos de dos trimestres.
Corrija las desviaciones de acceso antes de que se conviertan en incidentes
La mayoría de los incidentes se deben a desajustes graduales más que a un ataque sofisticado. Cuentas que siguen activas tras perder su propósito, una regla que se flexibiliza durante una reparación de urgencia un viernes y dispositivos que ni siquiera se llegan a registrar.
| Síntoma | Causa probable | Solución |
|---|---|---|
| Los antiguos empleados siguen accediendo a las unidades compartidas | La cuenta no está vinculada al proceso de bajas | Automatice la eliminación del directorio y pruebe una baja cada mes |
| Los invitados pueden acceder a impresoras o dispositivos del personal | La red de invitados comparte una VLAN con la oficina | Mueva a los invitados a una VLAN aislada y bloquee las subredes locales |
| Los dispositivos no se conectan tras un cambio de MFA | El certificado ha caducado o el dispositivo nunca se inscribió | Vuelva a inscribir el dispositivo y configure recordatorios de renovación de certificados |
| Un dispositivo heredado no puede unirse a la red segura | Hardware sin 802.1X o cifrado actual | Ubíquelo en un segmento filtrado y establezca una fecha de sustitución |
| Los privilegios de administrador vuelven a acumularse con el tiempo | El acceso con privilegios temporales nunca caducó | Establezca una fecha de caducidad para cada concesión de privilegios y revíselas mensualmente |
El caso de las bajas de personal merece atención prioritaria, ya que es el más habitual y el menos justificable. Si RR. HH. y TI no comparten un activador conjunto, la cuenta sobrevive a la salida del empleado. Conecte el directorio al registro de RR. HH. y compruebe mensualmente una baja en lugar de fiarse de la memoria.
Que los invitados accedan a las impresoras casi siempre se debe a una VLAN compartida y no a un error del cortafuegos. Mueva a los invitados, bloquee las subredes locales y, a continuación, repita las pruebas con las seis comprobaciones de la sección de segmentación.
Para todo lo demás, un cambio concreto por fila. Vuelva a registrar el dispositivo. Establezca el vencimiento. Asigne una fecha a los equipos obsoletos. Registre los resultados en la revisión mensual de métricas en lugar de en una lista de comprobación independiente que nadie abre.
Aplique parches a los sistemas expuestos y ensaye la respuesta
La segmentación contiene un mal día. Los parches y los simulacros deciden si llega a ocurrir.
- Enumere todos los servicios expuestos a Internet. Pasarelas de acceso remoto, paneles de administración, cámaras y cualquier elemento con una dirección pública. Elimine lo que no utilice.
- Aplique parches con una frecuencia fija. Las correcciones críticas de los proveedores y el firmware de los puntos de acceso deben aplicarse en un plazo de 14 días, registrando la fecha del parche por dispositivo.
- Cierre y modifique. Cierre los puertos no utilizados y cambie las credenciales predeterminadas en routers, puntos de acceso y cámaras desde el primer día de instalación.
- Redacte un plan de una sola página. Especifique quién aísla un segmento, quién llama al proveedor y quién decide sobre la notificación de incidentes.
- Incluya el ransomware. Desconecte el segmento afectado, confirme que las copias de seguridad sin conexión estén intactas y restaure a partir de la copia limpia más reciente.
- Realice simulacros dos veces al año mediante un ejercicio teórico y actualice la lista de contactos tras la baja de cualquier empleado o cambio de proveedor.
La comprobación final del plan: ¿puede funcionar sin la única persona que mejor conoce la red?
Confirme su plan de acceso este trimestre
Noventa días organizados para resolver primero las brechas más arriesgadas y garantizar que cada paso posterior tenga algo sobre lo que aplicarse.
Semana 1. Designe a un responsable y elabore una lista con cada dispositivo y aplicación. Nada más comenzará hasta que esto exista.
Semanas 2 a 3. Traslade el inicio de sesión de los empleados al directorio y exija MFA en todas las cuentas. Se trata de la vulnerabilidad de mayor riesgo en la mayoría de las redes pequeñas y la más rápida de resolver.
Semanas 4 a 6. Segregue el tráfico de invitados, personal, IoT e inquilinos; a continuación, ejecute las seis comprobaciones de aislamiento y registre los resultados. Una red de invitados en su propia SSID es el comienzo de la segmentación, no la prueba de ella. Las comprobaciones son las que demuestran que el límite se mantiene en todos los tipos de dispositivos, incluidos los equipos antiguos que ignoran los estándares más recientes.
Semanas 7 a 9. Active el registro centralizado y acuerde las seis métricas junto con sus objetivos.
Semanas 10 a 12. Pruebe la revocación de un usuario saliente y la restauración de una copia de seguridad y, a continuación, comunique las cifras al responsable del presupuesto.
Antes de contratar cualquier servicio de acceso o WiFi gestionada, compruebe que el controlador del sitio admita RADIUS, cambio de autorización (CoA) y funciones de jardín vallado (walled garden). Tanto los pasos de certificados como los de invitados dependen de ellos, y sin el cambio de autorización, un dispositivo revocado puede mantener su sesión hasta que caduque en lugar de desconectarse de inmediato.
La primera medida es idéntica en cualquier organización: asigne un responsable al inventario y fije una fecha límite. A partir de que exista esa persona, todo lo demás en esta guía resultará más fácil.
Purple le proporciona la capa de identidad que permite aplicar el resto de este plan. Los dispositivos del personal se conectan mediante certificados gestionados EAP-TLS a través de RADIUS en la nube, los entornos multiinquilino mantienen la red de cada residente aislada de las demás y todo se gestiona desde una única plataforma sin necesidad de desplegar su propia PKI. Si está implementando los pasos anteriores de segmentación y revocación, visite Purple para ver cómo los componentes de incorporación de invitados y certificados se adaptan al hardware con el que ya cuenta.


