Puntos clave: Soluciones de Network Access Control
•Definición principal:Network Access Control (NAC) aplica políticas de seguridad autenticando a los usuarios, evaluando el estado de seguridad de los dispositivos y segmentando dinámicamente el acceso a la red.
•Tres pilares de seguridad: El NAC se basa en la autenticación 802.1X/EAP, verificaciones del estado de los dispositivos antes de la conexión y autorización de VLAN basada en roles.
•Transición a Cloud RADIUS: Las redes empresariales están reemplazando el complejo hardware local con NAC nativo de la nube y RADIUS para proteger al personal, los dispositivos BYOD y el WiFi de invitados en ubicaciones distribuidas.
•Arquitectura Zero-Trust: La microsegmentación evita el movimiento lateral a través de las redes, aislando los dispositivos de los invitados de los sistemas de punto de venta (POS) sensibles, el hardware IoT y los servidores corporativos.
Network Access Control (NAC) actúa como la política de seguridad para sus accesos digitales. Decide quién y qué puede entrar. NAC verifica a cada usuario y dispositivo antes de otorgar el ingreso a la red. Esto protege los datos confidenciales.
## ¿Qué es network access control?
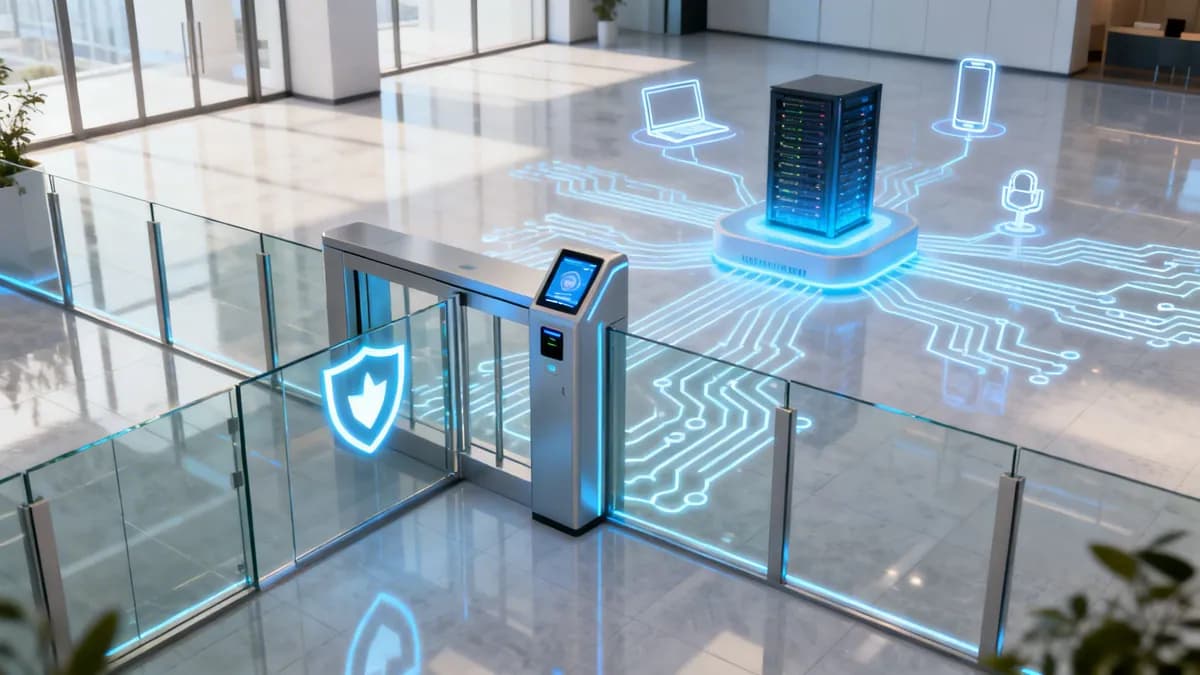
Imagine la red de su empresa como un club exclusivo. Existen diferentes niveles de seguridad para distintas áreas. Sin un guardia, cualquiera podría entrar y deambular. Podrían acceder a salas restringidas y causar problemas. Una red desprotegida es un territorio sin ley para laptops corporativas, smartphones de invitados, sensores de IoT y actores maliciosos.
NAC es el guardia de seguridad moderno para su club digital. Su función principal es aplicar reglas sobre quién y qué se conecta a su red. Realiza una verificación rigurosa para cada solicitud de acceso.
### El aumento del acceso no controlado
La necesidad de un control de acceso a la red robusto ha crecido. El perímetro de red tradicional ha desaparecido. Los entornos empresariales actuales son diferentes:
* **Traiga su propio dispositivo (BYOD):** Los empleados utilizan teléfonos, tabletas y laptops personales para trabajar. Esto introduce muchos dispositivos con distintos estándares de seguridad en la red corporativa.
* **Proliferación de IoT:** Los dispositivos inteligentes están en todas partes. Estos incluyen termostatos de oficina, cámaras de seguridad y maquinaria especializada. Un [informe de Sygnia](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) destacó cómo los atacantes dirigen sus esfuerzos hacia estos sistemas, los cuales a menudo carecen de monitoreo de seguridad estándar.
* **Acceso para invitados y contratistas:** Los recintos, oficinas y hospitales deben proporcionar acceso temporal a la red. Deben hacerlo sin poner en riesgo la red principal.
* **Ciberamenazas sofisticadas:** Los atacantes explotan un solo dispositivo con seguridad deficiente para establecer un punto de apoyo. Una vez dentro, se mueven lateralmente para encontrar objetivos de alto valor.
Sin NAC, cada punto de conexión es un punto ciego de seguridad potencial. Es una puerta de enlace abierta para una vulneración.
> NAC transforma su red de un entorno vulnerable y sin control a un espacio gobernado y seguro. Proporciona la visibilidad y el control necesarios para gestionar la conectividad de los dispositivos modernos.
Los firewalls por sí solos no son suficientes. Los firewalls inspeccionan el tráfico de internet. Son ciegos ante las amenazas que se originan dentro de la red. Si un dispositivo comprometido se conecta, es posible que un firewall no impida que ataque los sistemas internos. NAC proporciona una capa crítica de defensa interna.
### Los pilares fundamentales del network access control
Una solución NAC moderna realiza tres funciones fundamentales para cada intento de conexión:
| Pilar | Función | Analogía del mundo real |
| :----- | :------- | :----------------- |
| **Autenticación** | Verificar la identidad del usuario o dispositivo. | Mostrar su identificación y tarjeta de membresía al portero del club. |
| **Estado del dispositivo** | Comprobar la salud del dispositivo y el cumplimiento de la seguridad. | El portero revisando su vestimenta para cumplir con el código de etiqueta. |
| **Authorisation** | Otorgar derechos de acceso específicos basados en la identidad y la postura de seguridad. | Que tu tarjeta de membresía solo te otorgue acceso a pisos específicos. |
NAC responde tres preguntas para cada conexión:
1. ¿Quién eres? (Autenticación)
2. ¿Qué dispositivo estás usando? (Postura del dispositivo)
3. ¿Qué tienes permitido hacer? (Autorización)
Aplicar políticas basadas en estas respuestas garantiza que solo los usuarios de confianza con dispositivos compatibles accedan a recursos de red específicos. Esto reduce la superficie de ataque y constituye la base de la ciberseguridad moderna. Para obtener una perspectiva más amplia de los estándares de protección inalámbrica, consulte nuestra completa guía de seguridad WiFi para empresas. Esto es especialmente cierto para sectores como la hotelería, el retail y la atención médica. Administran diversos tipos de usuarios y datos confidenciales.
## Comprensión de la arquitectura NAC moderna
Un sistema NAC es un equipo coordinado. Cada miembro tiene un trabajo específico. Este equipo tiene tres componentes principales. Trabajan juntos en tiempo real. Analizan cada intento de conexión en función de sus políticas de seguridad.
### El servidor de políticas: el cerebro estratégico
El servidor de políticas es el cerebro de la operación. Contiene el libro de reglas maestro. Esto incluye todas las políticas y configuraciones que definen lo que es "seguro" para su red.
Cuando un dispositivo intenta conectarse, la información va al servidor de políticas. El servidor verifica sus reglas: ¿Es un usuario conocido? ¿Su dispositivo cumple con los requisitos? ¿Qué nivel de acceso debe recibir? Las integraciones con proveedores de identidad como Microsoft Entra ID u Okta vinculan la identidad de un usuario con sus derechos de acceso.
### Sensores de red: los ojos y los oídos
Los sensores de red, o agentes, son los ojos y los oídos. Se implementan en toda su red. Escuchan nuevos intentos de conexión. Su trabajo es detectar nuevos dispositivos. Esto incluye computadoras portátiles, teléfonos inteligentes o sensores IoT.
Una vez que se detecta un nuevo dispositivo, el sensor recopila información inicial. Informa de regreso al servidor de políticas. Esta primera alerta inicia el flujo de trabajo de NAC.
### Puntos de ejecución: los guardianes
Los puntos de ejecución llevan a cabo los comandos del servidor de políticas. Por lo general, se trata de dispositivos de red existentes, tales como:
* **Puntos de acceso inalámbrico (APs):** Controlan quién se une a la WiFi.
* **Switches de red:** Administran el acceso para los dispositivos conectados físicamente a su red.
* **Firewalls y gateways:** Aplican reglas más amplias a todo el tráfico de la red.
Después de que el servidor de políticas toma una decisión, le indica al punto de ejecución qué hacer. Esa acción podría ser otorgar acceso completo, desviar el dispositivo a una red de invitados limitada o bloquearlo por completo.
> Una solución NAC moderna coordina estas piezas de manera efectiva. Un usuario se conecta a la WiFi (punto de ejecución). Esto alerta al servidor de políticas. El servidor verifica la identidad del usuario y el estado del dispositivo. Luego le indica al AP que mueva al usuario al segmento de red correcto y seguro.
Este modelo arquitectónico permite que Purple funcione con su infraestructura existente. Esto incluye proveedores como Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Una solución NAC inteligente utiliza su hardware existente. Lo convierte en una parte activa de su defensa de seguridad.
Para obtener más información sobre los protocolos que hacen posible esta comunicación, lea sobre [cómo funciona un servidor RADIUS](https://www.purple.ai/blogs/what-is-radius-server) en la autenticación de red. Esta adaptabilidad hace que la implementación de soluciones NAC sea práctica y rentable.
## Capacidades clave de las soluciones NAC líderes
¿Qué separa a un guardián de red básico de una plataforma de seguridad moderna? Los sistemas más antiguos tenían reglas simples de permitir o denegar. Las soluciones de NAC líderes de la actualidad cuentan con funciones dinámicas e inteligentes. Han ido más allá de las contraseñas compartidas para ofrecer una seguridad granular impulsada por la identidad.
Estas capacidades crean una postura de seguridad más sólida y flexible. Construyen un sistema que se adapta en tiempo real a cada dispositivo que necesita acceso. Esto incluye una laptop corporativa, el teléfono inteligente de un invitado o la máquina de resonancia magnética de un hospital.
### Autenticación basada en la identidad y acceso sin contraseña de cloud RADIUS
La primera tarea de cualquier NAC es una autenticación sólida. No se trata de una única contraseña de WiFi que se comparte fácilmente. El NAC moderno se basa en la identidad. Identifica *quién* se está conectando, no solo *qué* se está conectando.
Esto significa cambiar a métodos más seguros y fáciles de usar. Las soluciones avanzadas ofrecen muchas opciones de autenticación. Estas se adaptan a diferentes tipos de usuarios y necesidades de seguridad:
* **Acceso sin contraseña:** Los datos biométricos, las notificaciones push o las claves criptográficas permiten un acceso seguro a la red sin tener que escribir una contraseña. Esto mejora la seguridad y la comodidad.
* **Autenticación basada en certificados:** Para los dispositivos propiedad de la empresa, el NAC utiliza certificados digitales. Verifica de forma silenciosa y segura la identidad del dispositivo cada vez que se conecta. Esto crea una experiencia fluida y segura para el personal.
* **Integración de SSO:** La vinculación con proveedores de identidad como Microsoft Entra ID u Okta permite que la solución NAC utilice el directorio central de usuarios de la organización. Esta es la fuente única de información para saber quién tiene acceso a qué.
### Evaluación del estado del dispositivo
Una característica crítica del NAC moderno es la evaluación del estado del dispositivo, o un control de salud. La solución NAC inspecciona cualquier dispositivo que intente conectarse. Garantiza que el dispositivo cumpla con sus estándares de seguridad mínimos.
Esta evaluación verifica los indicadores de cumplimiento:
* ¿Está el sistema operativo actualizado con los últimos parches de seguridad?
* ¿El software antivirus está instalado, ejecutándose y actualizado?
* ¿Está activado el firewall del dispositivo?
* ¿El dispositivo tiene instaladas aplicaciones no aprobadas o de alto riesgo?
Si un dispositivo no pasa esta verificación, no se bloquea para siempre. Un NAC inteligente desvía automáticamente el dispositivo a una red de cuarentena. Aquí, proporciona recursos para ayudar al usuario a solucionar los problemas. Esto incluye enlaces para descargar las actualizaciones de software requeridas. Esto automatiza la aplicación de políticas y reduce la carga de trabajo del personal de TI.
### Aplicación dinámica de políticas y microsegmentación
Una vez que un usuario y un dispositivo se han autenticado, el NAC aplica las políticas de acceso. Aquí es donde la microsegmentación ayuda. En lugar de una red única, plana y abierta, el NAC crea zonas más pequeñas y aisladas.
> La microsegmentación es como tener pisos seguros en un rascacielos a los que solo se puede acceder con tarjeta de acceso. Un invitado accede al lobby. Su tarjeta de acceso no funciona para los pisos ejecutivos o de salas de servidores. Esta contención evita que los atacantes se muevan lateralmente a través de su red.
Una solución NAC coloca automáticamente a los usuarios y dispositivos en la red virtual (VLAN) correcta. Esto se basa en su rol, tipo de dispositivo y ubicación. Un invitado en la WiFi se mantiene aislado del segmento de red que contiene sistemas de punto de venta sensibles en una tienda minorista. Puede obtener más información en nuestra guía para [crear una red inalámbrica segura](https://www.purple.ai/blogs/secure-wireless-networking).
La demanda de esta seguridad integrada está creciendo. El mercado de control de acceso del Reino Unido alcanzó los USD 524.6 millones en 2024. Se proyecta que aumente a USD 830.7 millones para 2030. Esto está impulsado por sectores como el comercio minorista y la hotelería que actualizan sus sistemas.
## Cómo elegir la implementación de NAC adecuada
Preguntas frecuentes sobre network access control
¿Qué es el Network Access Control (NAC)?
Network Access Control (NAC) es una solución de seguridad que inspecciona, autentica y autoriza cada dispositivo que intenta conectarse a una red empresarial. Al verificar la identidad del usuario a través de 802.1X/EAP y evaluar la postura de seguridad del dispositivo, NAC aplica políticas de acceso y evita que dispositivos no autorizados accedan a los recursos internos.
¿En qué se diferencia el NAC de un firewall de red?
Mientras que un firewall de red inspecciona el tráfico perimetral entrante y saliente desde internet, NAC rige el acceso a la red interna. NAC controla qué usuarios y dispositivos pueden unirse a la red física o inalámbrica, garantizando que los dispositivos comprometidos no puedan realizar movimientos laterales para atacar los servidores internos.
¿Por qué las empresas están cambiando de un NAC local a Cloud RADIUS?
Los switches y dispositivos NAC locales heredados requieren un costoso mantenimiento de hardware, actualizaciones manuales de certificados y una compleja configuración de controladores locales. Las soluciones de cloud RADIUS ofrecen una integración de identidad centralizada (Microsoft Entra ID, Okta, Google Workspace), aprovisionamiento automatizado de perfiles y soporte para puntos de acceso de múltiples proveedores sin costos adicionales de infraestructura.
¿Qué hardware se requiere para implementar el Network Access Control?
Las soluciones modernas de cloud NAC se integran directamente con puntos de acceso inalámbricos empresariales y switches administrados certificados para 802.1X. Los principales proveedores de hardware, incluidos Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi y Fortinet, admiten de forma nativa la aplicación de cloud RADIUS y NAC.
Proteja su red empresarial con Purple Cloud RADIUS y NAC
Elimine el hardware local heredado. Purple ofrece autenticación RADIUS nativa de la nube, control de acceso a la red 802.1X y registro de visitantes en más de 80,000 puntos de venta con compatibilidad para Cisco Meraki, HPE Aruba, Ruckus y UniFi.
Network Access Control (NAC) es una solución de seguridad que inspecciona, autentica y autoriza cada dispositivo que intenta conectarse a una red empresarial. Al verificar la identidad del usuario a través de 802.1X/EAP y evaluar la postura de seguridad del dispositivo, NAC aplica políticas de acceso y evita que dispositivos no autorizados accedan a los recursos internos.
¿En qué se diferencia el NAC de un firewall de red?
Mientras que un firewall de red inspecciona el tráfico perimetral entrante y saliente desde internet, NAC rige el acceso a la red interna. NAC controla qué usuarios y dispositivos pueden unirse a la red física o inalámbrica, garantizando que los dispositivos comprometidos no puedan realizar movimientos laterales para atacar los servidores internos.
¿Por qué las empresas están cambiando de un NAC local a Cloud RADIUS?
Los switches y dispositivos NAC locales heredados requieren un costoso mantenimiento de hardware, actualizaciones manuales de certificados y una compleja configuración de controladores locales. Las soluciones de cloud RADIUS ofrecen una integración de identidad centralizada (Microsoft Entra ID, Okta, Google Workspace), aprovisionamiento automatizado de perfiles y soporte para puntos de acceso de múltiples proveedores sin costos adicionales de infraestructura.
¿Qué hardware se requiere para implementar el Network Access Control?
Las soluciones modernas de cloud NAC se integran directamente con puntos de acceso inalámbricos empresariales y switches administrados certificados para 802.1X. Los principales proveedores de hardware, incluidos Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi y Fortinet, admiten de forma nativa la aplicación de cloud RADIUS y NAC.
Take the next step with Purple
Explore the products, solutions, and industries that turn this insight into measurable outcomes.