
Es probable que su red no haya sido diseñada para la forma en que la empresa opera en la actualidad.
Hace unos años, la mayor parte del tráfico permanecía dentro del perímetro de la empresa. Hoy en día no es así. Los huéspedes de los hoteles esperan un WiFi sin fricciones, las sucursales minoristas dependen de puntos de venta y analíticas basados en la nube, y los equipos clínicos necesitan un acceso confiable a sistemas que no pueden permitirse interrupciones. Al mismo tiempo, los equipos de TI están bajo presión para reducir el gasto en operadores, mejorar la resiliencia y reforzar el control de acceso.
Por eso la decisión entre SD-WAN y MPLS es tan importante. No se trata de una simple comparación de características para especialistas en redes. Es una decisión sobre el modelo operativo que afecta el rendimiento de las aplicaciones, los despliegues en sucursales, la postura de cumplimiento y la rapidez con la que la empresa puede abrir, adquirir o reconfigurar puntos de venta.
La encrucijada de las redes modernas
Durante mucho tiempo, MPLS fue la respuesta segura. Se convirtió en el estándar de oro para las WAN empresariales a principios de la década de 2000, tras haber sido desarrollada a finales de la de 1990, y dominó las WAN empresariales durante aproximadamente dos décadas porque ofrecía un tiempo de actividad y un rendimiento constantes para las aplicaciones críticas, como se describe en el análisis de Pure IP sobre la evolución de MPLS y SD-WAN. Esa historia importa porque muchas organizaciones todavía ejecutan diseños de WAN basados en esas premisas.
El problema es que esas suposiciones cambiaron.
Las plataformas en la nube, el SaaS, los equipos distribuidos, los servicios para invitados, los flujos de trabajo móviles y las operaciones con un gran volumen de sucursales alejaron los patrones de tráfico del antiguo modelo hub - and - spoke. MPLS no se creó para un mundo donde los usuarios se sientan en un lugar, las aplicaciones viven en otro y los clientes esperan servicios digitales en el extremo.
SD-WAN surgió porque las empresas necesitaban una WAN que pudiera adaptarse más rápido que los ciclos de aprovisionamiento de los operadores. Brindó a los equipos de TI una forma de utilizar múltiples tipos de transporte, dirigir el tráfico de manera inteligente y dejar de tratar a todas las aplicaciones como si pertenecieran al mismo carril.
MPLS resolvió el problema empresarial de su época. SD-WAN resuelve el problema de la distribución en la nube que tiene la mayoría de las empresas hoy en día.
Eso no significa que MPLS esté obsoleto. Significa que el planteamiento binario suele ser incorrecto. En entornos reales, especialmente en los sectores de hotelería, comercio minorista, salud y operaciones multisitio, la pregunta correcta no es "¿Cuál ganará?" sino "¿Qué tráfico merece un rendimiento determinista y qué tráfico se beneficia más de la flexibilidad y de un transporte de menor costo?"
Esa es la encrucijada en la que se encuentran la mayoría de los CTO en este momento.
Cómo entender las arquitecturas fundamentales
A nivel general, MPLS y SD-WAN resuelven diferentes partes del problema de la WAN.
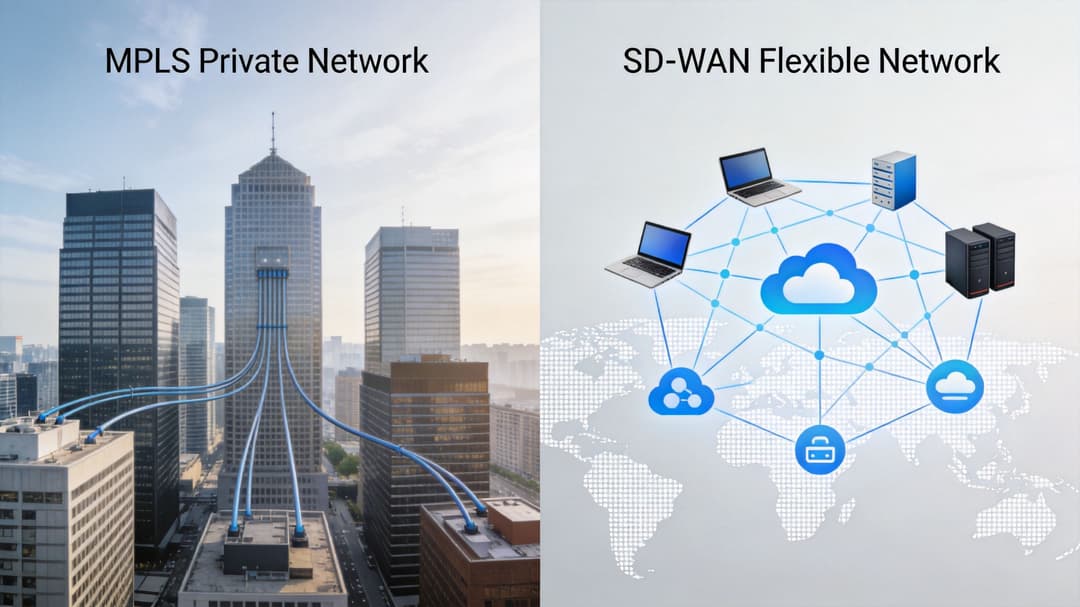
Qué es realmente MPLS
Piense en MPLS como una autopista privada operada por el proveedor. El tráfico se mueve a lo largo de rutas prediseñadas y el proveedor controla cómo se priorizan los paquetes en esa red. Es por eso que MPLS tiene una reputación tan sólida en entornos donde la previsibilidad importa más que la flexibilidad.
En la práctica, MPLS es gestionado por el operador, se basa en políticas y está estructurado en torno a la confiabilidad. Si necesita conectividad de sucursal a centro de datos para sistemas críticos, le brinda una ruta controlada y un modelo de servicio que la mayoría de los líderes de TI comprenden bien.
La desventaja radica en el control y la velocidad del cambio. Si la empresa suma ubicaciones, cambia los patrones de las aplicaciones o requiere una priorización distinta, su equipo dependerá a menudo de los tiempos y del modelo operativo del proveedor.
Qué es realmente SD-WAN
SD-WAN es una superposición de software que se asienta sobre uno o más transportes subyacentes. Esos transportes pueden incluir banda ancha, LTE o incluso el propio MPLS. El cambio clave es que la inteligencia se traslada al software, donde las políticas de tráfico se pueden administrar de forma centralizada y ajustar según las necesidades de la aplicación y las condiciones reales de la red.
Un modelo mental útil es el de la navegación satelital en lugar de una ruta fija. En vez de asumir una única ruta óptima, SD-WAN evalúa continuamente los enlaces disponibles y dirige el tráfico de acuerdo con la política que usted defina.
Eso hace que SD-WAN sea especialmente atractivo para organizaciones con gran carga en la nube, patrimonios de sucursales y empresas que necesitan poner en funcionamiento nuevos sitios rápidamente sin tener que esperar los tiempos de entrega de los circuitos privados.
Dónde se suele equivocar la gente al comparar
El error más común es tratar sd wan vs mpls como si fueran sustitutos directos en todos los escenarios. No lo son.
Uno es una arquitectura de transporte con control de operador privado. El otro es una capa de control de software que puede utilizar varios tipos de transporte. En muchas implementaciones reales, SD-WAN no reemplaza a MPLS desde el primer día. Lo gestiona a su alrededor, junto con enlaces de internet y rutas de respaldo móviles.
Una forma más sencilla de entender el concepto:
- MPLS se adapta cuando la empresa valora un rendimiento estable y respaldado por el operador para un conjunto definido de flujos críticos.
- SD-WAN se adapta cuando la empresa necesita agilidad, control de políticas centralizado y una mejor alineación con la conectividad de la nube y las sucursales.
- El modelo híbrido se adapta cuando ambas afirmaciones son verdaderas, lo cual suele ser el caso.
Comparación principal: SD-WAN frente a MPLS
Un CTO con 300 tiendas, clínicas u hoteles rara vez elige entre dos diagramas limpios. La decisión es si la WAN admitirá aplicaciones en la nube, servicios para invitados, tráfico de pagos, VoIP y operaciones locales sin convertir cada problema de sucursal en un ticket de soporte con el proveedor o en una excepción de seguridad.
Ese es el enfoque práctico para comparar sd wan y mpls.
| Atributo | MPLS (Multi-Protocol Label Switching) | SD-WAN (Software-Defined WAN) |
|---|---|---|
| Arquitectura | Rutas WAN privadas gestionadas por el operador | Superposición de software a través de múltiples transportes |
| Agilidad | Cambios más lentos, dependiente del proveedor | Cambios de políticas y despliegue de sucursales más rápidos |
| Enfoque de rendimiento | Rutas deterministas con priorización fija | Selección de ruta en tiempo real basada en las condiciones del enlace |
| Compatibilidad con la nube | Menos natural para el acceso directo a la nube | Mejor alineado con el tráfico de SaaS y de prioridad internet |
| Postura de seguridad | Aislamiento inherente de la red pública de internet | Exposición más amplia, depende de un diseño y controles sólidos |
| Modelo de costos | Conectividad privada de alta calidad | Opciones de transporte de menor costo, más consideraciones operativas y de plataforma |
| Mejor opción | Aplicaciones críticas que necesitan un comportamiento predecible | Empresas distribuidas que necesitan flexibilidad y visibilidad |
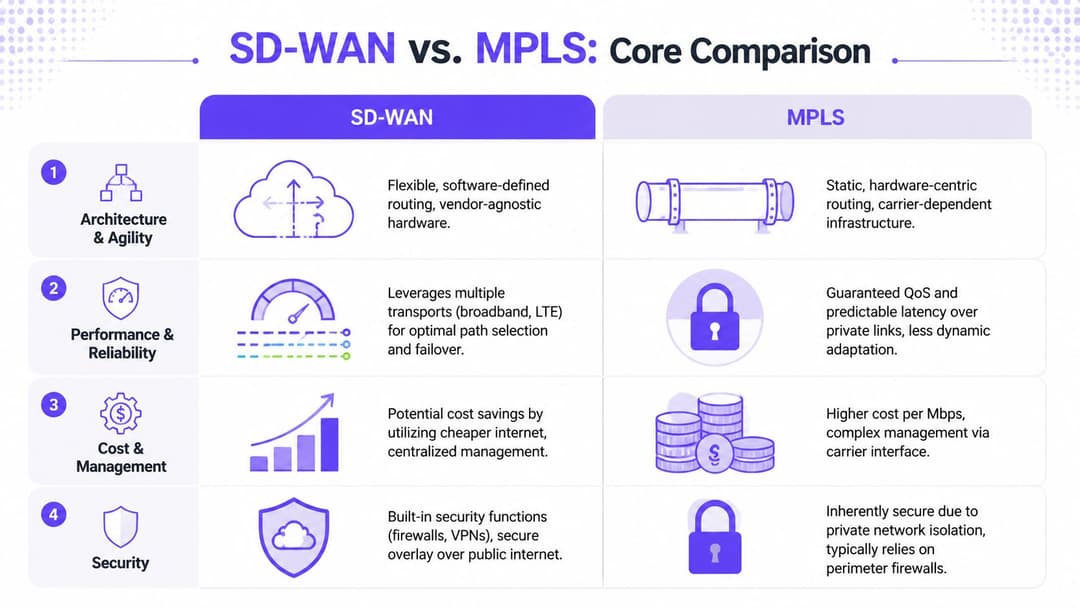
Arquitectura y agilidad
MPLS funciona bien en entornos estables donde las rutas de las aplicaciones, las prioridades de las sucursales y las ventanas de cambio son predecibles. Se vuelve restrictivo cuando la empresa agrega sitios, lanza nuevos servicios en la nube o absorbe adquisiciones que traen proveedores de acceso mixtos y una conectividad local desigual.
SD-WAN brinda a la empresa un control más directo. Los equipos de red pueden establecer políticas de forma centralizada, implementarlas en todo el patrimonio y ajustar la selección de rutas sin esperar a que un proveedor de servicios modifique las clases o los circuitos.
Esa diferencia se manifiesta rápidamente en las operaciones de cara al cliente:
- Las sucursales de Retail necesitan una puesta en marcha rápida, transacciones con tarjeta confiables y suficiente flexibilidad para separar los sistemas de la tienda del acceso para invitados o socios.
- Los establecimientos de Hospitality manejan una mezcla compleja de tráfico de PMS, aplicaciones del personal, WiFi para invitados, streaming y sistemas de gestión de edificios.
- Las sucursales y clínicas de Healthcare necesitan un acceso predecible a las plataformas clínicas, pero también requieren añadir ubicaciones y conexiones de terceros sin meses de rediseño de la WAN.
Para ese tipo de patrimonio, los beneficios prácticos de SD-WAN para empresas distribuidas importan más que las afirmaciones generales sobre la modernización de la red.
Rendimiento y QoS
Las discusiones sobre el rendimiento a menudo se reducen a un atajo erróneo. Se trata a MPLS como la opción premium y a SD-WAN como un acceso a internet con mejor marketing. Eso pasa por alto cómo se comporta cada modelo bajo carga.
MPLS se basa en clases de servicio definidas y en un comportamiento de reenvío predecible. Si una plataforma de voz, un flujo de transacciones o una aplicación de sucursal a centro de datos debe mantenerse en una clase de prioridad conocida, MPLS sigue ofreciendo a los equipos de operaciones un entorno sumamente controlado. Esto es fundamental en propiedades donde unas pocas aplicaciones concentran la mayor parte del riesgo empresarial.
SD-WAN es más fuerte cuando las condiciones de los enlaces cambian y los patrones de tráfico son menos ordenados. Puede evaluar la pérdida de paquetes, el jitter y la latencia en las rutas disponibles y dirigir el tráfico en función de las políticas y el estado real del enlace. En la práctica, esto ayuda a las sucursales con gran carga de trabajo en la nube mucho más de lo que lo hace un diseño estático.
La diferencia operativa es simple. MPLS protege bien las prioridades conocidas. SD-WAN se adapta mejor cuando las prioridades cambian durante el día.
Es por eso que las empresas orientadas al consumidor final suelen optar por diseños híbridos. Un hotel puede mantener el tráfico de pagos y voz en rutas altamente controladas mientras envía el tráfico de internet de los invitados y de SaaS a través de banda ancha. Un minorista puede proteger los flujos de POS e inventario al tiempo que ofrece a la señalización digital, las cargas de analíticas y los servicios para invitados rutas de internet más económicas. Una clínica puede conservar un manejo estricto para los sistemas clínicos mientras añade un acceso resistente basado en internet para herramientas de colaboración y enlaces de respaldo.
Modelo de seguridad
Las decisiones de seguridad se distorsionan cuando los equipos tratan al transporte privado como si fuera lo mismo que una arquitectura de seguridad.
MPLS reduce la exposición al internet público. Eso es útil, especialmente para aplicaciones heredadas y tráfico horizontal estrictamente controlado entre sucursales y centros de datos. Pero MPLS no resuelve por sí solo los requisitos de identidad, segmentación, confianza en los dispositivos o auditoría.
SD-WAN suele introducir un mayor uso directo de internet, más puntos de política y una mayor integración con servicios de seguridad en la nube. Esto aporta más flexibilidad a los equipos, pero también exige una mayor disciplina en el diseño. El firewall de las sucursales, la segmentación, la gestión de certificados, la coherencia de las políticas y la salida local segura a internet deben configurarse de manera impecable.
Como se analiza en el análisis de Zscaler sobre las ventajas y desventajas de seguridad de SD-WAN frente a MPLS, la tecnología SD-WAN aumenta la superficie de ataque en comparación con MPLS, aun cuando puede utilizar túneles cifrados e integrarse estrechamente con controles de seguridad basados en la nube. Esta brecha adquiere mayor importancia en entornos regulados como healthcare y operaciones de hospitality sujetas a la normativa GDPR, donde los equipos requieren capacidad de auditoría, control de acceso y una sólida gobernanza de la identidad en múltiples sitios.
El error práctico varía según la arquitectura:
- Las infraestructuras basadas en MPLS a menudo asumen que la conectividad privada es suficiente, dejando las políticas de identidad, la segmentación y las revisiones de acceso de los usuarios demasiado laxas.
- Las infraestructuras basadas en SD-WAN pueden avanzar rápidamente en la conectividad de las sucursales y descubrir solo más tarde reglas de firewall inconsistentes, salidas locales débiles o un control operativo deficiente.
- Las infraestructuras híbridas necesitan una definición clara de la propiedad de las políticas, ya que la red subyacente puede variar según el sitio, mientras que el estándar de seguridad debe ser el mismo.
Para los establecimientos y empresas que atienden directamente a los usuarios finales, la pregunta más útil no es qué transporte es más seguro en teoría. Es dónde residen las políticas. Si los invitados, el personal, los contratistas, los dispositivos IoT y las aplicaciones críticas de negocio comparten el mismo sitio físico, el diseño ganador es aquel que aplica la identidad, el acceso y la segmentación de manera uniforme en todos ellos.
Ahí es donde las plataformas como Purple aportan valor por encima de cualquier modelo de WAN. MPLS o SD-WAN determinan cómo se mueve el tráfico. Una plataforma basada en la identidad determina cómo se autentican los usuarios, qué datos se recopilan con consentimiento, cómo se separa el tráfico operativo del de los invitados y cómo los operadores del establecimiento convierten la conectividad en resultados de negocio medibles. Para hospitality, retail y healthcare, esa capa a menudo importa tanto como el transporte subyacente.
Análisis del costo total de propiedad
Un grupo hotelero que implementa WiFi para huéspedes en 80 ubicaciones, un minorista que abre tiendas con poco tiempo de anticipación y un proveedor de servicios de salud que conecta clínicas se hacen la misma pregunta primero: ¿cuánto nos costará realmente esta red una vez que esté activa?
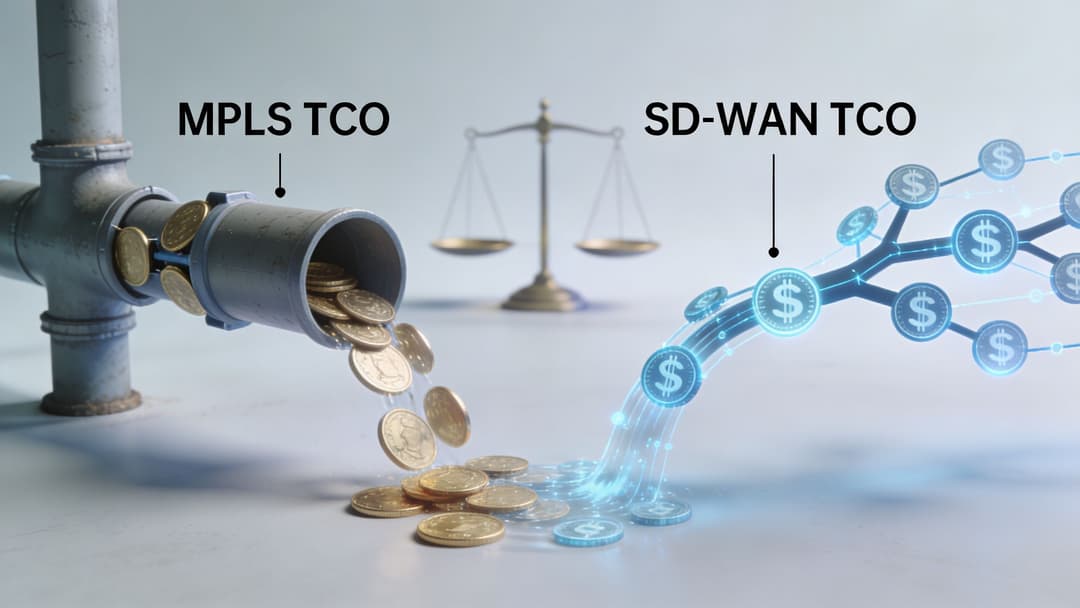
Ese es el enfoque correcto para sd wan vs mpls. El precio del circuito importa, pero es sólo un elemento de línea. MPLS generalmente conlleva costos recurrentes más altos del operador a cambio de conectividad privada y garantías de servicio más estrictas. SD-WAN a menudo reduce el gasto en transporte, pero los ahorros pueden disminuir si los equipos subestiman las licencias, el hardware perimetral, los controles de seguridad, el diseño de salida local a internet y las operaciones del día a día.
Dónde suele ahorrar dinero SD-WAN
De acuerdo con la comparación de costos de SD-WAN y MPLS de Lightyear, los proveedores reportan ahorros de entre el 20% y el 70% en comparación con MPLS cuando las organizaciones reemplazan los diseños de WAN totalmente privados con mezclas de banda ancha, LTE y acceso híbrido. En la práctica, observo que estos ahorros se reflejan más rápido en infraestructuras con un gran número de sucursales, donde el tráfico se dirige a plataformas SaaS, nube pública y servicios de internet en lugar de redirigirse a un centro de datos central.
La viabilidad económica de SD-WAN suele mejorar cuando:
- La mayor parte del tráfico de las sucursales se dirige a la nube
- Los sitios necesitan conectividad de menor costo a escala
- La empresa necesita una puesta en marcha de sitios más rápida
- Se pueden usar diferentes tipos de acceso sin afectar el rendimiento de las aplicaciones
Para las empresas orientadas al cliente, existe otra perspectiva de costos. El registro de invitados, el tráfico del Captive Portal, la recopilación de análisis y los servicios de interacción digital rara vez necesitan un transporte privado costoso en cada sitio. Una plataforma como Purple puede funcionar sobre cualquier modelo de WAN, pero la decisión de transporte afecta a cuánto se gasta para soportar los servicios que influyen directamente en la experiencia de los invitados, la información de afluencia y el valor de marketing. Los equipos que comparan arquitecturas suelen ver esto con mayor claridad en escenarios prácticos de despliegue de SD-WAN para establecimientos distribuidos.
Dónde MPLS sigue justificando su costo
MPLS puede seguir siendo la decisión financiera correcta cuando un rendimiento inconsistente genera un problema operativo directo. El mismo análisis señala que MPLS suele ofrecer una latencia más baja y predecible, así como un jitter más estable a través de ancho de banda reservado y redes privadas respaldadas por acuerdos de nivel de servicio (SLA).
Eso importa si un sitio no puede tolerar variaciones en el comportamiento de las aplicaciones. Un enlace hospitalario entre instalaciones, un centro regional que respalda sistemas comerciales críticos o un recinto con tráfico operativo estrictamente controlado pueden justificar el costo adicional porque el costo de la interrupción es mayor que el costo del circuito.
Por qué la viabilidad económica híbrida suele tener más sentido
El modelo de costos más sólido suele ser selectivo. Utilice conectividad costosa donde un rendimiento deficiente represente un riesgo comercial real. Utilice enlaces de menor costo donde el control de políticas sea más importante que el transporte determinista.
Para muchas empresas, esto significa mantener MPLS para aplicaciones internas sensibles y utilizar SD-WAN para internet, SaaS, acceso de invitados, recopilación de analíticas y otros servicios en sitios distribuidos. La misma fuente también señala que los diseños híbridos pueden reducir los costos de infraestructura WAN entre un 30% y un 50% en comparación con un enfoque exclusivo de MPLS.
Esa suele ser la recomendación más defendible para un CTO con tipos de sitios mixtos y clases de tráfico mixtas:
- Mantenga el transporte privado para los flujos de trabajo que tengan una penalización operativa o financiera clara cuando disminuya el rendimiento.
- Transfiera el tráfico de internet y de la nube a circuitos de menor costo basados en políticas.
- Evite pagar tarifas de MPLS para el tráfico que no obtiene ningún beneficio real de MPLS.
El control de costos mejora cuando el tráfico se clasifica por su consecuencia comercial. Ese es el punto que muchos proyectos de WAN pasan por alto.
Casos de uso reales y escenarios de implementación
Un CTO con 300 sitios rara vez tiene un solo problema de WAN. Por lo general, tiene tres a la vez. Una sucursal minorista necesita una puesta en marcha rápida y económica. Un hospital necesita un comportamiento predecible para los sistemas clínicos. Un hotel necesita admitir WiFi para invitados, aplicaciones del personal, tráfico de pagos y estándares de marca sin sobrecargar la infraestructura de cada ubicación.
Es por eso que el diseño correcto generalmente comienza con el modelo de negocio y el rol del sitio, no con la lealtad a SD-WAN o MPLS.
Cadena de retail con muchas sucursales
El comercio minorista suele ser el escenario donde SD-WAN se adapta mejor. Las tiendas abren con plazos ajustados, los circuitos varían según el arrendador y la geografía, y una gran parte del tráfico se dirige a internet, incluidos SaaS, plataformas de inventario, señalización digital y WiFi para clientes.
En ese modelo, SD-WAN ofrece al equipo de redes un control práctico. Los enlaces de banda ancha y móviles son más fáciles de conseguir que los circuitos privados en muchas ubicaciones. El enrutamiento basado en políticas también permite al equipo priorizar el tráfico de pagos y las aplicaciones empresariales, mientras mantiene aislado el acceso de invitados. Si un enlace de acceso se degrada, el tráfico puede redirigirse sin esperar la intervención del proveedor.
El resultado comercial es simple. Activación de sitios más rápida, menor dependencia de un solo proveedor y mejor control sobre el tiempo de actividad de cara al cliente.
Red hospitalaria o clínica
El sector de la salud es menos tolerante.
Una clínica con un uso general de SaaS puede funcionar bien con SD-WAN con diversos transportes subyacentes. Un hospital que realiza transferencias de imágenes, acceso a sistemas entre instalaciones o flujos de trabajo operativos estrechamente controlados a menudo mantiene MPLS en el diseño porque la consistencia del transporte sigue siendo importante. Los equipos de seguridad también suelen preferir una separación más clara para ciertas clases de tráfico, especialmente donde las revisiones de cumplimiento y los requisitos de auditoría son estrictos.
No recomendaría tratar a todos los centros de atención médica de la misma manera. Las instalaciones críticas, los centros regionales y las ubicaciones que transportan tráfico operativo sensible generalmente merecen una política de transporte diferente a la de los pequeños centros de consulta externa. En la práctica, eso suele llevar a un diseño híbrido donde MPLS transporta aplicaciones internas seleccionadas y SD-WAN maneja el acceso a internet, los servicios en la nube y el tráfico de sucursales menos sensible.
Grupo hotelero con propiedades mixtas
El sector de la hospitalidad expone los límites del diseño de WAN único para todos. Un resort, un hotel urbano, un centro de conferencias y una oficina corporativa no generan el mismo tráfico ni conllevan el mismo riesgo operativo.
El WiFi de invitados, el streaming, las aplicaciones de lealtad y los servicios administrados en la nube se adaptan bien a SD-WAN porque se benefician de un ancho de banda de menor costo y una selección de ruta flexible. Los sistemas de gestión de propiedades, los entornos de pago, los servicios de voz y ciertos flujos de trabajo de back office pueden justificar MPLS o una ruta privada protegida en sitios más grandes donde el tiempo de inactividad afecta los ingresos y la experiencia del huésped de inmediato.
Aquí es también donde la plataforma superpuesta cobra importancia. La infraestructura transporta los paquetes de un sitio a otro. Una plataforma de red basada en la identidad como Purple se sitúa por encima de esa capa y convierte la conectividad en un servicio empresarial. Sobre SD-WAN o MPLS, Purple puede admitir recorridos de acceso de invitados, identificación de usuarios, aplicación de políticas, análisis y perspectivas a nivel de establecimiento que los departamentos de marketing, operaciones y TI pueden aprovechar. Para las empresas orientadas al cliente, esa distinción importa. La elección de la WAN afecta a la economía y el rendimiento del transporte. La capa de identidad influye en la experiencia del usuario, la captura de datos y el valor que la empresa obtiene de cada ubicación.
Para los equipos que comparan entornos con un alto número de sucursales, sitios críticos o portafolios de recintos híbridos, estos patrones comunes de implementación de SD-WAN empresarial proporcionan una referencia útil.
Un patrimonio mixto suele conducir a una respuesta mixta. Eso no es indecisión. Es una buena arquitectura.
Estrategias de implementación y migración
Una migración de WAN exitosa generalmente comienza evitando el error más costoso: tratar el proyecto como un ejercicio de desmantelamiento y reemplazo total.
Comience con la clasificación del tráfico
Antes de cambiar el transporte, clasifique las aplicaciones y los grupos de usuarios por su consecuencia operativa.
No empiece con “¿Qué tan rápido podemos eliminar MPLS?”. Comience con preguntas como estas:
- Qué interrumpe el negocio si la latencia se vuelve inestable
- Qué aplicaciones son principalmente SaaS y dependen de internet
- Qué sitios son sucursales simples en comparación con centros de conexión críticos
- Dónde los requisitos de cumplimiento y auditoría generan restricciones de diseño más estrictas
Ese ejercicio generalmente revela que no todo el tráfico merece el mismo bajo capa.
Implemente primero SD-WAN sobre la infraestructura existente
El camino de menor riesgo suele ser implementar SD-WAN como una superposición, manteniendo MPLS para el tráfico que ya depende de él. Esto brinda a su equipo visibilidad inmediata, control centralizado de políticas y beneficios de selección de rutas sin forzar una transición disruptiva.
También le da tiempo a la empresa para validar el comportamiento real de las aplicaciones antes de comprometerse con cambios de contrato o planes de desmantelamiento.
Migre por tipo de sitio, no por ideología
Un despliegue práctico tiende a seguir el tipo de sitio:
- Primero las sucursales simples. Las oficinas pequeñas, tiendas o lugares de menor riesgo son buenos candidatos iniciales.
- Luego las ubicaciones de tráfico mixto. Los sitios con tráfico tanto en la nube como interno es donde la política híbrida demuestra su valor.
- Al final las ubicaciones críticas. Los hospitales, los centros regionales y los centros operativos necesitan ventanas de validación más largas.
Ese enfoque también ayuda con la coordinación de proveedores. Sus proveedores de internet, la plataforma SD-WAN, la pila de firewalls y el patrimonio de conmutación de sucursales no se moverán todos a la misma velocidad.
Mantenga las operaciones bajo control
El plan de migración necesita un modelo operativo, no solo un diseño técnico. Esto incluye quién es el propietario de la política, quién monitorea la calidad de la ruta, cómo se prueban los respaldos ante fallas y cómo se aprueban los cambios en las sucursales.
Para los equipos que buscan reducir la complejidad diaria, esta guía de gestión de SD-WAN en entornos operativos es una perspectiva muy útil. El control centralizado solo aporta valor si su equipo estandariza las políticas y la gestión de incidentes en torno a él.
Las migraciones fallan cuando la arquitectura cambia pero las operaciones no lo hacen.
Lista de verificación para la toma de decisiones y recomendaciones finales
Un grupo hotelero que implementa el registro digital de huéspedes, WiFi de invitados, dispositivos móviles para el personal y un PMS en la nube no tiene los mismos requisitos de WAN que un fabricante que conecta un número pequeño de sitios fijos. Es por eso que la respuesta correcta al comparar SD-WAN con MPLS comienza con la dependencia del negocio, no con el posicionamiento del proveedor.
La elección del transporte afecta los ingresos, la carga de soporte y el riesgo en la sucursal.
Utilice esta lista de verificación antes de elegir
Qué tráfico es el más importante Si la empresa depende en gran medida de SaaS, la nube pública y los servicios orientados a internet, SD-WAN suele ofrecer un mejor control y una mejor rentabilidad. Si el tráfico que conlleva el mayor riesgo empresarial permanece entre sitios fijos y necesita un tratamiento altamente predecible, MPLS todavía merece un lugar.
Qué tipo de sitios opera
Un número pequeño de oficinas estables puede funcionar bien con un modelo de WAN tradicional. Las grandes sucursales, portafolios de retail, grupos de hoteles, clínicas y sedes de uso mixto suelen beneficiarse de un control de políticas centralizado y una puesta en marcha más rápida.Con qué frecuencia cambia el negocio
Los cambios frecuentes en los servicios de invitados, los sistemas de pago, las aplicaciones del personal, las políticas de seguridad o las herramientas de experiencia digital impulsan a los equipos hacia SD-WAN. Las políticas definidas por el operador son más lentas de ajustar y, por lo general, más costosas de cambiar.Quién es el responsable real de la seguridad
MPLS no elimina la necesidad de segmentación, controles de identidad o aplicación de políticas a nivel de sitio. SD-WAN tampoco resuelve el cumplimiento por sí sola. En el sector salud, la hotelería y el retail, la pregunta clave es cómo aislar a los usuarios, probar las decisiones de acceso y mantener la coherencia de las operaciones en cada ubicación.Qué puede soportar su equipo de operaciones
Un diseño que se ve bien en papel puede fallar si el equipo no puede monitorear la calidad de la ruta, aplicar estándares y solucionar incidentes rápidamente. La mejor arquitectura es aquella que sus equipos de red y seguridad pueden operar con éxito todos los días.
La pregunta de QoS que suele definir la decisión
El punto de decisión real no es si una tecnología es más nueva. Es si su WAN necesita clases de servicio fijas o decisiones de ruta en tiempo real.
MPLS sigue siendo una buena opción cuando un conjunto limitado de aplicaciones debe recibir un tratamiento estrictamente controlado a través de sitios conocidos. SD-WAN suele ser más robusta cuando la demanda de las aplicaciones cambia durante el día, el rendimiento de Internet varía según la sucursal y la experiencia del usuario depende de elegir la mejor ruta disponible en ese instante. Para establecimientos de hospitalidad, centros comerciales y centros de salud, esa diferencia se refleja en la confiabilidad del inicio de sesión, el rendimiento de los pagos, la calidad de la voz y la capacidad de respuesta de las aplicaciones en la nube que utiliza el personal.
Si existen ambas condiciones, utilice ambas. A menudo, ese es el mejor diseño.
Recomendación final
Use MPLS donde el rendimiento inestable crearía un riesgo comercial evidente. Use SD-WAN donde la flexibilidad, la visibilidad y el acceso a la nube importen más que el transporte privado. Conserve MPLS para el tráfico que lo necesita. Mueva todo lo demás a enlaces impulsados por políticas que cuestan menos y se escalan más rápido.
Para las empresas de cara al cliente, existe otra capa que evaluar. El transporte subyacente lleva el tráfico de un sitio a otro o del sitio a la nube. Por sí solo, no decide quién debe unirse a la red, a qué debe acceder o cómo se debe separar el acceso de los invitados y del personal. Ahí es donde una plataforma basada en la identidad resulta fundamental.
Si administra hoteles, tiendas minoristas, clínicas, complejos residenciales o establecimientos multiinquilino, Purple se sitúa por encima de la elección de transporte y gestiona la capa de usuario y acceso. Admite el acceso sin contraseña y basado en la identidad para invitados y personal a través de diferentes proveedores de red, ya sea que la base de transporte sea MPLS, SD-WAN o híbrida. Esto proporciona a los directores de tecnología un marco de decisión más claro. Elija la WAN para el rendimiento de transporte y el costo operativo. Elija la plataforma de acceso para el control de usuarios, la segmentación y la experiencia en el establecimiento.
La recomendación madura para 2026 es selectiva y práctica. Diseñe en función del comportamiento de las aplicaciones, el tipo de sitio y la realidad operativa. Evite pagar tarifas de red privada por tráfico que funciona bien a través de rutas de internet administradas. Evite trasladar servicios críticos a enlaces más económicos a menos que las pruebas demuestren que la experiencia del usuario se mantiene.



