
Por qué la WiFi de su estadio se ralentiza (y cómo solucionarlo)
Esta guía técnica autorizada examina la causa raíz de la congestión de la WiFi en los estadios - el tráfico de fondo simultáneo de 50,000 dispositivos que cargan anuncios programáticos y telemetría - y proporciona un plano arquitectónico detallado para implementar el filtrado DNS perimetral como estrategia de mitigación principal. Diseñado para Directores de TI, CTOs y Arquitectos de Red, ofrece una guía de implementación práctica, casos de estudio del mundo real y marcos de ROI medibles para ayudar a los operadores de recintos a recuperar el ancho de banda y ofrecer conectividad de alto rendimiento a escala.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Resumen Ejecutivo
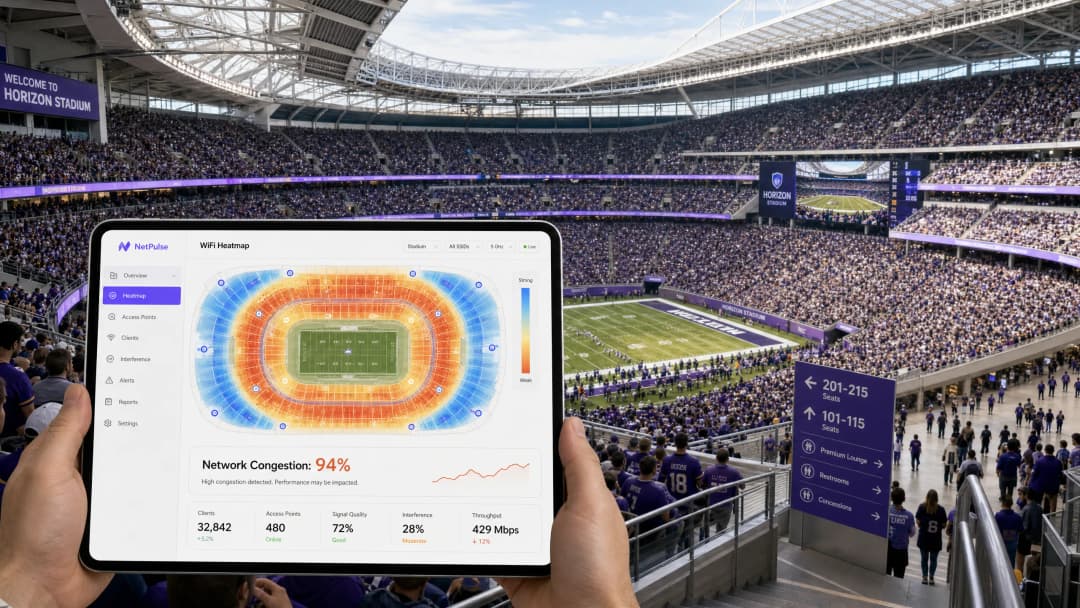
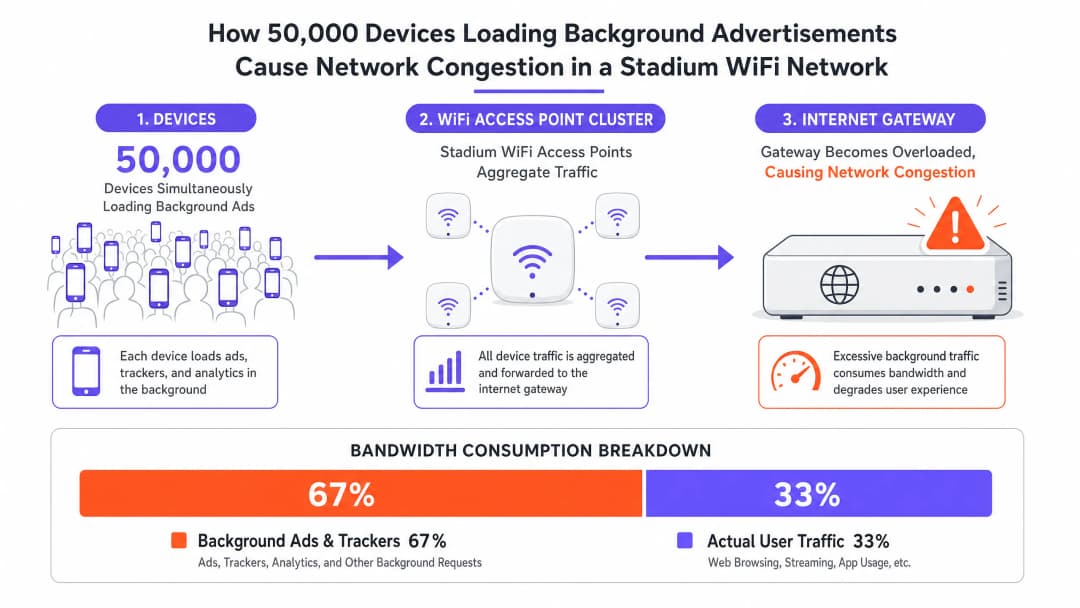
Para los CTO y directores de TI que gestionan recintos de alta densidad, el fenómeno de la lentitud de WiFi en estadios es un riesgo operativo persistente y costoso. A pesar de una inversión de capital significativa en redes de retorno multi-gigabit, puntos de acceso de alta densidad y una planificación meticulosa de RF, las redes a menudo se paralizan cuando la capacidad del recinto supera el 80%. La causa raíz rara vez es una limitación de hardware. Es la avalancha invisible de tráfico en segundo plano. Cuando 50,000 dispositivos se conectan simultáneamente a una red de WiFi para invitados, inician millones de microtransacciones: cargan anuncios programáticos, sincronizan telemetría y ejecutan llamadas de SDK en segundo plano. Este "parloteo" puede consumir hasta el 60% del ancho de banda disponible, agotar los grupos de NAT y saturar el tiempo de transmisión antes de que un solo usuario navegue activamente por la web. Esta guía detalla la mecánica técnica de esta congestión, proporciona un modelo arquitectónico independiente del proveedor para implementar el filtrado DNS en el Edge y cuantifica el ROI de hacerlo.
Análisis Técnico Detallado: La Anatomía de la Congestión de Alta Densidad
Avalancha de Tráfico en Segundo Plano
Cuando un dispositivo se conecta a una red WiFi para invitados, inicia de inmediato una serie de actividades en segundo plano que no tienen nada que ver con lo que el usuario está haciendo activamente. Las aplicaciones móviles modernas están integradas con múltiples SDK de terceros: para plataformas de análisis, servicios de reporte de fallos y redes de publicidad programática. Cada SDK funciona de manera independiente, consultando a sus propios servidores en su propio horario. En el entorno de un estadio, 50,000 dispositivos que realizan estas tareas simultáneamente crean un perfil de tráfico que es fundamentalmente diferente de cualquier otro escenario de implementación.
Este tráfico se caracteriza por solicitudes de alto volumen y baja carga útil: apretones de manos TCP de paquetes pequeños, consultas DNS y solicitudes HTTP GET para píxeles de seguimiento y creatividades publicitarias. Aunque el total de datos transferidos por dispositivo puede parecer insignificante de forma aislada, su impacto agregado en la eficiencia espectral de la red es devastador. El estándar IEEE 802.11 dicta que el WiFi es un medio compartido; cada paquete transmitido por cualquier dispositivo debe competir por el tiempo de transmisión. Millones de microtransacciones en segundo plano saturan este medio compartido, dejando un tiempo de transmisión insuficiente para las sesiones de usuario legítimas.
Tres Modos de Fallo a Escala
La congestión de alta densidad normalmente se manifiesta a través de tres modos de fallo distintos, que a menudo ocurren simultáneamente:
| Modo de Fallo | Causa Técnica | Síntoma Experimentado por el Usuario | |---|---|---|| State Table Exhaustion | La memoria de seguimiento de conexiones del firewall/puerta de enlace NAT se ha agotado | Paquetes caídos, tiempos de espera de conexión agotados, fallas en el Captive Portal | | Airtime Saturation | El medio de RF compartido está sobrecargado debido a microtransacciones en segundo plano | Alta latencia, bajo rendimiento a pesar de un bajo número de clientes por AP | | DNS Resolver Overload | Los resolutores locales están sobrecargados debido a consultas de redes de anuncios y telemetría | Cargas de página lentas, fallas en aplicaciones, retrasos en la autenticación |
De estos, el State Table Exhaustion es el más letal. Un firewall empresarial típico puede estar dimensionado para manejar de 500,000 a 1,000,000 de estados de conexión simultáneos. En un estadio con 50,000 dispositivos, donde cada dispositivo mantiene de 20 a 30 conexiones en segundo plano, el recuento teórico de estados de conexión supera el millón antes de contabilizar cualquier tráfico de usuario activo. Esto da como resultado paquetes caídos y conexiones fallidas en toda la red, lo que afecta a todos los usuarios independientemente de su propio comportamiento.
La Airtime Saturation se ve agravada aún más por el mecanismo de contienda 802.11 (CSMA/CA). Cada dispositivo debe escuchar antes de transmitir, y la probabilidad de colisiones aumenta exponencialmente con la densidad de dispositivos. El tráfico en segundo plano de las redes de anuncios y los servicios de telemetría obliga al tráfico legítimo de los usuarios a hacer fila, lo que aumenta la latencia y reduce el rendimiento efectivo a una fracción de la capacidad teórica de los puntos de acceso.
La DNS Resolver Overload se pasa por alto con frecuencia. En un despliegue típico en un estadio, WiFi Analytics revela que los dominios de redes de anuncios - como los operados por las principales plataformas de publicidad programática - aparecen constantemente entre las cinco entradas de DNS más consultadas. Cada consulta, aunque sea pequeña individualmente, contribuye a la carga agregada en el resolutor local y desencadena intentos de conexión TCP descendentes que sobrecargan aún más la tabla de estado.
Guía de Implementación: Arquitectura de Filtrado de DNS en el Borde
La respuesta estratégica a este patrón de falla no es aprovisionar más hardware, sino eliminar la fuente del ruido. El Filtrado de DNS en el Borde es la estrategia de mitigación principal y, cuando se despliega correctamente, puede recuperar hasta el 40% del ancho de banda de la WAN y reducir la latencia promedio en 60 ms o más.
Esquema Arquitectónico
El filtrado de DNS en el borde funciona interceptando las consultas de DNS en el perímetro de la red. Cuando un dispositivo solicita la dirección IP de una red de anuncios conocida, un servidor de telemetría o un dominio de software malicioso, el filtro responde con una ruta nula - devolviendo una respuesta 0.0.0.0 o NXDOMAIN. Esto evita que el dispositivo establezca una conexión TCP, eliminando la sobrecarga asociada en la tabla de estado, el consumo de tiempo de aire y el uso de ancho de banda de la WAN.

Pasos de Despliegue
Paso 1: Desplegar Resolutores de DNS Locales Implemente solucionadores DNS locales de alta disponibilidad en el extremo del recinto. Estos deben ser capaces de manejar toda la carga de consultas de la población de dispositivos conectados. No dependa únicamente de los solucionadores del ISP ascendente, ya que esto introduce latencia y elimina su capacidad de filtrado.
Paso 2: Integre feeds de inteligencia de amenazas y bloqueo de anuncios Suscríbase a feeds de inteligencia de amenazas de nivel empresarial que incluyan dominios de redes de anuncios conocidos, servidores de telemetría e infraestructura de malware. Estos feeds deben actualizarse dinámicamente - idealmente cada pocas horas - para capturar los dominios recién registrados que las redes de anuncios utilizan para evadir el bloqueo.
Paso 3: Configure la política DHCP Configure los servidores DHCP para distribuir las direcciones IP de los solucionadores locales filtrados a todos los dispositivos de invitados. Este es el mecanismo de aplicación principal para dirigir el tráfico DNS del cliente a través del filtro.
Paso 4: Implemente reglas de firewall de salida Este paso es fundamental y con frecuencia se omite. Implemente reglas estrictas de firewall de salida para bloquear todo el tráfico DNS saliente (puerto TCP/UDP 53) hacia cualquier destino que no sean los solucionadores locales aprobados. Esto evita que los dispositivos con configuraciones DNS codificadas de forma rígida eludan el filtro.
Paso 5: Aborde el DNS sobre HTTPS (DoH) Como se detalla en nuestra guía sobre DNS Over HTTPS (DoH): Implications for Public WiFi Filtering, los sistemas operativos y navegadores modernos utilizan cada vez más DoH para cifrar las consultas DNS, enrutándolas a solucionadores externos y eludiendo por completo el filtrado local. Los administradores de red deben bloquear explícitamente las direcciones IP de los proveedores de DoH conocidos a nivel de firewall. Esto obliga a los clientes a recurrir al DNS estándar no cifrado, que luego se puede filtrar. Para implementaciones internacionales, el equivalente en portugués de esta guía está disponible en DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público.
Paso 6: Integre con la gestión de identidades y accesos Para obtener la máxima eficacia, vincule las políticas de filtrado DNS a la autenticación de usuarios. Aprovechar la autenticación basada en perfiles - como se explora en nuestra guía de 2026 sobre acceso sin contraseña - permite a los recintos aplicar políticas de filtrado diferenciadas según los roles de los usuarios. Los usuarios de admisión general reciben un filtrado estricto; los usuarios de prensa, corporativos o VIP pueden recibir políticas más permisivas que permitan aplicaciones empresariales específicas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Casos de estudio
Caso de estudio 1: Estadio de fútbol de 60,000 asientos, Reino Unido
Un club de fútbol de la Premier League experimentaba una degradación severa de la red durante el medio tiempo, con el Captive Portal agotando el tiempo de espera y el intercambio de redes sociales fallando en los momentos de mayor demanda. El circuito WAN era una conexión dedicada de 10Gbps, que funcionaba a solo el 28% de utilización durante el evento. Sin embargo, la tabla de estado del firewall estaba al 97% de su capacidad.
Tras realizar una auditoría de tráfico mediante WiFi Analytics, el equipo identificó que los dominios de redes publicitarias representaban el 61% de todas las consultas DNS. Los cinco dominios principales pertenecían a infraestructura de publicidad programática. Se implementó el filtrado DNS perimetral con una lista de bloqueo de 1.2 millones de dominios, junto con reglas estrictas de salida que bloqueaban el puerto 53 y las IP de los proveedores de DoH.
El resultado: la utilización de la tabla de estado en su capacidad máxima disminuyó al 34%, la latencia promedio bajó de 280 ms a 95 ms y el uso del ancho de banda WAN en horas pico se redujo del 28% al 17% - una reducción del 39% en el ancho de banda consumido a pesar de que no hubo cambios en el número de dispositivos conectados.
Caso de estudio 2: Centro de convenciones internacional, sector de Hospitalidad
Un importante centro de convenciones que albergaba una cumbre tecnológica de 15,000 delegados recibía quejas de los asistentes sobre la lentitud del WiFi, a pesar de contar con una infraestructura actualizada recientemente. El recinto había desplegado 400 puntos de acceso de calidad empresarial y un circuito WAN de 5 Gbps.
El análisis de tráfico reveló que los dispositivos de los delegados - principalmente laptops corporativas que ejecutaban múltiples aplicaciones empresariales - generaban un promedio de 45 conexiones en segundo plano por dispositivo. El resolutor DNS procesaba 2.3 millones de consultas por hora, de las cuales el 68% estaban dirigidas a redes publicitarias y plataformas de análisis.
Tras la implementación del filtrado DNS perimetral con integración de políticas vinculadas al sistema de registro de la conferencia, el recinto experimentó una reducción del 52% en el volumen de consultas DNS, una disminución del 41% en la utilización de la tabla de estado del firewall y una mejora medible en el tiempo promedio de establecimiento de conexión TCP, que bajó de 180 ms a 62 ms. Las puntuaciones de satisfacción de los delegados sobre la calidad del WiFi aumentaron de 3.1 a 4.6 sobre 5.
Mejores prácticas y estándares
Las siguientes mejores prácticas, independientes de cualquier proveedor, reflejan los estándares actuales de la industria para despliegues de WiFi de alta densidad:
- IEEE 802.11ax (WiFi 6/6E): Despliegue puntos de acceso WiFi 6 o 6E. Las funciones OFDMA y BSS colouring reducen significativamente la saturación del tiempo de uso del espectro en entornos de alta densidad, complementando la reducción de tráfico lograda mediante el filtrado DNS.
- WPA3-Enterprise: Implemente WPA3-Enterprise con autenticación 802.1X para cualquier despliegue que maneje datos sensibles. Este es un requisito básico para el cumplimiento de PCI-DSS en entornos de Retail y se alinea con los principios de minimización de datos de GDPR.
- Cumplimiento de GDPR: Comunique de manera transparente el uso de herramientas de optimización de red, incluido el filtrado DNS, en los términos de servicio del Captive Portal. Se debe informar a los usuarios que las consultas DNS se procesan localmente como parte de la función de gestión de la red.
- Monitoreo y análisis: Supervise continuamente los dominios más solicitados mediante WiFi Analytics y ajuste las políticas de filtrado en consecuencia. Las redes publicitarias registran nuevos dominios con regularidad para evadir el bloqueo; las listas de bloqueo estáticas quedan obsoletas en cuestión de días.
- Implementaciones en el Sector Público: Para las implementaciones de WiFi en el sector público y ciudades inteligentes, como se analiza en el contexto de la expansión del sector público de Purple, el filtrado de DNS también cumple una función de salvaguarda, evitando el acceso a categorías de contenido nocivo en cumplimiento con los requisitos de las autoridades locales.
Solución de Problemas y Mitigación de Riesgos
Falsos Positivos
Riesgo: Un filtrado excesivamente agresivo puede bloquear la funcionalidad de aplicaciones legítimas, como aplicaciones de venta de boletos, servicios de navegación en recintos o terminales de VPN corporativas.
Mitigación: Implementar una lista de permitidos estricta para los dominios de misión crítica identificados durante una fase inicial de solo monitoreo. Nunca pase directamente al modo de aplicación en un entorno de producción. Un período de monitoreo de dos semanas antes de la aplicación es la base de referencia mínima recomendada.
Evasión del Captive Portal mediante Tráfico de Fondo
Riesgo: Si el tráfico de fondo satisface los mecanismos de detección del Captive Portal del sistema operativo (por ejemplo, la verificación captive.apple.com de Apple) antes de que el usuario abra un navegador, es posible que los dispositivos no logren activar el Captive Portal.
Mitigación: Reducir el jardín vallado (walled garden) para permitir únicamente los dominios específicos requeridos para la detección y autenticación del Captive Portal. Todo el demás tráfico debe ser bloqueado hasta que el usuario se haya autenticado por completo y la política de filtrado se aplique a su sesión.
Evasión de DoH
Riesgo: Los dispositivos que utilizan DoH evadirán el filtrado de DNS local, lo que hará que toda la estrategia sea ineficaz para esos clientes.
Mitigación: Mantener una lista de bloqueo actualizada de las direcciones IP de los proveedores de DoH y bloquearlas en el firewall. Esta no es una configuración de una sola vez; con regularidad surgen nuevos proveedores de DoH que deben ser monitoreados.
Mapas sin Conexión y Servicios de Navegación
Para los recintos que implementan navegación en interiores junto con WiFi - como aquellos que utilizan el Modo de Mapas sin Conexión de Purple - asegúrese de que los servidores de mapas y las API de navegación estén explícitamente en la lista de permitidos. Estos servicios son fundamentales para la experiencia del usuario y no deben quedar atrapados en reglas generales de filtrado de redes publicitarias.
ROI e Impacto Comercial
El caso de negocio para el filtrado de DNS en el Edge es convincente en múltiples dimensiones:
| Métrica | Resultado Típico | Impacto Comercial |
|---|---|---|
| Reducción del Ancho de Banda WAN | 30-40% | Costos de actualización de circuitos diferidos; ciclo de vida de la infraestructura extendido |
| Reducción de Latencia | 40-70ms promedio | Mayor interacción del usuario con las aplicaciones del recinto y servicios digitales |
| Utilización de la Tabla de Estado | 50-65% de reducción en horas pico | Renovación de hardware de firewall diferida; riesgo de interrupciones mitigado |
| Volumen de Consultas DNS | Reducción de 40-60% | Carga del resolvedor disminuida; velocidad de autenticación mejorada |
| Satisfacción del Usuario | Mejora medible de NPS | Mayor tiempo de permanencia, incremento en el consumo de alimentos y bebidas, mejor percepción de marca |
Para un estadio que gasta £80,000 al año en conectividad WAN y se enfrenta a un ciclo de actualización de hardware de £200,000, una reducción del 35% en el ancho de banda se traduce en aproximadamente £28,000 en ahorros anuales de WAN y una extensión potencial de 18 meses del ciclo de actualización de hardware - frente a los costos de implementación que típicamente oscilan entre £15,000 y £30,000 para un recinto de esta escala, los ahorros combinados a tres años superan las £100,000.
Escuche el resumen técnico
Definiciones clave
Agotamiento de la tabla de estado
Una condición en la que un firewall o puerta de enlace NAT se queda sin la memoria asignada para rastrear las conexiones de red activas, lo que provoca que descarte nuevas solicitudes de conexión.
Ocurre en recintos de alta densidad cuando decenas de miles de dispositivos inician microconexiones simultáneas a redes publicitarias y servidores de telemetría. La causa principal de la paradoja del "WiFi lento en estadios" donde el circuito WAN parece subutilizado pero la red está prácticamente caída.
Utilización del Tiempo de Aire
El porcentaje de tiempo que el espectro de RF en un canal de WiFi determinado se está utilizando activamente para transmitir datos o tramas de administración.
La alta utilización del tiempo de aire por el tráfico en segundo plano reduce la capacidad disponible para las sesiones activas de los usuarios. En un estadio de alta densidad, el tráfico en segundo plano puede elevar la utilización del tiempo de aire por encima del 80%, dejando una capacidad insuficiente para el tráfico legítimo de los usuarios.
Filtrado DNS en el Borde
La práctica de interceptar consultas DNS en el perímetro de la red y bloquear la resolución para dominios conocidos como maliciosos, de alta carga o que violan las políticas, devolviendo una ruta nula o una respuesta NXDOMAIN.
La principal mitigación arquitectónica para la congestión de tráfico en segundo plano en recintos de alta densidad. Evita que los dispositivos establezcan conexiones con redes publicitarias y servidores de telemetría, recuperando ancho de banda y reduciendo la carga en la tabla de estado.
DNS sobre HTTPS (DoH)
Un protocolo para realizar la resolución DNS a través del protocolo HTTPS, cifrando la consulta DNS y enrutándola a un resolutor externo, evadiendo la infraestructura de DNS local.
El principal mecanismo de evasión para el filtrado DNS en el borde. Debe bloquearse explícitamente a nivel de IP para garantizar que todo el tráfico DNS pase a través del resolutor local filtrado.
Ruta Nula
Una ruta de red que descarta el tráfico destinado a una dirección IP o dominio específico, eliminándolo de manera efectiva sin reenviarlo.
Utilizado por los filtros DNS para responder a dominios bloqueados - devolviendo 0.0.0.0 o NXDOMAIN - lo que evita que el cliente inicie una conexión TCP y elimina la sobrecarga de red asociada.
Walled Garden
Un entorno de red restringido que limita el acceso del dispositivo a un conjunto predefinido de recursos, utilizado típicamente para exigir la autenticación del Captive Portal antes de otorgar acceso total a internet.
Debe configurarse estrictamente para evitar que el tráfico en segundo plano satisfaga los mecanismos de detección de Captive Portal del sistema operativo antes de que el usuario se autentique, lo que permitiría que el tráfico en segundo plano fluya sin restricciones sin que se aplique una política de filtrado.
Autenticación Basada en Perfiles
Un método de autenticación que aplica dinámicamente políticas de red específicas - incluyendo reglas de filtrado DNS, límites de ancho de banda y controles de acceso - según la identidad o el rol del usuario autenticado.
Permite a los recintos ofrecer experiencias de red diferenciadas, aplicando un filtrado agresivo a los usuarios de admisión general mientras se proporcionan políticas más permisivas a VIPs, prensa o invitados corporativos.
OFDMA (Acceso Múltiple por División de Frecuencias Ortogonales)
Una versión multiusuario de OFDM que permite que una sola transmisión de Wi-Fi 6 (802.11ax) se divida entre múltiples usuarios simultáneamente, reduciendo la saturación y mejorando la eficiencia espectral.
Una característica clave de Wi-Fi 6 que aborda directamente la saturación del tiempo de aire en implementaciones de alta densidad. Funciona en conjunto con el filtrado DNS para maximizar la capacidad útil de cada punto de acceso.
Eficiencia Espectral
La cantidad de datos útiles que se pueden transmitir a través de un ancho de banda determinado en un sistema de comunicación específico.
Reducida por las microtransacciones en segundo plano que consumen tiempo de aire sin aportar valor a los usuarios finales. El filtrado en el borde y las características de Wi-Fi 6 como OFDMA trabajan juntos para maximizar la eficiencia espectral.
Ejemplos resueltos
Un estadio con capacidad para 50,000 personas está experimentando una grave degradación de la red durante el medio tiempo. El equipo de TI ha verificado que el circuito WAN de 10Gbps está a solo el 30% de utilización, pero los APs informan una alta utilización del tiempo de aire y la tabla de estado del firewall está al 95% de su capacidad. Agregar más APs no ha mejorado el rendimiento.
El problema no es el ancho de banda bruto ni la densidad de APs, sino el agotamiento de la tabla de estado de conexión provocado por el tráfico de fondo de las aplicaciones. La solución requiere implementar un filtro DNS perimetral en un enfoque por fases. Fase 1: Implementar servidores de resolución DNS locales y configurarlos en modo de solo monitoreo durante dos semanas. Analizar los 100 dominios más consultados. Fase 2: Configurar DHCP para dirigir a todos los clientes invitados a los servidores de resolución locales. Implementar reglas de firewall de salida que bloqueen el puerto TCP/UDP 53 saliente hacia todas las IPs externas. Fase 3: Bloquear las direcciones IP de los proveedores de DoH conocidos (Cloudflare 1.1.1.1, Google 8.8.8.8, etc.) en el firewall. Fase 4: Activar el modo de aplicación en el filtro DNS con una lista de bloqueo dirigida a la red de anuncios identificada y a los dominios de telemetría. Fase 5: Monitorear la utilización de la tabla de estado y las métricas de tiempo de aire durante los próximos tres eventos para validar la mejora.
Un importante centro de transporte desea implementar el filtrado DNS en 12 terminales para mejorar el rendimiento de la red para 80,000 pasajeros diarios. Les preocupa interrumpir el funcionamiento de las aplicaciones legítimas de emisión de boletos de las aerolíneas y los sistemas operativos del aeropuerto.
Implementar una plataforma de filtrado DNS centralizada y administrada en la nube con reenviadores locales en cada terminal. Fase 1: Implementar reenviadores locales en las 12 terminales, apuntando a un plano de gestión centralizado. Fase 2: Ejecutar en modo de solo monitoreo durante 30 días en todas las terminales de manera simultánea. Utilizar los análisis para crear una lista de permitidos completa de dominios de emisión de boletos de aerolíneas, APIs de operaciones aeroportuarias y endpoints de sistemas de asistencia en tierra. Fase 3: Segmentar la red en VLAN de WiFi de invitados y de tecnología operativa (OT). Aplicar un filtrado agresivo a la WiFi de invitados; aplicar una política estricta de solo lista de permitidos a las VLAN de OT. Fase 4: Aplicar el filtrado en la WiFi de invitados. Fase 5: Implementar una gestión automatizada de la lista de permitidos - cuando una nueva aerolínea comience a operar en la terminal, sus requisitos de dominio se agregarán a la lista de permitidos a través de un proceso de gestión de cambios.
Preguntas de práctica
Q1. Ha implementado un filtro DNS perimetral y configurado DHCP para dirigir a todos los clientes al resolutor local. Después del primer evento importante, descubre que la utilización del ancho de banda sólo ha disminuido un 5%, y el análisis de tráfico muestra que muchos dispositivos siguen resolviendo con éxito dominios de redes publicitarias. ¿Cuál es la omisión de arquitectura más probable y cuál es la solución?
Sugerencia: Considere cómo los navegadores y sistemas operativos modernos manejan la resolución DNS por defecto, y qué sucede cuando un dispositivo tiene un servidor DNS preconfigurado de forma estática.
Ver respuesta modelo
Existen dos causas probables. Primero, la red no está bloqueando el tráfico DNS sobre HTTPS (DoH). Los navegadores modernos intentarán utilizar DoH, enrutando consultas DNS cifradas a resolutores externos como Cloudflare o Google, evadiendo por completo el filtro local. La solución es implementar reglas de firewall de salida que bloqueen las direcciones IP de los proveedores de DoH conocidos. Segundo, algunos dispositivos pueden tener direcciones de servidor DNS codificadas de forma rígida (por ejemplo, 8.8.8.8) en su configuración de red, evadiendo los resolutores asignados por DHCP. La solución es implementar reglas de firewall de salida que bloqueen todo el tráfico saliente de los puertos TCP/UDP 53 hacia cualquier destino que no sean los resolutores locales, forzando a todo el tráfico DNS a pasar por el filtro sin importar la configuración del cliente.
Q2. Durante un evento importante, el Captive Portal experimenta tiempos de espera agotados para los usuarios que intentan conectarse, a pesar de que los AP muestran recuentos de clientes relativamente bajos (sólo el 40% de la capacidad). El circuito WAN está al 15% de utilización. ¿Cuál es la causa probable y qué cambios de arquitectura evitarían esto en el próximo evento?
Sugerencia: Piense en lo que sucede con el tráfico de los dispositivos en el período entre la asociación WiFi y la autenticación del Captive Portal, y qué recurso de red es más probable que se agote.
Ver respuesta modelo
La tabla de estado del firewall probablemente esté agotada por el tráfico de fondo de los dispositivos que se han asociado con el AP pero que aún no se han autenticado a través del Captive Portal. En el estado no autenticado, si el walled garden es demasiado permisivo, el tráfico de fondo fluye libremente, creando miles de entradas de estado de conexión por dispositivo. Con el 40% de los 50,000 asientos ocupados (20,000 dispositivos), incluso una breve ventana de tráfico de fondo sin restricciones puede agotar la tabla de estado antes de que los usuarios intenten autenticarse. La solución arquitectónica requiere dos cambios: Primero, restringir el walled garden para permitir únicamente el tráfico mínimo requerido - DHCP (UDP 67/68), DNS únicamente al resolutor local, y HTTP/HTTPS a la IP del Captive Portal. Bloquear todo el demás tráfico hasta que se complete la autenticación. Segundo, considere implementar una ACL sin estado dedicada a nivel de AP o switch para descartar el tráfico de fondo en el estado de preautenticación, evitando que llegue al firewall de inspección de estado.
Q3. Una cadena de retail con 500 ubicaciones desea implementar filtrado DNS para mejorar la confiabilidad del sistema POS y reducir los costos de WAN. Necesitan una aplicación uniforme de las políticas, pero también deben garantizar que los nuevos proveedores de software de punto de venta puedan incorporarse sin causar interrupciones. ¿Qué enfoque arquitectónico se debe adoptar y qué proceso operativo debe acompañarlo?
Sugerencia: Considere la tensión entre la gestión centralizada de políticas y la agilidad operativa necesaria para dar soporte a una pila tecnológica de retail dinámica.
Ver respuesta modelo
Implemente una solución de filtrado de DNS administrada desde la nube con reenviadores locales en cada sitio. El plano de administración centralizado permite una definición de políticas uniforme y actualizaciones de flujos de amenazas en las 500 ubicaciones de manera simultánea, mientras que los reenviadores locales garantizan una resolución de baja latencia y resiliencia contra la degradación del enlace WAN. Para lograr agilidad operativa, implemente un proceso de gestión de listas de permitidos por niveles: una lista de permitidos permanente para los dominios principales de POS y procesamiento de pagos (que deben tratarse como infraestructura bajo control de cambios), una lista de permitidos temporal para la incorporación de nuevos proveedores (con un ciclo de revisión de 90 días) y un proceso de solicitud de autoservicio para que los gerentes de tienda reporten falsos positivos. De manera crítica, el requisito de PCI DSS para la segmentación de red significa que la VLAN de POS debe estar aislada de la VLAN de WiFi de invitados, aplicando políticas de filtrado independientes a cada una. La política de WiFi de invitados puede ser agresiva; la política de POS debe ser de lista de permitidos únicamente, autorizando solo dominios de actualización de software y procesadores de pago explícitamente aprobados.
Continúe leyendo esta serie
Guía paso a paso para diagnosticar problemas de roaming de WiFi
Esta guía exhaustiva proporciona a los líderes de TI empresariales y arquitectos de red una metodología autorizada y paso a paso para diagnosticar y resolver problemas de roaming de WiFi. Al combinar análisis técnicos profundos de los estándares IEEE 802.11k/v/r con casos de estudio del mundo real y análisis a nivel de paquetes, esta referencia equipa a los equipos para eliminar el problema del "sticky client" y ofrecer una conectividad móvil sin interrupciones. Cubre todo el flujo de trabajo de diagnóstico, desde estudios de sitio de RF y auditorías de configuración de controladores hasta análisis de captura de paquetes aéreos y validación posterior a la remediación.
Cómo resolver el error de Conectado pero sin Internet en la red WiFi de invitados
Esta guía de referencia técnica autorizada explica cómo los tiempos de espera de DNS causados por redes congestionadas provocan el error "Conectado pero sin Internet" en la red WiFi de invitados. Proporciona a los arquitectos de redes y gerentes de TI pasos de implementación prácticos para desplegar filtros DNS empresariales con el fin de resolver estos cuellos de botella y mejorar la experiencia de conexión de los invitados.
¿Por qué nuestro WiFi de invitados es tan lento? Diagnóstico de la congestión de red
Esta guía diagnostica los factores ocultos de la congestión del WiFi de invitados - telemetría en segundo plano, redes publicitarias programáticas y actualizaciones automáticas de sistemas operativos - que colectivamente consumen hasta el 40% del ancho de banda del WiFi público antes de que un invitado siquiera abra un navegador. Proporciona un marco de implementación por fases y neutral respecto al proveedor para filtrado de DNS y políticas de QoS que recuperan ese ancho de banda, mejoran la experiencia del invitado y ofrecen un ROI medible. Dirigido a Directores de TI y Gerentes de Operaciones en los sectores de hospitalidad, retail, eventos y entornos del sector público.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.