
Privacy by Design: Anonimización de datos de WiFi para el cumplimiento de GDPR
Esta guía fidedigna detalla la arquitectura técnica y las estrategias de implementación para anonimizar datos de WiFi para garantizar el cumplimiento de GDPR. Proporciona a los líderes de TI y arquitectos de redes marcos de trabajo prácticos para equilibrar los análisis robustos de los recintos con los estrictos requisitos de privacidad de datos.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi Analytics →
Resumen Ejecutivo
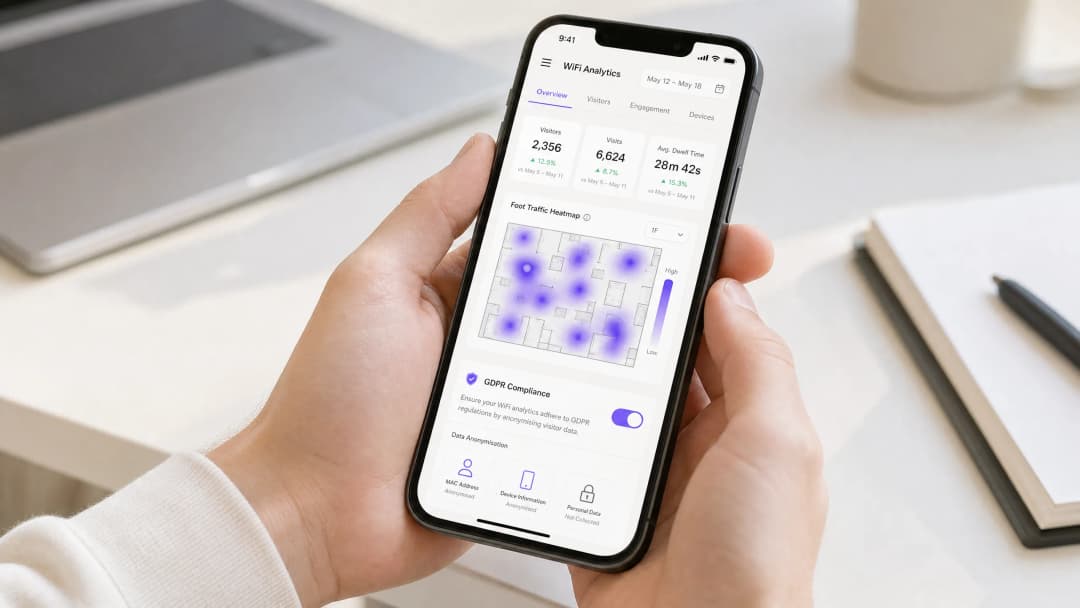
Para los directores de TI empresariales y arquitectos de red que gestionan recintos a gran escala, la tensión entre la inteligencia de negocio y el cumplimiento normativo es una realidad cotidiana. Los equipos de operaciones exigen WiFi Analytics detallados para comprender la afluencia, el tiempo de permanencia y las tasas de conversión. Al mismo tiempo, los oficiales de cumplimiento exigen una estricta adhesión al Reglamento General de Protección de Datos (GDPR) y marcos de privacidad similares.
Esta guía explora la implementación técnica de la Privacidad por Diseño dentro de la infraestructura inalámbrica. Analizaremos la arquitectura requerida para anonimizar las solicitudes de sondeo sin procesar y las direcciones MAC, garantizando que se puedan extraer insights prácticos sin exponer a la organización a riesgos normativos. Al integrar la privacidad a nivel de arquitectura - en lugar de tratarla como una idea de último momento - los recintos pueden aprovechar sus redes de Guest WiFi para impulsar el ROI mientras mantienen una absoluta integridad de los datos.
Análisis Técnico Profundo: La Anatomía de los Datos de WiFi
Para comprender el desafío del cumplimiento, primero debemos examinar los datos sin procesar generados por los puntos de acceso (AP) inalámbricos.
El Dilema de la Dirección MAC
Cuando un dispositivo móvil tiene el WiFi activado, emite periódicamente "solicitudes de sondeo" para descubrir redes cercanas. Estas solicitudes contienen la dirección MAC (Media Access Control) del dispositivo. Bajo el GDPR (Considerando 30), las direcciones MAC se clasifican explícitamente como datos personales porque pueden usarse para identificar y rastrear a un individuo, incluso si su identidad en el mundo real sigue siendo desconocida.
El Flujo de Trabajo de Anonimización
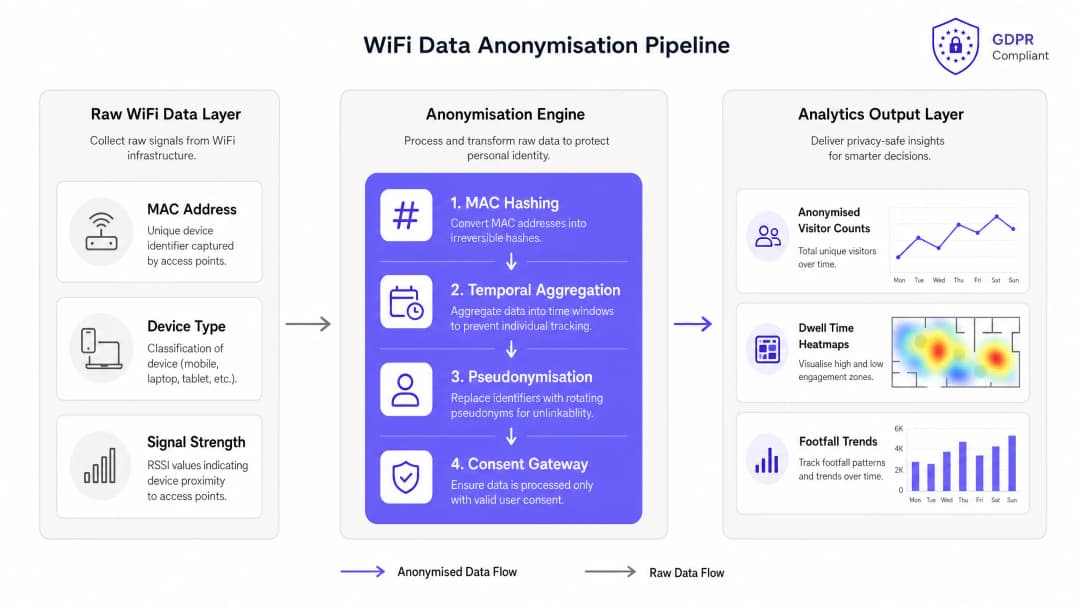
Para procesar estos datos de forma legal para analíticas sin un consentimiento explícito, se deben anonimizar de forma irreversible. La seudonimización (reemplazar la MAC con un identificador estático) es insuficiente, ya que los datos siguen estando sujetos al GDPR. La verdadera anonimización requiere un flujo de trabajo de múltiples etapas:
- Hash Criptográfico: Las direcciones MAC sin procesar se deben procesar con hash utilizando algoritmos fuertes (por ejemplo, SHA-256) en el extremo (edge) o inmediatamente después de la ingesta por el controlador.
- Salado Dinámico: Para evitar ataques de diccionario o búsquedas en tablas de arcoíris, se debe agregar una "sal" (datos aleatorios) al hash. Fundamentalmente, esta sal debe rotarse con frecuencia (por ejemplo, diariamente). Una vez que se descarta la sal, los hashes no se pueden vincular entre días, lo que garantiza la anonimización temporal.
- Agregación de Datos: Las analíticas deben basarse en métricas agregadas (por ejemplo, "50 dispositivos en la Zona A entre las 10:00 y las 10:15") en lugar de trayectorias de dispositivos individuales.
Guía de Implementación: Diseñando la Arquitectura para el Cumplimiento
Implementar una solución de analíticas que cumpla con las normativas requiere un enfoque neutro del proveedor que se integre perfectamente con la infraestructura existente.
Paso 1: Minimización de datos en el extremo
Configure sus controladores WLAN o AP para descartar campos de datos innecesarios antes de transmitirlos al motor de analíticas. Si solo necesita datos de presencia, no reenvíe cargas útiles de inspección profunda de paquetes (DPI) ni registros precisos de trilateración RSSI a menos que sea absolutamente necesario.
Paso 2: El portal de consentimiento
Cuando los usuarios se conectan activamente a la red a través de un Captive Portal, usted pasa de las analíticas pasivas a la interacción activa. Aquí, el consentimiento explícito es primordial. El portal debe presentar opciones de aceptación claras y desglosadas para marketing y seguimiento. Las soluciones modernas, como aquellas que aprovechan un wi fi assistant, pueden agilizar este proceso manteniendo el cumplimiento normativo.
Paso 3: Transmisión segura de datos
Asegúrese de que todos los datos transmitidos desde los AP a la plataforma de analíticas estén cifrados en tránsito utilizando TLS 1.2 o superior, alineándose con estándares como 802.1X y PCI-DSS cuando corresponda.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores prácticas: Los 7 principios de privacidad por diseño
Desarrollado por la Dra. Ann Cavoukian, el marco de Privacidad por Diseño es ahora fundamental para el GDPR (Artículo 25).

- Proactivo, no reactivo: Anticipe los riesgos de privacidad antes de que se materialicen. Implemente canales de anonimización antes de que se almacenen los datos.
- Privacidad por defecto: La configuración predeterminada siempre debe ser la que más proteja la privacidad. Los usuarios no deberían tener que realizar ninguna acción para proteger sus datos.
- Privacidad integrada en el diseño: La privacidad debe ser un componente principal de la arquitectura de red, no un módulo adicional.
- Funcionalidad total (suma positiva): Puede tener tanto privacidad como analíticas. No es un juego de suma cero.
- Seguridad de extremo a extremo: Los datos deben protegerse durante todo su ciclo de vida, desde la recolección hasta su destrucción.
- Visibilidad y transparencia: Las operaciones deben ser verificables. Los usuarios deben saber qué datos se recopilan y por qué.
- Respeto por la privacidad del usuario: Mantenga los intereses del usuario como prioridad, ofreciendo configuraciones predeterminadas sólidas y avisos claros.
Resolución de problemas y mitigación de riesgos
El desafío de la aleatorización de direcciones MAC
Los sistemas operativos modernos (iOS 14+, Android 10+) emplean la aleatorización de MAC para evitar el seguimiento. Si bien esto mejora la privacidad del usuario, complica las analíticas.
Riesgo: Sobreconteo de visitantes únicos debido a la rotación de direcciones MAC.Mitigación: Confíe en las sesiones autenticadas para obtener métricas de lealtad precisas. Para el análisis pasivo, acepte un margen de error y enfóquese en las tendencias relativas en lugar de los conteos absolutos de dispositivos únicos. Asegúrese de que su planificación de canales sea la óptima; los entornos de RF deficientes exacerban los problemas de seguimiento. Revisar guías como 20MHz vs 40MHz vs 80MHz: Which Channel Width Should You Use? puede ayudar a estabilizar la calidad de la conexión.
ROI e impacto empresarial
Implementar análisis robustos y conformes impulsa un valor empresarial medible en todos los sectores:
- Retail: Comprender las tasas de conversión (transeúntes frente a visitantes) permite realizar ajustes basados en datos en los escaparates y los niveles de personal.
- Hospitality: Analizar los tiempos de permanencia en las áreas de alimentos y bebidas ayuda a optimizar la velocidad del servicio y la rotación de mesas, lo que impacta directamente en los ingresos. Para conocer más estrategias, consulte How To Improve Guest Satisfaction: The Ultimate Playbook.
- Transport: Monitorear el flujo de pasajeros evita cuellos de botella e informa sobre la asignación de recursos durante las horas pico.
Al garantizar que esta información se recopile de manera conforme, las organizaciones protegen la reputación de su marca y evitan multas punitivas de GDPR, asegurando el ROI a largo plazo de su infraestructura WiFi.
Definiciones clave
Probe Request
Una trama transmitida por un dispositivo habilitado para WiFi para descubrir redes inalámbricas cercanas.
Esta es la fuente principal de datos para la analítica pasiva y contiene la dirección MAC del dispositivo.
Dirección MAC
Dirección de control de acceso al medio; un identificador único asignado a un controlador de interfaz de red.
Clasificada como datos personales bajo el GDPR, requiriendo protección y anonimización.
Hash criptográfico
Una función matemática unidireccional que convierte datos (como una dirección MAC) en una cadena de caracteres de tamaño fijo.
Se utiliza para ocultar la dirección MAC original, aunque es insuficiente por sí solo sin salting.
Salting
Agregar datos aleatorios a la entrada de una función hash para garantizar una salida única.
Evita que los atacantes utilicen tablas precalculadas (rainbow tables) para revertir las direcciones MAC con hash.
Seudonimización
Reemplazar datos de identificación con identificadores artificiales.
Útil para la seguridad, pero los datos seudonimizados siguen sujetos al GDPR, ya que potencialmente pueden volver a identificarse.
Anonimización
Procesamiento de datos de tal manera que el interesado ya no pueda ser identificado, de forma irreversible.
El objetivo final de la analítica pasiva, eliminando los datos del alcance del GDPR.
RSSI
Indicador de fuerza de señal recibida; una medición de la potencia presente en una señal de radio recibida.
Se utiliza en analítica para estimar la distancia de un dispositivo a un punto de acceso, determinando si un usuario está dentro o fuera de un recinto.
Minimización de datos
El principio de que los datos personales deben ser adecuados, pertinentes y limitados a lo necesario.
Un requisito fundamental del GDPR que establece que los recintos no deben recopilar ni almacenar más datos de WiFi que los estrictamente necesarios para el fin declarado.
Ejemplos resueltos
Una cadena de tiendas de retail con 500 sucursales necesita medir las tasas de conversión de escaparates (transeúntes frente a visitantes que ingresan a la tienda) utilizando WiFi Analytics pasivo sin violar el GDPR.
- Desplegar sensores/APs configurados para capturar probe requests.
- Implementar un agente de hash basado en el borde. El agente aplica un hash SHA-256 a la dirección MAC, combinado con una sal rotativa diaria.
- El agente envía únicamente el identificador con hash, el RSSI (intensidad de la señal) y la marca de tiempo a la plataforma de analítica central.
- La plataforma utiliza umbrales de RSSI para distinguir entre "transeúntes" (señal débil) y "visitantes que ingresan" (señal fuerte).
- A la medianoche, la sal se descarta. Los hashes del lunes no se pueden vincular con los hashes del martes.
Un gran centro de exposiciones desea realizar un seguimiento de la asistencia de visitantes recurrentes a lo largo de un evento de varios días, lo que requiere la vinculación de datos más allá de un periodo de 24 horas.
El análisis pasivo con rotación diaria de sal no puede vincular los días. El recinto debe hacer la transición al análisis activo.
- Desplegar un Captive Portal que ofrezca WiFi de alta velocidad.
- Presentar una solicitud de consentimiento clara y desglosada para el seguimiento y análisis durante el proceso de inicio de sesión.
- Una vez otorgado el consentimiento, el sistema genera un seudónimo persistente vinculado al perfil autenticado del usuario.
- Este seudónimo se utiliza para realizar el seguimiento del usuario a lo largo del evento de varios días.
Preguntas de práctica
Q1. El director de TI de un hospital quiere rastrear el flujo de pacientes a través de las clínicas de consulta externa utilizando WiFi. Planean aplicar un hash a las direcciones MAC pero utilizando una sal estática para poder rastrear a las personas en múltiples visitas a lo largo de un mes. ¿Cumple esto con las normativas?
Sugerencia: Considere la diferencia entre anonimización y seudonimización, y el requisito de consentimiento.
Ver respuesta modelo
No, esto no cumple con las normativas para el rastreo pasivo. El uso de una sal estática significa que los datos están seudonimizados, no anonimizados, porque el individuo aún puede ser identificado individualmente a lo largo del tiempo. Para rastrear a las personas durante un mes, el hospital debe obtener el consentimiento explícito (por ejemplo, a través de un Captive Portal). Sin consentimiento, la sal debe rotarse con frecuencia (por ejemplo, diariamente) para garantizar una verdadera anonimización.
Q2. Su equipo de arquitectura de red propone enviar direcciones MAC sin procesar a un proveedor de análisis en la nube, argumentando que los términos de servicio del proveedor establecen que anonimizarán los datos al recibirlos. ¿Debería aprobar esta arquitectura?
Sugerencia: Aplica los principios de 'Privacidad integrada en el diseño' y 'Seguridad de extremo a extremo'.
Ver respuesta modelo
No, no debe aprobar esto. Transmitir direcciones MAC sin procesar a través de internet, incluso a un procesador de confianza, introduce un riesgo innecesario y viola el principio de Privacidad integrada en el diseño. El proceso de anonimización (hash y sal) debe ocurrir en el borde (en el controlador o AP) antes de que los datos salgan de la red corporativa.
Q3. Tras una actualización de iOS que aumenta la frecuencia de la aleatorización de MAC, su equipo de marketing nota una caída del 30% en las métricas de 'visitantes recurrentes' de la analítica pasiva. Piden a TI que encuentre una solución técnica alternativa para identificar estos dispositivos. ¿Cuál es la respuesta adecuada?
Sugerencia: Enfóquese en el propósito de la aleatorización de direcciones MAC y los límites de la analítica pasiva frente a la activa.
Ver respuesta modelo
La respuesta adecuada es explicar que eludir la aleatorización de MAC para identificar a las personas sin su conocimiento viola los principios de privacidad y el GDPR. La solución no es una alternativa técnica para el rastreo pasivo, sino un cambio estratégico hacia el rastreo activo. TI debe trabajar con marketing para implementar un portal de WiFi de invitados atractivo que incentive a los usuarios a autenticarse y otorgar su consentimiento, proporcionando así métricas de fidelidad precisas.
Continúe leyendo esta serie
Medición del ROI empresarial de Guest WiFi y Location Analytics
Esta referencia técnica muestra a los equipos de TI y de recintos cómo medir el ROI de Guest WiFi con una cadena defendible desde la salud de la red y los datos consentidos hasta los resultados operativos o comerciales validados. Separa la evidencia medible de las suposiciones, mapea Purple Connect, Capture y Engage con la capa de medición correcta y ofrece escenarios de planificación para hoteles, propiedades de retail y recintos de eventos.
Heatmapping frente a Analítica de Presencia: Diferencias Técnicas
Esta guía técnica autorizada detalla las diferencias arquitectónicas y operativas críticas entre el heatmapping de WiFi y la analítica de presencia para operadores de recintos empresariales. Proporciona a los líderes de TI, arquitectos de red y directores de operaciones marcos de implementación accionables, escenarios de implementación del mundo real y mejores prácticas neutrales con respecto al proveedor para extraer el máximo ROI de su infraestructura inalámbrica existente.
Cómo calcular el tiempo de permanencia usando analítica de ubicación de WiFi
Esta guía proporciona una referencia técnica completa para calcular el tiempo de permanencia de wifi utilizando la analítica de ubicación de WiFi, abarcando toda la arquitectura desde la captura de solicitudes de sondeo 802.11 hasta el análisis de zonas geocercadas mediante la trilateración basada en RSSI. Está diseñada para gerentes de TI, arquitectos de redes y directores de operaciones de recintos que necesitan desplegar inteligencia de ubicación precisa y escalable en entornos de retail, hotelería, salud y sector público. Los lectores obtendrán orientación de implementación práctica, casos de estudio del mundo real y un marco claro para traducir datos espaciales sin procesar en resultados comerciales medibles.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.