Small business WiFi capacity & network planner
Calculate recommended access points, prevent payment terminal freezes, and design a secure 3-tier VLAN architecture for your commercial premises.
High table turnover and visitor density. Requires guest bandwidth caps and isolated card reader priority.
Standard modern commercial build. Each stud partition absorbs 3 to 4 dB of 5 GHz signal strength.
Wired PoE is always superior. If cabling is physically impossible, use business-grade mesh with a dedicated 5 GHz / 6 GHz backhaul radio.
Bandwidth QoS Slicing Strategy
Guaranteed payment processing prevents card reader freeze-ups when customers stream high-bandwidth video.
Enterprise-Grade 3-Tier Network Segmentation
Never allow guest smartphones and payment machines to share the same broadcast domain. Deploying 3 distinct VLANs eliminates PCI-DSS compliance breaches:
| Segment | VLAN ID | Security Mode | Firewall & Access Policy |
|---|---|---|---|
| POS & Card Tills | VLAN 10 | WPA3-Enterprise / WPA3-Personal | Isolated network. Outbound payment gateway access only. Zero inter-VLAN routing to guests or staff. |
| Staff & Back-Office | VLAN 20 | 802.1X / Identity PSK (iPSK) | Authenticated staff access to printers, file shares, and cloud inventory SaaS. |
| Guest & Visitor WiFi | VLAN 30 | Captive Portal / Passpoint | Client isolation enabled (peer-to-peer blocked). Friendly WiFi DNS filtering. Throttled bandwidth. |
Transform your venue WiFi into a customer growth channel
Say goodbye to dropped connections, frozen payment terminals, and chalkboard passwords. Purple integrates seamlessly with your existing hardware (Cisco Meraki, UniFi, HPE Aruba, Ruckus) to deliver branded guest login, automated customer review generation, and enterprise VLAN security.
Speak with a Business WiFi Specialist
Get expert recommendations tailored to your floor plan, visitor capacity, and hardware estate.
कैफे में शनिवार दोपहर की भीड़ है, कार्ड टैप किए जा रहे हैं, टेबल भरे हुए हैं, काउंटर पर कोई गेस्ट नेटवर्क के बारे में पूछ रहा है, और पेमेंट टर्मिनल रुक-रुक कर चलने लगता है। मालिक इस देरी को कतार में महसूस करता है, स्टाफ़ इसे तनाव में महसूस करता है, और ग्राहक इसे सन्नाटे में महसूस करते हैं। यही कारण है कि wifi for small business अब केवल दीवार पर लगा एक बॉक्स नहीं है, यह इस बात का हिस्सा है कि कैसे व्यवसाय विश्वास अर्जित करता है, लोगों को गतिमान रखता है, और एक व्यस्त कमरे को बार-बार आने वाले ग्राहकों में बदल देता है।
यूके के छोटे व्यवसाय इसे पहले से ही स्वाभाविक रूप से जानते हैं। 1,000 यूके SMBs के एक सर्वेक्षण में, 10 में से 9 ने कम से कम एक WiFi समस्या का अनुभव किया था जिसने उन्हें व्यावसायिक आवश्यकताओं को पूरा करने से रोक दिया, और सबसे आम समस्याएं धीमी गति के कनेक्शन, बार-बार कटने वाले कनेक्शन और खराब कवरेज थीं यूके के छोटे व्यावसायिक WiFi मुद्दों पर NETGEAR अध्ययन। उसी अध्ययन में, 82% ने कहा कि एक अच्छा ग्राहक WiFi कनेक्शन मायने रखता है, और 52% ने कहा कि वे ग्राहकों को बनाए रखने के लिए WiFi पर निर्भर हैं यूके के छोटे व्यावसायिक WiFi मुद्दों पर NETGEAR अध्ययन। यही बड़ा बदलाव है, WiFi अब केवल एक पृष्ठभूमि उपयोगिता न रहकर ग्राहक अनुभव, कर्मचारी टूल और परिचालन की रीढ़ बन गया है।
सबसे अजीब बात यह है कि कई मालिक अभी भी WiFi इस तरह खरीदते हैं जैसे वे टोस्टर खरीद रहे हों। वे पहले राउटर को देखते हैं, फिर पाते हैं कि नेटवर्क को एक ही एयरस्पेस पर टिल, फोन, टैबलेट, प्रिंटर, गेस्ट एक्सेस और शायद बैक ऑफिस का समर्थन करना है। एक बेहतर तरीका नेटवर्क को लेयर वाले सिस्टम के रूप में देखना है, क्योंकि एक्सेस पॉइंट्स, स्विचिंग, आइडेंटिटी और गेस्ट एक्सेस से जुड़े निर्णय यह तय करते हैं कि आने वाले वर्षों में नेटवर्क को चलाना कितना आसान या महंगा होगा।
यदि आप पहले से ही हॉस्पिटैलिटी के बारे में सोच रहे हैं, तो नेटवर्क योजना को व्यापक वेन्यू योजना के साथ जोड़ना फायदेमंद है। एक उपयोगी बाहरी दृष्टिकोण hospitality industry growth tips है, क्योंकि WiFi उसी चर्चा का हिस्सा है जिसमें लेआउट, ठहरने का समय और बार-बार आने वाले ग्राहक शामिल हैं।
छोटे व्यवसायों के लिए WiFi पहले से कहीं अधिक महत्वपूर्ण क्यों है
किसी कैफे मालिक का शनिवार का पूरा दिन सिर्फ इसलिए खराब नहीं होता कि इंटरनेट "थोड़ा धीमा" है। उनका दिन इसलिए खराब होता है क्योंकि पेमेंट टर्मिनल काम करने में हिचकिचाता है, बुकिंग टैबलेट रिफ्रेश नहीं होता, स्टाफ बार-बार रीकनेक्ट करता रहता है, और ग्राहक इंतजार न करने का फैसला कर लेता है। रिटेल स्टोर में यही समस्या अलग रूप में दिखाई देती है, जैसे कि उम्मीद से ज्यादा धीमी चलने वाली कतार, या सिग्नल ढूंढने के लिए बैक रूम की तरफ जाता हुआ कोई स्टाफ मेंबर। नेटवर्क तभी दिखाई देता है जब वह काम करना बंद कर देता है, और यही वजह है कि कई मालिक इसके महत्व को कम आंकते हैं। यहां से सवाल सिर्फ यह नहीं है कि WiFi काम कर रहा है या नहीं, बल्कि यह है कि इसके पीछे का इंफ्रास्ट्रक्चर पेमेंट, सर्विस और दैनिक संचालन के अनुकूल है या नहीं।
यही गलती है। WiFi केवल एक सुविधा नहीं है, यह ग्राहक यात्रा और ऑपरेटिंग मॉडल का हिस्सा है। यदि कोई गेस्ट ठीक से कनेक्ट नहीं हो पाता है, या किसी कर्मचारी को काउंटर पर पासवर्ड साझा करना पड़ता है, तो व्यवसाय पहले से ही उस चीज़ पर समय और ध्यान खर्च कर रहा है जिसे बाधा नहीं बनना चाहिए।
व्यावसायिक परिणाम नेटवर्क डिज़ाइन पर निर्भर करता है
व्यावहारिक श्रृंखला सरल है। टेक्नोलॉजी लेयर में गियर, एक्सेस पॉइंट, स्विच, गेटवे और केबलिंग शामिल हैं। आइडेंटिटी लेयर यह तय करती है कि कौन शामिल हो सकता है और वे यह कैसे साबित करते हैं कि वे कौन हैं। बिजनेस आउटकम लेयर वह है जहां मालिक कम बाधाएं, एक सहज अतिथि अनुभव और आसान स्टाफ वर्कफ़्लो देखता है।
यह महत्वपूर्ण है क्योंकि कुछ डिवाइसों के लिए बनाया गया नेटवर्क उस समय असहज हो सकता है जब कोई व्यवसाय दूसरा कमरा, डिलीवरी टैबलेट या गेस्ट WiFi जोड़ता है। आपके द्वारा अभी लिए गए निर्णय यह तय करते हैं कि भविष्य के बदलाव सुचारू होंगे या अव्यवस्थित। यदि नेटवर्क की योजना अच्छी तरह से बनाई गई है, तो दूसरा एक्सेस पॉइंट या अन्य स्टाफ ग्रुप जोड़ना केवल एक प्रशासनिक बदलाव है। यदि ऐसा नहीं है, तो हर बदलाव एक आपातकालीन संकट बन जाता है।
इसे समझने का एक उपयोगी तरीका दुकान की अलमारियों (शेल्विंग) की तरह सोचना है। आप दो शेल्फ खरीदकर उम्मीद कर सकते हैं कि वे काम करेंगी, या फिर आप इस आधार पर लेआउट डिजाइन कर सकते हैं कि लोगों को किस चीज तक पहुंचना है। WiFi भी इसी तरह काम करता है। जो मालिक इसे इंफ्रास्ट्रक्चर के रूप में प्लान करते हैं, वे ग्राहकों से माफी मांगने में कम और व्यवसाय चलाने में अधिक समय बिताते हैं। यहीं पर hospitality industry growth tips स्वाभाविक रूप से फिट बैठते हैं, क्योंकि WiFi लेआउट, ड्वेल टाइम और दोबारा आने वाले ग्राहकों की तरह ही एक महत्वपूर्ण विषय है।
व्यावहारिक नियम: यदि नेटवर्क भुगतान, बुकिंग, स्टाफ उपकरणों या अतिथि अनुभव के लिए महत्वपूर्ण है, तो यह केवल एक IT साइड प्रोजेक्ट नहीं है। यह संचालन की रीढ़ का हिस्सा है।
एक आधुनिक छोटे व्यवसाय का WiFi नेटवर्क वास्तव में कैसे काम करता है
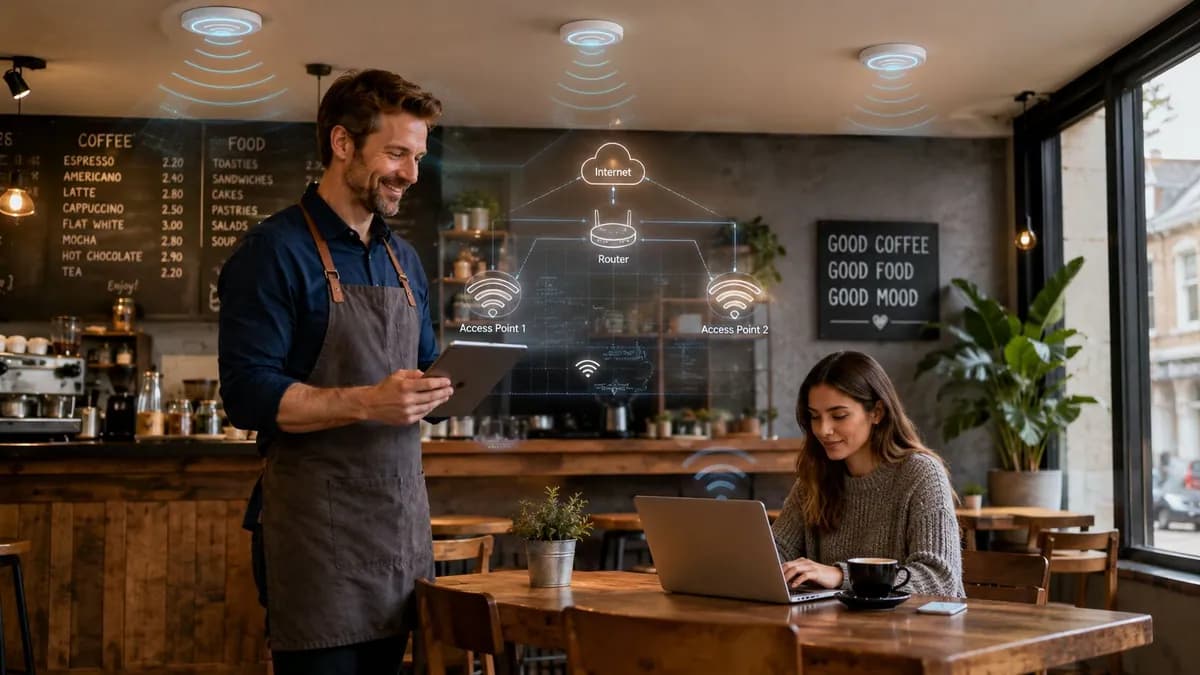
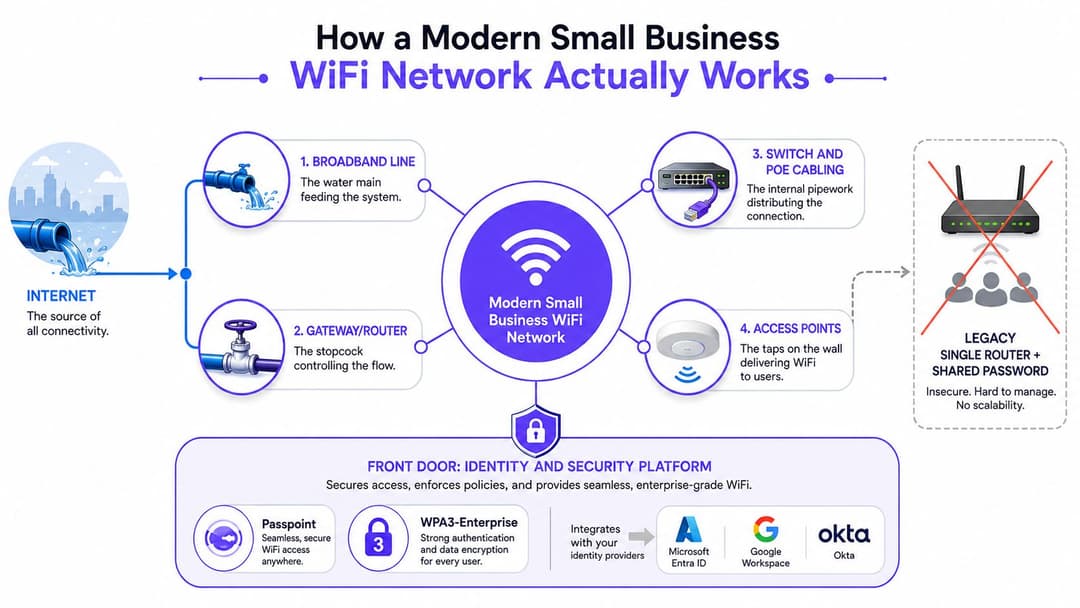
एक आधुनिक छोटा व्यावसायिक नेटवर्क चार परतों को जोड़ता है: ब्रॉडबैंड, राउटिंग, स्विचिंग और एक्सेस पॉइंट्स, और इनमें से प्रत्येक एक अलग समस्या का समाधान करती है। ब्रॉडबैंड लाइन परिसर में इंटरनेट क्षमता लाती है। गेटवे या राउटर यह तय करता है कि क्या अंदर आएगा और क्या बाहर जाएगा, और बाकी नेटवर्क पर ट्रैफ़िक स्थानांतरित करता है। स्विच और PoE केबलिंग कनेक्शनों को भवन के सही हिस्सों तक पहुंचाते हैं और रास्ते में कुछ डिवाइसों को पावर दे सकते हैं। एक्सेस पॉइंट्स उन स्थानों तक WiFi फैलाते हैं जहां लोग काम करते हैं, ग्राहकों को सेवा प्रदान करते हैं, या भुगतान स्वीकार करते हैं।
आधुनिक WiFi एक साथ दो भूमिकाएँ निभाता है, ग्राहक अनुभव और परिचालन रीढ़। इसका मतलब है कि नेटवर्क को फोन और लैपटॉप को जोड़ने से कहीं अधिक काम करना होगा। इसे हर बदलाव को मैन्युअल वर्कअराउंड बनाए बिना स्टाफ टैबलेट, टिल, प्रिंटर, बुकिंग सिस्टम और गेस्ट एक्सेस का भी समर्थन करना होगा।
वह हिस्सा जिसे कई मालिक नहीं देख पाते हैं, वह नेटवर्क के फ्रंट पर पहचान की जाँच है। एक आधुनिक सेटअप एक पहचान और सुरक्षा लेयर जोड़ सकता है ताकि सही व्यक्ति को सही एक्सेस मिले, बिना इसके कि हर कोई एक ही पासवर्ड साझा करे। वह लेयर Passpoint, WPA3-Enterprise, और Microsoft Entra ID, Google Workspace, या Okta जैसे टूल्स के साथ एकीकरण का समर्थन कर सकती है। सरल भाषा में, नेटवर्क सभी के साथ एक जैसा व्यवहार करना बंद कर देता है और यह पहचानना शुरू कर देता है कि कोई कर्मचारी है, गेस्ट है, ठेकेदार है, या कोई डिवाइस है।
सामान्य शब्दों का क्या अर्थ है
कुछ शब्द तकनीकी लग सकते हैं, लेकिन एक बार जब वे किसी वास्तविक बिल्डिंग से जुड़ जाते हैं तो उन्हें समझना आसान हो जाता है।
- SSID: वह नेटवर्क नाम जिसे लोग अपने फोन या लैपटॉप पर चुनते हैं।
- VLAN: ट्रैफ़िक को अलग करने का एक तरीका ताकि स्टाफ़, गेस्ट और डिवाइस सभी एक ही स्पेस में न रहें।
- RADIUS: प्रमाणीकरण (authentication) सेवा जो यह जांचती है कि किसी डिवाइस या उपयोगकर्ता को अनुमति है या नहीं।
- Captive portal: लॉगिन पेज या स्वागत पेज जो पूर्ण एक्सेस प्रदान करने से पहले दिखाई देता है।
केवल कुछ उपकरणों के साथ एक छोटे से स्थान में एक साझा पासवर्ड वाला सिंगल-router सेटअप काम कर सकता है। एक बार जब कोई व्यवसाय बढ़ता है, तो वह मॉडल हर किसी के लिए एक ही प्रवेश द्वार जैसा लगने लगता है, जहां कर्मचारी, मेहमान, प्रिंटर और स्मार्ट डिवाइस सभी को एक ही दरवाजे से धकेला जाता है। एक अधिक संरचित डिज़ाइन अलग-अलग लेन बनाता है, जिसे प्रबंधित करना आसान होता है और जब कोई कर्मचारी जाता है या किसी ठेकेदार की यात्रा समाप्त होती है तो उसे हटाना आसान होता है।
वेंडर आरेख को पढ़ने का सबसे सरल तरीका चार प्रश्न पूछना है। इंटरनेट कहां से प्रवेश करता है? इमारत के अंदर ट्रैफ़िक कैसे वितरित किया जाता है? उपयोगकर्ता वायरलेस तरीके से कहां कनेक्ट होते हैं? पहचान की जांच कहां होती है? यदि आरेख स्पष्ट रूप से इनका उत्तर दे सकता है, तो आर्किटेक्चर समझने योग्य है, भले ही लेबल पहली नज़र में जटिल दिखें।
वास्तविक व्यावसायिक लेआउट के लिए क्षमता और कवरेज की योजना बनाना
सब्स बड़ा योजनागत दोष यह मान लेना है कि WiFi कवरेज का मतलब WiFi की उपयोगिता ही है। फर्श के बीच में लगा एक राउटर कवरेज मैप को भले ही चमका दे, लेकिन इसका मतलब यह नहीं है कि यह रसोई में दोपहर की भीड़, ऊपर के शांत मीटिंग रूम और बाहर बैठे लोगों को बेहतर सेवा दे सकता है। वास्तविक व्यवसायों में दीवारें, शीशे, स्टॉक रूम, रेफ्रिजरेटर, सीढ़ियां और अंदर-बाहर आते-जाते लोग होते हैं, इसलिए योजना की शुरुआत ब्रोशर के बजाय इमारत से होनी चाहिए।
विवरणिका (Brochure) के बजाय फ्लोरप्लान से शुरुआत करें
अच्छी क्षमता योजना फ़्लोर प्लान के साथ शुरू होती है, फिर उसी क्रम में दीवार की सामग्री, डिवाइसों की संख्या और ट्रैफ़िक के प्रकार का ध्यान रखती है। यूके का एक सरल व्यावहारिक नियम एक कार्यालय सेटअप लेख में उल्लिखित 100m² से कम क्षेत्र के लिए लगभग एक एक्सेस पॉइंट का मार्गदर्शन है छोटे व्यवसाय के लिए कार्यालय WiFi सेटअप मार्गदर्शन। वह एक शुरुआती बिंदु है, कोई गारंटी नहीं। एक अलग कार्यालय गाइड रसोई, रिसेप्शन और बाहरी क्षेत्रों को ऐसे स्थानों के रूप में इंगित करता है जहां अक्सर इंस्टॉलेशन के बाद कमजोर कवरेज दिखाई देती है छोटे व्यवसाय के लिए कार्यालय WiFi सेटअप मार्गदर्शन।
सबसे महत्वपूर्ण बात स्थान, दीवारों और एक साथ चलने वाले डिवाइस का संयोजन है। एक कमरे और एक आँगन वाले कैफे की ज़रूरतें उपचार कक्षों और खुदरा काउंटरों वाले सैलून से भिन्न होती हैं। मेजेनाइन वाले गोदाम को फिर से एक अलग प्लेसमेंट रणनीति की आवश्यकता हो सकती है, क्योंकि एक ऊंची छत देखने में विशाल लग सकती है लेकिन डेस्क की ऊंचाई पर सिग्नल वितरण के लिए अभी भी अजीब हो सकती है।
कोटेशन मांगने से पहले एक-पेज की वर्कशीट का उपयोग करें:
- फ्लोरप्लान तैयार करें। रिसेप्शन, बिलिंग काउंटर, स्टॉक रूम, मीटिंग रूम, रसोईघर और आउटडोर बैठने की जगह को चिह्नित करें।
- दीवार की सामग्रियों पर ध्यान दें। मोटी आंतरिक दीवारें, सीढ़ियाँ, या धातु की अलमारियाँ सिग्नल के रास्ते को बदल देती हैं।
- पीक समय के डिवाइस की सूची बनाएं। इसमें स्टाफ के फोन, बिलिंग काउंटर, टैबलेट, प्रिंटर और मेहमानों के फोन शामिल करें।
- ट्रैफिक प्रकार को परिभाषित करें। भुगतान और बुकिंग को सामान्य ब्राउज़िंग की तुलना में भिन्न स्तर की विश्वसनीयता की आवश्यकता होती है।
- समस्या वाले क्षेत्रों को चिह्नित करें। रिसेप्शन डेस्क, रसोईघर, बैक ऑफिस और बाहर की टेबल टेस्ट वॉक के योग्य हैं।
व्यावहारिक नियम: WiFi का परीक्षण वहां करें जहां लोग काम करते हैं, केवल वहां नहीं जहां एक्सेस पॉइंट सीलिंग प्लान पर साफ सुथरा दिखता है।
यदि आप एक रफ प्लानिंग टूल चाहते हैं, तो Purple के पास एक एक्सेस पॉइंट कैलकुलेटर है जो साइट सर्वे के साथ अच्छी तरह से काम करता है। इसका मूल्य कोई जादू नहीं है, यह अनुशासन है। यह बातचीत को "हमें कमरे के केंद्र में कितने बार मिलते हैं?" से हटाकर "व्यवसाय को विश्वसनीय सेवा की आवश्यकता कहां है?" की ओर ले जाता है।
अच्छी क्षमता योजना का परिणाम सरल होता है। आप केवल अनुमान लगाना बंद कर देते हैं, और सही इंस्टॉलर से प्लेसमेंट, डेंसिटी और कवरेज सत्यापन के बारे में सही सवाल पूछना शुरू कर देते हैं।
सही एक्सेस पॉइंट सेटअप और टोपोलॉजी का चयन करना
एक बार कवरेज क्षेत्र स्पष्ट हो जाने पर, अगला निर्णय यह होता है कि नेटवर्क का निर्माण कैसे किया जाना चाहिए। अधिकांश छोटे व्यवसाय अंततः एक सिंगल ऑल-इन-वन राउटर, एक मेश किट, या PoE स्विच द्वारा संचालित एक वायर्ड मल्टी-एक्सेस-पॉइंट सेटअप के बीच चयन करते हैं। प्रत्येक विकल्प काम कर सकता है, लेकिन हर एक विकल्प एक अलग इमारत के आकार, बजट और भविष्य के बदलाव की आवश्यकता के अनुसार फिट बैठता है।
एक सिंगल बॉक्स उन परिसरों के लिए उपयुक्त है जो छोटे, सरल हैं और जिनके जल्दी बड़े होने की संभावना नहीं है। मेश (Mesh) तब मदद करता है जब केबल चलाना कठिन हो या जब व्यवसाय को तेज़ी से ऑनलाइन होने की आवश्यकता हो। एक वायर्ड मल्टी-AP डिज़ाइन आमतौर पर सबसे साफ परिणाम देता है जब विश्वसनीयता मायने रखती है, फ्लोरप्लान कठिन हो, या व्यवसाय आउटडोर कवरेज और ट्रैफिक ले जाने के तरीके पर कड़ा नियंत्रण चाहता हो।
टोपोलॉजी को इमारत के अनुसार चुनें, न कि मार्केटिंग के अनुसार
एक छोटे कैफे या सैलून के लिए एकल-राउटर सेटअप ठीक हो सकता है यदि दीवारें पतली हों और डिवाइसों की संख्या सीमित हो। एक पब गार्डन, जिम फ्लोर, बहु-कमरे वाले कार्यालय या गार्डन सेंटर के लिए अक्सर मेश किट अधिक उपयुक्त होती है क्योंकि यह बिना दीवारों को तोड़े मुश्किल स्थानों तक पहुंच सकती है। एक होटल, प्रबंधित कार्यक्षेत्र (managed workspace) या गोदाम के मेज़नाइन के लिए आमतौर पर वायर्ड एक्सेस पॉइंट्स अधिक समझदारी भरे होते हैं, क्योंकि इनका बैकहॉल अनुमानित होता है और इनका विस्तार करना आसान होता है।
एक्सेस पॉइंट स्वयं भी महत्वपूर्ण है। NETGEAR के WAX210 और WAX610 जैसे SMB-क्लास हार्डवेयर AX1800 स्पीड, 1.5k वर्ग फुट क्लास कवरेज, 40 से 50 समवर्ती क्लाइंट्स, 2.5G Ethernet अपलिंक, और लगभग 15W PoE NETGEAR WAX210/WAX610 specifications के आसपास तैनात हैं। तेज़ अपलिंक तब मदद करता है जब वायरलेस ट्रैफ़िक बढ़ जाता है और एक बेसिक गीगाबिट पोर्ट कम पड़ने लगता है।
कोटेशन स्वीकार करने से पहले ये प्रश्न पूछें
- केबल बिछाने का रास्ता कहां है? यदि इंस्टॉल करने वाले को केवल अनुमान लगाना पड़े, तो काम कठिन हो जाता है और बाद में बदलाव करना अधिक महंगा होता है।
- किन कमरों को सेवा के समान स्तर की आवश्यकता है? एक रसोई घर, एक बिलिंग काउंटर और एक मीटिंग रूम सभी को एक जैसी व्यवस्था की आवश्यकता नहीं होती है।
- क्या आपको बाहरी WiFi की आवश्यकता है? यदि हाँ, तो योजना में विशेष रूप से बगीचे की मेज, प्रवेश द्वार या लोडिंग क्षेत्रों को शामिल किया जाना चाहिए।
- क्या एक्सेस पॉइंट छत पर लगाए जाएंगे? लगाने की जगह सिग्नल के आकार और रखरखाव पहुंच दोनों को प्रभावित करती है।
- क्या यह डिज़ाइन भविष्य में बढ़ सकता है? एक अच्छे लेआउट को नए सिरे से शुरू किए बिना अधिक डिवाइस या किसी अन्य मंज़िल को जोड़ने की अनुमति देनी चाहिए।
साधारण साइटों के लिए बुनियादी स्तर के इंस्टॉलेशन पर्याप्त हो सकते हैं। एक बार जब किसी इमारत की दीवारें मोटी हों, कई मंजिलें हों, या मिश्रित ट्रैफ़िक हो, तो एक उचित साइट सर्वेक्षण की मांग करना उचित हो जाता है। इसका लक्ष्य केवल सिग्नल प्राप्त करना नहीं है, बल्कि यह सुनिश्चित करना है कि सही उपकरणों को परिसर के सही हिस्सों में सही प्रकार की सेवा मिले।
स्टाफ, अतिथि और मल्टी-टेनेंट WiFi को सुरक्षित करना
स्मॉल बिजनेस WiFi में सुरक्षा सही सेगमेंटेशन से शुरू होती है, क्योंकि शेयर किए गए पासवर्ड मैनेजमेंट और भरोसे के मामले में ऐसी खामियां पैदा करते हैं जिन्हें एक मजबूत पासफ़्रेज़ भी ठीक नहीं कर सकता। यदि स्टाफ, गेस्ट, टिल (कैश काउंटर), कैमरे और ठेकेदारों के उपकरण सभी एक ही नेटवर्क पर हैं, तो एक प्रभावित डिवाइस नुकसान को उम्मीद से कहीं अधिक फैला सकता है। शेयर किए गए क्रेडेंशियल्स दैनिक नियंत्रण को भी उलझा देते हैं, क्योंकि कोई भी आसानी से यह नहीं बता सकता कि उनका उपयोग किसने किया, उन्हें लेकर कौन गया, या किन उपकरणों पर अभी भी भरोसा किया जाना चाहिए।
अधिक स्पष्ट दृष्टिकोण स्टाफ़ और गेस्ट SSIDs को अलग करता है और उन्हें विभिन्न VLANs पर रखता है, ताकि ट्रैफ़िक शुरू से ही व्यवस्थित रहे। स्टाफ़ डिवाइस सर्टिफ़िकेट-आधारित ऑनबोर्डिंग का उपयोग कर सकते हैं, जिससे व्यवसाय चैट में साझा किए गए पासवर्ड के बजाय पहचान के माध्यम से एक्सेस प्रदान कर सकता है। गेस्ट captive portal का उपयोग कर सकते हैं, और इसके बेहतर संस्करण रिसेप्शन पर लोगों से बार-बार साझा क्रेडेंशियल टाइप करने के लिए कहने के बजाय वन-टैप ईमेल या सोशल लॉगिन के साथ घर्षण को कम करते हैं।
साझा पासवर्ड से पहचान-आधारित एक्सेस तक
WPA3 एन्क्रिप्शन परत में सुधार करता है, जो महत्वपूर्ण है क्योंकि केवल लॉगिन पेज ही नहीं, बल्कि कनेक्शन स्वयं भी सुरक्षित होना चाहिए। Passpoint और OpenRoaming ऑनबोर्डिंग को एक अजीब सार्वजनिक हॉटस्पॉट के बजाय एक मोबाइल नेटवर्क हैंडऑफ़ के अधिक करीब बनाकर इसे और आगे ले जाते हैं। परिणाम मेहमानों के लिए आसान है, और उन कर्मचारियों के लिए भी आसान है जिन्हें अब डेस्क पर पासवर्ड दोहराने की आवश्यकता नहीं होती है।
उन उपकरणों के लिए जो पूर्ण एंटरप्राइज प्रमाणीकरण का उपयोग नहीं कर सकते हैं, iPSK की अभी भी एक भूमिका है। यह प्रति उपयोगकर्ता या डिवाइस समूह एक अलग प्री-शेयर्ड कुंजी देता है, जो लीगेसी किट, IoT उपकरणों, या अजीब हार्डवेयर के साथ मदद कर सकता है जो एक आधुनिक 802.1X सेटअप में शामिल नहीं होंगे। कई छोटे व्यवसायों के लिए, यह पूरी तरह से आधुनिक नेटवर्क और साइट पर मिश्रित उपकरणों की वास्तविकता के बीच का सेतु बन जाता है।
Purple इसी पहचान परत (identity layer) के इर्द-गिर्द बना एक प्लेटफ़ॉर्म है। सुरक्षित अतिथि और कर्मचारी पहुंच के लिए इसका दृष्टिकोण मौजूदा नेटवर्क हार्डवेयर के ऊपर काम करता है, जिसमें डायरेक्टरी सर्विस इंटीग्रेशन और पासवर्डलेस गेस्ट ऑनबोर्डिंग शामिल है, ताकि पूरे सिस्टम को बिना बदले ही एक्सेस मॉडल को बेहतर बनाया जा सके। इसी दृष्टिकोण के विस्तृत विवरण के लिए, हमारी enterprise WiFi security guide देखें।
अच्छी सुरक्षा स्टाफ को बहुत साधारण और सहज महसूस होती है। यदि लोग हर हफ्ते मैनेजर से WiFi पासवर्ड पूछे बिना सही नेटवर्क से जुड़ सकते हैं, तो इसका मतलब है कि आपका नेटवर्क डिज़ाइन सही दिशा में जा रहा है।
एक व्यवसाय मालिक के लिए, इसका व्यावहारिक परीक्षण सीधा है। किसी भी अतिथि को आंतरिक संसाधनों (internal resources) को देखे बिना कनेक्ट होना चाहिए। किसी कर्मचारी के जाने पर उसकी पहुंच को हटाया जा सकने योग्य होना चाहिए। IoT उपकरणों को डिफ़ॉल्ट रूप से विश्वसनीय मानने के बजाय अलग-थलग (isolated) रखा जाना चाहिए। मल्टी-टेनेंट स्थानों में, प्रत्येक किरायेदार की स्पष्ट सीमाएं होनी चाहिए ताकि एक कंपनी का ट्रैफ़िक दूसरी कंपनी की समस्या न बने। यदि ये परीक्षण सफल होते हैं, तो नेटवर्क अपना काम सही ढंग से कर रहा है।
छोटे व्यवसायों के लिए क्लाउड-मैनेज्ड बनाम ऑन-प्रिमाइसेस WiFi
मैनेजमेंट मॉडल वह जगह है जहां कई मालिक गलत चीज़ के बारे में ज़्यादा सोचने लगते हैं। वे इस बात पर ध्यान केंद्रित करते हैं कि कंट्रोलर किसी अलमारी में है या क्लाउड में, जबकि अधिक उपयोगी प्रश्न यह है कि वे नेटवर्क को स्वस्थ रखने के लिए हर महीने कितना प्रयास करना चाहते हैं। यही वह जगह है जहां क्लाउड-मैनेज्ड और ऑन-प्रिमाइसेस डिज़ाइन व्यावहारिक रूप से भिन्न होते हैं।
एक क्लाउड-मैनेज्ड सिस्टम कंट्रोलर को वेंडर के डेटासेंटर में रखता है, जबकि एक्सेस पॉइंट इंटरनेट के माध्यम से चेक इन करते हैं। एक ऑन-प्रिमाइसेस सिस्टम कंट्रोलर हार्डवेयर को साइट पर रखता है, आमतौर पर एक संचार कक्ष या कार्यालय की अलमारी में। दोनों अच्छी तरह से काम कर सकते हैं, लेकिन वे परिनियोजन, दृश्यता और सहायता के लिए अलग-अलग अनुभव प्रदान करते हैं।
| मानदंड | क्लाउड-प्रबंधित | ऑन-प्रिमाइसेस |
|---|---|---|
| तैनाती की गति | एक या कई साइटों पर रोल आउट करना तेज़ है | धीमा, क्योंकि कंट्रोलर को स्थापित और बनाए रखना पड़ता है |
| सतत प्रबंधन | सीमित आईटी समय वाली छोटी टीमों के लिए आसान | उन टीमों के लिए बेहतर जो स्थानीय नियंत्रण चाहती हैं और पहले से ही साइट पर किट का प्रबंधन करती हैं |
| बहु-साइट उपयोग | कई स्थानों वाले व्यवसायों के लिए स्वाभाविक रूप से उपयुक्त | किया जा सकता है, लेकिन अक्सर प्रशासन करने में भारी लगता है |
| दृश्यता | केंद्रीय डैशबोर्ड की समीक्षा करना आमतौर पर सरल होता है | स्थानीय नियंत्रण विस्तृत हो सकता है, लेकिन अधिक व्यावहारिक हस्तक्षेप की आवश्यकता होती है |
| छोटी टीम के लिए उपयुक्तता | अच्छा है जब कोई भी हार्डवेयर की देखभाल नहीं करना चाहता | अच्छा है जब व्यवसाय के पास पहले से ही इन-हाउस नेटवर्क सहायता मौजूद हो |
एक एकल कैफे के लिए, क्लाउड-प्रबंधित आमतौर पर अधिक हल्का महसूस होता है। 20 लोगों के कार्यालय के लिए, यह नेटवर्क को दूरस्थ महसूस कराए बिना बहुत सारे प्रशासन को हटा देता है। कई संपत्तियों वाले होटल समूह के लिए, क्लाउड प्रबंधन अक्सर नीतियों को सुसंगत रखने का आसान तरीका है। एक प्रबंधित कार्यालय प्रदाता के लिए, लाभ हर कॉम अलमारी में कदम रखे बिना मानकीकृत और निगरानी करने की क्षमता है।
अच्छी बात यह है कि गेस्ट और पहचान परतें दोनों में से किसी भी मॉडल के ऊपर बैठ सकती हैं। Purple जैसे प्लेटफॉर्म मौजूदा एक्सेस हार्डवेयर के ऊपर काम करते हैं, जिसमें Meraki, Aruba, Ruckus, Mist, or UniFi पर आधारित वातावरण शामिल हैं, इसलिए प्रबंधन का विकल्प पूरे वायरलेस एस्टेट को बदलने के लिए मजबूर नहीं करता है। आप अंतर्निहित नेटवर्क मॉडल को रख सकते हैं जो साइट के अनुकूल हो, फिर शीर्ष पर एक अधिक स्पष्ट एक्सेस परत जोड़ सकते हैं।
तीन UK छोटे व्यवसायों के लिए वास्तविक दुनिया के WiFi सेटअप
40 सीटों और एक छोटे बाहरी क्षेत्र वाले तटीय कैफे को आमतौर पर ऐसे नेटवर्क की आवश्यकता होती है जो कर्मचारियों के लिए सरल और मेहमानों के लिए अदृश्य हो। यदि दीवारें हल्की हैं तो एक एक्सेस पॉइंट अंदर के हिस्से को कवर कर सकता है, लेकिन बाहर की टेबल को अक्सर विशेष ध्यान देने की आवश्यकता होती है क्योंकि पेटियो सिग्नल हमेशा इनडोर सिग्नल की तरह काम नहीं करता है। मालिक कर्मचारियों और गेस्ट के अलगाव, विज़िटर्स के लिए ब्रांडेड Captive Portal एक्सेस, और यह देखने के लिए एनालिटिक्स के साथ क्लाउड-मैनेज्ड सेटअप चुन सकता है कि किन टेबल पर सबसे लंबा ड्वेल टाइम मिलता है।
रिटेल प्रोडक्ट्स बेचने वाले मल्टी-साइट हेयर सलून का स्वरूप अलग होता है। प्रत्येक शाखा को विश्वसनीय बुकिंग टैबलेट, पेमेंट डिवाइस और एक साफ-सुथरे गेस्ट नेटवर्क की आवश्यकता होती है, लेकिन इसका असली मूल्य सभी स्थानों पर एकरूपता से आता है। क्लाउड मैनेजमेंट यहां बहुत उपयोगी है क्योंकि यह मालिक को हर जगह एक ही नीति लागू करने की अनुमति देता है, जबकि गेस्ट लेयर रिपीट ऑफर और अपॉइंटमेंट रिमाइंडर के लिए ईमेल कैप्चर का समर्थन कर सकती है। इस तरह के व्यवसाय में, WiFi केवल इंटरनेट एक्सेस न रहकर क्लाइंट एक्सपीरियंस और री-बुकिंग का हिस्सा बन जाता है।
ऑफ़िस मेज़नाइन वाले 70-कर्मचारियों के लॉजिस्टिक्स वेयरहाउस को कुछ अधिक मजबूत समाधान की आवश्यकता होती है। ऑफ़िस का क्षेत्र एक सेगमेंट पर हो सकता है, फ़्लोर डिवाइस दूसरे पर, और ठेकेदारों की एक्सेस को समय-सीमित किया जा सकता है ताकि विज़िटर्स ऑपरेशन्स वाले नेटवर्क पर न आएं। वायर्ड मल्टी-AP डिज़ाइन आमतौर पर मेश की तुलना में लेआउट के लिए बेहतर होता है, विशेष रूप से तब जब बिज़नेस को डेस्क, स्कैनर और शिफ्ट-बदलाव वाले क्षेत्रों में स्थिर कवरेज की आवश्यकता होती है। एनालिटिक्स ऑपरेशन्स टीम को यह देखने में मदद कर सकता है कि कर्मचारी कहाँ एकत्र होते हैं, किन ज़ोन को सुदृढीकरण की आवश्यकता है, और व्यस्त शिफ्ट के दौरान हैंडसेट कहाँ कवरेज से बाहर हो जाते हैं।
तीनों मामलों में सामान्य रूपरेखा एक जैसी है। इमारत के अनुसार योजना बनाएं, स्टाफ और अतिथि ट्रैफ़िक को अलग-अलग (segment) करें, वह प्रबंधन मॉडल चुनें जो टीम के अनुकूल हो, और एनालिटिक्स को केवल एक दिखावटी डैशबोर्ड मानने के बजाय एक व्यावसायिक उपकरण के रूप में समझें।
आपकी WiFi परिनियोजन (Deployment) चेकलिस्ट और अगले कदम
एक कागज का टुकड़ा लें और उस पर निम्नलिखित चीजें लिखें। साइट सर्वे की तारीख, एक्सेस पॉइंट्स की संख्या जिनकी आपको आवश्यकता लगती है, अपलिंक का विकल्प, पावर और केबल बिछाने की योजना, कर्मचारियों और अतिथियों के लिए पहचान रणनीति (identity strategy), प्रबंधन मॉडल, और कोई भी डायरेक्टरी या CRM इंटीग्रेशन जिसके बारे में आप विचार कर रहे हैं। इसमें रिपोर्टिंग लक्ष्यों को भी जोड़ें, क्योंकि यदि आप यह नहीं बता सकते कि नेटवर्क व्यवसाय की मदद कर रहा है या नहीं, तो आपने आधा उद्देश्य ही खो दिया है।
उन लागत मदों को न भूलें जो छिपी रहती हैं - इंस्टॉलेशन लेबर, स्विच पोर्ट, केबलिंग, सब्सक्रिप्शन और लॉन्च के बाद की ट्यूनिंग। पहचान ओवरले के साथ एक आधुनिक क्लाउड-मैनेज्ड प्लेटफॉर्म महीनों के बजाय हफ्तों में साइट को सर्वे से लाइव सेवा तक ले जा सकता है, लेकिन केवल तभी जब मालिक शुरू से ही लेआउट और एक्सेस मॉडल के बारे में स्पष्ट हो।
आपके अगले तीन कदम सीधे और स्पष्ट हैं। पहला, परिसर में घूमें और नेटवर्क रहित क्षेत्रों (dead spots) को चिह्नित करें। दूसरा, प्रत्येक उपकरण और प्रत्येक व्यक्ति की सूची बनाएं जिन्हें पहुंच की आवश्यकता है। तीसरा, एक ऐसे कोटेशन की मांग करें जो कवरेज, सुरक्षा और प्रबंधन को अलग-अलग दर्शाता हो ताकि आप विकल्पों की सही ढंग से तुलना कर सकें।
Purple पहचान आधारित WiFi प्रदान करता है जो मौजूदा हार्डवेयर पर काम करता है, ताकि आप पूरे नेटवर्क को बदले बिना साझा पासवर्ड को साफ-सुथरे गेस्ट और स्टाफ एक्सेस से बदल सकें। यदि आप wifi for small business की योजना बना रहे हैं और कवरेज से लेकर गेस्ट अनुभव तक एक स्पष्ट मार्ग चाहते हैं, तो यह देखने के लिए Purple पर जाएं कि एक्सेस लेयर, एनालिटिक्स और मैनेजमेंट मॉडल एक साथ कैसे काम करते हैं।