
Fornitori di WiFi per porti turistici: titolari di ormeggio, imbarcazioni in transito e capacità stagionale
Sarà possibile selezionare i fornitori di WiFi per porti turistici in base a cinque criteri: separazione della rete, copertura dei pontili, capacità estiva, controllo delle chiavi a livello di ormeggio e dati dei visitatori raccolti previo consenso. Saprà inoltre cosa inserire nel contratto, da un numero sottoscritto di dispositivi contemporanei al potenziamento per eventi, e quali 10 domande inviare a ciascun fornitore.
Parte della nostra serie principale: WiFi per ospiti: la guida completa →
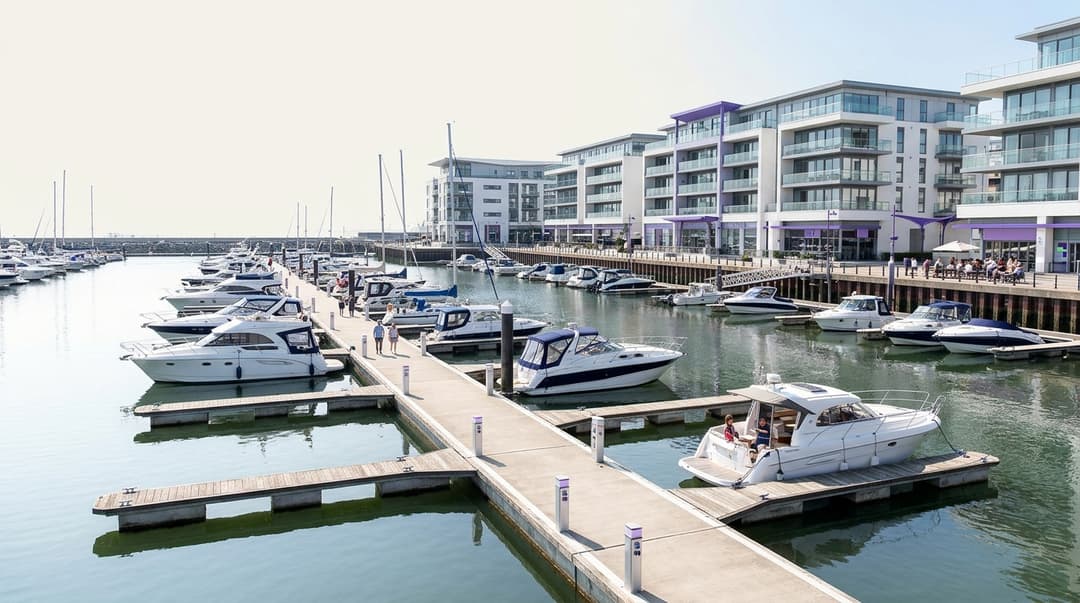
Scelga un provider WiFi per porti turistici che gestisca tre reti distinte su un'unica infrastruttura. Agli ormeggiatori viene assegnata una chiave privata individuale, gli equipaggi in transito usano una rete di accesso aperta e il personale dispone di una rete protetta. Richieda inoltre un'analisi della copertura esterna a pontili pieni, un valore contrattuale di capacità estiva, la revoca nello stesso giorno e dati dei visitatori raccolti previo consenso.
Quale provider WiFi per porti turistici scegliere?
Un porto turistico serve tre categorie con esigenze opposte. Gli ormeggiatori stanziali considerano il pontile come la propria casa: desiderano collegare una sola volta smart TV, laptop e dispositivi di monitoraggio dell'imbarcazione e mantenerli sempre connessi. Gli equipaggi in transito si fermano per una o due notti e vogliono navigare entro un minuto dall'ormeggio, senza dover telefonare alla capitaneria. Il personale necessita invece di una rete blindata per gli uffici portuali, il distributore di carburante, le casse del negozio nautico e la videosorveglianza.
La maggior parte dei provider WiFi per marine gestisce bene solo una di queste categorie; pochissimi riescono a gestirle tutte e tre sugli stessi access point. Il provider da scegliere deve far funzionare reti separate per ciascun gruppo, garantire la copertura di pontili e cantiere navale secondo uno standard concordato e scalare in estate senza generare costi elevati per l'intero anno. Utilizzi la matrice sottostante per individuare i requisiti ideali per la Sua struttura.
| Situazione attuale | Cosa richiedere al provider | Perché è importante |
|---|---|---|
| Gli ormeggiatori condividono un'unica password stampata presso la capitaneria | Una chiave privata per ciascun ormeggio, revocabile singolarmente | La modifica di una password condivisa disconnette tutti gli ormeggiatori contemporaneamente |
| Chi vive a bordo lamenta l'impossibilità di collegare le smart TV a Internet | Una rete con chiave precondivisa, senza portale captive, dedicata agli ormeggiatori | Le TV e i sistemi di monitoraggio nautici non possono completare l'autenticazione tramite pagina web |
| Gli equipaggi in transito fanno la fila in ufficio per ottenere la password | Una rete per gli ospiti aperta con autenticazione tramite portale captive | Gli equipaggi si connettono direttamente dall'imbarcazione e Lei raccoglie dati di contatto con relativo consenso |
| I terminali POS del negozio nautico condividono la rete per gli ospiti | Una rete separata per il personale e i pagamenti | La conformità PCI DSS sfrutta la segmentazione della rete per ridurre il perimetro di conformità |
| La copertura crolla durante i weekend di regata | Un valore contrattuale di capacità di picco e un potenziamento per gli eventi | Il numero di dispositivi connessi in estate può superare di molte volte quello invernale |
| Desidera incentivare il ritorno degli equipaggi in transito | Opt-in con consenso che alimentano un elenco per il marketing | Gli accessi dei visitatori si trasformano in un pubblico per fidelizzare le visite future |
In cosa si differenziano davvero i provider WiFi per porti turistici
Qualsiasi provider prometterà copertura e velocità. Le vere differenze risiedono in cinque aspetti: separazione, copertura outdoor, capacità di picco, controllo degli accessi a livello di singolo ormeggio e gestione dei dati dei visitatori.
Come mantenere ormeggiatori ed equipaggi in transito su reti separate?
Esegua almeno tre reti logiche, ciascuna mappata sulla propria VLAN (LAN virtuale, un metodo per suddividere una rete fisica in segmenti isolati). I titolari di ormeggio, gli equipaggi in visita e il personale non dovrebbero mai visualizzare il traffico o i dispositivi altrui.
La questione più complessa riguarda l'autenticazione dei titolari di ormeggio. Un portale captive (la pagina web visualizzata prima di accedere a Internet) è ideale per gli equipaggi in visita. Tuttavia, non è adatto ai titolari di ormeggio, poiché smart TV, console di gioco e unità di monitoraggio di bordo non sono in grado di compilare moduli web. I titolari di ormeggio necessitano invece di una rete con chiave precondivisa.
Una singola chiave condivisa non rappresenta la soluzione corretta. Utilizzi una chiave precondivisa basata sull'identità (iPSK): ogni titolare di ormeggio riceve la propria passphrase sullo stesso nome di rete. I fornitori di hardware adottano denominazioni diverse per questo concetto, tra cui iPSK, PPSK (chiave privata precondivisa) e DPSK, ma il principio rimane invariato. Ciascuna chiave è associata a un singolo titolare di ormeggio. È possibile revocarla senza influire su nessun altro.
Le Identity-Based Networks di Purple compiono un ulteriore passo in avanti creando una bolla di rete privata. I dispositivi appartenenti a un titolare di ormeggio possono rilevarsi a vicenda, consentendo a uno smartphone di trasmettere contenuti alla TV di bordo. Non possono però visualizzare l'imbarcazione ormeggiata sul pontile adiacente. Questa è l'esperienza di tipo domestico con sicurezza enterprise che chi vive a bordo si aspetta.
| Approccio per i titolari di ormeggio | Smart TV e dispositivi di bordo | Revoca in caso di cambio di titolarità dell'ormeggio | Isolamento tra imbarcazioni | Ideale per |
|---|---|---|---|---|
| Password condivisa unica | Si connette | Modificare la password e ridistribuirla a ciascun titolare | Nessuno per impostazione predefinita | Solo marine di dimensioni molto ridotte, a breve termine |
| Accesso tramite portale captive | Non supportato sui dispositivi privi di browser | Scadenza dell'accesso per singolo dispositivo | Isolamento client possibile, nessun rilevamento dei dispositivi | Equipaggi in visita, non per titolari di ormeggio |
| Chiave privata per ormeggio (iPSK) | Si connette | Revoca di una singola chiave; gli altri titolari non subiscono conseguenze | Bolla di rete privata per ormeggio | Titolari di ormeggio annuali e stagionali |
| IEEE 802.1X con RADIUS | Non supportato su molti dispositivi consumer | Disattivazione di un singolo account | Criteri per singolo account | Personale su dispositivi gestiti |
Lo standard IEEE 802.1X è il riferimento per il controllo degli accessi alla rete basato sulle porte. Verifica le credenziali di ciascuna persona confrontandole con un server RADIUS (un servizio di autenticazione centralizzato) prima di consentire l'accesso a un dispositivo. È adatto al personale che utilizza laptop e tablet gestiti. È consigliabile integrarlo con il proprio identity provider, ad esempio Microsoft Entra ID, Okta o Google Workspace, in modo che un nostromo che termina il servizio perda l'accesso a WiFi non appena il suo account viene disattivato.
Per gli equipaggi in visita, una rete aperta con portale captive rimane la modalità di accesso più rapida. Verifichi se il fornitore supporta lo standard OWE (Opportunistic Wireless Encryption, definito in RFC 8110), che cifra il traffico su una rete aperta senza richiedere password. Verifichi inoltre la compatibilità con OpenRoaming, che consente agli equipaggi di ritorno di connettersi automaticamente a partire da un'identità attendibile.
Quali aspetti relativi alla copertura sono prioritari sui pontili e nel cantiere navale?
Il WiFi per pontili è un WiFi per esterni con caratteristiche fisiche insolite. L'acqua riflette i segnali radio. Gli alberi in alluminio li bloccano. Gli scafi in acciaio e alluminio schermano chiunque si trovi in cabina. Nei siti soggetti a marea, un pontile galleggiante si muove rispetto a qualsiasi access point fissato alla banchina del porto.
Ponga a ogni fornitore queste domande:
- Quando effettuerete il sopralluogo? Un sopralluogo a febbraio, con metà degli ormeggi vuoti e nessun albero di imbarcazioni in transito, sottostima gli ostacoli. Insista per un sopralluogo, o una verifica sul campo, con il porto turistico a livelli di occupazione vicini a quelli estivi.
- Dove verranno montati gli access point? Le colonnine di servizio, i pali dell'illuminazione e i montanti dei pontili offrono altezze e linee di vista differenti. Richieda il piano di montaggio per ciascun pontile, non una semplice mappa termica dell'intero sito.
- Qual è il grado di protezione dell'hardware? La salsedine corrode i connettori. Richieda il grado di protezione IP secondo lo standard IEC 60529 e fissaggi di tipo marino.
- In che modo ciascun pontile riceve backhaul e alimentazione? L'Ethernet su rame è limitato a 100 metri per tratta secondo lo standard IEEE 802.3. I pontili lunghi potrebbero richiedere fibra ottica o ponti radio punto-punto.
- Quali canali a 5 GHz sono consentiti all'aperto? Nel Regno Unito, Ofcom stabilisce quali bande sono esenti da licenza all'aperto. Il fornitore deve progettare la rete in base a tali regole, non secondo un piano per interni.
- Il cantiere nautico è compreso nell'ambito? Imbarcazioni su cavalletti, capannoni metallici e personale d'officina generano esigenze di copertura diverse rispetto ai pontili.
La copertura deve essere specificata nel contratto per singola area: ciascun pontile, l'ormeggio per il rifornimento, il cantiere nautico, la capitaneria e qualsiasi bar, ristorante o hotel presente nella struttura.
Di quanta capacità ha bisogno al raggiungimento dei picchi estivi?
La pianificazione della capacità inizia dai dispositivi, non dalle imbarcazioni. Stimi i membri dell'equipaggio per barca in transito, i dispositivi per persona e la percentuale di connessioni nell'orario di punta serale. Faccia lo stesso per i titolari di ormeggio a bordo. Chieda a ciascun fornitore di indicare il numero di dispositivi simultanei per cui ha progettato la rete, sia per pontile che per l'intero sito.
Gli access point più recenti sono d'aiuto. Lo standard IEEE 802.11ax (WiFi 6) migliora le prestazioni quando molti dispositivi condividono lo spettro radio. Tuttavia, le radio più recenti non sostituiscono un valore di capacità formalizzato per iscritto. Chieda inoltre come viene suddivisa la larghezza di banda. Un limite di velocità per dispositivo o per rete evita che un singolo equipaggio che guarda contenuti in streaming in 4K rallenti il pontile per tutti gli altri.
In che modo deve essere concesso e revocato l'accesso al variare degli ormeggi?
Tratti i titolari di ormeggio come il reparto IT gestisce il personale: nuovi ingressi, cambi di sede e cessazioni. Chi entra stipula un contratto di ormeggio e riceve una chiave. Chi cambia sposta l'ormeggio o vende a un nuovo proprietario sullo stesso ormeggio. Chi cessa conclude il contratto.
Ciascun evento dovrebbe attivare un'azione WiFi nello stesso giorno. Chieda al fornitore chi emette le chiavi, quanto tempo è necessario e se la capitaneria può farlo senza dover aprire un ticket di supporto. Chieda se una chiave può avere una data di scadenza corrispondente a quella del contratto di ormeggio. Verifichi se è possibile integrare un flusso di dati dal Suo sistema di gestione degli ormeggi. In caso contrario, la capitaneria dovrebbe poter rilasciare e revocare le chiavi da un'unica dashboard.
Gli ormeggi stagionali e per brevi periodi richiedono chiavi con date di scadenza fisse. Agli ormeggi per visitatori non dovrebbe mai essere assegnata una chiave per titolari di ormeggio: il loro posto è sulla rete per ospiti.
In che modo gli accessi dei visitatori si trasformano in un elenco per visite future?
I membri degli equipaggi in visita rappresentano i Suoi migliori potenziali clienti per la prossima stagione. Un portale captive può richiedere un indirizzo e-mail e, separatamente, il consenso per l'invio di comunicazioni di marketing. Ai sensi del UK GDPR e dei Privacy and Electronic Communications Regulations (PECR), le e-mail di marketing richiedono un opt-in chiaro e prestato liberamente. Il Considerando 32 del GDPR conferma che le caselle preselezionate non costituiscono un valido consenso.
Purple adotta opt-in basati su scelte consapevoli, in modo che l'accesso al WiFi non dipenda mai dall'accettazione del marketing. Con il piano Engage, i visitatori che hanno prestato il consenso formano un elenco di dati di prima parte che è possibile segmentare in base alla data della visita, alla durata del soggiorno e alle visite ripetute. La dashboard di WiFi Analytics mostra quanti equipaggi ritornano. Purple è certificato ISO 27001 e conforme al GDPR, un aspetto fondamentale quando un fornitore gestisce i dati dei Suoi visitatori.
I record dei titolari di ormeggio devono essere tenuti separati dall'elenco di marketing, a meno che non prestino un consenso esplicito a parte. Sono già presenti nel Suo sistema di gestione degli ormeggi e si aspettano un tipo di rapporto diverso.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Quale soluzione adottare nei singoli casi
Due scenari applicativi mostrano come le domande sopra riportate si traducano in decisioni concrete. Le strutture sono esemplificative; le cifre derivano dai dati specifici di ciascuna sede.
Scenario applicativo 1: un porto turistico con hotel e ristorante
Situazione. Si consideri un porto turistico da 250 ormeggi con un hotel da 60 camere e un ristorante sul lungomare. Conta 210 titolari di ormeggio annuali e 40 ormeggi per visitatori. I titolari di ormeggio condividono una sola password, modificata una volta all'anno al momento del rinnovo. I proprietari che hanno venduto la propria imbarcazione in primavera mantenevano l'accesso fino al gennaio successivo. Le smart TV dei residenti a bordo non riuscivano a connettersi al portale captive dell'hotel, spingendoli a richiedere la password del personale.
Intervento effettuato. Il porto turistico è passato a tre reti sui punti di accesso esistenti. Ciascun titolare di ormeggio ha ricevuto una chiave privata con una scadenza corrispondente a quella del contratto di ormeggio, all'interno della propria bolla di rete privata. Gli ospiti dell'hotel e gli equipaggi in visita hanno condiviso un'unica rete Guest WiFi personalizzata con il marchio, dotata di portale captive e opt-in basati su una scelta consapevole. Il personale è passato allo standard IEEE 802.1X collegato a Microsoft Entra ID, con i terminali di pagamento su un segmento separato.
Risultato. Il cambio annuale della password, che disconnetteva 210 titolari di ormeggio in una sola volta, è stato completamente eliminato. Chi lascia l'ormeggio perde ora l'accesso il giorno stesso della scadenza del contratto, anziché fino a 12 mesi dopo. Le altre 209 chiavi non subiscono alcuna modifica. Le credenziali del personale hanno smesso di circolare sui pontili, poiché i titolari di ormeggio non ne avevano più bisogno. La stessa rete per ospiti serve sia la parte relativa agli hotel sia il porto turistico, consentendo a un unico elenco con consenso di coprire entrambe le realtà.
Scenario applicativo 2: la settimana della regata in un porto turistico da 400 ormeggi
Situazione. Si consideri un porto turistico da 400 posti barca con 320 titolari annuali e 80 posti per visitatori. Durante la settimana della regata, le imbarcazioni in visita si affiancano all'ormeggio a gruppi di tre, quindi gli 80 posti per visitatori ospitano 240 barche. Il porto turistico stima quattro membri dell'equipaggio per barca e due dispositivi ciascuno, per un totale di 1.920 dispositivi ospiti. Si presume che il 60% si connetta durante il picco serale: 1.152 dispositivi. Si suppone che la metà dei titolari di posto barca sia a bordo con tre dispositivi ciascuno: altri 480. Il dato di pianificazione è di circa 1.630 dispositivi simultanei.
Cosa è stato fatto. Il porto turistico ha previsto contrattualmente 1.700 dispositivi simultanei per i cinque giorni dell'evento. Sugli pontili per i visitatori sono stati installati access point temporanei, con rimozione concordata per la settimana successiva. L'evento ha utilizzato una propria pagina con portale captive personalizzata con il branding della regata, seguendo lo stesso modello impiegato dai provider di WiFi per sedi di eventi: portali captive per singolo evento, accesso espositori e reportistica sui partecipanti. I titolari di posto barca hanno mantenuto le proprie chiavi private, garantendo che il traffico generato dall'evento non interferisse con il loro accesso.
Risultato. Il porto turistico ha pagato per la capacità di picco solo per cinque giorni, non per 52 settimane. Il portale dell'evento ha generato un elenco separato di equipaggi della regata che hanno prestato il consenso, pronto per la campagna di prenotazione anticipata dell'anno successivo. La capacità è stata verificata a fronte di una cifra formalmente sottoscritta dal fornitore, non di una promessa verbale.
Quanto costa la gestione di ciascuna opzione
I costi di gestione di un porto turistico derivano da cinque fattori. I preventivi dei provider spesso mostrano solo i primi due.
| Voce di costo | Password condivisa con portale captive | Basato sull'identità: chiavi per singolo posto barca, portale per gli ospiti e 802.1X per il personale |
|---|---|---|
| Access point per esterni e supporti | Stesso hardware | Stesso hardware; le piattaforme indipendenti dall'hardware riutilizzano i dispositivi esistenti |
| Licenze | Licenza per portale ospiti | Licenze di rete per ospiti, titolari di posto barca e personale |
| Tempo della direzione del porto al cambio di titolarità di un posto barca | Cambio password, ristampa avvisi, gestione delle chiamate di ogni titolare | Revoca di una chiave, emissione di una chiave |
| Esposizione di sicurezza | Gli ex titolari e chiunque conosca la password rimangono connessi | L'accesso termina con il contratto di ormeggio |
| Ritorno di marketing | Dati con consenso scarsi o nulli | Elenco di visitatori con consenso per campagne di ritorno |
L'hardware rappresenta spesso il costo singolo più elevato, pertanto è consigliabile verificare se il fornitore richieda effettivamente nuovi access point. Purple funziona come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Se la Sua infrastruttura esterna è affidabile, basterà sostituire il livello software, non l'hardware. L'articolo Perché il Suo prossimo aggiornamento del WiFi non richiede nuovo hardware illustra i dettagli.
Il costo nascosto risiede nel tempo del personale. Ogni cambio di password condivisa si trasforma in una giornata di telefonate e interventi sui pontili. L'uso di chiavi individuali riduce questo carico a una singola operazione per ciascun posto barca.
Cosa dovrebbe prevedere il contratto per i picchi stagionali?
La gestione del periodo estivo va formalizzata nel contratto, non in un'e-mail. Un buon contratto per il WiFi in un porto turistico deve specificare:
- Il periodo di punta per data. Ad esempio, dall'inizio di maggio alla fine di settembre, oltre a specifiche settimane di eventi.
- Un dato sui dispositivi simultanei per i periodi di punta e di morbida. Per singolo pontile e per l'intero sito, in modo da poterlo testare.
- Potenziamento per eventi. Access point temporanei, chi si occupa dell'installazione e della rimozione, e il periodo di preavviso richiesto.
- Orari di supporto allineati alla stagione. Copertura nei fine settimana e la sera in estate, quando arrivano gli equipaggi in visita e la capitaneria di porto è più affollata.
- Tempi di risposta ai guasti per area. Un access point non funzionante sul pontile dei visitatori ad agosto è più critico di uno nel cantiere navale a gennaio.
- Flessibilità di riduzione della capacità. Se le licenze o l'hardware temporaneo possono essere ridotti al di fuori della stagione.
- Termini relativi ai dati. Chi controlla i dati dei visitatori, dove vengono elaborati e come vengono conservati i registri dei consensi ai sensi del UK GDPR.
Se un fornitore non intende mettere per iscritto un dato di capacità, consideri questo rifiuto come una risposta.
Come scegliere la soluzione ideale per la propria struttura
Selezioni due o tre fornitori di WiFi per porti turistici. Invii a ciascuno le stesse domande scritte e confronti le risposte.
- È possibile gestire le reti per i titolari di ormeggio, gli equipaggi in visita e il personale su VLAN separate sui nostri access point?
- I titolari di ormeggio ricevono una chiave individuale ed è possibile revocare una singola chiave senza influire sulle altre?
- I dispositivi di ciascun titolare di ormeggio possono comunicare tra loro ma non con le imbarcazioni vicine?
- La capitaneria di porto può emettere e revocare le chiavi in autonomia, con una scadenza corrispondente a quella del contratto di ormeggio?
- Quando e come effettuerete il sopralluogo dei pontili e con quale tasso di occupazione?
- Quale dato di dispositivi simultanei potete garantire per iscritto in estate, per singolo pontile e per l'intero sito?
- Come gestite le settimane di eventi e quanto costa il potenziamento del servizio?
- In che modo gli accessi dei visitatori raccolgono il consenso di marketing ai sensi del UK GDPR e del PECR?
- Quali produttori di hardware supportate ed è necessario sostituire eventuali access point?
- Di quali certificazioni di sicurezza siete in possesso?
Purple opera in oltre 80.000 sedi attive in più di 90 Paesi e gestisce 500 milioni di utenti e accessi all'anno. Le domande precedenti sono le stesse a cui rispondiamo per le strutture ricettive, il retail e il settore dei trasporti. Un porto turistico aggiunge l'acqua, le maree e una stagione estiva che triplica il numero di dispositivi.
Domande frequenti
Purple funzionerà con gli access point già presenti sui nostri pontili?
Sì, Purple funziona con gli access point per esterni già esistenti, purché appartengano a un produttore supportato. Purple opera come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Manterrà l'hardware e sostituirà solo il livello software che controlla l'accesso, le chiavi e i dati. Se un sopralluogo evidenzia lacune nella copertura, potrà aggiungere access point dello stesso fornitore anziché sostituire l'intera infrastruttura.
Come viene concesso in licenza Purple per un porto turistico?
Purple elabora i preventivi in base al piano scelto (Connect, Capture o Engage), oltre a eventuali componenti aggiuntivi di sicurezza come SecurePass, Verify o Shield. Connect copre l'accesso, Capture aggiunge l'acquisizione dei dati al momento dell'accesso ed Engage include funzionalità di marketing rivolte ai visitatori che hanno prestato il consenso. Un porto turistico che desidera chiavi private per i titolari di posti barca e un elenco di visite di ritorno solitamente sceglie Engage. Richieda un preventivo specificando il numero di posti barca, le sedi e l'alta stagione, in modo da includere fin dall'inizio i costi per le esigenze stagionali.
Come possiamo far passare i titolari di posti barca da una password condivisa a una chiave personale senza ricevere una valanga di reclami?
Faccia funzionare la nuova rete basata su chiavi in parallelo a quella con la vecchia password condivisa per una finestra temporale di transizione definita. Assegni a ciascun titolare di posto barca una chiave individuale corredata da istruzioni chiare per l'accesso, quindi disattivi la password condivisa in una data comunicata in anticipo. Chi vive a bordo con smart TV e dispositivi di monitoraggio dell'imbarcazione si riconnetterà una sola volta utilizzando la nuova chiave. Dopo il passaggio, non dovrà mai più cambiare una password per tutti gli utenti.
I dati di accesso del WiFi per ospiti sono conformi al GDPR?
Sì, a condizione che il consenso al marketing sia separato dall'accesso al WiFi e che le caselle non siano mai pre-selezionate. Purple utilizza procedure di consenso esplicito e consapevole, così che un equipaggio in visita possa navigare online senza dover acconsentire al marketing. In base al UK GDPR e alle normative PECR, le comunicazioni di marketing via e-mail richiedono un chiaro consenso esplicito, e il Considerando 32 del GDPR esclude le caselle pre-selezionate. Purple è certificato ISO 27001 e conforme al GDPR, e Lei mantiene il controllo completo sul periodo di conservazione dei dati dei visitatori.
Perché non utilizzare sui pontili il router WiFi del nostro fornitore di connettività a banda larga?
Perché un router a banda larga offre una sola rete condivisa, non tre reti separate. Non consente di assegnare una chiave privata per singolo posto barca, di revocare l'accesso a un solo utente senza impattare sugli altri, né di raccogliere i dati dei visitatori consenzienti. Inoltre, i router per interni non dispongono del grado di protezione per esterni e dei supporti di montaggio necessari per resistere alla salsedine e all'installazione sui montanti dei pontili. Utilizzi la linea a banda larga come backhaul e crei al di sopra di essa una rete gestita per esterni con accesso basato sull'identità.
Quanto tempo richiede l'implementazione del WiFi in un porto turistico?
Dipende principalmente dal fatto che i punti di accesso esistenti vengano mantenuti o meno. Se l'infrastruttura per esterni è in buone condizioni, il passaggio a chiavi per singolo posto barca, a un portale captive per ospiti e a una rete per il personale è un semplice intervento di configurazione, non un'opera edilizia. Nuovi punti di accesso sui pontili richiedono tempo aggiuntivo per sopralluoghi, cablaggi, alimentazione e installazione di supporti di tipo navale. Pianifichi l'installazione durante la bassa stagione e verifichi la copertura quando i posti barca iniziano a riempirsi in primavera, prima del primo fine settimana estivo di punta.
I titolari di posti barca possono utilizzare smart TV e dispositivi di monitoraggio dell'imbarcazione?
Sì, perché i titolari di posti barca accedono tramite una propria chiave precondivisa anziché attraverso un portale captive. Le smart TV, le console per videogiochi e le unità di monitoraggio di bordo possono inserire una password WiFi, ma non possono completare una pagina di accesso web. Con le Identity-Based Networks di Purple, i dispositivi di ciascun titolare di posto barca si trovano all'interno di una propria bolla di rete privata. Un telefono può trasmettere contenuti alla TV a bordo, ma nessuno dall'imbarcazione accanto potrà visualizzare l'uno o l'altro dispositivo.
Definizioni chiave
VLAN
Una LAN virtuale, definita da IEEE 802.1Q, suddivide un'unica rete fisica in segmenti logici isolati, impedendo al traffico su un segmento di raggiungere un altro.
Si associano titolari di ormeggio, equipaggi in transito e personale a VLAN separate, in modo che nessun gruppo possa vedere i dispositivi o il traffico di un altro.
Portale captive
La pagina web a cui un dispositivo viene reindirizzato prima di ottenere l'accesso a Internet, utilizzata per effettuare l'accesso e raccogliere dettagli o il consenso.
È l'accesso più rapido per gli equipaggi in transito, ma non funziona per smart TV e unità di monitoraggio delle imbarcazioni che non possono compilare un modulo web.
iPSK (chiave precondivisa di identità)
Uno schema di chiave precondivisa WPA2 o WPA3 in cui ogni utente possiede una passphrase univoca sullo stesso nome di rete; i fornitori lo chiamano anche PPSK o DPSK.
Consente a ogni titolare di ormeggio di connettere smart TV e apparecchiature di bordo, e permette alla capitaneria di porto di revocare una singola chiave senza impattare gli altri titolari.
IEEE 802.1X
Lo standard IEEE per il controllo degli accessi di rete basato su porte, che verifica le credenziali di ciascuna persona tramite EAP rispetto a un server RADIUS prima che un dispositivo si connetta.
È ideale per il personale su laptop e tablet gestiti, associato a Microsoft Entra ID, Okta o Google Workspace, così chi lascia l'azienda perde il WiFi non appena il suo account viene disabilitato.
RADIUS
Remote Authentication Dial-In User Service, il servizio di autenticazione centrale utilizzato da IEEE 802.1X per approvare o rifiutare ciascun accesso.
Costituisce il back-end per la rete del personale, applicando criteri per singolo account per la capitaneria di porto, il pontile carburante e il negozio di forniture nautiche.
OWE (crittografia wireless opportunistica)
Definito in IETF RFC 8110, OWE crittografa il traffico su una rete wireless aperta senza richiedere una password.
Chieda ai fornitori se la rete per gli equipaggi in transito supporta OWE, in modo che un accesso aperto non comporti traffico non crittografato.
OpenRoaming
Un framework di roaming che consente ai dispositivi di connettersi automaticamente alle reti partecipanti utilizzando un'identità attendibile, basato su Passpoint (Hotspot 2.0).
Consente agli equipaggi in visita che ritornano di riconnettersi senza dover ripetere l'accesso tramite portale captive.
IEEE 802.11ax (WiFi 6)
L'emendamento IEEE 802.11 che migliora le prestazioni wireless quando molti dispositivi condividono lo stesso tempo di trasmissione (airtime).
È utile sui pontili affollati in estate, ma non sostituisce l'indicazione formale nel contratto del numero di dispositivi contemporanei.
Grado di protezione IP (IEC 60529)
Il codice di protezione contro l'ingresso definito dalla norma IEC 60529, che classifica il grado di resistenza di un involucro contro corpi solidi e acqua.
Richieda il grado di protezione IP e fissaggi di tipo marino, poiché la salsedine corrode i connettori sull'hardware dei pontili.
Limite di tratta in rame IEEE 802.3
Lo standard IEEE 802.3 limita l'Ethernet su rame a doppino intrecciato a 100 metri per tratta.
I pontili lunghi potrebbero richiedere la fibra o ponti radio punto-punto per il backhaul, con un conseguente impatto su costi e tempi di installazione.
PECR e considerando 32 del GDPR
I Privacy and Electronic Communications Regulations del Regno Unito impongono un chiaro consenso esplicito per le e-mail di marketing; il considerando 32 del GDPR conferma che le caselle preselezionate non costituiscono consenso.
Il Suo portale per gli ospiti deve mantenere separato il consenso al marketing dall'accesso al WiFi, in modo da creare un elenco conforme di visite ricorrenti.
Segmentazione PCI DSS
Lo standard PCI DSS (Payment Card Industry Data Security Standard) impiega la segmentazione di rete per ridurre il numero di sistemi che rientrano nell'ambito di valutazione.
I terminali di pagamento del negozio di forniture nautiche e del distributore di carburante devono trovarsi su un segmento separato per lo staff e i pagamenti, mai sulla rete ospiti.
Esempi pratici
Un porto turistico da 250 posti barca con un hotel da 60 camere e un ristorante sul lungomare ha 210 titolari di ormeggio annuali che condividono un'unica password, cambiata una volta all'anno. I proprietari che avevano venduto in primavera hanno mantenuto l'accesso fino a gennaio, e le smart TV di chi vive a bordo non potevano accedere al portale captive dell'hotel, richiedendo quindi la password del personale.
Il porto turistico è passato a tre reti sui punti di accesso esistenti. Ogni titolare di ormeggio ha ricevuto una chiave privata con una scadenza corrispondente al proprio contratto di ormeggio, all'interno della propria bolla di rete privata. Gli ospiti dell'hotel e gli equipaggi in transito hanno condiviso un'unica rete Guest WiFi personalizzata con un portale captive e consensi espliciti e consapevoli. Il personale è passato a IEEE 802.1X associato a Microsoft Entra ID, con i terminali POS su un segmento separato. Il cambio annuale della password che disconnetteva 210 titolari è stato eliminato. Chi lascia il posto barca perde l'accesso il giorno stesso in cui scade il contratto, non fino a 12 mesi dopo, e le altre 209 chiavi rimangono inalterate. Le credenziali del personale hanno smesso di circolare sui pontili, e un unico elenco con consenso ora copre sia l'hotel che il porto turistico.
Un porto turistico da 400 posti barca con 320 titolari annuali e 80 ormeggi per visitatori ospita la settimana della regata. Le barche si affiancano su tre file (all'andana), portando gli 80 ormeggi per visitatori a ospitare 240 barche. Per quanta capacità contrattualizzare e per quanto tempo?
Il porto turistico ha ipotizzato quattro membri dell'equipaggio per barca e due dispositivi ciascuno, ottenendo 1.920 dispositivi dei visitatori, con il 60% connesso al picco serale: 1.152. La metà dei titolari di ormeggio a bordo con tre dispositivi ciascuno ha aggiunto 480 unità. La stima di pianificazione era di circa 1.630 dispositivi contemporanei. Ha contrattualizzato 1.700 dispositivi contemporanei per i cinque giorni dell'evento. Sono stati installati punti di accesso temporanei sui due pontili dei visitatori, concordandone la rimozione per la settimana successiva. L'evento ha utilizzato un proprio portale captive personalizzato, mentre i titolari di ormeggio hanno mantenuto le proprie chiavi private. Il porto turistico ha pagato per la capacità di picco per cinque giorni invece che per 52 settimane, ha ottenuto un elenco separato con consenso degli equipaggi della regata e ha testato la capacità a fronte di un valore sottoscritto.
Domande frequenti
Purple funzionerà con gli access point già presenti sui nostri pontili?
Sì, Purple funziona sui Suoi access point da esterno esistenti, purché appartengano a un fornitore supportato. Purple opera come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Manterrà l'hardware sostituendo solo il livello software che gestisce l'accesso, le chiavi e i dati. Se un'analisi evidenzia lacune di copertura, basterà aggiungere access point dello stesso fornitore anziché sostituire l'intero parco macchine.
Come viene concessa la licenza di Purple per un porto turistico?
Purple elabora i preventivi in base al piano scelto (Connect, Capture o Engage), oltre a eventuali componenti aggiuntivi di sicurezza come SecurePass, Verify o Shield. Connect copre l'accesso, Capture aggiunge l'acquisizione dei dati al momento dell'accesso ed Engage include il marketing rivolto ai visitatori che hanno espresso il consenso. Una marina che desidera chiavi private per gli ormeggiatori e un elenco di visitatori abituali solitamente opta per Engage. Richieda un preventivo specificando il numero di ormeggi, le sedi e l'alta stagione, così da definire i costi per le esigenze stagionali sin dall'inizio.
Come possiamo abbandonare la password condivisa per gli ormeggiatori senza generare una valanga di reclami?
Mantenga attiva la nuova rete basata su chiavi insieme alla vecchia password condivisa per una finestra temporale di transizione definita. Assegni a ciascun ormeggiatore una chiave individuale corredata da istruzioni chiare per la connessione, quindi disattivi la password condivisa nella data annunciata in anticipo. Chi vive a bordo con smart TV e sistemi di monitoraggio dovrà riconnettersi una sola volta con la nuova chiave. Dopo il passaggio, non sarà mai più necessario cambiare una password per tutti gli utenti contemporaneamente.
I dati di accesso del WiFi per ospiti WiFi sono conformi al GDPR?
Sì, a condizione che il consenso al marketing sia separato dall'accesso al WiFi e non sia mai preselezionato. Purple utilizza opt-in basati su scelte consapevoli, consentendo a un equipaggio in visita di connettersi senza dover accettare le comunicazioni di marketing. Ai sensi del UK GDPR e del PECR, le e-mail di marketing richiedono un opt-in esplicito, e il Considerando 32 del GDPR esclude le caselle preselezionate. Purple è certificato ISO 27001 e conforme al GDPR, e Lei mantiene il pieno controllo sulla durata di conservazione dei dati dei visitatori.
Perché non utilizzare il router WiFi del nostro provider a banda larga sui pontili?
Perché un router a banda larga offre un'unica rete condivisa, anziché tre reti separate. Non consente di emettere una chiave privata per ciascun posto barca, revocare l'accesso a un singolo titolare senza influire sugli altri o raccogliere dati dei visitatori previo consenso. Inoltre, i router da interno sono privi delle certificazioni per esterni e dei supporti necessari per resistere alla salsedine e all'installazione sui pontili. È consigliabile mantenere la linea a banda larga come backhaul ed eseguire su di essa una rete gestita per esterni con accesso basato sull'identità.
Quanto tempo richiede l'implementazione del WiFi in un porto turistico?
Dipende principalmente dalla possibilità di mantenere gli access point esistenti. Se l'infrastruttura esterna è idonea, il passaggio a chiavi dedicate per posto barca, a un portale per gli ospiti e a una rete per il personale si riduce a una modifica di configurazione anziché a un progetto di costruzione. L'installazione di nuovi access point sui pontili richiede tempo per sopralluoghi, cablaggio, alimentazione e montaggio con standard marini. È consigliabile pianificare l'installazione in bassa stagione e convalidare la copertura in primavera, quando i posti barca iniziano a riempirsi, prima del picco estivo.
I titolari di posti barca possono utilizzare smart TV e dispositivi di monitoraggio dell'imbarcazione?
Sì, poiché i titolari di posti barca effettuano l'accesso tramite la propria chiave precondivisa anziché attraverso un portale captive. Smart TV, console per videogiochi e unità di monitoraggio di bordo possono inserire una passphrase WiFi, ma non possono completare una pagina di accesso Web. Con le reti basate sull'identità di Purple, i dispositivi di ciascun titolare di posto barca risiedono in una rete privata isolata. È possibile trasmettere contenuti dallo smartphone alla TV di bordo, impedendo a chi si trova sull'imbarcazione accanto di vedere entrambi i dispositivi.
Fonti
- IETF RFC 8110: Opportunistic Wireless Encryption
- IEEE 802.1 Working Group (IEEE 802.1X)
- IEEE 802.11ax-2021
- IEC 60529: Degrees of protection provided by enclosures (IP Code)
- Regulation (EU) 2016/679 (GDPR), including Recital 32
- The Privacy and Electronic Communications (EC Directive) Regulations 2003
- PCI Security Standards Council: PCI DSS
Continua a leggere questa serie
Fornitori di WiFi per villaggi turistici e campeggi: cosa cercare tra ospiti, proprietari e personale
Sarà possibile selezionare i fornitori di WiFi per villaggi turistici in base agli aspetti distintivi: reti per i proprietari, filtri sicuri per le famiglie, accesso del personale collegato all'identity provider e riutilizzo dell'hardware. È inoltre possibile configurare l'acquisizione del consenso per nuove prenotazioni e inserire nel contratto clausole relative a picchi stagionali, tempi di attività e proprietà dei dati.
Confronto tra piattaforme di WiFi per ospiti multi-sede: overlay indipendenti dall'hardware vs portali controller
Potrà stabilire se la Sua rete può continuare a utilizzare i portali controller integrati o se ha bisogno di un overlay cloud indipendente dall'hardware. È possibile testare le proprie sedi rispetto a sei fattori scatenanti, confrontare i due modelli su 10 assi e calcolare la soglia di redditività delle licenze per AP rispetto a quelle per sede nell'arco di un piano di implementazione triennale.
Requisiti RFP per il WiFi per ospiti: cosa specificare per onboarding, sicurezza e analisi
Utilizzi questa guida per redigere un capitolato d'oneri (RFP) per il WiFi per ospiti che i partecipanti possano superare o meno, anziché limitarsi ad accettarlo. È possibile definire requisiti obbligatori e raccomandati per onboarding, RADIUS, Passpoint, hardware, GDPR, PCI DSS, DNS protettivo e analisi. È quindi possibile valutare le risposte in base alle evidenze e confermare l'erogazione con un pilot di 30 giorni su due piattaforme hardware.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.