

तुम्हाला UK मधील अशी मालमत्ता वारशाने मिळाली आहे जिथे कॉर्पोरेट WiFi पासवर्ड बॅक-ऑफिस फोल्डरमध्ये प्रिंट केला आहे, जो रिसेप्शन, हाऊसकीपिंग, कंत्राटदार आणि माजी कर्मचाऱ्यांद्वारे सामायिक केला जातो. पाहुण्यांचे नेटवर्क स्वतंत्रपणे व्यवस्थापित केले जाते, नवीन उपकरणांचे ऑनबोर्डिंग मॅन्युअल सूचनांवर अवलंबून असते आणि प्रत्येक कनेक्शनला कोणत्या व्यक्तीने अधिकृत केले हे ऑडिटरला जाणून घ्यायचे असते. दरम्यान, संस्थेने आपली ॲप्लिकेशन ओळख Microsoft Entra ID वर स्थलांतरित केली आहे आणि WiFi ने देखील त्याचे अनुसरण करावे अशी अपेक्षा आहे.
ती अपेक्षा समजण्यासारखी आहे, परंतु आर्किटेक्चरचे वर्णन बऱ्याचदा चुकीचे केले जाते. Entra ID मूळ RADIUS सेवा प्रदान करत नाही. Microsoft ची दस्तऐवजीकरण केलेली भूमिका अशी आहे की Entra-joined डिव्हाइसेस ऑन-प्रिमाइसेस कॉम्प्युटर ऑब्जेक्ट आणि प्रमाणपत्रावर आधारित RADIUS प्रमाणीकरण वापरू शकत नाहीत, म्हणून आधुनिक डिझाइन त्याऐवजी EAP-TLS, Intune-issued प्रमाणपत्रे आणि एका स्वतंत्र RADIUS लेयर वर अवलंबून असतात (Microsoft चे Entra RADIUS मार्गदर्शन). एकदा हा फरक स्पष्ट झाला की, उपयोजन डिझाइन करणे, चाचणी करणे आणि सपोर्ट करणे बरेच सोपे होते.
Microsoft Entra ID WiFi ऑथेंटिकेशनचे प्रयत्न का फायदेशीर आहेत
एखादी शेअर केलेली प्री-शेअर केलेली की सुरुवातीच्या वेळी काम करू शकते, परंतु नंतर एखादा कर्मचारी नोकरी सोडून गेल्यानंतर, एखाद्या कंत्राटदाराने ती वैयक्तिक डिव्हाइसवर कॉपी केल्यानंतर किंवा एखादा पाहुणा कर्मचाऱ्यांसाठी असलेल्या नेटवर्कवर पोहोचल्यानंतरही ती ॲक्टिव्ह राहते. ती की बदलल्याने स्वतःची वेगळी ऑपरेशनल समस्या निर्माण होते. प्रत्येक मॅनेज्ड लॅपटॉप, हँडसेट, टिल, टॅब्लेट आणि इतर डिव्हाइसेसना नवीन सिक्रेट प्राप्त झाले पाहिजे, जे सहसा हॉटेल्स, हॉस्पिटल्स आणि रिटेल साइट्सवर पसरलेले असते.
Microsoft Entra ID WiFi ऑथेंटिकेशन विश्वासाचे युनिट पासवर्डवरून आयडेंटिटी आणि डिव्हाइसवर बदलते. अधिकृत वापरकर्ता किंवा डिव्हाइस ओळखण्यासाठी EAP-TLS सर्टिफिकेट-बॅक्ड कनेक्शन वापरते. Intune नियंत्रित करते की कोणत्या मॅनेज्ड एंडपॉइंट्सना ते सर्टिफिकेट आणि मॅचिंग WiFi प्रोफाइल मिळते. ॲक्सेस पॉईंटला अजूनही RADIUS ची आवश्यकता असते, त्यामुळे Microsoft Entra ID हा डिरेक्टरी आणि पॉलिसीचा स्त्रोत आहे, वायरलेस ऑथेंटिकेशन एंडपॉईंट नाही. हा आर्किटेक्चरल फरक हा असा तपशील आहे जो अनेक सरलीकृत मार्गदर्शक वगळतात.
प्रॅक्टिकल नियम: WiFi कडे ओळख-बद्ध सेवा म्हणून पहा: प्रमाणपत्र आणि Intune व्याप्तीची आवश्यकता ठेवा, कधीही Entra युझरनेम आणि पासवर्ड पेस्ट करण्याची नाही.
ऑनबोर्डिंग वारंवार करण्यायोग्य बनते. अचूकपणे स्कोप केलेले Intune प्रोफाइल कर्मचाऱ्यांना की टाईप करण्यास किंवा शेअर करण्यास न सांगता SSID, ट्रस्टेड सर्टिफिकेट चेन आणि सर्टिफिकेट सिलेक्शन कॉन्फिगर करू शकते. ऑफबोर्डिंगला देखील एक निश्चित नियंत्रण मार्ग मिळतो. एखादे डिव्हाइस रिटायर केल्याने सर्टिफिकेट लाइफसायकल ॲक्शन्स सुरू होऊ शकतात, ज्यामुळे ॲडमिनिस्ट्रेटरला शेअर केलेला पासवर्ड कुठे कुठे सेव्ह केला होता ते शोधत बसण्याची गरज उरत नाही.
अनुपालन (compliance) प्रकरण तितकेच व्यावहारिक आहे. UK मधील संस्थांनी सामायिक आवारात आणि नियंत्रित वातावरणात कर्मचारी, पाहुणे, पुरवठादार आणि अनमॅनेज्ड उपकरणांना वेगळे ठेवले पाहिजे. एक समर्पित enterprise WiFi security guide उपयुक्त पार्श्वभूमी प्रदान करते, तर उत्पादन रचनेसाठी स्पष्ट निर्णयांची आवश्यकता असते: पाहुण्यांचा प्रवेश कर्मचाऱ्यांच्या EAP-TLS पासून वेगळा ठेवा, RADIUS कडे सादर केलेली ओळख रेकॉर्ड करा आणि प्रवेश कसा काढून घ्यायचा ते निश्चित करा.
Entra ॲडमिन सेंटर या डिझाइनसाठी एकच स्विच प्रदान करत नाही. PKI, Intune, RADIUS पॉलिसी आणि वायरलेस सेटिंग्स यांनी एकत्र काम करणे आवश्यक आहे, आणि जुने Apple, Windows, Android आणि शेअर केलेले डिव्हाइसेस वेगळे सर्टिफिकेट किंवा प्रोफाइल वर्तन दर्शवू शकतात. हे इंटिग्रेशनचे काम खरे आहे, परंतु ते एका नाजूक शेअर केलेल्या सिक्रेटला एका पुनरावृत्ती करण्यायोग्य नियंत्रणासह बदलते जे संपूर्ण यूकेमधील मिश्रित इस्टेटमध्ये लागू केले जाऊ शकते.
तुमच्याकडे असणे आवश्यक असलेले मुख्य बिल्डिंग ब्लॉक्स
हॉटेलचे अतिथी नेटवर्क, हॉस्पिटलचा वॉर्ड किंवा रिटेल शाखा पहिल्याच सर्टिफिकेट तपासणीत अपयशी ठरू शकतात, तरीही ॲक्सेस पॉइंट एक निरोगी SSID दाखवत राहतो. Intune विझार्ड सुरू करण्यापूर्वी आर्किटेक्चर स्पष्ट करून हा गोंधळ टाळा. चार घटकांनी एकाच आयडेंटिटी साखळीवर सहमत असणे आवश्यक आहे:
- सर्टिफिकेट ऑथॉरिटी (CA). Microsoft PKI, AD CS, किंवा मॅनेज्ड सर्टिफिकेट प्रदात्यासह सुरुवात करा. RADIUS पॉलिसी ट्यून करण्यापूर्वी CA ने Client Authentication EKU सह सर्टिफिकेट जारी केले पाहिजेत आणि RADIUS सर्व्हिसने जारी करणाऱ्या साखळीवर विश्वास ठेवला पाहिजे.
- RADIUS लेयर. NPS, Aruba ClearPass, Cisco ISE किंवा RADIUS-as-a-Service प्लॅटफॉर्म ऍक्सेस पॉईंट्सकडून येणारे 802.1X एक्स्चेंज पूर्ण करते. Entra ID मध्ये मूळ RADIUS वैशिष्ट्य नाही. NPS एक्स्टेंशन RADIUS विनंत्यांना Entra-बॅक्ड तपासणीमध्ये रुपांतरित करते, Entra ला RADIUS सर्व्हर बनवत नाही, जसे की RADIUS मर्यादेवरील Microsoft Q&A मध्ये स्पष्ट केले आहे.
- Intune. Intune ट्रस्टेड रूट, SCEP किंवा PKCS सर्टिफिकेट प्रोफाईल आणि WiFi कॉन्फिगरेशन प्रदान करते. त्याचे असाइनमेंट्स डिव्हाइस व्याप्ती देखील नियंत्रित करतात, ज्यामुळे अपूर्ण प्रोफाईल संपूर्ण डिव्हाइसेसपर्यंत पोहोचत नाही.
- नेटवर्क पॉलिसी. यशस्वी सर्टिफिकेट कशाला परवानगी देते हे RADIUS ने परिभाषित केले पाहिजे. ते स्टाफ VLAN, क्लिनिकल सेगमेंट, मर्यादित रिटेल नेटवर्क किंवा डिव्हाइस-विशिष्ट ACL असू शकते.
डिपेंडन्सी क्रमाने तयार करा
RADIUS ट्यून करण्यापूर्वी CA टेम्पलेट प्रकाशित आणि वैध करा. जारीकर्ता, विषय किंवा SAN, सर्टिफिकेट साखळी आणि Client Authentication EKU तपासा. अन्यथा, जेव्हा डिव्हाइसकडे कोणतेही वापरण्यायोग्य सर्टिफिकेट नसते, तेव्हा अयशस्वी हँडशेक हे RF किंवा SSID त्रुटीसारखे दिसू शकतात.
विश्वास दोन्ही बाजूंनी असणे आवश्यक आहे. व्यवस्थापित उपकरणे त्या CA वर विश्वास ठेवतात ज्याने RADIUS सर्व्हर प्रमाणपत्रावर स्वाक्षरी केली आहे, तर RADIUS त्या CA वर विश्वास ठेवतो ज्याने क्लायंट प्रमाणपत्र जारी केले आहे. ॲक्सेस पॉइंट्सना RADIUS सर्व्हर पत्ता आणि शेअर्ड सिक्रेटची आवश्यकता असते. ते थेट Entra च्या विरूद्ध ऑथेंटिकेट करत नाहीत.
पॉलिसी कुठे राहील ते ठरवा
NPS, ClearPass आणि ISE हे वायरलेस पॉलिसी लागू करू शकतात, परंतु त्यांचे नियम मॉडेल आणि ॲट्रिब्यूट हाताळणी भिन्न असते. SSID-to-VLAN मॅपिंगसाठी एकच सोर्स ऑफ ट्रुथ निवडा, त्याचे दस्तऐवजीकरण करा आणि AP डॅशबोर्ड आणि RADIUS नियमांमध्ये परस्परविरोधी परिणाम होणार नाहीत याची काळजी घ्या.
UK च्या सार्वजनिक-क्षेत्रातील सूचीमध्ये फेडरेशन आणि टू-फॅक्टर ऑथेंटिकेशनसह TLS क्लायंट सर्टिफिकेट्ससह पब्लिक की ऑथेंटिकेशनसाठी Entra ID सपोर्टचे वर्णन केले आहे (UK public-sector Entra ID listing). हे सर्टिफिकेट मॉडेल अजूनही स्वतंत्र PKI आणि RADIUS घटकांवर अवलंबून आहे.
Intune द्वारे सर्टिफिकेट्स जारी करणे आणि WiFi प्रोफाइल्स पुश करणे
मॅनेज्ड डिव्हाइसेससाठी, EAP-TLS यश किंवा अपयश हे सर्टिफिकेटच्या निवडीवर अवलंबून असते. Intune युझरच्या हस्तक्षेपाशिवाय प्रोफाइल डिलिव्हर करू शकते, परंतु ते योग्य वापर, जारीकर्ता किंवा सब्जेक्ट मॅपिंग नसलेल्या सर्टिफिकेट टेम्पलेटची कमतरता भरून काढू शकत नाही.
सर्टिफिकेट पाथ स्थापित करा
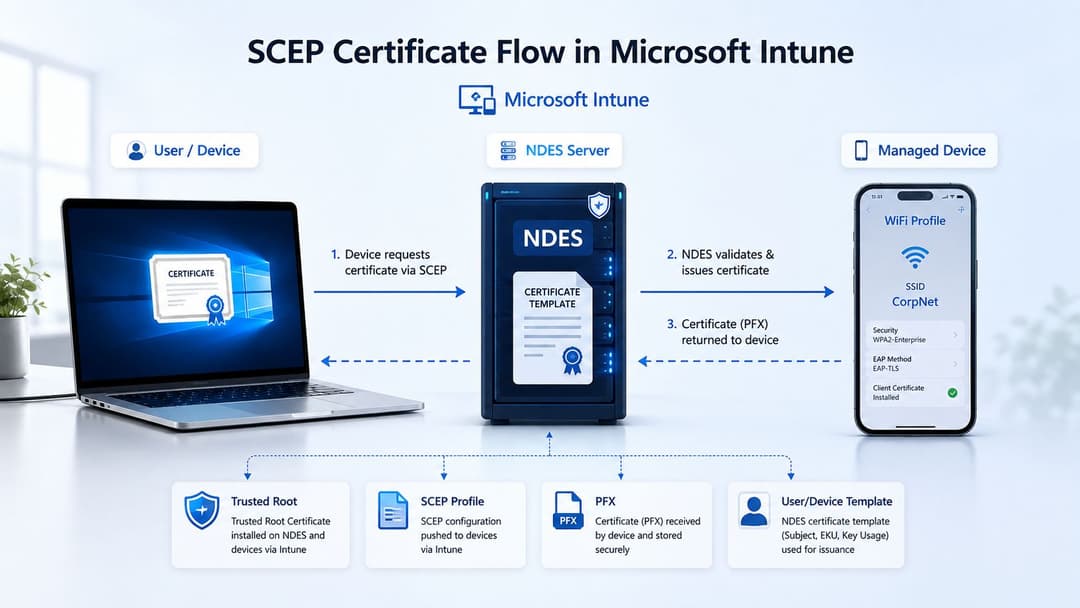
सर्वात आधी ट्रस्टेड रूट CA प्रोफाइल तैनात करा. SCEP सह, एक सर्टिफिकेट प्रोफाइल तयार करा जे NDES सेवेकडे निर्देशित करते आणि Intune Certificate Connector वापरते. हे प्रोफाइल प्रकाशित SCEP एंडपॉइंट, योग्य सर्टिफिकेट टेम्पलेट आणि अनधिकृत विनंत्यांना रोखणाऱ्या चॅलेंज मेकॅनिझमचा संदर्भ देणारे असावे.
सर्टिफिकेटला स्वतःच्या विस्तारित की वापरामध्ये (extended key usage) Client Authentication ची आवश्यकता असते. सब्जेक्ट आणि SAN हे डिव्हाइस, वापरकर्ता किंवा दोन्ही ओळखतात की नाही हे ठरवा. हा निर्णय RADIUS मॅपिंग, शेअर्ड-डिव्हाइस वर्तन आणि आपण नंतर ऑथेंटिकेशन इव्हेंटची चौकशी कशी करता यावर परिणाम करतो.
जिथे मान्यताप्राप्त वर्कफ्लोद्वारे प्रमाणपत्रे जनरेट आणि पॅकेज केली जातात तिथे PFX प्रोफाइल काम करू शकते, परंतु विविध व्यवस्थापित मालमत्तांवर ऑपरेट करण्यासाठी सामान्यतः SCEP अधिक सोपे असते कारण डिव्हाइस स्वतःच्या प्रमाणपत्राची विनंती आणि नूतनीकरण करू शकते. महत्त्वाचा मुद्दा सुसंगतता हा आहे. प्रत्येक प्लॅटफॉर्मला अशी चेन आणि प्रमाणपत्र मिळणे आवश्यक आहे जे RADIUS पॉलिसीला समजते.
WiFi पेलोड कॉन्फिगर करा
अचूक SSID, सुरक्षा मोड आणि EAP पद्धतीसह WiFi प्रोफाइल तयार करा. EAP-TLS निवडा, SCEP कॉन्फिगरेशनद्वारे जारी केलेल्या प्रमाणपत्राशी प्रोफाइल लिंक करा आणि सर्व्हर प्रमाणपत्र प्रमाणीकरण सक्षम करा. अचूक RADIUS सर्व्हरची नावे जोडा जेणेकरून विश्वासाच्या निर्णयादरम्यान डिव्हाइस कोणत्याही बनावट सेवेचा स्वीकार करणार नाही. Microsoft-aligned UK उपयोजन मार्गदर्शन एका विश्वसनीय रूट, SCEP क्लायंट-प्रमाणपत्र प्रोफाइल आणि WiFi प्रोफाइलमध्ये अचूक RADIUS नावांची शिफारस करते (UK Entra ID WiFi सेटअप मार्गदर्शन).
वारंवार येणाऱ्या अपयशाचे कारण म्हणजे प्रमाणपत्र जुळणी (certificate matching). Windows, macOS, iOS आणि Android वर, WiFi प्रोफाइलने अपेक्षित CA द्वारे जारी केलेले आणि इच्छित EKU असलेले प्रमाणपत्र निवडणे आवश्यक आहे. जर प्रोफाइल उपयोजित झाले परंतु ऑपरेटिंग सिस्टीम ते प्रमाणपत्र निवडू शकली नाही, तर डिव्हाइस अयोग्य पद्धतीचा वापर करू शकते किंवा कनेक्शन नाकारू शकते.
SCEP आणि WiFi प्रोफाइल समान पायलट डिव्हाइस ग्रुपसाठी मर्यादित करा. सर्टिफिकेट इन्स्टॉलेशनसाठी डिव्हाइस लॉग तपासा, रूटवर विश्वास आहे याची खात्री करा, नंतर RADIUS पॉलिसी बदलण्यापूर्वी निवडलेले क्लायंट सर्टिफिकेट तपासा. सर्टिफिकेट हेल्थ चेक, जसे की हे SSL certificate checker, सार्वजनिक बाजूने असणारे सर्टिफिकेट वैध ठरवण्यास मदत करू शकते, परंतु अंतर्गत EAP-TLS ट्रबलशूटिंग अजूनही डिव्हाइस आणि RADIUS लॉगवर अवलंबून असते.
हे तुमच्या नेटवर्क आणि RADIUS स्तराशी जोडणे
ॲक्सेस पॉइंटला 802.1X सप्लिकंट दिसतो. त्याला Microsoft Entra ID दिसत नाही. डिव्हाइस त्याचे क्लायंट सर्टिफिकेट सादर करते, AP हा EAP एक्सचेंज RADIUS कडे फॉरवर्ड करतो आणि RADIUS सेवा सर्टिफिकेट चेन सत्यापित करते आणि नेटवर्क पॉलिसी लागू करते.
सामान्य प्रवाह खालीलप्रमाणे आहे:
- डिव्हाइस एंटरप्राइझ SSID शी जोडले जाते.
- AP हा EAP-TLS ट्रॅफिक NPS, ClearPass, ISE किंवा होस्ट केलेल्या RADIUS सेवेकडे फॉरवर्ड करतो.
- RADIUS हे ट्रस्टेड इश्यूइंग CA च्या विरूद्ध क्लायंट सर्टिफिकेटची पडताळणी करते.
- पॉलिसी इंजिन सर्टिफिकेटच्या ओळखीचा नकाशा एखाद्या अकाउंट, डिव्हाइस किंवा ग्रुपशी जोडते.
- RADIUS रिस्पॉन्स हा परवानगी दिलेले VLAN किंवा ऍक्सेस पॉलिसी लागू करतो.
व्हेंडर कॉन्फिगरेशनमधील फरक
Meraki डॅशबोर्डसाठी सहसा RADIUS सर्व्हर तपशील, शेअर्ड सिक्रेट आणि सर्टिफिकेट व्हॅलिडेशन सेटिंग्ज आवश्यक असतात, जेथे RADIUS प्रतिसाद सेगमेंटेशन नियंत्रित करतो तेथे AAA ओव्हरराइडचा वापर केला जातो. Aruba उपयोजन बर्याचदा RADIUS सर्व्हर ग्रुप आणि सर्व्हर-डेरिव्हेशन नियमांवर अवलंबून असते. Ruckus SmartZone ला EAP-TLS निवडलेल्या AAA कॉन्फिगरेशनची आवश्यकता असते, तर Juniper Mist WLAN टेम्पलेट्स RADIUS क्लस्टरकडे निर्देश करतात. UniFi नेटवर्क RADIUS प्रोफाइल वापरते आणि जेथे जुने EAP-TTLS हे EAP-TLS सोबत राहते तेथे काळजीपूर्वक हाताळणीची आवश्यकता असू शकते.
Purple ची RADIUS-as-a-Service ही अशा संस्थांसाठी एक होस्ट केलेली निवड आहे ज्यांना संपूर्ण सर्व्हर प्लॅटफॉर्म ऑपरेट न करता स्वतंत्र RADIUS लेयर हवा आहे. NPS, ClearPass, ISE आणि होस्ट केलेल्या सेवा सर्व यामध्ये बसू शकतात, परंतु त्या प्रत्येक प्रमाणपत्राचे गुणधर्म किंवा पॉलिसीची अट एकसारखीच विश्लेषित करतील असे नाही.
| विक्रेता | RADIUS auth सर्व्हर | EAP प्रकार | प्रमाणपत्र विशेषता | सामान्य त्रुटी |
|---|---|---|---|---|
| Meraki | NPS, ISE, ClearPass किंवा होस्ट केलेले RADIUS | EAP-TLS | जारीकर्ता आणि SAN | AAA ओव्हरराइड वैध वापरकर्त्याला चुकीच्या VLAN मध्ये पाठवू शकते |
| Aruba | NPS, ClearPass, ISE किंवा होस्ट केलेले RADIUS | EAP-TLS | SAN किंवा UPN | सर्व्हर-डेरिव्हेशन नियम क्रमामुळे कर्मचारी अतिथी पॉलिसीवर पाठवले जाऊ शकतात |
| Ruckus | SmartZone-कनेक्ट केलेले RADIUS | EAP-TLS | विषय आणि जारीकर्ता | AAA सेटिंग्जमध्ये EAP प्रकार विसंगती ओळखणे कठीण होते |
| Juniper Mist | RADIUS क्लस्टर | EAP-TLS | SAN किंवा मॅप केलेली ओळख | WLAN टेम्पलेट अपूर्ण सर्व्हर ग्रुपचा संदर्भ देऊ शकते |
| UniFi | नेटवर्क ॲप्लिकेशन RADIUS प्रोफाइल | EAP-TLS किंवा नियंत्रित लेगसी पद्धत | प्रमाणपत्र ओळख | मिश्र EAP पद्धतींमुळे खरी त्रुटी अस्पष्ट होऊ शकते |
NPS वर, EAP-TLS प्रमाणपत्र गुणधर्मांची तपासणी करा आणि जारीकर्ता, विषय किंवा SAN खाते मॅपिंग पुरवतो की नाही हे परिभाषित करा. जेव्हा RADIUS सेवा SAN ला UPN म्हणून पार्स करते तेव्हा कॉमन नेम हाच युझरनेम आहे असे गृहीत धरणे ही एक सामान्य चूक आहे. यामुळे युझर मॅपिंग खंडित होते आणि केवळ-डिव्हाइस किंवा सामायिक-डिव्हाइस फ्लोमध्ये देखील व्यत्यय येऊ शकतो.
जिथे मालमत्तेला लवचिकतेची आवश्यकता असते तिथे लोड-बॅलन्स्ड RADIUS क्लस्टर वापरा आणि प्रत्येक SSID नुसार योग्य फेलओव्हर टाइमर सेट करा. क्लाउड RADIUS सेवा रिअल-टाइममध्ये रिव्होकेशन लागू करते असे गृहीत धरू नका. काही होस्ट केलेल्या उपकरणांमध्ये पोहोचण्यायोग्य CRL किंवा OCSP प्रमाणीकरणाचा अभाव असतो, त्यामुळे डिरेक्टरी खाते बदलल्यानंतरही प्रमाणपत्र स्वीकृत राहू शकते.
कर्मचारी WiFi साठी त्वरित रिव्होकेशन आणि कंडिशनल ॲक्सेस
डिव्हाइस एनरोल करू शकते की नाही हा कठीण प्रश्न नाही. खरा प्रश्न हा आहे की HR ने खाते डिसेबल केल्यानंतर काय होते.
Conditional Access हा सपोर्टेड Entra साइन-इनचे मूल्यमापन करतो. हे आधीपासून स्थापित केलेल्या 802.1X सेशनमध्ये हस्तक्षेप करून केवळ डिरेक्टरी स्टेटस बदलल्यामुळे ते संपुष्टात आणत नाही. लॅपटॉपवर आधीपासून इन्स्टॉल केलेले प्रमाणपत्र तोपर्यंत क्रिप्टोग्राफिकदृष्ट्या वैध राहू शकते जोपर्यंत त्याची मुदत संपत नाही किंवा RADIUS सेवा प्रमाणपत्र पुनरुत्थान तपासणीद्वारे (certificate revocation checking) ते नाकारत नाही. यामुळेच रोलआउट डेमोपेक्षा रिव्होकेशन डिझाइन अधिक महत्त्वाचे ठरते.
सर्टिफिकेट विंडो कमी करा
पहिली खबरदारी म्हणजे प्रमाणपत्राचा (certificate) कालावधी कमी ठेवणे. Intune SCEP प्रोफाइल्स नियमितपणे नूतनीकरण होणारी प्रमाणपत्रे जारी करू शकतात, ज्यामुळे निवृत्त केलेले उपकरण अन्यथा वैध असलेले क्रेडेन्शियल सादर करत राहण्याचा कालावधी मर्यादित होतो. योग्य कालावधी हा थ्रेट मॉडेल, उपकरणांची उपलब्धता आणि ऑपरेशनल सहनशीलतेवर अवलंबून असतो. लहान कालावधी हा विश्वासार्ह नूतनीकरणावरील अवलंबित्व वाढवतो, म्हणून ऑफलाईन वेळ घालवणाऱ्या किंवा मर्यादित नेटवर्कमध्ये काम करणाऱ्या उपकरणांची चाचणी घ्या.
दुसरी मिटिगेशन म्हणजे ॲक्टिव्ह रिव्होकेशन चेकिंग. एक पोहोचण्यायोग्य CRL प्रकाशित करा किंवा OCSP ऑपरेट करा, आणि नंतर RADIUS सर्व्हर्स त्याचा सल्ला घेत असल्याची खात्री करा. NPS आणि ClearPass कॉन्फिगरेशन्स निरोगी दिसू शकतात परंतु रिव्होकेशन दुर्लक्षित करू शकतात, कारण चेकिंग बंद असते किंवा वितरण बिंदू RADIUS नेटवर्कवरून पोहोचण्यायोग्य नसतो.
सर्वात महत्त्वाची ऑपरेशनल बाब म्हणजे डिरेक्टरी डिसेबल करणे आणि पहिला वायरलेस पॅकेट नाकारला जाणे यामधील वेळेचे अंतर होय.
Intune रिटायरमेंट आणि वाईप वर्कफ्लो अजूनही मौल्यवान आहेत, विशेषतः हरवलेल्या किंवा शेअर केलेल्या डिव्हाइसेससाठी, परंतु ते बंद केलेल्या एंडपॉइंटवरून सर्टिफिकेट जादूने मिटवत नाहीत. सर्टिफिकेट एक्स्पायर झाल्यावर, रिव्होक झाल्यावर किंवा डिव्हाइसला पुढील वेळी मॅनेजमेंट सूचना मिळतात तेव्हा ते काढून टाकल्यामुळे निरुपयोगी होते. टीम्सनी त्या विंडोचे दस्तऐवजीकरण केले पाहिजे आणि ऑफबोर्डिंग प्रक्रियेदरम्यान त्याची चाचणी घेतली पाहिजे.
Entra Continuous Access Evaluation निवडक क्लाउड ॲप्लिकेशन प्रकरणांसाठी जलद नियंत्रण निर्णयांना सपोर्ट करते. हे सध्या EAP-TLS ला ब्राउझर-शैलीतील कंडिशनल ऍक्सेस ट्रान्झॅक्शन बनवत नाही, त्यामुळे WiFi अद्याप सर्टिफिकेटची वैधता आणि RADIUS रिव्होकेशन वर्तनावर अवलंबून असते. विस्तृत ऑथेंटिकेशन मॉडेलचे पुनरावलोकन करणाऱ्या वाचकांसाठी, एडमॉन्टन युजर्ससाठी असलेले हे MFA मार्गदर्शक अधिक मजबूत साइन-इन खात्री ही नेटवर्क सर्टिफिकेट ऑथेंटिकेशनपेक्षा कशा प्रकारे वेगळी आहे याबद्दल उपयुक्त संदर्भ प्रदान करते.
गस्ट अॅक्सेसला स्वतःच्या कंट्रोल प्लेनची गरज असते. GovWifi सह UK च्या सार्वजनिक-क्षेत्रातील पद्धती या गोष्टीला बळकटी देतात की अभ्यागत आणि सामायिक अॅक्सेस असणाऱ्यांना कर्मचाऱ्यांच्या प्रमाणपत्र वर्कफ्लोमध्ये जबरदस्तीने समाविष्ट केले जाऊ नये (UK Entra WiFi इंटिग्रेशन मार्गदर्शन).
सामान्य अपयशाच्या पद्धतींचे टेस्टिंग आणि ट्रबलशूटिंग
एक लॅब टेस्ट हे सिद्ध करते की एक डिव्हाइस कनेक्ट होऊ शकते. प्रोडक्शन रोलआउट हे सिद्ध करते की चुकीचे डिव्हाइस कनेक्ट होऊ शकत नाही, रद्द केलेले सर्टिफिकेट नाकारले जाते आणि अतिथीला कर्मचाऱ्यांची पॉलिसी मिळू शकत नाही.
सर्टिफिकेटपासून सुरुवात करा
EAP-TLS अपयशासाठी, AP बदलण्यापूर्वी क्लायंट सर्टिफिकेट तपासा. साखळी, जारीकर्ता, SAN, मुदत समाप्ती आणि Client Authentication EKU ची पुष्टी करा. नंतर WiFi प्रोफाइल ते सर्टिफिकेट निवडते की नाही आणि डिव्हाइस RADIUS सर्व्हर सर्टिफिकेटवर विश्वास ठेवते की नाही ते तपासा.
SCEP लूप सहसा Intune, NDES आणि सर्टिफिकेट टेम्पलेटमधील विसंगती दर्शवतात. चॅलेंज URL ची पडताळणी करा, NDES कनेक्टर अकाउंटकडे आवश्यक टेम्पलेट परवानग्या असल्याची खात्री करा, आणि SCEP प्रोफाइल URI ची तुलना शेवटी स्लॅश असलेल्या पब्लिश केलेल्या NDES URL शी करा. चुकीच्या टेम्पलेटमधून जारी केलेले सर्टिफिकेट यशस्वी एनरोलमेंटसारखे दिसू शकते परंतु ते WiFi साठी निरुपयोगी ठरते.
ट्रस्ट आणि सेगमेंटेशनचे टेस्टिंग करा
प्रमाणपत्र प्रमाणीकरण (validation) होण्यापूर्वी Evil Twin तोच SSID ब्रॉडकास्ट करू शकतो. सर्व्हर प्रमाणपत्र प्रमाणीकरण कॉन्फिगर करा, Intune WiFi प्रोफाइलमध्ये अपेक्षित RADIUS नावे निर्दिष्ट करा आणि व्यवस्थापित नेटवर्क सेटिंग्ज वापरा जेणेकरून ऑपरेटिंग सिस्टम कोणत्याही बनावट नेटवर्कमध्ये सहजासहजी सामील होणार नाही. जिथे क्लायंट आणि AP सपोर्ट करतात तिथे Protected Management Frames सक्षम करा आणि सामान्य नावाऐवजी संस्था-विशिष्ट SSID वापरा.
रिव्होक केलेले प्रमाणपत्र जे अजूनही ऑथेंटिकेट होते ते सहसा Entra कडे नाही तर RADIUS सर्व्हरकडे निर्देश करते. CRL प्रमाणीकरण सक्षम आहे की नाही हे तपासा, नंतर RADIUS सबनेट वितरण बिंदूचे विश्लेषण करून तिथपर्यंत पोहोचू शकते याची खात्री करा. जर OCSP वापरले जात असेल, तर सेवा स्वयंचलितपणे तपासत आहे असे गृहीत धरण्याऐवजी टाइमआउट आणि रिस्पॉन्डरच्या पोहोचण्याची तपासणी करा.
अतिथी आणि कर्मचारी यांच्यातील परस्पर बदल अनेकदा पॉलिसीच्या क्रमामुळे होतो. EAP-TLS कर्मचारी नियम PSK किंवा MAC-आधारित अतिथी नियमांच्या पुढे ठेवा, नंतर RADIUS लॉगमध्ये परत आलेले VLAN ॲट्रिब्युट्स सत्यापित करा. चुकीच्या VLAN सह वैध ऑथेंटिकेशन हे पॉलिसीचे अपयश आहे, नावनोंदणीचे अपयश नाही.
निश्चित वर्गीकरण क्रम वापरा
सर्टिफिकेट नूतनीकरणाची वेळ, पोहोचण्याबाहेर असलेले रिव्होकेशन एंडपॉइंट्स किंवा ऑपरेटिंग सिस्टमने चुकीचा SSID निवडल्यामुळे पहिले कनेक्शन स्लो होऊ शकते. सुरुवातीलाच प्रोफाइल रीबिल्ड करण्यास सुरुवात करू नका.
- डिव्हाइस प्रमाणपत्राची तपासणी करा: चेन, EKU, जारीकर्ता, SAN आणि वैधता तपासा.
- वायरलेस एक्सचेंज कॅप्चर करा: AP ईएपी ट्रॅफिक इच्छित RADIUS लक्ष्याकडे फॉरवर्ड करत असल्याची खात्री करा.
- RADIUS इव्हेंट लॉग वाचा: नाकारलेली विशेषता ओळखण्यासाठी NPS लॉग, ISE इव्हेंट रेकॉर्ड किंवा ClearPass ॲक्सेस ट्रॅकिंग वापरा.
- Intune स्थिती तपासा: डिव्हाइस नोंदणीकृत आहे, प्रोफाइल प्राप्त करत आहे आणि इच्छित असाइनमेंट ग्रुपमध्ये राहत असल्याची खात्री करा.
- परत मिळालेल्या पॉलिसीची पडताळणी करा: कर्मचारी आणि अतिथी सेशन्सना योग्य VLAN आणि ACL मिळत असल्याची खात्री करा.
हा क्रम तपासणीला पुराव्यांवर आधारित ठेवतो. एकाच वेळी तीन स्तर बदलल्याने अनेकदा मूळ दोष लपला जातो.
एक UK-विशिष्ट रोलआउट चेकलिस्ट आणि पुढील पावले
रोलआउटची अंमलबजावणी ही एक नियंत्रित सेवा बदल म्हणून करा, प्रमाणपत्र प्रयोग म्हणून नाही. उपकरणांच्या एका लहान गटापासून सुरुवात करा जो संपूर्ण मालमत्तेचे प्रतिनिधित्व करतो: एक आधुनिक Windows लॅपटॉप, Apple एंडपॉइंट्स, Android हार्डवेअर, सामायिक उपकरणे आणि इतर कोणतीही ऑपरेशनल उपकरणे जी कनेक्टेड राहणे आवश्यक आहे. हॉटेलचे फ्रंट डेस्क, हॉस्पिटलचा वॉर्ड आणि रिटेल दुकान हे सर्व एकच आयडेंटिटी प्लॅटफॉर्म वापरू शकतात परंतु त्यांच्या रिकव्हरीच्या गरजा खूप वेगवेगळ्या असू शकतात.
डिप्लॉयमेंटचा क्रम
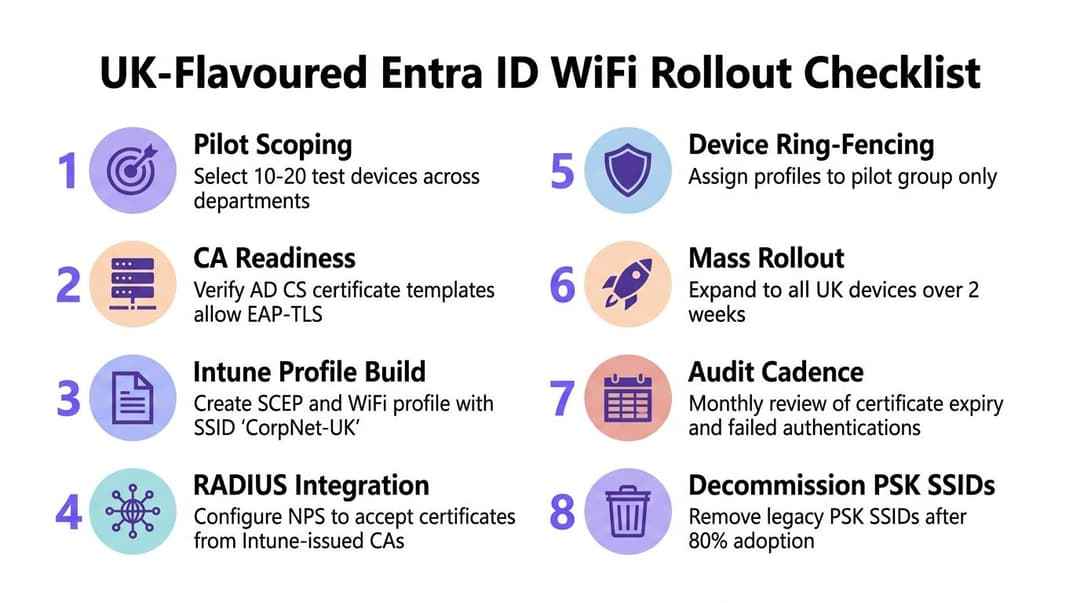
- पायलटची व्याप्ती ठरवणे (Pilot scoping): कमकुवत कनेक्टिव्हिटी किंवा मर्यादित व्यवस्थापन मार्ग असलेल्या ठिकाणांसह प्रतिनिधी युजर्स, लोकेशन्स आणि डिव्हाइसचे प्रकार निवडा.
- CA ची तयारी: WiFi प्रोफाईल तयार करण्यापूर्वी जारी करणारी साखळी (issuing chain), टेम्पलेट परवानग्या, EKU आणि रिव्होकेशन एंडपॉइंट्सची खात्री करा.
- Intune प्रोफाईल तयार करणे: ट्रस्टेड रूट, SCEP किंवा PFX सर्टिफिकेट प्रोफाईल आणि EAP-TLS WiFi प्रोफाईलचा एक मॅच असलेला संच तयार करा.
- RADIUS इंटिग्रेशन: निवडलेल्या RADIUS प्लॅटफॉर्मवर APs, शेअर्ड सिक्रेट्स, सर्टिफिकेट ट्रस्ट आणि आयडेंटिटी मॅपिंग नियम जोडा.
- डिव्हाइस रिंग-फेन्सिंग: पायलट ग्रुपला प्रोफाईल्स असाइन करा आणि जुना SSID बॅकअप म्हणून उपलब्ध ठेवा.
- मोठ्या प्रमाणावर रोलआउट: सर्टिफिकेट जारी करणे, VLAN असाइनमेंट आणि ऑफबोर्डिंग चाचण्या यशस्वी झाल्यानंतरच साइट किंवा डिव्हाइस रिंगनुसार विस्तार करा.
- ऑडिट वारंवारता: अयशस्वी ऑथेंटिकेशन, सर्टिफिकेटची समाप्ती, रिव्होकेशनची पोहोच आणि कर्मचारी विरुद्ध अतिथी यांच्या पॉलिसीच्या परिणामांचे पुनरावलोकन करा.
- PSK बंद करणे: सपोर्ट टीमकडे चाचणी केलेली आणीबाणीची प्रक्रिया उपलब्ध झाल्यावर आणि डिव्हाइसचे स्थलांतर पूर्ण झाल्यावरच शेअर्ड-की SSIDs काढून टाका.
UK-विशिष्ट तपासण्यांकडे दुर्लक्ष करणे सोपे आहे. Apple BYOD डिव्हाइसेस इच्छित मॅनेजमेंट पाथद्वारे इश्यूइंग चेनवर विश्वास ठेवतात याची खात्री करा. RADIUS शेअर्ड सिक्रेट्स कसे रोटेट केले जातात ते परिभाषित करा, GDPR पुनरावलोकनासाठी सर्टिफिकेट टेलिमेट्री कुठे संग्रहित केली जाते ते नोंदवा आणि ऑथेंटिकेशन लॉग्स संस्थेच्या PSN किंवा क्षेत्राशी संबंधित ऑडिट आवश्यकतांशी सुसंगत करा. हॉस्पिटल्स आणि सामायिक सार्वजनिक-क्षेत्रातील मालमत्तांना एका दस्तऐवजीकरण केलेल्या आऊटेज SSID किंवा पर्यायी ॲक्सेस प्रक्रियेची देखील आवश्यकता असते जी कायमस्वरूपी अनमॅनेज्ड नेटवर्क बनणार नाही.
Microsoft च्या इकोसिस्टम अपडेटनुसार (Microsoft Entra passkeys update), passkeys हे 2026 मध्ये Microsoft Entra साइन-इनसाठी डीफॉल्ट ऑथेंटिकेशन पद्धत बनण्याचा अंदाज आहे. यामुळे आजचे EAP-TLS काम निरुपयोगी ठरत नाही. Passkeys हे परस्परसंवादी आयडेंटिटी साइन-इन हाताळतात, तर WiFi ला अजूनही मशीनद्वारे पडताळणी करण्यायोग्य नेटवर्क क्रेडेंशियल, पॉलिसी निर्णय आणि RADIUS एक्सचेंजची आवश्यकता असते. सर्टिफिकेटसाठी तयार केलेले CA, डिव्हाइस मॅनेजमेंट आणि पॉलिसी शिस्त पुढील आयडेंटिटी मॉडेलसाठी उपयुक्त पाया ठरतात.
जर तुमची मालमत्ता अजूनही सामायिक की (shared key) वर अवलंबून असेल किंवा Entra ID थेट RADIUS विनंत्यांना प्रतिसाद देऊ शकते असे गृहीत धरत असेल, तर प्रथम वर्तमान SSIDs, प्रमाणपत्र प्राधिकरण (certificate authority), डिव्हाइस गट आणि RADIUS पॉलिसीचे दस्तऐवजीकरण करा. नंतर प्रतिनिधी UK डिव्हाइसेसवर Intune सह EAP-TLS चा पायलट करा, विस्तार करण्यापूर्वी रिव्होकेशन तपासा आणि गेस्ट अॅक्सेसला कर्मचाऱ्यांच्या ओळखीपासून स्वतंत्र ठेवा.
Purple एक क्लाउड RADIUS आणि आयडेंटिटी आधारित WiFi प्लॅटफॉर्म प्रदान करते जे मिश्रित व्हेंडरच्या इस्टेटमध्ये नेटवर्क पॉलिसीसह Entra ID समर्थित कर्मचारी प्रवेशाला जोडू शकते. सर्टिफिकेट-ग्रेड कर्मचारी WiFi आणि अतिथी प्रवेश क्षमता तुमच्या UK च्या रोलआउटसाठी कशी योग्य ठरू शकते याचे पुनरावलोकन करण्यासाठी Purple ला भेट द्या.



