
Passwordless WiFi security and ROI advisor
Model how transitioning from shared passwords and captive credentials to digital certificates and Passpoint profiles eliminates helpdesk tickets, strengthens zero-trust posture, and accelerates connection speed.
Projected savings across 1,400 active devices over a 12-month period.
- Baseline ticket volume:
- 1,008 tickets / year
- Tickets avoided with passwordless:
- 927 tickets / year
- Support desk cost reduction:
- £25,956 / year
- IT engineer capacity unlocked:
- 309 hours / year
User experience benefits and device lifecycle efficiencies.
- ✓Zero password resets: Endpoints authenticate silently using cryptographic device keypairs.
- ✓Instant connection latency: Handshake completes in under 3 seconds without web captive redirects.
- ✓Automated offboarding: Revoking a certificate in Intune or Cloud RADIUS terminates network access immediately.
UK National Cyber Security Centre आता ऑनलाइन सेवांसाठी पासकीजला पसंतीची लॉगइन पद्धत म्हणून मानते, आणि त्यांनी संस्थांना शक्य तिथे पासवर्डवरील अवलंबित्व कमी करण्यासाठी प्रवृत्त केले आहे. WiFi साठी हे महत्त्वपूर्ण आहे कारण नेटवर्क हे बऱ्याचदा ओळखीची चाचणी घेणारे पहिले ठिकाण असते, आणि बऱ्याच मालमत्तांमध्ये हे अजूनही सामायिक गुपिते, captive portals किंवा SMS कोड्सवर अवलंबून असते जे कधीही मोठ्या प्रमाणावर वापरण्यासाठी डिझाइन केलेले नव्हते. प्रश्न हा नाही की पासवर्डशिवाय असणे फॅशनेबल आहे की नाही, तर प्रश्न हा आहे की ते थेट नेटवर्कवरील व्यावसायिक जोखीम आणि ऑपरेटिंग खर्च कुठे सुधारते.
नेटवर्क अॅक्सेससाठी पासवर्डलेस का महत्त्वाचे आहे
पासवर्डशिवाय असणे केवळ ॲप्लिकेशन लॉगइनमध्येच नव्हे, तर नेटवर्क डिझाइनमध्येही असले पाहिजे. WiFi वर, सामायिक पासवर्डमुळे हल्ल्याची व्याप्ती वाढते, तर प्रत्येक रोटेशन युझर्स, सर्व्हिस डेस्क आणि साइट टीम्ससाठी काम वाढवते. UK National Cyber Security Centre पासवर्डवरील अवलंबित्व कमी करण्याची आणि शक्य तिथे Windows Hello आणि पासकीजसारख्या पद्धती वापरण्याची शिफारस करते, कारण ते सामायिक गुपितांऐवजी डिव्हाइस-बाउंड क्रेडेंशियल्स वापरतात (NCSC पासकीज मार्गदर्शन).
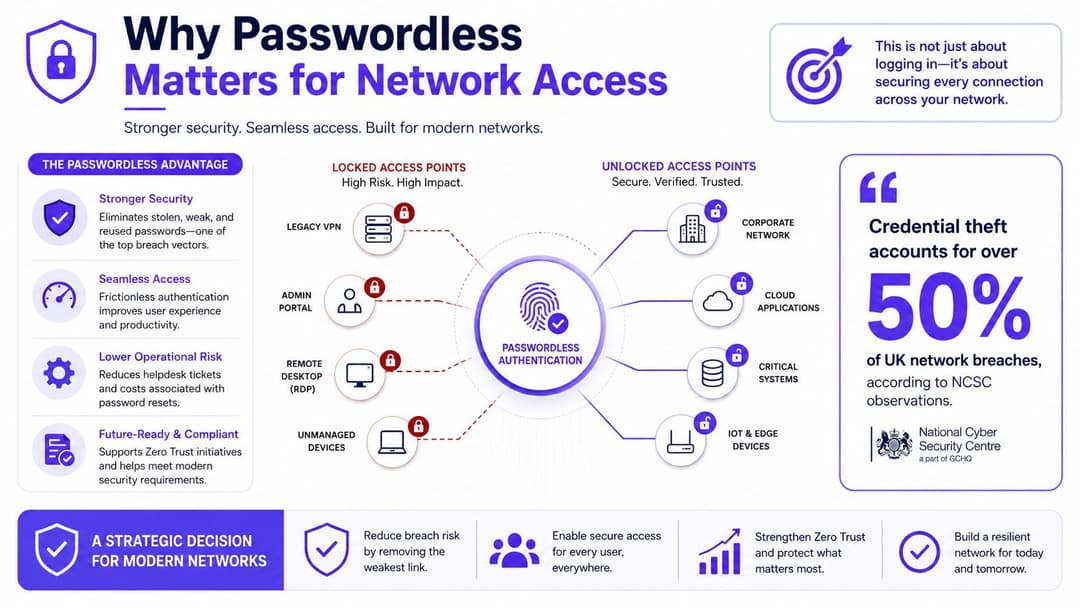
हॉस्पिटॅलिटी, रिटेल आणि मल्टी-साइट एंटरप्राइझ इस्टेट्समधील ऑपरेटिंग समस्या लवकर समोर येतात. सामायिक केलेल्या WPA2-PSK कीज भाडेकरू, कंत्राटदार आणि काम सोडून जाणाऱ्या कर्मचाऱ्यांमध्ये पसरतात. Captive Portal चे वाउचर्स कॉपी किंवा फॉरवर्ड केले जाऊ शकतात. SMS वन-टाइम कोड्स प्रक्रियेत विलंब करतात आणि अशा फोन नंबरवर अवलंबून असतात जो हरवू शकतो किंवा हायजॅक होऊ शकतो. प्रत्येक पद्धत नियमित नेटवर्क ॲक्सेससाठी आणखी एक सपोर्ट पाथ तयार करते.
व्यावहारिक नियम: जर एकाच क्रेडेंशियलद्वारे अनेक साइट्सवरील शेकडो डिव्हाइसेसना ॲक्सेस देणे आवश्यक असेल, तर ही रचना वैयक्तिक ॲक्सेस नियंत्रण लागू करण्याऐवजी एक गुपित (secret) वितरित करत आहे.
एक अधिक मजबूत मॉडेल डिव्हाइस, वापरकर्ता आणि RADIUS किंवा NAC स्तरावरील पॉलिसी निर्णयाशी ॲक्सेस जोडते. पासवर्डशिवाय प्रमाणीकरण पासवर्ड ऐवजी डिव्हाइस बायोमेट्रिक्स किंवा लॉक-स्क्रीन PIN वापरते, तर एंटरप्राइझ WiFi तो आयडेंटिटी सर्टिफिकेट-आधारित ॲक्सेस, व्यवस्थापित नेटवर्क प्रोफाइल किंवा आयडेंटिटी-प्रदाता फ्लोवर लागू करू शकते. याचा परिणाम केवळ एक वेगळी लॉगिन स्क्रीन नसतो. हे कोण कनेक्ट करू शकते, ते कोणते डिव्हाइस वापरू शकतात आणि किती लवकर ॲक्सेस रद्द केला जाऊ शकतो यामध्ये बदल करते.
हा बदल करण्याचे दुसरे कारण म्हणजे ऑपरेशनल खर्च. सामायिक गुपिते कमी असण्याचा अर्थ कमी रोटेशन्स, कमी अनौपचारिक वर्कअराउंड्स आणि हेल्प-डेस्क रिकव्हरीवर कमी अवलंबित्व असा होतो. याच्या बदल्यात अंमलबजावणीसाठी अधिक प्रयत्न करावे लागतात: टीम्सना डिव्हाइस नावनोंदणी, सर्टिफिकेट किंवा प्रोफाइल वितरण, रिकव्हरी मार्ग आणि अनमॅनेज्ड उपकरणांसाठीचे अपवाद व्यवस्थापित करावे लागतात. Purple चे enterprise WiFi security guide थेट मालमत्तेत या नियंत्रणांचे मूल्यांकन करण्यासाठी एक उपयुक्त संदर्भ प्रदान करते.
व्हेन्यू टीम्सनी पाहुण्यांच्या प्रवासाचे देखील मूल्यांकन केले पाहिजे. नेटवर्क डिझाइनचा परिणाम क्यू, रोमिंग आणि सेवा प्रवाहावर होतो, त्यामुळे इव्हेंट्स आणि शेअर्ड साइट्ससाठी ॲक्सेस पद्धत निवडण्यापूर्वी परिषदांसाठीचे नेटवर्किंग डिझाइनचे नमुने पहा.
पासवर्डलेस तेव्हाच महत्त्वाचे ठरते जेव्हा ते एकाच वेळी जोखीम आणि वारंवार येणारे सपोर्टचे काम कमी करते. जोपर्यंत संबंधित डिव्हाइस आणि पॉलिसी नियंत्रणे राखली जातात, तोपर्यंत हे नेटवर्क ॲक्सेसला क्रेडेंशियल शेअरिंग कडून ओळख खात्री (identity assurance) कडे घेऊन जाते.
पासवर्डलेस ऑथेंटिकेशनचा खरोखर काय अर्थ होतो
पासवर्डशिवाय प्रमाणीकरणाचा अर्थ असा आहे की नेटवर्क वापरकर्त्यांना असा गुप्त कोड टाईप करण्यास सांगणे थांबवते जो आधीच चोरीला जाण्याची, पुन्हा वापरला जाण्याची किंवा विसरला जाण्याची शक्यता असते. व्यावहारिक भाषेत, वापरकर्ता एका विश्वसनीय डिव्हाइसची मालकी सिद्ध करतो आणि ते डिव्हाइस क्रिप्टोग्राफिक देवाणघेवाण करते, जे बऱ्याचदा स्थानिक पातळीवर बायोमेट्रिक किंवा PIN द्वारे अधिकृत केले जाते. या प्रक्रियेमधून पासवर्ड नाहीसा होतो, परंतु आयडेंटिटी तपासणी कमकुवत होत नाही, तर फिशिंग करणे अधिक कठीण होते.
पासवर्डलेस हा केवळ आणखी एक MFA स्तर नाही
MFA ची सुरुवात अजूनही बऱ्याचदा पासवर्डनेच होते. याचा अर्थ असा की सामायिक गुप्त कोड अजूनही वापरात राहतो आणि त्यासोबत येणारा रिकव्हरीचा भार देखील कायम राहतो. पासवर्डशिवाय प्रमाणीकरण वेगळे आहे कारण ते फिशिंग-प्रतिरोधक ऑथेंटिकेटर्स च्या भोवती डिझाइन केले गेले आहे, ज्याला NCSC त्यांच्या एंटरप्राइझ प्रमाणीकरण मार्गदर्शनामध्ये (NCSC एंटरप्राइझ प्रमाणीकरण पॉलिसी) स्पष्टपणे प्रोत्साहन देते.
WiFi साठी, सर्वात सामान्य बिल्डिंग ब्लॉक्स असे दिसतात:
- डिव्हाइस सर्टिफिकेटसह EAP-TLS, जेथे डिव्हाइस 802.1X प्रमाणीकरणादरम्यान सर्टिफिकेटसह स्वतःला सिद्ध करते.
- Passpoint आणि रोमिंग फेडरेशन प्रोफाइल, जेथे डिव्हाइस विश्वसनीय नेटवर्क प्रोफाइल बाळगते आणि क्रेडेन्शियल पुन्हा टाईप न करता जॉइन होऊ शकते.
- फेडरेटेड Captive Portal फ्लो, जेथे वापरकर्ता स्थानिक पासवर्ड टाईप करण्याऐवजी आयडेंटिटी प्रदात्याद्वारे साइन इन करतो.
महत्त्वाचा तपशील असा आहे की पासवर्डलेसची अंमलबजावणी RADIUS सर्व्हर किंवा NAC पॉलिसीद्वारे केली जाते, क्लायंट डिव्हाइसद्वारे नाही. क्लायंट क्रेडेंशियल संचयित करू शकतो किंवा बायोमेट्रिकसह ते सक्रिय करू शकतो, परंतु ते क्रेडेंशियल वैध आहे की नाही, डिव्हाइस सुसंगत आहे की नाही आणि त्याला कोणत्या पातळीचा ॲक्सेस मिळतो हे नेटवर्क ठरवते.
WiFi वर पासवर्डलेस असणे ही केवळ एक UX ची युक्ती नाही. हे एक क्रेडेंशियल मॉडेल आहे जे विश्वासाला मेमरीकडून क्रिप्टोग्राफीकडे घेऊन जाते.
मिश्रित इस्टेट्समध्ये तो फरक महत्त्वाचा ठरतो. मॅनेज्ड फोनवरील पाहुणे, कॉर्पोरेट लॅपटॉपवरील कंत्राटदार आणि ऑफिसच्या वेगवेगळ्या मजल्यांवर रोबिंग करणारा कर्मचारी हे सर्व एकाच पॉलिसी फ्रेमवर्कमध्ये राहूनही वेगवेगळ्या पद्धतीने ऑथेंटिकेट करू शकतात. इस्टेट सामायिक क्रेडेंशियल्सवर जितकी जास्त अवलंबून असेल, तितका प्रत्येक ॲक्सेसचा निर्णय हा एक अंदाज बनतो. Passwordless तो अंदाज कमी करून डिरेक्टरी आणि नेटवर्क कंट्रोल्सच्या पाठबळावर डिव्हाइस-बाउंड कन्फर्मेशन प्रदान करते.
पासवर्डशिवाय प्रमाणीकरण फायद्यांचे चार मुख्य स्तंभ
पासवर्डलेस ऑथेंटिकेशन नेटवर्क इस्टेटच्या चार भागांमध्ये बदल करते: सुरक्षा, ऑपरेशन्स, वापरकर्ता अनुभव आणि खर्च. पासवर्डलेस कडे केवळ एक ऑथेंटिकेशन अपग्रेड म्हणून पाहण्याऐवजी, जेव्हा या प्रभावांचे एकत्रितपणे मोजमाप केले जाते तेव्हा त्याचा बिझनेस केस सर्वात मजबूत ठरतो.
सुरक्षेमुळे थ्रेट मॉडेल बदलते
डिव्हाइसच्या सुरक्षित एन्क्लेव्ह, सर्टिफिकेट स्टोअर किंवा पासकी कंटेनरमध्ये असलेले क्रेडेंशियल हे सामायिक पासवर्डपेक्षा कॉपी करणे आणि पुन्हा वापरणे अधिक कठीण असते. यामुळे फिशिंग आणि क्रेडेंशियलच्या पुनर्वापराचे मूल्य कमी होते, तर ऍक्सेस पॉलिसीला अधिक मजबूत ओळख सिग्नल मिळतो. NCSC पासकीजचे वर्णन फिशिंग-प्रतिरोधक म्हणून करते आणि अहवाल देते की साइन-इन हे युझरनेम, पासवर्ड आणि 2SV पेक्षा आठ पट अधिक वेगवान असू शकते (NCSC पासकीज अहवाल).
मिश्र मालमत्तांमध्ये सुधारणा व्यावहारिक आहे. नेटवर्क सुसंगत ऍक्सेस नियम लागू करत असताना कर्मचारी, कंत्राटदार आणि मॅनेज्ड डिव्हाइसेस विविध क्रेडेंशियल्स वापरू शकतात. सामायिक पासवर्ड प्रत्येक ऍक्सेस इव्हेंट संशयास्पद बनवतात. डिव्हाइस-बाउंड क्रेडेंशियल्स तो संशय कमी करतात आणि NCSC enterprise authentication policy मध्ये नमूद केलेल्या नियंत्रणांसह अधिक स्पष्ट झिरो ट्रस्ट डिझाइनला समर्थन देतात.
ऑपरेशन्समुळे रांग बदलते
पासवर्डलेसमुळे असे काम कमी होते जे अन्यथा रीसेट, शेअर केलेल्या-पासवर्डचे रोटेशन्स, व्हाउचर व्यवस्थापन आणि WiFi मध्ये सामील होण्यासाठी वारंवार येणाऱ्या विनंत्यांच्या स्वरूपात दिसते. हॉस्पिटॅलिटी आणि रिटेलमध्ये याला खूप महत्त्व आहे, जेथे रिसेप्शन, सर्व्हिस डेस्क आणि साइट टीम्स त्यांच्या मुख्य भूमिकांसोबतच ॲक्सेसच्या समस्या हाताळतात.
UK च्या दत्तक कव्हरेज अहवालानुसार सर्वेक्षण केलेल्या अर्ध्याहून अधिक UK IT नेत्यांकडे काही प्रमाणात पासवर्डलेस उपयोजन होते. हा आकडा प्रत्येक रोलआउट पूर्णपणे परिपक्व असल्याचे सिद्ध करत नाही, परंतु हे दर्शवतो की पासवर्डलेस आता एका विशिष्ट वापराच्या पलीकडे गेले आहे (UK दत्तक कव्हरेज).
Purple चा identity-based networking approach याच ऑपरेटिंग मॉडेलचे प्रतिबिंबित करतो. सामायिक पासफ्रेजवर अवलंबून राहण्याऐवजी नेटवर्क ओळख आणि पॉलिसी वापरते, जे टीम्सना कोणाला ॲक्सेस मिळतो आणि तो ॲक्सेस कसा व्यवस्थापित केला जातो यावर अधिक चांगले नियंत्रण देते.
अनुभव आणि ROI एकमेकांशी जोडलेले आहेत
वापरकर्त्यांना कनेक्शनच्या ठिकाणी ऑथेंटिकेशनची जाणीव होते. एक द्रुत टॅप किंवा डिव्हाइस प्रॉम्ट विलंब कमी करतो. SMS व्हेरिफिकेशन, पोर्टल पासवर्ड्स आणि वारंवार येणारे प्रॉम्ट्स यामुळे सपोर्ट संवादांची गरज निर्माण होते, विशेषतः जेव्हा कर्मचारी आणि पाहुणे वेगवेगळ्या साइट्स किंवा डिव्हाइसेस दरम्यान वावरतात.
आर्थिक परतावा एका मोठ्या बचतीऐवजी अनेक लहान कपातींमधून मिळतो: कमी हेल्प-डेस्क इव्हेंट्स, कमी SMS अवलंबित्व, कमी क्रेडेंशियल चोरीचा धोका आणि कमी मॅन्युअल प्रशासन. पायलट दरम्यान त्या उपायांचा मागोवा घ्या, त्यानंतर रोलआउटचा विस्तार करण्यापूर्वी रिकव्हरी, डिव्हाइस रिप्लेसमेंट आणि फॉलबॅक-ऑथेंटिकेशन आवश्यकतांशी त्यांची तुलना करा.
Passwordless मुळे झिरो ट्रस्ट स्थिती कशी मजबूत होते
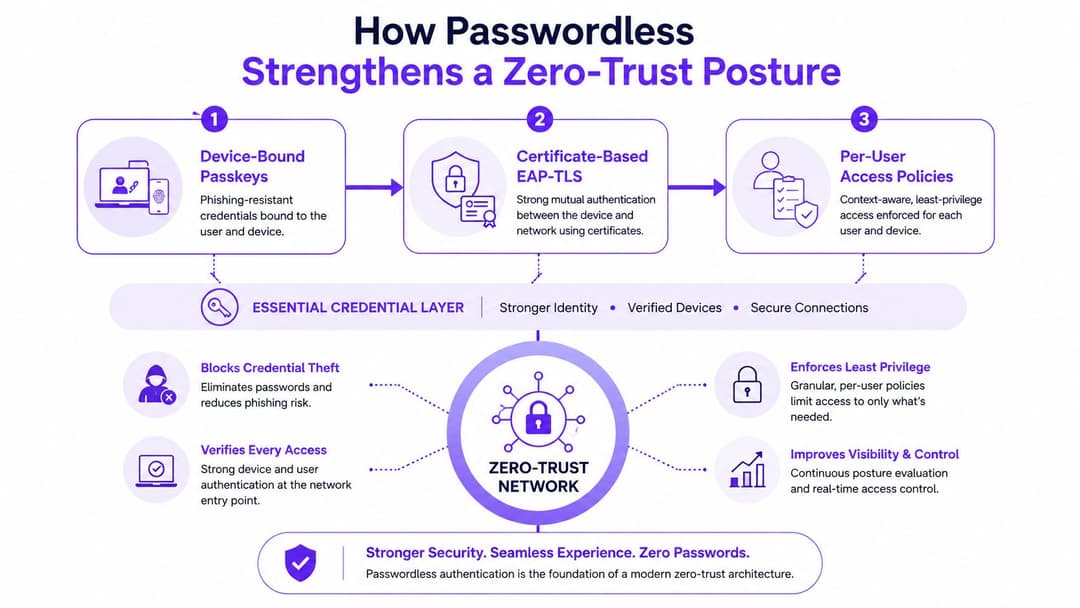
Passwordless जेव्हा झिरो-ट्रस्ट पॉलिसीमध्ये समाविष्ट असते, तेव्हा त्याचा सर्वात मजबूत सुरक्षा फायदा मिळतो. प्रत्येक ॲक्सेस निर्णयाने ओळख, डिव्हाइस आणि संबंधित पॉलिसी अटींचे मूल्यांकन केले पाहिजे. जुने WPA2-PSK अनेक युजर्स आणि एंडपॉइंट्सचे प्रतिनिधित्व करण्यासाठी एका सामायिक कीवर अवलंबून असते, त्यामुळे कनेक्शन हे मंजूर डिव्हाइसवरून आले आहे की उसने घेतलेल्या क्रेडेंशियलवरून आले आहे, हे नेटवर्क ओळखू शकत नाही.
शेअर केलेले गुपिते (shared secrets) झिरो ट्रस्ट डिझाइनमध्ये बसत नाहीत
शेअर्ड पासवर्ड केवळ हे सिद्ध करतो की कोणालातरी तो पासवर्ड माहीत आहे. त्यावरून डिव्हाइस मॅनेज्ड आहे की नाही, पॅच केलेले आहे की नाही, योग्य व्यक्तीला नेमून दिलेले आहे की नाही किंवा विशिष्ट नेटवर्क सेगमेंटसाठी योग्य आहे की नाही हे समजत नाही. डिव्हाइस-बाउंड पासकी आणि सर्टिफिकेट्स ॲक्सेसच्या घटनेला वापरकर्ता आणि एंडपॉइंट या दोघांसाठी विशिष्ट बनवतात.
UK मधील एंटरप्राइझ मार्गदर्शक तत्त्वे पासवर्डवरील अवलंबित्व कमी करण्यास आणि एंटरप्राइझ ऑथेंटिकेशन पॉलिसी आणि झिरो-ट्रस्ट आर्किटेक्चरमध्ये Windows Hello सह passwordless कंट्रोल्स वापरण्यास समर्थन देतात. ऑथेंटिकेशन आणि त्यानंतरच्या अंमलबजावणीमधील जोडणी हे याचे व्यावहारिक मूल्य आहे. ओळख केवळ लॉगिन स्क्रीनवर संपण्याऐवजी डिव्हाइसचे आरोग्य, नेटवर्क सेगमेंट, ॲप्लिकेशन ॲक्सेस आणि सेशन रिस्पॉन्स याविषयीचे निर्णय ठरवू शकते.
जेव्हा ओळख स्पष्ट असते तेव्हा पॉलिसी अधिक अचूक बनते
आयडेंटिटी प्रोव्हाइडरला वायरलेस कंट्रोलरशी एकत्रित केल्याने कंडिशनल ॲक्सेस कार्यान्वित होतो. डिव्हाइस सुसंगतता, स्थान, दिवसाची वेळ आणि भूमिका नेटवर्कच्या टोकावर निर्णय घेण्यावर परिणाम करू शकतात. क्रेडेंशियल हे केवळ एक इनपुट राहते, परंतु ते पॉलिसी इंजिनला पुन्हा वापरण्यायोग्य सामायिक सिक्रेटपेक्षा अधिक मजबूत सुरुवात देते.
व्यवहारिक नियम: तुमची अॅक्सेस पॉलिसी व्यवस्थापित (managed) लॅपटॉप आणि उसने घेतलेल्या लॅपटॉपमधील फरक ओळखू शकत नसेल, तर ते अजूनही झिरो ट्रस्ट नाही.
वास्तविक नेटवर्कवर हे का महत्त्वाचे आहे
हॉस्पिटॅलिटी इस्टेट पाहुण्यांचे फोन रोमिंग प्रोफाइलवर ठेवू शकते तर कर्मचारी उपकरणे सर्टिफिकेट-आधारित 802.1X वापरतात. दोन्ही अद्याप पॉलिसी इंजिनला ओळख आणि डिव्हाइस संदर्भ पाठवू शकतात, जे प्रत्येक कनेक्शन कोठपर्यंत पोहोचू शकते हे ठरवते. ते वेगळेपण रिसेप्शन किंवा सर्व्हिस टीम्ससाठी मॅन्युअल काम न वाढवता सुरक्षिततेशी तडजोड केलेल्या अतिथी उपकरणाचा प्रभाव मर्यादित करते.
एका मल्टि-टेंटंट ऑफिसमध्ये, कंत्राटदाराला केवळ आवश्यक वायरलेस सेगमेंटचाच ॲक्सेस दिला जाऊ शकतो. डिव्हाइस नियमांचे पालन करत नसल्यास, इतर कोणाचाही पासवर्ड न बदलता पॉलिसीद्वारे तो ॲक्सेस मर्यादित केला जाऊ शकतो.
हाच क्रेडेंशियल तपासणी आणि ट्रस्ट मॉडेलिंग मधील फरक आहे. पासवर्डशिवाय असणे पॉलिसी इंजिनची जागा घेत नाही. ते ओळख आणि एंडपॉइंट सिग्नल्स पुरवते जे इंजिनला अधिक मर्यादित आणि उपयुक्त नियंत्रणे लागू करण्यास सक्षम करतात.
व्हिन्यू आणि मल्टी-टेनंट साइट्ससाठी प्रत्यक्ष रोलआउट्स
पासवर्डलेसचे सर्वात मोठे आणि स्पष्ट फायदे अशा ठिकाणी दिसून येतात जिथे ॲक्सेस जलद आणि वारंवार मिळतो. हॉस्पिटॅलिटी आणि रिटेलमध्ये, पाहुण्यांना असे कनेक्शन हवे असते जे त्वरित कार्य करेल. कार्यालये आणि मिश्र-वापर असलेल्या इस्टेट्समध्ये, कर्मचारी आणि कंत्राटदारांना मॅन्युअल प्रोव्हिजनिंगच्या प्रशासकीय त्रासाशिवाय सातत्यपूर्ण ॲक्सेस मिळणे आवश्यक असते.
थिएटर्स, स्टेडियम्स आणि इतर ठिकाणी अतिथी WiFi
पाहुण्याला (गेस्ट) प्रत्येक वेळी वेगवेगळ्या ॲक्सेस पॉईंट्स दरम्यान फिरताना विशिष्ट ठिकाणाचा पासवर्ड लक्षात ठेवण्याची, SMS ची वाट पाहण्याची किंवा पुन्हा नोंदणी करण्याची आवश्यकता नसावी. Passpoint, OpenRoaming किंवा आयडेंटिटी-आधारित सोशल साइन-इनच्या मदतीने, डिव्हाइस एकदाच प्रमाणीकृत होऊ शकते आणि नंतर खूपच कमी त्रासासह संपूर्ण ठिकाणी रोमिंग करू शकते. हे बार, हॉटेल्स, स्टेडियम आणि शॉपिंग सेंटर्समध्ये अत्यंत फायदेशीर ठरते, जेथे रांगांचा ताण आणि फ्रंट-ऑफ-हाउस कामाचा बोजा महत्त्वाचा असतो.
या ठिकाणी अंतर्गत अनुभवात देखील बदल होतो. रिसेप्शन स्टाफ पासवर्ड वाटप करण्याचे काम थांबवतो. फ्लोअर स्टाफ व्हाउचर रीसेट करण्याचे थांबवतो. पाहुणे जलद गतीने कनेक्ट होतात आणि वेन्यू लोकांना ॲड-हॉक सपोर्टकडे ढकलण्याऐवजी परस्परसंवाद एका नियंत्रित ओळख प्रवाहाच्या (identity flow) आत ठेवतो.
मल्टी-टेनंट वातावरणात कर्मचाऱ्यांचा अॅक्सेस
कॉर्पोरेट आणि मिश्रित-भाडेकरू इस्टेट्सना वेगवेगळ्या स्वरूपाच्या कंट्रोलची आवश्यकता असते. एका इमारतीमधील कंत्राटदार, दुसऱ्या इमारतीमधील कायमस्वरूपी कर्मचारी आणि एका दिवसाच्या भेटीसाठी येणारा रिमोट कर्मचारी या सर्वांना कोणीतरी ईमेलद्वारे नवीन WiFi पासवर्ड न पाठवता प्रेडिक्टेबल ॲक्सेस मिळणे आवश्यक आहे. तिथेच Microsoft Entra ID, Okta किंवा तत्सम डिरेक्टरी-बॅक्ड वर्कफ्लोसह फेडरेटेड SSO हे डिव्हाइस सर्टिफिकेट्ससोबत उत्तम प्रकारे काम करते.
जर तुम्ही एकाच इस्टेटमध्ये घरमालक, भाडेकरू आणि कंत्राटदार यांच्या विभाजनाशी संबंधित काम करत असाल तर Purple चे multi-tenant WiFi guide हे एक उपयुक्त संदर्भ आहे. कार्यात्मक मुद्दा सोपा आहे, नेटवर्कने सामायिक संसाधनांच्या जवळ डिव्हाइसला परवानगी देण्यापूर्वी ओळख संदर्भ ओळखला पाहिजे.
एक व्यावहारिक फायदा असा आहे की ऑनबोर्डिंग प्रक्रिया सर्व साइट्सवर प्रमाणित केली जाऊ शकते. प्रत्येक शाखेने स्वतःची प्रक्रिया तयार करण्याऐवजी, तुम्ही IT ला एक पॉलिसी मॉडेल आणि एक रिकव्हरी मार्ग देता. यामुळे ऑडिट, सपोर्ट आणि ऑफबोर्डिंग अत्यंत सोपे होते.
जेथे वापरकर्ते वेगवेगळ्या जागा, डिव्हाइसेस आणि ट्रस्ट झोन दरम्यान फिरतात तेथे पासवर्डलेसचे समर्थन करणे सर्वात सोपे असते. अशाच ठिकाणी शेअर केलेले पासवर्ड्स सर्वात महाग पडतात.
प्रत्यक्षात उपयुक्त ठरणारी डिप्लोयमेंट पद्धत क्वचितच दिखाऊ असते. तो सहसा एक नियंत्रित रोलआउट असतो - प्रथम कमी-अडथळ्यांचा गेस्ट ॲक्सेस, नंतर स्टाफ ऑनबोर्डिंग आणि त्यानंतर अधिक संवेदनशील सेगमेंटवर कडक पॉलिसी. उद्देश काहीतरी नवीन करण्याचा नसून, व्हेन्यू किंवा इस्टेट दररोज चालवणाऱ्या लोकांसाठी येणारे अडथळे कमी करणे हा आहे.
पासवर्डशिवाय प्रमाणीकरण विरुद्ध सामायिक पासवर्ड आणि SMS पडताळणी
शेअर्ड पासवर्ड्स आणि SMS कोड्स सुरक्षित आहेत म्हणून नाही, तर ते परिचयाचे आहेत म्हणून टिकून आहेत. सुरुवातीला ते स्वस्त वाटतात, परंतु इस्टेटचा विस्तार झाल्यावर ते डोकेदुखी ठरतात, विशेषतः जेव्हा ॲक्सेस अनेक व्हेन्यूज, भाडेकरू किंवा वापरकर्त्यांच्या गटांमध्ये विभागलेला असतो. पासवर्डलेस यातील बराचसा छुपा गोंधळ दूर करते.
समोरासमोर तुलना
| परिमाण (Dimension) | सामायिक केलेला PSK / पासवर्ड | SMS वन-टाइम कोड | पासवर्डशिवाय (Passkey/Cert) |
|---|---|---|---|
| रद्द करणे (Revocation) | गुपित सामायिक केलेले असताना स्वच्छपणे रद्द करणे कठीण असते | फोन नंबरशी जोडलेले असते, नेटवर्क ओळखीशी नाही | डिव्हाइस किंवा ओळख मध्यवर्ती पद्धतीने काढून टाकली जाऊ शकते |
| फिशिंगचा प्रतिकार | कमकुवत, गुपित कॉपी आणि पुन्हा वापरले जाऊ शकते | काहीच नसण्यापेक्षा चांगले, परंतु तरीही फिशिंग होऊ शकते आणि वितरणावर अवलंबून असते | अधिक मजबूत, कारण क्रेडेंशियल हे डिव्हाइसशी बांधील असते |
| हेल्प-डेस्कवरील ताण | जेव्हा पासवर्डचा पुन्हा वापर केला जातो किंवा बदलला जातो तेव्हा जास्त असतो | मध्यम, SMS वितरण आणि लॉकआउटच्या समस्यांसह | जेव्हा रिकव्हरीची रचना योग्यरित्या केली जाते तेव्हा कमी असतो |
| वापरकर्त्याची अडचण (User friction) | पुन्हा प्रविष्ट करणे, रोटेशन आणि गुपिते विसरणे सामान्य आहे | अतिरिक्त पायरी आणि प्रतीक्षा वेळ | एकदा नोंदणी झाल्यानंतर सामान्यतः जलद होते |
| ऑडिटयोग्यता (Auditability) | मर्यादित, विशेषतः सामायिक केलेल्या क्रेडेंशियल्ससह | सामायिक केलेल्या पासवर्डपेक्षा चांगले, परंतु तरीही डिव्हाइसऐवजी चॅनेलशी लिंक केलेले असते | अधिक मजबूत, कारण प्रमाणीकरण इव्हेंट हे ओळख आणि डिव्हाइसशी मॅप करतात |
शेअर केलेले WiFi पासवर्ड्स विशेषतः त्रासदायक ठरतात कारण एका लीकमुळे प्रत्येक कनेक्ट केलेल्या एंडपॉइंटवर परिणाम होतो. कागदावर SMS चांगला पर्याय वाटतो, परंतु यामुळे तरीही करिअर डिलिव्हरीवर आणि ट्रान्सफर किंवा इंटरसेप्ट होऊ शकणाऱ्या नंबरवर अवलंबून राहावे लागते. या दोन्ही प्रकरणांमध्ये, नेटवर्क अद्याप एका कमकुवत जॉइन मेकॅनिझमवरच विसंबून असते.
NCSC चे पास्की मार्गदर्शन हा यूकेमधील सर्वात स्पष्ट संकेत आहे की जुने मॉडेल आता इतिहासजमा होत आहे. हे आता पास्कीजला पसंतीची लॉगिन पद्धत म्हणून मानते आणि पारंपारिक पासवर्ड ऐवजी बायोमेट्रिक्स किंवा लॉक-स्क्रीन PIN द्वारे सुरक्षित लॉगिन म्हणून पासवर्डशिवाय प्रमाणीकरणाचे स्पष्टपणे वर्णन करते (NCSC पास्कीज मार्गदर्शन). हे अत्यंत संबंधित आहे कारण हेच ट्रस्ट मॉडेल WiFi ॲक्सेस अधिक सोपे आणि कमी फिशिंग-प्रवण बनवते.
जर तुम्हाला सध्याचा ॲक्सेस फ्लो खरोखर किती लवचिक आहे हे तपासायचे असेल, तर एक white-labeled pentest सामायिक सिक्रेट्स, पोर्टल लॉजिक किंवा फॉलबॅक पाथ्समध्ये कुठे त्रुटी राहिल्या आहेत हे उघड करू शकते. उपयुक्त भाग हा अहवाल स्वतः नसून पासवर्डलेस पॉलिसी अर्धीच तयार असताना खरा हल्लेखोर कोणता मार्ग निवडेल हे पाहणे हा आहे.
सामान्य गैरसमज आणि एक व्यावहारिक रोलआउट चेकलिस्ट
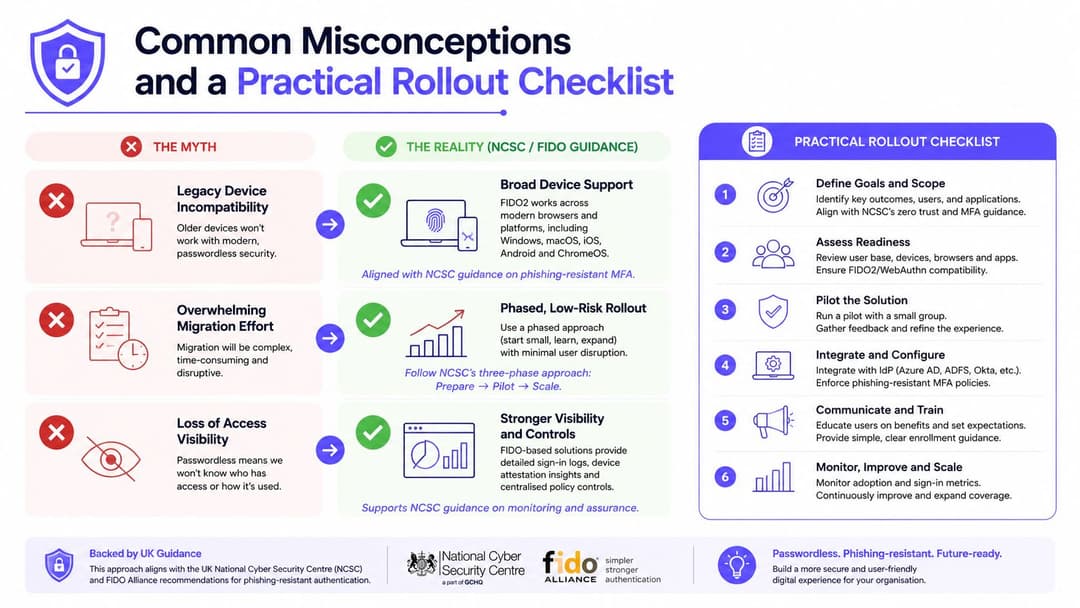
आक्षेप सहसा अपेक्षितच असतात. कोणीतरी म्हणते की जुनी उपकरणे काम करणार नाहीत, मायग्रेशनमुळे खूप व्यत्यय येईल किंवा पासवर्ड गायब झाल्यावर दृश्यमानता आणखी बिघडेल. प्रत्यक्षात, या चिंता खऱ्या आहेत, परंतु सर्व काही एकाच वेळी बदलण्याचा प्रयत्न करण्याऐवजी डिव्हाइस क्लासेस, पॉलिसी बाउंड्रीज आणि रिकव्हरी पाथ्सच्या भोवती रोलआउटची रचना केल्यास त्या व्यवस्थापित करण्यायोग्य आहेत.
प्रकल्पांना रखडवणारे तीन आक्षेप
जुन्या उपकरणांची सुसंगतता (Legacy device compatibility) हा सर्वात सामान्य अडथळा आहे, विशेषतः जुने स्कॅनर, सामायिक केलेले टर्मिनल्स किंवा विशेष उपकरणे असलेल्या मिश्रित मालमत्तेमध्ये. याचे उत्तर प्रत्येक एंडपॉईंटला एकाच पद्धतीचा वापर करण्यासाठी भाग पाडणे हे नाही, तर योग्य फॉलबॅक वापरणे हे आहे, जसे की व्यवस्थापित डिव्हाइसेससाठी प्रमाणपत्र-आधारित प्रवेश आणि जुन्या हार्डवेअरसाठी स्वतंत्र नियंत्रित पाथ. NCSC चे मार्गदर्शन या दिशेला पाठिंबा देते, कारण ते पासवर्डलेसला प्राधान्य दिलेली पद्धत म्हणून फ्रेम करते आणि तरीही ते कोठे सर्वोत्तम बसते हे ठरवण्याची परवानगी एंटरप्राइझ पॉलिसीला देते (NCSC पासकीज मार्गदर्शन).
जेव्हा टीम्स अचानक होणाऱ्या मोठ्या बदलाची कल्पना करतात, तेव्हा Migration effort प्रत्यक्षात आहे त्यापेक्षा मोठा वाटतो. कमी जोखमीच्या गेस्ट नेटवर्कवर सुरुवात करणे आणि त्यानंतर डिरेक्टरी, MDM आणि लॉगिंग स्थिर झाल्यावर कर्मचारी आणि कंत्राटदार ॲक्सेसपर्यंत त्याचा विस्तार करणे अधिक व्यावहारिक आहे. हा टप्प्याटप्प्याने केलेला दृष्टिकोन सपोर्टचा दबाव कमी ठेवतो आणि संपूर्ण इस्टेटवर परिणाम होण्यापूर्वी रिकव्हरी फ्लो कुठे खंडित होतो हे समजून घेण्यास मदत करतो.
ॲक्सेस व्हिझिबिलिटी गमावणे हा सहसा एक गैरसमज आहे. पासवर्डलेस लॉग्स काढून टाकत नाही, तर ते बऱ्याचदा सुधारते, कारण ॲक्सेसची घटना आता शेअर्ड पासवर्डऐवजी थेट विशिष्ट डिव्हाइस आणि ओळखीशी जोडली जाते. यामुळे सुरक्षा टीमला ऑडिट आणि इन्सिडंट रिस्पॉन्ससाठी अधिक स्पष्ट मार्ग मिळतो.
प्रत्यक्षात टिकून राहणारा रोलआउट
- सध्याच्या मालमत्तेचे ऑडिट करा. प्रत्येक SSID, RADIUS पॉलिसी, captive portal आणि फॉलबॅक पाथ मॅप करा.
- फिशिंग-प्रतिरोधक पद्धत निवडा. ही निवड NCSC मार्गदर्शन आणि आपण सपोर्ट करत असलेल्या डिव्हाइसच्या मिश्रणाशी संरेखित करा.
- कमी-जोखमीच्या नेटवर्कवर पायलट करा. अतिथी WiFi किंवा एकाच कर्मचारी सेगमेंटपासून सुरुवात करा.
- डिरेक्टरी आणि MDM कनेक्ट करा. ओळख, डिव्हाइसची स्थिती आणि पॉलिसी यांना एकमेकांशी संवाद साधू द्या.
- प्रवेश नियम लागू करा. केवळ लॉगिंग आणि रिकव्हरी पाथ सिद्ध झाल्यानंतरच प्रवेश कडक करा.
- सामायिक केलेले पासवर्ड बंद करा. नवीन पाथ भार वाहण्यासाठी पुरेसा स्थिर झाल्यावर जुना पाथ काढून टाका.
या गोष्टी व्यवस्थित करणाऱ्या संस्था बदल-व्यवस्थापनाचे काम प्रामाणिकपणे सुरू ठेवतात. प्रत्येक डिव्हाइस एकाच गतीने पुढे जाऊ शकते असा त्या खोटा दावा करत नाहीत आणि त्या पायलट प्रोग्रामला अंतिम रोलआउट समजत नाहीत. जेव्हा पॉलिसी स्पष्ट असते, फॉलबॅक नियंत्रित असतो आणि जुने शेअर्ड पासवर्ड्स जाणीवपूर्वक काढून टाकले जातात, तेव्हा पासवर्डलेस यशस्वीरित्या काम करते.
तुम्ही WiFi रीफ्रेशचे नियोजन करत असल्यास, Purple तुम्हाला पाहुणे, कर्मचारी आणि मल्टी-टेनंट वातावरणासाठी सामायिक पासवर्ड बदलून identity-based access मिळवण्यास मदत करू शकते. याचे passwordless WiFi मॉडेल ॲक्सेस पॉलिसीला ओळखीशी जोडते, जो की नेमका या लेखाचा मुख्य विषय आहे, त्यामुळे वास्तविक डिप्लॉयमेंटमध्ये हे कसे दिसते हे पाहण्यासाठी Purple ला भेट द्या.



