

Il National Cyber Security Centre del Regno Unito considera ora le passkey come il metodo di accesso preferito per i servizi online e ha spinto le organizzazioni a ridurre il più possibile la dipendenza dalle password. Questo è importante per il WiFi perché la rete è spesso il primo luogo in cui viene testata l'identità e in troppi ambienti dipende ancora da segreti condivisi, Captive Portal o codici SMS che non sono mai stati progettati per essere scalabili. La questione non è se il passwordless sia di moda, ma dove vada a modificare il rischio aziendale e i costi operativi sulle reti attive.
Perché l'autenticazione senza password è fondamentale per l'accesso alla rete
L'approccio passwordless appartiene alla progettazione della rete, non solo all'accesso alle applicazioni. Sul WiFi, una password condivisa amplia la superficie di attacco, mentre ogni rotazione crea lavoro per gli utenti, i service desk e i team in loco. Il National Cyber Security Centre del Regno Unito raccomanda di ridurre la dipendenza dalle password e di utilizzare metodi come Windows Hello e le passkey ove possibile, poiché utilizzano credenziali collegate al dispositivo anziché segreti condivisi (linee guida sulle passkey dell'NCSC).
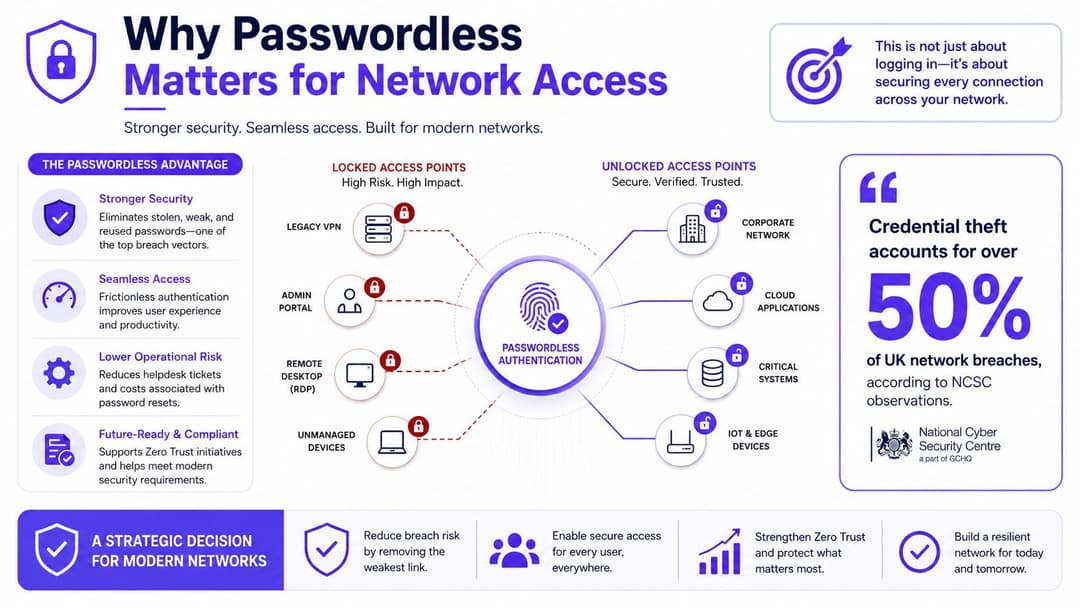
I settori dell'ospitalità, del retail e delle aziende multi-sede evidenziano rapidamente questo problema operativo. Le chiavi WPA2-PSK condivise si diffondono tra tenant, appaltatori e personale in uscita. I voucher del Captive Portal possono essere copiati o inoltrati. I codici monouso via SMS aggiungono ritardi e dipendono da un numero di telefono che potrebbe andare perso o essere intercettato. Ciascun metodo crea un ulteriore canale di supporto per il routine access alla rete.
Regola pratica: se una sola credenziale deve garantire l'accesso a centinaia di dispositivi in diverse sedi, il sistema sta distribuendo un segreto anziché applicare un controllo degli accessi individuale.
Un modello più solido associa l'accesso al dispositivo, all'utente e a una decisione di policy a livello RADIUS o NAC. L'autenticazione passwordless utilizza la biometria del dispositivo o un PIN di blocco dello schermo al posto di una password, mentre il WiFi aziendale può applicare tale identità all'accesso basato su certificati, a profili di rete gestiti o a un flusso di un identity provider. Il risultato non è semplicemente una schermata di login diversa. Cambia chi può connettersi, quale dispositivo può utilizzare e quanto velocemente l'accesso può essere revocato.
Il costo operativo è l'altro motivo per effettuare il cambiamento. Meno segreti condivisi significano meno rotazioni, meno soluzioni temporanee informali e una minore dipendenza dal supporto dell'helpdesk per il recupero. Il compromesso risiede nell'impegno di implementazione: i team devono gestire la registrazione dei dispositivi, la distribuzione di certificati o profili, i percorsi di ripristino e le eccezioni per le apparecchiature non gestite. La guida alla sicurezza WiFi enterprise di Purple fornisce un utile riferimento per valutare tali controlli in un ambiente di rete reale.
I team delle sedi dovrebbero anche valutare il percorso dell'ospite. La progettazione della rete influisce sulle code, sul roaming e sul flusso del servizio, quindi consulta gli esempi di progettazione di rete per conferenze prima di scegliere un modello di accesso per eventi e siti condivisi.
Il passwordless diventa fondamentale quando riduce contemporaneamente l'esposizione ai rischi e il lavoro di assistenza ricorrente. Sposta l'accesso alla rete dalla condivisione delle credenziali verso la garanzia dell'identità, a condizione che vengano mantenuti i controlli sui dispositivi e sulle policy circostanti.
Cosa significa davvero autenticazione senza password
Autenticazione passwordless significa che la rete smette di chiedere agli utenti di digitare una credenziale segreta che si prevede già possa essere rubata, riutilizzata o dimenticata. In termini pratici, l'utente dimostra il possesso di un dispositivo affidabile e tale dispositivo esegue uno scambio crittografico, spesso autorizzato localmente tramite un dato biometrico o un PIN. La password scompare dal flusso, ma il controllo dell'identità non si indebolisce, diventa invece molto più difficile da colpire con il phishing.
L'autenticazione senza password non è semplicemente un altro livello MFA
L'MFA inizia ancora spesso con una password. Ciò significa che il segreto condiviso rimane in gioco, insieme al conseguente onere di recupero. Il passwordless è diverso perché è progettato attorno ad autenticatori resistenti al phishing, che il NCSC incoraggia esplicitamente nelle sue linee guida sull'autenticazione aziendale (NCSC enterprise authentication policy).
Per il WiFi, i componenti fondamentali più comuni sono i seguenti:
- EAP-TLS con certificati di dispositivo, in cui il dispositivo si autentica con un certificato durante l'autenticazione 802.1X.
- Profili di federazione Passpoint e roaming, in cui il dispositivo contiene un profilo di rete attendibile e può connettersi senza dover digitare nuovamente le credenziali.
- Flussi del Captive Portal federati, in cui l'utente effettua l'accesso tramite un identity provider anziché digitare una password locale.
Il dettaglio fondamentale è che l'approccio senza password viene imposto dal server RADIUS o dalla policy NAC, non dal dispositivo client stesso. Il client può memorizzare la credenziale o attivarla con un dato biometrico, ma è la rete a decidere se tale credenziale è valida, se il dispositivo è conforme e quale livello di accesso ottiene.
L'accesso senza password su WiFi non è un trucco di UX. È un modello di credenziali che sposta la fiducia dalla memoria alla crittografia.
Questa distinzione è importante nelle infrastrutture miste. Un ospite su un telefono gestito, un appaltatore su un laptop aziendale e un membro del personale che si sposta tra i piani dell'ufficio possono autenticarsi in modi diversi, pur rientrando nello stesso quadro di policy. Più l'infrastruttura dipende da credenziali condivise, più ogni decisione di accesso diventa un'ipotesi. Il modello passwordless riduce questa incertezza a un'asserzione vincolata al dispositivo, supportata da controlli di directory e di rete.
I quattro pilastri dei vantaggi dell'autenticazione passwordless
L'autenticazione passwordless trasforma quattro aree di un'infrastruttura di rete: sicurezza, operazioni, esperienza utente e costi. Il business case è più solido quando questi effetti vengono misurati insieme, anziché trattare il passwordless semplicemente come un aggiornamento dell'autenticazione isolato.
La sicurezza cambia il modello di minaccia
Una credenziale conservata nell'enclave sicura di un dispositivo, in un archivio certificati o in un contenitore di passkey è più difficile da copiare e riprodurre rispetto a una password condivisa. Ciò riduce il valore del phishing e del riutilizzo delle credenziali, offrendo al contempo alla policy di accesso un segnale di identità più forte. L'NCSC descrive le passkey come resistenti al phishing e riferisce che l'accesso può essere fino a otto volte più veloce rispetto a nome utente, password e verifica in due passaggi (report sulle passkey dell'NCSC).
Il miglioramento è concreto negli ambienti aziendali misti. Il personale, i collaboratori esterni e i dispositivi gestiti possono utilizzare credenziali diverse mentre la rete applica regole di accesso coerenti. Le password condivise rendono ambiguo ogni evento di accesso. Le credenziali collegate al dispositivo riducono tale ambiguità e supportano una progettazione zero trust più chiara, insieme ai controlli definiti nella policy di autenticazione enterprise dell'NCSC.
L'operatività riduce le code di assistenza
L'autenticazione passwordless elimina il lavoro che altrimenti si tradurrebbe in ripristini, rotazioni delle password condivise, gestione dei voucher e richieste ripetute di accesso alla rete WiFi. Questo è fondamentale nel settore dell'ospitalità e del retail, dove la reception, i banchi di assistenza e i team in loco gestiscono i problemi di accesso parallelamente ai loro ruoli principali.
I report sulla diffusione nel Regno Unito indicano che più della metà dei responsabili IT britannici intervistati ha implementato in qualche misura soluzioni senza password. Questo dato non dimostra che ogni implementazione sia completamente matura, ma evidenzia come l'approccio senza password non sia più un caso d'uso di nicchia (report sulla diffusione nel Regno Unito).
L'approccio al networking basato sull'identità di Purple riflette lo stesso modello operativo. La rete utilizza l'identità e le policy anziché affidarsi a una passphrase condivisa, offrendo ai team un controllo migliore su chi riceve l'accesso e su come tale accesso viene gestito.
Esperienza utente e ROI sono collegati
Gli utenti notano l'autenticazione al momento della connessione. Un tocco rapido o una notifica sul dispositivo riducono i tempi di attesa. La verifica tramite SMS, le password del portale e le richieste ripetute generano richieste di supporto, specialmente quando il personale e gli ospiti si spostano tra sedi o dispositivi diversi.
Il ritorno economico deriva da diverse piccole riduzioni piuttosto che da un unico risparmio eclatante: meno richieste all'help desk, minore dipendenza dagli SMS, minore esposizione al furto di credenziali e meno amministrazione manuale. Monitorate questi parametri durante un progetto pilota, quindi confrontateli con i requisiti di ripristino, sostituzione dei dispositivi e autenticazione di fallback prima di estendere l'implementazione.
In che modo il modello passwordless rafforza una postura Zero Trust
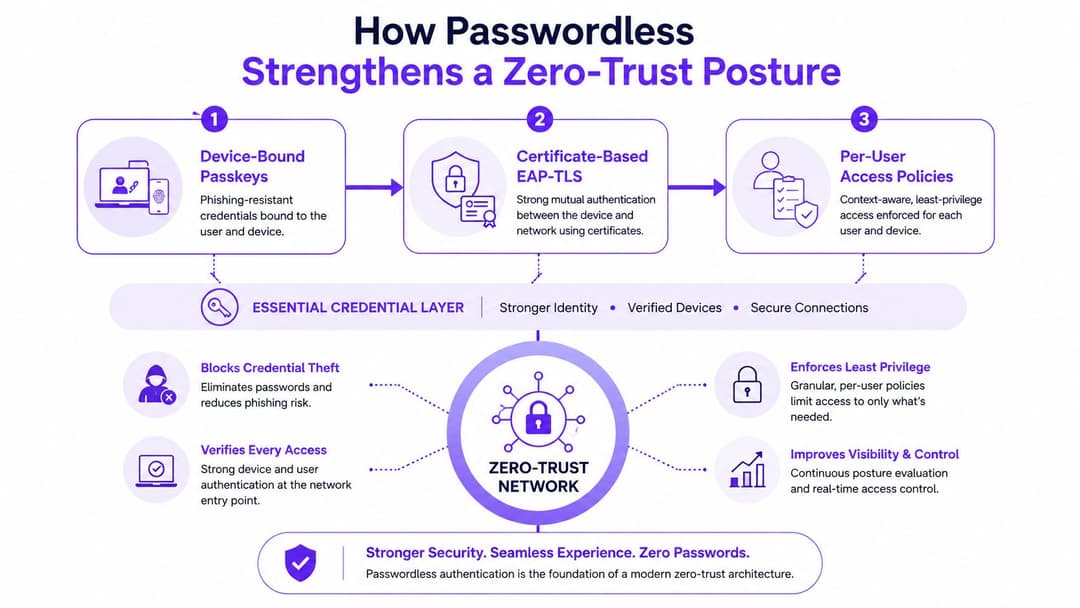
Il modello passwordless offre il massimo vantaggio in termini di sicurezza quando è inserito in una policy zero-trust. Ogni decisione di accesso dovrebbe valutare un'identità, un dispositivo e le condizioni di policy pertinenti. Il sistema legacy WPA2-PSK si affida a un'unica chiave condivisa per rappresentare molti utenti ed endpoint, impedendo alla rete di capire se la connessione provenga da un dispositivo approvato o da una credenziale prestata.
I segreti condivisi non appartengono a un approccio zero trust
Una password condivisa conferma solo che qualcuno conosce la chiave segreta. Non mostra se il dispositivo è gestito, aggiornato, assegnato alla persona corretta o idoneo per un particolare segmento di rete. Le passkey e i certificati legati al dispositivo rendono l'evento di accesso specifico sia per l'utente che per l'endpoint.
Le linee guida per le imprese nel Regno Unito supportano la riduzione della dipendenza dalle password e l'uso di controlli passwordless, tra cui Windows Hello, all'interno delle policy di autenticazione aziendali e dell'architettura zero-trust. Il valore pratico risiede nel collegamento tra l'autenticazione e la successiva applicazione delle regole. L'identità può influenzare le decisioni sullo stato di salute del dispositivo, sul segmento di rete, sull'accesso alle applicazioni e sulla risposta alla sessione, anziché esaurirsi nella schermata di login.
La policy diventa più precisa quando l'identità è esplicita
L'integrazione dell'identity provider con il controller wireless rende operativo l'accesso condizionale. La conformità del dispositivo, la posizione, l'ora del giorno e il ruolo possono influenzare la decisione ai margini della rete. La credenziale rimane solo uno degli elementi di input, ma fornisce al motore delle policy un punto di partenza più solido rispetto a un segreto condiviso riutilizzabile.
Regola pratica: se la tua policy di accesso non è in grado di distinguere un laptop aziendale gestito da uno preso in prestito, non sei ancora in un modello zero trust.
Perché questo è importante sulle reti reali
Una struttura alberghiera può inserire i telefoni degli ospiti in un profilo di roaming, mentre i dispositivi del personale utilizzano il protocollo 802.1X basato su certificati. Entrambi possono comunque inviare il contesto di identità e dispositivo a un motore di policy, che determina cosa può raggiungere ciascuna connessione. Questa separazione limita l'effetto di un dispositivo ospite compromesso senza aggiungere lavoro manuale per i team di reception o assistenza.
In un ufficio multi-tenant, un collaboratore esterno può ricevere l'accesso solo al segmento wireless richiesto. Se il dispositivo non è più conforme, la policy può limitare tale accesso senza dover cambiare la password per tutti gli altri utenti.
Questa è la distinzione tra il controllo delle credenziali e la modellazione della fiducia. Il passwordless non sostituisce il motore delle policy. Fornisce segnali relativi all'identità e all'endpoint che consentono al motore di applicare controlli più mirati ed efficaci.
Implementazioni reali per arene e siti multi-tenant
I vantaggi più evidenti del passwordless si registrano dove l'accesso avviene in modo rapido e frequente. Nell'ospitalità e nel retail, l'ospite desidera una connessione che funzioni e basta. Negli uffici e negli immobili a uso misto, il personale e i collaboratori esterni hanno bisogno di un accesso coerente senza il sovraccarico amministrativo del provisioning manuale.
WiFi per ospiti nei locali
Un ospite non dovrebbe aver bisogno di ricordare una password specifica per la struttura, attendere un SMS o registrarsi di nuovo ogni volta che si sposta tra i punti di accesso. Con Passpoint, OpenRoaming o l'accesso social basato sull'identità, il dispositivo può autenticarsi una sola volta e poi navigare all'interno della struttura con un livello di attrito nettamente inferiore. Questo è di fondamentale importanza in bar, hotel, stadi e centri commerciali, dove la pressione sulle code e il carico di lavoro del personale di reception sono fattori critici.
Questo è anche il punto in cui l'esperienza interna cambia. Il personale della reception smette di fungere da distributore di password. Il personale di sala smette di reimpostare i voucher. Gli ospiti si connettono più rapidamente e la struttura mantiene l'interazione all'interno di un flusso di identità controllato, anziché indirizzare le persone verso un'assistenza ad hoc.
Accesso del personale in ambienti multi-tenant
Le infrastrutture aziendali e multi-tenant richiedono un tipo di controllo differente. Un appaltatore in un edificio, un dipendente a tempo indeterminato in un altro e un lavoratore da remoto che arriva per una visita di un giorno hanno tutti bisogno di un accesso prevedibile senza che nessuno debba inviare una nuova password WiFi via email. È qui che il SSO federato con Microsoft Entra ID, Okta o flussi di lavoro simili basati su directory si abbina perfettamente ai certificati dei dispositivi.
La guida al WiFi multi-tenant di Purple è un riferimento utile se si ha a che fare con la segmentazione di proprietari, inquilini e appaltatori nello stesso complesso. Il punto operativo è semplice: la rete deve riconoscere il contesto dell'identità prima di consentire al dispositivo di avvicinarsi alle risorse condivise.
Un vantaggio pratico è che l'onboarding può essere standardizzato in tutte le sedi. Invece di lasciare che ogni filiale inventi il proprio processo, si fornisce al reparto IT un unico modello di policy e un unico percorso di ripristino. Questo rende l'audit, il supporto e l'offboarding molto più lineari.
Il passwordless è più facile da giustificare dove gli utenti si spostano tra spazi, dispositivi e zone di attendibilità differenti. È proprio in questi contesti che le password condivise diventano più costose.
Il modello di implementazione che funziona raramente è appariscente. Di solito si tratta di un roll-out controllato: prima l'accesso ospiti a basso attrito, poi l'onboarding del personale, infine una policy più stringente sui segmenti più sensibili. L'obiettivo non è la novità, ma ridurre le interruzioni per le persone che gestiscono la sede o l'immobile ogni giorno.
Passwordless rispetto alle password condivise e alla verifica tramite SMS
Le password condivise e i codici SMS sopravvivono perché sono familiari, non perché sono validi. Sono economici all'inizio, ma si comportano male quando una proprietà cresce, specialmente quando l'accesso è distribuito su più sedi, tenant o gruppi di utenti. L'approccio senza password elimina gran parte di questo disordine nascosto.
Confronto diretto
| Dimensione | PSK condivisa / Password | Codice monouso via SMS | Senza password (Passkey/Certificato) |
|---|---|---|---|
| Revoca | Difficile da revocare in modo pulito quando il segreto è condiviso | Legato al numero di telefono, non all'identità di rete | Il dispositivo o l'identità possono essere rimossi centralmente |
| Resistenza al phishing | Debole, il segreto può essere copiato e riutilizzato | Meglio di niente, ma comunque vulnerabile al phishing e dipendente dall'invio | Più forte, perché la credenziale è vincolata al dispositivo |
| Carico di lavoro dell'help desk | Elevato quando le password vengono riutilizzate o modificate | Medio, con problemi di ricezione degli SMS e blocchi dell'account | Inferiore quando il processo di ripristino è progettato correttamente |
| Attrito per l'utente | Il reinserimento, la rotazione e la dimenticanza dei segreti sono comuni | Passaggio extra e tempi di attesa | In genere più rapido una volta registrati |
| Verificabilità | Limitata, specialmente con credenziali condivise | Meglio delle password condivise, ma comunque collegata a un canale piuttosto che a un dispositivo | Più forte, perché gli eventi di autenticazione sono associati all'identità e al dispositivo |
Le password WiFi condivise sono particolarmente scomode perché una sola fuga di dati compromette ogni endpoint connesso. Gli SMS sembrano una soluzione migliore sulla carta, ma aggiungono comunque una dipendenza dalla consegna dell'operatore telefonico e un numero che può essere trasferito o intercettato. In entrambi i casi, la rete si affida ancora a un meccanismo di associazione debole.
Le linee guida del NCSC sulle passkey sono il segnale più chiaro nel Regno Unito che il vecchio modello è ormai superato. Esse considerano ora le passkey come il metodo di login preferito e descrivono esplicitamente l'autenticazione passwordless come un login sicuro tramite biometria o un PIN di blocco dello schermo anziché una password tradizionale (NCSC passkeys guidance). Questo è rilevante perché lo stesso modello di attendibilità è ciò che rende l'accesso WiFi più pulito e meno esposto al phishing.
Se volete testare quanto sia realmente resiliente un flusso di accesso attuale, un pentest white-labeled può esporre i punti in cui i segreti condivisi, la logica del portale o i percorsi di fallback lasciano ancora delle lacune. La parte utile non è il report in sé, ma vedere quale percorso sceglierebbe un vero attaccante quando una policy senza password è completata solo a metà.
Errori comuni e una checklist pratica per il rollout
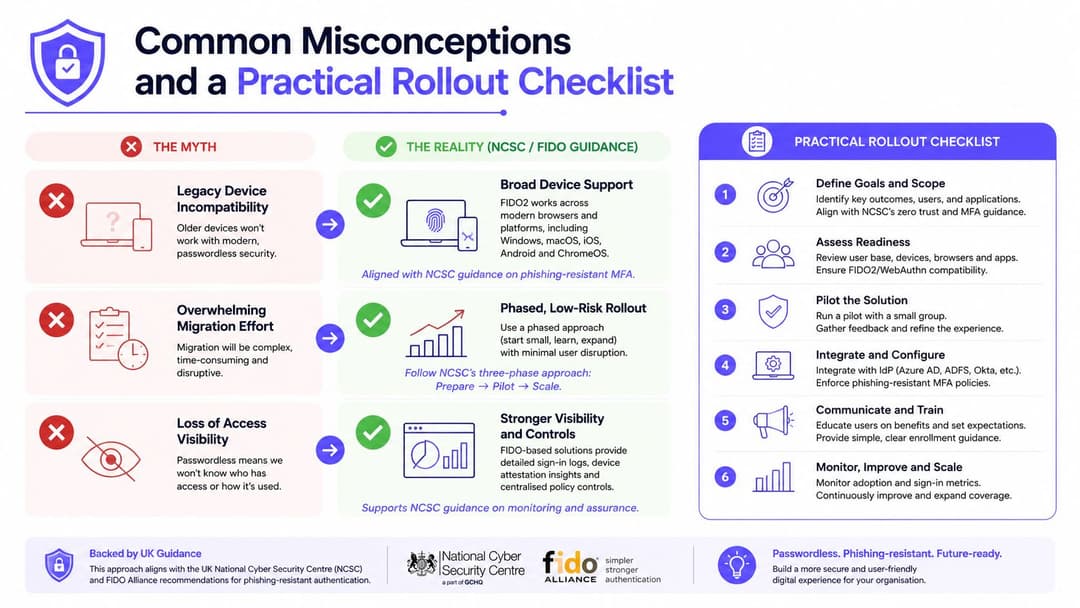
Le obiezioni sono solitamente prevedibili. Qualcuno sostiene che i vecchi dispositivi non funzioneranno, che la migrazione causerà troppi disagi o che la visibilità peggiorerà una volta scomparsa la password. In pratica, queste preoccupazioni sono reali, ma sono gestibili se si progetta l'implementazione in base alle classi di dispositivi, ai confini delle policy e ai percorsi di ripristino, invece di cercare di cambiare tutto in una volta.
Le tre obiezioni che bloccano i progetti
La compatibilità con i dispositivi legacy rappresenta l'ostacolo più comune, specialmente in infrastrutture miste con scanner più vecchi, terminali condivisi o apparecchiature specialistiche. La soluzione non consiste nel forzare ogni endpoint a utilizzare lo stesso metodo, ma nell'adottare il giusto fallback, come l'accesso basato su certificati per i dispositivi gestiti e un percorso controllato separato per l'hardware legacy. Le linee guida del NCSC supportano questa direzione, in quanto inquadrano l'approccio senza password come metodo preferenziale, consentendo comunque alle policy aziendali di decidere dove si adatta meglio (linee guida NCSC sulle passkey).
Lo sforzo di migrazione sembra più grande di quanto non sia in realtà quando i team immaginano un passaggio radicale e immediato. È più pratico iniziare con reti ospiti a basso rischio, per poi estendere l'accesso al personale e agli appaltatori una volta che la directory, l'MDM e la registrazione dei log sono stabili. Questo approccio graduale limita la pressione sul supporto e consente di individuare eventuali interruzioni nel flusso di ripristino prima che si ripercuotano sull'intera infrastruttura.
La perdita di visibilità sugli accessi è solitamente un malinteso. L'autenticazione senza password non rimuove i log, spesso li migliora, perché l'evento di accesso ora si lega a un dispositivo e a un'identità anziché a una password condivisa. Ciò offre al team di sicurezza una traccia più chiara per l'audit e la risposta agli incidenti.
Un'implementazione che regge davvero alla prova del tempo
- Verificare l'infrastruttura esistente. Mappare ogni SSID, policy RADIUS, captive portal e percorso di fallback.
- Scegliere un metodo resistente al phishing. Allineare la scelta con le linee guida NCSC e il mix di dispositivi supportati.
- Avviare un progetto pilota su una rete a basso rischio. Iniziare con il WiFi per gli ospiti o con un singolo segmento di personale.
- Collegare la directory e l'MDM. Fare in modo che l'identità, lo stato del dispositivo e le policy comunichino tra loro.
- Applicare le regole di accesso. Limitare l'accesso solo dopo che i percorsi di logging e ripristino sono stati testati e approvati.
- Eliminare le password condivise. Rimuovere il vecchio percorso una volta che quello nuovo è sufficientemente stabile da gestire il carico.
Le organizzazioni che ottengono ottimi risultati mantengono trasparente il lavoro di gestione del cambiamento. Non pretendono che ogni dispositivo si muova alla stessa velocità e non confondono un progetto pilota con un roll-out completato. L'accesso senza password funziona quando la policy è chiara, il fallback è controllato e la vecchia chiave condivisa viene dismessa intenzionalmente.
Se stai pianificando un aggiornamento del WiFi, Purple può aiutarti a sostituire le password condivise con un accesso basato sull'identità per ospiti, personale e ambienti multi-tenant. Il suo modello WiFi passwordless collega le policy di accesso all'identità, che è esattamente il cambiamento su cui si è concentrato questo articolo, quindi visita Purple se vuoi vedere come si presenta in una distribuzione reale.



