

Le UK National Cyber Security Centre considère désormais les passkeys comme la méthode de connexion privilégiée pour les services en ligne, et encourage vivement les organisations à réduire leur dépendance aux mots de passe partout où cela est possible. C'est un sujet crucial pour le WiFi, car le réseau est souvent le premier point d'évaluation de l'identité, et dans de trop nombreux parcs, il repose encore sur des secrets partagés, des Captive Portals ou des codes SMS qui n'ont jamais été conçus pour l'évolutivité. La question n'est pas de savoir si le sans mot de passe est à la mode, mais plutôt où il permet de réduire le risque commercial et le coût d'exploitation sur les réseaux actifs.
Pourquoi le sans mot de passe est essentiel pour l'accès réseau
Le sans mot de passe a toute sa place dans la conception réseau, et pas seulement pour la connexion aux applications. Sur le WiFi, un mot de passe partagé élargit la surface d'attaque, tandis que chaque rotation génère du travail pour les utilisateurs, les centres de services et les équipes locales. Le UK National Cyber Security Centre recommande de réduire la dépendance aux mots de passe et d'utiliser des méthodes telles que Windows Hello et les passkeys dans la mesure du possible, car elles reposent sur des identifiants liés aux appareils plutôt que sur des secrets partagés (Directives du NCSC sur les passkeys).
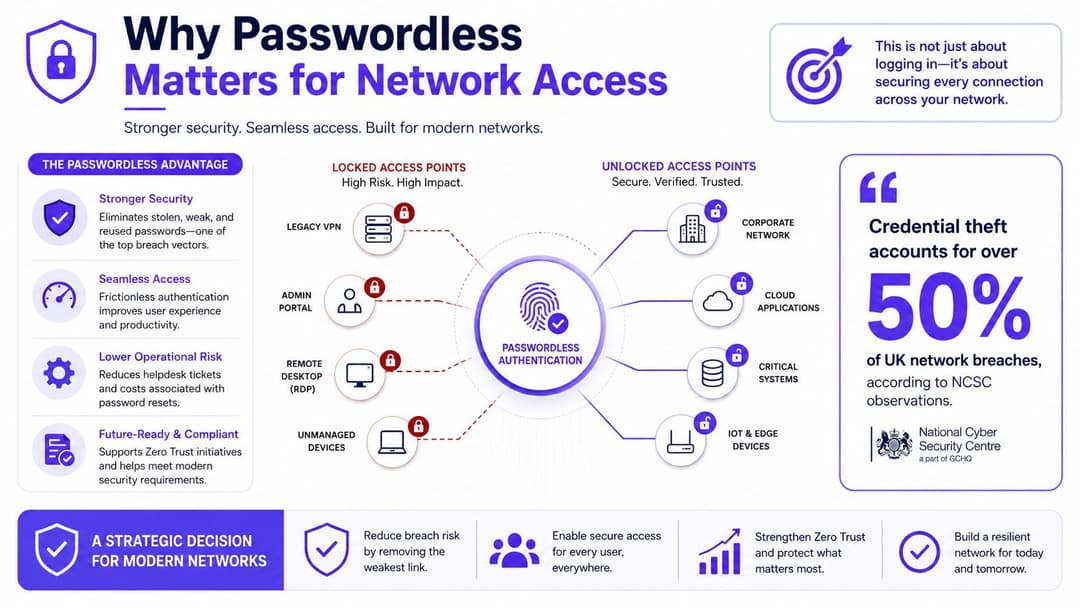
Les parcs du secteur de l'hôtellerie, de la vente au détail et des entreprises multisites mettent rapidement en évidence ce problème opérationnel. Les clés WPA2-PSK partagées circulent entre les locataires, les prestataires et le personnel sortant. Les coupons de Captive Portal peuvent être copiés ou transférés. Les codes uniques par SMS ajoutent des délais et dépendent d'un numéro de téléphone qui peut être perdu ou piraté. Chaque méthode crée un canal d'assistance supplémentaire pour un accès réseau de routine.
Règle pratique : si un seul identifiant doit accorder l'accès à des centaines d'appareils sur plusieurs sites, la conception revient à distribuer un secret plutôt qu'à appliquer un contrôle d'accès individuel.
Un modèle plus robuste lie l'accès à l'appareil, à l'utilisateur et à une décision de politique au niveau de la couche RADIUS ou NAC. L'authentification sans mot de passe utilise la biométrie de l'appareil ou un code PIN de déverrouillage de l'écran au lieu d'un mot de passe, tandis que le WiFi d'entreprise peut appliquer cette identité à un accès basé sur des certificats, à des profils réseau gérés ou à un flux de fournisseur d'identité. Le résultat n'est pas un écran de connexion différent. Cela change qui peut se connecter, quel appareil peut être utilisé et avec quelle rapidité l'accès peut être révoqué.
Le coût opérationnel est l'autre raison majeure d'opérer cette transition. Moins de secrets partagés signifie moins de rotations, moins de solutions de contournement informelles et moins de dépendance vis-à-vis du service d'assistance pour la récupération. Le compromis réside dans l'effort de mise en œuvre : les équipes doivent gérer l'enregistrement des appareils, la distribution de certificats ou de profils, les processus de récupération et les exceptions pour les équipements non gérés. Le guide de sécurité WiFi d'entreprise de Purple fournit une référence utile pour évaluer ces contrôles au sein d'un parc actif.
Les équipes chargées des sites doivent également évaluer le parcours des visiteurs. La conception du réseau a un impact sur les files d'attente, l'itinérance et la fluidité du service - n'hésitez pas à consulter des exemples de conception réseau pour les conférences avant de choisir un modèle d'accès pour les événements et les sites partagés.
Le sans mot de passe est pertinent lorsqu'il réduit à la fois l'exposition aux risques et les tâches d'assistance récurrentes. Il fait évoluer l'accès réseau du partage d'identifiants vers l'assurance de l'identité, à condition que les contrôles d'appareils et de politiques associés soient maintenus.
Ce que signifie réellement l'authentification sans mot de passe
L'authentification sans mot de passe signifie que le réseau cesse de demander aux utilisateurs de saisir un secret qu'il s'attend déjà à voir volé, réutilisé ou oublié. En termes pratiques, l'utilisateur prouve la possession d'un appareil de confiance, et cet appareil effectue un échange cryptographique, souvent autorisé localement par une biométrie ou un code PIN. Le mot de passe disparaît du flux, mais le contrôle d'identité ne s'affaiblit pas, il devient plus difficile à pirater par phishing.
Le sans mot de passe n'est pas qu'une simple couche MFA de plus
L'authentification multifacteur commence encore souvent par un mot de passe. Cela signifie que le secret partagé reste en jeu, tout comme la charge de récupération qui l'accompagne. Le sans mot de passe est différent car il est conçu autour d'authentificateurs résistants au phishing, ce que le NCSC encourage explicitement dans ses directives d'authentification d'entreprise (NCSC enterprise authentication policy).
Pour le WiFi, les composants les plus courants se présentent ainsi :
- EAP-TLS avec certificats d'appareil, où l'appareil prouve son identité avec un certificat lors de l'authentification 802.1X.
- Profils de fédération Passpoint et d'itinérance, où l'appareil transporte un profil réseau de confiance et peut s'y joindre sans avoir à saisir à nouveau ses identifiants.
- Flux de Captive Portal fédérés, où l'utilisateur se connecte via un fournisseur d'identité au lieu de saisir un mot de passe local.
Le détail clé est que le passwordless est appliqué par le serveur RADIUS ou la politique NAC, et non par l'appareil client lui-même. Le client peut stocker l'identifiant ou l'activer avec une donnée biométrique, mais le réseau décide si cet identifiant est valide, si l'appareil est conforme et quel niveau d'accès lui est accordé.
Le sans-mot-de-passe sur le WiFi n'est pas une simple astuce d'expérience utilisateur. C'est un modèle d'identification qui transfère la confiance de la mémoire humaine vers la cryptographie.
Cette distinction est essentielle dans les parcs d'équipements mixtes. Un invité sur un téléphone géré, un prestataire sur un ordinateur portable d'entreprise et un membre du personnel en itinérance entre les étages d'un bureau peuvent tous s'authentifier de manière différente tout en s'inscrivant dans le même cadre de conformité. Plus le parc dépend d'identifiants partagés, plus chaque décision d'accès devient une conjecture. Le sans-mot-de-passe réduit cette incertitude à une assertion liée à l'appareil, étayée par des contrôles d'annuaire et de réseau.
Les quatre piliers des avantages de l'authentification sans mot de passe
L'authentification sans mot de passe modifie quatre aspects d'un parc réseau : la sécurité, les opérations, l'expérience utilisateur et les coûts. L'analyse de rentabilité est la plus forte lorsque ces effets sont mesurés ensemble, plutôt que de traiter le sans mot de passe comme une simple mise à niveau d'authentification isolée.
La sécurité modifie le modèle de menace
Un identifiant conservé dans l'enclave sécurisée d'un appareil, un magasin de certificats ou un conteneur de passkey est plus difficile à copier et à rejouer qu'un mot de passe partagé. Cela réduit l'efficacité du phishing et de la réutilisation d'identifiants, tout en fournissant un signal d'identité plus fort pour la politique d'accès. Le NCSC décrit les passkeys comme résistants au phishing et indique que la connexion peut être jusqu'à huit fois plus rapide qu'avec un nom d'utilisateur, un mot de passe et une validation en deux étapes (Rapport du NCSC sur les passkeys).
L'amélioration est concrète au sein des parcs d'équipements mixtes. Le personnel, les prestataires et les appareils gérés peuvent utiliser des identifiants différents tandis que le réseau applique des règles d'accès cohérentes. Les mots de passe partagés rendent chaque événement d'accès ambigu. Les identifiants liés aux appareils éliminent cette ambiguïté et favorisent une architecture zero trust plus claire, en accord avec les contrôles définis dans la politique d'authentification d'entreprise du NCSC.
Les opérations modifient la file d'attente
Le sans mot de passe élimine les tâches liées aux réinitialisations, à la rotation des mots de passe partagés, à l'administration des coupons et aux demandes répétées de connexion au WiFi. Cela compte beaucoup dans l'hôtellerie et le commerce de détail, où la réception, les guichets d'assistance et les équipes sur site gèrent les problèmes d'accès en parallèle de leurs fonctions principales.
Les rapports sur l'adoption au Royaume-Uni indiquent que plus de la moitié des responsables informatiques britanniques interrogés ont déployé une solution sans mot de passe. Ce chiffre ne prouve pas que chaque déploiement est totalement mature, mais il montre que le sans mot de passe a dépassé le stade de cas d'usage spécialisé (Rapports sur l'adoption au Royaume-Uni).
L'approcher d'infrastructure réseau basée sur l'identité de Purple reflète ce même modèle opérationnel. Le réseau s'appuie sur l'identité et la politique plutôt que sur une phrase de passe partagée, ce qui permet aux équipes de mieux contrôler qui accède au réseau et comment cet accès est géré.
L'expérience et le ROI sont liés
Les utilisateurs remarquent l'authentification au moment de la connexion. Un clic rapide ou une invite sur l'appareil réduit le temps d'attente. La vérification par SMS, les mots de passe de portails et les invites répétées génèrent des demandes d'assistance, en particulier lorsque le personnel et les invités se déplacent entre différents sites ou appareils.
Le retour sur investissement financier provient de plusieurs petites réductions plutôt que d'une seule économie spectaculaire : moins d'incidents de support, moins de dépendance aux SMS, une exposition réduite au vol d'identifiants et moins d'administration manuelle. Suivez ces indicateurs lors d'un projet pilote, puis comparez-les avec les exigences de récupération, de remplacement d'appareils et d'authentification de secours avant d'étendre le déploiement.
Comment le sans-mot-de-passe renforce une posture Zero Trust
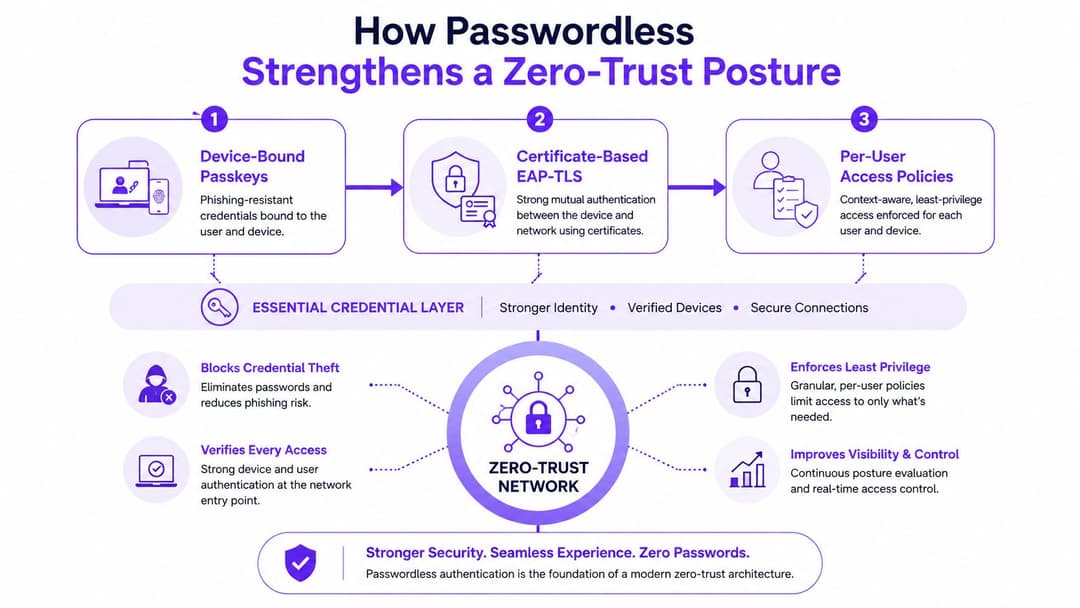
Le sans-mot-de-passe offre son avantage de sécurité le plus fort lorsqu'il s'inscrit dans une politique zero-trust. Chaque décision d'accès doit évaluer une identité, un appareil et les conditions de politique applicables. Le protocole hérité WPA2-PSK repose sur une seule clé partagée pour représenter de nombreux utilisateurs et terminaux, de sorte que le réseau ne peut pas déterminer si la connexion provient d'un appareil approuvé ou d'un identifiant emprunté.
Les secrets partagés n'ont pas leur place dans une architecture de confiance zéro
Un mot de passe partagé confirme uniquement que quelqu'un connaît le secret. Il n'indique pas si l'appareil est géré, mis à jour, attribué à la bonne personne ou adapté à un segment de réseau spécifique. Les clés d'accès (passkeys) liées à l'appareil et les certificats permettent de lier précisément l'événement d'accès à la fois à l'utilisateur et au terminal.
Les directives destinées aux entreprises britanniques préconisent de réduire la dépendance aux mots de passe et d'utiliser des contrôles sans mot de passe, y compris Windows Hello, au sein de la politique d'authentification d'entreprise et de l'architecture zero-trust. La valeur pratique réside dans le lien entre l'authentification et l'application ultérieure des règles. L'identité peut alimenter les décisions concernant la santé des appareils, le segment réseau, l'accès aux applications et la réponse aux sessions, au lieu de s'arrêter à l'écran de connexion.
La politique devient plus précise lorsque l'identité est explicite
L'intégration du fournisseur d'identité avec le contrôleur sans fil rend l'accès conditionnel opérationnel. La conformité de l'appareil, l'emplacement, l'heure de la journée et le rôle peuvent influencer la décision en périphérie du réseau. L'identifiant ne reste qu'un élément d'entrée parmi d'autres, mais il offre au moteur de politique un point de départ plus solide qu'un secret partagé réutilisable.
Règle pratique : si votre politique d'accès ne peut pas distinguer un ordinateur portable managé d'un appareil emprunté, elle n'est pas encore zero trust.
Pourquoi cela est important sur les réseaux réels
Un établissement hôtelier peut placer les téléphones des clients sur un profil itinérant tandis que les appareils du personnel utilisent un 802.1X basé sur des certificats. Les deux peuvent toujours envoyer le contexte d'identité et d'appareil à un moteur de politique, qui détermine ce que chaque connexion peut atteindre. Cette séparation limite l'impact d'un appareil client compromis sans ajouter de travail manuel pour les équipes de réception ou de service.
Dans un bureau multi-locataires, un prestataire peut recevoir un accès uniquement au segment sans fil requis. Si l'appareil n'est plus conforme, la politique peut restreindre cet accès sans avoir à changer le mot de passe de tous les autres utilisateurs.
C'est toute la différence entre la simple vérification des identifiants et la modélisation de la confiance. Le sans mot de passe ne remplace pas le moteur de politiques. Il lui fournit des signaux d'identité et de terminaux qui permettent d'appliquer des contrôles plus précis et plus pertinents.
Déploiements concrets pour les espaces événementiels et les sites multi-locataires
Les gains les plus évidents du sans mot de passe apparaissent là où l'accès doit être rapide et fréquent. Dans l'hôtellerie et le commerce de détail, l'invité souhaite une connexion qui fonctionne tout simplement. Dans les bureaux et les parcs immobiliers à usage mixte, le personnel et les prestataires ont besoin d'un accès cohérent sans la charge administrative d'un provisionnement manuel.
WiFi invité dans les espaces publics
Un invité ne devrait pas avoir à mémoriser un mot de passe propre à un établissement, à attendre un SMS ou à se réenregistrer chaque fois qu'il se déplace d'un point d'accès à un autre. Avec Passpoint, OpenRoaming ou la connexion sociale basée sur l'identité, l'appareil peut s'authentifier une seule fois puis basculer sur tout le site avec beaucoup moins de friction. C'est précieux dans les bars, les hôtels, les stades et les centres commerciaux, où la pression des files d'attente et la charge de travail à l'accueil comptent.
C'est également là que l'expérience interne change. Le personnel d'accueil cesse de distribuer des mots de passe. Le personnel de terrain n'a plus à réinitialiser des coupons. Les invités se connectent plus rapidement, et l'établissement maintient l'interaction au sein d'un flux d'identité contrôlé plutôt que de diriger les utilisateurs vers une assistance improvisée.
Accès du personnel dans les environnements multi-locataires
Les parcs d'entreprises et multi-locataires nécessitent une forme de contrôle différente. Un prestataire dans un bâtiment, un employé permanent dans un autre et un travailleur à distance arrivant pour une visite d'une journée ont tous besoin d'un accès prévisible sans que personne n'ait à envoyer un nouveau mot de passe WiFi par e-mail. C'est là que le SSO fédéré avec Azure Entra ID, Okta ou des flux de travail similaires basés sur des annuaires s'associe parfaitement aux certificats d'appareils.
Le guide du WiFi multi-locataire de Purple est une référence utile si vous gérez la segmentation des propriétaires, des locataires et des sous-traitants au sein d'un même site. Le point opérationnel est simple, le réseau doit reconnaître le contexte d'identité avant de laisser l'appareil s'approcher des ressources partagées.
L'un des gains pratiques est que l'intégration peut être standardisée sur l'ensemble des sites. Au lieu que chaque agence invente son propre processus, vous donnez à l'informatique un modèle de politique unique et un chemin de récupération unique. Cela rend l'audit, l'assistance et la désactivation des accès beaucoup plus fluides.
Le sans mot de passe est plus facile à justifier là où les utilisateurs se déplacent entre différents espaces, appareils et zones de confiance. C'est là que les mots de passe partagés deviennent les plus coûteux.
Le modèle de déploiement qui fonctionne est rarement spectaculaire. Il s'agit généralement d'un déploiement contrôlé : d'abord un accès invité fluide, puis l'intégration du personnel, et enfin une politique plus stricte sur les segments les plus sensibles. Le but n'est pas l'originalité, mais de réduire les interruptions pour les personnes qui gèrent le site ou le parc au quotidien.
Sans mot de passe versus mots de passe partagés et vérification par SMS
Les mots de passe partagés et les codes SMS perdurent parce qu'ils sont familiers, non parce qu'ils sont performants. Ils sont économiques au départ, mais deviennent problématiques à mesure qu'un parc s'agrandit, en particulier lorsque l'accès est réparti sur plusieurs sites, locataires ou groupes d'utilisateurs. Le sans-mot-de-passe élimine une grande partie de cette complexité invisible.
Comparaison côte à côte
| Dimension | PSK partagé / Mot de passe | Code unique par SMS | Sans mot de passe (Passkey/Cert) |
|---|---|---|---|
| Révocation | Difficile à révoquer proprement lorsque le secret est partagé | Lié au numéro de téléphone, pas à l'identité réseau | L'appareil ou l'identité peut être supprimé de manière centralisée |
| Résistance au phishing | Faible, le secret peut être copié et réutilisé | Mieux que rien, mais toujours sensible au phishing et dépendant de la distribution | Plus forte, car l'identifiant est lié à l'appareil |
| Charge du helpdesk | Élevée lorsque les mots de passe sont réutilisés ou modifiés | Moyenne, avec des problèmes de distribution de SMS et de verrouillage | Plus faible lorsque la récupération est correctement conçue |
| Friction utilisateur | La saisie répétée, la rotation et l'oubli des secrets sont fréquents | Étape supplémentaire et temps d'attente | Généralement plus rapide une fois enregistré |
| Audits | Limité, en particulier avec des identifiants partagés | Mieux que les mots de passe partagés, mais toujours lié à un canal plutôt qu'à un appareil | Plus fort, car les événements d'authentification sont associés à l'identité et à l'appareil |
Les mots de passe WiFi partagés sont particulièrement problématiques car une seule fuite affecte tous les points d'extrémité connectés. Le SMS semble plus séduisant sur le papier, mais il ajoute une dépendance vis-à-vis de l'acheminement par l'opérateur et d'un numéro qui peut être transféré ou intercepté. Dans les deux cas, le réseau repose toujours sur un mécanisme de connexion faible.
Les directives du NCSC sur les passkeys sont le signal le plus clair au Royaume-Uni que l'ancien modèle est en voie de disparition. Il traite désormais les passkeys comme la méthode de connexion privilégiée, et décrit explicitement l'authentification sans mot de passe comme une connexion sécurisée par le biais de la biométrie ou d'un code PIN de déverrouillage de l'écran au lieu d'un mot de passe traditionnel (NCSC passkeys guidance). C'est pertinent car ce même modèle de confiance est ce qui rend l'accès WiFi plus fluide et moins exposé au phishing.
Si vous souhaitez tester la résilience réelle d'un flux d'accès actuel, un pentest en marque blanche peut exposer les failles là où les secrets partagés, la logique du portail ou les voies de secours laissent encore des lacunes. L'élément utile n'est pas le rapport lui-même, c'est de voir quel chemin un véritable attaquant emprunterait lorsque la politique passwordless n'est qu'à moitié configurée.
Idées reçues courantes et liste de contrôle pour un déploiement pratique
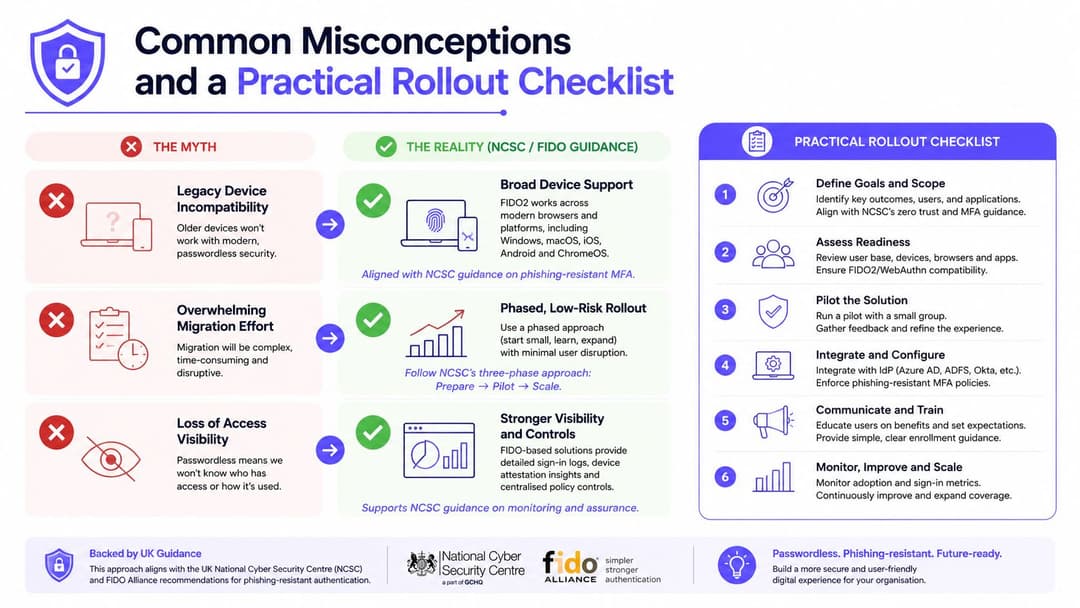
Les objections sont généralement prévisibles. On craint souvent que les anciens appareils ne fonctionnent pas, que la migration soit trop perturbante ou que la visibilité diminue une fois les mots de passe supprimés. En pratique, ces préoccupations sont réelles, mais elles sont gérables si vous concevez le déploiement autour de classes d'appareils, de limites de politiques et de voies de récupération au lieu d'essayer de tout basculer d'un coup.
Les trois objections qui bloquent les projets
La compatibilité avec les anciens appareils est le point de blocage le plus courant, en particulier dans les parcs mixtes équipés de scanners plus anciens, de terminaux partagés ou d'équipements spécialisés. La solution ne consiste pas à imposer la même méthode à chaque terminal, mais à utiliser le bon plan de secours, tel qu'un accès basé sur des certificats pour les appareils gérés et un chemin contrôlé distinct pour le matériel existant. Les directives du NCSC soutiennent cette orientation, car elles présentent le sans mot de passe comme une méthode privilégiée tout en laissant la politique de l'entreprise décider de la solution la plus adaptée (Directives du NCSC sur les clés d'accès).
L'effort de migration semble plus important qu'il ne l'est en réalité lorsque les équipes imaginent une transition brutale et globale. Il est plus pratique de commencer par des réseaux invités à faible risque, puis de s'étendre aux accès du personnel et des prestataires une fois que l'annuaire, le MDM et la journalisation sont stables. Cette approche progressive maintient la pression sur l'assistance à un niveau bas et vous permet d'identifier les défaillances du flux de récupération avant qu'elles n'affectent l'ensemble du parc.
La perte de visibilité sur les accès est généralement un malentendu. Le sans-mot-de-passe ne supprime pas les journaux d'activité, il les améliore souvent, car l'événement d'accès est désormais lié à un appareil et à une identité plutôt qu'à un mot de passe partagé. Cela offre à l'équipe de sécurité une piste d'audit plus claire pour la conformité et la réponse aux incidents.
Un déploiement qui tient réellement la route
- Auditer le parc actuel. Cartographiez chaque SSID, politique RADIUS, captive portal et chemin de secours.
- Choisir une méthode résistante au phishing. Alignez votre choix sur les directives du NCSC et la variété d'appareils que vous prenez en charge.
- Piloter sur un réseau à faible risque. Commencez par le WiFi invité ou un seul segment d'employés.
- Connecter l'annuaire et le MDM. Faites en sorte que l'identité, l'état de l'appareil et la politique communiquent entre eux.
- Appliquer les règles d'accès. Restreignez l'accès uniquement après avoir validé les chemins de journalisation et de récupération.
- Abandonner les mots de passe partagés. Supprimez l'ancien chemin d'accès une fois que le nouveau est assez stable pour supporter la charge.
Les organisations qui réussissent cette transition maintiennent une gestion du changement rigoureuse. Elles ne prétendent pas que tous les appareils peuvent évoluer au même rythme, et elles ne confondent pas un projet pilote avec un déploiement finalisé. Le sans-mot-de-passe fonctionne lorsque la politique est claire, que la solution de secours est contrôlée et que l'ancien secret partagé est délibérément retiré.
Si vous planifiez un renouvellement de votre infrastructure WiFi, Purple peut vous aider à remplacer les mots de passe partagés par un accès basé sur l'identité pour les invités, le personnel et les environnements multi-locataires. Son modèle de WiFi sans mot de passe associe la politique d'accès à l'identité, ce qui correspond exactement à la transition sur laquelle cet article s'est concentré. Visitez donc Purple si vous souhaitez voir à quoi cela ressemble dans un déploiement réel.



