

O National Cyber Security Centre do Reino Unido agora trata as passkeys como o método de login preferido para serviços online, e tem incentivado as organizações a reduzir a dependência de senhas sempre que possível. Isso é importante para o WiFi porque a rede geralmente é o primeiro lugar onde a identidade é testada e, em muitas propriedades, ela ainda depende de segredos compartilhados, Captive Portals ou códigos SMS que nunca foram projetados para escala. A questão não é se o passwordless está na moda, mas sim onde ele altera o risco comercial e o custo operacional em redes ativas.
Por que a autenticação sem senha é importante para o acesso à rede
O passwordless pertence ao design de rede, não apenas ao login de aplicativos. No WiFi, uma senha compartilhada expande a superfície de ataque, enquanto cada rotação cria trabalho para usuários, help-desks e equipes locais. O National Cyber Security Centre do Reino Unido recomenda reduzir a dependência de senhas e usar métodos como o Windows Hello e passkeys sempre que possível, pois eles usam credenciais vinculadas ao dispositivo em vez de segredos compartilhados (orientações sobre passkeys do NCSC).
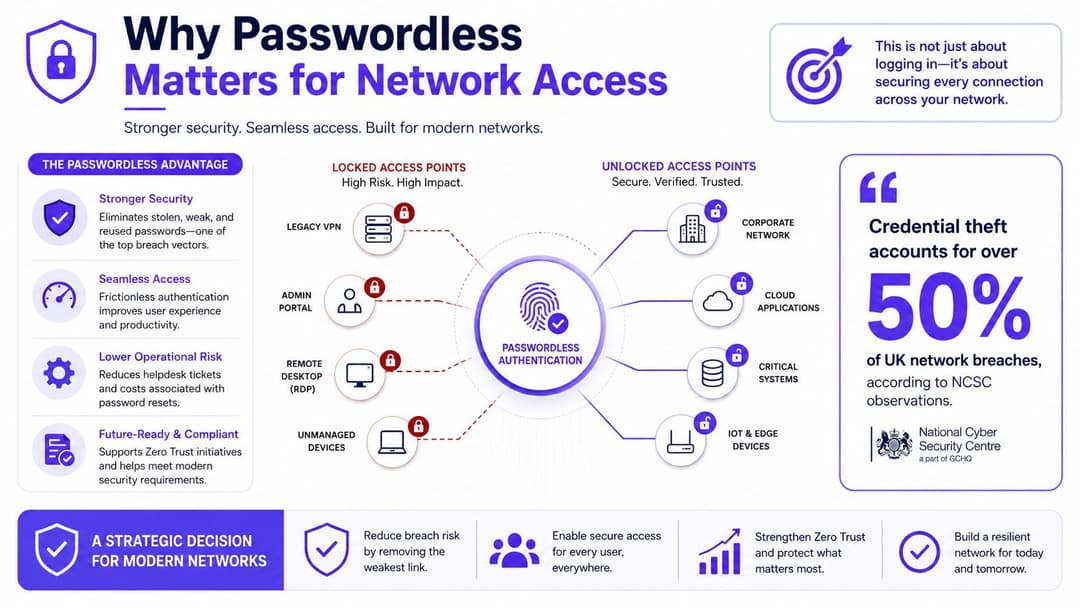
Os setores de hotelaria, varejo e grandes empresas distribuídas expõem o problema operacional rapidamente. Chaves WPA2-PSK compartilhadas se espalham entre inquilinos, prestadores de serviços e funcionários que estão saindo. Vouchers de Captive Portal podem ser copiados ou encaminhados. Códigos únicos de SMS geram atrasos e dependem de um número de telefone que pode ser perdido ou clonado. Cada método cria mais um fluxo de suporte para o acesso rotineiro à rede.
Regra prática: se uma única credencial precisa conceder acesso a centenas de dispositivos em vários locais, o modelo está distribuindo um segredo em vez de aplicar um controle de acesso individual.
Um modelo mais forte vincula o acesso ao dispositivo, ao usuário e a uma decisão de política na camada RADIUS ou NAC. A autenticação sem senha usa a biometria do dispositivo ou um PIN de bloqueio de tela em vez de uma senha, enquanto o WiFi corporativo pode aplicar essa identidade ao acesso baseado em certificado, a perfis de rede gerenciados ou a um fluxo de provedor de identidade. O resultado não é uma tela de login diferente. Isso altera quem pode se conectar, qual dispositivo pode usar e a rapidez com que o acesso pode ser revogado.
O custo operacional é o outro motivo para fazer a mudança. Menos segredos compartilhados significam menos rotações, menos soluções alternativas informais e menos dependência de recuperação de help-desk. A contrapartida é o esforço de implementação: as equipes devem gerenciar o registro de dispositivos, a distribuição de certificados ou perfis, os caminhos de recuperação e as exceções para equipamentos não gerenciados. O guia de segurança de WiFi corporativo da Purple fornece uma referência útil para avaliar esses controles em uma propriedade ativa.
As equipes dos locais também devem avaliar a jornada do visitante. O design da rede afeta filas, roaming e o fluxo de serviço, por isso veja exemplos de design de rede para conferências antes de escolher um padrão de acesso para eventos e locais compartilhados.
O acesso sem senha é essencial quando reduz a exposição e o trabalho recorrente de suporte ao mesmo tempo. Ele move o acesso à rede do compartilhamento de credenciais para a garantia de identidade, desde que os controles de dispositivo e políticas associados sejam mantidos.
O que a autenticação sem senha realmente significa
A autenticação sem senha significa que a rede para de pedir aos usuários que digitem um segredo que ela já espera que seja roubado, reutilizado ou esquecido. Em termos práticos, o usuário comprova a posse de um dispositivo confiável, e esse dispositivo realiza uma troca criptográfica, muitas vezes autorizada localmente por uma biometria ou PIN. A senha desaparece do fluxo, mas a verificação de identidade não se torna mais fraca - ela se torna mais difícil de sofrer phishing.
Sem senha não é apenas mais uma camada de MFA
O MFA ainda costuma começar com uma senha. Isso significa que o segredo compartilhado continua em jogo, assim como a carga de recuperação que o acompanha. O modelo sem senha é diferente porque foi projetado em torno de autenticadores resistentes a phishing, o que o NCSC incentiva explicitamente em suas orientações de autenticação corporativa (NCSC enterprise authentication policy).
Para WiFi, os blocos de construção mais comuns são os seguintes:
- EAP-TLS com certificados de dispositivo, onde o dispositivo se comprova com um certificado durante a autenticação 802.1X.
- Perfis de federação de roaming e Passpoint, onde o dispositivo carrega um perfil de rede confiável e pode se conectar sem digitar novamente as credenciais.
- Fluxos de Captive Portal federados, onde o usuário faz login por meio de um provedor de identidade em vez de digitar uma senha local.
O detalhe fundamental é que a ausência de senha é imposta pelo servidor RADIUS ou pela política de NAC, e não pelo dispositivo cliente em si. O cliente pode armazenar a credencial ou ativá-la com biometria, mas a rede decide se essa credencial é válida, se o dispositivo está em conformidade e qual nível de acesso ele recebe.
O login sem senha no WiFi não é um truque de experiência do usuário. É um modelo de credencial que transfere a confiança da memória para a criptografia.
Essa distinção é importante em ambientes mistos. Um visitante em um telefone gerenciado, um prestador de serviços em um laptop corporativo e um funcionário circulando entre os andares do escritório podem se autenticar de maneiras diferentes e, ainda assim, cair na mesma estrutura de políticas. Quanto mais o ambiente depende de credenciais compartilhadas, mais cada decisão de acesso se torna uma suposição. O modelo sem senha elimina essa adivinhação, transformando-a em uma afirmação vinculada ao dispositivo, respaldada por controles de diretório e de rede.
Os Quatro Pilares dos Benefícios da Autenticação Sem Senha
A autenticação sem senha altera quatro partes de um parque de rede: segurança, operações, experiência do usuário e custo. O caso de negócio é mais robusto quando esses efeitos são medidos juntos, em vez de tratar o acesso sem senha apenas como uma atualização de autenticação isolada.
A segurança muda o modelo de ameaças
Uma credencial armazenada em um enclave seguro de dispositivo, armazenamento de certificados ou contêiner de passkey é mais difícil de copiar e reproduzir do que uma senha compartilhada. Isso reduz o valor do phishing e do reuso de credenciais, ao mesmo tempo em que oferece à política de acesso um sinal de identidade mais forte. O NCSC descreve as passkeys como resistentes a phishing e relata que o login pode ser até oito vezes mais rápido do que o nome de usuário, senha e 2SV (relatório de passkeys do NCSC).
A melhoria é prática em propriedades mistas. Funcionários, prestadores de serviços e dispositivos gerenciados podem usar credenciais diferentes enquanto a rede aplica regras de acesso consistentes. Senhas compartilhadas tornam cada evento de acesso ambíguo. Credenciais vinculadas ao dispositivo reduzem essa ambiguidade e apoiam um design de zero trust mais claro, juntamente com os controles estabelecidos na política de autenticação corporativa do NCSC.
As operações mudam a fila de atendimento
O acesso sem senha elimina tarefas que, de outra forma, se traduziriam em redefinições, rotações de senhas compartilhadas, administração de vouchers e solicitações repetidas para se conectar ao WiFi. Isso faz diferença no setor de hotelaria e varejo, onde as equipes de recepção, helpdesk e atendimento local lidam com problemas de acesso em paralelo às suas funções principais.
Relatórios sobre a cobertura de adoção no Reino Unido indicam que mais da metade dos líderes de TI britânicos pesquisados possuíam algum tipo de implantação sem senha. O número não prova que todas as implantações estejam maduras, mas mostra que o acesso sem senha deixou de ser um caso de uso especializado (cobertura de adoção no Reino Unido).
A abordagem de rede baseada em identidade da Purple reflete o mesmo modelo operacional. A rede usa identidade e políticas em vez de depender de uma senha compartilhada, o que oferece às equipes um controle melhor sobre quem recebe o acesso e como esse acesso é gerenciado.
Experiência e ROI estão conectados
Os usuários percebem a autenticação no momento da conexão. Um toque rápido ou uma notificação no dispositivo reduz o tempo de espera. Verificação por SMS, senhas de Captive Portal e solicitações repetidas geram chamados de suporte, especialmente quando funcionários e convidados transitam entre locais ou dispositivos.
O retorno financeiro vem de várias pequenas reduções, em vez de uma única economia dramática: menos incidentes no help desk, menor dependência de SMS, menor exposição ao roubo de credenciais e menos administração manual. Monitore essas métricas durante um piloto e, em seguida, compare-as com os requisitos de recuperação, substituição de dispositivos e autenticação de fallback antes de expandir a implantação.
Como o modelo sem senha fortalece uma postura de Zero Trust
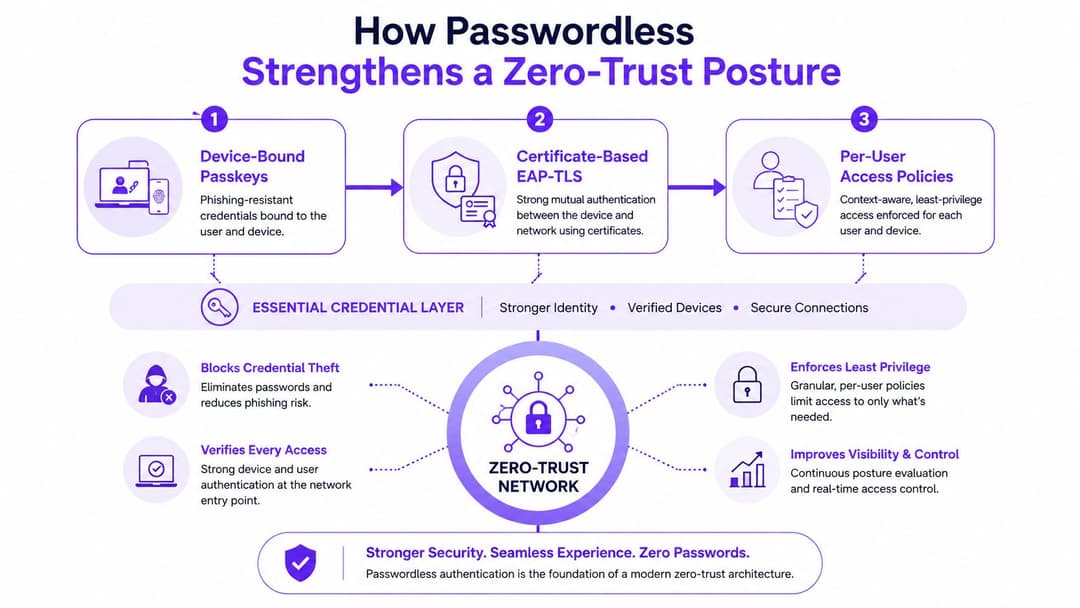
O modelo sem senha oferece seu maior benefício de segurança quando integrado a uma política de zero trust. Cada decisão de acesso deve avaliar uma identidade, um dispositivo e as condições de política relevantes. O legado WPA2-PSK depende de uma única chave compartilhada para representar muitos usuários e dispositivos finais, de modo que a rede não consegue distinguir se a conexão vem de um dispositivo aprovado ou de uma credencial emprestada.
Segredos compartilhados não pertencem a uma arquitetura zero trust
Uma senha compartilhada apenas confirma que alguém sabe o segredo. Ela não mostra se o dispositivo é gerenciado, atualizado, atribuído à pessoa certa ou adequado para um segmento de rede específico. Passkeys e certificados vinculados ao dispositivo tornam o evento de acesso específico tanto para o usuário quanto para o endpoint.
As diretrizes para empresas no Reino Unido apoiam a redução da dependência de senhas e o uso de controles sem senha, incluindo o Windows Hello, dentro da política de autenticação corporativa e da arquitetura zero trust. O valor prático está na ligação entre a autenticação e a aplicação posterior de regras. A identidade pode alimentar decisões sobre a integridade do dispositivo, segmento de rede, acesso a aplicativos e resposta da sessão, em vez de terminar na tela de login.
A política fica mais precisa quando a identidade é explícita
A integração do provedor de identidade com a controladora sem fio torna o acesso condicional operacional. A conformidade do dispositivo, a localização, a hora do dia e a função podem influenciar a decisão na borda da rede. A credencial continua sendo apenas uma entrada, mas oferece ao mecanismo de políticas um ponto de partida mais forte do que um segredo compartilhado reutilizável.
Regra prática: se sua política de acesso não consegue distinguir um laptop gerenciado de um emprestado, ela ainda não é zero trust.
Por que isso importa em redes reais
Um empreendimento hoteleiro pode colocar os telefones dos hóspedes em um perfil de roaming enquanto os dispositivos da equipe usam 802.1X baseado em certificado. Ambos ainda podem enviar o contexto de identidade e dispositivo para um mecanismo de políticas, que determina o que cada conexão pode alcançar. Essa separação limita o efeito de um dispositivo de hóspede comprometido sem adicionar trabalho manual para as equipes de recepção ou de atendimento.
Em um escritório multi-tenant, um prestador de serviço pode receber acesso apenas ao segmento sem fio necessário. Se o dispositivo deixar de estar em conformidade, a política pode restringir esse acesso sem precisar alterar a senha de todos os outros usuários.
Essa é a distinção entre verificação de credenciais e modelagem de confiança. O passwordless não substitui o mecanismo de política. Ele fornece sinais de identidade e endpoint que permitem que o mecanismo aplique controles mais estreitos e úteis.
Implantações no Mundo Real para Locais de Eventos e Espaços Multi-Tenant
Os benefícios mais evidentes do acesso sem senha aparecem onde a conexão precisa ser rápida e frequente. Em hotéis e lojas, o convidado quer uma conexão que simplesmente funcione. Em escritórios e empreendimentos de uso misto, funcionários e prestadores de serviço precisam de acesso consistente sem a sobrecarga administrativa do provisionamento manual.
WiFi de visitantes em locais de grande público
Um visitante não deve precisar se lembrar de uma senha específica do local, esperar por um SMS ou se registrar novamente toda vez que se mover entre pontos de acesso. Com o Passpoint, OpenRoaming ou login social baseado em identidade, o dispositivo pode se autenticar uma vez e depois fazer o roaming pelo local com muito menos atrito. Isso é valioso em bares, hotéis, estádios e shopping centers, onde a pressão nas filas e a carga de trabalho na recepção são importantes.
É aqui também que a experiência interna se transforma. A equipe de recepção deixa de atuar como distribuidora de senhas. Os funcionários de atendimento param de redefinir vouchers. Os convidados se conectam mais rápido, e o estabelecimento mantém a interação dentro de um fluxo de identidade controlado, em vez de direcionar as pessoas para um suporte ad hoc.
Acesso de funcionários em ambientes multi-tenant
Ambientes corporativos e de múltiplos inquilinos precisam de um formato diferente de controle. Um prestador de serviços em um prédio, um funcionário permanente em outro e um trabalhador remoto chegando para uma visita de um dia precisam de acesso previsível sem que alguém envie uma nova senha de WiFi por e-mail. É aí que o SSO federado com Azure Entra ID, Okta ou fluxos de trabalho semelhantes integrados ao diretório se alinham perfeitamente com os certificados de dispositivo.
O guia de WiFi multi-tenant da Purple é uma referência útil se você estiver lidando com a segmentação de proprietários, inquilinos e prestadores de serviços no mesmo local. O ponto operacional é simples: a rede deve reconhecer o contexto de identidade antes de permitir que o dispositivo chegue perto de recursos compartilhados.
Um ganho prático é que a integração de usuários pode ser padronizada em todos os locais. Em vez de cada filial inventar seu próprio processo, você oferece à TI um único modelo de política e um único caminho de recuperação. Isso torna a auditoria, o suporte e o desligamento de usuários muito mais simples.
O acesso sem senha é mais fácil de justificar onde os usuários se movem entre espaços, dispositivos e zonas de confiança. É aí que as senhas compartilhadas se tornam mais caras.
O padrão de implantação que funciona raramente é espalhafatoso. Geralmente é uma implantação controlada, primeiro com acesso de visitantes de baixo atrito, depois a integração da equipe e, por fim, uma política mais rígida em segmentos mais sensíveis. O objetivo não é a novidade, mas menos interrupções para as pessoas que administram o local ou a propriedade todos os dias.
Autenticação Sem Senha Versus Senhas Compartilhadas e Verificação por SMS
Senhas compartilhadas e códigos SMS sobrevivem porque são familiares, não porque são bons. Eles são baratos no início, mas funcionam mal quando a propriedade cresce, especialmente quando o acesso é distribuído por vários locais, inquilinos ou grupos de usuários. O modelo sem senha elimina grande parte dessa bagunça oculta.
Comparação lado a lado
| Dimensão | PSK Compartilhado / Senha | Código Único via SMS | Sem Senha (Chave de Acesso/Certificado) |
|---|---|---|---|
| Revogação | Difícil de revogar de forma limpa quando o segredo é compartilhado | Vinculado ao número de telefone, não à identidade da rede | O dispositivo ou a identidade podem ser removidos centralmente |
| Resistência a phishing | Fraca, o segredo pode ser copiado e reutilizado | Melhor do que nada, mas ainda vulnerável a phishing e dependente da entrega | Mais forte, pois a credencial é vinculada ao dispositivo |
| Carga de suporte técnico | Alta quando as senhas são reutilizadas ou alteradas | Média, com problemas de entrega de SMS e bloqueios de conta | Menor quando a recuperação é projetada corretamente |
| Fricção do usuário | Redigitação, rotação e segredos esquecidos são comuns | Etapa extra e tempo de espera | Geralmente mais rápido após o cadastro |
| Auditabilidade | Limitada, especialmente com credenciais compartilhadas | Melhor do que senhas compartilhadas, mas ainda vinculada a um canal em vez de um dispositivo | Mais forte, pois os eventos de autenticação são mapeados para a identidade e o dispositivo |
Senhas de WiFi compartilhadas são especialmente problemáticas porque um único vazamento afeta todos os endpoints conectados. O SMS parece melhor no papel, mas ainda adiciona uma dependência da entrega da operadora e um número que pode ser transferido ou interceptado. Em ambos os casos, a rede continua dependendo de um mecanismo de adesão fraco.
As orientações de passkey do NCSC são o sinal mais claro do Reino Unido de que o modelo antigo está de saída. Agora eles tratam as passkeys como o método de login preferencial e descrevem explicitamente a autenticação sem senha como um login seguro por meio de biometria ou PIN de bloqueio de tela em vez de uma senha tradicional (NCSC passkeys guidance). Isso é relevante porque o mesmo modelo de confiança é o que torna o acesso WiFi mais limpo e menos propício a phishing.
Se você quiser testar o quão resiliente é o fluxo de acesso atual, um pentest white-label pode expor onde os segredos compartilhados, a lógica do portal ou os caminhos de fallback ainda deixam lacunas. A parte útil não é o relatório em si, mas sim ver qual caminho um invasor real escolheria quando uma política sem senha está apenas parcialmente construída.
Equívocos Comuns e um Checklist Prático de Implantação
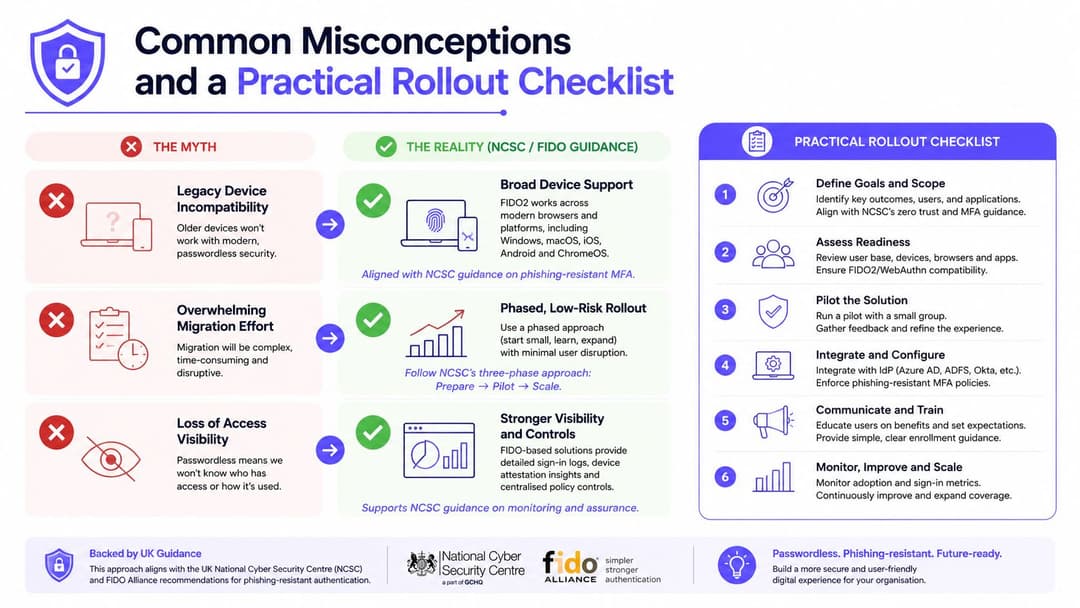
As objeções geralmente são previsíveis. Alguém diz que os dispositivos antigos não funcionarão, que a migração será muito disruptiva ou que a visibilidade piorará quando as senhas desaparecerem. Na prática, essas preocupações são reais, mas são gerenciáveis se você projetar a implantação em torno de classes de dispositivos, limites de políticas e caminhos de recuperação, em vez de tentar mudar tudo de uma vez.
As três objeções que travam projetos
A compatibilidade com dispositivos legados é o obstáculo mais comum, especialmente em infraestruturas mistas com leitores mais antigos, terminais compartilhados ou equipamentos especializados. A resposta não é forçar todos os endpoints no mesmo método, mas usar o fallback correto, como acesso baseado em certificado para dispositivos gerenciados e um caminho controlado separado para hardware legado. As diretrizes do NCSC apoiam essa direção, pois definem o acesso sem senha como o método preferencial, permitindo que a política corporativa decida onde ele se adapta melhor (diretrizes do NCSC sobre chaves de acesso).
O esforço de migração parece maior do que realmente é quando as equipes imaginam uma transição abrupta de uma só vez. É mais prático começar por redes de visitantes de baixo risco e, depois, expandir para o acesso de funcionários e prestadores de serviços assim que o diretório, MDM e logs estiverem estáveis. Essa abordagem em fases mantém a pressão sobre o suporte sob controle e permite identificar onde o fluxo de recuperação falha antes que isso afete todo o ambiente.
A perda de visibilidade de acesso geralmente é um mal-entendido. O login sem senha não remove os registros, muitas vezes ele os melhora, porque o evento de acesso agora se vincula a um dispositivo e a uma identidade, e não a uma senha compartilhada. Isso oferece à equipe de segurança um rastro mais claro para auditorias e resposta a incidentes.
Um lançamento que realmente funciona
- Audite a infraestrutura atual. Mapeie cada SSID, política RADIUS, Captive Portal e caminho de fallback.
- Escolha um método resistente a phishing. Alinhe a escolha com as diretrizes do NCSC e a combinação de dispositivos que você suporta.
- Faça um piloto em uma rede de baixo risco. Comece com o WiFi de visitantes ou com um único segmento de funcionários.
- Conecte o diretório e o MDM. Faça com que a identidade, o estado do dispositivo e a política se comuniquem entre si.
- Aplique as regras de acesso. Restrinja o acesso somente após a comprovação dos caminhos de registro e recuperação.
- Elimine as senhas compartilhadas. Remova o caminho antigo assim que o novo estiver estável o suficiente para suportar a carga.
As organizações que fazem isso bem mantêm o trabalho de gestão de mudanças transparente. Elas não fingem que todos os dispositivos podem avançar no mesmo ritmo e não confundem um piloto com uma implantação concluída. O login sem senha funciona quando a política é clara, a alternativa de contingência é controlada e o antigo segredo compartilhado é desativado de forma planejada.
Se você está planejando uma atualização de WiFi, a Purple pode ajudar a substituir senhas compartilhadas por um acesso baseado em identidade para visitantes, funcionários e ambientes multi-tenant. Seu modelo de WiFi sem senha conecta a política de acesso à identidade, que é exatamente a mudança na qual este artigo se concentrou, então visite a Purple se quiser ver como isso funciona em uma implantação real.



