

যুক্তরাজ্যের National Cyber Security Centre এখন অনলাইন পরিষেবাগুলির জন্য passkeys কে পছন্দের লগইন পদ্ধতি হিসেবে বিবেচনা করে, এবং এটি সংস্থাগুলিকে যেখানে সম্ভব পাসওয়ার্ডের উপর নির্ভরতা কমাতে চাপ দিচ্ছে। WiFi এর জন্য এটি অত্যন্ত গুরুত্বপূর্ণ কারণ নেটওয়ার্ক প্রায়শই এমন প্রথম স্থান যেখানে পরিচয় পরীক্ষা করা হয়, এবং অনেক বেশি এস্টেটে এটি এখনও শেয়ার্ড সিক্রেট, Captive Portal, বা SMS কোডের উপর নির্ভর করে যা কখনই স্কেলের জন্য ডিজাইন করা হয়নি। প্রশ্নটি পাসওয়ার্ডবিহীন পদ্ধতিটি ফ্যাশনেবল কিনা তা নয়, বরং এটি লাইভ নেটওয়ার্কে কোথায় ব্যবসায়িক ঝুঁকি এবং অপারেটিং খরচ পরিবর্তন করে তা নিয়ে।
নেটওয়ার্ক অ্যাক্সেসের জন্য পাসওয়ার্ডহীন কেন গুরুত্বপূর্ণ
পাসওয়ার্ডবিহীন ধারণাটি কেবল অ্যাপ্লিকেশন লগইনেই নয়, নেটওয়ার্ক ডিজাইনেও থাকা উচিত। WiFi এ, একটি শেয়ার্ড পাসওয়ার্ড আক্রমণের পরিধি বাড়িয়ে দেয়, আর প্রতিটি রোটেশন ব্যবহারকারী, সার্ভিস ডেস্ক এবং সাইট টিমের জন্য কাজ তৈরি করে। যুক্তরাজ্যের National Cyber Security Centre পাসওয়ার্ডের নির্ভরতা হ্রাস করার এবং যেখানে সম্ভব Windows Hello এবং passkeys এর মতো পদ্ধতিগুলি ব্যবহার করার পরামর্শ দেয়, কারণ এগুলি শেয়ার্ড সিক্রেটের পরিবর্তে ডিভাইস-বাউন্ড শংসাপত্র ব্যবহার করে (NCSC passkeys guidance)।
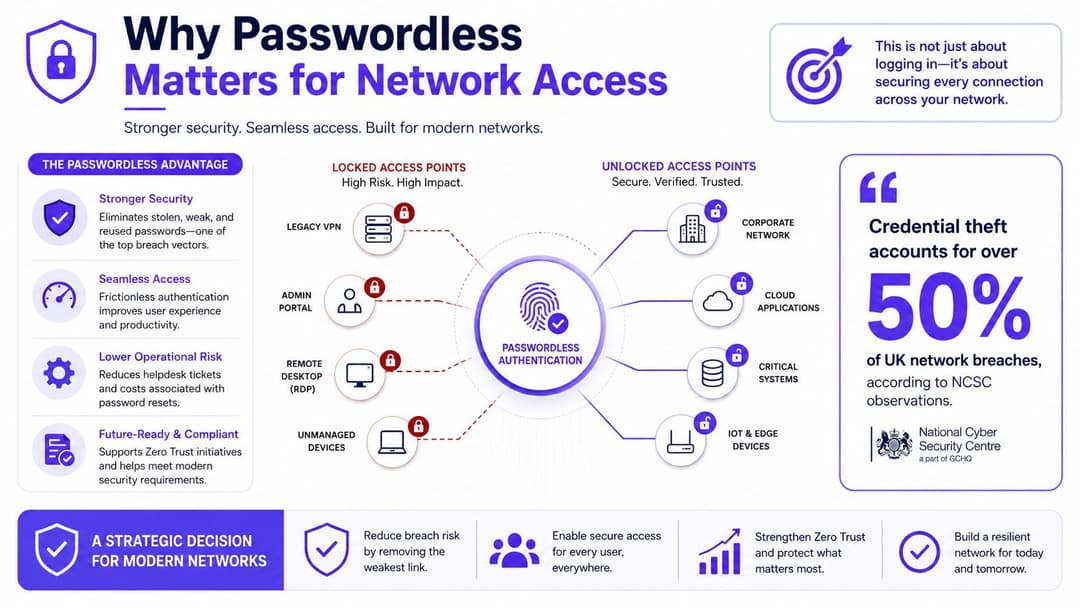
হসপিটালিটি, রিটেইল এবং মাল্টি-সাইট এন্টারপ্রাইজ এস্টেটগুলো দ্রুত এই অপারেটিং সমস্যাটি প্রকাশ করে দেয়। শেয়ারড WPA2-PSK কিগুলো টেন্যান্ট, ঠিকাদার এবং চলে যাওয়া কর্মীদের মধ্যে ছড়িয়ে পড়ে। Captive Portal ভাউচারগুলো কপি বা ফরোয়ার্ড করা সম্ভব। SMS ওয়ান-টাইম কোডগুলোতে বিলম্ব ঘটে এবং এগুলো এমন একটি ফোন নম্বরের ওপর নির্ভর করে যা হারিয়ে যেতে পারে বা হাইজ্যাক হতে পারে। প্রতিটি পদ্ধতিই নিয়মিত নেটওয়ার্ক অ্যাক্সেসের ক্ষেত্রে আরও একটি সাপোর্ট পাথের সৃষ্টি করে।
ব্যবহারিক নিয়ম: যদি একটি ক্রেডেন্সিয়ালকে বিভিন্ন সাইটজুড়ে শত শত ডিভাইসে অ্যাক্সেস দিতে হয়, তবে ডিজাইনটি পৃথক অ্যাক্সেস কন্ট্রোল প্রয়োগ করার পরিবর্তে একটি সিক্রেট বিতরণ করছে।
একটি শক্তিশালী মডেল RADIUS বা NAC স্তরে ডিভাইস, ব্যবহারকারী এবং একটি নীতিগত সিদ্ধান্তের সাথে সংযোগ স্থাপন করে। পাসওয়ার্ডহীন প্রমাণীকরণ পাসওয়ার্ডের পরিবর্তে ডিভাইসের বায়োমেট্রিক্স বা একটি লক-স্ক্রিন PIN ব্যবহার করে, যেখানে এন্টারপ্রাইজ WiFi সেই পরিচয়টিকে সার্টিফিকেট-ভিত্তিক অ্যাক্সেস, পরিচালিত নেটওয়ার্ক প্রোফাইল, বা একটি পরিচয়-প্রদানকারী ফ্লোতে প্রয়োগ করতে পারে। এর ফলাফল কোনও ভিন্ন লগইন স্ক্রিন নয়। এটি কারা সংযোগ করতে পারে, তারা কোন ডিভাইস ব্যবহার করতে পারে এবং কত দ্রুত অ্যাক্সেস বাতিল করা যেতে পারে তা পরিবর্তন করে।
পরিচালন খরচ হল এই পরিবর্তন করার অন্য কারণ। কম শেয়ার্ড সিক্রেট মানে কম রোটেশন, কম অনানুষ্ঠানিক সমাধান, এবং হেল্প-ডেস্ক রিকভারির উপর কম নির্ভরতা। এর বিপরীতে বাস্তবায়নের জন্য একটি চেষ্টা প্রয়োজন: টিমকে অবশ্যই ডিভাইস এনরোলমেন্ট, সার্টিফিকেট বা প্রোফাইল ডিস্ট্রিবিউশন, রিকভারি পাথ এবং আনম্যানেজড সরঞ্জামের ব্যতিক্রমগুলি পরিচালনা করতে হবে। Purple এর enterprise WiFi security guide একটি লাইভ এস্টেটে এই নিয়ন্ত্রণগুলি মূল্যায়ন করার জন্য একটি দরকারী রেফারেন্স প্রদান করে।
ভেন্যু টিমগুলোর উচিত অতিথিদের যাতায়াতের পথ বা জার্নি মূল্যায়ন করা। নেটওয়ার্ক ডিজাইন লাইনে দাঁড়ানো, রোমিং এবং পরিষেবার প্রবাহকে প্রভাবিত করে, তাই ইভেন্ট এবং শেয়ার্ড সাইটগুলোর জন্য একটি অ্যাক্সেস প্যাটার্ন বেছে নেওয়ার আগে কনফারেন্সের জন্য নেটওয়ার্কিং ডিজাইনের উদাহরণগুলো ব্রাউজ করুন।
পাসওয়ার্ডহীন ব্যবস্থা তখনই গুরুত্বপূর্ণ হয় যখন এটি একই সাথে এক্সপোজার এবং পুনরাবৃত্তিমূলক সাপোর্টের কাজ কমায়। এটি নেটওয়ার্ক অ্যাক্সেসকে ক্রেডেন্সিয়াল শেয়ারিং থেকে আইডেন্টিটি অ্যাসিউরেন্স-এর দিকে নিয়ে যায়, যদি আশেপাশের ডিভাইস এবং পলিসি নিয়ন্ত্রণগুলো বজায় রাখা হয়।
পাসওয়ার্ডহীন যাচাইকরণ আসলে কী বোঝায়
পাসওয়ার্ডহীন প্রমাণীকরণ মানে হল নেটওয়ার্ক ব্যবহারকারীদের এমন একটি গোপন কোড টাইপ করতে বলা বন্ধ করে যা ইতিমধ্যেই চুরি, পুনরায় ব্যবহার বা ভুলে যাওয়ার সম্ভাবনা রয়েছে। ব্যবহারিক পরিভাষায়, ব্যবহারকারী একটি বিশ্বস্ত ডিভাইসের মালিকানা প্রমাণ করে এবং সেই ডিভাইসটি একটি ক্রিপ্টোগ্রাফিক এক্সচেঞ্জ সম্পাদন করে, যা প্রায়শই স্থানীয়ভাবে একটি বায়োমেট্রিক বা PIN দ্বারা অনুমোদিত হয়। ফ্লো থেকে পাসওয়ার্ডটি অদৃশ্য হয়ে যায়, তবে পরিচয় যাচাইকরণ দুর্বল হয় না, বরং এটি ফিশিং করা আরও কঠিন হয়ে ওঠে।
পাসওয়ার্ডহীন কেবল আরেকটি MFA স্তর নয়
MFA এখনও প্রায়শই একটি পাসওয়ার্ড দিয়ে শুরু হয়। এর অর্থ হল শেয়ার করা গোপন বিষয়টি সচল থাকে এবং এর সাথে আসা রিকভারির ঝামেলাও বজায় থাকে। পাসওয়ার্ডহীন পদ্ধতিটি ভিন্ন কারণ এটি ফিশিং-প্রতিরোধী প্রমাণীকরণকারী-এর চারপাশে ডিজাইন করা হয়েছে, যা NCSC তার এন্টারপ্রাইজ প্রমাণীকরণ নির্দেশিকায় স্পষ্টভাবে উৎসাহিত করে (NCSC enterprise authentication policy)।
WiFi-এর ক্ষেত্রে, সবচেয়ে সাধারণ বিল্ডিং ব্লকগুলো দেখতে এইরকম হয়:
- ডিভাইস সার্টিফিকেট সহ EAP-TLS, যেখানে ডিভাইসটি 802.1X প্রমাণীকরণের সময় একটি সার্টিফিকেটের মাধ্যমে নিজেকে প্রমাণ করে।
- Passpoint এবং রোমিং ফেডারেশন প্রোফাইল, যেখানে ডিভাইসটি একটি বিশ্বস্ত নেটওয়ার্ক প্রোফাইল বহন করে এবং পরিচয়পত্র পুনরায় টাইপ না করেই যুক্ত হতে পারে।
- ফেডারেটেড Captive Portal ফ্লো, যেখানে ব্যবহারকারী স্থানীয় পাসওয়ার্ড টাইপ করার পরিবর্তে একটি পরিচয় প্রদানকারীর মাধ্যমে সাইন ইন করেন।
মূল বিষয়টি হলো যে পাসওয়ার্ডহীন প্রক্রিয়াটি RADIUS সার্ভার বা NAC পলিসি দ্বারা প্রয়োগ করা হয়, ক্লায়েন্ট ডিভাইস নিজে থেকে এটি করে না। ক্লায়েন্ট ক্রেডেনশিয়ালটি সংরক্ষণ করতে পারে বা বায়োমেট্রিক দিয়ে এটি সক্রিয় করতে পারে, কিন্তু নেটওয়ার্ক সিদ্ধান্ত নেয় যে ক্রেডেনশিয়ালটি বৈধ কিনা, ডিভাইসটি নিয়ম মেনে চলছে কিনা এবং এটি কী স্তরের অ্যাক্সেস পাবে।
WiFi-তে পাসওয়ার্ডহীন ব্যবস্থা কোনও UX ট্রিক নয়। এটি একটি ক্রেডেনশিয়াল মডেল যা বিশ্বাসকে মেমরি থেকে ক্রিপ্টোগ্রাফিতে স্থানান্তরিত করে।
মিশ্র এস্টেটে এই পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ। একটি ম্যানেজড ফোনের মাধ্যমে অতিথি ব্যবহারকারী, একটি কর্পোরেট ল্যাপটপের মাধ্যমে কোনো ঠিকাদার এবং অফিসের বিভিন্ন ফ্লোরের মধ্যে রোমিং করা স্টাফ সদস্য - প্রত্যেকেই একই পলিসি ফ্রেমওয়ার্কের আওতাভুক্ত থেকে ভিন্ন উপায়ে প্রমাণীকরণ বা অথেন্টিকেশন করতে পারেন। এস্টেট যত বেশি শেয়ারড ক্রেডেনশিয়ালের ওপর নির্ভর করবে, অ্যাক্সেসের প্রতিটি সিদ্ধান্ত তত বেশি অনুমানের ওপর নির্ভরশীল হয়ে পড়বে। পাসওয়ার্ডহীন পদ্ধতি ডিরেক্টরি এবং নেটওয়ার্ক কন্ট্রোল দ্বারা সমর্থিত একটি ডিভাইস-বাউন্ড অ্যাসারশনের মাধ্যমে এই অনুমানের প্রয়োজনীয়তা দূর করে।
পাসওয়ার্ডহীন প্রমাণীকরণ সুবিধার চারটি মূল স্তম্ভ
পাসওয়ার্ডহীন অথেন্টিকেশন একটি নেটওয়ার্ক এস্টেটের চারটি অংশ পরিবর্তন করে: নিরাপত্তা, অপারেশন, ব্যবহারকারীর অভিজ্ঞতা এবং খরচ। বিজনেস কেসটি তখনই সবচেয়ে শক্তিশালী হয় যখন এই প্রভাবগুলো এককভাবে একটি অথেন্টিকেশন আপগ্রেড হিসেবে না দেখে একসাথে পরিমাপ করা হয়।
নিরাপত্তা থ্রেট মডেলকে পরিবর্তন করে
একটি ডিভাইসের সুরক্ষিত এনক্লেভ, সার্টিফিকেট স্টোর, বা passkey কন্টেনারে রাখা শংসাপত্র একটি শেয়ার্ড পাসওয়ার্ডের চেয়ে কপি এবং রিপ্লে করা অনেক বেশি কঠিন। এটি ফিশিং এবং শংসাপত্র পুনরায় ব্যবহারের মূল্য হ্রাস করে, পাশাপাশি অ্যাক্সেস পলিসিকে একটি শক্তিশালী আইডেন্টিটি সিগন্যাল দেয়। NCSC passkeys কে ফিশিং-প্রতিরোধী হিসাবে বর্ণনা করে এবং রিপোর্ট করে যে সাইন-ইন ব্যবহারকারীর নাম, পাসওয়ার্ড এবং 2SV-এর চেয়ে আট গুণ দ্রুত হতে পারে (NCSC passkeys report)।
মিশ্র এস্টেটে এই উন্নতি বাস্তবসম্মত। কর্মী, ঠিকাদার এবং পরিচালিত ডিভাইসগুলি বিভিন্ন শংসাপত্র ব্যবহার করতে পারে যখন নেটওয়ার্ক সামঞ্জস্যপূর্ণ অ্যাক্সেস নিয়ম প্রয়োগ করে। শেয়ার্ড পাসওয়ার্ড প্রতিটি অ্যাক্সেস ইভেন্টকে অস্পষ্ট করে তোলে। ডিভাইস-বাউন্ড শংসাপত্রগুলি সেই অস্পষ্টতা হ্রাস করে এবং একটি স্পষ্ট zero trust ডিজাইনকে সমর্থন করে, যার পাশাপাশি NCSC enterprise authentication policy তে নির্ধারিত নিয়ন্ত্রণগুলি রয়েছে।
অপারেশনস কাজের লাইন পরিবর্তন করে
পাসওয়ার্ডহীন ব্যবস্থা এমন কাজগুলোকে দূর করে যা অন্যথায় রিসেট, শেয়ার্ড-পাসওয়ার্ড রোটেশন, ভাউচার অ্যাডমিনিস্ট্রেশন এবং WiFi-এ যুক্ত হওয়ার জন্য বারবার অনুরোধ হিসেবে দেখা দেয়। হসপিটালিটি এবং রিটেল সেক্টরে এটি অত্যন্ত গুরুত্বপূর্ণ, যেখানে রিসেপশন, সার্ভিস ডেস্ক এবং সাইট টিমগুলো তাদের মূল দায়িত্বগুলোর পাশাপাশি অ্যাক্সেস সংক্রান্ত সমস্যাগুলো সমাধান করে থাকে।
UK এর ব্যবহার সংক্রান্ত প্রতিবেদন অনুসারে, জরিপ করা UK IT লিডারদের অর্ধেকেরও বেশি কিছু ধরনের পাসওয়ার্ডহীন মোতায়েন করেছেন। এই সংখ্যাটি প্রমাণ করে না যে প্রতিটি রোলআউট পরিপক্ক, তবে এটি দেখায় যে পাসওয়ার্ডহীন পদ্ধতিটি এখন আর বিশেষ ব্যবহারের ক্ষেত্রে সীমাবদ্ধ নেই (UK adoption coverage)।
Purple-এর identity-based networking approach একই অপারেটিং মডেলকে প্রতিফলিত করে। একটি শেয়ার্ড পাসফ্রেজের ওপর নির্ভর করার পরিবর্তে নেটওয়ার্কটি আইডেন্টিটি এবং পলিসি ব্যবহার করে, যা দলগুলোকে কারা অ্যাক্সেস পাচ্ছে এবং সেই অ্যাক্সেস কীভাবে পরিচালিত হচ্ছে তার ওপর আরও ভালো নিয়ন্ত্রণ দেয়।
অভিজ্ঞতা এবং ROI একে অপরের সাথে যুক্ত
ব্যবহারকারীরা সংযোগের সময় অথেন্টিকেশন লক্ষ্য করেন। একটি দ্রুত ট্যাপ বা ডিভাইসের প্রম্পট বিলম্ব কমায়। SMS ভেরিফিকেশন, পোর্টাল পাসওয়ার্ড এবং বারবার প্রম্পট সাপোর্টের প্রয়োজনীয়তা তৈরি করে, বিশেষ করে যখন কর্মী এবং অতিথিরা বিভিন্ন সাইট বা ডিভাইসের মধ্যে যাতায়াত করেন।
আর্থিক সুবিধা একবারে নাটকীয় কোনো সঞ্চয় থেকে আসে না, বরং ছোট ছোট কিছু খরচের হ্রাস থেকে আসে: কম হেল্প-ডেস্ক সমস্যা, SMS নির্ভরতা কমে যাওয়া, ক্রেডেনশিয়াল চুরির ঝুঁকি হ্রাস এবং ম্যানুয়াল অ্যাডমিনিস্ট্রেশনের ঝামেলা কমা। একটি পাইলট চলাকালীন এই পরিমাপগুলো ট্র্যাক করুন, তারপরে রোলআউট প্রসারিত করার আগে রিকভারি, ডিভাইস প্রতিস্থাপন এবং ফলব্যাক-অথেন্টিকেশন প্রয়োজনীয়তার সাথে সেগুলো তুলনা করুন।
কীভাবে পাসওয়ার্ডহীন পদ্ধতি একটি জিরো ট্রাস্ট অবস্থানকে শক্তিশালী করে
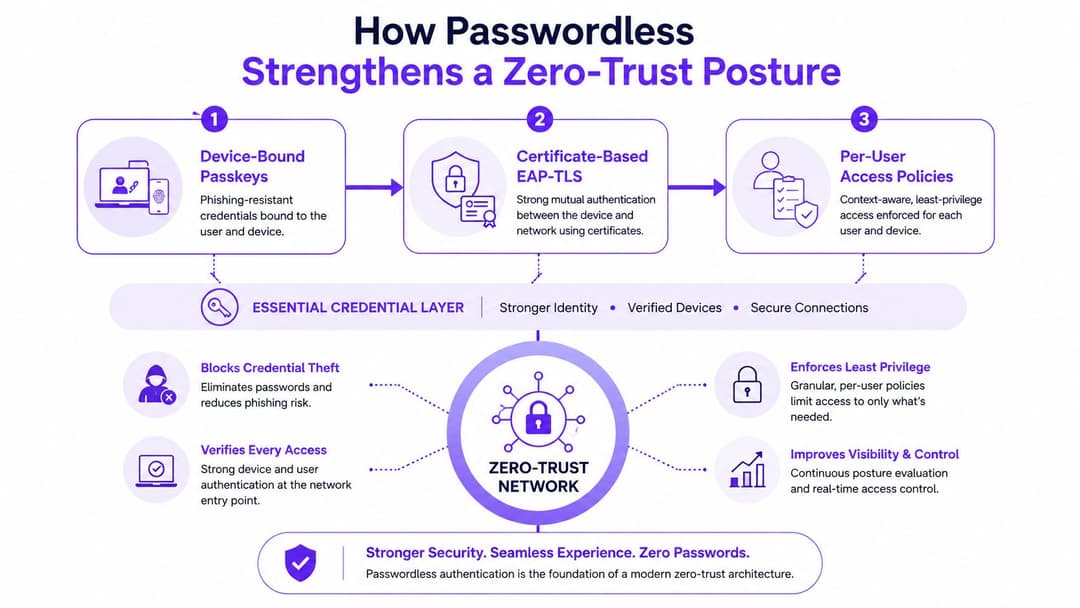
পাসওয়ার্ডহীন পদ্ধতি সবচেয়ে শক্তিশালী সিকিউরিটি সুবিধা প্রদান করে যখন এটি একটি জিরো-ট্রাস্ট পলিসির মধ্যে কাজ করে। প্রতিটি অ্যাক্সেসের সিদ্ধান্তের ক্ষেত্রে আইডেন্টিটি, ডিভাইস এবং সংশ্লিষ্ট পলিসির শর্তাবলি মূল্যায়ন করা উচিত। লেগাসি WPA2-PSK অনেক ব্যবহারকারী ও এন্ডপয়েন্টকে রিপ্রেজেন্ট করতে একটিমাত্র শেয়ারড কি-এর ওপর নির্ভর করে, যার ফলে নেটওয়ার্ক এটি নির্ধারণ করতে পারে না যে কানেকশনটি কোনো অনুমোদিত ডিভাইস থেকে আসছে নাকি ধার করা ক্রেডেনশিয়াল থেকে আসছে।
শেয়ার্ড সিক্রেটগুলো একটি জিরো ট্রাস্ট ডিজাইনের অন্তর্ভুক্ত নয়
একটি শেয়ার করা পাসওয়ার্ড শুধুমাত্র এটি নিশ্চিত করে যে কেউ সিক্রেটটি জানে। এটি দেখায় না যে ডিভাইসটি পরিচালিত, প্যাচ করা, সঠিক ব্যক্তির কাছে বরাদ্দ করা বা কোনও নির্দিষ্ট নেটওয়ার্ক সেগমেন্টের জন্য উপযুক্ত কিনা। ডিভাইস-বাউন্ড পাসকি এবং সার্টিফিকেটগুলো অ্যাক্সেস ইভেন্টটিকে ব্যবহারকারী এবং এন্ডপয়েন্ট উভয়ের জন্যই নির্দিষ্ট করে তোলে।
UK-এর এন্টারপ্রাইজ নির্দেশিকায় পাসওয়ার্ডের ওপর নির্ভরতা কমানো এবং এন্টারপ্রাইজ অথেন্টিকেশন পলিসি ও জিরো-ট্রাস্ট আর্কিটেকচারের মধ্যে Windows Hello সহ পাসওয়ার্ডহীন কন্ট্রোল ব্যবহারের কথা সমর্থন করা হয়েছে। এর ব্যবহারিক গুরুত্ব হলো অথেন্টিকেশন এবং পরবর্তী এনফোর্সমেন্টের মধ্যকার সংযোগ। কেবল লগইন স্ক্রিনেই কাজ শেষ না করে আইডেন্টিটি বা পরিচয়কে ডিভাইসের হেলথ, নেটওয়ার্ক সেগমেন্ট, অ্যাপ্লিকেশন অ্যাক্সেস এবং সেশন রেসপন্স সংক্রান্ত সিদ্ধান্তের ক্ষেত্রে কাজে লাগানো যায়।
পরিচয় সুস্পষ্ট হলে পলিসি আরও নিখুঁত হয়
আইডেন্টিটি প্রোভাইডারকে ওয়্যারলেস কন্ট্রোলারের সাথে একীভূত করা কন্ডিশনাল অ্যাক্সেসকে কার্যকর করে তোলে। ডিভাইসের কমপ্লায়েন্স, লোকেশন, দিনের সময় এবং রোল নেটওয়ার্কের প্রান্তে সিদ্ধান্তকে প্রভাবিত করতে পারে। ক্রেডেনশিয়ালটি কেবল একটি ইনপুট হিসেবেই থাকে, তবে এটি পলিসি ইঞ্জিনকে একটি পুনরায় ব্যবহারযোগ্য শেয়ার্ড সিক্রেটের চেয়ে আরও শক্তিশালী সূচনা পয়েন্ট দেয়।
ব্যবহারিক নিয়ম: আপনার অ্যাক্সেস পলিসি যদি কোনো ম্যানেজড ল্যাপটপ এবং ধার করা ল্যাপটপের মধ্যে পার্থক্য করতে না পারে, তবে এটি এখনও জিরো ট্রাস্ট নয়।
বাস্তব নেটওয়ার্কে এটি কেন গুরুত্বপূর্ণ
একটি হসপিটালিটি এস্টেট অতিথিদের ফোনগুলোকে একটি রোমিং প্রোফাইলে রাখতে পারে এবং কর্মীদের ডিভাইসগুলো সার্টিফিকেট-ভিত্তিক 802.1X ব্যবহার করতে পারে। উভয়ই এখনও একটি পলিসি ইঞ্জিনে আইডেন্টিটি এবং ডিভাইস কনটেক্সট পাঠাতে পারে, যা নির্ধারণ করে প্রতিটি কানেকশন কোথায় পৌঁছাতে পারবে। এই পৃথকীকরণ রিসেপশন বা সার্ভিস টিমের জন্য ম্যানুয়াল কাজ না বাড়িয়েই একটি আপোসকৃত গেস্ট ডিভাইসের প্রভাবকে সীমিত করে।
একটি মাল্টি-টেন্যান্ট অফিসে, একজন ঠিকাদার কেবল প্রয়োজনীয় ওয়্যারলেস সেগমেন্টে অ্যাক্সেস পেতে পারেন। যদি ডিভাইসটি কমপ্লায়েন্সের বাইরে চলে যায়, তবে অন্য সবার পাসওয়ার্ড পরিবর্তন না করেই পলিসি সেই অ্যাক্সেসকে সীমাবদ্ধ করতে পারে।
সেটিই শংসাপত্র পরীক্ষা করা এবং ট্রাস্ট মডেলিংয়ের মধ্যে পার্থক্য। পাসওয়ার্ডবিহীন পদ্ধতি পলিসি ইঞ্জিনকে প্রতিস্থাপন করে না। এটি আইডেন্টিটি এবং এন্ডপয়েন্ট সিগন্যাল সরবরাহ করে যা ইঞ্জিনটিকে আরও সুনির্দিষ্ট ও দরকারী নিয়ন্ত্রণ প্রয়োগ করতে দেয়।
ভেন্যু এবং মাল্টি-টেন্যান্ট সাইটগুলোর জন্য বাস্তব-ক্ষেত্রের ডেপ্লয়মেন্ট
সবচেয়ে স্পষ্ট পাসওয়ার্ডহীন সুবিধাগুলো সেখানে দেখা যায় যেখানে অ্যাক্সেস দ্রুত এবং ঘন ঘন ঘটে। হসপিটালিটি এবং রিটেল সেক্টরে, অতিথিরা এমন একটি সংযোগ চান যা সহজেই কাজ করে। অফিস এবং মিশ্র-ব্যবহারের এস্টেটগুলোতে, কর্মীদের এবং ঠিকাদারদের ম্যানুয়াল প্রভিশনিংয়ের প্রশাসনিক ঝামেলা ছাড়াই ধারাবাহিক অ্যাক্সেসের প্রয়োজন হয়।
ভেন্যুতে গেস্ট WiFi
একজন অতিথির কোনো ভেন্যু-নির্দিষ্ট পাসওয়ার্ড মনে রাখার, টেক্সটের জন্য অপেক্ষা করার, অথবা প্রতিবার অ্যাক্সেস পয়েন্টগুলির মধ্যে যাতায়াত করার সময় পুনরায় নিবন্ধন করার প্রয়োজন নেই। Passpoint, OpenRoaming, বা পরিচয়-ভিত্তিক সোশ্যাল সাইন-ইন এর মাধ্যমে, ডিভাইসটি একবার প্রমাণীকরণ করতে পারে এবং তারপরে অনেক কম ঝামেলায় ভেন্যু জুড়ে রোম করতে পারে। এটি বার, হোটেল, স্টেডিয়াম এবং শপিং সেন্টারে মূল্যবান, যেখানে লাইনের চাপ এবং ফ্রন্ট-অফিস কাজের চাপ অত্যন্ত গুরুত্বপূর্ণ।
এখানেই অভ্যন্তরীণ অভিজ্ঞতারও পরিবর্তন ঘটে। রিসেপশন কর্মীদের আর পাসওয়ার্ড বিতরণকারী হিসেবে কাজ করতে হয় না। ফ্লোর কর্মীদের ভাউচার রিসেট করা বন্ধ হয়। অতিথিরা দ্রুত সংযোগ পান, এবং ভেন্যুটি লোকজনকে এড-হক সাপোর্টের দিকে ঠেলে দেওয়ার পরিবর্তে একটি নিয়ন্ত্রিত আইডেন্টিটি ফ্লোর মধ্যে ইন্টারঅ্যাকশনটি বজায় রাখে।
মাল্টি-টেন্যান্ট পরিবেশে কর্মীদের অ্যাক্সেস
কর্পোরেট এবং মিশ্র-টেন্যান্ট এস্টেটের জন্য ভিন্ন ধরনের কন্ট্রোল প্রয়োজন। এক ভবনের একজন ঠিকাদার, অন্য ভবনের একজন স্থায়ী কর্মী এবং একদিনের ভিজিটে আসা একজন রিমোট কর্মীর ইমেলের মাধ্যমে নতুন WiFi পাসওয়ার্ড পাওয়ার অপেক্ষা না করেই অনুমানযোগ্য অ্যাক্সেসের প্রয়োজন। সেখানেই Azure Entra ID, Okta বা অনুরূপ ডিরেক্টরি-ব্যাকড ওয়ার্কফ্লোর সাথে ফেডারেটেড SSO এবং ডিভাইস সার্টিফিকেট চমৎকারভাবে মানিয়ে যায়।
আপনি যদি একই এস্টেটে বাড়িওয়ালা, ভাড়াটে এবং ঠিকাদার সেগমেন্টেশন নিয়ে কাজ করেন, তবে Purple-এর multi-tenant WiFi guide একটি দরকারী রেফারেন্স। অপারেশনাল পয়েন্টটি সহজ, ডিভাইসটিকে শেয়ার্ড রিসোর্সের কাছাকাছি কোথাও যাওয়ার অনুমতি দেওয়ার আগে নেটওয়ার্কের উচিত আইডেন্টিটি কনটেক্সট সনাক্ত করা।
একটি ব্যবহারিক লাভ হলো সাইটজুড়ে অনবোর্ডিং প্রক্রিয়াকে স্ট্যান্ডার্ডাইজ করা যেতে পারে। প্রতিটি শাখা নিজস্ব প্রক্রিয়া তৈরি করার পরিবর্তে, আপনি IT-কে একটি পলিসি মডেল এবং একটি রিকভারি পাথ দিচ্ছেন। এটি অডিট, সাপোর্ট এবং অফবোর্ডিং প্রক্রিয়াকে অনেক বেশি পরিচ্ছন্ন করে তোলে।
পাসওয়ার্ডহীন ব্যবস্থা সেইসব ক্ষেত্রে সমর্থন করা সবচেয়ে সহজ যেখানে ব্যবহারকারীরা বিভিন্ন স্থান, ডিভাইস এবং ট্রাস্ট জোনের মধ্যে যাতায়াত করেন। সেখানেই শেয়ার্ড পাসওয়ার্ডগুলো সবচেয়ে বেশি ব্যয়বহুল হয়ে ওঠে।
যে ডেপ্লয়মেন্ট প্যাটার্নটি কার্যকর তা খুব কমই জমকালো হয়। এটি সাধারণত একটি নিয়ন্ত্রিত রোলআউট - প্রথমে কম-ঝামেলার গেস্ট অ্যাক্সেস, তারপর কর্মীদের অনবোর্ডিং, তারপর আরও সংবেদনশীল সেগমেন্টে কঠোর নীতি প্রয়োগ। উদ্দেশ্যটি কোনও নতুনত্ব নয়, বরং যারা প্রতিদিন ভেন্যু বা এস্টেট পরিচালনা করেন তাদের জন্য কম বিঘ্ন ঘটানো।
পাসওয়ার্ডহীন বনাম শেয়ার করা পাসওয়ার্ড এবং SMS যাচাইকরণ
শেয়ার করা পাসওয়ার্ড এবং SMS কোডগুলো টিকে থাকে কারণ সেগুলো পরিচিত, ভালো বলে নয়। এগুলো শুরুতে সস্তা, কিন্তু একবার একটি এস্টেট বড় হয়ে গেলে এগুলো খারাপ আচরণ করে, বিশেষ করে যখন অ্যাক্সেস একাধিক ভেন্যু, ভাড়াটে বা ব্যবহারকারী গোষ্ঠীর মধ্যে ছড়িয়ে পড়ে। পাসওয়ার্ডহীন ব্যবস্থা এই লুকানো বিশৃঙ্খলার অনেকাংশ দূর করে।
পাশাপাশি তুলনা
| মাত্রা | শেয়ার্ড PSK / পাসওয়ার্ড | SMS ওয়ান-টাইম কোড | পাসওয়ার্ডহীন (Passkey/শংসাপত্র) |
|---|---|---|---|
| প্রত্যাহার | গোপন কোডটি শেয়ার করা থাকলে তা পরিষ্কারভাবে প্রত্যাহার করা কঠিন | ফোন নম্বরের সাথে লিঙ্কযুক্ত, নেটওয়ার্ক আইডেন্টিটির সাথে নয় | ডিভাইস বা আইডেন্টিটি কেন্দ্রীয়ভাবে সরিয়ে ফেলা যায় |
| ফিশিং প্রতিরোধ ক্ষমতা | দুর্বল, গোপন কোডটি কপি এবং পুনরায় ব্যবহার করা যেতে পারে | কিছু না থাকার চেয়ে ভালো, তবে এটিও ফিশিং করা সম্ভব এবং ডেলিভারির উপর নির্ভরশীল | অধিক শক্তিশালী, কারণ ক্রেডেনশিয়ালটি ডিভাইস-বাউন্ড |
| হেল্প-ডেস্ক লোড | পাসওয়ার্ড পুনরায় ব্যবহার বা পরিবর্তন করার সময় অনেক বেশি হয় | মাঝারি, SMS ডেলিভারি এবং লকআউট সংক্রান্ত সমস্যা সহ | রিকভারি প্রক্রিয়া সঠিকভাবে ডিজাইন করা হলে এটি হ্রাস পায় |
| ব্যবহারকারীর জটিলতা | পুনরায় প্রবেশ করানো, রোটেশন এবং গোপন কোড ভুলে যাওয়া খুবই সাধারণ | অতিরিক্ত ধাপ এবং অপেক্ষার সময় | একবার নথিভুক্ত হয়ে গেলে সাধারণত অনেক দ্রুত হয় |
| নিরীক্ষণযোগ্যতা | সীমিত, বিশেষ করে শেয়ার্ড ক্রেডেনশিয়ালের ক্ষেত্রে | শেয়ার্ড পাসওয়ার্ডের চেয়ে ভালো, তবে এটি ডিভাইসের চেয়ে একটি চ্যানেলের সাথে বেশি যুক্ত থাকে | অধিক শক্তিশালী, কারণ অথেন্টিকেশন ইভেন্টগুলি সরাসরি আইডেন্টিটি এবং ডিভাইসের সাথে ম্যাপ করা থাকে |
শেয়ার্ড WiFi পাসওয়ার্ডগুলো বিশেষভাবে অস্বস্তিকর কারণ একটি লিক প্রতিটি সংযুক্ত এন্ডপয়েন্টকে প্রভাবিত করে। SMS কাগজে-কলমে ভালো মনে হলেও, এটি এখনও ক্যারিয়ার ডেলিভারির উপর নির্ভরশীলতা এবং স্থানান্তরিত বা বাধাগ্রস্ত হতে পারে এমন একটি নম্বরের উপর নির্ভর করে। উভয় ক্ষেত্রেই, নেটওয়ার্কটি এখনও একটি দুর্বল জয়েন মেকানিজমের উপর নির্ভর করে থাকে।
NCSC-এর পাসকি নির্দেশিকা হল যুক্তরাজ্যের সবচেয়ে স্পষ্ট সংকেত যে পুরোনো মডেলটি বাতিল হওয়ার পথে। এটি এখন পাসকিকে পছন্দের লগইন পদ্ধতি হিসেবে বিবেচনা করে, এবং এটি স্পষ্টভাবে পাসওয়ার্ডহীন প্রমাণীকরণকে একটি ঐতিহ্যবাহী পাসওয়ার্ডের পরিবর্তে বায়োমেট্রিক্স বা একটি লক-স্ক্রিন PIN-এর মাধ্যমে নিরাপদ লগইন হিসেবে বর্ণনা করে (NCSC passkeys guidance)। এটি প্রাসঙ্গিক কারণ একই ট্রাস্ট মডেল WiFi অ্যাক্সেসকে আরও পরিচ্ছন্ন এবং কম ফিশিং-প্রবণ করে তোলে।
আপনি যদি পরীক্ষা করতে চান যে আপনার বর্তমান অ্যাক্সেস ফ্লো আসলে কতটা স্থিতিস্থাপক, তবে একটি white-labeled pentest দেখিয়ে দিতে পারে কোথায় শেয়ার্ড সিক্রেট, পোর্টাল লজিক বা ফলব্যাক পাথগুলো এখনও ফাঁকফোকর রেখে গেছে। দরকারী অংশটি কেবল রিপোর্ট নিজেই নয়, বরং এটি দেখা যে একটি পাসওয়ার্ডহীন পলিসি অর্ধেক তৈরি থাকলে একজন আসল আক্রমণকারী কোন পথটি বেছে নেবে।
সাধারণ ভুল ধারণা এবং একটি ব্যবহারিক রোলআউট চেকলিস্ট
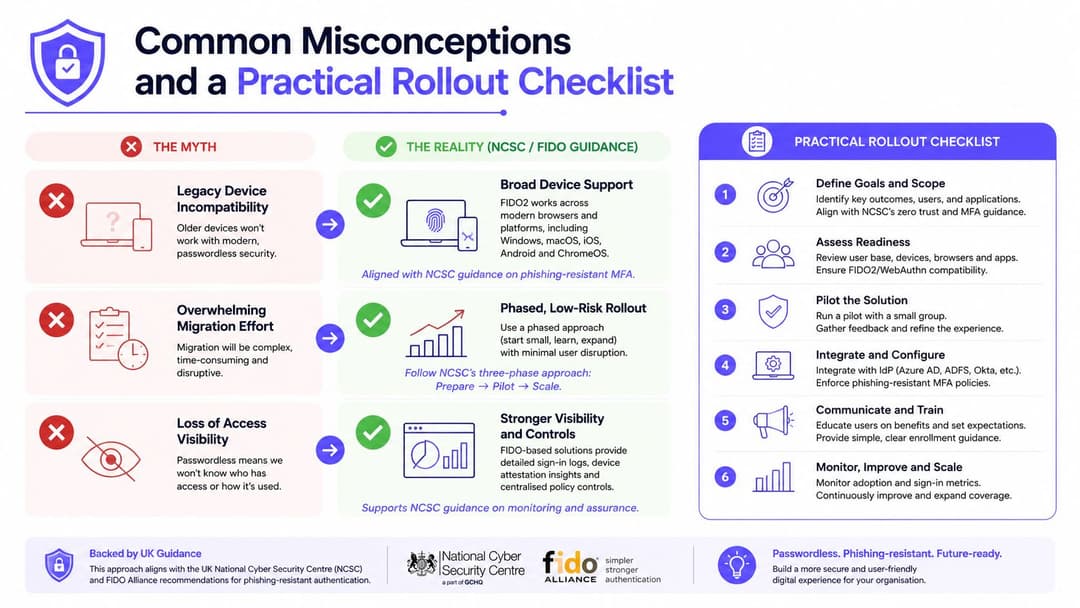
আপত্তিগুলো সাধারণত অনুমানযোগ্য হয়। কেউ বলেন যে পুরানো ডিভাইসগুলো কাজ করবে না, মাইগ্রেশন খুব বেশি বিঘ্ন ঘটাবে, অথবা পাসওয়ার্ড চলে গেলে ভিজিবিলিটি আরও খারাপ হবে। বাস্তব ক্ষেত্রে, এই উদ্বেগগুলো সত্য, তবে আপনি যদি একবারেই সবকিছু পরিবর্তন করার চেষ্টা না করে ডিভাইস ক্লাস, পলিসি বাউন্ডারি এবং রিকভারি পাথের ওপর ভিত্তি করে রোলআউট ডিজাইন করেন, তবে এগুলো পরিচালনা করা সম্ভব।
যে তিনটি আপত্তি প্রজেক্টকে আটকে দেয়
লেগেসি ডিভাইস সামঞ্জস্যতা সবচেয়ে সাধারণ বাধা, বিশেষ করে পুরানো স্ক্যানার, শেয়ার্ড টার্মিনাল বা স্পেশালিস্ট সরঞ্জাম সহ মিশ্র এস্টেটে। সমাধানটি প্রতিটি এন্ডপয়েন্টকে একই পদ্ধতিতে বাধ্য করা নয়, বরং সঠিক ফলব্যাক ব্যবহার করা - যেমন ম্যানেজড ডিভাইসের জন্য সার্টিফিকেট-ভিত্তিক অ্যাক্সেস এবং লেগেসি হার্ডওয়্যারের জন্য একটি পৃথক নিয়ন্ত্রিত পাথ ব্যবহার করা। NCSC-এর নির্দেশিকা এই দিকটিকে সমর্থন করে, কারণ এটি পাসওয়ার্ডহীন পদ্ধতিকে একটি পছন্দের পদ্ধতি হিসেবে ফ্রেম করে এবং একই সাথে এন্টারপ্রাইজ পলিসিকে সিদ্ধান্ত নেওয়ার সুযোগ দেয় যে এটি কোথায় সবচেয়ে উপযুক্ত (NCSC passkeys guidance)।
টিমগুলো যখন একবারে সম্পূর্ণ পরিবর্তনের কথা ভাবে, তখন মাইগ্রেশন প্রচেষ্টা প্রয়োজনের চেয়ে বেশি কঠিন মনে হতে পারে। তবে ডিরেক্টরি, MDM এবং লগিং স্থিতিশীল হয়ে যাওয়ার পর কম ঝুঁকিপূর্ণ গেস্ট নেটওয়ার্ক দিয়ে শুরু করে ক্রমান্বয়ে স্টাফ ও ঠিকাদারদের অ্যাক্সেস পর্যন্ত এটি সম্প্রসারণ করা অনেক বেশি ব্যবহারিক। এই পর্যায়ভিত্তিক পদ্ধতি সাপোর্টের চাপ নিয়ন্ত্রণে রাখে এবং পুরো এস্টেটকে প্রভাবিত করার আগেই রিকভারি ফ্লো কোথায় বাধাগ্রস্ত হচ্ছে তা সনাক্ত করতে সাহায্য করে।
অ্যাক্সেস ভিজিবিলিটি হারানো সাধারণত একটি ভুল বোঝাবুঝি। পাসওয়ার্ডহীন ব্যবস্থা লগগুলোকে সরিয়ে দেয় না, এটি প্রায়শই সেগুলোকে উন্নত করে, কারণ অ্যাক্সেস ইভেন্টটি এখন একটি শেয়ার করা পাসওয়ার্ডের পরিবর্তে একটি নির্দিষ্ট ডিভাইস এবং আইডেন্টিটির সাথে যুক্ত থাকে। এটি সিকিউরিটি টিমকে অডিট এবং ইনসিডেন্ট রেসপন্সের জন্য আরও স্পষ্ট ট্রেইল দেয়।
একটি রোলআউট যা আসলেই কার্যকর থাকে
- বর্তমান এস্টেট নিরীক্ষা করুন। প্রতিটি SSID, RADIUS পলিসি, Captive Portal এবং ফলব্যাক পাথ ম্যাপ করুন।
- একটি ফিশিং-প্রতিরোধী পদ্ধতি বেছে নিন। NCSC নির্দেশিকা এবং আপনার সমর্থিত ডিভাইস মিক্সের সাথে সামঞ্জস্য রেখে নির্বাচন করুন।
- একটি কম ঝুঁকিপূর্ণ নেটওয়ার্কে পাইলট চালান। গেস্ট WiFi বা একটি একক স্টাফ সেগমেন্ট দিয়ে শুরু করুন।
- ডিরেক্টরি এবং MDM সংযোগ করুন। আইডেন্টিটি, ডিভাইস স্টেট এবং পলিসি একে অপরের সাথে সংযুক্ত করুন।
- অ্যাক্সেস নিয়ম প্রয়োগ করুন। লগিং এবং রিকভারি পাথগুলি প্রমাণিত হওয়ার পরেই কেবল অ্যাক্সেস কঠোর করুন।
- শেয়ার্ড পাসওয়ার্ড বন্ধ করুন। নতুন পদ্ধতিটি লোড নেওয়ার জন্য যথেষ্ট স্থিতিশীল হলে পুরানো পথটি সরিয়ে ফেলুন।
যেসব প্রতিষ্ঠান এটি সফলভাবে করে তারা পরিবর্তন-ব্যবস্থাপনার কাজটিকে সততার সাথে পরিচালনা করে। তারা ভান করে না যে প্রতিটি ডিভাইস একই গতিতে চলতে পারে, এবং তারা একটি পাইলট রানকে চূড়ান্ত রোলআউটের সাথে গুলিয়ে ফেলে না। পাসওয়ার্ডহীন ব্যবস্থা তখনই কাজ করে যখন নীতি স্পষ্ট থাকে, ফলব্যাক নিয়ন্ত্রিত থাকে এবং পুরনো শেয়ার করা সিক্রেটটি উদ্দেশ্যমূলকভাবে বাদ দেওয়া হয়।
আপনি যদি একটি WiFi রিফ্রেশের পরিকল্পনা করে থাকেন, তবে Purple আপনাকে অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য শেয়ারড পাসওয়ার্ড পরিবর্তন করে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস চালু করতে সাহায্য করতে পারে। এর পাসওয়ার্ডহীন WiFi মডেল অ্যাক্সেস পলিসিকে আইডেন্টিটির সাথে সংযুক্ত করে, যা ঠিক এই আর্টিকেলে আলোচিত পরিবর্তনের মূল বিষয়। তাই বাস্তব ডেপ্লয়মেন্টে এটি কেমন দেখায় তা জানতে Purple ভিজিট করুন।



