

El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) considera ahora las claves de paso como el método de inicio de sesión preferido para los servicios en línea, y ha instado a las organizaciones a reducir la dependencia de las contraseñas siempre que puedan. Esto es de gran relevancia para el WiFi, ya que la red suele ser el primer lugar donde se pone a prueba la identidad, y en demasiadas instalaciones todavía depende de secretos compartidos, Captive Portals o códigos SMS que nunca fueron diseñados para escalar. La pregunta no es si el acceso sin contraseña está de moda, sino en qué medida reduce el riesgo empresarial y el coste operativo en las redes activas.
Por qué la autenticación sin contraseña es importante para el acceso a la red
El acceso sin contraseña debe formar parte del diseño de la red, no solo del inicio de sesión de las aplicaciones. En las redes WiFi, una contraseña compartida amplía la superficie de ataque, mientras que cada rotación genera trabajo para los usuarios, los equipos de soporte y el personal del centro de trabajo. El Centro Nacional de Ciberseguridad del Reino Unido recomienda reducir la dependencia de las contraseñas y utilizar métodos como Windows Hello y claves de paso siempre que sea posible, ya que emplean credenciales vinculadas al dispositivo en lugar de secretos compartidos (guía de claves de paso del NCSC).
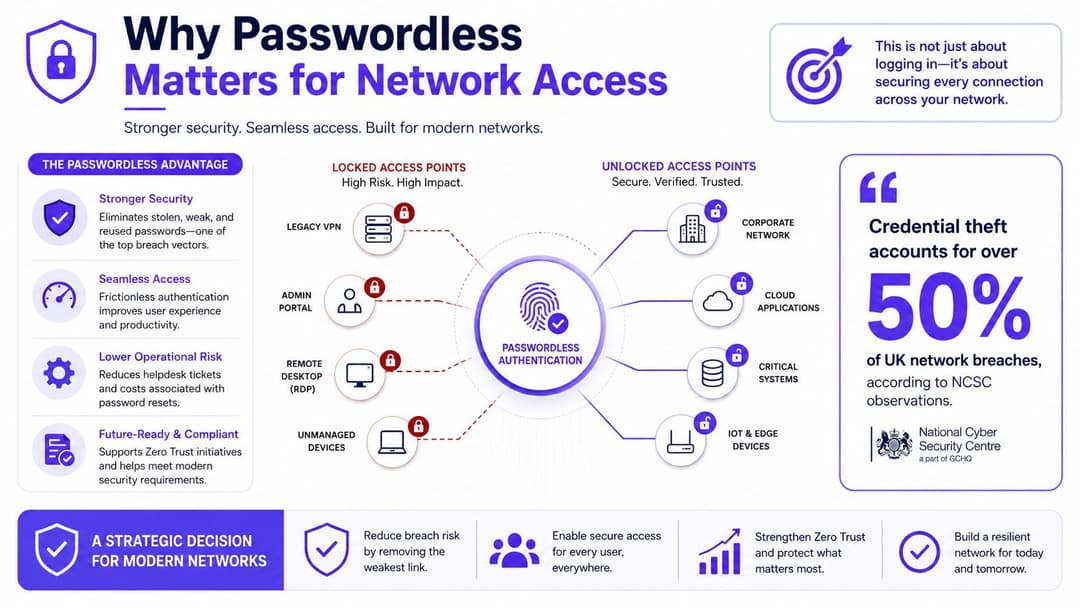
Los sectores de la hostelería, el comercio minorista y las empresas con múltiples sedes evidencian rápidamente este problema operativo. Las claves de seguridad compartidas WPA2-PSK se difunden entre inquilinos, contratistas y personal saliente. Los códigos de los portales cautivos se pueden copiar o reenviar. Los códigos de un solo uso por SMS introducen retrasos y dependen de un número de teléfono que puede perderse o ser interceptado. Cada método crea otra vía de soporte técnico para un acceso rutinario a la red.
Regla práctica: si una sola credencial debe conceder acceso a cientos de dispositivos en varias sedes, el diseño está distribuyendo un secreto en lugar de aplicar un control de acceso individual.
Un modelo más sólido vincula el acceso al dispositivo, al usuario y a una decisión de política en la capa RADIUS o NAC. La autenticación sin contraseña utiliza la biometría del dispositivo o un PIN de pantalla de bloqueo en lugar de una contraseña, mientras que la red WiFi empresarial puede aplicar esa identidad al acceso basado en certificados, a perfiles de red gestionados o a un flujo de proveedor de identidad. El resultado no es una pantalla de inicio de sesión diferente. Cambia quién puede conectarse, qué dispositivo puede utilizar y con qué rapidez se puede revocar el acceso.
El coste operativo es la otra razón para realizar el cambio. Menos secretos compartidos se traduce en menos rotaciones, menos soluciones temporales informales y una menor dependencia de la recuperación de cuentas por parte del servicio de soporte técnico. La contrapartida es el esfuerzo de implementación: los equipos deben gestionar el registro de dispositivos, la distribución de certificados o perfiles, las rutas de recuperación y las excepciones para el equipamiento no gestionado. La guía de seguridad WiFi empresarial de Purple ofrece una referencia útil para evaluar estos controles en una infraestructura activa.
Los equipos de los recintos también deben evaluar la experiencia del invitado. El diseño de la red influye en las colas, el roaming y el flujo del servicio - consulte ejemplos de diseño de redes para conferencias antes de elegir un patrón de acceso para eventos y sitios compartidos.
El acceso sin contraseña es importante porque reduce la exposición y, al mismo tiempo, el trabajo recurrente de soporte técnico. Traslada el acceso a la red desde el uso compartido de credenciales hacia la garantía de identidad, siempre que se mantengan los controles de dispositivos y políticas correspondientes.
Qué significa realmente la autenticación sin contraseña
La autenticación sin contraseña significa que la red deja de pedir a los usuarios que escriban un secreto que ya se prevé que sea robado, reutilizado o olvidado. En términos prácticos, el usuario demuestra la posesión de un dispositivo de confianza y ese dispositivo realiza un intercambio criptográfico, a menudo autorizado localmente mediante un elemento biométrico o un PIN. La contraseña desaparece del flujo, pero el control de identidad no se debilita, sino que se vuelve más difícil de atacar mediante phishing.
El acceso sin contraseña no es solo otra capa de MFA
La MFA a menudo sigue comenzando con una contraseña. Eso significa que el secreto compartido sigue en juego, al igual que la carga de recuperación que conlleva. La autenticación sin contraseña es diferente porque está diseñada en torno a autenticadores resistentes al phishing, algo que el NCSC fomenta explícitamente en su guía de autenticación empresarial (NCSC enterprise authentication policy).
Para WiFi, los componentes más comunes son los siguientes:
- EAP-TLS con certificados de dispositivo, donde el dispositivo se identifica con un certificado durante la autenticación 802.1X.
- Perfiles de federación de itinerancia y Passpoint, donde el dispositivo lleva un perfil de red de confianza y puede unirse sin tener que volver a escribir las credenciales.
- Flujos de Captive Portal federados, donde el usuario inicia sesión a través de un proveedor de identidad en lugar de escribir una contraseña local.
El detalle clave es que la ausencia de contraseñas la impone el servidor RADIUS o la política de NAC, no el propio dispositivo cliente. El cliente puede almacenar la credencial o activarla con un sistema biométrico, pero la red decide si esa credencial es válida, si el dispositivo cumple con los requisitos y qué nivel de acceso recibe.
La autenticación sin contraseña en redes WiFi no es un truco de experiencia de usuario. Es un modelo de credenciales que traslada la confianza desde la memoria hacia la criptografía.
Esa distinción es fundamental en entornos mixtos. Un invitado con un teléfono gestionado, un contratista con un ordenador portátil corporativo y un empleado que se desplaza entre las plantas de la oficina pueden autenticarse de formas diferentes y, al mismo tiempo, estar sujetos al mismo marco de políticas. Cuanto más dependa el entorno de credenciales compartidas, más se convertirá cada decisión de acceso en una suposición. El acceso sin contraseña reduce esa incertidumbre a una afirmación vinculada al dispositivo y respaldada por los controles de directorio y de red.
Los cuatro pilares de los beneficios de la autenticación sin contraseña
La autenticación sin contraseña cambia cuatro áreas de una red: la seguridad, las operaciones, la experiencia de usuario y los costes. El caso de negocio es más sólido cuando estos efectos se miden en conjunto, en lugar de tratar el acceso sin contraseña como una simple actualización de autenticación aislada.
La seguridad cambia el modelo de amenazas
Una credencial alojada en el enclave seguro de un dispositivo, en un almacén de certificados o en un contenedor de claves de paso es más difícil de copiar y duplicar que una contraseña compartida. Esto reduce el valor del phishing y de la reutilización de credenciales, a la vez que proporciona a la política de acceso una señal de identidad más sólida. El NCSC describe las claves de paso como resistentes al phishing e indica que el inicio de sesión puede ser hasta ocho veces más rápido que con nombre de usuario, contraseña y verificación en dos pasos (informe de claves de paso del NCSC).
La mejora es evidente en infraestructuras mixtas. El personal de plantilla, los contratistas externos y los dispositivos gestionados pueden utilizar credenciales diferentes mientras la red aplica reglas de acceso coherentes. Las contraseñas compartidas hacen que cada evento de acceso sea ambiguo. Las credenciales vinculadas al dispositivo reducen esa ambigüedad y respaldan un diseño de confianza cero más claro, junto con los controles establecidos en la política de autenticación empresarial del NCSC.
Las operaciones cambian la cola de soporte
El acceso sin contraseña elimina tareas que, de otro modo, se traducen en restablecimientos de contraseñas, rotaciones de claves compartidas, administración de cupones y peticiones repetidas para unirse a la WiFi. Esto es fundamental en los sectores de hostelería y retail, donde el personal de recepción, los mostradores de servicio y los equipos locales gestionan los problemas de acceso además de sus funciones principales.
Los informes sobre el nivel de adopción en el Reino Unido indican que más de la mitad de los responsables de TI encuestados en el país contaban con algún tipo de despliegue sin contraseña. Esta cifra no demuestra que todos los despliegues sean maduros, pero sí evidencia que la autenticación sin contraseña ha dejado de ser un caso de uso especializado (cobertura de adopción en el Reino Unido).
El enfoque de red basada en la identidad de Purple refleja este mismo modelo operativo. La red utiliza la identidad y las políticas en lugar de depender de una contraseña compartida, lo que proporciona a los equipos un mejor control sobre quién recibe acceso y cómo se gestiona dicho acceso.
La experiencia y el ROI están vinculados
Los usuarios perciben la autenticación en el momento de la conexión. Un toque rápido o un aviso en el dispositivo reducen los retrasos. La verificación por SMS, las contraseñas de portales y las solicitudes repetidas generan consultas de soporte, especialmente cuando el personal y los invitados se desplazan entre diferentes sedes o dispositivos.
El retorno financiero proviene de varias pequeñas reducciones en lugar de un ahorro espectacular: menos incidencias en el servicio de soporte, menor dependencia de los SMS, menor exposición al robo de credenciales y menos administración manual. Realice un seguimiento de estas métricas durante un piloto y compárelas con los requisitos de recuperación, sustitución de dispositivos y autenticación de respaldo antes de ampliar el despliegue.
Cómo el acceso sin contraseña refuerza una postura de confianza cero
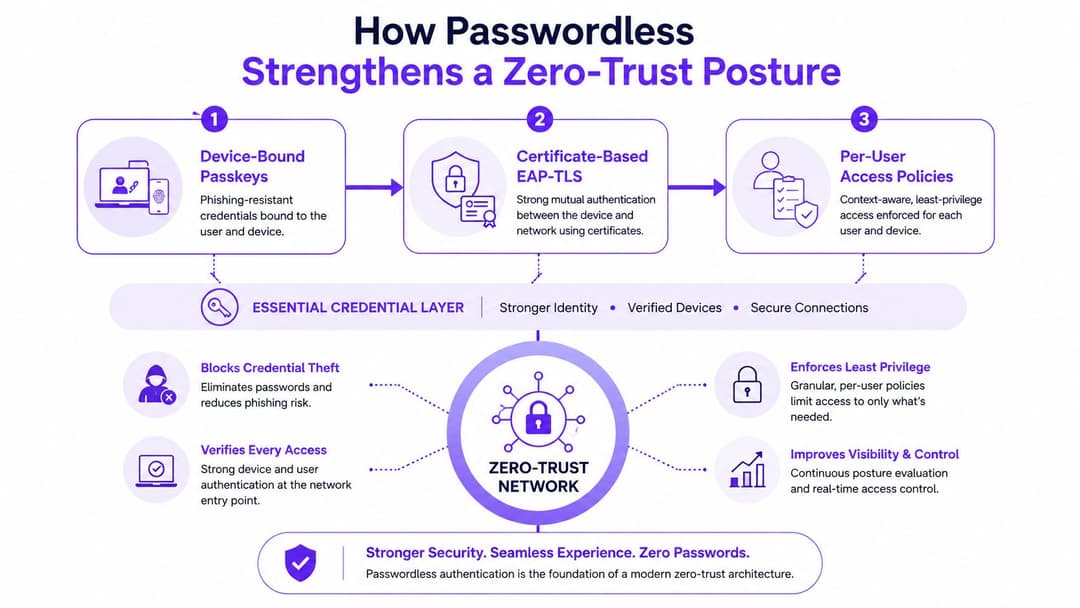
El acceso sin contraseña ofrece su mayor beneficio de seguridad cuando se integra dentro de una política de confianza cero. Cada decisión de acceso debe evaluar una identidad, un dispositivo y las condiciones de seguridad pertinentes. El protocolo heredado WPA2-PSK depende de una única clave compartida para representar a múltiples usuarios y dispositivos, por lo que la red no puede distinguir si la conexión proviene de un dispositivo autorizado o de una credencial prestada.
Los secretos compartidos no tienen cabida en un diseño de zero trust
Una contraseña compartida solo confirma que alguien conoce el secreto. No demuestra si el dispositivo está gestionado, actualizado, asignado a la persona adecuada o si es apto para un segmento de red concreto. Las llaves de acceso ligadas al dispositivo y los certificados hacen que el evento de acceso sea específico tanto para el usuario como para el punto final.
Las directrices para empresas del Reino Unido respaldan la reducción de la dependencia de las contraseñas y el uso de controles sin contraseña, incluido Windows Hello, dentro de las políticas de autenticación empresarial y la arquitectura de confianza cero. El valor práctico reside en el vínculo entre la autenticación y la posterior aplicación de las medidas. La identidad puede influir en las decisiones sobre el estado del dispositivo, el segmento de red, el acceso a las aplicaciones y la respuesta de la sesión, en lugar de limitarse a la pantalla de inicio de sesión.
La política se vuelve más precisa cuando la identidad es explícita
La integración del proveedor de identidad con el controlador inalámbrico hace que el acceso condicional sea operativo. El cumplimiento del dispositivo, la ubicación, la hora del día y el rol pueden influir en la decisión en el extremo de la red. La credencial sigue siendo solo un dato de entrada, pero ofrece al motor de políticas un punto de partida más sólido que un secreto compartido reutilizable.
Regla práctica: si su política de acceso no puede distinguir un portátil gestionado de uno prestado, aún no es zero trust.
Por qué esto es importante en redes reales
Un establecimiento hotelero puede ubicar los teléfonos de los huéspedes en un perfil de roaming, mientras que los dispositivos del personal utilizan 802.1X basado en certificados. Ambos pueden seguir enviando el contexto de identidad y del dispositivo a un motor de políticas, que determina a qué puede acceder cada conexión. Esta separación limita el efecto de un dispositivo de huésped comprometido sin añadir trabajo manual para los equipos de recepción o servicio.
En una oficina multi-inquilino, un contratista puede recibir acceso únicamente al segmento inalámbrico que requiera. Si el dispositivo deja de cumplir las directivas, la política puede restringir ese acceso sin necesidad de cambiar la contraseña de todos los demás.
Esa es la distinción entre la comprobación de credenciales y el modelado de confianza. El acceso sin contraseña no sustituye al motor de políticas, sino que proporciona señales de identidad y de dispositivos finales que permiten al motor aplicar controles más específicos y útiles.
Despliegues en el mundo real para recintos y sitios multi-tenant
Los beneficios más evidentes del acceso sin contraseña se observan allí donde el acceso se realiza de forma rápida y frecuente. En la hostelería y el retail, el cliente desea una conexión que simplemente funcione. En oficinas y fincas de uso mixto, el personal y los contratistas necesitan un acceso constante sin la sobrecarga administrativa del aprovisionamiento manual.
WiFi de invitados en recintos
Un invitado no debería necesitar recordar una contraseña específica del establecimiento, esperar un SMS o volver a registrarse cada vez que se desplaza entre puntos de acceso. Con Passpoint, OpenRoaming o el inicio de sesión social basado en la identidad, el dispositivo puede autenticarse una vez y luego realizar roaming por el establecimiento con mucha menos fricción. Esto resulta de gran valor en bares, hoteles, estadios y centros comerciales, donde la presión de las colas y la carga de trabajo del personal de atención al público son factores críticos.
Aquí es también donde cambia la experiencia interna. El personal de recepción deja de actuar como distribuidor de contraseñas. El personal de sala deja de restablecer cupones. Los invitados se conectan más rápido y el establecimiento mantiene la interacción dentro de un flujo de identidad controlado en lugar de tener que derivar a la gente a un soporte técnico improvisado.
Acceso del personal en entornos multi-inquilino
Los entornos corporativos y multiinquilino necesitan un tipo de control diferente. Un contratista en un edificio, un empleado fijo en otro y un trabajador en remoto que llega para una visita de un día necesitan un acceso predecible sin que nadie tenga que enviar una nueva contraseña de WiFi por correo electrónico. Ahí es donde el SSO federado con Microsoft Entra ID, Okta o flujos de trabajo similares respaldados por directorios se complementa a la perfección con los certificados de dispositivos.
La guía de WiFi multi-tenant de Purple es una referencia útil si se enfrenta a la segmentación de propietarios, inquilinos y contratistas en un mismo recinto. El aspecto operativo es sencillo: la red debe reconocer el contexto de identidad antes de permitir que el dispositivo se acerque a los recursos compartidos.
Una ventaja práctica es que la incorporación de usuarios se puede estandarizar en todas las sedes. En lugar de que cada sucursal invente su propio proceso, se le ofrece al departamento de TI un único modelo de políticas y una única ruta de recuperación. Esto hace que las auditorías, el soporte y los procesos de baja sean mucho más sencillos.
El acceso sin contraseña es más fácil de justificar allí donde los usuarios se desplazan entre espacios, dispositivos y zonas de confianza. Ahí es donde las contraseñas compartidas resultan más costosas.
El patrón de despliegue que funciona rara vez es llamativo. Suele ser un despliegue controlado: primero, un acceso sin fricciones para invitados; luego, la incorporación del personal; y, finalmente, una política más estricta en los segmentos más sensibles. El objetivo no es la novedad, sino reducir las interrupciones para las personas que gestionan el recinto o las instalaciones a diario.
Autenticación sin contraseña frente a contraseñas compartidas y verificación por SMS
Las contraseñas compartidas y los códigos SMS sobreviven porque resultan familiares, no porque sean una buena opción. Son baratos de implementar al principio, pero su comportamiento empeora a medida que las instalaciones crecen, especialmente cuando el acceso se distribuye entre múltiples recintos, inquilinos o grupos de usuarios. La autenticación sin contraseña elimina gran parte de ese caos oculto.
Comparación lado a lado
| Dimensión | PSK compartida / Contraseña | Código de un solo uso por SMS | Sin contraseña (llave de paso/cert.) |
|---|---|---|---|
| Revocación | Difícil de revocar de forma limpia cuando se comparte el secreto | Vinculado al número de teléfono, no a la identidad de la red | El dispositivo o la identidad se pueden eliminar de forma centralizada |
| Resistencia al phishing | Débil, el secreto se puede copiar y reutilizar | Mejor que nada, pero sigue siendo vulnerable al phishing y depende de la entrega | Más sólida, ya que la credencial está vinculada al dispositivo |
| Carga de soporte técnico | Alta cuando las contraseñas se reutilizan o se cambian | Media, con problemas de entrega de SMS y de bloqueo de cuentas | Menor cuando la recuperación está diseñada correctamente |
| Fricción del usuario | La reintroducción, la rotación y el olvido de secretos son comunes | Paso adicional y tiempo de espera | Normalmente más rápido una vez registrado |
| Auditabilidad | Limitada, especialmente con credenciales compartidas | Mejor que las contraseñas compartidas, pero sigue estando vinculada a un canal en lugar de a un dispositivo | Más sólida, ya que los eventos de autenticación se asocian a la identidad y al dispositivo |
Las contraseñas de WiFi compartidas son especialmente problemáticas porque una sola filtración afecta a todos los terminales conectados. El SMS parece mejor opción sobre el papel, pero sigue añadiendo una dependencia de la entrega del operador y de un número que puede ser portado o interceptado. En ambos casos, la red sigue apoyándose en un mecanismo de unión débil.
La guía de passkeys del NCSC es la señal más clara en el Reino Unido de que el antiguo modelo está desapareciendo. Ahora trata las passkeys como el método de inicio de sesión preferido y describe explícitamente la autenticación sin contraseña como un inicio de sesión seguro a través de biometría o un PIN de pantalla de bloqueo en lugar de una contraseña tradicional (NCSC passkeys guidance). Eso es relevante porque el mismo modelo de confianza es lo que hace que el acceso WiFi sea más limpio y menos vulnerable al phishing.
Si desea comprobar la resiliencia real de un flujo de acceso actual, una prueba de penetración de marca blanca puede revelar dónde los secretos compartidos, la lógica del portal o las rutas de respaldo siguen dejando lagunas. La parte útil no es el informe en sí, sino ver qué ruta tomaría un atacante real cuando una política sin contraseñas está a medio construir.
Conceptos erróneos comunes y una lista de comprobación práctica para la implementación
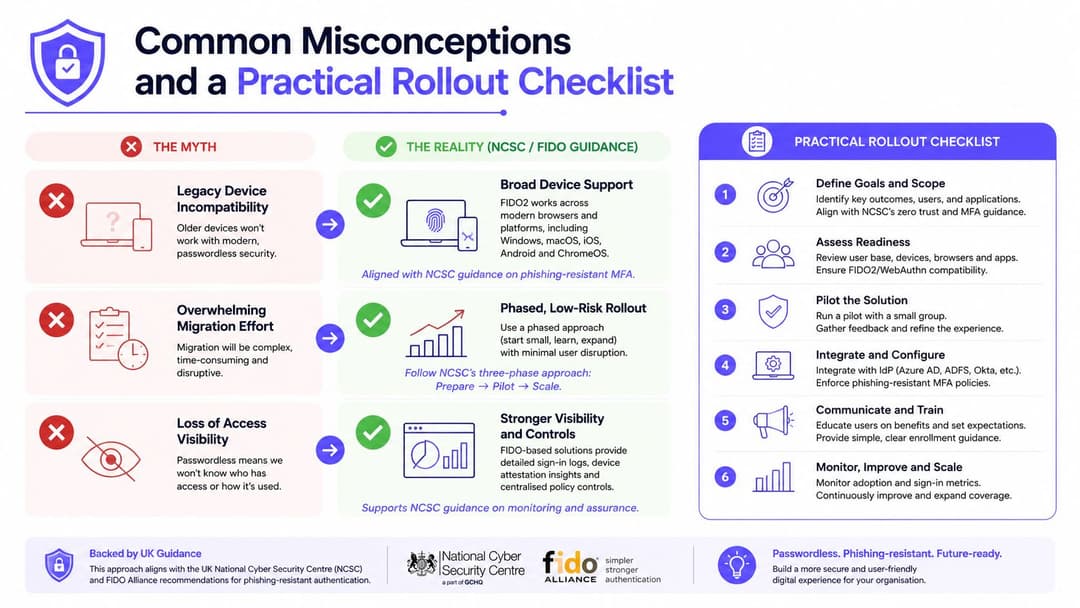
Las objeciones suelen ser previsibles. Se suele decir que los dispositivos antiguos no funcionarán, que la migración será demasiado perjudicial o que la visibilidad empeorará una vez que desaparezcan las contraseñas. En la práctica, esas preocupaciones son reales, pero se pueden gestionar si se diseña el despliegue en torno a clases de dispositivos, límites de políticas y rutas de recuperación, en lugar de intentar cambiarlo todo a la vez.
Las tres objeciones que estancan los proyectos
La compatibilidad con dispositivos heredados es el obstáculo más común, especialmente en entornos mixtos con escáneres antiguos, terminales compartidos o equipos especializados. La respuesta no consiste en obligar a todos los endpoints a utilizar el mismo método, sino en emplear la alternativa adecuada, como el acceso basado en certificados para dispositivos gestionados y una ruta controlada independiente para el hardware heredado. Las directrices del NCSC respaldan esta dirección, ya que plantean la autenticación sin contraseña como el método preferido, permitiendo al mismo tiempo que la política empresarial decida dónde encaja mejor (directrices sobre llaves de paso del NCSC).
El esfuerzo de migración parece mayor de lo que realmente es cuando los equipos imaginan una transición drástica e inmediata. Es más práctico empezar con redes de invitados de bajo riesgo y, posteriormente, ampliar el acceso al personal y a los contratistas una vez que el directorio, el MDM y el registro de actividad sean estables. Este enfoque gradual reduce la presión sobre el servicio de soporte técnico y permite detectar fallos en el flujo de recuperación antes de que afecten a todo el entorno.
La pérdida de visibilidad del acceso suele ser un malentendido. El acceso sin contraseña no elimina los registros, a menudo los mejora, ya que el evento de acceso ahora se vincula a un dispositivo y a una identidad en lugar de a una contraseña compartida. Esto proporciona al equipo de seguridad un rastro más claro para auditorías y respuesta ante incidentes.
Un despliegue que realmente se sostiene
- Auditar la infraestructura actual. Mapee cada SSID, política de RADIUS, Captive Portal y ruta de respaldo.
- Elegir un método resistente al phishing. Alinee la elección con las directrices del NCSC y la combinación de dispositivos que soporte.
- Realizar una prueba piloto en una red de bajo riesgo. Comience con el WiFi de invitados o con un único segmento de personal.
- Conectar el directorio y el MDM. Logre que la identidad, el estado del dispositivo y la política se comuniquen entre sí.
- Aplicar reglas de acceso. Restrinja el acceso únicamente después de que se hayan probado las rutas de registro y recuperación.
- Retirar las contraseñas compartidas. Elimine la ruta antigua una vez que la nueva sea lo suficientemente estable como para soportar la carga de trabajo.
Las organizaciones que hacen esto bien mantienen la honestidad en el trabajo de gestión del cambio. No pretenden que todos los dispositivos puedan avanzar al mismo ritmo, y no confunden un piloto con un despliegue finalizado. El acceso sin contraseña funciona cuando la política es clara, el plan de contingencia está controlado y el antiguo secreto compartido se retira deliberadamente.
Si está planificando una renovación de su WiFi, Purple puede ayudarle a sustituir las contraseñas compartidas por un acceso basado en la identidad para invitados, empleados y entornos multiinquilino. Su modelo de WiFi sin contraseña vincula las políticas de acceso a la identidad, que es precisamente el cambio en el que se ha centrado este artículo; visite Purple si desea ver cómo funciona en un despliegue real.



