

Es un sábado por la noche muy concurrido en un café - bar del Reino Unido. La contraseña de la WiFi está escrita en la pared, el personal, los invitados y los contratistas se unen a la misma red inalámbrica, y la caja registradora EPOS se encuentra a solo unos clics de distancia de dispositivos que nadie en la empresa gestiona. Un periodista se conecta con un ordenador portátil, mientras que el dispositivo infectado de un invitado comienza a escanear en busca de cualquier otra cosa a la que pueda acceder.
Ese modelo de contraseña compartida crea un problema de visibilidad antes de crear un problema de seguridad. El equipo puede saber que un dispositivo está conectado, pero no quién lo está usando, si pertenece a la red o a qué se le debería permitir acceder.
Network Access Control, o NAC, es un control de acceso basado en políticas en el extremo cableado e inalámbrico. Decide quién y qué puede conectarse, comprueba las condiciones pertinentes y sitúa la conexión en el segmento de red adecuado antes de que comience la comunicación normal. Por tanto, los beneficios del control de acceso a la red son más amplios que el simple hecho de bloquear portátiles desconocidos. El NAC puede reducir el radio de impacto de un incidente, automatizar el aprovisionamiento y la revocación, respaldar las pruebas de auditoría y ofrecer a los operadores una visión más clara de cómo se utiliza su red.
La contrapartida es práctica. El NAC requiere trabajo de integración, una fuente de datos de identidad o de dispositivos fiable, políticas diseñadas cuidadosamente y un cambio cultural que deje atrás las claves precompartidas comunes. Debe tratarse como un control operativo, no como un dispositivo mágico.
Por qué el control de acceso a la red es fundamental para los centros modernos
Un hotel puede tener huéspedes consultando el correo electrónico, empleados utilizando aplicaciones de negocio, contratistas conectándose para un trabajo breve, y sistemas de pago o del edificio funcionando de forma continua. Si cada conexión recibe un acceso similar porque los usuarios comparten una sola contraseña, un problema en el dispositivo de un huésped puede llegar mucho más allá de la red de huéspedes. El impacto empresarial se mide en servicios interrumpidos, tiempo de investigación y número de sistemas expuestos.
El control de acceso a la red cambia la decisión de acceso de "¿en qué puerto o punto de acceso?" a "¿qué identidad o dispositivo, bajo qué política?". Un miembro del personal puede recibir acceso a aplicaciones internas, mientras que un invitado en la misma infraestructura WiFi obtiene únicamente acceso a internet. Un terminal de recepción puede seguir una regla restringida, incluso si utiliza el mismo entorno de conmutación que el ordenador portátil de una conferencia.
Regla práctica: Si la red no puede identificar una conexión y explicar por qué tiene acceso, la organización tiene un control limitado sobre su superficie de ataque.
El punto de partida de referencia en el Reino Unido es claro: los establecimientos siguen necesitando una configuración segura, control de acceso, parches, copias de seguridad y concienciación del personal. El informe técnico Cyber Security Breaches Survey 2025 reveló que el 43 % de las empresas del Reino Unido y el 30 % de las organizaciones benéficas del Reino Unido sufrieron una brecha o ataque cibernético en los 12 meses anteriores. El NAC no evitaría todos los incidentes. Lo que hace es proporcionar a esos controles de referencia un punto de aplicación basado en la identidad, ayudando a limitar el alcance del movimiento de una conexión comprometida.
Los beneficios prácticos del control de acceso a la red son resultados de negocio:
- Menor radio de impacto: la segmentación restringe los sistemas a los que puede acceder un dispositivo comprometido.
- Mejor higiene de los dispositivos: las comprobaciones de estado pueden separar los puntos finales gestionados y conformes de aquellos desconocidos o de riesgo.
- Responsabilidad más clara: el acceso basado en la identidad proporciona un registro en lugar de depender de credenciales compartidas anónimas.
- Menos trabajo manual: los cambios de incorporación, traslado y salida de empleados pueden actualizar la política de red de forma automática.
- Pruebas más sólidas: los eventos de autenticación y las decisiones de políticas respaldan las revisiones e investigaciones.
- Datos de servicio más útiles: los registros de conexión pueden fundamentar las decisiones operativas y la experiencia de los clientes de cortesía.
El control de acceso a la red requiere integración, datos de identidad o de dispositivos fiables, políticas probadas minuciosamente y un plan de contingencia ante caídas del servicio. Es un control operativo, no un dispositivo mágico. Su valor aparece cuando el espacio puede vincular las decisiones de acceso a resultados medibles: menos sistemas expuestos, revocación más rápida, investigaciones más claras y menor interrupción cuando un dispositivo se ve comprometido.
Beneficios de seguridad de la segmentación y las comprobaciones de postura
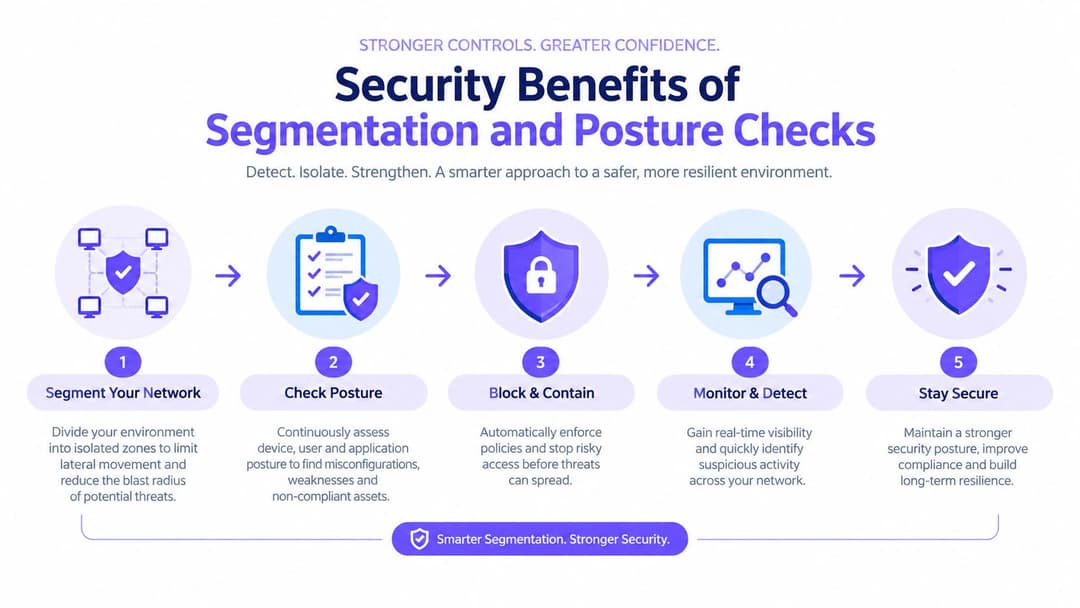
Un dispositivo comprometido es menos peligroso cuando tiene menos lugares a los que ir. El NAC reduce ese radio de explosión al controlar a qué sistemas puede llegar una conexión. Como se mencionó anteriormente, los costes de las brechas de seguridad varían según el incidente y el tamaño de la organización. El punto operativo es más estable: limitar los sistemas accesibles puede reducir la probabilidad de que una credencial robada o un terminal infectado se convierta en una interrupción más amplia.
La segmentación crea rutas controladas
Una VLAN dinámica coloca una conexión en el dominio de difusión adecuado mediante políticas, en lugar de requerir una red física independiente para cada función. Una sola infraestructura inalámbrica puede dar soporte al tráfico del personal, de los puntos de venta, de los invitados y de las instalaciones, mientras que las reglas de firewall determinan los destinos disponibles para cada grupo.
El resultado depende del rol, no solo del SSID. Un miembro del personal puede necesitar sistemas de turnos y aplicaciones internas. Un invitado, por lo general, solo debería recibir acceso a internet. Un terminal de pago puede comunicarse con sus servicios de pago aprobados sin llegar a la red corporativa general. Esta separación ofrece a los operadores una forma práctica de medir la exposición, como el número de sistemas accesibles desde cada clase de dispositivo.
Las comprobaciones de postura añaden una condición a la identidad
La autenticación responde a la pregunta "¿Quién se está conectando?". La evaluación de estado añade "¿Es este dispositivo adecuado actualmente para el acceso solicitado?". El NAC puede utilizar 802.1X y RADIUS para la autenticación por cable o inalámbrica, y después evaluar señales como las actualizaciones del sistema operativo, la protección de endpoints, el registro en MDM o una comprobación de estado controlada.
El ordenador portátil de un contratista muestra cómo puede cambiar la decisión. Si no cumple el requisito de parche, el NAC puede colocarlo en una VLAN de remediación con acceso únicamente a recursos de actualización autorizados. Una vez que el dispositivo cumple la política, la red puede volver a evaluar la sesión y asignar el rol previsto. El cambio de autorización de RADIUS, o CoA, puede admitir esa transición sin pedir al usuario que se desconecte manualmente.
La evidencia tiene límites. Las comprobaciones de estado solo son tan fiables como los datos de endpoint, identidad y gestión que las respaldan. Las cajas registradoras antiguas, impresoras, cámaras y otros dispositivos IoT o de tecnología operativa pueden no admitir la evaluación basada en agentes. El perfilado y las políticas de alcance específico suelen ser más seguros que tratar a cada dispositivo como si pudiera proporcionar una evidencia idéntica.
Para los operadores de hostelería, estos controles también protegen los sistemas que procesan pedidos y pagos. El recurso de seguridad de systec POS-Technology GmbH security aporta contexto para la seguridad de los TPV, mientras que esta guía de seguridad de WiFi empresarial conecta el diseño inalámbrico con la aplicación de políticas e identidad. El NAC sigue requiriendo integración, reglas probadas, datos de dispositivos fiables y un plan de contingencia ante caídas del servicio. Se trata de un control operativo cuyo valor se refleja en un menor número de sistemas accesibles, una revocación más rápida, investigaciones más claras y una menor interrupción tras una brecha de seguridad.
Acceso basado en identidad con SSO, certificados y Passpoint
Las contraseñas compartidas fallan de dos maneras. Son difíciles de revocar para una sola persona y ofrecen pocas pruebas sobre qué persona o dispositivo concreto realizó una conexión. El acceso basado en la identidad sustituye ese secreto común por una decisión basada en la identidad del usuario, la identidad del dispositivo y el contexto de las políticas.
Un establecimiento puede subir por esta escala en fases, en lugar de rediseñarlo todo de una sola vez.
En primer lugar, un Captive Portal puede autenticar al personal frente a un directorio como Microsoft Entra ID, Okta o Google Workspace. SAML u OIDC pueden transferir el resultado de la autenticación al flujo de trabajo de acceso, mientras que los vales de invitado o las integraciones de gestión de propiedades se encargan de los visitantes que no pertenecen al directorio de personal.
El paso más sólido es la autenticación mediante certificados. Una pequeña entidad de certificación interna o un flujo de trabajo SCEP puede emitir certificados de máquina para portátiles gestionados, terminales de punto de venta y tabletas aprobadas. De este modo, el dispositivo se autentica automáticamente, sin pedir al personal que recuerde o comparta una contraseña de WiFi. Los cambios en el directorio pueden activar la revocación, lo que resulta mucho más preciso que cambiar una contraseña en todo un establecimiento.
Passpoint y OpenRoaming abordan la experiencia del invitado. Un visitante que haya registrado un perfil de dispositivo puede volver a conectarse automáticamente en las ubicaciones participantes, evitando formularios repetitivos de portal y reduciendo la presión sobre los equipos de recepción o atención al público. El beneficio de seguridad proviene de una incorporación encriptada y basada en la identidad, en lugar de una red abierta protegida únicamente por una contraseña.
Piense en un asistente a una conferencia que se conecta a través de OpenRoaming el primer día. Si esa persona se convierte más adelante en un miembro del personal temporal, la organización puede emitir un perfil de personal independiente respaldado por un certificado y aplicar una política de personal a la misma infraestructura de acceso. El punto de acceso no necesita un nuevo SSID para cada cambio de estado.
| Mecanismo | Mejor caso de uso | Esfuerzo del usuario | Fortaleza |
|---|---|---|---|
| Captive Portal SSO | Incorporación de personal y contratistas | Inicio de sesión a través de un proveedor de identidad aprobado | Mejor trazabilidad que una contraseña compartida |
| Certificados de máquina | Portátiles, terminales y tabletas gestionados | Normalmente silencioso tras el aprovisionamiento | Identidad sólida del dispositivo y revocación más sencilla |
| Cupones de invitado | Visitantes a corto plazo y eventos | Código o registro asistido | Caducidad sencilla y acceso temporal |
| Passpoint | Invitados recurrentes y perfiles de invitados gestionados | Registro inicial del perfil | Conexión cifrada y sin fricciones |
| OpenRoaming | Acceso federado en todos los centros participantes | Autenticación a través de un proveedor de confianza | Reduce los inicios de sesión repetidos en diferentes ubicaciones |
Los equipos que estén considerando este modelo pueden revisar la identity-based networking como parte de su investigación de diseño. La cuestión arquitectónica importante no es si todos los usuarios necesitan el mismo mecanismo, sino si cada conexión recibe el nivel mínimo de acceso adecuado para su identidad y propósito.
Beneficios operativos de la automatización y la gestión multi-tenant
Un despliegue heredado a menudo depende de una cadena de tareas manuales. Un ingeniero crea una configuración de sitio, añade detalles de RADIUS, asigna VLAN, aprovisiona credenciales y prueba cada SSID. Cuando una propiedad abre tarde o una política cambia durante un periodo de gran actividad, el equipo repite el trabajo bajo presión.
Un modelo automatizado de control de acceso a la red traslada esas decisiones a plantillas e integraciones. Un grupo de hostelería puede definir una política estándar para el personal, los invitados, el POS y las instalaciones, y luego adaptarla a los identificadores de red y requisitos locales de cada propiedad. Los certificados, los roles de acceso y los flujos de incorporación se pueden aprovisionar desde un inquilino central en lugar de tener que reconstruirse sitio por sitio.
Compare los dos modelos operativos
| Modelo operativo | Patrón de trabajo típico | Exposición principal |
|---|---|---|
| Manual, sitio por sitio | Asignaciones estáticas, cambios locales y resolución de problemas dirigida por ingenieros | Políticas inconsistentes y desviación de la configuración |
| Automatización centralizada | Plantillas, integración de directorios y reglas de acceso reutilizables | Una mala plantilla puede propagarse a menos que la gobernanza sea sólida |
| Orquestación multiinquilino | Estándares compartidos con aislamiento a nivel de propiedad | Una separación deficiente entre inquilinos puede generar riesgos de administración y datos |
El beneficio no es solo la velocidad. Menos cambios manuales significan menos oportunidades de colocar una caja registradora en el segmento equivocado, dejar activo a un contratista después de que termine un proyecto o aplicar una regla de invitado a una red de personal. Esos errores pueden crear tanto exposición de seguridad como incidencias de soporte evitables.
El diseño multi-tenant también ofrece a un operador una forma controlada de aislar una propiedad con problemas. Un sitio con un comportamiento incorrecto se puede colocar bajo una política más estricta o separar temporalmente de los servicios de todo el grupo sin necesidad de cambiar cada una de las demás sedes. Los equipos centrales ganan consistencia, mientras que los operadores locales conservan únicamente los permisos que necesitan.
La automatización sigue requiriendo supervisión. Alguien debe aprobar las plantillas, revisar las excepciones, mantener las fuentes de identidad y probar el comportamiento ante fallos. Los proveedores también difieren en la limpieza con la que separan los datos de los inquilinos y los roles administrativos, por lo que el departamento de compras debe examinar los controles de aislamiento y auditoría en lugar de aceptar lo "gestionado en la nube" como una respuesta completa.
La ganancia operativa práctica es, por lo tanto, la repetibilidad. Una decisión de acceso repetible es más fácil de solucionar, más fácil de revisar y es menos probable que dependa de que un ingeniero recuerde un cambio no documentado.
Valor empresarial, analítica y ROI
El NAC resulta más fácil de financiar cuando el caso de negocio incluye la experiencia del cliente y la calidad de la información. El WiFi para invitados puede convertirse en un punto de contacto de datos de origen basado en el consentimiento, lo que permite a una sede conectar un correo electrónico o identidad aprobados con el contexto de la visita y los flujos de trabajo del CRM, en lugar de depender exclusivamente del tráfico anónimo.
La ruta de conversión debe diseñarse con cuidado. Un Captive Portal puede solicitar el consentimiento, explicar el intercambio de valor y pasar los datos permitidos a un conector de CRM. Passpoint o OpenRoaming pueden eliminar la fricción repetitiva para los visitantes que regresan, mientras que el establecimiento sigue necesitando avisos de privacidad claros, una retención adecuada y una base legal para cualquier actividad de marketing.
Esto hace que la analítica sea útil solo cuando alguien actúa en consecuencia. Un grupo hotelero podría comparar los fallos de conexión, los contactos de soporte y las señales de visitas repetidas en todos sus establecimientos. Un centro comercial podría examinar dónde coinciden las quejas de conectividad de los invitados con un menor compromiso. Estos resultados son indicadores operativos, no la prueba automática de que un cambio en la red haya causado un resultado comercial.
Disciplina comercial: Un panel de control no tiene retorno a menos que un equipo utilice sus conclusiones para cambiar una campaña, solucionar un problema de servicio o proteger el recorrido de un cliente valioso.
Un modelo de ROI sensato debe enumerar los costes y los resultados atribuibles por separado:
| Métrica | Contraseña compartida heredada | NAC con Passpoint o SSO |
|---|---|---|
| Identificación de invitados | A menudo anónima o capturada de forma inconsistente | La identidad basada en el consentimiento puede vincularse a un evento de acceso |
| Gestión de credenciales | Los cambios de contraseña afectan a muchos usuarios | Los perfiles, cupones o identidades se pueden revocar individualmente |
| Conexión de marketing | Exportación manual o datos limitados | Las integraciones con CRM y marketing pueden recibir los campos permitidos |
| Evidencia operativa | Registros de conexión básicos | Los eventos de usuario, dispositivo y política pueden respaldar el análisis |
| Evaluación de inversión | Baja complejidad inicial, mayores limitaciones de control | El coste de la licencia y la integración se sopesa frente a los resultados de soporte, seguridad y marketing |
Use un modelo conservador. Incluya la implementación, las licencias, la integración y la administración continua. Luego, compárelos con el esfuerzo medible del helpdesk, el valor recuperado de las campañas, la reducción en la gestión de credenciales y los ingresos que puedan atribuirse razonablemente al compromiso recurrente. Evite asumir que cada conexión se convierte en una reserva o que cada interacción de soporte ahorrada es un beneficio neto.
Una calculadora de ROI de WiFi puede ayudar a estructurar esas suposiciones. El resultado dependerá de la calidad de los datos y de la disciplina operativa, no solo de la presencia de análisis por sí sola.
Cumplimiento y generación de informes alineados con las directrices del Reino Unido
Los equipos de cumplimiento normativo rara vez necesitan otra consola de seguridad desconectada. Necesitan pruebas de que existen reglas de acceso, de que el personal las aplica de forma coherente y de que la organización puede investigar las excepciones. El NAC puede proporcionar parte de esa evidencia registrando los intentos de autenticación, las decisiones de estado, las asignaciones de roles, los cambios de políticas y las revocaciones.
Esto se alinea con la introducción al acceso a la red de confianza cero del National Cyber Security Centre del Reino Unido. El NCSC describe la eliminación de la confianza implícita en usuarios, dispositivos, servicios y redes como un principio de diseño fundamental. El NAC respalda ese principio al solicitar el contexto de identidad y de dispositivo antes de permitir la comunicación, en lugar de tratar una ubicación interna como prueba de confianza.
Convierta la política en un registro de evidencias
Para un entorno regulado o auditado, los registros útiles incluyen:
- Contexto de autenticación: Qué identidad o certificado solicitó el acceso.
- Contexto del dispositivo: Qué endpoint, terminal o perfil de dispositivo realizó la solicitud.
- Resultado de la política: Qué regla permitió, restringió, puso en cuarentena o denegó la conexión.
- Historial de cambios: Quién modificó la política y cuándo.
- Acción del ciclo de vida: Cuándo se revocó el acceso tras un cambio de rol o de dispositivo.
Esa evidencia puede respaldar las revisiones de control de acceso asociadas con Cyber Essentials Plus, PCI-DSS, ISO 27001 y UK GDPR, pero el NAC no hace que una organización sea conforme por sí sola. Los controles deben coincidir con el alcance, los riesgos y las obligaciones del entorno específico.
Un entorno de pagos puede utilizar la segmentación y rutas muy limitadas alrededor de los terminales. Un proveedor de atención médica puede necesitar controles más estrictos sobre los dispositivos y registros clínicos. Un operador de hostelería que gestione datos de invitados debe seguir administrando los avisos de privacidad, la retención y las relaciones con los encargados del tratamiento. El NAC aporta pruebas técnicas, mientras que los equipos de gobernanza deciden cómo cumplen estas pruebas el requisito correspondiente.
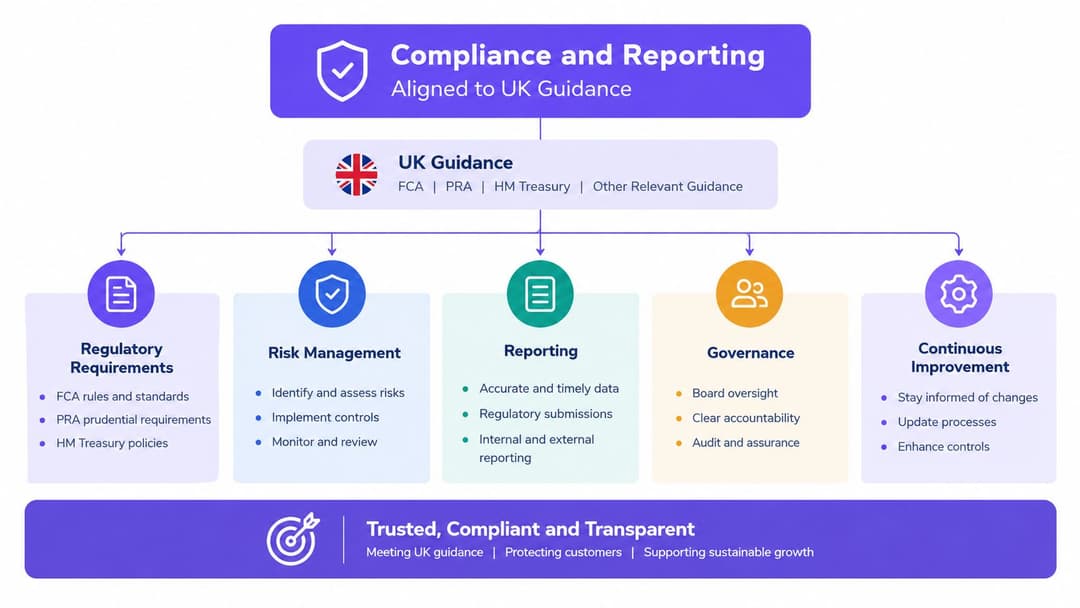
Este límite es importante. El NAC cubre las conexiones que tocan la red controlada. Los puertos físicos, el IoT no gestionado, la infraestructura no autorizada y los sistemas que quedan fuera de la ruta de aplicación requieren medidas de seguridad complementarias. Su papel más sólido es actuar como tejido conectivo entre la política técnica y la documentación que necesita un auditor o un investigador de incidentes.
Casos de uso para hostelería, retail, sanidad y residencial
Los beneficios del control de acceso a la red varían según el problema operativo que se plantee. Un establecimiento no debería empezar por la funcionalidad de un producto. Debería empezar por la conexión que genere más riesgo, fricción o trabajo administrativo.
Hostelería
Los hoteles, bares y lugares de eventos a menudo gestionan relaciones de invitados de corta duración junto con identidades de personal permanentes. Un perfil de Passpoint por estancia o una credencial temporal de invitado pueden caducar al realizar el registro de salida, mientras que el acceso del personal sigue vinculado al empleado o al dispositivo gestionado. Esto reduce la necesidad de restablecer una contraseña compartida de habitación o vestíbulo y limita el riesgo de que una credencial se vuelva a utilizar en otra propiedad.
El resultado es un proceso de incorporación más corto para los huéspedes y menos intervenciones en la recepción. El hotel sigue necesitando un proceso claro de consentimiento y privacidad, especialmente si la identidad del huésped está conectada con sistemas de marketing.
Retail
Las redes del sector retail combinan terminales de pago, dispositivos de inventario portátiles, sistemas de oficina, cámaras y etiquetas inteligentes. El NAC puede clasificar estas clases de dispositivos, colocarlos en segmentos separados y bloquear el acceso de un dispositivo portátil no registrado al entorno de pagos.
El resultado es un límite de pago más estricto y una mejor evidencia cuando un dispositivo se comporta de manera inesperada. La segmentación no reemplaza los controles de seguridad de pago, pero reduce las rutas innecesarias entre los sistemas operativos.
Sanidad
La tableta gestionada de un médico debe recibir una política diferente a la de un teléfono personal, incluso cuando ambos se conectan dentro del mismo edificio. La identidad respaldada por certificados puede vincular los dispositivos aprobados a un acceso definido, mientras que los administradores pueden revocar la credencial de una tableta robada sin necesidad de cambiar las configuraciones de los switches en todo el parque de dispositivos.
El resultado es un acceso más controlado a las aplicaciones clínicas y un registro más claro de qué dispositivo realizó una solicitud. La política de BYOD, la gestión de endpoints y los permisos a nivel de aplicación siguen siendo necesarios porque el NAC por sí solo no puede proteger todas las vías de acceso a un expediente médico.
Edificios residenciales
Las propiedades de alquiler para construir (build-to-rent), las residencias de estudiantes y las propiedades multifamiliares necesitan dar servicio a residentes, contratistas, visitantes y equipos domésticos inteligentes sin exponer los sistemas del edificio. OpenRoaming puede simplificar la incorporación de los residentes, mientras que los segmentos privados pueden aislar ascensores, sistemas de acceso, cámaras y otros equipos de las instalaciones.
Una plataforma central puede aplicar diferentes políticas a cada grupo, pero los administradores de la propiedad deben verificar el aislamiento de los inquilinos, la separación de administradores y el manejo de los datos de los residentes antes del despliegue.
| Sector | Punto de dolor | Capacidad NAC aplicada | Resultado esperado |
|---|---|---|---|
| Hostelería | Credenciales de invitados compartidas y restablecimientos en recepción | Perfiles de invitados con caducidad y acceso basado en la identidad | Acceso de invitados más fluido y menor gestión de credenciales |
| Retail | Tráfico mixto de TPV, dispositivos portátiles e IoT | Perfilado, segmentación y política de dispositivos | Acceso reducido e innecesario a los sistemas de pago |
| Sanidad | Dispositivos robados o no gestionados cerca de aplicaciones sensibles | Certificados, comprobaciones de estado y revocación rápida | Mayor trazabilidad de los dispositivos y acceso clínico controlado |
| Residencial | Residentes y sistemas del edificio compartiendo infraestructura | Incorporación federada y segmentos privados | Conectividad de residentes más sencilla con un mejor aislamiento de las instalaciones |
Métricas de implementación y un paso práctico a seguir
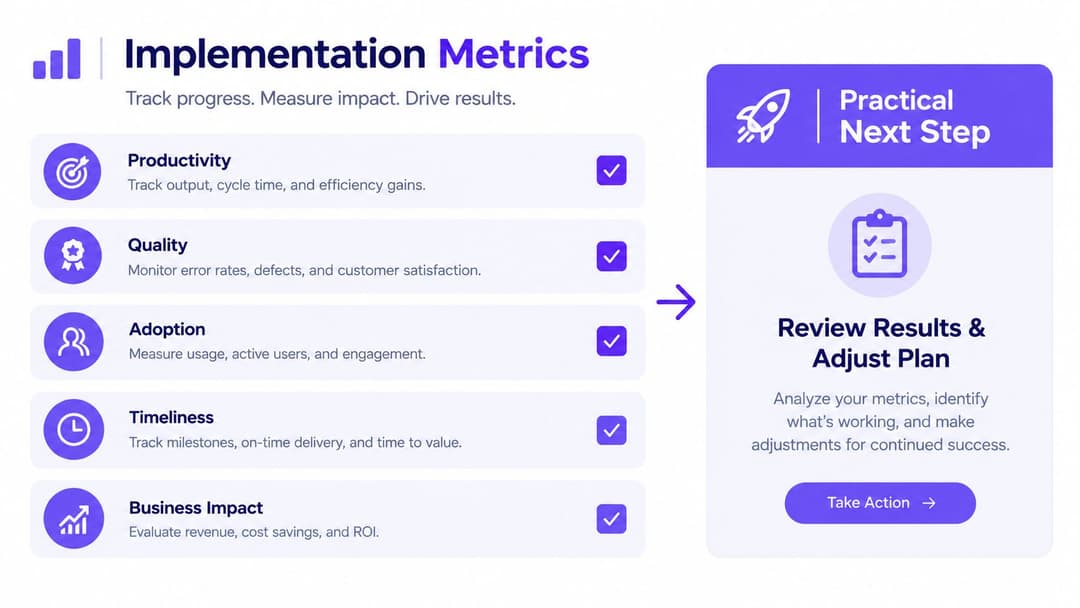
El NAC no debe juzgarse por cuántas pantallas de políticas contiene la plataforma. Júzguelo por si la organización puede aislar un dispositivo de riesgo más rápido, revocar el acceso de manera más fiable y explicar por qué se permitió cada conexión importante.
Comience con una pequeña tarjeta de puntuación:
- Tiempo de aislamiento: Mida el intervalo entre una alerta confirmada y la cuarentena.
- Rendimiento de aprovisionamiento: Registre cuántos dispositivos aprobados puede aprovisionar el personal en un período de trabajo.
- Tasa de fallos de autenticación: Compare los fallos por SSID, sitio, tipo de dispositivo y grupo de usuarios.
- Incumplimiento de postura: Realice un seguimiento de la frecuencia con la que los dispositivos no cumplen las condiciones para el rol asignado.
- Tiempo de revocación: Mida el tiempo desde que se produce una credencial robada o un cambio en el directorio hasta la denegación efectiva.
Asocie cada medida técnica con una señal comercial. Las encuestas de experiencia de los invitados pueden revelar si una autenticación más sólida genera fricciones. Los contactos con el servicio de asistencia pueden mostrar si el proceso de incorporación ha mejorado. Las quejas de inicio de sesión de los médicos pueden exponer una política que es segura pero poco práctica. Los indicadores de pérdida de inquilinos o las quejas sobre las propiedades pueden ayudar a los operadores residenciales a evaluar si la conectividad está respaldando la retención.
El primer paso más útil no requiere la demostración de un proveedor. Elija un SSID o una zona de acceso cableada, enumere cada clase de dispositivo que la utiliza y evalúe cada conexión con dos preguntas:
- ¿Qué nivel de confianza tenemos en la identidad de este usuario o dispositivo?
- ¿Qué nivel de sensibilidad tienen los sistemas a los que puede acceder esta conexión?
Ese ejercicio revelará dónde las credenciales compartidas, los dispositivos no gestionados o el acceso amplio a VLAN crean la mayor brecha. También proporciona al departamento financiero un alcance piloto basado en el riesgo y en resultados mensurables, en lugar de una solicitud para "mejorar la seguridad de la red" de forma abstracta.
El NAC se entiende mejor como una inversión de recuperación y radio de alcance de daños. No detendrá todas las brechas de seguridad, pero puede hacer que las decisiones de acceso sean más limitadas, los cambios de dispositivos más visibles y la contención más repetible.
Purple proporciona autenticación RADIUS nativa de la nube y control de acceso a la red 802.1X para entornos cableados e inalámbricos, con incorporación de invitados, acceso basado en la identidad e integraciones para plataformas de red comunes. Visite Purple para evaluar cómo el WiFi basado en la identidad, OpenRoaming y la gestión de políticas multiinquilino podrían adaptarse a su centro o piloto de propiedad.



