

युकेमधील एका कॅफे-बारमध्ये शनिवारची व्यस्त रात्र आहे. WiFi पासवर्ड भिंतीवर लिहिलेला आहे, कर्मचारी, पाहुणे आणि कंत्राटदार एकाच वायरलेस नेटवर्कमध्ये सामील होतात आणि EPOS टिल अशा उपकरणांपासून काही क्लिक्सच्या अंतरावर असते जे व्यवसायातील कोणीही व्यवस्थापित करत नाही. एक पत्रकार लॅपटॉपसह कनेक्ट होतो, तर पाहुण्याचे संक्रमित मशीन इतर कोणत्याही पोहोचण्यायोग्य गोष्टीचा शोध घेऊ लागते.
तो सामायिक-पासवर्ड मॉडेल सुरक्षेची समस्या निर्माण करण्यापूर्वी दृश्यमानतेची समस्या निर्माण करतो. टीमला कदाचित हे माहित असू शकते की एखादे डिव्हाइस कनेक्ट केलेले आहे, परंतु ते कोण वापरत आहे, ते नेटवर्कवर असणे योग्य आहे की नाही किंवा त्याला कशाचा प्रवेश दिला पाहिजे हे माहित नसते.
नेटवर्क ॲक्सेस कंट्रोल म्हणजेच NAC, हे वायर्ड आणि वायरलेस नेटवर्कच्या टोकावर पॉलिसीद्वारे चालवले जाणारे गेटकीपिंग आहे. ते कोण आणि काय कनेक्ट होऊ शकते हे ठरवते, संबंधित अटी तपासते आणि सामान्य संप्रेषण सुरू होण्यापूर्वी कनेक्शनला योग्य नेटवर्क सेगमेंटमध्ये ठेवते. म्हणूनच नेटवर्क ॲक्सेस कंट्रोलचे फायदे केवळ अनोळखी लॅपटॉप ब्लॉक करण्यापेक्षा खूप व्यापक आहेत. NAC एखाद्या घटनेची व्याप्ती मर्यादित करू शकते, ऑनबोर्डिंग आणि रद्दीकरण स्वयंचलित करू शकते, ऑडिट पुराव्यांना मदत करू शकते आणि ऑपरेटर्सना त्यांच्या नेटवर्कचा कसा वापर केला जात आहे याचे स्पष्ट चित्र प्रदान करू शकते.
हा तडजोडीचा निर्णय व्यावहारिक आहे. NAC साठी इंटिग्रेशन काम, विश्वासार्ह ओळख किंवा डिव्हाइस डेटाचा स्त्रोत, काळजीपूर्वक तयार केलेल्या पॉलिसी आणि सामायिक प्री-शेअर्ड की वापरण्याच्या सवयीपासून दूर जाणे आवश्यक आहे. याकडे एक जादूचे साधन म्हणून न पाहता, ऑपरेशनल नियंत्रण म्हणून पाहिले पाहिजे.
आधुनिक ठिकाणांसाठी नेटवर्क ऍक्सेस कंट्रोल का महत्त्वाचे आहे
एका हॉटेलमध्ये ईमेल तपासणारे अतिथी, व्यावसायिक ॲप्लिकेशन्स वापरणारे कर्मचारी, कमी कालावधीच्या कामासाठी कनेक्ट होणारे कंत्राटदार आणि सतत सुरू असणारी पेमेंट किंवा बिल्डिंग सिस्टम्स असू शकतात. युझर्स एकच पासवर्ड शेअर करत असल्यामुळे जर प्रत्येक कनेक्शनला समान प्रवेश मिळत असेल, तर अतिथीच्या डिव्हाइसवरील समस्येचा परिणाम अतिथी नेटवर्कच्या पलीकडे पोहोचू शकतो. याचा व्यावसायिक प्रभाव खंडित झालेल्या सेवा, तपासाचा वेळ आणि असुरक्षित झालेल्या सिस्टम्सच्या संख्येवरून मोजला जातो.
NAC प्रवेशाचा निर्णय "कोणते सॉकेट किंवा ॲक्सेस पॉइंट?" वरून "कोणती ओळख किंवा डिव्हाइस, कोणत्या धोरणांतर्गत?" असा बदलते. एकाच वायरलेस इन्फ्रास्ट्रक्चरवर असताना कर्मचारी सदस्याला अंतर्गत ॲप्लिकेशन्सचा प्रवेश मिळू शकतो, तर पाहुण्याला केवळ इंटरनेटचा प्रवेश मिळतो. रिसेप्शन टर्मिनल एका प्रतिबंधित नियमाचे पालन करू शकते, जरी ते कॉन्फरन्स लॅपटॉपसारखेच स्विचिंग इस्टेट वापरत असले तरीही.
प्रायोगिक नियम: जर नेटवर्क कनेक्शन ओळखू शकत नसेल आणि त्याला प्रवेश का मिळाला आहे हे स्पष्ट करू शकत नसेल, तर संस्थेकडे तिच्या अटॅक सरफेसवर मर्यादित नियंत्रण असते.
UK ची मूळ तत्त्वे स्पष्ट आहेत: ठिकाणांना अजूनही सुरक्षित कॉन्फिगरेशन, ऍक्सेस नियंत्रण, पॅचिंग, बॅकअप आणि कर्मचाऱ्यांची जागरूकता आवश्यक आहे. Cyber Security Breaches Survey 2025 technical report नुसार असे दिसून आले आहे की, मागील १२ महिन्यांत ४३% UK व्यवसायांनी आणि ३०% UK चॅरिटींनी सायबर उल्लंघन किंवा हल्ल्याचा अनुभव घेतला आहे. NAC प्रत्येक घटनेला रोखू शकणार नाही. हे त्या मूळ नियंत्रण तत्त्वांना ओळख-जागरूक अंमलबजावणी बिंदू प्रदान करते, ज्यामुळे तडजोड केलेले कनेक्शन किती दूर जाऊ शकते हे मर्यादित करण्यास मदत होते.
व्यावहारिक network access control benefits हे बिझनेस परिणाम आहेत:
- कमी नुकसान पोहोचण्याची व्याप्ती: सुरक्षित विभागणीमुळे तडजोड केलेले डिव्हाइस पोहोचू शकणाऱ्या सिस्टीम्स मर्यादित होतात.
- उत्कृष्ट डिव्हाइस स्वच्छता: पॉश्चर चेक्सद्वारे व्यवस्थापित, नियमांचे पालन करणारे एंडपॉईंट्स अनोळखी किंवा जोखमीच्या एंडपॉईंट्सपासून वेगळे केले जाऊ शकतात.
- अधिक स्पष्ट उत्तरदायित्व: अनामित सामायिक क्रेडेंशियल्सवर अवलंबून राहण्याऐवजी ओळख-आधारित ऍक्सेस एक रेकॉर्ड प्रदान करतो.
- कमी मॅन्युअल काम: नवीन जॉइनर, मूव्हर आणि लीव्हर बदलांनुसार नेटवर्क पॉलिसी अपडेट केली जाऊ शकते.
- मजबूत पुरावे: ऑथेंटिकेशन इव्हेंट्स आणि पॉलिसीचे निर्णय हे पुनरावलोकन आणि तपासाला मदत करतात.
- अधिक उपयुक्त सेवा डेटा: कनेक्शन रेकॉर्ड्स अतिथी अनुभव आणि ऑपरेशनल निर्णयांना माहिती देऊ शकतात.
NAC ला इंटिग्रेशन, विश्वासार्ह ओळख किंवा डिव्हाइस डेटा, काळजीपूर्वक चाचणी केलेली धोरणे आणि आउटेजसाठी फॉलबॅक प्लॅनची आवश्यकता असते. हे एक ऑपरेशनल नियंत्रण आहे, कोणतेही जादूचे साधन नाही. त्याचे मूल्य तेव्हा दिसून येते जेव्हा स्थान प्रवेशाच्या निर्णयांना मोजण्यायोग्य परिणामांशी जोडू शकते: कमी पोहोचण्यायोग्य प्रणाली, जलद निरसन, अधिक स्पष्ट तपासणी आणि एक डिव्हाइस धोक्यात आल्यावर कमी व्यत्यय.
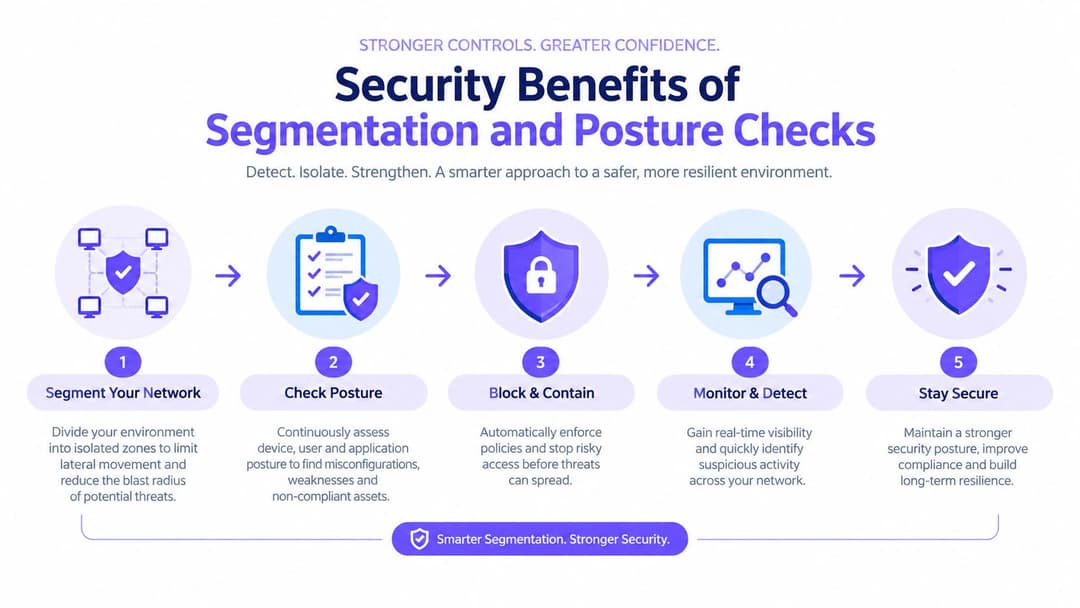
सेगमेंटेशन आणि पॉश्चर चेक्सचे सुरक्षा फायदे
तडजोड केलेले डिव्हाइस कमी धोकादायक असते जेव्हा त्याला जाण्यासाठी कमी जागा असतात. एखादे कनेक्शन कोणत्या सिस्टीमपर्यंत पोहोचू शकते हे नियंत्रित करून NAC ती blast radius कमी करते. आधी नमूद केल्याप्रमाणे, उल्लंघन खर्च घटना आणि संस्थेच्या आकारानुसार भिन्न असतात. ऑपरेशनल पॉईंट अधिक स्थिर आहे: पोहोचू शकणाऱ्या सिस्टीम मर्यादित केल्याने एखादे चोरीचे क्रेडेंशियल किंवा संक्रमित एंडपॉइंट मोठ्या आउटेजमध्ये बदलण्याची शक्यता कमी होऊ शकते.
सेगमेंटेशन नियंत्रित मार्ग तयार करते
डायनॅमिक VLAN प्रत्येक भूमिकेसाठी स्वतंत्र फिजिकल नेटवर्कची आवश्यकता न ठेवता पॉलिसीद्वारे योग्य ब्रॉडकास्ट डोमेनमध्ये कनेक्शन ठेवते. एकच वायरलेस इस्टेट कर्मचारी, पॉइंट-ऑफ-सेल, गेस्ट आणि सुविधांचे ट्रॅफिक हाताळू शकते, तर फायरवॉल नियम प्रत्येक ग्रुपसाठी उपलब्ध असलेले डेस्टिनेशन्स ठरवतात.
परिणाम केवळ SSID वर नाही, तर भूमिकेवर अवलंबून असतो. कर्मचाऱ्याला रोटा सिस्टीम आणि अंतर्गत ॲप्लिकेशन्सची आवश्यकता असू शकते. अतिथीला सामान्यतः केवळ इंटरनेट ऍक्सेस मिळायला हवा. पेमेंट टर्मिनल व्यापक कॉर्पोरेट नेटवर्कवर न पोहोचता त्याच्या मंजूर पेमेंट सेवांशी संपर्क साधू शकते. हे वेगळेपण ऑपरेटरना प्रत्येक डिव्हाइस क्लासमधून पोहोचू शकणाऱ्या सिस्टीमच्या संख्येसारख्या घटकांचे व्यावहारिक मूल्यमापन करण्याची सुविधा देते.
पॉश्चर चेक्स ओळखीला एक अट जोडतात
ऑथेंटिकेशन "कोण कनेक्ट करत आहे?" याचे उत्तर देते. पोश्चर असेसमेंट "हे डिव्हाइस सध्या विनंती केलेल्या ऍक्सेससाठी योग्य आहे का?" हे जोडते. NAC वायर्ड किंवा वायरलेस ऑथेंटिकेशनसाठी 802.1X आणि RADIUS वापरू शकते, नंतर ऑपरेटिंग-सिस्टम अपडेट्स, एंडपॉइंट प्रोटेक्शन, MDM एनरोलमेंट किंवा नियंत्रित हेल्थ चेक यासारख्या सिग्नलचे मूल्यांकन करू शकते.
कॉन्ट्रॅक्टरचा लॅपटॉप हा निर्णय कसा बदलू शकतो हे दर्शवतो. जर ते पॅच आवश्यकता पूर्ण करण्यात अपयशी ठरले, तर NAC त्याला सुधारणा VLAN मध्ये ठेवू शकते ज्यामध्ये केवळ मंजूर अपडेट संसाधनांचा ऍक्सेस असेल. डिव्हाइसने धोरण पूर्ण केल्यानंतर, नेटवर्क सत्राचे पुनर्मूल्यांकन करू शकते आणि त्याची इच्छित भूमिका नियुक्त करू शकते. RADIUS Change of Authorisation, किंवा CoA, वापरकर्त्याला मॅन्युअली डिस्कनेक्ट करण्यास न सांगता त्या ट्रान्झिशनला सपोर्ट करू शकते.
पुराव्याला काही मर्यादा आहेत. पॉश्चर तपासण्या केवळ त्यांच्यामागील एंडपॉइंट, ओळख आणि मॅनेजमेंट डेटा इतक्याच विश्वासार्ह असतात. जुने टिल्स, प्रिंटर्स, कॅमेरे आणि इतर IoT किंवा ऑपरेशनल डिवाइसेस एजंट-आधारित मूल्यांकनाला सपोर्ट करू शकत नाहीत. प्रत्येक डिव्हाइस समान पुरावा देऊ शकते असे गृहीत धरण्यापेक्षा प्रोफाइलिंग आणि मर्यादित व्याप्ती असलेल्या पॉलिसी अनेकदा अधिक सुरक्षित असतात.
हॉस्पिटॅलिटी ऑपरेटर्ससाठी, ही नियंत्रणे ऑर्डर्स आणि पेमेंटवर प्रक्रिया करणाऱ्या सिस्टीम्सचे देखील संरक्षण करतात. systec POS-Technology GmbH security संसाधन POS सुरक्षेसाठी संदर्भ प्रदान करते, तर हे enterprise Wi-Fi security guide वायरलेस डिझाइनला ओळख आणि पॉलिसी अंमलबजावणीशी जोडते. NAC साठी अजूनही इंटिग्रेशन, तपासलेले नियम, विश्वसनीय डिव्हाइस डेटा आणि आउटेज फॉलबॅक आवश्यक आहे. हे एक ऑपरेशनल नियंत्रण आहे ज्याचे मूल्य कमी पोहोचण्यायोग्य सिस्टीम्स, जलद रिकव्हरी, स्पष्ट तपास आणि सुरक्षेशी तडजोड झाल्यानंतर कमी व्यत्यय या स्वरूपात दिसून येते.
SSO, सर्टिफिकेट्स आणि Passpoint सह ओळख-आधारित प्रवेश
शेअर केलेले पासवर्ड दोन प्रकारे अयशस्वी ठरतात. ते एका व्यक्तीसाठी रद्द करणे कठीण असते आणि कोणत्या व्यक्तीने किंवा डिव्हाइसने कनेक्शन केले याबद्दल ते कमकुवत पुरावा देतात. ओळख-आधारित ऍक्सेस त्या सामान्य सीक्रेटला वापरकर्ता ओळख, डिव्हाइस ओळख आणि पॉलिसी कॉन्टेक्स्टवरून तयार केलेल्या निर्णयाने बदलतो.
एक वेन्यू एकाच वेळी सर्व काही पुन्हा डिझाइन करण्याऐवजी टप्प्याटप्प्याने या पायऱ्या चढू शकतो.
प्रथम, एक Captive Portal Microsoft Entra ID, Okta किंवा Google Workspace सारख्या डिरेक्टरीच्या विरूद्ध कर्मचाऱ्यांचे ऑथेंटिकेशन करू शकतो. SAML किंवा OIDC ऑथेंटिकेशनचे रिझल्ट ऍक्सेस वर्कफ्लोकडे पाठवू शकतात, तर गेस्ट वाउचर्स किंवा प्रॉपर्टी-मॅनेजमेंट इंटिग्रेशन्स अशा पाहुण्यांना हाताळतात जे स्टाफ डिरेक्टरीमध्ये नसतात.
याहून अधिक प्रभावी पाऊल म्हणजे प्रमाणपत्र प्रमाणीकरण (certificate authentication). एक लहान अंतर्गत प्रमाणपत्र प्राधिकरण किंवा SCEP वर्कफ्लो व्यवस्थापित लॅपटॉप, EPOS टर्मिनल्स आणि मंजूर टॅब्लेटना मशीन प्रमाणपत्रे जारी करू शकतो. त्यानंतर कर्मचाऱ्यांना WiFi पासवर्ड लक्षात ठेवण्यास किंवा शेअर करण्यास न सांगता डिव्हाइस स्वयंचलितपणे प्रमाणीकरण करते. डिरेक्टरीमधील बदलांमुळे प्रवेश रद्द केला जाऊ शकतो, जे संपूर्ण ठिकाणी पासवर्ड बदलण्यापेक्षा कितीतरी पतीने अधिक अचूक आहे.
Passpoint आणि OpenRoaming पाहुण्यांच्या अनुभवाचे निराकरण करतात. ज्या पाहुण्याने डिव्हाइस प्रोफाइल नोंदणीकृत केले आहे तो सहभागी ठिकाणी स्वयंचलितपणे पुन्हा कनेक्ट होऊ शकतो, ज्यामुळे वारंवार पोर्टल फॉर्म भरणे टळते आणि रिसेप्शन किंवा फ्रंट-ऑफ-हाउस टीम्सवरील ताण कमी होतो. सुरक्षा लाभ हा केवळ पासवर्डने सुरक्षित केलेल्या खुल्या नेटवर्कऐवजी एन्क्रिप्टेड, ओळख-जाणून घेणाऱ्या ऑनबोर्डिंगमधून मिळतो.
एका परिषदेतील उपस्थिताचा विचार करा जो पहिल्या दिवशी OpenRoaming द्वारे कनेक्ट होतो. तीच व्यक्ती नंतर तात्पुरती स्टाफ सदस्य बनल्यास, संस्था स्वतंत्र सर्टिफिकेट-बॅक्ड स्टाफ प्रोफाइल जारी करू शकते आणि त्याच ॲक्सेस इन्फ्रास्ट्रक्चरवर स्टाफ पॉलिसी लागू करू शकते. स्टेटस मधील प्रत्येक बदलासाठी ॲक्सेस पॉइंटला नवीन SSID ची आवश्यकता नसते.
| प्रणाली | सर्वोत्तम वापर | युझरचे प्रयत्न | क्षमता |
|---|---|---|---|
| Captive Portal SSO | कर्मचारी आणि कंत्राटदार ऑनबोर्डिंग | मंजूर आयडेंटिटी प्रोव्हायडरद्वारे साइन-इन | शेअर्ड पासवर्डपेक्षा अधिक चांगली जबाबदारी |
| मशीन सर्टिफिकेट्स | मॅनेज केलेले लॅपटॉप, टर्मिनल्स आणि टॅब्लेट | सामान्यतः प्रोव्हिजनिंगनंतर सुलभ | मजबूत डिव्हाइस ओळख आणि सुलभ रिव्होकेशन |
| गेस्ट व्हाउचर | अल्पकालीन अभ्यागत आणि इव्हेंट्स | कोड किंवा सहाय्यक नावनोंदणी | साधी मुदत संपण्याची प्रक्रिया आणि तात्पुरता ऍक्सेस |
| Passpoint | परत येणारे पाहुणे आणि व्यवस्थापित गेस्ट प्रोफाइल्स | प्रारंभिक प्रोफाइल नावनोंदणी | अडथळाविरहित, एन्क्रिप्टेड कनेक्शन |
| OpenRoaming | सहभागी ठिकाणांवर फेडरेटेड ऍक्सेस | विश्वासू प्रोव्हायडरद्वारे ऑथेंटिकेट करा | वेगवेगळ्या ठिकाणी वारंवार साइन-इन करण्याची आवश्यकता कमी करते |
या मॉडेलचा विचार करणाऱ्या टीम्स त्यांच्या डिझाइन संशोधनाचा भाग म्हणून identity-based networking चे पुनरावलोकन करू शकतात. महत्त्वाचा आर्किटेक्चरल प्रश्न हा नाही की प्रत्येक युझरला एकाच मेकॅनिझमची गरज आहे का. तर तो हा आहे की प्रत्येक कनेक्शनला त्याच्या ओळख आणि उद्देशानुसार योग्य तितकाच मर्यादित ॲक्सेस मिळतो का.
ऑटोमेशन आणि मल्टी-टॅनंट मॅनेजमेंटमधून मिळणारे ऑपरेशनल फायदे
जुनी रोलआउट पद्धत सहसा मॅन्युअल कामांच्या साखळीवर अवलंबून असते. एक इंजिनिअर साइट कॉन्फिगरेशन तयार करतो, RADIUS तपशील जोडतो, VLANs नियुक्त करतो, क्रेडेंशियल्स प्रोव्हिजन करतो आणि प्रत्येक SSID ची चाचणी घेतो. जेव्हा एखादी प्रॉपर्टी उशिरा सुरू होते किंवा व्यस्त कालावधीत पॉलिसी बदलते, तेव्हा टीम दबावाखाली काम पुन्हा करते.
एक स्वयंचलित NAC मॉडेल हे निर्णय टेम्पलेट्स आणि इंटिग्रेशन्समध्ये हलवते. एक हॉस्पिटॅलिटी समूह कर्मचारी, पाहुणे, POS आणि सुविधांसाठी एक मानक धोरण परिभाषित करू शकतो, नंतर प्रत्येक मालमत्तेच्या नेटवर्क आयडेंटिफायर्स आणि स्थानिक आवश्यकतांसाठी ते अनुकूल करू शकतो. प्रमाणपत्रे, प्रवेश भूमिका आणि ऑनबोर्डिंग प्रवाह प्रत्येक साइटनुसार पुन्हा तयार करण्याऐवजी केंद्रीय टेनंटमधून प्रोव्हिजन केले जाऊ शकतात.
दोन ऑपरेटिंग मॉडेल्सची तुलना करा
| ऑपरेटिंग मॉडेल | ठराविक कामाचे स्वरूप | मुख्य जोखीम |
|---|---|---|
| मॅन्युअल, साइट-बाय-साइट | स्टॅटिक असाइनमेंट्स, स्थानिक बदल आणि इंजिनियरच्या नेतृत्वाखालील ट्रबलशूटिंग | विसंगत पॉलिसी आणि कॉन्फिगरेशन बदलणे |
| केंद्रीकृत ऑटोमेशन | टेम्पलेट्स, डिरेक्टरी इंटिग्रेशन आणि पुन्हा वापरण्यायोग्य ऍक्सेस नियम | गव्हर्नन्स मजबूत नसल्यास खराब टेम्पलेट पसरू शकते |
| मल्टी-टेनंट ऑर्केस्ट्रेशन | प्रॉपर्टी-पातळीवरील विलगतेसह सामायिक मानके | खराब टेनंट विलगतेमुळे डेटा आणि प्रशासकीय जोखीम निर्माण होऊ शकते |
याचा फायदा केवळ वेग हाच नाही. कमी मॅन्युअल बदलांमुळे चुकीच्या सेगमेंटमध्ये टिल ठेवण्याची, प्रोजेक्ट संपल्यानंतरही कंत्राटदाराला ॲक्टिव्ह ठेवण्याची किंवा कर्मचाऱ्यांच्या नेटवर्कवर पाहुण्यांचे नियम लागू करण्याची शक्यता कमी होते. या त्रुटींमुळे सुरक्षिततेचा धोका आणि टाळता येण्याजोग्या सर्व्हिस तिकिटे दोन्ही निर्माण होऊ शकतात.
Multi-tenant डिझाइन ऑपरेटरला एखादी समस्या असलेली प्रॉपर्टी नियंत्रित पद्धतीने वेगळी करण्याचा पर्याय देखील देते. प्रत्येक ठिकाणामध्ये बदल न करता, गैरवर्तन करणाऱ्या साइटला अधिक कडक पॉलिसी अंतर्गत ठेवले जाऊ शकते किंवा ग्रुप-व्यापी सेवांमधून तात्पुरते वेगळे केले जाऊ शकते. केंद्रीय टीम्सना सुसंगतता मिळते, तर स्थानिक ऑपरेटरकडे केवळ त्यांना आवश्यक असलेल्या परवानग्या राहतात.
ऑटोमेशनला अजूनही मालकीची आवश्यकता असते. कोणीतरी टेम्पलेट्स मंजूर करणे, अपवादांचे पुनरावलोकन करणे, ओळखीचे स्त्रोत राखणे आणि निकामी झालेल्या वर्तनाची चाचणी करणे आवश्यक आहे. वेंडर्स टॅनंट डेटा आणि प्रशासकीय भूमिका कशा प्रकारे स्वतंत्र ठेवतात यामध्ये देखील फरक असतो, त्यामुळे खरेदी प्रक्रियेने केवळ "क्लाउड-मॅनेज्ड" ला संपूर्ण उत्तर म्हणून स्वीकारण्याऐवजी आयसोलेशन आणि ऑडिट कंट्रोल्सची तपासणी केली पाहिजे.
त्यामुळे व्यावहारिक ऑपरेशनल फायदा म्हणजे पुनरावृत्तीक्षमता (repeatability). एका पुनरावृत्ती करण्यायोग्य प्रवेशाच्या निर्णयामधील त्रुटी शोधणे सोपे असते, त्याचे पुनरावलोकन करणे सोपे असते आणि तो एखाद्या अनपेक्षित बदलाची आठवण ठेवणाऱ्या एका इंजिनिअरवर अवलंबून राहण्याची शक्यता कमी असते.
व्यावसायिक मूल्य, ॲनालिटिक्स आणि ROI
जेव्हा बिझनेस केसमध्ये ग्राहकांचा अनुभव आणि माहितीच्या गुणवत्तेचा समावेश असतो तेव्हा NAC ला निधी देणे सोपे होते. गेस्ट WiFi हा संमती-आधारित फर्स्ट-पार्टी टचपॉइंट बनू शकतो, ज्यामुळे एखाद्या ठिकाणाला पूर्णपणे अनामित ट्रॅफिकवर अवलंबून राहण्याऐवजी मान्यताप्राप्त ईमेल किंवा ओळख व्हिजिट कॉन्टेक्स्ट आणि CRM वर्कफ्लोशी जोडता येते.
कन्व्हर्जन मार्ग काळजीपूर्वक डिझाइन केला पाहिजे. एखादे पोर्टल संमतीची विनंती करू शकते, मूल्य देवाणघेवाणीचे स्पष्टीकरण देऊ शकते आणि परवानगी असलेला डेटा CRM कनेक्टरकडे पाठवू शकते. Passpoint किंवा OpenRoaming हे परत येणाऱ्या अभ्यागतांसाठी वारंवार होणारा अडथळा दूर करू शकतात, तर वेन्यूला अद्याप स्पष्ट प्रायव्हसी नोटिसेस, योग्य डेटा रिटेंशन आणि कोणत्याही मार्केटिंग ॲक्टिव्हिटीसाठी कायदेशीर आधाराची आवश्यकता असते.
त्यामुळे जेव्हा कोणी त्यावर कारवाई करते तेव्हाच अॅनालिटिक्स उपयुक्त ठरते. एखादा हॉटेल समूह वेगवेगळ्या मालमत्तांमधील कनेक्शन अपयश, सपोर्ट संपर्क आणि पुन्हा भेट देण्याच्या संकेतांची तुलना करू शकतो. एखादा शॉपिंग सेंटर पाहुण्यांच्या कनेक्टिव्हिटीच्या तक्रारी आणि कमकुवत सहभाग कुठे एकत्र येत आहेत याचे परीक्षण करू शकते. हे आउटपुट ऑपरेशनल निर्देशक आहेत, नेटवर्क बदलामुळे व्यावसायिक परिणाम झाला याचा स्वयंचलित पुरावा नाही.
व्यावसायिक शिस्त: जोपर्यंत एखादी टीम मोहिमेमध्ये बदल करण्यासाठी, सेवा समस्या सोडवण्यासाठी किंवा मौल्यवान ग्राहक प्रवास सुरक्षित करण्यासाठी निष्कर्षांचा वापर करत नाही, तोपर्यंत डॅशबोर्डचा कोणताही परतावा मिळत नाही.
एक योग्य ROI मॉडेल खर्च आणि त्याचे स्पष्ट परिणाम स्वतंत्रपणे सूचीबद्ध करणारे असावे:
| मेट्रिक | जुना शेअर्ड पासवर्ड | Passpoint किंवा SSO सह NAC |
|---|---|---|
| गेस्ट ओळख | बहुतेकदा निनावी किंवा विसंगतपणे रेकॉर्ड केलेली | संमती-आधारित ओळख एका ऍक्सेस इव्हेंटशी जोडली जाऊ शकते |
| क्रेडेंशियल व्यवस्थापन | पासवर्ड बदलल्यास अनेक युझर्सवर परिणाम होतो | प्रोफाइल्स, व्हाउचर किंवा ओळखी स्वतंत्रपणे रद्द केल्या जाऊ शकतात |
| मार्केटिंग कनेक्शन | मॅन्युअल एक्सपोर्ट किंवा मर्यादित डेटा | CRM आणि मार्केटिंग इंटिग्रेशन्सना अनुमती असलेले फील्ड्स मिळू शकतात |
| ऑपरेशनल पुरावे | मूलभूत कनेक्शन रेकॉर्ड्स | युझर, डिव्हाइस आणि पॉलिसी इव्हेंट्स विश्लेषणास मदत करू शकतात |
| गुंतवणूक चाचणी | कमी प्राथमिक गुंतागुंत, जास्त नियंत्रण मर्यादा | सपोर्ट, सुरक्षा आणि मार्केटिंग परिणामांच्या तुलनेत लायसन्स आणि इंटिग्रेशन खर्चाचे मूल्यांकन |
कंझर्व्हेटिव्ह मॉडेल वापरा. यामध्ये अंमलबजावणी, परवाने (licences), इंटिग्रेशन आणि चालू राहणारे प्रशासन समाविष्ट करा. नंतर त्यांची तुलना मोजण्यायोग्य हेल्पडेस्क प्रयत्न, वसूल केलेले मोहीम मूल्य, कमी केलेले क्रेडेंशियल हाताळणी आणि पुन्हा मिळणाऱ्या सहभागाशी वाजवीपणे जोडल्या जाऊ शकणाऱ्या कमाईशी करा. प्रत्येक कनेक्शन एक बुकिंग बनते किंवा प्रत्येक वाचवलेले सपोर्ट संभाषण हा निव्वळ नफा आहे असे गृहीत धरू नका.
एक WiFi ROI calculator या गृहीतकांना योग्य रचना देण्यास मदत करू शकतो. याचे परिणाम केवळ ॲनालिटिक्सच्या उपलब्धतेवर अवलंबून नसून डेटाची गुणवत्ता आणि ऑपरेशनल शिस्तीवर अवलंबून असतील.
UK मार्गदर्शक तत्त्वांशी सुसंगत कम्प्लायन्स आणि रिपोर्टिंग
कम्प्लायन्स टीम्सना सहसा दुसऱ्या कोणत्याही विखुरलेल्या सुरक्षा कन्सोलची आवश्यकता नसते. त्यांना पुरावा हवा असतो की ॲक्सेस नियम अस्तित्वात आहेत, लोक त्यांचे सातत्याने पालन करतात आणि संस्था अपवादांची चौकशी करू शकते. NAC हे ऑथेंटिकेशनचे प्रयत्न, पॉश्चर निर्णय, रोल असाइनमेंट्स, पॉलिसी बदल आणि रिव्होकेशन्स रेकॉर्ड करून त्या पुराव्याचा एक भाग प्रदान करू शकते.
हे युनायटेड किंगडमच्या नॅशनल सायबर सिक्युरिटी सेंटर (NCSC) च्या झिरो ट्रस्ट नेटवर्क ॲक्सेसच्या (ZTNA) परिचयाशी सुसंगत आहे. NCSC युझर्स, डिव्हाइसेस, सेवा आणि नेटवर्कमधून अंतर्निहित विश्वास काढून टाकण्याला मुख्य डिझाइन तत्त्व म्हणून वर्णन करते. एखाद्या अंतर्गत ठिकाणाला विश्वासाचा पुरावा मानण्याऐवजी, संप्रेषणास परवानगी देण्यापूर्वी ओळख आणि डिव्हाइसचे संदर्भ मागून NAC या तत्त्वाला समर्थन देते.
धोरणांचे पुराव्यांमध्ये रूपांतर करा
नियमन केलेल्या किंवा ऑडिट केलेल्या वातावरणासाठी, उपयुक्त रेकॉर्ड्समध्ये खालील गोष्टींचा समावेश होतो:
- प्रमाणीकरण संदर्भ: कोणत्या ओळखीने किंवा प्रमाणपत्राने प्रवेशाची विनंती केली.
- डिव्हाइस संदर्भ: कोणत्या एंडपॉइंट, टर्मिनल किंवा डिव्हाइस प्रोफाइलने विनंती केली.
- पॉलिसी परिणाम: कोणत्या नियमाने कनेक्शनला परवानगी दिली, प्रतिबंधित केले, क्वारंटाईन केले किंवा नाकारले.
- बदलांचा इतिहास: पॉलिसी कोणी आणि कधी बदलली.
- लाइफसायकल कृती: भूमिका किंवा डिव्हाइस बदलल्यानंतर प्रवेश कधी रद्द करण्यात आला.
ते पुरावे Cyber Essentials Plus, PCI-DSS, ISO 27001 आणि UK GDPR शी संबंधित ॲक्सेस-कंट्रोल पुनरावलोकनांना पूरक ठरू शकतात, परंतु केवळ NAC मुळे एखादी संस्था अनुपालन पूर्ण करणारी बनत नाही. नियंत्रणे त्या विशिष्ट वातावरणातील व्याप्ती, जोखीम आणि जबाबदाऱ्यांशी जुळणारी असणे आवश्यक आहे.
पेमेंट वातावरणामध्ये सेगमेंटेशन आणि टर्मिनलभोवती घट्ट मर्यादित मार्गांचा वापर केला जाऊ शकतो. आरोग्य सेवा प्रदात्याला क्लिनिकल डिव्हाइसेस आणि रेकॉर्डभोवती अधिक कडक नियंत्रणांची आवश्यकता असू शकते. अतिथी डेटा हाताळणाऱ्या हॉस्पिटॅलिटी ऑपरेटरला तरीही गोपनीयता सूचना, धारणा आणि प्रोसेसर संबंध व्यवस्थापित करावे लागतील. NAC तांत्रिक पुरावा प्रदान करते, तर गव्हर्नन्स टीम्स हा पुरावा संबंधित आवश्यकता कशी पूर्ण करतो हे ठरवतात.
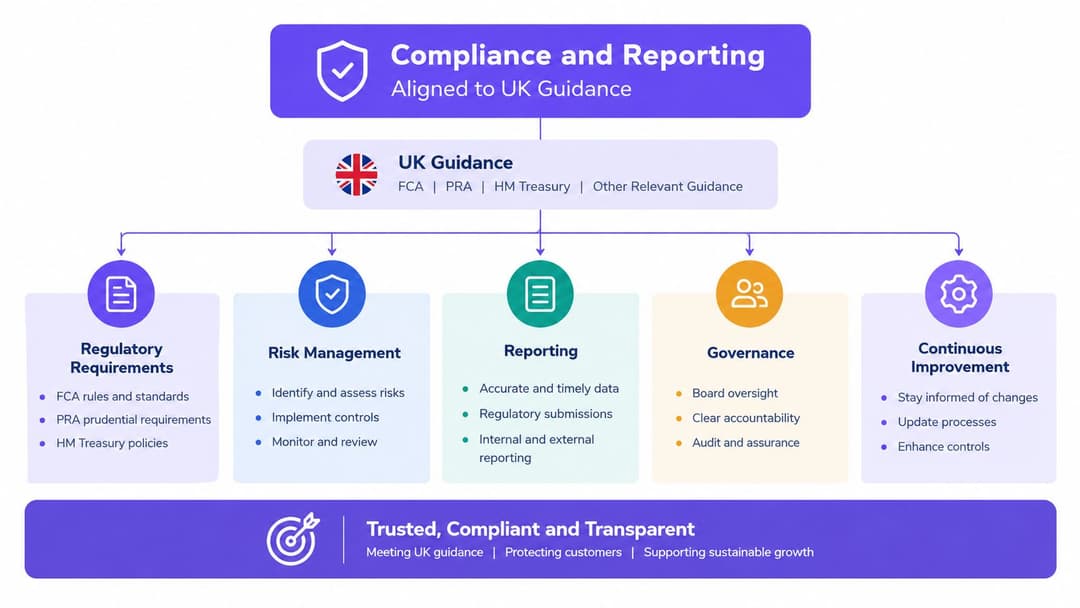
मर्यादा महत्त्वाची आहे. नियंत्रित नेटवर्कला स्पर्श करणाऱ्या कनेक्शन्सचा समावेश NAC मध्ये होतो. फिजिकल पोर्ट्स, अनमॅनेज्ड IoT, फसव्या इन्फ्रास्ट्रक्चर आणि अंमलबजावणीच्या कक्षेबाहेरील सिस्टीम्सना पूरक संरक्षणाची आवश्यकता असते. याची सर्वात महत्त्वाची भूमिका तांत्रिक पॉलिसी आणि ऑडिटर किंवा घटना तपासकाला आवश्यक असलेल्या दस्तऐवजीकरणामधील एक जोडणारा दुवा म्हणून आहे.
हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि रेसिडेन्शियलसाठी वापरण्याची उदाहरणे (Use Cases)
नेटवर्क ऍक्सेस नियंत्रणाचे फायदे ऑपरेशनल समस्येनुसार वेगळे दिसतात. एखाद्या ठिकाणाने थेट उत्पादन वैशिष्ट्यापासून सुरुवात करू नये. त्याऐवजी ज्या कनेक्शनमुळे सर्वाधिक जोखीम, घर्षण किंवा प्रशासकीय काम निर्माण होते तिथून सुरुवात केली पाहिजे.
हॉस्पिटॅलिटी
हॉटेल्स, बार आणि इव्हेंटची ठिकाणे अनेकदा कायमस्वरूपी कर्मचारी ओळखींसोबतच अल्पकालीन अतिथी संबंध व्यवस्थापित करतात. प्रति मुक्काम असणारे Passpoint प्रोफाइल किंवा तात्पुरते अतिथी क्रेडेंशियल चेकआउटच्या वेळी कालबाह्य होऊ शकते, तर कर्मचाऱ्यांचा ऍक्सेस कर्मचारी किंवा व्यवस्थापित डिव्हाइसशी जोडलेला राहतो. यामुळे शेअर केलेला रूम किंवा लॉबी पासवर्ड रीसेट करण्याची आवश्यकता कमी होते आणि क्रेडेंशियल दुसऱ्या मालमत्तेवर पुन्हा वापरले जाण्याचा धोका मर्यादित होतो.
याचा परिणाम म्हणजे पाहुण्यांसाठी एक लहान ऑनबोर्डिंग प्रवास आणि फ्रंट-डेस्कचा कमीत कमी हस्तक्षेप. तरीही हॉटेलला स्पष्ट संमती आणि गोपनीयता प्रक्रिया आवश्यक आहे, विशेषतः जर पाहुण्यांची ओळख विपणन प्रणालींशी (marketing systems) जोडलेली असेल.
रिटेल
रिटेल नेटवर्क हे पेमेंट टर्मिनल्स, हँडहेल्ड स्टॉक डिव्हाइसेस, ऑफिस सिस्टम्स, कॅमेरे आणि स्मार्ट लेबल्स एकत्र आणतात. NAC या डिव्हाइस वर्गांचे विश्लेषण करू शकते, त्यांना वेगवेगळ्या विभागांमध्ये ठेवू शकते आणि नोंदणी नसलेल्या हँडहेल्ड डिव्हाइसला पेमेंट वातावरणापर्यंत पोहोचण्यापासून रोखू शकते.
याचा परिणाम म्हणजे अधिक कडक पेमेंट बाउंड्री आणि जेव्हा एखादे डिव्हाइस अनपेक्षितपणे वागते तेव्हा अधिक पुरावे मिळणे. सेगमेंटेशन पेमेंट सुरक्षा नियंत्रणांना पर्याय ठरत नाही, परंतु ते ऑपरेशनल सिस्टम्समधील अनावश्यक मार्ग कमी करते.
हेल्थकेअर
एका क्लिनिशियनच्या मॅनेज्ड टॅबलेटला वैयक्तिक फोनपेक्षा वेगळी पॉलिसी मिळाली पाहिजे, जरी दोन्ही एकाच इमारतीमध्ये कनेक्ट होत असले तरीही. सर्टिफिकेट-बॅक्ड ओळख मंजूर केलेल्या डिवाइसेसना परिभाषित ॲक्सेससह बांधील ठेवू शकते, तर प्रशासक संपूर्ण मालमत्तेतील स्विच कॉन्फिगरेशन न बदलता चोरी झालेल्या टॅबलेटचे क्रेडेंशियल रद्द करू शकतात.
याचा परिणाम क्लिनिकल ॲप्लिकेशन्सवर अधिक नियंत्रित प्रवेश मिळण्यात आणि कोणत्या डिव्हाइसने विनंती केली होती याची अधिक स्पष्ट नोंद राहण्यात होतो. BYOD पॉलिसी, एंडपॉइंट मॅनेजमेंट आणि ॲप्लिकेशन-लेव्हल परवानग्या आवश्यकच राहतात, कारण केवळ NAC रुग्णाच्या रेकॉर्डचा प्रत्येक मार्ग सुरक्षित करू शकत नाही.
निवासी इमारती (Residential buildings)
बिल्ड-टू-रेंट, विद्यार्थी गृहनिर्माण आणि बहु-निवासी मालमत्तांना इमारतीच्या प्रणाली उघड न करता रहिवासी, कंत्राटदार, अभ्यागत आणि स्मार्ट-होम उपकरणांना सेवा देणे आवश्यक आहे. OpenRoaming रहिवासी ऑनबोर्डिंग सोपे करू शकते, तर खाजगी सेगमेंट्स लिफ्ट, प्रवेश प्रणाली, कॅमेरे आणि इतर सुविधा उपकरणे वेगळी करू शकतात.
एक केंद्रीय प्लॅटफॉर्म प्रत्येक ग्रुपसाठी वेगवेगळी धोरणे लागू करू शकतो, परंतु प्रॉपर्टी मॅनेजर्सनी उपयोजनापूर्वी भाडेकरूंचे अलगाव (tenant isolation), ॲडमिनिस्ट्रेटरचे विभाजन आणि रहिवाशांच्या डेटाची हाताळणी यांची पडताळणी केली पाहिजे.
| क्षेत्र | समस्या | लागू केलेली NAC क्षमता | अपेक्षित परिणाम |
|---|---|---|---|
| हॉस्पिटॅलिटी | शेअर्ड गेस्ट क्रेडेंशियल्स आणि फ्रंट-डेस्क रिसेट्स | मुदत संपणारे गेस्ट प्रोफाइल्स आणि आयडेंटिटी-अवेअर ऍक्सेस | सुलभ गेस्ट ऍक्सेस आणि कमी क्रेडेंशियल हाताळणी | मिश्र POS, हँडहेल्ड आणि IoT ट्रॅफिक | प्रोफायलिंग, सेगमेंटेशन आणि डिव्हाइस पॉलिसी | पेमेंट सिस्टीम्समधील अनावश्यक हस्तक्षेप कमी करणे |
| हेल्थकेअर | संवेदनशील ॲप्लिकेशन्सजवळ चोरीला गेलेली किंवा अनमॅनेज्ड डिव्हाइसेस | सर्टिफिकेट्स, पोश्चर चेक्स आणि जलद रिव्होकेशन | मजबूत डिव्हाइस जबाबदारी आणि नियंत्रित क्लिनिकल ऍक्सेस |
| रेसिडेन्शियल | रहिवासी आणि इमारतीतील सिस्टीम्स एकाच इन्फ्रास्ट्रक्चरचा वापर करतात | फेडरेटेड ऑनबोर्डिंग आणि खाजगी सेगमेंट्स | सुविधांचे अधिक चांगल्या प्रकारे आयसोलेशन करून सुलभ रहिवासी कनेक्टिव्हिटी |
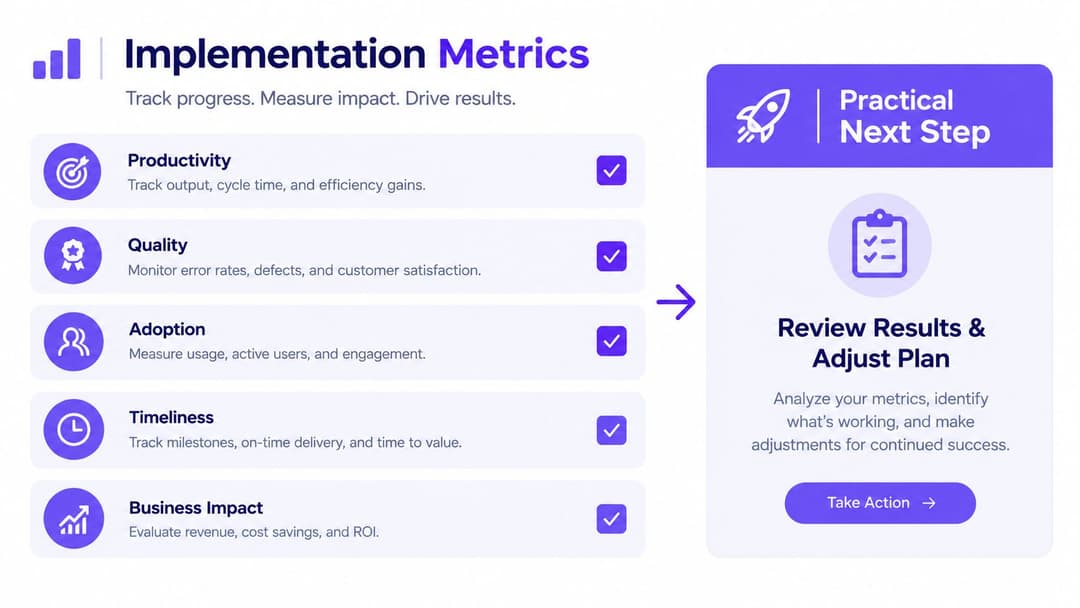
अमलबजावणीचे मेट्रिक्स आणि एक प्रायोगिक पुढील पाऊल
प्लॅटफॉर्ममध्ये किती पॉलिसी स्क्रीन्स आहेत यावरून NAC चे मूल्यमापन केले जाऊ नये. संस्था किती वेगाने एखाद्या जोखमीच्या डिव्हाइसला वेगळे करू शकते, अधिक विश्वासार्हतेने प्रवेश रद्द करू शकते आणि प्रत्येक महत्त्वाच्या कनेक्शनला का परवानगी दिली गेली हे स्पष्ट करू शकते यावरून त्याचे मूल्यमापन करा.
एका लहान स्कोअरकार्डने सुरुवात करा:
- विलगीकरणाची वेळ: पुष्टी मिळालेली चेतावणी आणि क्वारंटाईन यांमधील कालावधी मोजा.
- ऑनबोर्डिंग थ्रुपुट: कर्मचाऱ्यांनी एका ठराविक कामाच्या कालावधीत किती मंजूर डिव्हाइसेसची तरतूद केली आहे ते नोंदवा.
- अयशस्वी-प्रमाणीकरण दर (Failed-authentication rate): SSID, साईट, डिव्हाइस प्रकार आणि युझर ग्रुपनुसार अयशस्वी प्रयत्नांची तुलना करा.
- पोश्चर अननुपालन (Posture non-compliance): डिव्हाइसेस त्यांच्या इच्छित भूमिकेसाठीच्या अटी पूर्ण करण्यास किती वेळा अपयशी ठरतात याचा मागोवा घ्या.
- रद्दीकरणाची वेळ: क्रेडेंशियल चोरीला गेल्यापासून किंवा डिरेक्टरी बदल झाल्यापासून ते प्रत्यक्ष प्रवेश नाकारेपर्यंतच्या वेळेचे मोजमाप करा.
प्रत्येक तांत्रिक उपायाची बिझनेस सिग्नलसह जोडी बनवा. अतिथी अनुभव सर्वेक्षणे हे उघड करू शकतात की अधिक मजबूत ऑथेंटिकेशनमुळे अडथळा निर्माण होतो की नाही. हेल्पडेस्क संपर्क हे दर्शवू शकतात की ऑनबोर्डिंगमध्ये सुधारणा झाली आहे का. डॉक्टरांच्या लॉगिन तक्रारी सुरक्षित पण अव्यवहार्य असलेले धोरण उघड करू शकतात. भाडेकरू बदलण्याचे संकेत किंवा मालमत्तेच्या तक्रारी निवासी ऑपरेटरना कनेक्टिव्हिटी रिटेन्शनला मदत करत आहे की नाही याचे मूल्यांकन करण्यास मदत करू शकतात.
सर्वात उपयुक्त पहिल्या पायरीसाठी कोणत्याही व्हेंडर डेमॉन्स्ट्रेशनची आवश्यकता नाही. एक SSID किंवा वायर्ड ऍक्सेस झोन निवडा, ते वापरणाऱ्या प्रत्येक डिव्हाइस वर्गाची यादी करा आणि दोन प्रश्नांवर आधारित प्रत्येक कनेक्शनचे मूल्यांकन करा:
- या वापरकर्त्याच्या किंवा डिव्हाइसच्या ओळखीबद्दल आपल्याला किती विश्वास आहे?
- हे कनेक्शन पोहोचू शकणाऱ्या सिस्टम्स किती संवेदनशील आहेत?
हा सराव हे उघड करेल की सामायिक केलेले क्रेडेंशियल, व्यवस्थापित नसलेली डिव्हाइसेस किंवा व्यापक VLAN प्रवेश कोठे सर्वात मोठे अंतर निर्माण करत आहेत. यामुळे फायनान्स विभागाला अमूर्त पद्धतीने "नेटवर्क सुरक्षा सुधारणे" अशी विनंती करण्याऐवजी, जोखीम आणि मोजता येण्याजोग्या परिणामांवर आधारित एक प्रायोगिक व्याप्ती मिळते.
NAC ला ब्लास्ट-रेडियस आणि रिकव्हरी गुंतवणूक म्हणून समजून घेणे सर्वात योग्य ठरेल. हे प्रत्येक सुरक्षा उल्लंघन थांबवणार नाही, परंतु ते प्रवेशाचे निर्णय मर्यादित, डिव्हाइसमधील बदल अधिक स्पष्ट आणि नियंत्रण अधिक सुलभ करू शकते.
Purple वायर्ड आणि वायरलेस वातावरणासाठी क्लाउड - नेटिव्ह RADIUS ऑथेंटिकेशन आणि 802.1X नेटवर्क ऍक्सेस नियंत्रण प्रदान करते, ज्यामध्ये अतिथी ऑनबोर्डिंग, ओळख - आधारित ऍक्सेस आणि सामान्य नेटवर्क प्लॅटफॉर्मसाठी इंटिग्रेशन्स समाविष्ट आहेत. ओळख - जागरूक WiFi, OpenRoaming आणि मल्टी - टेनंट पॉलिसी मॅनेजमेंट तुमच्या ठिकाणासाठी किंवा प्रॉपर्टी पायलटसाठी कसे योग्य ठरू शकते याचे मूल्यांकन करण्यासाठी Purple ला भेट द्या.



