

UK National Cyber Security Centre अब ऑनलाइन सेवाओं के लिए पासकी को पसंदीदा लॉगिन विधि मानता है, और इसने संगठनों पर जहां भी संभव हो पासवर्ड पर निर्भरता कम करने के लिए दबाव डाला है। यह WiFi के लिए महत्वपूर्ण है क्योंकि नेटवर्क अक्सर पहला स्थान होता है जहां पहचान का परीक्षण किया जाता है, और बहुत सारे एस्टेट्स में यह अभी भी साझा रहस्यों, Captive Portals, या SMS कोड पर निर्भर करता है जो कभी भी बड़े पैमाने के लिए डिज़ाइन नहीं किए गए थे। सवाल यह नहीं है कि पासवर्ड रहित होना फैशनेबल है या नहीं, बल्कि यह है कि यह लाइव नेटवर्क पर व्यावसायिक जोखिम और परिचालन लागत को कहां बदलता है।
नेटवर्क एक्सेस के लिए पासवर्डलेस क्यों महत्वपूर्ण है
पासवर्ड रहित होना केवल एप्लिकेशन लॉगिन में ही नहीं, बल्कि नेटवर्क डिज़ाइन में भी होना चाहिए। WiFi पर, एक साझा पासवर्ड हमले के दायरे को बढ़ाता है, जबकि प्रत्येक रोटेशन उपयोगकर्ताओं, सर्विस डेस्क और साइट टीमों के लिए काम बढ़ाता है। UK National Cyber Security Centre पासवर्ड पर निर्भरता कम करने और जहाँ संभव हो Windows Hello और पासकी जैसी विधियों का उपयोग करने की सिफारिश करता है, क्योंकि वे साझा रहस्यों के बजाय डिवाइस-बाउंड क्रेडेंशियल्स का उपयोग करते हैं (NCSC पासकी मार्गदर्शन)।
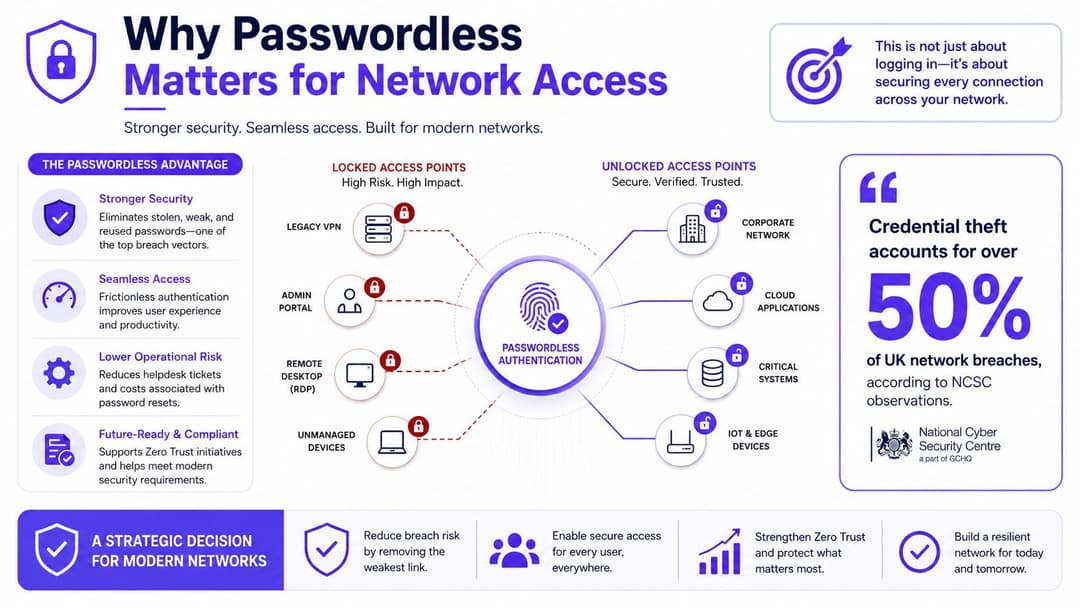
आतिथ्य (hospitality), खुदरा (retail), और बहु-साइट एंटरप्राइज संपत्तियां परिचालन संबंधी समस्या को जल्दी उजागर करती हैं। साझा WPA2-PSK कुंजियां किराएदारों, ठेकेदारों और जाने वाले कर्मचारियों के बीच फैल जाती हैं। Captive Portal वाउचर को कॉपी या फॉरवर्ड किया जा सकता है। SMS वन-टाइम कोड देरी का कारण बनते हैं और ऐसे फोन नंबर पर निर्भर करते हैं जो खो सकता है या हाईजैक हो सकता है। प्रत्येक विधि नियमित नेटवर्क एक्सेस के लिए एक और सहायता मार्ग बनाती है।
व्यावहारिक नियम: यदि एक क्रेडेंशियल को कई साइटों पर सैकड़ों डिवाइसों को एक्सेस प्रदान करना आवश्यक है, तो यह डिज़ाइन व्यक्तिगत एक्सेस कंट्रोल लागू करने के बजाय एक सीक्रेट वितरित कर रहा है।
एक मजबूत मॉडल डिवाइस, उपयोगकर्ता और RADIUS या NAC परत पर नीतिगत निर्णय के आधार पर एक्सेस को जोड़ता है। पासवर्डलेस प्रमाणीकरण पासवर्ड के बजाय डिवाइस बायोमेट्रिक्स या लॉक-स्क्रीन PIN का उपयोग करता है, जबकि एंटरप्राइज WiFi उस पहचान को सर्टिफिकेट-आधारित एक्सेस, प्रबंधित नेटवर्क प्रोफाइल या पहचान-प्रदाता प्रवाह पर लागू कर सकता है। इसका परिणाम कोई अलग लॉगिन स्क्रीन नहीं है। यह बदलता है कि कौन कनेक्ट हो सकता है, वे किस डिवाइस का उपयोग कर सकते हैं, और कितनी जल्दी एक्सेस को रद्द किया जा सकता है।
परिचालन लागत इस बदलाव को करने का दूसरा कारण है। कम साझा रहस्यों का अर्थ है कम रोटेशन, कम अनौपचारिक वर्कअराउंड और हेल्प-डेस्क रिकवरी पर कम निर्भरता। इसका दूसरा पहलू कार्यान्वयन का प्रयास है: टीमों को डिवाइस एनरोलमेंट, सर्टिफिकेट या प्रोफ़ाइल वितरण, रिकवरी पाथ और अप्रबंधित उपकरणों के लिए अपवादों का प्रबंधन करना होगा। Purple का enterprise WiFi security guide लाइव एस्टेट में उन नियंत्रणों का आकलन करने के लिए एक उपयोगी संदर्भ प्रदान करता है।
वेन्यू टीमों को गेस्ट जर्नी का भी आकलन करना चाहिए। नेटवर्क डिज़ाइन कतारों, रोमिंग और सेवा प्रवाह को प्रभावित करता है, इसलिए इवेंट और साझा साइटों के लिए एक्सेस पैटर्न चुनने से पहले कॉन्फ्रेंस नेटवर्किंग डिज़ाइन के उदाहरण देखें।
पासवर्डलेस तब महत्वपूर्ण होता है जब यह जोखिम और बार-बार होने वाले सहायता कार्यों को एक ही समय में कम करता है। यह नेटवर्क एक्सेस को क्रेडेंशियल शेयरिंग से हटाकर पहचान आश्वासन (identity assurance) की ओर ले जाता है, बशर्ते कि आसपास के डिवाइस और नीति नियंत्रण बनाए रखे जाएं।
पासवर्डलेस ऑथेंटिकेशन का वास्तव में क्या अर्थ है
पासवर्डलेस प्रमाणीकरण का अर्थ है कि नेटवर्क उपयोगकर्ताओं से ऐसा सीक्रेट टाइप करने के लिए कहना बंद कर देता है जिसके चोरी होने, दोबारा उपयोग होने या भूल जाने की पहले से ही संभावना होती है। व्यावहारिक रूप से, उपयोगकर्ता एक विश्वसनीय डिवाइस के स्वामित्व को साबित करता है, और वह डिवाइस एक क्रिप्टोग्राफिक एक्सचेंज करता है, जो अक्सर स्थानीय रूप से बायोमेट्रिक या PIN द्वारा अधिकृत होता है। पासवर्ड प्रवाह से गायब हो जाता है, लेकिन पहचान की जांच कमजोर नहीं होती, बल्कि फ़िशिंग करना और कठिन हो जाता है।
पासवर्डलेस केवल एक अन्य MFA लेयर नहीं है
MFA अभी भी अक्सर एक पासवर्ड के साथ शुरू होता है। इसका मतलब है कि साझा किया गया सीक्रेट अभी भी सक्रिय है, और इसके साथ आने वाला रिकवरी का बोझ भी बना रहता है। पासवर्डलेस अलग है क्योंकि इसे फ़िशिंग-प्रतिरोधी प्रमाणीकरणकर्ताओं के इर्द-गिर्द डिज़ाइन किया गया है, जिसे NCSC अपने एंटरप्राइज प्रमाणीकरण मार्गदर्शन (NCSC एंटरप्राइज प्रमाणीकरण नीति) में स्पष्ट रूप से प्रोत्साहित करता है।
WiFi के लिए, सबसे आम बिल्डिंग ब्लॉक्स इस तरह दिखते हैं:
- डिवाइस सर्टिफिकेट के साथ EAP-TLS, जहां डिवाइस 802.1X प्रमाणीकरण के दौरान सर्टिफिकेट के साथ खुद को साबित करता है।
- Passpoint और रोमिंग फेडरेशन प्रोफाइल, जहां डिवाइस एक विश्वसनीय नेटवर्क प्रोफाइल रखता है और क्रेडेंशियल्स को दोबारा टाइप किए बिना शामिल हो सकता है।
- फेडरेटेड Captive Portal प्रवाह, जहां उपयोगकर्ता स्थानीय पासवर्ड टाइप करने के बजाय एक पहचान प्रदाता के माध्यम से साइन इन करता है।
महत्वपूर्ण विवरण यह है कि पासवर्डलेस को client डिवाइस द्वारा नहीं, बल्कि RADIUS सर्वर या NAC पॉलिसी द्वारा लागू किया जाता है। client क्रेडेंशियल को स्टोर कर सकता है या इसे बायोमेट्रिक के साथ सक्रिय कर सकता है, लेकिन नेटवर्क तय करता है कि वह क्रेडेंशियल मान्य है या नहीं, डिवाइस अनुपालन करता है या नहीं, और उसे किस स्तर का एक्सेस मिलता है।
WiFi पर पासवर्ड रहित होना कोई UX ट्रिक नहीं है। यह एक क्रेडेंशियल मॉडल है जो विश्वास को मेमोरी से हटाकर क्रिप्टोग्राफी पर स्थानांतरित करता है।
मिश्रित संपत्तियों (mixed estates) में यह अंतर बहुत मायने रखता है। एक प्रबंधित फोन पर आने वाला अतिथि, कॉर्पोरेट लैपटॉप पर काम करने वाला एक ठेकेदार, और कार्यालय की मंजिलों के बीच घूमता हुआ एक स्टाफ सदस्य, ये सभी एक ही नीति ढांचे के भीतर रहते हुए अलग-अलग तरीकों से प्रमाणित हो सकते हैं। संपत्ति जितनी अधिक साझा क्रेडेंशियल्स पर निर्भर करती है, प्रत्येक एक्सेस निर्णय उतना ही अधिक एक अनुमान बन जाता है। पासवर्ड रहित तकनीक उस अनुमान को डायरेक्टरी और नेटवर्क नियंत्रणों द्वारा समर्थित डिवाइस-बाउंड दावे में बदल देती है।
पासवर्डलेस प्रमाणीकरण के लाभों के चार स्तंभ
पासवर्डलेस ऑथेंटिकेशन नेटवर्क एस्टेट के चार हिस्सों को बदल देता है: सुरक्षा, संचालन, उपयोगकर्ता अनुभव और लागत। व्यावसायिक लाभ तब सबसे अधिक मजबूत होता है जब इन प्रभावों को अलग-अलग पासवर्डलेस ऑथेंटिकेशन अपग्रेड के रूप में देखने के बजाय एक साथ मापा जाता है।
सुरक्षा थ्रेट मॉडल को बदल देती है
डिवाइस के सुरक्षित एन्क्लेव, सर्टिफिकेट स्टोर या पासकी कंटेनर में रखे गए क्रेडेंशियल को साझा पासवर्ड की तुलना में कॉपी करना और रीप्ले करना अधिक कठिन होता है। यह फ़िशिंग और क्रेडेंशियल के पुन: उपयोग के मूल्य को कम करता है, साथ ही एक्सेस पॉलिसी को एक मजबूत पहचान संकेत देता है। NCSC पासकी को फ़िशिंग-प्रतिरोधी बताता है और रिपोर्ट करता है कि साइन-इन उपयोगकर्ता नाम, पासवर्ड और 2SV (NCSC पासकी रिपोर्ट) की तुलना में आठ गुना तक तेज़ हो सकता है।
मिश्रित एस्टेट्स में यह सुधार व्यावहारिक है। कर्मचारी, ठेकेदार और प्रबंधित डिवाइस विभिन्न क्रेडेंशियल्स का उपयोग कर सकते हैं जबकि नेटवर्क लगातार एक्सेस नियम लागू करता है। साझा पासवर्ड हर एक्सेस इवेंट को अस्पष्ट बनाते हैं। डिवाइस-बाउंड क्रेडेंशियल्स उस अस्पष्टता को कम करते हैं और NCSC enterprise authentication policy में निर्धारित नियंत्रणों के साथ-साथ एक स्पष्ट ज़ीरो ट्रस्ट डिज़ाइन का समर्थन करते हैं।
संचालन कतार को बदल देता है
पासवर्डलेस उस काम को हटा देता है जो अन्यथा रीसेट, साझा-पासवर्ड रोटेशन, वाउचर प्रशासन और WiFi से जुड़ने के बार-बार होने वाले अनुरोधों के रूप में सामने आता है। यह हॉस्पिटैलिटी और रिटेल में महत्वपूर्ण है, जहाँ रिसेप्शन, सर्विस डेस्क और साइट टीमें अपनी प्राथमिक भूमिकाओं के साथ-साथ एक्सेस की समस्याओं को भी संभालती हैं।
यूके एडॉप्शन कवरेज की रिपोर्ट है कि सर्वेक्षण में शामिल आधे से अधिक यूके IT लीडर्स के पास कुछ पासवर्डलेस परिनियोजन था। यह आंकड़ा यह साबित नहीं करता है कि हर रोलआउट पूरी तरह परिपक्व है, लेकिन यह दिखाता है कि पासवर्डलेस एक विशिष्ट उपयोग के मामले से आगे निकल चुका है (यूके एडॉप्शन कवरेज)।
Purple का identity-based networking दृष्टिकोण इसी ऑपरेटिंग मॉडल को दर्शाता है। नेटवर्क एक साझा पासफ्रेज पर भरोसा करने के बजाय पहचान और पॉलिसी का उपयोग करता है, जिससे टीमों को इस बात पर बेहतर नियंत्रण मिलता है कि किसे एक्सेस प्राप्त होता है और उस एक्सेस को कैसे प्रबंधित किया जाता है।
अनुभव और ROI आपस में जुड़े हुए हैं
उपयोगकर्ता कनेक्शन के समय ऑथेंटिकेशन पर ध्यान देते हैं। एक त्वरित टैप या डिवाइस प्रॉम्ट देरी को कम करता है। SMS वेरिफिकेशन, पोर्टल पासवर्ड और बार-बार आने वाले प्रॉम्ट सपोर्ट से जुड़ी बातचीत को बढ़ाते हैं, विशेष रूप से तब जब कर्मचारी और अतिथि साइटों या डिवाइसों के बीच आते-जाते हैं।
वित्तीय लाभ किसी एक नाटकीय बचत के बजाय कई छोटी कटौतियों से आता है: कम हेल्प-डेस्क इवेंट, कम SMS निर्भरता, क्रेडेंशियल-चोरी का कम जोखिम और कम मैन्युअल प्रशासन। पायलट प्रोजेक्ट के दौरान उन मापों को ट्रैक करें, फिर रोलआउट का विस्तार करने से पहले रिकवरी, डिवाइस रिप्लेसमेंट और फॉलबैक-ऑथेंटिकेशन आवश्यकताओं के साथ उनकी तुलना करें।
पासवर्ड रहित तकनीक जीरो ट्रस्ट स्थिति को कैसे मजबूत करती है
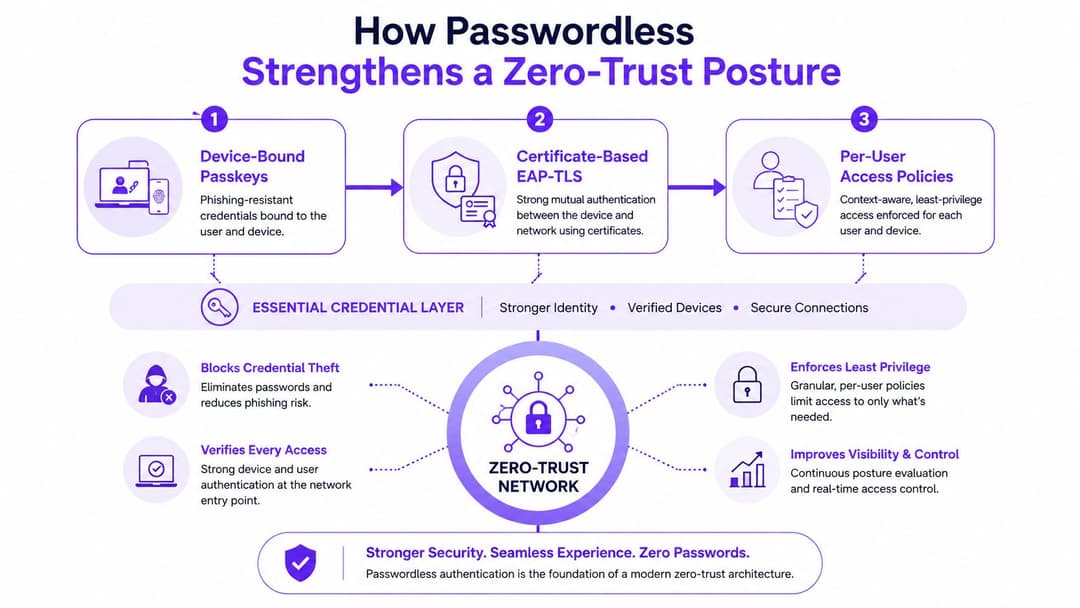
पासवर्ड रहित तकनीक अपना सबसे मजबूत सुरक्षा लाभ तब देती है जब यह जीरो-ट्रस्ट नीति के भीतर काम करती है। प्रत्येक एक्सेस निर्णय को एक पहचान, एक डिवाइस और प्रासंगिक नीति शर्तों का मूल्यांकन करना चाहिए। लीगेसी WPA2-PSK कई उपयोगकर्ताओं और एंडपॉइंट्स का प्रतिनिधित्व करने के लिए एक साझा कुंजी पर निर्भर करता है, इसलिए नेटवर्क यह नहीं बता सकता कि कनेक्शन किसी स्वीकृत डिवाइस से आ रहा है या किसी उधार लिए गए क्रेडेंशियल से।
साझा सीक्रेट ज़ीरो ट्रस्ट डिज़ाइन का हिस्सा नहीं हैं
एक साझा पासवर्ड केवल यह पुष्टि करता है कि कोई व्यक्ति उस रहस्य को जानता है। यह यह नहीं दिखाता है कि डिवाइस प्रबंधित है, पैच किया गया है, सही व्यक्ति को सौंपा गया है, या किसी विशेष नेटवर्क सेगमेंट के लिए उपयुक्त है। डिवाइस-बाउंड पासकी और सर्टिफिकेट एक्सेस इवेंट को उपयोगकर्ता और एंडपॉइंट दोनों के लिए विशिष्ट बनाते हैं।
यूके एंटरप्राइज मार्गदर्शन एंटरप्राइज प्रमाणीकरण नीति और जीरो-ट्रस्ट आर्किटेक्चर के भीतर पासवर्ड पर निर्भरता को कम करने और Windows Hello सहित पासवर्ड रहित नियंत्रणों का उपयोग करने का समर्थन करता है। इसका व्यावहारिक मूल्य प्रमाणीकरण और बाद के प्रवर्तन के बीच का संबंध है। पहचान केवल लॉगिन स्क्रीन पर समाप्त होने के बजाय डिवाइस के स्वास्थ्य, नेटवर्क सेगमेंट, एप्लिकेशन एक्सेस और सेशन रिस्पांस के बारे में निर्णयों को प्रभावित कर सकती है।
पहचान स्पष्ट होने पर पॉलिसी अधिक सटीक हो जाती है
आइडेंटिटी प्रोवाइडर को वायरलेस कंट्रोलर के साथ एकीकृत करना कंडीशनल एक्सेस को परिचालन में लाता है। डिवाइस अनुपालन, स्थान, दिन का समय और भूमिका नेटवर्क एज पर निर्णय को प्रभावित कर सकती है। क्रेडेंशियल केवल एक इनपुट रहता है, लेकिन यह पॉलिसी इंजन को पुन: प्रयोज्य साझा सीक्रेट की तुलना में अधिक मजबूत शुरुआती बिंदु देता है।
व्यवहारिक नियम: यदि आपकी एक्सेस पॉलिसी एक प्रबंधित लैपटॉप और एक उधार लिए गए लैपटॉप के बीच अंतर नहीं कर सकती है, तो यह अभी तक ज़ीरो ट्रस्ट नहीं है।
वास्तविक नेटवर्क पर यह क्यों मायने रखता है
एक हॉस्पिटैलिटी एस्टेट गेस्ट फोन को रोमिंग प्रोफाइल पर रख सकता है जबकि स्टाफ डिवाइस सर्टिफिकेट-आधारित 802.1X का उपयोग करते हैं। दोनों अभी भी एक पॉलिसी इंजन को पहचान और डिवाइस संदर्भ भेज सकते हैं, जो यह निर्धारित करता है कि प्रत्येक कनेक्शन कहाँ तक पहुँच सकता है। वह अलगाव रिसेप्शन या सर्विस टीमों के लिए मैन्युअल काम बढ़ाए बिना किसी समझौता किए गए गेस्ट डिवाइस के प्रभाव को सीमित करता है।
मल्टी-टेनेंट कार्यालय में, एक ठेकेदार केवल आवश्यक वायरलेस सेगमेंट तक पहुंच प्राप्त कर सकता है। यदि डिवाइस अनुपालन से बाहर हो जाता है, तो नीति बाकी सभी के लिए पासवर्ड बदले बिना उस एक्सेस को प्रतिबंधित कर सकती है।
यही क्रेडेंशियल चेकिंग और ट्रस्ट मॉडलिंग के बीच का अंतर है। पासवर्ड रहित होना पॉलिसी इंजन को प्रतिस्थापित नहीं करता है। यह पहचान और एंडपॉइंट संकेत प्रदान करता है जो इंजन को अधिक सटीक और उपयोगी नियंत्रण लागू करने की अनुमति देते हैं।
स्थानों और मल्टी-टेनेंट साइटों के लिए वास्तविक दुनिया के डिप्लॉयमेंट
सबसे स्पष्ट पासवर्डलेस जीत वहाँ दिखाई देती है जहाँ एक्सेस तेजी से और अक्सर होता है। हॉस्पिटैलिटी और रिटेल में, अतिथि एक ऐसा कनेक्शन चाहते हैं जो तुरंत काम करे। कार्यालयों और मिश्रित उपयोग वाले परिसरों में, कर्मचारियों और ठेकेदारों को मैन्युअल प्रोविज़निंग के एडमिन ओवरहेड के बिना लगातार एक्सेस की आवश्यकता होती है।
स्थलों में गेस्ट WiFi
एक अतिथि को किसी विशिष्ट स्थान का पासवर्ड याद रखने, SMS का इंतजार करने, या एक्सेस पॉइंट के बीच चलते समय हर बार फिर से पंजीकरण करने की आवश्यकता नहीं होनी चाहिए। Passpoint, OpenRoaming, या पहचान-आधारित सोशल साइन-इन के साथ, डिवाइस एक बार प्रमाणित हो सकता है और फिर बिना किसी बाधा के पूरे स्थान पर रोमिंग कर सकता है। यह बार, होटल, स्टेडियम और शॉपिंग सेंटरों में मूल्यवान है, जहां कतार का दबाव और फ्रंट-ऑफ-हाउस कार्यभार मायने रखता है।
यह वह जगह भी है जहाँ आंतरिक अनुभव बदलता है। रिसेप्शन स्टाफ पासवर्ड वितरक के रूप में काम करना बंद कर देता है। फ्लोर स्टाफ वाउचर रीसेट करना बंद कर देता है। अतिथि तेजी से कनेक्ट होते हैं, और वेन्यू लोगों को तदर्थ (ad hoc) सहायता में धकेलने के बजाय बातचीत को एक नियंत्रित पहचान प्रवाह के भीतर रखता है।
मल्टी-टेनेंट वातावरण में स्टाफ एक्सेस
कॉर्पोरेट और मिश्रित-किराएदार (mixed-tenant) संपत्तियों को नियंत्रण के एक अलग रूप की आवश्यकता होती है। एक इमारत में काम करने वाले ठेकेदार, दूसरी इमारत में काम करने वाले स्थायी कर्मचारी, और एक दिन की यात्रा पर आने वाले रिमोट वर्कर सभी को बिना किसी ईमेल द्वारा नया WiFi पासवर्ड भेजे, अनुमानित एक्सेस की आवश्यकता होती है। यहीं पर Azure Entra ID, Okta, या समान डायरेक्टरी-समर्थित वर्कफ़्लो के साथ फ़ेडरेटेड SSO डिवाइस प्रमाणपत्रों के साथ अच्छी तरह से काम करता है।
यदि आप एक ही एस्टेट में मकान मालिक, किरायेदार और ठेकेदार के विभाजन से निपट रहे हैं, तो Purple की multi-tenant WiFi गाइड एक उपयोगी संदर्भ है। परिचालन बिंदु सरल है, नेटवर्क को साझा संसाधनों के करीब डिवाइस को जाने देने से पहले पहचान के संदर्भ को पहचानना चाहिए।
एक व्यावहारिक लाभ यह है कि ऑनबोर्डिंग को सभी साइटों पर मानकीकृत किया जा सकता है। प्रत्येक शाखा द्वारा अपनी खुद की प्रक्रिया का आविष्कार करने के बजाय, आप IT को एक नीति मॉडल और एक रिकवरी पथ देते हैं। इससे ऑडिट, सपोर्ट और ऑफबोर्डिंग बहुत आसान हो जाती है।
पासवर्डलेस को वहां सही ठहराना सबसे आसान है जहां उपयोगकर्ता स्थानों, डिवाइसों और ट्रस्ट ज़ोन के बीच आते-जाते हैं। यही वह जगह है जहां साझा पासवर्ड सबसे महंगे साबित होते हैं।
जो डिप्लॉयमेंट पैटर्न काम करता है वह शायद ही कभी दिखावटी होता है। यह आमतौर पर एक नियंत्रित रोलआउट होता है, जिसमें पहले कम-बाधा वाली गेस्ट WiFi एक्सेस, फिर स्टाफ ऑनबोर्डिंग, और फिर अधिक संवेदनशील सेगमेंट पर सख्त नीति लागू की जाती है। इसका उद्देश्य कोई नवीनता नहीं, बल्कि उन लोगों के लिए कम से कम व्यवधान पैदा करना है जो हर दिन वेन्यू या परिसर का संचालन करते हैं।
पासवर्डलेस बनाम साझा पासवर्ड और SMS सत्यापन
साझा पासवर्ड और SMS कोड इसलिए बचे हुए हैं क्योंकि वे परिचित हैं, न कि इसलिए कि वे अच्छे हैं। शुरुआत में वे सस्ते होते हैं, लेकिन परिसर का विस्तार होने पर वे खराब व्यवहार करते हैं, विशेष रूप से तब जब एक्सेस कई वेन्यू, किरायेदारों या उपयोगकर्ता समूहों में बंटा हो। पासवर्ड रहित प्रमाणीकरण उस छिपे हुए झंझट को काफी हद तक समाप्त कर देता है।
आने-सामने तुलना
| आयाम (Dimension) | साझा PSK / पासवर्ड | SMS वन-टाइम कोड | पासवर्ड-मुक्त (पासकी/सर्टिफिकेट) |
|---|---|---|---|
| रद्द करना (Revocation) | गुप्त कोड साझा होने पर साफ-सुथरे तरीके से रद्द करना कठिन है | फ़ोन नंबर से जुड़ा हुआ, न कि नेटवर्क पहचान से | डिवाइस या पहचान को केंद्रीय रूप से हटाया जा सकता है |
| फ़िशिंग प्रतिरोध | कमजोर, गुप्त कोड की नकल की जा सकती है और दोबारा उपयोग किया जा सकता है | न होने से बेहतर, लेकिन फिर भी फ़िशिंग योग्य और डिलीवरी पर निर्भर | मजबूत, क्योंकि क्रेडेंशियल डिवाइस-बाउंड है |
| हेल्प-डेस्क का बोझ | पासवर्ड के दोबारा उपयोग या बदलने पर अधिक | मध्यम, SMS डिलीवरी और लॉकआउट समस्याओं के साथ | रिकवरी को ठीक से डिज़ाइन करने पर कम |
| उपयोगकर्ता घर्षण (User friction) | दोबारा प्रविष्टि, रोटेशन और भूले हुए पासवर्ड सामान्य हैं | अतिरिक्त कदम और प्रतीक्षा समय | एक बार एनरोल होने के बाद आमतौर पर तेज़ |
| ऑडिट क्षमता (Auditability) | सीमित, विशेष रूप से साझा क्रेडेंशियल के साथ | साझा पासवर्ड से बेहतर, लेकिन फिर भी डिवाइस के बजाय किसी चैनल से जुड़ा हुआ | मजबूत, क्योंकि प्रमाणीकरण इवेंट्स सीधे पहचान और डिवाइस से मैप होते हैं |
साझा WiFi पासवर्ड विशेष रूप से असुविधाजनक होते हैं क्योंकि एक बार लीक होने पर यह हर कनेक्टेड एंडपॉइंट को प्रभावित करता है। SMS कागज़ पर बेहतर दिखता है, लेकिन यह अभी भी कैरियर डिलीवरी और एक ऐसे नंबर पर निर्भरता जोड़ता है जिसे स्थानांतरित या इंटरसेप्ट किया जा सकता है। दोनों ही मामलों में, नेटवर्क अभी भी एक कमजोर जॉइन मैकेनिज्म पर निर्भर रहता है।
NCSC का पासकी मार्गदर्शन सबसे स्पष्ट UK संकेत है कि पुराना मॉडल अब बाहर होने की राह पर है। यह अब पासकीज़ को पसंदीदा लॉगिन पद्धति के रूप में मानता है, और यह स्पष्ट रूप से पासवर्डलेस प्रमाणीकरण को पारंपरिक पासवर्ड के बजाय बायोमेट्रिक्स या लॉक-स्क्रीन PIN के माध्यम से सुरक्षित लॉगिन के रूप में वर्णित करता है (NCSC पासकीज़ मार्गदर्शन)। यह प्रासंगिक है क्योंकि यही समान ट्रस्ट मॉडल WiFi एक्सेस को अधिक सुरक्षित और कम फ़िशिंग-योग्य बनाता है।
यदि आप यह परीक्षण करना चाहते हैं कि वर्तमान एक्सेस फ्लो वास्तव में कितना लचीला है, तो एक वाइट-लेबल पेंटेस्ट यह उजागर कर सकता है कि साझा सीक्रेट, पोर्टल लॉजिक या फॉलबैक पथ अभी भी कहां कमियां छोड़ते हैं। उपयोगी हिस्सा खुद रिपोर्ट नहीं है, बल्कि यह देखना है कि पासवर्डलेस पॉलिसी आधी-अधूरी होने पर एक वास्तविक हमलावर कौन सा रास्ता अपनाएगा।
सामान्य गलतफहमियां और एक व्यावहारिक रोलआउट चेकलिस्ट
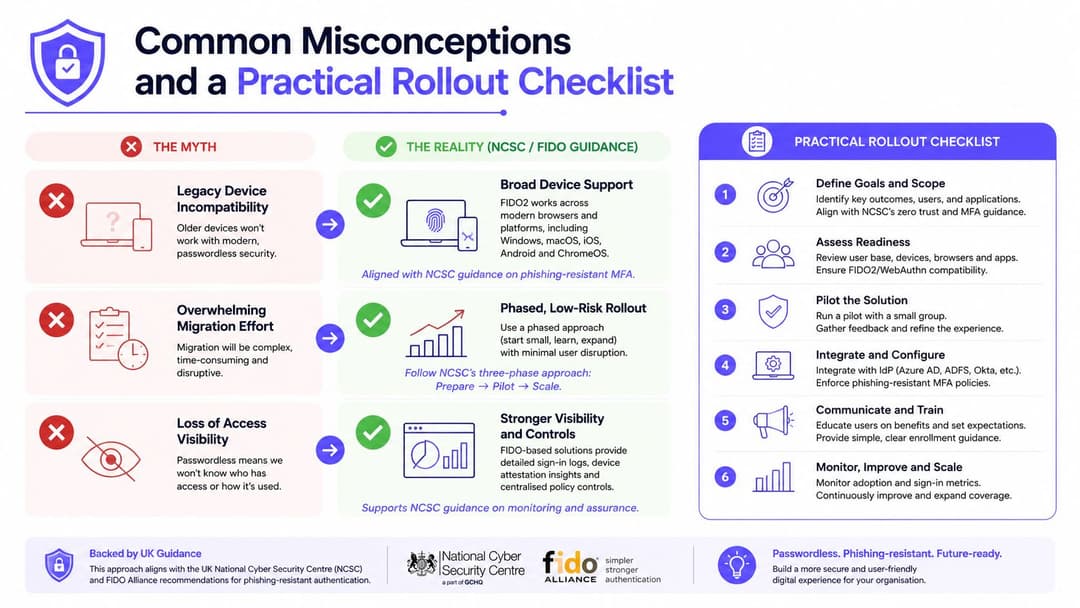
आपत्तियां आमतौर पर अनुमानित होती हैं। कोई कहता है कि पुराने डिवाइस काम नहीं करेंगे, माइग्रेशन बहुत विघटनकारी होगा, या पासवर्ड गायब होने के बाद विजिबिलिटी खराब हो जाएगी। व्यावहारिक रूप से, वे चिंताएं वास्तविक हैं, लेकिन यदि आप एक ही बार में सब कुछ बदलने की कोशिश करने के बजाय डिवाइस क्लासेज, पॉलिसी सीमाओं और रिकवरी पथों के आधार पर रोलआउट डिज़ाइन करते हैं, तो वे प्रबंधनीय हैं।
तीन आपत्तियां जो परियोजनाओं को रोकती हैं
विरासत (Legacy) डिवाइस संगतता सबसे आम बाधा है, विशेष रूप से पुराने स्कैनर, साझा टर्मिनलों या विशिष्ट उपकरणों वाले मिश्रित परिसंपत्तियों में। इसका उत्तर हर एंडपॉइंट को एक ही पद्धति पर मजबूर करना नहीं है, बल्कि सही फ़ॉलबैक का उपयोग करना है, जैसे कि प्रबंधित उपकरणों के लिए सर्टिफिकेट-आधारित एक्सेस और विरासत हार्डवेयर के लिए एक अलग नियंत्रित पथ। NCSC का मार्गदर्शन इस दिशा का समर्थन करता है, क्योंकि यह पासवर्डलेस को एक पसंदीदा पद्धति के रूप में पेश करता है और साथ ही एंटरप्राइज़ नीति को यह तय करने की अनुमति देता है कि यह कहाँ सबसे अच्छा फिट बैठता है (NCSC पासकी मार्गदर्शन)।
माइग्रेशन का प्रयास तब बड़ा दिखाई देता है जब टीमें एक बार में ही सब कुछ बदल देने (big-bang cutover) की कल्पना करती हैं। कम जोखिम वाले अतिथि नेटवर्क से शुरुआत करना अधिक व्यावहारिक है, फिर डायरेक्टरी, MDM और लॉगिंग स्थिर होने के बाद कर्मचारियों और ठेकेदारों के एक्सेस तक इसका विस्तार करें। यह चरणबद्ध दृष्टिकोण सहायता के दबाव को कम रखता है और आपको यह जानने में मदद करता है कि पूरी संपत्ति प्रभावित होने से पहले रिकवरी फ्लो कहां टूटता है।
एक्सेस दृश्यता की कमी आमतौर पर एक गलतफहमी है। पासवर्ड रहित प्रमाणीकरण लॉग को नहीं हटाता है, बल्कि यह अक्सर उन्हें बेहतर बनाता है, क्योंकि अब एक्सेस इवेंट किसी साझा पासवर्ड के बजाय किसी डिवाइस और पहचान से जुड़ जाता है। इससे सुरक्षा टीम को ऑडिट और घटना प्रतिक्रिया (incident response) के लिए अधिक स्पष्ट ट्रेल मिलती है।
एक रोलआउट जो वास्तव में टिकाऊ है
- वर्तमान परिसंपत्ति का ऑडिट करें। प्रत्येक SSID, RADIUS नीति, captive portal और फ़ॉलबैक पथ का मानचित्रण करें।
- एक फ़िशिंग-प्रतिरोधी तरीका चुनें। इस चयन को NCSC मार्गदर्शन और आपके द्वारा समर्थित डिवाइस मिक्स के साथ संरेखित करें।
- कम जोखिम वाले नेटवर्क पर पायलट करें। अतिथि WiFi या एकल स्टाफ सेगमेंट से शुरुआत करें।
- डायरेक्टरी और MDM को कनेक्ट करें। पहचान, डिवाइस की स्थिति और नीति को एक-दूसरे से संवाद करने योग्य बनाएं।
- एक्सेस नियमों को लागू करें। लॉगिंग और रिकवरी पथ प्रमाणित होने के बाद ही एक्सेस को कड़ा करें।
- साझा पासवर्ड को सेवानिवृत्त करें। नया पथ लोड संभालने के लिए पर्याप्त स्थिर होने पर पुराने पथ को हटा दें।
जो संगठन इसे अच्छी तरह से करते हैं, वे परिवर्तन-प्रबंधन (change-management) कार्य को ईमानदारी से बनाए रखते हैं। वे ऐसा दिखावा नहीं करते कि हर डिवाइस एक ही गति से आगे बढ़ सकता है, और वे एक पायलट प्रोजेक्ट को अंतिम रोलआउट समझने की भूल नहीं करते। पासवर्ड रहित प्रमाणीकरण तब काम करता है जब नीति स्पष्ट हो, बैकअप नियंत्रित हो, और पुराने साझा पासवर्ड को उद्देश्यपूर्ण तरीके से हटा दिया गया हो।
यदि आप WiFi रिफ्रेश की योजना बना रहे हैं, तो Purple मेहमानों, कर्मचारियों और बहु-किराएदार (multi-tenant) वातावरण के लिए साझा पासवर्ड को पहचान-आधारित एक्सेस (identity-based access) से बदलने में आपकी सहायता कर सकता है। इसका पासवर्ड रहित WiFi मॉडल एक्सेस नीति को पहचान से जोड़ता है, जो बिल्कुल वही बदलाव है जिस पर इस लेख में ध्यान केंद्रित किया गया है, इसलिए यदि आप देखना चाहते हैं कि यह एक वास्तविक परिनियोजन (deployment) में कैसा दिखता है, तो Purple पर जाएं।



