तुम्ही अशा नेटवर्क पॉलिसी सर्व्हरकडे पाहत आहात ज्याला कोणीही पॅच करू इच्छित नाही, कॉम्स रूममधील एकाच RADIUS बॉक्सकडे निर्देश करणारे वायरलेस कंट्रोलर आणि पासवर्ड रिसेटच्या विनंत्यांनी भरलेली हेल्पडेस्क रांग. ओळख Entra ID किंवा Okta कडे हलवली गेली आहे, तरीही WiFi ऑथेंटिकेशन अद्याप ऑन-प्रिमाइसेस Active Directory साठी तयार केलेल्या स्थानिक पायाभूत सुविधांवर अवलंबून आहे. तो विसंगतपणा असा आहे जिथे संस्था क्लाउड radius सर्व्हर कडे पाहू लागतात - सर्व्हर हलवणे हे रोमांचक आहे म्हणून नाही, तर जुने मॉडेल आता वापरकर्ते, डिव्हाइसेस आणि साइट्स कशा प्रकारे काम करतात याच्याशी जुळत नाही म्हणून.
Cloud RADIUS सर्व्हर म्हणजे काय
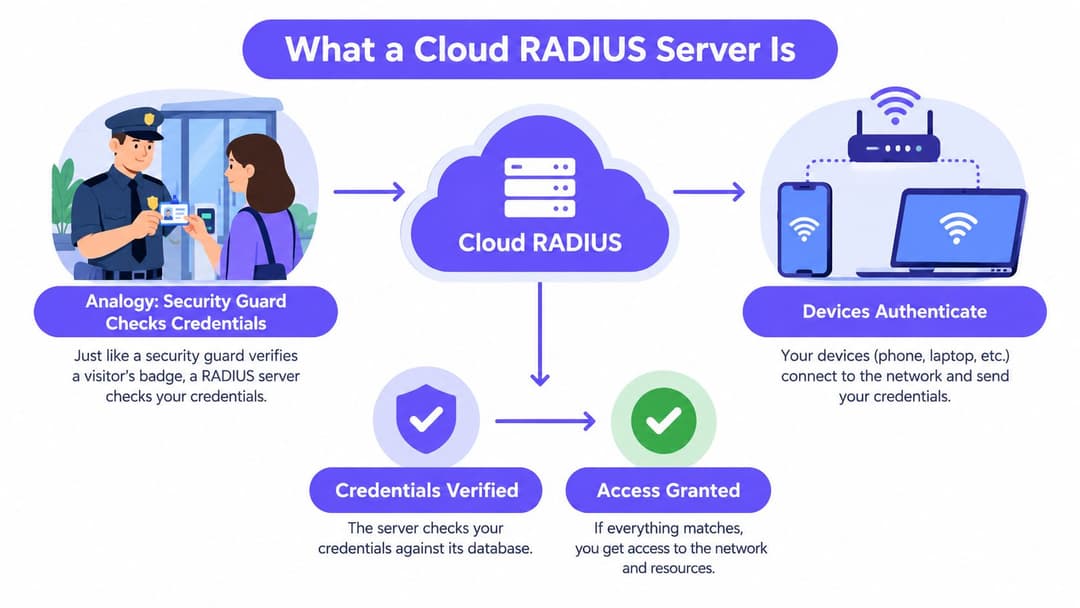
RADIUS ला इमारतीच्या प्रवेशद्वारावरील सुरक्षा रक्षक समजा. एखादी व्यक्ती येते, बॅज दाखवते आणि रक्षक दार उघडण्यापूर्वी मंजूर यादीविरुद्ध बॅज तपासतो. बॅज वैध असल्यास, रक्षक ती व्यक्ती कोणत्या मजल्यांवर पोहोचू शकते हे देखील ठरवतो. वैध नसल्यास, दार बंदच राहते.
एक cloud radius server त्या रक्षकाला स्थानिक बूथवरून केंद्रीय स्तरावर व्यवस्थापित केलेल्या सेवेकडे हलवतो. तपासणी अजूनही दारावरच होते, जी WiFi च्या भाषेत तुमचा ॲक्सेस पॉइंट किंवा स्विच आहे. तथापि, निर्णय अशा होस्ट केलेल्या सेवेकडून येतो जी तुम्ही स्वतः पॅच, बॅकअप आणि क्लस्टर केलेल्या सर्व्हरऐवजी पॉलिसीद्वारे कॉन्फिगर करता.
ऑथेंटिकेशन प्रवाह कसा कार्य करतो
लॅपटॉप किंवा फोन 802.1X द्वारे सुरक्षित असलेल्या WPA2 किंवा WPA3 Enterprise SSID शी कनेक्ट होतो. ॲक्सेस पॉइंट स्वतः निर्णय घेत नाही. ते ऑथेंटिकेशन विनंती क्लाउड RADIUS सर्व्हरकडे फॉरवर्ड करते, जे तुमच्या डिरेक्टरी किंवा सर्टिफिकेट अथॉरिटीविरुद्ध क्रेडेंशियल, सर्टिफिकेट किंवा डिव्हाइस ओळख सत्यापित करते.
सर्व्हर स्विकृती (accept) किंवा नकार (reject) रिटर्न करतो, ज्यामध्ये बहुदा VLAN, भूमिका किंवा सत्र मर्यादा यासारख्या गुणधर्मांचा समावेश असतो. ॲक्सेस पॉईंट स्थानिक पातळीवर त्या निर्णयाची अंमलबजावणी करतो. हे विभाजन महत्त्वाचे आहे, कारण RADIUS हा निर्णयाचा बिंदू आहे, संपूर्ण नेटवर्क किंवा तुमचा आयडेंटिटी प्रोव्हायडर स्वतः नाही.
- Supplicant: लॅपटॉप, फोन किंवा डिव्हाइस जे ॲक्सेसची विनंती करते आणि क्रेडेन्शियल किंवा प्रमाणपत्र सादर करते.
- Authenticator: ॲक्सेस पॉइंट, कंट्रोलर किंवा स्विच जे विनंती फॉरवर्ड करते आणि परिणामाची अंमलबजावणी करते.
- आयडेंटिटी स्रोत: Microsoft Entra ID, Okta, Google Workspace, ॲक्टिव्ह डिरेक्टरी किंवा ऑथॉरिटेटिव्ह रेकॉर्ड धारण करणारी सर्टिफिकेट ऑथॉरिटी.
हायब्रिड हा सामान्य सुरुवातीचा टप्पा का आहे
यूकेमधील संस्थांनी एकाच टप्प्यात सर्व गोष्टी क्लाउडवर हलवल्या नाहीत. क्लाउड इंडस्ट्री फोरमने आपल्या 2016 च्या संशोधनात अहवाल दिला आहे की 84% यूके संस्थांनी औपचारिकपणे किमान एका क्लाउड सेवेचा स्वीकार केला होता, जो 2010 मध्ये 48% होता, जे हे स्पष्ट करण्यास मदत करते की क्लाउड RADIUS सहसा प्रत्येक स्थानिक घटकाला त्वरित बदलण्याऐवजी हायब्रिड आर्किटेक्चरचा एक भाग म्हणून का तैनात केले जाते, जसे की क्लाउड इंडस्ट्री फोरम यूके क्लाउड अडॉप्शन रिसर्च फॉर 2016 मध्ये नमूद केले आहे.
प्रॅक्टिसमध्ये, तुमचे स्विचेस, ॲक्सेस पॉईंट्स, प्रिंटर्स आणि जुन्या सिस्टीम्स साइटवरच राहतात. यामध्ये फक्त प्रामाणिककरणाचा निर्णय कुठे घेतला जातो आणि तो तुम्ही सर्व साइट्सवर किती सातत्याने लागू करू शकता, एवढाच बदल होतो. याला होस्ट केलेले सर्व्हर स्वाप म्हणण्यापेक्षा ही अधिक स्पष्ट आणि उपयुक्त व्याख्या आहे.
Cloud RADIUS विरुद्ध On-Premises RADIUS
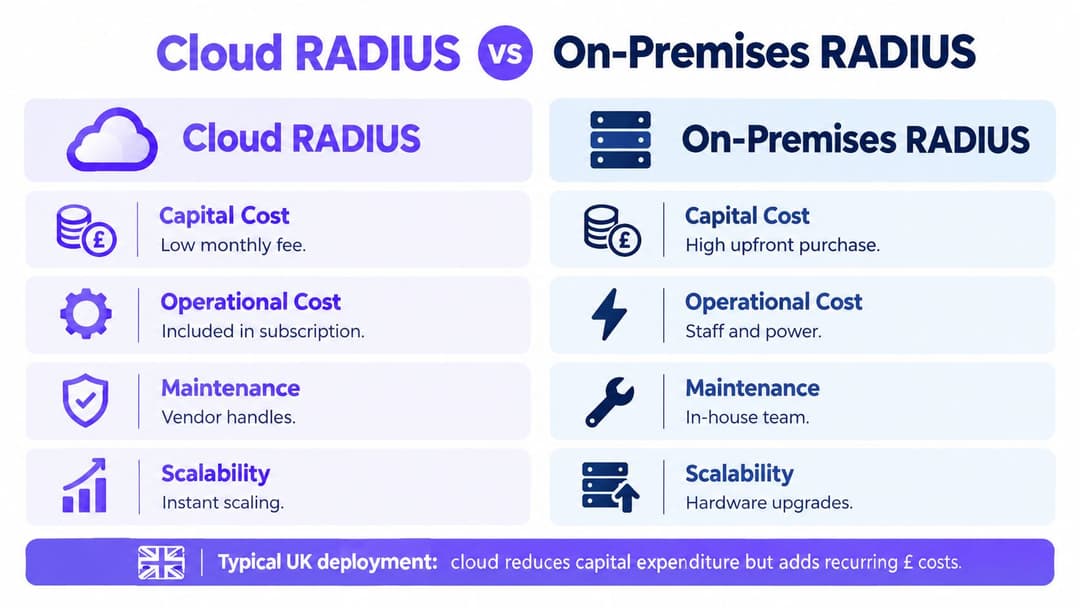
प्रामाणिक तुलना म्हणजे क्लाउड चांगले आणि ऑन-प्रिमाइसेस वाईट अशी नाही. हे ऑपरेशनल भार कोण उचलते, तुम्हाला किती नियंत्रणाची आवश्यकता आहे आणि काही बिघडल्यास काय अयशस्वी होते याबद्दल आहे. योग्यरित्या चालवलेली ऑन-प्रिमाइसेस जोडी वर्षे काम करू शकते. दुर्लक्षित केलेली जोडी ही एक सिंगल पॉइंट ऑफ फेल्युअर बनते ज्याला स्पर्श करण्याचे कोणीही धाडस करत नाही.
यूकेमधील मालमत्ता देखील मिश्र स्वरूपाच्या राहिल्या आहेत. 2025 च्या यूके सरकारच्या पुनरावलोकनात असे आढळून आले की स्टेट ऑफ डिजिटल गव्हर्नमेंट रिव्ह्यू नुसार सुमारे 55% मध्यवर्ती-सरकारी संस्थांनी त्यांच्या तंत्रज्ञान मालमत्तेपैकी 60% पेक्षा जास्त भाग क्लाउडमध्ये असल्याचे नमूद केले आहे, तर सुमारे 28% मध्यवर्ती-सरकारी तंत्रज्ञान मालमत्ता लेगसी राहिली आहे. हे मिश्रण हेच नेमके कारण आहे की आपल्याला अद्याप क्लाउड ओळख ऑन-प्रिमाइसेस असलेल्या इमारती आणि वायरलेस नेटवर्कशी जोडणे आवश्यक आहे.
खर्च आणि देखभाल आमने-सामने
| निकष | Cloud RADIUS | On-Premises RADIUS |
|---|---|---|
| भांडवली खर्च | कमी, सबस्क्रिप्शनवर आधारित | जास्त आगाऊ हार्डवेअर आणि लायसन्सिंग |
| देखभाल | प्रदाता पॅच करतो आणि सेवा ऑपरेट करतो | तुमची टीम OS, RADIUS आणि प्रमाणपत्रे पॅच करते |
| स्केलेबिलिटी | कॉन्फिगरेशनद्वारे साइट्स जोडा | सर्व्हर, क्लस्टरिंग आणि लोड बॅलेंसिंग जोडा |
| नियंत्रण | पॉलिसी नियंत्रण, कमी इन्फ्रास्ट्रक्चर नियंत्रण | पूर्ण नियंत्रण, पूर्ण जबाबदारी |
| लवचिकता | प्रदात्याकडून रिडंडंट एंडपॉइंट्स | तुम्ही स्वतः फेलओव्हरची डिझाइन आणि चाचणी करता |
तुम्ही इंजिनियरचा वेळ, प्रमाणपत्र नूतनीकरण, देखरेख आणि अव्यवसायिक तासांमधील समस्यानिवारण मोजेपर्यंत FreeRADIUS मोफत वाटते. Microsoft NPS जे ढग निर्देशिकेसाठी (cloud directory) तयार केले गेले नव्हते त्यांच्याशी नेटिव्ह इन्स्टॉलेशन आवश्यक होईपर्यंत समाविष्ट दिसते. Cisco ISE सखोल धोरण वैशिष्ट्ये ऑफर करते, परंतु त्यात परवाना आणि तज्ञ कौशल्ये समाविष्ट आहेत ज्यांचे केवळ WiFi साठी अनेक टीम समर्थन करू शकत नाहीत.
सुरक्षेशी संबंधित गैरसमज
सर्व्हरचे स्थान प्रामाणिककरण सुरक्षित करत नाही. कॉन्फिगरेशन, आयडेंटिटी इंटिग्रेशन, एन्क्रिप्टेड ट्रान्सपोर्ट आणि मॉनिटरिंग मुळे ते सुरक्षित होते.
क्लाउड जोखीम काढून टाकण्याऐवजी ती शिफ्ट करतो. तुम्ही सातत्यपूर्ण पॅचिंग आणि मल्टी-साइट पॉलिसी प्राप्त करता, परंतु तुम्ही इंटरनेट कनेक्टिव्हिटी, प्रदात्याचे कंट्रोल प्लेन आणि आयडेंटिटी प्रदात्यावर अवलंबून असता. ऑन-प्रिमाइसेस ट्रॅफिक स्थानिक ठेवते, परंतु सर्वत्र सामायिक रहस्ये असलेला एकच अनपॅच केलेला सर्व्हर केवळ तुमच्या इमारतीत आहे म्हणून तो सुरक्षित होत नाही.
जेव्हा तुमच्याकडे हायली अवेलेबल पेअर योग्यरित्या चालवण्यासाठी कर्मचाऱ्यांची कमतरता असते, अनेक साइट्स चालवाव्या लागतात किंवा आयडेंटिटी आधीच क्लाउडवर हलवली गेली असते तेव्हा क्लाउड निवडा. जेव्हा नियमन, लेटन्सी किंवा डिस्कनेक्ट केलेली साइट खरोखर स्थानिक निर्णयांची मागणी करते तेव्हा ऑन-प्रीमिस वर राहा. अनेक HR आणि IT स्थलांतर याच हायब्रिड लॉजिकचे अनुसरण करतात, म्हणूनच guide for Microsoft 365 HR teams ही जुनी सिस्टीम रातोरात नाहीशी होते असा आव न आणता मुख्य प्रणाली हलवण्याबाबत उपयुक्त समांतर वाचन आहे.
Microsoft Entra ID, Okta आणि प्रमाणपत्रांसह समाकलित करणे
क्लाउड RADIUS सर्व्हर जोडणीच्या ठिकाणी उपयुक्त ठरतो. जर ते तुमच्या डिरेक्टरी, तुमच्या सर्टिफिकेट अथॉरिटी आणि तुमच्या गेस्ट फ्लोशी स्पष्टपणे संवाद साधू शकत नसेल, तर तुम्ही एक होस्ट केलेले अडथळा विकत घेतले आहे. इंटिग्रेशन पॅटर्न योग्य ठेवा आणि नेटवर्क ॲक्सेस उर्वरित IT प्रमाणेच जॉइनर, मूव्हर आणि लीव्हर लॉजिकचे अनुसरण करू लागेल.
RADIUS स्वतः आधुनिक वेब फेडरेशन बोलत नाही. तुमची टीम जिथे नेटवर्क ऑथेंटिकेशन संपते आणि ॲप्लिकेशन सिंगल साइन-ऑन सुरू होते ते स्पष्ट करत असल्यास, हे SAML आणि OIDC ऑथेंटिकेशनचे विहंगावलोकन त्या स्तरांना वेगळे करण्यात मदत करते. RADIUS नेटवर्क प्रवेश हाताळते, तर वापरकर्ता आधीच कनेक्ट झाल्यानंतर SAML आणि OIDC सामान्यत: ॲप्लिकेशन साइन-इन हाताळतात.
कर्मचाऱ्यांसाठी डिरेक्टरी बॅक्ड ऑथेंटिकेशन
Microsoft Entra ID किंवा Okta सह, RADIUS सेवा निर्देशिकेतील गट आणि वैशिष्ट्यांविरुद्ध वापरकर्ता किंवा उपकरणाची तपासणी करते. एकाच SSID वर असतानाही फायनान्स वापरकर्ता सुविधा कंत्राटदारापेक्षा वेगवेगळ्या भूमिकेत असू शकतो. जेव्हा HR एखादे खाते आणि युझर डिसेबल करते, तेव्हा तो बदल नेटवर्क टीमकडे स्वतंत्र तिकीट न पाठवता थेट नेटवर्क ॲक्सेसमध्ये दिसून आला पाहिजे.
विशेषतः Microsoft Entra ID साठी, तुम्ही व्यापक प्रमाणात रोल आउट करण्यापूर्वी गट, डिव्हाइस ऑब्जेक्ट्स आणि अटयुक्त सिग्नल RADIUS पॉलिसीमध्ये कसे मॅप होतात ते व्हॅलिडेट करा, जसे की या Microsoft Entra ID RADIUS-as-a-Service इंटिग्रेशन मार्गदर्शिका मध्ये समाविष्ट केले आहे. पायलट दरम्यान काम सोडलेली व्यक्ती, भूमिकेतील बदल आणि डीफॉल्ट डिव्हाइसची चाचणी घ्या. या तीन केसेस शंभर यशस्वी लॉगिनपेक्षा जास्त गोष्टी स्पष्ट करतात.
तुम्ही व्यवस्थापित करत असलेल्या डिव्हाइसेससाठी प्रमाणपत्रे
EAP-TLS दोन्ही बाजूंना प्रमाणपत्रे वापरते, त्यामुळे फिशिंग, शेअरिंग किंवा ब्रूट फोर्स करण्यासाठी कोणताही पासवर्ड नसतो. मॅन्युअल प्रयत्नांशिवाय तुम्ही MDM किंवा SCEP द्वारे प्रमाणपत्रे जारी करू शकता, नूतनीकरण करू शकता आणि रद्द करू शकता तोपर्यंत व्यवस्थापित लॅपटॉपसाठी हा सर्वात मजबूत पॅटर्न आहे. जर प्रमाणपत्र प्रोव्हिजनिंग अयशस्वी झाले, तर वापरकर्ते तुमच्यावर पासवर्डवर परत जाण्यासाठी दबाव आणतील आणि ते जिंकतील.
- ओळख जारी करा: Intune, Jamf किंवा तुमच्या MDM द्वारे स्पष्ट मालक आणि कालबाह्यता कालावधीसह वापरकर्ता किंवा डिव्हाइस प्रमाणपत्र पुश करा.
- विश्वास सत्यापित करा: तुमच्या इश्यूइंग CA वर विश्वास ठेवण्यासाठी आणि मागे घेण्याची (revocation) स्थिती तपासण्यासाठी RADIUS सेवा कॉन्फिगर करा.
- पॉलिसीशी बाइंड करा: ॲक्सेस पॉइंटवर प्रमाणपत्र फील्ड आणि डिरेक्टरी ग्रुप्स VLAN किंवा भूमिकांशी मॅप करा.
- त्वरीत मागे घ्या: डिव्हाइस हरवल्यास किंवा एखादी व्यक्ती सोडून गेल्यास प्रमाणपत्र आणि डिरेक्टरी ॲक्सेस एकत्र काढून टाका.
802.1X वापरू न शकणारे अतिथी आणि डिव्हाइसेस
सुरक्षित ॲक्सेस मिळवण्यासाठी पाहुण्यांना कॉर्पोरेट खात्याची गरज भासू नये. Passpoint आणि OpenRoaming मुळे डिव्हाइस एकदा प्रमाणीकृत होते आणि परत भेट दिल्यावर एनक्रिप्टेड ॲक्सेससह पुन्हा कनेक्ट होते, जे हॉटेल्स, ट्रान्सपोर्ट हब आणि मल्टी-साइट ठिकाणांसाठी योग्य आहे. प्रिंटर, पेमेंट टर्मिनल्स आणि जुन्या IoT किटसाठी जे प्रमाणपत्रे सादर करू शकत नाहीत, MAC ऑथेंटिकेशन बायपास किंवा कडक सेगमेंटेशनसह वैयक्तिक प्री-शेअर्ड कळा वापरा आणि त्या डिव्हाइसेसना बाय डीफॉल्ट अविश्वासू मानून वागवा.
सुरक्षा आणि Zero-Trust बाबी
क्लाउड RADIUS सर्व्हरला एक सोयीस्कर उपयुक्तता न मानता ट्रस्ट बाउंड्री मान. हे तुमच्या नेटवर्कवर कोणाला ॲक्सेस मिळतो हे ठरवते, तुमच्या डिरेक्टरीशी संवाद साधते आणि त्याचे ॲडमिन कन्सोल एकाच वेळी प्रत्येक साइटसाठी धोरण बदलू शकते. सत्तेचे ते केंद्रीकरण उपयुक्त आहे, आणि म्हणूनच त्याभोवतीच्या नियंत्रणांचे बारकाईने निरीक्षण करणे आवश्यक आहे.
NCSC शिफारस करते की क्लाउड-सर्व्हिस इंटरफेसेसने केवळ प्रमाणित आणि अधिकृत ओळखींसाठी ॲक्सेस उघड केला पाहिजे, ज्यामध्ये क्रिप्टोग्राफिक ॲसर्शन्स किंवा सुरक्षित की एक्सचेंज वापरून संदर्भाधीन प्रमाणीकरण समाविष्ट आहे, जसे की ओळख आणि ऑथेंटिकेशनवरील NCSC तत्त्व 10 मध्ये वर्णन केले आहे. क्लाउड RADIUS साठी, याचा अर्थ सामायिक ॲडमिन क्रेडेंशियल्स ऐवजी युनिक सर्व्हिस आयडेंटिटीज, घट्ट मर्यादित परवानग्या आणि ऑडिट करण्यायोग्य प्रमाणीकरण इव्हेंट्ससह सेवा आणि त्याच्या प्रशासकीय इंटरफेसला स्वतंत्र ट्रस्ट बाउंड्री मानणे असा होतो.
नेटवर्क स्थानावर विश्वास ठेवणे थांबवा
Zero trust मुळे प्रश्न बदलतो - हे डिव्हाइस आमच्या VLAN वर आहे का, या ऐवजी हा युझर कोण आहे, हे डिव्हाइस कोणते आहे आणि त्यांनी आत्ता कुठे पोहोचले पाहिजे. कॉर्पोरेट किंवा गेस्ट VLAN वर उपस्थित असणे हा ऑथोरायझेशनचा पुरावा नाही. ॲक्सेस हा त्या सेशन, टेनंट आणि वेन्यूसाठी ऑथेंटिकेटेड ओळख आणि धोरणावर आधारित अटींवरच राहिला पाहिजे.
या तत्त्वाचे WiFi डिझाइनवर व्यावहारिक परिणाम होतात. कंत्राटदाराचा लॅपटॉप आणि फायनान्सचा लॅपटॉप एकच SSID शेअर करू शकतात परंतु पोहोच क्षमता शेअर करू नयेत. तुमचा व्यापक नियंत्रण संच झिरो ट्रस्ट नेटवर्क ॲक्सेससाठी एंटरप्राइझ WiFi सुरक्षा मार्गदर्शिका सोबत अलाइन असावा जेणेकरून प्रमाणीकरणाचे निर्णय केवळ कनेक्ट होण्याशी नव्हे, तर सेगमेंटेशन, मॉनिटरिंग आणि किमान विशेषाधिकारांशी जोडले जातील.
प्रदात्याकडून मागण्याची नियंत्रणे
- एनक्रिप्टेड ट्रान्सपोर्ट: RADIUS ट्रॅफिकसाठी RadSec किंवा समतुल्य संरक्षण, तसेच APIs आणि ॲडमिन ॲक्सेससाठी आधुनिक TLS.
- रोटेशन आणि रिव्होकेशन: डॉक्युमेंट केलेले सर्टिफिकेट आणि सिक्रेट रोटेशन, आणि खाती किंवा डिव्हाइसेस निष्क्रिय केल्यावर जलद रिव्होकेशन.
- रोल-बेस्ड ॲडमिनिस्ट्रेशन: पॉलिसी बदलांसाठी सामायिक लॉगिनशिवाय स्वतंत्र रीडर, ऑपरेटर आणि ॲडमिन भूमिका.
- तुम्ही वापरू शकाल असे लॉगिंग: ऑथेंटिकेशन इव्हेंट्स, पॉलिसी बदल आणि तुमच्या SIEM ला स्पष्ट रिटेंशनसह एक्सपोर्ट केलेल्या ॲडमिन क्रिया.
व्यावहारिक नियम: जर एका ठिकाणाशी किंवा इंटिग्रेशन अकाउंटशी तडजोड केल्याने आक्रमकाला इतर टेनंट्स किंवा कंट्रोल प्लेनवर अधिकार मिळत असेल, तर ती रचना अयशस्वी ठरली आहे.
सुरवातीलाच कठीण प्रश्न विचारा. ऑथेंटिकेशन लॉग कोण पाहू शकते, ते कुठे स्टोअर केले जातात आणि प्रोव्हायडर व्यवस्थापन ॲक्सेस तुमच्या डेटा प्लेनपासून कसा वेगळा केला जातो? जर एखादा व्हेंडर स्पष्ट उत्तर देऊ शकत नसेल, तर ती स्वतःच एक महत्त्वाची माहिती आहे.
एंटरप्राइझ आणि मल्टी-टेनंट WiFi साठी डिप्लॉयमेंट पॅटर्न
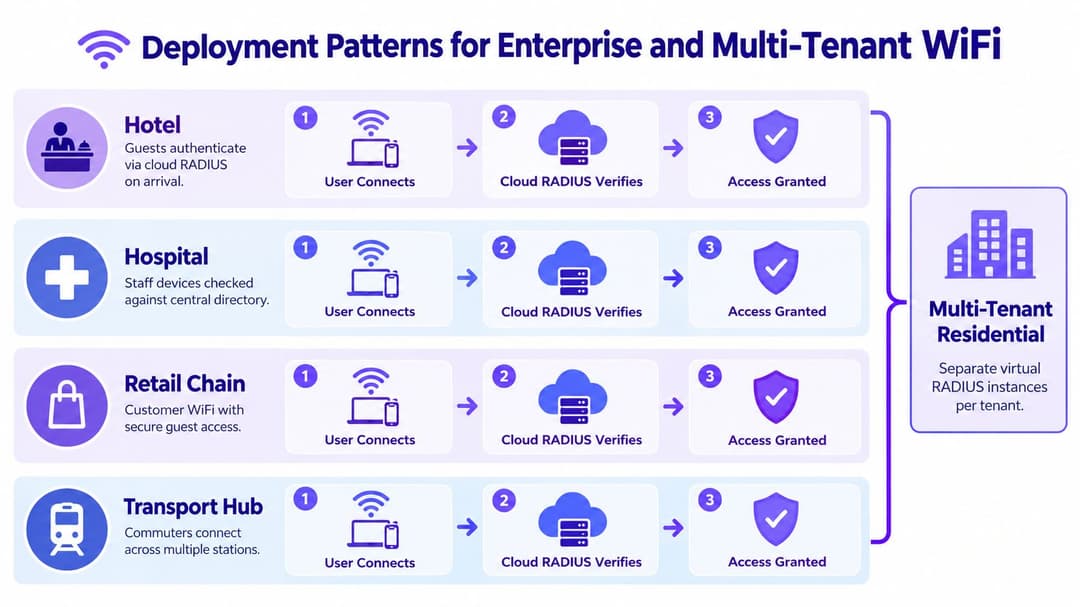
चेक-इन वेळेचे हॉटेल, वैद्यकीय उपकरणांचा वॉर्ड आणि शनिवारी शॉपिंग सेंटर यांचा जोखीम प्रोफाइल समान नसतो. प्रत्येक लोकसंख्येला स्वतःचे धोरण मिळाले आणि प्रमाणीकरणांनंतर नेटवर्कने अलगीकरण लागू केले, तर ते क्लाउड RADIUS सर्व्हर शेअर करू शकतात. यशस्वी लॉगिन म्हणजे सेगमेंटेड नेटवर्क असा समज करून घेणे ही चूक आहे.
सरकारी सर्वेक्षण डेटा दर्शवतो की सायबर सिक्युरिटी ब्रीचेस सर्व्हे 2025 नेटवर्क सिक्युरिटी कंट्रोल्सवरील प्रकरणातील माहितीनुसार 85% मोठ्या यूके व्यवसायांनी कर्मचारी आणि अभ्यागतांसाठी स्वतंत्र WiFi नेटवर्क ठेवले होते, जे पूर्वी 93% होते. विभाजन ही केवळ मोठ्या संस्थांसाठी सोडवली गेलेली समस्या नाही. त्यामुळे केवळ अधिक चांगले ऑथेंटिकेशनच नाही, तर वास्तविक सेगमेंटेशन वितरीत करण्यासाठी क्लाउड RADIUS ला डायनॅमिक VLANs किंवा पॉलिसी अंमलबजावणीसह एकत्रित केले पाहिजे.
विविध ठिकाणांना प्रत्यक्षात कशाची गरज आहे
आतिथ्य (hospitality) क्षेत्रात, पाहुणे आल्यावर प्रमाणीकरण करतात, कर्मचाऱ्यांची साधने निर्देशिकेनुसार तपासली जातात आणि पेमेंट टर्मिनल अशा प्रतिबंधित विभागात असतात जे या दोघांनाही पाहू शकत नाहीत. आरोग्यसेवा क्षेत्रात, क्लिनिकल कर्मचारी, पॉर्टर्स, रुग्ण आणि वैद्यकीय उपकरणे एकत्र असतात, आणि त्यापैकी काही उपकरणे प्रमाणपत्रांना (certificates) कधीही सपोर्ट करणार नाहीत. प्रत्येक उपकरणाला एकाच मॉडेलमध्ये सक्तीने बसवण्याऐवजी धोरणाने ही वस्तुस्थिती दर्शवली पाहिजे.
रिटेल साखळ्यांना प्रत्येक स्टोअरमध्ये गुंतागुंतीच्या समस्येऐवजी स्केलच्या समस्येला सामोरे जावे लागते. हेड ऑफिसला प्रत्येक साइटवर सर्व्हर न पाठवता प्रत्येक शाखेत सातत्यपूर्ण कर्मचारी ॲक्सेस आणि गेस्टचे अलगीकरण हवे असते. ट्रान्सपोर्ट हब रोमिंग जोडतात, जिथे एका स्टेशनवर नोंदणी केलेले कनेक्शन पुढच्या स्टेशनवर काम करेल अशी प्रवाशाची अपेक्षा असते. केंद्रीय सेवा दोन्ही पॅटर्नसाठी योग्य आहे कारण पॉलिसी ओळखीसोबत प्रवास करते.
मल्टी-टेनंट इमारतींना डिझाइनद्वारे आयसोलेशनची आवश्यकता असते
बिल्ड-टू-रेंट किंवा विद्यार्थी गृहनिर्माणमधील रहिवासी घरासारख्या WiFi ची अपेक्षा करतात, परंतु प्रत्येक कुटुंबाची डिव्हाइसेस शेजाऱ्यांपासून अदृश्य राहिली पाहिजेत. त्यासाठी प्रति-भाडेकरू पॉलिसी, जुन्या डिव्हाइसेससाठी वैयक्तिक कळा आणि रहिवाशांच्या नेटवर्कमध्ये हस्तक्षेप न करणारा कर्मचारी ॲक्सेस आवश्यक आहे. तुमच्या RADIUS डिझाइनसोबतच multi-tenant WiFi guide for isolated resident networks चे पुनरावलोकन करणे योग्य आहे, कारण मूळ भाडेकरूचे अलगीकरण योग्य असेल तरच ऑथेंटिकेशन मदत करते.
रोलआउटपूर्वी, तुमच्याकडील प्रत्येक डिव्हाइस क्लासचा मॅप तयार करा, केवळ ॲसेट रजिस्टरमधील व्यवस्थित यादीवर अवलंबून राहू नका. कर्मचारी, अतिथी, कंत्राटदार, IoT, टिल्स, स्कॅनर्स आणि फायनान्स मधील जुने प्रिंटर या सर्वांना एका स्पष्ट पाथची गरज आहे. तुम्ही ज्या डिव्हाइसेसचे नियोजन करत नाही, तेच पुढे जाऊन धोरणाला कमकुवत करणारे अपवाद ठरतात.
अमलबजावणी आणि ऑपरेशनसाठी सर्वोत्तम पद्धती
बहुतेक क्लाउड RADIUS समस्या या प्रोटोकॉलच्या समस्या नसतात. त्या अशा ऑपरेशनल आश्चर्याच्या गोष्टी असतात ज्यांची कोणीही चाचणी घेतलेली नसते, जसे की रद्द केलेले खाते कार्यरत राहणे, एखाद्या साइटचा इंटरनेट ॲक्सेस जाणे, किंवा आणीबाणीच्या लॉगिनची कोणतीही ऑडिट ट्रेल न उरणे. पहिल्या आउटेज दरम्यान नाही, तर पहिली साइट लाइव्ह होण्यापूर्वीच या परिस्थितींचे नियोजन करा.
UK सरकारचे Cyber Security Breaches Survey 2025 मध्ये असे आढळून आले आहे की 43% व्यवसायांनी मागील 12 महिन्यांत डेटा ब्रिच किंवा हल्ल्याची नोंद केली आहे, तरीही केवळ 31% व्यवसायांनी अधिकृत सायबर-जोखीम मूल्यांकन केले आहे, जसे की Cyber Security Breaches Survey 2025 to 2026 findings मध्ये नोंदवले गेले आहे. याच अंतरामुळे तुम्हाला प्रदाता आउटेज, आयडेंटिटी प्रदाता डाउनटाइम आणि कनेक्टिव्हिटीचे नुकसान यासह ऑडिट केलेल्या आपत्कालीन ॲक्सेससाठी स्पष्ट उत्तरे असणे आवश्यक आहे.
प्रत्येक SSID नुसार अपयश वर्तन (Failure Behaviour) परिभाषित करा
प्रमाणीकरण कुठे fails closed होते आणि कुठे संकुचित फॉलबॅक स्वीकार्य आहे हे लेखी ठरवा. विशेषाधिकारप्राप्त कर्मचारी SSIDs आणि संवेदनशील विभाग फेल्स-क्लोज्ड असावेत, कारण आउटेज दरम्यान ओपन ॲक्सेस मिळणे 802.1X च्या उद्देषालाच तडा देते. ऑपरेशनलदृष्ट्या गंभीर सेवा घट्टपणे स्वाइप केलेल्या, ठराविक वेळेपुरत्या फॉलबॅकचे समर्थन करू शकतात, परंतु ते अलार्म केलेले, लॉग केलेले आणि पुनरावलोकन केलेले असावे.
- एका साइट आणि एका SSID चा पायलट करा: तुमच्या जुन्या सपोर्टेड हार्डवेअरसह, वास्तविक उपकरणांद्वारे ऑथेंटिकेशन, VLAN असाइनमेंट आणि लॉगिंग सिद्ध करा.
- जाणूनबुझून त्रुटी निर्माण करा: टेस्ट खाते डीफॉल्ट करा, प्रमाणपत्र रद्द करा आणि प्राथमिक एंडपॉइंट गमावल्याचे सिम्युलेट करा, त्यानंतर वापरकर्त्यांना काय अनुभव येतो याचे मोजमाप करा.
- रद्द करण्याचा वेग मोजा: निष्क्रिय केलेले Microsoft Entra ID किंवा Okta खाते नेटवर्क ॲक्सेस किती काळ ठेवते याची वेळ मोजा आणि रनबुकमध्ये निकाल नोंदवा.
- एक्झिट पाथ तपासा: मेमरीमधून पॉलिसी पुन्हा न बनवता तुम्ही कॉन्फिगरेशन आणि लॉग्स एक्सपोर्ट करू शकता आणि ॲक्सेस पॉइंट्स दुसऱ्या सेवेकडे रीपॉइंट करू शकता याची पुष्टी करा.
महत्त्वाच्या पायाभूत सुविधांप्रमाणे याचे संचालन करा
प्रमाणीकरणाचे यश आणि अपयश दर, एंडपॉइंट हेल्थ आणि साइटनुसार असामान्य स्पाइक्सचे निरीक्षण करा. एकाच डिव्हाइसवरून वारंवार होणाऱ्या अपयशांसाठी लॉगचे पुनरावलोकन करा, कारण ते सहसा चुकीचे कॉन्फिगरेशन, कालबाह्य झालेले प्रमाणपत्र किंवा तुमच्या नेटवर्कची तपासणी करणारे काहीतरी असते. लॉग रिटेंशन, UK डेटा रेसिडेन्सी गरजा आणि सपोर्ट प्रतिसाद करारात निश्चित करा, सेल्स कॉलमध्ये नाही.
802.1X सुरू आहे की नाही यावरून यशाचे मूल्यमापन करू नका. आयसोलेशन व्यवस्थित कार्य करते की नाही, रिव्होकेशन जलद आहे की नाही आणि कनेक्टिव्हिटी कमी झाल्यावर साइट सुरक्षितपणे कार्य करते की नाही यावरून मूल्यमापन करा.
सबप्रोसेसर्स आणि सपोर्ट ॲक्सेस कुठे उगम पावतो यासह पुरवठादाराच्या धोक्यांचे दरवर्षी पुनरावलोकन करा. प्रोजेक्ट टीमशिवाय ड्युटी इंजिनिअर रात्रीच्या वेळी फॉलो करू शकेल अशी एक छोटी रनबुक तयार ठेवा. जर ती रनबुक अस्तित्वात नसेल, तर तुमच्याकडे अजून ऑपरेटिंग मॉडेल नाही.
महत्त्वाचे मुद्दे आणि पुढील टप्पे
जेव्हा ओळख आधीच क्लाउडमध्ये असते, तुम्ही अनेक साइट्स चालवता किंवा तुमची टीम उच्च मानकांनुसार लवचिक ऑन-प्रिमाइसेस जोडी ऑपरेट करू शकत नाही तेव्हा cloud radius server अर्थपूर्ण ठरतो. हे सर्व्हरची देखभाल काढून टाकते आणि धोरणांचे केंद्रीकरण करते. हे सेगमेंटेशन, रिव्होकेशन, लॉगिंग किंवा आउटेज प्लॅनिंगसाठीची तुमची जबाबदारी काढून घेत नाही.
तसेच हे स्वतःहून सेगमेंटेशन नाही. प्रामाणिककरण हे ठरवते की डिव्हाइस कोणाचे असल्याचे सांगत आहे. डायनॅमिक VLANs, भूमिका-आधारित धोरण आणि किमान-अधिकार नियम हे ठरवतात की ते डिव्हाइस कशापर्यंत पोहोचू शकते आणि तुम्हाला या दोन्ही गोष्टी एकत्र काम करणे आवश्यक आहे.
एक छोटी मूल्यमापन चेकलिस्ट
- आयडेंटिटी फिट: तुमच्या डिरेक्टरीसह मूळ इंटिग्रेशन आणि चाचणी केलेले जॉइनर, मूव्हर आणि लीव्हर वर्तन.
- प्रमाणपत्र हाताळणी: तुमचे डिव्हाइस इस्टेट सपोर्ट करू शकेल असे व्यवस्थापित इश्यूअन्स, नूतनीकरण आणि रद्द करणे.
- अपयश वर्तन: कोणत्याही फॉलबॅक संकुचित, लॉग केलेल्या आणि वेळ मर्यादित सह, संवेदनशील SSIDs साठी फेल क्लोज्ड ठेवा.
- पुरावा: एक्सपोर्ट करण्यायोग्य लॉग्स, स्पष्ट डेटा रेसिडेन्सी, रोल-बेस्ड ॲडमिन आणि टेनंट्समधील वेगळेपण.
- एक्झिट: कॉन्फिगरेशन आणि लॉग एक्सपोर्ट, ज्यामुळे प्रदाता सोडणे हे पुन्हा तयार करण्याऐवजी एक प्रोजेक्ट बनते.
एका ठिकाणावर किंवा SSID वर पायलटसह सुरुवात करा, प्रामाणिककरण यश आणि रिव्होकेशन लॅटन्सी मोजा आणि वापरकर्ते त्यावर अवलंबून राहण्यापूर्वी जाणूनबुजून इंटिग्रेशन ब्रेक करून पाहा. हे परिणाम सामान्य आणि स्थिर वाटतील तेव्हाच स्केल करा. प्रॉडक्शनमध्ये चांगले प्रामाणिककरण असेच मूळ आणि स्थिर दिसणे आवश्यक आहे.
Purple हे गेस्ट, स्टाफ आणि मल्टी-टेनंट WiFi साठी RADIUS-as-a-Service प्रदान करते, जे Entra ID, Google Workspace आणि Okta सोबत एकत्रित होते जेणेकरून तुम्ही ऑन-प्रीमिस RADIUS सर्व्हर्स निवृत्त करू शकता आणि प्रत्येक ठिकाणी सुसंगत, आयडेंटिटी-आधारित ॲक्सेस लागू करू शकता. जर तुम्ही पायलटचे नियोजन करत असाल किंवा नाजूक NPS किंवा FreeRADIUS सेटअप बदलत असाल, तर तुमच्या सध्याच्या Meraki, Aruba, Ruckus, Mist किंवा UniFi इस्टेटसोबत मॅनेज्ड क्लाउड RADIUS, Passpoint आणि प्रति-भाडेकरू अलगीकरण कसे कार्य करते हे पाहण्यासाठी Purple ला भेट द्या.