शनिवारची दुपार कोणत्याही प्रयोगशाळेच्या चाचणीपेक्षा जलद गतीने कमकुवत रिटेल WiFi उघडकीस आणते. ग्राहक प्रॉडक्ट व्हिडिओ स्ट्रीम करत असतात आणि स्टॉक तपासत असतात, तर कर्मचारी शेल्फ स्कॅन करत असतात, कॅश काउंटर खरेदीवर प्रक्रिया करतात, कॅमेरे फुटेज अपलोड करतात आणि सेन्सर्स उपकरणांची माहिती देतात. नेटवर्क पूर्ण सिग्नल बार दाखवू शकते, तरीही हँडहेल्ड स्कॅनरला प्रमाणीकृत होण्यासाठी खूप वेळ लागतो, पेमेंट-संबंधित उपकरणाचे कनेक्शन सुटते किंवा गेस्ट पोर्टल अत्यंत मंद होते.
हा पॅटर्न अनेक मल्टी-साइट IT टीम्सना ॲक्सेस-पॉइंट रिफ्रेशकडे घेऊन जातो. नवीन रेडिओ मदत करू शकतात, परंतु केवळ हार्डवेअर शेअर केलेले क्रेडेंशियल्स, फ्लॅट नेटवर्क, अतिरिक्त SSIDs, असंगत स्टोअर कॉन्फिगरेशन किंवा अस्पष्ट मालकी निश्चित करणार नाही. प्रभावी retail WiFi solutions वायरलेस ॲक्सेसला आयडेंटिटी, पॉलिसी, मोजमाप आणि ऑपरेशनल नियंत्रणांद्वारे संचलित स्टोअर इन्फ्रास्ट्रक्चर मानतात.
अनुक्रमणिका
- गजबजलेल्या दिवसांत स्टोअर WiFi का अपयशी ठरते
- रिटेल WiFi हे स्टोअर इन्फ्रास्ट्रक्चर कसे बनले
- गेस्ट WiFi एंगेजमेंट आणि इन - स्टोअर ॲनालिटिक्स
- POS, स्टाफ, इन्व्हेंटरी आणि IoT ट्रॅफिकचे वर्गीकरण करणे
- अडथळ्यांशिवाय सुरक्षित ॲक्सेस निवडणे
- विभिन्न स्टोअर स्वरूपानुसार रिटेल WiFi ची उदाहरणे
- प्रत्येक स्टोअरमध्ये विश्वासार्ह रोलआउटचे नियोजन करणे
गर्दीच्या दिवशी स्टोअर WiFi का अपयशी ठरते
एखाद्या व्यस्त शनिवारी, चेकआउटची रांग एकाच वेळी अनेक नेटवर्क समस्या उघड करू शकते. ग्राहक पैसे देण्यासाठी वाट पाहत असतो, एक कर्मचारी स्टॉक रूमकडे जातो आणि हातातील स्कॅनर (handheld scanner) त्याचे कनेक्शन पुन्हा जोडण्याचा प्रयत्न करतो. गेस्ट ब्राऊझिंगमुळे मागणी वाढते, तर प्रत्येक ऍक्सेस पॉइंट अॅप्लिकेशन डेटा वाहून नेण्याऐवजी अनेक नेटवर्क्सची घोषणा करण्यात एअरटाइम खर्च करतो.
मजबूत सिग्नल बार हे सिद्ध करत नाहीत की स्टोअर नेटवर्कमध्ये पुरेशी क्षमता किंवा विश्वासार्ह सेवा आहे. कन्जेशन, संथ ऑथेंटिकेशन, रोमिंगमधील त्रुटी किंवा ॲप्लिकेशन लॅटन्सी एखाद्या डिव्हाइसला ॲक्सेस पॉइंट स्पष्टपणे ऐकू येत असतानाही वर्कफ्लोमध्ये व्यत्यय आणू शकते. खरी परीक्षा ही आहे की योग्य डिव्हाइस योग्य पॉलिसीशी कनेक्ट होऊ शकते का, ॲक्सेस पॉइंट्सदरम्यान रोम करू शकते का आणि दबावाखाली त्याचा बिझनेस वर्कफ्लो पूर्ण करू शकते का.
कार्यक्षमतेची चाचणी: जेव्हा एखादे स्टोअर "वाईट WiFi" ची तक्रार करते, तेव्हा अयशस्वी झालेला कार्यप्रवाह, त्यात समाविष्ट असलेले डिव्हाइस, त्याची ओळख आणि ज्या टप्प्यावर व्यवहार थांबला तो टप्पा ओळखा.
लक्षणे सहसा डिझाइनमधील त्रुटी स्पष्ट करतात:
- ऑथेंटिकेशन विलंब: काम सुरू होण्यापूर्वी कर्मचाऱ्यांची उपकरणे डायरेक्टरी किंवा प्रमाणपत्र पडताळणीची वाट पाहतात.
- रोमिंग व्यत्यय: असोसिएट गल्लीदरम्यान फिरत असताना स्कॅनरचे तिचे सेशन जाते.
- अनियंत्रित गेस्ट मागणी: ग्राहकांचा ट्रॅफिक एअरटाइम किंवा इंटरनेट क्षमतेसाठी ऑपरेशनल ॲप्लिकेशन्सशी स्पर्धा करतो.
- कॉन्फिगरेशन बदल: स्टोअर्स वेगवेगळे SSIDs, VLAN मॅपिंग्ज, ऑथेंटिकेशन पद्धती आणि ॲक्सेस-पॉइंट सेटिंग्ज वापरतात.
- कमकुवत घटनेचे पुरावे: RF गर्दी, क्रेडेशियल्स, स्विचिंग, WAN क्षमता किंवा ॲप्लिकेशनमुळे अपयश आले आहे की नाही हे टीम्स दाखवू शकत नाहीत.
एक विश्वासार्ह डिझाइन व्यावसायिक कार्यप्रवाह आणि त्याच्या मालकीपासून सुरू होते. त्यानंतर IT टीम्स युझर आणि डिव्हाइस ओळख परिभाषित करू शकतात, नियंत्रित धोरणे नियुक्त करू शकतात, अनावश्यक SSIDs एकत्रित करू शकतात आणि टिल्स, स्कॅनर्स, सेन्सर्स आणि गेस्टसाठी सेवेचे मूल्यमापन करू शकतात. क्षमता आणि कव्हरेज वर्कलोड पूर्ण करत असल्यास, ते गव्हर्नन्स बऱ्याचदा विद्यमान ॲक्सेस पॉइंट्सवरील महत्त्वपूर्ण ऑपरेशन्सचे संरक्षण करते.
रिटेल WiFi हे स्टोअर इन्फ्रास्ट्रक्चर कसे बनले
रिटेल WiFi ची सुरुवात मोबिलिटी सोल्यूशन म्हणून झाली. IEEE 802.11b मानक 1999 मध्ये मंजूर करण्यात आले, ज्यामुळे अंदाजे 11 Mbps पर्यंत व्यावसायिकदृष्ट्या सक्षम वायरलेस LAN परफॉर्मन्स सक्षम झाला, आणि उद्योग क्षेत्रातील सहभागींनी त्याच वर्षी वायरलेस इथरनेट कॉम्पॅक्टिबिलिटी अलायन्सची स्थापना केली, ज्याचे नाव नंतर Wi-Fi अलायन्स असे बदलले गेले (retail WiFi history).
ऐतिहासिक संशोधन कॅश मशिन्सना पहिले WiFi ग्राहक म्हणून ओळखते कारण डिपार्टमेंटल स्टोअर्सना अनेकदा व्यवहार टर्मिनल हलवावे लागत असत. प्रत्येक बदलाच्या वेळी वायरिंग बदलणे महागडे आणि गैरसोयीचे होते, त्यामुळे वायरलेस नेटवर्किंगने ग्राहकांसाठी सुविधा बनण्यापूर्वी दुकानाच्या कामकाजातील एक व्यावहारिक समस्या सोडवली.
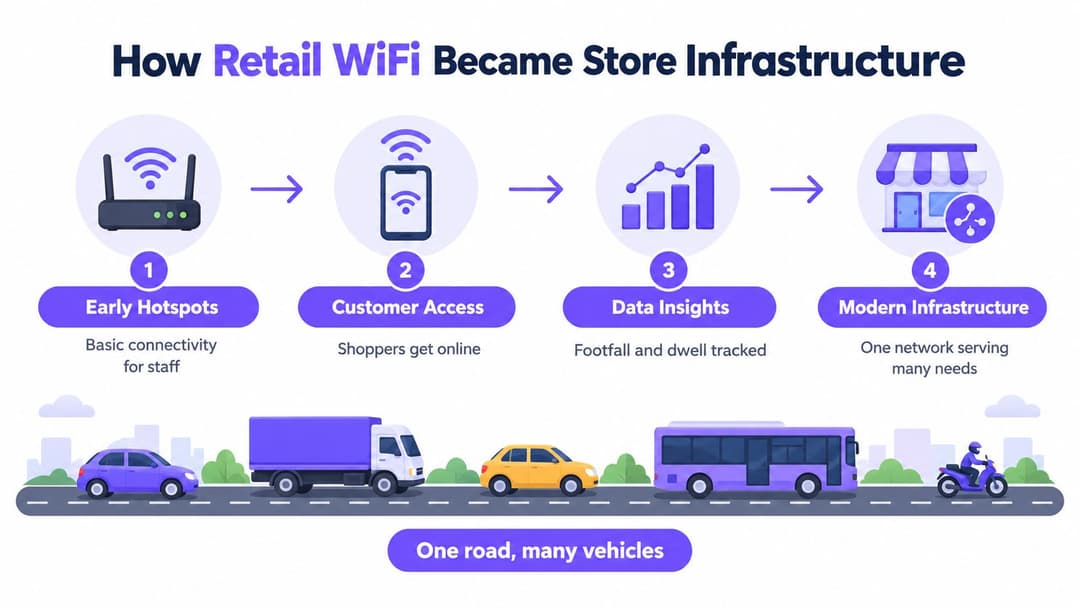
आधुनिक स्टोअरमध्ये समान मूलभूत नमुना असतो, फक्त अधिक ट्रॅफिक प्रकार असतात. हँडहेल्ड इन्व्हेंटरी डिव्हाइसेस, पॉइंट-ऑफ-सेल सिस्टीम्स, वर्कफोर्स ॲप्लिकेशन्स, लोकेशन सर्व्हिसेस, गेस्ट ॲक्सेस, किओस्क, कॅमेरे आणि सेन्सर्स हे सर्व एकाच भौतिक वायरलेस लेयरवर अवलंबून असू शकतात.
त्या लेयरचा एका रस्त्यासारखा विचार करा. रस्ता डिलिव्हरी व्हॅन्स, बसेस, सायकली आणि आपत्कालीन वाहने वाहून नेतो. ते लँडस्केप शेअर करतात, परंतु त्या सर्वांचे ध्येय, प्राधान्य किंवा ॲक्सेसचे अधिकार समान नसतात. रिटेल WLAN अगदी अशाच प्रकारे कार्य करते. नेटवर्क प्रत्येक युझर किंवा डिव्हाइसला योग्य आयडेंटिटी, पॉलिसी, सेगमेंट आणि सर्विसची गुणवत्ता असाइन करत असल्यास, एक रेडिओ इन्फ्रास्ट्रक्चर अनेक ग्रुप्सना सेवा देऊ शकते.
एक भौतिक नेटवर्क, अनेक लॉजिकल लेन
ॲक्सेस पॉइंटला प्रत्येक व्यवसाय कार्यासाठी स्वतंत्र रेडिओची आवश्यकता नसते. कोण कनेक्ट करू शकते आणि ते कनेक्शन कुठे पोहोचू शकते याबद्दल स्पष्ट सूचनांची आवश्यकता असते.
गेस्ट फोनला स्टोअर सिस्टम्सपर्यंत न पोहोचता इंटरनेट ॲक्सेस मिळाला पाहिजे. स्टॉक स्कॅनरला इन्व्हेंटरी सर्व्हिसेसचा ॲक्सेस आवश्यक असू शकतो परंतु कॅमेरे किंवा पेमेंट सिस्टम्सचा नाही. फॅसिलिटीज सेन्सरला कर्मचाऱ्यांच्या डिव्हाइसेसपासून आयसोलेट राहून त्याच्या क्लाउड प्लॅटफॉर्मशी संपर्क साधण्याची आवश्यकता असू शकते. कन्सेशन ऑपरेटरला संकुचित स्कोप असलेल्या कनेक्शनची आवश्यकता असू शकते जे रिटेलरच्या स्टाफ नेटवर्कला त्रास न देता रद्द केले जाऊ शकते.
म्हणूनच रिटेल WiFi उपायांना फक्त मोफत इंटरनेट म्हणून परिभाषित केले जाऊ नये. तो एक ऑपरेशनल नेटवर्किंग पाया आहे. फिजिकल लेयर कनेक्टिव्हिटी प्रदान करतो, तर ओळख, सेगमेंटेशन, ऑथेंटिकेशन आणि पॉलिसी ही कनेक्टिव्हिटी कशी काम करते हे ठरवतात.
हा इतिहास हे देखील स्पष्ट करतो की हार्डवेअर-प्रथम धोरण मुख्य समस्येकडे दुर्लक्ष का करू शकते. एक्सेस पॉइंट्स बदलल्याने रेडिओ क्षमता सुधारू शकते, परंतु ते आपोआप जबाबदार ओळखी, सुसंगत VLAN असाइनमेंट, नियंत्रित गेस्ट संमती किंवा स्टोअरचे महत्त्वाचे वर्कफ्लो सुरक्षित असल्याचे पुरावे तयार करणार नाही.
गेस्ट WiFi एंगेजमेंट आणि इन-स्टोअर ॲनालिटिक्स
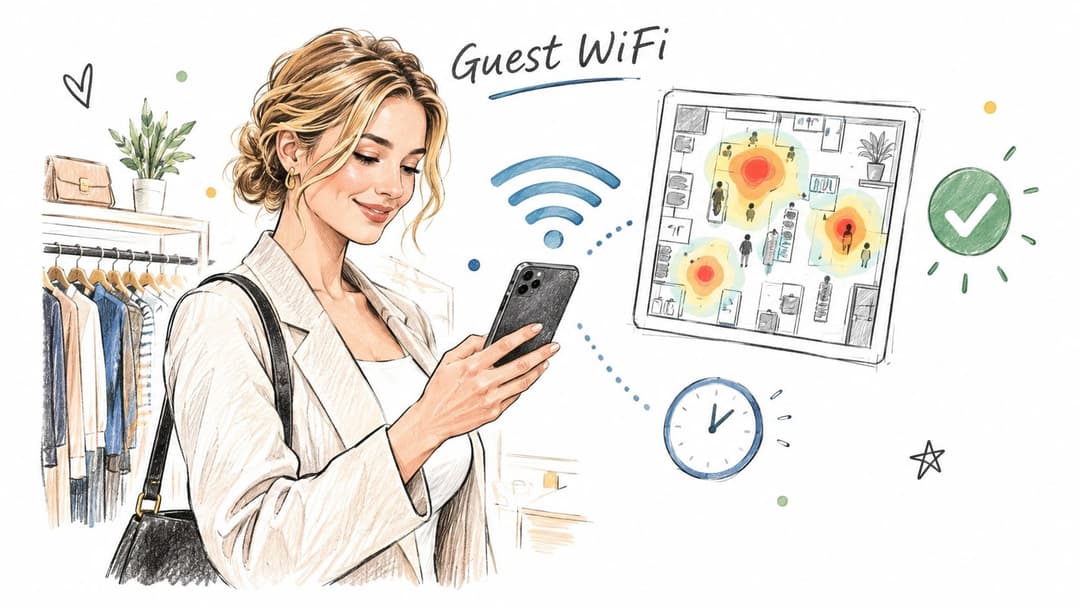
एक खरेदीदार दुकानात प्रवेश करतो, गेस्ट WiFi शी कनेक्ट होतो आणि सहकाऱ्याशी बोलण्यापूर्वी प्रॉडक्ट पेज तपासतो. ते कनेक्शन केवळ ब्राउझिंगपेक्षा अधिक गोष्टींना सपोर्ट करू शकते. ब्रँडेड Captive Portal अटी सादर करू शकते, संमती मागू शकते, अभ्यागतांचे प्रमाणीकरण करू शकते आणि परवानगी असलेली माहिती कस्टमर-एक्सपिरिअन्स उपक्रमाशी जोडू शकते. हा देवाणघेवाण स्पष्ट असणे आवश्यक आहे: खरेदीदाराला ॲक्सेस मिळतो, तर रिटेलर तो काय गोळा करतो आणि का करतो हे स्पष्ट करतो.
ऑथेंटिकेशन संमती ला मार्केटिंग संमती पासून वेगळे करा. एखादा अभ्यागत प्रमोशनल ईमेल किंवा SMS संदेशांना सहमती न देता इंटरनेट ऍक्सेससाठी आवश्यक असलेल्या अटी स्वीकारू शकतो. या निवडी स्वतंत्र ठेवल्याने गोपनीयतेचा धोका कमी होतो आणि कनेक्टिव्हिटीसाठी मार्केटिंग सहभाग सक्तीचा वाटत नाही.
कनेक्शन्सचे उपयुक्त सिग्नलमध्ये रूपांतर करणे
गेस्ट ॲक्सेस स्टोअर टीमला खरेदीदार नवीन डिस्प्लेजवळ वेळ घालवतात का, एखादी मोहीम अभ्यागतांना परत आणते का, किंवा एखाद्या क्षेत्राकडे मर्यादित लक्ष दिले जाते का याचे मूल्यांकन करण्यास मदत करू शकते. हे सिग्नल लेआउट चर्चा, मोहिमेची वेळ आणि सेवा डिझाइनची माहिती देऊ शकतात. हे परिपूर्ण अचूक मोजमापांऐवजी दिशात्मक राहतात, कारण कनेक्ट केलेले डिव्हाइस नेहमी एका व्यक्तीचे प्रतिनिधित्व करत नाही किंवा हेतू उघड करत नाही.
सर्वात मौल्यवान प्रश्न केवळ कनेक्शनच्या संख्येच्या पलीकडे जातो: ही माहिती कोणत्या निर्णयाला पाठिंबा देईल? मोहिमेसाठी (campaign), संमती मार्ग आणि गुणधर्म पद्धत परिभाषित करा. लेआउट नियोजनासाठी, एकत्रित हालचालींचा डेटा पुरेसा असू शकतो. सेवा सुधारण्यासाठी, पॅसिव्ह लोकेशन ट्रॅकिंगपेक्षा एक लहान सर्वेक्षण अधिक चांगले पुरावे प्रदान करू शकते.
डेटाची मर्यादा मर्यादित ठेवा:
- हेतूपूर्वक संकलित करा: केवळ नमुद केलेल्या वापरास समर्थन देणारे फील्ड्स मागवा.
- स्पष्टपणे सांगा: संकलनाच्या ठिकाणाजवळ उद्देश, डेटा ठेवण्याचा दृष्टिकोन आणि सामायिक करण्याची माहिती दाखवा.
- ओळख वेगळी ठेवा: शक्य तिथे नेटवर्क प्रवेश नोंदी मार्केटिंग परवानग्यांपासून वेगळ्या ठेवा.
- योग्य तिथे एकत्र करा: वैयक्तिक ओळखीची गरज नसेल तेव्हा गट-स्तरीय हालचालींच्या आकलनाचा वापर करा.
- ऑप्ट-आऊटचे संरक्षण करा: मार्केटिंग नाकारणाऱ्या ग्राहकाला तरीही वचन दिलेला कनेक्टिव्हिटी अनुभव मिळाला पाहिजे.
Captive Portal मुळे फक्त प्रॉडक्ट पेज पाहू इच्छिणाऱ्या खरेदीदारांना अडथळा येऊ शकतो. Passpoint आणि OpenRoaming सुसंगत वापरकर्त्यांसाठी सोपा ॲक्सेस प्रदान करू शकतात, परंतु ते ओळख लाइफसायकल आणि रोमिंग निर्णय देखील सादर करतात जे रिटेल टीमने व्यवस्थापित केले पाहिजेत.
एखाद्या मोहिमेचे मूल्यमापन तिच्या ऑपरेशनल प्रभावावरून करा. जर पोर्टलमळे सपोर्ट कॉल्स वाढत असतील, पहिल्या कनेक्शनला उशीर होत असेल किंवा जुन्या उपकरणांवर ते अयशस्वी ठरत असेल, तर त्याचे मार्केटिंग मूल्य या व्यत्ययाचे समर्थन करू शकत नाही. सामान्य फोन्सवर या प्रवासाची चाचणी घ्या, संमतीच्या नोंदी तपासा आणि गेस्ट ट्रॅफिक टिल्स व स्टोअर ॲप्लिकेशन्सपासून वेगळे ठेवा.
रिझल्ट-ओरिएंटेड रिटेल WiFi परस्परसंवाद तेव्हा सर्वोत्तम कार्य करतो जेव्हा मार्केटिंग, गोपनीयता आणि नेटवर्क ऑपरेशन्स संयुक्त मालकी सामायिक करतात. त्यानंतर Captive Portal हा ॲक्सेस कंट्रोल्सपासून स्वतंत्रपणे चालणाऱ्या जाहिरात प्लॅटफॉर्मऐवजी स्टोअर नेटवर्कमधील एक नियंत्रित सेवेचा भाग बनतो. ते मालकी मॉडेल गेस्टच्या इनसाइट्सला स्टोअर ऑपरेशन्सशी अलाइन ठेवताना विद्यमान पायाभूत सुविधांचे संरक्षण करण्यास मदत करते.
POS, कर्मचारी, इन्व्हेंटरी आणि IoT ट्रॅफिकचे वर्गीकरण करणे
सेगमेंटेशनची सुरुवात प्रत्येक गटाला कशापर्यंत पोहोचणे आवश्यक आहे याची यादी करून होते आणि त्यानंतर डीफॉल्टनुसार इतर सर्व गोष्टी नाकारल्या जातात. प्रत्येक डिव्हाइस श्रेणीसाठी स्वतंत्र SSID तयार करणे हे ध्येय नाही. अनावश्यक एअरटाइम न वापरता किंवा कर्मचाऱ्यांना सामायिक पासवर्डचा संग्रह व्यवस्थापित करण्यास भाग न पाडता योग्य धोरण लागू करणे हे ध्येय आहे.
Cisco दर भौतिक ॲक्सेस पॉइंटमागे तीनपेक्षा जास्त SSID न वापरण्याची शिफारस करते, आणि स्पष्ट करते की प्रत्येक SSID व्यवस्थापन-फ्रेमचा भार निर्माण करतो आणि ॲप्लिकेशन ट्रॅफिकसाठी उपलब्ध एअरटाइम कमी करू शकतो (Cisco SSID मार्गदर्शक). एक बीकन अंदाजे दर 100 मिलीसेकंदात प्रसारित केला जातो, आणि प्रोब विनंत्यांमुळे प्रत्येक जाहिरात केलेल्या नेटवर्कसाठी प्रतिसाद मिळू शकतात. जास्त SSID मुळे RF प्रदूषण, असोसिएशन अपयश आणि स्कॅनर व WiFi फोन सारख्या मर्यादित उपकरणांसाठी समस्या उद्भवू शकतात.
एक व्यावहारिक सेगमेंटेशन पॅटर्न
कमी संख्येने WLANs वापरा आणि ओळखीनुसार अंतिम VLAN किंवा पॉलिसी ठरवू द्या. तो दृष्टिकोन वापरकर्ता, डिव्हाइस, भूमिका किंवा क्रेडेंशियलनुसार सुरक्षा निर्णय बदलण्याची अनुमती देतो आणि रेडिओ कॉन्फिगरेशन स्थिर ठेवतो.
| ट्रॅफिक गट | ॲक्सेस पद्धत | आयसोलेशन ध्येय |
|---|---|---|
| गेस्ट खरेदीदार | Captive Portal, Passpoint, किंवा OpenRoaming | केवळ इंटरनेट ॲक्सेस, स्टोअर सिस्टमसाठी कोणताही मार्ग नाही |
| कर्मचारी आणि हँडहेल्ड्स | डायरेक्टरी किंवा प्रमाणपत्र ऑथेंटिकेशनसह WPA3-Enterprise | मंजूर कार्यबल आणि इन्व्हेंटरी ॲप्लिकेशन्सना अनुमती द्या |
| टिल्स आणि पेमेंट-संबंधित उपकरणे | मजबूत धोरणासह डिव्हाइस ओळख | आवश्यक व्यवहार सेवांपर्यंत ॲक्सेस मर्यादित करा |
| कॅमेरे आणि सेन्सर्स | प्रति-डिव्हाइस कळा किंवा प्रमाणपत्र-आधारित ॲक्सेस | लॅटरल हालचालींना प्रतिबंध करा आणि रद्द करणे सुलभ करा |
| कन्सेशन्स आणि कॉन्ट्रॅक्टर्स | वैयक्तिक ओळख किंवा प्रति-भाडेकरू कळा | रिटेलर ऑपरेशन्सपासून तृतीय-पक्ष ट्रॅफिक वेगळा करा |
WPA3-Enterprise सामायिक कर्मचारी पासफ्रेजपेक्षा अधिक मजबूत पाया प्रदान करते. त्याचे तपशील SHA-256-आधारित AKM सूट वापरून IEEE 802.1X ची आवश्यकता भासSelf करतात, WPA3-Enterprise ऑपरेशनमध्ये व्यवस्थापन-फ्रेम सुरक्षेची सक्ती करतात आणि त्याच WPA3-Enterprise BSS वर WPA व्हर्जन 1, WEP, आणि TKIP ला प्रतिबंधित करतात (WPA3 specification).
ॲक्सेस रद्द करण्याची प्रक्रिया विशिष्ट ठेवा
एकच की शेअर केल्याने मोठी ऑपरेशनल समस्या निर्माण होते. जर एक कर्मचारी सोडून गेला, स्कॅनर हरवला किंवा कॉन्ट्रॅक्टरचे उपकरण असुरक्षित झाले, तर की बदलल्याने ती वापरणाऱ्या प्रत्येक उपकरणावर परिणाम होतो. आयडेंटिटी-बेस्ड एक्सेसमुळे टीमला त्याऐवजी फक्त एक क्रेडेंशियल, सर्टिफिकेट किंवा डिव्हाइस रेकॉर्ड रद्द करता येतो.
एंटरप्राइज प्रमाणपत्रे वापरू न शकणाऱ्या हेडलेस उपकरणांसाठी, प्रति-डिव्हाइस की एक व्यावहारिक पर्याय प्रदान करू शकतात. स्मार्ट वेंडिंग IoT संसाधनाचे स्पष्टीकरण कनेक्ट केलेले उपकरण कसे प्रमाणीकृत होते आणि संप्रेषण करते याचे मूल्यमापन करणाऱ्या टीम्ससाठी उपयुक्त पार्श्वभूमी आहे. ओळख-आधारित की आणि IoT आयसोलेशनवर लक्ष केंद्रित करणाऱ्या अंमलबजावणीच्या उदाहरणासाठी, IoT उपकरणांसाठी xPSK पहा.
वास्तविक स्टोअर उपकरणांसह डिझाइनची चाचणी घ्या. स्कॅनर रोमिंग, ऑथेंटिकेशन-सर्व्हर फेलओव्हर, सर्टिफिकेट एक्सपायरी, की रिव्होकेशन आणि ॲक्सेस पॉइंट रीस्टार्ट झाल्यानंतर रिकव्हरी तपासा. पेमेंट-संबंधित पेरिफेरल्स, सुविधा उपकरणे आणि जुन्या स्कॅनर्सचे व्हॅलिडेशन पूर्ण होईपर्यंत किमान दर वाढवू नका किंवा संपूर्ण इस्टेटमध्ये एंटरप्राइझ-ओन्ली मोड सक्षम करू नका.
अडथळ्यांशिवाय सुरक्षित ॲक्सेस निवडणे
वेगवेगळ्या वापरकर्त्यांना वेगवेगळ्या ऑनबोर्डिंग पद्धतींची आवश्यकता असते. ग्राहक एकदा ब्रँडेड पोर्टल स्वीकारू शकतो, तर कर्मचारी व्यवस्थापित डिव्हाइस आपोआप कनेक्ट होण्याची अपेक्षा करतो. IoT सेन्सरला स्क्रीन नसू शकते. प्रत्येक गटाला कॅप्टिव्ह-पोर्टल (captive-portal) वापरकर्ता मानल्याने अडथळे निर्माण होतात आणि प्रत्येक गटाला सामायिक-पासवर्ड (shared-password) वापरकर्ता मानल्याने टाळता येण्याजोगा धोका निर्माण होतो.
| ॲक्सेस पद्धत | सर्वोत्तम वापर | मुख्य फायदा | मुख्य तडजोड (Trade-off) |
|---|---|---|---|
| Captive portal | पहिल्यांदा येणारे गेस्ट आणि संमती देणारे एंगेजमेंट | ब्रँडिंग करणे आणि अटी किंवा संमतीशी जोडणे सोपे | परस्परसंवाद वाढवतो आणि गोपनीयतेचे प्रश्न निर्माण करू शकतो |
| Passpoint किंवा OpenRoaming | सुसंगत प्रोफाईल असलेले पुन्हा येणारे गेस्ट | वारंवार पोर्टल एंट्री न करता सुरक्षित, पुन्हा वापरण्यायोग्य ॲक्सेस | प्रोफाईल, ओळख, रोमिंग आणि पार्टनर गव्हर्नन्स आवश्यक आहे |
| सर्टिफिकेटसह WPA3-Enterprise | स्टाफ, व्यवस्थापित लॅपटॉप आणि मंजूर हँडहेल्ड्स | वैयक्तिक ओळख, एन्क्रिप्शन आणि टार्गेटेड रद्दीकरण | क्लायंट सुसंगतता, सर्टिफिकेट लाईफसायकल आणि चाचणी आवश्यक आहे |
| प्रति-डिव्हाइस की (Keys) | स्क्रीन नसलेले (Headless) IoT, सवलती आणि उपकरणे | प्रत्येक डिव्हाइस न बदलता युनिक क्रेडेंशियल रद्द केले जाऊ शकते | की इन्व्हेंटरी आणि डिव्हाइस ऑनबोर्डिंगसाठी अनुशासित मालकी आवश्यक आहे |
वापरकर्त्यानुसार योग्य पद्धत निवडा
जेव्हा रिटेलर्सना अटींची स्वीकृती किंवा संमतीने सहभाग आवश्यक असतो, तेव्हा पहिल्या भेटीसाठी Captive Portal योग्य ठरतो. फॉर्म लहान ठेवा आणि मूल्यांची देवाणघेवाण स्पष्ट करा. मूलभूत इंटरनेट ॲक्सेससाठी न सांगितलेली अट म्हणून मार्केटिंग संमती वापरू नका.
Passpoint आणि OpenRoaming अशा ग्राहकांसाठी किंवा भागीदारांसाठी उपयुक्त आहेत ज्यांना सर्व ठिकाणांवर वारंवार ॲक्सेसची आवश्यकता असते. Passpoint आणि OpenRoaming ॲक्सेस मार्गदर्शिका पोर्टल-आधारित ऑनबोर्डिंगसह ॲक्सेसची तुलना करणाऱ्या टीम्ससाठी एक उपयुक्त संदर्भ बिंदू प्रदान करते. वापरकर्त्याच्या अनुभवाइतकेच कार्यप्रणालीचे प्रश्नही महत्त्वाचे आहेत: प्रोफाईल कोण जारी करते, ते कसे काढून टाकले जाते आणि खाते किंवा डिव्हाइस धोक्यात आल्यावर काय होते?
व्यवस्थापित कर्मचारी डिव्हाइसेससाठी प्रमाणपत्रे (Certificates) उत्तम प्रकारे कार्य करतात कारण ओळख डिव्हाइस आणि डिरेक्टरी रेकॉर्डचे अनुसरण करू शकते. WPA3-Enterprise-only मोड सक्षम करण्यापूर्वी, स्कॅनरची संख्या सत्यापित करा आणि जुन्या क्लायंटसाठी नियंत्रित संक्रमण राखा. गतिशीलता खंडित करणारी सुरक्षा ही असुरक्षित डिझाइनइतकीच प्रभावीपणे स्टोअरचे काम थांबवू शकते.
चाचणी करण्यासाठी अपयश मोड: स्टॉकरूम आणि सेल्स फ्लोअरदरम्यान रोमिंग अयशस्वी झाल्यास, किंवा ऑथेंटिकेशन रिकव्हरीमुळे कर्मचाऱ्यांना काम करता आले नाही, तर यशस्वी प्रयोगशाळा लॉगिनचे काहीही मूल्य उरत नाही.
प्रति-डिव्हाइस की अशा उपकरणांसाठी योग्य असतात जी 802.1X ला सपोर्ट करू शकत नाहीत. निर्मिती, स्टोरेज, रोटेशन आणि रद्दीकरणासाठी मालकी नियुक्त करा. कन्सेशन एक्सेसला अंतर्गत एक्सेसप्रमाणेच शिस्त मिळणे आवश्यक आहे, कारण अनमॅनेज्ड थर्ड-पार्टी डिव्हाइस शेअर केलेल्या वातावरणात प्रवेश करण्याचा मार्ग बनू शकते.
योग्य उत्तर अनेकदा यांचे संयोजन असते. पाहुणे पोर्टल किंवा Passpoint वापरू शकतात, कर्मचारी सर्टिफिकेट्स वापरू शकतात आणि सेन्सर्स वैयक्तिक की वापरू शकतात. सामान्य कंट्रोल प्लेनने तरीही कोण किंवा काय कनेक्ट झाले, कनेक्शन कुठे लँड झाले आणि एक्सेस कसा मागे घेतला जाऊ शकतो याची नोंद ठेवली पाहिजे.
विविध स्टोअर फॉरमॅट्समधील रिटेल WiFi उदाहरणे
एक फ्लॅगशिप कपड्यांचे स्टोअर आणि किराणा स्टोअर वेगवेगळ्या वर्कफ्लोला प्राधान्य देत असताना एकाच गव्हर्नन्स मॉडेलचे अनुसरण करू शकतात. फरक हा आहे की प्रत्येक साइटवर ओळख, पॉलिसी, मॉनिटरिंग आणि मालकी कशी लागू केली जाते.
कपड्यांच्या दुकानामध्ये, मार्केटिंग टीमला ब्रँडेड गेस्ट जर्नी आणि सीझनल डिस्प्लेच्या आसपासच्या हालचालींबद्दल एकत्रित माहिती हवी असू शकते. नेटवर्क टीम गेस्ट ॲक्सेसला कर्मचारी आणि ऑपरेशनल ट्रॅफिकपासून वेगळे करते, नंतर कर्मचाऱ्यांच्या उपकरणांना नियंत्रित कर्मचारी पॉलिसीला असाइन करते. गेस्ट पोर्टल निवडलेल्या प्रतिबद्धता उपक्रमासाठी आवश्यक असलेली संमतीच गोळा करते. स्टोअर मॅनेजर्सना रॉ डिव्हाइस हिस्ट्रीऐवजी उपयुक्त सारांश मिळतात.
पहिल्या दिवसातील सुधारणा म्हणजे ऑथेंटिकेशन, रेडिओ-फ्रिक्वेन्सी हेल्थ, संमती, गोपनीयता, डेटा रिटेंशन, कॅम्पेन वापर आणि स्टोअर व्हॅलिडेशनसाठी नियुक्त मालकांसह एक ऑपरेटिंग मॉडेल असणे होय. ती मालकी प्रकरणांमध्ये विद्यमान ॲक्सेस पॉइंट्सवर टिल्स आणि स्कॅनर्सचे संरक्षण करू शकते, जर ओळख धोरणे ऑपरेशन्स ट्रॅफिक वेगळे ठेवतात आणि चाचणीद्वारे हे सिद्ध होते की ग्राहकांच्या क्रियाकलापांचा स्टोअरच्या कामावर कोणताही परिणाम होत नाही.
कमी दृश्यमान ट्रॅफिक असलेली एक ग्रॉसरी साखळी
एखाद्या ग्रॉसरी इस्टेटचे वर्कलोड प्रोफाइल वेगवेगळे असते. असोसिएट्स वेगवेगळ्या रांगांमध्ये हँडहेल्ड वापरतात, टिल्सना विश्वासार्ह कनेक्टिव्हिटीची आवश्यकता असते आणि कोल्ड-चेन किंवा सुविधा सेन्सर्स कठीण रेडिओ परिस्थिती असलेल्या भागात संप्रेषण करू शकतात. गेस्ट WiFi अजूनही ग्राहक अनुभवाला पाठिंबा देते, परंतु अयशस्वी इन्व्हेंटरी स्कॅन विलंबित ग्राहक लॉगिनपेक्षा स्टोअर ऑपरेशन्सवर अधिक थेट परिणाम करू शकते.
साखळी अनावश्यक SSIDs चे एकत्रितीकरण करते आणि व्यवस्थापित हातातील उपकरणांना (handhelds) ओळख-आधारित धोरण (identity-based policy) देते. जी उपकरणे प्रमाणपत्रे (certificates) वापरू शकत नाहीत त्यांना परिभाषित मालकीसह वैयक्तिक क्रेडेन्शियल्स प्राप्त होतात. स्टोअर-स्तरीय देखरेख केवळ कव्हरेज मॅपवर अवलंबून राहण्याऐवजी स्कॅनर ऑथेंटिकेशन, रोमिंगमधील अडथळे, अॅप्लिकेशन प्रतिसाद आणि सेन्सरची पोहोच तपासते.
स्वतंत्र कन्सेशन्स असलेले शॉपिंग सेंटर दुसरे ऑपरेटिंग मॉडेल सादर करते. प्रत्येक कन्सेशनला इंटरनेट ॲक्सेस आणि स्वतःच्या व्यवसाय सेवांची आवश्यकता असू शकते, परंतु सेंटर ऑपरेटरने प्रत्येक भाडेकरूला एक सामायिक की वितरीत करू नये. प्रति-भाडेकरू ओळख आणि धोरणे ऑनबोर्डिंग आणि ऑफबोर्डिंग अधिक अचूक करतात, तर गेस्ट ॲक्सेस वेगळा राहतो.
मानकीकरण म्हणजे समान निर्णय नियम, एकसारखे सेटिंग्स नव्हे. एक साखळी स्टोअर पॉलिसी मॉडेल, नामकरण योजना, ऑथेंटिकेशन सर्व्हिस, मॉनिटरिंग डॅशबोर्ड आणि बदल प्रक्रिया शेअर करू शकते, आणि नंतर प्रत्येक स्टोअरच्या लेआउटनुसार रेडिओ कॉन्फिगरेशन आणि ॲप्लिकेशन प्राधान्ये जुळवून घेऊ शकते.
व्यावहारिक धडा: प्रथम मालकी आणि ऍक्सेस नियम प्रमाणित करा. ते नियंत्रणे आणि स्टोअर वर्कफ्लो तपासल्यानंतरच हार्डवेअरचे पुनरावलोकन करा.
प्रत्येक स्टोअरमध्ये विश्वासार्ह रोलआउटचे नियोजन करणे
प्रत्येक रोलआउटची सुरुवात व्यस्त शनिवारी टिकून राहू शकणाऱ्या वर्कफ्लोसह करा. खरेदीचे आदेश मंजूर करण्यापूर्वी ते वर्कफ्लो आवश्यक असलेल्या ओळखी, साधने, नियंत्रणे आणि पुराव्यांवरून काम करा. टिल, हँडहेल्ड स्कॅनर, सेन्सर आणि गेस्ट सेशन एकाच एक्सेस पॉइंटचा वापर करू शकतात, परंतु त्यांनी समान ट्रस्ट लेव्हल शेअर करू नये.
या क्रमाचा वापर करा:
- संपत्तीची यादी करा: ॲक्सेस पॉइंट्स, स्विचेस, WAN अवलंबित्व, SSIDs, VLANs, ऑथेंटिकेशन सेवा आणि डिव्हाइसचे प्रकार यांची नोंद ठेवा.
- धोरणांशी ओळख मॅप करा: गेस्ट, कर्मचारी, हँडहेल्ड, टिल, सेन्सर, कॉन्ट्रॅक्टर आणि कन्सेशन ॲक्सेस वेगळा करा.
- वायरलेस ओव्हरहेड कमी करा: जिथे ओळख-आधारित धोरण वेगळ्या नेटवर्क नावांची जागा घेऊ शकते तिथे SSIDs एकत्रित करा. त्यानंतर चॅनल वापर आणि क्लायंट सुसंगतता सत्यापित करा.
- प्रातिनिधिक स्टोअर्सचा पायलट करा: यामध्ये गर्दीचे ठिकाण, कठीण लेआउट आणि जुनी उपकरणे असलेले स्टोअर समाविष्ट करा.
- अपयशाच्या परिस्थितीची चाचणी घ्या: रोमिंग, WAN व्यत्यय, ऑथेंटिकेशन-सर्व्हिस फेलओव्हर, क्रेडेंशियल रद्द करणे, प्रमाणपत्र संपणे आणि ॲक्सेस-पॉइंट बदलणे हे समाविष्ट करा.
- व्यावसायिक वर्कफ्लो मोजा: ऑथेंटिकेशन यश, ऑनबोर्डिंग वेळ, रोमिंग अपयश, ॲप्लिकेशन लेटन्सी, घटना नियंत्रण आणि ऑडिट पुरावे ट्रॅक करा.
ऑपरेटिंग मॉडेल पुनरावृत्ती करण्यायोग्य असावे, तर स्टोअरचे निर्णय पुराव्यांवर आधारित असले पाहिजेत. प्रथम ओळख नियम (identity rules), देखरेख, मालकी आणि बदल नियंत्रण (change control) प्रमाणित करा. नंतर क्षमता, सुसंगतता, सपोर्टेबिलिटी आणि भौतिक परिस्थितींनुसार प्रत्येक ऍक्सेस पॉइंटचे मूल्यमापन करा. उपकरणे केवळ तेव्हाच बदला जेव्हा ती चाचणी केलेल्या वर्कफ्लो किंवा सपोर्ट गरजा पूर्ण करू शकत नाहीत.
ग्राहकांशी संवाद साधणाऱ्या ऑपरेटरना त्वरित-सेवा सेटिंग्जमध्ये डिजिटल संवादाला सपोर्ट करण्यासाठी कनेक्टिव्हिटीची देखील आवश्यकता असू शकते. ओळख-आधारित पॉलिसींद्वारे ती सेवा टिल्स, कर्मचारी डिव्हाइसेस आणि इन्व्हेंटरी ट्रॅफिकपासून वेगळी ठेवा.
Purple Access hardware guidance सारखे हार्डवेअर पुनरावलोकन कार्यसंघांना सध्याचे ऍक्सेस पॉइंट्स उपयोगासाठी योग्य आहेत की नाही याचे मूल्यमापन करण्यास मदत करू शकते. अंतिम स्टोअर टेम्पलेटमध्ये मालकांची नावे असावीत, अपवाद दस्तऐवजीकृत असावेत, पुनर्प्राप्ती कृती परिभाषित असाव्यात आणि त्रुटींच्या वेळी देखील व्यवसाय कसा सुरू राहू शकतो हे स्पष्ट करणारे मोजमाप दर्शवले पाहिजे.
Purple Access विद्यमान एक्सेस पॉइंट्सवर आयडेंटिटी-बेस्ड एक्सेस, गेस्ट ऑनबोर्डिंग, सेगमेंटेशन आणि पॉलिसी कंट्रोल्सना सपोर्ट करते. ही नियंत्रणे मल्टी-साइट टीम्सना एक्सेसचे सातत्याने नियमन करण्यास मदत करतात आणि ग्राहकांना अधिक सोपा कनेक्शन अनुभव देतात.