
SSID Airtime Overhead & Beacon Impact Calculator
Adjust your network parameters to calculate the exact percentage of airtime consumed by beacon management frames across your access points.
0.61% of Total Channel Airtime
Engineering Recommendation:
Your configuration has minimal airtime impact. No SSID consolidation required.
Want Zero SSID Overhead & Enterprise Passpoint/iPSK Security?
Eliminate SSID sprawl entirely by using Purple Cloud RADIUS and Passpoint. Consolidate Staff, Guests, and IoT devices onto dynamic role-assigned SSIDs across Cisco Meraki, Aruba, Ruckus, and Mist APs.
नेटवर्कवरील SSIDs ची संख्या कमी करणे हा नकळतपणे एक स्पर्धात्मक खेळ बनला आहे. कोणत्याही नेटवर्किंग फोरममध्ये थोडा वेळ घालवल्यास तुम्हाला तीव्र मते, विक्रेत्यांचे नियम आणि किती संख्या जास्त आहे याबद्दल अधूनमधून होणारे वाद पाहायला मिळतील. काही जण म्हणतात की प्रत्येक रेडिओसाठी ही संख्या तीन किंवा चार ठेवावी. काही जण म्हणतात की आधुनिक access points कोणत्याही अडचणीशिवाय त्यापेक्षा जास्त हाताळू शकतात. याचे मार्गदर्शन खरोखरच बदलते, कारण याचे प्रामाणिक उत्तर तुमच्या उपयोजनावर (deployment) अवलंबून असते.
येथे आमचा दृष्टिकोन आहे. बीकन्स वापरत असलेला एअरटाइम वास्तविक आहे, परंतु जेव्हा एकाच चॅनेलवर अनेक overlapping access points असतात, तेव्हाच ही समस्या बनते. जर तुमचे APs योग्य अंतरावर असतील, आणि त्यांच्यात चॅनेल ओव्हरलॅप कमी असेल, तर तुम्ही अनेक SSIDs चालवू शकता आणि पूर्णपणे सुरक्षित राहू शकता. काहीही बदलण्यापूर्वी, तुमचे स्वतःचे आकडे आमच्या beacon आणि SSID ओव्हरहेड कॅल्क्युलेटर मध्ये टाका आणि तुमची वास्तविक स्थिती काय आहे ते पहा.
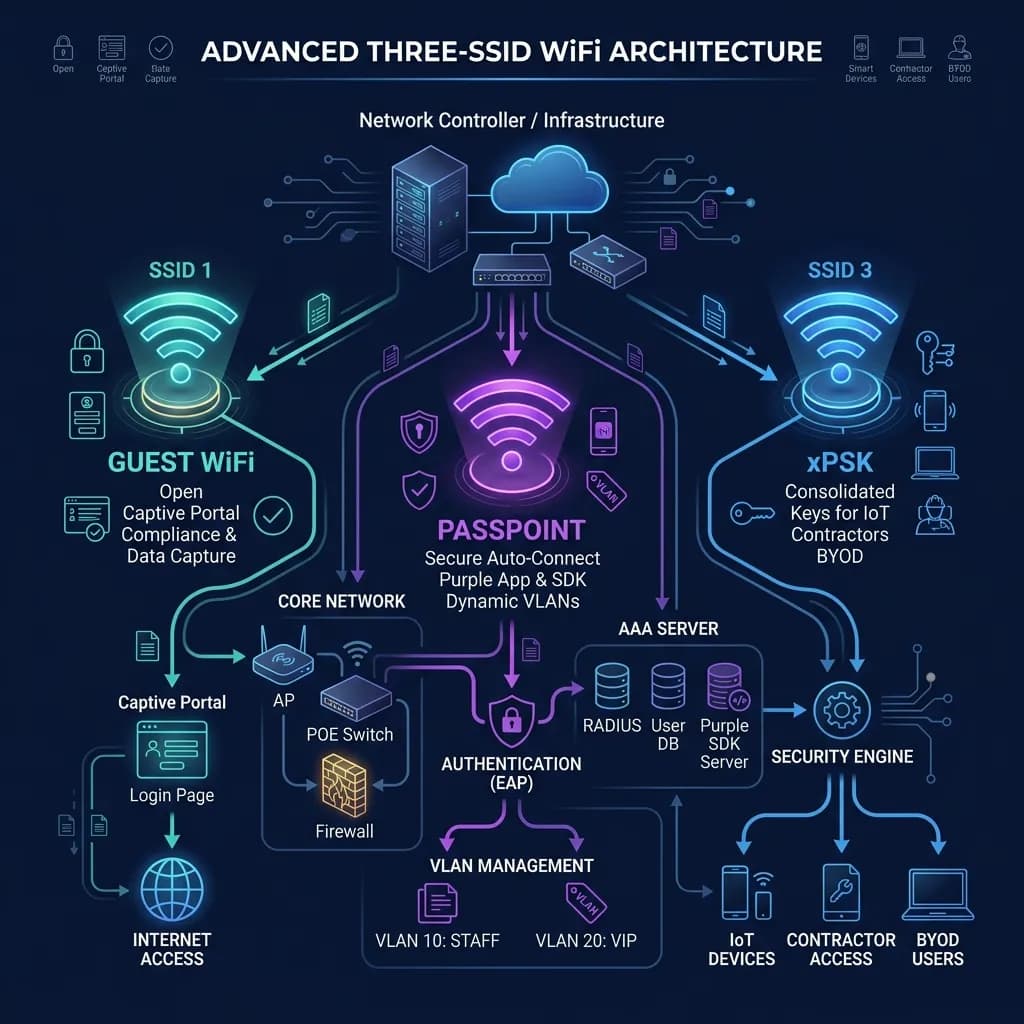
असे असले तरी, आम्हाला सुटसुटीतपणा देखील आवडतो. जरी कामगिरीवरील परिणाम नगण्य असला, तरी एकामागून एक नेटवर्क जोडत गेलेली SSID यादी डॉक्युमेंट करणे, सुरक्षित करणे आणि पुढील इंजिनिअरकडे सोपवणे कठीण जाते. म्हणूनच, जर तुम्हाला हे एकत्रित करायचे असेल, तर आम्ही नेहमी शिफारस करत असलेली रचना येथे आहे: तीन SSIDs, प्रत्येक एका ऑथेंटिकेशन पद्धतीशी मॅप केलेले, आणि इतर सर्व काही VLANs द्वारे हाताळले जाते.
एअरटाइमचा भार कुठे वास्तविक आहे आणि कुठे नाही
प्रत्येक रेडिओवरील प्रत्येक SSID सेकंदाला अनेक वेळा, किमान अनिवार्य मूलभूत दराने बीकन फ्रेम्स पाठवतो, मग एखादा क्लायंट जोडलेला असो वा नसो. तो खर्च प्रति चॅनेल असतो. एकाच चॅनेलवर काही SSIDs प्रसारित करणारा एक access point क्वचितच समस्या निर्माण करतो. खरी अडचण तेव्हा सुरू होते जेव्हा अनेक access points एकाच चॅनेलवर असतात आणि एकमेकांचे सिग्नल ऐकू शकतात: त्यांचे बीकन्स आता त्याच एअरटाइमसाठी स्पर्धा करतात आणि ओव्हरहेड त्या सर्वांमधील प्रत्येक SSID वर वाढत जातो.
त्यामुळे खरा बदलणारा घटक म्हणजे को-चॅनेल ओव्हरलॅप (co-channel overlap) आहे, केवळ SSID ची संख्या नाही. 2.4 GHz वर अनेक ओव्हरलॅपिंग सेल्स, 1 Mbps वर ठेवलेला मूळ दर (basic rate) आणि आठ SSIDs असलेले दाट डिप्लॉयमेंट खरोखरच थ्रुपुट (throughput) कमी करू शकते. तेच आठ SSIDs चालवणारे काही योग्य अंतरावरील APs पूर्णपणे व्यवस्थित काम करू शकतात. हे केवळ वैयक्तिक मतापेक्षा मोजण्यायोग्य आहे: ओव्हरहेड कॅल्क्युलेटर तुमचे प्रति रेडिओ SSIDs, बीकन इंटरव्हल आणि बेसिक रेट घेतो आणि तुमचे बीकन्स वापरत असलेल्या चॅनेल एअरटाइमची टक्केवारी देतो. २% पेक्षा कमी असणे आरोग्यदायी आहे, २% ते ६% कडे लक्ष देणे आवश्यक आहे आणि ६% च्या वर समस्या सुरू होते. उपाय शोधण्यापूर्वी तुमचे आकडे तपासा.
सुटसुटीतपणाची बाजू
समजा कॅल्क्युलेटर आपल्याला सांगतो की आपण निरोगी मर्यादेच्या आत आहात. तरीही एकत्रित करण्याचे काही कारण आहे का? आम्हाला असे वाटते की, याचे एअरटाइमशी काही देणेघेणे नाही. SSID ही एक ऑथेंटिकेशन सीमा आहे, सेगमेंटेशन सीमा नाही. जेव्हा तुम्ही प्रत्येक नवीन गरजेसाठी नवीन SSID तयार करता, जसे की एक टिल्ससाठी, एक प्रिंटरसाठी, एक सायनेजसाठी, एक कंत्राटदारांसाठी, तेव्हा तुमच्याकडे एक मोठी यादी तयार होते जिथे नक्की कोणत्या नेटवर्कचे काय काम आहे, कोणत्या की अजूनही वापरात आहेत, किंवा नवीन डिव्हाइस कुठे जोडले पाहिजे याबद्दल कोणीही खात्रीशीर नसते. हे कमी करून फक्त तीनवर आणा, जे प्रत्येक ओळख सिद्ध करण्याच्या स्पष्ट पद्धतीशी जोडलेले असेल, आणि नेटवर्क स्वतःचे दस्तऐवजीकरण करू लागेल. तुम्ही VLANs आणि फायरवॉल पॉलिसीद्वारे टिल्सला कॅमेरा आणि रहिवाशांपासून वेगळे करता, आणि जेव्हा डिव्हाइसेसच्या समूहाला खरोखरच वेगळ्या ऑथेंटिकेशन पद्धतीची आवश्यकता असते तेव्हाच तुम्ही स्वतंत्र SSID चालवता. अशा फक्त तीन पद्धती आहेत.
SSID 1: कॅप्टिव्ह पोर्टल (captive portal) असलेले ओपन गेस्ट नेटवर्क
पहिले SSID ओपन आहे, याचा अर्थ कोणताही पासवर्ड न टाकता कोणतेही डिव्हाइस कनेक्ट होऊ शकते. त्याऐवजी, एक पारंपारिक कॅप्टिव्ह पोर्टल (captive portal) कनेक्शन अडवते आणि साइन-इन हाताळते. हे SSID एकतर मार्केटिंगसाठी वापरकर्त्याचा डेटा गोळा करण्यासाठी किंवा सार्वजनिक ठिकाणी अनुपालन आणि कायदेशीर आवश्यकता पूर्ण करण्यासाठी डिझाइन केलेले आहे.
हे नेटवर्क कोणत्याही डिव्हाइससाठी कार्य केले पाहिजे - अगदी अतिथीच्या अशा फोनसाठी देखील जो यापूर्वी कधीही त्या ठिकाणी पाहिला गेला नाही - त्यामुळे एकमेव आवश्यकता म्हणजे वेब ब्राउझर. येथेच मार्केटिंग मूल्य देखील आहे: कनेक्शनच्या ठिकाणी घेतलेला, GDPR-सुसंगत डेटा. Purple हे ८०,००० पेक्षा जास्त ठिकाणी Guest WiFi म्हणून चालवते, जे अतिथींचा प्रवेश एका वेगळ्या VLAN वर ठेवते जे बॅक ऑफिस पाहू शकत नाही.
SSID 2: स्वयंचलित प्रवेशासाठी Passpoint-सक्षम नेटवर्क
दुसरे SSID हे Passpoint (Hotspot 2.0) आणि WPA2/3-Enterprise वर चालते. हे SSID सुरक्षित, सेल्युलर-सारखे कनेक्शन सक्षम करते. मॅन्युअली क्रेडेंशियल प्रविष्ट करण्याऐवजी किंवा स्प्लॅश पेज शोधण्याऐवजी, Purple App किंवा Purple SDK असलेले कोणतेही ॲप असलेली व्यक्ती वेन्यूमध्ये प्रवेश करताच स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होते.
इतर सर्व काही VLANs द्वारे हाताळले जाते. जेव्हा एखादे डिव्हाइस कनेक्ट होते, तेव्हा नेटवर्क प्रोफाइल ऑथेंटिकेट करते आणि डिव्हाइसला योग्य VLAN वर नियुक्त करते. हे केवळ विश्वसनीय अतिथी किंवा कंत्राटदारांसाठी नाही; मॅचिंग प्रोफाइल असलेल्या कोणत्याही वापरकर्त्यासाठी हा एक स्वयंचलित, एन्क्रिप्टेड गेटवे आहे. हे EAP-TLS किंवा तत्सम सुरक्षित प्रोटोकॉल वापरत असल्याने, सर्व ट्रॅफिक हवेतून एन्क्रिप्ट केले जाते, ज्यामुळे क्रेडेंशियल्ससाठी प्रशासकीय ओव्हरहेडची आवश्यकता नसताना वापरकर्त्यांचे गुप्तपणे ऐकण्यापासून संरक्षण होते.
SSID 3: IoT, कंत्राटदार आणि BYOD एकत्रीकरणासाठी xPSK
तिसरे SSID हे हेडलेस डिव्हाइसेस, कंत्राटदार आणि स्वतःचे डिव्हाइस आणणाऱ्या (BYOD) सेटअपसाठी एक एकत्रित नेटवर्क आहे. हे प्रत्येक डिव्हाइसनुसार प्री-शेअर्ड की वापरते - ज्याला सहसा xPSK (किंवा विक्रेत्यावर अवलंबून iPSK, PPSK, DPSK) म्हटले जाते - जेणेकरून डिव्हाइसेसच्या वेगवेगळ्या गटांना एकाच SSID वरील त्यांच्या स्वतःच्या वेगळ्या VLAN वर मॅप करता येईल.
हे नेटवर्क ब्राउझर न चालवू शकणाऱ्या किंवा Passpoint न वापरू शकणाऱ्या प्रत्येक गोष्टीसाठी उपयुक्त ठरते. IoT सेन्सर्स, कार्ड टर्मिनल्स, प्रिंटर आणि मीडिया स्क्रीन्सना त्यांच्या स्वतःच्या कीज मिळतात आणि ते स्वतंत्र VLANs वर जातात. स्वतःचे डिव्हाइस आणणारे कंत्राटदार किंवा कर्मचाऱ्यांना एक युनिक की मिळते जी त्यांच्या ट्रॅफिकचे वर्गीकरण करते. हे आधी पाच किंवा सहा स्वतंत्र असणारे SSIDs एकाच SSID मध्ये एकत्रित करते. एखादी की लीक किंवा तडजोड (compromise) झाल्यास, तुम्ही उर्वरित नेटवर्कला त्रास न देता ती विशिष्ट की बदलू (rotate) शकता.
तीन SSIDs सर्व काही कसे कव्हर करतात
ठिकाणावरील कोणत्याही डिव्हाइसला या तीनपैकी एका प्रश्नाशी मॅप करा आणि तुम्हाला त्याचे स्थान मिळेल:
- तो डेटा कॅप्चर किंवा अनुपालनाची (compliance) गरज असलेला अविश्वासू अतिथी (untrusted guest) आहे का? captive portal सह ओपन गेस्ट SSID.
- वापरकर्त्याकडे Purple ॲप किंवा तुमचे SDK-सक्षम ॲप आहे का? स्वयंचलित सुरक्षित कनेक्शन आणि VLAN मॅपिंगसह Passpoint SSID.
- ते हेडलेस IoT डिव्हाइस, कंत्राटदार किंवा BYOD वापरकर्ता आहे का? प्रति-डिव्हाइस कीजसह एकत्रित xPSK SSID.
इतर सर्व काही सेगमेंटेशन आहे, आणि सेगमेंटेशन हे VLAN चे काम आहे. व्हॉइस, CCTV, पेमेंट्स, साइनेज, बिल्डिंग मॅनेजमेंट आणि प्रति-टेनंट आयसोलेशन हे सर्व या तीन SSIDs च्या मागे VLANs म्हणून राहतात, जे RADIUS ॲट्रिब्युट्सद्वारे किंवा डिव्हाइसद्वारे सादर केल्या जाणाऱ्या की द्वारे नियंत्रित केले जातात. दहा SSIDs मुळे तुम्हाला मिळणारे सर्व वर्गीकरण येथेही कायम राहते, आणि ही सूची इतकी लहान आहे की पुढील इंजिनिअरला ती एका दृष्टीक्षेपात सहज समजू शकेल.
SSIDs कमी केल्याने खरोखर कार्यक्षमता सुधारते का?
काही वेळा, आणि प्रामुख्याने जेव्हा को-चॅनल ओव्हरलॅप जास्त असतो तेव्हा. तुमच्याकडे चॅनेल शेअर करणारे अनेक ॲक्सेस पॉइंट्स असल्यास, SSIDs ची संख्या आठ किंवा दहावरून तीनवर आणल्याने प्रत्येक ओव्हरलॅपिंग रेडिओवरील बीकन फ्रेम्सचे प्रमाण कमी होते, आणि बेसिक रेट वाढवल्याने बीकन वेगाने ट्रान्समिट होऊन अधिक बचत होते. तुमचे APs क्वचितच ओव्हरलॅप होत असल्यास, मिळणारा फायदा नगण्य असेल आणि सुटसुटीतपणा हेच ते करण्याचे उत्तम कारण ठरते. कोणत्याही परिस्थितीत, तुमचे आधीचे आणि नंतरचे आकडे overhead calculator द्वारे तपासा, जेणेकरून तुम्ही ठोकताळ्याऐवजी पुराव्यांच्या आधारे निर्णय घेऊ शकाल.
गेस्ट, IoT आणि कर्मचाऱ्यांसाठी वेगवेगळ्या सुरक्षेच्या आवश्यकतेचे काय?
त्यांना वेगवेगळ्या सुरक्षेची खरोखरच गरज असते, आणि म्हणूनच एका ऐवजी तीन SSIDs आहेत. प्रत्येक SSID ही एक वेगळी ऑथेंटिकेशन पद्धत आहे - captive portal सह ओपन, 802.11u Passpoint, आणि प्रति-डिव्हाइस की - हीच एकमेव गोष्ट स्वतंत्र ब्रॉडकास्टचे समर्थन करते. एकाच पद्धतीमधील विश्वासाचे विविध स्तर VLAN आणि फायरवॉल पॉलिसीद्वारे हाताळले जातात, नवीन SSIDs जोडून नाही. यामुळे तुम्हाला विखुरलेल्या पद्धतीपेक्षा अधिक कडक आयसोलेशन मिळते, कारण प्रत्येक मर्यादा ही कोणा कर्मचाऱ्याचा पासवर्ड कोणाला समजणार नाही अशी आशा धरण्याऐवजी, ओळख (identity) किंवा की द्वारे लागू केली जाते.
थोडक्यात सांगायचे तर
तुमची SSID संख्या तुमच्या airtime वर परिणाम करत आहे की नाही हे मुख्यतः तुमचे ॲक्सेस पॉइंट्स किती ओव्हरलॅप होतात यावर अवलंबून असते, त्यामुळे सर्वात वाईट परिस्थिती गृहीत धरण्यापूर्वी कॅल्क्युलेटर तपासा. पण अतिरिक्त SSIDs सहज तयार होतात आणि एक नीटनेटके नेटवर्क चालवणे सोपे असते, त्यामुळे जेव्हा तुम्ही त्यांचे एकत्रीकरण करता, तेव्हा प्रत्येक SSID ला एका प्रमाणीकरण (authenticating) पद्धतीशी जोडा आणि इतर सर्व फरक VLAN वर सोपवा. कोणत्याही ठिकाणासाठी फक्त तीनच गोष्टींची आवश्यकता असते: पोर्टलसह ओपन गेस्ट (open guest), स्वयंचलित सुरक्षित प्रवेशासाठी Passpoint, आणि IoT, कंत्राटदार आणि BYOD साठी xPSK. हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi आणि इतर सर्वांवर काम करते, कारण जर तुमचे ॲक्सेस पॉइंट्स RADIUS वापरत असतील, तर Purple त्यांच्यासोबत काम करते.
कोणतेही विभाजन (segmentation) न गमावता मोठी झालेली SSID सूची कमी करण्यासाठी मदत हवी आहे? तज्ञांशी बोला आणि आम्ही तुमच्या डिव्हाइसेसना त्यांना कव्हर करणाऱ्या तीन नेटवर्कशी मॅप करू.



