
सह-कार्य करणाऱ्या जागांमध्ये (Co-Working Spaces) Bandwidth व्यवस्थापन आणि Quality of Service (QoS)
सह-कार्य करणाऱ्या वातावरणात मजबूत Bandwidth व्यवस्थापन आणि Quality of Service (QoS) फ्रेमवर्क लागू करण्यासाठी IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्ससाठी एक अधिकृत तांत्रिक संदर्भ मार्गदर्शिका. ही मार्गदर्शिका एंटरप्राइझ-ग्रेड कनेक्टिव्हिटी प्रदान करण्यासाठी नेटवर्क सेगमेंटेशन, ट्रॅफिक प्रायोरिटायझेशन, वेंडर-न्यूट्रल कॉन्फिगरेशन्स आणि रिअल-वर्ल्ड ROI मेट्रिक्सचे तपशील देते. यामध्ये IEEE 802.11e/WMM मानके, VLAN डिझाइन, प्रति-वापरकर्ता दर मर्यादा (rate limiting) आणि मोजता येण्याजोग्या व्यावसायिक परिणामांसह ट्रबलशूटिंग धोरणे समाविष्ट आहेत.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Multi-Tenant WiFi मार्गदर्शिका →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

मुख्य सारांश (Executive Summary)
सह-कार्य करणार्या जागा (Co-working spaces) एक अनन्य आणि अस्थिर RF (रेडिओ फ्रिक्वेन्सी) आणि नेटवर्क वातावरण सादर करतात. पूर्व-अनुमानित वापरकर्ता वर्तन असलेल्या पारंपारिक कॉर्पोरेट कार्यालयांच्या किंवा कमी बँडविड्थची अपेक्षा असलेल्या सार्वजनिक हॉटस्पॉटच्या उलट, सह-कार्य करणार्या जागांनी हाय-डेन्सिटी, मल्टि-टेनंट उपयोजनांना समर्थन दिले पाहिजे जेथे वापरकर्ते एंटरप्राइझ-ग्रेड थ्रुपुट, कमी लेटन्सी आणि अपवादात्मक विश्वासार्हतेची मागणी करतात. एकाच टेनंटने मोठा डेटा ट्रान्सफर किंवा अनियंत्रित बॅकअप सिंक केल्यास संपूर्ण वेन्यूचा वायरलेस अनुभव खराब होऊ शकतो, ज्यामुळे टेनंट जाणे आणि थेट महसूल नुकसान होऊ शकते.
हे मार्गदर्शक नेटवर्क आर्किटेक्ट्स आणि IT डिरेक्टर्सना बँडविड्थ व्यवस्थापन आणि Quality of Service (QoS) धोरणे लागू करण्यासाठी एक कृतीयोग्य, व्हेंडर-तटस्थ फ्रेमवर्क प्रदान करते. Guest WiFi आणि सुरक्षित VLANs सह प्रगत नेटवर्क सेगमेंटेशनचा लाभ घेऊन, रिअल-टाइम वापरावर नियंत्रण ठेवण्यासाठी WiFi Analytics समाकलित करून आणि कठोर IEEE 802.11e/WMM मानके लागू करून, ऑपरेटर्स सामान्य अभ्यागतांसाठी एक सहज मूलभूत अनुभव राखत उच्च-मूल्य असलेल्या टेनंटसाठी सेवा स्तर करारांची (SLAs) हमी देऊ शकतात.
तांत्रिक सखोल विश्लेषण (Technical Deep-Dive)
मल्टि-टेनंट नेटवर्कची कोंडी (The Multi-Tenant Network Dilemma)
मल्टि-टेनंट सह-कार्य वातावरणात, मुख्य आव्हान ट्रॅफिकची अनपेक्षितता हे आहे. कोणत्याही विशिष्ट दिवशी, नेटवर्कने एकाच वेळी लेटन्सी-संवेदनशील युनिफाइड कम्युनिकेशन्स अॅज अ सर्व्हिस (UCaaS) (जसे की Zoom किंवा Microsoft Teams), अत्यंत वेगाने होणारे क्लाउड डेटाबेस सिंक, हाय-थ्रुपुट फाइल ट्रान्सफर आणि मनोरंजक व्हिडिओ स्ट्रीमिंगला समर्थन दिले पाहिजे. सक्रिय व्यवस्थापनाशिवाय, मानक नेटवर्क स्विचेस आणि अॅक्सेस पॉईंट्सचे "फर्स्ट-इन, फर्स्ट-आऊट" (FIFO) शेड्युलिंग अपरिहार्यपणे बफरब्लोटकडे (bufferbloat) नेईल - एक अशी घटना ज्यामध्ये हाय-बँडविड्थ, नॉन-रिअल-टाइम पॅकेट्स बफर क्यूज संतृप्त करतात, ज्यामुळे जिटर आणि लेटन्सी निर्माण होते जी रिअल-टाइम अॅप्लिकेशन्सची उपयुक्तता नष्ट करते.
हे कमी करण्यासाठी, नेटवर्क प्रशासकांनी साध्या रेट लिमिटिंगच्या पलीकडे जाऊन मल्टी-लेयर्ड Quality of Service (QoS) आणि ट्रॅफिक-शेपिंग आर्किटेक्चरचा वापर करणे आवश्यक आहे. हे ट्रॅफिकचे वर्गीकरण आणि प्राधान्य देण्यासाठी एंटरप्राइझ-ग्रेड हार्डवेअरचा लाभ घेऊन योग्य भौतिक आणि तार्किक नेटवर्क डिझाइनसह सुरू होते.
नेटवर्क सेगमेंटेशन आणि VLAN डिझाइन
टेनंट गटांच्या कठोर तार्किक अलगावशिवाय प्रभावी बँडविड्थ व्यवस्थापन अशक्य आहे. आम्ही एंटरप्राइझ-ग्रेड Cisco Wireless APs किंवा तत्सम हार्डवेअरचा वापर करून स्वतंत्र SSIDs वर मॅप केलेले किमान तीन स्वतंत्र व्हर्च्युअल लोकल एरिया नेटवर्क (VLANs) तैनात करण्याची शिफारस करतो:
| VLAN ID | SSID Name | लक्ष्यित वापरकर्ते | प्रमाणीकरण यंत्रणा | QoS प्रोफाइल |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
खाजगी कार्यालय टेनंट | WPA3-Enterprise (802.1X / Cloud RADIUS) | प्लॅटिनम (व्हॉइस/व्हिडिओ प्राधान्य) |
| VLAN 30 | CoWork_Guest |
दिवसाचे अभ्यागत / पाहुणे | Guest WiFi द्वारे Captive Portal | Bronze (सर्वोत्तम प्रयत्न / दर मर्यादित) |
नेटवर्कचे वर्गीकरण करून, प्रशासक VLAN सीमेवर अनुकूल QoS प्रोफाइल लागू करू शकतात, ज्यामुळे हे सुनिश्चित होते की VLAN 30 वरील अतिथी ट्रॅफिक कधीही VLAN 10 आणि 20 वरील व्यवसाय-गंभीर ट्रॅफिकला अडथळा आणणार नाही. या सुरक्षा धोरणांची अंमलबजावणी करण्यासाठी वापरकर्त्याच्या क्रेडेन्शियलवर आधारित डायनॅमिक पद्धतीने VLAN नियुक्त करण्यासाठी एका मजबूत Network Access Control (NAC) सोल्यूशन सह एकत्रीकरण करणे आवश्यक आहे. सविस्तर मार्गदर्शनासाठी, आमचे संपूर्ण मार्गदर्शक पहा: Cloud RADIUS सह 802.1X प्रमाणीकरण कसे अंमलात आणावे.
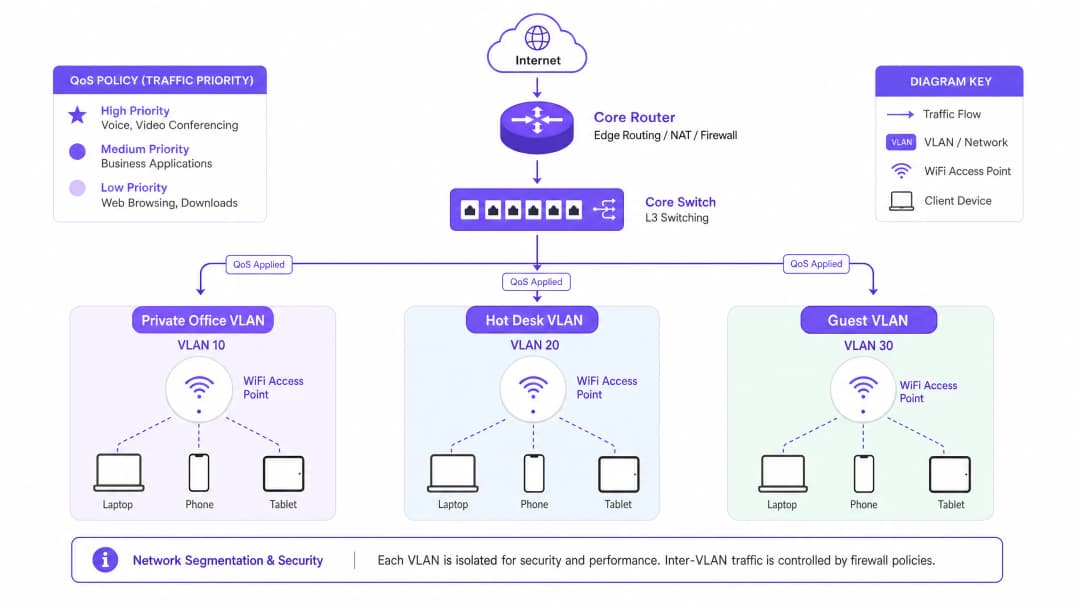
IEEE 802.11e आणि WiFi Multimedia (WMM)
वायरलेस स्तरावर, QoS हे IEEE 802.11e मानकाद्वारे नियंत्रित केले जाते, ज्याला व्यावसायिकरित्या WiFi Multimedia (WMM) म्हणून ओळखले जाते. WMM हे जुन्या Distributed Coordination Function (DCF) ला Enhanced Distributed Channel Access (EDCA) सह पुनर्स्थित करते. EDCA चार Access Categories (ACs) सादर करते, ज्या माध्यमावरील विविध प्राधान्य पातळींशी संबंधित आहेत:
Voice (WMM-AC_VO) ला सर्वोच्च प्राधान्य आहे आणि ते VoIP आणि रिअल-टाइम परस्परसंवादी ऑडिओसाठी डिझाइन केले आहे. विलंब कमी करण्यासाठी हे सर्वात लहान बॅकऑफ टाइमर वापरते. Video (WMM-AC_VI) ला उच्च प्राधान्य आहे आणि ते व्हिडिओ कॉन्फरन्सिंग आणि स्ट्रीमिंग मीडियासाठी ऑप्टिमाइझ केलेले आहे, जे कमी विलंब आणि उच्च थ्रूपुटमध्ये संतुलन राखते. Best Effort (WMM-AC_BE) ही मानक वेब ट्रॅफिक, ईमेल आणि सामान्य ॲप्लिकेशन्ससाठी डीफॉल्ट श्रेणी आहे. Background (WMM-AC_BK) ला सर्वात कमी प्राधान्य आहे आणि ते वेळेचे बंधन नसलेले डेटा ट्रान्सफर, सिस्टम अपडेट आणि पार्श्वभूमी बॅकअपसाठी राखीव आहे.
उच्च-घनतेच्या वातावरणात आवाज आणि व्हिडिओ स्पष्टता राखण्यासाठी, सर्व ॲक्सेस पॉइंट्सवर जागतिक स्तरावर WMM सक्षम केले जाणे आवश्यक आहे. याव्यतिरिक्त, DSCP (Differentiated Services Code Point) मॅपिंग्ज कॉन्फिगर केले जाणे आवश्यक आहे जेणेकरून वायरलेस WMM श्रेणी स्विच आणि राउटरमधून जाताना वायरयुक्त IP पॅकेटमध्ये रूपांतरित होतील.
-
अंमलबजावणी मार्गदर्शक
टप्प्याटप्प्याने ट्रॅफिक शेपिंग आणि QoS उपयोजन
सह-कार्यकारी जागेत (co-working space) बँडविड्थ व्यवस्थापन लागू करण्यासाठी पद्धतशीर दृष्टिकोन आवश्यक आहे. एंटरप्राइझ-ग्रेड ट्रॅफिक-शेपिंग धोरण स्थापित करण्यासाठी या विक्रेता-निरपेक्ष उपयोजन पायऱ्यांचे अनुसरण करा.
पायरी १: WAN बँडविड्थ बजेट स्थापित करा. अंतर्गत मर्यादा कॉन्फिगर करण्यापूर्वी, तुमचे एकूण WAN थ्रूपुट निश्चित करा. साधारण २००-लोकांच्या सह-कार्यकारी जागेसाठी, सममितीय 1 Gbps / 1 Gbps फायबर कनेक्शनची शिफारस केली जाते. इंटरफेस संपृक्तता आणि बफरब्लोट टाळण्यासाठी WAN गेटवेवर कठोर १०% ओव्हरहेड बफर राखून ठेवा. यामुळे 900 Mbps वाटप करण्यायोग्य बँडविड्थ उरते.
पायरी २: ट्रॅफिक क्लास आणि प्रायोरिटी क्युज निश्चित करा. तुमच्या मुख्य गेटवे/फायरवॉलवर Class-Based Weighted Fair Queueing (CBWFQ) किंवा Low Latency Queueing (LLQ) कॉन्फिगर करा. सोर्स VLAN आणि ॲप्लिकेशन स्वाक्षऱ्यांवर आधारित तीन प्राथमिक क्लासेस निश्चित करा. टियर १ (क्रिटिकल) VoIP आणि UCaaS ट्रॅफिकसाठी ४०% गॅरंटीड बँडविड्थ देते, जे DSCP EF ला मॅप केले जाते. टियर २ (बिझनेस) क्लाउड ॲप्लिकेशन्स आणि वेब ट्रॅफिकसाठी ३५% देते, जे DSCP AF41 ला मॅप केले जाते. टियर ३ (सामान्य/गेस्ट) हार्ड ॲग्रीगेट कॅपसह २५% देते, जे DSCP CS1 ला मॅप केले जाते.
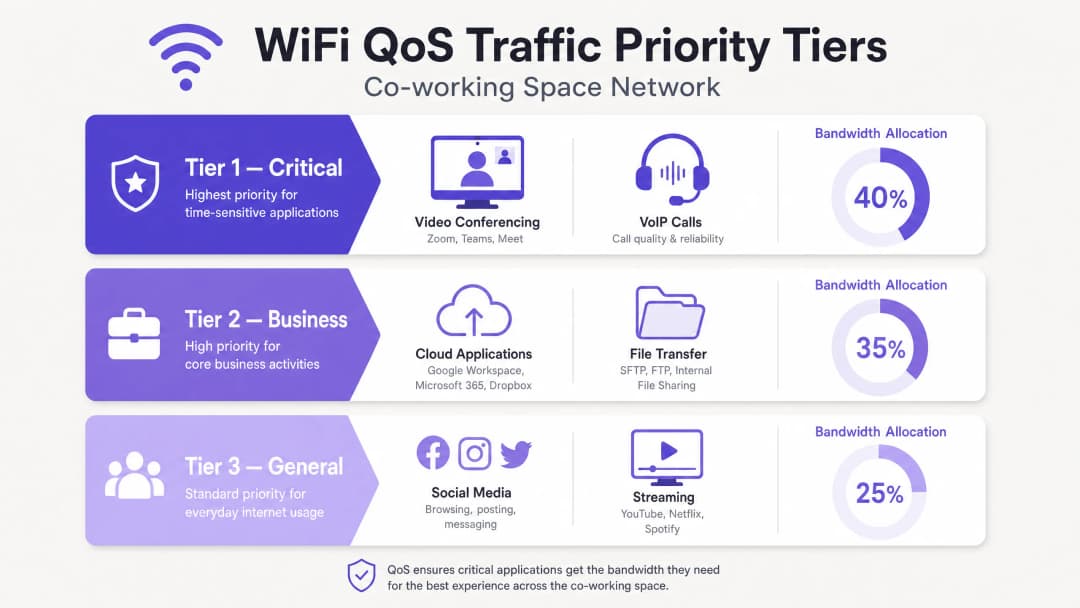
पायरी ३: प्रति-वापरकर्ता रेट लिमिटिंग (डायनॅमिक बँडविड्थ वाटप) कॉन्फिगर करा. नेटवर्क दर्जा खराब करणाऱ्या "बँडविड्थ हॉग्स" ला रोखण्यासाठी, शक्य असेल तिथे स्टॅटिक कॅप्सऐवजी डायनॅमिक प्रति-वापरकर्ता रेट लिमिटिंग लागू करा. डायनॅमिक लिमिटिंगमुळे नेटवर्क रिकामे असताना वापरकर्त्यांना जास्त वेगाने वापर करण्याची परवानगी मिळते, पण गर्दीच्या वेळी त्यांना गॅरंटीड बेसलाइन स्पीडवर आणले जाते. हॉट-डेस्क/फ्लेक्सिबल SSID साठी, प्रति क्लायंट 50 Mbps डाउनलोड / 20 Mbps अपलोड ची डायनॅमिक मर्यादा कॉन्फिगर करा, ज्यामध्ये गर्दीच्या वेळी किमान 10 Mbps सिमेट्रिकल ची हमी असेल. गेस्ट SSID साठी, प्रति क्लायंट 10 Mbps डाउनलोड / 5 Mbps अपलोड ची कडक स्टॅटिक मर्यादा लागू करा.
पायरी ४: ॲप्लिकेशन-लेअर (लेअर ७) फिल्टरिंग लागू करा. आधुनिक फायरवॉल आणि APs ॲप्लिकेशन्स जे पोर्ट्स वापरतात त्याकडे दुर्लक्ष करून ते ओळखण्यासाठी Deep Packet Inspection (DPI) चा वापर करतात. पीअर-टू-पीअर (P2P) फाईल शेअरिंग, BitTorrent डाउनलोड आणि वैयक्तिक क्लाउड बॅकअप्स प्रति वापरकर्ता जास्तीत जास्त 2 Mbps पर्यंत मर्यादित ठेवण्यासाठी लेअर ७ नियम कॉन्फिगर करा. ज्ञात UCaaS डोमेन्स (उदा. *.zoom.us, *.microsoft.com) स्वयंचलितपणे DSCP EF किंवा AF41 म्हणून टॅग केले गेल्याची खात्री करा.
-
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
कडक RF प्लॅनिंग आणि चॅनेलचा पुनर्वापर
जेव्हा एकाच चॅनेलवर अनेक ॲक्सेस पॉइंट्स कार्यरत असतात, तेव्हा हाय-डेन्सिटी को-वर्किंग स्पेसमध्ये को-चॅनेल इंटरफेरन्स (CCI) चा त्रास होतो. आधुनिक वर्कस्पेसमध्ये, जुनी डिव्हाइसेस ५ GHz आणि ६ GHz बँड्सवर स्थलांतरित करा. जर IoT साठी २.४ GHz चालू ठेवणे आवश्यक असेल, तर किमान ट्रान्समिट पॉवरवर न ओव्हरलॅप होणारे चॅनेल (१, ६, ११) वापरून ठराविक मोजक्या APs पुरतेच ते मर्यादित ठेवा. नव्याने खुल्या झालेल्या ६ GHz स्पेक्ट्रमचा फायदा घेण्यासाठी Wi-Fi 6E किंवा Wi-Fi 7 तैनात करा, जे १४ अतिरिक्त ८0 MHz चॅनेल्स प्रदान करते आणि CCI पूर्णपणे नष्ट करू शकते. चॅनेलच्या उपलब्धतेसोबत थ्रूपुटचा समतोल राखण्यासाठी ५ GHz बँडमध्ये 40 MHz चॅनेल रुंदी चा वापर करा.
एअरटाइम फेअरनेस
सर्व एंटरप्राइझ-ग्रेड APs वर Airtime Fairness (ATF) सक्षम करा. ATF सर्व क्लायंटना समान संख्येने पॅकेट्स देण्याऐवजी समान चॅनेल ॲक्सेस वेळ वाटप करते. हे संथ गतीच्या जुन्या क्लायंटना (जे 802.11n किंवा जुन्या मानकांवर चालतात) वायरलेस माध्यमावर मक्तेदारी मिळवण्यापासून आणि आधुनिक हाय-स्पीड Wi-Fi ६/७ क्लायंटची कार्यक्षमता कमी करण्यापासून रोखते.
निरंतर विश्लेषण आणि देखरेख
भाडेकरूंचे वर्तन, डिव्हाइसची घनता आणि ॲप्लिकेशन वापराबद्दल सखोल अंतर्दृष्टी मिळवण्यासाठी एंटरप्राइझ-ग्रेड WiFi Analytics चा लाभ घ्या. ऐतिहासिक ट्रॅफिक ट्रेंडचे विश्लेषण करून, IT व्यवस्थापक प्रत्यक्ष अडथळे निर्माण होण्यापूर्वी बँडविड्थ वाटप सक्रियपणे समायोजित करू शकतात. हेच Hospitality वातावरण, Retail उपयोजन आणि Transport हब्सना देखील लागू होते, जिथे मल्टी-भाडेकरू वायरलेस घनता हे सततचे ऑपरेशनल आव्हान असते.
ट्रबलशूटिंग आणि जोखीम कमी करणे
एक मजबूत QoS कॉन्फिगरेशन असूनही, को-वर्किंग नेटवर्कमध्ये कामगिरीच्या विसंगती आढळू शकतात. खालील तक्ता सर्वात सामान्य बँडविड्थ-संबंधित समस्यांसाठी निदान मॅट्रिक्स प्रदान करतो.
| लक्षण | मूळ कारण | निदान पायऱ्या | समस्येचे निवारण क्रिया |
|---|---|---|---|
| व्यग्र वेळेत विस्कळीत Zoom/Teams कॉल्स | WAN गेटवेवर बफरब्लोट किंवा DSCP मॅपिंग त्रुटी | क्लायंट डिव्हाइसवरून बफरब्लोट चाचणी चालवा; ड्रॉप झालेल्या आउटगोइंग पॅकेट्ससाठी स्विच पोर्ट आकडेवारी तपासा | राउटरवर UCaaS ट्रॅफिकसाठी LLQ सक्षम करा; WAN ओव्हरहेड रिझर्व्हेशन 10% वरून 15% पर्यंत समायोजित करा |
| 5 GHz बँडवर उच्च लेटन्सी आणि पॅकेट लॉस | जास्त AP ट्रान्समिट पॉवर किंवा खूप रुंद चॅनेलमुळे होणारा सह-चॅनेल हस्तक्षेप (CCI) | RF साइट सर्वेक्षण करा किंवा कंट्रोलरचा चॅनेल मॅप आणि हस्तक्षेप मेट्रिक्सचे पुनरावलोकन करा | चॅनेलची रुंदी 80 MHz वरून 40 MHz पर्यंत कमी करा; डायनॅमिक चॅनेल असाइनमेंट (DCA) सक्षम करा |
| एखाद्या विशिष्ट भाडेकरूने खाजगी ऑफिसमध्ये स्लो स्पीड असल्याचे कळवणे | भौतिक अडथळा किंवा लांबच्या AP ला चिकटून राहणारे क्लायंट डिव्हाइस (स्टिकी क्लायंट) | वायरलेस कंट्रोलर डॅशबोर्डमध्ये क्लायंटचा RSSI आणि कनेक्टेड बँड तपासा | 802.11k/r/v फास्ट रोमिंग सक्षम करा; किमान बेसिक रेट 12 Mbps किंवा 24 Mbps वर समायोजित करा |
| गेस्ट नेटवर्कचा वापर अचानक वाढणे, ज्यामुळे कॉर्पोरेट भाडेकरूंना अडथळा निर्माण होणे | गेस्ट रेट मर्यादा बायपास होणे किंवा Captive Portal सत्र समाप्तीची वेळ खूप जास्त सेट असणे | फायरवॉल डॅशबोर्डमध्ये गेस्ट VLAN च्या एकूण बँडविड्थ वापराची पडताळणी करा | गेस्ट SSID वर कठोर प्रति-वापरकर्ता रेट मर्यादा (10/5 Mbps) लागू करा; सत्र समाप्तीची वेळ 4 तासांपर्यंत कमी करा |
ROI आणि व्यावसायिक प्रभाव
भाडेकरू टिकवून ठेवणे आणि मंथन (Churn) कमी करणे
को-वर्किंग स्पेसमध्ये पहिली आणि प्रमुख तक्रार खराब नेटवर्क कनेक्टिव्हिटीबद्दल असते. कमी स्विचिंग खर्च आणि मुबलक लवचिक-स्पेसचे पर्याय असलेल्या उद्योगात, केवळ एका आठवड्याची अस्थिर कनेक्टिव्हिटी देखील एका उच्च-मूल्य असलेल्या कॉर्पोरेट भाडेकरूला त्यांचे भाडेकरार संपुष्टात आणण्यास प्रवृत्त करू शकते. योग्यरित्या लागू केलेल्या QoS आर्किटेक्चरसह, ऑपरेटर सातत्याने अहवाल देतात की वार्षिक भाडेकरू मंथन उद्योगाच्या सरासरी 18 - 22% वरून घसरून 8% पेक्षा कमी आले आहे, जे लक्षणीय राखून ठेवलेल्या भाडे उत्पन्नाचे प्रतिनिधित्व करते.
प्रीमियम टियर्सद्वारे नवीन महसूल
एक मजबूत नेटवर्क कोरचा वापर करून, सह-कार्य (co-working) ऑपरेटर त्यांच्या WiFi इन्फ्रास्ट्रक्चरचे एका खर्च केंद्रातून उच्च-नफा मिळवून देणाऱ्या महसूल स्त्रोतामध्ये रूपांतर करू शकतात. ऑपरेटर भाडेकरूंना मानक प्लॅन्सवरून प्रीमियम नेटवर्क पॅकेजेसवर अपसेल करू शकतात, ज्यामध्ये मासिक प्रीमियमसाठी समर्पित VLANs, खाजगी SSIDs, हमी दिलेली सिमेट्रिकल बँडविड्थ आणि स्थिर IP पत्ते दिले जातात.
| प्लॅन टियर | वैशिष्ट्ये | सूचक किंमत |
|---|---|---|
| Standard | सामायिक हॉट-डेस्क SSID, 50/20 Mbps, सर्वोत्तम-प्रयत्न QoS, Captive Portal लॉगिन | बेस मेंबरशिपमध्ये समाविष्ट |
| Premium | समर्पित VLAN/SSID, 100/100 Mbps, प्लॅटिनम QoS (VoIP प्राधान्य), WPA3 | +£150 प्रति महिना |
| Enterprise | सानुकूल खाजगी SSID, सिमेट्रिकल 200 Mbps, Cloud RADIUS एकत्रीकरण, स्थिर IP | +£450 प्रति महिना |
कार्यात्मक कार्यक्षमता
बँडविड्थचे वाटप आणि ट्रॅफिक शेपिंग स्वयंचलित करून, "हळू नेटवर्क" च्या IT सपोर्ट तिकिटांचे दैनंदिन प्रमाण 75% पर्यंत कमी केले जाऊ शकते. यामुळे ऑन-साइट कम्युनिटी मॅनेजर्सना नेटवर्कच्या अडचणी सोडवण्याऐवजी हॉस्पिटॅलिटी आणि विक्रीवर लक्ष केंद्रित करणे शक्य होते. हेच नियम healthcare सुविधा आणि सार्वजनिक क्षेत्रातील ठिकाणांना देखील लागू होतात, जेथे नेटवर्कची विश्वासार्हता कार्यात्मकदृष्ट्या महत्त्वपूर्ण असते. हाय-डेंसिटी वायरलेस उपयोजन धोरणांच्या अधिक वाचनासाठी, आमचे मार्गदर्शक पहा: WiFi in Schools: The 2026 Guide for Administrators and IT.
-
ऐका: तांत्रिक ब्रीफिंग पॉडकास्ट
-
संदर्भ
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
महत्वाच्या व्याख्या
Bufferbloat
नेटवर्क उपकरणांमध्ये, विशेषतः WAN सीमेवर पॅकेट्सच्या अति बफरिंगमुळे उद्भवणारा जास्त लेटन्सी आणि जिटरचा त्रास. जेव्हा हाय-बँडविड्थ, नॉन-रिअल-टाइम ट्रॅफिक या बफर्सना सॅच्युरेट करते, तेव्हा रिअल-टाइम पॅकेट्स (जसे की VoIP आणि व्हिडिओ) ला उशीर होतो, ज्यामुळे कार्यक्षमतेत मोठी घट होते.
हाय-स्पीड फायबर इंटरनेट असूनही व्हिडिओ कॉल खंडित होत असल्याच्या युजर्सच्या तक्रारी आल्यावर आयटी टीम्सना Bufferbloat ची समस्या जाणवते. १०% WAN बँडविड्थ ओव्हरहेड राखून ठेवून आणि FQ-CoDel सारखे ऍक्टिव्ह क्यू मॅनेजमेंट (AQM) लागू करून हे कमी केले जाते.
Quality of Service (QoS)
विशिष्ट प्रकारच्या ट्रॅफिकला प्राधान्य देऊन नेटवर्क संसाधने व्यवस्थापित करण्यासाठी वापरल्या जाणाऱ्या तंत्रज्ञानाचा आणि पद्धतींचा संच. QoS मेकॅनिझम प्रशासकांना महत्त्वपूर्ण ॲप्लिकेशन्ससाठी बँडविड्थची हमी देण्यास, लेटन्सी कमी करण्यास आणि जिटर नियंत्रित करण्यास मदत करते.
बॅकग्राउंड फाईल ट्रान्सफर आणि मनोरंजनात्मक स्ट्रीमिंगपेक्षा रिअल-टाइम कोलाबरेशन टूल्सना (Zoom, Teams) प्राधान्य मिळावे याची खात्री करण्यासाठी मल्टि-टेनंट को-वर्किंग स्पेसेसमध्ये हे आवश्यक आहे.
WiFi Multimedia (WMM)
IEEE 802.11e मानकावर आधारित WiFi अलायन्स इंटरऑपरेबिलिटी सर्टिफिकेशन. हे ट्रॅफिकला चार ऍक्सेस कॅटेगरीमध्ये प्राधान्य देऊन WiFi नेटवर्कला Quality of Service (QoS) वैशिष्ट्ये प्रदान करते: व्हॉईस, व्हिडिओ, बेस्ट एफर्ट आणि बॅकग्राउंड.
को-वर्किंग ऍक्सेस पॉईंट्सवर जागतिक स्तरावर हे सुरू केले पाहिजे जेणेकरून वायरलेस डिव्हाइसेस हवेतून पॅकेट्स ट्रान्समिट होण्यापूर्वी व्हॉईस आणि व्हिडिओ पॅकेट्सना प्राधान्य देऊ शकतील.
Differentiated Services Code Point (DSCP)
लेअर ३ वर नेटवर्क ट्रॅफिकचे वर्गीकरण आणि प्राधान्यक्रम ठरवण्यासाठी IP पॅकेटच्या हेडरमधील ६-बिट फील्ड. स्टँडर्ड मार्किंग्समध्ये EF (व्हॉईससाठी एक्सपेडाईटेड फॉरवर्डिंग) आणि AF (व्हिडिओ आणि बिझनेस ॲप्ससाठी अशुअर्ड फॉरवर्डिंग) यांचा समावेश होतो.
ट्रॅफिक वायरलेस AP कडून वायर्ड स्विचेसमधून आणि पुढे WAN गेटवे राउटरबाहेर जात असताना QoS प्राधान्य राखण्यासाठी वापरले जाते. QoS योग्यरित्या कार्य करण्यासाठी DSCP मार्किंग्स सुरुवातीपासून शेवटपर्यंत जतन केले जाणे आवश्यक आहे.
Airtime Fairness (ATF)
एक एंटरप्राइझ वायरलेस वैशिष्ट्य जे कनेक्ट केलेल्या क्लायंट्सना त्यांच्या कनेक्शनच्या गतीचा किंवा वायरलेस मानकांचा विचार न करता चॅनेल ट्रान्समिशन वेळ (एअरटाइम) समान प्रमाणात वितरित करते.
कमी सिग्नल स्ट्रेंथ असलेल्या जुन्या किंवा लांबच्या डिव्हाइसेसना अतिरिक्त वायरलेस मिडियम वेळ वापरण्यापासून रोखते, ज्यामुळे हाय-डेन्सिटी को-वर्किंग वातावरणात आधुनिक WiFi 6/7 डिव्हाइसेसच्या थ्रुपुटचे संरक्षण होते.
Dynamic Bandwidth Allocation
एक ट्रॅफिक शेपिंग तंत्र जे रिअल-टाइम नेटवर्क वापरावर आधारित वापरकर्त्याच्या बँडविड्थ मर्यादा डायनॅमिकली ॲडजस्ट करते, ज्यामुळे नेटवर्क रिकामे असताना हाय बर्स्ट स्पीड मिळते आणि पीक अव्हर्स दरम्यान कडक बेसलाइन्स लागू केल्या जातात.
को-वर्किंग ऑपरेटर्सना पीक बिझनेस अव्हर्स दरम्यान संपूर्ण नेटवर्क सॅचुरेशनचा धोका न पत्करता एक रिस्पॉन्सिव्ह, हाय-स्पीड वापरकर्ता अनुभव प्रदान करण्यास सक्षम करते.
Co-Channel Interference (CCI)
हस्तक्षेप (Interference) जो तेव्हा होतो जेव्हा अगदी जवळ असलेले दोन किंवा अधिक वायरलेस ॲक्सेस पॉइंट्स एकाच फ्रिक्वेन्सी चॅनेलवर कार्य करतात, ज्यामुळे त्यांना एअरटाइम शेअर करावा लागतो आणि एकूण वायरलेस क्षमता कमालीची कमी होते.
हाय-डेन्सिटी को-वर्किंग स्पेस मधील एक मोठी समस्या. योग्य चॅनेल प्लॅनिंगद्वारे, चॅनेलची रुंदी 40 MHz पर्यंत कमी करून आणि WiFi 6E/7 डिप्लॉयमेंट्समध्ये 6 GHz बँडचा वापर करून ही कमी केली जाते.
Client Isolation
वायरलेस ॲक्सेस पॉइंट्सवरील एक सुरक्षा आणि परफॉर्मन्स वैशिष्ट्य जे कनेक्ट केलेल्या वायरलेस क्लायंट्सना एकमेकांशी थेट संवाद साधण्यापासून किंवा त्याच सबनेटवरील इतर डिव्हाइसेस स्कॅन करण्यापासून रोखते.
भाडेकरूंच्या सुरक्षेचे रक्षण करण्यासाठी आणि अनावश्यक वायरलेस ब्रॉडकास्ट ट्रॅफिकला (जसे की ARP आणि mDNS) एअरटाइम वापरण्यापासून रोखण्यासाठी गेस्ट नेटवर्क्स आणि हॉट-डेस्किंग SSID साठी हे अनिवार्य आहे.
सोडवलेली उदाहरणे
दोन मजल्यांवर १५,००० चौरस फूट पसरलेल्या एका हाय-डेन्सिटी सह-कार्य करणाऱ्या जागेत दररोज २५० सक्रिय सदस्य सामावून घेतले जातात, ज्यामध्ये १५ खाजगी कार्यालयीन भाडेकरूंचा समावेश आहे. पीक अवर्स दरम्यान (सकाळी १०:०० ते दुपारी ३:००), वापरकर्त्यांना Microsoft Teams आणि Zoom कॉल्सवर गंभीर जिटर आणि पॅकेट लॉसचा अनुभव येतो. वेन्यूमध्ये सिमेट्रिक ५०० Mbps फायबर कनेक्शन आहे. ही समस्या सोडवण्यासाठी वेंडर-न्यूट्रल QoS आणि Bandwidth वाटप धोरण डिझाइन करा.
पीक-अवर मधील लेटन्सी आणि जिटरचे निराकरण करण्यासाठी, त्रि-स्तरीय QoS धोरण लागू करा: WAN-स्तरीय क्यूइंग (queueing), वायरलेस ट्रॅफिक शेपिंग आणि लॉजिकल सेगमेंटेशन.
WAN-स्तरीय रेट लिमिटिंग आणि क्यूइंग (Queueing): बफरब्लोट टाळण्यासाठी गेटवे राउटरवर WAN Bandwidth मर्यादा ४५० Mbps (५०० Mbps सर्किटच्या ९०%) सेट करा. व्हॉइस आणि व्हिडिओ कॉन्फरन्सिंग ट्रॅफिकसाठी (Zoom, Teams आणि Webex साठी लेयर ७ DPI सिग्नेचर्सद्वारे ओळखले गेलेले) DSCP EF वर मॅप केलेल्या ५० Mbps च्या कडक प्राधान्य क्यूसह WAN इंटरफेसवर Low Latency Queueing (LLQ) कॉन्फिगर करा. उर्वरित ४०० Mbps साठी CBWFQ कॉन्फिगर करा: क्लास-१ (खाजगी कार्यालय VLAN १०) ला ५०% Bandwidth हमी (२०० Mbps) मिळते जी ४५० Mbps पर्यंत बस्ट होऊ शकते आणि DSCP AF41 वर मॅप केली जाते; क्लास-२ (हॉट-डेस्क VLAN २०) ला ३५% हमी (१४० Mbps) मिळते जी ३०० Mbps पर्यंत बस्ट होऊ शकते आणि DSCP AF21 वर मॅप केली जाते; क्लास-३ (गेस्ट VLAN ३०) ला १५% हमी (६० Mbps) मिळते जी एकत्रितपणे काटेकोरपणे १०० Mbps वर मर्यादित केली जाते आणि DSCP CS1 वर मॅप केली जाते.
वायरलेस लेयर कॉन्फिगरेशन (WMM आणि रोमिंग): सर्व AP वर जागतिक स्तरावर WiFi Multimedia (WMM) सक्षम करा, वायरलेस व्हॉईस आणि व्हिडिओ क्यूज थेट वायर्ड DSCP EF आणि AF41 मार्किंग्सवर मॅप करा. सर्व AP वर एअरटाइम फेअरनेस (ATF) लागू करा. ५ GHz बँडवर किमान बेसिक रेट २४ Mbps वर सेट करा आणि ८०% AP वर २.४ GHz निष्क्रिय करा.
प्रति-वापरकर्ता रेट लिमिटिंग: VLAN २० (हॉट-डेस्क) वर डायनॅमिक प्रति-वापरकर्ता रेट लिमिटिंग लागू करा: ३० Mbps डाउनलोड / १० Mbps अपलोड प्रति क्लायंट, जेव्हा एकूण नेटवर्क वापर ६०% पेक्षा कमी असेल तेव्हा ५० Mbps पर्यंत बस्ट होऊ शकते. VLAN ३० (गेस्ट) वर कडक स्थिर प्रति-वापरकर्ता मर्यादा लागू करा: १० Mbps डाउनलोड / ३ Mbps अपलोड.
एका एंटरप्राइझ सह-कार्य ऑपरेटरला एका उच्च-मूल्य आर्थिक सेवा भाडेकरूला अपसेल करायचे आहे, ज्याला खाजगी कार्यालयीन सूटमधील ३० कर्मचाऱ्यांसाठी समर्पित, अत्यंत सुरक्षित नेटवर्कची आवश्यकता आहे. वित्तीय नियमांचे पालन करण्यासाठी ते गॅरंटीड सिमेट्रिक १०० Mbps थ्रूपुट, समर्पित SSID आणि इतर सर्व भाडेकरूंपासून कडक विलगतेची (isolation) मागणी करतात. सामायिक भौतिक पायाभूत सुविधांचा वापर करून ही सेवा देण्यासाठी टप्प्याटप्प्याने कॉन्फिगरेशन आणि डिप्लॉयमेंट मॉडेलचे तपशील द्या.
शेअर्ड इन्फ्रास्ट्रक्चरवर ही प्रिमियम एंटरप्राइझ सेवा सुरक्षितपणे आणि विश्वसनीयपणे वितरीत करण्यासाठी, डायनॅमिक VLAN स्टिअरिंग, समर्पित SSID प्रोव्हिजनिंग आणि कठोर QoS बँडविड्थ रिझर्व्हेशनचा वापर करा.
लॉजिकल नेटवर्क सेगमेंटेशन आणि सुरक्षा: कोर स्विच आणि गेटवे फायरवॉलवर एक समर्पित VLAN (VLAN 105) तयार करा. केवळ भाडेकरूच्या खाजगी ऑफिस सूटच्या जवळील ॲक्सेस पॉइंट्सद्वारे ब्रॉडकास्ट केलेला CoWork_FinSecure नावाचा समर्पित SSID कॉन्फिगर करा. क्लाउड RADIUS सर्व्हरसह समाकलित केलेल्या WPA3-Enterprise प्रमाणीकरणाचा वापर करून SSID सुरक्षित करा. प्रत्येक भाडेकरू कर्मचाऱ्याला युनिक 802.1X क्रेडेंशियल्स दिले जातात; यशस्वी प्रमाणीकरण झाल्यावर, RADIUS सर्व्हर 105 चा Tunnel-Private-Group-ID ॲट्रिब्युट परत करतो, ज्यामुळे वापरकर्त्याचे डिव्हाइस डायनॅमिकपणे VLAN 105 मध्ये स्टिअर केले जाते. VLAN 105 आणि इतर कोणत्याही भाडेकरू VLAN मधील सर्व इंटर-VLAN ट्रॅफिक ब्लॉक करण्यासाठी गेटवे फायरवॉलवर कठोर ACLs कॉन्फिगर करा.
बँडविड्थ रिझर्व्हेशन आणि QoS प्रोफाइलिंग: WAN गेटवेवर, VLAN 105 साठी एक समर्पित ट्रॅफिक क्लास तयार करा. एक CBWFQ पॉलिसी कॉन्फिगर करा जी केवळ VLAN 105 साठी सिमेट्रिक 100 Mbps WAN थ्रुपुटची हमी देते. भाडेकरूला त्यांच्या SLA चे उल्लंघन करण्यापासून रोखण्यासाठी VLAN 105 वर 100 Mbps ची कठोर ट्रॅफिक-शेपिंग मर्यादा सेट करा. VLAN 105 च्या आत, QoS टॅगिंग ट्रान्सलेशन सक्षम करा: येणारे क्लायंट DSCP टॅग्ज (VoIP साठी EF, व्हिडिओसाठी AF41) थेट संबंधित WAN क्यूजशी मॅप करा.
क्लायंट-लेव्हल ऑप्टिमायझेशन: VLAN मधील डिव्हाइसेसना एकमेकांना स्कॅन करण्यापासून किंवा एकमेकांशी कम्युनिकेट करण्यापासून रोखण्यासाठी CoWork_FinSecure SSID वर क्लायंट आयसोलेशन सक्षम करा, ज्यामुळे नियामक अनुपालनाचा अतिरिक्त स्तर जोडला जातो.
को-वर्किंग स्पेसच्या इव्हेंट हॉलमध्ये आयोजित केलेल्या मोठ्या प्रमाणावरील टेक कॉन्फरन्स दरम्यान, 150 हून अधिक उपस्थित लोक एकाच वेळी Guest WiFi शी कनेक्ट होतात. ३० मिनिटांच्या आत, संपूर्ण नेटवर्क ठप्प होते. इमारतीच्या इतर भागांतील हॉट-डेस्क सदस्यांना मूलभूत वेब पेजेस लोड करता येत नाहीत आणि वेन्यूच्या रिसेप्शन डेस्कला क्रेडिट कार्ड पेमेंट्स प्रोसेस करता येत नाहीत. नेटवर्क बिघाडाचे निदान करा आणि त्वरित आपत्कालीन निवारण उपाय आणि दीर्घकालीन आर्किटेक्चरल सोल्यूशनची रूपरेषा सांगा.
हा एक स्पष्ट ब्रॉडकास्ट स्टॉर्म आणि वायरलेस मीडियम स्टार्व्हेशन बिघाड आहे, जो WAN-पातळीवरील बँडविड्थ आयसोलेशनच्या अभावामुळे अधिक वाढला आहे.
डायग्नोस्टिक विश्लेषण: इव्हेंट हॉलमधील एकाच गेस्ट AP वर १५० ॲक्टिव्ह युजर्स असल्याने वायरलेस मीडियम सॅच्युरेट होते. युजर्स २.४ GHz बँडवर कनेक्ट असल्यास किंवा वाईड ८० MHz चॅनेल वापरत असल्यास, को-चॅनेल इंटरफेअरन्स (CCI) अचानक वाढतो, ज्यामुळे मोठ्या प्रमाणावर पॅकेट रीट्रान्समिशन होते. गेस्ट नेटवर्कवरील DHCP रिक्वेस्ट आणि ब्रॉडकास्ट ट्रॅफिकचा (ARP, mDNS) पूर कोर राउटरच्या CPU ला सॅच्युरेट करतो. गेस्ट नेटवर्कमध्ये एकूण बँडविड्थ मर्यादा नसल्यामुळे कॉन्फरन्सला उपस्थित असलेल्या लोकांचे डिव्हाइसेस संपूर्ण WAN सर्किट संपवून टाकतात.
तातडीचे आपत्कालीन शमन (१५ मिनिटांत उपाय): कोर फायरवॉलमध्ये लॉग इन करा आणि गेस्ट VLAN (VLAN 30) वर त्वरित एकूण बँडविड्थ मर्यादा लागू करा, ज्यामुळे ती एकूण ५० Mbps वर मर्यादित होईल. गेस्ट SSID वर ३ Mbps डाउनलोड / १ Mbps अपलोडची प्रति-युझर कठोर मर्यादा सेट करा. पीअर-टू-पीअर वायरलेस ट्रॅफिक ब्लॉक करण्यासाठी आणि हवेतून ब्रॉडकास्ट पॅकेट्सचे वहन रोखण्यासाठी गेस्ट SSID वर क्लायंट आयसोलेशन सुरू करा.
दीर्घकालीन आर्किटेक्चरल उपाय: इव्हेंट हॉलसाठी एका वेगळ्या, समर्पित VLAN (VLAN 40 - इव्हेंट स्पेस) वर विशेषतः हाय-डेन्सिटी ऍक्सेस पॉईंट्स (डायरेक्शनल अँटेनासह WiFi 6E/7 APs) तैनात करा. कोअर फायरवॉल अशा प्रकारे कॉन्फिगर करा की ज्यामुळे VLAN ९० (POS/ऑपरेशन्स) ला गॅरंटीड १० Mbps (DSCP CS5) सह आणि VLAN २० (हॉट-डेस्क) ला गॅरंटीड २०० Mbps सह प्राधान्य मिळेल. इव्हेंट VLAN (VLAN 40) वर १५० Mbps ची कठोर, नॉन-बर्स्टेबल एकूण मर्यादा लागू करा.
सराव प्रश्न
Q1. एका को-वर्किंग ऑपरेटरच्या लक्षात येते की त्यांच्या मुख्य गेटवे राउटरचा CPU वापर दर मंगळवारी आणि गुरुवारी दुपारी 95% पर्यंत पोहोचतो, ज्या दरम्यान सर्व भाडेकरूंच्या नेटवर्क स्पीडमध्ये घट होते. त्या वेळी कोणतेही मोठे फाइल ट्रान्सफर सुरू नसतात. याचे सर्वात संभाव्य कारण काय आहे आणि नेटवर्क आर्किटेक्टने याचे निवारण कसे करावे?
टीप: गेस्ट आणि हॉट-डेस्क नेटवर्क्सवरील सुरक्षा आणि प्रोटोकॉल सेटिंग्स पहा. हाय थ्रुपुट नसतानाही CPU मध्ये येणारी स्पाइक अनेकदा ब्रॉडकास्ट ट्रॅफिक किंवा डिव्हाइस डिस्कव्हरी प्रोटोकॉल्सच्या उच्च पॅकेट-पर-सेकंड (PPS) दरांमुळे असते.
नमुना उत्तर पहा
याचे सर्वात संभाव्य कारण म्हणजे गेस्ट आणि हॉट-डेस्क SSID कडून उद्भवणारे ब्रॉडकास्ट स्टॉर्म किंवा अत्याधिक मल्टिकास्ट ट्रॅफिक (जसे की mDNS, ARP, किंवा Bonjour डिस्कव्हरी प्रोटोकॉल्स). शेकडो डिव्हाइसेस असलेल्या हाय-डेन्सिटी वातावरणात, बॅकग्राउंड डिस्कव्हरी प्रोटोकॉल्स प्रति सेकंद हजारो पॅकेट्स तयार करू शकतात. ब्रॉडकास्ट पॅकेट्स प्रत्येक डिव्हाइस आणि मुख्य गेटवेद्वारे प्रोसेस केले जाणे आवश्यक असल्याने, यामुळे लक्षणीय बँडविड्थ वापर न होताही राउटरचे CPU सॅचुरेट होते.
याचे निवारण करण्यासाठी: (1) गेस्ट आणि हॉट-डेस्क SSID वर जागतिक स्तरावर Client Isolation सक्षम करा. हे पीअर-टू-पीअर वायरलेस संवाद त्वरित ब्लॉक करते आणि ब्रॉडकास्ट/मल्टिकास्ट पॅकेट्स वायरलेस मिडियमवर रिपीट होण्यापासून रोखते. (2) मल्टिकास्ट ट्रॅफिक केवळ सक्रियपणे विनंती करणाऱ्या पोर्ट्सपुरता मर्यादित करण्यासाठी सर्व स्विचेसवर IGMP Snooping सक्षम करा, ज्यामुळे स्विच आणि राउटरवरील CPU लोड कमी होईल. (3) वायरलेस कंट्रोलरला AP पातळीवर ARP आणि इतर ब्रॉडकास्ट फ्रेम्स ड्रॉप करण्यासाठी कॉन्फिगर करा, शक्य तिथे ARP विनंत्या युनिकास्टमध्ये रूपांतरित करा.
Q2. एका IT मॅनेजरला को-वर्किंग स्पेससाठी QoS लागू करायचा आहे परंतु त्यांच्या लक्षात येते की त्यांचे जुने स्विचेस DSCP मॅपिंगला सपोर्ट करत नाहीत, तर फक्त बेसिक लेयर 2 CoS (Class of Service) 802.1p टॅगिंगला सपोर्ट करतात. ट्रॅफिक प्रायोरिटायझेशन राखण्यासाठी त्यांनी त्यांच्या QoS डिझाइनमध्ये कसा बदल करावा?
टीप: 802.1p CoS लेयर 2 (इथरनेट फ्रेम) वर काम करते, तर DSCP लेयर 3 (IP हेडर) वर काम करते. जेव्हा लेयर 3 मॅपिंग उपलब्ध नसते, तेव्हा CoS व्हॅल्यूजचा वापर करून स्थानिक ब्रॉडकास्ट डोमेनमध्ये प्रायोरिटायझेशन राखले पाहिजे.
नमुना उत्तर पहा
जेव्हा एज स्विचेसद्वारे Layer 3 DSCP मॅपिंग असपोर्टेड असते, तेव्हा IT मॅनेजरने Layer 2 802.1p Class of Service (CoS) टॅगिंगवर अवलंबून राहणे आवश्यक आहे. ट्रॅफिक वायर्ड नेटवर्कमध्ये प्रवेश करत असताना वायरलेस WMM Access Categories थेट Layer 2 802.1p CoS टॅग्सवर मॅप करण्यासाठी वायरलेस ॲक्सेस पॉइंट्स कॉन्फिगर करा. उदाहरणार्थ: WMM-AC_VO (Voice) CoS 6 वर मॅप होते; WMM-AC_VI (Video) CoS 5 वर मॅप होते; WMM-AC_BE (Best Effort) CoS 0 वर मॅप होते. लेगसी स्विचेसवर, स्विच अपलिंक पोर्ट्सवर Weighted Round Robin (WRR) किंवा Strict Priority क्यूइंग वापरून CoS व्हॅल्यूजवर आधारित इग्रेस क्यूइंग कॉन्फिगर करा, ज्यामध्ये CoS 6 आणि 5 ला सर्वोच्च-प्राधान्य क्यूज असाइन करा. कोर गेटवे राउटरवर (जे Layer 3 ला सपोर्ट करते), इनकमिंग Layer 2 CoS टॅग्स रीड करण्यासाठी इनबाउंड स्विचपोर्ट कॉन्फिगर करा आणि ट्रॅफिक WAN इंटरफेसवर राउट करण्यापूर्वी त्यांना संबंधित Layer 3 DSCP व्हॅल्यूजवर (उदा. CoS 6 ला DSCP EF, CoS 5 ला DSCP AF41) री-मार्क करा.
Q3. एका को-वर्किंग स्पेसमध्ये 1 Gbps सिमेट्रिक फायबर कनेक्शन आहे. ऑपरेटरला हे गॅरंटीड करायचे आहे की एका प्रायव्हेट सूटमध्ये राहणाऱ्या व्हर्च्युअल रिॲलिटी (VR) डेव्हलपमेंट कंपनीला 5ms पेक्षा कमी लेटन्सीसह किमान 200 Mbps सिमेट्रिक थ्रूटपुट मिळेल. तथापि, त्यांना हे देखील सुनिश्चित करायचे आहे की जर VR कंपनी त्यांची बँडविड्थ वापरत नसेल, तर इतर भाडेकरू तिचा वापर करू शकतील. WAN गेटवेवर कोणती विशिष्ट क्यूइंग आणि ट्रॅफिक शेपिंग कॉन्फिगरेशन लागू केली पाहिजे?
टीप: अशा क्लास-बेस्ड क्यूइंग मेकॅनिझम्सचा विचार करा ज्या गॅरंटीड किमान (कमिटेड इन्फॉर्मेशन रेट) आणि कमाल मर्यादा अशा दोन्हीला सपोर्ट करतात, ज्यामुळे पॅरेंट पूल कडून न वापरलेली बँडविड्थ उसने घेण्याची परवानगी मिळते.
नमुना उत्तर पहा
WAN गेटवेवर Hierarchical Token Bucket (HTB) सह Class-Based Weighted Fair Queueing (CBWFQ) इम्प्लीमेंट करा. पॅरेंट शेपर 900 Mbps वर सेट करा (10% ओव्हरहेड रुल लागू करून). VR टेनंट क्लास (VLAN 150) साठी, 200 Mbps चा Committed Information Rate (CIR) (गॅरंटीड बँडविड्थ) आणि 500 Mbps चा Peak Information Rate (PIR) (मॅक्सिमम बर्स्ट लिमिट) कॉन्फिगर करा, जो लो लेटन्सी वैशिष्ट्ये असलेल्या हाय-प्राधान्य क्यूला असाइन केलेला असावा. शेअर्ड टेनंट क्लास (VLANs 10, 20, 30) साठी, 900 Mbps च्या बर्स्ट लिमिटसह 700 Mbps चा CIR कॉन्फिगर करा. HTB शेड्युलर अंतर्गत बँडविड्थ शेअरिंग (बॉरोइंग) इनेबल करा जेणेकरून जेव्हा VR कंपनीचा वापर 200 Mbps पेक्षा कमी असेल, तेव्हा न वापरलेली क्षमता त्यांच्या कॉन्फिगर केलेल्या वेट्सच्या आधारे इतर टेनंट क्लासेसमध्ये स्वयंचलितपणे वितरित केली जाईल. VR कंपनीने हाय-थ्रूटपुट ट्रान्सफर सुरू करताच, शेड्युलर ॲक्टिव्ह कनेक्शन्स ड्रॉप न करता इतर ट्रॅफिक क्लासेसना प्रीएम्प्ट करून गॅरंटीड 200 Mbps पर्यंतची बँडविड्थ त्वरित परत मिळवतो.
वारंवार विचारले जाणारे प्रश्न
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
या मालिकेमध्ये पुढे वाचा
निवासी इमारतींमध्ये हॉटेल-स्टाईल अतिथी WiFi का अयशस्वी ठरते
तुम्ही निदान करू शकाल की BTR ब्लॉक्स, विद्यार्थी वसतिगृहे आणि MDUs मधील रहिवासी वारंवार WiFi दोषांची तक्रार का करत आहेत आणि ते दुरुस्त करणारे ऑथेंटिकेशन मॉडेल निवडू शकाल. याचे उत्तर म्हणजे तुमच्या विद्यमान ऍक्सेस पॉइंट्सवर प्रति-घरगुती iPSK की देणे आणि अभ्यागतांसाठी स्वतंत्र captive portal नेटवर्क ठेवणे.
बहुभाडेकरू कार्यालयीन इमारतींसाठी WiFi नेटवर्कचे डिझाइन करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs ना बहुभाडेकरू कार्यालयीन इमारतींमध्ये स्केलेबल, सुरक्षित आणि वेगळे केलेले WiFi नेटवर्क डिझाइन करण्यासाठी विक्रेता-तटस्थ ब्लू प्रिंट प्रदान करते. यामध्ये IEEE 802.1Q अंतर्गत VLAN विभाजन, 802.1X आणि RADIUS द्वारे डायनॅमिक VLAN असाइनमेंट, हाय-डेन्सिटी वातावरणासाठी RF नियोजन, आणि GDPR आणि PCI-DSS अंतर्गत अनुपालन बाबींचा समावेश आहे. स्थळ संचालक आणि इमारत व्यवस्थापकांना प्रत्यक्ष उपयोजनापूर्वी उपयुक्त आर्किटेक्चर मार्गदर्शन, वास्तविक-जगातील केस स्टडीज आणि टाळण्यासारख्या कॉन्फिगरेशन त्रुटी मिळतील.
Mean time to innocence: WiFi चे दोषारोपण कसे टाळायचे
Mean time to innocence (MTTI) हा एक महत्त्वाचा मेट्रिक आहे जो नेटवर्कची समस्या ही त्यांची चूक नाही हे सिद्ध करण्यासाठी आयटी टीम्स किती वेळ घालवतात हे ठरवतो. हा मार्गदर्शक मल्टी-टेनंट वातावरणात एकमेकांवर दोषारोप करणे टाळण्यासाठी आणि सरासरी रिझोल्यूशन वेळ (MTTR) कमी करण्यासाठी सामायिक पुराव्यांच्या मदतीने पाच-पाच पायऱ्यांची एक ऑब्झर्वेबिलिटी कार्यपद्धती तपशीलवार सांगतो.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.