
Gestión de ancho de banda y calidad de servicio (QoS) en espacios de coworking
Una guía de referencia técnica autorizada para responsables de TI, arquitectos de red y directores de operaciones de instalaciones sobre la implementación de marcos robustos de gestión de ancho de banda y calidad de servicio (QoS) en entornos de coworking. Esta guía detalla la segmentación de red, la priorización del tráfico, las configuraciones independientes del proveedor y las métricas de ROI del mundo real para ofrecer conectividad de nivel empresarial. Cubre los estándares IEEE 802.11e/WMM, el diseño de VLAN, la limitación de velocidad por usuario y las estrategias de resolución de problemas con resultados comerciales medibles.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi multiinquilino →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

Resumen ejecutivo
Los espacios de co-working presentan un entorno de red y RF (radiofrecuencia) único y volátil. A diferencia de las oficinas corporativas tradicionales con un comportamiento de usuario predecible, o los hotspots públicos con bajas expectativas de ancho de banda, los espacios de co-working deben soportar despliegues de alta densidad y multi-inquilino donde los usuarios exigen un rendimiento de nivel empresarial, baja latencia y una fiabilidad excepcional. Un solo inquilino que realice una gran transferencia de datos o ejecute una sincronización de copia de seguridad sin restricciones puede degradar la experiencia inalámbrica de todo el recinto, lo que provoca la pérdida de inquilinos y una pérdida directa de ingresos.
Esta guía proporciona a los arquitectos de red y directores de TI un marco de trabajo práctico y neutral respecto al proveedor para implementar políticas de gestión de ancho de banda y calidad de servicio (QoS). Al aprovechar la segmentación de red avanzada con Guest WiFi y VLANs seguras, integrar WiFi Analytics para monitorizar la utilización en tiempo real y aplicar estándares estrictos IEEE 802.11e/WMM, los operadores pueden garantizar acuerdos de nivel de servicio (SLAs) para inquilinos de alto valor mientras mantienen una experiencia básica fluida para los visitantes esporádicos.
Análisis técnico detallado
El dilema de la red multi-inquilino
En un entorno de co-working multi-inquilino, el principal desafío es la imprevisibilidad del tráfico. En cualquier día, la red debe soportar simultáneamente comunicaciones unificadas como servicio (UCaaS) sensibles a la latencia (como Zoom o Microsoft Teams), sincronizaciones de bases de datos en la nube muy intermitentes, transferencias de archivos de alto rendimiento y streaming de vídeo recreativo. Sin una gestión activa, la programación "first-in, first-out" (FIFO) de los switches de red y puntos de acceso estándar conducirá inevitablemente al bufferbloat, un fenómeno en el que los paquetes de alto ancho de banda y que no son en tiempo real saturan las colas de búfer, introduciendo fluctuaciones (jitter) y latencia que destruyen la usabilidad de las aplicaciones en tiempo real.
Para mitigar esto, los administradores de red deben ir más allá de la simple limitación de velocidad hacia una arquitectura multicapa de calidad de servicio (QoS) y modelado de tráfico. Esto comienza con un diseño de red físico y lógico adecuado, aprovechando el hardware de nivel empresarial para segmentar y priorizar el tráfico.
Segmentación de red y diseño de VLAN
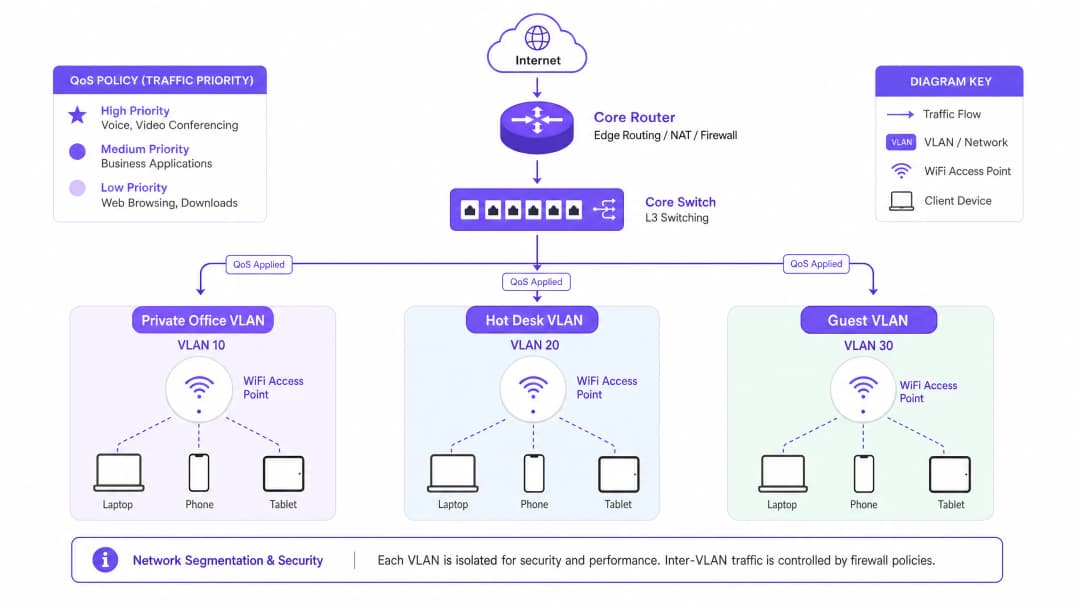
Una gestión eficaz del ancho de banda es imposible sin un aislamiento lógico estricto de los grupos de inquilinos. Recomendamos desplegar un mínimo de tres redes de área local virtuales (VLANs) distintas, mapeadas a SSIDs separados utilizando puntos de acceso empresariales de Cisco Wireless APs o hardware similar:
| ID de VLAN | Nombre de SSID | Público objetivo | Mecanismo de autenticación | Perfil de QoS |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
Inquilinos de oficinas privadas | WPA3-Enterprise (802.1X / Cloud RADIUS) | Platinum (Prioridad de Voz/Vídeo) |
| VLAN 20 | CoWork_HotDesk |
Miembros de escritorio flexible / hot-desking | WPA3-Enterprise o WPA3-SAE con Portal | Gold (Aplicaciones de negocio) |
| VLAN 30 | CoWork_Guest |
Visitantes de día / invitados | Captive Portal a través de Guest WiFi | Bronze (Mejor esfuerzo / tasa limitada) |
Al segmentar la red, los administradores pueden aplicar perfiles QoS adaptados en el límite de la VLAN, garantizando que el tráfico de invitados en la VLAN 30 nunca sature el tráfico crítico para el negocio en las VLAN 10 y 20. La implementación de estas políticas de seguridad requiere la integración con una solución robusta de Control de Acceso a la Red (NAC) para asignar dinámicamente las VLAN en función de las credenciales de usuario. Para obtener una guía detallada, consulte nuestra guía completa: Cómo implementar la autenticación 802.1X con Cloud RADIUS.
IEEE 802.11e y WiFi Multimedia (WMM)
En la capa inalámbrica, el QoS se rige por el estándar IEEE 802.11e, conocido comercialmente como WiFi Multimedia (WMM). WMM sustituye a la función de coordinación distribuida (DCF) heredada por el acceso al canal distribuido mejorado (EDCA). EDCA introduce cuatro categorías de acceso (AC), correspondientes a diferentes niveles de prioridad en el medio:
Voz (WMM-AC_VO) tiene la prioridad más alta y está diseñada para VoIP y audio interactivo en tiempo real. Utiliza los temporizadores de desconexión más cortos para minimizar la latencia. Vídeo (WMM-AC_VI) tiene una prioridad alta y está optimizado para videoconferencias y streaming multimedia, equilibrando una baja latencia con un alto rendimiento. Best Effort (WMM-AC_BE) es la categoría predeterminada para el tráfico web estándar, el correo electrónico y las aplicaciones generales. Background (WMM-AC_BK) tiene la prioridad más baja y está reservada para transferencias de datos no sensibles al tiempo, actualizaciones del sistema y copias de seguridad en segundo plano.
Para mantener la claridad de la voz y el vídeo en entornos de alta densidad, WMM debe estar habilitado de forma global en todos los puntos de acceso. Además, se deben configurar los mapas DSCP (Differentiated Services Code Point) para que las categorías WMM inalámbricas se traduzcan en paquetes IP cableados a medida que atraviesan conmutadores y routers.
-
Guía de implementación
Despliegue de limitación de tráfico y QoS paso a paso
La implementación de la gestión del ancho de banda en un espacio de co-working requiere un enfoque sistemático. Siga estos pasos de despliegue independientes del proveedor para establecer una estrategia de limitación de tráfico de nivel empresarial.
Paso 1: Establecer el presupuesto de ancho de banda WAN. Antes de configurar los límites internos, determine el rendimiento total de su WAN. Para un espacio de co-working típico de 200 personas, se recomienda una conexión de fibra simétrica de 1 Gbps / 1 Gbps. Reserve un margen de sobrecarga estricto del 10% en la pasarela WAN para evitar la saturación de la interfaz y el bufferbloat. Esto deja 900 Mbps de ancho de banda asignable.
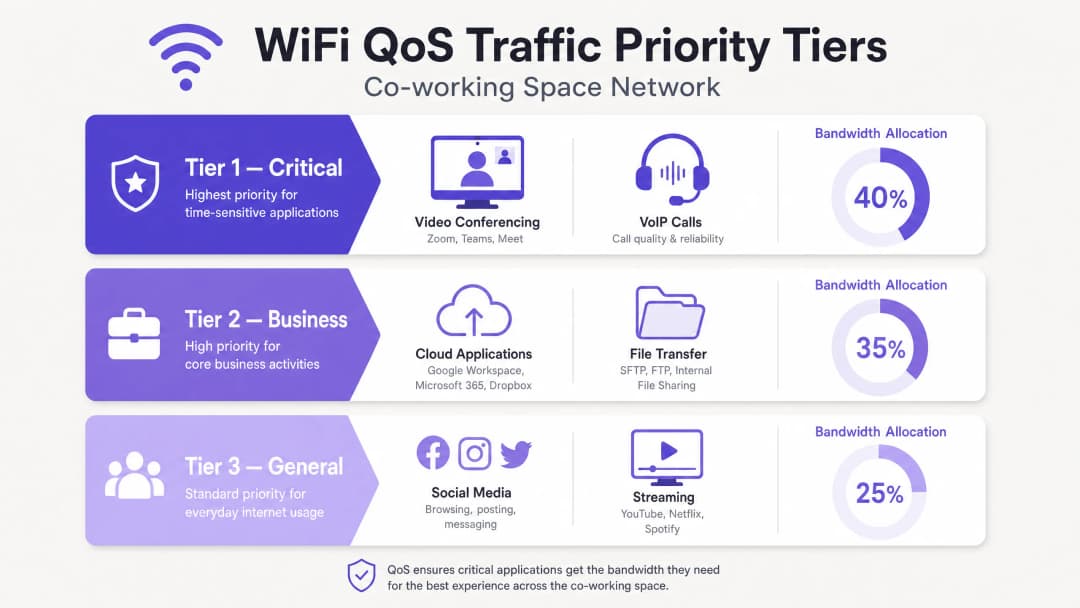
Paso 2: Definir clases de tráfico y colas de prioridad. Configure la cola equitativa ponderada basada en clases (CBWFQ) o la cola de baja latencia (LLQ) en su puerta de enlace o cortafuegos principal. Defina tres clases principales basadas en la VLAN de origen y las firmas de aplicaciones. El Nivel 1 (Crítico) asigna un 40 % de ancho de banda garantizado al tráfico de VoIP y UCaaS, asignado a DSCP EF. El Nivel 2 (Negocios) asigna un 35 % a las aplicaciones en la nube y al tráfico web, asignado a DSCP AF41. El Nivel 3 (General/Invitados) asigna un 25 % con un límite estricto agregado, asignado a DSCP CS1.
Paso 3: Configurar la limitación de velocidad por usuario (asignación dinámica de ancho de banda). Para evitar que los usuarios acaparadores degraden la calidad de la red, implemente una limitación dinámica de velocidad por usuario en lugar de límites estáticos siempre que sea posible. La limitación dinámica permite a los usuarios alcanzar velocidades más altas cuando la red está inactiva, pero los limita a un nivel de referencia garantizado durante los periodos de máxima actividad. Para el SSID de puestos flexibles, configure un límite dinámico de 50 Mbps de descarga / 20 Mbps de subida por cliente, con un mínimo garantizado de 10 Mbps simétricos durante el uso pico. Para el SSID de invitados, aplique un límite estricto y estático de 10 Mbps de descarga / 5 Mbps de subida por cliente.
Paso 4: Implementar filtrado a nivel de aplicación (Capa 7). Los cortafuegos y AP modernos aprovechan la inspección profunda de paquetes (DPI) para identificar aplicaciones independientemente de los puertos que utilicen. Configure reglas de Capa 7 para restringir el intercambio de archivos de punto a punto (P2P), las descargas de BitTorrent y las copias de seguridad personales en la nube a un máximo de 2 Mbps por usuario. Asegúrese de que los dominios UCaaS conocidos (por ejemplo, *.zoom.us, *.microsoft.com) se etiqueten automáticamente como DSCP EF o AF41.
-
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Buenas prácticas
Planificación rigurosa de RF y reutilización de canales
Los espacios de co-working de alta densidad sufren interferencia cocanal (CCI) cuando varios puntos de acceso funcionan en el mismo canal. En un espacio de trabajo moderno, migre los dispositivos heredados a las bandas de 5 GHz y 6 GHz. Si el espectro de 2,4 GHz debe permanecer habilitado para IoT, restríngalo a un número reducido de AP específicos utilizando canales no superpuestos (1, 6, 11) a la mínima potencia de transmisión. Despliegue Wi-Fi 6E o Wi-Fi 7 para aprovechar el nuevo espectro de 6 GHz, que ofrece hasta 14 canales adicionales de 80 MHz y puede eliminar la CCI por completo. Utilice un ancho de canal de 40 MHz en la banda de 5 GHz para equilibrar el rendimiento y la disponibilidad de canales.
Equidad en el tiempo de transmisión (Airtime Fairness)
Habilite la equidad en el tiempo de transmisión (ATF) en todos los AP de nivel empresarial. La función ATF asigna a todos los clientes el mismo tiempo de acceso al canal en lugar de un número idéntico de paquetes. Esto evita que los clientes heredados lentos (que funcionan con 802.11n o estándares anteriores) monopolicen el medio inalámbrico y reduzcan el rendimiento de los clientes modernos con WiFi 6 o 7 de alta velocidad.
Análisis y monitorización continuos
Aproveche WiFi Analytics de clase empresarial para obtener información detallada sobre el comportamiento de los inquilinos, la densidad de dispositivos y el uso de aplicaciones. Al analizar las tendencias históricas de tráfico, los administradores de TI pueden ajustar proactivamente las asignaciones de ancho de banda antes de que ocurran cuellos de botella físicos. Lo mismo se aplica a entornos de Hospitalidad, implementaciones de Retail y centros de Transport, donde la densidad inalámbrica multiinquilino es un desafío operativo constante.
Solución de problemas y mitigación de riesgos
Incluso con una configuración de QoS robusta, las redes de coworking experimentarán anomalías de rendimiento. La siguiente tabla proporciona una matriz de diagnóstico para los fallos más comunes relacionados con el ancho de banda.
| Síntoma | Causa raíz | Pasos de diagnóstico | Acción de mitigación |
|---|---|---|---|
| Llamadas de Zoom/Teams entrecortadas durante horas punta | Bufferbloat en la pasarela WAN o errores de mapeo DSCP | Realice una prueba de bufferbloat desde un dispositivo cliente; revise las estadísticas del puerto del switch para detectar paquetes de salida descartados | Habilite LLQ para el tráfico UCaaS en el router; ajuste la reserva de sobrecarga WAN del 10% al 15% |
| Alta latencia y pérdida de paquetes en la banda de 5 GHz | Interferencia de cocanal (CCI) causada por una potencia de transmisión excesiva de los AP o canales demasiado anchos | Realice un estudio de cobertura de RF o revise el mapa de canales y las métricas de interferencia del controlador | Reduzca el ancho de canal de 80 MHz a 40 MHz; habilite la Asignación Dinámica de Canales (DCA) |
| Un inquilino específico informa de velocidades lentas dentro de una oficina privada | Obstrucción física o el dispositivo cliente permanece conectado a un AP lejano (sticky client) | Verifique el RSSI del cliente y la banda conectada en el panel del controlador inalámbrico | Habilite el roaming rápido 802.11k/r/v; ajuste la tasa básica mínima a 12 Mbps o 24 Mbps |
| El uso de la red de invitados aumenta, desplazando a los inquilinos corporativos | Límites de velocidad de invitados omitidos o tiempos de espera de sesión del Captive Portal configurados demasiado largos | Verifique el consumo de ancho de banda agregado de la VLAN de invitados en el panel del firewall | Aplique límites de velocidad estrictos por usuario (10/5 Mbps) en el SSID de invitados; reduzca el tiempo de espera de la sesión a 4 horas |
ROI e impacto empresarial
Retención de inquilinos y reducción de cancelaciones
La queja número uno en los espacios de coworking es la mala conectividad de red. En una industria con bajos costes de cambio y abundantes alternativas de espacios flexibles, solo una semana de conectividad inestable puede provocar que un inquilino corporativo de alto valor rescinda su contrato de alquiler. Con una arquitectura QoS correctamente implementada, los operadores informan de manera constante que la rotación anual de inquilinos cae del promedio de la industria de 18-22% a menos del 8%, lo que representa un importante ingreso de alquiler retenido.
Nuevos ingresos a través de niveles Premium
Al aprovechar un núcleo de red robusto, los operadores de co-working pueden transformar su infraestructura WiFi de un centro de costes a una vía de ingresos de alto margen. Los operadores pueden ofrecer planes superiores a los inquilinos, pasando de planes estándar a paquetes de red premium, ofreciendo VLAN dedicadas, SSIDs privados, ancho de banda simétrico garantizado y direcciones IP estáticas por una cuota mensual adicional.
| Nivel de Plan | Características | Precios Indicativos |
|---|---|---|
| Estándar | SSID compartido para hot-desk, 50/20 Mbps, QoS de mejor esfuerzo, inicio de sesión mediante Captive Portal | Incluido en la suscripción básica |
| Premium | VLAN/SSID dedicado, 100/100 Mbps, QoS Platinum (prioridad VoIP), WPA3 | +150 £ al mes |
| Enterprise | SSID privado personalizado, 200 Mbps simétricos, integración con Cloud RADIUS, IP estática | +450 £ al mes |
Eficiencia Operativa
Al automatizar la asignación de ancho de banda y el modelado de tráfico, el volumen diario de incidencias de soporte técnico de TI por "red lenta" se puede reducir en hasta un 75%. Esto permite a los gestores de comunidad locales centrarse en la hospitalidad y las ventas en lugar de en la resolución de problemas de la red. Los mismos principios se aplican a los centros de salud y a los espacios del sector público, donde la fiabilidad de la red es críticamente operativa. Para seguir leyendo sobre estrategias de despliegue inalámbrico de alta densidad, consulte nuestra guía: WiFi en Escuelas: La Guía de 2026 para Administradores y TI.
-
Escuche: El Podcast Informativo Técnico
-
Referencias
[1] Cisco Systems, "Guía de Despliegue de WiFi de Alta Densidad," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Enmienda 8: Mejoras de Calidad de Servicio en el Control de Acceso al Medio (MAC)," 2005. [4] Aruba Networks, "Libro Blanco de la Tecnología Airtime Fairness," 2024.
Definiciones clave
Bufferbloat
Alta latencia y fluctuación de fase (jitter) causadas por el almacenamiento excesivo de paquetes en búfer en los equipos de red, especialmente en el límite de la WAN. Cuando el tráfico de gran ancho de banda que no es en tiempo real satura estos búferes, los paquetes en tiempo real (como VoIP y vídeo) se retrasan, lo que provoca una grave degradación del rendimiento.
Los equipos de TI se enfrentan al bufferbloat cuando los usuarios se quejan de videollamadas entrecortadas a pesar de tener internet de fibra de alta velocidad. Se mitiga reservando un 10% de margen de ancho de banda WAN y aplicando una gestión activa de colas (AQM) como FQ-CoDel.
Quality of Service (QoS)
Conjunto de tecnologías y técnicas utilizadas para gestionar los recursos de red priorizando tipos de tráfico específicos. Los mecanismos de QoS permiten a los administradores garantizar el ancho de banda, minimizar la latencia y controlar la fluctuación de fase (jitter) para las aplicaciones críticas.
Esencial en espacios de co-working multiinquilino para garantizar que las herramientas de colaboración en tiempo real (Zoom, Teams) tengan prioridad sobre las transferencias de archivos en segundo plano y el streaming recreativo.
WiFi Multimedia (WMM)
Una certificación de interoperabilidad de la WiFi Alliance basada en el estándar IEEE 802.11e. Proporciona funciones de Quality of Service (QoS) a las redes WiFi al priorizar el tráfico en cuatro categorías de acceso (Access Categories): voz, vídeo, mejor esfuerzo (Best Effort) y segundo plano.
Debe habilitarse de forma global en los puntos de acceso de los espacios de co-working para garantizar que los dispositivos inalámbricos puedan priorizar los paquetes de voz y vídeo antes de que se transmitan por el aire.
Differentiated Services Code Point (DSCP)
Un campo de 6 bits en la cabecera de un paquete IP que se utiliza para clasificar y priorizar el tráfico de red en la Capa 3. Las etiquetas estándar incluyen EF (Expedited Forwarding para voz) y AF (Assured Forwarding para vídeo y aplicaciones empresariales).
Se utiliza para mantener la prioridad de QoS a medida que el tráfico se desplaza desde el AP inalámbrico, a través de los switches cableados, y sale por el router de la pasarela WAN. Las etiquetas DSCP deben conservarse de extremo a extremo para que la QoS funcione correctamente.
Airtime Fairness (ATF)
Una función inalámbrica empresarial que asigna el tiempo de transmisión de canal (airtime) de forma equitativa entre los clientes conectados, independientemente de su velocidad de conexión o estándar inalámbrico.
Evita que los dispositivos heredados o lejanos con baja intensidad de señal consuman un tiempo excesivo del medio inalámbrico, protegiendo el rendimiento de los dispositivos WiFi 6/7 modernos en entornos de coworking de alta densidad.
Dynamic Bandwidth Allocation
Una técnica de modelado de tráfico que ajusta dinámicamente los límites de ancho de banda de un usuario en función de la utilización de la red en tiempo real, permitiendo altas velocidades de ráfaga cuando la red está inactiva y aplicando límites estrictos durante las horas puntas.
Permite a los operadores de coworking ofrecer una experiencia de usuario rápida y fluida sin arriesgarse a la saturación total de la red durante las horas puntas de actividad empresarial.
Co-Channel Interference (CCI)
Interferencia que ocurre cuando dos o más puntos de acceso inalámbricos cercanos operan en el mismo canal de frecuencia, lo que los obliga a compartir el tiempo de transmisión y reduce drásticamente la capacidad inalámbrica global.
Un problema importante en espacios de coworking de alta densidad. Se mitiga mediante una planificación de canales adecuada, reduciendo el ancho de banda del canal a 40 MHz y utilizando la banda de 6 GHz en despliegues WiFi 6E/7.
Client Isolation
Una función de seguridad y rendimiento en puntos de acceso inalámbricos que impide que los clientes inalámbricos conectados se comuniquen directamente entre sí o escaneen otros dispositivos en la misma subred.
Obligatorio para redes de invitados y SSID de hot-desking para proteger la seguridad de los inquilinos y evitar que el tráfico de difusión inalámbrico innecesario (como ARP y mDNS) consuma tiempo de transmisión.
Ejemplos prácticos
Un espacio de coworking de alta densidad que abarca 15.000 pies cuadrados distribuidos en dos plantas alberga a 250 miembros activos diarios, incluidos 15 inquilinos de oficinas privadas. Durante las horas punta (de 10:00 a 15:00), los usuarios experimentan graves problemas de jitter y pérdida de paquetes en las llamadas de Microsoft Teams y Zoom. Las instalaciones disponen de una conexión de fibra simétrica de 500 Mbps. Diseñe una estrategia de asignación de ancho de banda y QoS independiente del proveedor para resolver este problema.
Para resolver la latencia y el jitter en las horas punta, implemente una estrategia de QoS de tres frentes: cola a nivel de WAN, modelado de tráfico inalámbrico y segmentación lógica.
Limitación de velocidad y colas a nivel de WAN: establezca un límite de ancho de banda WAN en el router de puerta de enlace a 450 Mbps (el 90 % del circuito de 500 Mbps) para evitar el bufferbloat. Configure colas de baja latencia (LLQ) en la interfaz WAN con una cola de prioridad estricta de 50 Mbps para el tráfico de voz y videoconferencias (identificado mediante firmas DPI de capa 7 para Zoom, Teams y Webex), asignado a DSCP EF. Configure CBWFQ para los 400 Mbps restantes: la Clase 1 (Oficina privada VLAN 10) recibe una garantía de ancho de banda del 50 % (200 Mbps), con capacidad de ráfaga de hasta 450 Mbps, asignada a DSCP AF41; la Clase 2 (Hot-Desk VLAN 20) recibe una garantía del 35 % (140 Mbps), con capacidad de ráfaga de hasta 300 Mbps, asignada a DSCP AF21; la Clase 3 (Invitados VLAN 30) recibe una garantía del 15 % (60 Mbps), con un límite estricto de 100 Mbps en total, asignada a DSCP CS1.
Configuración de la capa inalámbrica (WMM y roaming): habilite WiFi Multimedia (WMM) de forma global en todos los AP, asignando las colas de voz y vídeo inalámbricas directamente a las marcaciones cableadas DSCP EF y AF41. Aplique Airtime Fairness (ATF) en todos los AP. Establezca la tasa básica mínima en 24 Mbps en la banda de 5 GHz y desactive la de 2.4 GHz en el 80 % de los AP.
Limitación de velocidad por usuario: aplique una limitación de velocidad dinámica por usuario en la VLAN 20 (Hot-Desks): 30 Mbps de descarga / 10 Mbps de subida por cliente, con capacidad de ráfaga de hasta 50 Mbps cuando la utilización total de la red sea inferior al 60 %. Aplique límites estáticos estrictos por usuario en la VLAN 30 (Invitados): 10 Mbps de descarga / 3 Mbps de subida.
Un operador de coworking empresarial desea realizar una venta adicional a un inquilino de servicios financieros de alto valor que requiere una red dedicada y altamente segura para 30 empleados dentro de una suite de oficinas privadas. Exigen un rendimiento simétrico garantizado de 100 Mbps, un SSID dedicado y un aislamiento estricto de todos los demás inquilinos para cumplir con las regulaciones financieras. Detalle la configuración paso a paso y el modelo de implementación para ofrecer este servicio utilizando una infraestructura física compartida.
Para ofrecer este servicio empresarial premium de forma segura y fiable en una infraestructura compartida, utilice la asignación dinámica de VLAN, el aprovisionamiento de SSID dedicados y una reserva de ancho de banda QoS estricta.
Segmentación lógica de la red y seguridad: cree una VLAN dedicada (VLAN 105) en el switch principal y en el firewall de la puerta de enlace. Configure un SSID dedicado llamado CoWork_FinSecure emitido únicamente por los puntos de acceso cercanos a la oficina privada del cliente. Proteja el SSID utilizando la autenticación WPA3-Enterprise integrada con un servidor RADIUS en la nube. A cada empleado del cliente se le asignan credenciales 802.1X únicas; tras una autenticación correcta, el servidor RADIUS devuelve un atributo Tunnel-Private-Group-ID de 105, dirigiendo dinámicamente el dispositivo del usuario a la VLAN 105. Configure ACL estrictas en el firewall de la puerta de enlace para bloquear todo el tráfico inter-VLAN entre la VLAN 105 y cualquier otra VLAN de otros clientes.
Reserva de ancho de banda y perfiles QoS: en la puerta de enlace WAN, cree una clase de tráfico dedicada para la VLAN 105. Configure una política CBWFQ que garantice un rendimiento WAN simétrico de 100 Mbps exclusivamente para la VLAN 105. Establezca un límite estricto de modelado de tráfico (traffic-shaping) de 100 Mbps en la VLAN 105 para evitar que el cliente supere su SLA. Dentro de la VLAN 105, habilite la traducción de etiquetas QoS: asigne las etiquetas DSCP entrantes de los clientes (EF para VoIP, AF41 para vídeo) directamente a las colas WAN correspondientes.
Optimización a nivel de cliente: habilite el aislamiento de clientes en el SSID CoWork_FinSecure para evitar que los dispositivos dentro de la VLAN se escaneen o se comuniquen entre sí, lo que añade una capa adicional de cumplimiento normativo.
Durante una conferencia tecnológica a gran escala celebrada en la sala de eventos de un espacio de co-working, 150 asistentes se conectan al Guest WiFi simultáneamente. En 30 minutos, toda la red se paraliza. Los miembros de los escritorios compartidos en otras partes del edificio no pueden cargar páginas web básicas y el mostrador de recepción del recinto no puede procesar pagos con tarjeta de crédito. Diagnostique el fallo de la red y describa las medidas de mitigación de emergencia inmediatas y la solución arquitectónica a largo plazo.
Este es un fallo clásico de tormenta de difusión (broadcast storm) y saturación del medio inalámbrico, agravado por la falta de aislamiento del ancho de banda a nivel de WAN.
Análisis de diagnóstico: 150 clientes activos en un único AP de invitados en el salón de eventos saturan el medio inalámbrico. Si los clientes están conectados en la banda de 2.4 GHz o utilizan canales anchos de 80 MHz, la interferencia de canal compartido (CCI) se dispara, lo que provoca retransmisiones masivas de paquetes. Una inundación de solicitudes DHCP y tráfico de difusión (ARP, mDNS) desde la red de invitados satura la CPU del router principal. La red de invitados carece de un límite de ancho de banda agregado, lo que permite que los dispositivos de los asistentes a la conferencia consuman todo el circuito WAN.
Mitigación de emergencia inmediata (resolución en 15 minutos): Inicie sesión en el firewall principal y aplique inmediatamente un límite de ancho de banda agregado en la VLAN de invitados (VLAN 30), limitándola a 50 Mbps en total. Establezca un límite estricto por usuario de 3 Mbps de descarga / 1 Mbps de subida en el SSID de invitados. Active el aislamiento de clientes (Client Isolation) en el SSID de invitados para bloquear el tráfico inalámbrico de extremo a extremo (peer-to-peer) y evitar que los paquetes de difusión se propaguen por el espectro radioeléctrico.
Solución arquitectónica a largo plazo: Despliegue puntos de acceso dedicados de alta densidad (APs WiFi 6E/7 con antenas direccionales) específicamente para el salón de eventos en una VLAN dedicada independiente (VLAN 40 - Espacio de eventos). Configure el firewall principal para priorizar la VLAN 90 (POS/Operaciones) con un mínimo garantizado de 10 Mbps (DSCP CS5) y la VLAN 20 (Hot-Desks) con un mínimo garantizado de 200 Mbps. Aplique un límite agregado estricto y no ampliable de 150 Mbps en la VLAN de eventos (VLAN 40).
Preguntas de práctica
Q1. Un operador de coworking nota que el uso de la CPU del router de su pasarela principal se dispara al 95 % todos los martes y jueves por la tarde, coincidiendo con una caída en las velocidades de red para todos los inquilinos. No hay transferencias de archivos de gran tamaño activas en ese momento. ¿Cuál es la causa más probable y cómo debería abordarla el arquitecto de red?
Sugerencia: Examine los ajustes de seguridad y protocolo en las redes de invitados y hot-desks. Los picos en la CPU sin un alto rendimiento suelen indicar altas tasas de paquetes por segundo (PPS) provenientes de tráfico de difusión o protocolos de descubrimiento de dispositivos.
Ver respuesta modelo
La causa más probable es una tormenta de difusión o un tráfico de multidifusión excesivo (como los protocolos de descubrimiento mDNS, ARP o Bonjour) que se origina en los SSID de invitados y hot-desks. En entornos de alta densidad con cientos de dispositivos, los protocolos de descubrimiento en segundo plano pueden generar miles de paquetes por segundo. Debido a que los paquetes de difusión deben ser procesados por cada dispositivo y por la pasarela principal, esto satura la CPU del router sin generar un uso significativo del ancho de banda.
Para solucionar esto: (1) Habilite Client Isolation de forma global en los SSID de invitados y hot-desks. Esto bloquea inmediatamente la comunicación inalámbrica de igual a igual y evita que los paquetes de difusión/multidifusión se repitan a través del medio inalámbrico. (2) Habilite el snooping IGMP en todos los conmutadores para restringir el tráfico de multidifusión únicamente a los puertos que lo soliciten activamente, reduciendo la carga de la CPU del conmutador y del router. (3) Configure el controlador inalámbrico para descartar las tramas ARP y otras tramas de difusión a nivel de punto de acceso, convirtiendo las solicitudes ARP en unidifusión siempre que sea posible.
Q2. Un administrador de TI desea implementar QoS para un espacio de coworking pero descubre que sus conmutadores heredados no admiten el mapeo DSCP, sino únicamente el etiquetado básico de Capa 2 CoS (clase de servicio) 802.1p. ¿Cómo deberían adaptar su diseño de QoS para mantener la priorización del tráfico?
Sugerencia: 802.1p CoS funciona en la Capa 2 (trama Ethernet), mientras que DSCP funciona en la Capa 3 (cabecera IP). Cuando el mapeo de Capa 3 no está disponible, la priorización debe mantenerse dentro del dominio de difusión local utilizando valores CoS.
Ver respuesta modelo
Cuando la asignación de DSCP en Capa 3 no es compatible con los conmutadores de extremo, el administrador de TI debe recurrir al etiquetado de Clase de Servicio (CoS) 802.1p en Capa 2. Configure los puntos de acceso inalámbricos para asignar las categorías de acceso WMM directamente a las etiquetas CoS 802.1p de Capa 2 a medida que el tráfico ingresa a la red cableada. Por ejemplo: WMM-AC_VO (Voz) se asigna a CoS 6; WMM-AC_VI (Vídeo) se asigna a CoS 5; WMM-AC_BE (Best Effort) se asigna a CoS 0. En los conmutadores antiguos, configure la cola de salida según los valores de CoS utilizando Weighted Round Robin (WRR) o colas de prioridad estricta en los puertos de enlace ascendente del conmutador, asignando CoS 6 y 5 a las colas de mayor prioridad. En el router de puerta de enlace central (que admite Capa 3), configure el puerto del conmutador de entrada para leer las etiquetas CoS de Capa 2 entrantes y volver a marcarlas con los valores DSCP de Capa 3 correspondientes (por ejemplo, de CoS 6 a DSCP EF, de CoS 5 a DSCP AF41) antes de enrutar el tráfico a través de la interfaz WAN.
Q3. Un espacio de co-working tiene una conexión de fibra simétrica de 1 Gbps. El operador quiere garantizar que una empresa de desarrollo de realidad virtual (VR) que ocupa una suite privada obtenga un rendimiento simétrico de al menos 200 Mbps con una latencia inferior a 5 ms. Sin embargo, también quieren asegurarse de que si la empresa de VR no está utilizando su ancho de banda, otros inquilinos puedan aprovecharlo. ¿Qué configuración específica de cola y modelado de tráfico se debe aplicar en la puerta de enlace WAN?
Sugerencia: Considere mecanismos de cola basados en clases que admitan tanto un mínimo garantizado (tasa de información comprometida) como un límite máximo, permitiendo tomar prestado el ancho de banda no utilizado de un grupo principal.
Ver respuesta modelo
Implemente Class-Based Weighted Fair Queueing (CBWFQ) con Hierarchical Token Bucket (HTB) en la puerta de enlace WAN. Establezca el modelador principal en 900 Mbps (aplicando la regla del 10% de sobrecarga). Para la clase de inquilino de VR (VLAN 150), configure una Tasa de Información Comprometida (CIR) de 200 Mbps (ancho de banda garantizado) y una Tasa de Información de Pico (PIR) de 500 Mbps (límite máximo de ráfaga), asignada a una cola de alta prioridad con características de baja latencia. Para la clase de inquilinos compartidos (VLANs 10, 20, 30), configure un CIR de 700 Mbps con un límite de ráfaga de 900 Mbps. Habilite el uso compartido de ancho de banda (préstamo) bajo el programador HTB para que cuando la utilización de la empresa de VR esté por debajo de 200 Mbps, la capacidad no utilizada se distribuya automáticamente entre las otras clases de inquilinos en función de sus pesos configurados. Tan pronto como la empresa de VR inicie una transferencia de alto rendimiento, el programador recuperará inmediatamente el ancho de banda hasta los 200 Mbps garantizados,優先ando este tráfico sobre las otras clases de tráfico sin interrumpir las conexiones activas.
Preguntas frecuentes
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
Continúe leyendo esta serie
Por qué el WiFi para huéspedes de estilo hotelero falla en los edificios residenciales
Podrá diagnosticar por qué los residentes de bloques BTR, residencias de estudiantes y MDU no dejan de notificar fallos de WiFi, y elegir el modelo de autenticación que los solucione. La respuesta es una clave iPSK por hogar en sus puntos de acceso existentes, manteniendo una red de Captive Portal independiente para los visitantes.
Diseño de redes WiFi para edificios de oficinas multi-inquilino
Esta guía proporciona a directores de TI, arquitectos de redes y CTO una hoja de ruta neutral respecto al proveedor para diseñar redes WiFi escalables, seguras y aisladas en edificios de oficinas multi-inquilino. Cubre la segmentación de VLAN bajo IEEE 802.1Q, la asignación dinámica de VLAN mediante 802.1X y RADIUS, la planificación de RF para entornos de alta densidad y consideraciones de cumplimiento normativo bajo GDPR y PCI-DSS. Los operadores de recintos y gestores de edificios encontrarán orientación arquitectónica práctica, casos de estudio reales y errores de configuración que deben evitar antes de la implementación.
Tiempo medio hasta la inocencia: cómo demostrar que el problema no es el WiFi
El tiempo medio hasta la inocencia (MTTI) es la métrica clave que define cuánto tiempo dedican los equipos de TI a demostrar que un problema de red no es su culpa. Esta guía detalla una metodología de observabilidad de cinco pasos para eliminar el juego de las culpas en entornos multi-tenant, sustituyendo las acusaciones por pruebas compartidas para reducir el tiempo medio de resolución (MTTR).
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.