
Gerenciamento de largura de banda e Qualidade de Serviço (QoS) em espaços de co-working
Um guia de referência técnica definitivo para gerentes de TI, arquitetos de rede e diretores de operações de instalações sobre como implementar estruturas robustas de gerenciamento de largura de banda e Qualidade de Serviço (QoS) em ambientes de co-working. Este guia detalha segmentação de rede, priorização de tráfego, configurações independentes de fornecedor e métricas reais de ROI para entregar conectividade de classe empresarial. Abrange os padrões IEEE 802.11e/WMM, design de VLAN, limitação de taxa por usuário e estratégias de solução de problemas com resultados de negócios mensuráveis.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Multi-Tenant →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

Resumo Executivo
Os espaços de co-working apresentam um ambiente de RF (radiofrequência) e de rede único e volátil. Ao contrário dos escritórios corporativos tradicionais com comportamento de usuário previsível, ou hotspots públicos com baixas expectativas de largura de banda, os espaços de co-working devem suportar implantações multi-tenant de alta densidade onde os usuários exigem taxa de transferência de nível empresarial, baixa latência e confiabilidade excepcional. Um único tenant que realize uma grande transferência de dados ou execute uma sincronização de backup sem restrições pode degradar a experiência sem fio de todo o local, levando à rotatividade de tenants e perda direta de receita.
Este guia fornece aos arquitetos de rede e diretores de TI uma estrutura prática e independente de fornecedor para implementar políticas de Gerenciamento de Largura de Banda e Qualidade de Serviço (QoS). Ao aproveitar a segmentação de rede avançada com Guest WiFi e VLANs seguras, integrando WiFi Analytics para monitorar a utilização em tempo real e aplicando padrões estritos IEEE 802.11e/WMM, os operadores podem garantir Acordos de Nível de Serviço (SLAs) para tenants de alto valor, mantendo uma experiência básica fluida para visitantes casuais.
-
Visão Técnica Detalhada
O Dilema da Rede Multi-Tenant
Em um ambiente de co-working multi-tenant, o principal desafio é a imprevisibilidade do tráfego. Em qualquer dia, a rede deve suportar simultaneamente Comunicações Unificadas como Serviço (UCaaS) sensíveis à latência (como Zoom ou Microsoft Teams), sincronizações de banco de dados em nuvem altamente instáveis, transferências de arquivos de alta taxa de transferência e streaming de vídeo recreativo. Sem um gerenciamento ativo, o agendamento "primeiro a entrar, primeiro a sair" (FIFO) de switches de rede e pontos de acesso padrão levará inevitavelmente ao bufferbloat - um fenômeno no qual pacotes que não são de tempo real e de alta largura de banda saturam as filas de buffer, introduzindo jitter e latência que destroem a usabilidade de aplicativos em tempo real.
Para mitigar isso, os administradores de rede devem ir além da simples limitação de taxa para uma arquitetura multicamada de Qualidade de Serviço (QoS) e modelagem de tráfego. Isso começa com um design de rede físico e lógico adequado, aproveitando hardware de nível empresarial para segmentar e priorizar o tráfego.
Segmentação de Rede e Design de VLAN
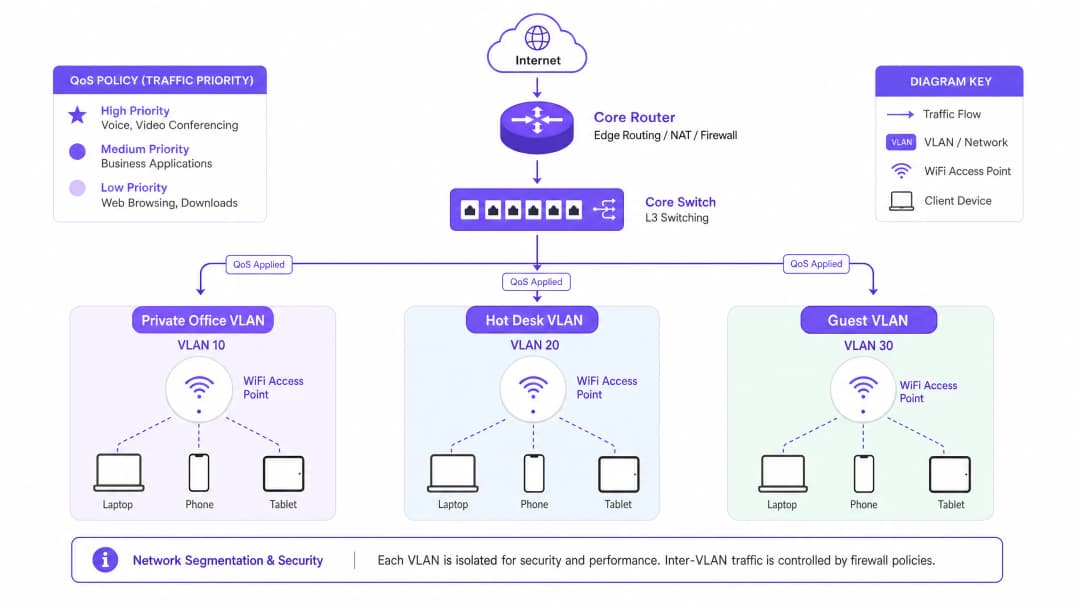
O gerenciamento eficaz de largura de banda é impossível sem o isolamento lógico estrito dos grupos de tenants. Recomendamos a implantação de no mínimo três Virtual Local Area Networks (VLANs) distintas, mapeadas para SSIDs separados usando Cisco Wireless APs de nível empresarial ou hardware semelhante:
| ID da VLAN | Nome do SSID | Público-Alvo | Mecanismo de Autenticação | Perfil de QoS |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
Tenants de escritórios privados | WPA3-Enterprise (802.1X / Cloud RADIUS) | Platinum (Prioridade de voz/vídeo) |
| VLAN 30 | CoWork_Guest |
Visitantes diários / convidados | Captive Portal via Guest WiFi | Bronze (Melhor esforço / taxa limitada) |
Ao segmentar a rede, os administradores podem aplicar perfis de QoS personalizados no limite da VLAN, garantindo que o tráfego de convidados na VLAN 30 nunca congestione o tráfego essencial para os negócios nas VLANs 10 e 20. A implementação dessas políticas de segurança requer a integração com uma solução robusta de Network Access Control (NAC) para atribuir VLANs dinamicamente com base nas credenciais do usuário. Para obter orientações detalhadas, consulte o nosso guia completo: How to Implement 802.1X Authentication with Cloud RADIUS.
IEEE 802.11e e WiFi Multimedia (WMM)
Na camada sem fio, o QoS é regulado pelo padrão IEEE 802.11e, conhecido comercialmente como WiFi Multimedia (WMM). O WMM substitui a antiga Função de Coordenação Distribuída (DCF) pelo Acesso de Canal Distribuído Aprimorado (EDCA). O EDCA introduz quatro Categorias de Acesso (ACs), correspondentes a diferentes níveis de prioridade no meio:
Voz (WMM-AC_VO) tem a prioridade mais alta e foi projetada para VoIP e áudio interativo em tempo real. Ela utiliza os menores temporizadores de backoff para minimizar a latência. Vídeo (WMM-AC_VI) tem alta prioridade e é otimizada para videoconferências e streaming de mídia, equilibrando baixa latência com alto rendimento. Melhor Esforço (WMM-AC_BE) é a categoria padrão para tráfego web padrão, e-mail e aplicativos gerais. Segundo Plano (WMM-AC_BK) tem a prioridade mais baixa e é reservada para transferências de dados não sensíveis ao tempo, atualizações de sistema e backups em segundo plano.
Para manter a clareza de voz e vídeo em ambientes de alta densidade, o WMM deve ser ativado globalmente em todos os pontos de acesso. Além disso, os mapeamentos DSCP (Differentiated Services Code Point) devem ser configurados para que as categorias WMM sem fio sejam traduzidas em pacotes IP com fio à medida que passam por switches e roteadores.
Guia de Implementação
Passo a Passo para Implantação de QoS e Modelagem de Tráfego
A implementação do gerenciamento de largura de banda em um espaço de co-working requer uma abordagem sistemática. Siga estes passos de implantação independentes de fabricante para estabelecer uma estratégia de modelagem de tráfego de nível empresarial.
Passo 1: Estabelecer o orçamento de largura de banda WAN. Antes de configurar os limites internos, determine o seu rendimento total da WAN. Para um espaço de co-working típico de 200 pessoas, recomenda-se uma conexão de fibra simétrica de 1 Gbps / 1 Gbps. Reserve um buffer de overhead rígido de 10% no gateway da WAN para evitar a saturação da interface e o bufferbloat. Isso deixa 900 Mbps de largura de banda alocável.
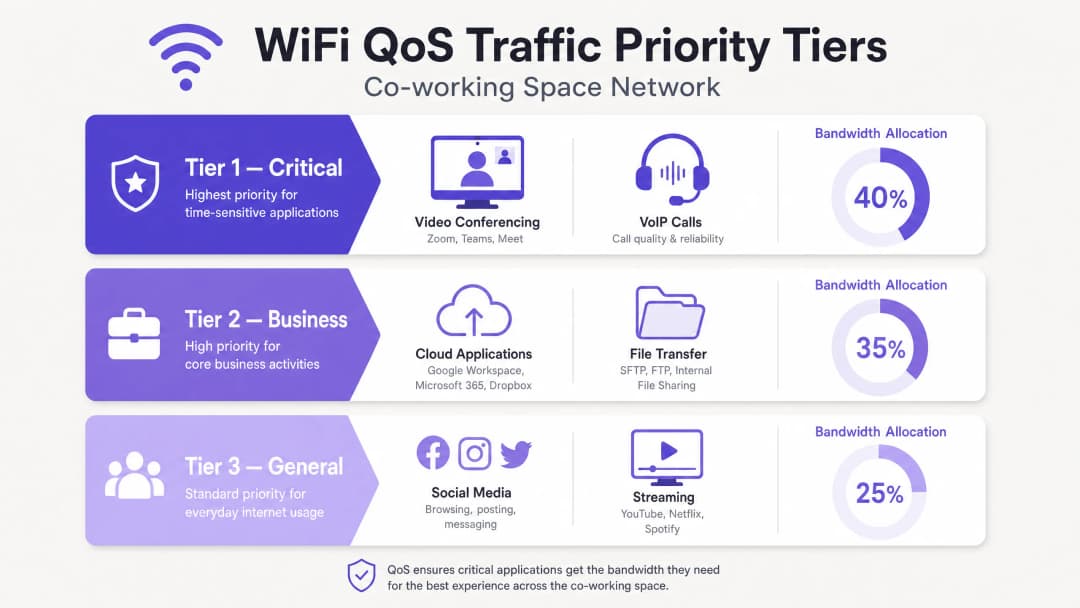
Passo 2: Defina as classes de tráfego e filas de prioridade. Configure o Class-Based Weighted Fair Queueing (CBWFQ) ou Low Latency Queueing (LLQ) no seu gateway/firewall principal. Defina três classes principais com base no VLAN de origem e nas assinaturas de aplicativos. O Nível 1 (Crítico) aloca 40% de largura de banda garantida para tráfego VoIP e UCaaS, mapeado para DSCP EF. O Nível 2 (Negócios) aloca 35% para aplicativos em nuvem e tráfego web, mapeado para DSCP AF41. O Nível 3 (Geral/Visitante) aloca 25% com um limite agregado estrito, mapeado para DSCP CS1.
Passo 3: Configure a limitação de taxa por usuário (alocação dinâmica de largura de banda). Para evitar que "sugadores de banda" prejudiquem a qualidade da rede, implemente a limitação dinâmica de taxa por usuário em vez de limites estáticos sempre que possível. A limitação dinâmica permite que os usuários atinjam velocidades mais altas quando a rede está ociosa, mas os reduz a uma linha de base garantida durante períodos de pico. Para o SSID flexível/hot-desk, configure um limite dinâmico de 50 Mbps de download / 20 Mbps de upload por cliente, com um mínimo garantido de 10 Mbps simétricos durante o pico de uso. Para o SSID de visitantes, aplique um limite estático estrito de 10 Mbps de download / 5 Mbps de upload por cliente.
Passo 4: Implemente filtragem na camada de aplicativo (Camada 7). Firewalls e APs modernos utilizam Deep Packet Inspection (DPI) para identificar aplicativos independentemente das portas que utilizam. Configure regras de Camada 7 para restringir o compartilhamento de arquivos ponto a ponto (P2P), downloads de BitTorrent e backups em nuvem pessoal a um máximo de 2 Mbps por usuário. Certifique-se de que domínios conhecidos de UCaaS (ex: *.zoom.us, *.microsoft.com) sejam automaticamente marcados como DSCP EF ou AF41.
-
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Melhores Práticas
Planejamento de RF Rigoroso e Reutilização de Canais
Espaços de co-working de alta densidade sofrem com Interferência de Co-canal (CCI) quando múltiplos pontos de acesso operam no mesmo canal. Em um espaço de trabalho moderno, migre dispositivos legados para as bandas de 5 GHz e 6 GHz. Se o 2.4 GHz precisar continuar ativo para IoT, restrinja-o a um número pequeno de APs específicos usando canais que não se sobrepõem (1, 6, 11) com a potência mínima de transmissão. Implante Wi-Fi 6E ou Wi-Fi 7 para aproveitar o espectro de 6 GHz recém-liberado, que oferece até 14 canais adicionais de 80 MHz e pode eliminar completamente a CCI. Mantenha uma largura de canal de 40 MHz na banda de 5 GHz para equilibrar o rendimento com a disponibilidade de canais.
Airtime Fairness
Habilite o Airtime Fairness (ATF) em todos os APs de nível corporativo. O ATF aloca a todos os clientes um tempo igual de acesso ao canal, em vez de um número igual de pacotes. Isso evita que clientes legados lentos (operando em padrões 802.11n ou mais antigos) monopolizem o meio sem fio e arrastem para baixo o desempenho dos clientes modernos de alta velocidade Wi-Fi 6/7.
Análise e Monitoramento Contínuos
Aproveite a análise de WiFi Analytics de nível empresarial para obter insights profundos sobre o comportamento dos inquilinos, a densidade de dispositivos e o uso de aplicativos. Ao analisar as tendências históricas de tráfego, os gerentes de TI podem ajustar proativamente as alocações de largura de banda antes que ocorram gargalos físicos. O mesmo se aplica a ambientes de Hospitality, implantações de Retail e hubs de Transport, onde a densidade sem fio multi-inquilino é um desafio operacional constante.
Resolução de Problemas e Mitigação de Riscos
Mesmo com uma configuração robusta de QoS, as redes de co-working encontrarão anomalias de desempenho. A tabela abaixo fornece uma matriz de diagnóstico para as falhas mais comuns relacionadas à largura de banda.
| Sintoma | Causa Raiz | Etapas de Diagnóstico | Ação de Mitigação |
|---|---|---|---|
| Chamadas de Zoom/Teams instáveis durante as horas de pico | Bufferbloat no gateway WAN ou erros de mapeamento DSCP | Execute um teste de bufferbloat a partir de um dispositivo cliente; verifique as estatísticas de porta do switch para pacotes de saída descartados | Habilite LLQ para tráfego UCaaS no roteador; ajuste a reserva de overhead da WAN de 10% para 15% |
| Alta latência e perda de pacotes na banda de 5 GHz | Interferência de Co-Canal (CCI) causada por potência excessiva de transmissão do AP ou canais excessivamente largos | Realize uma pesquisa de local de RF ou revise o mapa de canais e as métricas de interferência do controlador | Reduza a largura do canal de 80 MHz para 40 MHz; habilite a Atribuição Dinâmica de Canal (DCA) |
| Um inquilino específico relata velocidades lentas dentro de um escritório privado | Obstrução física ou o dispositivo cliente preso a um AP distante (sticky client) | Verifique o RSSI do cliente e a banda conectada no painel do controlador sem fio | Habilite o roaming rápido 802.11k/r/v; ajuste a taxa básica mínima para 12 Mbps ou 24 Mbps |
| O pico de uso da rede de convidados congestiona os inquilinos corporativos | Limites de taxa de convidados sendo burlados ou limites de tempo de sessão do Captive Portal definidos como muito longos | Verifique o consumo de largura de banda agregada da VLAN de convidados no painel do firewall | Aplique limites rígidos de taxa por usuário (10/5 Mbps) no SSID de convidados; reduza o tempo limite da sessão para 4 horas |
Retorno sobre o Investimento (ROI) e Impacto nos Negócios
Retenção de Inquilinos e Redução de Churn
A reclamação número um em espaços de co-working é a conectividade de rede ruim. Em um setor com baixos custos de mudança e abundantes alternativas de espaços flexíveis, apenas uma semana de conectividade instável pode levar um inquilino corporativo de alto valor a rescindir o contrato. Com uma arquitetura de QoS implementada corretamente, os operadores relatam consistentemente uma queda no churn anual de inquilinos da média do setor de 18 - 22% para menos de 8%, representando uma receita de aluguel retida significativa.
Nova Receita Através de Planos Premium
Ao aproveitar um núcleo de rede robusto, os operadores de co-working podem transformar sua infraestrutura de WiFi de um centro de custo em um fluxo de receita de alta margem. Os operadores podem fazer o upsell de planos padrão de inquilinos para pacotes de rede premium, oferecendo VLANs dedicadas, SSIDs privados, largura de banda simétrica garantida e endereços IP estáticos por um valor mensal adicional.
| Categoria do Plano | Recursos | Preço Indicativo |
|---|---|---|
| Padrão | SSID compartilhado para hot-desk, 50/20 Mbps, QoS de melhor esforço, login via Captive Portal | Incluído na assinatura básica |
| Premium | VLAN/SSID dedicada, 100/100 Mbps, QoS Platinum (prioridade VoIP), WPA3 | +£150 por mês |
| Enterprise | SSID privado personalizado, 200 Mbps simétricos, integração Cloud RADIUS, IP estático | +£450 por mês |
Eficiência Operacional
Ao automatizar a alocação de largura de banda e o controle de tráfego, o volume diário de chamados de suporte de TI relacionados a "rede lenta" pode ser reduzido em até 75%. Isso permite que os gerentes de comunidade locais foquem em hospitalidade e vendas, em vez de solucionar problemas de rede. Os mesmos princípios se aplicam a instalações de saúde e locais do setor público, onde a confiabilidade da rede é operacionalmente crítica. Para ler mais sobre estratégias de implantação sem fio de alta densidade, consulte nosso guia: WiFi in Schools: The 2026 Guide for Administrators and IT.
-
Ouça: O Podcast de Briefing Técnico
-
Referências
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
Definições principais
Bufferbloat
Alta latência e instabilidade causadas pelo armazenamento excessivo de pacotes em buffer nos equipamentos de rede, principalmente no limite da WAN. Quando o tráfego de alta largura de banda e sem tempo real satura esses buffers, os pacotes em tempo real (como VoIP e vídeo) sofrem atrasos, causando grave degradação do desempenho.
As equipes de TI encontram bufferbloat quando os usuários reclamam de chamadas de vídeo travadas, apesar de terem internet de fibra de alta velocidade. É mitigado reservando um excedente de 10% de largura de banda WAN e implementando gerenciamento ativo de filas (AQM), como o FQ-CoDel.
Qualidade de Serviço (QoS)
Um conjunto de tecnologias e técnicas usadas para gerenciar recursos de rede, priorizando tipos específicos de tráfego. Os mecanismos de QoS permitem que os administradores garantam largura de banda, minimizem a latência e controlem a instabilidade para aplicações críticas.
Essencial em espaços de co-working multi-inquilinos para garantir que as ferramentas de colaboração em tempo real (Zoom, Teams) tenham prioridade sobre transferências de arquivos em segundo plano e streaming recreativo.
WiFi Multimedia (WMM)
Uma certificação de interoperabilidade da WiFi Alliance baseada no padrão IEEE 802.11e. Ela fornece recursos de Qualidade de Serviço (QoS) para redes WiFi, priorizando o tráfego em quatro Categorias de Acesso: Voz, Vídeo, Melhor Esforço e Segundo Plano.
Deve ser ativado globalmente nos access points de co-working para garantir que os dispositivos sem fio possam priorizar pacotes de voz e vídeo antes que sejam transmitidos pelo ar.
Differentiated Services Code Point (DSCP)
Um campo de 6 bits no cabeçalho de um pacote IP usado para classificar e priorizar o tráfego de rede na Camada 3. As marcações padrão incluem EF (Expedited Forwarding para voz) e AF (Assured Forwarding para vídeo e aplicativos de negócios).
Usado para manter a prioridade de QoS à medida que o tráfego se move do AP sem fio, passa pelos switches cabeados e sai pelo roteador gateway WAN. As marcações DSCP devem ser preservadas de ponta a ponta para que o QoS funcione corretamente.
Equidade de Tempo de Transmissão (ATF)
Um recurso sem fio empresarial que aloca o tempo de transmissão do canal (tempo de antena) igualmente entre os clientes conectados, independentemente de sua velocidade de conexão ou padrão sem fio.
Evita que dispositivos antigos ou distantes com baixa intensidade de sinal consumam tempo excessivo do meio sem fio, protegendo a taxa de transferência de dispositivos WiFi 6/7 modernos em ambientes de co-working de alta densidade.
Alocação Dinâmica de Largura de Banda
Uma técnica de modelagem de tráfego que ajusta dinamicamente os limites de largura de banda de um usuário com base na utilização da rede em tempo real, permitindo altas velocidades de pico quando a rede está ociosa, enquanto impõe limites rígidos durante as horas de pico.
Permite que operadores de co-working ofereçam uma experiência de usuário responsiva e de alta velocidade sem arriscar a saturação total da rede durante os horários de pico.
Interferência Co-Canal (CCI)
Interferência que ocorre quando dois ou mais pontos de acesso sem fio em proximidade operam no mesmo canal de frequência, forçando-os a compartilhar o tempo de antena e reduzindo drasticamente a capacidade geral da rede sem fio.
Um problema grave em espaços de co-working de alta densidade. Mitigado por um planejamento adequado de canais, reduzindo as larguras de canal para 40 MHz e utilizando a banda de 6 GHz em implantações WiFi 6E/7.
Isolamento de Cliente
Um recurso de segurança e desempenho em pontos de acesso sem fio que impede que clientes sem fio conectados se comuniquem diretamente entre si ou façam varreduras em outros dispositivos na mesma sub-rede.
Obrigatório para redes de convidados e SSIDs de hot-desking para proteger a segurança dos inquilinos e eliminar o tráfego desnecessário de transmissão sem fio (como ARP e mDNS) que consome tempo de antena.
Exemplos práticos
Um espaço de co-working de alta densidade com 1.400 metros quadrados distribuídos em dois andares acomoda 250 membros ativos diariamente, incluindo 15 inquilinos de escritórios privados. Durante o horário de pico (das 10h00 às 15h00), os usuários enfrentam oscilações graves de latência (jitter) e perda de pacotes em chamadas do Microsoft Teams e Zoom. O local possui uma conexão de fibra simétrica de 500 Mbps. Desenvolva uma estratégia de QoS e alocação de largura de banda independente de fornecedor para resolver esse problema.
Para resolver a latência e o jitter nos horários de pico, implemente uma estratégia de QoS em três frentes: enfileiramento no nível da WAN, modelagem de tráfego sem fio e segmentação lógica.
Limitação de taxa e enfileiramento no nível da WAN: defina um limite de largura de banda WAN no roteador de gateway para 450 Mbps (90% do circuito de 500 Mbps) para evitar o bufferbloat. Configure o enfileiramento de baixa latência (LLQ) na interface WAN com uma fila de prioridade estrita de 50 Mbps para tráfego de voz e videoconferência (identificado via assinaturas DPI de Camada 7 para Zoom, Teams e Webex), mapeado para DSCP EF. Configure o CBWFQ para os 400 Mbps restantes: a Classe-1 (VLAN 10 de escritórios privados) recebe uma garantia de largura de banda de 50% (200 Mbps), expansível até 450 Mbps, mapeada para DSCP AF41; a Classe-2 (VLAN 20 de Hot-Desk) recebe uma garantia de 35% (140 Mbps), expansível até 300 Mbps, mapeada para DSCP AF21; a Classe-3 (VLAN 30 de convidados) recebe uma garantia de 15% (60 Mbps), estritamente limitada a um total de 100 Mbps agregado, mapeada para DSCP CS1.
Configuração da camada sem fio (WMM e roaming): ative o WiFi Multimedia (WMM) globalmente em todos os APs, mapeando as filas de voz e vídeo sem fio diretamente para as marcações DSCP EF e AF41 da rede cabeada. Force o Airtime Fairness (ATF) em todos os APs. Defina a Taxa Básica Mínima para 24 Mbps na banda de 5 GHz e desative o 2.4 GHz em 80% dos APs.
Limitação de taxa por usuário: aplique limitação dinâmica de taxa por usuário na VLAN 20 (Hot-Desks): 30 Mbps de download / 10 Mbps de upload por cliente, expansível até 50 Mbps quando a utilização total da rede estiver abaixo de 60%. Aplique limites estáticos estritos por usuário na VLAN 30 (Convidados): 10 Mbps de download / 3 Mbps de upload.
Um operador de co-working empresarial deseja fazer um upgrade de plano (upsell) para um cliente de serviços financeiros de alto valor que exige uma rede dedicada e altamente segura para 30 funcionários dentro de uma suíte de escritórios privados. Eles exigem uma taxa de transferência simétrica garantida de 100 Mbps, um SSID dedicado e isolamento estrito de todos os outros inquilinos para cumprir com as regulamentações financeiras. Detalhe o modelo de configuração e implantação passo a passo para fornecer este serviço utilizando uma infraestrutura física compartilhada.
Para entregar este serviço empresarial premium de forma segura e confiável em uma infraestrutura compartilhada, utilize o direcionamento dinâmico de VLAN, provisionamento de SSID dedicado e reserva estrita de largura de banda QoS.
Segmentação Lógica de Rede e Segurança: Crie uma VLAN dedicada (VLAN 105) no switch principal e no firewall de gateway. Configure um SSID dedicado chamado CoWork_FinSecure transmitido apenas pelos pontos de acesso próximos ao escritório privativo do locatário. Proteja o SSID usando autenticação WPA3-Enterprise integrada com um servidor Cloud RADIUS. Cada funcionário do locatário recebe credenciais 802.1X exclusivas; após a autenticação bem-sucedida, o servidor RADIUS retorna um atributo Tunnel-Private-Group-ID de 105, direcionando dinamicamente o dispositivo do usuário para a VLAN 105. Configure ACLs estritas no firewall de gateway para bloquear todo o tráfego inter-VLAN entre a VLAN 105 e quaisquer outras VLANs de locatários.
Reserva de Largura de Banda e Perfil de QoS: No gateway WAN, crie uma classe de tráfego dedicada para a VLAN 105. Configure uma política CBWFQ que garanta uma taxa de transferência WAN simétrica de 100 Mbps exclusivamente para a VLAN 105. Defina um limite rígido de modelagem de tráfego de 100 Mbps na VLAN 105 para evitar que o locatário exceda o SLA. Na VLAN 105, ative a tradução de marcação QoS: mapeie as tags DSCP recebidas dos clientes (EF para VoIP, AF41 para vídeo) diretamente para as filas WAN correspondentes.
Otimização em Nível de Cliente: Ative o isolamento de clientes no SSID CoWork_FinSecure para evitar que os dispositivos dentro da VLAN façam varreduras ou se comuniquem entre si, adicionando uma camada extra de conformidade regulatória.
Durante uma conferência de tecnologia de grande porte realizada no salão de eventos de um espaço de co-working, 150 participantes se conectam ao Guest WiFi simultaneamente. Em 30 minutos, toda a rede fica lenta até parar. Os membros de mesas rotativas em outras partes do edifício não conseguem carregar páginas da web básicas, e a recepção do local não consegue processar pagamentos com cartão de crédito. Diagnostique a falha de rede e descreva as etapas imediatas de mitigação de emergência e a solução arquitetônica de longo prazo.
Esta é uma falha clássica de tempestade de broadcast e saturação do meio sem fio, agravada pela falta de isolamento de largura de banda no nível da WAN.
Análise de Diagnóstico: 150 clientes ativos em um único AP de convidados no salão de eventos saturam o meio sem fio. Se os clientes estiverem conectados na banda de 2.4 GHz ou usando canais largos de 80 MHz, a interferência de canal comum (CCI) aumenta muito, causando retransmissões massivas de pacotes. Uma enxurrada de solicitações DHCP e tráfego de broadcast (ARP, mDNS) da rede de convidados satura a CPU do roteador principal. A rede de convidados não possui um limite de largura de banda agregada, permitindo que os dispositivos dos participantes da conferência consumam todo o circuito WAN.
Mitigação de Emergência Imediata (Resolução em 15 Minutos): Faça login no firewall principal e aplique imediatamente um limite de largura de banda agregada na VLAN de Convidados (VLAN 30), limitando-a a um total de 50 Mbps. Defina um limite estrito por usuário de 3 Mbps para download / 1 Mbps para upload no SSID de Convidados. Ative o Isolamento de Cliente no SSID de Convidados para bloquear o tráfego sem fio ponto a ponto e impedir que pacotes de broadcast atravessem as ondas de rádio.
Solução Arquitetônica de Longo Prazo: Implante Access Points de alta densidade dedicados (APs WiFi 6E/7 com antenas direcionais) especificamente para o salão de eventos em uma VLAN separada e dedicada (VLAN 40 - Espaço de Eventos). Configure o firewall principal para priorizar a VLAN 90 (PDV/Operações) com garantia de 10 Mbps (DSCP CS5) e a VLAN 20 (Estações de Trabalho Compartilhadas) com garantia de 200 Mbps. Aplique um limite agregado rígido e não expansível de 150 Mbps na VLAN de Eventos (VLAN 40).
Questões práticas
Q1. Um operador de co-working percebe que a utilização da CPU do seu roteador gateway principal atinge um pico de 95% todas as terças e quintas-feiras à tarde, coincidindo com uma queda nas velocidades de rede para todos os inquilinos. Nenhuma grande transferência de arquivos está ativa no momento. Qual é a causa mais provável e como o arquiteto de rede deve resolver isso?
Dica: Analise as configurações de segurança e protocolo nas redes de convidados e hot-desk. Picos na CPU sem alta taxa de transferência geralmente apontam para altas taxas de pacotes por segundo (PPS) decorrentes de tráfego de transmissão ou protocolos de descoberta de dispositivos.
Ver resposta modelo
A causa mais provável é uma tempestade de transmissão (broadcast storm) ou tráfego multicast excessivo (como os protocolos de descoberta mDNS, ARP ou Bonjour) originados dos SSIDs de Convidados e Hot-Desk. Em ambientes de alta densidade com centenas de dispositivos, os protocolos de descoberta em segundo plano podem gerar milhares de pacotes por segundo. Como os pacotes de transmissão devem ser processados por todos os dispositivos e pelo gateway principal, isso satura a CPU do roteador sem gerar uma utilização significativa de largura de banda.
Para resolver isso: (1) Ative o Isolamento de Cliente globalmente nos SSIDs de Convidados e Hot-Desk. Isso bloqueia imediatamente a comunicação sem fio ponto a ponto e evita que os pacotes de transmissão/multicast sejam repetidos no meio sem fio. (2) Ative o IGMP Snooping em todos os switches para restringir o tráfego multicast apenas às portas que o solicitam ativamente, reduzindo a carga de CPU do switch e do roteador. (3) Configure o controlador sem fio para descartar pacotes ARP e outros quadros de transmissão no nível do AP, convertendo as solicitações ARP em unicast sempre que possível.
Q2. Um gerente de TI deseja implementar QoS para um espaço de co-working, mas descobre que seus switches antigos não oferecem suporte ao mapeamento DSCP, apenas à marcação básica de Camada 2 CoS (Class of Service) 802.1p. Como eles devem adaptar seu design de QoS para manter a priorização do tráfego?
Dica: O 802.1p CoS opera na Camada 2 (quadro Ethernet), enquanto o DSCP opera na Camada 3 (cabeçalho IP). Quando o mapeamento de Camada 3 não está disponível, a priorização deve ser mantida dentro do domínio de transmissão local usando valores CoS.
Ver resposta modelo
Quando o mapeamento DSCP de Camada 3 não é suportado pelos switches de borda, o gerente de TI deve confiar na marcação de Classe de Serviço (CoS) 802.1p de Camada 2. Configure os Access Points sem fio para mapear as Categorias de Acesso WMM sem fio diretamente para as tags CoS 802.1p de Camada 2 conforme o tráfego entra na rede cabeada. Por exemplo: WMM-AC_VO (Voz) mapeia para CoS 6; WMM-AC_VI (Vídeo) mapeia para CoS 5; WMM-AC_BE (Best Effort) mapeia para CoS 0. Nos switches legados, configure o enfileiramento de saída com base nos valores de CoS usando Weighted Round Robin (WRR) ou enfileiramento de Prioridade Estrita nas portas de uplink do switch, atribuindo CoS 6 e 5 às filas de maior prioridade. No roteador de gateway principal (que suporta Camada 3), configure a switchport de entrada para ler as tags CoS de Camada 2 recebidas e remarcá-las para os valores correspondentes de DSCP de Camada 3 (por exemplo, CoS 6 para DSCP EF, CoS 5 para DSCP AF41) antes de rotear o tráfego pela interface WAN.
Q3. Um espaço de co-working possui uma conexão de fibra simétrica de 1 Gbps. O operador deseja garantir que uma empresa de desenvolvimento de realidade virtual (VR) que ocupa uma suíte privada tenha pelo menos 200 Mbps de taxa de transferência simétrica com menos de 5ms de latência. No entanto, eles também querem garantir que, se a empresa de VR não estiver usando sua largura de banda, outros inquilinos possam utilizá-la. Qual configuração específica de enfileiramento e modelagem de tráfego deve ser aplicada no gateway WAN?
Dica: Considere mecanismos de enfileiramento baseados em classe que suportem tanto um mínimo garantido (taxa de informação comprometida) quanto um limite máximo, permitindo o empréstimo de largura de banda não utilizada de um pool pai.
Ver resposta modelo
Implemente Class-Based Weighted Fair Queueing (CBWFQ) com Hierarchical Token Bucket (HTB) no gateway WAN. Defina o shaper pai para 900 Mbps (aplicando a regra de 10% de overhead). Para a Classe de Inquilino VR (VLAN 150), configure uma Taxa de Informação Comprometida (CIR) de 200 Mbps (largura de banda garantida) e uma Taxa de Informação de Pico (PIR) de 500 Mbps (limite máximo de burst), atribuída a uma fila de alta prioridade com características de baixa latência. Para a Classe de Inquilinos Compartilhada (VLANs 10, 20, 30), configure uma CIR de 700 Mbps com um limite de burst de 900 Mbps. Ative o compartilhamento de largura de banda (empréstimo) sob o agendador HTB para que, quando a utilização da empresa de VR estiver abaixo de 200 Mbps, a capacidade não utilizada seja distribuída automaticamente entre as outras classes de inquilinos com base em seus pesos configurados. Assim que a empresa de VR iniciar uma transferência de alta taxa de transferência, o agendador recupera imediatamente a largura de banda até os 200 Mbps garantidos, priorizando-a sobre outras classes de tráfego sem derrubar conexões ativas.
Perguntas frequentes
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
Continue a ler esta série
Por que o WiFi de hóspedes estilo hotel falha em edifícios residenciais
Você será capaz de diagnosticar por que os moradores em blocos BTR, residências estudantis e MDUs continuam relatando falhas de WiFi e escolher o modelo de autenticação que as corrige. A resposta é uma chave iPSK por residência nos seus access points existentes, mantendo uma rede de Captive Portal separada para visitantes.
Projetando Redes WiFi para Edifícios de Escritórios Multi-inquilinos
Este guia fornece a gerentes de TI, arquitetos de rede e CTOs um modelo neutro de fornecedor para projetar redes WiFi escaláveis, seguras e isoladas em edifícios de escritórios multi-inquilinos. Ele abrange segmentação de VLAN sob IEEE 802.1Q, Atribuição Dinâmica de VLAN via 802.1X e RADIUS, planejamento de RF para ambientes de alta densidade e considerações de conformidade sob GDPR e PCI DSS. Operadores de locais e administradores de edifícios encontrarão orientações de arquitetura acionáveis, estudos de caso reais e armadilhas de configuração a serem evitadas antes da implantação.
Mean time to innocence: como provar que o problema não é o WiFi
Mean time to innocence (MTTI) é a métrica crítica que define quanto tempo as equipes de TI gastam para provar que um problema de rede não é culpa delas. Este guia detalha uma metodologia de observabilidade em cinco etapas para eliminar o jogo de culpas em ambientes multi-tenant, substituindo acusações por evidências compartilhadas para reduzir o mean time to resolution (MTTR).
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.