
Healthcare WiFi: HIPAA, DSPT आणि WiFi अनुपालन स्पष्टीकरण
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि आरोग्य सेवा वातावरणात वायरलेस नेटवर्क तैनात करणाऱ्या अनुपालन अधिकाऱ्यांसाठी एक निश्चित तांत्रिक संदर्भ प्रदान करते. हे HIPAA (US) आणि NHS डेटा सिक्युरिटी अँड प्रोटेक्शन टूलकिट (DSPT, UK) च्या विशिष्ट आवश्यकतांचा थेट संबंध नेटवर्क आर्किटेक्चरच्या निर्णयाशी जोडते - ज्यामध्ये सेगमेंटेशन, ओळख-आधारित प्रवेश, एन्क्रिप्शन मानके आणि IoMT डिव्हाइस हाताळणी समाविष्ट आहे. नियंत्रित वायरलेस इस्टेटमध्ये रुग्ण आणि अभ्यागतांच्या कनेक्टिव्हिटीचे व्यवस्थापन करण्यासाठी Purple चे गेस्ट WiFi आणि विश्लेषण प्लॅटफॉर्म हे संपूर्ण मार्गदर्शकामध्ये एक अनुपालनक्षम, एंटरप्राइझ-ग्रेड सोल्यूशन म्हणून सादर केले गेले आहे.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
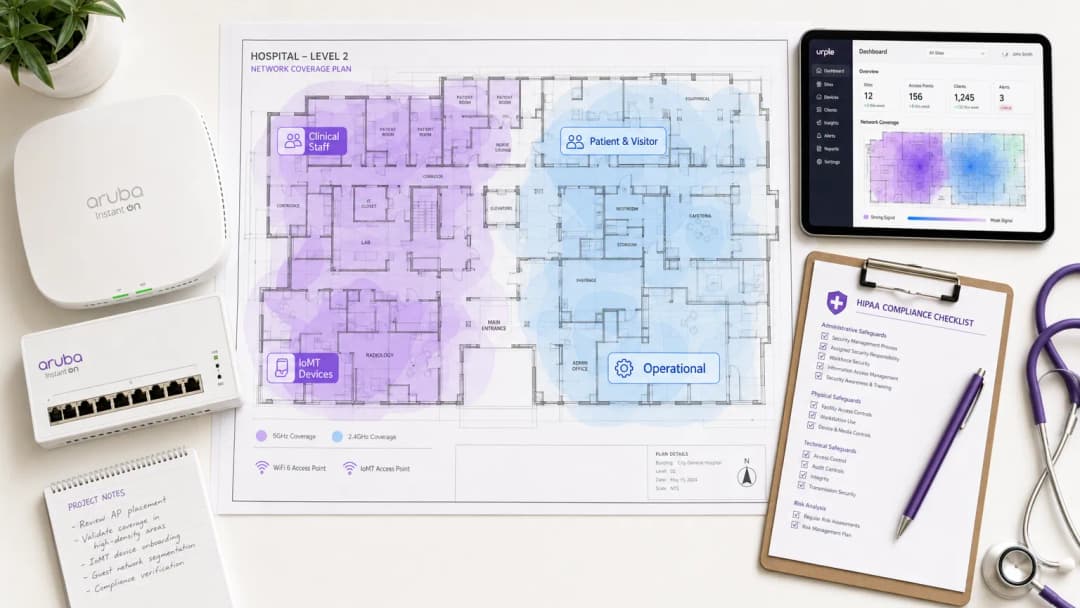
कार्यकारी सारांश
Healthcare WiFi अनुपालन ही केवळ एक कॉन्फिगरेशन सेटिंग नाही - ती एक आर्किटेक्चरल शिस्त आहे. तुमची संस्था युनायटेड स्टेट्समधील HIPAA अंतर्गत किंवा युनायटेड किंगडमधील NHS डेटा सिक्युरिटी अँड प्रोटेक्शन टूलकिट (DSPT) अंतर्गत काम करत असली तरीही, नियामक अपेक्षा सारखीच आहे: तुमच्या वायरलेस नेटवर्कवरील प्रत्येक डिव्हाइस, प्रत्येक वापरकर्ता आणि प्रत्येक डेटा प्रवाहाचा हिशोब ठेवणे, नियंत्रित करणे आणि ऑडिट करणे आवश्यक आहे.
यूएस मध्ये, आरोग्य सेवा डेटा उल्लंघनाचा सरासरी खर्च आता प्रति घटना $10.9 दशलक्ष पेक्षा जास्त आहे, ज्यामुळे हे सलग तेराव्या वर्षी उल्लंघनासाठी सर्वात महागडे क्षेत्र बनले आहे. यूके मध्ये, जे NHS ट्रस्ट्स त्यांची वार्षिक DSPT सबमिशन पूर्ण करण्यात अयशस्वी ठरतात त्यांना राष्ट्रीय प्रणालींवरील प्रवेश गमावण्याचा धोका असतो आणि त्यांना अनिवार्य सुधारणा कार्यक्रमांना सामोरे जावे लागते. दोन्ही वातावरणात वायरलेस नेटवर्क हा सहसा सर्वात कमकुवत दुवा असतो - तंत्रज्ञान अपुरे असल्यामुळे नाही, तर अनुपालन फ्रेमवर्क लक्षात न घेता उपयोजन निर्णय घेतले जातात म्हणून.
या मार्गदर्शकामध्ये तांत्रिक आर्किटेक्चर, नियामक मॅपिंग आणि दोन्ही फ्रेमवर्क पूर्ण करणारे healthcare-ग्रेड वायरलेस नेटवर्क तैनात करण्यासाठी आवश्यक असलेले अंमलबजावणीचे टप्पे समाविष्ट आहेत. हे रुग्ण आणि अभ्यागतांच्या guest WiFi च्या विशिष्ट आव्हानाला देखील संबोधित करते - जी सेवा एकाच वेळी प्रवेशयोग्य, अनुपालन करणारी आणि क्लिनिकल सिस्टमपासून पूर्णपणे वेगळी असणे आवश्यक आहे.

सखोल तांत्रिक माहिती
नियामक परिस्थिती
HIPAA सिक्युरिटी रूल (45 CFR Part 164) इलेक्ट्रॉनिक प्रोटेक्टेड हेल्थ इन्फॉर्मेशन (ePHI) साठी सुरक्षिततेच्या तीन श्रेणी स्थापित करतो: प्रशासकीय, भौतिक आणि तांत्रिक. वायरलेस नेटवर्कसाठी, §164.312 अंतर्गत तांत्रिक सुरक्षा उपाय सर्वात थेट लागू होतात. हे प्रवेश नियंत्रण (§164.312(a)(1)), ऑडिट नियंत्रण (§164.312(b)), अखंडता नियंत्रण (§164.312(c)(1)) आणि ट्रान्समिशन सुरक्षा (§164.312(e)(1)) अनिवार्य करतात. महत्त्वाचे म्हणजे, सिक्युरिटी रूल हा तंत्रज्ञान-तटस्थ आहे - तो विशिष्ट प्रोटोकॉल विहित करत नाही, परंतु संस्थांनी मानके पूर्ण करणारी यंत्रणा लागू केली पाहिजे.
NHS DSPT हे दहा राष्ट्रीय डेटा गार्डियन (NDG) डेटा सुरक्षा मानकांभोवती तयार केले गेले आहे. वायरलेस नेटवर्कसाठी, सर्वात सुसंगत मानक 1 (वैयक्तिक गोपनीय डेटा केवळ गरज असलेल्या कर्मचाऱ्यांनाच उपलब्ध असावा), मानक 6 (सर्व वैयक्तिक डेटा कायदेशीररित्या आणि योग्यरित्या प्रविष्ट केला जाईल) आणि मानक 9 (असमर्थित प्रणाली ओळखल्या जातील आणि व्यवस्थापित केल्या जातील) हे आहेत. DSPT मध्ये Cyber Essentials Plus आवश्यकतांचा देखील समावेश आहे, ज्या नेटवर्क बाउंड्री फायरवॉल, सुरक्षित कॉन्फिगरेशन, प्रवेश नियंत्रण, मालवेअर संरक्षण आणि पॅच व्यवस्थापन यासह विशिष्ट तांत्रिक नियंत्रणे अनिवार्य करतात - ज्याचे थेट परिणाम वायरलेस नेटवर्कवर होतात.
दोन्ही फ्रेमवर्कमधील मुख्य फरक हा अंमलबजावणी यंत्रणेचा आहे. HIPAA ची अंमलबजावणी HHS Office for Civil Rights (OCR) द्वारे केली जाते, ज्यामध्ये प्रति वर्ष प्रति उल्लंघन श्रेणीसाठी $100 ते $50,000 पर्यंत आर्थिक दंड आकारला जाऊ शकतो. DSPT अनुपालनाची अंमलबजावणी NHS England द्वारे केली जाते, ज्यामध्ये अनुपालन न करणाऱ्या संस्थांना NHS राष्ट्रीय प्रणालींचे ऍक्सेस गमावण्याचा आणि अनिवार्य सुधारणा योजनांचा धोका असतो. दोन्ही फ्रेमवर्कसाठी वार्षिक पुनरावलोकन आणि पुराव्यांचे सबमिशन आवश्यक आहे.
नेटवर्क आर्किटेक्चर: चार ट्रस्ट झोन
हेल्थकेअर WiFi अनुपालनाचा मूलभूत सिद्धांत म्हणजे वेगवेगळ्या ट्रस्ट झोनमध्ये नेटवर्कचे विभाजन (network segmentation) होय. एक सपाट नेटवर्क - अगदी एकाधिक SSIDs असलेले देखील - जर मूलभूत पॉलिसी अंमलबजावणी कमकुवत असेल तर दोन्ही फ्रेमवर्कच्या ऍक्सेस नियंत्रण आवश्यकता पूर्ण करत नाही.
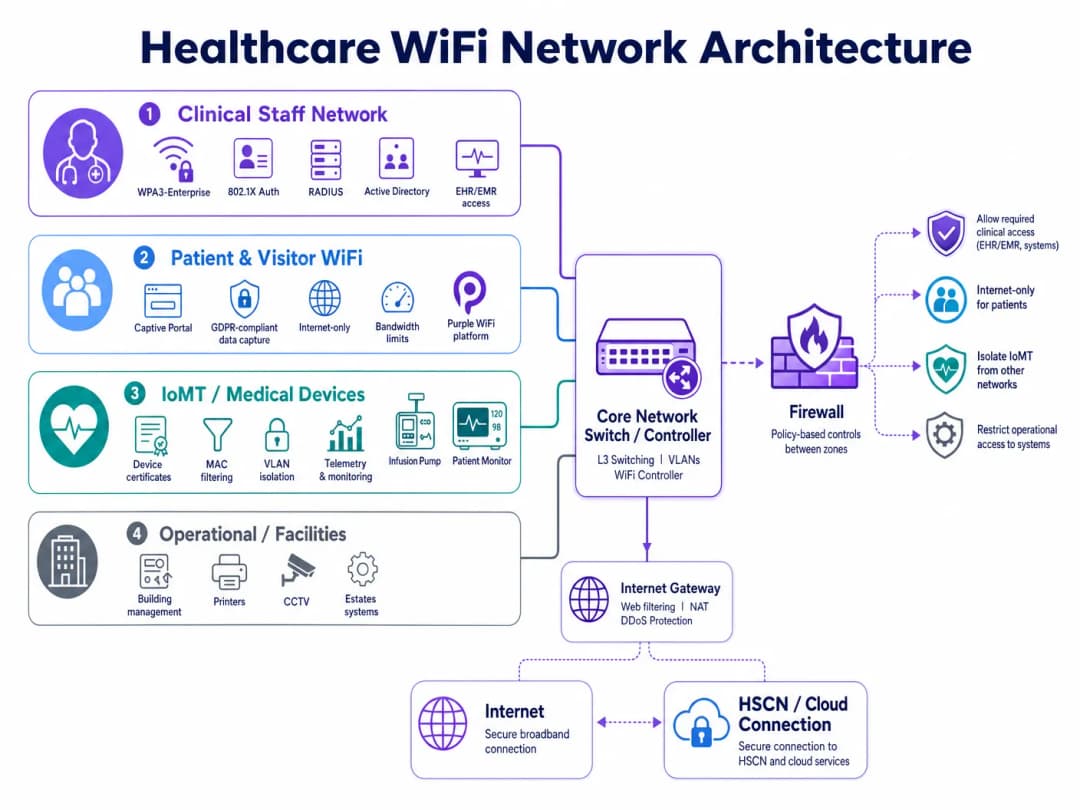
अनुपालन करणाऱ्या हॉस्पिटल वायरलेस इस्टेटसाठी चार स्वतंत्र पॉलिसी डोमेन आवश्यक आहेत:
| झोन | वापरकर्ता/डिव्हाइस प्रकार | प्रमाणीकरण पद्धत | ऍक्सेस व्याप्ती | अनुपालन ड्रायव्हर |
|---|---|---|---|---|
| क्लिनिकल स्टाफ | डॉक्टर, परिचारिका, प्रशासन | WPA3-Enterprise, 802.1X, RADIUS | EHR/EMR, क्लिनिकल ॲप्स, अंतर्गत सेवा | HIPAA §164.312(a), DSPT Standard 1 |
| रुग्ण आणि अभ्यागत | रुग्ण, कुटुंबे, अभ्यागत | Captive Portal (GDPR-अनुपालन) | केवळ इंटरनेट, कोणतेही अंतर्गत राउटिंग नाही | HIPAA §164.312(e), GDPR Article 5 |
| IoMT / वैद्यकीय उपकरणे | इन्फ्युजन पंप, मॉनिटर्स, टेलिमेट्री | डिव्हाइस प्रमाणपत्रे, MAC फिल्टरिंग | प्रति डिव्हाइस प्रकार मायक्रो-सेगमेंट केलेले | HIPAA Minimum Necessary, DSPT Standard 9 |
| ऑपरेशन्स / सुविधा | प्रिंटर, CCTV, BMS, इस्टेट | समर्पित VLAN, व्यवस्थापित क्रेडेंशियल | केवळ ऑपरेशनल सिस्टम्स | DSPT Standard 6, HIPAA §164.312(a) |
विभाजन केवळ SSID लेबलवर नसून नेटवर्क लेयरवर लागू केले पाहिजे. प्रत्येक झोनसाठी स्वतःचे VLAN, समर्पित फायरवॉल पॉलिसी आणि बाय डीफॉल्ट नकार देणाऱ्या आंतर-झोन ऍक्सेस कंट्रोल लिस्ट्स (ACLs) आवश्यक आहेत. क्लिनिकल स्टाफ झोनमधून गेस्ट झोनसाठी कोणताही राउटेबल मार्ग नसावा, आणि IoMT झोनचे कम्युनिकेशन मार्ग केवळ प्रत्येक डिव्हाइस प्रकारासाठी आवश्यक असलेल्या विशिष्ट सर्व्हर आणि पोर्ट्सपुरते मर्यादित असले पाहिजेत.
ओळख-आधारित ऍक्सेस: शेअर्ड PSKs च्या पलीकडे जाणे
शेअर्ड प्री-शेअर्ड की (PSKs) हे हेल्थकेअर वायरलेस डिप्लॉयमेंटमधील सर्वात सामान्य अनुपालन अपयश ठरत आहेत. ते ऑपरेशनल दृष्ट्या सोयीस्कर आहेत परंतु तीन गंभीर समस्या निर्माण करतात: ते एखाद्या विशिष्ट वापरकर्त्याला किंवा डिव्हाइसला दिले जाऊ शकत नाहीत, कर्मचाऱ्यांच्या बदलीनुरूप वेळेवर ते बदलले जात नाहीत, आणि एखादा कर्मचारी सोडून गेल्यास किंवा डिव्हाइस निकामी झाल्यास त्वरित ऍक्सेस रद्द करण्यासाठी कोणतीही यंत्रणा प्रदान करत नाहीत.
इन्फ्युजन पंप्स, रुग्ण मॉनिटर्स, टेलिमेट्री सिस्टीम्स, इमेजिंग उपकरणे - अनेकदा अशा एम्बेडेड ऑपरेटिंग सिस्टीम्सवर चालतात ज्या 802.1X ऑथेंटिकेशन किंवा आधुनिक TLS व्हर्जनला सपोर्ट करू शकत नाहीत. त्यांना मॅनेज केलेल्या एंडपॉइंट्सप्रमाणे वेळेत पॅच केले जाऊ शकत नाही आणि त्यांचे मॅन्युफॅक्चरर्स अनेकदा अशा बदलांना प्रतिबंधित करतात ज्यामुळे डिव्हाइस सर्टिफिकेशनवर परिणाम होऊ शकतो.
याचे पूर्तता करणारे सोल्यूशन म्हणजे मायक्रो-सेगमेंटेशन (micro-segmentation) आणि कडक कम्युनिकेशन पाथ नियंत्रणे यांचे संयोजन होय. प्रत्येक डिव्हाइस प्रकार किंवा डिव्हाइस फॅमिलीला समर्पित सब-VLAN मध्ये नियुक्त केले जाते. Firewall ACLs केवळ विशिष्ट सोर्स/डेस्टिनेशन IP जोड्या, प्रोटोकॉल आणि पोर्ट्सना परवानगी देतात जे डिव्हाइसला त्याच्या क्लिनिकल कार्यासाठी आवश्यक असतात. इतर सर्व ट्रॅफिक ब्लॉक आणि लॉग केले जाते. Network Access Control (NAC) सोल्यूशन्स डिव्हाइस प्रोफाइलिंग लागू करू शकतात - ज्यामुळे इन्फ्युजन पंप असल्याचा दावा करणारे डिव्हाइस त्याची नियुक्त केलेली पॉलिसी मंजूर होण्यापूर्वी खरोखरच त्याचप्रमाणे काम करत असल्याची खात्री होते.
DSPT Standard 9 विशेषतः न सपोर्ट असलेल्या सिस्टीम्स संदर्भात आहे: संस्थांनी अशा सर्व सिस्टीम्सची यादी तयार ठेवली पाहिजे ज्या सद्य सुरक्षा मानकांनुसार अपडेट केल्या जाऊ शकत नाहीत, आणि त्याची भरपाई करणारी नियंत्रणे (compensating controls) लागू केली पाहिजेत. IoMT डिव्हाइसेससाठी, भरपाई करणारे नियंत्रण म्हणजे नेटवर्क आयसोलेशन आणि वर्धित मॉनिटरिंग यांचे संयोजन होय.
पेशंट आणि व्हिजिटर WiFi: घर्षणाशिवाय कंप्लायन्स
पेशंट आणि व्हिजिटरसाठी guest WiFi ही एक क्लिनिकल गरज आहे, कोणतीही पर्यायी सुविधा नाही. संशोधनातून वारंवार समोर आले आहे की कनेक्टिव्हिटी मिळाल्याने पेशंटची चिंता कमी होते, दीर्घकाळ ॲडमिट असलेल्या रुग्णांच्या नातेवाईकांमधील संवाद सुधारतो आणि रुग्णांच्या एकूण समाधानाच्या स्कोअरमध्ये भर पडते. क्लिनिकल नेटवर्कमध्ये कोणताही सुरक्षेचा धोका निर्माण न करता ही सेवा प्रदान करणे हेच कंप्लायन्सचे मुख्य आव्हान आहे.
एक कंप्लायन्स-सुसंगत पेशंट WiFi डिप्लॉयमेंटसाठी तीन घटकांची आवश्यकता असते. पहिले, पूर्ण नेटवर्क आयसोलेशन: guest SSID ने ट्रॅफिक थेट इंटरनेटवर एका समर्पित गेटवेद्वारे पाठवले पाहिजे, ज्याचा अंतर्गत क्लिनिकल सिस्टीम्स, EHR प्लॅटफॉर्म्स किंवा प्रशासकीय नेटवर्कशी कोणताही मार्ग नसेल. दुसरे, GDPR-सुसंगत डेटा हाताळणी: Captive Portal वर कॅप्चर केलेला कोणताही डेटा - जसे की ईमेल आयडी, डिव्हाइस आयडेंटिफायर्स, अटींचा स्वीकार - हा UK GDPR (NHS संस्थांसाठी) किंवा HIPAA च्या Minimum Necessary मानकांनुसार (US आरोग्य सेवांसाठी) हाताळला गेला पाहिजे. तिसरे, बँडविड्थ व्यवस्थापन: Quality of Service (QoS) पॉलिसींद्वारे हे सुनिश्चित केले पाहिजे की व्हिजिटर ट्रॅफिकमुळे वायरलेस माध्यमावर अतिरिक्त ताण येणार नाही आणि क्लिनिकल ॲप्लिकेशनच्या कामगिरीवर परिणाम होणार नाही.
Purple चे guest WiFi प्लॅटफॉर्म विशेषतः याच वापरासाठी डिझाइन केले गेले आहे. हे GDPR-सुसंगत संमती प्रवाहांसह कॉन्फिगर करण्यायोग्य Captive Portal, पेशंट संवादासाठी फर्स्ट-पार्टी डेटा कॅप्चर आणि WiFi analytics प्रदान करते, जे ऑपरेशन्स टीम्सना व्हिजिटर ड्वेल टाइम, पीक वापर काळ आणि ॲक्सेस पॉइंटवरील लोड पाहण्याची सुविधा देते - आणि हे सर्व क्लिनिकल नेटवर्कमध्ये कोणताही डेटा पाथ तयार न करता केले जाते. NHS ट्रस्टसाठी, Purple च्या डेटा हाताळणी पद्धती DSPT पुरावे सादर करण्यास मदत करण्यासाठी दस्तऐवजीकरण केल्या आहेत.
NHS-विशिष्ट आवश्यकतांचा समावेश असलेल्या तपशीलवार डिप्लॉयमेंट मार्गदर्शकासाठी, NHS Staff WiFi: How to Deploy Secure Wireless Networks in Healthcare पहा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
फेज १: शोध आणि जोखीम मूल्यांकन (आठवडे १-३)
सर्वसमावेशक वायरलेस साईट सर्वे आणि डिव्हाइस इन्व्हेंटरीसह सुरुवात करा. सध्या ॲक्टिव्ह असलेले प्रत्येक SSID, नेटवर्कशी कनेक्ट होणारा प्रत्येक डिव्हाइस प्रकार आणि वायरलेस लेयरमधून प्रवास करणारा प्रत्येक डेटा फ्लो मॅप करा. जुन्या वैद्यकीय डिव्हाइसेसकडे विशेष लक्ष द्या - त्यांच्या ऑपरेटिंग सिस्टम व्हर्जन, ऑथेंटिकेशन क्षमता आणि मॅन्युफॅक्चरर सपोर्ट स्टेटसची सूची तयार करा. ही इन्व्हेंटरी तुमच्या DSPT पुरावा पॅकचा आणि तुमच्या HIPAA रिस्क ॲनालिसिस डॉक्युमेंटेशनचा पाया बनते.
तुमच्या टार्गेट कंप्लायन्स फ्रेमवर्कच्या विरुद्ध गॅप ॲनालिसिस करा. HIPAA साठी, तांत्रिक सुरक्षितता चेकलिस्टच्या विरुद्ध सध्याचे कंट्रोल्स मॅप करा. DSPT साठी, NDG 10 मानकांच्या विरुद्ध प्री-असेसमेंट पूर्ण करा. सामायिक PSK वापरले जात असलेली प्रत्येक घटना, जिथे नेटवर्क सेगमेंटेशन अनुपस्थित किंवा अपूर्ण आहे आणि जिथे ऑडिट लॉगिंग पुरेशी माहिती कॅप्चर करत नाही अशा प्रत्येक जागा ओळखा.
टप्पा २: आर्किटेक्चर डिझाईन (आठवडे ४-६)
वर वर्णन केलेल्या चार-झोन सेगमेंटेशन मॉडेलची रचना करा. VLAN असाइनमेंट्स, फायरवॉल पॉलिसी रूल्स आणि इंटर-झोन ACLs निश्चित करा. RADIUS इन्फ्रास्ट्रक्चर - एकतर ऑन-प्रिमाइसेस (Microsoft NPS, FreeRADIUS) किंवा क्लाउड-होस्टेड (RADIUS-as-a-Service) चे तपशील ठरवा. सर्टिफिकेट-आधारित ऑथेंटिकेशनसाठी PKI स्ट्रक्चर डिझाईन करा, ज्यामध्ये सर्टिफिकेट लाइफसायकल मॅनेजमेंट आणि रिव्होकेशन प्रक्रियेचा समावेश असेल.
गेस्ट WiFi झोनसाठी, एक Captive Portal प्लॅटफॉर्म निवडा आणि कॉन्फिगर करा. डेटा कॅप्चर फील्ड्स, संमतीची भाषा आणि डेटा रिटेंशन पॉलिसीज निश्चित करा. पोर्टलची प्रायव्हसी नोटीस GDPR च्या आर्टिकल १३ च्या आवश्यकतांची पूर्तता करते (UK/EU डिप्लॉयमेंट्ससाठी) किंवा HIPAA च्या नोटीस ऑफ प्रायव्हसी प्रॅक्टिसेसच्या आवश्यकतांची पूर्तता करते (US डिप्लॉयमेंट्ससाठी) याची खात्री करा.
टप्पा ३: डिप्लॉयमेंट आणि मायग्रेशन (आठवडे ७-१२)
झोन एकामागून एक डिप्लॉय करा: ऑपरेशनल आणि IoMT झोन आधी (क्लिनिकल ऑपरेशन्ससाठी सर्वात कमी धोका असलेले), त्यानंतर स्टाफ झोन आणि शेवटी गेस्ट झोन. प्रत्येक झोनसाठी, टेस्ट डिव्हाइसेसवरून क्रॉस-झोन ट्रॅफिकचा प्रयत्न करून सेगमेंटेशन तपासा - फायरवॉल ACLs अनपेक्षित ट्रॅफिक ब्लॉक करत असल्याची खात्री करा. सर्टिफिकेट रिव्होकेशन तपासून ऑथेंटिकेशनची पडताळणी करा - ॲक्टिव्ह डिरेक्टरीमधील टेस्ट अकाउंट बंद करा आणि अपेक्षित री-ऑथेंटिकेशन विंडोमध्ये वायरलेस ॲक्सेस नाकारला जात असल्याची खात्री करा.
टप्प्याटप्प्याने रोलआउट वापरून स्टाफ डिव्हाइसेस 802.1X ऑथेंटिकेशनवर मायग्रेट करा. तुमच्या MDM (मोबाईल डिव्हाइस मॅनेजमेंट) प्लॅटफॉर्मद्वारे मॅनेज्ड एंडपॉइंट्सवर डिव्हाइस सर्टिफिकेट्स डिप्लॉय करा. BYOD डिव्हाइसेससाठी, एक वेगळा ऑनबोर्डिंग SSID लागू करा जो युजर्सना स्टाफ झोनमध्ये ॲक्सेस देण्यापूर्वी सर्टिफिकेट इन्स्टॉलेशनच्या प्रक्रियेतून मार्गदर्शन करेल.
टप्पा ४: ऑडिट लॉगिंग आणि मॉनिटरिंग (सुरू असलेले)
ऑथेंटिकेशन लॉग तुमच्या SIEM (सिक्युरिटी इन्फॉर्मेशन अँड इव्हेंट मॅनेजमेंट) प्लॅटफॉर्मवर फॉरवर्ड करण्यासाठी तुमचे RADIUS सर्व्हर आणि वायरलेस कंट्रोलर्स कॉन्फिगर करा. लॉगमध्ये पुढील गोष्टी कॅप्चर होत असल्याची खात्री करा: टाईमस्टॅम्प, युझरची ओळख, डिव्हाइसचा MAC ॲड्रेस, SSID, VLAN असाइनमेंट, सेशनचा कालावधी आणि ट्रान्सफर केलेले बाईट्स. HIPAA कंप्लायन्ससाठी, लॉग किमान सहा वर्षे जपून ठेवा. DSPT साठी, लॉगचे नियमितपणे पुनरावलोकन केले जात असल्याची आणि या पुनरावलोकन प्रक्रियेचे डॉक्युमेंटेशन केले असल्याची खात्री करा. असामान्य वर्तनासाठी स्वयंचलित अलर्टिंग लागू करा: कार्यालयीन वेळेव्यतिरिक्त कनेक्ट होणारी डिव्हाइसेस, असामान्य डेटा व्हॉल्यूम, मर्यादेपेक्षा जास्त अयशस्वी ऑथेंटिकेशनचे प्रयत्न आणि अनपेक्षित VLAN वर दिसणारी डिव्हाइसेस.
सर्वोत्तम पद्धती
सर्व नवीन ऍक्सेस पॉईंट डिप्लॉयमेंट्ससाठी पायाभूत मानक म्हणून WPA3-Enterprise चा अवलंब करा. WPA3 हे WPA2 च्या तुलनेत लक्षणीयरीत्या अधिक मजबूत एन्क्रिप्शन आणि फॉर्वर्ड सिक्रेसी प्रदान करते आणि WiFi 6 व WiFi 6E प्रमाणित डिव्हाइसेससाठी ते आवश्यक आहे. जुन्या WPA2 डिप्लॉयमेंट्ससाठी एका निश्चित कालमर्यादेत मायग्रेशनचे नियोजन केले पाहिजे.
क्लिनिकल किंवा ऑपरेशनल नेटवर्क्सवर सामायिक केलेले PSK कधीही वापरू नका. जर जुनी डिव्हाइसेस 802.1X ला सपोर्ट करू शकत नसतील, तर नुकसानभरपाई नियंत्रण म्हणून MAC-आधारित ऑथेंटिकेशन लागू करा, जे कडक फायरवॉल मायक्रो-सेगमेंटेशनसह जोडलेले असावे. तुमच्या रिस्क रजिस्टरमध्ये या नुकसानभरपाई नियंत्रणाची नोंद करा.
ऑन-प्रिमाइसेस RADIUS सर्व्हर्स चालवण्यासाठी आवश्यक इन्फ्रास्ट्रक्चर नसलेल्या लहान NHS ट्रस्ट आणि GP प्रॅक्टिससाठी RADIUS-as-a-Service लागू करा. क्लाउड-होस्ट केलेले RADIUS हे सिंगल पॉईंट ऑफ फेल्युअरचे धोके दूर करते आणि सर्टिफिकेट लाइफसायकल मॅनेजमेंट सुलभ करते.
सेगमेंटेशनच्या सीमांना लक्ष्य करून त्रैमासिक वायरलेस पेनिट्रेशन चाचण्या आयोजित करा. विशेषतः VLAN हॉपिंग, रोग ऍक्सेस पॉईंट डिटेक्शन आणि Captive Portal बायपासच्या त्रुटींसाठी चाचणी घ्या. तुमच्या DSPT पुरावा पॅक किंवा HIPAA रिस्क ॲनालिसिसमध्ये आलेले निष्कर्ष आणि उपायांच्या चरणांची नोंद करा.
तुमच्या NAC प्लॅटफॉर्मसह एकत्रित असलेली लाईव्ह डिव्हाइस इन्व्हेंटरी राखा. वायरलेस इस्टेटवरील प्रत्येक डिव्हाइसचा एक ज्ञात मालक, निश्चित पॉलिसी आणि दस्तऐवजीकरण केलेली पुनरावलोकन तारीख असणे आवश्यक आहे. अज्ञात डिव्हाइसेस आढळल्यास स्वयंचलित अलर्ट ट्रिगर झाला पाहिजे आणि तपास प्रलंबित असेपर्यंत ते क्वारंटाइन केले गेले पाहिजेत.
विविध क्षेत्रांमध्ये लागू होणाऱ्या व्यापक एंटरप्राइझ WiFi सुरक्षा तत्त्वांसाठी, WiFi in Auto: The Complete 2026 Enterprise Guide मधील मार्गदर्शन हे थेट आरोग्य सेवा वातावरणास लागू होणाऱ्या अनेक आर्किटेक्चरल पॅटर्नचा समावेश करते.
ट्रबलशूटिंग आणि जोखीम निवारण
सामान्य बिघाड प्रकार १: VLAN लिकेज
सर्वात वारंवार होणारा सेगमेंटेशन बिघाड म्हणजे ऍक्सेस लेयरवरील VLAN चे चुकीचे कॉन्फिगरेशन. सर्व VLAN पास करण्यासाठी चुकीच्या पद्धतीने कॉन्फिगर केलेले ट्रंक पोर्ट किंवा अति-परवानगी देणारे डेस्टिनेशन असलेला फायरवॉल नियम नकळतपणे क्रॉस-झोन ट्रॅफिकला परवानगी देऊ शकतो. निवारण: प्रत्येक कॉन्फिगरेशन बदलानंतर सक्रिय पेनिट्रेशन टेस्टिंगद्वारे सेगमेंटेशन प्रमाणित करा. अनपेक्षित आंतर-VLAN मार्ग शोधण्यासाठी स्वयंचलित नेटवर्क स्कॅनिंग टूल्स वापरा.
सामान्य बिघाड प्रकार २: सर्टिफिकेट एक्स्पायरीमुळे क्लिनिकल कामात येणारा अडथळा
जेव्हा डिव्हाइस सर्टिफिकेट्स स्वयंचलित नूतनीकरणाशिवाय एक्स्पायर होतात, तेव्हा क्लिनिकल डिव्हाइसेसचा वायरलेस ऍक्सेस खंडित होतो - संभाव्यतः ड्युटी सुरू असतानाच. निवारण: तुमच्या MDM प्लॅटफॉर्मद्वारे किमान ३० दिवसांच्या नूतनीकरण विंडोसह स्वयंचलित सर्टिफिकेट नूतनीकरण लागू करा. ६० दिवसांच्या आत एक्स्पायर होणाऱ्या सर्टिफिकेट्ससाठी अलर्टिंग कॉन्फिगर करा. आणीबाणीच्या परिस्थितीत क्लिनिकल डिव्हाइस ऍक्सेससाठी कडक ऍक्सेस लॉगिंगसह ब्रेक-ग्लास PSK तयार ठेवा.
सामान्य बिघाड प्रकार ३: iOS/Android वर Captive Portal बायपास
आधुनिक मोबाईल ऑपरेटिंग सिस्टीम्स Captive Network Assist (CNA) चा वापर करतात - हा एक लाईटवेट ब्राउझर आहे जो Captive Portal रिडायरेक्ट्सना इंटरसेप्ट करतो. iOS किंवा Android च्या CNA च्या वर्तनातील बदलांमुळे पोर्टलचा प्रवाह खंडित होऊ शकतो. उपाय: प्रत्येक OS अपडेट सायकल नंतर चालू असलेल्या iOS आणि Android आवृत्त्यांवर Captive Portal प्रवाहाची चाचणी घ्या. OS आवृत्त्यांवर पोर्टल सुसंगतता सक्रियपणे राखणाऱ्या Purple सारख्या प्लॅटफॉर्मचा वापर करा.
सामान्य बिघाड पद्धत ४: नेटवर्क बदलानंतर IoMT डिव्हाइस बिघाड
जुन्या वैद्यकीय उपकरणांना नेटवर्कमधील बदलांची खूप संवेदनशीलता असते. VLAN री-नंबरिंग, फायरवॉल पॉलिसी अपडेट्स किंवा DHCP स्कोपमधील बदलांमुळे डिव्हाइसची कनेक्टिव्हिटी बिघडू शकते. उपाय: क्लिनिकल वेळेत IoMT VLANs साठी चेंज फ्रीज विंडोज राखा. प्रोडक्शन उपयोजनापूर्वी प्रयोगशाळेच्या वातावरणात सर्व बदलांची प्रतिनिधी डिव्हाइस प्रकारांवर चाचणी घ्या. IoMT VLANs वर परिणाम करणाऱ्या कोणत्याही नेटवर्क बदलापूर्वी डिव्हाइस उत्पादकांच्या क्लिनिकल इंजिनिअरिंग टीम्सशी संपर्क साधा.
सामान्य बिघाड पद्धत ५: अपुरी ऑडिट लॉग रिटेन्शन
HIPAA ला सहा वर्षांच्या लॉग रिटेन्शनची आवश्यकता असते. अनेक वायरलेस कंट्रोलर्स डीफॉल्टनुसार ३० किंवा ९० दिवसांचे लॉग रिटेन्शन ठेवतात. उपाय: योग्य रिटेन्शन पॉलिसीसह सेंट्रलाइज्ड SIEM कडे लॉग फॉरवर्ड करण्यासाठी सर्व वायरलेस इन्फ्रास्ट्रक्चर कॉन्फिगर करा. तुमच्या HIPAA जोखीम विश्लेषण किंवा DSPT स्व-मूल्यांकनाचा भाग म्हणून दरवर्षी रिटेन्शन कॉन्फिगरेशन सत्यापित करा.
ROI आणि व्यावसायिक प्रभाव
अनुपालन नसण्याच्या खर्चाशी तुलना केल्यास अनुपालक आरोग्य सेवा WiFi चा बिझनेस केस अगदी स्पष्ट आहे. हेल्थकेअर संस्थेमध्ये एकाच HIPAA उल्लंघनाचा सरासरी एकूण खर्च $१०.९ दशलक्ष आहे - ज्यामध्ये नियामक दंड, कायदेशीर शुल्क, उपाययोजना आणि प्रतिष्ठेचे नुकसान समाविष्ट आहे. DSPT बिघाडामुळे NHS राष्ट्रीय प्रणालींवरील प्रवेश गमवावा लागल्यास क्लिनिकल ऑपरेशन्स काही दिवस किंवा आठवडे थांबू शकतात, ज्याचा थेट रुग्णांच्या सुरक्षिततेवर परिणाम होतो.
जोखीम कमी करण्यापलीकडे, एक उत्तम रचना केलेले वायरलेस इस्टेट मोजता येण्याजोगे ऑपरेशन्स परतावे देते. क्लिनिकल कर्मचाऱ्यांचा कनेक्टिव्हिटीच्या सुटकेच्या मार्गांवर कमी वेळ खर्च होतो - २०२३ च्या NHS डिजिटल सर्वेक्षणात असे आढळून आले की ६७% क्लिनिकल कर्मचाऱ्यांनी खराब कनेक्टिव्हिटी हे उत्पादकतेतील अडथळा असल्याचे नमूद केले. MDM द्वारे स्वयंचलित डिव्हाइस ऑनबोर्डिंगमुळे वायरलेस प्रवेशाच्या समस्यांसाठी आयटी सर्व्हिस डेस्क तिकिटे कमी होतात. आणि Purple च्या WiFi Analytics सारख्या प्लॅटफॉर्मद्वारे प्रदान केलेली एक अनुपालक, सुव्यवस्थित गेस्ट WiFi सेवा - फर्स्ट-पार्टी पेशंट डेटा तयार करते जो संवाद, समाधान सर्वेक्षण आणि ऑपरेशनल नियोजनास मदत करू शकतो.
NHS ट्रस्टसाठी, यशस्वी DSPT सबमिशन NHS शेअर्ड बिझनेस सर्व्हिसेस फ्रेमवर्क आणि राष्ट्रीय खरेदी मार्गांमध्ये प्रवेश सुलभ करते, ज्यामुळे भविष्यातील तंत्रज्ञान खरेदीची किंमत कमी होते. अनुपालक वायरलेस आर्किटेक्चरमधील गुंतवणूक संपूर्ण डिजिटल इस्टेटमध्ये फायदेशीर ठरते.
-
तुमच्या हेल्थकेअर वातावरणात अंमलबजावणीच्या समर्थनासाठी आणि अनुपालन करणाऱ्या गेस्ट WiFi डिप्लॉयमेंटसाठी, Purple चे Healthcare WiFi सोल्यूशन्स पाहा किंवा तपशीलवार NHS Staff WiFi डिप्लॉयमेंट मार्गदर्शकाचे पुनरावलोकन करा.
महत्वाच्या व्याख्या
ePHI (इलेक्ट्रॉनिक प्रोटेक्टेड हेल्थ इन्फॉर्मेशन)
कोणतीही वैयक्तिकरित्या ओळखण्यायोग्य आरोग्य माहिती जी इलेक्ट्रॉनिक स्वरूपात तयार केली जाते, प्राप्त केली जाते, राखली जाते किंवा प्रसारित केली जाते. HIPAA अंतर्गत, यामध्ये पेशंटची नावे, सेवेच्या तारखा, वैद्यकीय रेकॉर्ड क्रमांक आणि इतर कोणताही डेटा समाविष्ट असतो ज्याचा वापर पेशंटच्या आरोग्याची स्थिती किंवा उपचारांच्या संदर्भात त्याची ओळख पटवण्यासाठी केला जाऊ शकतो.
नेटवर्क सेगमेंटेशन आणि डेटा हाताळणी धोरणे डिझाइन करताना IT टीम्सना याचा सामना करावा लागतो. कोणताही सिस्टीम किंवा नेटवर्क मार्ग जो ePHI वाहून नेऊ शकतो - ज्यामध्ये क्लिनिकल स्टाफद्वारे वापरल्या जाणाऱ्या वायरलेस नेटवर्कचा समावेश आहे - तो HIPAA च्या तांत्रिक सुरक्षा आवश्यकतांच्या अंतर्गत येतो.
DSPT (डेटा सिक्युरिटी अँड प्रोटेक्शन टूलकिट)
NHS इंग्लंडद्वारे सर्व संस्थांसाठी अनिवार्य केलेली वार्षिक स्व-मूल्यांकन फ्रेमवर्क जी NHS पेशंटच्या डेटामध्ये प्रवेश करतात किंवा NHS सिस्टीमशी जोडतात. दहा नॅशनल डेटा गार्डियन (NDG) डेटा सुरक्षा मानकांवर आधारित, यामध्ये संस्थांना हे सिद्ध करावे लागते की वैयक्तिक डेटा सुरक्षितपणे हाताळला जातो आणि योग्य तांत्रिक आणि संस्थात्मक नियंत्रणे कार्यरत आहेत.
NHS ट्रस्ट, GP प्रॅक्टिस आणि NHS सिस्टीममध्ये प्रवेश असलेल्या थर्ड-पार्टी पुरवठादारांनी वार्षिक DSPT सबमिशन पूर्ण करणे आवश्यक आहे. वायरलेस नेटवर्कसाठी, सर्वात संबंधित मानके म्हणजे मानक 1 (प्रवेश नियंत्रण), मानक 6 (कायदेशीर प्रक्रिया) आणि मानक 9 (असमर्थित सिस्टीम व्यवस्थापन) ही आहेत.
802.1X
पोर्ट-आधारित नेटवर्क प्रवेश नियंत्रणासाठीचे एक IEEE मानक. हे एक ऑथेंटिकेशन फ्रेमवर्क प्रदान करते ज्यामध्ये उपकरणांना नेटवर्क प्रवेश मिळण्यापूर्वी RADIUS सर्व्हरकडे वैध क्रेडेंशियल (सामान्यतः प्रमाणपत्र किंवा युझरनेम/पासवर्ड) सादर करणे आवश्यक असते. वायरलेस उपयोजनांमध्ये, वैयक्तिक युझर्स आणि उपकरणांचे ऑथेंटिकेशन करण्यासाठी EAP (एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल) सोबत 802.1X चा वापर केला जातो.
एंटरप्राइझ आणि हेल्थकेअर वातावरणात सामायिक केलेल्या PSK ची जागा घेणारे तंत्रज्ञान. जेव्हा Active Directory मध्ये एखाद्या कर्मचाऱ्याचे खाते निष्क्रिय केले जाते, तेव्हा त्यांचा 802.1X द्वारे ऑथेंटिकेट केलेला वायरलेस प्रवेश आपोआप रद्द केला जातो - जे HIPAA आणि DSPT या दोन्हीसाठी आवश्यक असलेले प्रवेश नियंत्रण उत्तरदायित्व प्रदान करते.
WPA3-Enterprise
एंटरप्राइझ वायरलेस नेटवर्कसाठी सध्याचे WiFi अलायन्स सुरक्षा प्रमाणपत्र, जे WiFi 6 (802.11ax) सोबत सादर केले गेले आहे. हे ऑथेंटिकेशनसाठी GCMP-256 एन्क्रिप्शन आणि HMAC-SHA-384 वापरून 192-बिट सुरक्षा मोड अनिवार्य करते, जे WPA2-Enterprise पेक्षा लक्षणीयरीत्या मजबूत संरक्षण प्रदान करते. हे फॉरवर्ड सिक्रसी देखील प्रदान करते, म्हणजेच दीर्घकालीन की तडजोड झाल्यास भूतकाळातील सत्र रहदारी उघड होत नाही.
नवीन हेल्थकेअर वायरलेस उपयोजनांसाठी बेसलाइन एन्क्रिप्शन मानक. WiFi 6 आणि WiFi 6E प्रमाणित उपकरणांसाठी आवश्यक. जुन्या WPA2 उपयोजनांना संस्थेच्या तंत्रज्ञान नूतनीकरण कार्यक्रमाचा भाग म्हणून स्थलांतरित करण्यासाठी अनुसूचित केले पाहिजे.
RADIUS (रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क ॲक्सेससाठी केंद्रीकृत ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) प्रदान करतो. वायरलेस डिप्लॉयमेंट्समध्ये, RADIUS सर्व्हर 802.1X क्रेडेंशियल्स सत्यापित करतो, युझर किंवा डिव्हाइसच्या ओळखीच्या आधारावर VLAN आणि पॉलिसी नियुक्त करतो आणि टाइमस्टॅम्प व डिव्हाइस आयडेंटिफायरसह प्रत्येक ऑथेंटिकेशन इव्हेंटची नोंद करतो.
ओळख-आधारित वायरलेस प्रवेशासाठीचा मुख्य इन्फ्रास्ट्रक्चर घटक. हे ऑन-प्रिमाइसेस (Microsoft NPS, FreeRADIUS) किंवा क्लाउड सेवा (RADIUS-as-a-Service) म्हणून उपयोजित केले जाऊ शकते. RADIUS ऑथेंटिकेशन लॉग हा HIPAA ऑडिट नियंत्रणे आणि DSPT प्रवेश उत्तरदायित्व आवश्यकतांसाठी पुराव्याचा प्राथमिक स्त्रोत आहे.
IoMT (Internet of Medical Things)
आयपी नेटवर्कवर संवाद साधणाऱ्या कनेक्टेड वैद्यकीय उपकरणांची परिसंस्था, ज्यामध्ये इन्फ्युजन पंप, पेशंट मॉनिटर्स, टेलिमेट्री सिस्टिम्स, इमेजिंग इक्विपमेंट आणि वेअरेबल सेन्सर्स समाविष्ट आहेत. IoMT डिव्हाइसेस सहसा मर्यादित सुरक्षा क्षमता आणि दीर्घ रिप्लेसमेंट सायकल्ससह एम्बेडेड ऑपरेटिंग सिस्टिम्सवर चालतात, ज्यामुळे हेल्थकेअर नेटवर्क अनुपालनासाठी विशिष्ट आव्हाने निर्माण होतात.
हेल्थकेअर वायरलेस डिप्लॉयमेंट्समधील सर्वात तांत्रिकदृष्ट्या गुंतागुंतीचे अनुपालन आव्हान. IoMT डिव्हाइसेस वारंवार 802.1X ऑथेंटिकेशन किंवा आधुनिक TLS व्हर्जनला सपोर्ट करू शकत नाहीत, ज्यासाठी MAC-आधारित ऑथेंटिकेशन, मायक्रो-सेगमेंटेशन आणि वर्धित मॉनिटरिंग यासारख्या भरपाई देणाऱ्या नियंत्रणांची आवश्यकता असते. DSPT Standard 9 विशेषतः अशी आवश्यकता ठेवते की अनसपोर्टेड सिस्टिम्सची (ज्यामध्ये अनेक IoMT डिव्हाइसेस समाविष्ट आहेत) इन्व्हेंटरी बनवून त्याचे दस्तऐवजीकरण केलेल्या भरपाई नियंत्रणांसह व्यवस्थापन केले जावे.
Network Segmentation / VLAN
एका फिजिकल नेटवर्कला एकाधिक लॉजिकल नेटवर्कमध्ये (Virtual Local Area Networks, किंवा VLANs) विभागण्याची पद्धत जे नेटवर्क लेयरवर एकमेकांपासून वेगळे असतात. VLANs मधील ट्रॅफिक फायरवॉल पॉलिसी आणि ॲक्सेस कंट्रोल लिस्ट्सद्वारे नियंत्रित केले जाते. हेल्थकेअरमध्ये, क्लिनिकल, गेस्ट, IoMT आणि ऑपरेशनल ट्रॅफिकला वेगवेगळ्या पॉलिसी डोमेन्समध्ये वेगळे करण्यासाठी सेगमेंटेशनचा वापर केला जातो.
हेल्थकेअर WiFi अनुपालनासाठी पायाभूत तांत्रिक नियंत्रण. HIPAA आणि DSPT दोन्हीसाठी संवेदनशील डेटाचा ॲक्सेस केवळ अधिकृत युझर्स आणि सिस्टिम्सपुरता मर्यादित असणे आवश्यक आहे. नेटवर्क सेगमेंटेशन हे इन्फ्रास्ट्रक्चर लेयरवर लागू केले जाते, जे हे सुनिश्चित करते की व्हिजिटर WiFi वरील गेस्ट डिव्हाइस क्लिनिकल सिस्टिम्सकडे ट्रॅफिक पाठवू शकत नाही - अगदी ॲप्लिकेशन-लेयर नियंत्रणे अयशस्वी झाली तरीही.
Captive Portal
एक वेब पेज जे युझर जेव्हा WiFi नेटवर्कशी कनेक्ट होतो तेव्हा त्याच्या सुरुवातीच्या HTTP/HTTPS विनंतीला अडवते, आणि पूर्ण नेटवर्क ॲक्सेस देण्यापूर्वी त्यांना एक कृती पूर्ण करणे (सेवा अटी स्वीकारणे, क्रेडेंशियल्स प्रविष्ट करणे किंवा संपर्क तपशील प्रदान करणे) आवश्यक करते. हेल्थकेअरमध्ये, Captive Portals चा वापर रुग्ण आणि अभ्यागत WiFi ऑनबोर्डिंग व्यवस्थापित करण्यासाठी, GDPR-अनुपालक संमती गोळा करण्यासाठी आणि स्वीकार्य वापर धोरणे लागू करण्यासाठी केला जातो.
अनुपालन असलेल्या गेस्ट WiFi डिप्लॉयमेंटचा वापरकर्त्याला दिसणारा मुख्य घटक. केवळ एक Captive Portal गेस्ट नेटवर्कला अनुपालन सुसंगत बनवत नाही - त्यामागील नेटवर्क अजूनही योग्यरित्या सेगमेंट आणि विलग केलेले असणे आवश्यक आहे. तथापि, योग्यरित्या कॉन्फिगर केलेले पोर्टल (जसे की Purple चे प्लॅटफॉर्म) गेस्ट ॲक्सेस लेयरसाठी GDPR संमती व्यवस्थापन, डेटा मिनिमायझेशन आणि ऑडिट लॉगिंग हाताळते.
HSCN (Health and Social Care Network)
NHS ची व्यवस्थापित नेटवर्क सेवा जी आरोग्य आणि सामाजिक काळजी संस्था आणि राष्ट्रीय NHS सिस्टिम्स दरम्यान कनेक्टिव्हिटी प्रदान करते. HSCN ने 2019 मध्ये N3 ची जागा घेतली आणि NHS Spine, NHSmail आणि क्लिनिकल माहिती प्रणालींसह राष्ट्रीय सेवांमध्ये प्रवेश करण्यासाठी एक सुरक्षित, व्यवस्थापित आयपी नेटवर्क प्रदान केले. HSCN शी कनेक्ट होणाऱ्या संस्थांनी विशिष्ट सुरक्षा आवश्यकता पूर्ण करणे आवश्यक आहे.
ज्या NHS संस्थांचे वायरलेस नेटवर्क HSCN-कनेक्टेड सिस्टिम्सना ॲक्सेस प्रदान करते त्यांच्यासाठी संबंधित. HSCN सेवांसाठी जाणाऱ्या ट्रॅफिकला समाप्त करणारे वायरलेस ॲक्सेस पॉइंट्स किंवा कंट्रोलर्स हे कमीत कमी TLS 1.2 आणि मंजूर सायफर सूट्ससह HSCN सुरक्षा आवश्यकता लागू करण्यासाठी कॉन्फिगर केलेले असणे आवश्यक आहे.
सोडवलेली उदाहरणे
एक ४५० खाटांचे NHS ट्रस्ट त्यांचे वार्षिक DSPT सबमिशन तयार करत आहे आणि त्यांच्या असे लक्षात आले आहे की क्लिनिकल कर्मचारी सध्या स्टाफ SSID वर सामायिक केलेला WPA2 PSK वापरत आहेत. आयटी डायरेक्टरला क्लिनिकल ऑपरेशन्समध्ये कोणताही व्यत्यय न आणता ओळख-आधारित प्रवेशावर (identity-based access) स्थलांतरित करणे आवश्यक आहे. या इस्टेटमध्ये २८० व्यवस्थापित Windows लॅपटॉप, Jamf मध्ये नोंदणीकृत १२० iOS डिव्हाइसेस आणि अंदाजे ६० जुने वैद्यकीय उपकरणे (इन्फ्युजन पंप आणि बेडसाइड मॉनिटर्स) समाविष्ट आहेत जे 802.1X ला सपोर्ट करू शकत नाहीत.
समांतर चालणाऱ्या चार वर्कस्ट्रीममध्ये स्थलांतरणाचा टप्पा आखा. प्रथम, क्लाउड-होस्ट केलेली RADIUS सेवा तैनात करा (किंवा विद्यमान डोमेन कंट्रोलर्सवर Microsoft NPS कॉन्फिगर करा) आणि ती Active Directory सह समाकलित करा. दुसरे, सर्व १२० iOS डिव्हाइसेसवर EAP-TLS प्रोफाइल आणि डिव्हाइस प्रमाणपत्रे पुश करण्यासाठी Jamf वापरा - हे वापरकर्त्याच्या हस्तक्षेपाशिवाय शांतपणे पूर्ण केले जाऊ शकते. तिसरे, ग्रुप पॉलिसीद्वारे २८० Windows लॅपटॉपवर प्रमाणपत्रे तैनात करा, नवीन RADIUS सर्व्हरसह EAP-TLS वापरण्यासाठी वायरलेस प्रोफाइल कॉन्फिगर करा. मायग्रेशन विंडो दरम्यान जुना PSK SSID आणि नवीन 802.1X SSID दोन्ही एकाच वेळी चालवा, ज्या डिव्हाइसेसना मॅन्युअल प्रमाणपत्र इंस्टॉल करावे लागते त्यांच्यासाठी समर्पित ऑनबोर्डिंग SSID वापरा. चौथे, ६० जुन्या वैद्यकीय उपकरणांना एका समर्पित IoMT VLAN वर MAC-आधारित ऑथेंटिकेशनचा वापर करून नुकसानभरपाई नियंत्रण (compensating control) म्हणून ठेवा, ज्यामध्ये फायरवॉल ACLs प्रत्येक डिव्हाइस प्रकाराला केवळ त्याच्या आवश्यक संवाद मार्गांपुरते मर्यादित ठेवतील. DSPT जोखीम नोंदवहीमध्ये (risk register) नुकसानभरपाई नियंत्रण म्हणून MAC-आधारित ऑथेंटिकेशन दस्तऐवजीकरण करा, ज्याची पुनरावलोकन तारीख डिव्हाइस बदलण्याच्या कार्यक्रमाशी जोडलेली असेल. एकदा सर्व व्यवस्थापित डिव्हाइसेस स्थलांतरित झाल्यानंतर, सामायिक केलेला PSK SSID निष्क्रिय करा आणि DSPT पुरावा पॅकमध्ये स्थलांतराचे दस्तऐवजीकरण करा.
तीन कम्युनिटी हॉस्पिटल्स चालवणाऱ्या एका US आरोग्य सेवा प्रणालीला सर्व साइट्सवर अनुपालनक्षम रुग्ण आणि अभ्यागत WiFi तैनात करणे आवश्यक आहे. प्रत्येक साइटवर १५० ते ३०० खाटा आहेत, ज्यामध्ये प्रतीक्षा क्षेत्रे, बाह्यरुग्ण दवाखाने आणि कॅफेटेरियामध्ये अभ्यागतांची संख्या जास्त आहे. CIO ला भेट दिल्यानंतरच्या समाधान सर्वेक्षणासाठी रुग्णांचा संपर्क डेटा गोळा करण्यासाठी गेस्ट WiFi चा वापर करायचा आहे, परंतु कायदेशीर पथकाने आरोग्य सेवा नेटवर्कवर डेटा गोळा करण्याबाबत HIPAA चिंता व्यक्त केल्या आहेत.
प्रत्येक साइटवर स्वतंत्र VLAN वर एक समर्पित अतिथी WiFi SSID तैनात करा, ज्यामध्ये ट्रॅफिक थेट इंटरनेटवर समर्पित गेटवेद्वारे पाठवले जाईल - अंतर्गत क्लिनिकल सिस्टम, EHR प्लॅटफॉर्म किंवा प्रशासकीय नेटवर्कसाठी कोणताही राउटिंग मार्ग नसेल. एक Captive Portal प्लॅटफॉर्म (जसे की Purple) लागू करा जे युझर ऑनबोर्डिंग प्रवाह हाताळते. या पोर्टलवर एक स्पष्ट गोपनीयता नोटीस प्रदर्शित केली पाहिजे ज्यामध्ये कोणती डेटा गोळा केला जातो, त्याचा कसा वापर केला जाईल आणि युझर्स यातून कसे ऑप्ट-आउट करू शकतात हे स्पष्ट केले पाहिजे - हे कोणत्याही डेटा संकलनासाठी HIPAA च्या गोपनीयता पद्धतींच्या नोटीसची (Notice of Privacy Practices) आवश्यकता पूर्ण करते. सर्वात महत्त्वाचे म्हणजे, पोर्टलवर गोळा केलेला डेटा (ईमेल पत्ता, डिव्हाइस आयडेंटिफायर, कनेक्शन टाइमस्टॅम्प) ePHI अंतर्गत येत नाही कारण तो कोणत्याही आरोग्य माहितीशी जोडलेला नसतो - हा केवळ एका अभ्यागताकडून गोळा केलेला संपर्क डेटा असतो. समाधान सर्वेक्षणासाठी आवश्यक असलेला किमान डेटा गोळा करण्यासाठी पोर्टल कॉन्फिगर करा: ईमेल पत्ता आणि ऐच्छिक नाव. हा डेटा अतिथी WiFi प्लॅटफॉर्मच्या क्लाउड वातावरणात संग्रहित केला जाईल, क्लिनिकल नेटवर्कशी जोडलेल्या कोणत्याही सिस्टमवर नाही, याची खात्री करा. अभ्यागतांच्या वापरामुळे क्लिनिकल ॲप्लिकेशनच्या कामगिरीवर परिणाम होऊ नये म्हणून प्रति डिव्हाइस 10 Mbps आणि प्रति साइट एकूण 100 Mbps वर अतिथी ट्रॅफिक मर्यादित करण्यासाठी बँडविड्थ QoS पॉलिसी लागू करा. HIPAA जोखीम विश्लेषणामध्ये नेटवर्क आयसोलेशन आर्किटेक्चर आणि डेटा हाताळणी पद्धतींचे दस्तऐवजीकरण करा.
युकेमधील एक खाजगी हॉस्पिटल ग्रुप नवीन बांधलेल्या सुविधेमध्ये Wi-Fi 6E तैनात करत आहे. नेटवर्क आर्किटेक्टला DSPT अनुपालन आणि CQC (केअर क्वालिटी कमिशन) तपासणी तयारी या दोन्हीला सपोर्ट करण्यासाठी वायरलेस इस्टेटची रचना करणे आवश्यक आहे, तसेच हॉस्पिटलच्या खाजगी पेमेंट मॉडेलला सपोर्ट करणारा एक प्रीमियम पेशंट WiFi अनुभव देखील प्रदान करायचा आहे.
तांत्रिक सखोल विश्लेषण विभागात वर्णन केल्याप्रमाणे चार-झोन आर्किटेक्चरची रचना करा, ज्यामध्ये क्लिनिकल आणि IoMT झोनसाठी (कमी हस्तक्षेप, जास्त थ्रुपुट) Wi-Fi 6E च्या 6 GHz बँडचा आणि पेशंट/अभ्यागत कव्हरेजसाठी 5 GHz आणि 2.4 GHz बँडचा वापर केला जाईल. हॉस्पिटलच्या Active Directory शी एकत्रित केलेल्या EAP-TLS ऑथेंटिकेशनसह क्लिनिकल झोनवर WPA3-Enterprise तैनात करा. पेशंट WiFi झोनसाठी, ब्रँडेड ऑनबोर्डिंग, रूम-नंबर-आधारित ऑथेंटिकेशनसह (ज्यामुळे हॉस्पिटलला बिलिंग आणि कम्युनिकेशनच्या उद्देशाने, स्पष्ट GDPR संमतीसह पेशंट रेकॉर्डशी WiFi सत्रे जोडता येतील) आणि टियर बँडविड्थ पॅकेजेससह एक प्रीमियम Captive Portal लागू करा. Captive Portal, GDPR-अनुपालक संमती व्यवस्थापन आणि ॲनालिटिक्स हाताळण्यासाठी Purple चे अतिथी WiFi प्लॅटफॉर्म तैनात करा. ॲनालिटिक्स डॅशबोर्ड ऑपरेशन्स टीमला ॲक्सेस पॉइंट लोड, पेशंट कनेक्टिव्हिटी दर आणि पीक वापराचे तास याबद्दल रिअल-टाइम व्हिज्युअलिटी प्रदान करतो - हा डेटा ऑपरेशनल प्लॅनिंग आणि पेशंटच्या अनुभवावरील CQC पुराव्यासाठी उपयुक्त ठरतो. पेशंटच्या WiFi डेटाची हाताळणी प्लॅटफॉर्म प्रदात्यासोबत GDPR-अनुपालक डेटा प्रोसेसिंग करारांतर्गत केली जाईल याची खात्री करा. नेटवर्क आर्किटेक्चर, सेगमेंटेशन नियंत्रणे आणि डेटा हाताळणी पद्धतींचे DSPT स्व-मूल्यांकन पुरावा पॅकमध्ये दस्तऐवजीकरण करा.
सराव प्रश्न
Q1. तुमच्या NHS Trust च्या IT सुरक्षा टीमने नुकतेच वायरलेस साईट सर्वेक्षण पूर्ण केले आहे आणि त्यांना आढळले आहे की रेडिओलॉजी विभाग सर्व वायरलेस उपकरणांसाठी एक सामायिक WPA2 PSK वापरत आहे, ज्यामध्ये मॅनेज केलेले Windows वर्कस्टेशन्स आणि Windows 7 (आउट ऑफ सपोर्ट) वर चालणारे तीन जुने DICOM इमेजिंग वर्कस्टेशन्स समाविष्ट आहेत. DSPT सबमिशन सहा आठवड्यांत करायचे आहे. तुमची त्वरित कृती योजना काय असेल आणि तुम्ही DSPT साठी याचे दस्तऐवजीकरण कसे कराल?
टीप: लक्षात घ्या की DSPT Standard 9 विशेषतः अनसपोर्टेड सिस्टिम्सशी संबंधित आहे. आपल्याकडे येथे दोन स्वतंत्र समस्या आहेत: शेअर केलेला PSK (ॲक्सेस नियंत्रण) आणि अनसपोर्टेड OS (सिस्टीम व्यवस्थापन). त्यांना वेगवेगळ्या निवारण पद्धती आणि वेगवेगळ्या DSPT पुरावा नोंदींची आवश्यकता आहे.
नमुना उत्तर पहा
त्वरित कृती: (1) मॅनेज केलेल्या Windows वर्कस्टेशन्सना विद्यमान डोमेन प्रमाणपत्रांचा वापर करून 802.1X ऑथेंटिकेशनवर स्थलांतरित करा - हे ग्रुप पॉलिसीद्वारे सहा आठवड्यांच्या कालावधीत पूर्ण केले जाऊ शकते. (2) तीन Windows 7 DICOM वर्कस्टेशन्सना समर्पित IoMT VLAN वर MAC-आधारित ऑथेंटिकेशन आणि PACS सर्व्हरला केवळ DICOM ट्रॅफिकला अनुमती देणाऱ्या कडक फायरवॉल ACLs सह ठेवा. (3) Windows 7 सिस्टीम्सची नोंद DSPT जोखीम नोंदवहीमध्ये (risk register) मानकीकृत नियम 9 (Standard 9) अंतर्गत 'पूरक नियंत्रणे असलेल्या असमाविष्ट सिस्टीम्स' (unsupported systems with compensating controls) म्हणून करा, ज्यामध्ये नेटवर्क आयसोलेशन हे पूरक नियंत्रण म्हणून स्पष्ट केले जाईल आणि नियोजित बदलण्याची तारीख समाविष्ट असेल. (4) सर्व मॅनेज केलेली उपकरणे स्थलांतरित झाल्यावर सामायिक केलेला PSK SSID निष्क्रिय करा. DSPT पुरावा पॅकसाठी: नवीन विभागणी दर्शविणारा नेटवर्क आर्किटेक्चर आकृती, मॅनेज केलेल्या उपकरणांसाठी नामांकित वापरकर्ता ऑथेंटिकेशन दर्शविणारे RADIUS ऑथेंटिकेशन लॉग्स, Windows 7 सिस्टीम्ससाठी जोखीम नोंदवहीतील नोंद आणि IoMT VLAN साठी फायरवॉल ACL कॉन्फिगरेशन प्रदान करा. मुख्य DSPT अंतर्दृष्टी अशी आहे की नियम 9 नुसार असमाविष्ट सिस्टीम्स त्वरित बदलण्याची आवश्यकता नसते - फक्त त्यांची ओळख पटवून, जोखीम मूल्यांकन करून आणि दस्तऐवजीकरण केलेल्या पूरक नियंत्रणांसह त्यांचे व्यवस्थापन करणे आवश्यक असते.
Q2. यूएस मधील एका आरोग्य सेवा प्रणालीच्या CISO कडे मार्केटिंग टीमकडून एक विनंती आली आहे, ज्यामध्ये हॉस्पिटलच्या रुग्ण WiFi डेटाचा वापर करून रुग्णांना त्यांच्या भेटीदरम्यान कनेक्ट केलेल्या नवीन सेवांबद्दलचे प्रमोशनल ईमेल पाठवण्याची परवानगी मागितली आहे. मार्केटिंग टीमचा युक्तिवाद असा आहे की रुग्णांनी अतिथी WiFi शी कनेक्ट करताना त्यांचा ईमेल पत्ता दिला होता, त्यामुळे संमती आधीच मिळाली आहे. हे HIPAA-compliant आहे का? यासाठी कोणती नियंत्रणे असणे आवश्यक आहे?
टीप: WiFi पोर्टलवर गोळा केलेला डेटा (संपर्क डेटा) आणि ज्या संदर्भात तो गोळा केला गेला (एक आरोग्य सेवा सुविधा) यामधील फरक लक्षात घ्या. तसेच, ईमेल पत्ता आणि ती व्यक्ती हॉस्पिटलमध्ये उपस्थित होती हा तथ्य एकत्र केल्यावर ते ePHI बनते का, याचाही विचार करा.
नमुना उत्तर पहा
हा एक बारकावे असलेला HIPAA प्रश्न आहे. अतिथी WiFi पोर्टलवर गोळा केलेला ईमेल पत्ता स्वतःच ePHI नसतो. तथापि, त्या ईमेल पत्त्याला एखादी व्यक्ती विशिष्ट तारखेला आरोग्य सेवा सुविधेत उपस्थित होती या तथ्याशी जोडल्यास ते ePHI ठरू शकते - कारण त्यावरून हे स्पष्ट होते की त्या व्यक्तीने आरोग्य सेवा प्राप्त केल्या किंवा शोधल्या आहेत. ही HIPAA मधील 'सुविधा भेट' (facility visit) समस्या आहे: हॉस्पिटलमध्ये उपस्थित असणे ही देखील आरोग्याशी संबंधित माहिती आहे. मार्केटिंग वापराचे प्रकरण सुसंगत (compliant) असण्यासाठी: (1) Captive Portal वरील संमतीच्या मजकुरात स्पष्टपणे नमूद केले पाहिजे की ईमेल पत्त्याचा वापर हॉस्पिटल सेवांबद्दलच्या मार्केटिंग संवादांसाठी केला जाईल - सामान्य 'सेवा अटी' (terms of service) स्वीकारणे पुरेसे नाही. (2) ही संमती WiFi प्रवेश मंजुरीपासून वेगळी असणे आवश्यक आहे - रुग्णांना मार्केटिंग ईमेलला संमती न देताही (ऑप्ट-इन, ऑप्ट-आउट नाही) WiFi वापरता आले पाहिजे. (3) डेटा हाताळणीचे दस्तऐवजीकरण HIPAA गोपनीयता सूचनेमध्ये (Privacy Notice) असणे आवश्यक आहे. (4) जर मार्केटिंग ईमेल्समध्ये रुग्णाच्या भेटीचा किंवा आरोग्य सेवांचा संदर्भ असेल, तर केवळ संमती ऐवजी HIPAA अधिकृतता (HIPAA authorisation) आवश्यक असू शकते. सर्वात सुरक्षित आर्किटेक्चर म्हणजे आरोग्य सेवा सुविधा WiFi पोर्टलवर गोळा केलेल्या कोणत्याही ईमेल पत्त्याला संभाव्य ePHI मानणे आणि त्यानुसारच हाताळणे - ज्यामध्ये WiFi प्लॅटफॉर्म प्रदात्यासोबत BAA असणे आणि मार्केटिंग वापरासाठी स्पष्ट ऑप्ट-इन संमती असणे समाविष्ट आहे.
Q3. तुम्ही UK मध्ये बांधल्या जाणाऱ्या नवीन २०० खाटांच्या खाजगी रुग्णालयाचे नेटवर्क आर्किटेक्ट आहात. क्लिनिकल डायरेक्टरला प्रति वॉर्ड ४५ IoMT उपकरणे (इन्फ्युजन पंप, व्हाइटल सायन्स मॉनिटर्स, नर्स कॉल सिस्टीम आणि स्मार्ट बेड) असलेले 'स्मार्ट वॉर्ड' तैनात करायचे आहे, जे सर्व वायरलेस असतील. इस्टेट टीमला केबलिंगचा खर्च कमी करण्यासाठी बिल्डिंग मॅनेजमेंट सिस्टीम्स (BMS), CCTV आणि ॲक्सेस कंट्रोल याच वायरलेस पायाभूत सुविधांशी जोडायचे आहे. या सर्व वापराच्या प्रकरणांची सोय करताना DSPT आवश्यकता पूर्ण करण्यासाठी तुम्ही वायरलेस इस्टेटची रचना कशी कराल?
टीप: तुम्हाला किती वेगवेगळ्या पॉलिसी डोमेन्सची आवश्यकता आहे याचा काळजीपूर्वक विचार करा. स्मार्ट बेड आणि नर्स कॉल सिस्टीमचे सुरक्षा प्रोफाईल इन्फ्युजन पंपपेक्षा वेगळे असतात. BMS आणि CCTV चे जोखीम प्रोफाईल क्लिनिकल उपकरणांपेक्षा वेगळे असतात. तार्किक पृथक्करण (VLANs) राखताना भौतिक पायाभूत सुविधा (access points) शेअर करणे पुरेसे आहे की काही प्रकारच्या उपकरणांसाठी भौतिक पृथक्करण आवश्यक आहे याचा विचार करा.
नमुना उत्तर पहा
या वातावरणासाठी सहा-झोन आर्किटेक्चर डिझाइन करा: (1) क्लिनिकल स्टाफ - WPA3-Enterprise, 802.1X, Active Directory एकत्रीकरण. (2) रुग्ण आणि अभ्यागत - captive portal, केवळ-इंटरनेट, GDPR-सुसंगत. (3) क्रिटिकल IoMT (इन्फ्युजन पंप, व्हाइटल सायन्स मॉनिटर्स) - समर्पित VLAN, जिथे सपोर्ट असेल तिथे डिव्हाइस सर्टिफिकेट्स, कडक ACLs, वर्धित मॉनिटरिंग, बिगर-क्लिनिकल झोनसोबत कोणतीही सामायिक पायाभूत सुविधा नाही. (4) नॉन-क्रिटिकल IoMT (स्मार्ट बेड, नर्स कॉल) - क्रिटिकल IoMT पेक्षा वेगळा VLAN, कमी कडक ACLs परंतु तरीही क्लिनिकल स्टाफ आणि गेस्ट झोनपासून वेगळे केलेले. (5) बिल्डिंग मॅनेजमेंट सिस्टीम्स - समर्पित VLAN, शक्य असेल तिथे क्लिनिकल झोनपासून भौतिकदृष्ट्या वेगळे, क्लिनिकल नेटवर्क्सवर कोणतेही राउटिंग नाही. (6) CCTV / ॲक्सेस कंट्रोल - समर्पित VLAN, ॲक्सेस कंट्रोल डेटाच्या सुरक्षा संवेदनशीलतेचा विचार करता हे भौतिकदृष्ट्या वेगळ्या नेटवर्कवर असावे का याचा विचार करा. मुख्य DSPT विचार असा आहे की CCTV आणि ॲक्सेस कंट्रोल डेटा हा UK GDPR अंतर्गत वैयक्तिक डेटा आहे, आणि BMS डेटा हा संवेदनशील ऑपरेशनल डेटा असू शकतो - हे रुग्ण WiFi झोन किंवा रुग्णाचा डेटा हाताळणाऱ्या क्लिनिकल सिस्टीममधून ॲक्सेस करता येण्याजोगे नसावेत. क्रिटिकल IoMT झोनसाठी, प्रति वॉर्ड ४५-डिव्हाइसच्या घनतेमुळे VLAN पृथक्करणासह सामायिक APs ऐवजी त्या झोनसाठी समर्पित access points असणे योग्य ठरेल का याचा विचार करा - हे अधिक मजबूत भौतिक अलगाव प्रदान करते आणि चुकीच्या कॉन्फिगरेशनमुळे क्रॉस-झोन मार्ग तयार होण्याचा धोका काढून टाकते. झोन आर्किटेक्चर, प्रत्येक डिझाइन निर्णयाचे स्पष्टीकरण आणि DSPT पुरावा पॅकमध्ये आधुनिक ऑथेंटिकेशनला सपोर्ट करू न शकणाऱ्या कोणत्याही उपकरणांसाठी नुकसानभरपाई नियंत्रणे दस्तऐवजीकरण करा.
या मालिकेमध्ये पुढे वाचा
CIPA compliance: venue operators साठी compliance checklist
तुमचे WiFi CIPA च्या बंधनात येते की नाही हे तुम्ही ठरवू शकाल, त्यानंतर नेटवर्कचे वर्गीकरण करू शकाल, Purple Shield द्वारे DNS रूट करू शकाल आणि बायपास मार्ग बंद करू शकाल. Form 486 किंवा Form 479 प्रमाणपत्रासाठी कोणते पुरावे ठेवावे हे देखील तुम्हाला समजेल. ही checklist प्रत्येक आवश्यकतेला एक मालक नियुक्त करते, जेणेकरून तुमच्या पुढील फंडिंग वर्षाच्या प्रमाणपत्रात काहीही सुटणार नाही.
WPA3 transition mode कनेक्शन बिघाड: Cisco Meraki, HPE Aruba आणि Ruckus साठी एक उपयोजन चेकलिस्ट
डिव्हाइसेस WPA3 SAE transition mode SSID वर का अयशस्वी होत आहेत याचे निदान करण्यासाठी आणि ते Cisco Meraki, HPE Aruba किंवा Ruckus वर दुरुस्त करण्यासाठी या चेकलिस्टचा वापर करा. तुम्ही 802.11 स्टेटस कोडचे त्यांच्या कारणांशी मिलान कराल, PMF, 802.11r आणि 6GHz च्या समस्या वेगळ्या कराल आणि फक्त WPA3-only SSID वर कधी स्थलांतरित व्हायचे ते ठरवाल.
सर्वोत्तम DNS filtering: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की कशा प्रकारे एंटरप्राइझ DNS filtering हे कनेक्शन स्थापित होण्यापूर्वीच, रेझोल्युशन लेयरवर दुर्भावनापूर्ण डोमेन्स ब्लॉक करून सार्वजनिक नेटवर्क सुरक्षित करते. हे IT संचालक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स टीम्सना डेप्युलॉयमेंट आर्किटेक्चर, फायरवॉल कॉन्फिगरेशन आणि आवश्यक कंप्लायन्स संदर्भ प्रदान करते जे त्यांना हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात Guest WiFi सुरक्षित करण्यासाठी आवश्यक आहेत. Purple Shield हे 80,000 पेक्षा जास्त लाईव्ह वेन्यूजमध्ये DNS स्तरावर मालवेअर, बॉटनेट्स आणि अयोग्य कंटेंट ब्लॉक करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.