
Guest WiFi वरील Connected but No Internet एरर सोडवणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की कशा प्रकारे गर्दी असलेल्या नेटवर्कमुळे होणारे DNS टाईमआउट्स हे guest WiFi वर 'Connected, No Internet' एरर ट्रिगर करतात. हे नेटवर्क आर्किटेक्ट्स आणि IT मॅनेजर्सना या अडचणी सोडवण्यासाठी आणि गेस्ट ऑनबोर्डिंग सुधारण्यासाठी एंटरप्राइझ DNS फिल्टर्स तैनात करण्यासाठी कृती करण्यायोग्य अंमलबजावणीच्या पायऱ्या प्रदान करते.
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi Guide →
Guest WiFi “Connected, No Internet” Root-Cause Diagnostic Tool
Select your venue deployment profile, active connection failure symptom, and wireless infrastructure vendor to calculate probe timeout risks, diagnose DNS/DHCP bottlenecks, and generate multi-vendor remediation steps.
Root-Cause Diagnostic Analysis: Captive portal login popup never appears on mobile devices
Severity: CriticalOS captive portal detection probe DNS queries exceed the 2–5 second timeout window due to upstream resolver latency or dropped UDP packets.
Devices display "Connected, No Internet" and automatically drop the connection or fail back to mobile cellular data.
Deploy a local enterprise DNS caching filter, whitelist probe domains, and ensure UDP port 53 is allowed pre-authentication.
Vendor Implementation Guide: Cisco Meraki (Meraki Dashboard)
- DNS Configuration & Resolver Tuning:Under Wireless > Configure > Access control > Addressing and traffic, set Client IP assignment to "External DHCP server" or "Bridge mode" with reliable public Anycast DNS (1.1.1.1, 8.8.8.8).
- DHCP Scope & Lease Duration:In Security & SD-WAN > Configure > Addressing & VLANs, decrease DHCP lease time on the Guest VLAN to 30 minutes to prevent scope starvation.
- Walled Garden Pre-Authentication Rules:Under Wireless > Access control > Walled garden, enable Walled garden and add: *.purple.ai, captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com.
# Meraki Dashboard Configuration:
# 1. Wireless > Configure > Access Control > Splash Page: "Sign-on splash page"
# 2. Walled Garden ranges: *.purple.ai, fonts.googleapis.com, captive.apple.com
# 3. Client IP assignment: Bridge Mode (NAT mode restricts Layer 2 client isolation)
Experiencing Guest WiFi Onboarding Failures Across Your Venue?
Purple operates seamlessly across Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, and Fortinet to eliminate captive portal drops, manage DNS pre-auth walled gardens, and onboard guests in under 3 seconds.
कार्यकारी सारांश (Executive Summary)
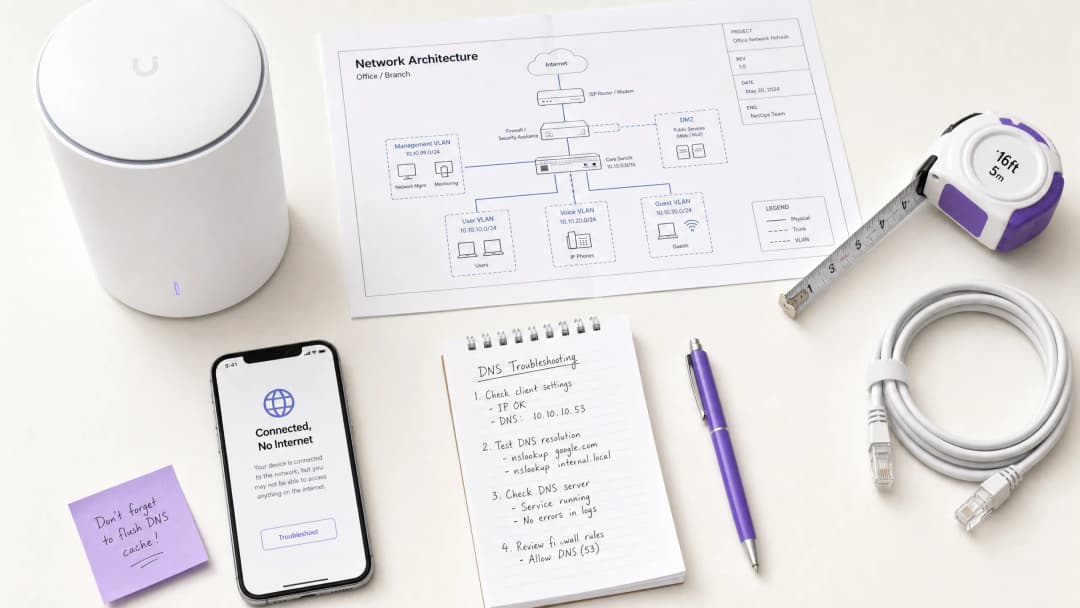
उच्च-घनता असलेल्या ठिकाणांचे - जसे की Retail, Hospitality, Healthcare, आणि Transport मधील नेटवर्कचे नियंत्रण करणाऱ्या CTOs आणि नेटवर्क आर्किटेक्ट्ससाठी Guest WiFi नेटवर्कवरील "Connected, No Internet" त्रुटी हा एक सततचा डोकेदुखीचा विषय आहे. बऱ्याचदा याचे चुकीचे निदान AP हार्डवेअर त्रुटी किंवा अपुरी अपस्ट्रीम बँडविड्थ म्हणून केले जाते, परंतु एंटरप्राइझ वातावरणातील मुख्य कारण सामान्यतः नेटवर्क गर्दीमुळे होणारा DNS टाईमआउट हे असते.
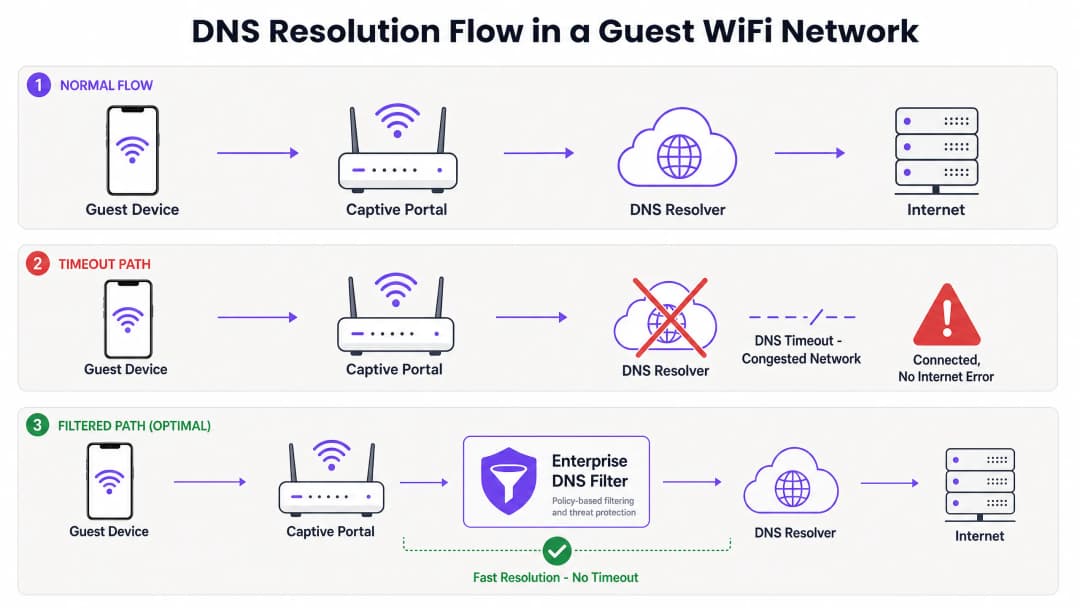
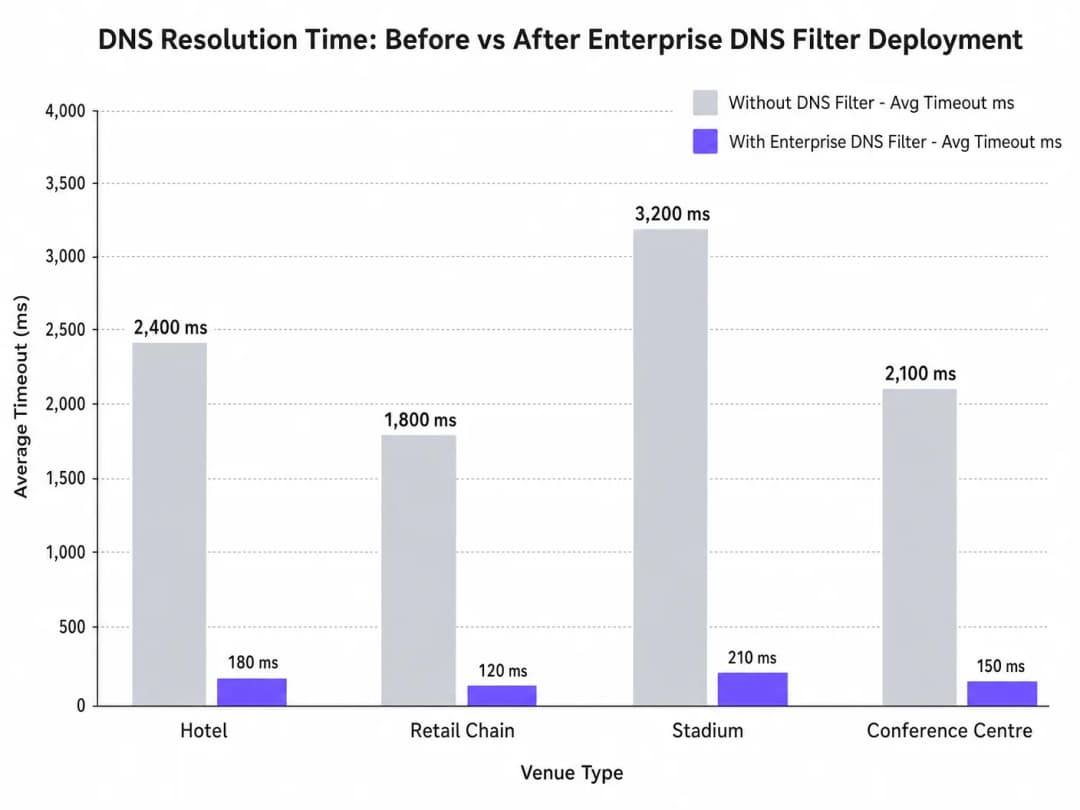
जेव्हा शेकडो डिव्हाइसेस एकाच वेळी Captive Portal शोधण्यासाठी (उदा. captive.apple.com) प्रयत्न करतात, तेव्हा डिफॉल्ट UDP पोर्ट 53 क्वेरी मानक अपस्ट्रीम रिझॉल्व्हर्सवर अतिरिक्त ताण आणू शकतात. जर DNS प्रतिसाद OS-स्तरीय टाईमआउट विंडोपेक्षा (साधारणपणे 1 - 5 सेकंद) जास्त वेळ घेतो, तेव्हा डिव्हाइस असे गृहीत धरते की इंटरनेट कनेक्टिव्हिटी नाही आणि Captive Portal सुरू करण्यात अयशस्वी ठरते. हे मार्गदर्शक या बिघाड प्रक्रियेच्या तांत्रिक रचनेचे सविस्तर वर्णन करते आणि एंटरप्राइझ DNS फिल्टर तैनात केल्याने ही अडचण कशी दूर होते, क्वेरी लेटन्सी हजारो मिलिसेकंदांवरून 200ms पेक्षा कमी कशी होते, IEEE 802.1X आणि GDPR सारख्या मानकांचे अनुपालन कसे सुनिश्चित होते आणि अतिथींच्या ऑनबोर्डिंग अनुभवात लक्षणीय सुधारणा कशी होते हे दर्शवते.
तांत्रिक सखोल विश्लेषण (Technical Deep-Dive)
Captive Portal शोधण्याची प्रक्रिया
जेव्हा एखादे क्लायंट डिव्हाइस ऍक्सेस पॉईंटशी जोडले जाते आणि DHCP लीज प्राप्त करते, तेव्हा पूर्णपणे कनेक्टेड स्थितीत जाण्यापूर्वी त्याने इंटरनेट उपलब्धतेची खात्री करणे आवश्यक असते. हे Captive Portal शोधण्याच्या चाचण्यांद्वारे साध्य केले जाते:
- iOS/macOS:
captive.apple.comवर HTTP GET - Android:
connectivitycheck.gstatic.comवर HTTP GET - Windows:
msftconnecttest.comवर HTTP GET
HTTP GET जारी करण्यापूर्वी, डिव्हाइसने DNS द्वारे होस्टनाव रिझॉल्व्ह करणे आवश्यक आहे. ही प्रारंभिक DNS क्वेरी उच्च-घनता असलेल्या वातावरणातील गंभीर बिघाड बिंदू आहे.
गर्दीमुळे DNS टाईमआउट का होतो
DNS क्वेरी सामान्यत: UDP वापरतात, जो ट्रान्सपोर्ट-लेअर रिट्रान्समिशनशिवाय असलेला कनेक्शनलेस प्रोटोकॉल आहे. गर्दी असलेल्या नेटवर्कमध्ये - जसे की हाफ-टाईम दरम्यानचे स्टेडियम किंवा सकाळच्या गर्दीच्या वेळी हॉटेल - UDP पॅकेट्स सहजपणे गमावले जाऊ शकतात किंवा त्यांना विलंब होऊ शकतो.
जर हे ठिकाण मानक ISP रिझॉल्व्हर किंवा सार्वजनिक DNS सेवेवर (जसे की 8.8.8.8) अवलंबून असेल, तर राऊंड-ट्रिप टाइम (RTT) अधिक रिझॉल्व्हरवरील प्रक्रिया वेळ हा OS च्या हार्डकोड केलेल्या टाईमआउट मर्यादेपेक्षा जास्त असू शकतो. जेव्हा टाईमआउट संपतो, तेव्हा डिव्हाइस कनेक्शनला "Connected, No Internet" म्हणून चिन्हांकित करते आणि Captive Portal रीडायरेक्शन प्रक्रिया थांबवते. याव्यतिरिक्त, या प्रोब डोमेन्सवरील लहान Time-To-Live (TTL) मूल्ये समस्या अधिक गंभीर बनवतात. साधने (devices) सतत जोडली आणि विलग होत असल्याने, कॅश केलेल्या नोंदी झपाट्याने कालबाह्य होतात, ज्यामुळे नेटवर्कवर कमाल लोड असतानाच एकाच वेळी मोठ्या प्रमाणात DNS क्वेरी सुरू होतात.
Enterprise DNS Filter ची भूमिका
Purple च्या WiFi Analytics प्लॅटफॉर्ममध्ये समाकलित केलेल्या फिल्टरसारखा एखादा enterprise DNS filter, हाय-परफॉर्मन्स, स्थानिक किंवा एज-प्रॉक्सिमेट रिझॉल्व्हर म्हणून काम करतो. गर्दीच्या WAN लिंकवरून जाण्यापूर्वीच DNS क्वेरी अडवून, हा फिल्टर:
- हाय-फ्रीक्वेंसी डोमेन्स कॅश करतो: प्रोब डोमेन्स स्थानिक पातळीवर सर्व्ह करतो, ज्यामुळे RTT कमी होऊन सब-मिल्लीसेकंद पातळीवर येतो.
- पॉलिसीची अंमलबजावणी: दुर्भावनापूर्ण किंवा ब्लॉक केलेल्या डोमेन्ससाठीच्या क्वेरी त्वरित थांबवतो, ज्यामुळे WAN बँडविड्थची बचत होते.
- ऑडिट लॉगिंग: IT Security साठी ऑडिट ट्रेल प्रदान करतो, जो GDPR अनुपालन आणि इन्सिडेंट रिस्पॉन्समध्ये मदत करतो.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शिका (Implementation Guide)
एखादा enterprise DNS filter उपयोजित (deploy) करण्यासाठी नवीन सिंगल पॉईंट ऑफ फेल्युअर टाळण्यासाठी काळजीपूर्वक आर्किटेक्चरल नियोजनाची आवश्यकता असते.
१. रिझॉल्व्हर प्लेसमेंट आणि लेटन्सी ऑप्टिमायझेशन
DNS फिल्टर नेटवर्क एजच्या शक्य तितक्या जवळ उपयोजित करा. विखुरलेल्या रिटेल चेन्ससाठी, क्लाउडद्वारे वितरीत केलेले एज नोड योग्य आहे; स्टेडियमसारख्या मोठ्या सिंगल-साइट ठिकाणांसाठी, कोअर स्विचवरील स्थानिक अप्लायन्स किंवा व्हर्च्युअल मशीनला प्राधान्य दिले जाते. उद्दिष्ट गेस्ट VLAN आणि रिझॉल्व्हरमधील राउटिंग हॉप्सची संख्या कमी करणे हे आहे.
२. Captive Portal व्हाइटलिस्टिंग (पासथ्रू)
सर्वात महत्त्वाचा कॉन्फिगरेशन टप्पा म्हणजे तुमचे captive portal डोमेन स्पष्टपणे व्हाइटलिस्ट केले असल्याची खात्री करणे. जर DNS फिल्टरने ऑथेंटिकेशन पोर्टलचे रिझोल्यूशन उशिरा केले किंवा ब्लॉक केले, तर तुम्ही ज्या समस्येचे निवारण करण्याचा प्रयत्न करत आहात तीच समस्या उद्भवेल.
३. TTL ट्यूनिंग आणि कॅश व्यवस्थापन
captive portal प्रोब डोमेन्स आक्रमकपणे कॅश करण्यासाठी स्थानिक रिझॉल्व्हर कॉन्फिगर करा. अपस्ट्रीम TTL चा आदर करणे ही प्रमाणित पद्धत असली तरी, स्थानिक पातळीवर captive.apple.com आणि तत्सम डोमेन्ससाठी TTL किमान ६० सेकंदांपर्यंत ओव्हरराइड केल्याने पीक असोसिएशन इव्हेंट्स दरम्यान अपस्ट्रीम क्वेरीचे प्रमाण कमालीचे कमी होऊ शकते.
४. विद्यमान पायाभूत सुविधांसह एकत्रीकरण
DNS फिल्टर डिप्लॉयमेंट तुमच्या विद्यमान नेटवर्क सेगमेंटेशनशी सुसंगत असल्याची खात्री करा. PCI DSS अनुपालन राखण्यासाठी गेस्ट WiFi ट्रॅफिक कॉर्पोरेट DNS इन्फ्रास्ट्रक्चरपासून वेगळे राहिले पाहिजे. तुम्ही बिझनेस ट्रॅव्हलर्ससाठी हॉटेल WiFi ऑप्टिमाइझ करत असाल किंवा सार्वजनिक क्षेत्रातील डिप्लॉयमेंट सुरक्षित करत असाल, तरीही हे विलगीकरण अत्यंत महत्त्वाचे आहे.
या अंमलबजावणीच्या टप्प्यांबद्दल अधिक माहितीसाठी आमचे तांत्रिक ब्रीफिंग पॉडकास्ट ऐका:
सर्वोत्तम पद्धती
- गेस्ट नेटवर्कसाठी पब्लिक रिझॉल्व्हर्स वापरणे टाळा: हाय डेंसिटी गेस्ट नेटवर्कसाठी प्राथमिक DHCP नियुक्त DNS म्हणून 8.8.8.8 किंवा 1.1.1.1 वर अवलंबून राहिल्याने लेटन्सीमध्ये मोठ्या प्रमाणात चढ-उतार होतात.
- DNS over HTTPS (DoH) काळजीपूर्वक लागू करा: DoH मुळे गोपनीयता सुधारत असली, तरी ते पारंपारिक पोर्ट 53 फिल्टरिंगला बायपास करते. ठिकाणाच्या धोरणानुसार आवश्यक असल्यास तुमचे एंटरप्राइझ DNS सोल्यूशन DoH ट्रॅफिकची तपासणी किंवा व्यवस्थापन करू शकत असल्याची खात्री करा.
- UDP पोर्ट 53 ड्रॉप्सचे निरीक्षण करा: जास्त प्रमाणात UDP पोर्ट 53 पॅकेट ड्रॉप्स झाल्यास अलर्ट मिळवण्यासाठी तुमचे फायरवॉल किंवा कोर स्विच कॉन्फिगर करा, जे आगामी DNS टाईमआउटचे मुख्य लक्षण आहे.
- ब्लॉकलिस्टचे नियमित पुनरावलोकन करा: जास्त आक्रमक फिल्टरिंगमुळे वैध ॲप्लिकेशन्सचे काम थांबू शकते. फॉल्स पॉझिटिव्ह ओळखण्यासाठी दर आठवड्याला DNS क्वेरी लॉगचे पुनरावलोकन करा.
सार्वजनिक क्षेत्रातील उपयोजनांसाठी, मजबूत कनेक्टिव्हिटी सुनिश्चित करणे हा व्यापक डिजिटल समावेश उपक्रमांचा एक भाग आहे, ज्यावर नुकताच प्रकाश टाकला गेला जेव्हा Purple Appoints Iain Fox as VP Growth – Public Sector.
ट्रबलशूटिंग आणि जोखीम निवारण
जेव्हा "Connected, No Internet" त्रुटी येते, तेव्हा आयटी टीम्सनी ताबडतोब बँडविड्थ संपल्याचे गृहीत धरण्याऐवजी एका पद्धतशीर निदान प्रक्रियेचे अनुसरण केले पाहिजे.
- पॅकेट कॅप्चर (PCAP):
udp port 53साठी फिल्टर करून गेस्ट VLAN वर पॅकेट कॅप्चर चालवा. 2 सेकंदांच्या विंडोमध्ये संबंधित प्रतिसाद नसलेल्या क्वेरी तपासा. - प्रोबचे अनुकरण करा: गेस्ट VLAN वरील चाचणी डिव्हाइसवरून
http://captive.apple.com/hotspot-detect.htmlवर मॅन्युअली हिट करण्यासाठीcurlकिंवाwgetवापरा. DNS रिझोल्यूशन वेळ विरुद्ध HTTP प्रतिसाद वेळेचे मोजमाप करा. - फायरवॉल नियमांची पडताळणी करा: कोणतेही रेट लिमिटिंग किंवा QoS धोरण नकळतपणे गेस्ट सबनेटवरून येणाऱ्या UDP पोर्ट 53 ट्रॅफिकला प्रतिबंधित करत नसल्याची खात्री करा.
- ऑफलाइन क्षमतांची पडताळणी करा: अधूनमधून खंडित होणाऱ्या WAN कनेक्टिव्हिटी असलेल्या वातावरणात, अपस्ट्रीम इंटरनेटची गती कमी असतानाही वापरकर्त्यांचे एंगेजमेंट टिकवून ठेवण्यासाठी Purple's Offline Maps Mode सारख्या वैशिष्ट्यांचा विचार करा.
ROI आणि व्यावसायिक प्रभाव
DNS टाईमआउट्सचे निराकरण केल्याने थेट ठिकाणच्या ऑपरेटरच्या नफ्यावर परिणाम होतो.
- कमी झालेला सपोर्ट ओव्हरहेड: हॉस्पिटॅलिटी आणि रिटेल क्षेत्रातील लेव्हल 1 सपोर्ट तिकीट वाढण्यामागे "Connected, No Internet" त्रुटी हे मुख्य कारण आहे. हे दूर केल्याने आयटीवरील परिचालन खर्च कमी होतो.
- वाढलेले डेटा कॅप्चर: कॅप्टिव्ह पोर्टल यशस्वीरित्या लोड न होणे म्हणजे डेटा कॅप्चर आणि वापरकर्ता प्रमाणीकरणाची संधी गमावणे. जलद पोर्टल रेंडरिंग सुनिश्चित करून, ही ठिकाणे त्यांच्या WiFi Analytics प्लॅटफॉर्मच्या ROI चा जास्तीत जास्त फायदा घेतात.
- उत्कृष्ट गेस्ट समाधान: अखंड कनेक्टिव्हिटी ही एक मूलभूत अपेक्षा आहे. ऑनबोर्डिंगमधील अडचणी कमी करण्याचा थेट संबंध सुधारित नेट प्रमोटर स्कोअर (NPS) आणि ठिकाणाविषयीच्या सकारात्मक पुनरावलोकनांशी असतो.
"आम्हाला अधिक बँडविड्थ हवी आहे" या दृष्टिकोनावरून "आम्हाला ऑप्टिमाइझ्ड DNS रेझोल्यूशन हवे आहे" यावर लक्ष केंद्रित करून, नेटवर्क आर्किटेक्ट्स एंटरप्राइझ-ग्रेड अतिथी WiFi प्रदान करू शकतात जे दबावाखाली देखील उत्तम प्रकारे कार्य करते.
महत्वाच्या व्याख्या
Captive Portal Detection Probe
नेटवर्क असोसिएशन झाल्यानंतर लॉगिन पेज आवश्यक आहे की नाही हे निश्चित करण्यासाठी मोबाईल OS द्वारे (उदा. captive.apple.com वर) पाठवलेली एक स्वयंचलित HTTP विनंती.
DNS टाईमआउटमुळे हा प्रोब अयशस्वी झाल्यास, OS गृहीत धरते की इंटरनेट अॅक्सेस नाही आणि एरर दाखवते.
DNS Timeout
अशी घटना जिथे क्लायंट डिव्हाइस DNS क्वेरी सोडून देते कारण रिझॉल्व्हरने प्रतिसाद देण्यासाठी खूप जास्त वेळ घेतला (साधारणपणे २ ते ५ सेकंदांपेक्षा जास्त).
जास्त गर्दी असलेल्या वातावरणात 'Connected, No Internet' एररचे मुख्य तांत्रिक कारण.
Enterprise DNS Filter
एक समर्पित DNS रिझॉल्व्हर जो क्वेरीज स्थानिक पातळीवर कॅश करतो आणि दुर्भावनापूर्ण किंवा नको असलेल्या डोमेन्सचा अॅक्सेस रोखण्यासाठी पॉलिसी-आधारित ब्लॉकिंग लागू करतो.
गर्दी असलेल्या अपस्ट्रीम रिझॉल्व्हर्सवरील क्वेरीचा भार कमी करण्यासाठी आणि विलंब कमी करण्यासाठी वापरले जाते.
UDP Port 53
DNS क्वेरीजसाठी वापरला जाणारा मानक कनेक्शनलेस ट्रान्सपोर्ट प्रोटोकॉल आणि पोर्ट.
UDP कडे डिलिव्हरीची कोणतीही हमी नसल्यामुळे, नेटवर्क गर्दीच्या वेळी DNS पॅकेट्स सहजपणे ड्रॉप होतात.
Time-To-Live (TTL)
DNS रेकॉर्डमधील असे मूल्य जे दर्शवते की एखाद्या रिझॉल्व्हर किंवा क्लायंटने पुन्हा क्वेरी करण्यापूर्वी किती वेळ IP अॅड्रेस कॅश करून ठेवला पाहिजे.
प्रोब डोमेन्सवरील लहान TTLs वारंवार पुन्हा क्वेरी करण्यास कारणीभूत ठरतात, ज्यामुळे गर्दी वाढते.
IEEE 802.1X
पोर्ट-आधारित नेटवर्क अॅक्सेस कंट्रोल (PNAC) साठीचे एक मानक जे LAN किंवा WLAN ला कनेक्ट करू इच्छिणाऱ्या डिव्हाइसेसना ऑथेंटिकेशन यंत्रणा प्रदान करते.
सुरक्षित असले तरी, 802.1X वातावरण अद्याप पोस्ट-ऑथेंटिकेशन राउटिंगसाठी मजबूत DNS इन्फ्रास्ट्रक्चरवर अवलंबून असते.
Local Internet Breakout
इंटरनेट-बाउंड ट्रॅफिकला मध्यवर्ती डेटा सेंटरकडे बॅकहॉल करण्याऐवजी शाखा स्थानावरून थेट इंटरनेटवर रूट करणे.
वितरित रिटेल किंवा हॉस्पिटॅलिटी नेटवर्क्समध्ये DNS विलंब कमी करण्यासाठी अत्यंत महत्त्वपूर्ण आहे.
WPA3
नवीनतम WiFi सुरक्षा मानक जे खुल्या आणि पासवर्ड-सुरक्षित नेटवर्कसाठी वर्धित एन्क्रिप्शन प्रदान करते.
WPA3 सुरक्षा सुधारते परंतु मूलभूत DNS रिझोल्यूशन पाथ बदलत नाही किंवा टाइमआउट समस्या कमी करत नाही.
सोडवलेली उदाहरणे
४०० खोल्यांच्या एका हॉटेलमध्ये रोज सकाळी ७:३० ते ८:३० दरम्यान जेव्हा पाहुणे जागे होतात आणि WiFi ला कनेक्ट होतात, तेव्हा 'Connected, No Internet' च्या तक्रारींमध्ये मोठी वाढ होते. या काळात 1Gbps WAN लिंक केवळ ४०% वापर दर्शवते.
१. सकाळच्या गर्दीच्या वेळी UDP पोर्ट 53 साठी फिल्टर करून गेस्ट VLAN वर पॅकेट कॅप्चर चालवा. २. ISP च्या डीफॉल्ट DNS द्वारे कॅप्टिव्ह पोर्टल प्रोब डोमेन्स (उदा. captive.apple.com) चे रिझोल्यूशन करण्यासाठी ३०००ms पेक्षा जास्त वेळ लागत असल्याचे ओळखा. ३. गेस्ट सबनेटवर स्थानिक एंटरप्राइझ DNS फिल्टर तैनात करा. ४. गेस्ट डिव्हाइसेसना स्थानिक DNS फिल्टर IP नियुक्त करण्यासाठी DHCP सर्व्हर कॉन्फिगर करा. ५. फिल्टरमध्ये हॉटेलच्या कॅप्टिव्ह पोर्टल डोमेनला व्हाइटलिस्ट करा. ६. रिझोल्यूशन वेळेचे निरीक्षण करा, जी ५०ms पेक्षा कमी झाली पाहिजे.
एक मोठी रिटेल साखळी ५० स्टोअर्समध्ये नवीन guest WiFi नेटवर्क सुरू करते, परंतु जास्त गर्दी असलेल्या फ्लॅगशिप स्टोअर्समधील वापरकर्ते कॅप्टिव्ह पोर्टल लोड करू शकत नाहीत, तर लहान स्टोअर्समधील वापरकर्त्यांना कोणतीही समस्या येत नाही.
१. आर्किटेक्चरचे विश्लेषण करा: सर्व ५० स्टोअर्स गेस्ट ट्रॅफिक एका मध्यवर्ती डेटा सेंटर फायरवॉलकडे टनेल करत आहेत, जी नंतर DNS क्वेरीज एका पब्लिक रिझॉल्व्हरकडे फॉरवर्ड करते. २. जास्त गर्दी असलेल्या स्टोअर्समध्ये, एकाच वेळी होणाऱ्या असोसिएशन इव्हेंट्सचे प्रचंड प्रमाण मध्यवर्ती फायरवॉलवरील NAT/PAT स्टेट टेबल्स पूर्णपणे संपवून टाकते, ज्यामुळे UDP पोर्ट 53 पॅकेट्स ड्रॉप होतात. ३. क्लाउड-डिलिव्हर केलेले एंटरप्राइझ DNS फिल्टर लागू करा. ४. गेस्ट DNS क्वेरीज डेटा सेंटरकडे पाठवण्याऐवजी लोकल इंटरनेट ब्रेकआउटद्वारे थेट क्लाउड फिल्टरकडे फॉरवर्ड करण्यासाठी स्थानिक ब्रांच राउटर पुन्हा कॉन्फिगर करा.
सराव प्रश्न
Q1. एका स्टेडियमच्या IT निर्देशकाच्या लक्षात येते की हाफ-टाइम दरम्यान, हजारो युजर्स WiFi शी कनेक्ट होतात परंतु captive portal पर्यंत पोहोचू शकत नाहीत. कोअर स्विच जड UDP पॅकेट ड्रॉप्स दाखवतो. त्यांनी WAN बँडविड्थ 2Gbps वरून 5Gbps पर्यंत वाढवावी का?
टीप: कोणता प्रोटोकॉल ड्रॉप केला जात आहे आणि तो पेलोड बँडविड्थ किंवा कनेक्शन स्टेट मर्यादांशी संबंधित आहे का याचा विचार करा.
नमुना उत्तर पहा
नाही. WAN बँडविड्थ वाढवल्याने ही समस्या सुटणार नाही. UDP पॅकेट ड्रॉप्स हे दर्शवतात की फायरवॉल किंवा रिझॉल्व्हर समवर्ती DNS क्वेरींचा प्रचंड व्हॉल्यूम हाताळू शकत नाही (स्टेट टेबल एक्झॉशन किंवा CPU मर्यादा). योग्य दृष्टीकोन म्हणजे या क्वेरी स्थानिक पातळीवर कॅश करण्यासाठी आणि त्यांना प्रतिसाद देण्यासाठी एजवर उच्च-कार्यक्षमता असलेले स्थानिक DNS फिल्टर तैनात करणे, ज्यामुळे WAN अडथळा पूर्णपणे बायपास होतो.
Q2. तुम्ही आत्ताच हॉटेल गेस्ट नेटवर्कवर एंटरप्राइझ DNS फिल्टर तैनात केले आहे. अतिथी आता सार्वजनिक वेबसाइट्स जलद शोधू शकतात, परंतु जेव्हा ते पहिल्यांदा कनेक्ट होतात, तेव्हा त्यांना हॉटेलच्या लॉगिन पेजवर रीडायरेक्ट केले जात नाही. सर्वात संभाव्य कॉन्फिगरेशन त्रुटी कोणती आहे?
टीप: लॉगिन पेजच्याच डोमेन नेमबद्दल विचार करा.
नमुना उत्तर पहा
सर्वात संभाव्य त्रुटी म्हणजे captive portal चे स्वतःचे डोमेन DNS फिल्टरमध्ये स्पष्टपणे व्हाईटलिस्ट (पासथ्रू) केलेले नाही. फिल्टर पोर्टल URL च्या रिझोल्यूशनला एकतर ब्लॉक करत आहे किंवा उशीर करत आहे, ज्यामुळे रीडायरेक्शन पूर्ण होण्यापासून रोखले जात आहे.
Q3. सुरक्षा धोरणांचे पालन करण्यासाठी एका सार्वजनिक क्षेत्रातील संस्थेला सर्व गेस्ट WiFi ट्रॅफिक 90 दिवसांसाठी लॉग करणे आवश्यक आहे. एंटरप्राइझ DNS फिल्टर तैनात केल्याने या आवश्यकतेमध्ये कशी मदत होते?
टीप: मानक फायरवॉल विरुद्ध DNS फिल्टर कोणत्या डेटावर प्रक्रिया करतो याचा विचार करा.
नमुना उत्तर पहा
एंटरप्राइझ DNS फिल्टर क्लायंट डिव्हाइसेसद्वारे केलेल्या सर्व DNS क्वेरी मूळतः लॉग करतो. हे कोणत्या डोमेनची कधी विनंती केली गेली याचा स्पष्ट, शोधण्यायोग्य ऑडिट ट्रेल प्रदान करते, ज्यासाठी सर्व एन्क्रिप्टेड HTTPS पेलोड ट्रॅफिकवर डीप पॅकेट इन्स्पेक्शन करण्याची आवश्यकता नसते आणि 90-दिवसांच्या लॉगिंगची आवश्यकता पूर्ण होते.
वारंवार विचारले जाणारे प्रश्न
Why does guest WiFi say connected but no internet?
The 'Connected, No Internet' status occurs when a client device associates with an access point and receives an IP address, but its operating system detection probe fails to reach the internet. On guest WiFi networks, this is most commonly caused by DNS query timeouts on captive portal detection domains (such as captive.apple.com or connectivitycheck.gstatic.com), DHCP lease scope exhaustion, or firewalls blocking pre-authentication DNS traffic.
How do captive portal detection probes work on guest WiFi across iOS, Android, and Windows?
When connecting to an open or guest WiFi SSID, modern operating systems immediately transmit plaintext HTTP probe requests to vendor test URLs (iOS uses captive.apple.com/hotspot-detect.html, Android queries connectivitycheck.gstatic.com/generate_204, and Windows tests msftconnecttest.com/connecttest.txt). If the network returns an HTTP 200/204, the OS marks the connection as having internet. If it receives an HTTP 302 redirect, it launches the captive portal browser. If the initial DNS query for the probe domain times out, the OS reports 'Connected, No Internet' and drops the link.
How do DNS timeouts trigger guest WiFi connection drops?
In high-density environments, hundreds of devices query upstream DNS resolvers simultaneously over UDP port 53. If the local guest WiFi network forwards raw queries directly to rate-limited ISP resolvers without caching, response latency spikes above 2,000ms. Mobile devices enforce strict 2- to 5-second probe timeouts. Once that threshold is exceeded, the device assumes the network is broken and abandons the connection before the splash page can load.
What walled garden domains must be allowed before guest WiFi captive portal login?
Pre-authentication access control lists (walled gardens) on guest WiFi networks must permit outbound UDP and TCP port 53 to your designated DNS resolvers, DHCP transactions (UDP 67/68), and OS detection probes (captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com). If using external captive portal hosting, CDN styling, or social login, you must also allow your portal domain (*.purple.ai), Google Fonts (fonts.googleapis.com), and OAuth endpoints.
How does DHCP pool exhaustion cause connected without internet errors on guest WiFi?
When venues configure long DHCP lease durations (such as 24 hours) on guest WiFi in environments with rapid visitor turnover, the pool of available IP addresses quickly runs out. New arrivals may associate with the access point via 802.11 beacons, but fail to receive a valid DHCPOFFER or default gateway, receiving a self-assigned 169.254.x.x APIPA address instead. Shortening lease times to 30 to 60 minutes and configuring dynamic VLAN pooling prevents scope starvation.
How does Purple prevent captive portal and DNS timeout failures on guest WiFi?
Purple acts as a resilient, hardware-agnostic guest WiFi management platform across Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, and Fortinet architectures. By optimizing captive portal redirection flows, automating walled garden rules, and integrating with high-speed Anycast DNS, Purple ensures detection probes succeed instantly, onboarding visitors in under 3 seconds without connection drops.
या मालिकेमध्ये पुढे वाचा
WiFi Roaming च्या समस्यांचे निदान करण्यासाठी स्टेप - बाय - स्टेप मार्गदर्शक
हे सर्वसमावेशक मार्गदर्शक एंटरप्राइझ IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना WiFi roaming च्या समस्यांचे निदान आणि निवारण करण्यासाठी एक अधिकृत, स्टेप - बाय - स्टेप पद्धती प्रदान करते. IEEE 802.11k/v/r मानकांचे तांत्रिक विश्लेषण आणि प्रत्यक्ष केस स्टडीज तसेच पॅकेट-पातळीवरील विश्लेषणाचा मेळ घालून, हे संदर्भ पुस्तक टीम्सना 'sticky client' ची समस्या दूर करण्यास आणि अखंड मोबाईल कनेक्टिव्हिटी प्रदान करण्यास सक्षम करते. यामध्ये RF साईट सर्व्हे आणि कंट्रोलर कॉन्फिगरेशन ऑडिटपासून ते ओव्हर-द-एयर पॅकेट कॅप्चर विश्लेषण आणि निवारणानंतरच्या व्हॅलिडेशनपर्यंतच्या संपूर्ण डायग्नोस्टिक वर्कफ्लोचा समावेश आहे.
तुमचे Stadium WiFi का ठप्प होते (आणि ते कसे दुरुस्त करावे)
हे अधिकृत तांत्रिक मार्गदर्शक stadium WiFi मधील गर्दीच्या मूळ कारणाचे - ५०,००० डिव्हाइसेसद्वारे प्रोग्रामॅटिक जाहिराती आणि टेलिमेट्री लोड करताना होणाऱ्या एकाच वेळच्या बॅकग्राउंड चॅटरचे - विश्लेषण करते आणि मुख्य निवारण धोरण म्हणून एज DNS फिल्टरिंग तैनात करण्यासाठी एक तपशीलवार आर्किटेक्चरल ब्लूप्रिंट प्रदान करते. IT Directors, CTOs, आणि Network Architects यांच्यासाठी डिझाइन केलेले, हे वेन्यू ऑपरेटर्सना बँडविड्थ परत मिळवून देण्यासाठी आणि मोठ्या प्रमाणावर उच्च-कार्यक्षमता कनेक्टिव्हिटी प्रदान करण्यासाठी कृतीयोग्य अंमलबजावणी मार्गदर्शन, वास्तविक-जगातील केस स्टडीज आणि मोजण्यायोग्य ROI फ्रेमवर्क प्रदान करते.
आपला Guest WiFi इतका संथ का आहे? नेटवर्क कंजेशनचे निदान
हे मार्गदर्शक guest WiFi कंजेशनच्या अदृश्य कारणांचे निदान करते - बॅकग्राउंड टेलिमेट्री, प्रोग्रामॅटिक जाहिरात नेटवर्क आणि ऑटोमेटेड OS अपडेट्स - जे सामूहिकपणे अतिथीने ब्राउझर उघडण्यापूर्वीच सार्वजनिक WiFi बँडविड्थच्या 40% पर्यंत वापरतात. हे DNS फिल्टरिंग आणि QoS पॉलिसींसाठी एक टप्प्याटप्प्याने, वेंडर-तटस्थ अंमलबजावणी फ्रेमवर्क प्रदान करते जे ती बँडविड्थ पुन्हा मिळवून देते, अतिथींचा अनुभव सुधारते आणि मोजता येण्याजोगा ROI देते. हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक-क्षेत्रातील वातावरणातील IT संचालक आणि ऑपरेशन्स मॅनेजर्ससाठी हे उद्दिष्टित आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.