২০১০ সালে যখন UK সরকারের IPv6 রোলআউট রিপোর্ট প্রকাশিত হয়, তখন যুক্তরাজ্যভিত্তিক প্রায় ২৫ মিলিয়ন নাম সার্ভারের মধ্যে ৩০টিরও কম সার্ভারে IPv6 অ্যাড্রেস ছিল। সেই ঐতিহাসিক সূচনা পয়েন্টটি ব্যাখ্যা করতে সহায়তা করে যে কেন এতগুলো অ্যাড্রেস প্ল্যান, সাপোর্ট পদ্ধতি এবং অ্যাসেট রেকর্ড IPv4-কে কেন্দ্র করে তৈরি করা হয়েছিল।
এখন IP অ্যাড্রেস পরিচালনার অর্থ হল এমন একটি স্টেট বজায় রাখা যেখানে ডিভাইসগুলি যেকোনো একটি প্রোটোকল ব্যবহার করতে পারে, যা কখনও কখনও অ্যাডমিনিস্ট্রেটরদের অজান্তেই ঘটে। দরকারী শৃঙ্খলা হল প্রতিটি অ্যাড্রেসের জন্য একজন দায়িত্বশীল মালিক, একটি নথিভুক্ত রাউটিং উদ্দেশ্য এবং একটি সন্ধানযোগ্য বরাদ্দের রেকর্ড থাকা। রেডান্ড্যান্ট রুট ঠিক আছে; কিন্তু প্রতিদ্বন্দ্বিতামূলক মালিকানা এবং ব্যাখ্যাতীত পৌঁছানোর ক্ষমতা গ্রহণযোগ্য নয়।
কখন DHCP স্ট্যাটিক বা রিজার্ভড ঠিকানা ব্যবহার করবেন
আগস্ট ২০২৬ সালে, Internet Society's UK পরিমাপ অনুযায়ী, ৫,৩৪০,৩২১টি ক্রল করা হোস্টের মধ্যে ৫৪.২৭% ছিল ডুয়াল-স্ট্যাক, যেখানে ৪৫.৭৩% ছিল কেবল IPv4-অনলি। এগুলো ক্রল করা হোস্টের পরিমাপ, কোনো এন্টারপ্রাইজ ডিভাইসের আদমশুমারি নয়, তবে এগুলো তুলে ধরে যে কেন একটি IPv4-অনলি ইনভেন্টরি এখন আর কোনো নেটওয়ার্ক টিমের সম্মুখীন হওয়া সমস্ত উপাদানের বর্ণনা দিতে পারে না।
একটি ডিভাইস IPv6 এর মাধ্যমে যোগাযোগ করতে পারে যখন তার হেল্পডেস্ক রেকর্ড, ফায়ারওয়াল অবজেক্ট এবং ইনসিডেন্ট ওয়ার্কশিটে কেবল IPv4 থাকে। ডুয়াল-স্ট্যাককে কেবল একটি রাউটিং সক্ষমতা হিসেবে না দেখে, অ্যাড্রেস হিস্ট্রি সহ একটি দ্বিতীয় রেকর্ড সেট হিসেবে বিবেচনা করুন।
সাবনেট তৈরি করার আগে ডিভাইসের শ্রেণী অনুযায়ী একটি অ্যাসাইনমেন্ট পদ্ধতি নির্বাচন করুন। DHCP সময়-সীমিত অ্যাড্রেস অ্যাসাইনমেন্ট প্রদান করে; একটি রিজার্ভেশন একই পরিষেবার মাধ্যমে একটি নির্দিষ্ট ডিভাইসকে একটি অনুমেয় অ্যাড্রেস দেয়। নেটওয়ার্কিংয়ের বাইরের সহকর্মীদের কাছে সেই পার্থক্যটি ব্যাখ্যা করার সময় DHCP শব্দকোষটি একটি দরকারী রেফারেন্স প্রদান করে।
ঠিকানা বরাদ্দের পদ্ধতি এবং কখন সেগুলো ব্যবহার করবেন
| পদ্ধতি | যার জন্য ব্যবহার করবেন | স্থায়িত্ব | প্রধান ঝুঁকি |
|---|---|---|---|
| Dynamic DHCP | অতিথি, ঠিকাদার, স্বল্পমেয়াদী ক্লায়েন্ট | সাধারণত নবায়নের মাধ্যমে বজায় থাকে; মেয়াদ শেষ হওয়ার পরে পুনরায় ব্যবহারের যোগ্য | লগ না থাকলে ঠিকানাটি কার দখলে ছিল তা পুনঃব্যবহারের ফলে লুকিয়ে যায় |
| DHCP reservation | প্রিন্টার, অ্যাক্সেস পয়েন্ট, ক্যামেরা, IoT | নির্ধারিত ঠিকানা যা এখনও DHCP দ্বারা প্রদান করা হয় | ডিভাইস চলে যাওয়ার পর পুরনো রিজার্ভেশন থেকে যাওয়া |
| Static configuration | রাউটার, ফায়ারওয়াল, DNS, আউট-অফ-ব্যান্ড ম্যানেজমেন্ট | ম্যানুয়ালি পরিবর্তন না করা পর্যন্ত স্থায়ী | An orphan address with no owner record|
| SLAAC | একটি /64-এ সাধারণ IPv6 ক্লায়েন্ট | স্থায়ী ঠিকানাগুলি আবর্তনশীল প্রাইভেসি ঠিকানার সাথে সহাবস্থান করতে পারে | IPAM এটি দেখতে না পেলে হোস্ট অদৃশ্য হয়ে যায় |
| DHCPv6 | সার্ভার-সাইড অ্যাসাইনমেন্ট রেকর্ড প্রয়োজন এমন সমর্থিত IPv6 ক্লায়েন্ট | সার্ভার-সাইড রেকর্ড সহ লিজ | লিজের সাথে DNS আপডেট না হলে স্কোপ ড্রিপ্ট হয় |
ডিভাইসের আচরণের সাথে লিজ মেলান
একটি লিজ প্রতিটি নবায়নে ঠিকানা পরিবর্তন করতে বাধ্য করে না। ক্লায়েন্টরা সাধারণত তাদের কাছে থাকা ঠিকানাটিই নবায়ন করে, তাই নিরাপত্তা নিয়ন্ত্রণ হিসেবে DHCP চর্ন ব্যবহার করবেন না।
একটি কাল্পনিক ভেন্যুর জন্য, আট ঘণ্টার গেস্ট লিজ দিনের বেলার ভিজিটরদের জন্য উপযুক্ত হতে পারে, যেখানে স্টাফ LAN এক থেকে সাত দিনের লিজ দিয়ে শুরু হতে পারে। এগুলো কনফিগারেশনের শুরুর বিন্দু, কমপ্লায়েন্স থ্রেশহোল্ড নয়। এগুলো সমন্বয় করার আগে পুলের ব্যবহার, রিনিউয়াল ট্রাফিক এবং ভিজিট প্যাটার্ন তুলনা করুন।
এমন সরঞ্জামের জন্য রিজার্ভেশন ব্যবহার করুন যার স্থিতিশীল অ্যাড্রেসিং প্রয়োজন কিন্তু কেন্দ্রীয়ভাবে বাতিলযোগ্য থাকা উচিত। ম্যানুয়ালি কনফিগার করা অ্যাড্রেসগুলোকে ডায়নামিক পুলের বাইরে রাখুন এবং সেগুলো পরিবর্তনের জন্য দায়িত্বপ্রাপ্ত অ্যাডমিনিস্ট্রেটরকে রেকর্ড করুন। যেসব পরিকাঠামো DHCP ছাড়াই শুরু বা পরিচালনাযোগ্য থাকতে হবে, সেগুলোর জন্য স্ট্যাটিক কনফিগারেশন সবচেয়ে সমর্থযোগ্য।
IPv6-এ, SLAAC ক্লায়েন্টদের একটি বিজ্ঞাপন দেওয়া প্রিফিক্স থেকে অ্যাড্রেস তৈরি করতে দেয়। DHCPv6 অ্যাসাইনমেন্ট রেকর্ড সরবরাহ করতে পারে যেখানে ক্লায়েন্টরা এটি সমর্থন করে, তবে এটি ডিফল্ট-রাউটার আবিষ্কারের জন্য রাউটার অ্যাডভারটাইজমেন্ট প্রতিস্থাপন করে না এবং এটি স্বয়ংক্রিয়ভাবে কোনও ব্যক্তিকে শনাক্ত করে না।
বরাদ্দকরণ নিয়ম: প্রতিটি ডিভাইস ক্লাসকে একটি ডিফল্ট পদ্ধতি দিন, তারপর একজন মালিক এবং কারণসহ ব্যতিক্রমগুলো ডকুমেন্ট করুন।
প্রতিটি বর্তমান VLAN-কে তার নির্বাচিত পদ্ধতির সাহায্যে লেবেল করুন। একটি মিশ্র ব্যবহারের VLAN-এর জন্য প্রতিটি ডিভাইসকে অভিন্ন আচরণ করতে হবে এমন কৃত্রিম নিয়মের পরিবর্তে পৃথক নথিভুক্ত ক্লাস প্রয়োজন হতে পারে।
কীভাবে সাবনেটের সাইজ নির্ধারণ করবেন এবং বৃদ্ধির জায়গা রাখবেন
একই সাথে সংযোগ করতে পারে এমন ডিভাইসগুলির আকার নির্ধারণ করুন, যার মধ্যে প্রতিস্থাপন, ক্ষণস্থায়ী ক্লায়েন্ট এবং ইনফ্রাস্ট্রাকচার অন্তর্ভুক্ত। অন্য সাইট এটি ব্যবহার করেছে বলেই কোনো প্রেফিস বেছে নেবেন না।
নেটওয়ার্ক জোন অনুযায়ী ডিফল্ট প্রিফিক্স সাইজ
এগুলি ইঞ্জিনিয়ারিংয়ের প্রাথমিক সূচনা পয়েন্ট। একটি সারি গ্রহণ করার আগে হোস্টের চাহিদা, ক্লাউড রিজার্ভেশন এবং প্ল্যাটফর্ম সাপোর্ট যাচাই করুন।
| জোন | IPv4 প্ল্যান | IPv6 প্ল্যান | প্ল্যানিং নোট |
|---|---|---|---|
| স্টাফ বা ইউজার LAN | /23 বা /24 | /64 | VLAN পূর্ণ হওয়ার আগে পরবর্তী ব্লকটি খালি রাখুন |
| গেস্ট WiFi | ব্যস্ত ভেন্যুর জন্য /22 | /64 | স্বল্পমেয়াদী লিজ এবং স্টাফ বা সার্ভারে কোনো রুট নেই |
| সার্ভার এবং ইনফ্রাস্ট্রাকচার | /24 বা ছোট, মূলত স্ট্যাটিক | /64 | প্রতিটি ম্যানেজড হোস্টের নাম ফরওয়ার্ড এবং রিভার্স DNS-এ অন্তর্ভুক্ত |
| ম্যানেজমেন্ট এবং আউট-অফ-ব্যান্ড | /26 বা /27 | /64 | গেস্টদের দিকে রাউট করা নয় বা ইন্টারনেটে সরাসরি উন্মুক্ত নয় |
| পয়েন্ট-টু-পয়েন্ট লিঙ্ক | /31 | /127 | শুধুমাত্র সেখানেই ব্যবহার করুন যেখানে উভয় এন্ডপয়েন্ট এটি সাপোর্ট করে |
| সাইট এগ্রিগেট | প্রতি সাইটে একটি সামারাইজ করার মতো ব্লক | সাধারণত প্রতি সাইটে একটি /48 | সামারি বিজ্ঞাপন করুন, প্রতিটি VLAN নয় |
| ক্লাউড VPC বা VNet | ওভারল্যাপ না হওয়া RFC1918 স্পেস | প্রোভাইডার IPv6 অ্যালকেশন | প্রতিটি মার্জার বা পিয়ারিংয়ের আগে ওভারল্যাপ পরীক্ষা করুন |
স্মৃতি থেকে প্রিফিক্স গাণিতিক হিসাব না করে বাউন্ডারি এবং ক্যাপাসিটি পরীক্ষা করতে একটি subnet calculator ব্যবহার করুন। সাধারণ IPv4 LAN-এর জন্য মোট অ্যাড্রেস এবং অ্যাসাইনযোগ্য হোস্ট অ্যাড্রেসের মধ্যে পার্থক্য করুন - ক্লাউড প্ল্যাটফর্মগুলো অতিরিক্ত অ্যাড্রেস রিজার্ভ করতে পারে।
IPv6-এর জন্য, NHS England-এর অ্যাড্রেসিং নির্দেশিকায় ১২৮-বিট অ্যাড্রেস এবং একটি স্ট্যান্ডার্ড ৬৪-বিট সাবনেট সাইজ নির্দিষ্ট করা হয়েছে। সাধারণ LAN এবং সিকিউরিটি সেগমেন্টের জন্য /64 ব্যবহার করুন, অ্যাড্রেস স্পেস সংরক্ষণের জন্য তৈরি ছোট ক্লায়েন্ট সাবনেট ব্যবহার করবেন না।
পুরোটি পূর্ণ করার আগে হাইয়ারার্কি তৈরি করুন
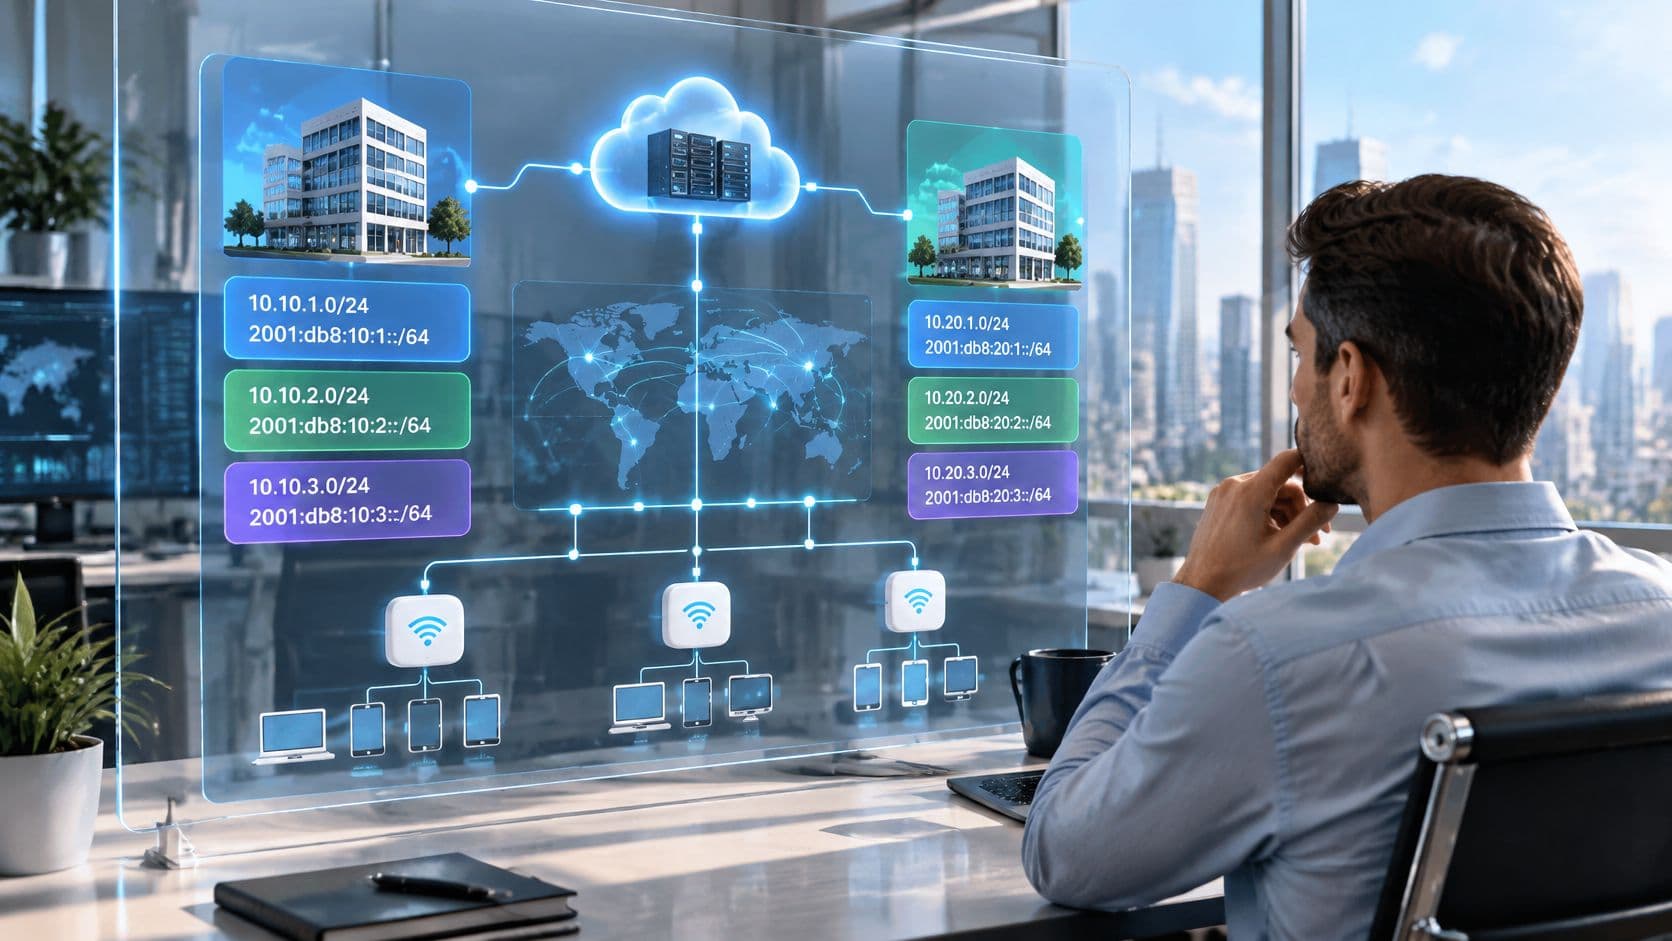
প্রতিটি সাইটকে একটি সারিবদ্ধ IPv4 সামারি ব্লক দিন। যেখানে বরাদ্দ অনুমতি দেয়, সেখানে একটি IPv6 অ্যাগ্রিগেটও দিন, তারপর সেই সীমার মধ্যে VLAN প্রিফিক্স তৈরি করুন।
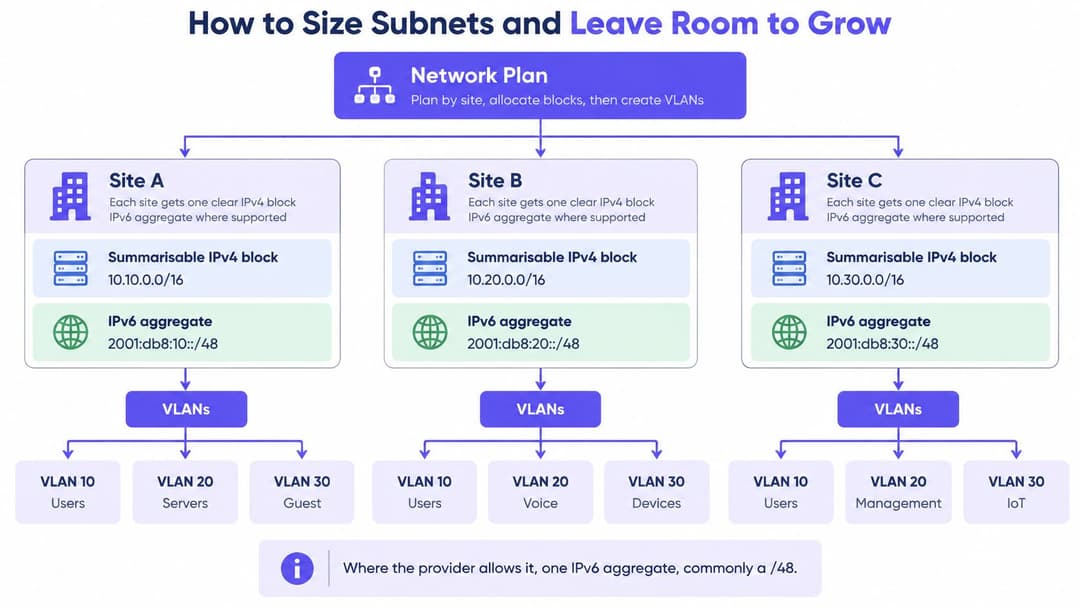
ব্যবহারকারীর নেটওয়ার্কগুলোর জন্য একটি সংলগ্ন, সঠিকভাবে অ্যালাইন করা গ্রোথ ব্লক সংরক্ষিত রাখুন। কেবল সংলগ্নতাই গ্যারান্টি দেয় না যে দুটি প্রিফিক্স একটি বড় প্রিফিক্স হতে পারে, তাই ঝামেলামুক্ত সম্প্রসারণের প্রতিশ্রুতি দেওয়ার আগে বাইনারি বাউন্ডারি পরীক্ষা করুন।
প্রাইভেট অ্যাড্রেস স্পেস বিশ্বব্যাপী অনন্য নয়। অফিস, অধিগ্রহণ করা ব্যবসা এবং ক্লাউড প্রজেক্টগুলি স্বতন্ত্রভাবে ওভারল্যাপিং রেঞ্জ বেছে নিতে পারে, তারপর কেউ পিয়ারিংয়ের অনুরোধ করলে দ্বন্দ্ব আবিষ্কার করতে পারে।
একটি একক সাইটের স্কেচ ইন্ডিভিজুয়াল ঠিকানাগুলো তালিকাভুক্ত না করেও পাঠযোগ্য থাকতে পারে:
| VLAN ভূমিকা | বরাদ্দকৃত প্রিফিক্স | প্যারেন্ট ব্লক | গ্রোথ রিজার্ভেশন |
|---|---|---|---|
| স্টাফ | /24 | সাইট IPv4 সামারি | সংলগ্ন অ্যালাইন্ড /24 |
| গেস্ট | /22 | সাইট IPv4 সামারি | পৃথক অ্যালাইন্ড /22 |
| ম্যানেজমেন্ট | /27 | সাইট IPv4 সামারি | সংলগ্ন অ্যালাইন্ড /27 |
| IPv6 ক্লায়েন্ট সেগমেন্ট | প্রতিটি /64 | সাইট IPv6 অ্যাগ্রিগেট | অবরাদ্দকৃত সেগমেন্ট প্রিফিক্স |
একটি সামারি হলো রাউটিংয়ের সুবিধা, এটি প্রতিটি জোনের সাথে যোগাযোগ করার অনুমতি নয়। গেস্ট, ম্যানেজমেন্ট এবং সার্ভার পলিসির সীমানা স্পষ্ট রাখুন।
কীভাবে একটি ভার্সন-নিয়ন্ত্রিত অ্যাড্রেস ইনভেন্টরি তৈরি করবেন
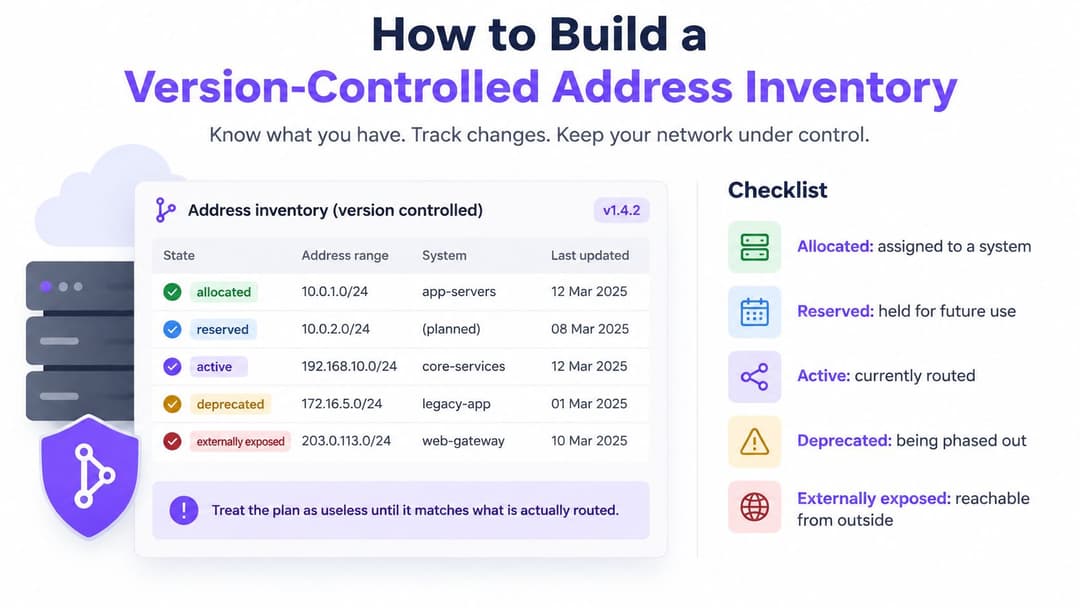
একটি অ্যাড্রেস ইনভেন্টরি কেবল তখনই কার্যকর হয় যখন এটি পরিকল্পিত বরাদ্দ এবং লাইভ কনফিগারেশন উভয়কেই প্রতিফলিত করে। IP address management (IPAM) রেকর্ড করে যে প্রতিটি প্রিফিক্সের মালিক কে, এটি কী সমর্থন করে এবং এর অ্যাড্রেসের তথ্য কোথায় প্রদর্শিত হয়। প্রতিটি অ্যাড্রেসের জন্য একজন মালিক, একটি নির্দিষ্ট রুট এবং একটি ট্র্যাকিংযোগ্য রেকর্ড রাখুন।
প্রিফিক্স, মালিক, ব্যবসায়িক উদ্দেশ্য, সাইট, সিকিউরিটি জোন, অ্যাসাইনমেন্ট পদ্ধতি এবং পর্যালোচনার তারিখ রেকর্ড করুন। সাময়িক বরাদ্দের জন্য মেয়াদোত্তীর্ণের তারিখ, এবং পাবলিক ব্লকের জন্য রেজিস্ট্রি ও রাউটিং রেফারেন্স অন্তর্ভুক্ত করুন। ইনভেন্টরির ভার্সন-কন্ট্রোল করুন যাতে প্রতিটি পরিবর্তনের অনুমোদন এবং একটি অর্থপূর্ণ পার্থক্য থাকে।
একটি পুনরাবৃত্তিযোগ্য ক্রমে কনফিগারেশন মেলান
- রেজিস্ট্রি রেকর্ড। প্রতিষ্ঠানটি যে পাবলিক অ্যালকেশন ব্যবহারের অধিকারী তা নিশ্চিত করুন।
- DNS জোন। স্টেল A এবং AAAA এন্ট্রি সহ ফরওয়ার্ড এবং রিভার্স রেকর্ড এক্সপোর্ট করুন।
- DHCP রেকর্ড। লিজ, রিজার্ভেশন, এক্সক্লুশন এবং DHCPv6 অ্যাসাইনমেন্ট সংগ্রহ করুন।
- ফায়ারওয়াল এবং NAT অবজেক্ট। ট্রান্সলেটেড ঠিকানা, প্রকাশিত পরিষেবা এবং ম্যানেজমেন্ট রুল রেকর্ড করুন।
- ক্লাউড নেটওয়ার্ক। প্রাসঙ্গিক অ্যাকাউন্ট বা সাবস্ক্রিপশন জুড়ে VPC, VNet এবং সাবনেট অ্যালকেশন এক্সপোর্ট করুন।
- রাউটিং স্টেট। প্রাপ্ত এবং ইনস্টল করা রুটগুলির সাথে কনফিগার করা অ্যাডভার্টাইজমেন্টের তুলনা করুন।
সর্বশেষ এক্সপোর্টটি স্বয়ংক্রিয়ভাবে প্রামাণ্য নয়। একটি অকাথ্য ক্লাউড সাবনেট বৈধ হতে পারে; একটি পুরানো ফায়ারওয়াল অবজেক্ট এমন একটি পরিষেবা প্রকাশ করতে পারে যার বর্তমান কোনো মালিক নেই। প্রতিটি অমিল এমন কাউকে নির্ধারণ করুন যিনি এর উদ্দেশ্য প্রতিষ্ঠা করতে পারেন।
স্পষ্ট লাইফসাইকেল স্ট্যাটাস ব্যবহার করুন যেমন allocated, reserved, active, deprecated এবং externally exposed। এক্সপোজারকে একটি পৃথক ফ্ল্যাগ হিসেবে বিবেচনা করুন: একটি সক্রিয় সাবনেটও বাহ্যিকভাবে এক্সপোজড হতে পারে।
যা খালি দেখাচ্ছে তা যাচাই করুন
সংস্থার মালিকানাধীন বা মূল্যায়ন করার জন্য অনুমোদিত প্রতিটি অ্যাড্রেস রেঞ্জ পরীক্ষা করুন, যার মধ্যে যেগুলো ব্যবহারে নেই বলে মনে করা হয় সেগুলোও অন্তর্ভুক্ত। এটি অনুমোদিত সীমার বাইরে পরীক্ষা প্রসারিত না করেই ভুলে যাওয়া বরাদ্দের ক্ষেত্র এবং পরিষেবাগুলি উন্মোচন করতে সহায়তা করে। ন্যাশনাল সাইবার সিকিউরিটি সেন্টারের OT নেটওয়ার্ক পৃথকীকরণের উপর সুরক্ষিত-সংযোগ নির্দেশিকা অপারেশনাল টেকনোলজি নেটওয়ার্কগুলিকে আলাদা করার সাথে সম্পর্কিত; এটি সংস্থাগুলিকে পাবলিক অ্যাড্রেস স্পেস স্ক্যান করার নির্দেশ দেয় না।
আপনার অনুমোদিত পরিধির মধ্যে থাকা উৎসগুলো, যেমন DNS জোন, ক্লাউড নেটওয়ার্ক কনফিগারেশন, রাউটিং রেকর্ড এবং নেইবার তথ্যের সাথে রেকর্ডগুলো নিশ্চিত করুন। সংবেদনশীল বা অপারেশনাল-টেকনোলজি সরঞ্জামের জন্য, প্রতিষ্ঠানের অনুমোদিত মূল্যায়ন পদ্ধতিগুলো অনুসরণ করুন।
প্রতিটি VLAN যে সীমানা প্রতিনিধিত্ব করে তা ডকুমেন্ট করুন, যার মধ্যে এর প্রিফিক্স এবং অনুমোদিত পথগুলো অন্তর্ভুক্ত রয়েছে। UK পাবলিক-সেক্টর পরিবেশের জন্য, PSN-এর মতো সীমাবদ্ধ পরিষেবাগুলো পরিকল্পিত অ্যাড্রেস কনফিগারেশনের সাথে সামঞ্জস্যপূর্ণ কিনা তা রেকর্ড করুন।
ইনভেন্টরির পাশাপাশি কার্যপ্রণালী রাখুন। Technical documentation software এক্সপোর্ট, পুনর্মিলন এবং ব্যতিক্রম-হ্যান্ডলিং প্রক্রিয়া সংগঠিত করতে সাহায্য করতে পারে, যখন IPAM অ্যাড্রেসের মালিকানার জন্য কর্তৃত্ব হিসেবে থেকে যায়।
মালিকহীন একটি সাবনেট হলো একটি সমাধানহীন অপারেশনাল ঝুঁকি।
প্রস্তাবিত ওভারল্যাপ, অনুপস্থিত মালিক এবং অসঙ্গতিপূর্ণ DNS বা পলিসি রেকর্ডের জন্য স্বয়ংক্রিয় যাচাইকরণ ব্যবস্থা করুন। অপ্রত্যাশিত প্রডাকশন রুট স্বয়ংক্রিয়ভাবে মুছে ফেলার বদলে পর্যালোচনার জন্য লাইভ ড্রিফ্ট ফ্ল্যাগ করুন।
প্রতিটি ঠিকানার একজন দায়িত্বপ্রাপ্ত মালিক, একটি নির্দিষ্ট রুট এবং একটি ট্র্যাকিংযোগ্য পরিবর্তন রেকর্ড থাকা উচিত। সহজেই অ্যাক্সেসযোগ্য ডকুমেন্টেশন রিপোজিটরিতে ক্রেনডেনশিয়াল এবং শনাক্তযোগ্য লিজ হিস্ট্রি রাখবেন না।
কীভাবে একটি ঠিকানা বরাদ্দ এবং রিটায়ার করবেন
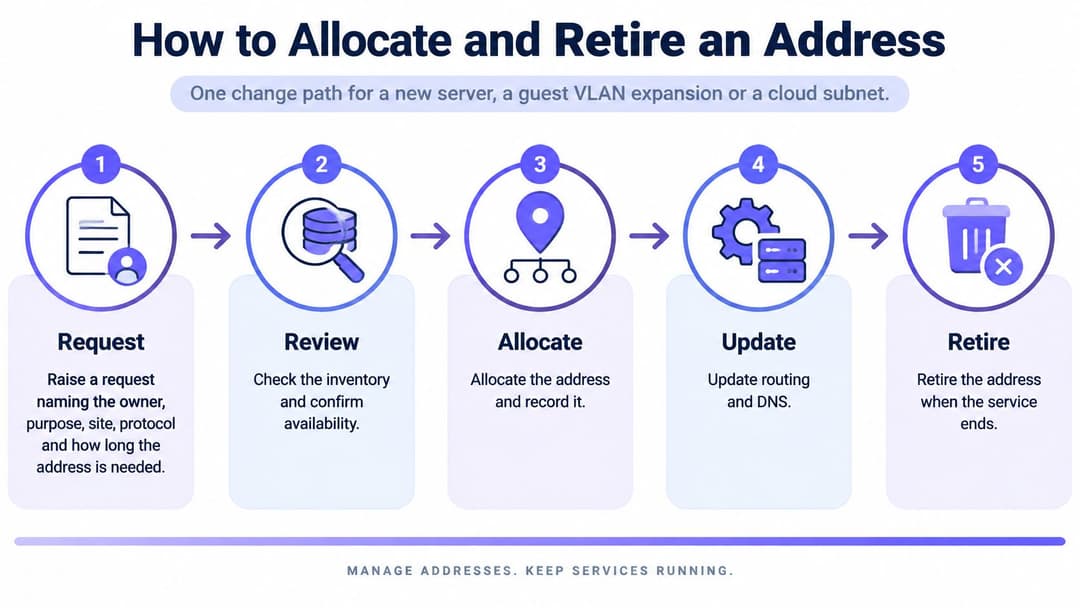
সার্ভার, গেস্ট-নেটওয়ার্ক সম্প্রসারণ বা ক্লাউড সাবনেটের জন্য একই পরিবর্তন পথ ব্যবহার করুন। ইমপ্লিমেন্টেশন আলাদা হতে পারে, তবে কোনো ডেপ্লয়মেন্ট স্বয়ংক্রিয় হওয়ার কারণে অনুমোদন, প্রমাণ এবং অবসরের প্রয়োজনীয়তাগুলো মুছে যাওয়া উচিত নয়।
অ্যালোকেশন লাইফসাইকেল অনুসরণ করুন
- অনুরোধ জমা দিন। মালিকের নাম, উদ্দেশ্য, সাইট, প্রোটোকল এবং প্রয়োজনীয় স্থায়িত্বের মেয়াদ উল্লেখ করুন। যেকোনো ইনবাউন্ড কানেক্টিভিটি বা সাপ্লায়ার ডিপেন্ডেন্সি চিহ্নিত করুন।
- সাইটের সারসংক্ষেপ থেকে ওভারল্যাপ এবং ক্যাপাসিটি পরীক্ষা করতে ইনভেন্টরি যাচাই করুন। ডিভাইস ক্লাসের জন্য অ্যাসাইনমেন্ট মেথড নিশ্চিত করুন।
- কনফিগার করার আগে রিজার্ভ করুন। প্রিফিক্স, মেয়াদোত্তীর্ণ বা পর্যালোচনার তারিখ এবং চেঞ্জ রেফারেন্স রেকর্ড করুন যাতে সমান্তরাল অনুরোধগুলো এটি দাবি করতে না পারে।
- DHCP স্কোপ, রিজার্ভেশন বা স্ট্যাটিক রেকর্ড তৈরি বা সম্প্রসারণ করুন। ডুয়াল-স্ট্যাক সেগমেন্টের জন্য অনুমোদিত DHCPv6 বা SLAAC ব্যবস্থা কনফিগার করুন।
- উপযুক্ত স্থানে ফরওয়ার্ড এবং রিভার্স DNS পাবলিশ করুন। সার্ভিসটি IPv6 টেস্টিংয়ে উত্তীর্ণ হওয়ার পরেই কেবল AAAA রেকর্ড প্রকাশ করুন।
- অনুমোদিত অ্যালকেশন থেকে ফায়ারওয়াল, NAT এবং রুট অবজেক্ট আপডেট করুন। নির্দিষ্ট সোর্স, ডেস্টিনেশন এবং রিটার্ন পাথ যাচাই করুন।
- ডিরেক্টরি এবং WiFi কন্ট্রোলারের মাধ্যমে ক্লায়েন্ট অ্যাক্সেস পলিসি প্রয়োগ করুন। শেয়ার্ড পাসফ্রেজের ওপর নির্ভর না করে কর্মী এবং অতিথিদের তাদের অনুমোদিত VLANs-এ ম্যাপ করুন।
- প্রমাণ সংগ্রহ করুন। লিজ বা নেইবার এন্ট্রি, DNS রেসপন্স এবং একটি অ্যালকেশন ইভেন্ট নিশ্চিত করুন যা কোনো ব্যবহারকারী, ডিভাইস বা টিকিটের সাথে মেলানো যেতে পারে।
- মেয়াদ শেষ হলে, অ্যালকেশন এবং সংশ্লিষ্ট অবজেক্টগুলো সরিয়ে ফেলুন, তারপর প্রিফিক্সটিকে ডেপ্রিকেটেড হিসেবে চিহ্নিত করুন। পুলটিতে ফিরিয়ে দেওয়ার আগে অবশিষ্টাংশের ট্র্যাফিক এবং ডিপেন্ডেন্সি বন্ধ হয়েছে কিনা তা যাচাই করুন।
লাইফসাইকেল ডায়াগ্রামটি বিস্তারিত চেকলিস্ট প্রতিস্থাপন না করেই পরিবর্তন নিয়ন্ত্রণগুলোর সারসংক্ষেপ উপস্থাপন করে।
অ্যাড্রেসটি ইমেইল পাঠানোর কাজে ব্যবহৃত হলে অ্যাক্টিভেশনের আগে রেপুটেশন চেক অন্তর্ভুক্ত করুন। MailGenius-এর email blacklist lookup তালিকাভুক্ত পাঠানো অ্যাড্রেসগুলো সনাক্ত করতে পারে, যদিও একটি ক্লিন ফলাফল ডেলিভারির গ্যারান্টি দেয় না বা সঠিক মেল অথেন্টিকেশনকে প্রতিস্থাপন করে না।
বরাদ্দকরণ ইভেন্টটিকে জবাবদিহিমূলক করুন
পুনর্ব্যবহারের পর কেবল একটি ঠিকানা দিয়ে তার ব্যবহারকারীকে সনাক্ত করা যায় না। অ্যাসাইনমেন্টের শুরু এবং শেষ, প্রোটোকল, ডিভাইস আইডেন্টিফায়ার এবং প্রাসঙ্গিক অথেন্টিকেশন রেফারেন্স সংরক্ষণ করুন, DHCP, RADIUS, কন্ট্রোলার এবং DNS এর জন্য একটি সাধারণ সময় উৎস ব্যবহার করে।
ঐতিহাসিক UK Data Retention (EC Directive) Regulations 2009-এর অধীনে পাবলিক কমিউনিকেশনস প্রোভাইডারদের সময়-সংযুক্ত সাবস্ক্রাইবার বরাদ্দের তথ্য সহ নির্দিষ্ট যোগাযোগ তথ্য ১২ মাসের জন্য সংরক্ষণ করা প্রয়োজন ছিল। সেই কাঠামোটি পরবর্তীকালে পরিবর্তিত ও সংশোধিত হয়েছে; এটি এন্টারপ্রাইজ নেটওয়ার্কগুলির জন্য বর্তমানের কোনো সাধারণ সংরক্ষণ নিয়ম নয়।
প্রযোজ্য বাধ্যবাধকতা এবং ব্যবসায়ের প্রয়োজন অনুসারে রিটেনশন সেট করুন। অ্যাক্সেস সীমাবদ্ধ করুন, সততা রক্ষা করুন এবং একজন অনুমোদিত তদন্তকারী সম্পর্কিত নয় এমন ব্যবহারকারীদের রেকর্ড প্রকাশ না করেই একটি অ্যাসাইনমেন্ট পুনর্গঠন করতে পারেন কিনা তা পরীক্ষা করুন।
অনূদিত কানেকশনের জন্য, অ্যাট্রিবিউশনের জন্য প্রয়োজনীয় ম্যাপিং বিবরণ বজায় রাখুন, যার মধ্যে যেখানে ঠিকানা শেয়ার করা হয়েছে সেই পোর্টগুলোও অন্তর্ভুক্ত। একটি একক অ্যালুকেশন ইভেন্ট হলো সূচনার বিন্দু, এটি অথেন্টিকেশন এবং ট্রান্সলেশন প্রমাণের বিকল্প নয়।
রাখা, লিজ দেওয়া, ট্রান্সলেট করা নাকি রিনাম্বার করার মধ্যে নির্বাচন করুন
যে IPv4 পরিষেবাগুলো আপনি সরাতে পারবেন না সেগুলো দিয়ে শুরু করুন: পার্টনার কানেকশন, সাপ্লাইয়ার অ্যালাউলিস্ট, VPN এ্যান্ডপয়েন্ট এবং লেগাসি অ্যাপ্লিকেশন। সেই ডিপেন্ডেন্সিগুলো আপনার এস্টেটের প্রয়োজনীয় সর্বনিম্ন স্থিতিশীল পাবলিক ফুটপ্রিন্ট প্রতিষ্ঠা করে।
পুরো প্রতিষ্ঠানের জন্য একটি উত্তরের বদলে পরিবেশ অনুযায়ী একটি বিকল্প বেছে নিন। একটি গেস্ট নেটওয়ার্ক এবং একটি সাপ্লাইয়ার-ফেসিং পরিষেবার ভিন্ন ইনবাউন্ড অ্যাক্সেস, অ্যাট্রিবিউশন এবং কন্টিনিউটি প্রয়োজনীয়তা রয়েছে।
IPv4 রিটেনশন, লিজিং, ট্রান্সলেশন এবং রিনাম্বারিং বিকল্পসমূহ
| বিকল্প | কখন ব্যবহার করবেন | প্রধান ঝুঁকি |
|---|---|---|
| মালিকানাধীন IPv4 রাখুন | বিদ্যমান পাবলিক স্পেস পার্টনার, সরবরাহকারী এবং লেগ্যাসি পরিষেবাগুলি কভার করে | অব্যবহৃত ব্লকগুলি স্ক্যান এবং রেকর্ড না করা পর্যন্ত লুকানো থাকে |
| IPv4 স্পেস লিয নিন | বৃদ্ধি বাস্তব এবং ব্লকটি মালিক এবং রুটের সাথে রেকর্ড করা যেতে পারে | লিজ নেওয়া রেঞ্জগুলি রেজিস্ট্রি এবং রুট রেকর্ড থেকে বিচ্যুত হয় |
| Carrier-grade NAT | ক্লায়েন্টদের কেবল আউটবাউন্ড অ্যাক্সেসের প্রয়োজন এবং অ্যাট্রিবিউশন এখনও লগ করা যেতে পারে | শেয়ার করা অ্যাড্রেসগুলি ব্যবহারকারী-ভিত্তিক লগিং এবং ইনবাউন্ড পরিষেবাগুলিকে জটিল করে তোলে |
| Dual-stack IPv6 | পরিষেবা এবং ক্লায়েন্টগুলি ম্যাচিং কন্ট্রোল সহ IPv6-প্রস্তুত | কন্ট্রোলগুলি পিছিয়ে থাকলে অতিরিক্ত অ্যাড্রেস রেকর্ড এবং একটি বাইপাস তৈরি হয় |
| পুনরায় নম্বর বরাদ্দ (Renumber) | সামারিগুলি তৈরি হবে না বা একটি RFC1918 রেঞ্জ একটি VPC এর সাথে সাংঘর্ষিক হয় | আউটএজের ঝুঁকি এবং অ্যাপ্লিকেশনগুলিতে হার্ড-কোডেড অ্যাড্রেস |
সুবিধা দেখে নয়, নির্ভরতা অনুযায়ী নির্বাচন করুন
মালিকানাধীন স্পেস নিজের কাছে রাখা যুক্তিযুক্ত যখন আপনি এর ব্যবহারকে ন্যায়সঙ্গত প্রমাণ করতে পারেন এবং এর রাউটিং অথরিটি বজায় রাখতে পারেন। অ্যাডমিনিস্ট্রেটররা অব্যবহৃত বরাদ্দ সামঞ্জস্য করেনি বলেই আরও বেশি কিনবেন না বা লিজে নেবেন না।
লিজ নেওয়া ব্লকের জন্য লিজদাতা, অনুমোদিত ব্যবহার, রাউটিং ব্যবস্থা, নবায়নের শর্তাবলী এবং প্রত্যাহারের প্রক্রিয়া নথিভুক্ত করুন। লিজ শেষ হলে সাপ্লায়ার অ্যালাউলিস্ট এবং বাহ্যিকভাবে প্রকাশিত অ্যান্ডপয়েন্টগুলো কীভাবে পরিবর্তিত হবে তার পরিকল্পনা করুন। একটি আপাতদৃষ্টিতে উপলব্ধ ব্লক ব্যবহারযোগ্য নয় যতক্ষণ না সঠিক পক্ষ এর বিজ্ঞাপনের অনুমোদন দিতে পারে।
Carrier-grade NAT কিছু আউটবাউন্ড ক্লায়েন্ট জনগোষ্ঠীর উপযোগী, তবে এটি শেয়ার্ড-অ্যাড্রেস আচরণ নিয়ে আসে। এটিকে একটি সংরক্ষণমূলক ব্যবস্থা হিসেবে বিবেচনা করার আগে অ্যাপ্লিকেশন সামঞ্জস্যতা, পোর্ট সক্ষমতা এবং রূপান্তর করা সেশনগুলোর পারস্পরিক সম্পর্কযুক্ত করার ক্ষমতা যাচাই করুন।
ওভারল্যাপিং প্রাইভেট নেটওয়ার্কগুলোর জন্য রিনাম্বারিং সাধারণত দীর্ঘমেয়াদী পরিচ্ছন্ন সমাধান। ধরা যাক একটি অধিগ্রহণ করা হোটেলের ম্যানেজমেন্ট রেঞ্জ একটি ক্লাউড VPC-এর সাথে সংঘর্ষ তৈরি করছে - ট্রান্সলেশন সাময়িকভাবে একটি সংকীর্ণ সার্ভিস পাথ পুনরুদ্ধার করতে পারে, তবে এটি একটি সামঞ্জস্যপূর্ণ সাইট সামারি তৈরি করবে না বা অ্যাপ্লিকেশন থেকে এমবেডেড অ্যাড্রেসগুলোকে অপসারণ করবে না।
সিদ্ধান্তের পরীক্ষা: কেবল সেই বিকল্পটি বেছে নিন যা আপনি নিরাপদে পরিচালনা, অ্যাট্রিবিউট এবং প্রত্যাহার করতে পারেন, শুধু দ্রুততম উপায়ে কনফিগার করা যায় এমনটি নয়।
সামঞ্জস্যতা এবং কর্মক্ষম পরীক্ষা উত্তীর্ণ হওয়া নতুন এনভায়রনমেন্টের জন্য ডুয়াল-স্ট্যাক ব্যবহার করুন। সীমাবদ্ধ সাপ্লায়ার পাথগুলোকে তাদের প্রয়োজনীয়তা পরিবর্তিত না হওয়া পর্যন্ত IPv4-এ রাখুন।
প্রতিটি ব্লকের সাথে সিদ্ধান্ত রেকর্ড করুন, যার মধ্যে যুক্তিযুক্ত ডিপেন্ডেন্সি এবং যে শর্তে এটি অবসর দেওয়া যাবে তা অন্তর্ভুক্ত থাকবে। এটি পরবর্তী অ্যাডমিনিস্ট্রেটরকে বরাদ্দ বজায় রাখার কারণ দেয়, অথবা এটি সরিয়ে নেওয়ার সময় এসেছে তার প্রমাণ দেয়।
IPv6 বাইপাস ছাড়াই ডুয়াল-স্ট্যাক রোল আউট করুন
Geoff Huston-এর অ্যাড্রেস রিপোর্ট অনুসারে, ২০২৫ সাল পর্যন্ত বৈশ্বিক আঞ্চলিক রেজিস্ট্রি সিস্টেমগুলির মধ্যে আনুমানিক ৩৩ মিলিয়ন IPv4 অ্যাড্রেস স্থানান্তরিত হয়েছে। এই চলমান স্থানান্তর প্রক্রিয়াটি মনে করিয়ে দেয় যে IPv6 ডিপ্লয়মেন্ট তাৎক্ষণিকভাবে IPv4-এর উপর ব্যবসায়িক এবং অপারেশনাল নির্ভরতা দূর করে না।
একটি নিয়ন্ত্রিত প্রোগ্রাম হিসেবে IPv6 পরিচালনা করুন। প্রথমে অ্যামবেডেড IPv4 লিটারেল, প্রোটোকল নির্দিষ্ট ACL, মনিটরিংয়ের অনুমান এবং ফিক্সড IPv4 এন্ডপয়েন্ট প্রয়োজন এমন সাপ্লাইয়ারদের সন্ধান করে অ্যাপ্লিকেশন এবং ডিপেন্ডেন্সিগুলির একটি ইনভেন্টরি তৈরি করুন।
প্রতিটি সম্প্রসারণ নিয়ন্ত্রণ করুন
একটি নির্দিষ্ট রোলব্যাক সহ কম ঝুঁকির সেগমেন্ট পাইলট করুন। কেবল সফল পিং নয়, ব্যবহারকারী-মুখী লেনদেনগুলি পরীক্ষা করুন এবং ডিপ্লয়মেন্ট প্রসারিত করার আগে ফেইলওভার, আইডেন্টিটি কন্ট্রোল এবং ইনসিডেন্ট ভিজিবিলিটি যাচাই করুন।
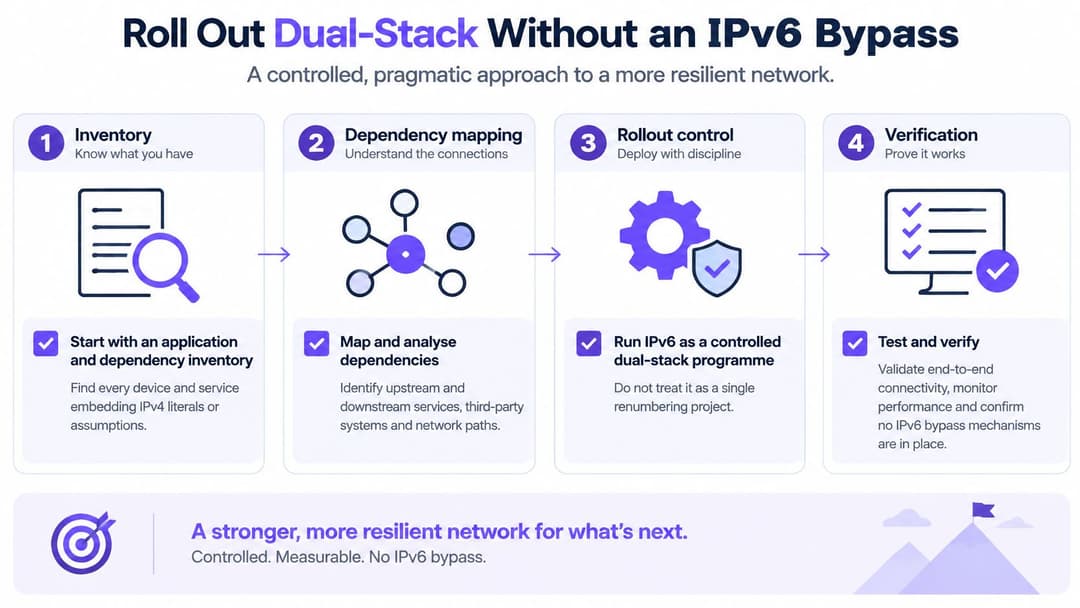
- পাবলিকেশন নিয়ন্ত্রণ করুন। অ্যাপ্লিকেশন পরীক্ষা, ফায়ারওয়াল পলিসি এবং লগিং অনুমোদিত না হওয়া পর্যন্ত AAAA রেকর্ডগুলি আটকে রাখুন। কেবল অভ্যন্তরীণ অ্যাক্সেস নয়, বাহ্যিক পাথও অন্তর্ভুক্ত করুন।
- উপযুক্ত সুইচ কন্ট্রোল দ্বারা রাউটার অ্যাডভার্টাইজমেন্ট রক্ষা করুন, যেমন যেখানে সমর্থিত সেখানে RA Guard ব্যবহার করুন। কাঙ্ক্ষিত IPv4 সিকিউরিটি পলিসিকে IPv6 নিয়মে রূপান্তর করুন, নির্বিচারে ব্লক না করে প্রয়োজনীয় ICMPv6 অন্তর্ভুক্ত করুন।
- SIEM-এ ঠিকানাগুলি নরমালাইজ করুন। সমমানের টেক্সচুয়াল ফর্মগুলি অবশ্যই ধারাবাহিকভাবে সম্পর্কিত হতে হবে। শুধুমাত্র নরমালাইজেশন আবর্তনশীল প্রাইভেসি ঠিকানাগুলিকে লিঙ্ক করবে না, তাই ডিভাইস এবং আইডেন্টিটি কনটেক্সটও বজায় রাখুন।
- প্রতিটি VLAN-এর জন্য SLAAC বা DHCPv6 পছন্দ রেকর্ড করুন। যেখানে উভয়ই উদ্দেশ্যমূলকভাবে কাজ করে, সেখানে তাদের ভূমিকা এবং কীভাবে ডিসকভারি উভয়কে কভার করে তা নথিভুক্ত করুন।
- হেল্পডেস্ককে এমন একটি স্ক্রিপ্ট দিন যা একটি ঠিকানাকে তার ডিভাইস, অ্যাসাইনমেন্টের সময়কাল, প্রিফিক্স এবং প্রয়োগ করা পলিসির সাথে মেলায়। প্রতিটি প্রোটোকলের জন্য আলাদা পরীক্ষা অন্তর্ভুক্ত করুন যাতে ফলব্যাক কোনো ভাঙা পাথ লুকিয়ে না ফেলে।
প্রস্তুতি এবং নির্ভরতা আলাদাভাবে পরিমাপ করুন
রোলআউট স্কোপের সম্পদ এবং পরিষেবাগুলির সাপেক্ষে প্রযুক্তিগত প্রস্তুতি ট্র্যাক করুন। প্রতিটি অবশিষ্ট পরিষেবার একজন মালিক এবং অপসারণের শর্ত সহ IPv4 ডিপেন্ডেন্সিকে একটি পৃথক রেজিস্টার হিসেবে ট্র্যাক করুন।
- আবিষ্কারের আওতা। প্রতিটি স্কোপের অন্তর্ভুক্ত IPv6-সক্ষম অ্যাসেটের একটি আবিষ্কারযোগ্য রেকর্ড এবং জবাবদিহিমূলক মালিক রয়েছে।
- রুট এবং DNS সামঞ্জস্য। বিজ্ঞাপন দেওয়া প্রিফিক্স এবং প্রকাশিত রেকর্ডগুলি অনুমোদিত কনফিগারেশনের সাথে মেলে, যার অসঙ্গতিগুলি সমাধান করা হয়েছে।
- পলিসি কভারেজ। প্রতিটি প্রয়োজনীয় কন্ট্রোলে একটি IPv6 ইমপ্লিমেন্টেশন এবং একটি রেকর্ড করা পরীক্ষা ফলাফল রয়েছে।
- এক্সপোজার ব্যতিক্রম। কোনো বাহ্যিকভাবে অ্যাক্সেসযোগ্য IPv6 পরিষেবা ব্যাখ্যাতীত বা অনুমোদনহীন থাকে না।
- নির্ভরশীলতা হ্রাস। রেজিস্টারটি দেখায় যে কোন পরিষেবাগুলি ট্রানজেকশন এবং ফেলওভার টেস্ট দ্বারা সমর্থিত হয়ে IPv4 এর প্রয়োজনীয়তা বন্ধ করে দিয়েছে।
ক্লায়েন্টরা IPv6 পছন্দ করে বলেই সাফল্য ঘোষণা করবেন না। একটি সেগমেন্টকে তখনই প্রস্তুত ঘোষণা করুন যখন অ্যাডমিনিস্ট্রেটররা কেবল IPv4 পদ্ধতির ওপর নির্ভর না করে এটি পরিচালনা করতে, সমস্যা সমাধান করতে এবং কোনো ঘটনা নিয়ন্ত্রণ করতে পারেন।
সার্ভিস মালিকরা স্বাভাবিক অপারেশন, রিকভারি এবং সাপ্লাইয়ার সংযোগগুলি এর ওপর আর নির্ভরশীল নয় বলে নিশ্চিত করার পরেই কেবল IPv4 অবসর দিন। সেই অবসর পরীক্ষা না করা পর্যন্ত রোলব্যাক প্রমাণ রেখে দিন।
একটি সিস্টেমকে প্রতিটি ঠিকানার মালিক বানান
আরেকটি স্প্রেডশিট যোগ করার আগে একটি সিস্টেম অফ রেকর্ড বেছে নিন। এটি অনুমোদিত প্রিফিক্স, মালিক, অ্যাসাইনমেন্ট পদ্ধতি এবং লাইফসাইকেলের তারিখ ধারণ করবে, অন্যদিকে DHCP, DNS, ফায়ারওয়াল এবং ক্লাউড অ্যাকাউন্টগুলো ইমপ্লিমেন্টেশনের প্রমাণ প্রদান করবে।
সিস্টেমটি কোনো দায়িত্বপ্রাপ্ত মানব মালিক নয়। একজন নেটওয়ার্ক লিড মনোনীত করুন যিনি অ্যালকেশন পলিসি বজায় রাখবেন এবং যাদের পরিবর্তন অনুমোদন ও অসঙ্গতি দূর করার ক্ষমতা রয়েছে তাদের কাছে সাবনেট দায়িত্ব অর্পণ করুন।
অ্যাক্সেস রোল যুক্ত করার আগে একটি সাইট মিলাপ করুন
পুরো এস্টেট জুড়ে মাইগ্রেশনের পরিবর্তে একটি নির্দিষ্ট সীমানার সাইট দিয়ে শুরু করুন। এর স্কোপ, রিজার্ভেশন, স্ট্যাটিক হোস্ট এবং সংযুক্ত ক্লাউড রেঞ্জ রফতানি করুন, তারপর পার্থক্যগুলিকে একটি নিয়ন্ত্রিত কাজের সারিতে রূপান্তর করুন।
- অনিশ্চয়তা চিহ্নিত করুন। ওভারল্যাপ, মালিকহীন বরাদ্দ এবং যেগুলির উদ্দেশ্য কেউ ব্যাখ্যা করতে পারে না সেগুলি চিহ্নিত করুন।
- পুনরায় নম্বর বরাদ্দের আগে তদন্ত করুন। নির্ভরতা এবং ট্র্যাফিক পরীক্ষা করার পরেই কেবল মালিকহীন রেঞ্জগুলি নথিভুক্ত করুন বা বাতিল করুন।
- নেটওয়ার্ক রোলগুলি সংযুক্ত করুন। সাইটের VLAN গুলিকে অনুমোদিত প্রিফিক্সে ম্যাপ করুন এবং গেস্ট, স্টাফ, ম্যানেজমেন্ট এবং টেন্যান্ট অ্যাক্সেস আলাদা করুন।
- আইডেন্টিটি পরিবর্তনগুলি পরীক্ষা করুন। নিশ্চিত করুন যে অনবোর্ডিং, রোল পরিবর্তন এবং রিবোকেশন কাঙ্ক্ষিত অ্যাক্সেস পলিসি এবং ব্যবহারযোগ্য অডিট প্রমাণ তৈরি করে।
একটি ডিরেক্টরি অ্যাকাউন্ট একজন ব্যক্তিকে চিহ্নিত করে; একটি DHCP লিজ একটি অ্যাসাইনমেন্টকে চিহ্নিত করে। কোনো ঠিকানা স্থায়ীভাবে কোনো কর্মচারীর অন্তর্গত বলে ধরে নেওয়ার চেয়ে অথেন্টিকেশন এবং কন্ট্রোলার ইভেন্টের মাধ্যমে সেই রেকর্ডগুলোকে লিঙ্ক করুন।
ওয়্যারলেস আইডেন্টিটি লেয়ারকে আলাদা রাখুন
যেখানে ওয়্যারলেস অ্যাক্সেসে সেই আইডেন্টিটি লেয়ারের প্রয়োজন হয়, সেখানে আমরা কোনো ভেন্যুর নিজস্ব অ্যাক্সেস পয়েন্টগুলোতে Purple-কে একটি ক্লাউড ওভারলে হিসেবে পরিচালনা করি, ফলে বিদ্যমান সেটআপ পরিবর্তন করার প্রয়োজন হয় না। আমাদের প্ল্যাটফর্ম গেস্ট WiFi, স্টাফ 802.1X নিরাপত্তা এবং xPSK Private Area Networks প্রদান করে, যেখানে ক্লাউড RADIUS FreeRADIUS বা Windows NPS-কে প্রতিস্থাপন করে, তাই প্যাচ করা বা ফেল ওভার করার জন্য কোনো অন-প্রিমিস অথেন্টিকেশন সার্ভারের প্রয়োজন হয় না।
সামঞ্জস্যতা কন্ট্রোলারের RADIUS, চেঞ্জ-অফ-অথরাইজেশন এবং ওয়াল্ড গার্ডেন সমর্থনের ওপর নির্ভর করে। এটি ওয়্যারলেস আইডেন্টিটি স্লাইস, এটি IPAM, রুট কন্ট্রোল বা অ্যাড্রেস লাইফসাইকেল রেকর্ডের বিকল্প নয়।
একটি স্পষ্ট ইন্টিগ্রেশন সীমানা সহ অ্যালকেশন অথরিটিকে প্ল্যাটফর্মের ব্যাকএন্ড প্রমাণীকরণ পরিষেবা থেকে আলাদা রাখুন। একটি অ্যাক্সেস রোল কেবল একটি অনুমোদিত নেটওয়ার্ক নির্বাচন করবে, কোনও নথিভুক্ত নয় এমন সাবনেট তৈরি করবে না।
ঠিকানা পরিকল্পনার মালিককে নির্দিষ্ট করুন এবং সেটিতে WiFi রোল সংযুক্ত করার আগে প্রথম সাইটটি মেলান। এটি অ্যাডমিনিস্ট্রেটরদের অনিশ্চয়তা না বাড়িয়ে অ্যাক্সেস সম্প্রসারণ করার জন্য একটি নির্ভরযোগ্য ভিত্তি দেয়।
Purple বিদ্যমান অ্যাক্সেস পয়েন্টগুলোতে আইডেন্টিটি-ভিত্তিক গেস্ট, স্টাফ এবং প্রাইভেট-নেটওয়ার্ক অ্যাক্সেস প্রদান করে, যা আপনাকে একটি ডকুমেন্ট করা নেটওয়ার্ক প্ল্যানের সাথে ওয়্যারলেস অ্যাক্সেসের সিদ্ধান্তগুলো সংযুক্ত করতে সহায়তা করে। আপনার কন্ট্রোলার সামঞ্জস্যতা এবং কিভাবে ওয়্যারলেস আইডেন্টিটি লেয়ার আপনার অ্যাড্রেস-ম্যানেজমেন্ট প্রক্রিয়ার সাথে ফিট হতে পারে তা আলোচনা করতে Purple ভিজিট করুন।