जब 2010 में UK सरकार की IPv6 रोलआउट रिपोर्ट प्रकाशित हुई थी, तब यूके आधारित लगभग 25 मिलियन नेम सर्वरों में से 30 से भी कम के पास IPv6 एड्रेस थे। वह ऐतिहासिक शुरुआती बिंदु यह समझाने में मदद करता है कि क्यों इतने सारे एड्रेस प्लान, सपोर्ट प्रक्रियाएं और एसेट रिकॉर्ड IPv4 के इर्द-गिर्द बनाए गए थे।
IP एड्रेस का प्रबंधन करने का अब अर्थ एक ऐसी संपत्ति का रखरखाव करना है जहां उपकरण किसी भी प्रोटोकॉल का उपयोग कर सकते हैं, कभी-कभी प्रशासकों को इसका एहसास हुए बिना। उपयोगी अनुशासन है हर एड्रेस के लिए एक जवाबदेह मालिक, एक प्रलेखित राउटिंग उद्देश्य और एक ट्रैक करने योग्य आवंटन रिकॉर्ड। रिडंडेंट रूट ठीक हैं; प्रतिस्पर्धी स्वामित्व और अस्पष्टीकृत पहुंच योग्यता सही नहीं है।
DHCP स्टेटिक या रिज़र्व्ड एड्रेस का उपयोग कब करें
अगस्त 2026 में, इंटरनेट सोसाइटी के यूके माप के अनुसार, 5,340,321 क्रॉल किए गए होस्टों में से 54.27% डुअल-स्टैक थे, जबकि 45.73% केवल IPv4 रहे। वे क्रॉल किए गए होस्ट के माप हैं, उद्यम उपकरणों की जनगणना नहीं, लेकिन वे बताते हैं कि क्यों एक केवल-IPv4 इन्वेंट्री अब उन सभी चीज़ों का वर्णन नहीं करती है जिनका सामना एक नेटवर्क टीम कर सकती है।
एक डिवाइस IPv6 पर संचार कर सकता है जबकि उसका हेल्पडेस्क रिकॉर्ड, फ़ायरवॉल ऑब्जेक्ट और इंसिडेंट वर्कशीट अभी भी केवल IPv4 रखते हैं। डुअल-स्टैक को केवल एक राउटिंग क्षमता के रूप में देखने के बजाय, एड्रेस इतिहास सहित एक दूसरे रिकॉर्ड सेट के रूप में मानें।
सबनेट तैयार करने से पहले डिवाइस क्लास के अनुसार एक असाइनमेंट विधि चुनें। DHCP समय-सीमित एड्रेस असाइनमेंट जारी करता है; एक रिजर्वेशन उसी सेवा के माध्यम से किसी विशेष डिवाइस को एक अनुमानित एड्रेस देता है। नेटवर्किंग से बाहर के सहकर्मियों को उस अंतर को समझाते समय DHCP शब्दावली एक उपयोगी संदर्भ प्रदान करती है।
एड्रेस आवंटन विधियां और उनका उपयोग कब करें
| विधि | किसके लिए उपयोग करें | स्थिरता | मुख्य जोखिम |
|---|---|---|---|
| डायनेमिक DHCP | मेहमानों, ठेकेदारों, कम समय के लिए आने वाले क्लाइंट्स | आम तौर पर नवीनीकरण के माध्यम से बनाए रखा जाता है; समाप्ति के बाद पुनः उपयोग के लिए योग्य | बिना लॉग के पुनः उपयोग से यह छिप जाता है कि पता किसके पास था |
| DHCP रिजर्वेशन | प्रिंटर, एक्सेस पॉइंट, कैमरे, IoT | अभी भी DHCP द्वारा जारी निश्चित पता | डिवाइस के जाने के बाद पुराना रिजर्वेशन |
| स्टैटिक कॉन्फ़िगरेशन | राउटर, फ़ायरवॉल, DNS, आउट-ऑफ़-बैंड प्रबंधन | मैन्युअल रूप से बदले जाने तक स्थायी | बिना किसी मालिक के रिकॉर्ड का लावारिस पता |
| SLAAC | /64 पर सामान्य IPv6 क्लाइंट्स | स्थिर पते रोटेटिंग गोपनीयता पतों के साथ सह-अस्तित्व में रह सकते हैं | यदि IPAM इसे कभी नहीं देखता है तो होस्ट अदृश्य रहता है |
| DHCPv6 | सर्वर-साइड असाइनमेंट रिकॉर्ड की आवश्यकता वाले समर्थित IPv6 क्लाइंट्स | सर्वर-साइड रिकॉर्ड के साथ लीज | यदि DNS को लीज के साथ अपडेट नहीं किया जाता है तो स्कोप ड्रिफ्ट |
डिवाइस के व्यवहार के अनुसार लीज का मिलान करें
प्रत्येक नवीनीकरण पर लीज एड्रेस बदलने के लिए बाध्य नहीं करती है। क्लाइंट आमतौर पर अपने पास मौजूद एड्रेस को ही नवीनीकृत करते हैं, इसलिए DHCP चर्न को सुरक्षा नियंत्रण के रूप में उपयोग न करें।
एक काल्पनिक स्थान के लिए, आठ घंटे की गेस्ट लीज दिन के आगंतुकों के लिए उपयुक्त हो सकती है, जबकि एक स्टाफ LAN एक से सात दिनों की लीज से शुरू हो सकता है। ये कॉन्फ़िगरेशन शुरुआती बिंदु हैं, अनुपालन सीमाएं नहीं। उन्हें समायोजित करने से पहले पूल अधिभोग, नवीनीकरण ट्रैफ़िक और विज़िट पैटर्न की तुलना करें।
उन उपकरणों के लिए रिज़र्वेशन का उपयोग करें जिन्हें स्थिर एड्रेसिंग की आवश्यकता है लेकिन उन्हें केंद्रीय रूप से निरस्त करने योग्य होना चाहिए। मैन्युअल रूप से कॉन्फ़िगर किए गए एड्रेस को डायनामिक पूल से बाहर रखें, और उन्हें बदलने के लिए जिम्मेदार व्यवस्थापक को रिकॉर्ड करें। इंफ्रास्ट्रक्चर के लिए स्टेटिक कॉन्फ़िगरेशन सबसे अधिक रक्षात्मक है जिसे DHCP के बिना शुरू होना चाहिए या प्रबंधनीय रहना चाहिए।
IPv6 पर, SLAAC क्लाइंट्स को विज्ञापित प्रिफिक्स से एड्रेस बनाने की अनुमति देता है। DHCPv6 असाइनमेंट रिकॉर्ड प्रदान कर सकता है जहां क्लाइंट इसका समर्थन करते हैं, लेकिन यह डिफ़ॉल्ट - राउटर डिस्कवरी के लिए राउटर विज्ञापनों को प्रतिस्थापित नहीं करता है, और यह स्वचालित रूप से किसी व्यक्ति की पहचान नहीं करता है।
आवंटन नियम: प्रत्येक डिवाइस श्रेणी को एक डिफ़ॉल्ट विधि दें, फिर मालिक और कारण के साथ अपवादों को दस्तावेज़ित करें।
प्रत्येक वर्तमान VLAN को उसकी चुनी गई विधि के साथ लेबल करें। एक मिश्रित-उद्देश्यीय VLAN को एक कृत्रिम नियम के बजाय अलग दस्तावेजी श्रेणियों की आवश्यकता हो सकती है कि प्रत्येक डिवाइस को समान रूप से व्यवहार करना चाहिए।
सबनेट को सही आकार कैसे दें और विकास के लिए जगह कैसे छोड़ें
एक साथ कनेक्ट हो सकने वाले डिवाइस के अनुसार आकार तय करें, जिसमें रीप्लेसमेंट, ट्रांजिएंट क्लाइंट और इंफ्रास्ट्रक्चर शामिल हैं। केवल इसलिए कोई प्रीफिक्स न चुनें क्योंकि किसी अन्य साइट ने इसका उपयोग किया था।
नेटवर्क ज़ोन के अनुसार डिफ़ॉल्ट प्रीफिक्स आकार
ये इंजीनियरिंग शुरुआती बिंदु हैं। किसी पंक्ति को अपनाने से पहले होस्ट की मांग, क्लाउड रिजर्वेशन और प्लेटफॉर्म सपोर्ट को मान्य करें।
| ज़ोन | IPv4 योजना | IPv6 योजना | योजना नोट |
|---|---|---|---|
| कर्मचारी या उपयोगकर्ता LAN | /23 या /24 | /64 | VLAN भरने से पहले अगला ब्लॉक खाली छोड़ दें |
| गेस्ट WiFi | व्यस्त स्थल के लिए /22 | /64 | छोटी लीज अवधि और कर्मचारियों या सर्वर तक कोई रूट नहीं |
| सर्वर और इंफ्रास्ट्रक्चर | /24 या छोटा, मुख्य रूप से स्थिर | /64 | फॉरवर्ड और रिवर्स DNS में नामित प्रत्येक प्रबंधित होस्ट |
| प्रबंधन और आउट-ऑफ़-बैंड | /26 या /27 | /64 | मेहमानों की ओर रूट नहीं किया गया या सीधे इंटरनेट पर उजागर नहीं किया गया |
| पॉइंट-टू-पॉइंट लिंक | /31 | /127 | केवल वहीं उपयोग करें जहां दोनों एंडपॉइंट इसका समर्थन करते हों |
| साइट एग्रीगेट | प्रति साइट एक सारांश योग्य ब्लॉक | अक्सर प्रति साइट /48 | हर VLAN का नहीं, बल्कि सारांश का विज्ञापन करें |
| क्लाउड VPC या VNet | गैर-ओवरलैपिंग RFC1918 स्पेस | प्रदाता IPv6 आवंटन | प्रत्येक विलय या पीयरिंग से पहले ओवरलैप की जांच करें |
स्मृति से प्रीफिक्स अंकगणित करने के बजाय सीमाओं और क्षमता की जांच करने के लिए subnet calculator का उपयोग करें। साधारण IPv4 LAN के लिए, कुल एड्रेस को असाइन योग्य होस्ट एड्रेस से अलग करें; क्लाउड प्लेटफॉर्म अतिरिक्त एड्रेस सुरक्षित रख सकते हैं।
IPv6 के लिए, NHS इंग्लैंड का एड्रेसिंग मार्गदर्शन 128-बिट एड्रेस और एक मानक 64-बिट सबनेट साइज निर्दिष्ट करता है। सामान्य LAN और सुरक्षा सेगमेंट के लिए /64 का उपयोग करें, एड्रेस स्पेस को बचाने के इरादे वाले छोटे क्लाइंट सबनेट का नहीं।
इसे भरने से पहले पदानुक्रम बनाएं
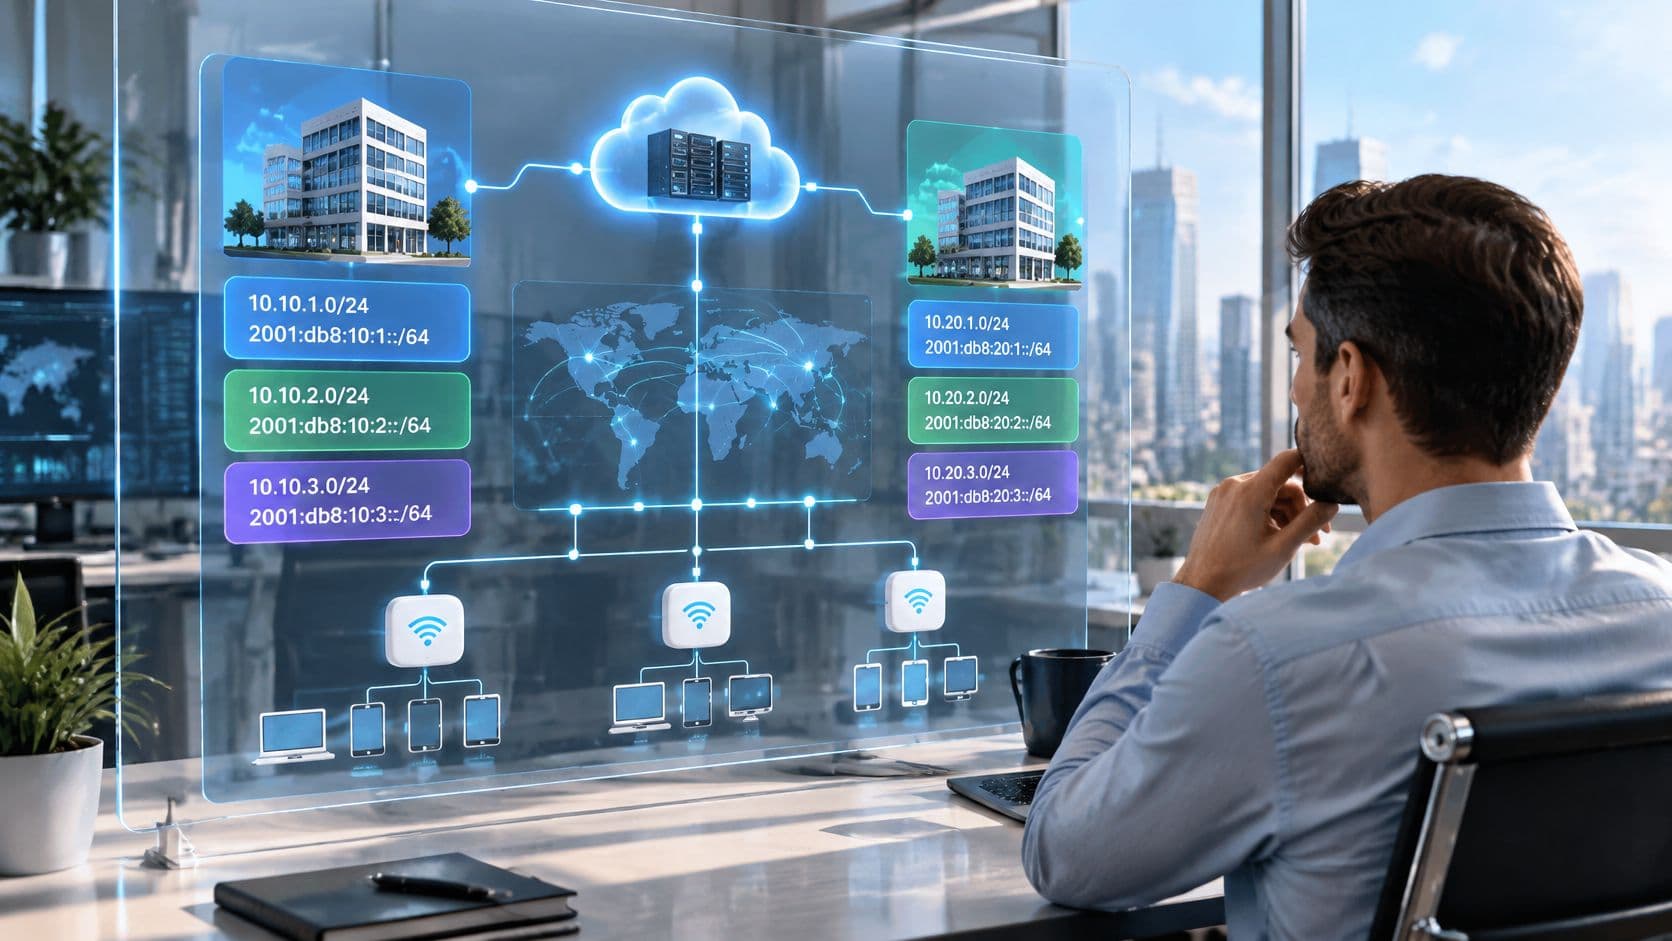
प्रत्येक साइट को एक संरेखित IPv4 समरी ब्लॉक दें। जहाँ आवंटन अनुमति देता है, वहाँ IPv6 एग्रीगेट भी दें, और फिर उन सीमाओं के भीतर VLAN प्रीफिक्स बनाएं।
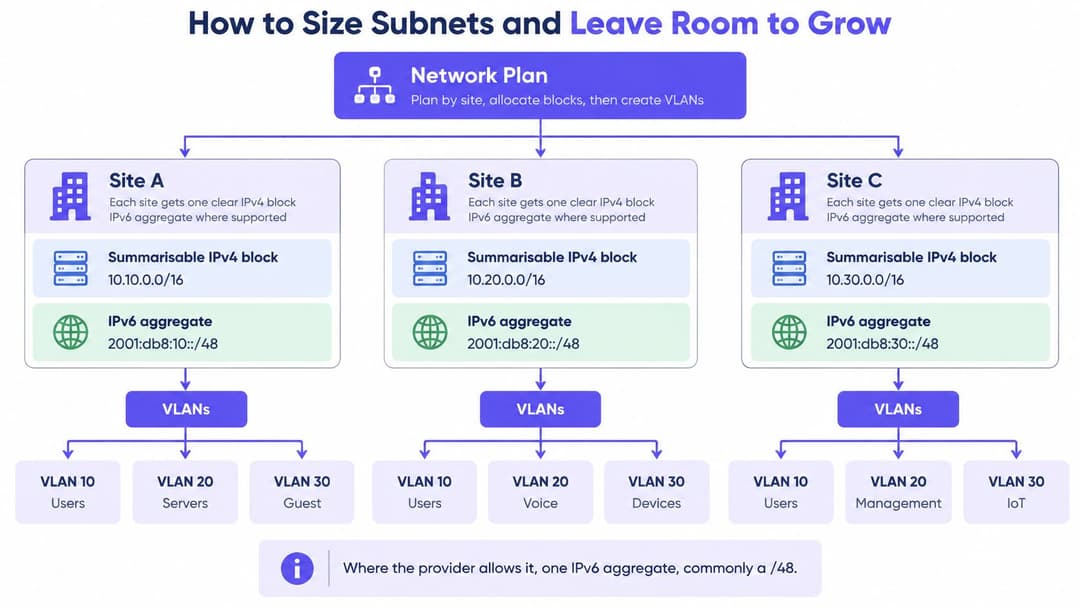
उपयोगकर्ता नेटवर्क के लिए एक आसन्न (adjacent), सही ढंग से संरेखित वृद्धि ब्लॉक आरक्षित रखें। केवल निकटता ही इस बात की गारंटी नहीं देती कि दो प्रीफ़िक्स एक बड़ा प्रीफ़िक्स बन सकते हैं, इसलिए परेशानी मुक्त विस्तार का वादा करने से पहले बाइनरी सीमा की जांच करें।
प्राइवेट एड्रेस स्पेस वैश्विक स्तर पर अद्वितीय नहीं है। कार्यालय, अधिग्रहित व्यवसाय और क्लाउड प्रोजेक्ट स्वतंत्र रूप से ओवरलैपिंग रेंज चुन सकते हैं, और फिर जब कोई सहकर्मी (peering) का अनुरोध करता है तो टकराव का पता चलता है।
व्यक्तिगत एड्रेस की सूची बनाए बिना भी एक-साइट स्केच पढ़ने योग्य रह सकता है:
| VLAN भूमिका | आवंटित प्रीफिक्स | पैरेंट ब्लॉक | ग्रोथ रिजर्वेशन |
|---|---|---|---|
| स्टाफ | /24 | साइट IPv4 समरी | संलग्न अलाइन्ड /24 |
| गेस्ट | /22 | साइट IPv4 समरी | अलग अलाइन्ड /22 |
| प्रबंधन | /27 | साइट IPv4 समरी | संलग्न अलाइन्ड /27 |
| IPv6 क्लाइंट सेगमेंट | /64 प्रत्येक | साइट IPv6 एग्रीगेट | गैर-आवंटित सेगमेंट प्रीफिक्स |
समरी राउटिंग की एक सुविधा है, प्रत्येक ज़ोन को संचार करने की अनुमति नहीं। गेस्ट, प्रबंधन और सर्वर नीति की सीमाओं को स्पष्ट रखें।
संस्करण-नियंत्रित एड्रेस इन्वेंट्री कैसे बनाएं
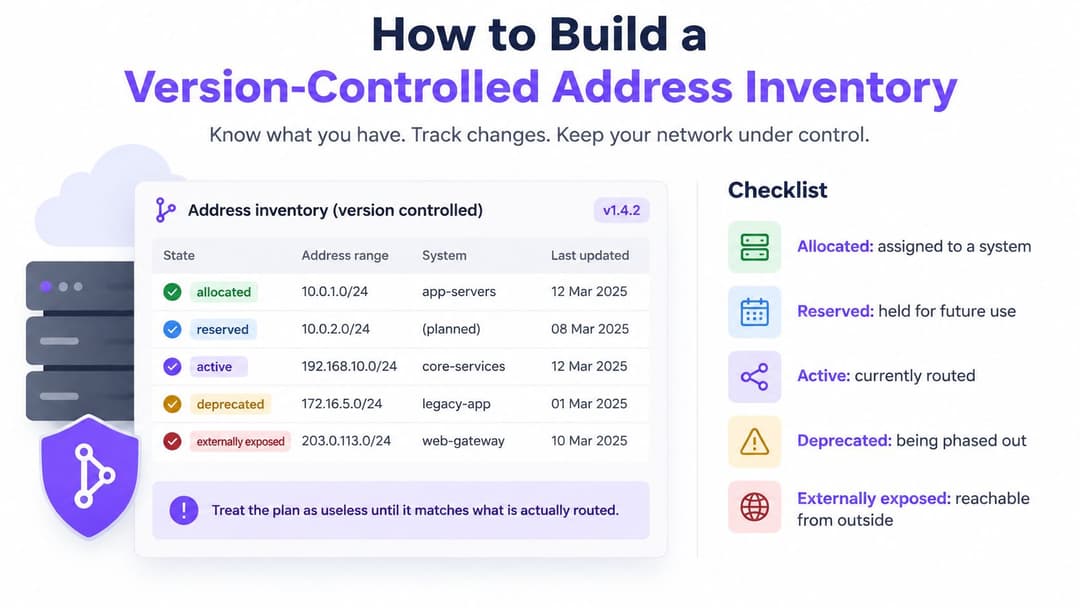
एक एड्रेस इन्वेंट्री केवल तभी उपयोगी होती है जब वह नियोजित आवंटन और लाइव कॉन्फ़िगरेशन दोनों को दर्शाती है। IP एड्रेस प्रबंधन (IPAM) यह रिकॉर्ड करता है कि प्रत्येक प्रीफिक्स का मालिक कौन है, यह किसका समर्थन करता है, और इसकी एड्रेस जानकारी कहाँ दिखाई देती है। प्रत्येक एड्रेस के लिए एक मालिक, एक इच्छित मार्ग और एक ट्रेसेबल रिकॉर्ड रखें।
प्रिफिक्स, मालिक, व्यावसायिक उद्देश्य, साइट, सुरक्षा क्षेत्र, असाइनमेंट विधि और समीक्षा तिथि रिकॉर्ड करें। अस्थायी आवंटन के लिए समाप्ति तिथियों के साथ - साथ सार्वजनिक ब्लॉक के लिए रजिस्ट्री और राउटिंग संदर्भ शामिल करें। इन्वेंट्री का संस्करण - नियंत्रण करें ताकि प्रत्येक परिवर्तन में एक अनुमोदन और एक अर्थपूर्ण अंतर हो।
दोहराए जाने योग्य क्रम में कॉन्फ़िगरेशन का मिलान करें
- रजिस्ट्री रिकॉर्ड्स। उन सार्वजनिक आवंटनों की पुष्टि करें जिन्हें उपयोग करने का संगठन हकदार है।
- DNS ज़ोन। पुराने A और AAAA प्रविष्टियों सहित फ़ॉरवर्ड और रिवर्स रिकॉर्ड्स एक्सपोर्ट करें।
- DHCP रिकॉर्ड्स। लीज, रिजर्वेशन, अपवर्जन और DHCPv6 असाइनमेंट एकत्र करें।
- फ़ायरवॉल और NAT ऑब्जेक्ट्स। अनूदित पतों, प्रकाशित सेवाओं और प्रबंधन नियमों को रिकॉर्ड करें।
- क्लाउड नेटवर्क। संबंधित खातों या सदस्यता में VPC, VNet और सबनेट आवंटन एक्सपोर्ट करें।
- राउटिंग स्थिति। कॉन्फ़िगर किए गए विज्ञापनों की तुलना सीखे गए और इंस्टॉल किए गए मार्गों से करें।
नवीनतम एक्सपोर्ट स्वचालित रूप से प्रामाणिक नहीं होता है। एक अनडॉक्यूमेंटेड क्लाउड सबनेट वैध हो सकता है; एक पुराना फ़ायरवॉल ऑब्जेक्ट किसी ऐसी सेवा को उजागर कर सकता है जिसका कोई वर्तमान मालिक नहीं है। प्रत्येक बेमेल (mismatch) को किसी ऐसे व्यक्ति को सौंपें जो इसके उद्देश्य को स्थापित कर सके।
स्पष्ट लाइफ़साइकल स्थितियों का उपयोग करें जैसे allocated, reserved, active, deprecated और externally exposed। एक्सपोजर को एक अलग फ़्लैग के रूप में देखें: एक सक्रिय सबनेट को बाहरी रूप से भी उजागर किया जा सकता है।
सत्यापित करें कि क्या खाली दिखाई देता है
संगठन के स्वामित्व वाले या मूल्यांकन के लिए अधिकृत प्रत्येक एड्रेस रेंज की जांच करें, जिसमें वे रेंज भी शामिल हैं जिनके उपयोग में होने की संभावना नहीं है। इससे स्वीकृत सीमाओं से परे जांच का विस्तार किए बिना भूले हुए आवंटनों और सेवाओं को उजागर करने में मदद मिलती है। National Cyber Security Centre का OT नेटवर्क पृथक्करण पर सुरक्षित-कनेक्टिविटी मार्गदर्शन ऑपरेशनल टेक्नोलॉजी नेटवर्क को अलग करने से संबंधित है; यह संगठनों को सार्वजनिक एड्रेस स्पेस को स्कैन करने का निर्देश नहीं देता है।
अपने अधिकृत दायरे में पहले से मौजूद स्रोतों, जैसे कि DNS ज़ोन, क्लाउड नेटवर्क कॉन्फ़िगरेशन, राउटिंग रिकॉर्ड और नेबर जानकारी के खिलाफ रिकॉर्ड की पुष्टि करें। संवेदनशील या ऑपरेशनल - टेक्नोलॉजी उपकरणों के लिए, संगठन की स्वीकृत मूल्यांकन प्रक्रियाओं का पालन करें।
प्रत्येक VLAN द्वारा दर्शाई जाने वाली सीमा को दस्तावेजबद्ध करें, जिसमें इसके प्रिफिक्स और अनुमति प्राप्त पथ शामिल हैं। UK सार्वजनिक क्षेत्र के वातावरण के लिए, यह रिकॉर्ड करें कि क्या PSN जैसी सीमित सेवाएं नियोजित एड्रेस कॉन्फ़िगरेशन के साथ संगत हैं।
इन्वेंट्री के साथ - साथ प्रक्रियाओं को भी रखें। तकनीकी दस्तावेज़ीकरण सॉफ़्टवेयर निर्यात, समाधान और अपवाद - प्रबंधन प्रक्रियाओं को व्यवस्थित करने में मदद कर सकता है, जबकि IPAM एड्रेस स्वामित्व के लिए प्राधिकरण बना रहता है।
बिना किसी मालिक वाला सबनेट एक अनसुलझा परिचालन जोखिम है।
प्रस्तावित ओवरलैप, लापता मालिकों और असंगत DNS या नीति रिकॉर्ड के लिए स्वचालित जांच करें। अप्रत्याशित प्रोडक्शन रूट को स्वचालित रूप से हटाने के बजाय समीक्षा के लिए लाइव ड्रिफ्ट को फ्लैग करें।
प्रत्येक एड्रेस का एक जवाबदेह मालिक, एक इच्छित रूट और एक ट्रैक करने योग्य परिवर्तन रिकॉर्ड होना चाहिए। क्रेडेंशियल्स और पहचान योग्य लीज़ हिस्ट्री को व्यापक रूप से सुलभ दस्तावेज़ रिपॉजिटरी से बाहर रखें।
एड्रेस कैसे आवंटित करें और रिटायर करें
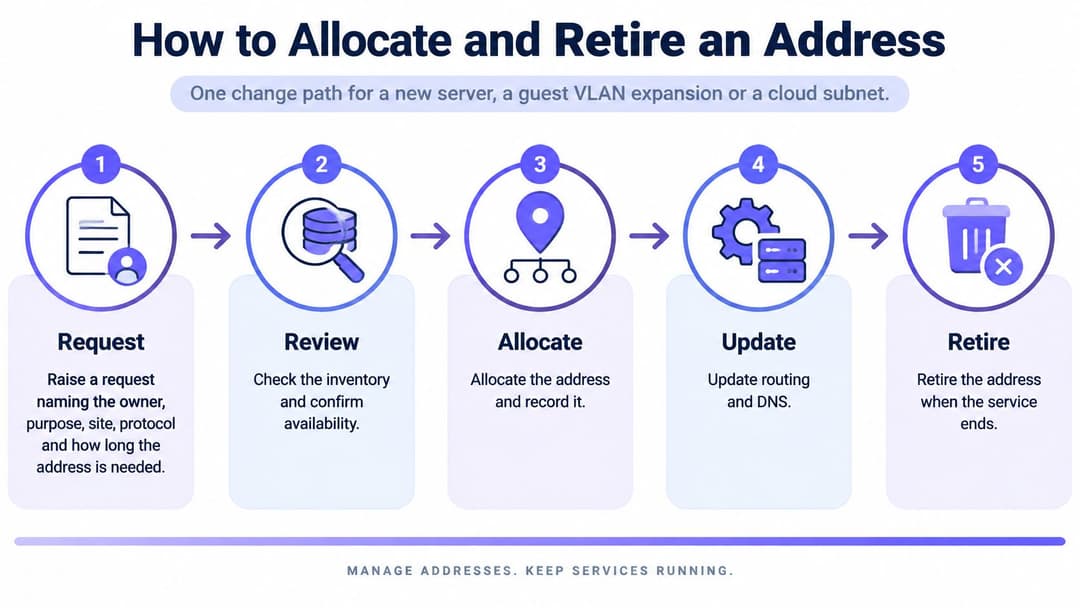
सर्वर, गेस्ट-नेटवर्क विस्तार या क्लाउड सबनेट के लिए एक ही बदलाव मार्ग का उपयोग करें। कार्यान्वयन अलग-अलग होता है, लेकिन स्वीकृति, प्रमाण और सेवानिवृत्ति की आवश्यकताएं केवल इसलिए गायब नहीं होनी चाहिए क्योंकि एक परिनियोजन स्वचालित है।
आवंटन जीवनचक्र का पालन करें
- अनुरोध दर्ज करें। मालिक, उद्देश्य, साइट, प्रोटोकॉल और आवश्यक जीवनकाल का नाम दें। किसी भी इनबाउंड कनेक्टिविटी या आपूर्तिकर्ता निर्भरता की पहचान करें।
- साइट सारांश के भीतर ओवरलैप और क्षमता के लिए इन्वेंट्री की जांच करें। डिवाइस वर्ग के लिए असाइनमेंट विधि की पुष्टि करें।
- कॉन्फ़िगर करने से पहले आरक्षित करें। उपसर्ग, समाप्ति या समीक्षा तिथि, और परिवर्तन संदर्भ रिकॉर्ड करें ताकि समानांतर अनुरोध इसका दावा न कर सकें।
- DHCP स्कोप, आरक्षण या स्थिर रिकॉर्ड बनाएं या बढ़ाएं। डुअल-स्टैक सेगमेंट के लिए, स्वीकृत DHCPv6 या SLAAC व्यवस्था को कॉन्फ़िगर करें।
- जहां उपयुक्त हो, फॉरवर्ड और रिवर्स DNS प्रकाशित करें। सेवा द्वारा IPv6 परीक्षण पास करने के बाद ही AAAA रिकॉर्ड जारी करें।
- स्वीकृत आवंटन से फ़ायरवॉल, NAT और रूट ऑब्जेक्ट को अपडेट करें। लक्षित स्रोत, गंतव्य और रिटर्न पाथ को सत्यापित करें।
- डायरेक्टरी और WiFi कंट्रोलर के माध्यम से क्लाइंट एक्सेस नीति लागू करें। साझा पासफ़्रेज़ पर निर्भर रहने के बजाय कर्मचारियों और मेहमानों को उनके अधिकृत VLANs में मैप करें।
- साक्ष्य कैप्चर करें। लीज या नेबर प्रविष्टि, DNS प्रतिक्रिया और एक आवंटन ईवेंट की पुष्टि करें जिसे किसी उपयोगकर्ता, डिवाइस या टिकट के साथ सह-संबंधित किया जा सके।
- समाप्ति पर, आवंटन और निर्भर वस्तुओं को हटाएं, फिर उपसर्ग को अमान्य (deprecated) के रूप में चिह्नित करें। इसे पूल में वापस करने से पहले सत्यापित करें कि अवशिष्ट ट्रैफ़िक और निर्भरताएं रुक गई हैं।
लाइफसाइकल आरेख विस्तृत चेकलिस्ट को बदले बिना परिवर्तन नियंत्रणों का सार प्रस्तुत करता है।
यदि एड्रेस ईमेल भेजेगा, तो सक्रियण से पहले प्रतिष्ठा जांच शामिल करें। MailGenius का email blacklist lookup सूचीबद्ध भेजने वाले एड्रेस की पहचान कर सकता है, हालांकि एक स्वच्छ परिणाम डिलीवरी की गारंटी नहीं देता है या उचित मेल प्रमाणीकरण को प्रतिस्थापित नहीं करता है।
आवंटन ईवेंट को जवाबदेह बनाएं
पुनः उपयोग के बाद केवल एक एड्रेस अपने धारक की पहचान नहीं कर सकता है। असाइनमेंट के प्रारंभ और अंत, प्रोटोकॉल, डिवाइस आइडेंटिफायर और प्रासंगिक ऑथेंटिकेशन संदर्भ को सुरक्षित रखें, जिसमें DHCP, RADIUS, कंट्रोलर और DNS के लिए एक सामान्य समय स्रोत का उपयोग किया गया हो।
ऐतिहासिक UK डेटा रिटेंशन (EC निर्देश) विनियम 2009 के तहत सार्वजनिक संचार प्रदाताओं को 12 महीनों के लिए निर्दिष्ट संचार डेटा बनाए रखना आवश्यक था, जिसमें समय से जुड़े सब्सक्राइबर आवंटन की जानकारी भी शामिल थी। उस फ्रेमवर्क को तब से बदल दिया गया है और संशोधित किया गया है; यह एंटरप्राइज नेटवर्क के लिए एक सर्वव्यापी वर्तमान रिटेंशन नियम नहीं है।
लागू दायित्वों और व्यावसायिक आवश्यकताओं के अनुसार रिटेंशन सेट करें। पहुँच को प्रतिबंधित करें, अखंडता की रक्षा करें और परीक्षण करें कि क्या कोई अधिकृत जांचकर्ता असंबद्ध उपयोगकर्ताओं के रिकॉर्ड को उजागर किए बिना किसी असाइनमेंट को फिर से बना सकता है या नहीं।
अनुवादित कनेक्शन (translated connections) के लिए, एट्रिब्यूशन के लिए आवश्यक मैपिंग विवरण बनाए रखें, जिसमें वे पोर्ट भी शामिल हैं जहाँ एड्रेस साझा किए जाते हैं। एक एकल आवंटन इवेंट शुरुआती बिंदु है, न कि ऑथेंटिकेशन और ट्रांसलेशन के प्रमाण का विकल्प।
रखने, लीज पर लेने, ट्रांसलेट करने या रीनंबर करने में से चुनें
उन IPv4 सेवाओं से शुरुआत करें जिन्हें आप हटा नहीं सकते: पार्टनर कनेक्शन, सप्लायर अलाउलिस्ट, VPN एंडपॉइंट्स और लेगेसी एप्लिकेशन। वे निर्भरताएँ न्यूनतम स्थिर सार्वजनिक पदचिह्न स्थापित करती हैं जिसकी आपकी संपत्ति को आवश्यकता है।
पूरे संगठन के लिए एक उत्तर के बजाय, प्रति वातावरण एक विकल्प चुनें। एक गेस्ट नेटवर्क और सप्लायर के सम्मुख सेवा की इनबाउंड एक्सेस, एट्रिब्यूशन और निरंतरता की अलग-अलग आवश्यकताएं होती हैं।
IPv4 रिटेंशन, लीजिंग, ट्रांसलेशन और रीनंबरिंग विकल्प
| विकल्प | उपयोग का समय | मुख्य जोखिम |
|---|---|---|
| स्वामित्व वाला IPv4 रखें | मौजूदा सार्वजनिक स्थान पार्टनर, आपूर्तिकर्ताओं और लीगेसी सेवाओं को कवर करता है | जब तक स्कैन और रिकॉर्ड न किया जाए, अप्रयुक्त ब्लॉक छिपे रहते हैं |
| IPv4 स्थान लीज पर लें | वृद्धि वास्तविक है और ब्लॉक को मालिक और रूट के साथ रिकॉर्ड किया जा सकता है | लीज पर ली गई रेंज रजिस्ट्री और रूट रिकॉर्ड से भटक जाती हैं |
| Carrier-grade NAT | क्लाइंट्स को केवल आउटबाउंड एक्सेस की आवश्यकता है और एट्रिब्यूशन को अभी भी लॉग किया जा सकता है | साझा किए गए पते प्रति-उपयोगकर्ता लॉगिंग और इनबाउंड सेवाओं को जटिल बनाते हैं |
| Dual-stack IPv6 | सेवाएं और क्लाइंट्स मैचिंग कंट्रोल के साथ IPv6-रेडी हैं | अतिरिक्त एड्रेस रिकॉर्ड और यदि कंट्रोल पिछड़ते हैं तो एक बायपास |
| रीनंबर | समरी नहीं बनेगी या कोई RFC1918 रेंज किसी VPC से टकराती है | आउटेज का जोखिम और एप्लिकेशन में हार्ड-कोडेड पते |
सुविधा के आधार पर नहीं, बल्कि निर्भरता के आधार पर चुनें
स्वामित्व वाले स्थान को बनाए रखना तब उचित होता है जब आप इसके उपयोग को सही ठहरा सकें और इसके राउटिंग अधिकार को बनाए रख सकें। केवल इसलिए अधिक न खरीदें या लीज पर न लें क्योंकि प्रशासकों ने अप्रयुक्त आवंटन का मिलान नहीं किया है।
लीज पर लिए गए ब्लॉक के लिए, लीज देने वाले, अनुमत उपयोग, राउटिंग व्यवस्था, नवीनीकरण शर्तों और वापसी प्रक्रिया को दस्तावेज़बद्ध करें। यदि लीज समाप्त होती है तो सप्लायर की अनुमति सूची और बाहरी रूप से प्रकाशित एंडपॉइंट्स कैसे बदलेंगे, इसकी योजना बनाएं। एक स्पष्ट रूप से उपलब्ध ब्लॉक तब तक तैनात करने योग्य नहीं है जब तक कि सही पक्ष इसके विज्ञापन को अधिकृत न कर सके।
करियर - ग्रेड NAT कुछ आउटबाउंड क्लाइंट आबादी के लिए उपयुक्त है, लेकिन यह साझा - एड्रेस व्यवहार पेश करता है। इसे एक संरक्षण उपाय के रूप में मानने से पहले एप्लिकेशन संगतता, पोर्ट क्षमता और अनुवादित सत्रों को सहसंबंधित करने की क्षमता की जांच करें।
ओवरलैपिंग प्राइवेट नेटवर्क के लिए रीनंबरिंग आमतौर पर अधिक स्वच्छ दीर्घकालिक समाधान है। मान लीजिए कि अधिग्रहित होटल की मैनेजमेंट रेंज क्लाउड VPC के साथ टकराती है: अनुवाद अस्थायी रूप से एक संकीर्ण सेवा पथ को बहाल कर सकता है, लेकिन यह एक सुसंगत साइट सारांश तैयार नहीं करेगा या अनुप्रयोगों से एम्बेडेड एड्रेस को नहीं हटाएगा।
निर्णय परीक्षण: वह विकल्प चुनें जिसे आप सुरक्षित रूप से संचालित, एट्रिब्यूट और वापस ले सकें, न कि केवल वह जिसे आप सबसे तेज़ी से कॉन्फ़िगर कर सकते हैं।
संगतता और परिचालन जांच पास करने वाले नए वातावरणों के लिए डुअल-स्टैक का उपयोग करें। जब तक आवश्यकताएं न बदलें, सीमित आपूर्तिकर्ता पाथ को IPv4 पर ही रखें।
प्रत्येक ब्लॉक के साथ निर्णय दर्ज करें, जिसमें वह निर्भरता शामिल हो जो इसे सही ठहराती है और वह स्थिति जो इसे हटाने की अनुमति देगी। यह अगले एडमिनिस्ट्रेटर को आवंटन को बनाए रखने का कारण, या इसे हटाने का समय आने का प्रमाण प्रदान करता है।
बिना किसी IPv6 बाईपास के डुअल-स्टैक रोल आउट करें
वैश्विक स्तर पर, जिऑफ हस्टन की एड्रेस रिपोर्ट के अनुसार, 2025 के दौरान क्षेत्रीय रजिस्ट्री प्रणालियों के भीतर लगभग 33 मिलियन IPv4 एड्रेस स्थानांतरित किए गए थे। वह निरंतर स्थानांतरण गतिविधि एक उपयोगी अनुस्मारक है कि IPv6 परिनियोजन तुरंत IPv4 पर वाणिज्यिक और परिचालन निर्भरता को समाप्त नहीं करता है।
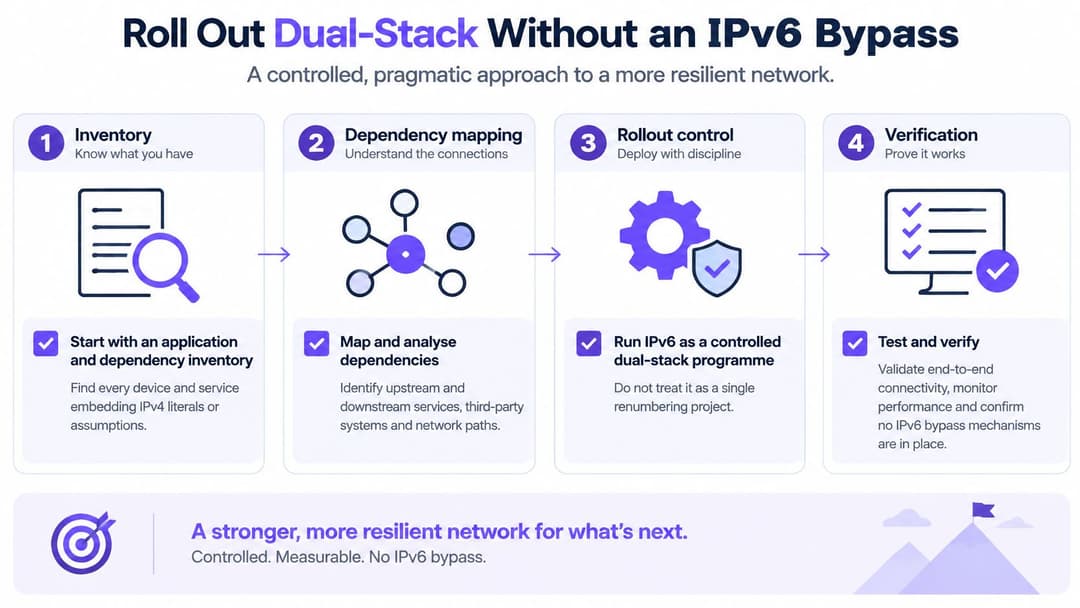
IPv6 को एक नियंत्रित कार्यक्रम के रूप में चलाएं। सबसे पहले एप्लिकेशन्स और निर्भरताओं की सूची बनाएं, और एम्बेडेड IPv4 लिटरल, प्रोटोकॉल-विशिष्ट ACLs, मॉनिटरिंग मान्यताओं और ऐसे सप्लायर्स की जांच करें जिन्हें एक निश्चित IPv4 एंडपॉइंट की आवश्यकता होती है।
प्रत्येक विस्तार को नियंत्रित करें
परिभाषित रोलबैक के साथ कम जोखिम वाले सेगमेंट का पायलट करें। न केवल सफल पिंग्स, बल्कि उपयोगकर्ता के अनुकूल लेनदेन का परीक्षण करें, और परिनियोजन का विस्तार करने से पहले फेलओवर, पहचान नियंत्रण और घटना दृश्यता सत्यापित करें।
- प्रकाशन को नियंत्रित करें। एप्लिकेशन परीक्षण, फ़ायरवॉल नीति और लॉगिंग स्वीकृत होने तक AAAA रिकॉर्ड्स को रोककर रखें। केवल आंतरिक पहुंच ही नहीं, बल्कि बाहरी पथों को भी शामिल करें।
- उपयुक्त स्विच नियंत्रणों के साथ राउटर विज्ञापनों की सुरक्षा करें, जैसे जहां समर्थित हो वहां RA Guard। अभिप्रेत IPv4 सुरक्षा नीति का IPv6 नियमों में अनुवाद करें, जिसमें इसे अंधाधुंध ब्लॉक करने के बजाय आवश्यक ICMPv6 शामिल हो।
- SIEM में पतों को सामान्य (normalise) करें। समतुल्य पाठ्य रूपों को लगातार सह-संबंधित होना चाहिए। केवल सामान्यीकरण ही रोटेटिंग गोपनीयता पतों को लिंक नहीं करेगा, इसलिए डिवाइस और पहचान संदर्भ भी बनाए रखें।
- प्रत्येक VLAN के लिए SLAAC या DHCPv6 विकल्प दर्ज करें। जहां दोनों जानबूझकर संचालित होते हैं, उनकी भूमिकाओं को दस्तावेज़ित करें और बताएं कि डिस्कवरी दोनों को कैसे कवर करती है।
- हेल्पडेस्क को एक स्क्रिप्ट दें जो किसी पते को उसके डिवाइस, असाइनमेंट अवधि, उपसर्ग और लागू नीति से जोड़ती है। प्रत्येक प्रोटोकॉल के लिए अलग-अलग परीक्षण शामिल करें ताकि फ़ॉलबैक किसी टूटे हुए पथ को न छिपाए।
तैयारी और निर्भरता को अलग-अलग मापें
रोलआउट दायरे में संपत्तियों और सेवाओं के विरुद्ध तकनीकी तत्परता को ट्रैक करें। प्रत्येक शेष सेवा के लिए एक मालिक और हटाने की शर्त के साथ, IPv4 निर्भरता को एक अलग रजिस्टर के रूप में ट्रैक करें।
- डिस्कवरी कवरेज। स्कोप में मौजूद प्रत्येक IPv6 सक्षम संपत्ति का एक खोजने योग्य रिकॉर्ड और जवाबदेह मालिक है।
- रूट और DNS निरंतरता। विज्ञापित प्रीफिक्स और प्रकाशित रिकॉर्ड स्वीकृत कॉन्फ़िगरेशन से मेल खाते हैं, और विसंगतियों का समाधान किया गया है।
- पॉलिसी कवरेज। प्रत्येक आवश्यक कंट्रोल में एक IPv6 कार्यान्वयन और एक रिकॉर्ड किया गया परीक्षण परिणाम है।
- एक्सपोजर अपवाद। कोई भी बाहरी रूप से पहुंच योग्य IPv6 सेवा बिना स्पष्टीकरण या बिना स्वीकृति के नहीं रहती है।
- निर्भरता में कमी। रजिस्टर दिखाता है कि किन सेवाओं ने IPv4 की आवश्यकता बंद कर दी है, जो ट्रांजेक्शन और फेलओवर परीक्षणों द्वारा समर्थित है।
केवल इसलिए सफलता की घोषणा न करें क्योंकि क्लाइंट IPv6 पसंद करते हैं। किसी सेगमेंट को तब तैयार घोषित करें जब प्रशासक केवल - IPv4 प्रक्रियाओं का सहारा लिए बिना इसे संचालित कर सकें, इसका निवारण कर सकें और किसी घटना को नियंत्रित कर सकें।
IPv4 को केवल तभी रिटायर करें जब सेवा मालिक यह पुष्टि कर लें कि सामान्य संचालन, रिकवरी और सप्लायर कनेक्शन अब इस पर निर्भर नहीं हैं। रिटायरमेंट का परीक्षण होने तक रोलबैक प्रमाण बनाए रखें।
एक ही सिस्टम को प्रत्येक एड्रेस का मालिक बनाएं
एक और स्प्रेडशीट जोड़ने से पहले सिस्टम ऑफ़ रिकॉर्ड चुनें। इसमें स्वीकृत प्रीफ़िक्स, मालिक, असाइनमेंट विधि और लाइफ़साइकल तिथियाँ होनी चाहिए, जबकि DHCP, DNS, फ़ायरवॉल और क्लाउड खाते कार्यान्वयन का प्रमाण प्रदान करते हैं।
सिस्टम जवाबदेह मानव मालिक नहीं है। एक नेटवर्क लीड का नाम तय करें जो आवंटन नीति का रख-रखाव करे, और सबनेट की जिम्मेदारियां उन लोगों को सौंपें जो परिवर्तनों को स्वीकृत कर सकें और विसंगतियों को सुलझा सकें।
एक्सेस भूमिकाओं को जोड़ने से पहले एक साइट का मिलान करें
पूरे एस्टेट में माइग्रेशन के बजाय एक सीमित साइट से शुरुआत करें। इसके स्कोप, रिजर्वेशन, स्टेटिक होस्ट और कनेक्टेड क्लाउड रेंज को एक्सपोर्ट करें, फिर अंतरों को एक नियंत्रित कार्य कतार (work queue) में बदलें।
- अनिश्चितता को चिह्नित करें। ओवरलैप, बिना स्वामित्व वाले आवंटन और ऐसी वस्तुओं की पहचान करें जिनके उद्देश्य को कोई स्पष्ट नहीं कर सकता है।
- रीनंबरिंग से पहले जांच करें। निर्भरताओं और ट्रैफ़िक की जांच करने के बाद ही बिना स्वामित्व वाली सीमाओं का दस्तावेजीकरण करें या उन्हें रिटायर करें।
- नेटवर्क भूमिकाओं को संलग्न करें। साइट के VLANs को स्वीकृत प्रीफिक्स में मैप करें और गेस्ट, स्टाफ, प्रबंधन और किरायेदार की पहुंच में अंतर करें।
- पहचान परिवर्तनों का परीक्षण करें। पुष्टि करें कि ऑनबोर्डिंग, भूमिका परिवर्तन और निरसन से वांछित एक्सेस पॉलिसी और उपयोगी ऑडिट साक्ष्य प्राप्त होते हैं।
एक डायरेक्टरी खाता किसी व्यक्ति की पहचान करता है; एक DHCP लीज किसी असाइनमेंट की पहचान करती है। यह मानने के बजाय कि कोई एड्रेस स्थायी रूप से किसी कर्मचारी का है, उन रिकॉर्ड्स को ऑथेंटिकेशन और कंट्रोलर इवेंट्स के माध्यम से लिंक करें।
वायरलेस पहचान परत को अलग रखें
जहां वायरलेस एक्सेस को उस आइडेंटिटी लेयर की आवश्यकता होती है, हम Purple को उन एक्सेस पॉइंट्स पर क्लाउड ओवरले के रूप में चलाते हैं जो किसी स्थान के पास पहले से मौजूद हैं, इसलिए किसी भी मौजूदा सेटअप को बदलने की आवश्यकता नहीं है। हमारा प्लेटफॉर्म गेस्ट WiFi, स्टाफ 802.1X सुरक्षा और xPSK Private Area Networks प्रदान करता है, जिसमें क्लाउड RADIUS द्वारा FreeRADIUS या Windows NPS को रिप्लेस कर दिया जाता है ताकि पैच करने या फेलओवर के लिए कोई ऑन-प्रीमिस प्रमाणीकरण सर्वर न रहे।
संगतता कंट्रोलर के RADIUS, ऑथराइजेशन में बदलाव (change-of-authorisation) और वॉल-गार्डन (walled-garden) सपोर्ट पर निर्भर करती है। यह वायरलेस पहचान का हिस्सा है, IPAM, रूट कंट्रोल या एड्रेस-लाइफसाइकिल रिकॉर्ड्स का विकल्प नहीं।
स्पष्ट एकीकरण सीमा के साथ आवंटन प्राधिकारी (allocation authority) को प्रमाणीकरण सेवा से अलग रखें। एक एक्सेस भूमिका को स्वीकृत नेटवर्क का चयन करना चाहिए, न कि एक अवांछित सबनेट बनाना चाहिए।
एड्रेस प्लान के मालिक का नाम तय करें और उस पर WiFi रोल जोड़ने से पहले पहली साइट का मिलान करें। यह प्रशासकों को अनिश्चितता बढ़ाए बिना एक्सेस का विस्तार करने के लिए एक मजबूत आधार देता है।
Purple मौजूदा एक्सेस पॉइंट्स पर आइडेंटिटी-आधारित गेस्ट, स्टाफ और प्राइवेट-नेटवर्क एक्सेस प्रदान करता है, जिससे आपको वायरलेस एक्सेस निर्णयों को एक दस्तावेज वाले नेटवर्क प्लान से जोड़ने में मदद मिलती है। कंट्रोलर कम्पैटिबिलिटी और यह चर्चा करने के लिए कि वायरलेस आइडेंटिटी लेयर आपके एड्रेस-मैनेजमेंट प्रोसेस में कैसे फिट हो सकती है, Purple पर जाएं।