
সেরা DNS filtering: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা
এই প্রযুক্তিগত রেফারেন্স নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ DNS filtering কোনো সংযোগ স্থাপন করার আগেই রেজোলিউশন স্তরে ক্ষতিকারক ডোমেনগুলিকে ব্লক করে পাবলিক নেটওয়ার্কগুলিকে সুরক্ষিত করে। এটি আইটি ডিরেক্টর, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন টিমকে ডেপ্লয়মেন্ট আর্কিটেকচার, ফায়ারওয়াল কনফিগারেশন এবং কমপ্লায়েন্স প্রসঙ্গ প্রদান করে যা তাদের আতিথেয়তা, খুচরা বিক্রয় এবং পাবলিক সেক্টরের পরিবেশ জুড়ে Guest WiFi সুরক্ষিত করতে প্রয়োজন। Purple Shield ৮০,০০০+ লাইভ ভেন্যু জুড়ে DNS স্তরে ম্যালওয়্যার, বটনেট এবং অনুপযুক্ত সামগ্রী ব্লক করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড →
Enterprise DNS Filtering Sizing & Security Policy Advisor
Model real-world DNS query throughput, QPS spikes, malicious domain blocking rates, and CIPA compliance posture for guest and enterprise WiFi fleets with Purple Shield.
DNS Query Sizing & Edge Threat Mitigation Breakdown
Monthly WAN Bandwidth Savings
By sinkholing malware, malicious advertisements, and unauthorized streaming domains at the UDP resolution phase, the network prevents full TCP handshakes and payload downloads.
IT Administration Hours Saved
Managed threat intelligence feeds, no manual blocklist maintenance, and audit exports take repetitive resolver and firewall work off the service desk. The figure tracks the volume actually blocked, and is capped at 120 hours a month.
| Metric / Parameter | Current Model | Industry Benchmark | Status |
|---|---|---|---|
| Active Endpoint Concurrency | 3,825 devices | Peak concurrency 75%–90% | Sized |
| Resolver Response Latency | 12 ms | Target < 20 ms | Optimal |
| Total Monthly Queries Processed | 252,450,000 queries | High-density venue scale | Protected |
| DoH / DoT Bypass Containment | Active (Port 853 + ACL) | RFC 8484 / RFC 7858 block | Enforced |
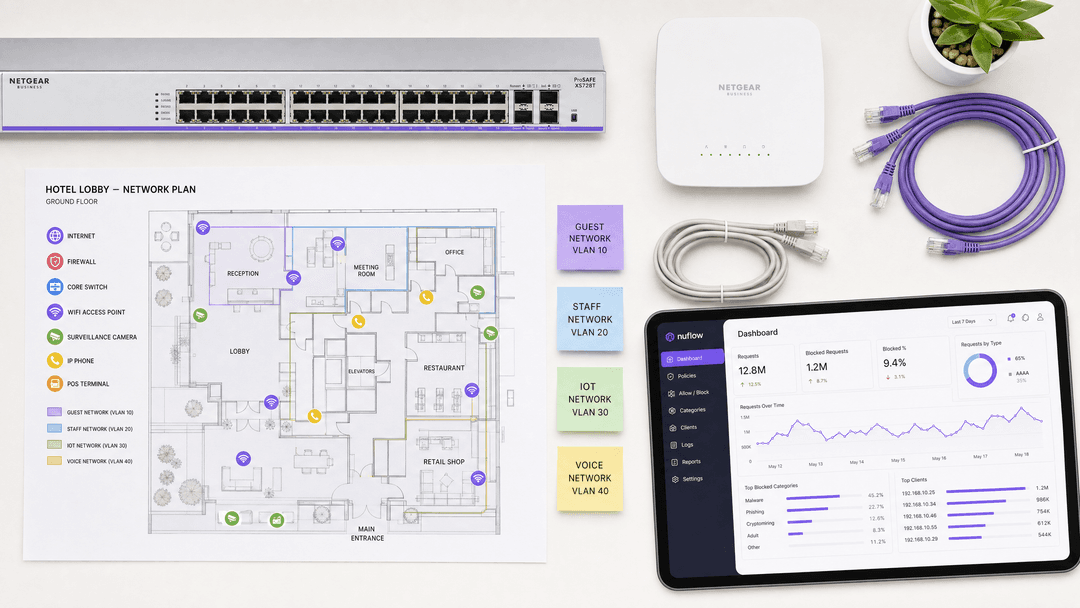
এক্সিকিউটিভ সামারি
বৃহৎ আকারের পাবলিক নেটওয়ার্ক পরিচালনাকারী IT লিডারদের জন্য, ব্রাউজিং পরিবেশ সুরক্ষিত করা একটি অপারেশনাল ম্যান্ডেট, এটি কোনো ঐচ্ছিক বিষয় নয়। হসপিটালিটি, রিটেইল এবং পাবলিক ভেন্যুতে Guest WiFi একটি সহজাতভাবেই অবিশ্বস্ত পরিবেশ। শক্তিশালী নিয়ন্ত্রণ ব্যবস্থা ছাড়া, এটি ম্যালওয়্যার বিতরণ, বটনেট অ্যাক্টিভিটি এবং অনুপযুক্ত কন্টেন্ট অ্যাক্সেসের একটি মাধ্যম হয়ে ওঠে যা ব্র্যান্ডের সুনাম নষ্ট করে এবং কমপ্লায়েন্সের ঝুঁকি তৈরি করে।
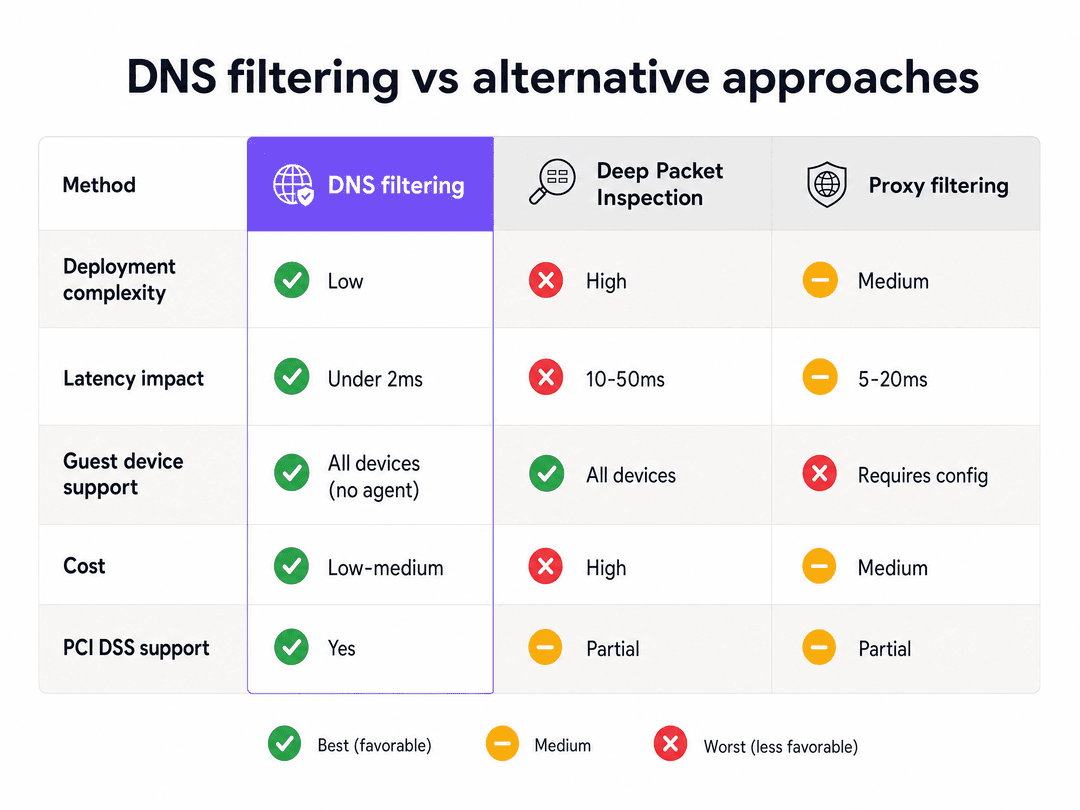
নেটওয়ার্কের প্রান্তে কন্টেন্ট পলিসি প্রয়োগ এবং হুমকি ব্লক করার সবচেয়ে কার্যকর প্রক্রিয়া হলো DNS ফিল্টারিং। রিসোর্স-ইনটেনসিভ ডিপ প্যাকেট ইন্সপেকশন (DPI)-এর বিপরীতে, DNS ফিল্টারিং কোনো পেলোড আদান-প্রদানের আগেই ডোমেইন রেজোলিউশন রিকোয়েস্টকে আটকে দেয়। এটি রিয়েল-টাইম থ্রেট ইন্টেলিজেন্সের বিরুদ্ধে একটি লাইটওয়েট UDP প্যাকেট মূল্যায়ন করে এবং দুই মিলিসেকেন্ডেরও কম লেটেন্সি যোগ করে একটি বৈধ IP অ্যাড্রেস অথবা একটি সিঙ্কহোল রিটার্ন করে। এটি হাজার হাজার সমসাময়িক আনম্যানেজড ডিভাইস পরিবেশনকারী উচ্চ-ঘনত্বের পরিবেশের জন্য একমাত্র ব্যবহারিক কন্টেন্ট নিয়ন্ত্রণ পদ্ধতি।
এই গাইডটিতে VLAN সেগমেনটেশন, পোর্ট 53 এনফোর্সমেন্ট, Captive Portal ইন্টিগ্রেশন এবং DNS over HTTPS (DoH) ফাঁকি দেওয়া প্রতিরোধের ব্যবস্থা সহ ডিস্ট্রিবিউটেড এন্টারপ্রাইজ ভেন্যু জুড়ে DNS ফিল্টারিং মোতায়েন করার জন্য প্রয়োজনীয় টেকনিক্যাল আর্কিটেকচার কভার করা হয়েছে। এটি PCI-DSS এবং GDPR-এর কমপ্লায়েন্সও সমাধান করে এবং হার্ডওয়্যার প্রতিস্থাপনের প্রয়োজন ছাড়াই Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti, UniFi, Cambium, Extreme Networks এবং Fortinet থেকে বিদ্যমান হার্ডওয়্যার স্ট্যাকগুলিতে কীভাবে Purple Shield ইন্টিগ্রেট হয় তা ব্যাখ্যা করে।
টেকনিক্যাল ডিপ-ডাইভ: DNS ফিল্টারিং কীভাবে কাজ করে
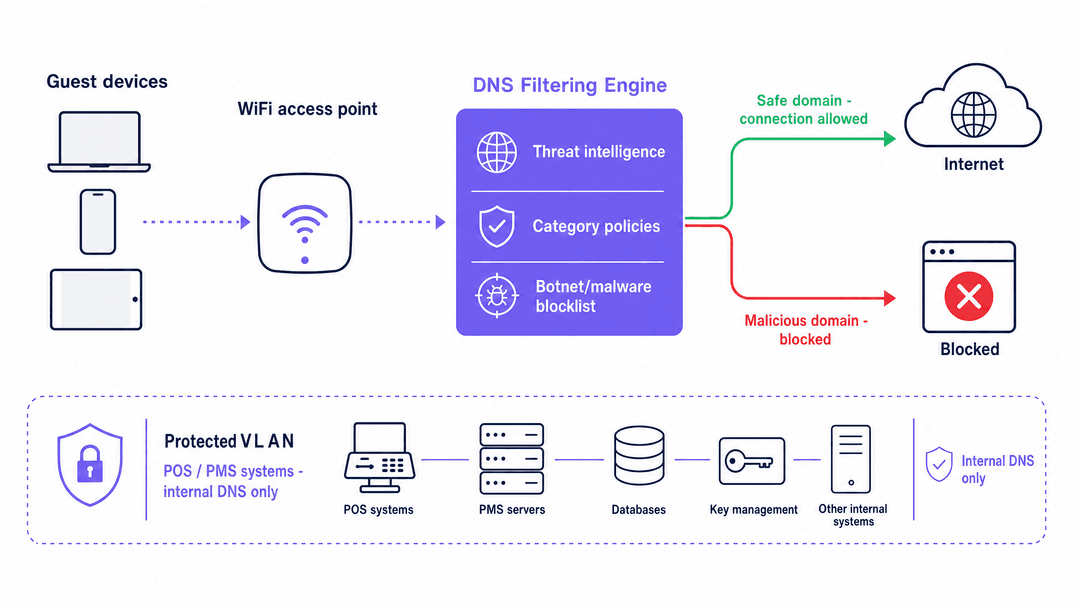
ডোমেইন নেম সিস্টেম (DNS) মানুষের পড়ার উপযোগী ডোমেইনকে মেশিনের পড়ার উপযোগী IP অ্যাড্রেসে রূপান্তর করে। প্রতিটি ইন্টারনেট সংযোগ একটি DNS রেজোলিউশন রিকোয়েস্ট দিয়ে শুরু হয়। একটি স্ট্যান্ডার্ড নেটওয়ার্কে, ডিভাইসগুলি ISP দ্বারা অ্যাসাইন করা একটি ডিফল্ট রিজলভারকে কোয়েরি করে। একটি সুরক্ষিত আর্কিটেকচারে, DHCP সার্ভার গেস্ট VLAN-এর ডিভাইসগুলিতে একটি পলিসি-এনফোর্সড DNS রিজলভার অ্যাসাইন করে।
যখন কোনো ডিভাইস এই সুরক্ষিত রিজলভারকে কোয়েরি করে, তখন ফিল্টারিং ইঞ্জিনটি একাধিক ডেটা সোর্সের বিরুদ্ধে ডোমেইনটিকে একযোগে মূল্যায়ন করে: রিয়েল-টাইম থ্রেট ইন্টেলিজেন্স ফিড, ক্যাটাগরি ব্লক লিস্ট (অ্যাডাল্ট কন্টেন্ট, জুয়া, পাইরেসি) এবং বটনেট কমান্ড-অ্যান্ড-কন্ট্রোল ডোমেইন রেজিস্ট্রি। এই সিদ্ধান্তটি মিলিসেকেন্ডের মধ্যে ঘটে।
ডোমেইনটি নিরাপদ হলে, ইঞ্জিন সঠিক IP অ্যাড্রেসটি ফেরত দেয় এবং সংযোগটি স্বাভাবিকভাবে এগিয়ে চলে। যদি ডোমেইনটিকে ক্ষতিকারক হিসেবে চিহ্নিত করা হয় বা এটি আপনার গ্রহণযোগ্য ব্যবহার নীতি লঙ্ঘন করে, তবে ইঞ্জিনটি হয় একটি নন-রাউটেবল IP অ্যাড্রেস ফেরত দেয় (সিঙ্কহোলিং) অথবা ব্যবহারকারীকে একটি ব্র্যান্ডেড ব্লক পেজে রিডাইরেক্ট করে। মূল বিষয়: ডিভাইস এবং ডেস্টিনেশন সার্ভারের মধ্যে কোনো ডেটা পেলোড আদান-প্রদান হওয়ার আগেই এই হস্তক্ষেপটি ঘটে।
পারফরম্যান্স এবং স্কেলের সুবিধা
উচ্চ-ঘনত্বের পাবলিক পরিবেশের জন্য DPI-এর চেয়ে DNS ফিল্টারিং আর্কিটেকচারগতভাবে অনেক উন্নত। DPI-এর জন্য প্রতিটি প্যাকেটের পেলোড পরীক্ষা করতে নেটওয়ার্ক হার্ডওয়্যারের প্রয়োজন হয়। ৫০,০০০ সমসাময়িক ব্যবহারকারী বিশিষ্ট একটি ভেন্যুতে - যেমন একটি স্টেডিয়াম, কনফারেন্স সেন্টার বা বড় রিটেল এস্টেটে - DPI উল্লেখযোগ্য লেটেন্সি তৈরি করে এবং প্রতিটি ইন্সপেকশন পয়েন্টে ব্যয়বহুল, নির্দিষ্ট কাজের জন্য তৈরি হার্ডওয়্যারের প্রয়োজন হয়।
DNS ফিল্টারিং সংযোগের লাইফসাইকেলের শুরুতেই কাজ করে। এটি একটি একক লাইটওয়েট UDP প্যাকেট মূল্যায়ন করে। রেজোলিউশন সম্পন্ন হয়ে গেলে, ডেটা সরাসরি ক্লায়েন্ট এবং ডেস্টিনেশন সার্ভারের মধ্যে স্থানান্তরিত হয়। ফিল্টারিং ইঞ্জিন কখনোই ডেটা পেলোড প্রসেস করে না। সমসাময়িক ব্যবহারকারীর সংখ্যা যাই হোক না কেন, লেটেন্সির প্রভাব ক্রমাগতভাবে দুই মিলিসেকেন্ডের নিচে থাকে।
যেহেতু সংযোগ স্থাপনের আগেই DNS ফিল্টারিং কাজ করে, তাই এটি প্রোটোকল-অজ্ঞাত। অ্যাপ্লিকেশনটি HTTP, HTTPS, FTP বা কোনো কাস্টম পোর্ট ব্যবহার করুক না কেন, এটি সংযোগগুলিকে ব্লক করে। URL-ভিত্তিক ফিল্টারিংয়ের তুলনায় এটি একটি বড় সুবিধা, কারণ URL-ভিত্তিক ফিল্টারিং শুধুমাত্র HTTP/HTTPS ট্রাফিক পরীক্ষা করে।
১০ দিনের থ্রেট ডিটেকশন সুবিধা
লিগ্যাসি DNS সিকিউরিটি রিঅ্যাক্টিভ ব্ল্যাকলিস্টিংয়ের ওপর নির্ভর করে: একটি ডোমেন ক্ষতিকারক হিসেবে চিহ্নিত হয়, একটি সেন্ট্রাল অথরিটির কাছে রিপোর্ট করা হয়, একটি ডেটাবেসে যুক্ত করা হয় এবং অবশেষে আপনার ফিল্টারে পাঠানো হয় - এই প্রক্রিয়াটি সম্পন্ন হতে কয়েক দিন সময় লাগতে পারে। আধুনিক ম্যালওয়্যার ক্যাম্পেইনগুলি এই সময়ের ব্যবধানের সুযোগ নেয়। আক্রমণকারীরা নতুন ডোমেন রেজিস্টার করে, ২৪ ঘণ্টার মধ্যে একটি ক্যাম্পেইন চালায় এবং কোনো স্ট্যান্ডার্ড ব্লকলিস্টে পৌঁছানোর আগেই ডোমেনটি পরিত্যক্ত করে।
Purple Shield রিয়েল টাইমে ডোমেন রেজিস্ট্রেশন প্যাটার্ন, IP রেপুটেশন এবং ক্রিপ্টোগ্রাফিক সিগনেচার বিশ্লেষণ করতে AI-চালিত থ্রেট ডিটেকশন ব্যবহার করে। এই পদ্ধতিটি প্রচলিত রিঅ্যাক্টিভ প্রদানকারীদের তুলনায় ১০ দিন পর্যন্ত দ্রুত নতুন জিরো-ডে থ্রেট সনাক্ত এবং ব্লক করে (Purple অভ্যন্তরীণ ডেটা, ২০২৬)। এমন একটি পরিবেশে যেখানে একটি গেস্ট ডিভাইসে একটি মাত্র ক্ষতিকারক লিঙ্ক র্যানসমওয়্যারের কারণ হতে পারে, সেখানে এই ডিটেকশন উইন্ডোটি অত্যন্ত গুরুত্বপূর্ণ।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড: আর্কিটেকচার এবং ডিপ্লয়মেন্ট
সঠিকভাবে DNS ফিল্টারিং ডিপ্লয় করার জন্য তিনটি স্তরে সুনির্দিষ্ট নেটওয়ার্ক কনফিগারেশন প্রয়োজন: DHCP, ফায়ারওয়াল এবং Captive Portal।
ধাপ ১: VLAN সেগমেন্টেশন
আপনার নেটওয়ার্ককে এমনভাবে সেগমেন্ট করুন যাতে গেস্ট ট্রাফিক অপারেশনাল সিস্টেম থেকে আলাদা থাকে। গেস্ট ডিভাইসগুলিকে একটি ডেডিকেটেড VLAN-এ (উদাহরণস্বরূপ, VLAN ২০) রাখুন এবং POS টার্মিনাল, প্রপার্টি ম্যানেজমেন্ট সিস্টেম এবং স্টাফ ডিভাইসগুলিকে অভ্যন্তরীণ DNS রিজলভার সহ আলাদা VLAN-এ রাখুন। এটি নিশ্চিত করে যে আপনার DNS ফিল্টারিং পলিসি শুধুমাত্র বিশ্বস্ত নয় এমন গেস্ট ট্রাফিকের ওপর প্রয়োগ করা হয়েছে এবং কোনো অপারেশনাল সিস্টেমের কাজে ব্যাঘাত ঘটাচ্ছে না।
এই সেগমেন্টেশন PCI-DSS রিকোয়ারমেন্ট ১.৩-ও পূরণ করে, যা কার্ডহোল্ডার ডেটা এনভায়রনমেন্টকে অবিশ্বস্ত নেটওয়ার্ক থেকে আলাদা রাখার নির্দেশ দেয়। গেস্ট WiFi কখনোই পেমেন্ট ইনফ্রাস্ট্রাকচারের সাথে VLAN শেয়ার করবে না।
ধাপ ২: DHCP স্কোপ কনফিগারেশন
গেস্ট VLAN-এর জন্য DHCP স্কোপ কনফিগার করুন যাতে আপনার ক্লাউড DNS ফিল্টারিং সার্ভিসের IP অ্যাড্রেসগুলিকে প্রাইমারি এবং সেকেন্ডারি DNS সার্ভার হিসেবে অ্যাসাইন করা যায়। এটি নিশ্চিত করে যে গেস্ট নেটওয়ার্কে যুক্ত হওয়া প্রতিটি ডিভাইস স্বয়ংক্রিয়ভাবে সঠিক রিজলভার গ্রহণ করছে।
ধাপ ৩: ফায়ারওয়ালে Port 53 এনফোর্সমেন্ট
শুধুমাত্র DHCP অ্যাসাইনমেন্টই যথেষ্ট নয়। একজন ব্যবহারকারী ম্যানুয়ালি তাদের ডিভাইসে Google (8.8.8.8) বা Cloudflare (1.1.1.1)-এর মতো পাবলিক রিজলভার ব্যবহার করার জন্য কনফিগার করে DHCP-প্রদত্ত DNS সেটিংস ওভাররাইড করতে পারেন। ম্যালওয়্যার প্রায়শই নেটওয়ার্ক কন্ট্রোল সম্পূর্ণভাবে এড়িয়ে যাওয়ার জন্য DNS সেটিংস হার্ডকোড করে রাখে।
আপনাকে অবশ্যই একটি ফায়ারওয়াল রুল ইমপ্লিমেন্ট করতে হবে যা গেস্ট VLAN থেকে আপনার নির্দিষ্ট করা ফিল্টারিং সার্ভার ছাড়া অন্য যেকোনো IP অ্যাড্রেসে পোর্ট ৫৩ (UDP এবং TCP উভয়ই) এর সমস্ত আউটবাউন্ড ট্রাফিক ড্রপ করবে। এটি DNS ফিল্টারকে একটি পরামর্শমূলক নিয়ন্ত্রণ থেকে একটি বাধ্যতামূলক নিয়ন্ত্রণে রূপান্তরিত করে।
ধাপ ৪: DNS over HTTPS (DoH) মিটিগেশন
আধুনিক ব্রাউজার এবং অ্যাপ্লিকেশনগুলি ক্রমবর্ধমানভাবে DoH ব্যবহার করে, যা পোর্ট ৪৪৩-এ স্ট্যান্ডার্ড HTTPS ট্রাফিকের ভেতরে DNS কোয়েরি এনক্রিপ্ট করে। এটি পোর্ট ৫৩-এর ইন্টারসেপশনকে সম্পূর্ণভাবে এড়িয়ে যায়। কভারেজ বজায় রাখতে, বড় DoH প্রদানকারীদের পরিচিত IP অ্যাড্রেস রেঞ্জগুলি ব্লক করার জন্য আপনার ফায়ারওয়াল কনফিগার করুন। এটি ক্লায়েন্ট ডিভাইসগুলিকে স্ট্যান্ডার্ড আনএনক্রিপ্টেড DNS-এ ফিরে যেতে বাধ্য করে, যা আপনার ফিল্টারিং ইঞ্জিন পরিদর্শন করতে পারে। NIST SP 800-81r3 (মার্চ ২০২৬-এ প্রকাশিত) বিশেষভাবে একটি এন্টারপ্রাইজ DNS সিকিউরিটি বিবেচনা হিসেবে DoH-কে উল্লেখ করে।
ধাপ ৫: Captive Portal ওয়াল্ড গার্ডেন কনফিগারেশন
আপনি যদি গেস্ট অথেন্টিকেশনের জন্য একটি Captive Portal পরিচালনা করেন, তবে কোনো ব্লকিং পলিসি প্রয়োগ করার আগে আপনাকে অবশ্যই একটি Walled Garden কনফিগার করতে হবে। Walled Garden হলো এমন ডোমেনের একটি তালিকা যা ডিভাইসগুলি অথেন্টিকেট করার আগেই অ্যাক্সেস করতে পারে। Captive Portal কাজ করার জন্য প্রয়োজনীয় সমস্ত ডোমেন এতে অন্তর্ভুক্ত থাকতে হবে: আপনার পোর্টালের নিজস্ব ডোমেন, যেকোনো আইডেন্টিটি প্রোভাইডার (Microsoft Entra ID, Okta, Google Workspace), এবং যেকোনো সোশ্যাল লগইন OAuth এন্ডপয়েন্ট।
অথেন্টিকেশনের আগে এই ডোমেনগুলি ব্লক করা থাকলে, ব্যবহারকারীরা লগইন ফ্লো সম্পূর্ণ করতে পারবেন না। এর ফলে অনবোর্ডিং অভিজ্ঞতা ব্যাহত হবে এবং গেস্টরা অসন্তুষ্ট হবেন। প্রথমে Walled Garden কনফিগার করুন, তারপর শুধুমাত্র অথেন্টিকেটেড সেশনের জন্য আপনার কন্টেন্ট ফিল্টারিং পলিসি প্রয়োগ করুন।
SSID আর্কিটেকচার এবং কীভাবে গেস্ট WiFi, স্টাফ WiFi এবং IoT নেটওয়ার্কগুলি স্ট্রাকচার করা উচিত সে সম্পর্কে আরও জানতে, Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi দেখুন।
সর্বোত্তম অনুশীলন: পলিসি ডিজাইন এবং চলমান পরিচালনা
ক্যাটাগরি-ভিত্তিক ব্লকিং
ব্যক্তিগত ডোমেন ব্লকলিস্টের পরিবর্তে কন্টেন্ট ক্যাটাগরির উপর ভিত্তি করে আপনার DNS ফিল্টারিং পলিসি সাজান। ক্যাটাগরিগুলির মধ্যে সাধারণত থাকে: ম্যালওয়্যার এবং ফিশিং, বটনেট কমান্ড-অ্যান্ড-কন্ট্রোল, অ্যাডাল্ট কন্টেন্ট, জুয়া খেলা, অবৈধ স্ট্রিমিং এবং পিয়ার-টু-পিয়ার ফাইল শেয়ারিং। ক্যাটাগরি-ভিত্তিক পলিসিগুলি পরিচালনা করা সহজ এবং থ্রেট ইন্টেলিজেন্স আপডেট হওয়ার সাথে সাথে নতুন ডোমেনগুলিকে স্বয়ংক্রিয়ভাবে ক্যাপচার করে।
থ্রেট ইন্টেলিজেন্স আপডেটের ফ্রিকোয়েন্সি
এমন একটি DNS filtering প্রদানকারী বেছে নিন যা রিয়েল-টাইমে বা প্রায় রিয়েল-টাইমে থ্রেট ইন্টেলিজেন্স আপডেট করে। দৈনিক আপডেট করা স্ট্যাটিক ব্লক তালিকাগুলি আধুনিক ফাস্ট-ফ্লাক্স ম্যালওয়্যার ক্যাম্পেইনের বিরুদ্ধে যথেষ্ট নয়। Purple Shield ক্রমাগত তার থ্রেট ইন্টেলিজেন্স আপডেট করে, যা একই AI-চালিত সনাক্তকরণকে প্রতিফলিত করে যা রিঅ্যাক্টিভ প্রদানকারীদের তুলনায় ১০ দিনের সুবিধা প্রদান করে।
হার্ডওয়্যার-অ্যাগনস্টিক ডেপ্লয়মেন্ট
Purple Shield একটি ক্লাউড ওভারলে হিসেবে কাজ করে, যার অর্থ হল এটি কোনো হার্ডওয়্যার প্রতিস্থাপন ছাড়াই আপনার বিদ্যমান অ্যাক্সেস পয়েন্ট পরিকাঠামোর সাথে একীভূত হয়। এটি Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এর সাথে সামঞ্জস্যপূর্ণ। ফিল্টারিং নীতিটি DNS লেয়ারে প্রয়োগ করা হয়, তাই অ্যাক্সেস পয়েন্ট হার্ডওয়্যারকে শুধুমাত্র সঠিক রিজলভারের কাছে DNS কোয়েরি পাঠাতে হবে।
অ্যানালিটিক্স এবং রিপোর্টিং
DNS filtering বিস্তারিত কোয়েরি লগ তৈরি করে যা নেটওয়ার্কের আচরণের স্পষ্ট দৃশ্যমানতা প্রদান করে। ট্রেন্ডগুলি সনাক্ত করতে এই লগগুলি ব্যবহার করুন: একটি নির্দিষ্ট অ্যাক্সেস পয়েন্ট থেকে ব্লক করা ফিশিং চেষ্টার সংখ্যা বৃদ্ধি পাওয়া একটি লক্ষ্যযুক্ত আক্রমণ নির্দেশ করতে পারে। ব্লক করা ক্যাটাগরি রিপোর্টগুলির নিয়মিত পর্যালোচনা কমপ্লায়েন্স অডিট সমর্থন করে, যা PCI-DSS অ্যাসেসর এবং GDPR অডিটরদের কাছে প্রদর্শন করে যে আপনার কাছে সক্রিয় নিয়ন্ত্রণ ব্যবস্থা রয়েছে।
নিরাপত্তা সংক্রান্ত ঘটনা এবং নেটওয়ার্ক পারফরম্যান্স জুড়ে একীভূত দৃশ্যমানতা প্রদান করতে Purple-এর WiFi Analytics প্ল্যাটফর্মটি Shield-এর সাথে একীভূত হয়।
ট্রাবলশুটিং এবং ঝুঁকি প্রশমন
কাস্টম DNS এর মাধ্যমে ফিল্টার বাইপাস
লক্ষণ: ব্যবহারকারীরা এমন কন্টেন্ট অ্যাক্সেস করার রিপোর্ট করছেন যা ব্লক করা থাকার কথা। ফায়ারওয়াল লগগুলি গেস্ট VLAN থেকে 8.8.8.8 বা 1.1.1.1-এ DNS কোয়েরি দেখায়।
কারণ: ফায়ারওয়ালে Port 53 ব্লক করা নেই। ব্যবহারকারীরা DHCP-অ্যাসাইন করা DNS সেটিংস ওভাররাইড করছেন।
সমাধান: গেস্ট VLAN থেকে আপনার ফিল্টারিং ইঞ্জিন ছাড়া অন্য কোনো IP-তে আউটবাউন্ড UDP/TCP port 53 ট্রাফিক ড্রপ করার জন্য একটি ফায়ারওয়াল নিয়ম প্রয়োগ করুন।
Captive Portal অথেনটিকেশন ব্যর্থতা
লক্ষণ: অতিথিরা লগইন প্রক্রিয়া সম্পন্ন করতে পারছেন না। Captive Portal পৃষ্ঠাটি লোড হতে ব্যর্থ হচ্ছে বা সোশ্যাল লগইন বোতামগুলি সাড়া দিচ্ছে না।
কারণ: DNS ফিল্টার অথেনটিকেশনের আগে আইডেন্টিটি প্রোভাইডার ডোমেনগুলিকে ব্লক করছে। Microsoft Entra ID, Google Workspace বা আপনার পোর্টালের নিজস্ব ডোমেন একটি ব্লক করা ক্যাটাগরি তালিকায় রয়েছে।
সমাধান: আপনার Walled Garden কনফিগারেশন অডিট করুন। প্রি-অথেনটিকেশন অনুমতি তালিকায় সমস্ত প্রয়োজনীয় অথেনটিকেশন ডোমেন যোগ করুন। পলিসি পরিবর্তনগুলি ডেপ্লয় করার আগে একটি স্টেজিং পরিবেশে সম্পূর্ণ লগইন ফ্লো পরীক্ষা করুন।
DoH বাইপাস
লক্ষণ: উচ্চ নেটওয়ার্ক ব্যবহার থাকা সত্ত্বেও DNS ফিল্টার লগ কম কোয়েরি ভলিউম দেখায়। কিছু ডিভাইস ফিল্টারিং সম্পূর্ণভাবে বাইপাস করছে বলে মনে হয়।
কারণ: ব্রাউজার বা অ্যাপ্লিকেশনগুলি DoH ব্যবহার করছে, যা পোর্ট 443-এর মাধ্যমে বহিরাগত রিজলভারগুলিতে এনক্রিপ্ট করা DNS কোয়েরি রাউট করে।
সমাধান: ফায়ারওয়ালে প্রধান DoH প্রদানকারীদের পরিচিত IP রেঞ্জগুলি ব্লক করুন। পরিচিত DoH রিজলভার IP-তে HTTPS কানেকশন মনিটর করে কভারেজ যাচাই করুন।
অপারেশনাল VLAN ব্যাহত হওয়া
লক্ষণ: DNS ফিল্টার ডেপ্লয়মেন্টের পরে POS টার্মিনাল বা প্রোপার্টি ম্যানেজমেন্ট সিস্টেমগুলি সংযোগ হারিয়ে ফেলে।কারণ: DNS ফিল্টারিং পলিসিটি ভুল VLAN-এ প্রয়োগ করা হয়েছে, অথবা DHCP অপারেশনাল ডিভাইসগুলিতে ক্লাউড DNS রিজলভার অ্যাসাইন করছে।
সমাধান: সমস্ত সুইচ পোর্ট এবং অ্যাক্সেস পয়েন্টে VLAN ট্যাগিং যাচাই করুন। নিশ্চিত করুন যে অপারেশনাল ডিভাইসের VLAN-গুলি শুধুমাত্র অভ্যন্তরীণ DNS রিজলভার ব্যবহার করার জন্য কনফিগার করা হয়েছে।
ROI এবং ব্যবসায়িক প্রভাব
DNS ফিল্টারিং তিনটি ক্ষেত্রে পরিমাপযোগ্য রিটার্ন প্রদান করে।
ব্যান্ডউইথ পুনরুদ্ধার: অবৈধ স্ট্রিমিং, পিয়ার-টু-পিয়ার শেয়ারিং এবং স্বয়ংক্রিয় বটনেট ট্র্যাফিক ব্লক করা উল্লেখযোগ্য ব্যান্ডউইথ পুনরুদ্ধার করে। একটি হোটেল পরিবেশে, এটি গেস্ট VLAN ব্যবহার ২০ - ৪০% হ্রাস করতে পারে, যার ফলে সার্কিট আপগ্রেড করার প্রয়োজন ছাড়াই বৈধ ব্যবহারকারীদের জন্য পারফরম্যান্স উন্নত হয়।
কমপ্লায়েন্স খরচ হ্রাস: সক্রিয় DNS-স্তরের নিয়ন্ত্রণ প্রদর্শন করা PCI-DSS মূল্যায়নের পরিধি এবং খরচ হ্রাস করে। এটি GDPR আর্টিকেল ৩২ (ডেটা সুরক্ষা নিশ্চিত করার জন্য প্রযুক্তিগত ব্যবস্থা) এর জন্য নথিভুক্ত প্রমাণ সরবরাহ করে এবং ম্যালওয়্যার সুরক্ষার জন্য Cyber Essentials সার্টিফিকেশনের প্রয়োজনীয়তাগুলিকে সমর্থন করে।
ব্র্যান্ড এবং দায়বদ্ধতা সুরক্ষা: রিটেল এবং হসপিটালিটি পরিবেশে ফ্যামিলি-ফ্রেন্ডলি ব্রাউজিং পলিসি প্রয়োগ করা অনুপযুক্ত সামগ্রীর সর্বজনীন প্রদর্শন প্রতিরোধ করে। শিশু রয়েছে এমন স্থানগুলোতে - শপিং সেন্টার, ফ্যামিলি হোটেল, স্টেডিয়াম - এটি অনেক বিচারব্যবস্থায় একটি ব্র্যান্ডের প্রয়োজনীয়তা এবং একটি আইনি বিবেচনা উভয়ই।
সেক্টর-নির্দিষ্ট ডিপ্লয়মেন্ট নির্দেশিকার জন্য, Hospitality, Retail, Healthcare, এবং Transport এর জন্য আমাদের ইন্ডাস্ট্রি পেজগুলি দেখুন।
মূল সংজ্ঞাসমূহ
DNS filtering
একটি সিকিউরিটি টেকনিক যা ডোমেন রেজোলিউশন রিকোয়েস্টকে ইন্টারসেপ্ট করে এবং কোনো কানেকশন এলাও বা ব্লক করার আগে থ্রেট ইন্টেলিজেন্স ফিড ও কনটেন্ট পলিসির বিরুদ্ধে সেটিকে মূল্যায়ন করে।
পাবলিক নেটওয়ার্কে অনিয়ন্ত্রিত গেস্ট ডিভাইসগুলির জন্য প্রাথমিক কনটেন্ট নিয়ন্ত্রণের পদ্ধতি। কোনো এন্ডপয়েন্ট এজেন্টের প্রয়োজন নেই।প্রয়োগকারীর প্রয়োজন নেই।
Sinkholing
একটি ক্ষতিকারক ডোমেনের জন্য DNS কুয়েরির উত্তরে একটি নন-রাউটেবল IP অ্যাড্রেস (যেমন 0.0.0.0) রিটার্ন করা, যা ডিভাইসটিকে কানেকশন স্থাপন করতে বাধা দেয়।
ম্যালওয়্যারটি যে শনাক্ত করা হয়েছে তা সতর্ক না করে নীরবে বটনেট কমান্ড-অ্যান্ড-কন্ট্রোল ট্রাফিক ব্লক করতে ব্যবহৃত হয়।
Walled Garden
একটি সীমাবদ্ধ প্রি-অথেনটিকেশন নেটওয়ার্ক এনভায়রনমেন্ট যা একজন ব্যবহারকারী captive portal লগইন ফ্লো সম্পন্ন করার আগে অনুমোদিত ডোমেনের একটি নির্দিষ্ট সেটে অ্যাক্সেস মঞ্জুর করে।
অথেনটিকেশন ব্যর্থতা প্রতিরোধ করতে সমস্ত আইডেন্টিটি প্রোভাইডার ডোমেন (Microsoft Entra ID, Google Workspace, Okta) এবং captive portal অ্যাসেট অবশ্যই অন্তর্ভুক্ত করতে হবে।
DNS over HTTPS (DoH)
একটি প্রোটোকল যা পোর্ট 443-এ স্ট্যান্ডার্ড HTTPS ট্রাফিকের ভেতরে DNS কুয়েরি এনক্রিপ্ট করে, যা নেটওয়ার্ক স্তরের ইন্সপেকশন থেকে ডেস্টিনেশন ডোমেনকে লুকিয়ে রাখে।
আধুনিক ব্রাউজারগুলোতে ডিফল্টভাবে ক্রমবর্ধমান হারে ব্যবহৃত হচ্ছে। DNS ফিল্টারিং কভারেজ বজায় রাখার জন্য ফায়ারওয়াল স্তরে DoH প্রোভাইডার IP রেঞ্জ ব্লক করা প্রয়োজন।
VLAN segmentation
802.1Q ট্যাগিং ব্যবহার করে একটি একক ফিজিক্যাল নেটওয়ার্ককে একাধিক আইসোলেটেড লজিক্যাল নেটওয়ার্কে বিভক্ত করা।
অপারেশনাল সিস্টেম থেকে গেস্ট ট্রাফিক আলাদা করার জন্য অত্যন্ত গুরুত্বপূর্ণ। PCI DSS রিকোয়ারমেন্ট 1.3 অনুযায়ী কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট অবশ্যই গেস্ট WiFi সহ অন্যান্য অনিরীক্ষিত নেটওয়ার্ক থেকে আলাদা রাখতে হবে।
Captive portal
একটি ওয়েব পেজ যার সাথে ফুল নেটওয়ার্ক অ্যাক্সেস পাওয়ার আগে ডিভাইসগুলোকে ইন্টারঅ্যাক্ট করতে হয়, যা অথেনটিকেশন, টার্মস অফ সার্ভিস গ্রহণ এবং ফার্স্ট-পার্টি ডেটা সংগ্রহের জন্য ব্যবহৃত হয়।
DNS ফিল্টারিংয়ের পাশাপাশি সঠিকভাবে কাজ করার জন্য সতর্কতার সাথে Walled Garden কনফিগারেশন করা প্রয়োজন।
Deep Packet Inspection (DPI)
একটি নেটওয়ার্ক ফিল্টারিং পদ্ধতি যা একটি ইন্সপেকশন পয়েন্টে প্যাকেটের সম্পূর্ণ পে-লোড পরীক্ষা করে, যা কনটেন্ট-অ্যাওয়ার ফিল্টারিং সক্ষম করে কিন্তু উল্লেখযোগ্য প্রসেসিং ওভারহেড তৈরি করে।
লেটেন্সি এবং হার্ডওয়্যারের খরচের কারণে হাই-ডেনসিটি গেস্ট নেটওয়ার্কের জন্য এটি অনুপযোগী। আনম্যানেজড ডিভাইস এনভায়রনমেন্টের জন্য DNS ফিল্টারিং হলো পছন্দের বিকল্প।
Threat intelligence feed
পরিচিত ক্ষতিকারক IP অ্যাড্রেস, ডোমেন এবং URL প্যাটার্নের একটি ক্রমাগত আপডেট হওয়া ডাটাবেস, যা রিয়েল-টাইম DNS ফিল্টারিং সিদ্ধান্তগুলোকে পরিচালনা করতে ব্যবহৃত হয়।
থ্রেট ইন্টেলিজেন্স ফিডের গুণমান এবং আপডেট ফ্রিকোয়েন্সি নির্ধারণ করে যে একটি DNS ফিল্টার নতুন জিরো-ডে হুমকির বিরুদ্ধে কত দ্রুত প্রতিক্রিয়া জানাবে।
Zero-day domain
একটি নতুন রেজিস্টার্ড ডোমেন যা কোনো স্ট্যান্ডার্ড ব্লকলিস্টে উপস্থিত হওয়ার আগে ম্যালওয়্যার বা ফিশিং ক্যাম্পেইনে ব্যবহৃত হয়।
আধুনিক অ্যাটাক ক্যাম্পেইনগুলো ডিসপোজেবল ডোমেন ব্যবহার করে যা ২৪ ঘণ্টারও কম সময়ের জন্য সক্রিয় থাকে। AI-চালিত থ্রেট ডিটেকশন রিপোর্টের জন্য অপেক্ষা না করে রেজিস্ট্রেশন প্যাটার্ন বিশ্লেষণ করে এই ডোমেনগুলোকে শনাক্ত করে।
সমাধানকৃত উদাহরণসমূহ
একটি ৪০০ রুমের হোটেল চেইন ১২টি প্রপার্টি জুড়ে Guest WiFi স্থাপন করছে। তারা captive portal অথেন্টিকেশনের জন্য Microsoft Entra ID ব্যবহার করে এবং তাদের প্রপার্টি ম্যানেজমেন্ট সিস্টেম (PMS) একই ফিজিক্যাল সুইচ ইনফ্রাস্ট্রাকচারের উপর চলে। DNS filtering সক্ষম করার পরে, তিনটি প্রপার্টির অতিথিরা রিপোর্ট করেছেন যে তারা লগইন ফ্লো সম্পূর্ণ করতে পারছেন না। এর মূল কারণ কী এবং কীভাবে টিমের এটি সমাধান করা উচিত?
মূল কারণ হলো একটি অসম্পূর্ণ Walled Garden কনফিগারেশন। DNS ফিল্টারটি অতিথিদের অথেন্টিকেট করার আগেই Microsoft Entra ID অথেন্টিকেশন ডোমেনগুলিকে ব্লক করছে, যার ফলে এমন একটি জটিল পরিস্থিতির সৃষ্টি হচ্ছে যেখানে অতিথিরা লগইন পেজ লোড করতে পারছেন না। সমাধানের পদক্ষেপসমূহ: ১. DNS filtering ড্যাশবোর্ডে, একটি প্রি-অথেন্টিকেশন পলিসি তৈরি করুন যা স্পষ্টতই login.microsoftonline.com, login.live.com এবং যেকোনো টেন্যান্ট-নির্দিষ্ট ডোমেন সহ সমস্ত Microsoft Entra ID ডোমেনকে অনুমতি দেয় (allowlist)। ২. যাচাই করুন যে captive portal-এর নিজস্ব ডোমেন এবং এটি লোড করা যেকোনো CDN অ্যাসেটও allowlist-এ রয়েছে। ৩. নিশ্চিত করুন যে PMS VLAN (VLAN 10) ইন্টারনাল DNS রিজলভার ব্যবহার করার জন্য কনফিগার করা হয়েছে, ক্লাউড ফিল্টারিং ইঞ্জিন নয়। ৪. শুধুমাত্র গেস্ট VLAN (VLAN 20) এর পোস্ট-অথেন্টিকেশন সেশনগুলিতেই সীমাবদ্ধ কনটেন্ট ব্লকিং পলিসি প্রয়োগ করুন। ৫. সমস্যাটি সমাধান করার আগে প্রতিটি ক্ষতিগ্রস্ত প্রপার্টিতে সম্পূর্ণ লগইন ফ্লো পরীক্ষা করুন।
একটি বড় খুচরা চেইন ২০০টি স্টোর পরিচালনা করে, যার প্রতিটিতে একটি গেস্ট WiFi নেটওয়ার্ক রয়েছে। তাদের আইটি সিকিউরিটি টিম একটি ক্লাউড DNS ফিল্টার ডেপ্লয় করে এবং সমস্ত গেস্ট VLAN-এ DHCP স্কোপ আপডেট করে। দুই সপ্তাহ পরে, একটি পেনিট্রেশন টেস্টে দেখা যায় যে ১৮% গেস্ট ডিভাইস সফলভাবে পরিচিত ক্ষতিকারক ডোমেনগুলি রিজলভ করছে। DNS ফিল্টার লগগুলি এই ডিভাইসগুলি থেকে কোনো ব্লক করা কোয়েরি দেখায় না। আর্কিটেকচারাল ত্রুটিটি কী এবং এর সমাধান কী?
ত্রুটিটি হলো ফায়ারওয়ালে পোর্ট ৫৩ ব্লক করা হয়নি। ১৮% ডিভাইস হার্ডকোডেড রিজলভার (8.8.8.8, 1.1.1.1) ব্যবহার করে বা DNS over HTTPS ব্যবহার করে DHCP-বরাদ্দকৃত DNS সার্ভারগুলিকে বাইপাস করছে। যেহেতু তাদের DNS কোয়েরিগুলি কখনই ফিল্টারিং ইঞ্জিনে পৌঁছায় না, তাই লগগুলিতে কোনো ব্লক করা কোয়েরি উপস্থিত হয় না। সমাধান: ১. গেস্ট VLAN গেটওয়েতে একটি ফায়ারওয়াল নিয়ম প্রয়োগ করুন যা অনুমোদিত ফিল্টারিং ইঞ্জিন আইপি ছাড়া অন্য যেকোনো আইপিতে পোর্ট ৫৩-এর সমস্ত আউটবাউন্ড UDP এবং TCP ট্রাফিক ড্রপ করে। ২. এনক্রিপ্ট করা বাইপাস প্রতিরোধ করতে ফায়ারওয়ালে বড় DoH প্রদানকারীদের (Cloudflare, Google, NextDNS) আইপি রেঞ্জ চিহ্নিত করুন এবং ব্লক করুন। ৩. কভারেজ নিশ্চিত করতে পেনিট্রেশন টেস্টটি পুনরায় চালান। ৪. নিয়মটি সক্রিয় আছে কিনা তা যাচাই করতে পোর্ট ৫৩ ট্রাফিকের জন্য ফায়ারওয়াল ড্রপ লগগুলি পর্যবেক্ষণ করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি রিটেইল চেইন ১৫০টি স্টোর জুড়ে একটি ক্লাউড DNS ফিল্টার মোতায়েন করেছে। তারা ফিল্টারিং ইঞ্জিনের IP অ্যাসাইন করতে সমস্ত গেস্ট VLAN-এ DHCP স্কোপ আপডেট করে। এক সপ্তাহ পরে, স্টোর ম্যানেজাররা রিপোর্ট করেন যে কাস্টমাররা এখনও ব্লক করা কনটেন্ট ক্যাটাগরিগুলো অ্যাক্সেস করতে পারছেন। DNS ফিল্টার ড্যাশবোর্ড এই স্টোরগুলো থেকে খুব কম কুয়েরি ভলিউম দেখাচ্ছে। সবচেয়ে সম্ভাব্য কারণ কী এবং এর সমাধান কী?
ইঙ্গিত: DHCP দ্বারা অ্যাসাইন করা সার্ভার ব্যবহার না করে একটি ডিভাইস কীভাবে DNS রেজোলিউশন করতে পারে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য কারণ হলো ফায়ারওয়ালে আউটবাউন্ড পোর্ট 53 ব্লক করা নেই। ডিভাইসগুলো DHCP-অ্যাসাইন করা DNS সার্ভারকে ওভাররাইড করে হার্ডকোডেড পাবলিক রিজলভার ব্যবহার করছে। ড্যাশবোর্ডে কম কুয়েরি ভলিউম নিশ্চিত করে যে কুয়েরিগুলো ফিল্টারিং ইঞ্জিনে পৌঁছাচ্ছে না। এর সমাধান হলো একটি ফায়ারওয়াল রুল প্রয়োগ করা যা গেস্ট VLAN থেকে অনুমোদিত ফিল্টারিং ইঞ্জিন IP ছাড়া অন্য যেকোনো IP-তে পোর্ট 53-এর সমস্ত আউটবাউন্ড UDP এবং TCP ট্রাফিক ড্রপ করবে। উপরন্তু, এনক্রিপ্ট করা DNS বাইপাস প্রতিরোধ করতে পরিচিত DoH প্রোভাইডার IP রেঞ্জগুলো ব্লক করুন।
Q2. একটি কনফারেন্স সেন্টার প্রথমবারের মতো DNS filtering মোতায়েন করছে। তারা তাদের captive portal-এ অংশগ্রহণকারীদের প্রমাণীকরণের জন্য Google Workspace ব্যবহার করে। পরীক্ষার সময়, অংশগ্রহণকারীরা লগইন প্রক্রিয়া সম্পন্ন করতে পারছেন না - Google সাইন-ইন পেজ লোড হতে ব্যর্থ হচ্ছে। কোন কনফিগারেশন ধাপটি বাদ পড়েছিল এবং কীভাবে এটি সংশোধন করা উচিত?
ইঙ্গিত: ডিভাইসটি সম্পূর্ণ ইন্টারনেট অ্যাক্সেস পাওয়ার আগেই অথেনটিকেশন ঘটে। অথেনটিকেশন সম্পন্ন হওয়ার আগে কোন ডোমেনগুলো অ্যাক্সেসযোগ্য হতে হবে?
মডেল উত্তর দেখুন
DNS filtering পলিসি প্রয়োগ করার আগে Walled Garden কনফিগার করা হয়নি। অংশগ্রহণকারীরা প্রমাণীকরণ করার আগেই DNS ফিল্টার Google Workspace প্রমাণীকরণ ডোমেনগুলি (accounts.google.com, oauth2.googleapis.com) ব্লক করে দিচ্ছে। এর সমাধান হলো DNS filtering পলিসির প্রি-অথেন্টিকেশন অ্যালোলিস্টে প্রয়োজনীয় সব Google Workspace OAuth এবং প্রমাণীকরণ ডোমেন যুক্ত করা। captive portal-এর নিজস্ব ডোমেন এবং যেকোনো CDN অ্যাসেটও অবশ্যই অ্যালোলিস্টে থাকতে হবে। শুধুমাত্র পোস্ট-অথেন্টিকেশন সেশনের জন্য সীমাবদ্ধ কনটেন্ট পলিসি প্রয়োগ করুন।
Q3. একটি স্টেডিয়ামের আইটি টিম তাদের ৬০,০০০ ধারণক্ষমতার ভেন্যুর জন্য DNS filtering বনাম Deep Packet Inspection (DPI) মূল্যায়ন করছে। নেটওয়ার্ক টিম পিক ইভেন্টের সময় লেটেন্সি নিয়ে চিন্তিত। কোন পদ্ধতিটি বেশি উপযুক্ত এবং কেন?
ইঙ্গিত: ৬০,০০০ সমসাময়িক ব্যবহারকারীর স্কেলে প্রতিটি পদ্ধতির প্রসেসিং ওভারহেড বিবেচনা করুন।
মডেল উত্তর দেখুন
DNS filtering হলো উপযুক্ত পছন্দ। এটি রেজোলিউশন লেয়ারে কাজ করে, কোনো সংযোগ স্থাপন করার আগেই একটি মাত্র লাইটওয়েট UDP প্যাকেট মূল্যায়ন করে, যার ফলে সমসাময়িক ব্যবহারকারীর সংখ্যা নির্বিশেষে লেটেন্সি দুই মিলিসেকেন্ডেরও কম বৃদ্ধি পায়। DPI-এর জন্য প্রতিটি প্যাকেটের সম্পূর্ণ পে-লোড পরীক্ষা করা প্রয়োজন, যা ৬০,০০০ সমসাময়িক ব্যবহারকারীর ক্ষেত্রে উল্লেখযোগ্য লেটেন্সি তৈরি করবে এবং প্রতিটি ইন্সপেকশন পয়েন্টে অত্যন্ত ব্যয়বহুল হার্ডওয়্যারের প্রয়োজন হবে। DNS filtering প্রোটোকল-নিরপেক্ষও বটে, যা যেকোনো পোর্টের সংযোগ ব্লক করতে পারে, যেখানে DPI সাধারণত HTTP এবং HTTPS ট্রাফিকের মধ্যে সীমাবদ্ধ থাকে।
Q4. একটি হোটেল গ্রুপের আইটি ডিরেক্টর নিশ্চিত করতে চান যে তাদের DNS filtering মোতায়েন PCI DSS প্রয়োজনীয়তাগুলি পূরণ করে। তাদের পেমেন্ট টার্মিনালগুলি VLAN ১০-এ এবং গেস্ট WiFi VLAN ২০-এ রয়েছে। DNS ফিল্টারটি শুধুমাত্র VLAN ২০-এ প্রয়োগ করা হয়েছে। তাদের PCI DSS মূল্যায়নকারীর জন্য অতিরিক্ত কী প্রমাণ নথিভুক্ত করা উচিত?
ইঙ্গিত: PCI DSS Requirement ১.৩ নির্ভরযোগ্য এবং অনিয়ন্ত্রিত নেটওয়ার্কগুলির মধ্যে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল কভার করে।
মডেল উত্তর দেখুন
আইটি ডিরেক্টরের নথিভুক্ত করা উচিত: ১. ফায়ারওয়াল নিয়মাবলী যা নিশ্চিত করে যে VLAN ১০ (কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট) থেকে VLAN ২০ (গেস্ট নেটওয়ার্ক) অ্যাক্সেস করা যাবে না, যা PCI DSS Requirement ১.৩ পূরণ করে। ২. DHCP কনফিগারেশন যা দেখায় যে VLAN ১০ ডিভাইসগুলি অভ্যন্তরীণ DNS রিজলভার ব্যবহার করে, ক্লাউড ফিল্টারিং ইঞ্জিন নয়। ৩. ফায়ারওয়াল নিয়মাবলী যা VLAN ২০ থেকে অনুমোদনহীন আইপিতে আউটবাউন্ড পোর্ট ৫৩ ব্লক করে, যা এনফোর্সড DNS filtering প্রদর্শন করে। ৪. DNS ফিল্টার পলিসির নথিপত্র যা VLAN ২০-এ সক্রিয় ম্যালওয়্যার এবং বটনেট ব্লকিং ক্যাটাগরিগুলি দেখায়। ৫. DNS ফিল্টার লগ যা ব্লক করা কোয়েরি ইভেন্টগুলি দেখায়, যা প্রমাণ করে যে কন্ট্রোলটি সক্রিয় এবং নিরীক্ষণ করা হচ্ছে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
How does enterprise DNS filtering protect guest and corporate WiFi networks?
Enterprise DNS filtering secures networks at the resolution layer before an HTTP or TCP connection is established. When a user or background application requests an IP address for a domain, the recursive resolver evaluates the query against real-time threat intelligence. Malicious domains associated with malware, ransomware command-and-control (C2), or phishing are instantly sinkholed, protecting unmanaged guest devices and corporate assets with negligible latency.
How does DNS filtering prevent DNS-over-HTTPS (DoH) and DNS-over-TLS (DoT) security bypasses?
Modern mobile devices and browsers often default to encrypted DoH or DoT, which bypasses local network DNS forwarders. Enterprise venues counter this by blocking outbound TCP port 853 (DoT) and enforcing Layer 7 firewall rules or Access Control Lists (ACLs) that drop traffic to known public DoH resolver IPs (such as Cloudflare 1.1.1.1 and Google 8.8.8.8), forcing client devices to use the venue protective DNS resolver.
What is the difference between recursive DNS resolution and Anycast protective DNS filtering?
Standard recursive DNS queries travel through multi-tier root and authoritative nameservers without security evaluation, exposing networks to poisoned cache entries and malicious destinations. Anycast protective DNS routes queries to globally distributed Anycast data center nodes that cross-reference domains against real-time threat feeds, returning cached results in under 15ms while neutralizing cyber threats and policy violations at the edge.
How does DNS filtering enforce CIPA (Children's Internet Protection Act) compliance across venues?
Under CIPA and educational safe-browsing mandates, venues providing public access must block visual depictions of obscenity, child sexual abuse material (CSAM), and harmful content. Protective DNS enforces these requirements network-wide without installing device certificates or endpoint software, categorizing billions of domains and enforcing Google and YouTube SafeSearch restrictions across all connected devices.
Can DNS filtering reduce venue internet bandwidth consumption and firewall compute load?
Yes. By blocking malicious payload downloads, high-bandwidth streaming domains, and intrusive ad-tracking networks at the initial DNS lookup phase, the network prevents large TCP payload transfers before they start. Venues deploying protective DNS typically observe a 6% to 12% reduction in overall WAN traffic and substantially reduced deep-packet inspection (DPI) processing load on edge firewalls.
How does Purple Shield integrate with existing enterprise routers, access points, and captive portals?
Purple Shield operates independently of access point hardware, integrating directly via DHCP nameserver assignment or DNS forwarders on Cisco Meraki, HPE Aruba, Fortinet, Ruckus, and Ubiquiti systems. For guest WiFi, it pairs with Purple Captive Portals to enforce strict pre-authentication walled gardens, allowing authentication traffic while shielding the venue from unauthorized outbound browsing.
এই সিরিজে পড়া চালিয়ে যান
CIPA compliance: ভেন্যু অপারেটরদের জন্য একটি কমপ্লায়েন্স চেকলিস্ট
আপনি সিদ্ধান্ত নিতে পারবেন CIPA আপনার WiFi-কে বাধ্য করে কিনা, তারপর নেটওয়ার্ক সেগমেন্ট করতে পারবেন, Purple Shield-এর মাধ্যমে DNS রাউট করতে পারবেন এবং বাইপাস রুট বন্ধ করতে পারবেন। Form 486 বা Form 479 সার্টিফিকেশনের জন্য কী প্রমাণ রাখতে হবে তাও আপনি জানতে পারবেন। এই চেকলিস্টটি প্রতিটি প্রয়োজনীয়তার জন্য একজন দায়িত্বশীল ব্যক্তি নির্ধারণ করে, যাতে আপনার পরবর্তী ফান্ডিং বছরের সার্টিফিকেশনে কোনো কিছুই বাদ না পড়ে।
WPA3 transition mode কানেকশন ব্যর্থতা: Cisco Meraki, HPE Aruba এবং Ruckus-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
ডিভাইসগুলো কেন একটি WPA3 SAE transition mode SSID-তে ব্যর্থ হচ্ছে তা নির্ণয় করতে এবং Cisco Meraki, HPE Aruba বা Ruckus-এ এটি সমাধান করতে এই চেকলিস্টটি ব্যবহার করুন। আপনি 802.11 স্ট্যাটাস কোডগুলোর সাথে কারণগুলো মেলাবেন, PMF, 802.11r এবং 6GHz সমস্যাগুলো আলাদা করবেন এবং কখন একটি WPA3-only SSID-তে স্থানান্তরিত হতে হবে তা সিদ্ধান্ত নেবেন।
SCEP-এর এন্টারপ্রাইজ গাইড: স্বয়ংক্রিয় ক্যাম্পাস WiFi সুরক্ষার জন্য Simple Certificate Enrollment Protocol স্থাপন করা
এই প্রযুক্তিগত রেফারেন্স গাইডটি SCEP ব্যবহার করে এন্টারপ্রাইজ WiFi সার্টিফিকেট স্থাপনের জন্য একটি চূড়ান্ত আর্কিটেকচারাল ব্লুপ্রিন্ট এবং ধাপে ধাপে বাস্তবায়নের কৌশল প্রদান করে। এটি SCEP এবং PKCS-এর মধ্যে গুরুত্বপূর্ণ পার্থক্য, সফলতার জন্য প্রয়োজনীয় সঠিক স্থাপনার ক্রম এবং IT লিডারদের জন্য বাস্তব-জগতের ঝুঁকি প্রশমন কৌশলগুলি কভার করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।