
最佳 DNS 过滤:企业综合指南
本技术参考指南阐述了企业级 DNS 过滤如何通过在解析层(即建立连接之前)阻止恶意域名,来保障公共网络的安全。它为 IT 总监、网络架构师和场所运营团队提供了部署架构、防火墙配置以及合规性背景,帮助他们在酒店、零售和公共部门环境中保护宾客 WiFi。Purple Shield 在 DNS 级别为 80,000 多个活跃场所阻止恶意软件、僵尸网络和不当内容。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业级 WiFi 安全指南 →
Enterprise DNS Filtering Sizing & Security Policy Advisor
Model real-world DNS query throughput, QPS spikes, malicious domain blocking rates, and CIPA compliance posture for guest and enterprise WiFi fleets with Purple Shield.
DNS Query Sizing & Edge Threat Mitigation Breakdown
Monthly WAN Bandwidth Savings
By sinkholing malware, malicious advertisements, and unauthorized streaming domains at the UDP resolution phase, the network prevents full TCP handshakes and payload downloads.
IT Administration Hours Saved
Managed threat intelligence feeds, no manual blocklist maintenance, and audit exports take repetitive resolver and firewall work off the service desk. The figure tracks the volume actually blocked, and is capped at 120 hours a month.
| Metric / Parameter | Current Model | Industry Benchmark | Status |
|---|---|---|---|
| Active Endpoint Concurrency | 3,825 devices | Peak concurrency 75%–90% | Sized |
| Resolver Response Latency | 12 ms | Target < 20 ms | Optimal |
| Total Monthly Queries Processed | 252,450,000 queries | High-density venue scale | Protected |
| DoH / DoT Bypass Containment | Active (Port 853 + ACL) | RFC 8484 / RFC 7858 block | Enforced |
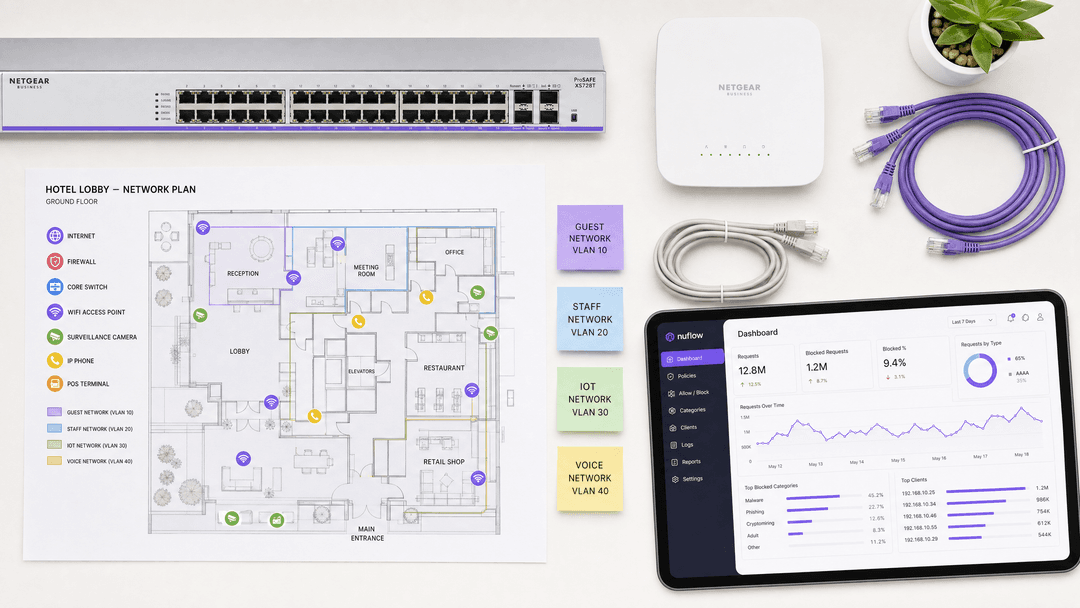
执行摘要
对于管理大规模公共网络的 IT 领导者而言,保障浏览环境的安全是一项运营指令,而非可有可无的选项。在酒店、零售和公共场所,Guest WiFi 本质上是一个不受信任的环境。如果缺乏强大的控制措施,它就会成为恶意软件传播、僵尸网络活动以及访问不当内容的媒介,从而损害品牌声誉并带来合规风险。
DNS 过滤是在网络边缘执行内容策略和拦截威胁最有效的机制。与消耗大量资源的深层数据包检测 (DPI) 不同,DNS 过滤在交换任何有效载荷之前拦截域名解析请求。它针对实时威胁情报评估轻量级 UDP 数据包,并返回有效的 IP 地址或沉洞,增加的延迟不到 2 毫秒。这使其成为为数千台并发未管理设备提供服务的高密度环境下唯一实用的内容控制方法。
本指南涵盖了在分布式企业场所部署 DNS 过滤所需的技术架构,包括 VLAN 隔离、53 端口强制执行、Captive Portal 集成以及防止 DNS over HTTPS (DoH) 规避。它还涉及与 PCI-DSS 和 GDPR 的合规性,并解释了 Purple Shield 如何集成到 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme Networks 和 Fortinet 的现有硬件堆栈中,而无需更换硬件。
技术深挖:DNS 过滤如何运行
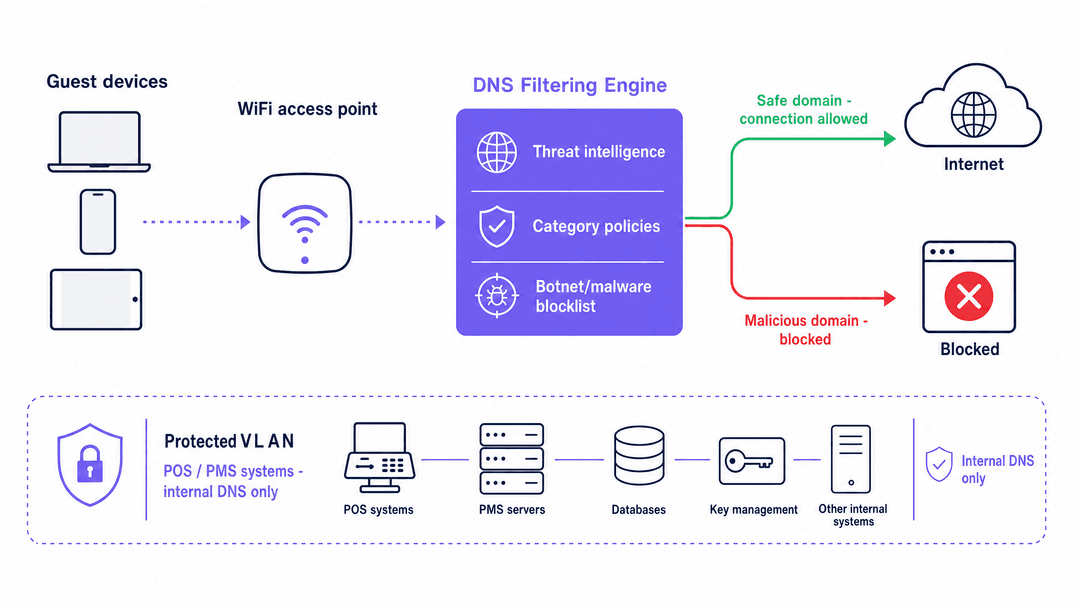
域名系统 (DNS) 将人类可读的域名翻译成机器可读的 IP 地址。每一次互联网连接都始于 DNS 解析请求。在标准网络中,设备查询由 ISP 分配的默认解析器。在安全架构中,DHCP 服务器将执行策略的 DNS 解析器分配给 guest VLAN 上的设备。
当设备查询此安全解析器时,过滤引擎会同时针对多个数据源评估域名:实时威胁情报源、类别黑名单(成人内容、赌博、盗版)以及僵尸网络命令与控制域名注册库。决策在毫秒内完成。
如果域名安全,引擎将返回正确的 IP 地址,连接正常进行。如果域名被标记为恶意域名或违反了您的合理使用策略,引擎要么返回一个不可路由的 IP 地址(沉洞),要么将用户重定向到一个带有品牌标识的拦截页面。关键点:这种干预发生在设备与目标服务器之间交换任何数据载荷之前。
性能与扩展优势
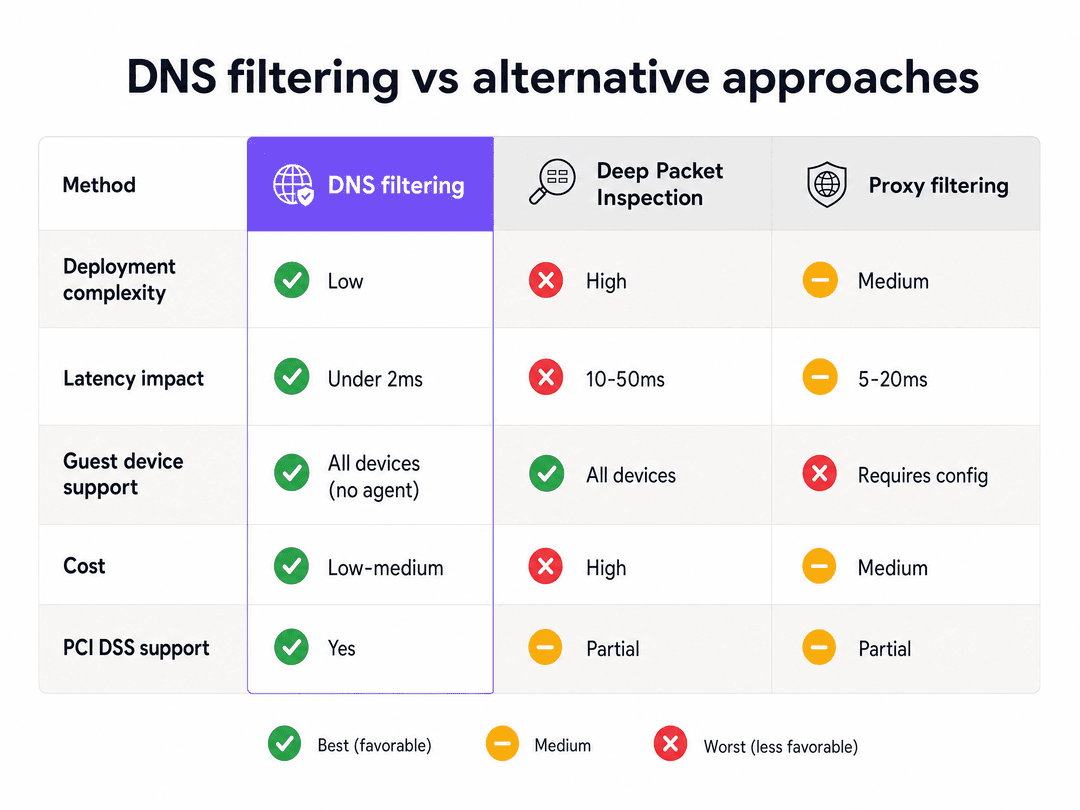
在高密度公共环境中,从架构上来看,DNS过滤优于DPI。DPI需要网络硬件来检查每个数据包的载荷。在拥有50,000名并发用户的场所(如体育场、会议中心或大型零售物业)中,DPI会引入显着的延迟,并且在每个检查点都需要昂贵的专用硬件。
DNS过滤在连接生命周期的开始阶段运行。它仅评估单个轻量级UDP数据包。一旦解析完成,数据就会在客户端和目标服务器之间直接传输。过滤引擎绝不处理数据载荷。无论并发用户数是多少,延迟影响始终保持在两毫秒以下。
由于DNS过滤在建立连接之前运行,因此它与协议无关。无论应用程序使用HTTP、HTTPS、FTP还是自定义端口,它都能阻止连接。相比仅检查HTTP/HTTPS流量的基于URL的过滤,这是一个显着的优势。
提前10天的威胁检测优势
传统的DNS安全依赖于被动黑名单:识别出恶意域名,报告给中央机构,添加到数据库中,并最终分发到您的过滤器 - 这个过程可能需要几天时间。现代恶意软件活动利用了这一滞后性。攻击者注册新域名,在24小时内执行活动,并在该域名到达任何标准阻止列表之前将其放弃。
Purple Shield利用AI驱动的威胁检测,实时分析域名注册模式、IP信誉和密码学签名。与传统的被动提供商相比,这种方法能够提前多达10天识别并阻止新兴的零日威胁(Purple内部数据,2026年)。在访客设备上的单个恶意链接就可能导致勒索软件的环境中,这一检测窗口在运营上具有重要意义。
实施指南:架构与部署
正确部署DNS过滤需要在三个层面上进行精确的网络配置:DHCP、防火墙和Captive Portal。
步骤 1:VLAN细分
对您的网络进行细分,使访客流量与业务系统隔离。将访客设备放置在专用VLAN(例如 VLAN 20)上,并将POS终端、物业管理系统和员工设备保留在具有内部DNS解析器的独立VLAN上。这可确保您的DNS过滤策略仅适用于不可信的访客流量,而不会干扰业务系统。
这种细分还满足了PCI-DSS要求1.3,该要求规定持卡人数据环境必须与不可信网络隔离。访客WiFi绝不能与支付基础设施共享VLAN。
步骤 2:DHCP作用域配置
配置访客 VLAN 的 DHCP 作用域,将您的云端 DNS 过滤服务的 IP 地址分配为主 DNS 服务器和辅助 DNS 服务器。这可以确保加入访客网络的每台设备都能自动获取正确的解析器。
步骤 3:在防火墙强制执行 53 端口限制
仅靠 DHCP 分配是不够的。用户可以通过手动配置其设备使用 Google (8.8.8.8) 或 Cloudflare (1.1.1.1) 等公共解析器,来覆盖 DHCP 提供的 DNS 设置。恶意软件也经常硬编码 DNS 设置,以完全绕过网络控制。
您必须实施一条防火墙规则,丢弃从访客 VLAN 发往除指定过滤服务器以外任何 IP 地址的 53 端口(UDP 和 TCP)的所有出站流量。这可以将 DNS 过滤器从建议性控制转变为强制性控制。
步骤 4:缓解 HTTPS 上的 DNS (DoH) 绕过
现代浏览器和应用程序越来越多地使用 DoH,它将 DNS 查询加密在 443 端口的标准 HTTPS 流量中。这会完全绕过对 53 端口的拦截。为了保持覆盖,请配置您的防火墙以阻止主流 DoH 提供商的已知 IP 地址范围。这会强制客户端设备降级为标准的未加密 DNS,从而使您的过滤引擎可以进行检测。NIST SP 800-81r3(2026 年 3 月发布)专门将 DoH 作为企业 DNS 安全考量进行了阐述。
步骤 5:Captive Portal 围墙花园配置
如果您使用 Captive Portal 进行访客认证,在应用任何拦截策略之前,必须先配置围墙花园 (Walled Garden)。围墙花园是设备在认证之前可以访问的域名列表。它必须包含 Captive Portal 正常运行所需的所有域名:您门户自己的域名、任何身份提供商(Microsoft Entra ID、Okta、Google Workspace)以及任何社交登录 OAuth 端点。
如果这些域名在认证前被拦截,用户将无法完成登录流程。这会导致入网体验中断并引起访客不满。请先配置围墙花园,然后仅将内容过滤策略应用于已认证的会话。
欲了解更多关于 SSID 架构以及访客 WiFi、员工 WiFi 和 IoT 网络应如何构建的信息,请参阅 三大 SSID 搞定一切:访客、Passpoint 和 IoT WiFi。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
最佳实践:策略设计与持续管理
基于类别的拦截
围绕内容类别(而非单个域名黑名单)来组织您的 DNS 过滤策略。类别通常包括:恶意软件和钓鱼网站、僵尸网络命令与控制、成人内容、赌博、非法流媒体以及对等文件传输。基于类别的策略更容易维护,并能随着威胁情报的更新自动捕获新域名。
威胁情报更新频率
选择一个能够实时或近乎实时更新威胁情报的 DNS 过滤供应商。每日更新的静态阻止列表不足以抵御现代的快速通量(fast-flux)恶意软件攻击。Purple Shield 持续更新其威胁情报,体现了与在与反应型供应商相比具有 10 天优势的相同 AI 驱动检测技术。
硬件无关部署
Purple Shield 作为云端覆盖层运行,这意味着它可以与您现有的接入点基础设施集成,无需更换硬件。它与 Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks 和 Fortinet 兼容。过滤策略在 DNS 层应用,因此接入点硬件只需将 DNS 查询转发到正确的解析器即可。
分析与报告
DNS 过滤生成详细的查询日志,提供对网络行为的可见性。利用这些日志来识别趋势:来自特定接入点的被阻止网络钓鱼尝试激增,可能表明存在针对性攻击。定期审查被阻止类别报告还支持合规性审计,向 PCI-DSS 评估员和 GDPR 审计员证明您已实施主动控制措施。
Purple 的 WiFi Analytics 平台与 Shield 集成,提供针对安全事件和网络性能的统一可见性。
故障排除与风险缓解
通过自定义 DNS 绕过过滤器
症状:用户报告可以访问本应被阻止的内容。防火墙日志显示来自访客 VLAN 指向 8.8.8.8 或 1.1.1.1 的 DNS 查询。
原因:防火墙上未阻止 53 端口。用户正在覆盖 DHCP 分配的 DNS 设置。
修复方法:实施一条防火墙规则,丢弃所有从访客 VLAN 发往除您的过滤引擎以外任何 IP 的出站 UDP/TCP 53 端口流量。
Captive Portal 认证失败
症状:访客无法完成登录流程。Captive Portal 页面无法加载,或社交登录按钮无响应。
原因:DNS 过滤器在认证前阻止了身份提供商域名。Microsoft Entra ID, Google Workspace 或您门户网站自身的域名在被阻止的类别列表中。
修复方法:审计您的 Walled Garden 配置。将所有必需的认证域名添加到预认证白名单中。在部署策略更改之前,在暂存环境中测试完整的登录流程。
DoH 绕过
症状:尽管网络利用率很高,但 DNS 过滤器日志显示查询量很低。某些设备似乎完全绕过了过滤。
原因:浏览器或应用程序正在使用 DoH,将加密的 DNS 查询通过 443 端口路由到外部解析器。
修复方法:在防火墙上阻止主流 DoH 供应商的已知 IP 范围。通过监控指向已知 DoH 解析器 IP 的 HTTPS 连接来验证覆盖情况。
业务 VLAN 中断
症状:DNS 过滤器部署后,POS 终端或物业管理系统失去连接。
Cause: The DNS filtering policy has been applied to the wrong VLAN, or DHCP is assigning the cloud DNS resolver to operational devices.
Fix: Verify VLAN tagging on all switch ports and access points. Confirm that operational device VLANs are configured to use internal DNS resolvers only.
ROI and business impact
DNS filtering delivers measurable returns across three dimensions.
Bandwidth reclamation: Blocking illegal streaming, peer-to-peer sharing, and automated botnet traffic reclaims significant bandwidth. In a hotel environment, this can reduce guest VLAN utilisation by 20-40%, improving performance for legitimate users without requiring circuit upgrades.
Compliance cost reduction: Demonstrating active DNS-level controls reduces the scope and cost of PCI DSS assessments. It also provides documented evidence for GDPR Article 32 (technical measures to ensure data security) and supports Cyber Essentials certification requirements for malware protection.
Brand and liability protection: Enforcing family-friendly browsing policies in retail and hospitality environments prevents public display of inappropriate content. In venues serving children - shopping centres, family hotels, stadiums - this is both a brand requirement and a legal consideration in many jurisdictions.
For sector-specific deployment guidance, see our industry pages for Hospitality, Retail, Healthcare, and Transport.
关键定义
DNS 过滤
一种安全技术,用于拦截域名解析请求,并在允许或阻止连接之前,根据威胁情报数据源和内容策略对其进行评估。
公共网络上未托管宾客设备的主要内容控制方法。无需安装终端代理。
Sinkholing
针对恶意域名的 DNS 查询,返回一个不可路由的 IP 地址(例如 0.0.0.0),从而阻止设备建立连接。
用于在不提醒恶意软件已被发现的情况下,静默阻止僵尸网络命令与控制(C2)流量。
Walled Garden
一种受限的身份验证前网络环境,允许用户在完成 Captive Portal 登录流程之前,访问一组特定的已批准域名。
必须包含所有身份提供商域名(Microsoft Entra ID、Google Workspace、Okta)和 Captive Portal 资源,以防止身份验证失败。
DNS over HTTPS (DoH)
一种在 443 端口上的标准 HTTPS 流量中加密 DNS 查询的协议,从而在网络级深度检查中隐藏目标域名。
现代浏览器中越来越多地默认使用此协议。需要对防火墙级别的 DoH 提供商 IP 地址段进行阻止,以维持 DNS 过滤的覆盖范围。
VLAN 隔离
使用 802.1Q 标记将单个物理网络划分为多个隔离的逻辑网络。
这对于将访客流量与业务系统进行隔离至关重要。PCI-DSS 规范 1.3 要求将持卡人数据环境与包括访客 WiFi 在内的主机网络或不可信网络进行分离。
Captive Portal
用户设备在获得完整网络访问权限之前必须进行交互的网页,用于身份验证、接受服务条款以及第一方数据采集。
需要仔细配置 Walled Garden,以便与 DNS 过滤协同正常工作。
深度包检测 (DPI)
一种在检测点检查数据包完整载荷的网络过滤方法,虽可实现内容感知过滤,但会带来显著的处理开销。
由于延迟和硬件成本原因,在高速、高密度的访客网络中并不实用。在未托管设备的环境中,DNS 过滤是更首选的替代方案。
威胁情报数据源
一个持续更新的已知恶意 IP 地址、域名和 URL 模式的数据库,用于支持实时的 DNS 过滤决策。
威胁情报数据源的质量和更新频率决定了 DNS 过滤器对全新零日威胁的响应速度。
零日域名
一个在恶意软件或钓鱼攻击中被使用、且尚未出现在任何标准阻止列表中的新注册域名。
现代攻击活动使用生命周期不足 24 小时的一次性域名。基于 AI 的威胁检测通过分析注册模式来识别这些域名,而不是等待报告。
应用实例
一家拥有 400 间客房的连锁酒店正在 12 家分店部署宾客 WiFi。他们使用 Microsoft Entra ID 进行 Captive Portal 认证,且其物业管理系统 (PMS) 运行在相同的物理交换机架构上。启用 DNS 过滤后,有三家分店的宾客报告无法完成登录流程。根本原因是什么,团队应该如何解决?
根本原因是 Walled Garden(围墙花园)配置不完整。DNS 过滤器在宾客认证前阻止了 Microsoft Entra ID 认证域名,从而导致宾客无法加载登录页面的死循环。解决步骤:1. 在 DNS 过滤控制面板中,创建一个预认证策略,明确将所有 Microsoft Entra ID 域名加入白名单,包括 login.microsoftonline.com、login.live.com 以及任何特定租户的域名。2. 验证 Captive Portal 自身的域名及其加载的任何 CDN 资源也已加入白名单。3. 确认 PMS VLAN (VLAN 10) 配置为使用内部 DNS 解析器,而不是云过滤引擎。4. 仅对宾客 VLAN (VLAN 20) 上的认证后会话应用限制性内容阻止策略。5. 在关闭事件之前,在每个受影响的分店测试完整的登录流程。
一家拥有 200 家门店的大型零售连锁店运营着宾客 WiFi 网络。其 IT 安全团队部署了云 DNS 过滤器,并更新了所有宾客 VLAN 上的 DHCP 范围。两周后,一次渗透测试显示,18% 的宾客设备成功解析了已知的恶意域名。DNS 过滤器日志中没有显示来自这些设备的拦截查询。架构上的缺陷是什么,该如何修复?
缺陷在于防火墙上没有阻止 53 端口。这 18% 的设备通过使用硬编码解析器(8.8.8.8、1.1.1.1)或使用 DNS over HTTPS 绕过了 DHCP 分配的 DNS 服务器。由于其 DNS 查询从未到达过滤引擎,因此日志中不会出现被阻止的查询。修复方案:1. 在宾客 VLAN 网关上实施防火墙规则,丢弃所有指向除批准的过滤引擎 IP 之外任何 IP 且目的端口为 53 的出站 UDP 和 TCP 流量。2. 在防火墙上识别并阻止主要 DoH 服务商(Cloudflare、Google、NextDNS)的 IP 范围,以防止加密绕过。3. 重新运行渗透测试以确认覆盖范围。4. 监控防火墙中 53 端口流量的丢弃日志,以验证规则是否生效。
练习题
Q1. 某零售连锁店在 150 家分店部署了云端 DNS 过滤器。他们更新了所有访客 VLAN 的 DHCP 作用域,以分配过滤引擎 IP。一周后,店长反馈顾客仍能访问被阻止的内容类别。DNS 过滤器仪表板显示来自这些分店的查询量极低。最可能的原因是什么,应该如何修复?
提示:思考设备如何在不使用 DHCP 分配的服务器的情况下解析 DNS。
查看标准答案
最可能的原因是防火墙上没有阻止出站的 53 端口。设备使用硬编码的公共解析器覆盖了 DHCP 分配的 DNS 服务器。仪表板中极低的查询量证实了查询未到达过滤引擎。解决方法是实施一条防火墙规则,丢弃访客 VLAN 中所有目标非已批准过滤引擎 IP 的出站 UDP 和 TCP 53 端口流量。此外,阻止已知的 DoH 提供商 IP 地址段,以防止绕过加密的 DNS 过滤。
Q2. 会议中心首次部署 DNS 过滤。他们使用 Google Workspace 在其 Captive Portal 上进行参会者身份验证。测试期间,参会者无法完成登录流程 - Google 登录页面加载失败。遗漏了哪个配置步骤?应该如何纠正?
提示:身份验证发生在设备获得完整互联网访问权限之前。在身份验证完成之前,哪些域名必须是可访问的?
查看标准答案
在应用 DNS 过滤策略之前未配置 Walled Garden。DNS 过滤器在参会者通过身份验证之前拦截了 Google Workspace 身份验证域名(accounts.google.com、oauth2.googleapis.com)。解决方法是在 DNS 过滤策略中,将所有必需的 Google Workspace OAuth 和身份验证域名添加到预身份验证白名单中。Captive Portal 的自有域名和任何 CDN 资源也必须列入白名单。限制性内容策略应仅应用于身份验证后的会话。
Q3. 体育馆 IT 团队正在评估针对其 60,000 人容量场馆的 DNS 过滤与深度包检测(DPI)。网络团队担心高峰活动期间的延迟。哪种方法更合适,为什么?
提示:考虑在 60,000 个并发用户规模下,每种方法带来的处理开销。
查看标准答案
DNS 过滤是更合适的方法。它在解析层工作,在建立任何连接之前评估单个轻量级 UDP 数据包,无论并发用户数多少,延迟增加都在 2 毫秒以下。DPI 需要检测每个数据包的完整有效载荷,在 60,000 个并发用户的情况下,这会引入显著延迟,并且在每个检测点都需要极其昂贵的硬件支撑。DNS 过滤还与协议无关,可以阻止通过任何端口进行的连接,而 DPI 通常仅限于 HTTP 和 HTTPS 流量。
Q4. 某酒店集团的 IT 总监希望确认其部署的 DNS 过滤符合 PCI-DSS 要求。他们的刷卡终端在 VLAN 10 上,宾客 WiFi 在 VLAN 20 上。DNS 过滤器仅应用于 VLAN 20。他们应该为 PCI-DSS 评估员记录哪些额外的证明材料?
提示:PCI-DSS 要求 1.3 涵盖受信任网络与非受信任网络之间的网络访问控制。
查看标准答案
IT 总监应记录:1. 防火墙规则,确认无法从 VLAN 20(宾客网络)访问 VLAN 10(持卡人数据环境),以满足 PCI-DSS 要求 1.3。2. DHCP 配置,显示 VLAN 10 设备使用内部 DNS 解析器,而不是云过滤引擎。3. 防火墙规则,阻止从 VLAN 20 到非授权 IP 的出站端口 53 流量,以证明实施了强制 DNS 过滤。4. DNS 过滤器策略文档,显示 VLAN 20 上处于激活状态的恶意软件和僵尸网络拦截类别。5. DNS 过滤器日志,显示被拦截的查询事件,以证明该控制措施处于激活且受监控状态。
常见问题
How does enterprise DNS filtering protect guest and corporate WiFi networks?
Enterprise DNS filtering secures networks at the resolution layer before an HTTP or TCP connection is established. When a user or background application requests an IP address for a domain, the recursive resolver evaluates the query against real-time threat intelligence. Malicious domains associated with malware, ransomware command-and-control (C2), or phishing are instantly sinkholed, protecting unmanaged guest devices and corporate assets with negligible latency.
How does DNS filtering prevent DNS-over-HTTPS (DoH) and DNS-over-TLS (DoT) security bypasses?
Modern mobile devices and browsers often default to encrypted DoH or DoT, which bypasses local network DNS forwarders. Enterprise venues counter this by blocking outbound TCP port 853 (DoT) and enforcing Layer 7 firewall rules or Access Control Lists (ACLs) that drop traffic to known public DoH resolver IPs (such as Cloudflare 1.1.1.1 and Google 8.8.8.8), forcing client devices to use the venue protective DNS resolver.
What is the difference between recursive DNS resolution and Anycast protective DNS filtering?
Standard recursive DNS queries travel through multi-tier root and authoritative nameservers without security evaluation, exposing networks to poisoned cache entries and malicious destinations. Anycast protective DNS routes queries to globally distributed Anycast data center nodes that cross-reference domains against real-time threat feeds, returning cached results in under 15ms while neutralizing cyber threats and policy violations at the edge.
How does DNS filtering enforce CIPA (Children's Internet Protection Act) compliance across venues?
Under CIPA and educational safe-browsing mandates, venues providing public access must block visual depictions of obscenity, child sexual abuse material (CSAM), and harmful content. Protective DNS enforces these requirements network-wide without installing device certificates or endpoint software, categorizing billions of domains and enforcing Google and YouTube SafeSearch restrictions across all connected devices.
Can DNS filtering reduce venue internet bandwidth consumption and firewall compute load?
Yes. By blocking malicious payload downloads, high-bandwidth streaming domains, and intrusive ad-tracking networks at the initial DNS lookup phase, the network prevents large TCP payload transfers before they start. Venues deploying protective DNS typically observe a 6% to 12% reduction in overall WAN traffic and substantially reduced deep-packet inspection (DPI) processing load on edge firewalls.
How does Purple Shield integrate with existing enterprise routers, access points, and captive portals?
Purple Shield operates independently of access point hardware, integrating directly via DHCP nameserver assignment or DNS forwarders on Cisco Meraki, HPE Aruba, Fortinet, Ruckus, and Ubiquiti systems. For guest WiFi, it pairs with Purple Captive Portals to enforce strict pre-authentication walled gardens, allowing authentication traffic while shielding the venue from unauthorized outbound browsing.
继续阅读本系列
CIPA合规:场所运营商合规清单
您将能够确定您的WiFi是否受CIPA约束,然后进行网络细分、通过Purple Shield路由DNS并关闭绕过路径。您还将了解为Form 486或Form 479认证需要保留哪些证据。该清单为每个要求分配了责任人,因此您的下一个资助年度认证将毫无遗漏。
WPA3 过渡模式连接失败:Cisco Meraki、HPE Aruba 和 Ruckus 的部署检查清单
使用此检查清单来诊断设备在 WPA3 SAE 过渡模式 SSID 上连接失败的原因,并在 Cisco Meraki、HPE Aruba 或 Ruckus 上进行修复。您将把 802.11 状态码与原因进行匹配,隔离 PMF、802.11r 和 6GHz 问题,并决定何时切换到仅限 WPA3 的 SSID。
企业级 SCEP 指南:部署简单证书注册协议以实现自动化园区 WiFi 安全
本技术参考指南为使用 SCEP 进行企业 WiFi 证书部署提供了权威的架构蓝图和分步实施策略。内容涵盖 SCEP 与 PKCS 之间的关键区别、成功部署所需的精确顺序,以及针对 IT 领导者的实际风险缓解策略。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。