
बेस्ट DNS filtering: व्यवसायों के लिए एक व्यापक गाइड
यह तकनीकी संदर्भ गाइड बताती है कि कैसे एंटरप्राइज़ DNS filtering - कनेक्शन स्थापित होने से पहले - रिज़ॉल्यूशन लेयर पर दुर्भावनापूर्ण डोमेन को ब्लॉक करके सार्वजनिक नेटवर्क को सुरक्षित करता है। यह IT निदेशकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस टीमों को वह डिप्लॉयमेंट आर्किटेक्चर, फ़ायरवॉल कॉन्फ़िगरेशन और अनुपालन संदर्भ प्रदान करता है जिसकी उन्हें हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में Guest WiFi की सुरक्षा के लिए आवश्यकता होती है। Purple Shield 80,000+ से अधिक लाइव वेन्यू पर DNS स्तर पर मालवेयर, बॉटनेट्स और अनुपयुक्त सामग्री को ब्लॉक करता है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi Security Guide →
Enterprise DNS Filtering Sizing & Security Policy Advisor
Model real-world DNS query throughput, QPS spikes, malicious domain blocking rates, and CIPA compliance posture for guest and enterprise WiFi fleets with Purple Shield.
DNS Query Sizing & Edge Threat Mitigation Breakdown
Monthly WAN Bandwidth Savings
By sinkholing malware, malicious advertisements, and unauthorized streaming domains at the UDP resolution phase, the network prevents full TCP handshakes and payload downloads.
IT Administration Hours Saved
Managed threat intelligence feeds, no manual blocklist maintenance, and audit exports take repetitive resolver and firewall work off the service desk. The figure tracks the volume actually blocked, and is capped at 120 hours a month.
| Metric / Parameter | Current Model | Industry Benchmark | Status |
|---|---|---|---|
| Active Endpoint Concurrency | 3,825 devices | Peak concurrency 75%–90% | Sized |
| Resolver Response Latency | 12 ms | Target < 20 ms | Optimal |
| Total Monthly Queries Processed | 252,450,000 queries | High-density venue scale | Protected |
| DoH / DoT Bypass Containment | Active (Port 853 + ACL) | RFC 8484 / RFC 7858 block | Enforced |
कार्यकारी सारांश
बड़े पैमाने पर सार्वजनिक नेटवर्क का प्रबंधन करने वाले IT लीडर्स के लिए, ब्राउज़िंग वातावरण को सुरक्षित करना एक परिचालन जनादेश है, न कि केवल एक अतिरिक्त सुविधा। हॉस्पिटैलिटी, रिटेल और सार्वजनिक स्थानों पर Guest WiFi स्वाभाविक रूप से एक अविश्वसनीय वातावरण होता है। मजबूत नियंत्रणों के बिना, यह मालवेयर वितरण, बॉटनेट गतिविधि और अनुचित सामग्री तक पहुंच का एक जरिया बन जाता है जो ब्रांड की प्रतिष्ठा को नुकसान पहुंचाता है और अनुपालन जोखिम पैदा करता है।
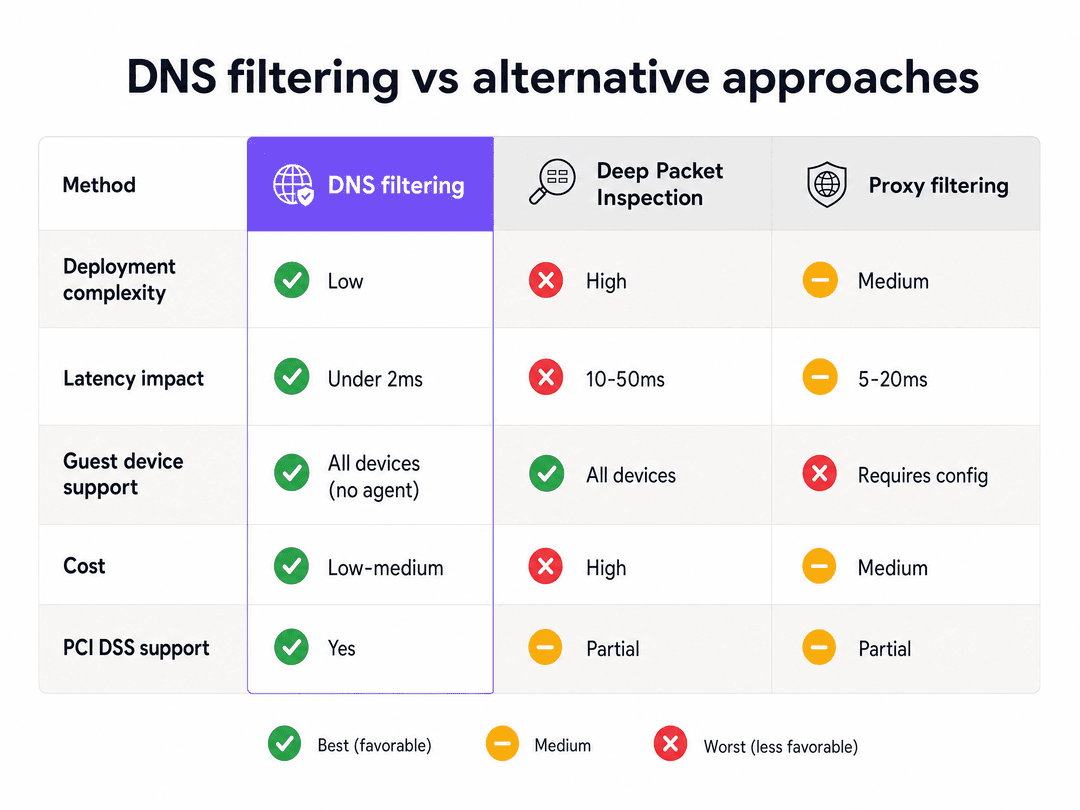
नेटवर्क एज पर कंटेंट पॉलिसी लागू करने और खतरों को ब्लॉक करने के लिए DNS फ़िल्टरिंग सबसे कुशल तंत्र है। संसाधन-गहन डीप पैकेट इंस्पेक्शन (DPI) के विपरीत, DNS फ़िल्टरिंग किसी भी पेलोड का आदान-प्रदान होने से पहले डोमेन रिज़ॉल्यूशन अनुरोध को रोक देता है। यह वास्तविक समय के थ्रेट इंटेलिजेंस के विरुद्ध एक हल्के UDP पैकेट का मूल्यांकन करता है और या तो एक वैध IP पता या सिंकहोल लौटाता है, जिससे दो मिलीसेकंड से भी कम की लेटेंसी जुड़ती है। यह हजारों समवर्ती अप्रबंधित उपकरणों की सेवा करने वाले उच्च-घनत्व वाले वातावरणों के लिए एकमात्र व्यावहारिक कंटेंट कंट्रोल विधि बनाता है।
यह गाइड वितरित एंटरप्राइज स्थानों पर DNS फ़िल्टरिंग को तैनात करने के लिए आवश्यक तकनीकी आर्किटेक्चर को कवर करता है, जिसमें VLAN सेगमेंटेशन, पोर्ट 53 प्रवर्तन, Captive Portal एकीकरण, और DNS over HTTPS (DoH) चोरी की रोकथाम शामिल है। यह PCI-DSS और GDPR के अनुपालन को भी संबोधित करता है, और बताता है कि Purple Shield हार्डवेयर प्रतिस्थापन की आवश्यकता के बिना Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks और Fortinet के मौजूदा हार्डवेयर स्टैक में कैसे एकीकृत होता है।
तकनीकी गहराई: DNS फ़िल्टरिंग कैसे काम करती है
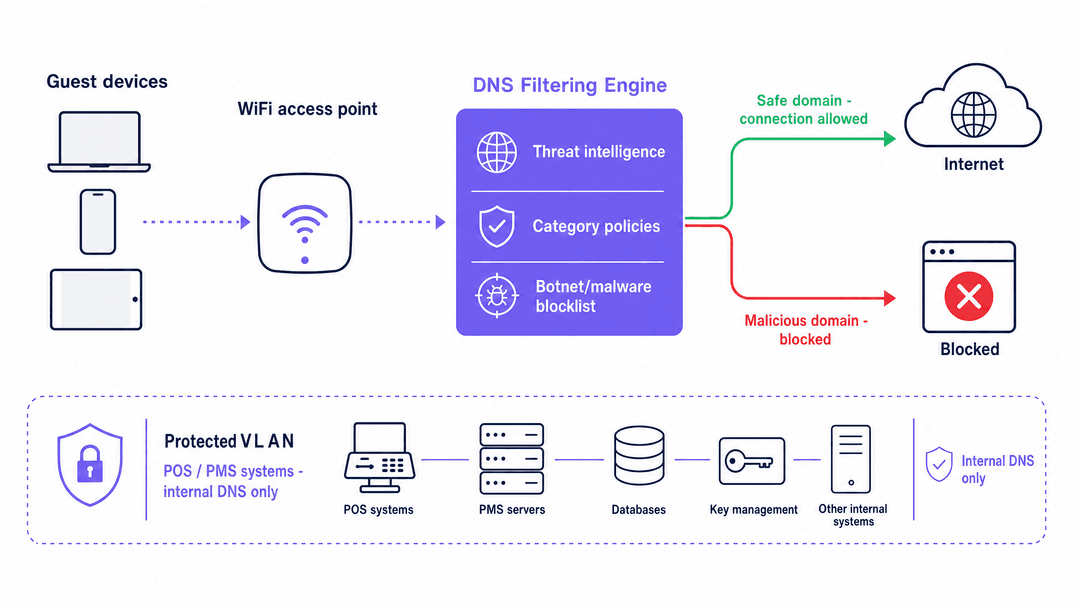
डोमेन नेम सिस्टम (DNS) मानव-पठनीय डोमेन को मशीन-पठनीय IP पते में अनुवादित करता है। प्रत्येक इंटरनेट कनेक्शन एक DNS रिज़ॉल्यूशन अनुरोध के साथ शुरू होता है। एक मानक नेटवर्क में, उपकरण ISP द्वारा असाइन किए गए एक डिफ़ॉल्ट रिज़ॉल्वर से क्वेरी करते हैं। एक सुरक्षित आर्किटेक्चर में, DHCP सर्वर गेस्ट VLAN पर उपकरणों के लिए एक नीति-प्रवर्तित DNS रिज़ॉल्वर असाइन करता है।
जब कोई उपकरण इस सुरक्षित रिज़ॉल्वर को क्वेरी करता है, तो फ़िल्टरिंग इंजन एक साथ कई डेटा स्रोतों के विरुद्ध डोमेन का मूल्यांकन करता है: वास्तविक समय थ्रेट इंटेलिजेंस फ़ीड, श्रेणी ब्लॉकलिस्ट (वयस्क सामग्री, जुआ, पाइरेसी), और बॉटनेट कमांड-एंड-कंट्रोल डोमेन रजिस्ट्रियां। यह निर्णय मिलीसेकंड में होता है।
यदि डोमेन सुरक्षित है, तो इंजन सही IP पता लौटाता है और कनेक्शन सामान्य रूप से आगे बढ़ता है। यदि डोमेन को दुर्भावनापूर्ण के रूप में चिह्नित किया जाता है या यह आपकी स्वीकार्य उपयोग नीति का उल्लंघन करता है, तो इंजन या तो एक गैर-रूट करने योग्य IP पता लौटाता है (सिंकहोलिंग) या उपयोगकर्ता को एक ब्रांडेड ब्लॉक पेज पर रीडायरेक्ट करता है। मुख्य बिंदु: यह हस्तक्षेप उपकरण और गंतव्य सर्वर के बीच किसी भी डेटा पेलोड का आदान-प्रदान होने से पहले होता है।
 ### प्रदर्शन और स्केल के लाभ
उच्च-घनत्व वाले सार्वजनिक वातावरणों के लिए DNS filtering संरचनात्मक रूप से DPI से बेहतर है। DPI को प्रत्येक पैकेट के पेलोड का निरीक्षण करने के लिए नेटवर्क हार्डवेयर की आवश्यकता होती है। 50,000 समवर्ती उपयोगकर्ताओं वाले स्थान - जैसे कि एक स्टेडियम, सम्मेलन केंद्र, या बड़े रिटेल एस्टेट में - DPI महत्वपूर्ण विलंबता (latency) पैदा करता है और प्रत्येक निरीक्षण बिंदु पर महंगे, विशेष रूप से निर्मित हार्डवेयर की आवश्यकता होती है।
DNS filtering कनेक्शन जीवनचक्र की शुरुआत में काम करता है। यह एक एकल लाइटवेट UDP पैकेट का मूल्यांकन करता है। एक बार रिज़ॉल्यूशन पूरा हो जाने पर, डेटा क्लाइंट और गंतव्य सर्वर के बीच सीधे ट्रांसफर होता है। फ़िल्टरिंग इंजन कभी भी डेटा पेलोड को प्रोसेस नहीं करता है। समवर्ती उपयोगकर्ता संख्या की परवाह किए बिना, विलंबता का प्रभाव लगातार दो मिलीसेकंड से कम रहता है।
चूंकि DNS filtering कनेक्शन स्थापित होने से पहले काम करता है, इसलिए यह प्रोटोकॉल-अज्ञेयवादी (protocol-agnostic) है। यह कनेक्शन को ब्लॉक कर देता है चाहे एप्लिकेशन HTTP, HTTPS, FTP, या किसी कस्टम पोर्ट का उपयोग करता हो। यह URL-आधारित फ़िल्टरिंग की तुलना में एक महत्वपूर्ण लाभ है, जो केवल HTTP/HTTPS ट्रैफ़िक का निरीक्षण करता है।
10-दिवसीय थ्रेट डिटेक्शन का लाभ
लेगेसी DNS सुरक्षा प्रतिक्रियाशील ब्लैकलिस्टिंग पर निर्भर करती है: एक डोमेन को दुर्भावनापूर्ण के रूप में पहचाना जाता है, एक केंद्रीय प्राधिकरण को रिपोर्ट किया जाता है, एक डेटाबेस में जोड़ा जाता है, और अंततः आपके फ़िल्टर पर वितरित किया जाता है - एक ऐसी प्रक्रिया जिसमें कई दिन लग सकते हैं। आधुनिक मैलवेयर अभियान इस देरी का फायदा उठाते हैं। हमलावर नए डोमेन पंजीकृत करते हैं, 24 घंटे की अवधि के भीतर एक अभियान चलाते हैं, और किसी भी मानक ब्लॉकलिस्ट तक पहुँचने से पहले उस डोमेन को छोड़ देते हैं।
Purple Shield वास्तविक समय में डोमेन पंजीकरण पैटर्न, IP प्रतिष्ठा और क्रिप्टोग्राफ़िक हस्ताक्षरों का विश्लेषण करने के लिए AI-संचालित थ्रेट डिटेक्शन का उपयोग करता है। यह दृष्टिकोण पारंपरिक प्रतिक्रियाशील प्रदाताओं की तुलना में 10 दिन पहले तक उभरते हुए zero-day खतरों की पहचान करता है और उन्हें ब्लॉक करता है (Purple आंतरिक डेटा, 2026)। ऐसे वातावरण में जहां अतिथि डिवाइस पर एक भी दुर्भावनापूर्ण लिंक रैंसमवेयर का कारण बन सकता है, वह डिटेक्शन विंडो परिचालन रूप से महत्वपूर्ण है।
कार्यान्वयन गाइड: आर्किटेक्चर और परिनियोजन (deployment)
DNS filtering को सही ढंग से लागू करने के लिए तीन परतों पर सटीक नेटवर्क कॉन्फ़िगरेशन की आवश्यकता होती है: DHCP, फ़ायरवॉल और captive portal।
चरण 1: VLAN पृथक्करण (segmentation)
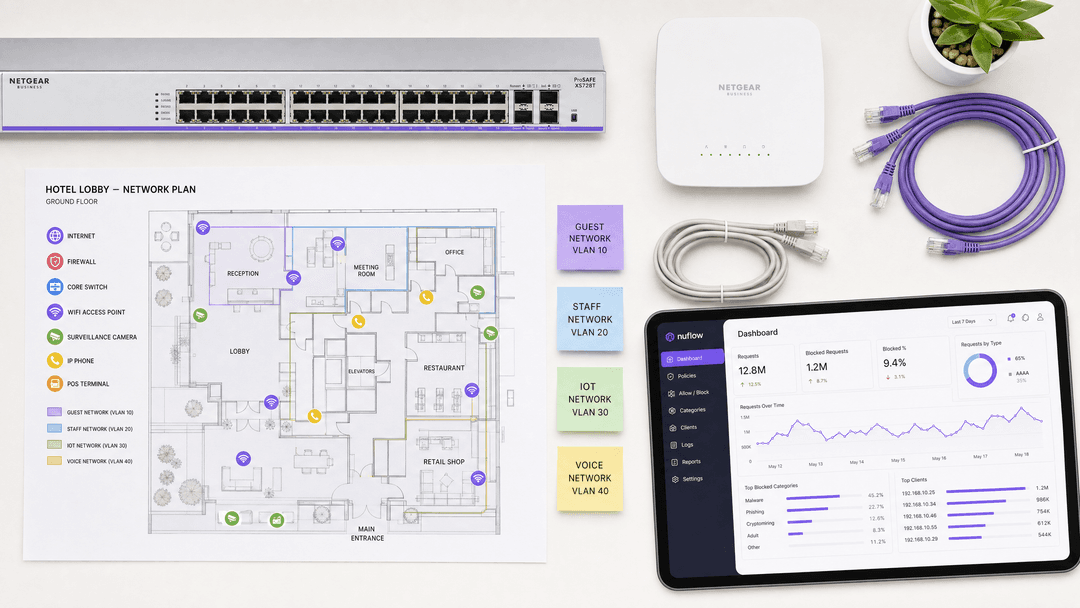
अपने नेटवर्क को इस तरह विभाजित करें कि अतिथि ट्रैफ़िक परिचालन प्रणालियों से अलग रहे। अतिथि उपकरणों को एक समर्पित VLAN (उदाहरण के लिए, VLAN 20) पर रखें और POS टर्मिनलों, संपत्ति प्रबंधन प्रणालियों और स्टाफ उपकरणों को आंतरिक DNS रिज़ॉल्वर के साथ अलग VLAN पर रखें। यह सुनिश्चित करता है कि आपकी DNS filtering नीति विशेष रूप से अविश्वसनीय अतिथि ट्रैफ़िक पर लागू होती है और परिचालन प्रणालियों को बाधित नहीं करती है।
यह पृथक्करण PCI-DSS आवश्यकता 1.3 को भी पूरा करता है, जो अनिवार्य करता है कि कार्डधारक डेटा वातावरण को अविश्वसनीय नेटवर्क से अलग रखा जाए। अतिथि WiFi को कभी भी भुगतान बुनियादी ढांचे के साथ VLAN साझा नहीं करना चाहिए।
चरण 2: DHCP स्कोप कॉन्फ़िगरेशन
गैस्ट VLAN के लिए DHCP स्कोप को कॉन्फ़िगर करें ताकि आपके क्लाउड DNS फ़िल्टरिंग सर्विस के IP एड्रेस को प्राइमरी और सेकेंडरी DNS सर्वर के रूप में असाइन किया जा सके। यह सुनिश्चित करता है कि गैस्ट नेटवर्क से जुड़ने वाले प्रत्येक डिवाइस को स्वचालित रूप से सही रिज़ॉल्वर प्राप्त हो।
स्टेप 3: फ़ायरवॉल पर पोर्ट 53 प्रवर्तन
केवल DHCP असाइनमेंट ही पर्याप्त नहीं है। एक यूज़र Google (8.8.8.8) या Cloudflare (1.1.1.1) जैसे पब्लिक रिज़ॉल्वर का उपयोग करने के लिए अपने डिवाइस को मैन्युअल रूप से कॉन्फ़िगर करके DHCP द्वारा प्रदान की गई DNS सेटिंग्स को ओवरराइड कर सकता है। मैलवेयर अक्सर नेटवर्क नियंत्रणों को पूरी तरह से बायपास करने के लिए DNS सेटिंग्स को हार्डकोड कर देते हैं।
आपको एक फ़ायरवॉल नियम लागू करना होगा जो गैस्ट VLAN से आपके निर्दिष्ट फ़िल्टरिंग सर्वर के अलावा किसी भी अन्य IP एड्रेस पर पोर्ट 53 (UDP और TCP दोनों) पर सभी आउटबाउंड ट्रैफ़िक को ड्रॉप कर दे। यह DNS फ़िल्टर को एक सलाहकार नियंत्रण से एक लागू नियंत्रण में बदल देता है।
स्टेप 4: DNS over HTTPS (DoH) न्यूनीकरण
आधुनिक ब्राउज़र और एप्लिकेशन तेजी से DoH का उपयोग कर रहे हैं, जो पोर्ट 443 पर मानक HTTPS ट्रैफ़िक के भीतर DNS क्वेरीज़ को एन्क्रिप्ट करता है। यह पोर्ट 53 इंटरसेप्शन को पूरी तरह से बायपास कर देता है। कवरेज बनाए रखने के लिए, प्रमुख DoH प्रदाताओं के ज्ञात IP एड्रेस श्रेणियों को ब्लॉक करने के लिए अपने फ़ायरवॉल को कॉन्फ़िगर करें। यह क्लाइंट डिवाइसेस को मानक अनएन्क्रिप्टेड DNS पर वापस जाने के लिए मजबूर करता है, जिसे आपका फ़िल्टरिंग इंजन जांच सकता है। NIST SP 800-81r3 (मार्च 2026 में प्रकाशित) विशेष रूप से एंटरप्राइज़ DNS सुरक्षा विचार के रूप में DoH को संबोधित करता है।
स्टेप 5: Captive Portal वॉल्ड गार्डन कॉन्फ़िगरेशन
यदि आप गैस्ट ऑथेंटिकेशन के लिए Captive Portal संचालित करते हैं, तो आपको कोई भी ब्लॉकिंग पॉलिसी लागू करने से पहले एक वॉल्ड गार्डन (Walled Garden) कॉन्फ़िगर करना होगा। वॉल्ड गार्डन उन डोमेन की एक सूची है जिन तक डिवाइस ऑथेंटिकेट होने से पहले पहुंच सकते हैं। इसमें Captive Portal के काम करने के लिए आवश्यक सभी डोमेन शामिल होने चाहिए: आपके पोर्टल का अपना डोमेन, कोई भी आइडेंटिटी प्रोवाइडर (Microsoft Entra ID, Okta, Google Workspace), और कोई भी सोशल लॉगिन OAuth एंडपॉइंट।
यदि ऑथेंटिकेशन से पहले इन डोमेन को ब्लॉक कर दिया जाता है, तो यूज़र लॉगिन प्रक्रिया को पूरा नहीं कर सकते हैं। इसका परिणाम एक टूटी हुई ऑनबोर्डिंग प्रक्रिया और निराश मेहमान होंगे। पहले वॉल्ड गार्डन को कॉन्फ़िगर करें, फिर केवल ऑथेंटिकेट किए गए सेशन पर अपनी कंटेंट फ़िल्टरिंग पॉलिसी लागू करें।
SSID आर्किटेक्चर के बारे में और गैस्ट WiFi, स्टाफ WiFi, और IoT नेटवर्क को कैसे संरचित किया जाना चाहिए, इसके बारे में अधिक जानने के लिए, Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi देखें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
सर्वोत्तम प्रथाएं: पॉलिसी डिज़ाइन और निरंतर प्रबंधन
श्रेणी आधारित ब्लॉकिंग
व्यक्तिगत डोमेन ब्लॉकलिस्ट के बजाय कंटेंट श्रेणियों के आस-पास अपनी DNS फ़िल्टरिंग पॉलिसी को व्यवस्थित करें। श्रेणियों में आम तौर पर शामिल हैं: मैलवेयर और फ़िशिंग, बॉटनेट कमांड-एंड-कंट्रोल, एडल्ट कंटेंट, जुआ, अवैध स्ट्रीमिंग, और पीयर-टू-पीयर फ़ाइल शेयरिंग। श्रेणी आधारित पॉलिसियों का प्रबंधन करना आसान होता है और खतरे की खुफिया जानकारी अपडेट होने पर ये नए डोमेन को स्वचालित रूप से कैप्चर कर लेती हैं।
थ्रेट इंटेलिजेंस अपडेट फ़्रीक्वेंसी
एक ऐसा DNS फ़िल्टरिंग प्रदाता चुनें जो वास्तविक समय या लगभग वास्तविक समय में ख़तरों की जानकारी (threat intelligence) को अपडेट करता हो। दैनिक रूप से अपडेट की जाने वाली स्टेटिक ब्लॉकलिस्ट आधुनिक फ़ास्ट-फ्लक्स मैलवेयर अभियानों के ख़िलाफ़ अपर्याप्त हैं। Purple Shield लगातार अपनी थ्रेट इंटेलिजेंस को अपडेट करता है, जो उसी AI-संचालित डिटेक्शन को दर्शाता है जो प्रतिक्रियाशील प्रदाताओं पर 10-दिन का लाभ प्रदान करता है।
हार्डवेयर-मुक्त परिनियोजन (Hardware-agnostic deployment)
Purple Shield एक क्लाउड ओवरले के रूप में काम करता है, जिसका अर्थ है कि यह हार्डवेयर रिप्लेसमेंट के बिना आपके मौजूदा एक्सेस पॉइंट इन्फ्रास्ट्रक्चर के साथ एकीकृत हो जाता है। यह Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet के साथ संगत है। फ़िल्टरिंग नीति DNS लेयर पर लागू होती है, इसलिए एक्सेस पॉइंट हार्डवेयर को केवल सही रिज़ॉल्वर पर DNS क्वेरीज़ को फॉरवर्ड करने की आवश्यकता होती है।
एनालिटिक्स और रिपोर्टिंग
DNS फ़िल्टरिंग विस्तृत क्वेरी लॉग जेनरेट करता है जो नेटवर्क व्यवहार में दृश्यता प्रदान करते हैं। रुझानों की पहचान करने के लिए इन लॉग का उपयोग करें: किसी विशिष्ट एक्सेस पॉइंट से ब्लॉक किए गए फ़िशिंग प्रयासों में वृद्धि एक लक्षित हमले का संकेत दे सकती है। ब्लॉक की गई श्रेणियों की रिपोर्ट की नियमित समीक्षा अनुपालन ऑडिट का भी समर्थन करती है, जो PCI-DSS निर्धारकों और GDPR ऑडिटर्स को प्रदर्शित करती है कि आपके पास सक्रिय नियंत्रण मौजूद हैं।
Purple का WiFi Analytics प्लेटफ़ॉर्म सुरक्षा घटनाओं और नेटवर्क प्रदर्शन में एकीकृत दृश्यता प्रदान करने के लिए Shield के साथ एकीकृत होता है।
समस्या निवारण और जोखिम न्यूनीकरण
कस्टम DNS के माध्यम से फ़िल्टर बाईपास
लक्षण: उपयोगकर्ता उन सामग्रियों तक पहुँचने की रिपोर्ट करते हैं जिन्हें ब्लॉक किया जाना चाहिए। फ़ायरवॉल लॉग गेस्ट VLAN से 8.8.8.8 या 1.1.1.1 पर DNS क्वेरीज़ दिखाते हैं।
कारण: फ़ायरवॉल पर पोर्ट 53 ब्लॉक नहीं है। उपयोगकर्ता DHCP-असाइन की गई DNS सेटिंग्स को ओवरराइड कर रहे हैं।
समाधान: एक फ़ायरवॉल नियम लागू करें जो गेस्ट VLAN से आपके फ़िल्टरिंग इंजन के अलावा किसी भी अन्य IP पर सभी आउटबाउंड UDP/TCP पोर्ट 53 ट्रैफ़िक को ब्लॉक करता हो।
Captive Portal प्रमाणीकरण विफलता
लक्षण: मेहमान लॉगिन प्रक्रिया को पूरा नहीं कर पा रहे हैं। Captive Portal पेज लोड होने में विफल रहता है या सोशल लॉगिन बटन प्रतिक्रिया नहीं देते हैं।
कारण: DNS फ़िल्टर प्रमाणीकरण से पहले पहचान प्रदाता डोमेन को ब्लॉक कर रहा है। Microsoft Entra ID, Google Workspace, या आपके पोर्टल का अपना डोमेन ब्लॉक की गई श्रेणी की सूची में है।
समाधान: अपने Walled Garden कॉन्फ़िगरेशन का ऑडिट करें। प्री-ऑथेंटिकेशन अनुमति सूची (allowlist) में सभी आवश्यक प्रमाणीकरण डोमेन जोड़ें। नीतिगत बदलावों को लागू करने से पहले स्टेजिंग एनवायरनमेंट में पूरी लॉगिन प्रक्रिया का परीक्षण करें।
DoH बाईपास
लक्षण: उच्च नेटवर्क उपयोग के बावजूद DNS फ़िल्टर लॉग कम क्वेरी वॉल्यूम दिखाते हैं। कुछ डिवाइस फ़िल्टरिंग को पूरी तरह से बाईपास करते हुए दिखाई देते हैं।
कारण: ब्राउज़र या एप्लिकेशन DoH का उपयोग कर रहे हैं, जो पोर्ट 443 पर एन्क्रिप्टेड DNS क्वेरीज़ को बाहरी रिज़ॉल्वर पर रूट करते हैं।
समाधान: फ़ायरवॉल पर प्रमुख DoH प्रदाताओं की ज्ञात IP श्रेणियों को ब्लॉक करें। ज्ञात DoH रिज़ॉल्वर IPs पर HTTPS कनेक्शन की निगरानी करके कवरेज की पुष्टि करें।
ऑपरेशनल VLAN व्यवधान
लक्षण: DNS फ़िल्टर परिनियोजन के बाद POS टर्मिनल या प्रॉपर्टी मैनेजमेंट सिस्टम अपनी कनेक्टिविटी खो देते हैं।
कारण: DNS फ़िल्टरिंग नीति को गलत VLAN पर लागू कर दिया गया है, या DHCP क्लाउड DNS रिज़ॉल्वर को परिचालन उपकरणों (operational devices) को असाइन कर रहा है।
समाधान: सभी स्विच पोर्ट और एक्सेस पॉइंट्स पर VLAN टैगिंग सत्यापित करें। पुष्टि करें कि परिचालन उपकरण VLAN को केवल आंतरिक DNS रिज़ॉल्वर का उपयोग करने के लिए कॉन्फ़िगर किया गया है।
ROI और व्यावसायिक प्रभाव
DNS फ़िल्टरिंग तीन आयामों में मापने योग्य रिटर्न प्रदान करता है।
बैंडविड्थ की पुनः प्राप्ति: अवैध स्ट्रीमिंग, पीयर-टू-पीयर शेयरिंग और स्वचालित बॉटनेट ट्रैफ़िक को ब्लॉक करने से महत्वपूर्ण बैंडविड्थ पुनः प्राप्त होती है। होटल के माहौल में, यह अतिथि VLAN उपयोग को 20 - 40% तक कम कर सकता है, जिससे सर्किट अपग्रेड की आवश्यकता के बिना वैध उपयोगकर्ताओं के लिए प्रदर्शन में सुधार होता है।
अनुपालन लागत में कमी: सक्रिय DNS-स्तर नियंत्रणों का प्रदर्शन करने से PCI-DSS आकलन का दायरा और लागत कम हो जाती है। यह GDPR आर्टिकल 32 (डेटा सुरक्षा सुनिश्चित करने के लिए तकनीकी उपाय) के लिए प्रलेखित साक्ष्य भी प्रदान करता है और मैलवेयर सुरक्षा के लिए Cyber Essentials प्रमाणन आवश्यकताओं का समर्थन करता है।
ब्रांड और देयता सुरक्षा: रिटेल और हॉस्पिटैलिटी परिवेशों में फ़ैमिली-फ़्रेंडली ब्राउज़िंग नीतियों को लागू करने से अनुपयुक्त सामग्री के सार्वजनिक प्रदर्शन को रोका जा सकता है। बच्चों को सेवा देने वाले स्थानों - शॉपिंग सेंटरों, पारिवारिक होटलों, स्टेडियमों में - यह एक ब्रांड आवश्यकता और कई न्यायक्षेत्रों में एक कानूनी विचार दोनों है।
क्षेत्र-विशिष्ट परिनियोजन मार्गदर्शन के लिए, Hospitality, Retail, Healthcare, और Transport के लिए हमारे उद्योग पृष्ठ देखें।
मुख्य परिभाषाएं
DNS filtering
एक सुरक्षा तकनीक जो डोमेन रेज़ोल्यूशन अनुरोधों को बीच में रोकती है और कनेक्शन की अनुमति देने या ब्लॉक करने से पहले थ्रेट इंटेलिजेंस फीड और सामग्री नीतियों के आधार पर उनका मूल्यांकन करती है।
सार्वजनिक नेटवर्क पर अप्रबंधित गेस्ट डिवाइसों के लिए प्राथमिक सामग्री नियंत्रण विधि। किसी एंडपॉइंट एजेंट की आवश्यकता नहीं होती है।
Sinkholing
किसी दुर्भावनापूर्ण डोमेन के लिए DNS क्वेरी के उत्तर में एक नॉन-राउटेबल IP एड्रेस (जैसे 0.0.0.0) वापस करना, जिससे डिवाइस कनेक्शन स्थापित न कर सके।
मैलवेयर को यह सचेत किए बिना कि उसका पता चल गया है, बॉटनेट कमांड-एंड-कंट्रोल ट्रैफ़िक को चुपचाप ब्लॉक करने के लिए उपयोग किया जाता है।
Walled Garden
एक प्रतिबंधित प्री-ऑथेंटिकेशन नेटवर्क वातावरण जो उपयोगकर्ता द्वारा captive portal लॉगिन फ्लो को पूरा करने से पहले स्वीकृत डोमेन के एक विशिष्ट सेट तक पहुंच की अनुमति देता है।
प्रमाणीकरण विफलताओं को रोकने के लिए सभी पहचान प्रदाता डोमेन (Microsoft Entra ID, Google Workspace, Okta) और captive portal एसेट शामिल होने चाहिए।
DNS over HTTPS (DoH)
एक प्रोटोकॉल जो पोर्ट 443 पर मानक HTTPS ट्रैफ़िक के भीतर DNS क्वेरीज़ को एन्क्रिप्ट करता है, जिससे गंतव्य डोमेन नेटवर्क-स्तरीय निरीक्षण से छिपा रहता है।
आधुनिक ब्राउज़रों में डिफ़ॉल्ट रूप से तेज़ी से उपयोग किया जा रहा है। DNS फ़िल्टरिंग कवरेज बनाए रखने के लिए फ़ायरवॉल-स्तर पर DoH प्रदाता IP श्रेणियों को ब्लॉक करने की आवश्यकता होती है।
VLAN segmentation
802.1Q टैगिंग का उपयोग करके एक एकल भौतिक नेटवर्क को कई अलग-अलग लॉजिकल नेटवर्क में विभाजित करना।
परिचालन प्रणालियों से गेस्ट ट्रैफ़िक को अलग करने के लिए महत्वपूर्ण है। PCI DSS आवश्यकता 1.3 यह अनिवार्य करती है कि कार्डधारक डेटा वातावरण गेस्ट WiFi सहित अविश्वसनीय नेटवर्क से अलग हों।
Captive portal
एक वेब पेज जिसके साथ डिवाइसों को पूर्ण नेटवर्क एक्सेस प्राप्त करने से पहले इंटरैक्ट करना चाहिए, जिसका उपयोग प्रमाणीकरण, सेवा की शर्तों की स्वीकृति और फर्स्ट-पार्टी डेटा कैप्चर के लिए किया जाता है।
DNS फ़िल्टरिंग के साथ ठीक से काम करने के लिए सावधानीपूर्वक Walled Garden कॉन्फ़िगरेशन की आवश्यकता होती है।
Deep Packet Inspection (DPI)
एक नेटवर्क फ़िल्टरिंग विधि जो निरीक्षण बिंदु पर पैकेट के पूरे पेलोड की जांच करती है, जो सामग्री-जागरूक फ़िल्टरिंग को सक्षम करती है लेकिन महत्वपूर्ण प्रोसेसिंग ओवरहेड लाती है।
विलंबता और हार्डवेयर लागत के कारण उच्च-घनत्व वाले गेस्ट नेटवर्क के लिए अव्यावहारिक है। अप्रबंधित डिवाइस वातावरण के लिए DNS फ़िल्टरिंग पसंदीदा विकल्प है।
Threat intelligence feed
ज्ञात दुर्भावनापूर्ण IP एड्रेस, डोमेन और URL पैटर्न का लगातार अपडेट होने वाला डेटाबेस, जिसका उपयोग रीयल-टाइम DNS फ़िल्टरिंग निर्णयों को संचालित करने के लिए किया जाता है।
थ्रेट इंटेलिजेंस फीड की गुणवत्ता और अपडेट फ्रीक्वेंसी यह निर्धारित करती है कि DNS फ़िल्टर नए ज़ीरो-डे खतरों पर कितनी तेज़ी से प्रतिक्रिया करता है।
Zero-day domain
एक नया पंजीकृत डोमेन जिसका उपयोग किसी मैलवेयर या फ़िशिंग अभियान में किसी मानक ब्लॉकलिस्ट पर दिखाई देने से पहले किया जाता है।
आधुनिक हमलावर अभियान ऐसे डिस्पोजेबल डोमेन का उपयोग करते हैं जो 24 घंटे से भी कम समय के लिए सक्रिय रहते हैं। AI-संचालित थ्रेट डिटेक्शन रिपोर्ट की प्रतीक्षा करने के बजाय पंजीकरण पैटर्न का विश्लेषण करके इन डोमेन की पहचान करता है।
हल किए गए उदाहरण
एक 400 कमरों वाली होटल चेन 12 संपत्तियों में Guest WiFi तैनात कर रही है। वे कैप्टिव पोर्टल प्रमाणीकरण के लिए Microsoft Entra ID का उपयोग करते हैं और उनका प्रॉपर्टी मैनेजमेंट सिस्टम (PMS) उसी भौतिक स्विच इंफ्रास्ट्रक्चर पर चलता है। DNS filtering सक्षम करने के बाद, तीन संपत्तियों के मेहमानों ने रिपोर्ट किया कि वे लॉगिन प्रक्रिया पूरी नहीं कर पा रहे हैं। इसका मूल कारण क्या है और टीम को इसका समाधान कैसे करना चाहिए?
मूल कारण एक अपूर्ण Walled Garden कॉन्फ़िगरेशन है। DNS फ़िल्टर मेहमानों के प्रमाणित होने से पहले ही Microsoft Entra ID प्रमाणीकरण डोमेन को ब्लॉक कर रहा है, जिससे एक ऐसी असमंजस की स्थिति बन रही है जहां मेहमान लॉगिन पेज लोड नहीं कर पा रहे हैं। समाधान के चरण: 1. DNS filtering डैशबोर्ड में, एक प्री-ऑथेंटिकेशन पॉलिसी बनाएं जो स्पष्ट रूप से सभी Microsoft Entra ID डोमेन को अनुमति सूची (allowlist) में डाले, जिसमें login.microsoftonline.com, login.live.com और कोई भी टेनेंट-विशिष्ट डोमेन शामिल हैं। 2. सत्यापित करें कि कैप्टिव पोर्टल का अपना डोमेन और उसके द्वारा लोड की जाने वाली कोई भी CDN संपत्तियां भी अनुमति सूची में हैं। 3. पुष्टि करें कि PMS VLAN (VLAN 10) को क्लाउड फ़िल्टरिंग इंजन के बजाय आंतरिक DNS रिज़ॉल्वर का उपयोग करने के लिए कॉन्फ़िगर किया गया है। 4. प्रतिबंधात्मक कंटेंट ब्लॉकिंग पॉलिसी को केवल गेस्ट VLAN (VLAN 20) पर पोस्ट-ऑथेंटिकेशन सत्रों पर लागू करें। 5. समस्या को बंद करने से पहले प्रत्येक प्रभावित संपत्ति पर पूरी लॉगिन प्रक्रिया का परीक्षण करें।
एक बड़ी रिटेल चेन 200 स्टोर संचालित करती है, जिनमें से प्रत्येक में एक गेस्ट WiFi नेटवर्क है। उनकी IT सुरक्षा टीम एक क्लाउड DNS फ़िल्टर तैनात करती है और सभी गेस्ट VLANs पर DHCP स्कोप को अपडेट करती है। दो सप्ताह बाद, एक पेनेट्रेशन टेस्ट से पता चलता है कि 18% गेस्ट डिवाइस ज्ञात दुर्भावनापूर्ण डोमेन को सफलतापूर्वक रिज़ॉल्व कर रहे हैं। DNS फ़िल्टर लॉग इन डिवाइसों से कोई भी ब्लॉक की गई क्वेरी नहीं दिखाते हैं। आर्किटेक्चरल दोष क्या है और इसका समाधान क्या है?
दोष यह है कि फ़ायरवॉल पर पोर्ट 53 ब्लॉक नहीं है। 18% डिवाइस हार्डकोडेड रिज़ॉल्वर (8.8.8.8, 1.1.1.1) या DNS over HTTPS का उपयोग करके DHCP-असाइन किए गए DNS सर्वर को बायपास कर रहे हैं। चूंकि उनकी DNS क्वेरीज़ फ़िल्टरिंग इंजन तक कभी नहीं पहुंचती हैं, इसलिए लॉग में कोई भी ब्लॉक की गई क्वेरी दिखाई नहीं देती है। समाधान: 1. गेस्ट VLAN गेटवे पर एक फ़ायरवॉल नियम लागू करें जो स्वीकृत फ़िल्टरिंग इंजन IPs के अलावा किसी भी अन्य IP के लिए पोर्ट 53 पर सभी आउटबाउंड UDP और TCP ट्रैफ़िक को ड्रॉप कर दे। 2. एन्क्रिप्टेड बायपास को रोकने के लिए फ़ायरवॉल पर प्रमुख DoH प्रदाताओं (Cloudflare, Google, NextDNS) के IP रेंज को पहचानें और ब्लॉक करें। 3. कवरेज की पुष्टि करने के लिए पेनेट्रेशन टेस्ट को फिर से चलाएं। 4. नियम सक्रिय होने की पुष्टि करने के लिए पोर्ट 53 ट्रैफ़िक के फ़ायरवॉल ड्रॉप लॉग की निगरानी करें।
अभ्यास प्रश्न
Q1. एक रिटेल चेन 150 स्टोर्स में क्लाउड DNS फ़िल्टर तैनात करती है। वे फ़िल्टरिंग इंजन IP असाइन करने के लिए सभी गेस्ट VLANs पर DHCP स्कोप को अपडेट करते हैं। एक सप्ताह बाद, स्टोर मैनेजर रिपोर्ट करते हैं कि ग्राहक अभी भी ब्लॉक की गई सामग्री श्रेणियों तक पहुंच सकते हैं। DNS फ़िल्टर डैशबोर्ड इन स्टोर्स से बहुत कम क्वेरी वॉल्यूम दिखाता है। सबसे संभावित कारण क्या है और इसका समाधान क्या है?
संकेत: विचार करें कि कोई डिवाइस DHCP द्वारा असाइन किए गए सर्वर का उपयोग किए बिना DNS को कैसे हल कर सकता है।
मॉडल उत्तर देखें
सबसे संभावित कारण यह है कि फ़ायरवॉल पर आउटबाउंड पोर्ट 53 ब्लॉक नहीं है। डिवाइस हार्डकोडेड सार्वजनिक रिज़ॉल्वर के साथ DHCP-असाइन किए गए DNS सर्वर को ओवरराइड कर रहे हैं। डैशबोर्ड में कम क्वेरी वॉल्यूम पुष्टि करता है कि क्वेरीज़ फ़िल्टरिंग इंजन तक नहीं पहुंच रही हैं। इसका समाधान एक फ़ायरवॉल नियम लागू करना है जो गेस्ट VLAN से स्वीकृत फ़िल्टरिंग इंजन IP के अलावा किसी भी अन्य IP पर पोर्ट 53 पर सभी आउटबाउंड UDP और TCP ट्रैफ़िक को ड्रॉप कर दे। इसके अतिरिक्त, एन्क्रिप्टेड DNS बाईपास को रोकने के लिए ज्ञात DoH प्रदाता IP श्रेणियों को ब्लॉक करें।
Q2. एक कॉन्फ्रेंस केंद्र पहली बार DNS फ़िल्टरिंग लागू कर रहा है। वे अपने Captive Portal पर उपस्थित लोगों के प्रमाणीकरण के लिए Google Workspace का उपयोग करते हैं। परीक्षण के दौरान, उपस्थित लोग लॉगिन प्रक्रिया को पूरा नहीं कर पा रहे हैं - Google साइन-इन पेज लोड होने में विफल रहता है। कौन सा कॉन्फ़िगरेशन चरण छूट गया था और इसे कैसे सुधारा जाना चाहिए?
संकेत: डिवाइस को पूर्ण इंटरनेट एक्सेस मिलने से पहले प्रमाणीकरण होता है। प्रमाणीकरण पूरा होने से पहले किन डोमेन तक पहुंच योग्य होना चाहिए?
मॉडल उत्तर देखें
DNS फ़िल्टरिंग नीति लागू होने से पहले Walled Garden को कॉन्फ़िगर नहीं किया गया था। उपस्थित लोगों के प्रमाणित होने से पहले DNS फ़िल्टर Google Workspace प्रमाणीकरण डोमेन (accounts.google.com, oauth2.googleapis.com) को ब्लॉक कर रहा है। इसका समाधान यह है कि DNS फ़िल्टरिंग नीति में प्रमाणीकरण से पहले की अनुमति सूची (allowlist) में सभी आवश्यक Google Workspace OAuth और प्रमाणीकरण डोमेन जोड़ें। Captive Portal के अपने डोमेन और किसी भी CDN एसेट को भी अनुमति सूची में शामिल किया जाना चाहिए। प्रतिबंधात्मक सामग्री नीति को केवल प्रमाणीकरण के बाद के सत्रों पर लागू करें।
Q3. एक स्टेडियम की IT टीम अपनी 60,000-क्षमता वाले वेन्यू के लिए DNS फ़िल्टरिंग बनाम डीप पैकेट इंस्पेक्शन (DPI) का मूल्यांकन कर रही है। नेटवर्क टीम पीक इवेंट्स के दौरान लेटेंसी को लेकर चिंतित है। कौन सा दृष्टिकोण अधिक उपयुक्त है और क्यों?
संकेत: 60,000 समवर्ती उपयोगकर्ताओं के पैमाने पर प्रत्येक विधि के प्रोसेसिंग ओवरहेड पर विचार करें।
मॉडल उत्तर देखें
DNS फ़िल्टरिंग एक उपयुक्त विकल्प है। यह रिज़ॉल्यूशन लेयर पर काम करता है, कोई भी कनेक्शन स्थापित होने से पहले एक हल्के UDP पैकेट का मूल्यांकन करता है, जिससे समवर्ती उपयोगकर्ता संख्या की परवाह किए बिना दो मिलीसेकंड से भी कम लेटेंसी जुड़ती है। DPI को हर पैकेट के पूरे पेलोड का निरीक्षण करने की आवश्यकता होती है, जो 60,000 समवर्ती उपयोगकर्ताओं पर महत्वपूर्ण लेटेंसी पैदा करेगा और हर निरीक्षण बिंदु पर अत्यधिक महंगे हार्डवेयर की आवश्यकता होगी। DNS फ़िल्टरिंग प्रोटोकॉल-अज्ञेयवादी भी है, जो किसी भी पोर्ट पर कनेक्शन को ब्लॉक करती है, जबकि DPI आमतौर पर HTTP और HTTPS ट्रैफ़िक तक सीमित होती है।
Q4. एक होटल समूह के IT निदेशक यह पुष्टि करना चाहते हैं कि उनका DNS फ़िल्टरिंग परिनियोजन PCI DSS आवश्यकताओं को पूरा करता है या नहीं। उनके पेमेंट टर्मिनल VLAN 10 पर हैं और गेस्ट WiFi VLAN 20 पर है। DNS फ़िल्टर केवल VLAN 20 पर लागू किया गया है। उन्हें अपने PCI DSS मूल्यांकनकर्ता के लिए क्या अतिरिक्त साक्ष्य दस्तावेज़ित करने चाहिए?
संकेत: PCI DSS आवश्यकता 1.3 विश्वसनीय और अविश्वसनीय नेटवर्क के बीच नेटवर्क एक्सेस कंट्रोल को कवर करती है।
मॉडल उत्तर देखें
IT निदेशक को दस्तावेज़ित करना चाहिए: 1. फ़ायरवॉल नियम जो यह पुष्टि करते हैं कि VLAN 10 (कार्डधारक डेटा वातावरण) को VLAN 20 (गेस्ट नेटवर्क) से एक्सेस नहीं किया जा सकता है, जो PCI DSS आवश्यकता 1.3 को पूरा करता है। 2. DHCP कॉन्फ़िगरेशन जो दिखाता है कि VLAN 10 डिवाइस आंतरिक DNS रिज़ॉल्वर का उपयोग करते हैं, न कि क्लाउड फ़िल्टरिंग इंजन का। 3. फ़ायरवॉल नियम जो VLAN 20 से गैर-अनुमोदित IPs पर आउटबाउंड पोर्ट 53 को ब्लॉक करते हैं, जो लागू की गई DNS फ़िल्टरिंग को प्रदर्शित करते हैं। 4. DNS फ़िल्टर नीति दस्तावेज़ जो VLAN 20 पर सक्रिय मैलवेयर और बॉटनेट ब्लॉकिंग श्रेणियों को दिखाते हैं। 5. DNS फ़िल्टर लॉग जो ब्लॉक की गई क्वेरी घटनाओं को दिखाते हैं, यह प्रदर्शित करते हुए कि नियंत्रण सक्रिय है और इसकी निगरानी की जा रही है।
अक्सर पूछे जाने वाले प्रश्न
How does enterprise DNS filtering protect guest and corporate WiFi networks?
Enterprise DNS filtering secures networks at the resolution layer before an HTTP or TCP connection is established. When a user or background application requests an IP address for a domain, the recursive resolver evaluates the query against real-time threat intelligence. Malicious domains associated with malware, ransomware command-and-control (C2), or phishing are instantly sinkholed, protecting unmanaged guest devices and corporate assets with negligible latency.
How does DNS filtering prevent DNS-over-HTTPS (DoH) and DNS-over-TLS (DoT) security bypasses?
Modern mobile devices and browsers often default to encrypted DoH or DoT, which bypasses local network DNS forwarders. Enterprise venues counter this by blocking outbound TCP port 853 (DoT) and enforcing Layer 7 firewall rules or Access Control Lists (ACLs) that drop traffic to known public DoH resolver IPs (such as Cloudflare 1.1.1.1 and Google 8.8.8.8), forcing client devices to use the venue protective DNS resolver.
What is the difference between recursive DNS resolution and Anycast protective DNS filtering?
Standard recursive DNS queries travel through multi-tier root and authoritative nameservers without security evaluation, exposing networks to poisoned cache entries and malicious destinations. Anycast protective DNS routes queries to globally distributed Anycast data center nodes that cross-reference domains against real-time threat feeds, returning cached results in under 15ms while neutralizing cyber threats and policy violations at the edge.
How does DNS filtering enforce CIPA (Children's Internet Protection Act) compliance across venues?
Under CIPA and educational safe-browsing mandates, venues providing public access must block visual depictions of obscenity, child sexual abuse material (CSAM), and harmful content. Protective DNS enforces these requirements network-wide without installing device certificates or endpoint software, categorizing billions of domains and enforcing Google and YouTube SafeSearch restrictions across all connected devices.
Can DNS filtering reduce venue internet bandwidth consumption and firewall compute load?
Yes. By blocking malicious payload downloads, high-bandwidth streaming domains, and intrusive ad-tracking networks at the initial DNS lookup phase, the network prevents large TCP payload transfers before they start. Venues deploying protective DNS typically observe a 6% to 12% reduction in overall WAN traffic and substantially reduced deep-packet inspection (DPI) processing load on edge firewalls.
How does Purple Shield integrate with existing enterprise routers, access points, and captive portals?
Purple Shield operates independently of access point hardware, integrating directly via DHCP nameserver assignment or DNS forwarders on Cisco Meraki, HPE Aruba, Fortinet, Ruckus, and Ubiquiti systems. For guest WiFi, it pairs with Purple Captive Portals to enforce strict pre-authentication walled gardens, allowing authentication traffic while shielding the venue from unauthorized outbound browsing.
इस श्रृंखला में आगे पढ़ें
CIPA अनुपालन: वेन्यू ऑपरेटरों के लिए अनुपालन चेकलिस्ट
आप यह तय कर सकेंगे कि CIPA आपके WiFi को बाध्य करता है या नहीं, फिर नेटवर्क को विभाजित करें, DNS को Purple Shield के माध्यम से रूट करें और बाईपास मार्गों को बंद करें। आपको यह भी पता चल जाएगा कि Form 486 या Form 479 प्रमाणन के लिए कौन से साक्ष्य रखने हैं। चेकलिस्ट प्रत्येक आवश्यकता के लिए एक मालिक सौंपती है, ताकि आपके अगले फंडिंग वर्ष के प्रमाणन में कुछ भी न छूटे।
WPA3 transition mode कनेक्शन विफलताएं: Cisco Meraki, HPE Aruba और Ruckus के लिए एक डिप्लॉयमेंट चेकलिस्ट
इस चेकलिस्ट का उपयोग यह पता लगाने के लिए करें कि डिवाइस WPA3 SAE transition mode SSID पर क्यों विफल हो रहे हैं और इसे Cisco Meraki, HPE Aruba या Ruckus पर ठीक करें। आप 802.11 स्टेटस कोड को कारणों से मिलाएंगे, PMF, 802.11r और 6GHz समस्याओं को अलग करेंगे, और यह तय करेंगे कि कब केवल-WPA3 SSID पर स्विच करना है।
SCEP के लिए एंटरप्राइज गाइड: स्वचालित कैंपस WiFi सुरक्षा के लिए सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल को लागू करना
यह तकनीकी संदर्भ गाइड SCEP का उपयोग करके एंटरप्राइज WiFi सर्टिफिकेट डिप्लॉयमेंट के लिए एक निश्चित आर्किटेक्चरल ब्लूप्रिंट और चरण-दर-चरण कार्यान्वयन रणनीति प्रदान करती है। इसमें SCEP और PKCS के बीच महत्वपूर्ण अंतर, सफलता के लिए आवश्यक सटीक डिप्लॉयमेंट अनुक्रम, और IT लीडर्स के लिए वास्तविक दुनिया की जोखिम न्यूनीकरण रणनीतियों को शामिल किया गया है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।