
सर्वोत्तम DNS filtering: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की कशा प्रकारे एंटरप्राइझ DNS filtering हे कनेक्शन स्थापित होण्यापूर्वीच, रेझोल्युशन लेयरवर दुर्भावनापूर्ण डोमेन्स ब्लॉक करून सार्वजनिक नेटवर्क सुरक्षित करते. हे IT संचालक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स टीम्सना डेप्युलॉयमेंट आर्किटेक्चर, फायरवॉल कॉन्फिगरेशन आणि आवश्यक कंप्लायन्स संदर्भ प्रदान करते जे त्यांना हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात Guest WiFi सुरक्षित करण्यासाठी आवश्यक आहेत. Purple Shield हे 80,000 पेक्षा जास्त लाईव्ह वेन्यूजमध्ये DNS स्तरावर मालवेअर, बॉटनेट्स आणि अयोग्य कंटेंट ब्लॉक करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
Enterprise DNS Filtering Sizing & Security Policy Advisor
Model real-world DNS query throughput, QPS spikes, malicious domain blocking rates, and CIPA compliance posture for guest and enterprise WiFi fleets with Purple Shield.
DNS Query Sizing & Edge Threat Mitigation Breakdown
Monthly WAN Bandwidth Savings
By sinkholing malware, malicious advertisements, and unauthorized streaming domains at the UDP resolution phase, the network prevents full TCP handshakes and payload downloads.
IT Administration Hours Saved
Managed threat intelligence feeds, no manual blocklist maintenance, and audit exports take repetitive resolver and firewall work off the service desk. The figure tracks the volume actually blocked, and is capped at 120 hours a month.
| Metric / Parameter | Current Model | Industry Benchmark | Status |
|---|---|---|---|
| Active Endpoint Concurrency | 3,825 devices | Peak concurrency 75%–90% | Sized |
| Resolver Response Latency | 12 ms | Target < 20 ms | Optimal |
| Total Monthly Queries Processed | 252,450,000 queries | High-density venue scale | Protected |
| DoH / DoT Bypass Containment | Active (Port 853 + ACL) | RFC 8484 / RFC 7858 block | Enforced |
कार्यकारी सारांश (Executive summary)
मोठ्या प्रमाणावरील सार्वजनिक नेटवर्क व्यवस्थापित करणाऱ्या IT लीडर्ससाठी, ब्राउझिंग वातावरण सुरक्षित करणे हा एक कार्यात्मक आदेश आहे, ही केवळ एक सोय नाही. हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक ठिकाणांमधील Guest WiFi हे मूळतःच अविश्वासू वातावरण असते. मजबूत नियंत्रणांशिवाय, हे मालवेअर वितरण, बॉटनेट क्रियाकलाप आणि अयोग्य सामग्रीमध्ये प्रवेश करण्याचे माध्यम बनते, ज्यामुळे ब्रँडच्या प्रतिष्ठेला हानी पोहोचते आणि अनुपालन (compliance) धोक्यात येते.
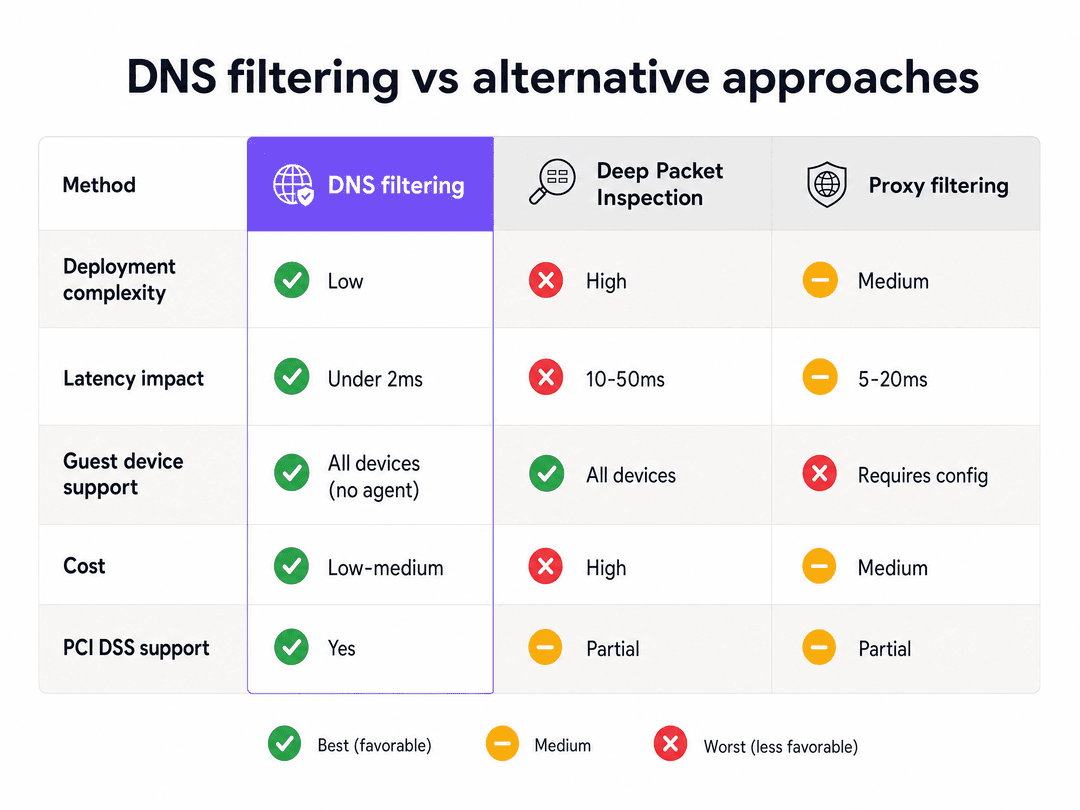
DNS filtering हे नेटवर्कच्या कडेवर (network edge) सामग्री धोरण लागू करण्यासाठी आणि धोके रोखण्यासाठी सर्वात कार्यक्षम यंत्रणा आहे. संसाधन-केंद्रित असणाऱ्या Deep Packet Inspection (DPI) च्या विरुद्ध, DNS filtering कोणताही पेलोड देवाणघेवाण होण्यापूर्वी डोमेन रिझोल्यूशन विनंती अडवते. हे रीअल-टाइम थ्रेट इंटेलिजन्स विरुद्ध हलक्या वजनाच्या UDP पॅकेटचे मूल्यांकन करते आणि वैध IP पत्ता किंवा सिंकहोल परत करते, ज्यासाठी दोन मिलिसेकंदांपेक्षा कमी लेटन्सी लागते. यामुळे हजारो समवर्ती अनमॅनेज्ड उपकरणांना सेवा देणाऱ्या उच्च-घनता (high-density) वातावरणासाठी ही एकमेव व्यावहारिक सामग्री नियंत्रण पद्धत बनते.
या मार्गदर्शकामध्ये VLAN विभागणी, पोर्ट 53 सक्ती, Captive Portal एकत्रीकरण आणि DNS over HTTPS (DoH) चुकवणे प्रतिबंध यासह वितरित एंटरप्राइझ ठिकाणांवर DNS filtering तैनात करण्यासाठी आवश्यक असलेल्या तांत्रिक संरचनेचा (technical architecture) समावेश आहे. हे PCI-DSS आणि GDPR च्या अनुपालनाला देखील संबोधित करते आणि हार्डवेअर बदलण्याची आवश्यकता नसताना Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks आणि Fortinet मधील विद्यमान हार्डवेअर स्टॅकमध्ये Purple Shield कसे समाकलित होते हे स्पष्ट करते.
तांत्रिक सखोल विश्लेषण: DNS filtering कसे कार्य करते
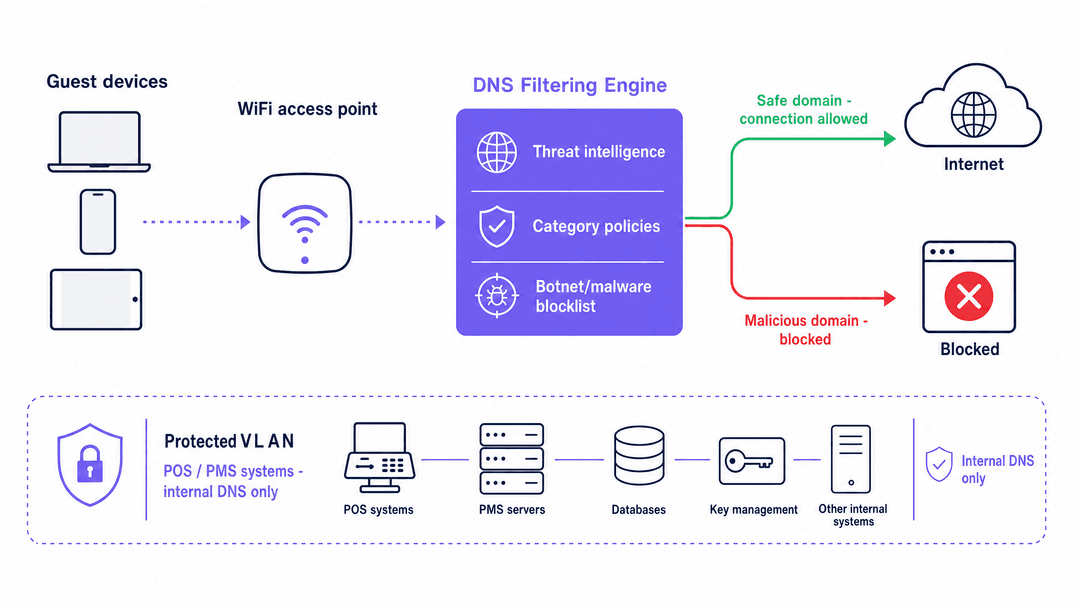
Domain Name System (DNS) मानवाने वाचण्यायोग्य डोमेन्सचे मशीन-वाचण्यायोग्य IP पत्त्यांमध्ये रूपांतर करते. प्रत्येक इंटरनेट कनेक्शनची सुरुवात DNS रिझोल्यूशन विनंतीने होते. मानक नेटवर्कमध्ये, उपकरणे ISP द्वारे नियुक्त केलेल्या डीफॉल्ट रिझॉल्व्हरला क्वेरी करतात. सुरक्षित संरचनेत, DHCP सर्व्हर गेस्ट VLAN वरील उपकरणांना धोरण-लागू (policy-enforced) DNS रिझॉल्व्हर नियुक्त करतो.
जेव्हा एखादे उपकरण या सुरक्षित रिझॉल्व्हरला क्वेरी करते, तेव्हा फिल्टरिंग इंजिन एकाच वेळी अनेक डेटा स्त्रोतांविरूद्ध डोमेनचे मूल्यांकन करते: रीअल-टाइम थ्रेट इंटेलिजन्स फीड्स, श्रेणी ब्लॉकलिस्ट (प्रौढ सामग्री, जुगार, पायरसी) आणि बॉटनेट कमांड-अँड-कंट्रोल डोमेन रजिस्ट्री. हा निर्णय मिलिसेकंदांमध्ये होतो.
डोमेन सुरक्षित असल्यास, इंजिन योग्य IP पत्ता परत करते आणि कनेक्शन सामान्यपणे पुढे सुरू राहते. जर डोमेन दुर्भावनायुक्त म्हणून चिन्हांकित केले गेले असेल किंवा तुमच्या स्वीकार्य वापर धोरणाचे उल्लंघन करत असेल, तर इंजिन एकतर नॉन-राउटेबल IP पत्ता परत करते (sinkholing) किंवा वापरकर्त्याला ब्रँडेड ब्लॉक पेजवर पुनर्निर्देशित करते. मुख्य मुद्दा: उपकरणाच्या आणि गंतव्य सर्व्हरच्या दरम्यान कोणताही डेटा पेलोड देवाणघेवाण होण्यापूर्वी हा हस्तक्षेप होतो.
कार्यप्रदर्शन आणि स्केलेबिलिटीचे फायदे
उच्च-घनतेच्या सार्वजनिक वातावरणासाठी DPI च्या तुलनेत DNS फिल्टरिंग आर्किटेक्चरली अधिक श्रेष्ठ आहे. DPI ला प्रत्येक पॅकेटच्या पेलोडची तपासणी करण्यासाठी नेटवर्क हार्डवेअरची आवश्यकता असते. स्टेडियम, कॉन्फरन्स सेंटर किंवा मोठ्या रिटेल इस्टेटसारख्या एकाच वेळी ५०,००० सक्रिय युजर्स असलेल्या ठिकाणी - DPI मुळे लक्षणीय लेटन्सी निर्माण होते आणि प्रत्येक तपासणी पॉईंटवर महागड्या, विशिष्ट हेतूने बनवलेल्या हार्डवेअरची आवश्यकता असते.
DNS फिल्टरिंग कनेक्शन लाइफसायकलच्या सुरुवातीलाच कार्यरत होते. हे एका लहान UDP पॅकेटचे मूल्यमापन करते. एकदा रिझोल्यूशन पूर्ण झाले की, डेटा थेट क्लायंट आणि डेस्टिनेशन सर्व्हर दरम्यान ट्रान्सफर होतो. फिल्टरिंग इंजिन डेटा पेलोडवर कधीही प्रक्रिया करत नाही. सक्रिय युजर्सची संख्या कितीही असली, तरी लेटन्सीचा प्रभाव सातत्याने दोन मिलिसेकंदांपेक्षा कमी राहतो.
DNS फिल्टरिंग कनेक्शन प्रस्थापित होण्यापूर्वीच कार्यरत होत असल्याने, ते प्रोटोकॉल-अज्ञेयवादी (protocol-agnostic) असते. ॲप्लिकेशन HTTP, HTTPS, FTP किंवा कस्टम पोर्ट वापरत असले, तरीही ते कनेक्शन्स ब्लॉक करते. URL-आधारित फिल्टरिंगच्या तुलनेत हा एक मोठा फायदा आहे, कारण ते केवळ HTTP/HTTPS ट्रॅफिकची तपासणी करते.
१०-दिवसांच्या थ्रेट डिटेक्शनचा फायदा
जुनी DNS सुरक्षा रिॲक्टिव्ह ब्लॅकलिस्टिंगवर अवलंबून असते: एखादे डोमेन हानीकारक म्हणून ओळखले जाते, मध्यवर्ती प्राधिकरणाकडे नोंदवले जाते, डेटाबेसमध्ये समाविष्ट केले जाते आणि अखेरीस तुमच्या फिल्टरमध्ये पाठवले जाते - या प्रक्रियेला काही दिवस लागू शकतात. आधुनिक मालवेअर मोहिमा या विलंबाचा गैरफायदा घेतात. हल्लेखोर नवीन डोमेन्सची नोंदणी करतात, २४ तासांच्या आत मोहीम राबवतात आणि ते कोणत्याही मानक ब्लॉकलिस्टमध्ये जाण्यापूर्वीच डोमेन सोडून देतात.
Purple Shield रिअल टाईममध्ये डोमेन नोंदणीचे पॅटर्न, IP प्रतिष्ठा आणि क्रिप्टोग्राफिक स्वाक्षऱ्यांचे विश्लेषण करण्यासाठी AI-चालित थ्रेट डिटेक्शनचा वापर करते. हा दृष्टिकोन पारंपारिक रिॲक्टिव्ह प्रदात्यांपेक्षा (Purple अंतर्गत डेटा, २०२६) १० दिवस जलद नवीन झिरो-डे धोके शोधून ब्लॉक करतो. ज्या वातावरणात गेस्ट डिव्हाइसवरील एका हानीकारक लिंकमुळे रॅन्समवेअरचा धोका उद्भवू शकतो, तिथे हा डिटेक्शन कालावधी अत्यंत महत्त्वाचा ठरतो.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: आर्किटेक्चर आणि डिप्लॉयमेंट
योग्य रीतीने DNS फिल्टरिंग लागू करण्यासाठी DHCP, फायरवॉल आणि captive portal या तीन स्तरांवर अचूक नेटवर्क कॉन्फिगरेशन आवश्यक आहे.
पायरी १: VLAN सेगमेंटेशन
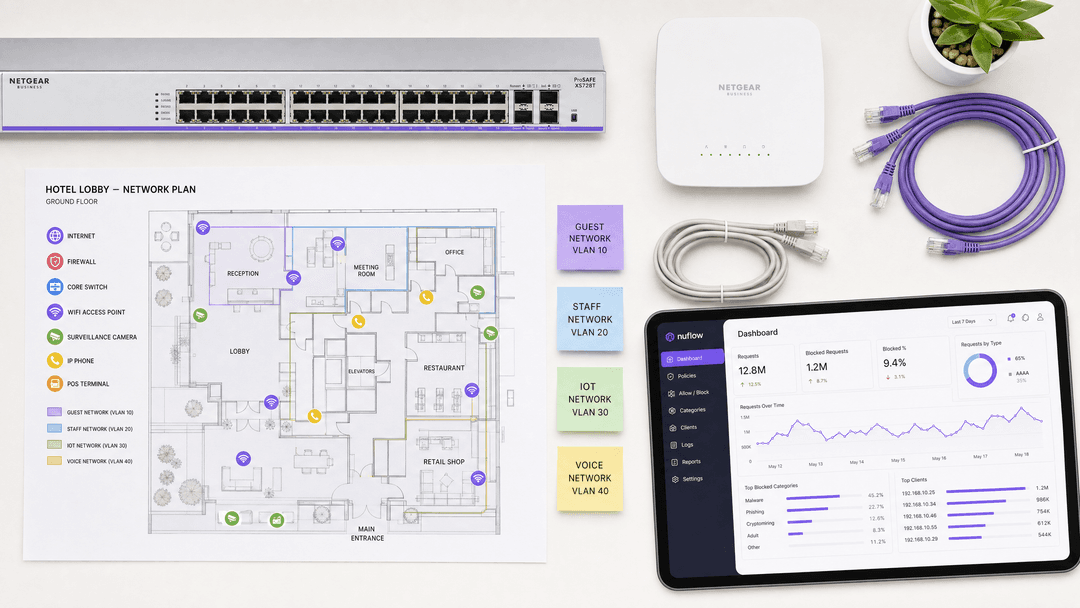
तुमच्या नेटवर्कचे असे सेगमेंट करा जेणेकरून गेस्ट ट्रॅफिक ऑपरेशनल सिस्टम्सपासून वेगळे राहील. गेस्ट डिव्हाइसेसना एका समर्पित VLAN वर (उदा. VLAN २०) ठेवा आणि POS टर्मिनल्स, प्रॉपर्टी मॅनेजमेंट सिस्टम्स आणि स्टाफ डिव्हाइसेसना अंतर्गत DNS रिझोल्व्हर्ससह स्वतंत्र VLANs वर ठेवा. हे सुनिश्चित करते की तुमचे DNS फिल्टरिंग पॉलिसी केवळ विश्वास नसलेल्या गेस्ट ट्रॅफिकवर लागू होईल आणि ऑपरेशनल सिस्टम्समध्ये कोणताही अडथळा आणणार नाही.
हे सेगमेंटेशन PCI DSS आवश्यकता १.३ चे देखील पालन करते, जी कार्डहोल्डर डेटा पर्यावरण असुरक्षित नेटवर्कपासून वेगळे ठेवणे अनिवार्य करते. गेस्ट WiFi ने कधीही पेमेंट इन्फ्रास्ट्रक्चरसोबत VLAN शेअर करू नये.
पायरी २: DHCP स्कोप कॉन्फिगरेशन
क्लाउड DNS फिल्टरिंग सेवेचे IP ॲड्रेस प्रायमरी आणि सेकंडरी DNS सर्व्हर म्हणून असाइन करण्यासाठी गेस्ट VLAN साठी DHCP स्कोप कॉन्फिगर करा. हे सुनिश्चित करते की गेस्ट नेटवर्कमध्ये सामील होणाऱ्या प्रत्येक डिव्हाइसला योग्य रिझॉल्व्हर आपोआप मिळेल.
पायरी ३: फायरवॉलवर पोर्ट ५३ अंमलबजावणी (Port 53 enforcement)
केवळ DHCP असाइनमेंट पुरेसे नाही. एखादा युझर त्यांचे डिव्हाइस मॅन्युअली कॉन्फिगर करून, Google (8.8.8.8) किंवा Cloudflare (1.1.1.1) सारखा पब्लिक रिझॉल्व्हर वापरून DHCP ने दिलेले DNS सेटिंग्ज ओव्हरराइड करू शकतो. मालवेअर बऱ्याचदा नेटवर्क कंट्रोल्स पूर्णपणे बायपास करण्यासाठी DNS सेटिंग्ज हार्डकोड करतात.
तुम्ही एक फायरवॉल नियम लागू केला पाहिजे जो गेस्ट VLAN कडून तुमच्या नियुक्त केलेल्या फिल्टरिंग सर्व्हर व्यतिरिक्त इतर कोणत्याही IP ॲड्रेसवर पोर्ट ५३ (UDP आणि TCP दोन्ही) वरील सर्व आऊटबाउंड ट्रॅफिक ड्रॉप करेल. हे DNS फिल्टरला केवळ एक सल्लागार नियंत्रण न ठेवता सक्तीने लागू केलेले नियंत्रण बनवते.
पायरी ४: DNS over HTTPS (DoH) कमी करणे
आधुनिक ब्राउझर आणि ॲप्लिकेशन्स अधिकाधिक DoH वापरत आहेत, जे पोर्ट ४४३ वरील मानक HTTPS ट्रॅफिकमध्ये DNS क्वेरी एनक्रिप्ट करतात. हे पोर्ट ५३ इंटरसेप्शन पूर्णपणे बायपास करते. कव्हरेज राखण्यासाठी, प्रमुख DoH प्रोव्हाइडर्सचे ज्ञात IP ॲड्रेस रेंज ब्लॉक करण्यासाठी तुमची फायरवॉल कॉन्फिगर करा. हे क्लायंट डिव्हाइसेसना मानक अनएनक्रिप्टेड DNS कडे परत जाण्यास भाग पाडते, ज्याची तुमची फिल्टरिंग इंजिन तपासणी करू शकते. NIST SP 800-81r3 (मार्च २०२६ मध्ये प्रकाशित) विशेषतः एंटरप्राइझ DNS सुरक्षा विचारात घेण्यासारखी बाब म्हणून DoH ला संबोधित करते.
पायरी ५: Captive Portal वॉल्ड गार्डन कॉन्फिगरेशन
तुम्ही गेस्ट ऑथेंटिकेशनसाठी Captive Portal चालवत असल्यास, कोणतीही ब्लॉकिंग पॉलिसी लागू करण्यापूर्वी तुम्ही Walled Garden कॉन्फिगर केले पाहिजे. Walled Garden ही अशा डोमेन्सची यादी आहे ज्यांवर डिव्हाइसेस ऑथेंटिकेट होण्यापूर्वी प्रवेश करू शकतात. यामध्ये Captive Portal कार्य करण्यासाठी आवश्यक असलेल्या सर्व डोमेन्सचा समावेश असावा: तुमच्या पोर्टलचे स्वतःचे डोमेन, कोणतेही आयडेंटिटी प्रोव्हाइडर्स (Microsoft Entra ID, Okta, Google Workspace), आणि कोणतेही सोशल लॉगिन OAuth एंडपॉइंट्स.
ऑथेंटिकेशनपूर्वी हे डोमेन ब्लॉक केल्यास, युझर्स लॉगिन फ्लो पूर्ण करू शकत नाहीत. याचा परिणाम खराब ऑनबोर्डिंग अनुभवात आणि नाराज पाहुण्यांमध्ये होतो. आधी Walled Garden कॉन्फिगर करा, त्यानंतर तुमची कंटेंट फिल्टरिंग पॉलिसी केवळ ऑथेंटिकेट झालेल्या सेशन्सवर लागू करा.
SSID आर्किटेक्चर आणि गेस्ट WiFi, स्टाफ WiFi, आणि IoT नेटवर्क्स कसे संरचित केले जावेत याबद्दल अधिक माहितीसाठी, Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi पहा.
सर्वोत्तम पद्धती: पॉलिसी डिझाइन आणि सतत व्यवस्थापन
कॅटेगरीनुसार ब्लॉकिंग
तुमची DNS फिल्टरिंग पॉलिसी वैयक्तिक डोमेन ब्लॉकलिस्टऐवजी कंटेंट कॅटेगरीनुसार आयोजित करा. कॅटेगरीमध्ये सामान्यतः खालील गोष्टींचा समावेश होतो: मालवेअर आणि फिशिंग, बॉटनेट कमांड-अँड-कंट्रोल, प्रौढ कंटेंट, जुगार, बेकायदेशीर स्ट्रीमिंग आणि पीअर-टू-पीअर फाइल शेअरिंग. कॅटेगरी-आधारित पॉलिसी राखणे सोपे असते आणि थ्रेट इंटेलिजन्स अपडेट्सनुसार नवीन डोमेन्स आपोआप कॅप्चर होतात.
थ्रेट इंटेलिजन्स अपडेटची वारंवारता
अशा DNS filtering प्रदात्याची निवड करा जो थ्रेट इंटेलिजन्स रिअल टाईम किंवा जवळजवळ रिअल टाईममध्ये अपडेट करतो. आधुनिक फास्ट - फ्लक्स मालवेअर मोहिमांविरूद्ध दररोज अपडेट होणाऱ्या स्टॅटिक ब्लॉकलिस्ट अपुऱ्या आहेत. Purple Shield आपले थ्रेट इंटेलिजन्स सतत अपडेट करत राहते, जे रिॲक्टिव्ह प्रदात्यांच्या तुलनेत १० दिवसांचा फायदा देणारे AI-driven डिटेक्शन प्रतिबिंबित करते.
हार्डवेअर - अज्ञेयवादी (Hardware-agnostic) डिप्लॉयमेंट
Purple Shield क्लाउड ओव्हरले म्हणून कार्य करते, याचा अर्थ ते हार्डवेअर बदलल्याशिवाय तुमच्या विद्यमान ॲक्सेस पॉइंट इन्फ्रास्ट्रक्चरसह एकत्रित होते. हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, आणि Fortinet सोबत सुसंगत आहे. फिल्टरिंग पॉलिसी DNS लेयरवर लागू केली जाते, त्यामुळे ॲक्सेस पॉइंट हार्डवेअरला फक्त DNS क्वेरी योग्य रिझॉल्व्हरकडे फॉरवर्ड कराव्या लागतात.
ॲनालिटिक्स आणि रिपोर्टिंग
DNS filtering तपशीलवार क्वेरी लॉग जनरेट करते जे नेटवर्क वर्तनाची दृश्यमानता प्रदान करतात. ट्रेंड ओळखण्यासाठी या लॉग्सचा वापर करा: एखाद्या विशिष्ट ॲक्सेस पॉइंटवरून ब्लॉक केलेल्या फिशिंग प्रयत्नांमधील वाढ हा टार्गेटेड हल्ल्याचा संकेत असू शकतो. ब्लॉक केलेल्या कॅटेगरी रिपोर्टचे नियमित पुनरावलोकन देखील अनुपालन ऑडिटला समर्थन देते, ज्यामुळे PCI-DSS मूल्यांकनकर्ते आणि GDPR ऑडिटर्सना हे सिद्ध होते की तुमच्याकडे सक्रिय नियंत्रणे अस्तित्वात आहेत.
सुरक्षा इव्हेंट्स आणि नेटवर्क परफॉर्मन्समध्ये युनिफाइड व्हिजिबिलिटी प्रदान करण्यासाठी Purple चे WiFi Analytics प्लॅटफॉर्म Shield सोबत एकत्रित होते.
ट्रबलशूटिंग आणि जोखीम कमी करणे
कस्टम DNS द्वारे फिल्टर बायपास
लक्षण: ब्लॉक केली पाहिजेत अशी सामग्री युजर्स पाहू शकत असल्याचा अहवाल देतात. फायरवॉल लॉग गेस्ट VLAN कडून 8.8.8.8 किंवा 1.1.1.1 वर DNS क्वेरी दाखवतात.
कारण: फायरवॉलवर पोर्ट ५३ ब्लॉक केलेले नाही. युजर्स DHCP-असाइन केलेल्या DNS सेटिंग्ज ओव्हरराइड करत आहेत.
उपाय: गेस्ट VLAN कडून तुमच्या फिल्टरिंग इंजिनशिवाय इतर कोणत्याही IP कडे जाणारे सर्व आउटबाउंड UDP/TCP पोर्ट ५३ ट्रॅफिक ड्रॉप करणारा फायरवॉल नियम लागू करा.
कॅप्टिव्ह पोर्टल ऑथेंटिकेशन अयशस्वी होणे
लक्षण: गेस्ट लॉगिन प्रक्रिया पूर्ण करू शकत नाहीत. Captive Portal पेज लोड होण्यास अपयशी ठरते किंवा सोशल लॉगिन बटणे प्रतिसाद देत नाहीत.
कारण: DNS फिल्टर ऑथेंटिकेशन होण्यापूर्वीच आयडेंटिटी प्रदाता डोमेन्स ब्लॉक करत आहे. Microsoft Entra ID, Google Workspace किंवा तुमच्या पोर्टलचे स्वतःचे डोमेन ब्लॉक केलेल्या कॅटेगरी सूचीमध्ये आहे.
उपाय: तुमच्या Walled Garden कॉन्फिगरेशनचे ऑडिट करा. प्री - ऑथेंटिकेशन अलाउलिस्टमध्ये सर्व आवश्यक ऑथेंटिकेशन डोमेन्स जोडा. पॉलिसी बदल लागू करण्यापूर्वी स्टेजिंग एन्व्हायरमेंटमध्ये संपूर्ण लॉगिन फ्लोची चाचणी घ्या.
DoH बायपास
लक्षण: उच्च नेटवर्क वापरा असूनही DNS फिल्टर लॉग कमी क्वेरी व्हॉल्यूम दर्शवतात. काही डिव्हाइसेस फिल्टरिंग पूर्णपणे बायपास करत असल्याचे दिसते.
कारण: ब्राउझर किंवा ॲप्लिकेशन्स DoH वापरत आहेत, जे पोर्ट ४४३ वरून बाह्य रिझॉल्व्हर्सकडे एनक्रिप्टेड DNS क्वेरी पाठवतात.
उपाय: फायरवॉलवर प्रमुख DoH प्रदात्यांचे ज्ञात IP रेंजेस ब्लॉक करा. ज्ञात DoH रिझॉल्व्हर IP वरील HTTPS कनेक्शन्सचे निरीक्षण करून कव्हरेजची पडताळणी करा.
ऑपरेशनल VLAN विस्कळीत होणे
लक्षण: DNS फिल्टर डिप्लॉयमेंटनंतर POS टर्मिनल्स किंवा प्रॉपर्टी मॅनेजमेंट सिस्टीमची कनेक्टिव्हिटी खंडित होते.
कारण: DNS फिल्टरिंग पॉलिसी चुकीच्या VLAN वर लागू केली गेली आहे, किंवा DHCP ऑपरेशनल डिव्हाइसेसना क्लाउड DNS रिझॉल्व्हर नियुक्त करत आहे.
निवारण: सर्व स्विच पोर्ट्स आणि ॲक्सेस पॉइंट्सवर VLAN टॅगिंगची पडताळणी करा. ऑपरेशनल डिव्हाइस VLANs केवळ अंतर्गत DNS रिझॉल्व्हर्स वापरण्यासाठी कॉन्फिगर केले असल्याची खात्री करा.
ROI आणि व्यावसायिक प्रभाव
DNS फिल्टरिंग तीन आयामांमध्ये मोजण्यायोग्य परतावा (ROI) प्रदान करते.
बँडविड्थ रिक्लमेशन (Bandwidth reclamation): बेकायदेशीर स्ट्रीमिंग, पीअर-टू-पीअर शेअरिंग आणि स्वयंचलित बॉटनेट ट्रॅफिक ब्लॉक केल्याने लक्षणीय बँडविड्थ परत मिळते. हॉटेलच्या वातावरणात, हे गेस्ट VLAN वापर २०-४०% ने कमी करू शकते, ज्यामुळे सर्किट अपग्रेडची आवश्यकता नसतानाही कायदेशीर वापरकर्त्यांसाठी कार्यप्रदर्शन सुधारते.
अनुपालन खर्च कपात (Compliance cost reduction): सक्रिय DNS-स्तरीय नियंत्रणे प्रदर्शित केल्याने PCI DSS मूल्यांकनांची व्याप्ती आणि खर्च कमी होतो. हे GDPR कलम ३२ (डेटा सुरक्षा सुनिश्चित करण्यासाठी तांत्रिक उपाय) साठी दस्तऐवजीकरण पुरावा देखील प्रदान करते आणि मालवेअर संरक्षणासाठी Cyber Essentials प्रमाणन आवश्यकतांना समर्थन देते.
ब्रँड आणि दायित्व संरक्षण (Brand and liability protection): रिटेल आणि आदरातिथ्य (hospitality) वातावरणात कौटुंबिक-अनुकूल ब्राउझिंग धोरणे लागू केल्याने अयोग्य सामग्रीचे सार्वजनिक प्रदर्शन रोखले जाते. लहान मुलांना सेवा देणाऱ्या ठिकाणी - शॉपिंग सेंटर्स, फॅमिली हॉटेल्स, स्टेडियम्स - हे अनेक अधिकारक्षेत्रांमध्ये ब्रँडची आवश्यकता आणि कायदेशीर विचार दोन्ही आहे.
क्षेत्र-विशिष्ट उपयोजन मार्गदर्शनासाठी, Hospitality, Retail, Healthcare, आणि Transport साठी आमची उद्योग पृष्ठे पहा.
महत्वाच्या व्याख्या
DNS filtering
एक सुरक्षा तंत्र जे डोमेन रिझोल्यूशन विनंत्या अडवते आणि कनेक्शनला अनुमती देण्यापूर्वी किंवा ब्लॉक करण्यापूर्वी थ्रेट इंटेलिजन्स फीड्स आणि कंटेंट पॉलिसींच्या आधारे त्यांचे मूल्यांकन करते.
सार्वजनिक नेटवर्कवरील अनमॅनेज्ड गेस्ट डिव्हाइसेससाठी प्राथमिक कंटेंट नियंत्रण पद्धत. यासाठी कोणत्याही एंडपॉइंट एजंटची आवश्यकता नसते.
Sinkholing
एखाद्या दुर्भावनापूर्ण डोमेनसाठी DNS क्वेरीच्या प्रत्युत्तरात नॉन-राउटेबल IP ॲड्रेस (जसे की 0.0.0.0) परत करणे, जेणेकरून डिव्हाइसला कनेक्शन स्थापित करण्यापासून रोखता येईल.
मैलवेअरला त्याचा शोध लागल्याची चेतावणी न देता बॉटनेट कमांड आणि कंट्रोल ट्रॅफिक शांतपणे ब्लॉक करण्यासाठी वापरले जाते.
Walled Garden
एक मर्यादित प्री-ऑथेंटिकेशन नेटवर्क वातावरण जे वापरकर्त्याने captive portal लॉगिन प्रक्रिया पूर्ण करण्यापूर्वी मंजूर डोमेन्सच्या विशिष्ट संचात प्रवेश करण्याची अनुमती देते.
ऑथेंटिकेशन अपयश टाळण्यासाठी यामध्ये सर्व आयडेंटिटी प्रदाता डोमेन्स (Microsoft Entra ID, Google Workspace, Okta) आणि captive portal ॲसेट्स समाविष्ट असणे आवश्यक आहे.
DNS over HTTPS (DoH)
एक प्रोटोकॉल जो पोर्ट 443 वरील मानक HTTPS ट्रॅफिकमध्ये DNS क्वेरी एन्क्रिप्ट करतो, ज्यामुळे नेटवर्क स्तरावरील तपासणीपासून गंतव्य डोमेन लपवले जाते.
आधुनिक ब्राउझरमध्ये डीफॉल्टनुसार वाढत्या प्रमाणात वापरले जाते. DNS फिल्टरिंग कव्हरेज राखण्यासाठी DoH प्रदाता IP श्रेणींना फायरवॉल स्तरावर ब्लॉक करणे आवश्यक आहे.
VLAN segmentation
802.1Q टॅगिंगचा वापर करून एकाच भौतिक नेटवर्कला एकाधिक वेगळ्या लॉजिकल नेटवर्कमध्ये विभाजित करणे.
कार्यरत प्रणालींपासून गेस्ट ट्रॅफिक वेगळे करण्यासाठी अत्यंत महत्त्वपूर्ण आहे. PCI DSS आवश्यकता 1.3 नुसार कार्डधारक डेटा वातावरण गेस्ट WiFi सह अविश्वासू नेटवर्कपासून वेगळे असणे अनिवार्य आहे.
Captive portal
एक वेब पृष्ठ ज्याच्याशी डिव्हाइसेसनी पूर्ण नेटवर्क प्रवेश मिळवण्यापूर्वी संवाद साधणे आवश्यक आहे, ज्याचा वापर ऑथेंटिकेशन, सेवा अटींची स्वीकृती आणि फर्स्ट पार्टी डेटा संकलनासाठी केला जातो.
DNS फिल्टरिंगसह अचूकपणे कार्य करण्यासाठी काळजीपूर्वक Walled Garden कॉन्फिगरेशन आवश्यक आहे.
Deep Packet Inspection (DPI)
एक नेटवर्क फिल्टरिंग पद्धत जी तपासणी बिंदूवर पॅकेट्सच्या संपूर्ण पेलोडची तपासणी करते, ज्यामुळे कंटेंट-अवेअर फिल्टरिंग सक्षम होते परंतु प्रक्रिया करण्यासाठी लक्षणीय वेळ लागतो.
लेटन्सी आणि हार्डवेअर खर्चामुळे जास्त गर्दी असलेल्या गेस्ट नेटवर्कसाठी अव्यवहार्य आहे. अनमॅनेज्ड डिव्हाइस वातावरणासाठी DNS फिल्टरिंग हा प्राधान्य दिलेला पर्याय आहे.
Threat intelligence feed
ज्ञात दुर्भावनापूर्ण IP ॲड्रेसेस, डोमेन्स आणि URL पॅटर्नचा सतत अपडेट केला जाणारा डेटाबेस, ज्याचा वापर रीअल-टाइम DNS फिल्टरिंग निर्णय घेण्यासाठी केला जातो.
थ्रेट इंटेलिजन्स फीडची गुणवत्ता आणि अपडेटची वारंवारता यावर DNS फिल्टर नवीन झिरो-डे धोक्यांना किती लवकर प्रतिसाद देतो हे ठरते.
Zero-day domain
मैलवेअर किंवा फिशिंग मोहिमेमध्ये वापरले जाणारे एक नवीन नोंदणीकृत डोमेन जे कोणत्याही मानक ब्लॉकलिस्टवर दिसण्यापूर्वी वापरले जाते.
आधुनिक हल्ल्यांच्या मोहिमांमध्ये तात्पुरते डोमेन्स वापरले जातात जे 24 तासांपेक्षा कमी काळ सक्रिय असतात. AI संचालित थ्रेट डिटेक्शन अहवालांची वाट पाहण्याऐवजी नोंदणी पॅटर्नचे विश्लेषण करून हे डोमेन्स ओळखते.
सोडवलेली उदाहरणे
एक 400 खोल्यांची हॉटेल साखळी 12 प्रॉपर्टीजवर Guest WiFi तैनात करत आहे. ते कॅप्टिव्ह पोर्टल ऑथेंटिकेशनसाठी Microsoft Entra ID वापरतात आणि त्यांची प्रॉपर्टी मॅनेजमेंट सिस्टम (PMS) त्याच फिजिकल स्विच इन्फ्रास्ट्रक्चरवर चालते. DNS filtering सक्षम केल्यानंतर, तीन प्रॉपर्टीजवरील पाहुणे तक्रार करतात की ते लॉगिन प्रक्रिया पूर्ण करू शकत नाहीत. याचे मूळ कारण काय आहे आणि टीमने याचे निवारण कसे करावे?
याचे मूळ कारण अपूर्ण Walled Garden कॉन्फिगरेशन आहे. DNS फिल्टर पाहुण्यांनी ऑथेंटिकेट करण्यापूर्वीच Microsoft Entra ID ऑथेंटिकेशन डोमेन्स ब्लॉक करत आहे, ज्यामुळे एक कोंडी निर्माण झाली आहे जिथे पाहुणे लॉगिन पेज लोड करू शकत नाहीत. निवारणाचे टप्पे: 1. DNS filtering डॅशबोर्डमध्ये, एक प्री - ऑथेंटिकेशन पॉलिसी तयार करा जी login.microsoftonline.com, login.live.com आणि इतर कोणत्याही टेनंट - विशिष्ट डोमेन्ससह सर्व Microsoft Entra ID डोमेन्सना स्पष्टपणे परवानगी (allowlist) देते. 2. कॅप्टिव्ह पोर्टलचे स्वतःचे डोमेन आणि ते लोड करत असलेले कोणतेही CDN ॲसेट्स देखील परवानगी यादीत (allowlist) असल्याचे सत्यापित करा. 3. PMS VLAN (VLAN 10) हे अंतर्गत DNS रिझॉल्व्हर्स वापरण्यासाठी कॉन्फिगर केले आहे, क्लाउड फिल्टरिंग इंजिन नाही, याची खात्री करा. 4. केवळ गेस्ट VLAN (VLAN 20) वरील पोस्ट - ऑथेंटिकेशन सेशन्सवरच प्रतिबंधित कंटेंट ब्लॉकिंग पॉलिसी लागू करा. 5. समस्येचे निवारण बंद करण्यापूर्वी प्रत्येक प्रभावित प्रॉपर्टीवर संपूर्ण लॉगिन प्रक्रियेची चाचणी घ्या.
एक मोठी रिटेल साखळी 200 स्टोअर्स चालवते, ज्यामध्ये प्रत्येकी गेस्ट WiFi नेटवर्क आहे. त्यांची IT सुरक्षा टीम क्लाउड DNS फिल्टर तैनात करते आणि सर्व गेस्ट VLANs वर DHCP स्कोप अपडेट करते. दोन आठवड्यांनंतर, एका पेनिट्रेशन टेस्टमध्ये असे दिसून आले की 18% गेस्ट डिव्हाइसेस ज्ञात दुर्भावनापूर्ण डोमेन्स यशस्वीरित्या रिझॉल्व्ह करत आहेत. DNS फिल्टर लॉग्स या डिव्हाइसेसकडून कोणत्याही ब्लॉक केलेल्या क्वेरी दाखवत नाहीत. यामधील आर्किटेक्चरल त्रुटी काय आहे आणि त्यावर काय उपाय आहे?
त्रुटी अशी आहे की फायरवॉलवर पोर्ट 53 ब्लॉक केलेले नाही. ते 18% डिव्हाइसेस हार्डकोडेड रिझॉल्व्हर्स (8.8.8.8, 1.1.1.1) वापरून किंवा DNS over HTTPS चा वापर करून DHCP - असाइन केलेल्या DNS सर्व्हरना बायपास करत आहेत. त्यांच्या DNS क्वेरी कधीही फिल्टरिंग इंजिनपर्यंत पोहोचत नसल्यामुळे, लॉग्समध्ये कोणतीही ब्लॉक केलेली क्वेरी दिसत नाही. उपाय: 1. गेस्ट VLAN गेटवेवर एक फायरवॉल नियम लागू करा जो मंजूर केलेल्या फिल्टरिंग इंजिन IPs व्यतिरिक्त इतर कोणत्याही IP साठी पोर्ट 53 वरील सर्व आउटबाउंड UDP आणि TCP ट्रॅफिक ड्रॉप करेल. 2. एनक्रिप्टेड बायपास रोखण्यासाठी फायरवॉलवर प्रमुख DoH प्रदात्यांचे (Cloudflare, Google, NextDNS) IP रेंज शोधा आणि ब्लॉक करा. 3. कव्हरेजची पुष्टी करण्यासाठी पुन्हा पेनिट्रेशन टेस्ट चालवा. 4. नियम सक्रिय असल्याची खात्री करण्यासाठी पोर्ट 53 ट्रॅफिकसाठी फायरवॉल ड्रॉप लॉग्सचे निरीक्षण करा.
सराव प्रश्न
Q1. एक रिटेल साखळी 150 स्टोअरमध्ये क्लाउड DNS फिल्टर तैनात करते. फिल्टरिंग इंजिन IP नियुक्त करण्यासाठी ते सर्व गेस्ट VLANs वरील DHCP व्याप्ती अपडेट करतात. एका आठवड्यानंतर, स्टोअर व्यवस्थापक अहवाल देतात की ग्राहक अद्याप ब्लॉक केलेल्या कंटेंट कॅटेगरीमध्ये प्रवेश करू शकतात. DNS फिल्टर डॅशबोर्ड या स्टोअरमधून खूप कमी क्वेरी प्रमाण दर्शवतो. याचे बहुधा काय कारण असू शकते आणि त्याचे निराकरण काय आहे?
टीप: DHCP द्वारे नियुक्त केलेले सर्व्हर न वापरता एखादे डिव्हाइस DNS कसे रिझॉल्व्ह करू शकते याचा विचार करा.
नमुना उत्तर पहा
सर्वात संभाव्य कारण म्हणजे फायरवॉलवर आउटबाउंड पोर्ट 53 ब्लॉक केलेले नाही. डिव्हाइसेस DHCP-नियुक्त DNS सर्व्हर ऐवजी हार्डकोडेड सार्वजनिक रिझॉल्व्हर्स वापरत आहेत. डॅशबोर्डमधील कमी क्वेरी प्रमाण हे पुष्टी करते की क्वेरी फिल्टरिंग इंजिनपर्यंत पोहोचत नाहीत. याचे निराकरण म्हणजे गेस्ट VLAN कडून मंजूर फिल्टरिंग इंजिन IP व्यतिरिक्त इतर कोणत्याही IP वर पोर्ट 53 वरील सर्व आउटबाउंड UDP आणि TCP ट्रॅफिक ब्लॉक करणारा फायरवॉल नियम लागू करणे. याव्यतिरिक्त, एन्क्रिप्टेड DNS बायपास रोखण्यासाठी ज्ञात DoH प्रदाता IP श्रेणी ब्लॉक करा.
Q2. एक कॉन्फरन्स सेंटर पहिल्यांदाच DNS filtering तैनात करत आहे. ते त्यांच्या captive portal वर उपस्थितांच्या प्रमाणीकरणासाठी Google Workspace वापरतात. चाचणी दरम्यान, उपस्थित लोक लॉगिन प्रक्रिया पूर्ण करू शकत नाहीत - Google साइन-इन पेज लोड होण्यास अपयशी ठरते. कोणती कॉन्फिगरेशन पायरी चुकली होती आणि ती कशी दुरुस्त करावी?
टीप: डिव्हाइसला पूर्ण इंटरनेट प्रवेश मिळण्यापूर्वी ऑथेंटिकेशन होते. ऑथेंटिकेशन पूर्ण होण्यापूर्वी कोणती डोमेन्स पोहोचण्यायोग्य असणे आवश्यक आहे?
नमुना उत्तर पहा
DNS filtering पॉलिसी लागू करण्यापूर्वी Walled Garden कॉन्फिगर केले गेले नव्हते. उपस्थित लोक प्रमाणीकृत होण्यापूर्वी DNS फिल्टर Google Workspace ऑथेंटिकेशन डोमेन्स (accounts.google.com, oauth2.googleapis.com) ब्लॉक करत आहे. यावरील उपाय म्हणजे DNS filtering पॉलिसीमधील प्री-ऑथेंटिकेशन परवानगी सूचीमध्ये (allowlist) सर्व आवश्यक Google Workspace OAuth आणि ऑथेंटिकेशन डोमेन्स जोडणे हा आहे. captive portal चे स्वतःचे डोमेन आणि कोणतीही CDN ॲसेट्स देखील परवानगी सूचीमध्ये असणे आवश्यक आहे. ही निर्बंधात्मक कन्टेंट पॉलिसी केवळ ऑथेंटिकेशन नंतरच्या सेशन्सना लागू करा.
Q3. एक स्टेडियम IT टीम त्यांच्या ६०,००० क्षमतेच्या ठिकाणासाठी DNS filtering विरुद्ध Deep Packet Inspection चे मूल्यमापन करत आहे. पीक इव्हेंट्स दरम्यान नेटवर्क टीमला लेटन्सीची (latency) चिंता आहे. कोणती पद्धत अधिक योग्य आहे आणि का?
टीप: ६०,००० समवर्ती (concurrent) युजर्सच्या स्केलवर प्रत्येक पद्धतीच्या प्रोसेसिंग ओव्हरहेडचा विचार करा.
नमुना उत्तर पहा
DNS filtering हा योग्य पर्याय आहे. हे रिझोल्यूशन लेयरवर कार्य करते, कोणताही कनेक्शन स्थापित होण्यापूर्वी एका लाइटवेट UDP पॅकेटचे मूल्यमापन करते, ज्यामुळे समवर्ती युजर्सच्या संख्येचा फरक न पडता दोन मिलिसेकंदांपेक्षा कमी लेटन्सी जोडली जाते. DPI ला प्रत्येक पॅकेटचा संपूर्ण पेलोड तपासण्याची आवश्यकता असते, ज्यामुळे ६०,००० समवर्ती युजर्स असताना लक्षणीय लेटन्सी निर्माण होईल आणि प्रत्येक इन्स्पेक्शन पॉईंटवर अत्यंत महागड्या हार्डवेअरची आवश्यकता भासेल. DNS filtering हे प्रोटोकॉल-अज्ञेयवादी (protocol-agnostic) देखील आहे, जे कोणत्याही पोर्टवरील कनेक्शन्स ब्लॉक करते, तर DPI सहसा केवळ HTTP आणि HTTPS ट्रॅफिकपुरते मर्यादित असते.
Q4. एका हॉटेल ग्रुपचे IT संचालक त्यांच्या DNS filtering ची तैनात PCI DSS आवश्यकता पूर्ण करत असल्याची खात्री करू इच्छितात. त्यांचे पेमेंट टर्मिनल्स VLAN 10 वर आहेत आणि गेस्ट WiFi VLAN 20 वर आहे. DNS फिल्टर केवळ VLAN 20 ला लागू केले आहे. त्यांनी त्यांच्या PCI DSS मूल्यमापकासाठी कोणते अतिरिक्त पुरावे दस्तऐवजीकरण (document) केले पाहिजेत?
टीप: PCI DSS आवश्यकता १.३ मध्ये विश्वसनीय आणि अविश्वासू नेटवर्क्समधील नेटवर्क ऍक्सेस कंट्रोल्सचा समावेश आहे.
नमुना उत्तर पहा
IT संचालकांनी खालील गोष्टी दस्तऐवजीकरण कराव्यात: १. VLAN 10 (कार्डधारक डेटा एन्व्हायर्नमेंट) मध्ये VLAN 20 (गेस्ट नेटवर्क) वरून प्रवेश केला जाऊ शकत नाही याची पुष्टी करणारे फायरवॉल नियम, जे PCI DSS आवश्यकता १.३ चे समाधान करतात. २. VLAN 10 डिव्हाइसेस क्लाउड फिल्टरिंग इंजिनऐवजी अंतर्गत DNS रिझॉल्व्हर्स वापरतात हे दर्शवणारे DHCP कॉन्फिगरेशन. ३. युजर्स आणि मालवेअरना सानुकूल DNS सेटिंग्ससह फिल्टर बायपास करण्यापासून रोखण्यासाठी VLAN 20 वरून मान्यता नसलेल्या IPs कडे जाणाऱ्या आउटबाउंड पोर्ट ५३ ला ब्लॉक करणारे फायरवॉल नियम, जे सक्तीचे DNS filtering दर्शवतात. ४. VLAN 20 वरील सक्रिय मालवेअर आणि बॉटनेट ब्लॉकिंग श्रेणी दर्शवणारे DNS फिल्टर पॉलिसी दस्तऐवजीकरण. ५. हा कंट्रोल सक्रिय आहे आणि त्याचे परीक्षण केले जात आहे हे दर्शवणारे, ब्लॉक केलेले क्वेरी इव्हेंट्स दर्शवणारे DNS फिल्टर लॉग्स.
वारंवार विचारले जाणारे प्रश्न
How does enterprise DNS filtering protect guest and corporate WiFi networks?
Enterprise DNS filtering secures networks at the resolution layer before an HTTP or TCP connection is established. When a user or background application requests an IP address for a domain, the recursive resolver evaluates the query against real-time threat intelligence. Malicious domains associated with malware, ransomware command-and-control (C2), or phishing are instantly sinkholed, protecting unmanaged guest devices and corporate assets with negligible latency.
How does DNS filtering prevent DNS-over-HTTPS (DoH) and DNS-over-TLS (DoT) security bypasses?
Modern mobile devices and browsers often default to encrypted DoH or DoT, which bypasses local network DNS forwarders. Enterprise venues counter this by blocking outbound TCP port 853 (DoT) and enforcing Layer 7 firewall rules or Access Control Lists (ACLs) that drop traffic to known public DoH resolver IPs (such as Cloudflare 1.1.1.1 and Google 8.8.8.8), forcing client devices to use the venue protective DNS resolver.
What is the difference between recursive DNS resolution and Anycast protective DNS filtering?
Standard recursive DNS queries travel through multi-tier root and authoritative nameservers without security evaluation, exposing networks to poisoned cache entries and malicious destinations. Anycast protective DNS routes queries to globally distributed Anycast data center nodes that cross-reference domains against real-time threat feeds, returning cached results in under 15ms while neutralizing cyber threats and policy violations at the edge.
How does DNS filtering enforce CIPA (Children's Internet Protection Act) compliance across venues?
Under CIPA and educational safe-browsing mandates, venues providing public access must block visual depictions of obscenity, child sexual abuse material (CSAM), and harmful content. Protective DNS enforces these requirements network-wide without installing device certificates or endpoint software, categorizing billions of domains and enforcing Google and YouTube SafeSearch restrictions across all connected devices.
Can DNS filtering reduce venue internet bandwidth consumption and firewall compute load?
Yes. By blocking malicious payload downloads, high-bandwidth streaming domains, and intrusive ad-tracking networks at the initial DNS lookup phase, the network prevents large TCP payload transfers before they start. Venues deploying protective DNS typically observe a 6% to 12% reduction in overall WAN traffic and substantially reduced deep-packet inspection (DPI) processing load on edge firewalls.
How does Purple Shield integrate with existing enterprise routers, access points, and captive portals?
Purple Shield operates independently of access point hardware, integrating directly via DHCP nameserver assignment or DNS forwarders on Cisco Meraki, HPE Aruba, Fortinet, Ruckus, and Ubiquiti systems. For guest WiFi, it pairs with Purple Captive Portals to enforce strict pre-authentication walled gardens, allowing authentication traffic while shielding the venue from unauthorized outbound browsing.
या मालिकेमध्ये पुढे वाचा
CIPA compliance: venue operators साठी compliance checklist
तुमचे WiFi CIPA च्या बंधनात येते की नाही हे तुम्ही ठरवू शकाल, त्यानंतर नेटवर्कचे वर्गीकरण करू शकाल, Purple Shield द्वारे DNS रूट करू शकाल आणि बायपास मार्ग बंद करू शकाल. Form 486 किंवा Form 479 प्रमाणपत्रासाठी कोणते पुरावे ठेवावे हे देखील तुम्हाला समजेल. ही checklist प्रत्येक आवश्यकतेला एक मालक नियुक्त करते, जेणेकरून तुमच्या पुढील फंडिंग वर्षाच्या प्रमाणपत्रात काहीही सुटणार नाही.
WPA3 transition mode कनेक्शन बिघाड: Cisco Meraki, HPE Aruba आणि Ruckus साठी एक उपयोजन चेकलिस्ट
डिव्हाइसेस WPA3 SAE transition mode SSID वर का अयशस्वी होत आहेत याचे निदान करण्यासाठी आणि ते Cisco Meraki, HPE Aruba किंवा Ruckus वर दुरुस्त करण्यासाठी या चेकलिस्टचा वापर करा. तुम्ही 802.11 स्टेटस कोडचे त्यांच्या कारणांशी मिलान कराल, PMF, 802.11r आणि 6GHz च्या समस्या वेगळ्या कराल आणि फक्त WPA3-only SSID वर कधी स्थलांतरित व्हायचे ते ठरवाल.
SCEP चे एंटरप्राइझ मार्गदर्शक: स्वयंचलित कॅम्पस WiFi सुरक्षेसाठी Simple Certificate Enrollment Protocol उपयोजित करणे
हे तांत्रिक संदर्भ मार्गदर्शक SCEP चा वापर करून एंटरप्राइझ WiFi प्रमाणपत्र उपयोजनासाठी एक निश्चित आर्किटेक्चरल ब्लूप्रिंट आणि टप्प्याटप्प्याने अंमलबजावणी करण्याची रणनीती प्रदान करते. यामध्ये SCEP आणि PKCS मधील महत्त्वपूर्ण फरक, यशासाठी आवश्यक असलेला अचूक उपयोजन क्रम आणि IT नेत्यांसाठी प्रत्यक्ष व्यवहारातील जोखीम कमी करण्याच्या धोरणांचा समावेश आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.