
最佳 DNS filtering:企業必備的完整指南
本技術參考指南說明企業級 DNS filtering 如何在解析層阻擋惡意網域,在建立連線之前便能確保公共網路的安全。它為 IT 總監、網路架構師以及場域營運團隊提供了部署架構、防火牆設定以及合規背景,以便在餐旅、零售和公共部門環境中保護顧客 WiFi。Purple Shield 在 DNS 層級為超過 80,000 個實體場域阻擋惡意軟體、殭屍網路和不當內容。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業級 WiFi 安全指南 →
Enterprise DNS Filtering Sizing & Security Policy Advisor
Model real-world DNS query throughput, QPS spikes, malicious domain blocking rates, and CIPA compliance posture for guest and enterprise WiFi fleets with Purple Shield.
DNS Query Sizing & Edge Threat Mitigation Breakdown
Monthly WAN Bandwidth Savings
By sinkholing malware, malicious advertisements, and unauthorized streaming domains at the UDP resolution phase, the network prevents full TCP handshakes and payload downloads.
IT Administration Hours Saved
Managed threat intelligence feeds, no manual blocklist maintenance, and audit exports take repetitive resolver and firewall work off the service desk. The figure tracks the volume actually blocked, and is capped at 120 hours a month.
| Metric / Parameter | Current Model | Industry Benchmark | Status |
|---|---|---|---|
| Active Endpoint Concurrency | 3,825 devices | Peak concurrency 75%–90% | Sized |
| Resolver Response Latency | 12 ms | Target < 20 ms | Optimal |
| Total Monthly Queries Processed | 252,450,000 queries | High-density venue scale | Protected |
| DoH / DoT Bypass Containment | Active (Port 853 + ACL) | RFC 8484 / RFC 7858 block | Enforced |
執行摘要
對於管理大規模公共網路的 IT 領導者而言,確保瀏覽環境的安全是營運上的強制任務,而非可有可無的選項。在餐旅業、零售業和公共場所中,Guest WiFi 本質上是一個不被信任的環境。如果缺乏強大的控制措施,它就會成為惡意軟體散播、殭屍網路活動以及存取不當內容的管道,進而損害品牌商譽並帶來合規風險。
DNS 過濾是在網路邊緣執行內容策略和阻擋威脅最有效率的機制。與耗費資源的深層封包檢測 (DPI) 不同,DNS 過濾會在交換任何負載之前,攔截網域名稱解析請求。它會針對即時威脅情資評估輕量級的 UDP 封包,並回傳有效的 IP 位址或沉洞 (sinkhole),所增加的延遲不到兩毫秒。這使得它成為為數千台同時連線的未管理設備提供服務的高密度環境中,唯一實用的內容控制方法。
本指南涵蓋了在分散式企業場域中部署 DNS 過濾所需的技術架構,包括 VLAN 分段、port 53 強制執行、Captive Portal 整合以及防止 DNS over HTTPS (DoH) 規避。此外,本指南也探討了如何符合 PCI-DSS 與 GDPR 規範,並說明 Purple Shield 如何在不需要更換硬體的情況下,整合至 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme Networks 及 Fortinet 等現有的硬體架構中。
技術深度剖析:DNS 過濾如何運作
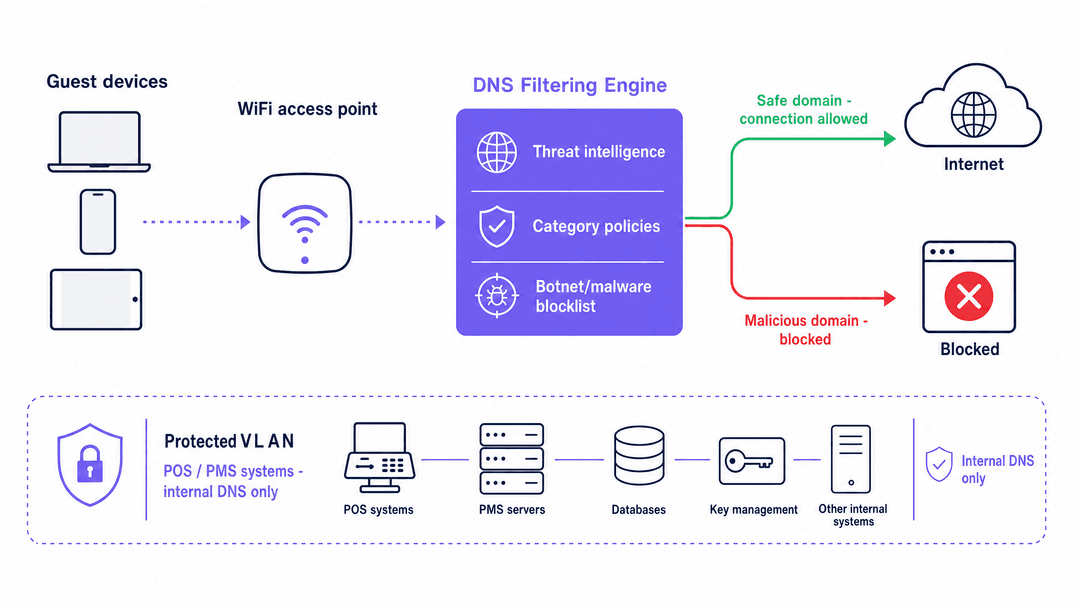
網域名稱系統 (DNS) 將人類可讀的網域翻譯成機器可讀的 IP 位址。每一次的網際網路連線都始於 DNS 解析請求。在標準網路中,設備會查詢 ISP 指派的預設解析器。在安全架構中,DHCP 伺服器會將執行策略的 DNS 解析器指派給 Guest VLAN 上的設備。
當設備查詢此安全解析器時,過濾引擎會同時針對多個資料來源評估該網域:即時威脅情資摘要、類別封鎖清單(成人內容、賭博、盜版)以及殭屍網路命令與控制網域登錄表。這項決策在毫秒內即可完成。
如果該網域安全無虞,引擎會回傳正確的 IP 位址,連線便能正常進行。如果該網域被標記為惡意或違反您認可的使用政策,引擎則會回傳一個無法路由的 IP 位址(沉洞),或是將使用者重導向至品牌專屬的封鎖頁面。關鍵點在於:此攔截干預發生在設備與目的地伺服器之間進行任何資料負載交換之前。
效能與規模優勢
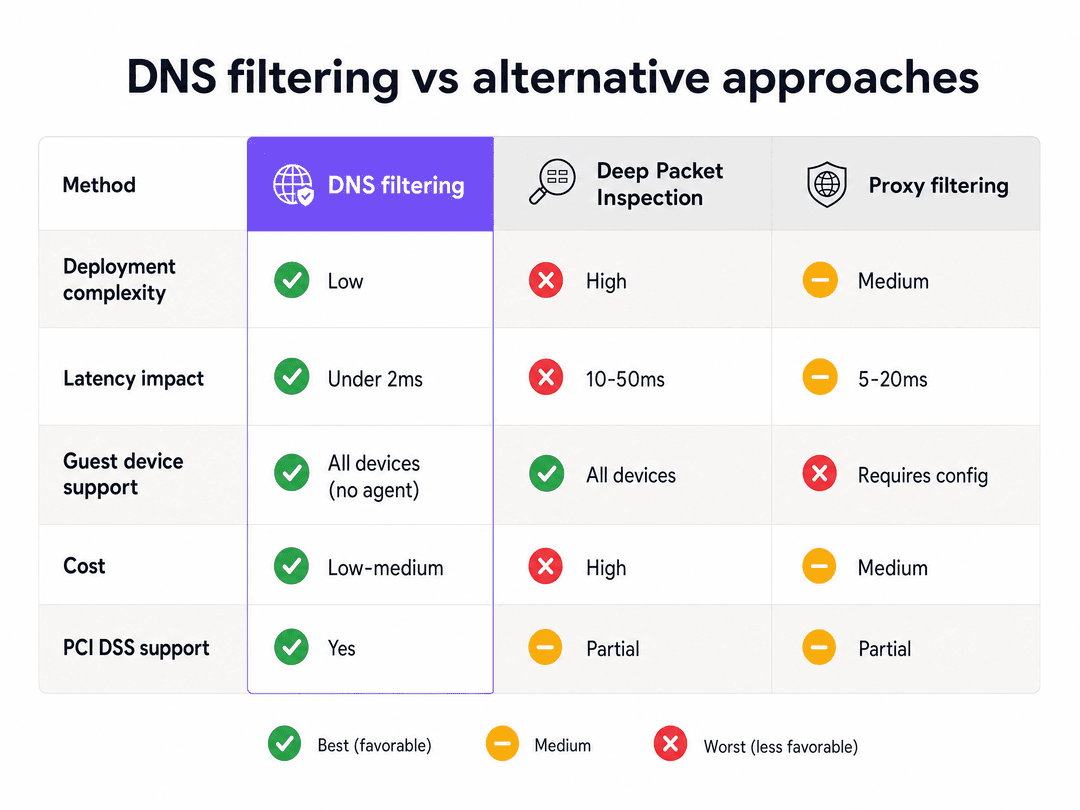
針對高密度的公共環境,DNS 過濾在架構上優於 DPI。DPI 需要網路硬體來檢查每個封包的負載。在一個擁有 50,000 名並行使用者的場所 - 體育場、會議中心或大型零售物業中 - DPI 會引入顯著的延遲,並且在每個檢查點都需要昂貴的專用硬體。
DNS 過濾在連線生命週期的起點運作。它僅評估單個輕量級 UDP 封包。一旦解析完成,數據就會直接在用戶端與目的地伺服器之間傳輸。過濾引擎絕不處理數據負載。無論並行使用者數量多少,延遲影響始終保持在兩毫秒以下。
由於 DNS 過濾在連線建立之前運作,因此它與協定無關。無論應用程式使用 HTTP、HTTPS、FTP 還是自訂連接埠,它都能阻擋連線。這與僅能檢查 HTTP/HTTPS 流量的網址型過濾相比,是一項顯著的優勢。
領先 10 天的威脅偵測優勢
傳統的 DNS 安全依賴於被動式黑名單:一個網域被識別為惡意網域、回報給中央機構、新增到資料庫中,並最終分發到您的篩選器 - 這個過程可能需要數天。現代惡意軟體活動正是利用了這種時間差。攻擊者註冊全新的網域,在 24 小時之內執行攻擊活動,並在該網域進入任何標準阻擋清單之前將其放棄。
Purple Shield 使用 AI 驅動的威脅偵測,即時分析網域註冊模式、IP 信譽和加密簽章。這種方法識別並阻擋新興零日威脅的速度,比傳統的被動式供應商快上 10 天(Purple 內部數據,2026年)。在訪客裝置上點擊單個惡意連結就可能導致勒索軟體的環境中,該偵測時間差在營運上具有重大意義。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南:架構與部署
正確部署 DNS 過濾需要在三個層級進行精確的網路配置:DHCP、防火牆和 Captive Portal。
步驟 1:VLAN 分段
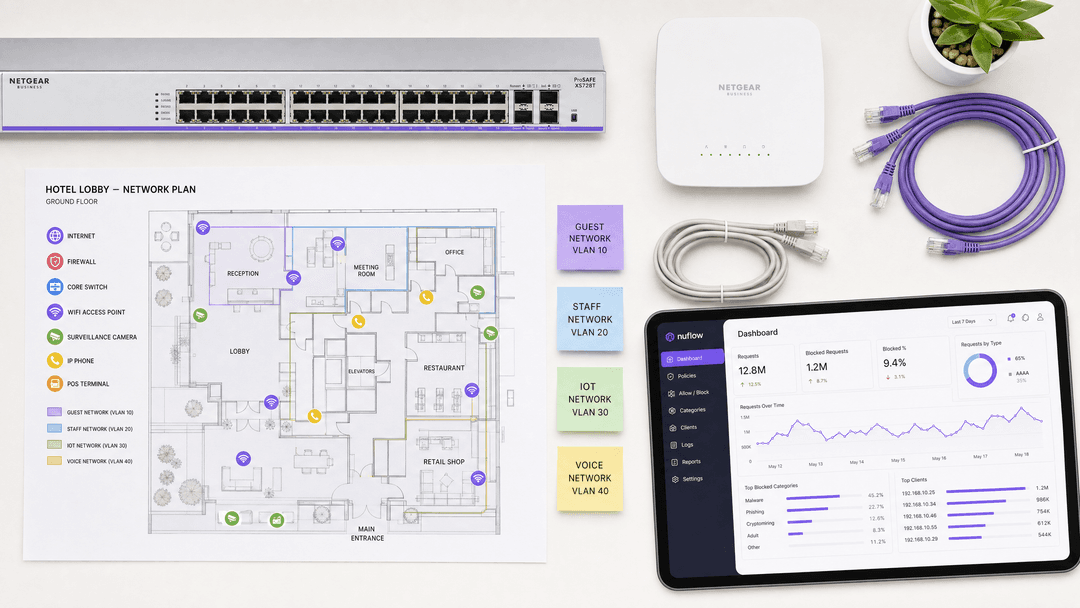
對您的網路進行分段,使訪客流量與營運系統隔離。將訪客裝置放置在專用 VLAN(例如 VLAN 20)上,並將 POS 終端、物業管理系統和員工裝置保留在具有內部 DNS 解析器的獨立 VLAN 上。這可確保您的 DNS 過濾策略僅適用於不受信任的訪客流量,且不會干擾營運系統。
此分段還符合 PCI DSS 需求 1.3 的規定,該規定要求將持卡人資料環境與不受信任的網路隔離。訪客 WiFi 絕不能與付款基礎設施共用 VLAN。
步驟 2:DHCP 範圍配置
為訪客 VLAN 設定 DHCP 範圍,將雲端 DNS 過濾服務的 IP 位址指定為主要與次要 DNS 伺服器。這可確保每個加入訪客網路的裝置都會自動接收到正確的解析器。
步驟 3:在防火牆強制執行 Port 53
僅靠 DHCP 分配是不夠的。使用者可以透過手動設定其裝置以使用 Google (8.8.8.8) 或 Cloudflare (1.1.1.1) 等公共解析器,來覆蓋 DHCP 提供的 DNS 設定。惡意軟體也經常寫死 DNS 設定,以完全繞過網路控制。
您必須實施一條防火牆規則,丟棄從訪客 VLAN 到您指定過濾伺服器以外之任何 IP 位址的所有 Port 53(UDP 和 TCP)出站流量。這會將 DNS 過濾從建議性控制轉變為強制性控制。
步驟 4:DNS over HTTPS (DoH) 緩解
現代瀏覽器和應用程式越來越多地使用 DoH,它會將 DNS 查詢加密在 Port 443 的標準 HTTPS 流量中。這會完全繞過 Port 53 攔截。若要維持防護涵蓋範圍,請設定您的防火牆以阻擋主要 DoH 供應商的已知 IP 位址範圍。這會強制用戶端裝置降級回標準的未加密 DNS,以便您的過濾引擎進行檢查。NIST SP 800-81r3(於 2026 年 3 月發布)特別將 DoH 列為企業 DNS 安全考量因素。
步驟 5:Captive Portal 圍牆花園 (Walled Garden) 設定
如果您使用 Captive Portal 進行訪客驗證,在套用任何阻擋原則之前,您必須先設定圍牆花園 (Walled Garden)。圍牆花園是裝置在驗證之前可以存取的網域清單。它必須包含 Captive Portal 運作所需的所有網域:您入口網站自身的網域、任何身分識別提供者 (Microsoft Entra ID、Okta、Google Workspace) 以及任何社群登入 OAuth 端點。
如果這些網域在驗證前被阻擋,使用者將無法完成登入流程。其結果是中斷的登入體驗以及受挫的訪客。請先設定圍牆花園,然後僅將內容過濾原則套用至已驗證的會話。
如需進一步瞭解 SSID 架構以及訪客 WiFi、員工 WiFi 和 IoT 網路應如何建構,請參閱 三個 SSID 搞定一切:訪客、Passpoint 和 IoT WiFi。
最佳實踐:原則設計與持續管理
基於類別的阻擋
圍繞內容類別而非個別網域阻擋清單來規劃您的 DNS 過濾原則。類別通常包括:惡意軟體與網路釣魚、殭屍網路命令與控制、成人內容、賭博、非法串流媒體以及點對點檔案分享。基於類別的原則更容易維護,並在威脅情報更新時自動擷取新網域。
威脅情報更新頻率
選擇能在即時或近乎即時更新威脅情資的 DNS 過濾提供商。每日更新的靜態黑名單不足以抵禦現代快速變化的惡意軟體活動。Purple Shield 會持續更新其威脅情資,體現了同樣的 AI 驅動偵測技術,從而提供比被動式提供商領先 10 天的優勢。
跨硬體部署
Purple Shield 以雲端重疊網路的方式運行,這意味著它可以與您現有的存取點基礎設施整合,而無需更換硬體。它與 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 相容。由於過濾策略是在 DNS 層套用,因此存取點硬體只需將 DNS 查詢轉發到正確的解析器即可。
分析與報表
DNS 過濾會產生詳細的查詢記錄,提供網路行為的可視化。使用這些記錄來識別趨勢:來自特定存取點的遭封鎖網路釣魚嘗試激增,可能表示存在針對性攻擊。定期審查遭封鎖類別報表也有助於合規性稽核,向 PCI DSS 評估員和 GDPR 稽核員證明您已採取主動控制措施。
Purple 的 WiFi Analytics 平台與 Shield 整合,提供跨安全性事件與網路效能的整合可視化。
疑難排解與風險緩釋
透過自訂 DNS 繞過過濾器
症狀:使用者回報可以存取本應被封鎖的內容。防火牆記錄顯示來自訪客 VLAN 的 DNS 查詢指向 8.8.8.8 或 1.1.1.1。
原因:防火牆上未封鎖 Port 53。使用者覆寫了經由 DHCP 分配的 DNS 設定。
解決方法:實施防火牆規則,丟棄所有從訪客 VLAN 傳出到過濾引擎以外任何 IP 的 UDP/TCP Port 53 流量。
Captive Portal 驗證失敗
症狀:訪客無法完成登入流程。Captive Portal 頁面載入失敗,或社群登入按鈕沒有回應。
原因:DNS 過濾器在驗證前封鎖了身分識別提供商的網域。Microsoft Entra ID、Google Workspace 或您 Portal 本身的網域位於遭封鎖的類別清單中。
解決方法:稽核您的 Walled Garden 設定。將所有必要的驗證網域新增至驗證前允許清單中。在部署策略變更之前,先在預備環境中測試完整的登入流程。
繞過 DoH
症狀:儘管網路使用率很高,但 DNS 過濾器記錄顯示查詢量很低。某些裝置似乎完全繞過了過濾。
原因:瀏覽器或應用程式正在使用 DoH,將加密的 DNS 查詢透過 Port 443 路由到外部解析器。
解決方法:在防火牆封鎖主要 DoH 提供商的已知 IP 範圍。透過監控指向已知 DoH 解析器 IP 的 HTTPS 連線來驗證防護範圍。
營運 VLAN 中斷
症狀:部署 DNS 過濾器後,POS 終端或物業管理系統失去連線。
原因:DNS 過濾策略套用到了錯誤的 VLAN,或者 DHCP 正將雲端 DNS 解析程式指派給營運設備。
修正:驗證所有交換器連接埠和基地台上的 VLAN 標記。確認營運設備的 VLAN 已設定為僅使用內部 DNS 解析程式。
ROI 與企業影響
DNS 過濾可在三個維度上帶來可衡量的回報。
頻寬回收:阻擋非法串流媒體、點對點分享和自動化殭屍網路流量可回收大量頻寬。在飯店環境中,這可以減少 20-40% 的房客 VLAN 使用率,在無需升級線路的情況下提高合法使用者的效能。
降低合規成本:證明具備主動的 DNS 層級控制可縮減 PCI-DSS 評估的範圍並降低其成本。它還為 GDPR 第 32 條(確保資料安全的技術措施)提供了文件化的證據,並支持惡意軟體防護的 Cyber Essentials 認證要求。
品牌與責任保護:在零售和餐飲旅宿環境中執行適合家庭瀏覽的策略,可防止公開顯示不當內容。在服務兒童的場所(購物中心、家庭旅館、體育場館)中,這在許多司法管轄區既是品牌要求,也是法律考量。
關鍵定義
DNS filtering
一種安全技術,在允許或阻止連線之前,攔截網域名稱解析請求,並根據威脅情報來源和內容原則對其進行評估。
公共網路上非託管顧客裝置的主要內容控制方法。不需要端點代理程式。
匯漏技術 (Sinkholing)
針對惡意網域的 DNS 查詢,返回非路由 IP 位址(例如 0.0.0.0)作為回應,以阻止裝置建立連線。
用於靜默阻止殭屍網路命令與控制流量,而不會向惡意軟體發出已被偵測到的警報。
圍牆花園 (Walled Garden)
一種受限制的預先驗證網路環境,允許使用者在完成 captive portal 登入流程之前,存取一組特定的核准網域。
必須包含所有身分識別提供者網域(Microsoft Entra ID、Google Workspace、Okta)和 captive portal 資源,以防止驗證失敗。
DNS over HTTPS (DoH)
一種將 DNS 查詢加密在連接埠 443 上的標準 HTTPS 流量中的協定,可防止網路層級的檢查得知目的地網域。
在現代瀏覽器中預設啟用的情況日益增加。需要在防火牆層級阻止 DoH 提供者的 IP 範圍,以維持 DNS 過濾的覆蓋率。
VLAN 分段
使用 802.1Q 標記將單一實體網路劃分為多個隔離的邏輯網路。
對於將訪客流量與營運系統隔離至關重要。PCI DSS 規範 1.3 要求將持卡人資料環境與包括訪客 WiFi 在內的未信任網路分開。
Captive Portal
裝置在獲得完整網路存取權限之前必須與其進行互動的網頁,用於身分驗證、接受服務條款以及第一方數據收集。
需要仔細配置 Walled Garden,以便與 DNS 過濾協同運作。
深層封包檢查 (DPI)
一種網路過濾方法,可在檢查點檢查封包的完整負載,從而實現內容感知過濾,但會引入顯著的處理開銷。
由於延遲和硬體成本,在高度密集的訪客網路中實施並不切實際。對於非託管裝置環境,DNS 過濾是首選的替代方案。
威脅情報來源
一個持續更新的已知惡意 IP 位址、網域和 URL 模式的資料庫,用於支援即時 DNS 過濾決策。
威脅情報來源的品質和更新頻率,決定了 DNS 過濾器對新型零時差威脅的反應速度。
零時差網域
在惡意軟體或網路釣魚活動中使用的新註冊網域,且尚未出現在任何標準阻止名單上。
現代攻擊活動使用存續時間不超過 24 小時的一次性網域。人工智慧驅動的威脅偵測透過分析註冊模式來識別這些網域,而不是等待報告。
範例
一家擁有 400 間客房的連鎖飯店正在 12 個據點部署顧客 WiFi。他們使用 Microsoft Entra ID 進行 Captive Portal 驗證,且其物業管理系統 (PMS) 運行在同一個實體交換器架構上。啟用 DNS filtering 後,三個據點的房客反映無法完成登入流程。根本原因為何?團隊該如何解決?
根本原因是 Walled Garden 設定不完整。DNS 篩選器在房客驗證之前就阻擋了 Microsoft Entra ID 驗證網域,導致房客無法載入登入頁面的惡性循環。解決步驟:1. 在 DNS filtering 儀表板中,建立驗證前原則,明確將所有 Microsoft Entra ID 網域加入允許清單,包括 login.microsoftonline.com、login.live.com 以及任何租戶專用網域。2. 確認 Captive Portal 自有網域及其載入的任何 CDN 資源也已加入允許清單。3. 確認 PMS VLAN (VLAN 10) 已設定為使用內部 DNS 解析器,而非雲端篩選引擎。4. 僅將限制性的內容阻擋原則套用於顧客 VLAN (VLAN 20) 上的驗證後工作階段。5. 在結案前,在每個受影響的據點測試完整的登入流程。
一家大型連鎖零售商營運著 200 家門市,每家門市都有顧客 WiFi 網路。其 IT 安全團隊部署了雲端 DNS 篩選器,並更新了所有顧客 VLAN 的 DHCP 範圍。兩週後,一項滲透測試顯示 18% 的顧客裝置成功解析了已知的惡意網域。DNS 篩選器記錄中沒有顯示來自這些裝置的任何阻擋查詢。架構上的缺陷是什麼?該如何修復?
缺陷在於防火牆上未阻擋 port 53。這 18% 的裝置透過使用硬編碼的解析器 (8.8.8.8, 1.1.1.1) 或使用 DNS over HTTPS,繞過了 DHCP 指派的 DNS 伺服器。由於其 DNS 查詢從未到達篩選引擎,因此記錄中不會出現被阻擋的查詢。修復方法:1. 在顧客 VLAN 閘道上實施防火牆規則,將所有發往核准篩選引擎 IP 以外任何 IP 的 port 53 輸出 UDP 和 TCP 流量捨棄。2. 在防火牆阻擋主要 DoH 供應商 (Cloudflare, Google, NextDNS) 的 IP 範圍,以防止加密繞過。3. 重新執行滲透測試以確認涵蓋範圍。4. 監控防火牆捨棄 port 53 流量的記錄,以驗證規則是否生效。
練習題
Q1. 某零售連鎖店在 150 家分店部署了雲端 DNS 過濾器。他們更新了所有訪客 VLAN 上的 DHCP 範圍,以分配過濾引擎 IP。一週後,分店經理報告顧客仍可存取被阻止的內容類別。DNS 過濾器儀表板顯示來自這些分店的查詢量極低。最可能的原因是什麼?該如何解決?
提示:思考裝置在不使用 DHCP 分配的伺服器的情況下,如何解析 DNS。
查看標準答案
最可能的原因是防火牆上未阻止輸出連接埠 53。裝置正使用硬編碼的公共解析器覆蓋 DHCP 分配的 DNS 伺服器。儀表板中極低的查詢量證實了查詢未到達過濾引擎。解決方案是實施防火牆規則,丟棄從訪客 VLAN 發往除核准過濾引擎 IP 以外的任何 IP 的連接埠 53 的所有輸出 UDP 和 TCP 流量。此外,阻止已知的 DoH 提供者 IP 範圍,以防止繞過加密的 DNS。
Q2. 一間會議中心正在首次部署 DNS 過濾。他們在 Captive Portal 上使用 Google Workspace 進行與會者身分驗證。在測試期間,與會者無法完成登入流程 - Google 登入頁面無法載入。請問遺漏了哪個設定步驟?該如何修正?
提示:驗證發生在裝置獲得完整網際網路存取權限之前。在驗證完成之前,必須可以連線到哪些網域?
查看標準答案
在套用 DNS 過濾原則之前,未設定 Walled Garden。DNS 過濾器在與會者進行身分驗證之前,阻擋了 Google Workspace 驗證網域(accounts.google.com、oauth2.googleapis.com)。修正方法是將所有必要的 Google Workspace OAuth 和驗證網域新增到 DNS 過濾原則中的預先驗證允許清單中。Captive Portal 的專屬網域和任何 CDN 資產也必須加入允許清單。請僅將限制性內容原則套用於驗證後的連線階段。
Q3. 一個體育場的 IT 團隊正在評估針對其 60,000 人容量的場館,應該採用 DNS 過濾還是深層封包檢測(DPI)。網路團隊擔心尖峰活動期間的延遲問題。哪種方法更合適?為什麼?
提示:請考慮在 60,000 名同時在線使用者的規模下,每種方法所產生的處理開銷。
查看標準答案
DNS 過濾是合適的選擇。它在解析層運作,在建立任何連線之前評估單個輕量級 UDP 封包,無論同時在線使用者人數多少,增加的延遲都低於 2 毫秒。DPI 則需要檢測每個封包的完整負載,在 60,000 名同時在線使用者下,這會引入顯著的延遲,並且需要在每個檢測點配置極其昂貴的硬體。DNS 過濾也與通訊協定無關,可阻擋跨任何連接埠的連線,而 DPI 通常僅限於 HTTP 和 HTTPS 流量。
Q4. 一家飯店集團的 IT 總監希望確認其部署的 DNS 過濾符合 PCI DSS 要求。他們的付款終端機位於 VLAN 10,而顧客 WiFi 位於 VLAN 20。DNS 過濾僅套用於 VLAN 20。他們應該為其 PCI DSS 評估員記錄哪些額外的證明文件?
提示:PCI DSS 要求 1.3 涵蓋了受信任與不受信任網路之間的網路存取控制。
查看標準答案
IT 總監應記錄:1. 防火牆規則,確認無法從 VLAN 20(顧客網路)存取 VLAN 10(持卡人資料環境),以滿足 PCI DSS 要求 1.3。 2. DHCP 設定,顯示 VLAN 10 裝置使用內部 DNS 解析器,而非雲端過濾引擎。 3. 防火牆規則,阻擋從 VLAN 20 到未授權 IP 的連出連接埠 53,以證明強制執行 DNS 過濾。 4. DNS 過濾原則文件,顯示 VLAN 20 上作用中的惡意軟體和殭屍網路阻擋類別。 5. DNS 過濾記錄,顯示已阻擋的查詢事件,以證明該控制措施已啟用並受到監控。
常見問題
How does enterprise DNS filtering protect guest and corporate WiFi networks?
Enterprise DNS filtering secures networks at the resolution layer before an HTTP or TCP connection is established. When a user or background application requests an IP address for a domain, the recursive resolver evaluates the query against real-time threat intelligence. Malicious domains associated with malware, ransomware command-and-control (C2), or phishing are instantly sinkholed, protecting unmanaged guest devices and corporate assets with negligible latency.
How does DNS filtering prevent DNS-over-HTTPS (DoH) and DNS-over-TLS (DoT) security bypasses?
Modern mobile devices and browsers often default to encrypted DoH or DoT, which bypasses local network DNS forwarders. Enterprise venues counter this by blocking outbound TCP port 853 (DoT) and enforcing Layer 7 firewall rules or Access Control Lists (ACLs) that drop traffic to known public DoH resolver IPs (such as Cloudflare 1.1.1.1 and Google 8.8.8.8), forcing client devices to use the venue protective DNS resolver.
What is the difference between recursive DNS resolution and Anycast protective DNS filtering?
Standard recursive DNS queries travel through multi-tier root and authoritative nameservers without security evaluation, exposing networks to poisoned cache entries and malicious destinations. Anycast protective DNS routes queries to globally distributed Anycast data center nodes that cross-reference domains against real-time threat feeds, returning cached results in under 15ms while neutralizing cyber threats and policy violations at the edge.
How does DNS filtering enforce CIPA (Children's Internet Protection Act) compliance across venues?
Under CIPA and educational safe-browsing mandates, venues providing public access must block visual depictions of obscenity, child sexual abuse material (CSAM), and harmful content. Protective DNS enforces these requirements network-wide without installing device certificates or endpoint software, categorizing billions of domains and enforcing Google and YouTube SafeSearch restrictions across all connected devices.
Can DNS filtering reduce venue internet bandwidth consumption and firewall compute load?
Yes. By blocking malicious payload downloads, high-bandwidth streaming domains, and intrusive ad-tracking networks at the initial DNS lookup phase, the network prevents large TCP payload transfers before they start. Venues deploying protective DNS typically observe a 6% to 12% reduction in overall WAN traffic and substantially reduced deep-packet inspection (DPI) processing load on edge firewalls.
How does Purple Shield integrate with existing enterprise routers, access points, and captive portals?
Purple Shield operates independently of access point hardware, integrating directly via DHCP nameserver assignment or DNS forwarders on Cisco Meraki, HPE Aruba, Fortinet, Ruckus, and Ubiquiti systems. For guest WiFi, it pairs with Purple Captive Portals to enforce strict pre-authentication walled gardens, allowing authentication traffic while shielding the venue from unauthorized outbound browsing.
繼續閱讀本系列
CIPA 合規性:場所營運商的合規檢查清單
您將能夠判定您的 WiFi 是否受到 CIPA 約束,進而對網路進行區隔、將 DNS 路由導向 Purple Shield 並關閉繞過路徑。您還將了解為 Form 486 或 Form 479 認證需要保留哪些證據。此檢查清單為每項要求都指定了負責人,讓您在下一個資助年度的認證中不會遺漏任何內容。
WPA3 過渡模式連線失敗:Cisco Meraki、HPE Aruba 與 Ruckus 的部署檢查清單
使用此檢查清單來診斷裝置在 WPA3 SAE 過渡模式 SSID 上失敗的原因,並在 Cisco Meraki、HPE Aruba 或 Ruckus 上進行修復。您將把 802.11 狀態碼與原因進行比對,隔離 PMF、802.11r 與 6GHz 問題,並決定何時移動到僅限 WPA3 的 SSID。
企業 SCEP 指南:佈署簡單憑證登冊協定以實現自動化校園 WiFi 安全
本技術參考指南為使用 SCEP 進行企業 WiFi 憑證佈署提供了權威的架構藍圖與逐步實施策略。內容涵蓋 SCEP 與 PKCS 之間的關鍵差異、成功佈署所需的確切順序,以及 IT 主管的實務風險緩釋策略。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。